Rincón del CISO
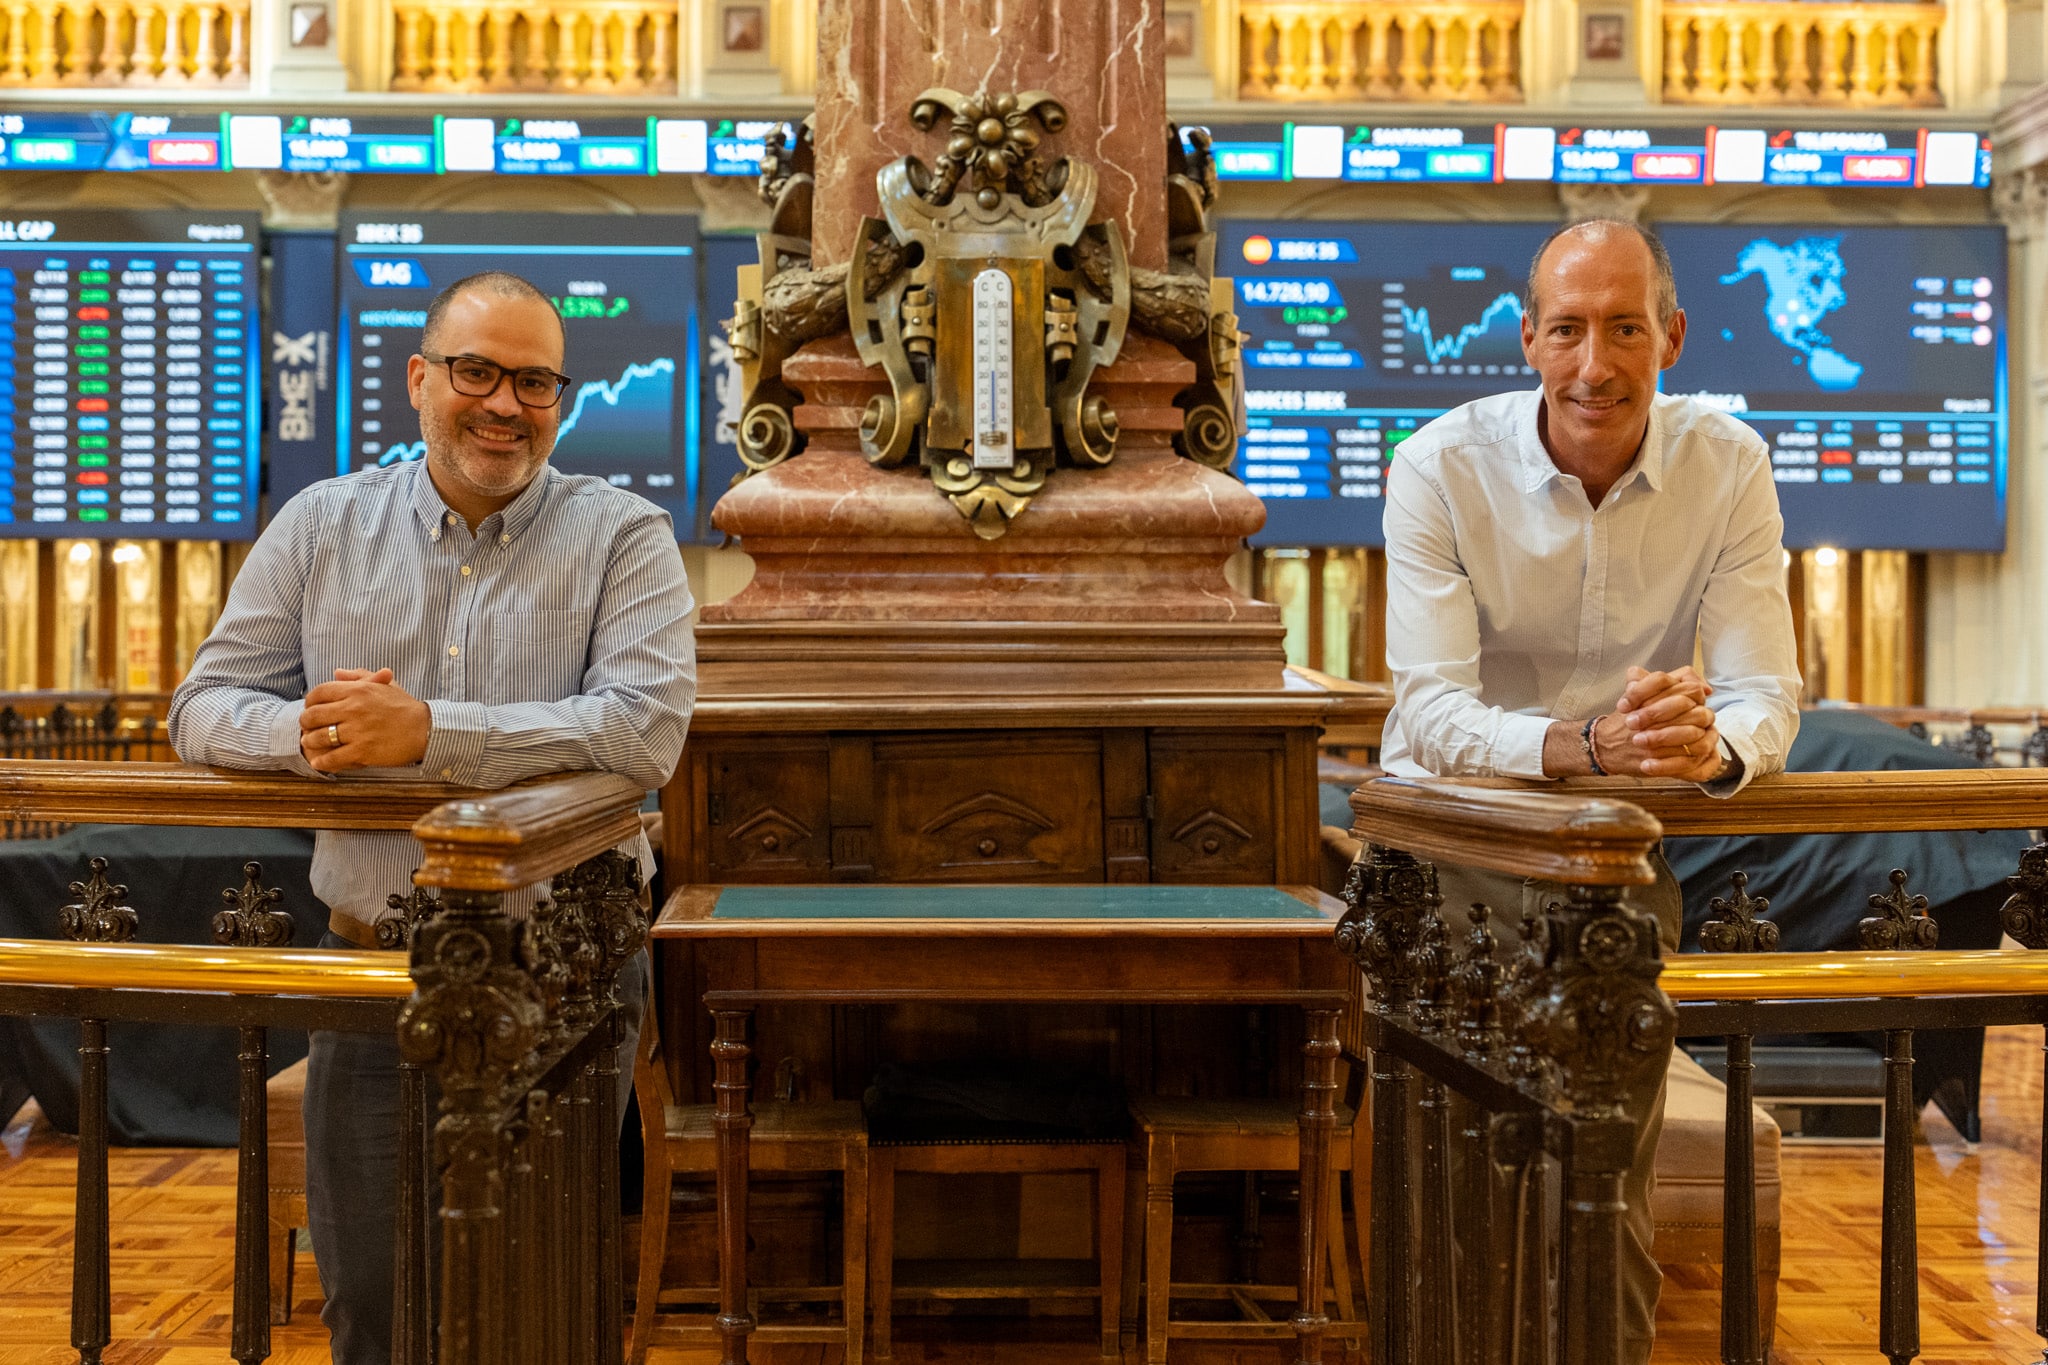
Gabriel Moliné, CISO de Carrefour España entrevista a Javier Mallo, CIO de Carrefour. Gabriel Moliné: Por comenzar este diálogo, creo que, aparte de Javier el CIO y el directivo, sería interesante conocer un poco más a la persona. ¿Quién es Javier Mallo? ¿Qué te gusta hacer y cómo llegaste hasta aquí? Javier Mallo: Soy ingeniero agrónomo y terminé desarrollando mi carrera profesional en el mundo de la tecnología. Me encantaba cacharrear con ordenadores y, tras acabar Agrónomos en la Politécnica de Madrid, la primera empresa que me llamó fue una consultora tecnológica, Soluziona. Me enviaron dos años a Egipto y México para implantar sistemas en centrales eléctricas. Fue mi primera experiencia profesional y quedé encantado. Después, Accenture llamó a mi puerta. Trabajé 12 años en la parte de consumo y gran consumo, en proyectos de reingeniería e implantación de herramientas como SAP o Salesforce, para empresas como Diageo, Unilever, Reckitt Benckiser o Procter & Gamble. Más tarde pasé por SABMiller, la cervecera sudafricana, y recorrí más de 32 países. Fue una experiencia personal y profesional increíble. Luego me mudé a Londres, donde trabajé cinco años en British American Tobacco, la segunda tabaquera del mundo. En 2018 pasé a Puch en Barcelona, otra etapa fantástica. En 2020 me incorporé a Telepizza, justo con la pandemia, donde trabajé cuatro años y medio impulsando la transformación digital en España, Portugal y Latinoamérica. Después pasé por Leroy Merlin, donde coincidimos, y ahora estoy en Carrefour España. Ha sido un viaje largo, pero lleno de aprendizajes. G.M.: Sé que también te apasiona el surf. Intentando hacer una analogía, ¿cómo ves la relación entre enfrentarse a las olas y enfrentarse a los retos de la ciberseguridad? ¿Qué similitudes encuentras? J.M.: Me quedo con el mar antes que con la ciberseguridad, pero hay muchas similitudes. La preparación es clave: física, mental y técnica. Hay que conocer el entorno, tener un buen equipo y las herramientas adecuadas. Nunca se está al 100% seguro, pero la base —personas y tecnología— es fundamental. Contar con un equipo en el que confíes y que esté preparado marca la diferencia. Siempre habrá “olas inesperadas”, pero si estás preparado, las afrontas mejor. G.M.: Desde el punto de vista técnico, ¿cómo logramos transmitir la importancia de la ciberseguridad en una empresa tan diversa como Carrefour, que abarca supermercados, financiera, viajes, gasolineras…? J.M.: El papel del CISO y del CIO es clave. Hay que normalizar el mensaje y hacerlo comprensible para toda la compañía. En un comité de dirección, debemos presentar el estado de la seguridad de forma pedagógica. Carrefour España es muy complejo: tiendas, centros comerciales, gasolineras, viajes, servicios financieros… Si hay un “truco”, es ese: normalizar el mensaje.La ciberseguridad puede parecer técnica, pero hay que explicarla de manera que todos entiendan qué riesgos existen y cómo impactan en el negocio. G.M.: Totalmente. A veces tendemos a comunicar la ciberseguridad desde el miedo, el “ahí viene el lobo”. Creo que deberíamos enfocarla más desde el valor que aporta, no desde la amenaza. J.M.: Exacto. El miedo puede servir como detonante, pero no como estrategia. En retail, por ejemplo, hemos visto muchos ciberataques recientes en España y en Europa. Es un “joker” que existe, pero el verdadero reto está en hacer pedagogía, en explicarlo bien. Un buen CISO debe saber comunicar de forma que el comité de dirección entienda el riesgo y el valor de la ciberseguridad en su lenguaje. G.M.: Tomando esos ejemplos recientes, ¿qué crees que le falta al retail para cubrir ese “gap” de ciberseguridad? J.M.: Antes de hablar de lo que falta, diría qué lo hace más complejo. En el retail convivimos con el mundo físico y el digital. No somos un B2B puro, sino un B2C con una enorme exposición. En Carrefour tenemos 1.600 tiendas propias, franquiciados, canales online, gasolineras, agencias de viajes, servicios financieros… Eso multiplica los puntos de entrada y los riesgos.El reto es aplicar las mismas medidas de ciberseguridad en todos los canales, físicos y digitales, porque la exposición es enorme comparada con otros sectores. G.M.: Coincido. También creo que la regulación, como el GDPR, DORA o NIS, está ayudando a elevar los estándares de seguridad. Pero al mismo tiempo, ¿no nos pone más presión? J.M.: Totalmente. Nos ayuda, pero también nos exige mucho. En Carrefour, solo el programa de fidelización maneja datos de más de 10 millones de clientes. Eso nos da una responsabilidad enorme.Proteger esos datos no es solo una obligación legal, es una cuestión de confianza y reputación. Y sí, también nos convierte en un objetivo muy atractivo para los ciberdelincuentes. G.M.: Mirando hacia el futuro, ¿cuáles crees que serán los principales focos de la ciberseguridad? ¿Dónde debemos centrar esfuerzos, con retos como la IA o el multicloud? J.M.: Veo dos dimensiones: la regulatoria y la tecnológica. En la regulatoria, la llegada de DORA, NIS2 y otras normativas europeas nos está elevando el nivel de exigencia.En la tecnológica, el cloud ya es una realidad. Los hiperescaladores están ofreciendo estándares de seguridad muy potentes. Pero mi principal preocupación es la inteligencia artificial. Los atacantes van por delante y ya la están utilizando para cosas tan simples como el phishing. Tenemos que vigilar especialmente su uso en ciberataques y prepararnos para ello. G.M.: La IA ha democratizado tanto lo bueno como lo malo. Uno de los retos es quitarle el miedo al uso y enseñar su aplicación responsable. También la suplantación de identidad, tanto de voz como de vídeo, se ha convertido en un riesgo enorme. Y para cerrar: si tuvieras que condensar todo lo que hemos hablado en una frase, ¿qué es la ciberseguridad para el retail? J.M.: Resumirlo en una frase es difícil, pero destacaría varios pilares: Primero, las personas. Equipos preparados, capacitados, en formación constante, confiables y con capacidad pedagógica. Segundo, la inversión. Cada euro invertido en ciberseguridad tiene un retorno enorme. Cuando sufrimos un incidente, se demuestra el valor de esa inversión. Y tercero, la comunicación. Llevar la concienciación a todos los niveles de la empresa, desde las tiendas hasta los clientes y franquiciados. Que todos entiendan que la protección del dato es responsabilidad de todos. No hay secretos en ciberseguridad, pero sí hay tres o cuatro puntos fundamentales: personas, inversión, comunicación y pedagogía.
1 Noviembre 2025
Rincón del CISO
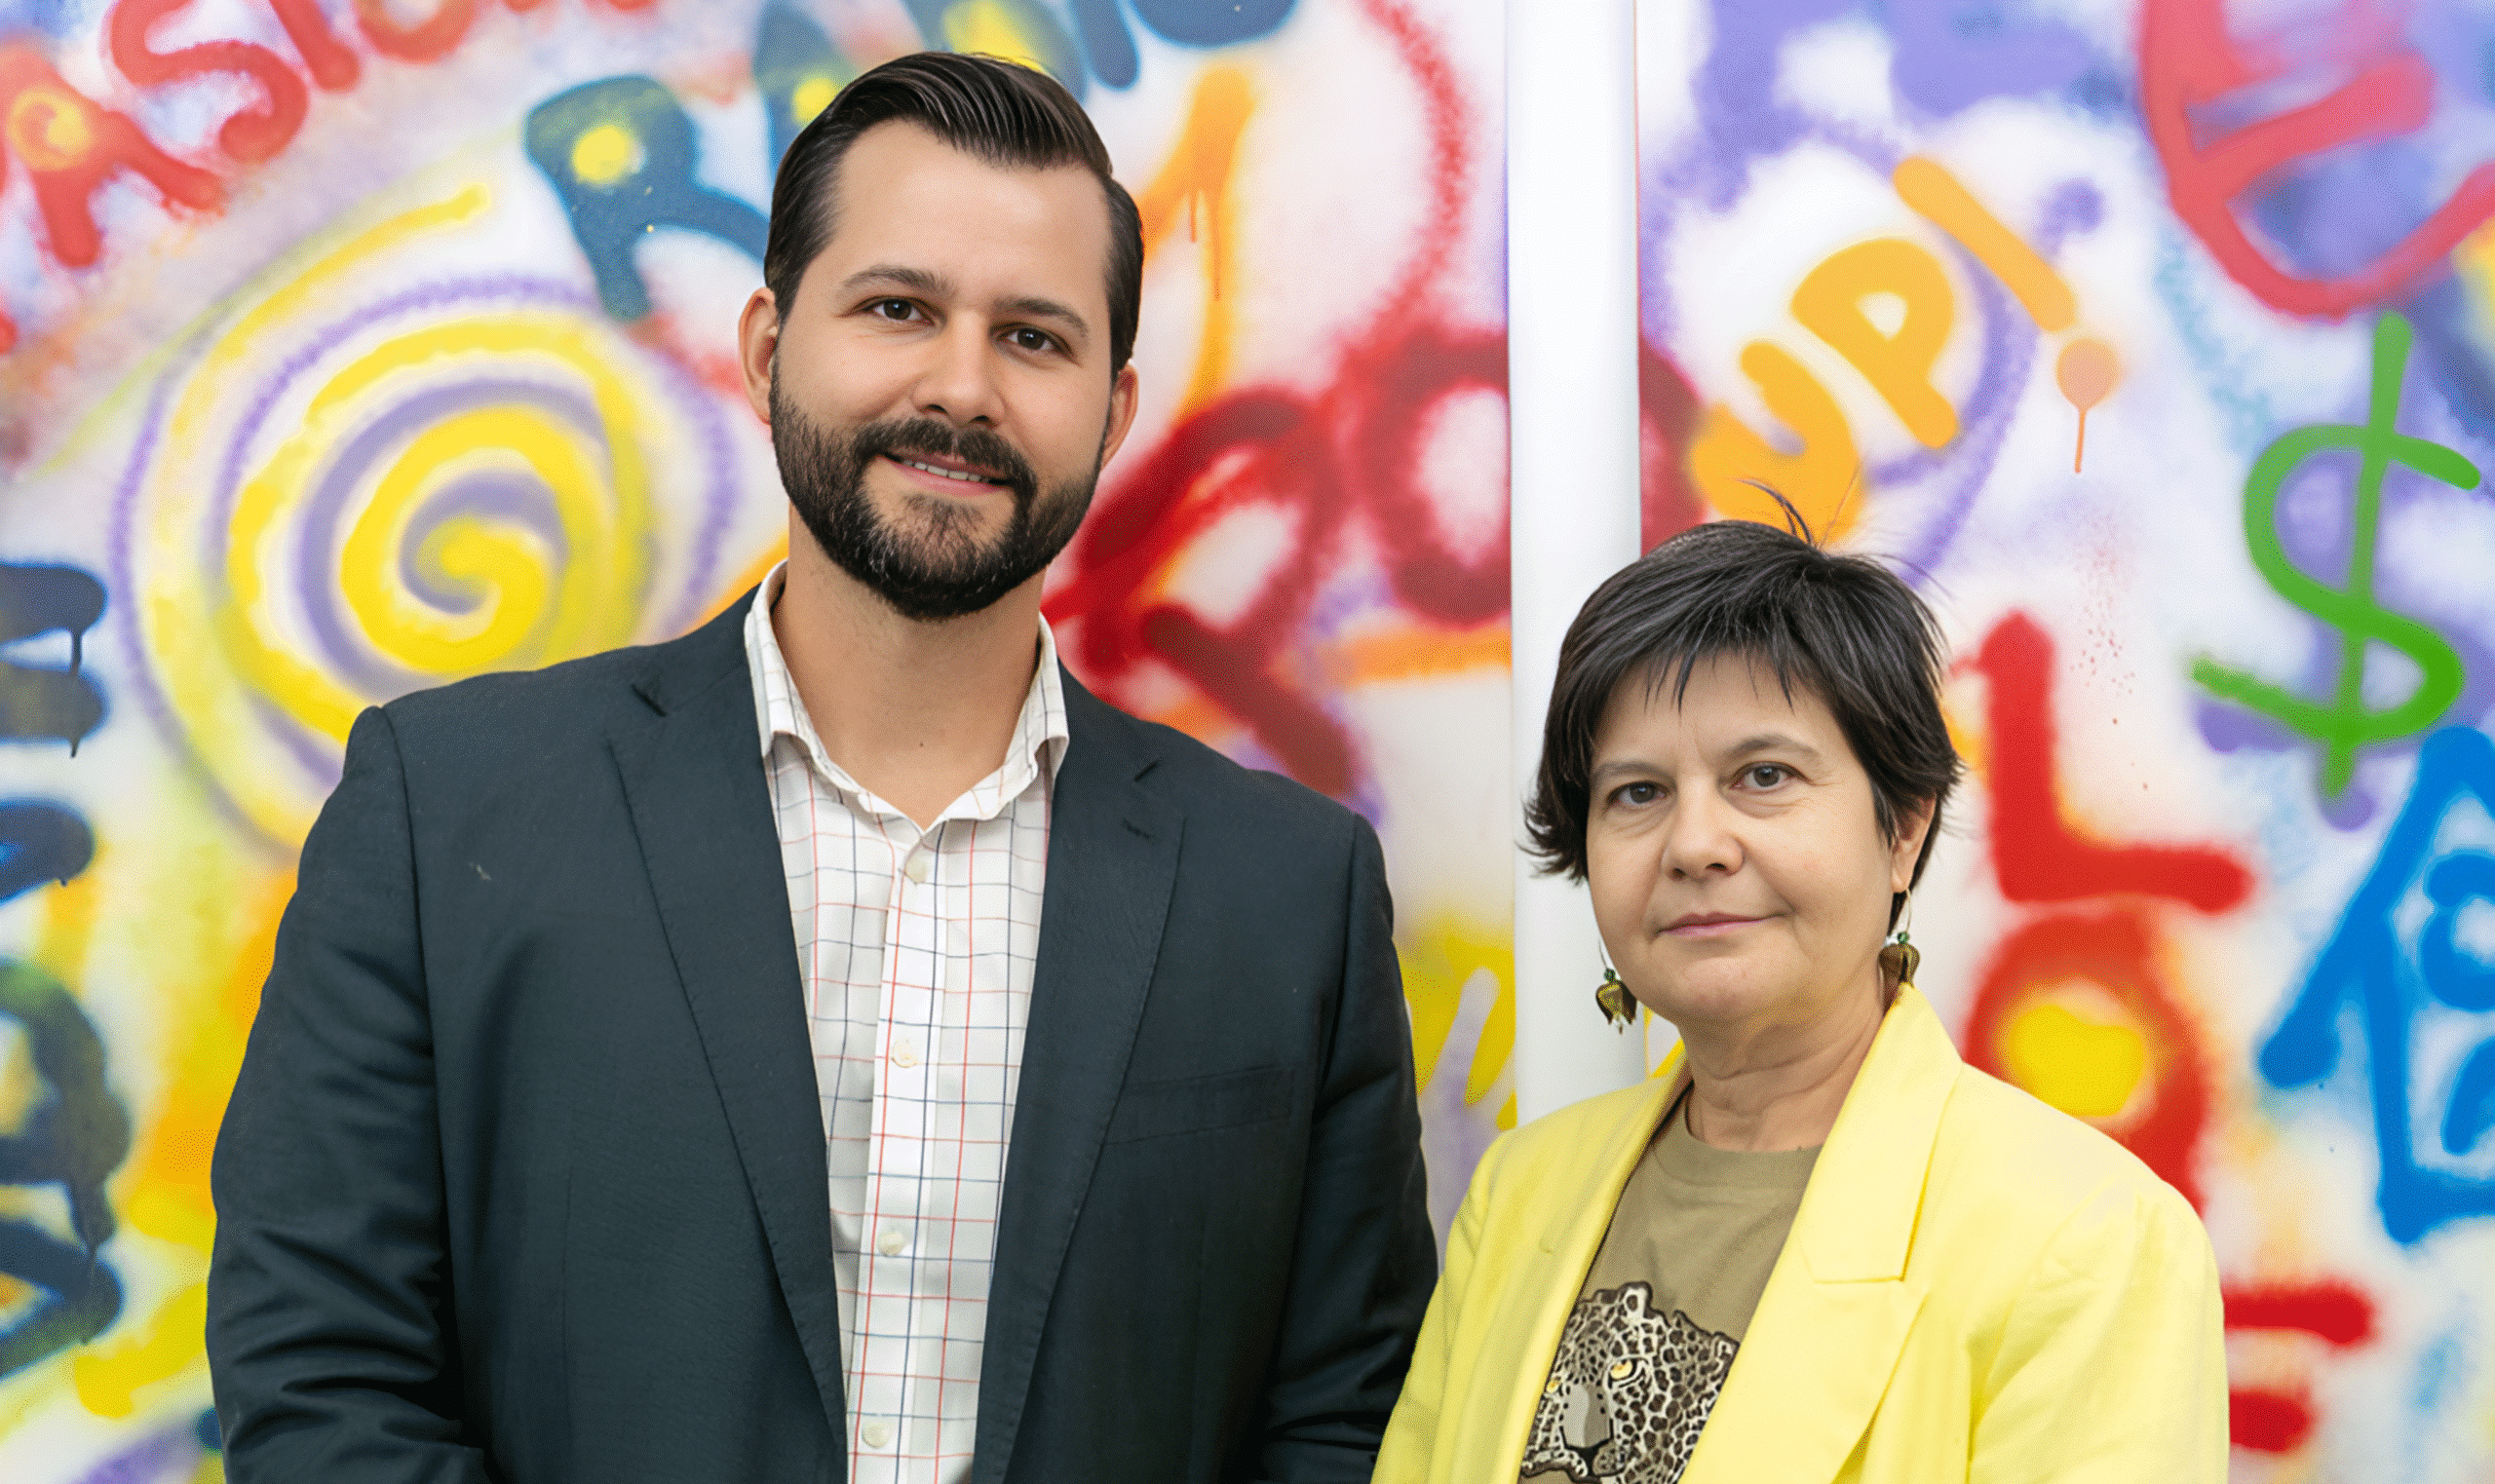
Carlos Asenjo, Responsable de Ciberseguridad e Infraestructuras de Redexis, entrevista a Susana Lorenzo, CIO & Human Resources Director de Redexis Carlos Asenjo: Has pasado por grandes empresas de sectores muy diversos y te has enfrentado a situaciones muy retadoras. ¿Podrías contarnos tu trayectoria y cómo llegaste a tu actual posición en Redexis? Susana Lorenzo: Soy ingeniera de telecomunicaciones. Empecé trabajando en Alcatel, que era un gran suministrador de equipamiento tecnológico para redes y herramientas de operación y mantenimiento. Estuve 13 años en el departamento de sistemas de gestión de red. Después pasé a una operadora llamada ONO, donde diseñaba, adquiría e implantaba herramientas de operación para redes. En 2014 ONO fue adquirida por Vodafone y dirigí el proyecto de integración de los sistemas de red y negocio de ambas compañías, un proceso muy complejo que duró cinco años. Cuando finalizó, recibí una propuesta del sector energético: Redexis, una distribuidora de gas. El reto era llevar mi experiencia en transformación digital a un entorno más tradicional. La posición combinaba recursos humanos, procesos y sistemas, algo que considero la combinación más completa en cualquier proceso de transformación. Me pareció un desafío fascinante y lo acepté. C.A.: ¿Crees que ha cambiado la visión que tenemos de la innovación en tecnología para alcanzar un liderazgo empresarial efectivo? S.L.: Definitivamente sí. La tecnología ha pasado de ser una herramienta de soporte a ser un elemento básico del modelo de negocio. Hoy está presente desde la concepción misma del core empresarial. La innovación no consiste solo en grandes proyectos; también está en las pequeñas cosas del día a día, en cambiar la manera de hacer las cosas y en entender cómo la tecnología puede ayudarnos a hacerlo mejor. C.A.: ¿Cuál crees que es el mayor reto que enfrentan los líderes hoy para garantizar la ciberresiliencia y la continuidad del negocio? S.L.: La ciberresiliencia es una necesidad absoluta. La digitalización ha penetrado tanto en el core de las empresas que el riesgo es mayor. El reto es ser conscientes de que el riesgo existe para todos los sectores, no solo para las grandes compañías. No se trata de si te va a pasar, sino de cuándo. Hay que estar preparado y gestionar el riesgo desde el diseño. La seguridad debe integrarse desde el inicio en sistemas, herramientas y procesos para ser lo más resistentes posible. C.A.: ¿Puedes compartir un ejemplo de cómo la cultura organizacional ha ayudado a superar un desafío crítico? S.L.: Un ejemplo claro fue la llegada del COVID. Redexis no tenía un esquema de teletrabajo establecido, pero pudimos responder rápidamente gracias a una base tecnológica sólida y a una cultura organizativa fuerte.Aunque no teníamos VPN para todos ni herramientas colaborativas, estábamos acostumbrados a trabajar de forma distribuida. La adaptación fue rápida y el equipo de ciberseguridad hizo un gran trabajo de concienciación y aprendizaje. A partir de ahí, mejoramos no solo en eficiencia, sino en seguridad y conciencia del riesgo. C.A.: ¿Cómo decides qué tecnologías adoptar y cuándo implantarlas? S.L.: Primero, analizo si la tecnología aporta valor real al negocio. Adoptarla por moda suele traer malas experiencias y costes innecesarios. Segundo, evalúo su madurez: si hay casos de éxito que la respalden. Redexis no puede permitirse ser un “frontrunner” experimental. Tercero, valoro si la organización y su cultura están preparadas para integrarla. Estos tres aspectos son los más relevantes, además de los costes o la sencillez de implementación. C.A.: ¿Cómo ves el papel del talento humano en la construcción de una organización resiliente e innovadora? S.L.: Lo veo fundamental. La tecnología es una herramienta, pero son las personas las que crean, piensan y aportan valor. Sin talento ni creatividad, la tecnología no sirve. El pensamiento humano siempre será más importante. La IA nos ayudará, pero no nos sustituirá. C.A.: ¿Cómo equilibras la innovación tecnológica con la necesidad de proteger la seguridad de la información y la privacidad de los datos? S.L.: La clave es considerar el riesgo desde la concepción del proyecto. La seguridad y la protección deben estar presentes desde el diseño. Hay que incorporar la conciencia del riesgo desde el inicio para no lamentarse después. Seguridad e innovación deben ir de la mano. C.A.: ¿Cuáles son los principales obstáculos que enfrentan las empresas en su camino hacia la digitalización? S.L.: El principal es la gestión del cambio y la mentalidad para querer cambiar. En sectores tradicionales, las inercias son fuertes. También influye el estilo de liderazgo y la cultura organizativa. Si se premia lo tradicional o el líder cree que debe tener siempre la respuesta, el cambio se bloquea. Además, el legado tecnológico puede dificultar los procesos por complejidad o costes. Pero, sin duda, lo más importante es la gestión del cambio. C.A.: ¿Te atreves a imaginar cómo será el mundo digital en cinco o diez años? S.L.: Da vértigo pensarlo, pero creo que la IA generativa es un salto importante. No sustituirá el trabajo humano, pero lo transformará. Tenemos que aprovecharla para mejorar nuestras capacidades y asegurarnos de que sirva para hacer un mundo mejor y más sencillo, no más complicado. C.A.: ¿Qué consejo darías a los líderes emergentes? S.L.: Fomentar una cultura de mejora continua, participación y escucha. La tecnología será un elemento invisible, pero el valor lo aportarán las personas. Un líder no debe saberlo todo, sino escuchar, motivar y alinear a los equipos con un propósito común. Debe ser colaborativo y empático. C.A.: Si pudieras resumir en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? S.L.: Fomentar una cultura de aprendizaje y mejora continua que permita a las organizaciones alinearse con un propósito colectivo y responder con agilidad a los retos que se presenten.
1 Noviembre 2025

Sin categoría
En este número especial, entrevistamos a tres personas clave que ejercen su liderazgo en tres sectores estratégicos —educación, alimentación y macrodata—, que comparten su visión sobre cómo garantizar una gobernanza inteligente de las empresas e instituciones sin perder una perspectiva humana y segura. Francisco Escalona es Chief Data and AI Officer de Carrefour España Para el directivo del sector de la alimentación, la Gobernanza Inteligente “es la evolución natural de la gestión de datos. No es solo un conjunto de reglas y políticas —la gobernanza tradicional—, sino más bien la aplicación activa de la IA y el Machine Learning para automatizar, optimizar y hacer cumplir esas políticas de manera dinámica, en esencia, es usar la tecnología para gobernar la propia tecnología”. “Ya está llegando”, explica el directivo, “pero su adopción generalizada y definitiva se dará en los próximos dos o tres años”. La necesidad es “imperiosa”, en su opinión, porque “el volumen de datos crece exponencialmente, los datos ya no son únicamente tabulados, sino que la IA utiliza gran cantidad de datos desestructurados y además los genera. Y hay que tener en cuenta las regulaciones como el GDPR o la Ley Europea de IA, que son cada vez más estrictas. Simplemente, con el crecimiento del volumen de datos y de su tipología, los métodos manuales van a llegar a ser insostenibles”. La Gobernanza Inteligente debe garantizar, en su opinión, “primero, confianza y cumplimiento, porque asegura que solo los usuarios autorizados vean datos sensibles, crucial para nuestra prioridad de IA Responsable y Ética; en paralelo, velocidad de negocio, lo cual permitirá que los datos sean accesibles y fiables para la toma de decisiones, fomentando la Democratización del Dato sin sacrificar la seguridad”. “Más allá de si los datos son estructurados o no, generados por IA o no”, continúa, “tenemos una nueva gran preocupación: la Gobernanza de Algoritmos y las aplicaciones de IA. No se trata de gestionar el dato que entra como tal, sino de cómo los modelos de IA toman decisiones y de cómo se usan las aplicaciones de IA que se generan en el interior de cada empresa”. En el sector retail, un buen ejemplo de aplicación de estas tecnologías explica, “pasa por la necesidad de repensar radicalmente los procesos que abordan los puntos de dolor históricos de cada sector. En retail, un ejemplo de punto de dolor que frustra al cliente y genera pérdidas es la disponibilidad del producto —el temido 'agotado' o 'rotura de stock'. En lugar de limitarnos a optimizar el proceso de planning existente, la IA nos permite redefinir el proceso de disponibilidad a través de una visión holística que une la Excelencia Operativa con la satisfacción del Cliente, donde se incluyen tareas como puede ser el Monitoreo en Tiempo Real (incluyendo visión artificial) para predecir no solo la demanda futura, sino el riesgo de rotura en la próxima hora, disparando alertas al sistema de gestión de tareas que puede ir desde pedir una reposición a un empleado o generar una orden de resurtido”. “Al final, aseguramos que el cliente encuentre lo que busca, lo cual es la base de la satisfacción y lealtad”, subraya. “La IA no parchea el problema; lo elimina a través de la redefinición del flujo de trabajo. Proyectándonos al futuro, la Gobernanza Inteligente es la base para lograr lo que yo llamo la Organización Adaptativa y Predictiva. Nos va a ayudar a organizaciones que tomar decisiones de manera autónoma”. En ciberseguridad, “se pasará a un modelo de confianza cero (Zero Trust) totalmente automatizado y contextual. La IA no solo detectará una amenaza, sino que autorreparará la brecha y reprogramará las defensas sin intervención humana. Todo ello asegurando el Cumplimiento Normativo y la capacidad de adaptación a ante un nuevo reglamento (por ejemplo, de privacidad o medioambiental). La IA analizará automáticamente todos los sistemas de datos y algoritmos, identificando y corrigiendo las vulnerabilidades de cumplimiento antes de que se conviertan en un riesgo legal o reputacional. Es decir que de manera autónoma la empresa se adapta a las amenazas externas, a las necesidades internas y al cumplimiento normativo”. La clave por tanto sería “institucionalizar la IA Responsable y Ética como un pilar de la estrategia, no solo como una función de cumplimiento legal”. Esto se concreta en varios frentes: “primero, Gobernanza Humana y Técnica Conectada. La ética no puede ser solo un checklist. Debe haber comités multidisciplinares (con expertos en ética, legal, negocio y tecnología) que revisen los modelos de alto impacto”. Desde el punto de vista técnico, “necesitamos herramientas de Explicabilidad (XAI) que nos permitan entender por qué un modelo ha tomado una decisión, lo que es esencial para identificar y mitigar sesgos. También, “la Transparencia y Derecho a Explicación: en línea con la ley europea, debemos ser transparentes con el cliente sobre cómo usamos sus datos para personalizar su experiencia”. Y, en paralelo, el “Propósito del Algoritmo”, porque la mejor ética es aquella que está ligada a un impacto positivo real en el negocio y la sociedad”. Carmen Reina es CEO de Dataquantum Para la experta directora general del ámbito de la tecnología, la Gobernanza Inteligente se define como “la evolución de la gestión tradicional hacia un modelo basado en datos, inteligencia artificial y automatización ética”, explica. “Supone pasar de tomar decisiones reactivas a decisiones informadas, predictivas y colaborativas, para optimizar la gestión y mejorar la transparencia”. Añade cómo “la Gobernanza Inteligente va más allá del dato; combina tecnología, ética y participación para transformar la toma de decisiones con principios de transparencia, equidad y supervisión humana constante, garantizando trazabilidad, ciberseguridad y sostenibilidad”. Un trabajo que consiste en “aplicar metodologías propias que integren auditorías algorítmicas avanzadas para garantizar la transparencia y confianza de los sistemas inteligentes”. En un ejemplo de proyecto reciente en el sector energético de dataquantum, comparte la directiva, “logramos mejorar la eficiencia operativa en un 20% mediante soluciones predictivas basadas en IA, contando con certificaciones internacionales y estableciendo alianzas estratégicas que avalan la calidad y rigor de nuestra gobernanza tecnológica”. Otro ejemplo transformador que menciona sería “el uso de gemelos digitales en la gestión urbana y empresarial, que permiten simular escenarios en tiempo real anticipando decisiones críticas”. Por ejemplo, cita, “una ciudad inteligente puede prever el impacto medioambiental y de tráfico de una nueva línea de transporte antes de su implementación. En dataquantum hemos desarrollado modelos personalizados de gemelos digitales que han permitido a empresas industriales detectar anomalías y reducir tiempos muertos”. También destaca “la aplicación en salud predictiva, donde análisis de IA anticipan picos de demanda hospitalaria y gestionan recursos, salvando vidas y optimizando costes. Nuestro equipo incluye por ello expertos con publicaciones académicas y colaboraciones en investigación, que aplican estos avances manteniendo un estricto enfoque ético y regulatorio. En el ámbito corporativo, por ejemplo, implementamos gobernanza basada en IA para detectar riesgos regulatorios y fraudes antes de que ocurran, facilitando auditorías ágiles y reduciendo errores humanos. Estas soluciones, validadas y auditadas éticamente, posicionan a dataquantum como referente en la integración de IA responsable y eficiente”. Empresas como la suya “impulsamos el paradigma del Humano Exponencial, el cual fusiona inteligencia tecnológica con inteligencia emocional y ética”, comparte Carmen Reina, “realmente ampliando capacidades humanas en decisiones, creatividad y responsabilidad. Y traducimos este concepto en herramientas prácticas, como plataformas de gobernanza inteligente que disminuyen riesgos regulatorios y apoyan la toma de decisiones estratégicas con impacto mesurable”. Además, apoyamos a las empresas en la transición normativa, facilitando el cumplimiento de estándares como la ISO 42001 para la gestión responsable de IA, anticipándonos a los retos regulatorios de España y Europa para mantener la competitividad y sostenibilidad tecnológica”. Para la CEO, la clave se encuentra en “incorporar la ética desde el diseño, implementando auditorías constantes para evitar sesgos, promover la explicabilidad y garantizar responsabilidad y trazabilidad con rendición de cuentas humana real. Nuestro compromiso es que la ética no sea un control posterior, sino una base desde el código, los datos y la intención. Más allá de la tecnología, hay que promover un impacto social positivo participando en iniciativas que fomentan la inclusión digital y la transparencia, elevando a las organizaciones y a las personas para que la IA aumente nuestra humanidad y nos convierta en verdaderos Humanos Exponenciales”, concluye. Dra. Sonia Díez es la presidenta de la Fundación EducAcción Para la autora del libro El fin de la Educación tal y como la conocemos, recientemente publicado (Ed. Medialuna), lo más disruptivo no es la tecnología en sí, “sino la mentalidad con la que la incorporamos. Durante demasiado tiempo en educación hemos entendido la innovación como una sucesión de herramientas digitales; sin embargo, lo realmente transformador ocurre cuando la tecnología nos obliga a repensar la finalidad de una escuela, su forma de organizar el conocimiento y su relación con la vida”. En los últimos años, trabaja en esa dirección, “explorando cómo las tecnologías emergentes pueden contribuir a una educación más humana, sostenible y con propósito. La IA, por ejemplo, nos está permitiendo imaginar centros capaces de aprender de sí mismos, de analizar sus impactos —ambientales, sociales y de gobernanza— y orientar sus decisiones hacia el bienestar de las personas y del planeta”. “No se trata”, en sus propias palabras, “de automatizar tareas, sino de aumentar la conciencia institucional, de pasar de la información a la comprensión y del dato a la acción ética. En este sentido, estamos convencidos de que el sector educativo tiene un potencial de impacto transformador comparable al de la salud o la energía. Si educar es el proceso que más influye en la manera en que una sociedad piensa, produce y convive, entonces una educación sostenible es la infraestructura más estratégica del futuro”. Desde hace años estudia “las buenas prácticas internacionales, visitando centros y proyectos que están en la vanguardia de su aplicación”. El pasado año por ejemplo en Silicon Valley, “pudimos observar de primera mano cómo algunas de las escuelas más innovadoras del mundo experimentan con modelos híbridos de inteligencia humana y artificial. Lo más valioso no son los éxitos, sino los errores aprendidos: el exceso de tecnificación, la falta de formación docente o la desconexión entre innovación y propósito: llevan unos dieciséis años de ventaja en el uso educativo de la IA, pero esa distancia no es necesariamente negativa, nos permite aprender de su recorrido y avanzar con más criterio, más sentido y menos ingenuidad”. Para ella, hay muchos ejemplos inspiradores —“desde los modelos adaptativos de Singularity University o el programa AI for Education de UNESCO, hasta experiencias pioneras en Finlandia, Corea o Canadá”— que muestran que la tecnología “puede convertirse en un auténtico ecosistema de aprendizaje expandido, donde cada alumno, cada docente y cada centro aprenden en red. “Una Educación Inteligente no es una educación tecnológicamente avanzada, sino una educación capaz de aprender de sí misma. Implica un sistema que recoja datos, pero también emociones, relaciones y contextos; que mida lo que importa —bienestar, motivación, cooperación, impacto social— y no solo lo que es fácil medir”. Desde esta perspectiva, los avances tecnológicos, bien integrados, podrían permitirnos alcanzar tres grandes logros: “primero, un aprendizaje verdaderamente personalizado, donde cada estudiante encuentre un itinerario que se adapte a su identidad, su propósito vital y su ritmo cognitivo”. Segundo, “centros educativos que aprenden, que usan los datos no para controlar, sino para mejorar su cultura organizacional, su coherencia interna y su impacto social. Un colegio inteligente será aquel que comprenda su papel como agente de cambio en la comunidad, no solo como transmisor de conocimientos”. Y también, “un nuevo contrato social de la educación, que reconcilie progreso y propósito. La tecnología puede contribuir a democratizar el acceso al conocimiento, reducir brechas territoriales y ofrecer oportunidades de aprendizaje continuo a lo largo de toda la vida, integrando formación, trabajo y bienestar”. Sin embargo, añade, para que todo esto ocurra, “la educación inteligente debe ser también ética, inclusiva y humanista. En el futuro no bastará con saber usar la tecnología: habrá que saber convivir con ella, discernir cuándo y para qué utilizarla, y mantener vivo el juicio moral y la conciencia crítica”. El riesgo más evidente sería “confundir progreso tecnológico con progreso educativo. La historia reciente nos demuestra que digitalizar sin transformar el modelo mental conduce a la frustración”. Otro riesgo profundo sería “renunciar a la soberanía del juicio humano. La educación no puede delegar en los algoritmos la definición de lo que significa aprender, crecer o tener éxito y los docentes no deben convertirse en simples validadores de datos, sino en guías éticos y emocionales de los procesos de aprendizaje. Además, los resultados del Barómetro EducAcción muestran un sistema ya percibido por la ciudadanía como rígido, desmotivado y poco innovador. Ocho de cada diez españoles creen que las decisiones educativas responden a intereses políticos más que pedagógicos, y casi el 90% demanda una transformación profunda. Si la tecnología entra en un sistema así, sin acompañamiento cultural ni propósito compartido, no será una palanca de cambio, sino un acelerador del deterioro”. La clave, subraya la experta, estaría en esa gobernanza inteligente educativa, “un modelo que combine conocimiento, ética y participación. En el ámbito educativo, eso significa diseñar un marco donde la IA esté subordinada a principios claros de justicia, equidad, transparencia y bien común. Primero, necesitamos propósito. Antes de preguntarnos qué puede hacer la IA, debemos preguntarnos qué queremos como humanos. La IA debe servir para liberar tiempo, reducir desigualdades y mejorar la calidad de la enseñanza, no para sustituir la relación educativa. Segundo, transparencia y trazabilidad. Cada algoritmo que intervenga en procesos de evaluación, orientación o selección educativa debería ser explicable, auditable y estar sujeto a rendición de cuentas. Y tercero, alfabetización ética y digital: no solo los alumnos, también los docentes, directivos y responsables públicos deben comprender el impacto social y moral. No se trata solo de enseñar a usar IA, sino de formar conciencia sobre sus límites, sesgos y responsabilidades. Y necesitamos una alianza global y multisectorial que ponga en diálogo ciencia, educación, empresa, política y sociedad civil. Iniciativas como la ED-Futures Alliance o el Observatorio EducAcción nacen precisamente con ese objetivo”. Rubén Fernández-Costa O’Dogherty Periodista, Asesor y Miembro del Comité Editorial de CyberLideria MGZN
1 Noviembre 2025
Jarana
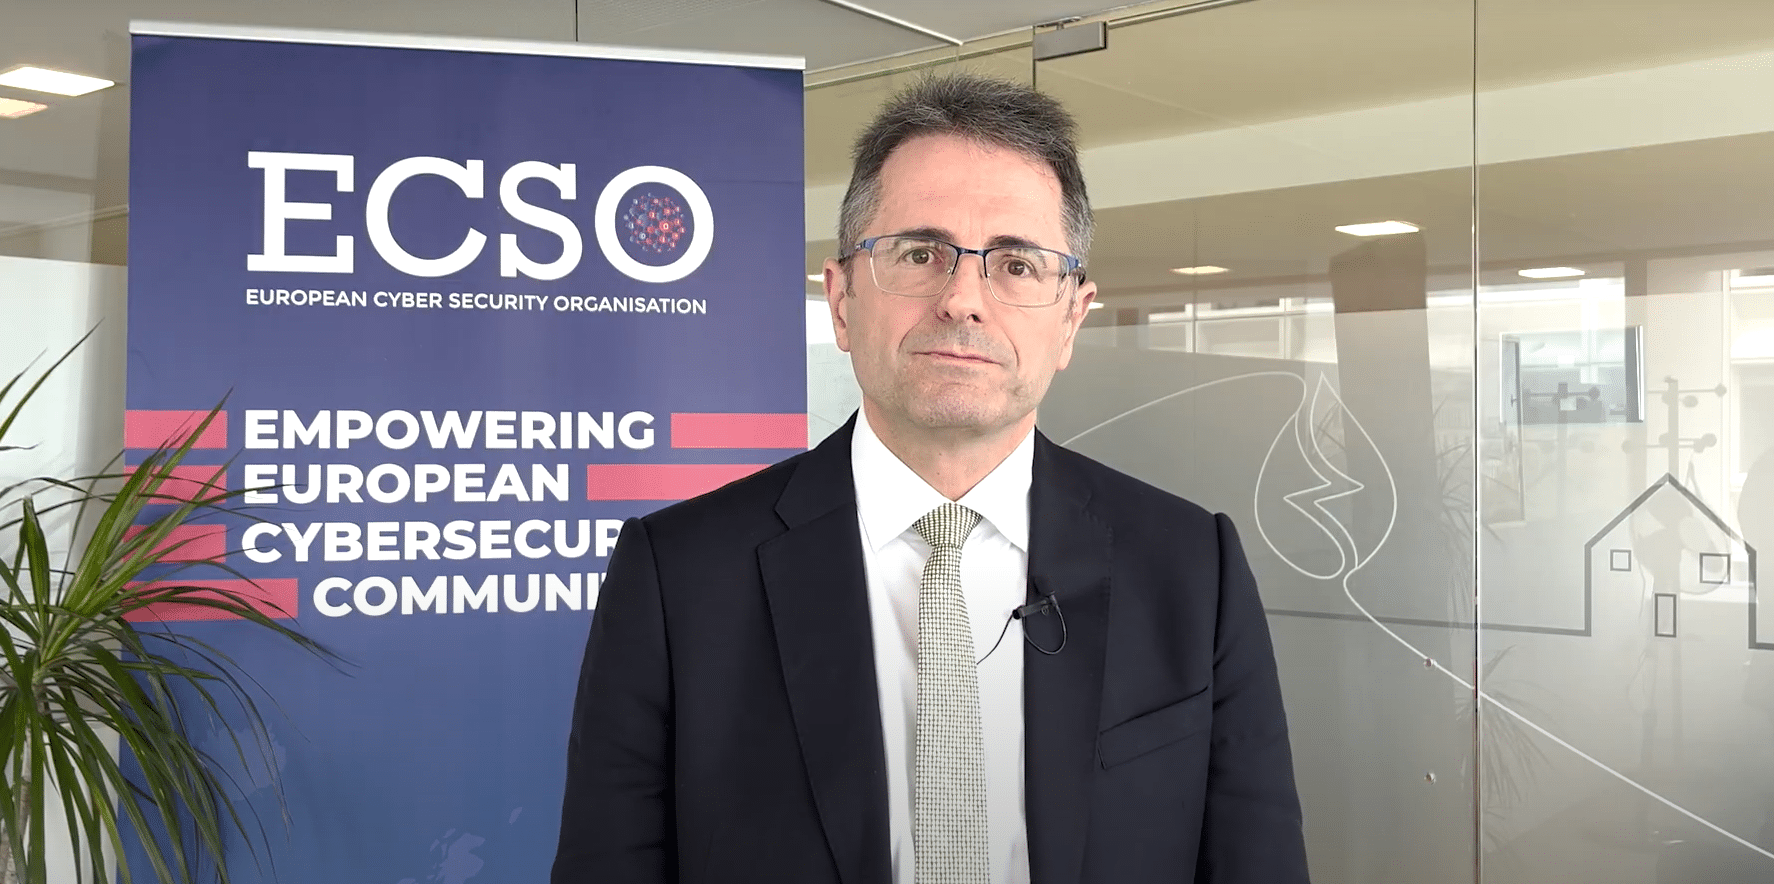
La Organización Europea de Ciberseguridad (ECSO) ha anunciado el nombramiento de Andrea Campora, Director General de la División de Soluciones de Ciberseguridad y Seguridad de Leonardo, como su nuevo presidente. Campora releva a Axel Deininger, CEO de Secunet Security Networks, quien ocupaba el cargo desde octubre de 2021. Desde su nombramiento como Director General de la División de Soluciones de Ciberseguridad de Leonardo en septiembre de 2023, Campora ha trabajado para consolidar a la compañía como un referente europeo en ciberseguridad confiable y soluciones basadas en inteligencia artificial. Además de su rol ejecutivo, es Vicepresidente de Confindustria Genova, miembro del Consejo de Administración de Nuclitalia, y forma parte del Comité Técnico-Científico de la Agencia Nacional de Ciberseguridad de Italia. Previamente, también ha sido Director del Consejo de Administración de ECSO. Académicamente, Campora es licenciado en Física y ha completado programas de liderazgo ejecutivo en Columbia University y Insead. Al asumir la presidencia, Campora destacó su compromiso de fortalecer la posición de Europa en ciberseguridad a nivel global y subrayó la importancia de superar la fragmentación del sector, conectando a actores públicos y privados de manera efectiva. Durante su trayectoria en ECSO, Campora ha contribuido al desarrollo de la industria europea de ciberseguridad, fomentando la cooperación internacional y mejorando la competitividad del continente. Su nombramiento refleja un renovado enfoque en la ciberresiliencia y la soberanía digital de Europa a través de la colaboración público-privada. La Directora de Operaciones de ECSO, Joanna Świątkowska, dio la bienvenida al nuevo presidente, destacando su experiencia y liderazgo como clave para potenciar las capacidades europeas en ciberseguridad. Asimismo, expresó su agradecimiento a Axel Deininger por su labor y liderazgo durante su mandato, reconociendo su impacto en el crecimiento y consolidación de ECSO.
31 Octubre 2025
Sin categoría
Octubre siempre trae consigo historias de miedo, disfraces y calabazas… pero para los CIOs, los verdaderos sustos no vienen de películas de terror, sino de los desafíos tecnológicos que enfrentan cada día.Según el informe IDC FutureScape: Worldwide CIO Agenda 2025, más de la mitad de las organizaciones sigue dependiendo de sistemas heredados que frenan la innovación. Y la Guía del Mercado Laboral IT 2025 de Hays alerta de una escasez crítica de talento tecnológico: el 80% de los departamentos IT reconoce dificultades para cubrir puestos clave. En este escenario, Entelgy, The Business Tech Consultancy, ha identificado los cuatro temores más comunes que mantienen en vela a los CIOs y propone estrategias para enfrentarlos con visión, seguridad y eficacia. 1. La complejidad tecnológica: el monstruo que crece sin control La velocidad con la que avanzan tecnologías como la inteligencia artificial generativa, la ciberseguridad, la computación cuántica o el edge computing ha elevado la complejidad de los entornos IT a niveles inéditos.Integrar sistemas, priorizar inversiones y mantener la eficiencia operativa se ha convertido en una auténtica odisea. Una encuesta de Entelgy revela que el 94% de los profesionales considera que la IA ya forma parte de su día a día, lo que evidencia un cambio irreversible en las organizaciones. Pero ese mismo ritmo de evolución provoca incertidumbre y bloqueos en la toma de decisiones.Para vencer a este “monstruo”, las compañías deben apostar por la modernización tecnológica, la optimización de procesos y una estrategia clara de adopción de tecnologías emergentes, sin perder agilidad ni control. 2. Escasez de talento tecnológico: la maldición del sector La falta de perfiles especializados sigue siendo el gran obstáculo para la digitalización. Según Hays, el 87% de las empresas españolas del sector IT tiene dificultades para atraer talento cualificado.Este déficit impacta directamente en la capacidad de innovación y en la competitividad. La solución pasa por invertir en programas de upskilling y reskilling, fomentar la transferencia de conocimiento y crear entornos colaborativos y ágiles que motiven al talento a quedarse. En un mercado cada vez más competitivo, retener a las personas es tan importante como atraerlas. 3. Los datos: un poder que también puede convertirse en pesadilla Los datos son el alma de la innovación, pero gestionarlos sigue siendo uno de los retos más complejos. Muchas organizaciones se enfrentan a problemas de calidad, integración y seguridad de la información, lo que frena el uso de la analítica avanzada y la inteligencia artificial. Estudios de la Cornell University indican que el 60% de las empresas dedica hasta el 70% de su presupuesto IT al mantenimiento e integración de datos, dejando poco margen para proyectos de innovación.Para romper este ciclo, Entelgy recomienda apostar por arquitecturas modernas como data fabric, data mesh o cloud data lakes, que permitan procesar y aprovechar la información en tiempo real, impulsando la eficiencia y la toma de decisiones inteligentes. 4. Cumplimiento normativo: el fantasma de las sanciones El GDPR, la Ley de Protección de Datos o el futuro AI Act europeo obligan a las empresas a extremar la vigilancia sobre la gestión responsable de la información y el uso ético de la IA. Ignorar la regulación puede traducirse no solo en multas millonarias, sino también en una seria pérdida de reputación. Para evitar sobresaltos, las organizaciones deben implementar programas sólidos de governance, compliance y gestión de riesgos, alineados con las normativas actuales y emergentes. Solo así podrán garantizar decisiones seguras, responsables y sostenibles.
31 Octubre 2025
ESG
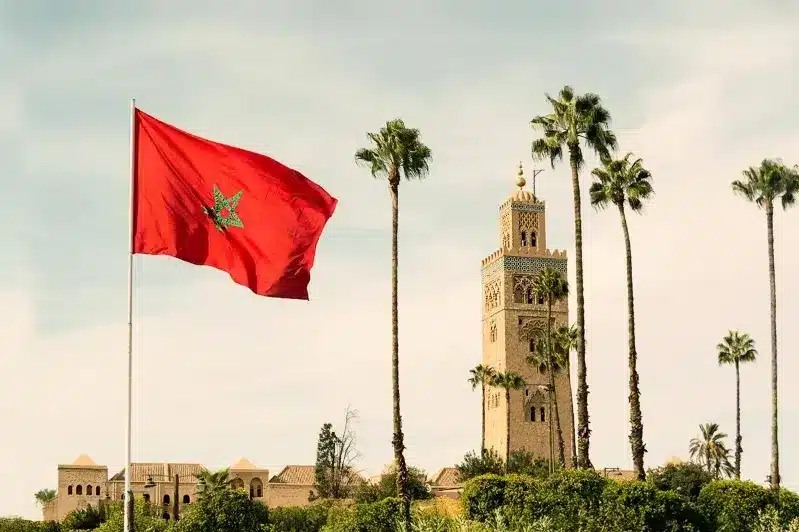
Marruecos ha puesto fecha a su transformación energética: 2040 será el año en que el país eliminará por completo la generación eléctrica a base de carbón, siempre que logre asegurar el apoyo financiero internacional necesario para una transición justa y sostenible. El anuncio, respaldado por la Alianza para la Transición Energética sin Carbón (PPCA), consolida la posición de Marruecos como uno de los líderes climáticos del continente africano y refuerza su compromiso con el Acuerdo de París y los objetivos globales de descarbonización. De la dependencia del carbón al impulso renovable Aunque el carbón sigue siendo la principal fuente de electricidad —aportando casi el 60% de la generación nacional en 2024, frente al 70% registrado en 2022—, la tendencia ya apunta hacia una reducción progresiva. La expansión de los parques solares y eólicos, junto con nuevas infraestructuras de gas natural, está modificando la matriz energética del país. El Ministerio de Energía prevé que las energías renovables alcancen el 52% de la capacidad instalada para 2030, frente al 45% actual. Entre los proyectos más emblemáticos destacan el complejo solar Noor Ouarzazate, uno de los mayores del mundo, y los parques eólicos de Tarfaya y Midelt, que simbolizan la ambición marroquí por liderar la transición verde en África. El propio ministro de Energía confirmó que el país ha paralizado la planificación de nuevas centrales de carbón, describiendo la medida como “un compromiso firme con el equilibrio entre seguridad energética, asequibilidad y sostenibilidad”. Una transición que necesita financiación y justicia social El cierre progresivo de las centrales térmicas plantea importantes desafíos económicos y laborales. El sector del carbón continúa siendo una fuente relevante de empleo en varias regiones, por lo que el Gobierno busca garantizar una transición justa que proteja a los trabajadores y evite impactos sociales negativos. Según Rachid Ennassiri, director del centro de estudios climáticos Imal, el calendario de eliminación “refleja la intención de Marruecos de gestionar de forma ordenada el cierre de plantas, las reformas contractuales y la búsqueda de financiación internacional accesible que respalde una transición justa”. Para financiar este proceso, el país planea recurrir a mecanismos internacionales como los Fondos de Inversión Climática y las Alianzas para una Transición Energética Justa (JETP), instrumentos que ya canalizan recursos significativos hacia economías emergentes como Sudáfrica, Indonesia o Vietnam. Un modelo para otras economías emergentes El plan marroquí será observado de cerca por instituciones multilaterales y países de la región que preparan sus propias estrategias de descarbonización antes de la COP30 en Brasil. En un contexto global marcado por la necesidad de equilibrar seguridad energética, asequibilidad y sostenibilidad, Marruecos ofrece un ejemplo de cómo avanzar hacia la neutralidad climática sin comprometer el crecimiento. Si el objetivo se materializa, el país podría convertirse en una de las naciones con la matriz energética más limpia de Oriente Medio y el Norte de África, reduciendo drásticamente sus emisiones, diversificando su economía y consolidando su papel como hub regional de energías renovables tanto para África como para Europa.
31 Octubre 2025
Rincón del CISO
La Inteligencia Artificial está revolucionando la comunicación digital, pero también está abriendo una nueva puerta al fraude y la suplantación. Así lo advierten desde Logicalis Spain, proveedor global de servicios de TI y soluciones digitales, que alerta del rápido crecimiento de la clonación de voz y los deepfakes en redes sociales. En las últimas semanas, numerosos creadores de contenido han comenzado a utilizar herramientas de IA generativa capaces de replicar su voz y sincronizar sus labios en varios idiomas, generando versiones artificiales prácticamente indistinguibles de la realidad. Para Ramón Rico Gómez, Cybersecurity Operations Manager de Logicalis, estamos ante un punto de inflexión: “La combinación de IA generativa, clonación de voz y sincronización labial está alcanzando un nivel de realismo que plantea un riesgo claro de manipulación, suplantación y pérdida de confianza digital. Hoy cualquiera puede hacerte decir lo que nunca has dicho, en cualquier idioma.” Un riesgo creciente para empresas y usuarios Los deepfakes ya no son solo entretenimiento o curiosidad tecnológica. Se utilizan en fraudes reales, con consecuencias económicas millonarias.En Reino Unido, por ejemplo, un caso reciente terminó con una transferencia de 25 millones de dólares tras una llamada telefónica en la que se utilizó la voz clonada de un directivo. Según datos de McAfee, uno de cada diez usuarios ha recibido un mensaje de voz generado por IA imitando a alguien conocido, y el 77% de ellos perdió dinero como consecuencia.Además, el 85% de las empresas medianas y grandes ha sufrido al menos un intento de ataque mediante deepfake en el último año, con un coste medio de 280.000 dólares por incidente. Redes sociales: el nuevo campo de batalla digital Con más de 2.000 millones de usuarios activos mensuales, Instagram se ha convertido en un terreno fértil para la manipulación audiovisual.La posibilidad de crear versiones digitales de influencers, líderes o directivos multiplica el riesgo de engaños, estafas o daños reputacionales. “Estamos ante un nuevo frente de la ciberdelincuencia que combina ingeniería social avanzada con IA generativa”, explican desde Logicalis.“Ya no basta con desconfiar de un correo sospechoso. Ahora una voz, una imagen o un vídeo pueden parecer completamente reales. La confianza digital está en juego”. Hacia una defensa híbrida: humano + IA Los expertos subrayan la urgencia de adoptar una respuesta coordinada entre empresas tecnológicas, plataformas, reguladores y autoridades.Entre las medidas prioritarias, destacan: Autenticación mediante marcas de agua digitales. Uso de firmas invisibles o metadata certificada. Verificación forense de audios e imágenes. Protocolos híbridos humano-IA para detección de falsificaciones. “Si no establecemos límites claros, cualquiera podrá ser clonado digitalmente en segundos”, advierte Rico.“El impacto sobre la identidad digital y la reputación será enorme. Es el momento de actuar”. La IA generativa ha democratizado la creación de contenido, pero también la manipulación digital. La línea entre lo real y lo falso se difumina a gran velocidad.El reto, hoy, no es solo tecnológico: es de confianza, ética y seguridad digital.
31 Octubre 2025
Jarana
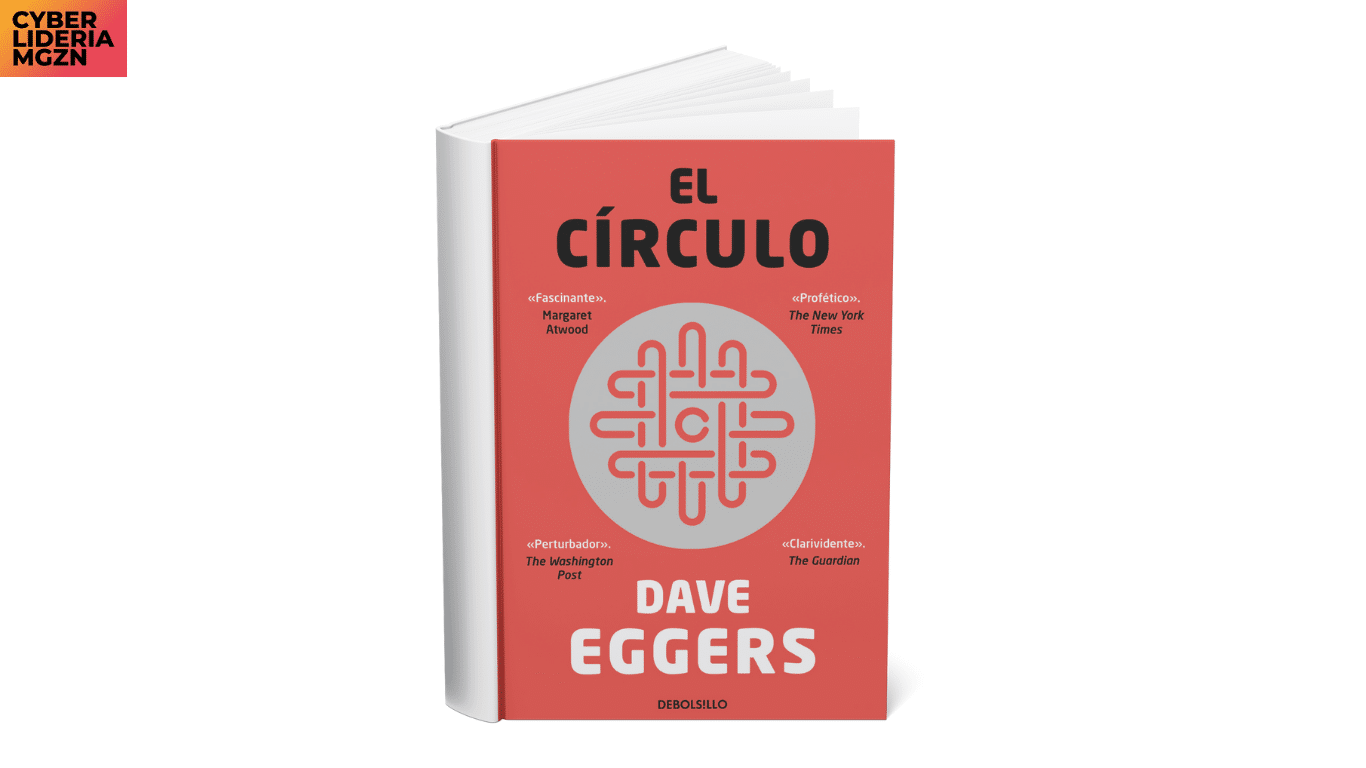
El día que Mae Holland es contratada para trabajar en el Círculo, la empresa de internet más influyente del mundo, sabe que se le ha concedido la oportunidad de su vida. A través de un innovador sistema operativo, el Círculo unifica direcciones de email, perfiles de redes sociales, operaciones bancarias y contraseñas de usuarios dando lugar a una única identidad virtual y veraz, en pos de una nueva era de civilidad y transparencia. Mae está entusiasmada con la modernidad y la actividad de la compañía, las espaciosas oficinas de diseño, las cafeterías acristaladas y las acogedoras instalaciones del campus. Cada día se celebran fiestas, conciertos al aire libre y actividades deportivas. Hay clubs de todo tipo, e incluso puede visitarse un exclusivo acuario de peces exóticos de la fosa de las Marianas. Mae se siente afortunada de formar parte del centro del mundo, a pesar de que se aleje cada vez más de su vida fuera del campus y de que su rol dentro del Círculo acabe siendo del dominio público. Lo que empieza como la fascinante historia de ambición e idealismo de una mujer se convierte en una trepidante novela de suspense que plantea cuestiones tan vitales como la memoria, el pasado, la privacidad, la democracia y los límites del conocimiento humano.
31 Octubre 2025
Sin categoría
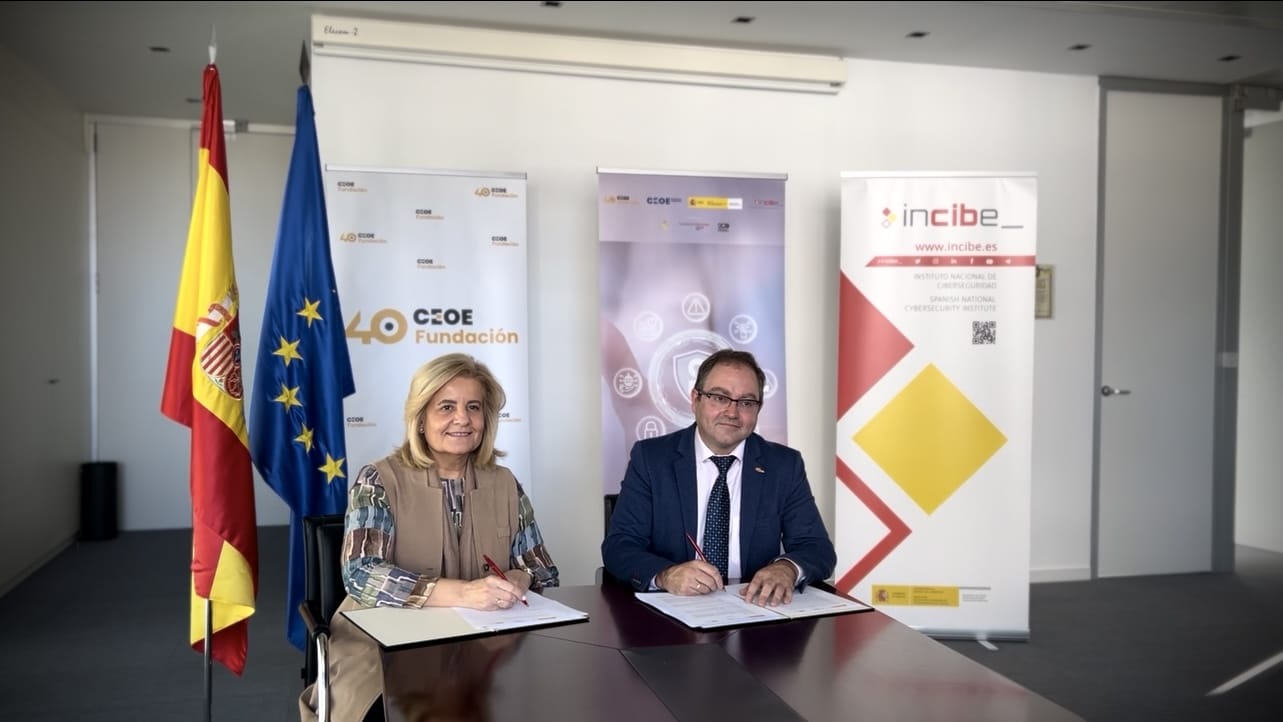
La Fundación CEOE y el Instituto Nacional de Ciberseguridad (INCIBE) han renovado su acuerdo de colaboración para poner en marcha la segunda edición del proyecto +Ciberseguridad, una iniciativa que busca reforzar la protección digital de las empresas españolas —especialmente pymes, microempresas y autónomos— a través de la formación, la concienciación y la sensibilización en ciberseguridad. El proyecto, que cuenta también con la participación de la Guardia Civil, la Policía Nacional y la Fundación Hermes, amplía ahora su alcance territorial y temático tras los buenos resultados de la primera edición, celebrada entre 2024 y 2025. Durante ese primer ciclo, se organizaron 10 jornadas formativas en 8 comunidades autónomas, con 19 mesas de debate y 10 talleres prácticos que reunieron a casi un centenar de ponentes procedentes del ámbito público y privado. En total, más de 1.600 empresas —en su mayoría pymes y autónomos— participaron en estas actividades, mejorando su capacidad de respuesta ante los riesgos del entorno digital. “La ciberseguridad es una responsabilidad compartida y una prioridad estratégica para la competitividad empresarial”, destacó Fátima Báñez, presidenta de Fundación CEOE. “España tiene la oportunidad de liderar la confianza digital en Europa gracias al talento y al compromiso de su tejido empresarial”. Desde el INCIBE, su director general Félix Barrio subrayó que “el fortalecimiento de la capacidad de respuesta ante las vulnerabilidades tecnológicas requiere preparación constante e inversión”. Una segunda edición con más alcance y contenido adaptado La nueva fase del programa +Ciberseguridad se centrará en tres líneas de acción principales: Expandir su presencia territorial, llegando a nuevas comunidades y provincias. Aumentar el número de talleres y jornadas, adaptando los contenidos a las necesidades específicas de cada sector y tamaño empresarial. Ofrecer recursos prácticos y herramientas para prevenir, detectar y gestionar incidentes, fomentando una cultura empresarial de alerta y colaboración. Con esta renovación, Fundación CEOE e INCIBE reafirman su compromiso con una transformación digital segura, basada en la cooperación público-privada y la creación de una cultura de confianza digital que sitúe a España como referente en ciberseguridad empresarial.
30 Octubre 2025
Rincón del CISO
El sector educativo español se ha convertido en un blanco prioritario para los ciberdelincuentes, según alerta ESET, líder en ciberseguridad. El uso masivo de plataformas digitales, redes Wi-Fi compartidas y dispositivos conectados ha multiplicado la exposición a ataques, fraudes y filtraciones de datos en colegios, institutos y universidades. Durante el primer trimestre de 2025, los centros educativos en España registraron una media de 4.484 ciberataques semanales, un incremento del 73 % respecto al mismo periodo del año anterior, según datos de CheckPoint. La información personal y académica de estudiantes y docentes se ha vuelto especialmente valiosa en el mercado negro, mientras que muchas instituciones aún operan con infraestructuras tecnológicas desactualizadas. Más digitalización, más riesgos El auge de herramientas digitales, desde aplicaciones de gestión educativa hasta sistemas de comunicación con familias y alumnos, ha ampliado la superficie de ataque. Los ciberdelincuentes aprovechan cualquier descuido para infiltrarse en redes escolares, acceder a credenciales o realizar ataques de phishing, vishing y suplantación de identidad. La inteligencia artificial, aunque no es responsable directa de los ataques, ha facilitado la creación de fraudes más sofisticados, como correos con lenguaje natural o audios falsificados. “El desafío no es prohibir la IA, sino acompañar su adopción con formación y conciencia en seguridad digital”, afirma Josep Albors, director de Investigación y Concienciación de ESET España. Incidentes recientes que ponen el foco en la prevención Durante el último año se han registrado varios casos significativos. En Jaén, un joven fue detenido por hackear la plataforma Séneca y alterar calificaciones de profesores. Poco después, el portal Educacyl sufrió un ataque que comprometió datos personales y bancarios de usuarios. “La información académica tiene un valor enorme y la ciberseguridad debe integrarse en la gestión diaria de los centros, al mismo nivel que la protección física o la calidad pedagógica”, comenta Albors. Claves para un entorno educativo más seguro ESET recomienda a centros, docentes, familias y estudiantes implementar medidas concretas para reducir riesgos: Verificar antes de hacer clic: Revisar enlaces y códigos QR sospechosos antes de interactuar con ellos. Evitar redes Wi-Fi públicas: Usar redes privadas o VPNs para proteger datos sensibles. Activar autenticación en dos pasos (2FA): Añade una capa extra de seguridad incluso si se compromete la contraseña. Mantener dispositivos actualizados: Sistemas y aplicaciones al día reducen la vulnerabilidad ante malware o ransomware. Supervisar herramientas online educativas: Revisar el uso de servicios en la nube y apps de gestión de dispositivos para evitar fraudes. Fomentar la alfabetización digital: Enseñar a estudiantes hábitos seguros y responsables fortalece la cultura de protección digital. “Proteger la educación digital no es solo una cuestión técnica; implica crear un entorno seguro que permita aprender con confianza, promoviendo al mismo tiempo pensamiento crítico y responsabilidad digital”, concluye Albors.
30 Octubre 2025
Jarana
Daniela Kominsky ha asumido el cargo de Regional Director en ExtraHop, liderando la estrategia y el crecimiento de la compañía en Iberia, Italia e Israel. En su nuevo rol, Kominsky trabajará junto a un equipo de profesionales para impulsar la expansión de la empresa y fortalecer su presencia en estas regiones estratégicas. La directiva ha expresado su agradecimiento a Julie Hunter, Rafik Hajem y Andrew Philpott por la confianza depositada en ella, así como a Borja Fernández, Mohammad Kaouk, Guillaume Simon, Tristan Elder y Robert Bruce por la cálida bienvenida al equipo. Durante estos primeros días, Kominsky también ha contado con la presencia de Greg Clark (CEO), Kanaiya Vasani (Chief Product Officer) y Samir Kapuria (Managing Director en Crosspoint Capital Partners y miembro del Board de ExtraHop), con quienes ha visitado clientes y participado en encuentros de trabajo y networking. Kominsky considera esta incorporación el inicio de una etapa estratégica y ambiciosa para ExtraHop en la región, marcando un paso clave en el crecimiento y consolidación de la compañía.
30 Octubre 2025
Ofertas de Empleo
Ubicación: Madrid, Comunidad de Madrid, EspañaModalidad: PresencialJornada: Completa Descripción del puestoKomvida Organic Kombucha, empresa líder de kombucha en España y con presencia destacada en Europa, busca un/a Director/a de Marketing para unirse a su equipo. La compañía tiene como objetivo generar un impacto positivo en la sociedad, y apuesta por personas que deseen crecer profesional y personalmente mientras contribuyen a su misión. El/la Director/a de Marketing formará parte del Comité de Dirección y reportará directamente a la CEO. Su función principal será impulsar la visión de marca y los objetivos de crecimiento de la compañía, liderando el departamento de marketing y diseñando estrategias que refuercen la identidad de Komvida en el mercado. Responsabilidades Liderar la dirección, coordinación y estrategia del departamento de marketing. Definir e implementar el presupuesto y el plan de marketing, asegurando su alineación con los objetivos de negocio y la misión de la empresa. Analizar la demanda de productos y servicios para identificar oportunidades de crecimiento. Desarrollar estrategias de precios en colaboración con los equipos comercial y financiero. Identificar y captar clientes potenciales. Planificar y gestionar campañas publicitarias que conecten con el público y fortalezcan la identidad de marca. Mejorar el posicionamiento de la marca, destacando sus valores y beneficios. Coordinar la comunicación externa de la compañía. Requisitos Título universitario en Marketing, Comunicación, Publicidad o áreas afines. Mínimo 7 años de experiencia en roles de marketing, preferiblemente en empresas de gran consumo. Experiencia comprobada en la ejecución de campañas de marketing exitosas. Habilidades en gestión de presupuestos y análisis de resultados. Persona dinámica, creativa, organizada y con excelentes habilidades comunicativas. Capacidad de liderazgo para gestionar equipos. Qué ofrece Komvida Liderar y definir la estrategia de marketing de una marca líder en crecimiento. Oportunidades de desarrollo personal y profesional en un entorno comprometido con el bienestar y la sostenibilidad.
30 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

