Sin categoría
Los ciberdelincuentes han encontrado una nueva forma de usar la inteligencia artificial en su beneficio. ESET ha alertado sobre una técnica emergente conocida como “Grokking”, que explota vulnerabilidades en el chatbot de X (antes Twitter) para difundir enlaces maliciosos y campañas de phishing de manera masiva. Según la compañía de ciberseguridad, esta modalidad —también denominada AI-aided malvertising— demuestra cómo los atacantes están utilizando los chatbots de IA generativa como canales para multiplicar el alcance de sus fraudes digitales. “La inteligencia artificial ya no solo impulsa la innovación, también está transformando la ingeniería social”, advierte Josep Albors, director de investigación y concienciación de ESET España. “El caso de Grokking revela que incluso los modelos más avanzados pueden ser manipulados para actuar contra los propios usuarios”. Cómo operan los atacantes El ataque comienza con vídeos de apariencia inofensiva publicados en X, diseñados como clickbait. En el pequeño campo “from” del post, los ciberdelincuentes insertan enlaces que redirigen a sitios de phishing o descargas de malware. Lo innovador del Grokking es el siguiente paso: cuando los usuarios piden al chatbot de X —conocido como Grok— que identifique el origen del vídeo, este analiza el contenido y reproduce automáticamente el enlace oculto, convirtiéndose sin saberlo en difusor del fraude. Un riesgo que amplifica la desinformación digital El peligro de esta técnica radica en que el chatbot actúa como fuente aparentemente fiable, lo que multiplica el alcance y la credibilidad de los mensajes fraudulentos. ESET advierte que: Las publicaciones promocionadas pueden alcanzar millones de visualizaciones. El algoritmo de X y los motores de búsqueda refuerzan la visibilidad de los enlaces, al considerar al chatbot como un origen legítimo. Los usuarios pueden terminar facilitando sus credenciales o descargando software malicioso. Se han detectado cientos de cuentas implicadas en este patrón antes de ser bloqueadas. La amenaza podría extenderse más allá de X, afectando a cualquier plataforma que incorpore modelos de lenguaje o asistentes impulsados por IA. Una nueva forma de manipular la IA ESET identifica este ataque como un ejemplo de prompt injection, una técnica que consiste en introducir instrucciones ocultas en los contenidos que procesan los sistemas de IA. Estas órdenes pueden camuflarse en metadatos, caracteres invisibles o código Unicode, provocando que el modelo ejecute acciones no deseadas. Un reciente informe de Gartner señala que el 32% de las organizaciones ha sufrido intentos de este tipo durante el último año, lo que confirma el crecimiento de esta amenaza en el panorama corporativo. Recomendaciones de ESET Para mitigar el riesgo de ataques basados en IA, ESET aconseja seguir estas prácticas: Verificar siempre los enlaces compartidos por bots o asistentes de IA antes de hacer clic. Mantener una actitud crítica ante respuestas inusuales o sospechosas. Utilizar contraseñas robustas y únicas, preferiblemente gestionadas por un password manager. Activar la autenticación multifactor (MFA). Mantener los sistemas y aplicaciones actualizados. Protegerse con soluciones de seguridad multicapa que bloqueen sitios y descargas maliciosas.
20 Octubre 2025
Rincón del CISO
El último Microsoft Digital Defense Report 2025 revela que la extorsión y el ransomware lideran los ciberataques a nivel global, siendo responsables de más del 50% de los incidentes con motivo identificado. Según el informe, la mayoría de los ataques actuales no buscan espionaje, sino beneficios económicos: el 52% de los incidentes están motivados por lucro, mientras que los ataques orientados exclusivamente al espionaje apenas representan un 4%. España, en este contexto, se situó en el puesto 14 mundial y quinto en Europa entre los países más afectados por la actividad cibernética maliciosa en el primer semestre de 2025. Aproximadamente un 5,4% de los clientes europeos impactados por ciberataques se encontraban en nuestro país. El informe destaca que los servicios públicos esenciales, como hospitales y ayuntamientos, siguen siendo los objetivos favoritos de los ciberdelincuentes, debido a la urgencia de sus operaciones y a la gestión de datos sensibles. Los ataques a estos sectores no solo comprometen información, sino que afectan directamente a la vida cotidiana, provocando desde retrasos en la atención sanitaria hasta interrupciones en el transporte o la educación. Aunque los ataques oportunistas dominan el panorama, los actores estatales mantienen su actividad creciente. China, Irán, Rusia y Corea del Norte amplían sus operaciones de espionaje y, en algunos casos, de obtención de beneficios económicos, utilizando cada vez más redes de ciberdelincuencia para cubrir sus rastros. El informe también subraya el impacto de la inteligencia artificial en la ciberseguridad. Tanto defensores como atacantes aprovechan la IA generativa: los ciberdelincuentes automatizan phishing, mejoran malware y crean contenidos sintéticos más realistas, mientras que las empresas la usan para detectar amenazas, bloquear brechas y proteger a usuarios vulnerables. Un dato preocupante: más del 97% de los ataques relacionados con la identidad se centran en contraseñas, y en 2025 los intentos de acceso malicioso aumentaron un 32%. Sin embargo, el uso de autenticación multifactor resistente al phishing puede bloquear más del 99% de estos ataques, incluso si los ciberdelincuentes tienen acceso a las credenciales correctas. El informe concluye que la ciberseguridad debe considerarse una prioridad estratégica y una responsabilidad compartida, combinando innovación tecnológica, colaboración entre sectores y políticas públicas firmes. En un entorno donde la IA y el ransomware transforman las amenazas, la resiliencia y la cooperación son claves para proteger tanto a las organizaciones como a la sociedad.
20 Octubre 2025
ESG
Corea del Sur se prepara para convertirse en uno de los referentes asiáticos en descarbonización aérea. El país ha confirmado que, a partir de 2027, todos los vuelos internacionales que despeguen desde sus aeropuertos deberán incluir una mezcla mínima del 1% de combustible de aviación sostenible (SAF). El objetivo es aumentar progresivamente ese porcentaje hasta alcanzar el 10% en 2035. La medida forma parte de la Hoja de Ruta del Mandato de Mezcla de SAF, impulsada por el Ministerio de Tierras, Infraestructura y Transporte (MOLIT) junto con el Ministerio de Comercio, Industria y Energía (MOTIE). Esta estrategia refuerza el compromiso de Seúl con los objetivos globales de neutralidad climática y busca consolidar una industria nacional capaz de producir combustibles limpios a gran escala. Un impulso regional hacia los cielos sostenibles Con esta regulación, Corea del Sur se une a otros países del entorno Asia-Pacífico —como Singapur, Japón o Australia— en la transición hacia una aviación más verde. La región, que concentra el mayor volumen de tráfico aéreo del mundo, considera esencial coordinar políticas e infraestructuras que faciliten la producción y el uso del SAF. A partir de 2028, las aerolíneas deberán garantizar que al menos el 90% del combustible que consumen en los aeropuertos surcoreanos cumpla con los estándares de mezcla sostenible. El cumplimiento será verificado anualmente y las infracciones podrán suponer multas de hasta el 150% del valor de mercado del combustible no sostenible. Para facilitar la adopción, el gobierno creará una Alianza SAF, que reunirá a aerolíneas, refinerías y entidades reguladoras, con el fin de acelerar la producción nacional y unificar los criterios de certificación. Incentivos, sanciones y apoyo a la transición El plan incluye una combinación de beneficios y penalizaciones para garantizar su cumplimiento: Las aerolíneas que superen los mínimos exigidos obtendrán mejor puntuación en la asignación de rutas internacionales (hasta 3,5 puntos adicionales). En caso de incumplimiento, se aplicarán sanciones económicas proporcionales al déficit anual de SAF consumido. Además, los operadores podrán aplazar hasta el 20% de su obligación durante los tres primeros años del mandato. El Ejecutivo también estudia subvenciones directas para mitigar el sobrecoste del SAF, en sustitución de las actuales reducciones de tasas aeroportuarias. Entre 2025 y 2026, estas ayudas podrían alcanzar los 600 millones de wones (unos 428.000 dólares), aportados por la Corporación del Aeropuerto Internacional de Incheon y la Corporación Aeroportuaria de Corea. Incluso los pasajeros podrán contribuir voluntariamente a la transición ecológica mediante donaciones durante la reserva de vuelos, recompensadas con beneficios como acceso a salas VIP, mejoras de asiento o regalos vinculados al SAF. Qué se considera un combustible sostenible Solo se aceptarán como SAF los combustibles que cumplan los estándares de la Organización de Aviación Civil Internacional (OACI), es decir, aquellos que reduzcan las emisiones al menos en un 10% respecto al valor de referencia. En 2026 se definirán los parámetros técnicos finales para los biocombustibles, y se prevén incentivos adicionales para los SAF sintéticos generados mediante energías renovables y procesos de captura de carbono. A partir de 2030, Corea del Sur podría implementar un sistema que otorgue mayor valor regulatorio a los combustibles con mayor reducción de emisiones. Progreso local y liderazgo regional Actualmente, nueve aerolíneas surcoreanas ya operan vuelos con mezclas de SAF en rutas de corta distancia. Korean Air lidera la iniciativa utilizando combustibles producidos a partir de aceite de cocina reciclado, suministrados por HD Hyundai Oilbank y GS Caltex. Con esta hoja de ruta, el país busca posicionarse como líder en aviación sostenible en Asia, promoviendo tanto la innovación industrial como la implicación del consumidor. El viceministro de Transporte, Kang Hee-up, destacó que este paso representa “el comienzo del camino hacia la neutralidad de carbono en la aviación internacional” y refuerza el papel de Corea del Sur como referente mundial en transporte aéreo responsable. Un movimiento global hacia el cero neto La decisión de Seúl se alinea con las políticas europeas y británicas, donde ya se exige un mínimo del 2% de SAF desde 2025. Según la IATA, la producción mundial de combustibles sostenibles podría duplicarse el próximo año, aunque todavía cubriría menos del 1% de la demanda total de las aerolíneas, subrayando la urgencia de ampliar la capacidad de suministro. Con este mandato, Corea del Sur no solo busca reducir su huella de carbono, sino también crear un mercado estable e innovador que atraiga inversión hacia la refinación local y el desarrollo de nuevas tecnologías. Si el plan se aplica con éxito, podría convertirse en un modelo regional de transición energética en la aviación.
20 Octubre 2025
Jarana
Marta Bilbao Egido inicia una nueva etapa profesional en Naturgy, donde asumirá el cargo de Chief Data Officer con el objetivo de impulsar la Inteligencia Artificial y la gestión de datos para generar un impacto significativo en la compañía. Tras 18 años en la Comunidad de Madrid, durante los cuales participó en múltiples proyectos y experiencias tecnológicas orientadas a mejorar la vida de los ciudadanos, [Nombre del profesional] agradece a todos sus compañeros por la colaboración y aprendizaje compartidos. Un reconocimiento especial merece Elena Liria, considerada un referente en su trayectoria, por su confianza, apoyo y enseñanzas a lo largo de estos años. En esta nueva etapa, [Nombre del profesional] agradece también a Naturgy y, en particular, a Rafael Blesa, por la confianza depositada y la oportunidad de liderar iniciativas estratégicas en el ámbito de datos, IA e innovación. Con esta incorporación, Naturgy refuerza su compromiso con la transformación digital, la innovación tecnológica y el liderazgo basado en datos, marcando un paso clave en su evolución hacia la excelencia en inteligencia artificial y gestión de información.
20 Octubre 2025
Ofertas de Empleo
Unión Europea Modalidad: Remoto Jornada completa Staq, una fintech europea en pleno crecimiento, busca incorporar a su equipo un Chief Information Security Officer (CISO) con experiencia consolidada en liderazgo de ciberseguridad.La compañía, centrada en la innovación tecnológica, combina la agilidad del sector financiero digital con una infraestructura segura y de alto rendimiento. Descripción del puesto La persona seleccionada será responsable de definir, implementar y evolucionar la estrategia global de ciberseguridad, garantizando la protección de los datos de clientes, los sistemas financieros y la infraestructura central de la organización. Entre sus principales funciones se incluyen: Diseñar y liderar la visión de seguridad de la compañía, estableciendo marcos sólidos de protección y cumplimiento. Dirigir y desarrollar el equipo de seguridad, fomentando una cultura colaborativa y de alto rendimiento. Integrar la seguridad en el ciclo de desarrollo, trabajando estrechamente con los equipos de ingeniería y producto. Gestionar el riesgo y el cumplimiento normativo, asegurando la alineación con marcos como DORA, MiCAR, SOC 2 o ISO 27001. Supervisar la respuesta ante incidentes, estableciendo procesos de detección, mitigación y recuperación eficaces. Asesorar a la dirección ejecutiva y al consejo en materia de riesgos, amenazas emergentes y estrategia de ciberseguridad. Promover la mejora continua, manteniéndose al día de las tendencias del sector y fomentando la innovación dentro del equipo. Requisitos Experiencia demostrable en entornos fintech, preferiblemente en startups o scaleups. Más de 8 años de experiencia en seguridad de la información, con conocimiento profundo en seguridad cloud, gestión de riesgos y cumplimiento normativo. Mínimo 2 años en funciones directivas dentro de un puesto de CISO o similar. Sólida base técnica, idealmente con experiencia previa en ingeniería o desarrollo de software. Capacidad para equilibrar el rigor del cumplimiento con la velocidad del desarrollo de producto. Excelentes habilidades de comunicación y liderazgo, capaz de traducir conceptos técnicos a audiencias no especializadas. Formación universitaria en Informática, Ciberseguridad o campos relacionados. La compañía ofrece la oportunidad de definir el futuro de la ciberseguridad en una fintech europea en expansión, trabajando con equipos multidisciplinares y con una cultura centrada en la innovación, el aprendizaje continuo y la excelencia técnica. Las personas interesadas en formar parte de este proyecto podrán presentar su candidatura de forma confidencial a través de [plataforma o correo de contacto].
20 Octubre 2025
Eventos
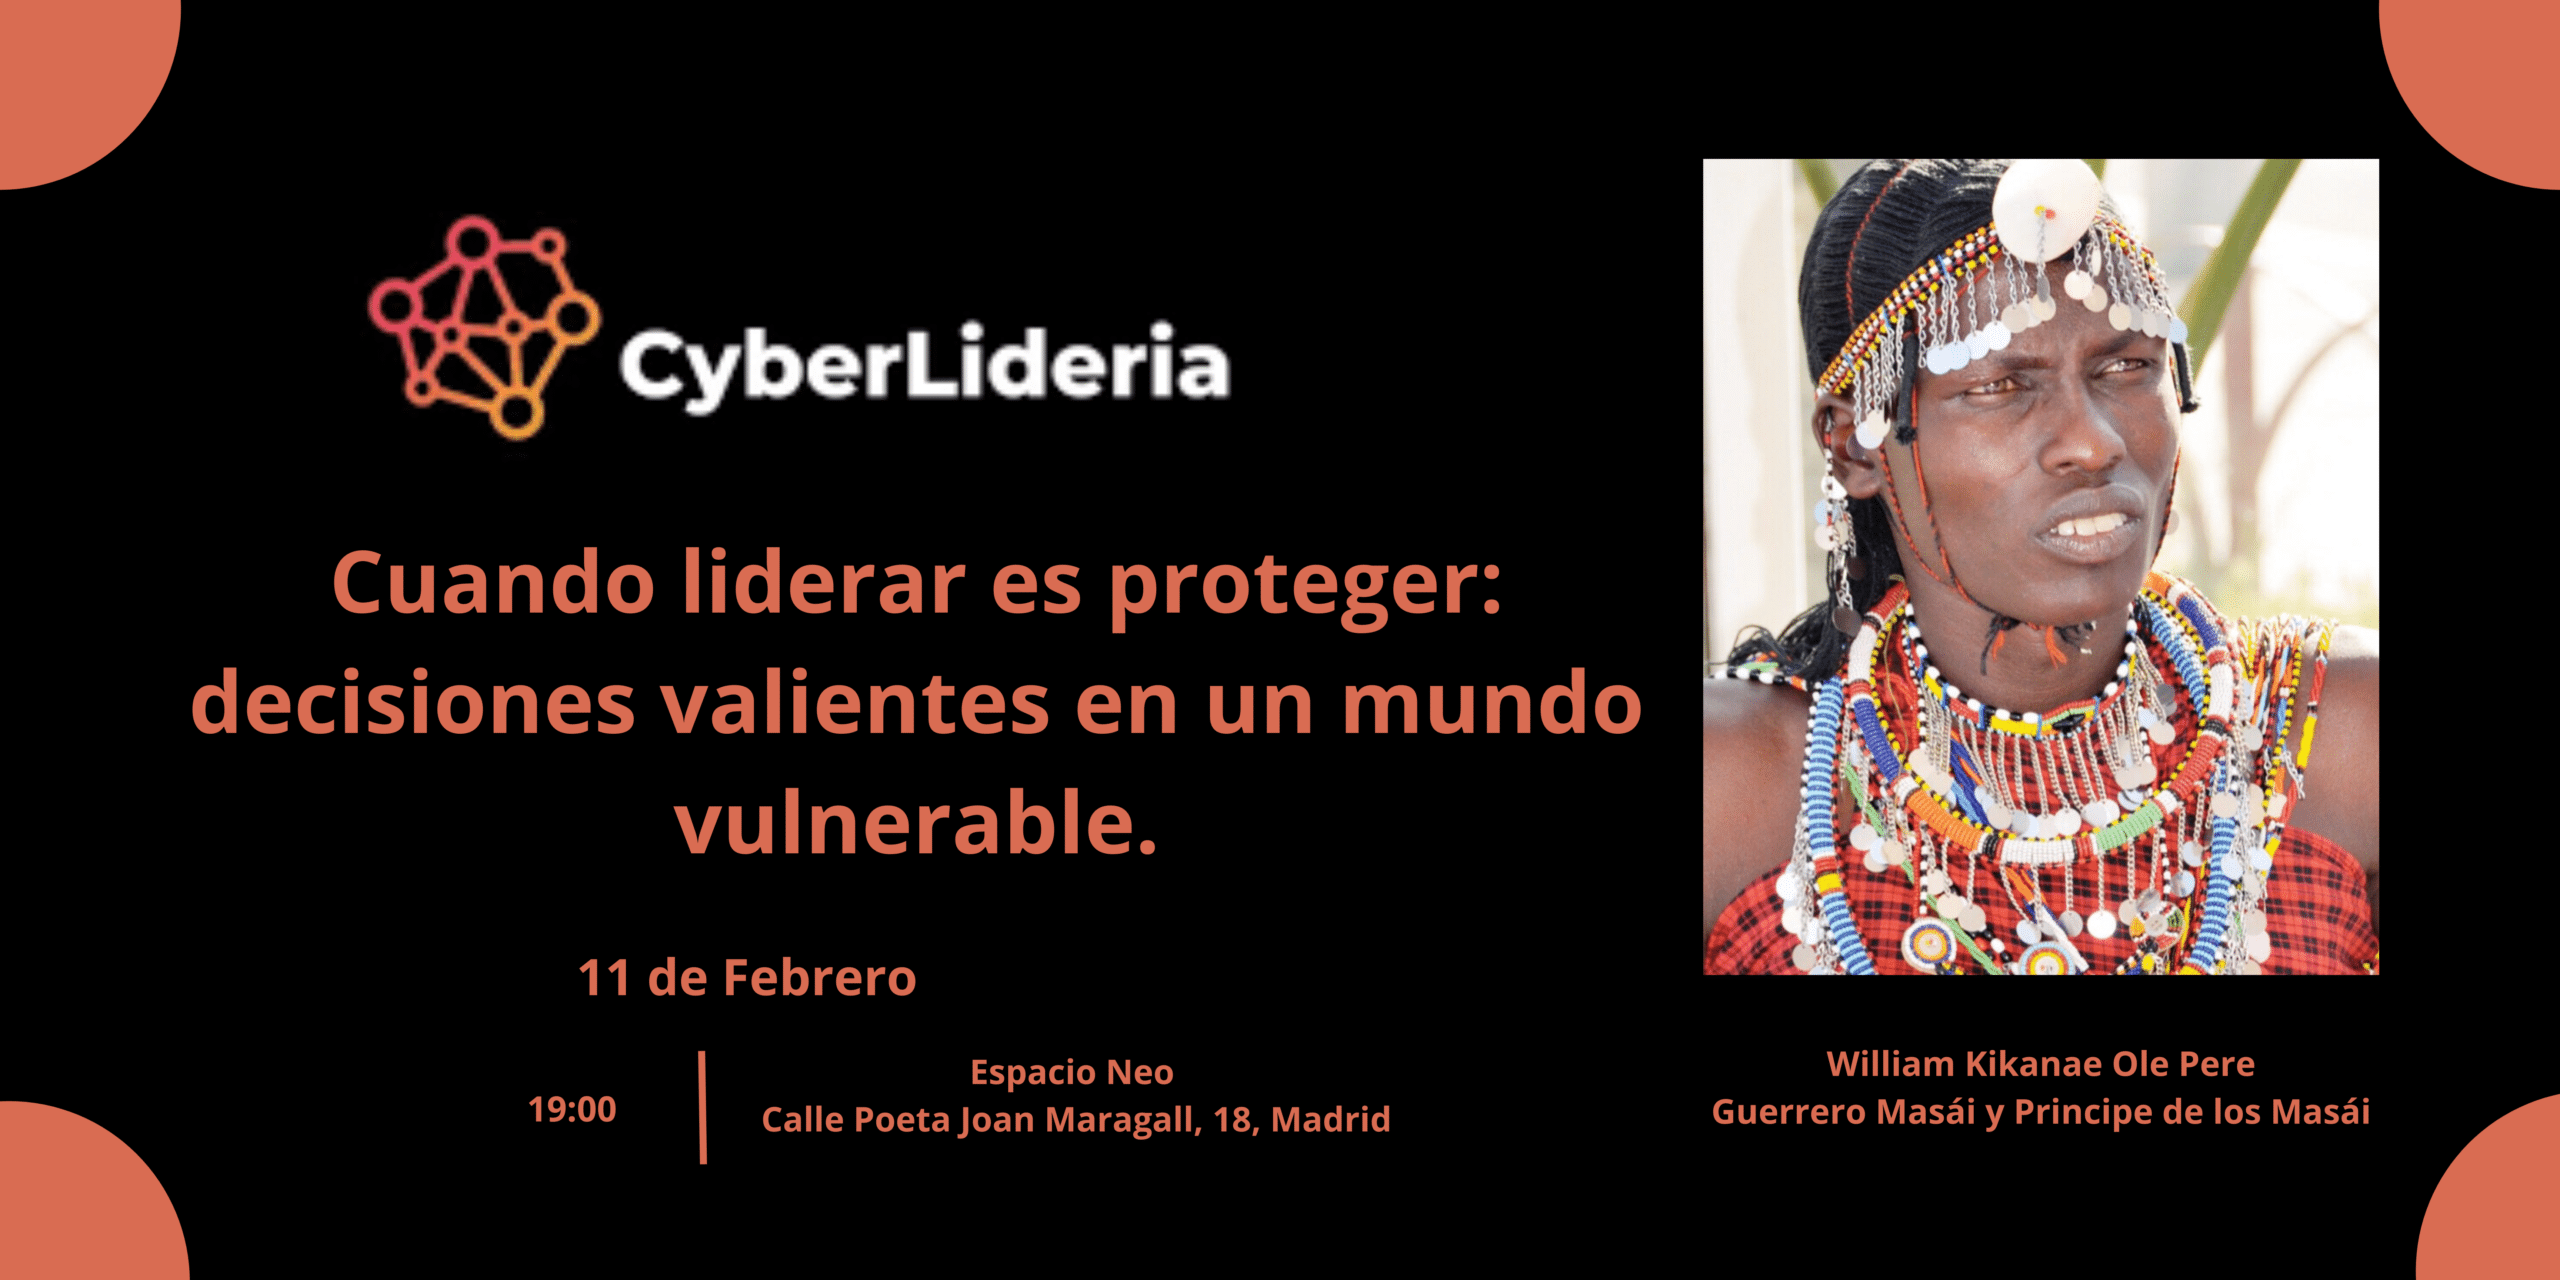
Sesión exclusiva CyberLideria con William Kikanae, Líder Masái En un entorno donde la incertidumbre se ha convertido en un factor estructural, el liderazgo ya no se limita a dirigir: implica proteger. Proteger al equipo, cuidar la reputación, sostener el propósito y mantener el rumbo estratégico incluso cuando la presión es constante. Con este enfoque, CyberLideria organiza una sesión exclusiva en ESPACIO NEO (Madrid) junto a un invitado excepcional: William Kikanae, Líder Masái — Guerrero Masái y Príncipe de los Masái. Un encuentro directo e inspirador para reflexionar y entrenar habilidades clave en la alta dirección: cómo tomar decisiones valientes bajo presión, sostener el autocontrol en momentos críticos y liderar con firmeza sin renunciar a la humanidad en un mundo cada vez más vulnerable. ¿A quién va dirigido? Esta sesión está especialmente diseñada para perfiles C-level y alta dirección que buscan fortalecer su toma de decisiones, mejorar su claridad en la comunicación y consolidar liderazgo en entornos complejos. Detalles del evento Fecha: 11 de febrero Hora: 19:00 h Lugar: Espacio Neo – Poeta Joan Maragall, 18 (Madrid) Cierre: Cóctel de networking Inscripción Las plazas son muy limitadas. Solicita la tuya aquí
19 Octubre 2025
Eventos
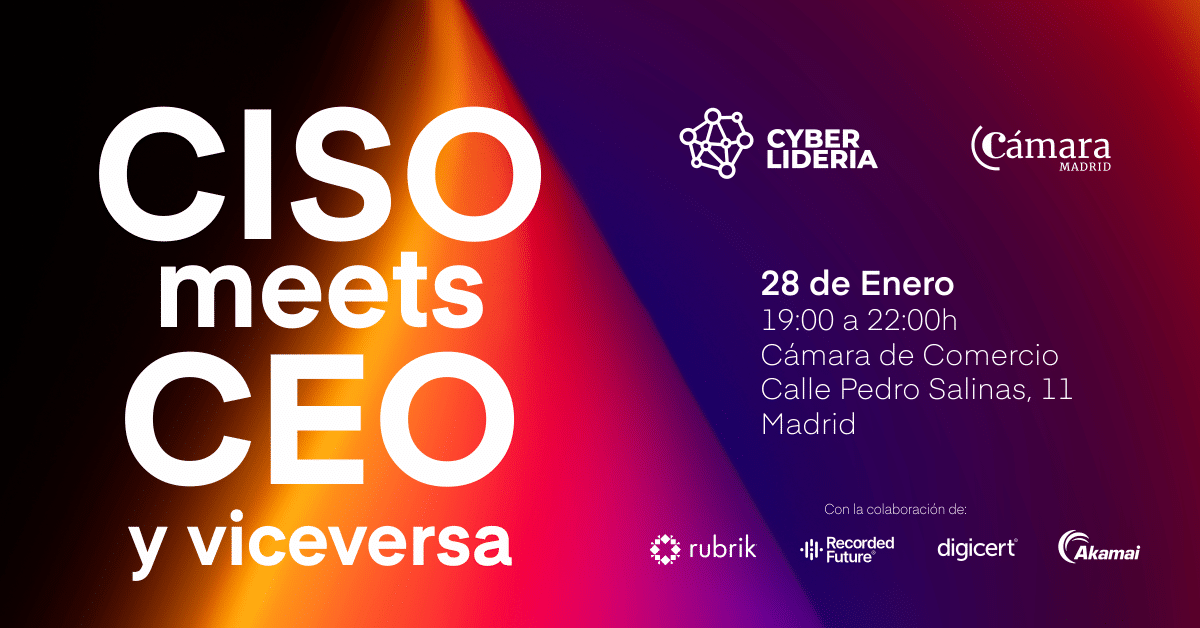
En un escenario donde la inteligencia artificial, los riesgos cibernéticos y la incertidumbre global transforman las reglas del juego, la resiliencia digital ya no es una opción: es una prioridad. CISO meets CEO & Viceversa es un foro exclusivo diseñado para impulsar el diálogo entre la alta dirección y los responsables de seguridad, promoviendo una visión compartida ante los retos que marcarán el futuro inmediato de las organizaciones. Un encuentro para quienes toman decisiones El evento está dirigido a CEOs, CISOs, CxOs y Consejeros comprometidos con la estrategia y la continuidad de sus empresas. Se abordarán temas clave como: El impacto estratégico de la inteligencia artificial La evolución de las amenazas cibernéticas El papel del factor humano en la seguridad La necesidad de colaboración transversal en las organizaciones Detalles del evento: 📍 C/ Pedro Salinas 11📅 28 de enero🕖 19:00 h 🔗 Solicita tu plaza aquí
18 Octubre 2025
ESG
El Reino Unido ocupa la primera posición gracias a su transición hacia un modelo comercial de mayor valor añadido, menos dependiente de los recursos naturales y con menores emisiones de carbono per cápita, alineado con los objetivos de descarbonización marítima. En el noveno lugar se sitúan los Estados Unidos, que siguen una tendencia similar. Los países mejor posicionados combinan apertura económica, progreso social y responsabilidad ambiental, apoyándose en sistemas educativos sólidos y altos estándares medioambientales. Por su parte, las economías emergentes avanzan mediante una modernización selectiva, con mejoras ambientales parciales pero manteniendo estructuras intensivas en carbono. China, en el puesto 16, representa este modelo: ha reducido su dependencia del comercio de recursos del 13,3 % al 5,6 % y mejorado el tratamiento de aguas residuales, aunque su sector manufacturero continúa generando importantes impactos ambientales. Nueva Zelanda y Australia refuerzan su liderazgo comercial Nueva Zelanda, en segunda posición, mantiene una política de liberalización comercial y bajos aranceles, que le permite integrarse eficazmente en las cadenas de valor globales, respaldada por instituciones sólidas y políticas ambientales activas. Australia, tercera en el ranking, consolida su posición con una economía equilibrada y madura, altos niveles de capital humano y confianza pública, además de estándares laborales avanzados. Su éxito radica más en la coherencia y estabilidad institucional que en grandes transformaciones estructurales. Dentro del grupo de las diez primeras economías, Corea del Sur, Hong Kong (RAE) y Estados Unidos mejoran posiciones, mientras que Japón, Taiwán y la propia Nueva Zelanda descienden ligeramente. Sri Lanka registra el mayor avance del índice, subiendo seis posiciones respecto a 2024, hasta el puesto 20. Un escenario global más fragmentado y menos cooperativo El informe advierte de una creciente erosión de las prácticas compartidas entre economías, reemplazadas por acciones unilaterales y políticas nacionales divergentes. Las guerras arancelarias resurgen incluso entre socios tradicionales, reflejando una pérdida de consenso multilateral. Tras la pandemia, la prioridad global fue fortalecer la resiliencia de las cadenas de suministro mediante políticas industriales y relocalización de insumos estratégicos. Sin embargo, en 2025 el enfoque se desplaza hacia un nuevo equilibrio entre eficiencia y soberanía, condicionado por tres tensiones clave: Eficiencia vs. autonomía estratégica Rentabilidad a corto plazo vs. cohesión social Ambición climática vs. soberanía del desarrollo Descarbonización y comercio sostenible: claves del nuevo modelo global El Índice Hinrich-IMD 2025 identifica la descarbonización marítima, la innovación tecnológica y la transición energética como pilares de la competitividad futura. La reducción de emisiones en el transporte marítimo, la eficiencia portuaria y el uso de combustibles limpios son ya elementos centrales del nuevo comercio global. Según Arturo Bris, director del WCC del IMD, “los responsables políticos deben equilibrar eficiencia, autonomía, cohesión social y ambición climática”.Por su parte, Kathryn Dioth, directora ejecutiva de la Fundación Hinrich, subraya la necesidad de estrategias que reduzcan las brechas sociales, gestionen mejor los impactos ambientales y generen crecimiento sostenible.El economista jefe Christos Cabolis añade que “el comercio sostenible no es un destino, sino un proceso de adaptación”, que requiere instituciones sólidas y cooperación internacional. Una guía para la sostenibilidad y la competitividad El índice evalúa 72 indicadores agrupados en tres pilares —económico, social y ambiental—, con el objetivo de ofrecer una brújula estratégica para gobiernos, empresas y centros de investigación. La edición 2025 concluye que la descarbonización marítima y el comercio sostenible serán elementos esenciales de la competitividad global en la próxima década. En un contexto internacional cada vez más fragmentado, las economías que logren equilibrar prosperidad, equidad y sostenibilidad serán las que marquen el rumbo del nuevo modelo económico mundial.
17 Octubre 2025
Rincón del CISO
Una nueva campaña de suplantación está afectando a usuarios de grandes compañías de servicios como Movistar, Vodafone e Iberdrola, mediante correos electrónicos fraudulentos que imitan con precisión las comunicaciones oficiales de estas marcas. El objetivo de los ciberdelincuentes es robar credenciales y propagar malware, aprovechando la confianza que los clientes depositan en entidades reconocidas y la dificultad creciente para distinguir entre mensajes legítimos y falsificados. Correos falsos cada vez más creíbles Los atacantes envían mensajes que reproducen con gran fidelidad el formato de las comunicaciones corporativas. En ellos se incluyen logotipos auténticos, remitentes falsificados y mensajes que generan sensación de urgencia, como avisos de facturas pendientes o posibles cortes de servicio. Al hacer clic en los enlaces o descargar los archivos adjuntos, los usuarios son redirigidos a sitios web fraudulentos o instalan sin saberlo software malicioso en sus dispositivos. “Los delincuentes perfeccionan constantemente sus tácticas para explotar la confianza del usuario. Por eso es esencial verificar la autenticidad de cualquier correo antes de interactuar con él”, advierte Josep Albors, especialista en investigación y concienciación en ciberseguridad. Una amenaza en evolución Esta campaña refleja la sofisticación creciente del phishing corporativo, que ya no se limita a errores ortográficos o mensajes sospechosos, sino que replica de manera casi exacta las plantillas oficiales de las compañías. El uso de dominios falsificados y enlaces acortados complica aún más su detección, especialmente en dispositivos móviles, donde muchos usuarios gestionan su correo personal o laboral. Cómo protegerse ante este tipo de fraudes Los expertos recomiendan adoptar una actitud preventiva y aplicar buenas prácticas de ciberseguridad frente a estas campañas: Verificar el remitente real antes de abrir un correo o hacer clic en enlaces. Evitar descargar archivos adjuntos de mensajes inesperados, incluso si parecen provenir de una fuente conocida. Acceder siempre desde canales oficiales, introduciendo manualmente la dirección en el navegador. Mantener actualizado el software de seguridad y los sistemas operativos. Usar autenticación multifactor (MFA) para proteger cuentas críticas
17 Octubre 2025
Sin categoría
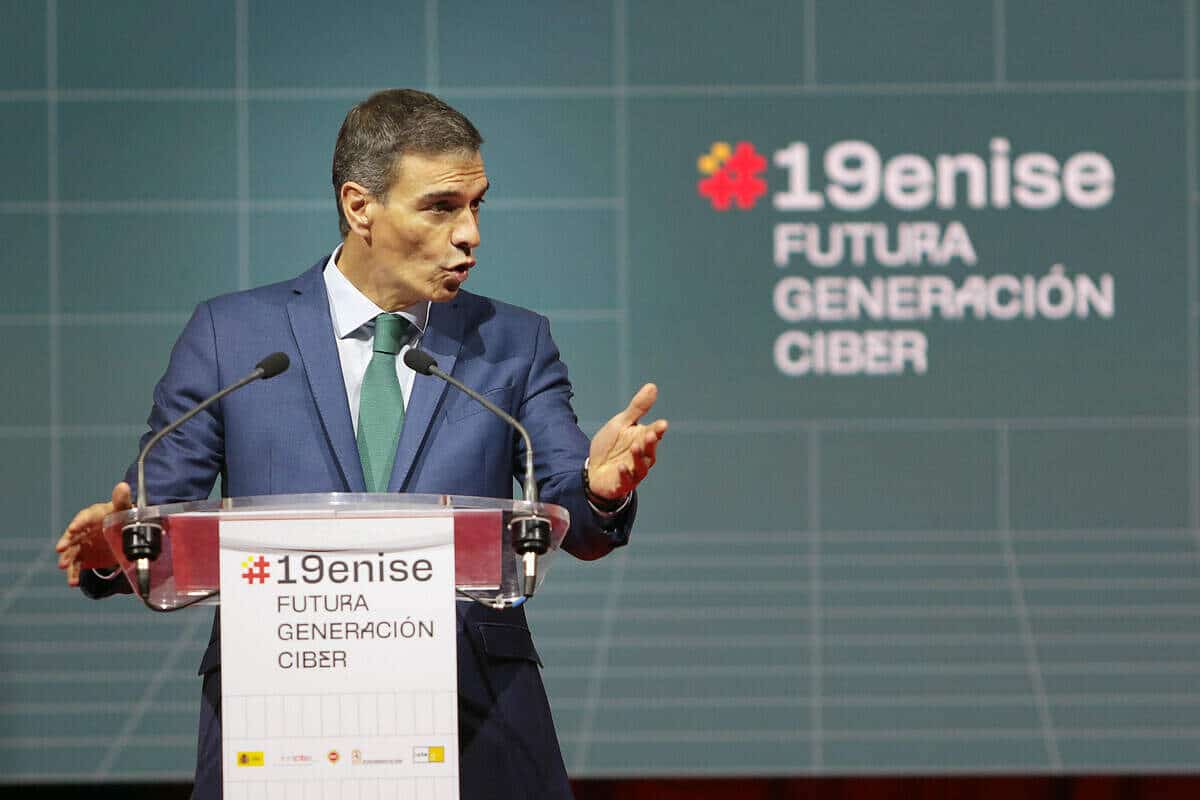
Desde el corazón del décimonoveno Encuentro Internacional de Seguridad de la Información (ENISE), celebrado en León, el presidente del Gobierno, Pedro Sánchez, ha anunciado la creación del Centro Nacional de Ciberseguridad, una entidad que dependerá directamente de la Presidencia. El anuncio, realizado durante la clausura del evento organizado por el INCIBE, refuerza la apuesta del Ejecutivo por una ciberseguridad de Estado, coordinada y transversal, especialmente tras los recientes ciberataques que han afectado tanto a instituciones públicas como a infraestructuras críticas en toda Europa. “La protección en el mundo ciber es uno de los desafíos más importantes que afrontamos como país”, afirmó Sánchez, quien destacó que España gestionó en el último año más de 275.000 ciberincidentes, 100.000 de ellos atendidos por el propio INCIBE. La nueva estructura nacional se integrará dentro de la revisión de la Estrategia Nacional de Ciberseguridad y del plan España Digital 2026, con el objetivo de impulsar la transformación digital de manera segura y sostenible. Sánchez también subrayó el papel de la ciberseguridad como motor económico y tecnológico: “Este año hemos destinado uno de cada diez euros del plan industrial y tecnológico de seguridad y defensa a la ciberseguridad, lo que supone 1.157 millones de euros dentro de una inversión global superior a 10.000 millones”. El presidente defendió que España “está haciendo sus deberes” en materia de ciberseguridad, con capacidades por encima de la media europea, y apostó por una visión más “omnicomprensiva” de la seguridad nacional, que combine innovación, talento y soberanía tecnológica.
17 Octubre 2025
Jarana
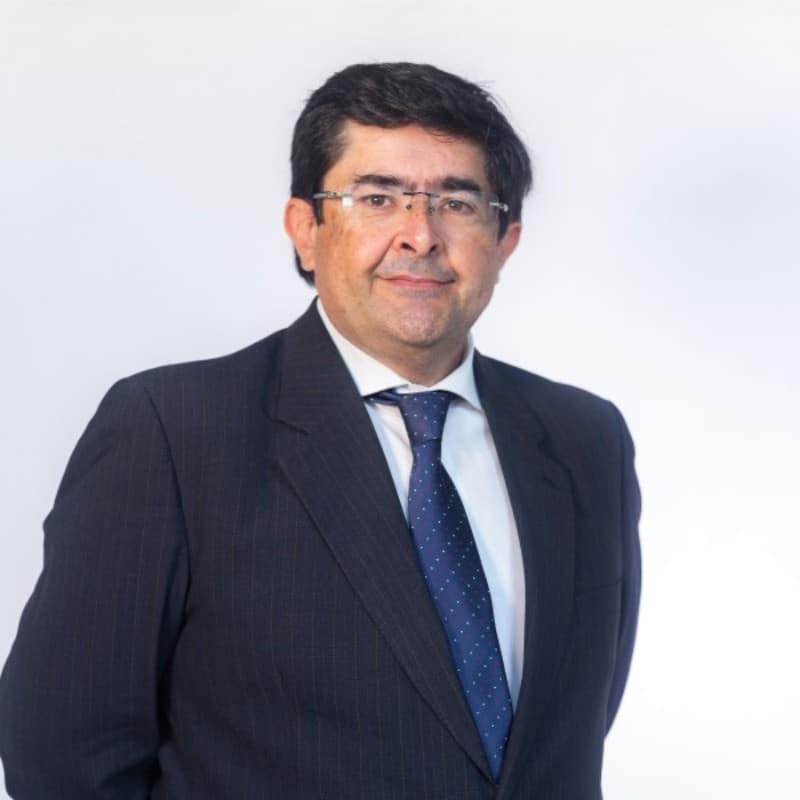
Luis Miguel Hernández Rodríguez ha sido nombrado Chief Information Security Officer (CISO) en ETL GLOBAL España, asumiendo la responsabilidad de liderar la estrategia y gestión de ciberseguridad de la compañía
17 Octubre 2025

Jarana
A lo largo de las páginas de este libro, se tratan, de manera concisa y accesible, los principales problemas éticos que el desarrollo de la inteligencia artificial y su aplicación a un gran número de ámbitos de nuestra vida cotidiana han planteado en los últimos años. ¿A qué ética responde la decisión de una máquina? ¿En qué consiste exactamente tomar decisiones? ¿Podemos considerar a la máquinas responsables de sus actos y de las consecuencias que conllevan? ¿Cómo aprende y actúa una inteligencia artificial? Estas preguntas y otras muchas exigen respuestas urgentes. De la publicidad a los mercados financieros, de la industria armamentística a la de la automoción, de las redes sociales al internet de las cosas, la IA ocupa un lugar cada vez más relevante en nuestra vida, aunque solo en algunas ocasiones seamos conscientes de ello
17 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

