La mayor red profesional del mundo ya no es solo un escaparate de talento: se ha convertido en un nuevo campo de operaciones para el cibercrimen y el espionaje corporativo.
LinkedIn nació para conectar profesionales, impulsar carreras y generar oportunidades de negocio. Pero su propio crecimiento —con más de mil millones de usuarios globales— la ha transformado en algo más que una plataforma de networking: hoy es una base de datos estratégica para actores maliciosos.
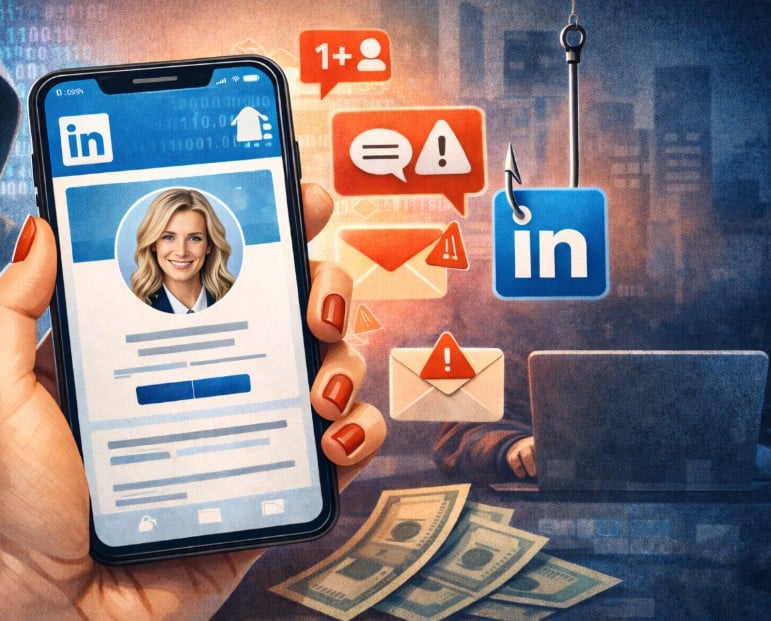
Según alertan los investigadores de ESET, la red profesional se está utilizando como vector para campañas de phishing altamente personalizadas, fraudes corporativos, robo de credenciales e incluso operaciones de inteligencia dirigidas contra sectores estratégicos.
Y el problema no es anecdótico.
Uno de los casos más recientes detectados por ESET involucra al grupo Lazarus, vinculado a Corea del Norte. Este grupo habría suplantado la identidad de reclutadores para infiltrar malware en empresas del sector aeroespacial.
En otros casos, falsos profesionales tecnológicos intentaban ser contratados por compañías extranjeras con el objetivo de obtener acceso interno.
“LinkedIn lleva años siendo una herramienta clave para recopilar inteligencia corporativa y preparar ataques dirigidos”, explica Josep Albors, director de investigación y concienciación de ESET España. La diferencia ahora es la sofisticación y la escala.
Desde la perspectiva de un ciberdelincuente, LinkedIn es una mina de oro.
Los perfiles públicos permiten identificar:
Este nivel de detalle facilita la creación de ataques de spearphishing extremadamente personalizados.
Además, el entorno profesional genera una sensación de legitimidad. Los usuarios tienden a responder mensajes y solicitudes de contacto que, en un correo electrónico convencional, probablemente ignorarían.
A esto se suma un factor crítico: las conversaciones en LinkedIn quedan fuera del perímetro de seguridad corporativo tradicional. No pasan por filtros de correo ni por sistemas internos de monitorización, lo que reduce la visibilidad de los equipos de ciberseguridad.
Resultado: el ataque llega directamente a la persona.
Los investigadores han identificado múltiples técnicas que utilizan LinkedIn como canal principal o como apoyo en la fase de reconocimiento:
Mensajes diseñados a medida a partir de la información pública del perfil.
Propuestas laborales atractivas que incluyen enlaces maliciosos o archivos infectados.
Ataques que explotan el conocimiento previo de la estructura interna de la empresa para suplantar directivos o responsables financieros.
Mediante páginas de inicio de sesión falsas, robo de credenciales o reutilización de contraseñas filtradas.
Comprometiendo primero a proveedores o socios estratégicos para acceder al objetivo final.
Incluso los vídeos publicados en la plataforma pueden ser utilizados para generar deepfakes que refuercen futuras campañas de ingeniería social.
La frontera entre reputación digital y superficie de ataque es cada vez más difusa.
La prevención pasa por una combinación de prudencia individual y cultura corporativa de ciberseguridad. Desde ESET recomiendan:
LinkedIn seguirá siendo una herramienta clave para el desarrollo profesional y el crecimiento empresarial. Sin embargo, el contexto actual exige incorporar una mentalidad de ciberseguridad también en los entornos de networking.
Porque en la economía digital, la confianza es un activo… pero también puede convertirse en vulnerabilidad.
La pregunta ya no es si los ciberdelincuentes están en LinkedIn.
La cuestión es si sabemos detectarlos antes de que actúen.
Actualidad
30 Octubre 2026
Rincón del CISO
30 Octubre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas