Rincón del CISO
El mercado de fusiones y adquisiciones (M&A) en el sector del software vuelve a situarse en el centro del dinamismo inversor en 2025. Tras la corrección de 2023, la actividad se reactiva con fuerza tanto en Iberia como en el conjunto de Europa, impulsada por el auge del SaaS, la consolidación del software empresarial y el impacto creciente de la inteligencia artificial. Así lo confirma el Informe Software 2025 elaborado por Bondo Advisors, que posiciona al software como uno de los asset class más resilientes del mercado. España marca máximos de cinco años El dato más contundente se produce en el mercado español: en 2025 se cerraron 77 operaciones mayoritarias de software, frente a 66 en 2024 y 59 en 2023. Se trata del mayor volumen de transacciones registrado en los últimos cinco años. Desde 2022 se han contabilizado 313 operaciones de software en Iberia, según refleja el gráfico de la página 5 del informe, con una clara predominancia del Enterprise SaaS como motor de actividad. El sector del software, además, mantiene un comportamiento claramente superior al del M&A agregado, consolidándose como uno de los segmentos más sólidos del ecosistema tecnológico. Private Equity: el gran protagonista del ciclo El informe identifica al Private Equity como el principal impulsor del actual ciclo de consolidación. Los fondos concentran la mayor parte del valor transaccionado y lideran el regreso de grandes operaciones mayoritarias y procesos de take private. En la página 6 se observa cómo el perfil del comprador se inclina hacia actores recurrentes, reforzando estrategias de buy-and-build. Entre los consolidadores más activos en Iberia destacan plataformas como: Business Software Group (BSG) Total Specific Solutions (TSS) HG Visma El mapa de los 139 principales consolidadores muestra un ecosistema altamente fragmentado, donde la recurrencia de ingresos facilita procesos de integración y creación de valor. Europa: consolidación más disciplinada y mayor tamaño medio En el conjunto europeo, el mercado entra en una fase de consolidación más equilibrada. Aunque el número de transacciones todavía se sitúa por debajo de los picos de 2021–2022, 2025 confirma la recuperación progresiva tras la corrección de 2023. El gráfico de la página 19 refleja un repunte sostenido del volumen de operaciones en 2024 y 2025. Sin embargo, el mercado es ahora más selectivo: Mayor peso de operaciones superiores a 100 millones de euros. Menor presencia de compañías VC-backed entre los targets. Foco en activos de mayor escala y menor riesgo. La disciplina en valoraciones es evidente. Según el análisis de múltiplos Las operaciones pequeñas (<10M€ EV) registran una mediana de 3,7x ingresos. En el rango 10–100M€ EV, la mediana asciende a 4,6x ingresos. En operaciones superiores a 100M€, la mediana alcanza 10,8x ingresos. La prima por tamaño, calidad del ingreso recurrente y escalabilidad es clara. Convergencia Europa–EE.UU.: el capital rota hacia el continente Uno de los fenómenos más relevantes que recoge el informe es la reducción del diferencial histórico de valoración entre compañías europeas y estadounidenses. Tras la corrección del software cotizado en EE.UU. —provocada por la subida de tipos y la normalización post-COVID— los múltiplos EV/Revenue muestran en 2025 una clara convergencia. Este ajuste posiciona a Europa como un mercado especialmente atractivo para estrategias de consolidación y operaciones transfronterizas. Iberia: 70% de compradores extranjeros El mercado ibérico del SaaS destaca por su alto nivel de internacionalización: 70% de los compradores son extranjeros. 45% proceden de Europa. 25% de fuera del continente. Este dato confirma que el software ibérico se ha consolidado como activo estratégico dentro de las hojas de ruta de crecimiento de grupos internacionales y fondos globales. Inteligencia artificial: oportunidad y presión competitiva La inteligencia artificial emerge como vector estructural del sector. El informe señala que la IA está: Automatizando procesos clave. Reduciendo barreras de entrada. Comoditizando funcionalidades avanzadas. Introduciendo presión adicional sobre márgenes. En paralelo, la capacidad de adaptación a IA, la calidad del dato y el modelo de ingresos recurrentes se convierten en factores críticos de inversión. Un mercado más selectivo, pero estructuralmente sólido Los múltiplos ya no alcanzan los máximos de 2021–2022, pero la actividad confirma que el software mantiene su atractivo estructural. Los compradores priorizan: Escala Recurrencia de ingresos Rentabilidad Retención de clientes Control y explotación del dato El mensaje es claro: el ciclo especulativo ha quedado atrás, pero la consolidación continúa con fundamentos más sólidos.
18 Febrero 2026
Rincón del CISO
Durante décadas, China ha sostenido gran parte de su crecimiento económico gracias a una enorme población activa y unos costes laborales muy competitivos. Este modelo, junto con la apertura comercial y la llegada de inversión extranjera, permitió al país convertirse en la gran fábrica del mundo y reducir de forma significativa la pobreza extrema. Hoy, China representa cerca del 28% de la producción manufacturera global, según cifras del Banco Mundial. Sin embargo, el país está entrando en una nueva etapa: la transición desde la producción basada en mano de obra abundante hacia una industria altamente robotizada. El avance de los robots industriales en la economía china La modernización del tejido industrial chino se refleja claramente en el crecimiento acelerado de los robots industriales en sus fábricas. Estas máquinas, definidas por la Federación Internacional de Robótica (IFR) como sistemas automatizados, reprogramables y capaces de realizar múltiples tareas —como soldadura, ensamblaje o embalaje—, están transformando la producción a gran escala. China lidera la instalación mundial de robots Los datos muestran que China fue en 2023 el país que más robots industriales incorporó a sus líneas de fabricación. Ese año, instaló aproximadamente 276.000 unidades, mientras que la cifra total global alcanzó las 541.000. Esto significa que más de la mitad de todos los robots industriales implementados en el mundo durante ese año se colocaron en fábricas chinas, consolidando su liderazgo en automatización. En comparación, países como Japón, Estados Unidos, Corea del Sur o Alemania registraron cifras considerablemente menores, situándose muy por detrás en volumen anual de instalaciones. Más de 1,7 millones de robots en funcionamiento El crecimiento no es solo anual, sino acumulativo. En 2023, China contaba ya con más de 1,75 millones de robots industriales operando en su economía, según registros de la IFR. Los sectores que más han impulsado esta expansión han sido especialmente: La industria eléctrica y electrónica, principal receptora de nuevas unidades. El ámbito metalúrgico y de maquinaria, también con un fuerte incremento en automatización. China, entre los países con mayor densidad robótica Gracias a este despliegue continuo, China se ha convertido en el tercer país del mundo con más robots industriales en funcionamiento por cada 1.000 trabajadores del sector manufacturero. En 2023, alcanzó una ratio de 47 robots por cada 1.000 empleados, solo superada por: Corea del Sur (101 robots por cada 1.000 trabajadores) Singapur (77 robots por cada 1.000) ¿Por qué China apuesta tan fuerte por la robotización? La automatización aporta ventajas estratégicas claras para la industria china: Incremento de la productividad, al operar sin interrupciones 24/7 Mayor precisión y reducción de errores frente a procesos manuales Uso más eficiente de recursos y mejora de la calidad final Capacidad de producir más unidades con menor coste Además, los salarios en China han ido aumentando en los últimos años, lo que hace que la automatización sea una vía clave para mantener competitividad y márgenes empresariales. Un nuevo modelo industrial en marcha El gigante asiático está dejando atrás su imagen de potencia basada únicamente en mano de obra barata. La apuesta por robots y tecnología avanzada confirma que China busca liderar ahora la industria global desde la innovación, la eficiencia y la automatización, incluso por delante del ritmo de modernización de muchas economías europeas.
17 Febrero 2026
Rincón del CISO
La Comisión Europea ha dado un paso firme contra TikTok tras concluir, después de dos años de investigación, que la plataforma fomenta dinámicas de uso compulsivo, especialmente entre menores. Bruselas considera que el diseño y los algoritmos de recomendación de la red social generan patrones de consumo perjudiciales y reclama modificaciones estructurales para proteger el bienestar de los usuarios más vulnerables. La vicepresidenta de la Comisión Europea responsable de soberanía tecnológica, Henna Virkkunen, ha señalado que TikTok deberá rediseñar ciertos elementos de su servicio para reducir riesgos asociados al uso intensivo. Entre los aspectos cuestionados se encuentran el scroll infinito, la reproducción automática de vídeos, el sistema de recomendaciones altamente personalizado y las notificaciones constantes. Diseño orientado a la permanencia constante Según las conclusiones preliminares del Ejecutivo comunitario, la arquitectura de la plataforma incentiva el consumo continuado de contenido, favoreciendo que el usuario permanezca conectado durante largos periodos sin interrupciones. La Comisión argumenta que esta dinámica activa mecanismos psicológicos asociados a la recompensa inmediata, lo que puede derivar en comportamientos compulsivos y una disminución del autocontrol. El expediente se enmarca dentro del Reglamento de Servicios Digitales (DSA), la normativa europea que regula la actividad de las grandes plataformas tecnológicas. Bruselas sostiene que TikTok no habría evaluado adecuadamente el impacto que estas funcionalidades pueden tener sobre la salud mental y física de menores y adultos en situación de vulnerabilidad. Datos que respaldan la preocupación Fuentes comunitarias indican que la evaluación se apoya en diversos estudios europeos. Entre ellos, investigaciones que reflejan que un porcentaje significativo de menores dedica más de cinco horas diarias a este tipo de plataformas, así como análisis que muestran un uso intensivo en franjas nocturnas por parte de adolescentes. Para Bruselas, estos patrones evidencian que el modelo actual de recomendación y diseño podría estar amplificando riesgos en lugar de mitigarlos. Posibles sanciones millonarias Las conclusiones difundidas son preliminares. TikTok podrá revisar la documentación, presentar alegaciones y proponer medidas correctivas. No obstante, si finalmente se confirma el incumplimiento del DSA, la Comisión podría imponer una multa de hasta el 6% de la facturación global anual de la compañía. Teniendo en cuenta el volumen estimado de negocio de la empresa matriz, ByteDance, la sanción podría alcanzar cifras multimillonarias, situándose entre las más elevadas aplicadas hasta ahora en el ámbito digital europeo. Un proceso aún abierto Desde la Comisión reconocen que todavía es pronto para concretar qué cambios específicos serían suficientes. Se abre ahora un periodo de diálogo que podría prolongarse varios meses, en el que la compañía deberá presentar medidas que reduzcan los riesgos detectados. TikTok, por su parte, ha rechazado las conclusiones preliminares y considera que describen de forma errónea el funcionamiento de su plataforma. La empresa ha anunciado que defenderá su posición por todas las vías disponibles. Más investigaciones en marcha El caso de TikTok no es aislado. Bruselas ha intensificado la supervisión sobre grandes plataformas digitales en los últimos años. Existen investigaciones abiertas sobre otras compañías tecnológicas por cuestiones similares relacionadas con protección de menores y diseño algorítmico. Desde la Comisión subrayan que estos procesos requieren tiempo debido a la complejidad técnica y a la constante evolución de los algoritmos, especialmente con la creciente integración de inteligencia artificial en los sistemas de recomendación. El debate de fondo es cada vez más amplio: hasta qué punto las plataformas digitales están priorizando el tiempo de permanencia frente a la seguridad y el bienestar de sus usuarios más jóvenes.
16 Febrero 2026
Rincón del CISO
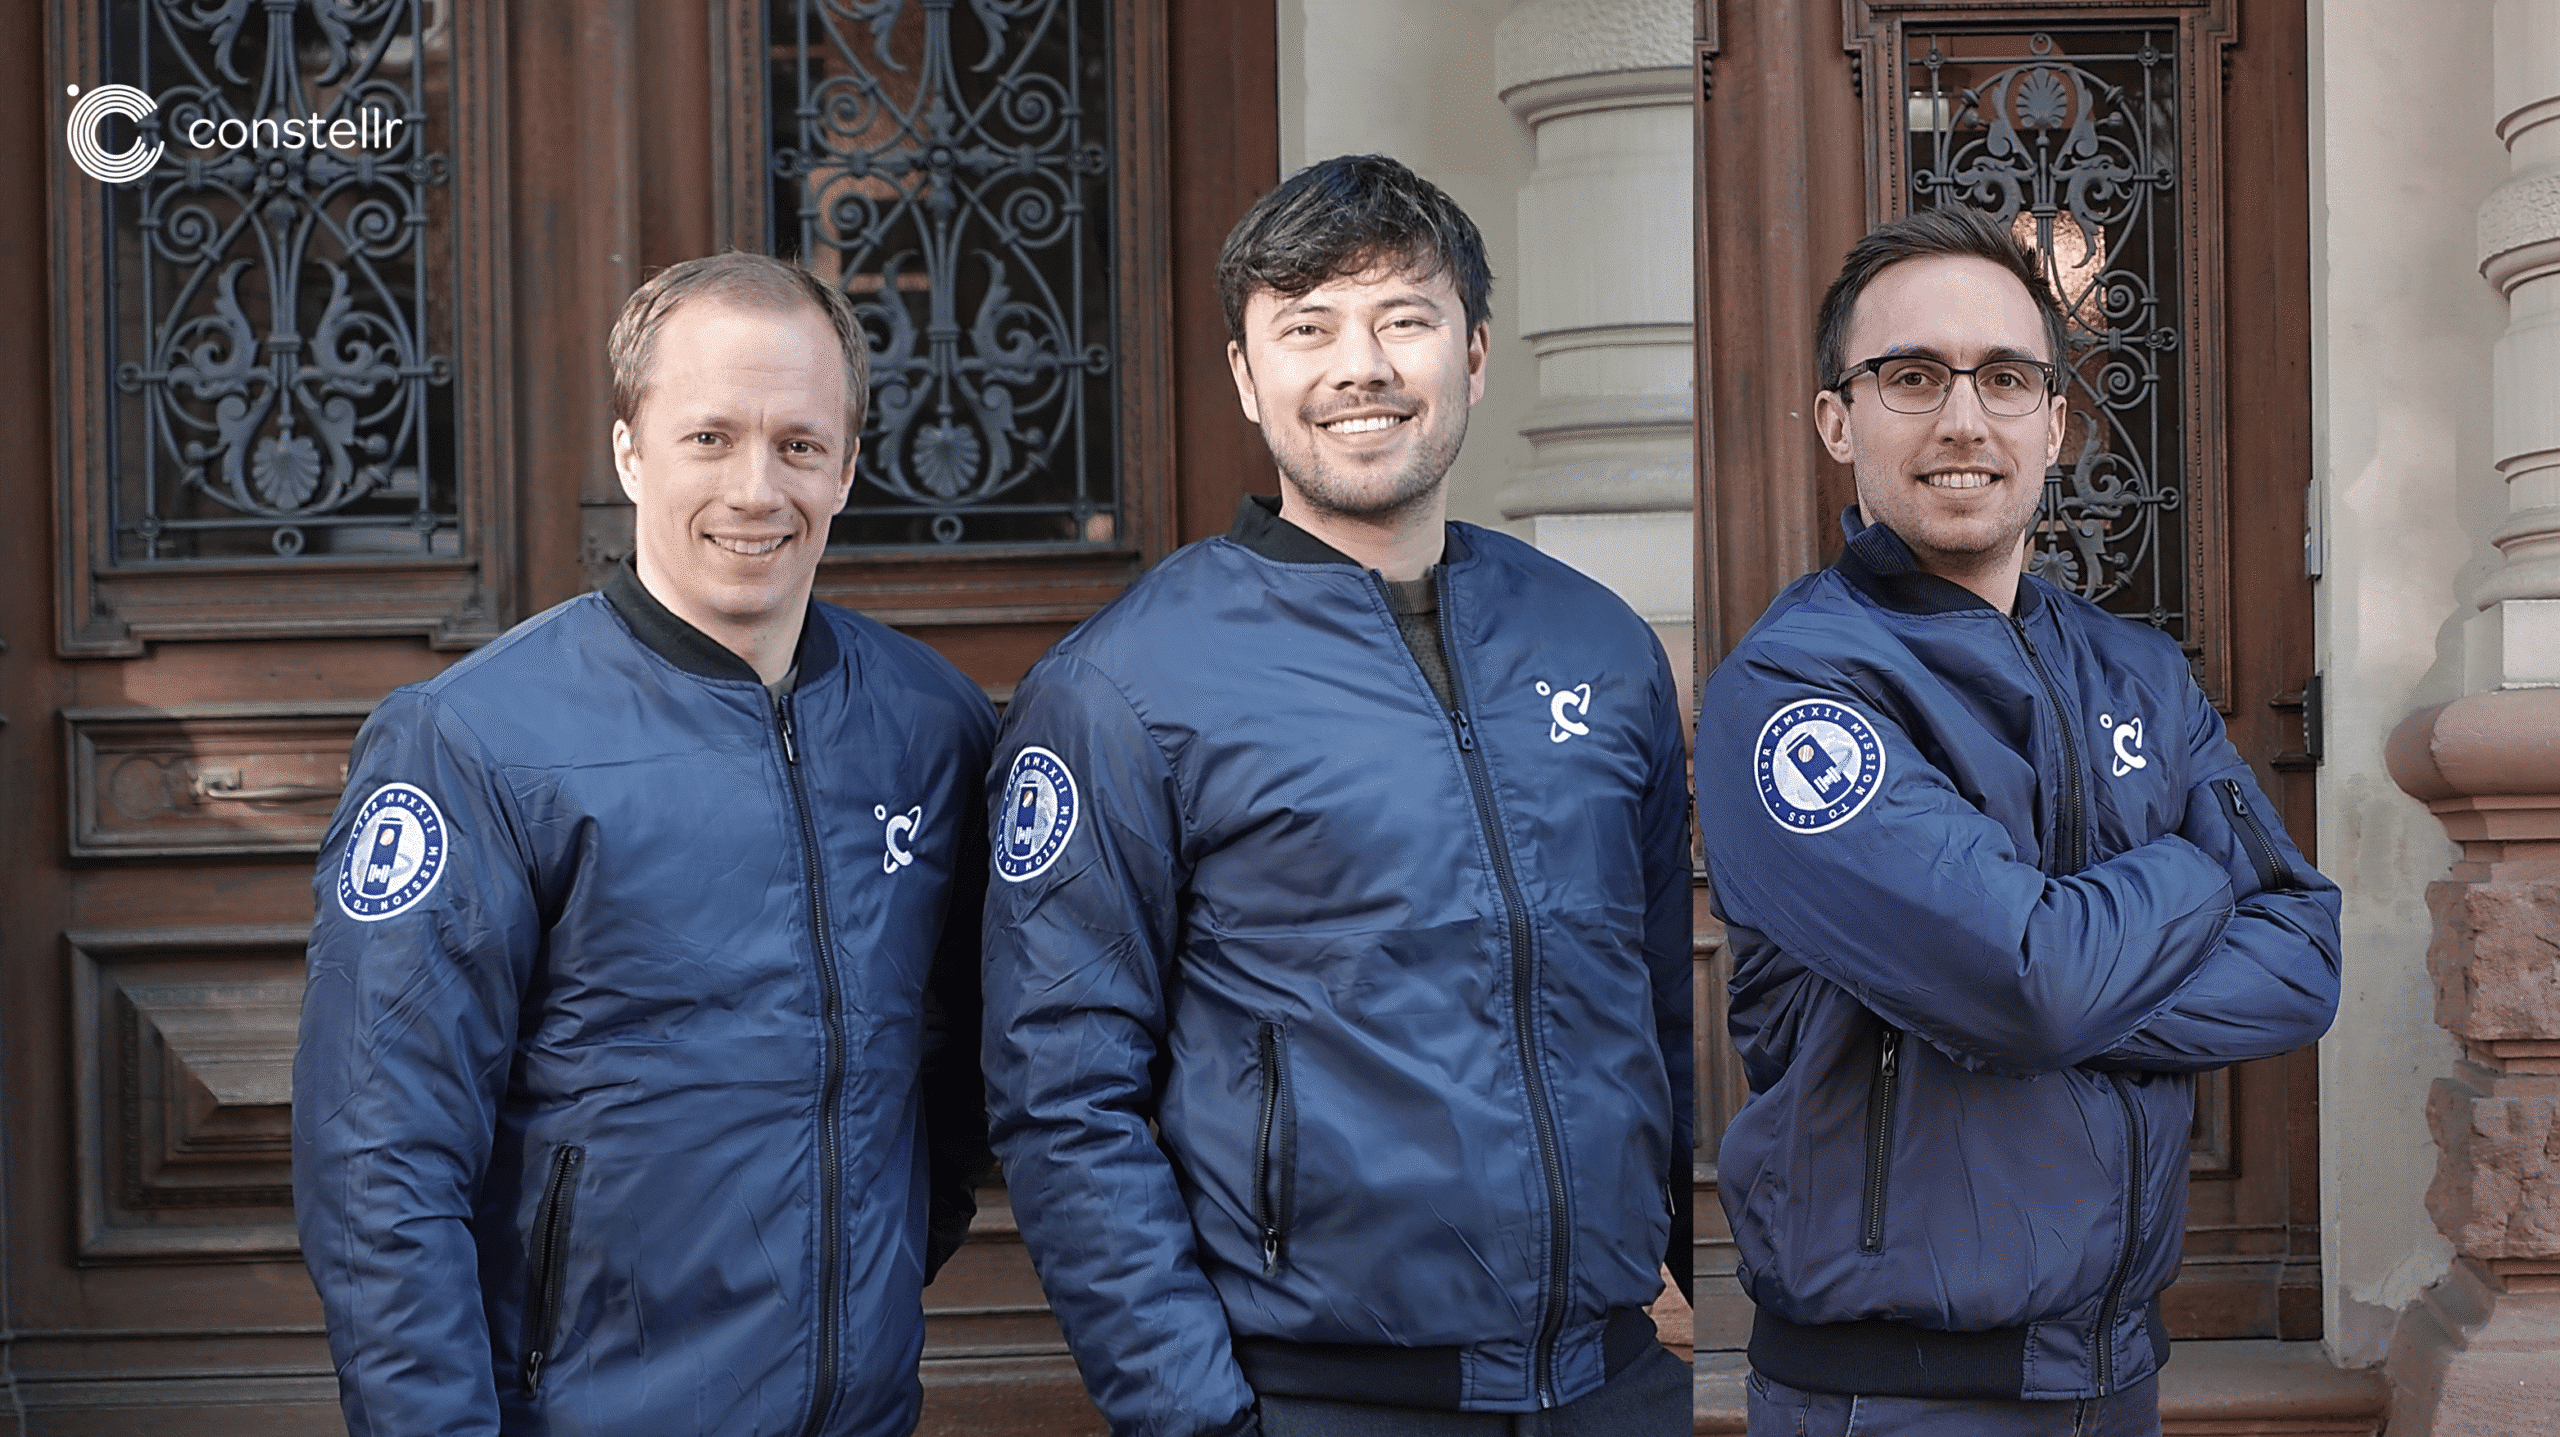
La compañía, única en la UE con capacidad operativa de datos infrarrojos de alta resolución, impulsa su expansión con el apoyo de Cardumen Capital y fondos internacionales. La empresa europea constellr, especializada en inteligencia térmica de alta precisión desde el espacio, ha cerrado una ronda de financiación Serie A de 37 millones de euros, una de las operaciones más destacadas del sector espacial europeo en los últimos años. La ronda ha sido liderada por Alpine Space Ventures, fondo impulsado por antiguos ejecutivos de SpaceX, y por Lakestar, con la participación de la gestora europea Cardumen Capital, que cuenta con oficina en Madrid. También han participado Semapa Next, Bayern Kapital, Cooperative Ventures y Kineo Finance, además del respaldo continuado de inversores como Vsquared, CosmiCapital, Fraunhofer Technologie-Transfer Fonds y el EIC Fund. Inteligencia térmica: el “tercer eje” clave en vigilancia espacial constellr cubre una carencia crítica en la arquitectura europea de inteligencia, vigilancia y reconocimiento. Su tecnología aporta lo que la compañía define como el tercer eje esencial de la inteligencia espacial: la inteligencia conductual, complementando la observación radar y la imagen óptica tradicional. Gracias a su capa térmica infrarroja de alta precisión, la empresa permite no solo identificar activos, sino comprender su actividad real, aportando señales tempranas y fiables incluso en entornos disputados o deliberadamente opacos. En un escenario geopolítico cada vez más complejo, constellr se posiciona como un actor estratégico para reforzar la autonomía y resiliencia europea, al proporcionar control soberano sobre inteligencia crítica. Actualmente, es el único proveedor operativo de datos térmicos infrarrojos de alta resolución con sede en la Unión Europea. Expansión de satélites y nueva generación de plataformas El capital captado se destinará a ampliar la constelación de satélites de constellr, mejorando la cobertura global y desarrollando plataformas de nueva generación con resoluciones inferiores a cinco metros. El objetivo es garantizar un acceso seguro, escalable y soberano a datos estratégicos para clientes de defensa nacionales y aliados. El CEO y cofundador, Dr. Max Gulde, subrayó el papel diferencial de esta tecnología: “La resiliencia soberana exige comprender la actividad real sobre el terreno, no solo identificar objetos. La inteligencia térmica ofrece la señal más temprana y fiable de cambio operativo. Europa debe disponer de esta capacidad de forma autónoma”. Un modelo europeo de datos críticos desde el espacio constellr opera bajo un enfoque de Constellation-as-a-Service (CaaS), proporcionando mediciones precisas de temperatura de la superficie terrestre para detección temprana de anomalías en ámbitos como defensa, infraestructura crítica y dinámicas urbanas. Su cadena de suministro plenamente europea y sensores criogénicos garantizan control soberano y soporte institucional. Por su parte, Cardumen Capital, gestora supervisada por la CNMV, refuerza con esta inversión su apuesta por compañías tecnológicas de alto crecimiento vinculadas a innovación estratégica, gestionando más de 300 millones de euros en activos y con presencia internacional en Europa, Oriente Medio y Asia.
13 Febrero 2026
Rincón del CISO
La inteligencia artificial ha cruzado definitivamente una frontera: ya no es solo una herramienta de apoyo, sino un pilar estructural en la transformación empresarial. Tras varios años de pruebas y proyectos piloto, 2026 se consolida como el momento en que la IA entra en fase de madurez, integrándose de forma transversal en procesos críticos como la automatización, la gestión del dato y la toma de decisiones estratégicas. Las compañías ya no utilizan la IA únicamente para optimizar tareas aisladas. Ahora, su verdadero valor reside en convertirse en parte de la infraestructura tecnológica que conecta equipos, sistemas y datos, permitiendo operar con mayor coherencia, agilidad y eficiencia en un entorno cada vez más competitivo. La IA será núcleo central de las plataformas digitales Esta evolución no es casual. Gartner estima que más del 80% de las grandes organizaciones utilizarán inteligencia artificial como componente central de sus plataformas digitales en 2026, respondiendo a la necesidad de escalar operaciones con precisión y rapidez. En España, la percepción sobre el potencial de esta tecnología es clara. Según HubSpot, el 96% de los profesionales del marketing reconoce que la IA mejora la eficiencia operativa y permite automatizar tareas, sentando las bases para un uso mucho más estratégico en los próximos años. Sin embargo, la adopción real todavía muestra desafíos importantes. El gran obstáculo sigue siendo la desconexión de datos y sistemas A pesar del avance tecnológico, HubSpot advierte que muchas organizaciones siguen enfrentándose a un problema estructural: la falta de integración entre herramientas y datos. El informe sobre qué está frenando el crecimiento de las empresas españolas en 2026 revela que: el 38% de las compañías trabaja con datos duplicados o inconsistentes, lo que dificulta la personalización y la medición del impacto. el 63% aún tiene problemas para conectar sus sistemas y operar con una visión unificada del cliente. Esta fragmentación limita la capacidad de las empresas para tomar decisiones basadas en datos fiables y escalar resultados de forma sostenible. Cuatro tendencias que marcarán la IA empresarial en 2026 HubSpot identifica cuatro grandes ejes que definirán el nuevo escenario tecnológico: 1. El auge del first-party data como base de la estrategia de cliente La desaparición progresiva de las cookies de terceros acelera la transición hacia modelos basados en datos propios. Las empresas priorizan integrar información procedente del CRM, interacciones digitales y canales offline para construir una visión completa del cliente. 2. Automatización avanzada y agentes inteligentes La IA evoluciona hacia procesos de mayor valor estratégico: optimización de campañas, predicción de comportamientos y toma de decisiones en tiempo real. Aun así, solo el 46% de los profesionales afirma tener la IA plenamente integrada en su rutina diaria, lo que muestra un amplio margen de crecimiento. 3. La revolución del posicionamiento: del SEO al AEO La expansión de buscadores impulsados por IA está cambiando las reglas del juego. En un contexto donde muchas búsquedas ya no generan clics, las marcas compiten por convertirse en fuentes confiables citadas por sistemas como ChatGPT. El Answer Engine Optimization (AEO) se perfila como la nueva clave de visibilidad digital. 4. Privacidad y confianza como ventaja competitiva La transparencia en el uso de datos y el cumplimiento normativo dejan de ser una obligación para convertirse en un factor diferencial. Las empresas que construyan relaciones basadas en confianza ganarán terreno en el nuevo ecosistema digital. La ventaja competitiva será para quien conecte tecnología, datos y personas “La tecnología ya no es el problema, ahora es la solución para eliminar silos, integrar datos dispersos y convertir la analítica en decisiones comerciales concretas”, afirma Diego Santos, Marketing Manager de HubSpot para España y Latinoamérica. En este nuevo ciclo, la ventaja no estará en quién invierta más en IA, sino en quién logre orquestar mejor sus datos, herramientas y talento humano.
12 Febrero 2026
Rincón del CISO
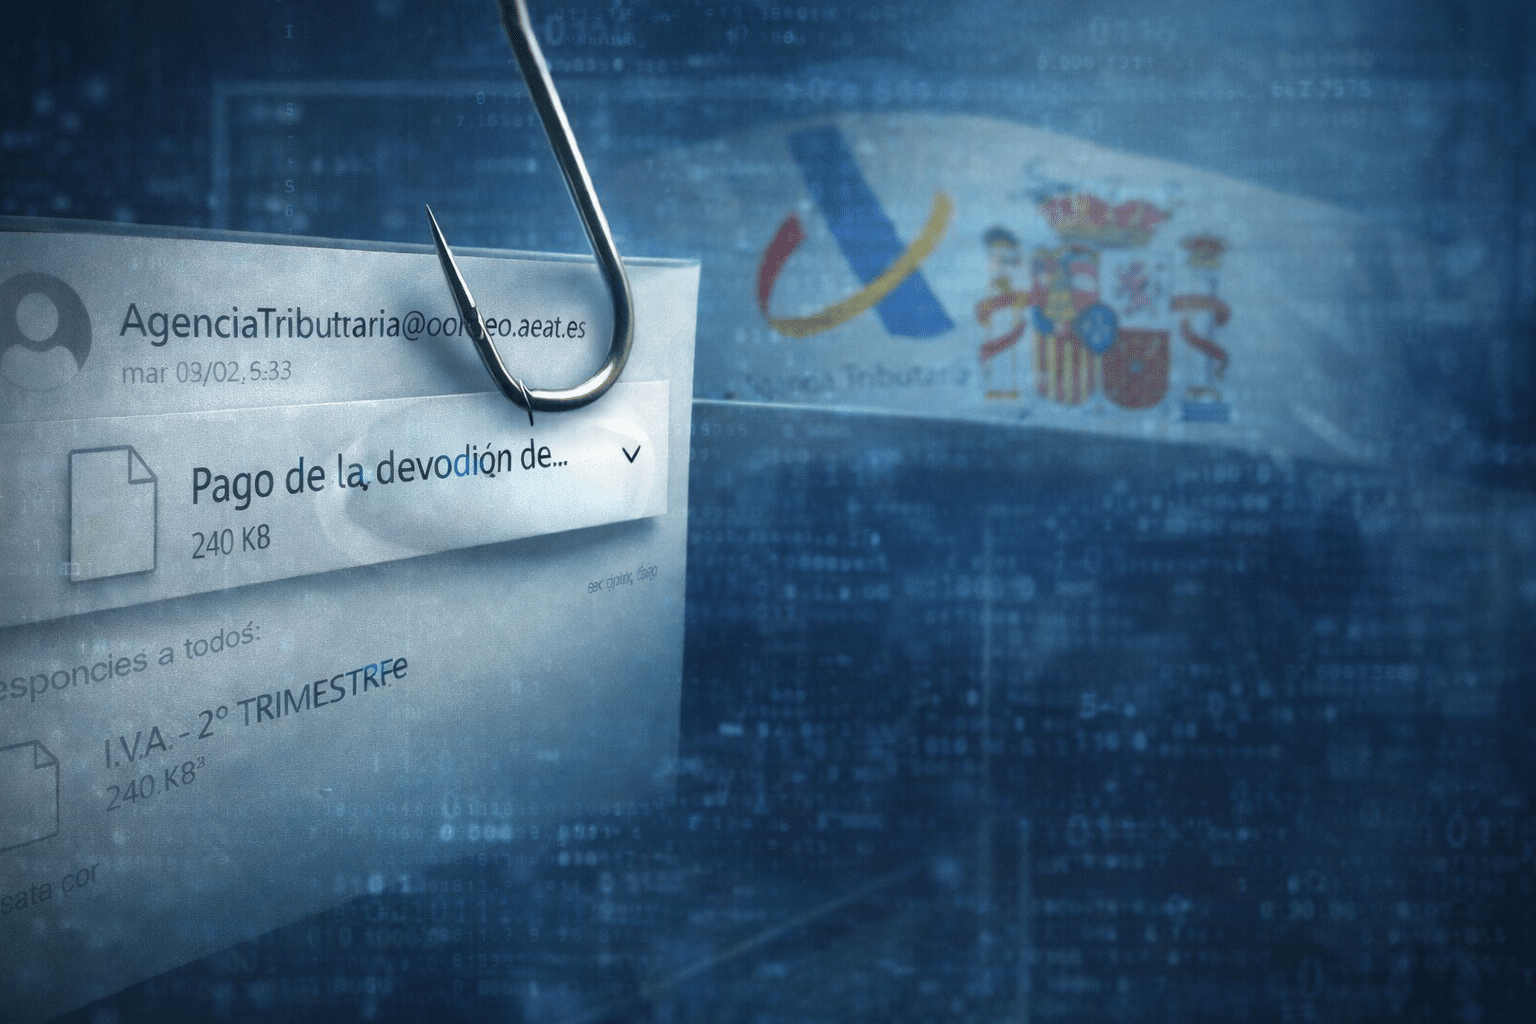
Una campaña de phishing aprovecha devoluciones de impuestos y avisos fiscales para distribuir malware y robar accesos corporativos Una nueva campaña de correos electrónicos fraudulentos está utilizando la imagen de la Agencia Tributaria y otros organismos fiscales para comprometer la seguridad de empresas y profesionales en España. Investigadores de ESET han identificado esta oleada de mensajes maliciosos, cuyo objetivo principal es infectar equipos y sustraer credenciales de acceso a servicios corporativos. Los atacantes emplean como reclamo supuestas devoluciones del IRPF, pagos de impuestos pendientes o notificaciones relacionadas con el IVA. Se trata de asuntos especialmente sensibles para empresas y autónomos, lo que incrementa la probabilidad de que los destinatarios actúen con rapidez y bajen la guardia. Los mensajes suelen ser breves, con un tono urgente, e incluyen archivos adjuntos diseñados para que la víctima los abra sin verificar su autenticidad. Una campaña coordinada con el mismo malware Aunque los correos presentan variaciones en el diseño y aparentan proceder de distintos remitentes, el análisis técnico revela un patrón común: todos los archivos adjuntos descargan la misma amenaza. Esto confirma que se trata de una campaña organizada que reutiliza el mismo malware bajo diferentes señuelos fiscales. Al ejecutar el archivo malicioso, el sistema queda comprometido mediante GuLoader, un software utilizado para descargar la carga principal del ataque. En este caso, se trata de Snake/VIP Keylogger, una amenaza especializada en el robo de información sensible. Robo de credenciales: el primer paso hacia ataques mayores Este tipo de malware está diseñado para capturar credenciales almacenadas en navegadores web, clientes de correo electrónico, VPN, servicios FTP y otras herramientas habituales en entornos empresariales. También puede acceder a plataformas digitales corporativas e incluso a carteras de criptomonedas. Posteriormente, los datos robados son enviados a los ciberdelincuentes a través de distintos canales, como correos electrónicos enviados desde servidores previamente comprometidos. Desde ESET advierten de que este tipo de ataques, aunque aparentemente simples, suponen un riesgo elevado para las organizaciones. Con credenciales válidas en su poder, los atacantes pueden moverse dentro de la red corporativa, robar información confidencial, desplegar ransomware o extorsionar a la empresa amenazando con la publicación de datos sensibles. “El uso de temas fiscales como gancho sigue siendo muy efectivo, especialmente en determinadas épocas del año. No hablamos solo de infectar un equipo, sino de obtener accesos que pueden comprometer por completo a una organización”, explican desde el equipo de investigación de ESET España. Cómo protegerse frente a este tipo de amenazas Para reducir el impacto de estas campañas, los expertos recomiendan desconfiar de cualquier correo inesperado relacionado con pagos o devoluciones de impuestos, no abrir archivos adjuntos sin verificar el origen del mensaje y reforzar la formación en ciberseguridad de los empleados. Además, contar con soluciones de seguridad actualizadas es clave para detectar y bloquear este tipo de amenazas antes de que lleguen al usuario final. La prevención y la detección temprana continúan siendo factores decisivos para evitar que una simple campaña de phishing derive en un incidente de ciberseguridad grave con consecuencias económicas y reputacionales para las empresas.
11 Febrero 2026

Rincón del CISO
La inestabilidad geopolítica y la presión regulatoria están acelerando un cambio estratégico en las empresas: la automatización financiera y la gobernanza de datos se consolidan como las grandes prioridades corporativas para 2026. Así lo refleja la encuesta Executive Benchmark 2026, publicada por Workiva, donde un 79% de los líderes empresariales sitúa la modernización y control de los flujos de datos como una medida urgente para cerrar brechas internas y mejorar la toma de decisiones. Uno de los hallazgos más relevantes es el creciente consenso dentro de la alta dirección: el 96% de los encuestados considera imprescindible que el comité ejecutivo —especialmente CFO, CIO y responsables de sostenibilidad— trabaje con una estrategia común para evitar la fragmentación de la información. IA y finanzas: más rapidez, pero con supervisión El estudio también confirma el avance de la inteligencia artificial en los procesos financieros. Un 91% de las organizaciones afirma que la IA ya está aportando mayor rapidez y valor estratégico a las decisiones económicas. Sin embargo, el despliegue no está exento de control: el 76% indica que los equipos de auditoría interna están evaluando sus modelos para garantizar transparencia y cumplimiento. Además, el uso de IA en reporting corporativo crece rápidamente: un 65% ya la aplica en partes específicas de sus informes y casi la mitad la utiliza de forma extensa en todo el proceso. Datos fiables como base de la transformación Los directivos coinciden en que la transformación digital no puede sostenerse sin datos de calidad. Las principales consecuencias de trabajar con información deficiente incluyen retrasos operativos, riesgos legales y pérdida de credibilidad ante inversores. Por ello, muchas compañías están creando comités de transformación y nuevas figuras ejecutivas para asegurar resultados medibles. De hecho, el 73% cuenta con apoyo directo de equipos de TI y el 71% dispone de presupuestos específicos para estas iniciativas. Una inversión estratégica para competir Expertos citados en el informe advierten que modernizar la gestión de datos no es solo una cuestión tecnológica, sino una inversión clave para reducir riesgos, acelerar el acceso a información crítica y escalar la IA de forma responsable. En un contexto donde la incertidumbre seguirá marcando el ritmo, la gobernanza de datos se perfila como uno de los pilares competitivos más determinantes del próximo año.
10 Febrero 2026
Rincón del CISO
El récord mundial de velocidad en los 100 metros, que durante años ha pertenecido al legendario Usain Bolt, podría enfrentarse pronto a un rival inesperado: un robot. La empresa china MirrorMe Technology ha presentado recientemente un nuevo humanoide llamado Bolt, considerado por la compañía como el robot con forma humana más rápido desarrollado hasta la fecha. Su capacidad ha sorprendido al mundo tecnológico, ya que ha logrado alcanzar una velocidad máxima de 36 km/h, lo que equivale a 10 metros por segundo, acercándose peligrosamente al rendimiento del atleta jamaicano. El nombre del robot no es casual: Bolt rinde homenaje al sprinter que marcó historia en Berlín 2009, cuando estableció el récord de 9,58 segundos en los 100 metros lisos. MirrorMe mostró el avance a través de un vídeo de demostración en el que el humanoide corre a una velocidad inédita para un robot de tamaño completo. Según el comunicado oficial, se trataría del primer robot humanoide a escala real capaz de alcanzar este nivel de rendimiento. La compañía, con sede en Shanghái y fundada en 2024 por investigadores vinculados a la Universidad de Zhejiang, ya había sorprendido anteriormente con otro desarrollo aún más veloz: el Black Panther II, un robot cuadrúpedo que llegó a registrar 48 km/h el pasado diciembre. Aun así, MirrorMe asegura que su meta no es únicamente construir el robot más rápido, sino avanzar hacia máquinas capaces de superar las capacidades físicas humanas en disciplinas atléticas. En cuanto a su diseño, Bolt mide 1,75 metros y pesa 75 kilos, unas proporciones que la empresa considera ideales para optimizar el rendimiento y la movilidad en robots humanoides. Este tipo de avances refuerza una tendencia clara: la robótica humanoide está entrando en una nueva etapa, donde el límite entre el deporte humano y la tecnología comienza a difuminarse.
9 Febrero 2026
Rincón del CISO
Apple Pay se ha convertido en uno de los métodos de pago digital más utilizados en España y en todo el mundo. Su rapidez, comodidad y las medidas de seguridad del ecosistema Apple han hecho que millones de usuarios lo adopten como alternativa habitual a la tarjeta física. Pero esa misma confianza se ha transformado en un nuevo filón para los ciberdelincuentes. Según un análisis reciente de ESET, compañía especializada en ciberseguridad, las estafas relacionadas con Apple Pay están creciendo, no porque la tecnología sea vulnerable, sino porque los ataques se centran en el eslabón más débil: el usuario. “La plataforma es segura, pero los delincuentes explotan la reputación de Apple Pay para dar credibilidad a mensajes fraudulentos y conseguir que la víctima actúe con prisa”, explica Josep Albors, director de Investigación y Concienciación de ESET España. La clave no es hackear Apple Pay: es manipularte Apple Pay incorpora mecanismos avanzados como autenticación biométrica y tokenización, lo que dificulta el robo directo de datos bancarios. Sin embargo, los atacantes rara vez intentan vulnerar el sistema. Su estrategia es mucho más sencilla y efectiva: ingeniería social, urgencia y engaño psicológico. El objetivo es que sea el propio usuario quien entregue sus credenciales, autorice pagos o caiga en trampas aparentemente legítimas. Las cinco estafas más habituales que suplantan a Apple Pay ESET ha identificado cinco tipos de fraude que se repiten de forma recurrente y que afectan tanto a compradores como a vendedores. 1. Phishing y smishing con alertas falsas Mensajes SMS, correos o llamadas que advierten de supuestos problemas con la cuenta, pagos pendientes o reembolsos. Incluyen enlaces a páginas falsas donde se solicita información personal y financiera. 2. Fraudes en plataformas de compraventa online Compradores falsos utilizan tarjetas robadas asociadas a Apple Pay para pagar productos. Posteriormente, el cargo se revierte y el vendedor pierde tanto el artículo como el dinero. 3. Pagos inesperados o en exceso La víctima recibe un pago “por error” o superior al acordado. Después, el estafador solicita que se devuelva el dinero por otro método, provocando una pérdida económica directa. 4. Recibos o justificantes manipulados Capturas de pantalla falsas que simulan un pago realizado para presionar al vendedor a enviar un producto que en realidad nunca ha sido abonado. 5. Redes Wi-Fi públicas fraudulentas Conexiones falsas que imitan redes legítimas y redirigen a portales de inicio de sesión diseñados para robar el Apple ID y la contraseña del usuario. Señales de alerta: lo que nunca debes ignorar ESET recuerda que estos intentos de fraude suelen compartir patrones claros: Mensajes que generan urgencia extrema o miedo Solicitudes de contraseñas o códigos de verificación Peticiones para devolver dinero por vías alternativas Presión para enviar un producto antes de confirmar el pago real Comunicaciones inesperadas que dicen proceder de Apple o del banco Cómo proteger tu cuenta y tus tarjetas Para reducir el riesgo de caer en una estafa relacionada con Apple Pay, los expertos recomiendan: Activar notificaciones de todas las tarjetas vinculadas No compartir jamás códigos, contraseñas ni datos bancarios Desconfiar de pagos inesperados o solicitudes de devolución Evitar redes Wi-Fi públicas sin protección Revisar periódicamente la actividad de la cuenta “Una estafa puede materializarse en cuestión de segundos. Pararse a comprobar antes de actuar sigue siendo una de las mejores defensas”, concluye Albors. Qué hacer si crees que has sido víctima Si sospechas que has caído en una estafa, ESET aconseja actuar rápido: Contactar con el banco para bloquear el pago Cambiar las credenciales comprometidas Denunciar el incidente ante las autoridades
6 Febrero 2026
Rincón del CISO
La ciberseguridad en España está entrando en una nueva etapa. Ya no se trata únicamente de evitar ataques, sino de garantizar que las organizaciones puedan mantener su actividad y recuperarse rápidamente incluso en escenarios críticos. Así lo refleja el informe “La voz de los CISOs españoles” (Enero 2026), elaborado por Eraneos a partir de las conclusiones del primer Cybersecurity Summit, con la participación de más de 30 responsables de ciberseguridad de grandes compañías españolas. El mensaje principal es claro: el riesgo más importante ya no está solo dentro de las organizaciones, sino en su ecosistema de terceros. El riesgo de terceros se convierte en la principal preocupación La dependencia de múltiples proveedores especializados ha incrementado la complejidad operativa y la superficie de ataque. Según el informe, el 50% de los CISOs identifica como principal amenaza los riesgos derivados de proveedores sin gestionar, por encima de factores como la dependencia tecnológica o la falta de visibilidad en los servicios contratados. Aunque la reputación y la capacidad técnica siguen siendo los criterios más relevantes al seleccionar partners, solo un 23% afirma tener un nivel de confianza “muy alto” en sus proveedores actuales, lo que evidencia la necesidad de reforzar el gobierno continuo de la cadena de suministro digital. La identidad, prioridad número uno en inversión Cuando se pregunta dónde destinarían un presupuesto adicional en ciberseguridad, la respuesta es contundente: el 46,2% prioriza proyectos de gestión de identidades (IAM/PAM). El control de accesos se consolida como el eje central de las estrategias Zero Trust, especialmente ante el aumento del robo y reutilización de credenciales como principal vector de entrada en los ataques actuales. IA y automatización: clave para escalar la defensa El informe también confirma que la inteligencia artificial ya no se percibe como una tendencia futura, sino como una herramienta imprescindible. Un 73% de los CISOs da prioridad a la automatización como vía para mejorar la eficiencia operativa, reducir tiempos de respuesta y compensar la falta de talento especializado. Al mismo tiempo, crece la preocupación por el uso de deepfakes y técnicas avanzadas de ingeniería social, lo que refuerza el cambio de enfoque: de intentar evitar el ataque a fortalecer la capacidad de recuperación. NIS2 y DORA impulsan la resiliencia operativa En el plano regulatorio, los grandes retos para 2026 están vinculados a la resiliencia y continuidad del negocio. Normativas como NIS2 y DORA se sitúan como las principales exigencias para las organizaciones, mientras que el RGPD pasa a un segundo plano al considerarse una norma ya interiorizada. El cumplimiento evoluciona hacia la preparación real ante crisis y la capacidad de mantener servicios esenciales frente a incidentes graves. La ciberseguridad ya es una prioridad estratégica Uno de los datos más significativos del estudio es que el 88% de las organizaciones participantes cuenta con su estrategia de ciberseguridad aprobada por la alta dirección. Esto confirma que la ciberseguridad ha dejado de ser un asunto exclusivamente técnico para convertirse en un riesgo de negocio que se aborda en comités ejecutivos y consejos de administración. 2026 será el año de la resiliencia extendida El informe concluye que las prioridades del CISO en España se orientan a asegurar lo esencial: identidades, eficiencia operativa, simplificación tecnológica y una gestión continua de terceros. En 2026, la pregunta ya no es si un proveedor cumple controles mínimos, sino si la organización puede seguir operando y recuperarse si ese proveedor sufre una brecha o un ciberataque.
5 Febrero 2026
Rincón del CISO
La inteligencia artificial generativa ya no es una promesa de futuro: es una herramienta diaria para miles de compañías. Y España está jugando un papel protagonista. Según una encuesta del Banco Europeo de Inversiones (BEI), España se ha convertido en el quinto país de la Unión Europea con mayor adopción empresarial de IA, con un dato que llama la atención: el 50% de las empresas españolas ya la utiliza en su actividad cotidiana. Una cifra que no solo supera ampliamente la media comunitaria (37%), sino que también se sitúa por encima de Estados Unidos, donde el porcentaje se queda en el 36%. Los países que lideran la carrera europea El ranking está encabezado por economías del norte de Europa, donde la digitalización empresarial avanza a gran velocidad: Finlandia lidera con un 66% Dinamarca alcanza el 58% Países Bajos se sitúa en el 55% Además, España no está sola en este grupo de cabeza. Justo por delante se encuentra Suecia, que ocupa el cuarto puesto con un 52% de empresas utilizando IA generativa, consolidando a los países nórdicos como los grandes impulsores europeos de esta transformación tecnológica. Con Finlandia, Dinamarca, Países Bajos, Suecia y España liderando la adopción, el mapa de la inteligencia artificial en Europa muestra claramente dónde se está acelerando la innovación empresarial. En el lado opuesto, países como Grecia, Italia o Hungría siguen rezagados, con niveles de adopción inferiores al 21%. Las grandes compañías marcan el ritmo El informe también destaca una tendencia clara: son las grandes empresas las que están impulsando el uso de la IA generativa, especialmente en procesos internos, marketing y ventas. Sin embargo, existe una diferencia notable con el modelo estadounidense. Mientras que en Europa la IA se concentra en áreas concretas, en Estados Unidos su implementación es mucho más transversal. De hecho, el 81% de las compañías estadounidenses que emplean IA la aplican en al menos dos procesos internos, frente al 55% de las europeas. Europa adopta IA… pero innova menos Aunque la UE mantiene el ritmo en digitalización, el BEI advierte que el gran reto sigue siendo la innovación. Solo el 32% de las empresas europeas afirma estar innovando activamente, frente al 53% de las estadounidenses. La industria manufacturera es el sector más dinámico en innovación dentro de Europa, mientras que la construcción continúa siendo uno de los ámbitos con menor transformación tecnológica. Inversión estratégica en intangibles: el nuevo motor empresarial Otro dato relevante es que las compañías europeas están destinando una parte importante de su inversión a activos intangibles como: Investigación y desarrollo Formación Software Nuevos productos y servicios En concreto, el 35% de las inversiones en la UE se orienta a este tipo de activos, frente a un enfoque más tradicional en infraestructuras físicas en Estados Unidos. La gran pregunta: ¿crecimiento o sustitución? De cara a los próximos tres años, el informe señala que muchas empresas europeas siguen priorizando la sustitución de capacidades antes que la expansión. Solo el 26% está invirtiendo en ampliar operaciones, frente al 37% en Estados Unidos, lo que refleja una diferencia estratégica clave en ambición de crecimiento.
4 Febrero 2026
Rincón del CISO
Cumplir o no cumplir, ya no es la cuestión, la pregunta es: ¿a qué coste y con qué agilidad? Estimado CIO y CISO: Siéntese un momento. Respire. Mire su agenda de los últimos seis meses. Seguramente está plagada de reuniones interminables con consultores externos para DORA, NIS2, RGPD, ENS Alto, o la nueva norma de IA. Su equipo de ciberseguridad y cumplimiento está desbordado, recabando manualmente evidencias en hojas Excel, correos electrónicos y documentos Word dispersos en algún SharePoint caótico. Su consultor, por brillante que sea, pasa semanas entendiendo su entorno para, al final, entregar un informe estático que en seis meses estará obsoleto con seguridad. Es un modelo artesanal, reactivo y basado en esfuerzos puntuales y que está quebrado y desfasado. Y en la tormenta regulatoria actual, seguramente ya un riesgo existencial. Otro supuesto familiar… Es viernes al mediodía. Recibe una solicitud urgente del Comité de Auditoría: necesitan un informe del estado de cumplimiento frente a DORA y el ENS para el martes. A su alrededor, su equipo de GRC y ciberseguridad entra en modo pánico. Lo que sigue es un ritual conocido y agotador: una cacería manual a través de decenas de herramientas –JIRA, ServiceNow, Confluence, repositorios de documentos– para rastrear evidencias, diagramas de procesos obsoletos y minutas de reuniones. Se consumen cientos de horas de personas altamente cualificadas en una tarea puramente mecánica. El lunes por la noche, logran comprimir el caos en una presentación de 80 diapositivas. Usted la presenta el martes, pero en su interior sabe que esa foto estática será inservible dentro de un mes, cuando se cambie un proceso crítico o se publique una guía interpretativa de la normativa. Este ciclo, igualmente para el RGPD, NIS2, ISO 27001, SOC2 o la futura regulación de IA, no es sostenible. El modelo tradicional de consultoría, basado en esfuerzos artesanales y puntuales, ha alcanzado su límite en la era de la hiperregulación. La complejidad normativa actual –con marcos superpuestos como DORA para resiliencia financiera, NIS2 para seguridad esencial, el ENS para la administración, el RGPD y la LOPDGDD para los datos, y un sinfín de estándares sectoriales– ya no se puede gestionar con metodologías del pasado. No es una crítica al valor intelectual del consultor externo o interno; es una cuestión de arquitectura operativa. Seguir abordando estos desafíos con herramientas desconectadas y procesos manuales es como intentar monitorizar la red de un banco con una pizarra y tiza. El riesgo no es solo el incumplimiento; es un coste de oportunidad inmenso, cansanciode los equipos de trabajo y la imposibilidad de generar una visión dinámica y proactiva del riesgo normativo realista. No es una cuestión de calidad humana. Es un problema de modelo. La avalancha de marcos (DORA, NIS2, ISO 27001/27701, ENS, SOC2, RGPD/LOPDGDD, futuras normas de IA…) no es una moda pasajera. Es la nueva normalidad operativa. Gestionarla con metodologías del siglo XX es como defender la fortaleza digital con una lanza en el 10.000 AD. Hacia un Ecosistema de Cumplimiento Conectado: Más allá del Proyecto Puntual La alternativa pasa por evolucionar desde un modelo basado en proyectos de consultoría hacia uno fundamentado en un ecosistema de cumplimiento continuo. El núcleo de este cambio es la adopción de una plataforma centralizada “un single source of truth normativo” que actúe como el cerebro digital de su gobierno. Imagine una solución, conceptualmente similar a lo que representan herramientas como Formalize en el mercado, que no sea un mero repositorio de PDFs, sino un sistema vivo. Este sistema digitalizaría y relacionaría de forma inteligente los requisitos de DORA, los controles de ISO 27001, las obligaciones del RGPD y los procedimientos de su ENS. La revolución no está en el catálogo, sino en la conexión en tiempo real, mediante APIs, con el tejido operativo de la empresa y sus ERPs. Cada control de seguridad se vincularía dinámicamente con las epics en JIRA, los tickets de ServiceNow o los procedimientos en Confluence. La evidencia deja de ser algo que se recopila para convertirse en algo que se genera de forma colateral durante el trabajo diario. Cuando un equipo de TI cierra un ticket de parcheo crítico, la plataforma, conectada a ServiceNow, puede capturar automáticamente esa acción como evidencia para múltiples controles de NIS2 e ISO 27001. Un cambio en un flujo de datos personales modelado en Bizzagi puede disparar una alerta para reevaluar el impacto en el registro de actividades del RGPD. El Consultor Re-evolucionado y el Poder del Dato Ejecutivo En este nuevo paradigma, el rol del profesional de GRC y del consultor externo se transforma radicalmente. Se libera de la tediosa y costosa labor de auditoría forense manual. En su lugar, la plataforma y agentes de IA especializados se encargan de la monitorización continua, la clasificación inicial de requisitos y el escaneo proactivo de gaps. El consultor puede entonces dedicar su expertise a lo que realmente importa: el análisis estratégico, la interpretación de riesgos complejos, el diseño de arquitecturas de control más eficientes y la validación de alto nivel del sistema. Su valor ya no se mide por las horas de recopilación, sino por la calidad de sus insights y recomendaciones. Para la gerencia –el CIO, el CISO, el Director de GRC– el salto cualitativo es aún mayor. Este ecosistema conectado proporciona, por fin, visibilidad ejecutiva real . En lugar de informes estáticos, se accede a dashboards interactivos que muestran en tiempo real el nivel de madurez frente a cada marco, el estado de avance de los planes de acción, la exposición al riesgo normativo y la eficiencia del gasto en cumplimiento. Se pueden priorizar inversiones basándose en datos concretos y medir el ROI de las iniciativas de seguridad de forma tangible. Los "quick wins" dejan de ser una promesa en un informe para convertirse en tareas orquestadas y monitorizadas dentro del flujo normal de trabajo, con su impacto directo en los indicadores de gobierno. Conclusión: La Excelencia Normativa como Ventaja Competitiva Para los sectores altamente regulados y que son el corazón de AUTELSI –banca, utilities, telecomunicaciones, administración pública, etc– esta evolución no es un lujo tecnológico en este momento ya, es un imperativo estratégico para mantener la agilidad, la resiliencia y la eficiencia de costes en un entorno regulatorio que no dejará de crecer en exigencia. El objetivo final ya no es simplemente "pasar" una auditoría. Es integrar la excelencia en el cumplimiento en el ADN operativo de la organización, transformando un coste obligatorio en un elemento de gobierno ágil, predictivo y, en última instancia, en una fuente de confianza y ventaja competitiva. El futuro del GRC es conectado, automatizado y centrado en el valor. Y ese futuro no puede esperar. Fernando Lombos | BDM Global/SME/KAM División Ciberseguridad en GRUPO SERMICRO DIGITAL | miembro del Grupo de Trabajo de Calidad y Seguridad de AUTELSI
3 Febrero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

