Rincón del CISO
El Informe de Tendencias en Ciberseguridad 2026 de Sofistic (Cuatroochenta) dibuja un escenario claro para este año: las organizaciones están auditando y monitorizando más que nunca —con mejores resultados en criticidad—, pero el foco del riesgo se desplaza hacia APIs, identidad digital y ataques impulsados por inteligencia artificial, con especial presión sobre infraestructuras críticas. Lo que está cambiando en 2026 El análisis se basa en 140 auditorías realizadas a 40 clientes, donde se identificaron más de 1.350 vulnerabilidades, y en la actividad del Atlantis SOC, que gestionó alrededor de 100.000 alertas y 1.500 casos en España y Latinoamérica durante 2025. La conclusión es paradójica: aumenta el volumen de actividad en ciberseguridad, pero disminuye la proporción de fallos críticos. Sin embargo, los vectores de ataque que están creciendo son precisamente los que pueden generar mayor impacto cuando tienen éxito. 1) Boom de auditorías: más hallazgos, menos severidad crítica En 2025 se registró: +50% en número de auditorías +34% en vulnerabilidades detectadas -7% en criticidad global El porcentaje de vulnerabilidades críticas cae hasta el 3% del total, frente al 7% en 2024 y el 10% en 2023. Este descenso refleja una mayor madurez defensiva en las organizaciones, aunque no implica ausencia de riesgo. El foco de crecimiento está en: Auditorías de API (+175%) Auditorías móviles (+70%) Las auditorías web representan ya el 38% del total La lectura estratégica es clara: las APIs se han convertido en la columna vertebral del ecosistema digital, conectando aplicaciones, plataformas web e incluso sistemas basados en IA. Su exposición directa las sitúa como uno de los principales puntos críticos de seguridad. 2) Las vulnerabilidades más frecuentes: control de acceso y autenticación en el punto de mira Por segundo año consecutivo, la categoría que lidera el ranking es Broken Access Control, que alcanza el 38% del total de vulnerabilidades detectadas en 2025. Le siguen: Componentes vulnerables y desactualizados (16%), con un aumento significativo. El uso creciente de agentes de IA permite explotar vulnerabilidades conocidas de forma automatizada y a gran escala. Fallos de identificación y autenticación (10%), con un incremento notable respecto al año anterior. La conclusión para los equipos de seguridad es contundente: el riesgo ya no reside únicamente en encontrar vulnerabilidades técnicas, sino en cómo se gestionan los accesos, los privilegios y las dependencias tecnológicas. 3) SOC 24/7: más alertas y más casos, con infraestructuras críticas en el epicentro La actividad del Atlantis SOC en 2025 muestra: +38% en alertas gestionadas +34% en casos tratados Por sectores, el mayor volumen de incidentes se concentra en: Infraestructuras críticas (41%) Educación (15%) Retail (12%) El informe vincula esta concentración con el contexto geopolítico y la creciente relevancia estratégica de los servicios esenciales. En términos de severidad, los casos de nivel alto aumentan del 9% al 13%, mientras que los incidentes críticos se mantienen estables en torno al 1%. 4) Ingeniería social: menos phishing tradicional, más sofisticación con IA Los indicadores de phishing clásico mejoran: Usuarios que abren correos maliciosos: -34% Usuarios que hacen clic en enlaces: -21% Usuarios que entregan credenciales: -9% Sin embargo, la amenaza evoluciona. El informe advierte sobre el crecimiento de campañas más personalizadas y creíbles gracias a la IA generativa, incluyendo deepfakes y deepvoice. Especial relevancia adquiere el phishing polimórfico, capaz de modificar tono, narrativa y estructura del mensaje en tiempo real para evadir filtros de seguridad y adaptarse al comportamiento del usuario objetivo. Qué deberían priorizar las organizaciones en 2026 El informe identifica varias líneas estratégicas claras: Implantación real de modelos Zero Trust, con mínimos privilegios y verificación continua. Políticas rigurosas de actualización y gestión de dependencias, especialmente ante la explotación automatizada de vulnerabilidades conocidas. Refuerzo de la gestión avanzada de identidad digital, incluyendo detección de credenciales filtradas, verificación de brechas y bloqueo automático. Formación continua y adaptativa frente a nuevas amenazas como vishing y deepfakes. Mayor colaboración e intercambio de inteligencia en un entorno condicionado por tensiones geopolíticas y ataques dirigidos. La ciberseguridad en 2026 muestra una madurez técnica creciente: menos fallos críticos y más cultura de auditoría. Sin embargo, el riesgo se desplaza hacia la identidad digital, las APIs y la automatización ofensiva mediante IA. La pregunta ya no es si las organizaciones invierten en seguridad, sino si están invirtiendo en los frentes correctos. En un entorno donde la superficie de ataque es cada vez más dinámica y distribuida, anticiparse será más determinante que reaccionar.
2 Marzo 2026
Rincón del CISO
Dionisia Campuzano, Responsable de la Planificación Integrada en el área de Defensa y Espacio (Aeronaves Militares) de Airbus, entrevista a María Magdalena Cordero Valdavida, Presidenta de ASEDECIA y del Consejo Asesor de WeSTEM+ y Miembro del Consejo Asesor de Fundación FIASEP Dionisia Campuzano: Si miras atrás, ¿en qué momento de tu vida sientes que tuviste que “reinventarte” de verdad? Magdalena Cordero: En mi vida veo tres momentos importantes de reinvención. El primero en 1991 siendo yo ya funcionaria decidí irme con una licencia de estudios a Estados Unidos para hacer investigación, para seguir aprendiendo. La segunda, y esta fue la más profunda, fue en 1998, cuando dejé una posición directiva consolidada en España y me trasladé a Luxemburgo para empezar desde cero. Tomé la decisión para dar prioridad a mi vida personal. Digamos que, lo hice por amor: a mi marido, a crear una familia, a lo nuevo. Desarrollé una trayectoria internacional tanto en el sector privado como en las instituciones europeas. El más reciente fue dejar mi puesto alta funcionaria europea en 2023para orientar mi actividad hacia un propósito más social. Sentí que mi etapa de transformación digital de la institución había terminado que comenzaba a faltarme aire y espacio para seguir creciendo. Inicié una nueva etapa dedicada a impulsar el talento femenino en STEM. Una llamada de Luisa Bravo Tudela, fundadora de ASEDECIA, fue decisiva para colaborar con la asociación que hoy presido. Proyectos como FUTURA y la jornada “Women Lead – Shaking Science” son sus iniciativas estrella. D.C.: Tu trayectoria ha estado muy ligada a la innovación y a la transformación de organizaciones, pero ¿qué necesitas mantener estable para sentirte en equilibrio? M.C.: Para sentirme en equilibrio necesito algunos anclajes muy humanos. El principal es mi familia: llegar a casa con mi marido y mi hijo era mi espacio de calma y autenticidad. En lo profesional, me sostiene trabajar con equipos donde hay confianza real y cercanía. También han sido muy importante para mí los “viernes sin agenda”. Reservaba ese día para PENSAR, leer, charlar y escuchar, y ordenar ideas, un espacio para ser proactiva y no reactiva. Cuidar ese tiempo propio me ha permitido liderar con más claridad y serenidad. Y, por último, me sostiene profundamente mi integridad personal: ir a dormir tranquila, sabiendo que he decidido de acuerdo con lo que creo. Impulsar cambios genera tensiones, pero yo siempre he dado la cara, he escuchado y he explicado. Esa coherencia entre lo que pienso, digo y hago ha sido una fuente muy sólida de estabilidad interior. D.C.: ¿Recuerdas alguna situación en la que sentiste que tenías que “demostrar el doble” en el mundo STEM? M.C.: Esa sensación de tener que “demostrar el doble” me ha acompañado desde el inicio de mi carrera. La sentí con mucha intensidad cuando empecé como profesora en una escuela de ingeniería, un entorno muy masculinizado, donde percibía que mi margen de error era mínimo. Más adelante, no siempre lo viví de forma explícita, pero sí vi cómo compañeros hombres eran reconocidos, escuchados o promocionados con más facilidad, lo que me hizo cuestionarme sobre mi propia ambición. Con el tiempo entendí que mi propia ambición estaba ligada al sentido y al impacto de mi trabajo, no al estatus. Y como líder y como mujer en STEM, estas experiencias me han hecho especialmente sensible a la equidad y al deber de abrir caminos más justos para las generaciones que vienen detrás. D.C.: ¿Cuál ha sido tu mayor prueba de resiliencia y qué hiciste para sostenerte sin romperte? M.C.: En el ámbito profesional hay crisis duras, pero forman parte de la responsabilidad y normalmente se pueden gestionar y resolver. Hay éxitos y fracasos, pero ante el fracase nos ponemos a intentarlo de nuevo. Lo que realmente pone a prueba mi resiliencia son las enfermedades graves de las personas que quiero: la sensación de impotencia y, a veces, la culpa por pensar que podrías haber hecho más. Me refugiaba en el trabajo para no sentir, y me escondía en la soledad y la lejanía. Con el tiempo comprendí que mi principal herramienta para sostenerme es hablar: compartir lo que siento con personas de confianza para no cargar sola con el miedo, seguir adelante sin endurecerme ni desconectarme y, aun en los momentos más difíciles, aprender a acompañar desde la positividad. D.C.: Si tuvieras que describirte sin mencionar tu cargo o profesión, ¿qué tres palabras escogerías y por qué? M.C.: Elegiría tres palabras que me han acompañado de forma bastante constante a lo largo de mi vida: Valentía, Humanidad y Visión con excelencia operativa Valentía, porque mi carácter inquieto y curioso me ha llevado siempre a aprender, cuestionar y no acomodarme. He tomado decisiones importantes sin tener todas las certezas, asumiendo riesgos, siendo fiel a mis valores. Creo que esa inquietud permanente es también una forma de humildad intelectual. Humanidad, porque confío profundamente en las personas y de ahí nace gran parte de mi energía. La empatía, la escucha y el respeto han sido siempre la base de mi forma de trabajar y de relacionarme. Soy generosa con mi tiempo para los demás y creo que no hay buen liderazgo sin cercanía y cuidado de las personas. Y visión con excelencia operativa, porque intento combinar la capacidad de pensar a largo plazo y anticipar cambios con el rigor en la ejecución, la responsabilidad y la atención al detalle. Soñar es importante, pero hacerlo realidad con calidad lo es aún más, esa es la verdadera innovación. D.C.: Si pudieras hablar con tu “yo” de los primeros años, ¿qué frase te dirías? M.C.: Le diría que sea ambiciosa y no se ponga límites innecesarios, que confíe más en su propio criterio y que entienda que moverse bien en entornos complejos significa saber tejer red, cuidarla y apoyarse en ella con inteligencia y ética. Y, sobre todo, que tenga paciencia: las cosas importantes necesitan tiempo para madurar. D.C.: ¿Tienes algún hobby o placer sencillo que te haga sentir plenamente tú? M.C.: Caminar por el bosque todos los sábados con un grupo de amigas practicando marcha nórdica es uno de mis rituales más importantes: naturaleza, movimiento y conversación al mismo tiempo. Me conecta con lo esencial. También disfruto mucho cocinando; para mí es un espacio íntimo de calma, concentración y creatividad. Además, me atrae su carácter perecedero: se comparte, se disfruta y no deja rastro. Cuando estoy nerviosa o tensa hago puzles —de al menos 1.000 piezas—, me encantan; aunque, una vez terminados y encolados, nunca sé muy bien dónde colocarlos. D.C.: Si pudieras cenar con una persona que admires (viva o no), ¿a quién elegirías y qué te gustaría preguntarle? M.C.: Hay muchas mujeres con las que me encantaría cenar —o, mejor aún, para las que cocinaría— entre ellas Simone Veil, Christine Lagarde y Jacinda Ardern, tres mujeres de generaciones distintas que han ejercido liderazgo en contextos muy diferentes. Pero si tuviera que centrarme en una, elegiría a Simone Veil. La admiro profundamente por su coraje moral, su resistencia y su capacidad de mantener la dignidad y la humanidad incluso en las circunstancias más extremas. Y, de hecho, le haría exactamente estas mismas preguntas del cuestionario —solo que yo estaría tan fascinada tomando notas que probablemente dejaría enfriar la cena… ¡y me daría igual!
1 Marzo 2026
Rincón del CISO
Hageo Area, Fundador y Director de Desarrollo de Negocio de CNX Experience, entrevista a Carlos Sanchez Sanz, Head of Customer Experience & MECA de KIA Hageo Area: ¿Qué intereses tenías de niño que permanecen contigo hoy en día? Carlos Sanchez: La empatía o intentar hacer siempre lo correcto. Creo que el tema de los valores ha sido algo que me ha acompañado siempre. Intentar ser buena persona y ser empático con la persona que tienes al lado creo que siempre trae buenos resultados y nunca te van a pillar en un renuncio. H.A.: ¿Qué momento consideras un antes y un después en tu forma de liderar equipos y transformar experiencias? C.S.: Claramente cuando te pones por primera vez al frente de un equipo. Por mucho que te cuenten, te formen… Hasta que no empiezas a vivir en primera persona todos los intereses de cada persona y del departamento, que la responsabilidad recae en ti, y que ya no tienes a un jefe que tenga que decirte lo que hacer es cuando te cambia el chip. Y que el liderazgo real nace de escuchar más, confiar más y habilitar a los equipos para se sientan parte de la misión. H.A.: ¿Cómo definirías la innovación aplicada al liderazgo, especialmente en tu rol en CX y movilidad? C.S.: Para mí, sería intentar preparar hoy a la organización no solo para el futuro, sino para necesidades que el cliente aún no sabe que tendrá mañana. Sería una combinación de empatía, datos, visión tecnológica y capacidad de conectar cosas. Liderar innovando significa generar conversaciones que abran caminos, cuestionar inercias, y crear un entorno donde las buenas ideas no solo se escuchen, sino que tengan espacio para crecer, estar a gusto y convertirse en impacto real. H.A.: Cuando escuchas la palabra “innovarse”, ¿qué significa para ti a nivel personal? C.S.: “Innovarse” es un ejercicio de salir de la zona de confort. Implica aceptar que lo que te ha funcionado hasta ahora no garantiza el éxito futuro. Es reinventarte, aprender, improvisar a veces, equivocarte rápido y aprender aún más rápido. Para mí seria una forma de humildad activa: recordarme que la mejor versión de uno mismo siempre está en evolución. H.A.: En los momentos difíciles o de incertidumbre, ¿qué te ha enseñado la resiliencia sobre ti mismo como persona? C.S.: Me ha enseñado que todos somos más adaptables de lo que nos pensamos. Incluso que a veces es bueno y necesario un empujoncito, porque también pasan cosas buenas. Con el tiempo, lo que mas he aprendido es a no tomarme tan dramáticamente estos cambios, a bajar el ruido, priorizar mejor y actuar con más calma y foco. H.A.: Mirando al futuro de quienes aspiran a liderar innovación en CX y movilidad, ¿qué consejo les darías sobre desarrollar una mentalidad resiliente, centrada en el cliente y con visión tecnológica? C.S.: Mis consejos irían por: No pasa nada por equivocarse, a todos nos pasa, pero hay que ser rápidos en detectarlo, aprender y buscar la solución. Que al cliente hay que escucharle de verdad, no solo medir (comprender los sesgos, expectativas, contextos,…) Recordar que la tecnología es un medio, no un fin. Lo importante no es la herramienta, sino el problema que resuelve. Y, sobre todo, que entiendan que la innovación real en movilidad y experiencia de cliente ocurre cuando se conectan negocio, datos y personas. H.A.: ¿Qué canción definiría tu estado mental en esta etapa de tu vida? C.S.: Yo soy muy de Melendi, así que te diría “tu jardín con enanitos”, que habla de cuidar algo vivo con constancia y cariño, que es como se puede entender la experiencia de cliente, las soluciones de movilidad o ser responsable con las tareas que tenemos. Además, refleja un estado de serenidad activa: bajar el ruido, priorizar y mantener el foco incluso cuando hay incertidumbre. H.A.: Si pudieras vivir un año en cualquier ciudad del mundo, ¿cuál elegirías? C.S.: Toda la zona de Silicon Valley y San Francisco me llama tremendamente la atención. Es el epicentro global de la innovación, un espacio donde la movilidad, la tecnología y la experiencia de cliente se están reinventando cada día. Su mentalidad de “aprender rápido”, la experimentación y su manera de entender la tecnología como un medio al servicio de las persona es muy fuente de inspiración.
1 Marzo 2026
Rincón del CISO
Durante más de veinte años de trayectoria como galerista he escuchado, en múltiples ocasiones, que la tecnología y las artes visuales pertenecen a mundos distintos, incluso opuestos. Sin embargo, la realidad que vivimos hoy —y que muchos artistas llevan explorando desde hace décadas— demuestra exactamente lo contrario: la tecnología no solo no está reñida con el arte, sino que se ha convertido en una de sus aliadas más fértiles, especialmente en los procesos creativos. Cuando pensamos en arte y tecnología, solemos imaginar directamente el resultado final: instalaciones inmersivas, obras digitales, inteligencia artificial, realidad virtual o NFTs. Pero limitar la conversación únicamente al objeto artístico es quedarse en la superficie. La verdadera transformación está ocurriendo, quizá de manera más silenciosa pero profunda, en la forma en la que los artistas piensan, investigan, producen y desarrollan sus obras. Hoy la tecnología forma parte del proceso creativo desde su origen. Artistas que trabajan con algoritmos, software de modelado, escaneado 3D, simulaciones, datos o sistemas generativos no utilizan estas herramientas como un simple complemento, sino como un lenguaje propio. Del mismo modo que en su momento la fotografía, el vídeo o incluso la imprenta supusieron un cambio radical en la creación artística, las tecnologías actuales están ampliando —no sustituyendo— el campo de posibilidades del arte contemporáneo. Desde la perspectiva de una galería, este cambio es evidente. Las galerías y los centros de arte estamos viviendo una auténtica revolución tecnológica que afecta tanto a la producción como a la exhibición, la conservación y la difusión de las obras. La digitalización de archivos, las visitas virtuales, los nuevos modelos de coleccionismo, la comunicación directa con audiencias globales o la integración de herramientas tecnológicas en el montaje expositivo han transformado profundamente nuestra manera de trabajar. Conviene recordar que esta relación entre arte y tecnología no es nueva. Desde hace años existen centros, festivales e instituciones dedicados exclusivamente a la intersección entre ambos campos. Espacios que investigan cómo los avances tecnológicos influyen en la creación artística y, a su vez, cómo el arte es capaz de cuestionar, humanizar y ofrecer lecturas críticas sobre el desarrollo tecnológico. El arte no solo adopta la tecnología: la analiza, la tensiona y la pone en contexto. En un momento histórico marcado por una aceleración tecnológica sin precedentes, el arte desempeña un papel esencial. Frente a la inmediatez y la automatización, las artes visuales aportan reflexión, sensibilidad y pensamiento crítico. Los artistas no compiten con la tecnología; dialogan con ella, la reinterpretan y la convierten en una herramienta para explorar preguntas profundamente humanas. Como galerista, creo firmemente que el futuro del arte pasa por asumir esta convivencia de manera natural. No se trata de elegir entre tradición o innovación, sino de entender que el arte siempre ha evolucionado junto a las herramientas de su tiempo. La tecnología, lejos de deshumanizar el arte, puede —si se utiliza con conciencia— ampliar su capacidad de emocionar, cuestionar y conectar con la sociedad contemporánea. Como afirmó Marshall McLuhan, “primero moldeamos nuestras herramientas y después ellas nos moldean a nosotros”. En ese diálogo constante entre creación y tecnología, el arte sigue encontrando nuevas formas de hablarnos —y de entendernos— como sociedad. Diana Llamazares galerista y abogada
1 Marzo 2026
Rincón del CISO
Laura Parra, CISO Global de Cellnex Telecom, entrevista a Héctor de la Rosa, Director de Operaciones de Ramón Freixa. Laura Parra: ¿Podrías compartir con nosotros, para conocerte un poquito más, tu trayectoria y cómo llegaste a tu posición actual dentro de la empresa, porque has hecho un recorrido en el sector de hoteles, ahora más enfocado en la restauración, en un proyecto tan interesante como el de Ramón, ¿cómo has llegado a este momento? Héctor de la Rosa: Curiosamente, empecé estudiando Informática, pero lo dejé y entré en el mundo de la restauración y la hotelería. Estudié Dirección Hotelera, lo que me dio la oportunidad de viajar por todo el mundo trabajando en diferentes cadenas hoteleras. Estuve en Bélgica trabajando para la cadena Hilton y para Thon Hotels, donde fui director de Alimentos y Bebidas, siempre enfocado en la parte de restauración. Posteriormente, me dieron la oportunidad de abrir el primer hotel Hard Rock en Europa, en Ibiza, como director de Alimentos y Bebidas. Fue un proyectazo y un trampolín enorme en mi carrera. Siempre digo que fue mi mejor y peor experiencia profesional, porque fue muy duro, con muchísimas complicaciones, pero también con una enorme satisfacción personal al ver que salió bien. Gracias a eso, después abrí el segundo hotel Hard Rock en Tenerife. Todo esto lo hice con el Grupo Palladium, con el que estuve cinco años. Más adelante di el salto a la gastronomía de lujo con Hoteles Único. Allí conocí a Ramón Freixa, con quien trabajo actualmente. Yo era director corporativo de Alimentos y Bebidas del grupo y ahí tuve la ocasión de conocerle. Como sabéis, ahora Ramón tiene sus propios restaurantes en la calle Velázquez 24: Ramón Freixa Tradición y Atelier. Me embarqué en esta aventura hace ya un año y es un proyecto tremendamente enriquecedor. Estamos muy contentos: recientemente hemos revalidado las dos estrellas Michelin. L.P.: ¿Qué es para ti la resiliencia digital y por qué crees que se ha vuelto tan esencial hoy en día? H.R.: Vivimos en un mundo que depende muchísimo de la tecnología. Para mí, la resiliencia digital es la capacidad que tiene una organización para hacer frente a cualquier incidencia tecnológica sin interrumpir la operación diaria. En hostelería trabajamos en directo. Lo que ocurre ahora mismo no tiene margen de maniobra. Si se cae un sistema, tienes que reaccionar en el momento. La resiliencia digital consiste en estar preparado para que, pase lo que pase, el cliente no se vea afectado y el negocio continúe funcionando. Si se cae el TPV, internet o cualquier sistema crítico y no sabes cómo maniobrar, estás fastidiado. Por eso es tan importante. L.P.: Parte de esa resiliencia será también aterrizar los sueños de Ramón en algo eficiente, operable y rentable, ¿no? H.R.: Totalmente. Además, es muy sencillo trabajar con Ramón. Es una persona apasionada por su trabajo, enfocada los siete días de la semana, muy curiosa y abierta a ver qué hay alrededor, también a nivel tecnológico. Él propone ideas y alternativas, y luego mi trabajo es analizar cómo llevarlas a la realidad, ver su viabilidad, detectar debilidades y convertirlas en algo eficiente y operable. L.P.: ¿Qué habilidades o cualidades crees que debe tener un líder para guiar a sus organizaciones en esta era de transformación constante? H.R.: Para empezar, curiosidad. Si no haces nada, no avanzas. Las innovaciones no caen del cielo: tienes que buscarlas, ver qué hay en el mercado y qué puede ayudarte a operar mejor y de forma más eficiente. Otra cualidad clave es la capacidad analítica, para evaluar si lo que quieres implementar es viable, si encaja con las dimensiones y necesidades de tu negocio. Y, por supuesto, la parte humana. Puedes implementar la mejor herramienta tecnológica, pero si tu equipo no está capacitado para usarla, tienes un problema. La parte humana es fundamental, junto con la analítica y esa curiosidad por mejorar día a día. L.P.: ¿Puedes compartir algún ejemplo de cómo habéis superado un desafío tecnológico y cómo ha influido la cultura organizacional? H.R.: A lo largo de mi carrera he vivido muchas caídas de sistemas e incidencias tecnológicas, sobre todo caídas de internet, que te obligan a maniobrar. En nuestro caso, abrimos los restaurantes Ramón Freixa Tradición y Atelier en julio, así que todo es muy reciente. Primero tuvimos que aterrizar los sistemas informáticos desde cero. Alguna vez se nos ha caído el TPV, lo que te deja sin operativa normal. Ahí trabajas “a la antigua”. Nosotros seguimos tomando comandas en papel y luego las pasamos al TPV. Si el TPV se cae, sigues operando con papel: una copia para caja, otra para cocina y a continuar. Eso es resiliencia operativa. L.P.: En un entorno de innovación constante, ¿cómo decides qué tecnología adoptar y cuándo implementarla? H.R.: Al iniciar un proyecto desde cero, lo primero es ver qué hay en el mercado: sistemas de compras, TPVs, reservas, etc. Haces una comparativa y eliges lo que más se ajusta a tus necesidades. Después analizas si eso se puede aterrizar realmente en tu negocio. También es clave la solidez del proveedor: certificados de seguridad, fiabilidad y, sobre todo, asistencia técnica. Nosotros no tenemos departamento informático interno, dependemos de proveedores externos. Por eso es fundamental que la asistencia sea 24/7, porque una incidencia puede ocurrir en cualquier momento. Y, finalmente, la decisión pasa por el equipo: si el personal va a ser capaz de utilizar esa tecnología. Cambios como pasar del papel a pantallas en cocina requieren adaptación, formación y cultura. Y, por supuesto, el coste. No puedes implementar tecnología sin tener en cuenta la rentabilidad del negocio. L.P.: La atracción y retención del talento es un gran reto. ¿Cómo lo abordáis en vuestro sector? H.R.: No es sencillo, especialmente en restauración, y más desde la pandemia. Aquí ayuda mucho la figura de Ramón Freixa: su trayectoria, su reputación y lo fácil que es trabajar con él atraen talento. Pero atraer no es suficiente; lo más importante es retener. Para ello intentamos ser transparentes, facilitar la conciliación y cuidar los horarios dentro de lo posible, aunque es un sector de fines de semana y festivos. Hay que cuidar la experiencia del empleado dentro de la empresa. L.P.: Entrando en ciberseguridad y privacidad, ¿cuáles son las principales amenazas que visualizas? H.R.: Los ataques a sistemas de pago, bases de datos y CRMs son una amenaza constante. Pueden poner en entredicho la fiabilidad y la operativa del restaurante. Nos protegemos contratando proveedores sólidos que garanticen seguridad. Pero también dependemos de terceros: si a un proveedor se le cae el sistema o sufre un ataque, te afecta directamente. Por eso es clave elegir bien, analizar su fiabilidad y no contratar servicios a cualquiera. L.P.: ¿Qué oportunidades ves en las organizaciones que adoptan una mentalidad digital? H.R.: Los cambios son oportunidades. Las innovaciones tecnológicas vienen a aportar valor, eficiencia y personalización. Hoy, gracias a los CRM, conocemos mucho mejor a nuestros clientes: cuándo vienen, qué consumen, qué les gusta. Esto permite personalizar la experiencia y mejorar el servicio de forma enorme. La personalización es una de las grandes oportunidades del entorno digital. L.P.: Para terminar, ¿qué consejo darías a los líderes emergentes? H.R.: Que no pierdan nunca la curiosidad y que no se conformen. Que sigan buscando, explorando herramientas y mejorando sus operaciones. Y, sobre todo, que no olviden a las personas. La tecnología es importante, pero sin el personal no somos nadie. Las relaciones humanas entre cliente y equipo son fundamentales. Cuidar al personal, fomentar la cultura y la empatía es clave para cualquier liderazgo.
1 Marzo 2026
Rincón del CISO
Eduardo Cunha, Global CISO en Cosentino, entrevista a Jaime Liniers, Global Head Specialty Lines en Allianz Partners Eduardo Cunha: ¿Qué te costaba o inquietaba mucho al principio como líder y ahora haces con una calma casi automática? Jaime Liniers: Muchísimas cosas. Cuando comienzas a ejercer roles de liderazgo te enfrentas a tareas para las que nadie te prepara. Un buen ejemplo es hablar en público delante de toda la organización: medir los tiempos, controlar la respiración, transmitir el mensaje con claridad y, sobre todo, gestionar preguntas que no siempre son cómodas. Al principio me quitaba el sueño; hoy, no solo lo hago con naturalidad, sino que realmente lo disfruto. E.C.: Cuando estás bajo presión, ¿qué versión de ti aparece primero: el estratega, el controlador, el optimista o el que necesita silencio? J.L.: Diría que aparece el creativo. En situaciones de presión se necesitan soluciones imaginativas, porque si te han puesto ahí es precisamente para hacer algo diferente a lo que se ha hecho hasta ahora. Siempre animo a mi equipo a pensar fuera de la caja y a no tener miedo de proponer ideas que, de entrada, puedan sonar remotas. Créeme: en mi etapa en Brasil he vivido situaciones que no imaginaría ni el mejor guionista de Hollywood, y ante eso, la creatividad es un salvavidas. E.C.: La resiliencia muchas veces no es aguantar: es reinventarse en mitad del golpe. ¿Cuál ha sido tu mayor prueba de resiliencia y qué aprendiste de ti mismo? J.L.: Totalmente de acuerdo. Resistir, justificar o defenderse no es resiliencia. La resiliencia real consiste en salir reforzado de una situación compleja, y para eso hay que actuar con iniciativa en plena tormenta. Durante mi etapa como CEO en LatAm en Allianz Partners viví situaciones que realmente te ponen a prueba. Y aprendí que, durante esas circunstancias adversas, suelo sacar mi mejor versión. Los desafíos no hay que temerlos; hay que afrontarlos con decisión. E.C.: ¿Qué parte del liderazgo crees que la gente idealiza, pero en realidad es durísima? J.L.: El propio título. Muchos aspiran a ser CEO o Director General sin ser plenamente conscientes de lo que implica ser el último eslabón de la cadena: donde mira el Consejo y donde ya no caben las excusas. Una frase que me dijeron hace años me acompaña siempre: “Hay cosas que pueden no ser culpa tuya, pero sí son tu responsabilidad”. Ese es el punto que separa la ejecución del liderazgo: asumir de verdad tus responsabilidades. E.C.: Cuando has liderado en Latinoamérica, seguro que viste realidades muy distintas. ¿Qué aprendiste allí sobre personas y carácter que hoy aplicas en tu día a día? J.L.: Aprendí a tratar a las personas de forma diferente. Cuando gestionas equipos muy diversos te das cuenta de que detrás de cada colaborador hay una historia única, a veces marcada por situaciones durísimas. No comparto detalles por respeto, pero he conocido personas con verdaderos dramas familiares que aun así llegaban cada mañana con la mejor de sus sonrisas. Ese ejemplo me marcó profundamente y me hizo ser mejor persona. E.C.: Si tu equipo tuviera que describirte con una frase cuando tú no estás delante… ¿cuál te gustaría que fuera? J.L.: Me encantaría que dijeran que les he ayudado en algo, en lo que sea. Pero si además he contribuido a que sean mejores personas, más amables y más felices, entonces sentiría que realmente he hecho bien mi trabajo. E.C.: ¿Qué hobbie te recarga de verdad fuera del trabajo? ¿Y por qué eso y no otra cosa? J.L.: El deporte, en general. Me ayuda a recargar energías y a liberar estrés. Intento practicarlo muy temprano para empezar el día con otra actitud; cambia completamente la forma en la que afronto la agenda. Creo sinceramente que el deporte debería ser casi obligatorio en las empresas, igual que una formación más. E.C.: Imagina que hoy pudieras mandar un audio de 15 segundos a tu “yo” de hace 10 años. ¿Qué le dirías para que se ahorrara un golpe sin quitarle el aprendizaje? J.L.: Le enviaría un audio vacío. No renuncio a ninguno de los golpes que me he llevado; son necesarios para conocerte mejor y para medir tu capacidad de resistencia. Además, sin esas sorpresas negativas, ¡todo sería mucho más aburrido!
1 Marzo 2026
Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Javier Zapata Victori CISO del Grupo Quirónsalud Sonia Pulgarín: Todos tenemos motivaciones que cambian con el tiempo. ¿Qué es lo que hoy te impulsa a seguir creciendo, más allá del éxito profesional? Javier Zapata: Es cierto que en los diferentes periodos de la vida las motivaciones que nos impulsan a crecer son diferentes, conseguir hacer la carrera soñada, conseguir un puesto de trabajo, crecer profesionalmente. A mí en esta fase de mi vida lo que me mueve es seguir teniendo un reto, poder seguir aprendiendo y saber que lo que hacemos es significativo. El ámbito de la ciberseguridad, específicamente dentro del sector salud, representa para mí un entorno ideal para mantener ese impulso. S.P.: Has tenido que adaptarte a entornos muy cambiantes y con alta presión, como la ciberseguridad sanitaria. Personalmente, ¿qué hábitos o estrategias te ayudan a mantener la resiliencia y el equilibrio emocional en esos momentos? J.Z.: En mi caso, me ayudan mucho algunos hábitos muy simples: hacer ejercicio antes de empezar el día y, especialmente, nadar. Nadar me da un espacio para reflexionar, ordenar ideas y priorizar con claridad, cuando todo parece urgente. Pero, sobre todo, lo que realmente marca la diferencia es contar con un equipo en el que confías y con el que puedas hablar con total transparencia. Saber que no estás solo, que puedes compartir dudas o tensiones, es lo que mantiene la resiliencia incluso en los momentos más intensos. S.P.: A la hora de tomar decisiones difíciles, ¿qué método o hábito te ayuda a mantener el equilibrio entre razón e intuición? J.Z.: Yo soy más de razón que de intuición, aunque muchas veces tenemos que tomar decisiones con pocos datos, o con menos de los que nos gustaría, pero siempre tiendo a tomar decisiones informadas S.P.: ¿Tienes algún hobbie o rutina que consideres imprescindible a la hora de desconectar, reflexionar o recargar energías? J.Z.: Para desconectar y recargar pilas la verdad es que tengo hobbies de lo más habituales, viajar, leer y pasar tiempo con la familia. Para reflexionar sí que me viene muy bien nadar, me sirve, para aclarar ideas y pensamientos. S.P.: ¿Qué consejo sobre el manejo de desafíos darías a la próxima generación de profesionales de ciberseguridad en salud? J.Z.: A la próxima generación de profesionales de ciberseguridad en salud les diría que el principal desafío es proteger los sistemas de información y datos sin obstaculizar la atención a los pacientes. Para lograrlo, es clave entender los procesos asistenciales, cómo trabajan los profesionales sanitarios, escuchar y colaborar mucho y mantener una mentalidad flexible. Que siempre piensen en soluciones de seguridad que sean aplicables en el mundo real sanitario, la última solución tecnológica no tiene por qué ser siempre la más adecuada. S.P.: Si tuvieras la oportunidad de ir a cenar con cualquier persona, viva o fallecida, ¿a quién escogerías y por qué? J.Z.: Me gustaría cenar con Vint Cerf, considerado uno de los padres de Internet. Sin él, seguramente no tendríamos trabajo ahora, o sería distinto. Mi interés no solo es por su excelencia tecnológica sino también por su capacidad para conectar a grupos con intereses dispares —técnicos, gobiernos y empresas— para alcanzar consensos sobre seguridad y estándares globales. Le pediría algún consejillo sobre cómo aplicar ese equilibrio que el rol de CISO requiere, la visión tecnológica combinada con la diplomacia institucional. S.P.: Si solo pudieras conservar tres objetos personales por el resto de tu vida, ¿cuáles serían y qué significado tienen para ti? J.Z.: Un dibujo de mi hija, un reloj que me regaló mi mujer, que son recuerdos importantes, y una baraja de cartas española, por si los amigos aparecen y quieren echar un mus. S.P.: Por último, fuera del ámbito profesional, ¿qué proyecto, sueño o meta personal te gustaría cumplir en los próximos años? J.Z.: Un sueño, hacer un viaje a Japón con la familia, y una meta personal sacar tiempo para aprender a tocar el piano, empecé de joven y me gustaría retomarlo.
1 Marzo 2026
Rincón del CISO
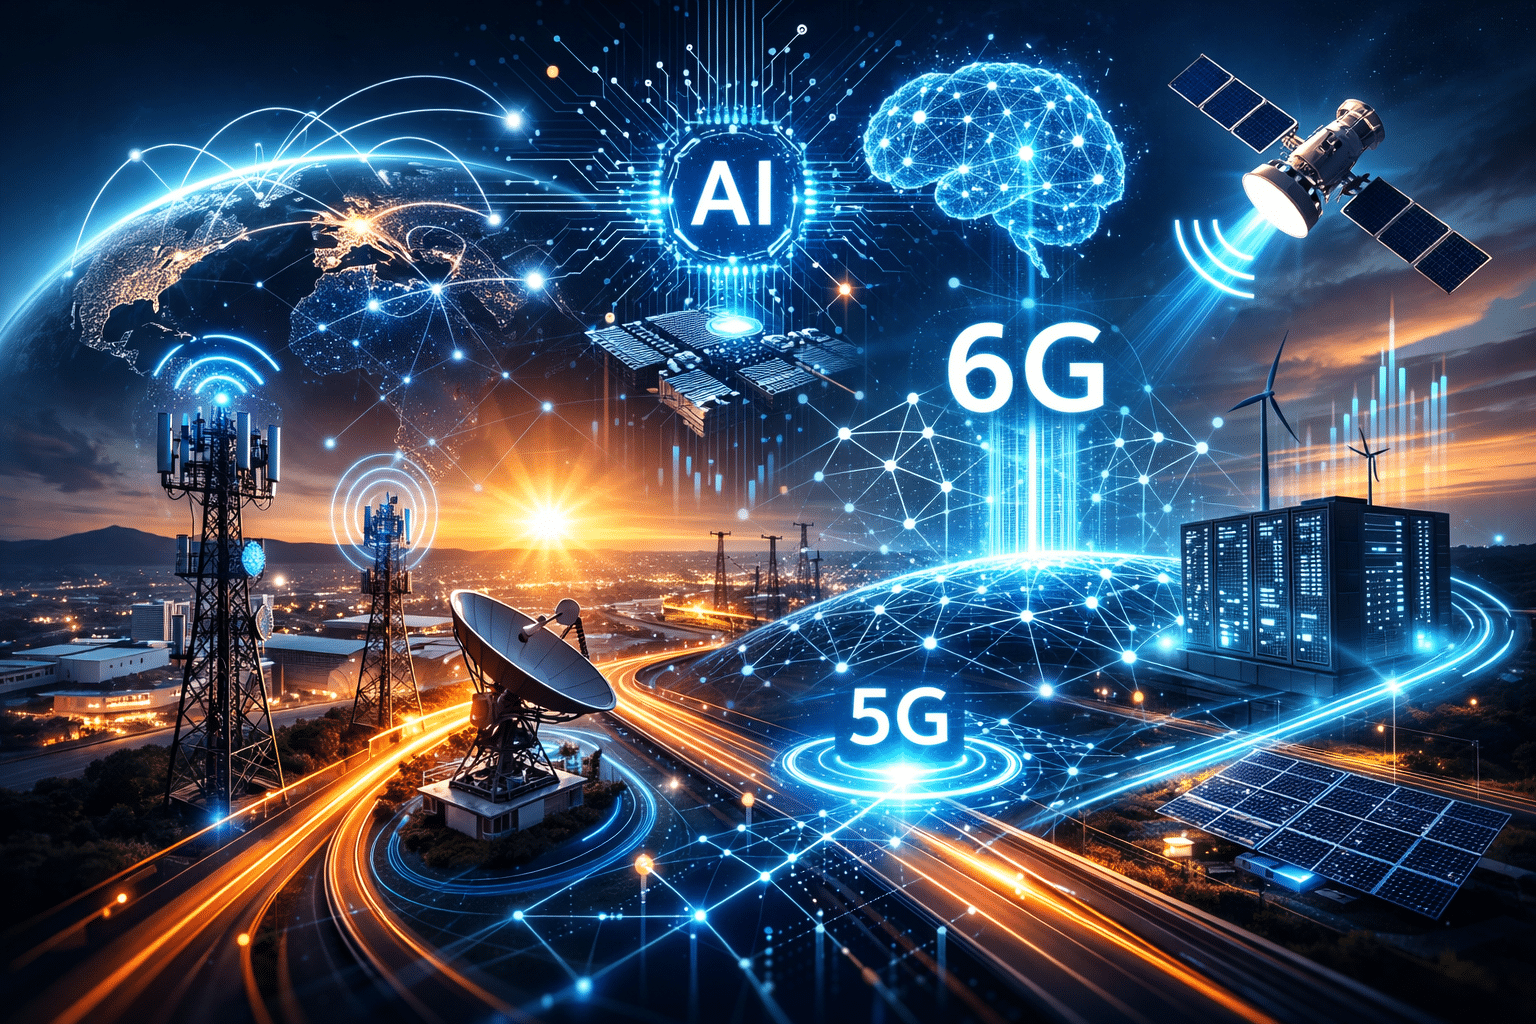
El Mobile World Congress 2026 volverá a convertir Barcelona en el epicentro global de la industria digital. Sin embargo, esta edición no girará únicamente en torno a lanzamientos tecnológicos. El verdadero debate estará en el rediseño del modelo industrial telco en un contexto marcado por la inteligencia artificial, la presión sobre márgenes y la reconfiguración geopolítica. La consultora Nae, compañía de Minsait (Indra Group), identifica siete dinámicas estratégicas que marcarán la conversación del #MWC26 y que anticipan una transformación profunda del sector. 1. La resiliencia deja de ser técnica para convertirse en estratégica La capacidad de resistencia de las redes ya no se limita a la ciberseguridad o a la redundancia tecnológica. En 2026, la resiliencia se abordará como un componente estructural del negocio: desde arquitecturas híbridas que combinan red terrestre y satelital, hasta nuevos esquemas de distribución de riesgos en infraestructuras críticas. Además, el marco regulatorio y la tensión geopolítica añadirán una capa adicional de complejidad. La resiliencia pasa a formar parte del diseño del modelo operativo, no solo del departamento técnico. 2. El satélite y el Direct-to-Cell se integran en la estrategia core La conectividad satelital evoluciona rápidamente hacia un rol estructural dentro del ecosistema telco. Los modelos LEO (órbita baja) y las redes no terrestres (NTN) comienzan a encajar en las hojas de ruta de los operadores. Especial atención recibirá el Direct-to-Cell (D2C), una tecnología que permite la conexión directa entre satélites y dispositivos móviles sin infraestructura intermedia. Su impacto puede alterar la propuesta de valor tradicional y redefinir la cobertura en zonas remotas o escenarios de emergencia. 3. Infraestructura: del CAPEX intensivo a modelos más flexibles En un entorno de rentabilidad ajustada, los operadores exploran fórmulas que optimicen activos y generen ingresos más previsibles. La compartición de infraestructuras, el modelo neutral host y la especialización en determinados activos ganan protagonismo. El debate ya no es solo tecnológico, sino financiero: cómo construir estructuras más ligeras y eficientes sin perder control estratégico. 4. 5G especializado: la rentabilidad está en los entornos complejos Con la cobertura 5G ampliamente desplegada, la diferenciación se traslada a escenarios de alta exigencia técnica: recintos indoor de alta densidad, hubs logísticos, transporte o entornos industriales. El desafío será diseñar propuestas económicamente sostenibles en contextos donde el nivel de personalización y calidad de servicio es crítico. 5. De red de conectividad a red sensorial: el camino hacia el 6G La evolución hacia el 6G incorpora capacidades de “sensing” que permitirán a la red detectar, medir y monitorizar el entorno. Esto abre aplicaciones en seguridad, gestión de infraestructuras críticas y control de entornos urbanos e industriales. La red deja de ser únicamente un canal de transmisión para convertirse en un activo funcional dentro del ecosistema digital. 6. IA y automatización como requisito operativo La integración de inteligencia artificial en las operaciones deja de ser una ventaja competitiva para convertirse en una condición necesaria. La automatización avanzada permitirá anticipar fallos, optimizar recursos y responder con mayor agilidad ante situaciones de estrés. La autonomía operativa se perfila como uno de los pilares fundamentales de la nueva resiliencia telco. 7. Telecomunicaciones, IA y energía: una convergencia inevitable El auge de los centros de datos dedicados a IA y el crecimiento exponencial del consumo energético están reconfigurando el mapa competitivo. Las telco deberán posicionarse como socios estratégicos en la construcción de nuevas infraestructuras digitales, en coordinación estrecha con el sector energético. La frontera entre telecomunicaciones, cloud e infraestructura energética se vuelve cada vez más difusa. Más allá de la innovación tecnológica Aunque el #MWC26 mostrará avances en 6G, evolución del core 5G Stand Alone, APIs de red e interconexión IP, el foco principal será estructural. El interrogante central no será qué es técnicamente viable, sino qué decisiones estratégicas permitirán garantizar sostenibilidad financiera, resiliencia industrial y relevancia en la economía de la inteligencia artificial. El MWC 2026 no solo mostrará el futuro tecnológico del sector. Pondrá sobre la mesa el rediseño profundo del modelo telco para la próxima década.
26 Febrero 2026
Rincón del CISO
El fenómeno de Punch trasciende la ternura: datos, algoritmos y cultura digital detrás del nuevo icono viral Punch, el pequeño mono de un zoológico que en los últimos días ha inundado redes sociales, no solo ha conquistado corazones: se ha convertido en un auténtico fenómeno digital. Sus vídeos —miradas curiosas, gestos casi humanos y una expresividad magnética— han acumulado millones de visualizaciones en cuestión de horas, confirmando algo que ya sabemos en el ecosistema tecnológico: la viralidad ya no es casualidad, es arquitectura algorítmica. Pero más allá de la anécdota entrañable, el caso de Punch abre una conversación mucho más profunda sobre el poder de las plataformas, la economía de la atención y la exposición digital en la era de la hiperconectividad. Algoritmos, emociones y economía de la atención El éxito de Punch no se explica únicamente por su carisma. Los algoritmos de recomendación priorizan contenidos con alta interacción temprana, retención de visualización y engagement emocional. Y pocas cosas activan más interacción que la ternura. Los vídeos del pequeño primate activan un patrón claro: Alta compartibilidad. Comentarios emocionales. Reacciones rápidas. Reproducciones repetidas. Esto alimenta el ciclo algorítmico y amplifica exponencialmente su alcance. En términos tecnológicos, Punch es un caso de estudio perfecto sobre cómo funcionan los sistemas de recomendación basados en comportamiento predictivo. https://www.youtube.com/watch?v=gBblgJ3rwpE Cuando lo viral también implica responsabilidad Sin embargo, este fenómeno también pone sobre la mesa cuestiones relevantes para la comunidad tecnológica y de ciberseguridad: ¿Quién controla la narrativa cuando algo se viraliza? ¿Cómo se gestionan los derechos de imagen y la protección de contenidos? ¿Qué ocurre cuando terceros reutilizan vídeos sin autorización? ¿Hasta qué punto los zoológicos o instituciones están preparados para gestionar una exposición digital masiva? La viralidad implica reputación, pero también riesgos: suplantaciones, cuentas falsas, monetización no autorizada o incluso campañas de desinformación asociadas. En un entorno donde la inteligencia artificial ya permite generar deepfakes hiperrealistas, no sería extraño que fenómenos como Punch deriven en contenidos manipulados. Lo adorable puede convertirse, en segundos, en terreno fértil para el uso indebido de tecnología. Punch como síntoma de una sociedad hiperconectada Lo más interesante no es solo que Punch haya cautivado al público, sino la velocidad con la que lo ha hecho. Esto refleja: Una sociedad permanentemente conectada. Plataformas diseñadas para maximizar permanencia. Un consumo emocional del contenido. Una cultura digital donde cualquier momento puede convertirse en tendencia global. En un mundo donde la ciberseguridad, la gobernanza digital y la ética tecnológica son cada vez más críticas, incluso una historia aparentemente ligera puede convertirse en un ejemplo revelador del ecosistema en el que vivimos.
25 Febrero 2026
Rincón del CISO
La actividad de los grupos de ciberdelincuencia ha vuelto a intensificarse con fuerza en 2025. Según el Informe de Ciberinteligencia 2025 de Secure&IT, el número de ataques publicados por organizaciones criminales en la Dark Web alcanzó los 7.979 incidentes, lo que supone un crecimiento del 42% respecto a 2024, cuando se contabilizaron 5.613. El estudio detecta además 162 grupos activos, frente a los 114 registrados el año anterior, lo que evidencia una expansión clara del ecosistema criminal. Aunque siete actores concentran el 43% de los ataques, el panorama es ahora más fragmentado: nuevos grupos están entrando con rapidez en el negocio del ransomware. Francisco Valencia, director general de Secure&IT, señala que la ciberdelincuencia opera ya como una auténtica industria estructurada, con jerarquías, redes de afiliación y cadenas de suministro propias. Este modelo reduce las barreras de entrada y facilita que cada vez más actores participen en campañas de ataque. Los grupos más activos del año Durante 2025, siete organizaciones criminales acumularon más del 40% de la actividad global. El grupo Qilin lideró el ranking con 1.015 ataques (12,7%), cuadruplicando su actividad respecto al ejercicio anterior. Le siguen Akira, con 659 incidentes, y Play, con 385. Todos ellos operan bajo el modelo Ransomware-as-a-Service (RaaS), un sistema que funciona como una franquicia: los desarrolladores alquilan su malware a afiliados que ejecutan las intrusiones, repartiendo posteriormente los beneficios del rescate. Estados Unidos encabeza el ranking, pero España sigue en el top 10 Estados Unidos continúa siendo el principal objetivo, concentrando el 52% de los ataques publicados en 2025. Canadá (5%), Reino Unido (4%) y Alemania (4%) completan las primeras posiciones. En este contexto, España se sitúa en la séptima posición mundial, con 170 ataques publicados, lo que representa el 2,1% del total global y el 10% de los incidentes registrados en Europa. La persistencia de nuestro país en el top 10 confirma que sigue siendo un objetivo relevante dentro del mapa global del cibercrimen. Servicios, industria y salud: los sectores más expuestos El sector servicios vuelve a ser el más afectado, concentrando el 37% de los ataques. Le sigue la industria, con un 23%, y el ámbito sanitario, que registró 535 incidentes en 2025, equivalentes al 7% del total mundial. En este último participaron hasta 91 grupos distintos. La presión sobre sectores críticos revela una estrategia clara: maximizar el impacto operativo y reputacional para aumentar la probabilidad de pago del rescate. Más sofisticación, más automatización El informe subraya que el crecimiento no es solo cuantitativo, sino también cualitativo. Los grupos criminales están reutilizando código filtrado de otras variantes de ransomware para acelerar desarrollos, aplican esquemas de doble extorsión —cifrado y robo de datos— y emplean herramientas legítimas para evitar la detección en fases posteriores al acceso inicial. Además, automatizan campañas masivas de explotación y migran estratégicamente entre plataformas digitales para proteger su anonimato y garantizar la continuidad de sus operaciones. La conclusión es clara: la ciberdelincuencia ya no es una amenaza puntual, sino una estructura organizada, profesionalizada y en expansión, con impacto directo en el tejido empresarial español.
24 Febrero 2026
Rincón del CISO
ESET, la firma especialista en ciberseguridad, ha identificado una nueva campaña de phishing dirigida a clientes de entidades bancarias españolas, entre ellas ING y Abanca, con el objetivo de capturar las credenciales de acceso a cuentas online y otros datos sensibles. Según el análisis realizado por el equipo de ESET España, los ciberdelincuentes están enviando correos electrónicos fraudulentos que simulan proceder de estas entidades, advirtiendo a los usuarios de supuestos problemas con su cuenta, bloqueos de acceso, contratos o servicios asociados. La urgencia generada en estos mensajes está diseñada para incitar a la víctima a actuar de forma impulsiva, sin verificar la autenticidad del correo, lo que facilita que caigan en la trampa. Esta técnica forma parte de lo que se conoce como phishing, una modalidad de fraude en la que se suplanta a un tercero de confianza para conseguir información personal o financiera del usuario, como contraseñas o números de identificación. El objetivo final es acceder de forma ilícita a las cuentas o incluso vaciar saldos bancarios tras capturar los datos de acceso de los clientes que respondan al mensaje o pinchando en un enlace malicioso. La suplantación de identidad bancaria no es un fenómeno nuevo. Instituciones como el Instituto Nacional de Ciberseguridad (Incibe) han advertido en el pasado de campañas similares que aprovechan técnicas de ingeniería social para redirigir a las víctimas a páginas web fraudulentas que imitan las oficiales de los bancos, con el fin de robar sus credenciales. Cómo funcionan estos ataques Los mensajes de phishing suelen: Simular alertas urgentes sobre seguridad o actividad sospechosa en la cuenta. Incluir enlaces que redirigen a sitios web falsos que parecen legítimos. Solicitar al usuario que introduzca datos personales o credenciales de acceso. Una vez que la víctima facilita esa información, los atacantes pueden utilizarla para tomar control de la cuenta o venderla en mercados ilegales en la red. Recomendaciones de seguridad Los expertos en ciberseguridad recomiendan: No abrir ni responder a correos de remitentes sospechosos o que no hayas solicitado. Evitar hacer clic en enlaces recibidos por email o SMS que pidan actualizar información personal o financiera. Verificar siempre la URL del banco escribiéndola directamente en el navegador. Activar medidas de protección adicionales como la autenticación de dos factores. Además, muchas entidades bancarias recuerdan que nunca solicitan contraseñas, códigos de acceso ni datos sensibles por correo electrónico o SMS. Es fundamental desconfiar de comunicaciones que pidan este tipo de información sin que hayan sido iniciadas por el propio cliente. El panorama en España Los ataques de phishing siguen siendo una de las amenazas de ciberseguridad más frecuentes para usuarios y entidades financieras. Aunque campañas de concienciación y medidas tecnológicas han ayudado a reducir el número de fraudes exitosos, expertos recuerdan que la amenaza continúa y es importante mantenerse alerta.
23 Febrero 2026
Rincón del CISO
Las televisiones inteligentes se han convertido en uno de los dispositivos más utilizados en casa, pero también en uno de los que más datos recopilan sobre nuestros hábitos diarios. Según ESET, una de las funciones menos conocidas —y más invasivas— es el ACR (Automatic Content Recognition), una tecnología capaz de identificar automáticamente todo lo que aparece en pantalla. Desde la compañía de ciberseguridad advierten de que este sistema no se limita únicamente a plataformas de streaming o canales tradicionales, sino que también puede analizar contenido procedente de dispositivos conectados por HDMI, como consolas, reproductores multimedia o decodificadores. Esto convierte al televisor en una especie de “audímetro permanente” dentro del hogar, capaz de registrar de forma constante lo que se consume y cuándo. “Muchos usuarios desconocen que su televisor puede estar recopilando información de manera continua”, explica Josep Albors, director de Investigación y Concienciación de ESET España. “El problema principal es que esta función suele estar activada desde el primer momento y su aceptación queda oculta en textos extensos de condiciones que casi nadie lee”. ¿Qué es el ACR y por qué importa? El ACR permite que una Smart TV reconozca el contenido que se está reproduciendo mediante la captura de pequeños fragmentos de audio o vídeo. Estos se transforman en una huella digital que se compara con bases de datos externas para identificar programas, series, anuncios o incluso videojuegos. Este proceso ocurre en segundo plano de forma periódica, generando un historial detallado del consumo audiovisual del usuario. Con esa información, los fabricantes pueden mejorar recomendaciones, medir audiencias con precisión y activar publicidad personalizada, tanto en el televisor como en otros dispositivos vinculados. ESET subraya que estos datos también pueden revelar información sensible sobre rutinas, intereses o aspectos personales, y al enviarse a servidores externos se incrementa el riesgo en caso de brechas o usos secundarios no deseados. Revisar la configuración, clave para proteger la privacidad La compañía insiste en que desactivar el ACR puede reducir significativamente la exposición de datos sin afectar al funcionamiento habitual del televisor. “Desactivar esta función corta uno de los flujos de información más intrusivos, limita la personalización agresiva de anuncios y reduce riesgos asociados a filtraciones”, señala Albors. Las opciones pueden variar según el fabricante, pero suelen encontrarse en apartados como Privacidad, Publicidad, Experiencia Smart TV o Datos de visualización. Además, recomiendan revisar estos ajustes después de cada actualización importante.
20 Febrero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

