Rincón del CISO
El Ministerio de Hacienda está revisando un presunto incidente de ciberseguridad tras la alerta emitida por Hackmanac, una plataforma especializada en avisos tempranos sobre ataques digitales. Según la información difundida, el acceso no autorizado podría haber comprometido datos personales y bancarios de hasta 47,3 millones de ciudadanos. Fuentes del propio ministerio han confirmado a El Periódico que el caso “se encuentra en proceso de verificación” para determinar si la brecha se produjo realmente. Un usuario afirma haber accedido a la base de datos De acuerdo con Hackmanac, un individuo que opera bajo el alias ‘HaciendaSec’ habría logrado infiltrarse de manera fraudulenta en los sistemas del organismo y extraer información altamente sensible. Entre los datos supuestamente obtenidos figurarían nombres completos, DNIs, direcciones, teléfonos, correos electrónicos, números de cuenta (IBAN) e incluso detalles tributarios. El atacante habría publicado una muestra de la información en un foro, asegurando que su intención sería ponerla a la venta. También se investiga una posible brecha en el Ministerio de Ciencia El mismo portal ha advertido este lunes sobre otro incidente similar, esta vez relacionado con el Ministerio de Ciencia e Innovación, que también permanece sin confirmación oficial. Según Hackmanac, el atacante habría aprovechado una vulnerabilidad conocida como IDOR (referencia directa insegura a objetos), junto con credenciales filtradas, lo que le habría permitido obtener acceso administrativo y extraer datos confidenciales mediante la enumeración de documentos DNI/NIE. No sería el primer caso relacionado con Hacienda Este tipo de alertas no es completamente nuevo. En octubre de 2025, diversos foros señalaron una supuesta filtración de más de 238.000 archivos atribuida al grupo de ransomware Qilin. En aquella ocasión, la Agencia Tributaria negó que se hubiera producido una exposición de datos personales. Qilin opera desde hace años en la dark web, donde publica listados con presuntas víctimas, y se le ha vinculado con ataques relevantes, como filtraciones masivas en hospitales del sistema público británico. Desde Hacienda, sin embargo, aseguran no tener constancia de la actividad de esta organización en Europa ni relación con el incidente actual.
2 Febrero 2026
Rincón del CISO
En un momento en el que las ciberamenazas crecen en volumen, sofisticación y velocidad, las pequeñas y medianas empresas siguen enfrentándose a un desafío estructural: protegerse sin contar con equipos especializados ni presupuestos elevados. En este contexto emerge una nueva figura disruptiva en el ecosistema tecnológico: el CISO virtual. Laguun, una plataforma conversacional impulsada por Inteligencia Artificial, anuncia su independencia como compañía a partir del 1 de enero de 2026, marcando su salto definitivo como nueva scale-up española centrada en democratizar la ciberseguridad para organizaciones con recursos limitados. Nacida como spin-off de la tecnológica Xauen, vinculada a la Universidad de Jaén, Laguun inicia esta nueva etapa bajo el liderazgo de Ángela Escobar, con un objetivo claro: ofrecer a las pymes una protección de alto nivel mediante un modelo de seguridad accesible, inteligente y personalizado. Un CISO virtual experto para más de 1.000 organizaciones Más que una herramienta, Laguun se presenta como un Chief Information Security Officer virtual, capaz de actuar como asesor experto en tiempo real. Su tecnología ya protege a más de 1.000 organizaciones en España y Latinoamérica, ayudando a priorizar riesgos, reforzar defensas y simplificar decisiones críticas en materia de ciberseguridad. “La IA generativa nos permite convertir la seguridad en un aliado diario, especialmente para quienes necesitan hacer más con menos”, explica Escobar. IA conversacional con base científica y foco sectorial Uno de los elementos diferenciales de Laguun es su capacidad para traducir la complejidad técnica en recomendaciones claras, accionables y adaptadas a cada empresa. Su motor incorpora el modelo matemático propio CASANDRA, diseñado para priorizar las acciones defensivas según las amenazas reales que afectan a cada sector, desde ransomware hasta malware especializado. Además, su IA generativa —alojada en AWS— ha sido entrenada con más de 270.000 documentos especializados en español, lo que le permite responder con precisión y sin recurrir al lenguaje técnico críptico que suele alejar a muchas pymes de la seguridad. Un modelo flexible: autoservicio o consultoría continua La compañía ofrece dos modalidades para adaptarse a distintos niveles de madurez digital: Una versión desasistida, tipo autoservicio anual, que genera informes personalizados de protección. Un modelo asistido, donde el equipo experto de Laguun actúa como consultor externo o extensión del departamento de seguridad. Más allá de la tecnología: hacia una cultura empresarial ciberresiliente El futuro de Laguun apunta a una evolución estratégica: que el CISO virtual no solo responda preguntas, sino que se convierta en una herramienta transversal de concienciación y formación para toda la plantilla. El objetivo es ambicioso: transformar la ciberseguridad en cultura organizativa, no en una función aislada. “Queremos que Laguun no solo proteja al responsable de seguridad, sino que eduque y acompañe a cada empleado”, concluye Escobar.
30 Enero 2026
Rincón del CISO
La Comisión Europea ha dado a conocer su propuesta para la Ley de Redes Digitales (Digital Networks Act, DNA), una iniciativa clave con la que Bruselas busca actualizar en profundidad las reglas del juego de la conectividad en la Unión Europea. El objetivo es claro: adaptar la regulación a la nueva realidad tecnológica, estimular la inversión en infraestructuras avanzadas y reforzar el mercado único digital. La propuesta parte de una constatación evidente para el Ejecutivo comunitario: el marco normativo actual ya no responde a las necesidades de un ecosistema digital en el que la fibra óptica, las redes móviles de alta capacidad y las infraestructuras críticas son esenciales para el despliegue de tecnologías como la inteligencia artificial, la computación en la nube, los servicios digitales avanzados o las aplicaciones espaciales. Garantizar una conectividad robusta, segura y accesible en todo el territorio europeo es, según la Comisión, un factor decisivo para mejorar la competitividad de la UE y acelerar su transformación digital, tanto para ciudadanos como para empresas. Un nuevo marco para sustituir la regulación actual La futura Ley de Redes Digitales está llamada a reemplazar al Código Europeo de las Comunicaciones Electrónicas, en vigor desde 2018, y sentar las bases de un ecosistema de conectividad más integrado, resiliente y preparado para el futuro. La Comisión confía en que este nuevo marco impulse la adopción de tecnologías emergentes y tenga un impacto directo en el desarrollo económico y social de la Unión. Hacia un auténtico mercado único de la conectividad Uno de los ejes centrales de la propuesta es reducir la fragmentación regulatoria que todavía caracteriza al sector de las telecomunicaciones en Europa. Para ello, la DNA plantea una mayor armonización normativa y la simplificación de los trámites transfronterizos, facilitando que los operadores puedan crecer y operar a escala europea. Entre las medidas previstas destaca la posibilidad de que las empresas ofrezcan servicios en toda la UE registrándose en un único Estado miembro, así como la creación de un marco común para servicios paneuropeos de comunicaciones por satélite. También se apuesta por una gestión del espectro más coherente, con licencias de mayor duración, renovables por defecto, y un uso más eficiente bajo el principio de “úselo o compártalo”. La propuesta incorpora además mecanismos voluntarios de cooperación entre proveedores de conectividad y otros actores del ecosistema digital, como plataformas de contenidos, aplicaciones o servicios cloud. Adiós progresivo al cobre y apuesta por redes avanzadas La Comisión considera que las infraestructuras de cobre heredadas ya no permiten alcanzar los objetivos de conectividad avanzada de la Unión. Por ello, la DNA introduce la obligación de elaborar planes nacionales de transición para su retirada progresiva y el despliegue de redes de nueva generación entre 2030 y 2035. Los Estados miembros deberán presentar estos planes en 2029 e incluir medidas de protección para los consumidores, como información clara sobre las desconexiones y garantías de continuidad del servicio durante el proceso de transición. Menos burocracia y más foco en la inversión Otro de los pilares de la nueva ley es la simplificación regulatoria. La Comisión propone reducir cargas administrativas y obligaciones de reporte para que las empresas puedan destinar más recursos a invertir e innovar, sin renunciar a un alto nivel de protección de los derechos de los usuarios. Al mismo tiempo, se introduce una mayor flexibilidad en las relaciones entre operadores, adaptando el marco normativo a la evolución del mercado. Redes más seguras, resilientes y neutrales La propuesta refuerza también la seguridad y resiliencia de las redes europeas, limitando dependencias críticas y fomentando la cooperación a escala comunitaria. Incluye un plan europeo de preparación frente a riesgos crecientes, como catástrofes naturales o interferencias externas, y establece criterios comunes de seguridad para servicios paneuropeos de comunicaciones por satélite. La Comisión subraya que la DNA mantiene intactos los principios de neutralidad de la red, al tiempo que aclara la aplicación de las normas de Internet Abierta en servicios innovadores, ofreciendo mayor seguridad jurídica a operadores y usuarios. También se contemplan fórmulas voluntarias de colaboración en ámbitos como la interconexión IP o la eficiencia del tráfico. Próximos pasos La propuesta legislativa inicia ahora su tramitación en el Parlamento Europeo y el Consejo, donde será debatida y negociada. La iniciativa se alinea con el Libro Blanco sobre infraestructuras digitales publicado en 2024 y con las prioridades marcadas por la presidenta Ursula von der Leyen en su discurso sobre el Estado de la Unión de 2025, en el que defendió completar el mercado único de la conectividad antes de 2028 e impulsar la inversión en tecnologías transformadoras.
29 Enero 2026
Rincón del CISO
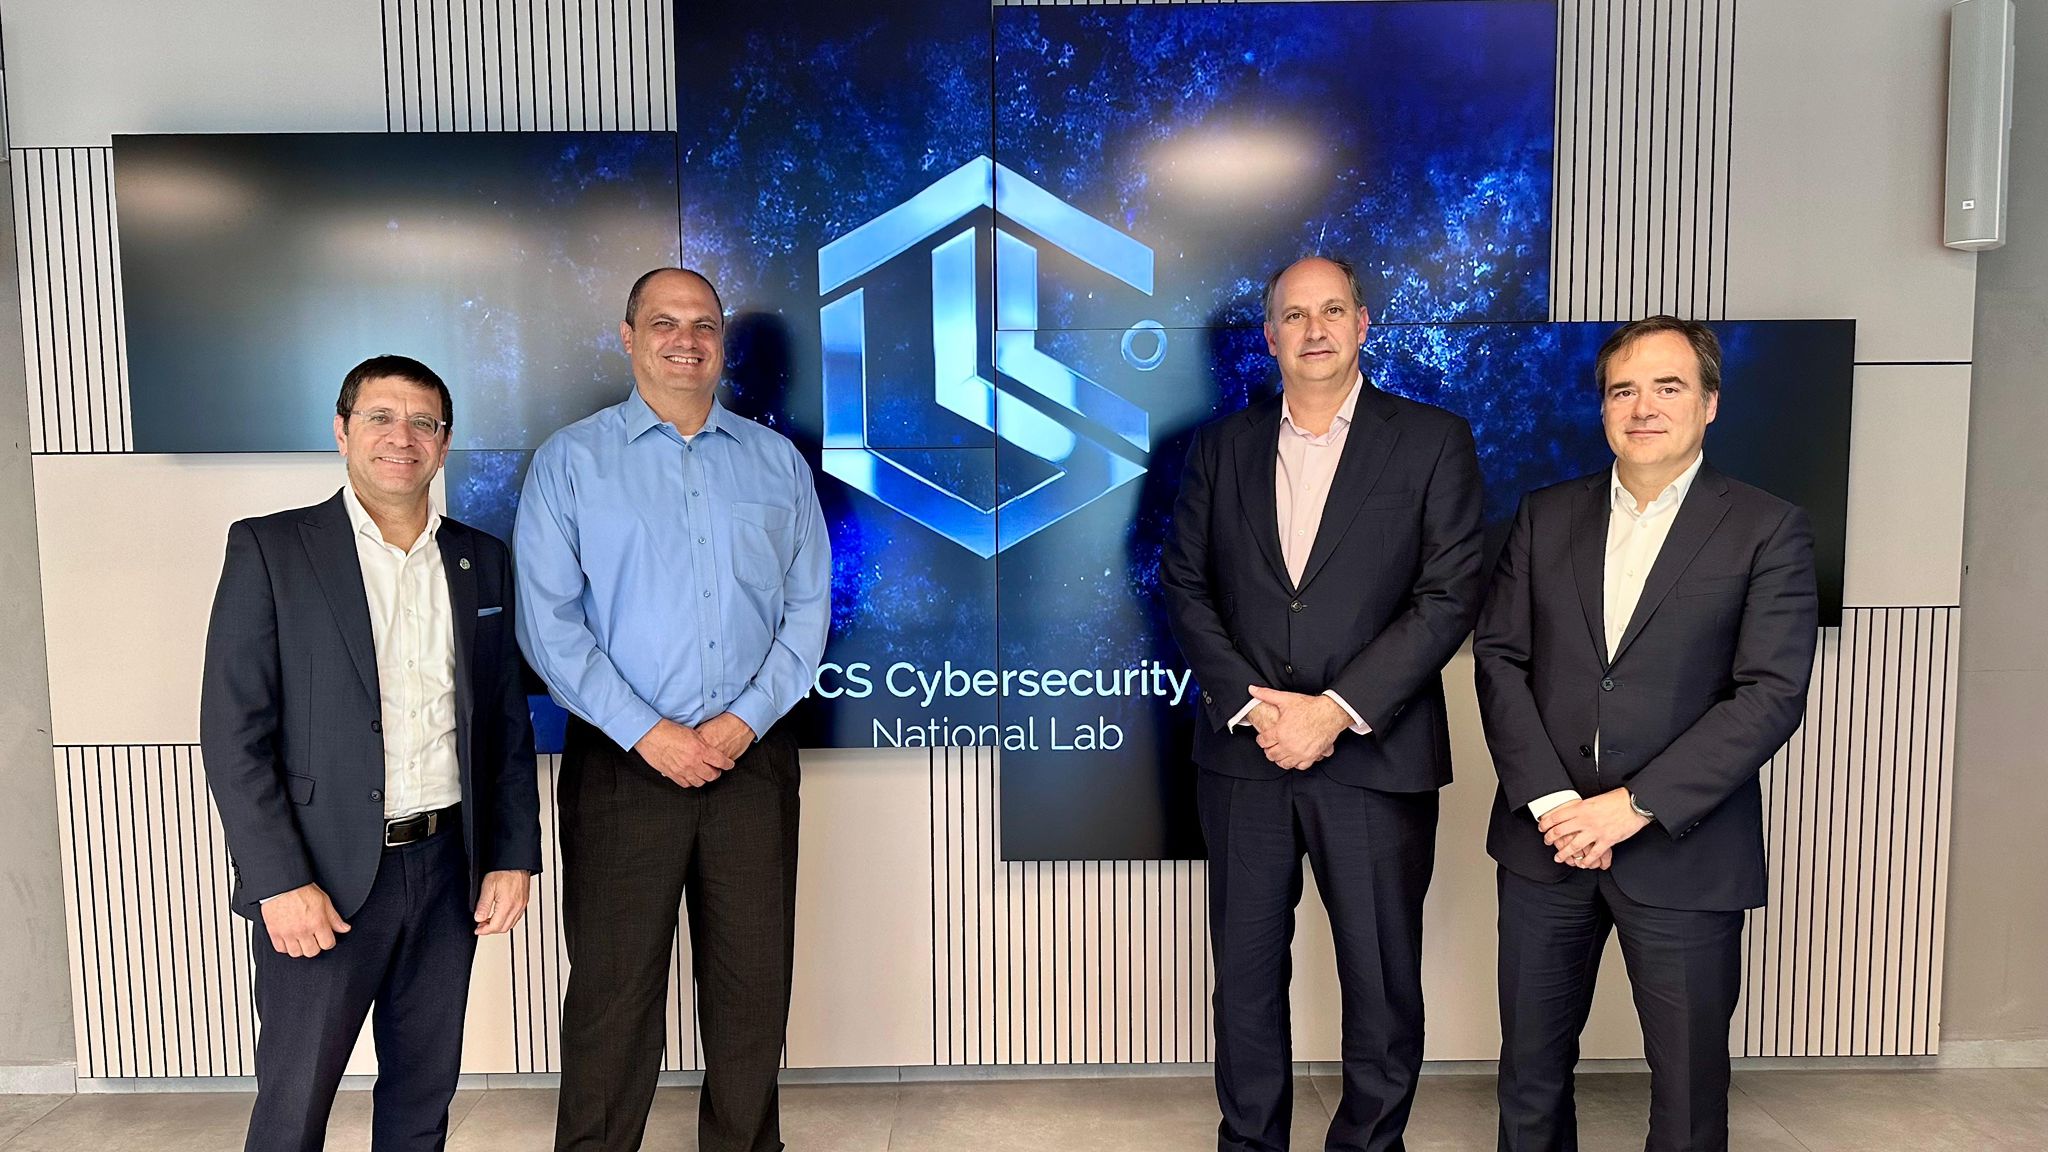
La Comunidad de Madrid ha dado un paso más en su estrategia de protección digital al mantener un encuentro con el Israel National Cyber Directorate (INCD), la agencia nacional de ciberseguridad israelí, con el objetivo de intercambiar conocimiento, compartir buenas prácticas y fortalecer el conocido Escudo Digital de la región. La reunión estuvo encabezada por el consejero de Digitalización, Miguel López-Valverde, junto al consejero delegado de la Agencia de Ciberseguridad autonómica, Alejandro Las Heras, en un encuentro celebrado en la sede del INCD en Beer Sheva (Israel). Allí, conversaron con Tsvika Ehrenberg, director de Desarrollo de Cooperaciones Internacionales del organismo, y visitaron las instalaciones para conocer de cerca el modelo operativo israelí. Uno de los principales objetivos de esta colaboración es mejorar la protección de los servicios públicos y las infraestructuras críticas de la Administración regional frente al aumento de amenazas digitales. Durante la jornada, ambas partes compartieron estrategias enfocadas en el uso de tecnologías clave como la Inteligencia Artificial y el Big Data, que permiten anticipar ataques, detectar patrones anómalos y responder a incidentes con mayor rapidez. Según explicó López-Valverde, el encuentro busca impulsar una “ciberdefensa avanzada”, tomando como referencia el modelo israelí Cyber Dome en el ámbito civil: un sistema apoyado en IA y monitorización en tiempo real, diseñado para proteger infraestructuras esenciales frente a ciberataques. La reunión también contó con la participación de especialistas en ciberprotección procedentes de Alemania, Austria y Suiza, ampliando el intercambio internacional de experiencias y enfoques de seguridad. Además, el consejero visitó el ICNL Innovation Center, uno de los principales ecosistemas tecnológicos de Israel, donde exploró el funcionamiento de su laboratorio y analizó ideas que podrían trasladarse al futuro Centro Demostrador de Ciberseguridad de la Comunidad de Madrid. La visita incluyó también una mesa redonda con startups del sector, en la que se abordaron proyectos e iniciativas vinculadas a la transformación digital y la colaboración entre Administración y tejido tecnológico. Con este movimiento, Madrid refuerza su apuesta por una ciberseguridad más moderna, basada en innovación, cooperación internacional y colaboración público-privada, en un momento en el que la resiliencia digital se ha convertido en una prioridad estratégica.
28 Enero 2026
Rincón del CISO
La Inteligencia Artificial ya no solo promete velocidad en los hospitales: también empieza a ofrecer algo igual de crítico en medicina: confianza. Microsoft Research ha desarrollado MAIRA-2, un modelo de investigación capaz de redactar informes radiológicos a partir de radiografías de tórax, pero con una diferencia clave frente a otros sistemas: cada frase del informe queda anclada a la zona exacta de la imagen de la que procede. Es decir, no solo genera el texto del informe preliminar, sino que explica de dónde sale cada conclusión. Un avance que apunta directamente al gran reto de la IA en salud: ser útil sin convertirse en una “caja negra”. Cuando cada minuto cuenta: radiología bajo presión En un entorno clínico real, un paciente que necesita una radiografía de tórax debe esperar a que un radiólogo analice con precisión pulmones, corazón y estructuras óseas, y redacte un informe detallado que después revisará el especialista. Ese informe es el documento que sostiene decisiones urgentes: diagnósticos, tratamientos, derivaciones o intervenciones. En ese contexto, automatizar parte del proceso puede reducir tiempos y carga de trabajo, pero también eleva el nivel de exigencia: si una IA se equivoca, el coste puede ser crítico. Por eso, el enfoque de MAIRA-2 no se centra solo en acelerar, sino en hacerlo con trazabilidad clínica. MAIRA-2: informes radiológicos “con pruebas” Según explica Microsoft, MAIRA-2 puede generar informes radiológicos preliminares utilizando los mismos datos visuales que analiza un radiólogo, lo que podría traducirse en: Menor carga cognitiva para los profesionales. Mayor consistencia y precisión en borradores iniciales. Flujos de trabajo más ágiles en servicios con alta demanda. Pero la verdadera novedad está en su “modo explicable”: cada frase está vinculada a una región específica de la radiografía, permitiendo que el radiólogo valide rápidamente si el razonamiento del modelo se sostiene en evidencia visual real. Este detalle marca una diferencia importante: en medicina, la IA no puede limitarse a “acertar”, necesita poder justificarse. PadChest-GR: el dataset español que abre un nuevo estándar en transparencia clínica Para que un modelo como MAIRA-2 pueda funcionar con precisión y explicabilidad, era necesario un tipo de conjunto de datos que prácticamente no existía. Y ahí entra en juego PadChest-GR, descrito como el primer dataset público y multilingüe diseñado específicamente para generar informes radiológicos fundamentados a partir de radiografías de tórax. El dataset ha sido creado por: Universidad de Alicante MedBravo Hospital Universitario Sant Joan d’Alacant En colaboración con Microsoft Research Qué incluye PadChest-GR y por qué importa PadChest-GR contiene 4.555 radiografías de tórax con hallazgos descritos en español e inglés, y añade un elemento decisivo:cada hallazgo va acompañado de una anotación espacial, es decir, un recuadro que marca su posición exacta en la imagen, tanto en hallazgos positivos como negativos. Además, incorpora descripciones en lenguaje clínico, lo que lo convierte en el primer benchmark público para evaluar modelos que generen informes basados completamente en imágenes, pero con trazabilidad. En la práctica, esto abre la puerta a herramientas capaces de: Mejorar la interpretabilidad médica Facilitar la validación rápida por especialistas Aumentar la claridad del informe para médicos y pacientes Así se construyó: IA generativa, validación clínica y control de calidad El desarrollo de PadChest-GR se diseñó como un proceso técnico y clínico en varias capas. Microsoft explica que para la curación de datos se utilizó Azure OpenAI Service con GPT-4 con el objetivo de extraer conclusiones clínicas a partir de informes médicos no estructurados. Después, se realizó: Traducción al inglés de hallazgos positivos y negativos Vinculación con etiquetas existentes de PadChest Selección de un subconjunto con distribución realista de casos relevantes Validación manual en Centaur Labs por radiólogos del Hospital Sant Joan d’Alacant Creación de cuadros delimitadores (bounding boxes) para hallazgos positivos Armonización y estandarización final de las anotaciones El resultado: un dataset que prioriza lo que más escasea en IA médica aplicada: estructura clínica + contexto + verificación humana. Un proyecto con liderazgo español en Microsoft Research Detrás de MAIRA y esta línea de investigación está Javier Álvarez-Valle, director sénior de Imagen Biomédica en Microsoft Research, originario de Asturias y con una carrera centrada en aplicar tecnología a salud con impacto real. Antes de liderar MAIRA, participó en Project InnerEye, iniciativa de código abierto desarrollada junto con Cambridge University Hospitals NHS Foundation Trust. De esa base tecnológica surgió OSAIRIS, el primer sistema de IA en la nube implantado en el NHS del Reino Unido para planificación de radioterapia. Según el proyecto, esta innovación permitió ofrecer tratamientos aproximadamente 2,5 veces más rápido, reduciendo tiempos de espera en pacientes con cáncer. Álvarez-Valle resume el enfoque del nuevo avance con una idea clara: “La transparencia en la IA no se trata solo de velocidad, sino de confianza. Los hallazgos localizados convierten a la IA generativa en un copiloto en el que los clínicos pueden apoyarse”. Además, el equipo colabora con profesionales de Mayo Clinic en el desarrollo de modelos fundacionales multimodales para radiografías de tórax y en estudios clínicos para evaluar cómo estas herramientas pueden mejorar procesos reales, especialmente gracias a la localización de hallazgos. Radiología más rápida, pero sobre todo más segura En el corto plazo, MAIRA-2 y PadChest-GR apuntan a algo muy concreto: hacer que la IA sea más útil para el clínico y menos opaca. La clave no es que “genere informes”, sino que lo haga con: Evidencia visual localizable Transparencia verificable Menos fricción en la validación médica Porque cuando un sistema puede explicar sus resultados, la IA deja de ser un experimento y empieza a convertirse en una herramienta clínica real. Y ese es, probablemente, el paso decisivo para que la Inteligencia Artificial en hospitales escale de verdad: no solo precisión, también confianza.
27 Enero 2026

Rincón del CISO
eDreams ODIGEO da un paso más en la automatización inteligente dentro del sector traveltech: la compañía ha anunciado el despliegue de tecnología agéntica capaz de gestionar reservas de extremo a extremo de forma autónoma, superando el modelo clásico de asistentes conversacionales centrados solo en búsqueda. La novedad está en que estos sistemas no se limitan a sugerir opciones, sino que pueden procesar tareas complejas y ejecutar acciones directamente dentro de sus procesos de negocio, reduciendo fricción y acelerando la experiencia del usuario. En paralelo, eDreams ODIGEO ha empezado a aplicar esta arquitectura en atención al cliente por voz, con un enfoque específico en garantizar respuestas fiables. Según la compañía, esta solución ya logra mejoras de dos dígitos tanto en precisión como en satisfacción del cliente. El anuncio llega acompañado de un dato que refleja el nivel de adopción interna: más del 30% del nuevo código que desarrolla la empresa ya se genera con inteligencia artificial, lo que apunta a un salto de productividad y escalabilidad en sus plataformas globales. Carsten Bernhard, Chief Technology Officer de eDreams ODIGEO, destaca el alcance del cambio: “Nuestro liderazgo en inteligencia artificial es una ventaja competitiva construida a lo largo de más de una década. Hoy marcamos un nuevo estándar en el sector: no solo generamos ya el 30 % de nuestro código con IA, sino que además hemos desplegado capacidades agénticas capaces de ejecutar tareas complejas de forma autónoma. La inteligencia artificial es el motor de nuestro negocio y, desde nuestra posición de fortaleza, estamos escalando estas innovaciones para seguir mejorando la experiencia de nuestros miembros y avanzar hacia el objetivo de alcanzar los 13 millones de suscriptores Prime en 2030”. Este movimiento refuerza una tendencia clara: la IA en el turismo está evolucionando de herramientas de apoyo a sistemas que operan y resuelven, un cambio que puede redefinir la eficiencia, la atención al cliente y la competitividad en la industria del viaje digital.
26 Enero 2026
Rincón del CISO
ESET ha presentado su ESET Threat Report H2 2025, un informe elaborado a partir de datos de telemetría recopilados entre junio y noviembre de 2025, que destaca cambios relevantes en la actividad del cibercrimen. Entre los hallazgos principales, la compañía subraya el uso creciente de inteligencia artificial para automatizar tareas vinculadas al malware y el aumento de campañas que explotan la tecnología NFC, cuya actividad creció un 87% durante 2025. En el ranking global de países con mayor actividad maliciosa, España ha abandonado el podio por primera vez en los últimos años, aunque continúa en posiciones destacadas a nivel internacional, situándose en el cuarto lugar, por detrás de Japón, Turquía y Polonia. No obstante, el informe sitúa a España en una posición especialmente preocupante en cuanto a ransomware: ocupa el segundo puesto mundial, con el 5% de las detecciones totales, únicamente superada por Estados Unidos con un 17%. Según ESET, los sectores más impactados en nuestro país han sido el tecnológico, los servicios empresariales y la industria manufacturera. A escala global, ESET indica que el número de víctimas por ransomware superó las cifras registradas en 2024 antes de cerrar el año, con una previsión de crecimiento interanual cercana al 40%. Varias organizaciones criminales consolidaron su actividad con el modelo ransomware-as-a-service, mientras que siguió expandiéndose el uso de herramientas diseñadas para desactivar o esquivar sistemas defensivos, como los conocidos EDR killers. Malware con IA: de la teoría a la evidencia Uno de los aspectos más llamativos del reporte es el descubrimiento de PromptLock, descrito como la primera prueba de concepto conocida de ransomware con capacidades impulsadas por IA. Esta herramienta sería capaz de generar scripts maliciosos en tiempo real, ejecutarlos y corregirlos automáticamente en caso de error. Aunque aún es una amenaza minoritaria, los investigadores lo consideran un indicador de hacia dónde puede evolucionar el malware en los próximos años. Aun así, ESET precisa que el uso más extendido de la IA por parte de los delincuentes continúa centrado en la ingeniería social, con campañas de phishing, fraudes digitales y contenidos manipulados cada vez más convincentes. De hecho, las estafas de inversión falsas han crecido de forma notable. En España, ESET ha detectado campañas que se apoyan en la imagen de figuras públicas para ganar credibilidad, utilizando contenidos generados con IA y redirigiendo a las víctimas hacia webs que imitan medios legítimos, con promesas de beneficios rápidos ligados a criptomonedas. Infostealers: un ecosistema que cambia rápido El informe también analiza el mercado de los infostealers, destacando la caída de una de las amenazas más dominantes del año, Lumma Stealer, cuya actividad se desplomó en el segundo semestre. Sin embargo, la rotación dentro de este tipo de malware sigue siendo alta, con el ascenso de nuevas familias como Vidar y un incremento significativo de descargadores y scripts maliciosos. La mayoría de estas infecciones se producen por campañas de phishing que suplantan facturas, documentos o marcas reconocidas. En España, el phishing continuó liderando las detecciones, representando cerca del 20% del total, lo que confirma que sigue siendo una de las técnicas más efectivas para comprometer usuarios y organizaciones. NFC y amenazas móviles: un frente que crece ESET alerta además del aumento de amenazas que explotan el uso de NFC, un tipo de ataque que, aunque aún no es mayoritario en España, tiene potencial de expansión debido a su combinación de suplantación bancaria, ingeniería social avanzada y nuevas capacidades como el robo de contactos, el control remoto o la desactivación de biometría. La compañía prevé que en 2026 la IA se utilice para automatizar y escalar ataques —especialmente en fraudes y manipulación—, mientras que el ransomware continuará creciendo apoyándose en debilidades tradicionales como sistemas sin actualizar, accesos expuestos y la persistencia de herramientas diseñadas para evadir defensas.
23 Enero 2026
Rincón del CISO
La identidad digital ya no es solo una forma de acceso: se ha transformado en uno de los activos más valiosos (y atacados) del ecosistema digital. En un escenario donde las empresas operan entre la nube, infraestructuras híbridas, múltiples dispositivos y entornos cada vez más conectados, los atacantes han encontrado una vía especialmente rentable: robar credenciales y usarlas como llave maestra para entrar en sistemas corporativos. Los expertos en ciberseguridad advierten de que el abuso de credenciales comprometidas está detrás de una parte creciente de incidentes graves, incluyendo filtraciones de datos y ataques de ransomware que paralizan operaciones y generan costes millonarios. Y lo más preocupante: cuando el atacante accede con un usuario legítimo, muchas defensas tradicionales pierden eficacia, porque “desde fuera” parece un acceso normal. Por qué la identidad es el nuevo perímetro de seguridad Durante años, la seguridad se centró en proteger redes y sistemas. Sin embargo, el modelo actual es radicalmente distinto: se trabaja desde cualquier lugar, con accesos distribuidos y herramientas en la nube. En ese contexto, la identidad se ha convertido en el auténtico perímetro, porque es lo que determina quién entra, a qué puede acceder y con qué nivel de permisos. Este cambio ha incrementado el valor de las credenciales en el mercado criminal, especialmente cuando las organizaciones no aplican controles de acceso sólidos o mantienen cuentas activas sin supervisión. Técnicas que están disparando el robo de credenciales Entre las amenazas más habituales que facilitan el secuestro de identidades, destacan: Infostealers (malware ladrón de información), que roban contraseñas y datos de sesión y los acaban vendiendo o compartiendo en canales clandestinos. Phishing, smishing y vishing, cada vez más personalizados: el atacante estudia a la víctima antes de lanzar el engaño. Filtraciones masivas de bases de contraseñas, que alimentan nuevos accesos no autorizados. Ataques automatizados como credential stuffing, password spraying y diccionarios, que aprovechan contraseñas débiles o reutilizadas. El resultado es una realidad incómoda: una identidad comprometida puede abrir la puerta a toda una organización, incluso sin explotar una vulnerabilidad técnica. Cuando el problema no es el acceso… sino los privilegios El impacto de un robo de credenciales se multiplica cuando las cuentas tienen permisos excesivos. Si un usuario dispone de más accesos de los necesarios, el atacante puede moverse dentro de la red, alcanzar sistemas críticos y escalar el incidente con rapidez. A esto se suma otro reto creciente: la proliferación de identidades. No solo hablamos de empleados. También cuentan proveedores, partners, servicios externos, dispositivos IoT y, cada vez más, agentes de inteligencia artificial que operan con permisos y credenciales. Sin una gestión centralizada y rigurosa, aparecen puntos ciegos que dificultan detectar actividad sospechosa. Recomendaciones clave para blindar la identidad digital Los especialistas coinciden en que la protección de identidad necesita un enfoque preventivo y por capas. Entre las medidas prioritarias: Aplicar el principio de mínimo privilegio, revisando permisos de forma periódica. Usar contraseñas fuertes y únicas, preferiblemente con gestor de contraseñas. Activar MFA siempre, priorizando apps autenticadoras o passkeys frente a SMS. Controlar el ciclo de vida de las cuentas, automatizando altas, bajas y eliminando accesos inactivos. Proteger cuentas privilegiadas con PAM, incluyendo rotación de credenciales y accesos just-in-time. Formación continua, para que los equipos detecten ingeniería social, phishing y fraudes dirigidos. Además, una estrategia sólida debe ir acompañada de capacidades de detección y respuesta avanzada, como servicios de monitorización 24/7 que identifiquen comportamientos anómalos y permitan contener incidentes antes de que escalen. La prevención marcará la diferencia La identidad digital se ha convertido en uno de los objetivos favoritos del cibercrimen porque es una vía directa, silenciosa y rentable. Por eso, reforzar controles hoy puede ser la línea que separa un incidente gestionable de una crisis con impacto real en negocio, reputación y clientes.
22 Enero 2026
Rincón del CISO
Los Juegos de Invierno Milán-Cortina 2026 no solo atraerán a atletas y audiencias globales: también aumentarán la actividad de ciberdelincuentes, grupos de ransomware, hacktivistas y actores estatales, según el informe “Cyber Threats to Milan-Cortina 2026” de Unit 42 (Palo Alto Networks). La combinación de alta visibilidad, múltiples sedes, gran volumen de transacciones online y un ecosistema repleto de proveedores (ticketing, transporte, energía, telecomunicaciones y cloud) amplía la superficie de ataque y eleva el riesgo para organizaciones vinculadas al evento. Principales amenazas detectadas Unit 42 señala tres perfiles que podrían estar especialmente activos durante los Juegos: Ransomware: extorsión mediante cifrado y robo de datos. Actores estatales: espionaje y acceso persistente a información sensible. Hacktivistas: ataques disruptivos como DDoS, filtraciones o defacement. Técnicas más probables durante el evento Entre los métodos más habituales en este tipo de citas destacan: Phishing y BEC (suplantación corporativa), cada vez más creíble gracias a la IA. Explotación de vulnerabilidades y APIs mal configuradas o sin parchear. Uso de credenciales filtradas (especialmente sin MFA). Ataques DDoS para tumbar servicios o distraer. Ingeniería social avanzada y deepfakes para engaños más realistas. Suplantación de soporte IT y campañas tipo ClickFix. Recomendaciones clave Unit 42 insiste en prepararse con antelación: visibilidad total en red y cloud, enfoque Zero Trust, MFA, monitorización continua y respuesta automatizada para reducir tiempos de detección y contención. Si quieres, te lo convierto también en pieza “Top 5 claves” para portada o en post de LinkedIn listo para publicar.
21 Enero 2026
Rincón del CISO
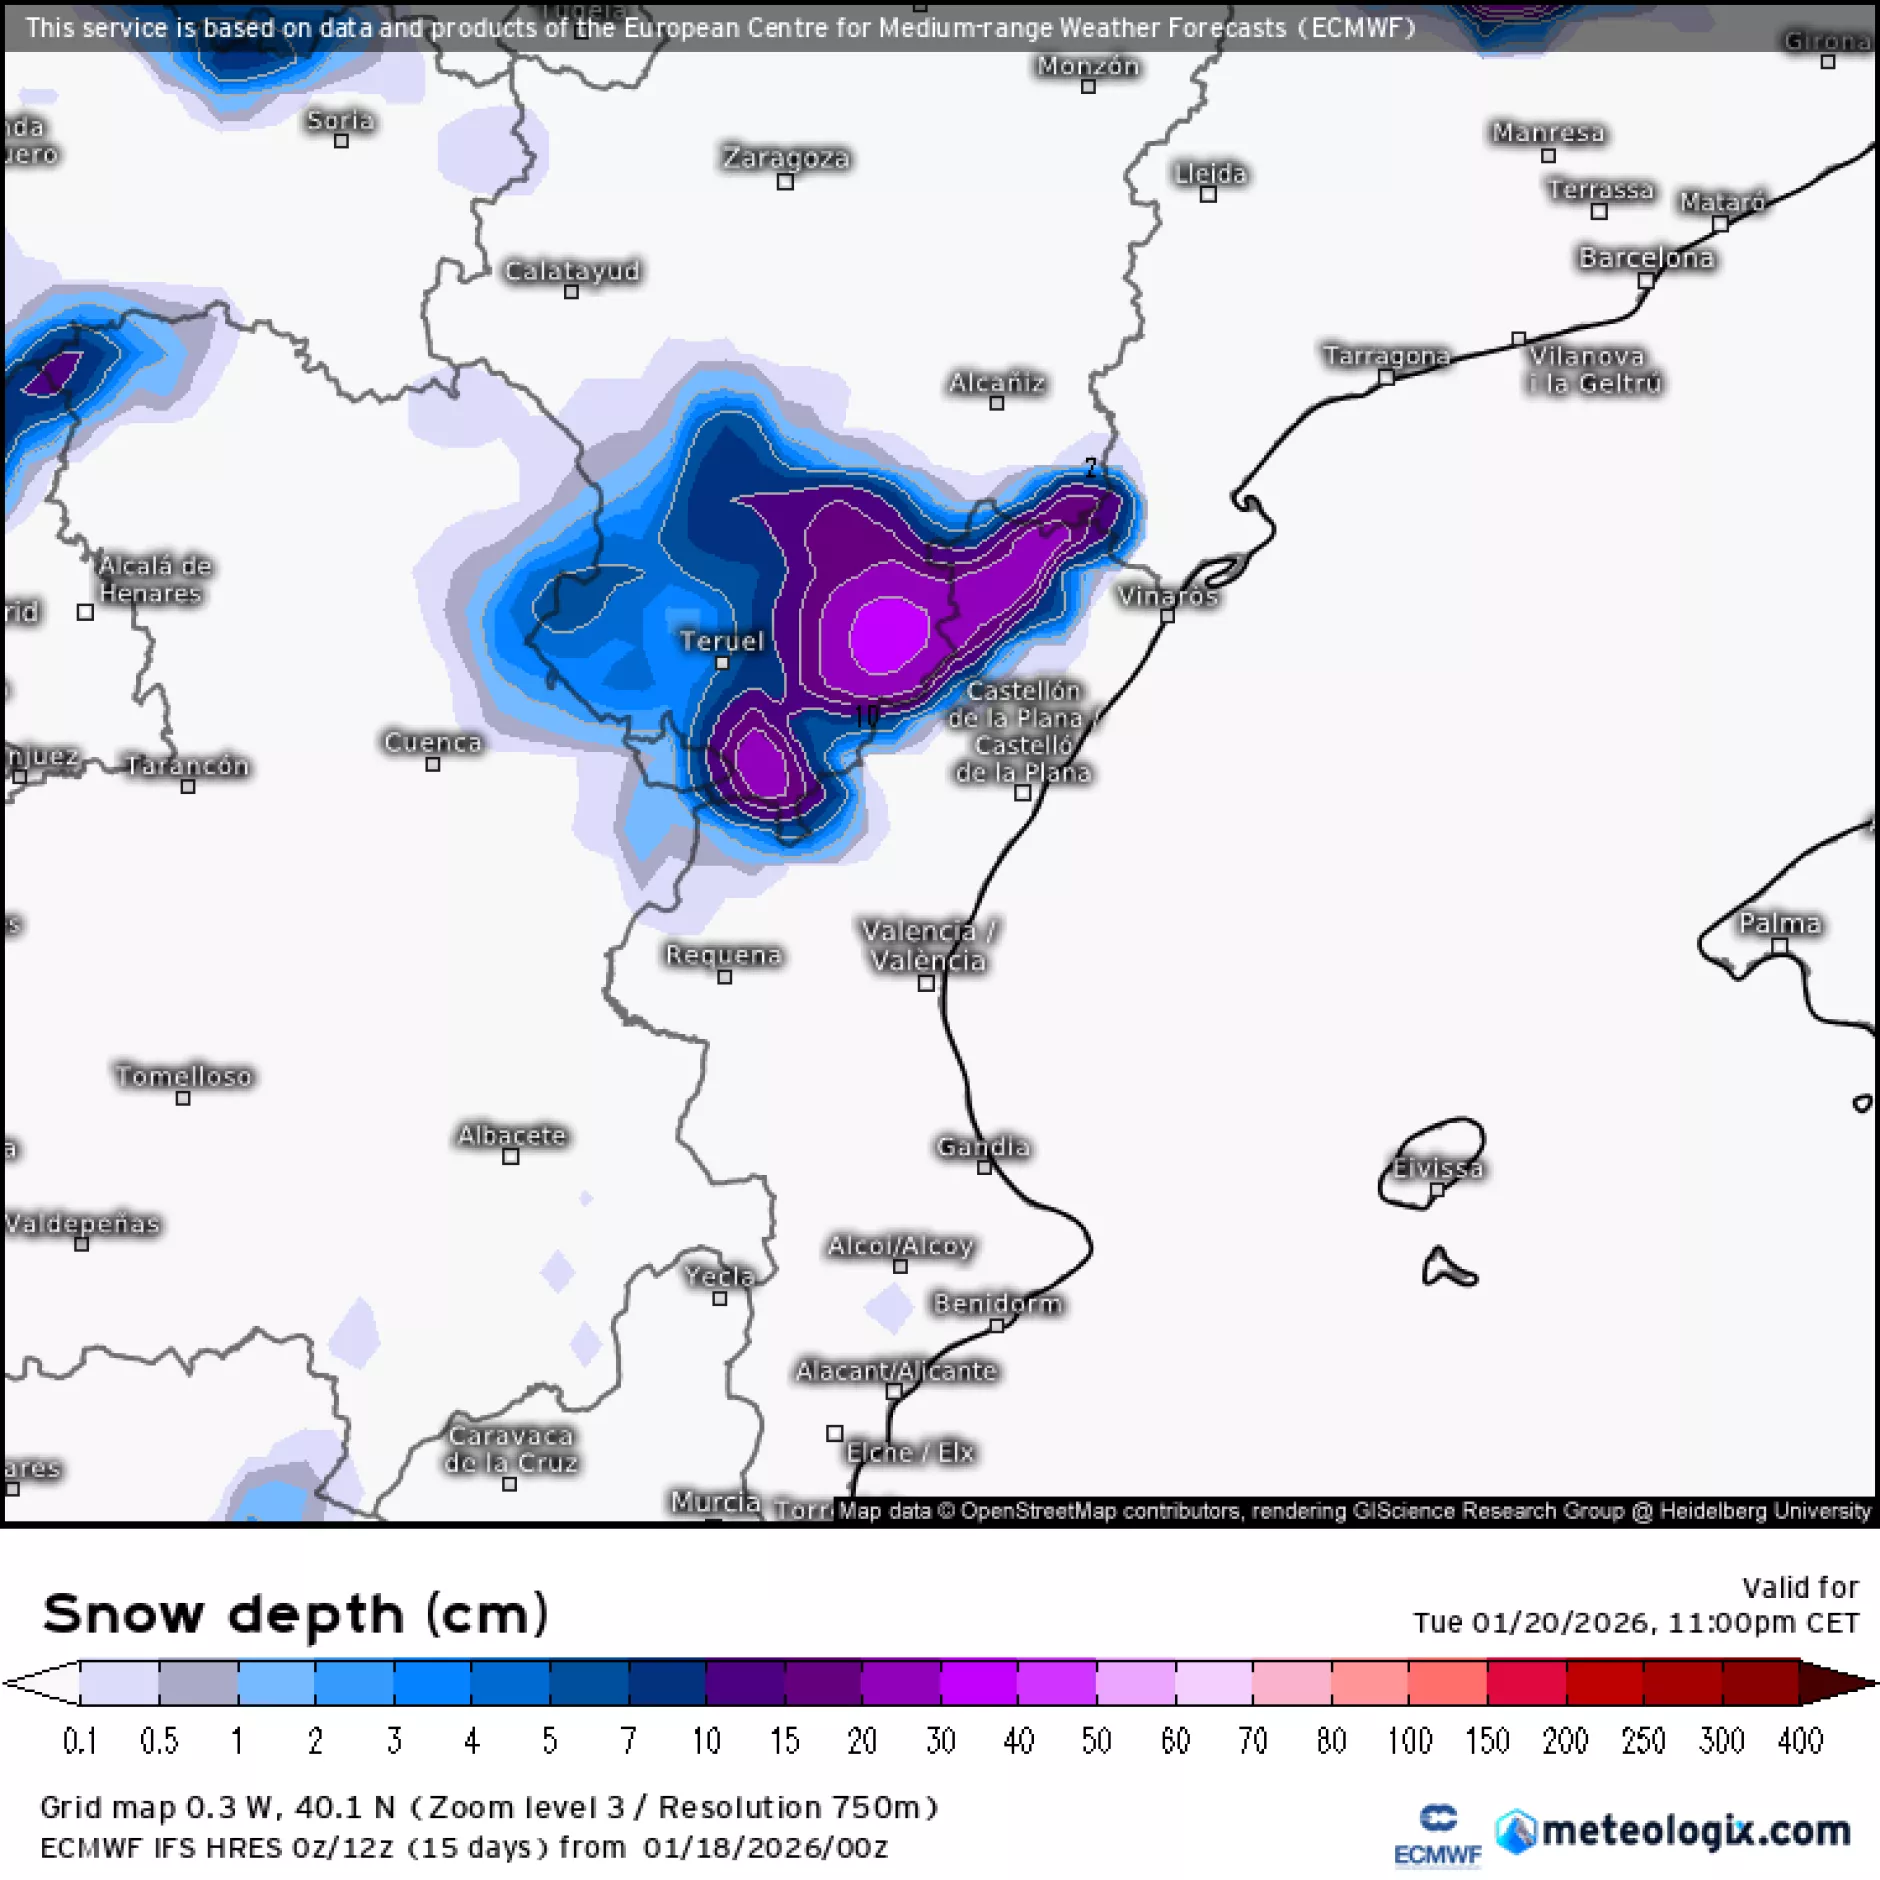
Mientras la borrasca Harry entra con fuerza en el Mediterráneo y AEMET activa avisos naranjas por lluvias y nieve, hay un protagonista silencioso que vuelve a colocarse en el centro del debate: el modelo francés AROME. Este sistema de predicción, desarrollado por Météo-France, ya fue señalado por su precisión en episodios extremos anteriores y ahora vuelve a destacar por anticipar con antelación el escenario más delicado: lluvias persistentes y acumulaciones relevantes en zonas concretas de la Comunitat Valenciana, especialmente en el norte de Castellón. ¿Qué hace “especial” a AROME? La clave está en que AROME pertenece a una nueva generación de modelos meteorológicos que trabajan a muy alta resolución, lo que le permite “ver” con más detalle cómo se comporta el temporal a escala local: qué comarcas pueden concentrar el peor episodio cómo impactará el viento en zonas expuestas dónde puede caer más nieve en menos horas En otras palabras: no solo dice “va a llover”, sino “dónde, cuándo y con qué intensidad real”. Tecnología que salva tiempo (y decisiones) En fenómenos como una DANA o una borrasca mediterránea, cada hora importa. Lo relevante no es únicamente el pronóstico, sino la capacidad de anticipar dónde se complica la situación antes de que sea evidente: carreteras afectadas por nieve riesgo de inundación en puntos concretos impacto en costa por oleaje y viento Y eso convierte a modelos como AROME en una herramienta cada vez más estratégica para emergencias, infraestructuras, logística y protección civil. La tendencia que viene: meteorología “inteligente” Lo que estamos viendo con AROME no es solo una previsión acertada: es una señal clara de hacia dónde va el sector. La meteorología moderna se está moviendo hacia: modelos más finos y rápidos actualizaciones más frecuentes y un enfoque “predictivo-operativo” pensado para tomar decisiones, no solo informar AEMET, de hecho, forma parte de una colaboración europea de servicios meteorológicos para el seguimiento de borrascas de alto impacto, lo que confirma que el futuro será cada vez más “conectado” entre países y sistemas.
20 Enero 2026
Rincón del CISO
Casi dos décadas después del primer iPhone, los smartphones han evolucionado muchísimo en potencia y funciones, pero su tamaño apenas ha cambiado. Ahora, un nuevo avance científico podría abrir la puerta a móviles más compactos, rápidos y eficientes, sin perder prestaciones. Un equipo liderado por investigadores de la Universidad de Colorado Boulder, junto con la Universidad de Arizona y Sandia National Laboratories, ha desarrollado una tecnología basada en el control extremo de ondas acústicas superficiales, un tipo de vibración que se mueve por la superficie de los materiales y que, en terremotos, recorre la Tierra causando parte de los daños. En los chips, estas ondas se usan para filtrar y limpiar señales de radio en teléfonos, GPS o radares. La novedad está en un dispositivo que funciona como un “láser de fonones”: en lugar de emitir luz, amplifica vibraciones mecánicas dentro de un chip diminuto. Con esta técnica, el sistema podría alcanzar frecuencias mucho más altas que las actuales, lo que permitiría procesar señales inalámbricas con mayor velocidad y menor consumo energético. Si la tecnología se consolida, su impacto sería directo: menos chips, menos complejidad y un diseño más compacto, con el potencial de integrar gran parte de la radio del móvil en un solo componente. En resumen, entender fenómenos similares a los terremotos a escala microscópica podría ser la clave para la próxima generación de dispositivos móviles.
19 Enero 2026
Rincón del CISO
El llamado Blue Monday, que este año cae el 19 de enero, suele asociarse con un estado de ánimo más bajo de lo habitual. Aunque su origen sigue siendo debatido, la fecha se ha convertido en un recordatorio de algo muy real: las emociones pueden influir en cómo actuamos también en internet. Y es ahí donde gana terreno el phishing emocional, un tipo de estafa que no depende tanto de técnicas sofisticadas como de manipulación psicológica. A diferencia del phishing clásico, centrado en fallos técnicos o trampas muy elaboradas, el phishing emocional busca provocar una reacción impulsiva. Los atacantes envían mensajes que simulan problemas con cuentas, cargos inesperados, alertas de seguridad, urgencias familiares o situaciones críticas para generar miedo, prisa o culpa. El objetivo es que la víctima actúe sin pensar: hacer clic, responder o entregar datos sensibles. La urgencia emocional como arma de presión Este tipo de fraude funciona porque crea un escenario de “todo o nada”: el mensaje sugiere que algo grave está ocurriendo (o va a ocurrir) y que solo puede solucionarse de inmediato. Frases del estilo “tu cuenta está en peligro”, “si no actúas ahora perderás el acceso” o “necesitamos tu ayuda urgente” están diseñadas para bloquear el pensamiento crítico y acelerar la decisión. Cuando una persona está cansada, ansiosa o emocionalmente afectada, es más probable que baje la guardia. Por eso estas campañas suelen intensificarse en momentos de vulnerabilidad colectiva o personal. Seis señales para identificar phishing emocional Para no caer en la trampa, conviene fijarse en estos indicadores: Tono alarmista o dramático: el mensaje busca asustar o provocar culpa desde el inicio. Urgencia exagerada: insiste en que no hay tiempo para pensar o contrastar. Petición fuera de lugar: solicita pagos, claves o acciones que no encajan con lo habitual. Errores y falta de personalización: textos genéricos, fallos de idioma o detalles incoherentes. Enlaces o archivos sospechosos: páginas que imitan servicios conocidos o adjuntos inesperados. Canales poco comunes: alertas por SMS o mensajería cuando normalmente no se usan esos medios. Cómo protegerse frente a este tipo de estafas La recomendación clave es simple: no responder en caliente. Si un mensaje te pone nervioso o te mete presión, lo mejor es parar unos segundos, revisar el remitente y comprobar la información por vías oficiales (web, app o soporte real). Una empresa legítima no debería exigir decisiones inmediatas bajo amenaza emocional. En fechas como el Blue Monday, reforzar la concienciación digital puede marcar la diferencia, porque este tipo de ataques no solo buscan robar datos: también juegan con la tranquilidad de las personas.
16 Enero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

