Rincón del CISO
La soberanía del dato se consolidará en 2026 como uno de los temas críticos para empresas y administraciones, un asunto que dejará de ser meramente técnico para convertirse en una cuestión de poder estratégico, económico y geopolítico. La soberanía del dato: de la normativa al poder El avance del cloud y la adopción masiva de la inteligencia artificial están redefiniendo el valor del dato. Para Fried, la pregunta clave ya no es cómo se procesa la información, sino quién controla su acceso. “En 2026, la soberanía del dato ya no es un requisito de cumplimiento, sino un instrumento de poder. Para las empresas europeas, saber dónde se almacena su información y quién puede acceder a ella será tan estratégico como proteger su propiedad intelectual”. El reciente Digital Sovereignty Summit celebrado en Berlín, que reunió a más de 900 líderes institucionales, industriales y académicos, confirmó esta necesidad de un ecosistema europeo de cloud y datos más resiliente y menos dependiente de proveedores no europeos. La IA generativa se vuelve soberana Tras la explosión inicial de los grandes modelos, 2026 marcará la transición hacia la IA generativa de confianza, alojada en entornos locales o infraestructuras europeas certificadas. “Estamos viendo un alejamiento claro de las arquitecturas abiertas y descontroladas”, explica Fried. “Las organizaciones quieren modelos de IA que sean trazables, éticos, compatibles con la normativa europea y sobre todo, seguros frente a fugas o alteraciones de datos sensibles”. Los proyectos de IA soberana, tanto nacionales como paneuropeos, se multiplicarán, impulsados por proveedores cloud de confianza y por los reguladores. Las normativas europeas se convierten en la columna vertebral de la resiliencia digital Regulaciones como DORA, NIS2, Data Act y Cyber Resilience Act serán el marco que definirá cómo se gestionan, protegen y auditan los datos en Europa. “Europa está dejando de ser el continente lento para convertirse en el continente de la seguridad razonada. Estas normativas no frenan la innovación, la ordenan y la hacen confiable”. Las empresas invertirán en mapeo de datos, trazabilidad avanzada, copias de seguridad inmutables y flujos transparentes, para demostrar un control de principio a fin. El multi-cloud soberano se convierte en estándar Según Fried, el modelo de “un solo cloud global y sin fronteras” ha dejado de ser realista. En su lugar, 2026 consolidará las arquitecturas híbridas y multi-cloud que combinan: cloud públicos internacionales, proveedores europeos y centros de datos propios. Este enfoque permitirá equilibrar la innovación y la soberanía, especialmente en sectores como las finanzas, la salud y los servicios públicos. “El cloud ya no es un destino, sino un ecosistema segmentado y controlado. Las organizaciones quieren flexibilidad, pero sin renunciar al control de sus datos críticos”. Conclusiones para 2026 El movimiento hacia la soberanía del dato ya está en marcha. Para Fried, la ventaja competitiva de los próximos años dependerá de una correcta combinación de innovación y autonomía. “En un mundo donde el dato lo impulsa todo, tener el control ya no es opcional”, concluye Daniel Fried. “Las organizaciones que actúen ahora estarán mejor preparadas para el futuro”. Daniel Fried Vicepresidente senior EMEA de Object First
8 Abril 2026
Rincón del CISO
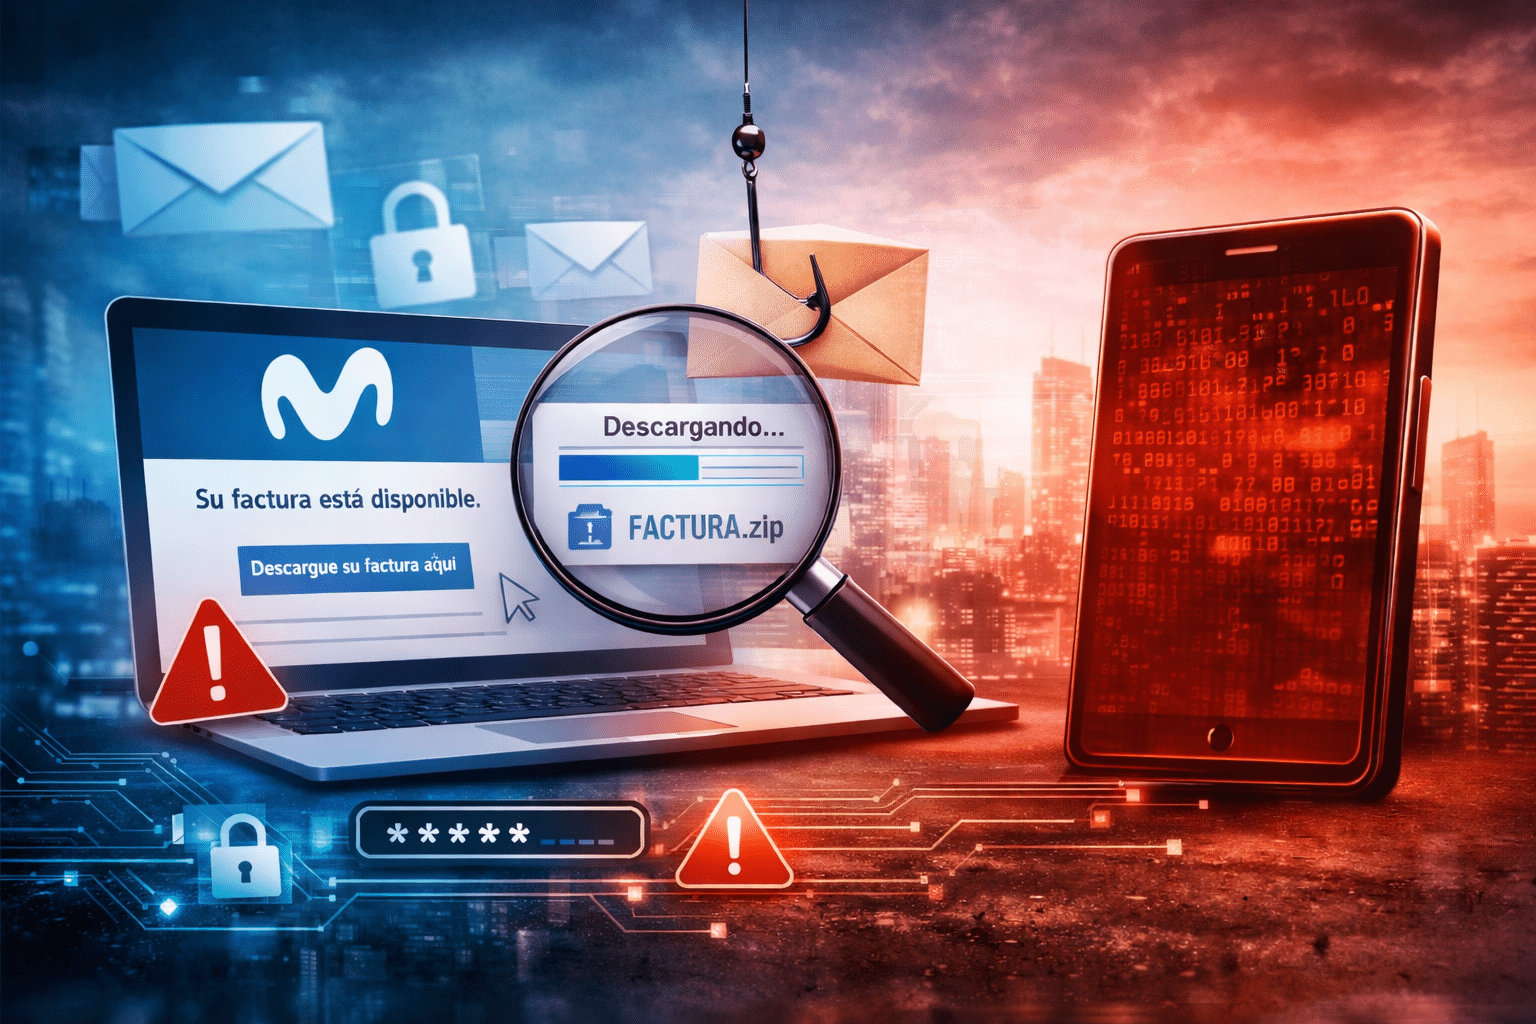
Una nueva campaña de phishing ha puesto en alerta a los expertos en ciberseguridad al utilizar la imagen de Movistar como señuelo para distribuir malware entre usuarios, principalmente en el ámbito doméstico. Aunque este tipo de ataques no es nuevo, su eficacia sigue siendo elevada gracias a la combinación de mensajes creíbles y técnicas cada vez más depuradas. Un correo breve, pero convincente El ataque comienza con el envío de un correo electrónico que simula proceder de la compañía. El mensaje, breve y directo, invita a descargar una supuesta factura a través de un enlace. El uso del logotipo y un diseño cuidado contribuyen a generar confianza en la víctima. Sin embargo, el enlace no dirige a ningún entorno oficial, sino a una página web controlada por los atacantes. Técnicas para evadir la detección Uno de los elementos más llamativos de esta campaña es la incorporación de sistemas de verificación previos a la descarga, similares a los utilizados para filtrar bots. Este paso tiene como objetivo dificultar el análisis automatizado por parte de herramientas de seguridad y alargar la vida útil de la campaña. Además, los dominios empleados suelen ser de reciente creación o no guardan relación con la marca suplantada, lo que complica su identificación. El archivo que desencadena el ataque Una vez en la web fraudulenta, se descarga un archivo comprimido que contiene un fichero en formato HTA. Este tipo de archivo no es habitual en documentos como facturas, pero los atacantes confían en que muchos usuarios no reparen en este detalle. Al ejecutarlo, el archivo actúa como descargador y conecta con una infraestructura remota desde la que se obtiene la carga maliciosa definitiva. Robo de información y riesgo de nuevos ataques El malware instalado pertenece a la categoría de troyanos y está diseñado para recopilar información del sistema infectado. Entre los datos comprometidos pueden encontrarse credenciales de acceso, información personal o datos almacenados en aplicaciones de uso cotidiano. Esta información puede ser utilizada posteriormente para lanzar ataques más dirigidos o acceder a otros sistemas. Una amenaza basada en la confianza Este caso demuestra que no es necesaria una gran sofisticación técnica para comprometer sistemas. La clave sigue estando en la ingeniería social: mensajes bien construidos y contextos familiares que llevan al usuario a actuar sin verificar. Por ello, los especialistas recomiendan extremar la precaución ante correos inesperados, revisar siempre los enlaces antes de acceder y contar con soluciones de seguridad capaces de detectar este tipo de amenazas.
7 Abril 2026
Rincón del CISO
Ángel Gálvez, CISO Global de Avolta, entrevista a Guzmán Garmendia, Public Sector Director de Kyndryl. Ángel Galvez: ¿Podrías compartir con nosotros tu trayectoria y cómo llegaste a tu posición actual dentro de la empresa? Guzmán Garmendia: Ya uno peina canas, llevo 27 años en el mundo laboral y siempre he estado en el sector privado durante muchísimos años, hasta que empecé una aventura política después de pasar por Telefónica, pasar por Bocento, constituir dos empresas tecnológicas, siempre en el ámbito tecnológico, y al final recalé en el Gobierno de Navarra por diferentes carambolas, como CEO del Gobierno de Navarra, Director General de Telecomunicaciones y Digitalización. Al final te das cuenta de que eres un puente entre la parte privada y la parte pública, que es un espacio muy bonito para poner en comunicación ambas partes, y Gartner lo apreció, y desde hace dos años estoy trabajando allí construyendo puentes entre el sector público y el sector privado, pero más bien mimando al sector público, que creo que tiene muchas cosas buenas, pero mucho que evolucionar, mucho que imitar al sector privado, pero también cosas que demostrar al mundo, y ahí estoy ayudándoles, trabajando, en Gartner, que es una empresa en la que no existe ese edadismo al que se le tiene tanto miedo y donde cogen a gente que peinamos canas. A.G.: ¿Qué habilidades o cualidades crees que debe tener un líder para guiar a sus organizaciones en esta era de transformación constante? G.G.: Yo creo que en primer lugar tiene que ser valiente. Estamos en un mundo de constante transformación, nos tenemos que preparar para lo que viene y tiene que ser valiente. ¿Y por qué creo que tiene que ser valiente? Porque tiene que innovar, y esa persona tiene que estar en un puesto en el que, al fin y al cabo, tiene que demostrar la valía, y tiene que poder llegar a los niveles más altos para poder constituir sus presupuestos. No es fácil vender la materia tecnológica, tú lo sabes bien, Ángel. No es fácil llegar a nuestros mayores cuando yo lo ocupaba, y ahora cuando estoy apoyando a otros CIOs y directores generales, porque el vender no es un apartado del que se acuerden todos los días. Solo se acuerdan cuando algo se rompe, cuando hay un problema. La labor de estos líderes tiene que ser poder vender bien lo que están haciendo, captar la mayor atención para poder sufragar esos recursos humanos tan necesarios, que muchas veces se les niegan, y conseguir los recursos económicos sin tener que recurrir a la amenaza. A.G.: ¿Cómo ves el papel del talento humano en la innovación y en la construcción de una organización resiliente? G.G.: Hay muchísimo talento, y muy bueno, y en España con las universidades que tenemos y con el ecosistema que tenemos, yo creo que hay un talento excepcional. Pero el talento tecnológico tiene que ser más visible, tenemos que encontrar personas que exterioricen lo que hacen. Muchas veces el talento consigue grandes éxitos pero se los guarda y no los exterioriza. Yo creo que el talento tiene que tener un punto friki, entendido como innovador, y tiene que ser multitarea. Tiene que ser más amplio, más polifacético, para poder entender el resto de departamentos. Los talentos de ahora tienen que ser colaborativos, tienen que trabajar juntos, hablar con múltiples departamentos. No podemos seguir trabajando en nuestra cueva, con nuestros teclados, nuestros ratones, aislados. Tenemos que ser más sociables, más empáticos. El talento empático, para mí, está por encima incluso de la formación. Es fundamental gente que pueda colaborar, trabajar y formar equipo. A.G.: En el ámbito de la ciberseguridad, ¿cuáles son las principales amenazas que visualizas en el horizonte y cómo prepararse para ellas? G.G.: Tenemos nuevas amenazas y tenemos que trabajarlas. La identidad digital, la suplantación, todo lo que está pasando con la inteligencia artificial, con suplantación de voz e imagen. Se ha visto en redes sociales, incluso en gente joven, con vídeos manipulados. Estas suplantaciones van a ir a más y lo van a tener que resolver empresas privadas y públicas. Los malos son gente talentosa y están utilizando herramientas avanzadas, incluso computación cuántica. Y hay un decalaje entre lo que hace la empresa privada y lo que hacen los gobiernos. Además, cada vez hay más puntos de entrada: IoT, 6G… todo eso amplía la superficie de ataque. Los ataques de ransomware o phishing serán más sofisticados. La evolución es la mayor virtud pero también la mayor amenaza. Los malos son buenos trabajando y eso es una gran amenaza. A.G.: ¿Qué consejo le darías a los líderes emergentes que están entrando en roles de liderazgo? G.G.: Les diría que se suban al tren. Los nuevos liderazgos requieren trabajo en equipo y empatía. Hay líderes muy formados, pero tienen que entender el momento actual. El sector público y el privado tienen que estar conectados. Falta comunicación entre administraciones y empresas. Se puede colaborar mucho más en ciberseguridad, datos y comunicaciones. A los jóvenes siempre les digo: estudiéis lo que estudiéis, dadle un componente tecnológico. La tecnología lo va a marcar todo. Y sed valientes. No pasa nada por equivocarse, hay que tener un punto friki. Las empresas y administraciones no suelen ser valientes. Hay miedo a innovar. En la administración lo viví: intentar innovar muchas veces se encuentra con barreras internas y externas. Los líderes emergentes tienen que ser más valientes que los actuales y la tecnología debe estar en el centro. Los CEOs deben sentar al responsable tecnológico en el consejo. Los gobiernos deberían tener consejeros específicos de tecnología. A.G.: Para terminar, ¿qué frase resumiría tu visión sobre cómo construir organizaciones resilientes? G.G.: Hay que construir organizaciones con gente valiente, que no tenga miedo al fracaso. Gente comprometida, con un punto friki, que viva la tecnología. Tenemos que construir una economía digital basada en inversión. Tenemos que prepararnos para lo que viene, no solo ciberataques, sino la competencia global. Y si tengo que resumirlo en una frase: hay que sacar la tecnología de los sótanos.
6 Abril 2026
Rincón del CISO
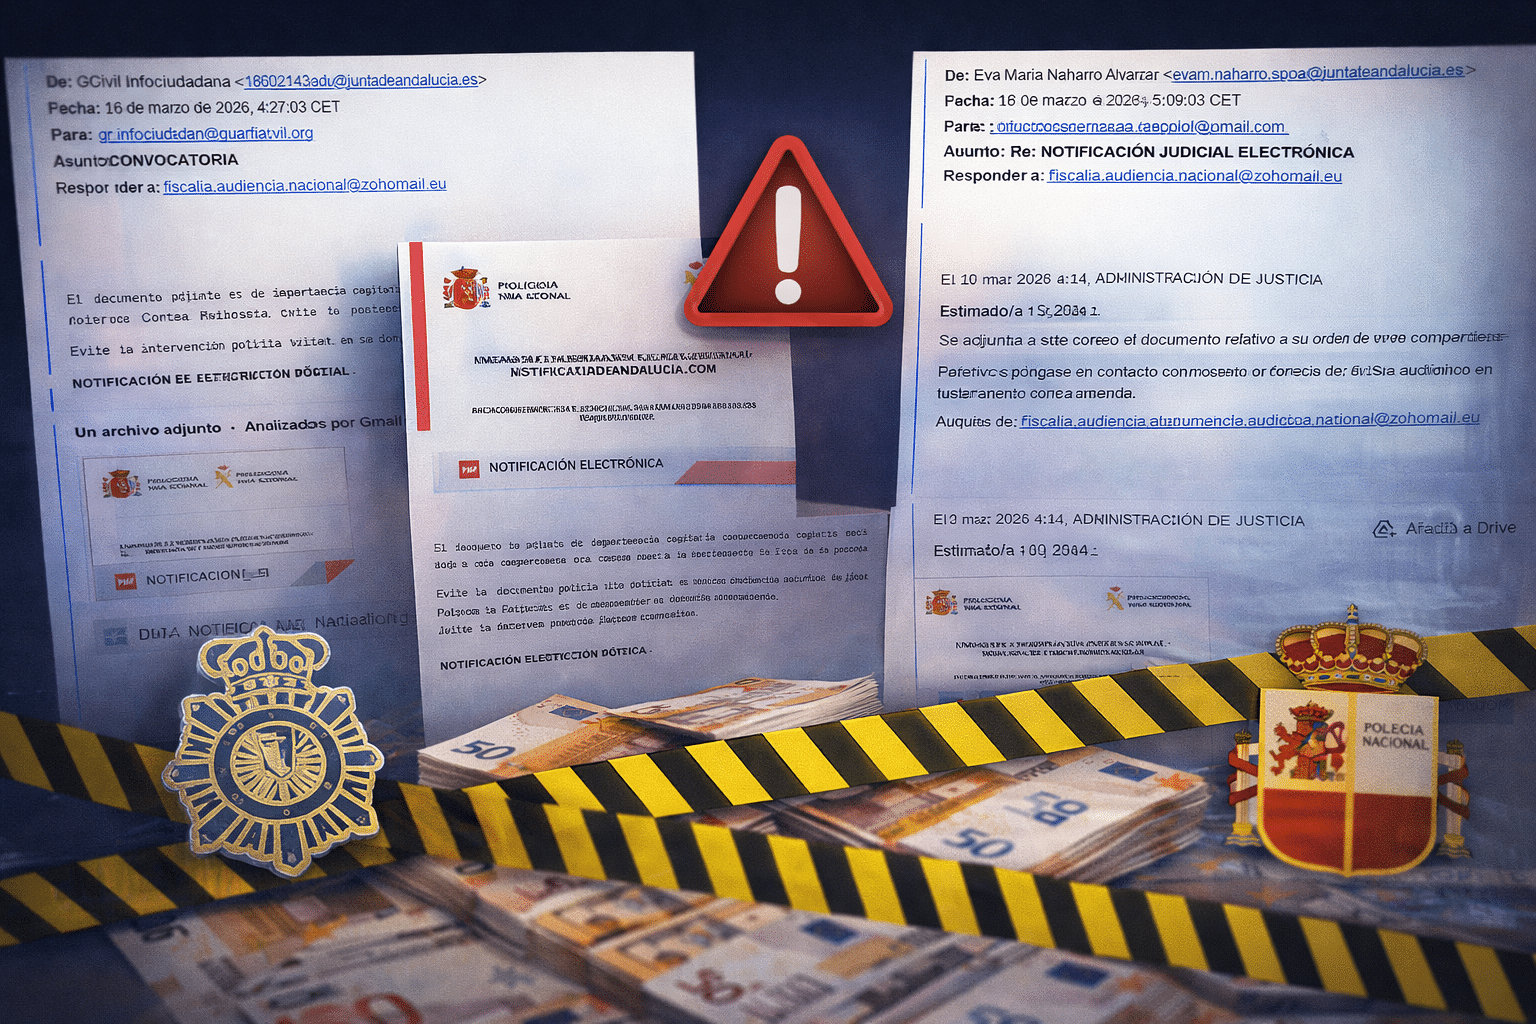
Una nueva oleada de ciberfraudes está poniendo en alerta a empresas y profesionales: correos electrónicos que simulan ser comunicaciones oficiales de organismos públicos o fuerzas de seguridad y que buscan provocar miedo… y pagos de miles de euros. El gancho es claro: una supuesta investigación judicial en curso. Un correo que parece oficial… pero no lo es Los ciberdelincuentes están enviando emails que aparentan proceder de instituciones legítimas, incluso utilizando dominios que imitan a organismos públicos como administraciones autonómicas. El mensaje suele ser breve, pero inquietante: se informa al destinatario de que está implicado en una investigación por delitos informáticos y se le invita a consultar un documento adjunto con más detalles. Ese archivo es clave en la estafa. Documentos diseñados para generar pánico El contenido adjunto está cuidadosamente elaborado para parecer real. Incluye referencias a operaciones policiales internacionales, herramientas forenses utilizadas por las autoridades e incluso menciones a botnets reales utilizadas en ciberataques. El objetivo es claro: convencer a la víctima de que su dispositivo o su empresa han sido utilizados en actividades ilegales. Para reforzar la presión, se incluyen términos jurídicos complejos y advertencias sobre posibles consecuencias penales. El siguiente paso: el contacto “oficial” El documento invita a responder a un correo supuestamente vinculado a organismos como la Audiencia Nacional o el Ministerio de Justicia. Sin embargo, al analizarlo, se trata de direcciones genéricas (como cuentas de Gmail), una señal clara de fraude. Cuando la víctima responde, los estafadores entran en acción. La trampa final: pagar para “evitar problemas legales” Los delincuentes ofrecen una salida rápida: una supuesta “auditoría técnica y jurídica” que, previo pago de varios miles de euros (en algunos casos más de 5.000 €), resolvería el problema y detendría cualquier acción legal. El pago debe realizarse mediante transferencia bancaria a cuentas que, en muchos casos, pertenecen a terceros utilizados como intermediarios (los llamados “muleros”), que ayudan a ocultar el rastro del dinero. Un fraude cada vez más sofisticado Aunque este tipo de engaños no es nuevo, lo preocupante es su creciente nivel de sofisticación. Los mensajes están mejor redactados, los documentos son más creíbles y el uso de referencias reales aumenta la sensación de legitimidad. Cómo protegerse Los expertos en ciberseguridad insisten en varias claves para evitar caer en este tipo de fraudes: Desconfiar de correos alarmistas que exigen una acción inmediata Revisar cuidadosamente la dirección del remitente No abrir archivos adjuntos sospechosos No realizar pagos ante este tipo de comunicaciones Consultar siempre con fuentes oficiales como Policía Nacional o Guardia Civil En un contexto donde la ingeniería social evoluciona rápidamente, el verdadero riesgo no está solo en la tecnología… sino en la capacidad de los atacantes para manipular la percepción y el miedo de las personas.
2 Abril 2026
Rincón del CISO
DeepMind impulsa sistemas robóticos con inteligencia artificial avanzada capaces de operar con mayor autonomía en fábricas y logística inteligente. La inteligencia artificial da un paso decisivo hacia el mundo físico. La compañía Google DeepMind ha cerrado una alianza estratégica con la firma tecnológica Agile Robots para impulsar una nueva generación de robots autónomos capaces de aprender directamente de su entorno y adaptarse a tareas complejas en escenarios industriales reales. Este movimiento refuerza una tendencia clara dentro del sector tecnológico global: la evolución desde la IA generativa hacia la denominada robótica inteligente basada en modelos fundacionales. El objetivo del acuerdo es integrar inteligencia artificial avanzada en sistemas robóticos industriales para que puedan interpretar situaciones nuevas, optimizar movimientos y ejecutar tareas con mayor autonomía sin depender exclusivamente de programación previa. Esto supone un avance significativo respecto a la automatización tradicional, que históricamente ha requerido entornos altamente controlados y procesos rígidamente definidos. Gracias al uso de modelos entrenados con grandes volúmenes de datos físicos y simulaciones industriales, los robots podrán operar con mayor flexibilidad en sectores como logística automatizada, fabricación avanzada y centros de distribución inteligentes. Este tipo de soluciones representa uno de los pilares de la denominada industria 4.0, donde la inteligencia artificial deja de ser solo una herramienta de análisis para convertirse en un elemento operativo dentro de la cadena productiva. Además, la iniciativa consolida el papel de Europa como actor relevante en el desarrollo de robótica avanzada, al tiempo que permite a DeepMind acelerar la aplicación práctica de sus investigaciones fuera del entorno experimental. La integración entre modelos de inteligencia artificial y plataformas robóticas marca así un punto de inflexión en la automatización empresarial, acercando a las compañías a sistemas capaces de aprender, adaptarse y ejecutar procesos con niveles de autonomía cada vez mayores. Este tipo de alianzas confirma que el futuro de la inteligencia artificial no se limitará al software o a los asistentes digitales: la próxima revolución tecnológica estará protagonizada por robots capaces de interactuar con el entorno físico y transformar la productividad en sectores clave de la economía global.
1 Abril 2026
Rincón del CISO
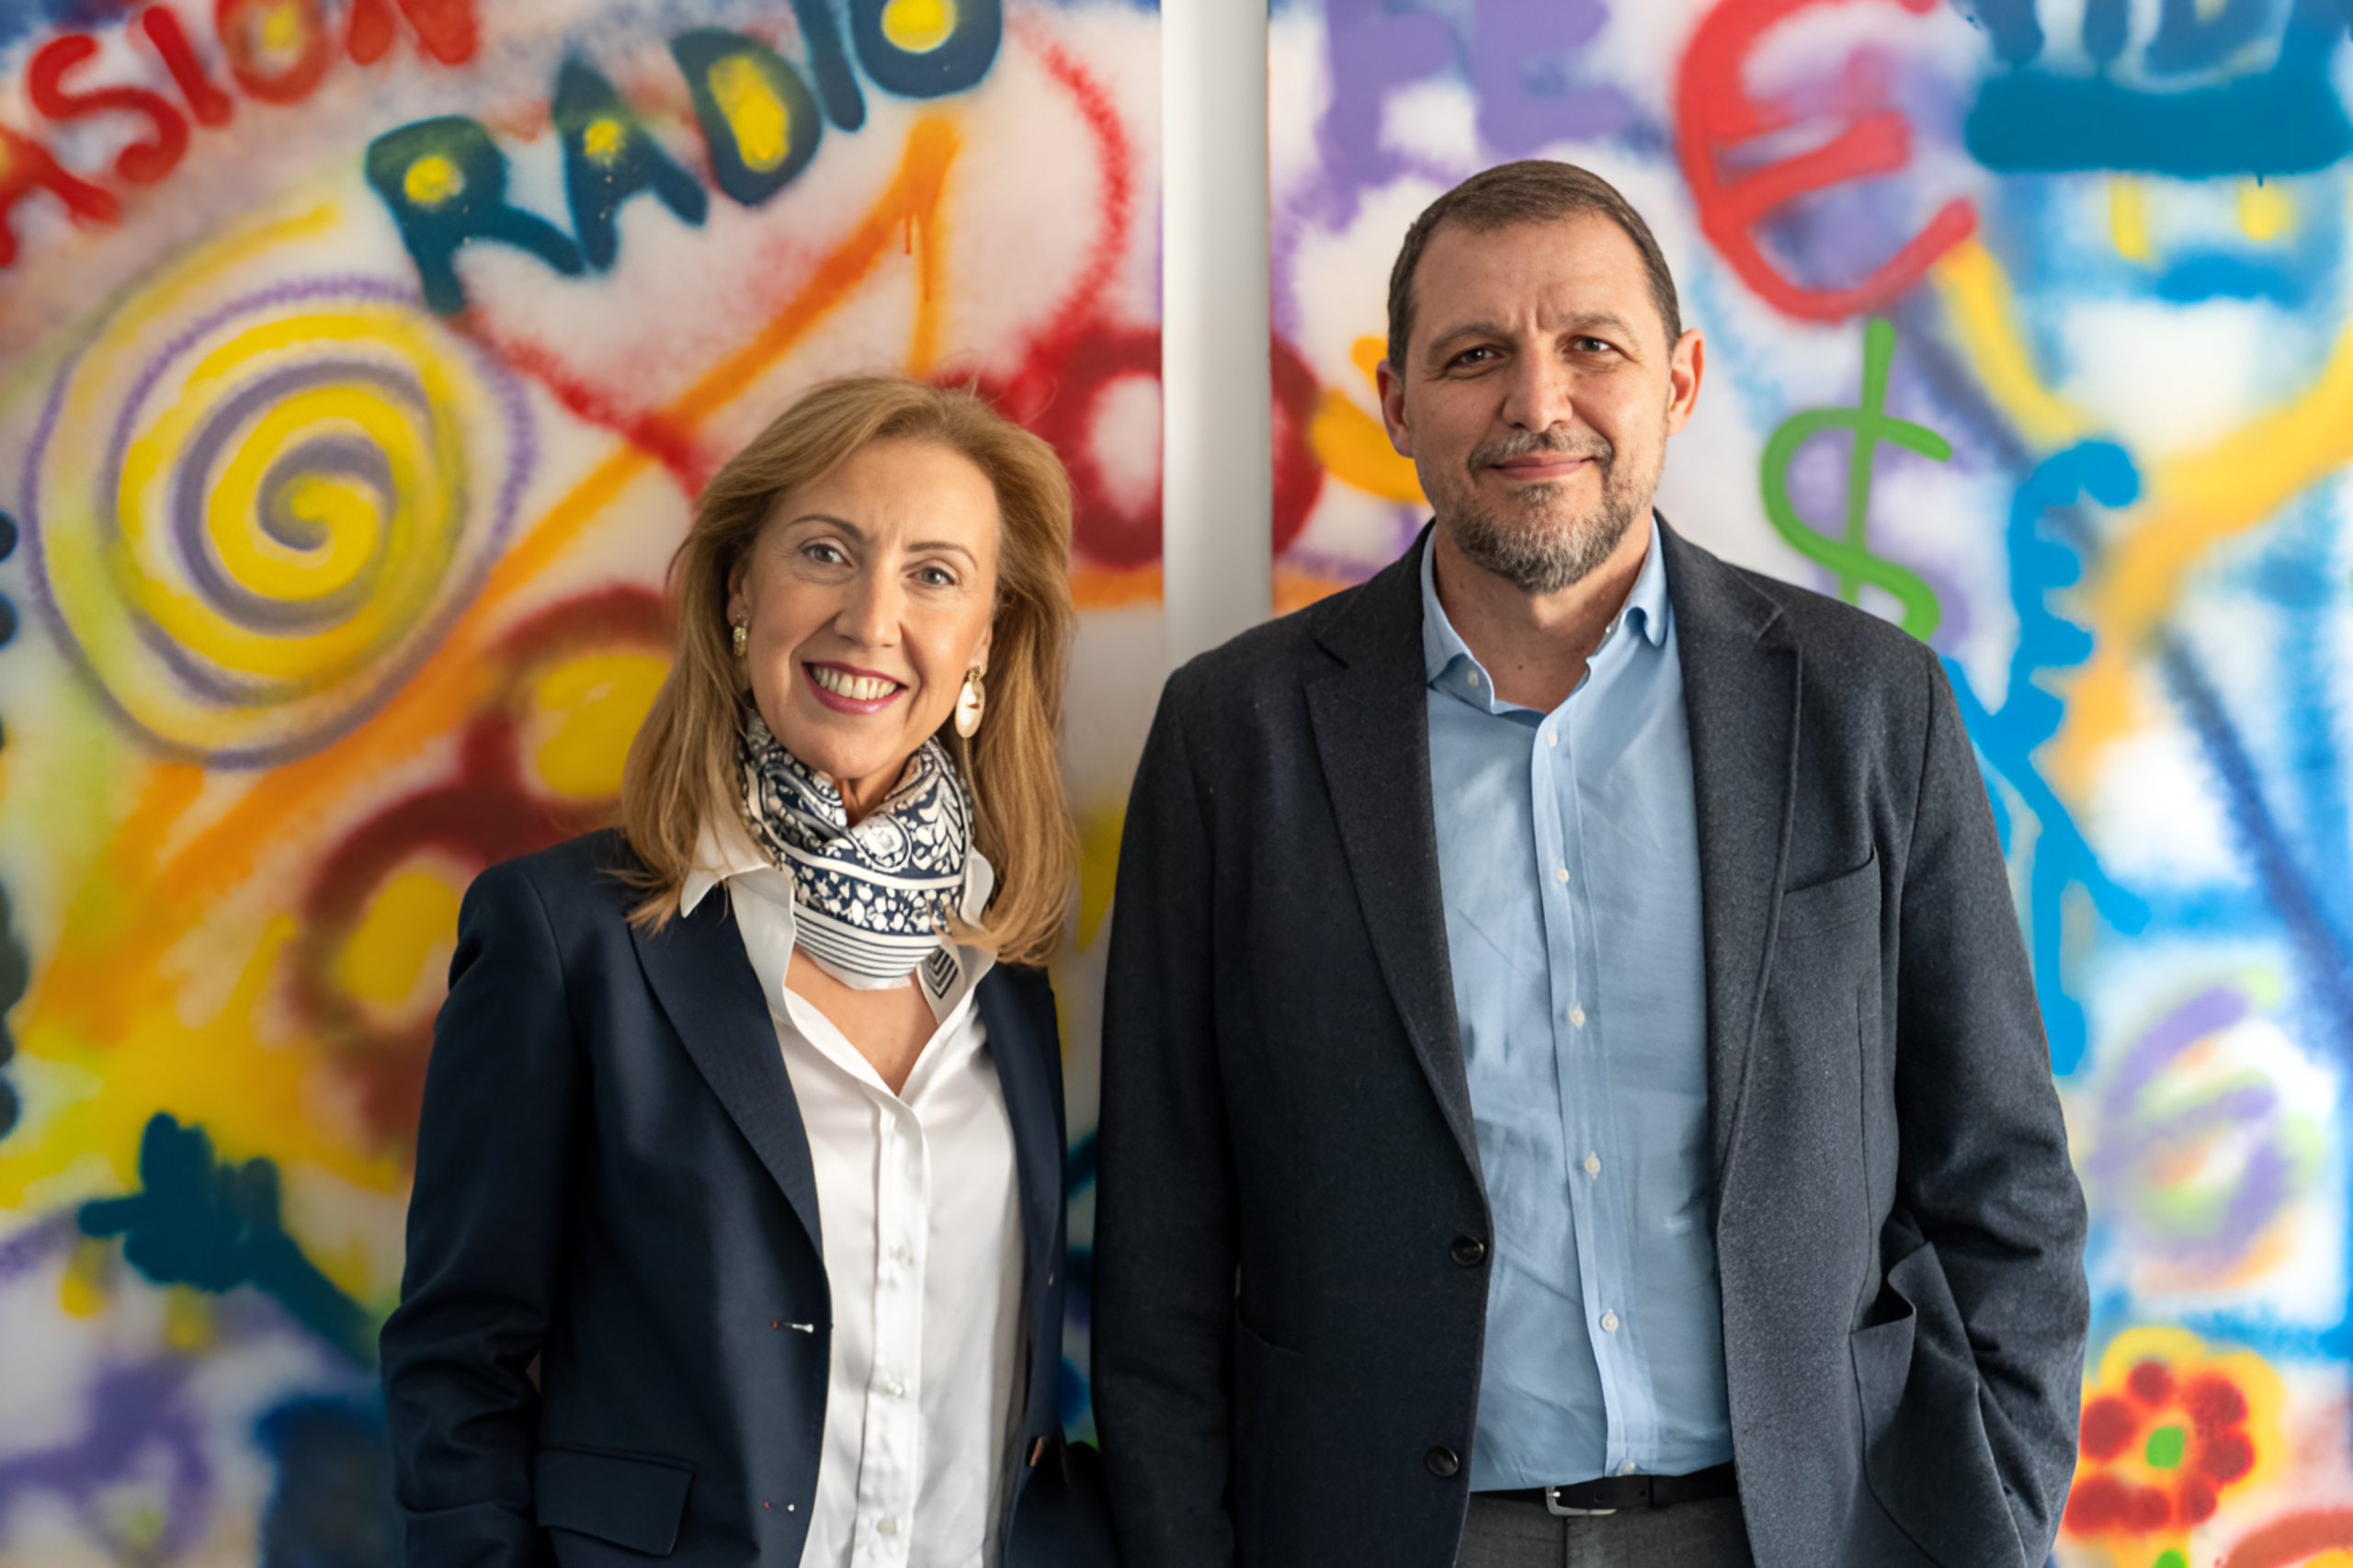
Javier García Quintela, CISO de Repsol, entrevista a Francisca Huélamo, directora de tecnología e innovación de InLoyalty y Travel Club. Javier García: Para comenzar y conocerte un poco más, ¿Cómo describes tu rol? ¿Qué retos afrontas? ¿Cuáles son las claves de tu función en la compañía? Francisca Huélamo: Hermaels España es una compañía de fidelización con más de 20 años en el mercado, líder en España, y gestiona dos marcas: Travel Club, que tiene más de 6 millones de clientes, y la consultora InLoyalty, especializada en estrategias de fidelización. En InLoyalty acompañamos a las compañías en la fidelización rentable de clientes, desde la definición estratégica de campañas y programas hasta la implantación de nuestra plataforma tecnológica propia, Loyalty Service Platform.Llevamos muchos años trabajando con datos, automatización y digitalización. Mi rol en una empresa de estas características es ser una promotora de la tecnología para alinearse con las necesidades del negocio. Soy parte del comité de dirección, donde definimos tanto la estrategia general como la digital. Una vez definida la estrategia, mi equipo y yo evaluamos las tecnologías disponibles, buscando no solo las más avanzadas, sino las más adecuadas para nuestras necesidades. Después, ayudamos a las áreas de negocio a implementar estas tecnologías y hacer la transición desde procesos más antiguos hacia soluciones innovadoras. Además, fomentamos la innovación dentro de la compañía, lo que es esencial para aportar valor y crecimiento.En resumen, mi labor es impulsar y facilitar que la tecnología sea un motor de avance, no una barrera, para lograr los objetivos estratégicos de la empresa. J.G.: Un reto enorme, sin duda, gestionar seis millones de clientes, muchos de ellos digitales, requiere una fuerte dependencia de la tecnología. Como líder digital, ¿qué capacidades y cualidades consideras necesarias para guiar a las empresas en este entorno tan desafiante? F.H.: Muy buena pregunta. Creo que un líder, especialmente un líder digital, debe tener un trinomio de habilidades: estratégicas, tecnológicas y humanistas. Normalmente se olvidan estas últimas, pero son esenciales. La habilidad estratégica es clave; un líder debe participar en el comité de dirección, conocer la misión, visión y estrategia de la compañía, incluyendo la digitalización, y saber cómo implementarla. Aunque no necesita dominar todas las tecnologías, debe entender su valor y cómo impactan en la sociedad y en la empresa. En cuanto a las habilidades tecnológicas, es imprescindible comprender el impacto de la tecnología y aprovecharla como motor de avance en la organización.Por último, las habilidades humanistas son fundamentales porque la digitalización no es solo un tema tecnológico, sino transversal. Un líder debe construir relaciones sólidas y positivas con su equipo, colegas, dirección y consejo. Además, debe saber comunicar las estrategias de manera que motiven a los equipos, ya que el cambio a menudo genera resistencia. Es importante recompensar los logros y generar un entorno de trabajo positivo, utilizando principios de neurociencia para reducir el estrés innecesario y fomentar la acción desde la tranquilidad y la colaboración. En resumen, un líder debe integrar estas tres habilidades para guiar a la compañía hacia sus objetivos. J.G.: Es muy relevante no olvidar la parte humanista, que a menudo se descuida en trabajos tecnológicos. Ligado a esto, ¿cómo estáis impulsando la inteligencia artificial en vuestra organización y cómo crees que afectará a nuestra humanidad? F.H.: Nosotros estamos profundizando en la inteligencia artificial, tanto generativa como tradicional, porque es imprescindible para no quedarse atrás. Trabajamos desde hace más de 10 años con modelos tradicionales, como el matching, para gestionar la información de clientes y mejorar la comunicación. En el último año hemos analizado los avances de proveedores como AWS, Google y Microsoft para identificar las soluciones más eficientes y coste-efectivas para nosotros. También realizamos sesiones de brainstorming y design thinking con partners para definir casos de uso alineados con nuestra estrategia digital, evitando implantar tecnología por moda o sin un retorno claro. Utilizamos machine learning para predicciones, como anticipar cuándo un cliente abandonará o qué productos ofrecer, lo que nos permite comunicaciones hiper segmentadas y mejorar la satisfacción del cliente. También hemos incorporado IA generativa para tareas repetitivas, generación de consultas en lenguaje natural, resúmenes de documentos, traducción, generación de código y atención al cliente mediante chatbots avanzados y herramientas de análisis. Creemos en el binomio de IA tradicional y generativa para maximizar el valor añadido. En cuanto a si la IA nos hará menos humanos, estoy convencida de que las personas seguirán siendo protagonistas. Las habilidades emocionales y sociales, como la empatía, la comunicación y la colaboración, serán fundamentales en un entorno tan tecnológico. La IA no puede sustituir un liderazgo positivo y motivador. Es crucial preparar a los equipos, no solo con formación técnica, sino reforzando su valor dentro de la organización, combinando su experiencia con nuevo talento. J.G.: ¿Cómo conseguís que vuestra organización sea ciberresiliente en un entorno tan digital? F.H.: Los retos principales de la ciberresiliencia son capacitar y formar al equipo, creando conciencia en toda la compañía sobre la importancia de la seguridad y la responsabilidad individual en mantenerla. No se trata solo de tecnología o dirección, sino de que cada persona contribuya activamente. Además, los departamentos relacionados con seguridad y sistemas deben adaptarse a desafíos como el teletrabajo, la nube y el IoT, que generan más puertas de entrada y añaden complejidad a los sistemas, exigiendo una interoperabilidad eficiente de las medidas de seguridad. La ciberresiliencia no solo implica prevenir ataques, sino también resolverlos y recuperarse de ellos. Por eso, los planes de contingencia son fundamentales. Me gustaría saber también tu visión al respecto, que seguro es interesante. J.G.: Resumiendo, creo que debemos ser conscientes de este entorno complejo y prepararnos para él. La ciberseguridad debe ser un habilitador de la digitalización, nunca un freno. Ya que hemos hablado de las personas, ¿podrías detallar un poco más sobre el rol que deben desempeñar los profesionales para afrontar estos retos estratégicos? F.H.: La evolución de las personas será clave. Más allá de habilidades emocionales y sociales, en los equipos de tecnología y digitalización será fundamental invertir en capacitación. No todos están preparados para manejar tecnologías avanzadas, así que la formación debe ser una prioridad.Además, es vital fomentar la innovación, involucrando a los equipos de abajo hacia arriba, no solo de arriba hacia abajo. La creatividad, habilidad y pasión de las personas impulsan la innovación y las ideas. Esta innovación debe ser transversal, abarcando todas las áreas de la compañía, no solo los equipos de tecnología. Crear una cultura de innovación que permita a las personas participar activamente será un gran reto, pero también una gran oportunidad.
31 Marzo 2026
Rincón del CISO
Los atacantes ya no fuerzan el perímetro: utilizan identidades legítimas para moverse dentro de la infraestructura corporativa sin ser detectados. La mayoría de los ciberataques corporativos actuales ya no comienzan rompiendo barreras técnicas externas, sino aprovechando debilidades en la gestión de identidades digitales dentro de las organizaciones, especialmente en entornos basados en Active Directory. Diversos análisis recientes del sector advierten que hasta el 90 % de las intrusiones empresariales incluyen algún tipo de abuso de credenciales, escalada de privilegios o movimiento lateral dentro del dominio corporativo, lo que confirma que la identidad se ha convertido en el nuevo perímetro de la ciberseguridad empresarial. Este cambio obliga a los equipos de seguridad a replantear sus prioridades estratégicas frente al aumento de ataques silenciosos difíciles de detectar. 🔐 El patrón más habitual consiste en obtener acceso inicial mediante phishing o robo de contraseñas y, posteriormente, aprovechar configuraciones débiles en directorios corporativos para avanzar dentro de la infraestructura sin generar alertas visibles. Una vez alcanzados privilegios elevados, los atacantes pueden desplegar ransomware, acceder a información sensible o mantener persistencia durante semanas, utilizando credenciales legítimas que simulan actividad normal de usuario. Este tipo de ataques dirigidos contra la identidad corporativa representa hoy uno de los mayores riesgos operativos para empresas con entornos híbridos, multicloud o acceso remoto extendido. Para los responsables de ciberseguridad, la protección de identidades digitales, la monitorización de privilegios administrativos y la aplicación de modelos Zero Trust se han convertido en medidas prioritarias para reducir la superficie de ataque corporativa. En un contexto donde la transformación digital acelera la exposición de accesos y credenciales, reforzar la seguridad de Active Directory ya no es solo una mejora técnica recomendable, sino una decisión estratégica clave para garantizar la continuidad del negocio y la resiliencia frente a amenazas avanzadas impulsadas incluso por inteligencia artificial.
30 Marzo 2026
Rincón del CISO
El adelanto del reloj marca el inicio de tardes más largas y favorece la actividad social, económica y profesional en todo el país. Este fin de semana entra en vigor en España el horario de verano, un ajuste aparentemente técnico que, sin embargo, tiene implicaciones relevantes para la organización empresarial, la productividad laboral y la planificación estratégica en muchas compañías. El adelanto del reloj una hora favorece la alineación de la jornada económica española con los horarios de otros mercados europeos, mejora la coincidencia operativa con socios internacionales y contribuye a optimizar la gestión del tiempo en entornos corporativos cada vez más interconectados. Además, la ampliación de las horas de luz natural por la tarde influye en los hábitos de movilidad, en el comportamiento del consumo y en la disponibilidad de franjas horarias para actividades profesionales fuera del horario tradicional, factores que impactan directamente en sectores como servicios, comercio, turismo y eventos corporativos. Para los equipos directivos, el cambio al horario de verano representa también una oportunidad para revisar dinámicas internas vinculadas a la eficiencia del tiempo, la flexibilidad organizativa y la adaptación a modelos de trabajo más alineados con estándares europeos. En un contexto en el que la optimización de agendas, la conciliación y la competitividad internacional forman parte de la agenda estratégica de muchas empresas, este ajuste estacional vuelve a situar el debate sobre los horarios laborales en España en el centro de la conversación empresarial. Más allá de su efecto inmediato en la rutina diaria, el horario de verano actúa como un recordatorio de cómo pequeñas decisiones estructurales pueden influir en la productividad, la coordinación internacional y la capacidad de adaptación de las organizaciones en entornos económicos cada vez más exigentes.
27 Marzo 2026
Rincón del CISO
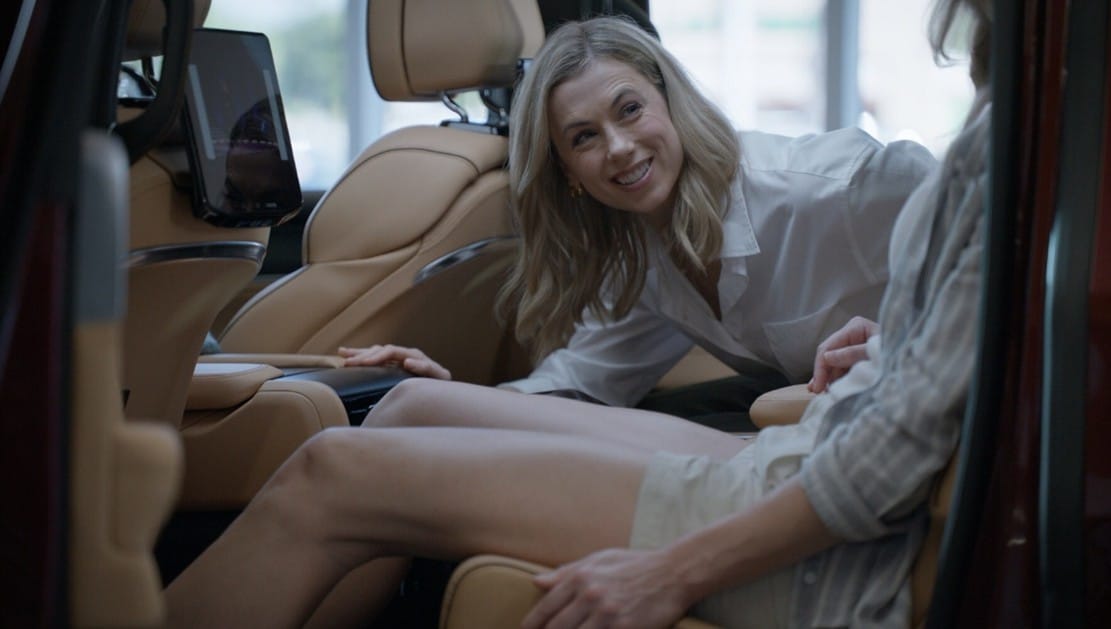
La marca apuesta por el storytelling presencial para conectar con nuevos clientes dentro del mercado del lujo automotriz. La marca Jeep ha lanzado una innovadora campaña de marketing titulada: “The Real Dealership”, junto a la humorista Iliza Shlesinger para promocionar el nuevo Jeep Grand Wagoneer 2026. Esta estrategia comercial rompe con los códigos tradicionales del lujo en el sector automotriz: transformar el concesionario en el escenario principal de su campaña publicitaria mediante una narrativa basada en el humor y la experiencia presencial. Frente a la comunicación clásica de los SUV premium, centrada en la exclusividad o la tecnología, la compañía apuesta por un enfoque más cercano y cultural que convierte el punto de venta en un espacio de interacción emocional con el cliente, reforzando su posicionamiento dentro del segmento de alta gama. La campaña sitúa el concesionario como parte activa del storytelling de marca, integrando entretenimiento dentro del proceso comercial y demostrando cómo el retail físico puede convertirse en una herramienta estratégica para atraer atención, generar recuerdo y favorecer la conversión en un contexto en el que los consumidores buscan experiencias más auténticas antes de tomar decisiones de compra relevantes. Este movimiento refleja además una evolución clara en el marketing automovilístico actual, donde las marcas ya no solo comunican prestaciones o diseño, sino que construyen relatos capaces de conectar con el estilo de vida del usuario. Con esta acción, Jeep refuerza su posicionamiento dentro del mercado del lujo accesible y muestra cómo la experiencia en concesionario puede transformarse en un elemento diferencial frente a competidores tradicionales, consolidando el lanzamiento del Grand Wagoneer como un ejemplo de innovación en estrategia de marketing experiencial dentro del sector del automóvil
26 Marzo 2026
Rincón del CISO
La ciberguerra ya no pertenece al terreno de la hipótesis. Tampoco es una amenaza futura que podamos seguir observando con distancia. Hoy forma parte del contexto operativo real en el que se mueven gobiernos, empresas e infraestructuras críticas. El informe The 2026 Armis Cyberwarfare Report confirma que hemos entrado en una nueva fase, marcada por la convergencia entre tensión geopolítica, automatización ofensiva e inteligencia artificial aplicada al ataque. En ese escenario, la pregunta ya no es si las organizaciones serán objetivo, sino si están preparadas para gestionar una exposición que cambia a velocidad de máquina. Los datos son contundentes. El 78% de los responsables de TI en el mundo considera que las tensiones geopolíticas han incrementado la amenaza de ciberguerra, mientras que el 79% afirma que los ataques impulsados por IA representan una amenaza significativa para la seguridad de su organización. Sin embargo, esa conciencia convive con una brecha preocupante: el 66% cree que las organizaciones subestiman los recursos necesarios para defenderse de esas amenazas, y más de la mitad admite haber sufrido ya ataques generados o liderados por IA en los últimos doce meses. Ese desfase entre percepción y capacidad es uno de los hallazgos más reveladores del informe. Sobre el papel, muchas organizaciones dicen estar preparadas: el 79% asegura que podría afrontar un ataque de ciberguerra y el 80% confía en su capacidad para detectar y responder a un ciberataque coordinado. Pero la realidad operativa cuenta otra historia: el 66% ha experimentado hasta dos brechas de ciberseguridad y el 50% reconoce que no ha logrado asegurar adecuadamente su ecosistema tras un incidente. Aún más inquietante, el 43% de las organizaciones sigue detectando y respondiendo de forma reactiva, cuando el ataque ya está ocurriendo o incluso después del daño. La dimensión económica también ha cambiado de escala. Ya no hablamos solo de interrupción o de pérdida reputacional. El informe señala que el 52% de las organizaciones afirma que el pago medio por ransomware supera su presupuesto anual de ciberseguridad. Es decir, un solo incidente puede borrar en días la inversión prevista para todo un año. Además, Armis advierte de que el ransomware ya no actúa de forma aislada, sino como parte de campañas multietapa diseñadas para maximizar tanto la disrupción como el beneficio del atacante. En Europa, la preocupación también es elevada. El 86% de los responsables de TI afirma estar preocupado por el impacto de la ciberguerra sobre su organización, el 43% considera que la amenaza es inminente y el 71% cree que las capacidades cibernéticas de actores estatales podrían desencadenar un conflicto de gran escala capaz de paralizar infraestructuras críticas. No son cifras abstractas. Hablan de hospitales, redes energéticas, instalaciones industriales, transporte, cadenas logísticas y servicios públicos cuya continuidad afecta directamente a la estabilidad económica y social. A este escenario se suma un cambio cualitativo decisivo: la IA no solo acelera la defensa, también multiplica la capacidad ofensiva. El informe describe una fase de ciberguerra definida por velocidad, escala y autonomía. Un 69% de los encuestados cree que la IA permitirá a actores no estatales operar con sofisticación equivalente a la de un Estado, mientras que un 65% considera que la convergencia entre IA, computación cuántica y otras tecnologías emergentes impulsará una escalada sin precedentes en las capacidades de conflicto cibernético. Ya no hablamos únicamente de ataques más rápidos, sino de campañas más automatizadas, más difíciles de atribuir y más complejas de contener. En España, este debate adquiere una relevancia aún mayor por el peso estratégico de sus infraestructuras esenciales y por el contexto geopolítico internacional. Tal y como señala Nicola Altavilla, responsable de Armis para la región mediterránea: “La situación geopolítica global ha incrementado la exposición de España a ciberataques por parte de otros Estados, dirigidos tanto a organizaciones públicas como privadas. De hecho, INCIBE-CERT detectó y notificó 237.028 sistemas vulnerables relevantes en 2025, susceptibles de ser explotados por ciberdelincuentes para acceder a redes o provocar incidentes. Las infraestructuras críticas en España (hospitales, aeropuertos, redes eléctricas, entornos industriales) deben gestionar de forma proactiva y eficaz su exposición cibernética, para eliminar puntos ciegos y proteger su superficie de ataque en una era marcada por la aceleración de las amenazas impulsadas por la IA. La estabilidad de la sociedad en España depende verdaderamente de estos sistemas”. Ese es el punto central: la resiliencia ya no puede definirse solo por la capacidad de respuesta. Debe medirse por la capacidad de anticipación. El informe de Armis insiste en que, en una era de ciberguerra acelerada por IA, la gestión continua de la exposición cibernética se vuelve esencial. Ver todo el entorno, entender cómo se conectan los activos, identificar dependencias invisibles y actuar antes de que el atacante explote la debilidad ya no es una ventaja competitiva: es una exigencia estratégica. La ciberseguridad, por tanto, ha dejado de ser un asunto exclusivamente técnico. Es una cuestión de continuidad operativa, soberanía, confianza institucional y estabilidad social. España, como el resto de Europa, necesita avanzar desde una postura reactiva hacia una visión más amplia, más integrada y más proactiva de su exposición al riesgo. Porque en esta nueva era, proteger la superficie de ataque no consiste solo en defender sistemas. Consiste en proteger la capacidad de la sociedad para seguir funcionando. El informe de Armis se basa en una encuesta realizada por Censuswide a 1.905 responsables de TI de empresas de más de 1.000 empleados en Reino Unido, Estados Unidos, Australia, Francia, Alemania e Italia, con trabajo de campo entre el 24 de noviembre y el 8 de diciembre de 2025.
25 Marzo 2026
Rincón del CISO
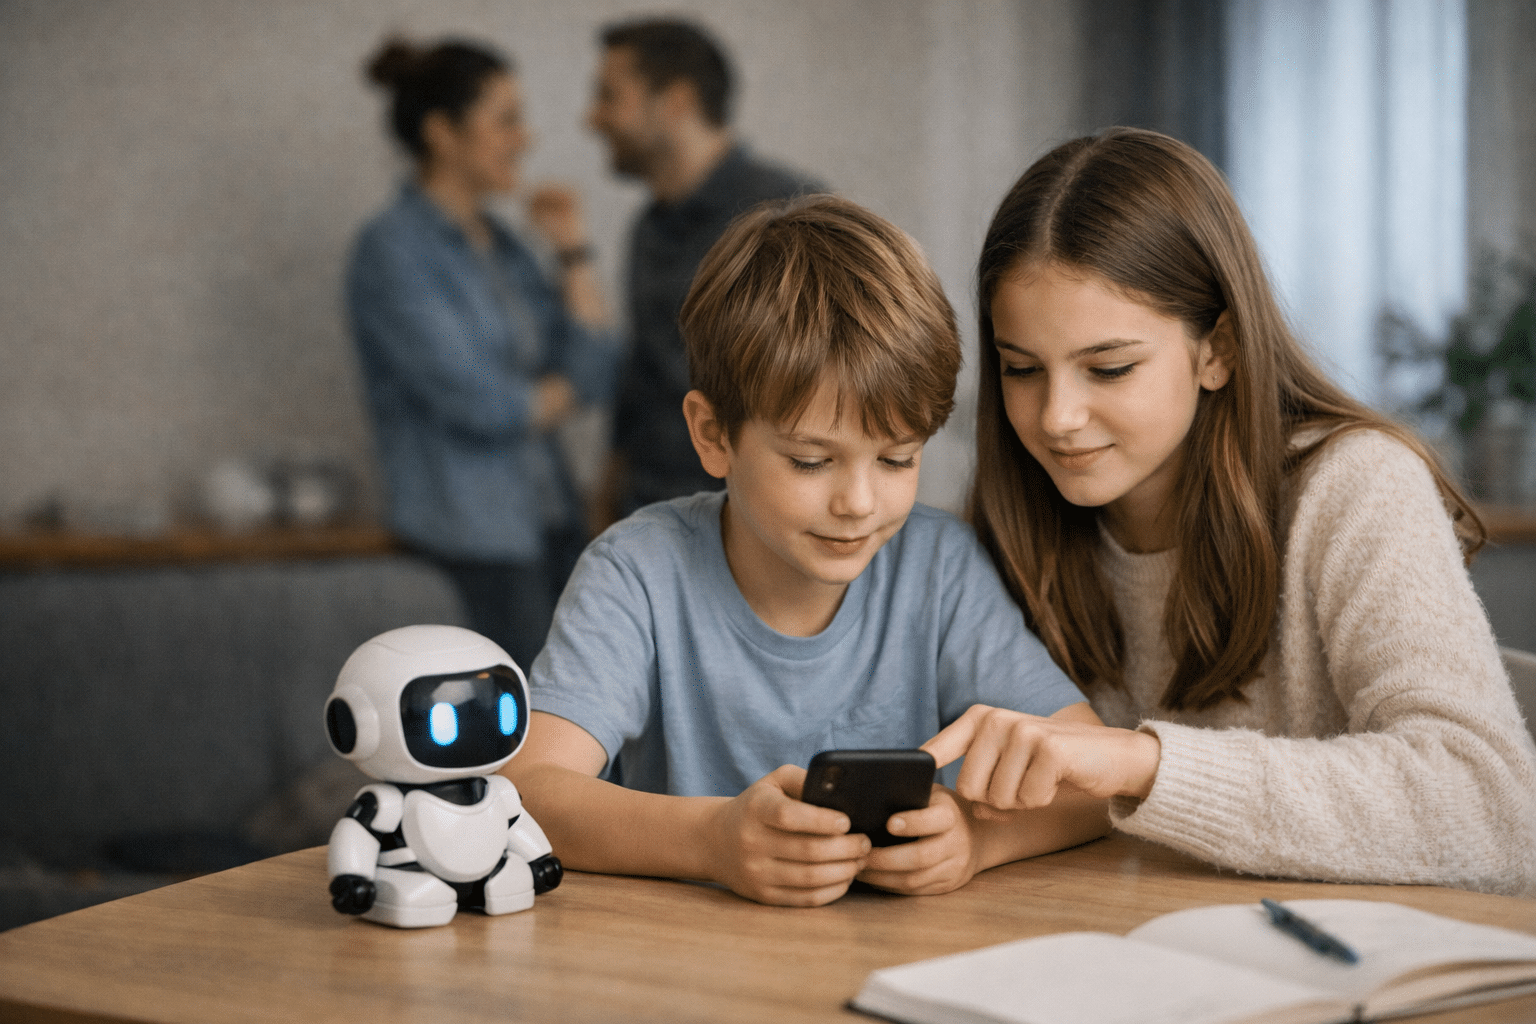
Cada vez más niños y adolescentes recurren a la IA para estudiar, conversar o pedir consejo, pero los expertos advierten de riesgos que muchas familias aún no identifican. La inteligencia artificial se ha integrado en el día a día con una rapidez sin precedentes, y los menores no son una excepción. Herramientas como los chatbots conversacionales se han convertido en un recurso habitual para resolver dudas, hacer tareas escolares e incluso buscar compañía, lo que abre un nuevo escenario lleno de oportunidades… y también de riesgos. Desde ESET, compañía especializada en ciberseguridad, alertan de que el uso de estas tecnologías por parte de niños y adolescentes está creciendo de forma acelerada, muchas veces sin supervisión adulta. La preocupación no es menor: un estudio reciente en Reino Unido indica que cerca del 64% de los menores ya utiliza este tipo de herramientas, mientras que una proporción similar de padres teme que sus hijos puedan llegar a confundir estos sistemas con personas reales. Este contexto plantea un desafío claro para las familias. La evolución de la tecnología está avanzando más rápido que las medidas de protección y regulación, lo que obliga a entender cómo interactúan los menores con estos sistemas y qué papel están empezando a ocupar en su desarrollo. Los principales riesgos del uso de IA en menores El uso intensivo de chatbots no está exento de consecuencias. Los expertos identifican varios riesgos clave que pueden afectar tanto a la seguridad como al bienestar emocional de los más jóvenes: 1. Vínculos emocionales con la tecnologíaAlgunos menores pueden llegar a percibir estos sistemas como “compañeros”, lo que puede dificultar la construcción de relaciones reales y fomentar el aislamiento. 2. Impacto en el desarrollo emocionalDurante etapas clave del crecimiento, la interacción constante con herramientas diseñadas para agradar puede distorsionar la percepción de la realidad o amplificar problemas personales. 3. Respuestas inapropiadas o peligrosasSin filtros adecuados, ciertos sistemas pueden ofrecer respuestas que refuercen conductas perjudiciales o aborden temas sensibles de forma inadecuada. 4. Sustitución de actividades esencialesEl tiempo dedicado a la IA puede desplazar hábitos fundamentales como el estudio, el ocio saludable o la interacción familiar. 5. Intentos de saltarse las restriccionesAlgunos menores con más habilidades digitales pueden manipular los sistemas para acceder a contenidos no permitidos. 6. Información incorrecta presentada como válidaLa IA puede generar respuestas erróneas con apariencia de veracidad, lo que resulta especialmente problemático cuando los menores confían plenamente en ellas. 7. Exposición de datos personalesLa información compartida en estos sistemas puede almacenarse o reutilizarse, generando riesgos de privacidad si no se gestiona correctamente. Señales que pueden indicar un uso problemático Más allá de los riesgos teóricos, existen indicadores claros que pueden alertar a las familias de una relación poco saludable con estas herramientas: Aislamiento social o abandono de actividades habituales Ansiedad o dependencia cuando no se puede acceder al chatbot Referirse a la IA como si fuera una persona real Repetir información incorrecta como si fuera cierta Consultar temas delicados con la IA en lugar de con adultos Acceder a contenidos inapropiados a través de estas plataformas Educación digital y acompañamiento: claves para el equilibrio Los expertos coinciden en que la inteligencia artificial puede aportar valor en el aprendizaje y la creatividad, pero subrayan que no debe sustituir el papel de las relaciones humanas en el desarrollo de los menores. Por ello, recomiendan que el uso de estas herramientas vaya acompañado de supervisión parental, normas claras y educación digital. Establecer límites de uso, elegir plataformas adaptadas a la edad y mantener una conversación abierta con los hijos son pasos clave para minimizar riesgos. En un entorno donde la tecnología avanza a gran velocidad, el verdadero reto no es solo proteger a los menores, sino ayudarles a construir una relación saludable con la inteligencia artificial.
24 Marzo 2026
Rincón del CISO
Identificar amenazas demasiado tarde aumenta el impacto y el coste de los incidentes de ciberseguridad. El tiempo de detección se ha consolidado como uno de los mayores desafíos en la ciberseguridad empresarial, ya que muchas organizaciones continúan identificando los ciberataques cuando el daño ya está avanzado. Esta falta de rapidez permite a los atacantes operar durante largos periodos dentro de los sistemas corporativos, accediendo a información sensible, expandiendo su presencia y comprometiendo procesos críticos sin ser detectados. En un entorno donde los ciberataques son cada vez más automatizados y sofisticados, esta demora se traduce directamente en mayores pérdidas económicas, interrupciones operativas y riesgos reputacionales. Uno de los principales problemas radica en la falta de visibilidad sobre lo que ocurre en tiempo real dentro de la infraestructura tecnológica. La proliferación de herramientas de seguridad no siempre se traduce en una mayor protección, especialmente cuando estas soluciones no están integradas o generan un volumen de alertas difícil de gestionar. A esto se suma la escasez de profesionales especializados y la complejidad creciente de los entornos digitales, factores que ralentizan la capacidad de respuesta ante incidentes y dificultan la identificación de amenazas reales frente a falsos positivos. Ante esta situación, las empresas están empezando a priorizar estrategias centradas en la detección temprana y la respuesta automatizada, apoyándose en tecnologías capaces de correlacionar eventos y detectar comportamientos anómalos en tiempo real. La reducción del tiempo de detección se ha convertido así en un elemento clave para mejorar la resiliencia frente a ciberataques, ya que permite contener las amenazas antes de que escalen y minimiza su impacto en el negocio. En el contexto actual, donde la velocidad marca la diferencia, no detectar a tiempo ya no es un fallo técnico, sino un riesgo estratégico para cualquier organización.
23 Marzo 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

