Rincón del CISO
El último informe sobre transformación digital revela que la inteligencia artificial se ha convertido en el principal factor competitivo para las pequeñas y medianas empresas La transformación digital de las pymes españolas ha dejado atrás la fase experimental. En 2026, el verdadero diferencial competitivo ya no pasa únicamente por disponer de datos, sino por ser capaces de convertirlos en decisiones de negocio en tiempo real gracias a la analítica avanzada y la inteligencia artificial. Así lo refleja un reciente informe elaborado por KPMG, que sitúa el impacto de estas tecnologías en mejoras de eficiencia operativa de entre el 20% y el 45%. El dato cobra aún más relevancia si se compara con el bajo nivel de adopción actual: solo un 2,9% de las pymes industriales españolas utiliza inteligencia artificial de forma activa, según el Barómetro de adopción de IA en las pymes españolas 2025 de IndesIA. La IA abre una brecha entre las empresas que avanzan y las que se quedan atrás El escenario actual dibuja una clara ventana de oportunidad para las compañías que apuesten antes por modelos de negocio data-driven. Mientras algunas organizaciones ya utilizan modelos predictivos para optimizar operaciones, ajustar precios o anticipar demanda, muchas otras continúan trabajando con estructuras tradicionales incapaces de responder en tiempo real. Según el análisis recogido en el informe, las empresas que implementan inteligencia artificial logran mejoras de productividad de hasta el 7%, una tendencia que también respaldan distintos estudios económicos y organismos financieros. Javier Tejada, copresidente y responsable de Tecnología de h&k, asegura que el éxito de estas compañías comparte un patrón común: “Las empresas que están avanzando con mayor éxito parten de una evaluación realista de sus datos y de cómo estos se alinean con sus objetivos de negocio. A partir de ahí, definen una hoja de ruta basada en casos de uso concretos capaces de generar valor tangible en plazos cortos”. Del almacenamiento de datos a la toma de decisiones en tiempo real El informe subraya que la modernización de las plataformas de datos se ha convertido en una prioridad estratégica para las pymes. Las nuevas arquitecturas tecnológicas permiten integrar múltiples fuentes de información, procesar datos en streaming y desplegar modelos de inteligencia artificial directamente sobre procesos de negocio. En sectores como retail, logística o energía, esta evolución ya se traduce en mejoras operativas visibles: desde la automatización de procesos hasta la optimización de márgenes comerciales. Además, la llamada analítica aumentada (basada en consultas en lenguaje natural y asistentes inteligentes) está democratizando el acceso al dato dentro de las organizaciones. Tejada resume esta evolución con una idea clara: “El salto es evidente: hemos pasado de consultar informes a permitir que el dato actúe directamente sobre el negocio”. El reto ya no es digitalizarse, sino extraer valor real del dato El informe también pone el foco en el cambio cultural y organizativo que exige esta nueva etapa tecnológica. Las compañías más avanzadas no solo incorporan herramientas de IA, sino que desarrollan estructuras internas orientadas al gobierno del dato, la calidad de la información y la toma de decisiones basada en evidencias. La analítica avanzada deja así de ser exclusiva de los departamentos IT para convertirse en una herramienta transversal en áreas como finanzas, operaciones o marketing. Esta evolución también impulsa la aparición de nuevos perfiles híbridos, capaces de conectar tecnología y negocio, y obliga a las organizaciones a fomentar una cultura empresarial más ágil y basada en datos. Un cambio estratégico para la competitividad de las pymes Desde la experiencia de h&k acompañando a más de 1.100 clientes en procesos de transformación digital, la conclusión es clara: las compañías que convierten los datos en decisiones operativas son más eficientes, más resilientes y más competitivas. “Ya no se trata de qué empresas se digitalizan antes, sino de cuáles son capaces de extraer valor real de sus datos y trasladarlo a decisiones operativas”, concluye Tejada. Con la inteligencia artificial consolidándose como motor de eficiencia y competitividad, las pymes españolas afrontan ahora un momento decisivo: acelerar su transformación o arriesgarse a perder capacidad de reacción frente a competidores más avanzados.
8 Mayo 2026
Rincón del CISO
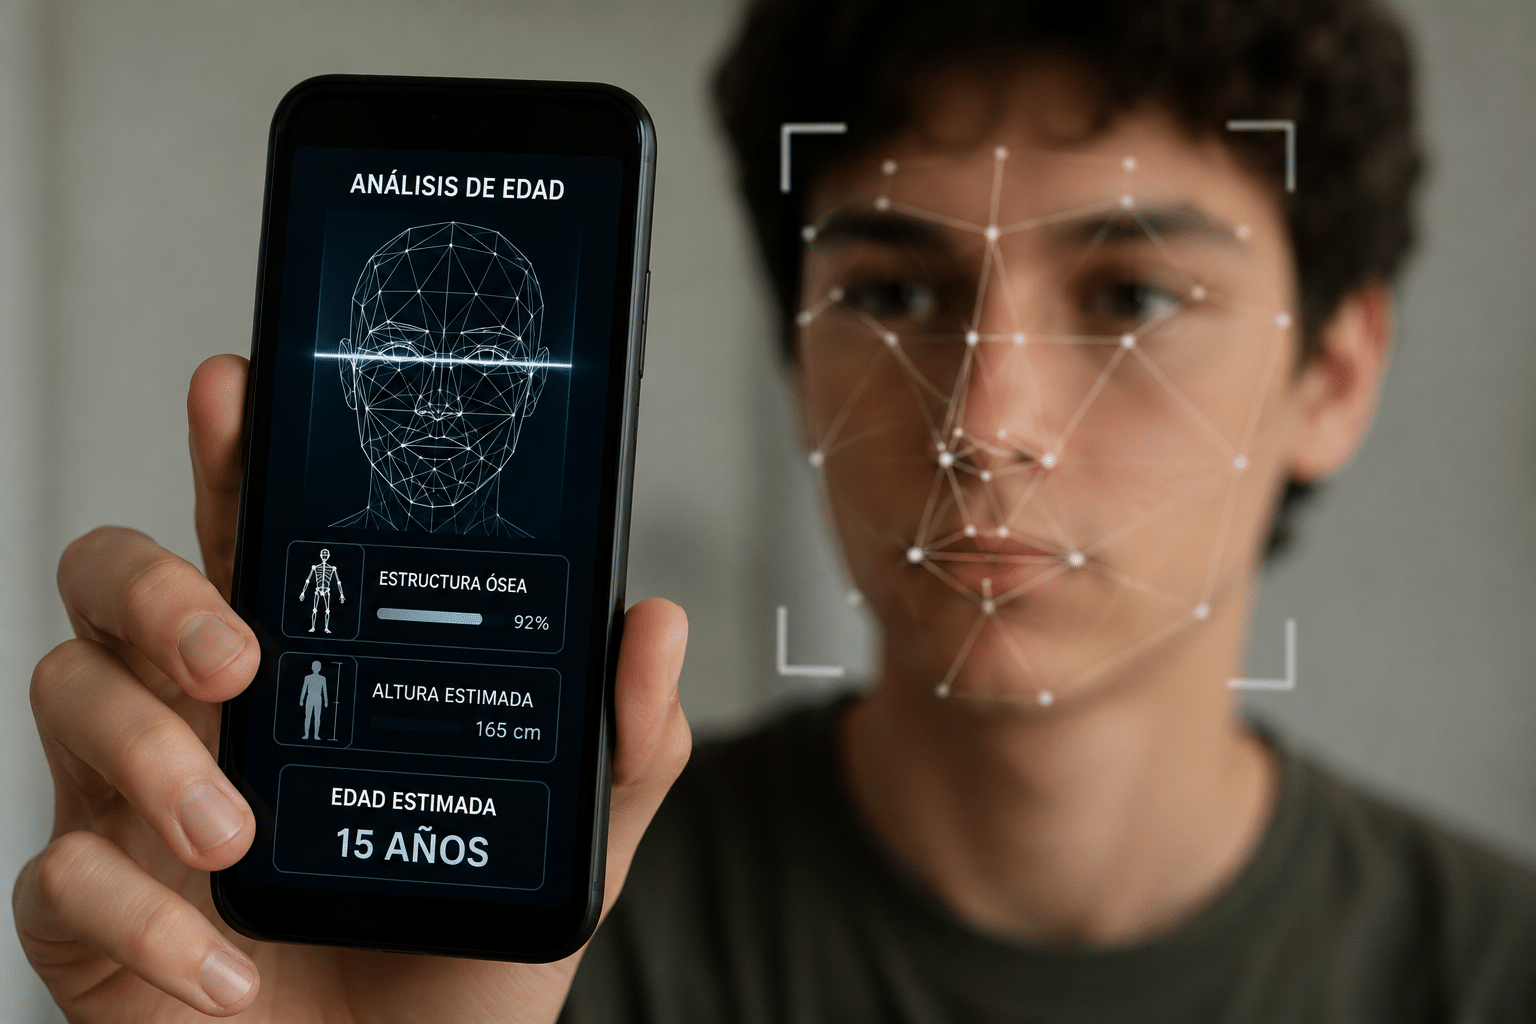
Meta continúa avanzando en sus medidas de protección de menores en redes sociales y ha anunciado la incorporación de nuevas tecnologías basadas en inteligencia artificial para estimar la edad real de los usuarios de plataformas como Facebook e Instagram. La compañía utilizará sistemas de análisis visual capaces de identificar señales relacionadas con la edad a través de fotografías y vídeos compartidos en las plataformas. Entre los elementos analizados se incluirán aspectos físicos como la estructura ósea, la altura o determinados rasgos visuales, combinados con el comportamiento digital y la actividad del usuario dentro de la plataforma. IA para reforzar el control de acceso de menores Según explicó la compañía, estas herramientas permitirán mejorar la detección de cuentas gestionadas por menores de edad, especialmente aquellas que habrían falseado su fecha de nacimiento al registrarse. Además del análisis de imágenes, los sistemas también tendrán en cuenta información contextual obtenida a partir de publicaciones, interacciones y patrones de uso dentro de las redes sociales. Desde la empresa insisten en que esta tecnología no utiliza reconocimiento facial, una funcionalidad que dejó de emplear hace varios años, sino modelos de estimación de edad apoyados en inteligencia artificial. Presión regulatoria y preocupación por la protección de menores El anuncio llega en un contexto de creciente presión regulatoria sobre las grandes plataformas digitales en relación con la protección de menores y el impacto del uso intensivo de redes sociales. En las últimas semanas, distintos organismos y tribunales han cuestionado las políticas de protección infantil de las plataformas tecnológicas. En Estados Unidos, varias resoluciones judiciales recientes han señalado a compañías del sector por no implementar medidas suficientes para limitar determinados riesgos asociados al uso de redes sociales por parte de menores. Por su parte, la European Commission ha iniciado investigaciones sobre los mecanismos de protección de menores en plataformas digitales y la capacidad de las compañías para verificar adecuadamente la edad de los usuarios. Cuentas restringidas para adolescentes La compañía asegura que mantiene como requisito mínimo los 13 años para acceder a sus servicios. En aquellos casos en los que la IA detecte perfiles potencialmente gestionados por menores de esa edad, las cuentas podrán ser desactivadas. Además, si un usuario adolescente se registró como adulto, el sistema podrá reclasificar automáticamente la cuenta dentro de la categoría de perfiles para menores de entre 13 y 17 años, aplicando restricciones adicionales sobre contenidos, privacidad e interacciones. IA y eficiencia operativa El anuncio coincide también con una nueva fase de reorganización interna dentro de Meta, marcada por un importante ajuste de plantilla y por el incremento de las inversiones en inteligencia artificial. La compañía continúa acelerando el desarrollo de tecnologías basadas en IA tanto para moderación de contenidos como para automatización de procesos y seguridad digital, en un momento en el que las grandes tecnológicas compiten por reforzar sus capacidades en este ámbito.
7 Mayo 2026
Rincón del CISO
La automatización reduce el impacto económico de las brechas, pero la falta de gobierno de la IA se consolida como uno de los principales riesgos para las organizaciones. El último informe Cost of a Data Breach 2025, elaborado por IBM junto al Ponemon Institute, confirma un cambio relevante en el panorama global de la ciberseguridad: por primera vez en cinco años, el coste medio de una brecha de datos ha descendido, impulsado en gran medida por el uso de inteligencia artificial en la detección y respuesta ante incidentes. Sin embargo, el mismo estudio advierte de una tendencia preocupante: la adopción de la IA está creciendo más rápido que su supervisión, lo que incrementa los riesgos operativos y regulatorios para las organizaciones. El coste medio global baja por primera vez en cinco años Según el informe, el coste medio mundial de una vulneración de datos se situó en 4,44 millones de dólares en 2025, frente a los 4,88 millones del año anterior, lo que supone una reducción del 9 %. Esta caída está directamente relacionada con la mejora en los tiempos de detección y contención gracias al uso de IA y automatización en los equipos de seguridad. Sin embargo, el informe subraya una excepción relevante: en Estados Unidos el coste medio superó los 10,22 millones de dólares, alcanzando su máximo histórico debido al incremento de sanciones regulatorias y costes asociados a la detección y escalado del incidente. La inteligencia artificial reduce costes… pero también genera nuevas superficies de ataque El estudio confirma que la IA se ha convertido en un factor dual dentro del ecosistema de ciberseguridad. Por un lado, su uso en operaciones de seguridad permite reducir el coste medio de las brechas en aproximadamente 1,9 millones de dólares, además de acortar en 80 días el tiempo necesario para gestionar incidentes. Por otro lado, los atacantes también están aprovechando estas tecnologías. El informe revela que uno de cada seis incidentes de seguridad ya implica el uso de IA por parte de los atacantes, especialmente en campañas de phishing automatizado y ataques mediante deepfakes. La falta de gobierno de la IA emerge como uno de los principales riesgos empresariales Uno de los hallazgos más relevantes del informe es el desajuste entre adopción tecnológica y control organizativo. Según los datos analizados: El 63 % de las organizaciones carece de políticas de gobierno de la IA El 97 % de las brechas relacionadas con IA afectaron a sistemas sin controles de acceso adecuados El 20 % de las vulneraciones estuvieron vinculadas a IA en la sombra Estos resultados reflejan una tendencia clara: la expansión de herramientas de IA fuera de los marcos corporativos tradicionales está incrementando la exposición a incidentes de seguridad. El phishing vuelve a liderar los vectores de ataque más frecuentes El phishing se mantiene como el principal vector inicial de intrusión, presente en el 16 % de las vulneraciones analizadas, con un coste medio cercano a los 4,8 millones de dólares por incidente. Además, los ataques a proveedores externos y a la cadena de suministro se consolidan como el segundo vector más frecuente y uno de los más costosos. El sector sanitario continúa siendo el más afectado Por duodécimo año consecutivo, el sector sanitario lidera el ranking de costes por brecha de seguridad, con un impacto medio de 7,42 millones de dólares por incidente, debido principalmente al valor estratégico de los datos personales de pacientes. Además, este sector registra el mayor tiempo medio de identificación y contención de incidentes, alcanzando los 279 días, muy por encima de la media global. La recuperación tras una brecha sigue siendo lenta en la mayoría de organizaciones A pesar de las mejoras en detección y respuesta, el informe revela que el 65 % de las organizaciones aún no se había recuperado completamente de la vulneración en el momento del estudio, y en la mayoría de los casos la recuperación supera los 100 días. La IA en la sombra incrementa los costes y amplifica el impacto operativo El informe identifica la IA en la sombra como uno de los principales factores emergentes de riesgo. Este tipo de uso no autorizado: añade aproximadamente 670.000 dólares al coste medio de la brecha incrementa la exposición de datos personales amplía la superficie de ataque corporativa Además, estas vulneraciones afectan con mayor frecuencia a datos distribuidos en múltiples entornos cloud y on-premise, lo que dificulta su contención. Las organizaciones siguen sin priorizar la inversión preventiva tras sufrir incidentes Otro dato relevante del informe es la reducción del número de organizaciones que incrementan su inversión en seguridad tras una brecha. En 2025, solo el 49 % planea reforzar su protección tras el incidente, frente al 63 % registrado el año anterior. Este descenso sugiere una posible brecha estratégica entre percepción del riesgo y respuesta organizativa ante amenazas emergentes. Conclusión: la carrera entre atacantes y defensores entra en una nueva fase impulsada por IA El informe de IBM confirma que la inteligencia artificial ya no es solo una herramienta defensiva, sino un elemento estructural del nuevo escenario de riesgo digital. Aunque permite reducir costes y acelerar la respuesta ante incidentes, la falta de políticas de supervisión y control está creando una nueva generación de vulnerabilidades que las organizaciones deberán abordar con urgencia en los próximos años.
5 Mayo 2026
Rincón del CISO
La creciente digitalización de los vehículos de dos ruedas está empezando a cambiar también el sector asegurador. El Real Automóvil Club de España ha presentado un nuevo seguro enfocado en la protección frente a amenazas digitales en motos y escúteres conectados. El producto, denominado “RACE CiberAuto”, nace como respuesta al aumento de riesgos asociados a tecnologías cada vez más presentes en este tipo de vehículos, como sistemas keyless, aplicaciones móviles vinculadas o llaves inteligentes. Según explica la organización, la conectividad ha abierto la puerta a nuevas vulnerabilidades que hasta ahora apenas contaban con coberturas específicas dentro del mercado asegurador español. Entre las principales preocupaciones de los usuarios destacan la clonación de llaves electrónicas, el acceso no autorizado a sistemas digitales o incluso el bloqueo remoto del vehículo. De acuerdo con datos del Observatorio de Conductores del RACE, más de ocho de cada diez conductores reconocen inquietud ante la posibilidad de sufrir un ciberataque relacionado con sus vehículos. La evolución tecnológica en motos y escúteres ha provocado que amenazas antes consideradas improbables empiecen a verse como riesgos reales. La conexión constante entre vehículo y dispositivos móviles ha incrementado la exposición a incidentes digitales, especialmente en modelos más modernos y conectados. El nuevo seguro incluye coberturas relacionadas con asistencia técnica ante ataques digitales, recuperación del acceso al vehículo en caso de manipulación o bloqueo, protección frente a la duplicación fraudulenta de llaves electrónicas y compensación de gastos derivados de incidentes cibernéticos. Además, el servicio incorpora asesoramiento legal especializado en ciberdelitos y sistemas de monitorización preventiva destinados a detectar posibles exposiciones digitales o vulnerabilidades. Para desarrollar esta iniciativa, el RACE ha contado con la colaboración de Lazarus Technology, compañía especializada en ciberseguridad, con el objetivo de reforzar la capacidad de detección y respuesta frente a amenazas en un entorno donde movilidad y tecnología están cada vez más conectadas.
4 Mayo 2026
Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Jim O’Boyle, Vicepresidente de Varonis Sonia Pulgarín: Llevas una larga trayectoria en el ámbito de la ciberseguridad. ¿Qué momentos clave has visto transformar la industria? Jim O’Boyle: El mayor momento de transformación en seguridad está ocurriendo justo ahora, con la IA. Tradicionalmente, los usuarios humanos accedían a los datos a través de aplicaciones. Ahora, los agentes de IA acceden directamente a los datos y, en muchos casos, evitan por completo las aplicaciones. Y eso significa que también pueden esquivar controles de seguridad que hasta ahora ayudaban a mantener los datos protegidos. Al mismo tiempo, estos agentes no son deterministas, por lo que nunca puedes estar completamente seguro de cómo actuarán. La revolución de la IA implica que la forma tradicional de abordar la seguridad ya no funciona y necesita evolucionar. S.P.: En una era de amenazas cibernéticas constantes, ¿cómo definirías una verdadera resiliencia organizacional más allá de la tecnología? J.O.: La resiliencia es como los frenos de un coche. Significa que una organización puede operar e innovar con IA sin perder el control, incluso cuando la tecnología y las amenazas evolucionan a velocidad de máquina. Todo empieza con una gobernanza que documente claramente la intención. En la era de la IA, la resiliencia consiste en hacer cumplir esa intención cada día mediante límites claros, responsabilidad sobre el uso de los datos y la disciplina necesaria para mantener accesos ajustados a lo estrictamente necesario. Y también implica ser honestos sobre cómo ocurren realmente las brechas de seguridad, porque la mayoría de las veces empiezan con ingeniería social y el compromiso de identidades. S.P.: A menudo se dice que las personas son el eslabón más débil. ¿Cómo cambia esto con la IA? J.O.: Las personas siempre han sido el eslabón más débil porque son impredecibles. Lo que hace la IA es multiplicar esa misma debilidad: los agentes leen correos electrónicos y Slack, siguen enlaces y lo hacen mucho más rápido que cualquier ser humano. De repente, ya no tienes un problema de phishing uno a uno, sino una superficie de ataque exponencialmente mayor. Y no se trata solo del volumen, sino de que hemos pasado de un mundo determinista, donde podías probar escenarios finitos, a otro en el que no puedes estar totalmente seguro de cómo actuará un agente. La respuesta no es “formar más a las personas”, sino construir capas de control y límites que hagan cumplir la intención y mantengan a los agentes dentro de unos márgenes definidos. S.P.: La brecha de talento en ciberseguridad sigue creciendo. ¿Qué estrategias han demostrado ser más eficaces para atraer y retener talento? J.O.: Los puestos más atractivos son aquellos en los que las personas sienten que generan impacto y que su trabajo realmente importa. La retención se vuelve mucho más sencilla cuando dejamos de pedir a los profesionales de seguridad que sean el pegamento humano entre herramientas y proyectos interminables de integración. En lugar de eso, debemos ayudarles a trabajar de forma más inteligente con IA. Cuando la IA está presente en el entorno, gestionarla manualmente es imposible. Bien utilizada, la IA transforma trabajos llenos de tareas repetitivas —que terminan derivando en brechas porque los humanos no pueden seguir el ritmo del riesgo impulsado por IA— en trabajos de alto valor, donde los equipos pueden centrarse en resultados en lugar de ahogarse entre alertas y sistemas desconectados. S.P.: ¿Cómo está redefiniendo el “nuevo orden digital” las prioridades de seguridad de los datos en las organizaciones? J.O.: El nuevo orden digital está definido por una escala impulsada por IA, donde los datos ya no son estáticos, sino que se consumen, copian y reinterpretan constantemente. La IA y la seguridad de los datos van de la mano: los datos siempre han sido el motor de las organizaciones y ahora también son el motor de la IA. A esto se suma la presión por adoptar IA: todos los equipos directivos sienten que no pueden quedarse fuera, pero tampoco pueden permitirse implementarla de una forma que genere riesgos. De media, las organizaciones solo permiten que la IA acceda al 3% de sus datos. Esto limita enormemente lo que la IA puede hacer y el valor que realmente puede aportar. S.P.: Mirando al futuro, ¿qué capacidades o mentalidades definirán a los líderes de ciberseguridad de los próximos cinco años? J.O.: Durante los próximos cinco años, los líderes que marcarán la diferencia en ciberseguridad serán radicalmente data-centric. Exigirán capas de control dinámicas y automatizadas que hagan cumplir la intención en tiempo real, detecten comportamientos anómalos a velocidad de máquina y ajusten continuamente los accesos. Y, además, tendrán una visión muy pragmática de la amenaza: los atacantes ya están utilizando IA sin ningún tipo de límites, y la mayoría de las brechas siguen comenzando con ingeniería social y robo de identidades o sesiones. Los líderes invertirán en precisión, detección y respuesta basadas en comportamiento, y en límites que permitan al negocio avanzar rápido sin perder el control. S.P.: A nivel más personal, ¿qué es lo que más te entusiasma de esta adopción masiva de IA por parte de las organizaciones? J.O.: Estamos viviendo una enorme evolución en la ciberseguridad. Los atacantes están utilizando IA para lanzar ataques mucho más dirigidos y escalables. Los copilots exponen datos, y esos mismos copilots también pueden utilizarse como armas para extraer información sensible. Los agentes de IA pueden ejecutar tareas las 24 horas del día utilizando la información a la que acceden. Hace unos años, un insider malicioso necesitaba buscar activamente información valiosa. Hoy, esos mismos datos están a una simple consulta de distancia. En Varonis llevamos mucho tiempo diciendo que todo gira en torno a los datos: eso es lo que buscan los atacantes en cualquier brecha de seguridad. El auge de la IA demuestra que la seguridad del dato sigue estando en el centro de todo. Y, a medida que las organizaciones adoptan IA, nunca había sido tan importante adoptar un enfoque de seguridad centrado en los datos.
3 Mayo 2026
Rincón del CISO
Roberto Gutiérrez Mourente, responsable de IA e Innovación de Singular Bank, entrevista a Carlos Bello, director de Innovación, Tecnología y Transformación de ILUNION Hotels. Roberto Gutiérrez: Carlos, antes de estar a la cabeza de la transformación en ILUNION Hotels, ¿qué experiencias personales marcaron tu forma de entender el liderazgo? Carlos Bello: A lo largo de mi trayectoria profesional he tenido muchos tipos de líderes de los cuales he ido aprendiendo lo que quería aplicar y, sobre todo, lo que no debía aplicar para liderar equipos. Recuerdo una experiencia que fue, a la vez, profesional y personal: en una de las grandes empresas en las que estuve, tuve que decidir cómo quería gestionar al equipo que tenía conmigo, a pesar de que eso iba totalmente en contra de lo que mi responsable en ese momento quería. Fue una decisión difícil que afectó también al plano personal, pero que reforzó mi convicción de impulsar un liderazgo con propósito. R.G.: Sueles defender que la innovación no es solo tecnología, sino cultura y propósito. ¿Cómo se construye realmente una cultura innovadora en una organización grande y diversa como ILUNION Hotels? C.B.: He tenido la gran suerte de llegar a una compañía donde el equipo directivo ha creído en la relevancia de la innovación y, como decimos internamente, se caracteriza por una curiosidad genuina. Hay que tener en cuenta que el propio modelo de negocio ya es innovador en sí mismo, al combinar un espíritu social muy potente con un objetivo económico claro, demostrando que el beneficio social y el económico pueden coexistir en una misma organización. Para crear una cultura real de innovación en una organización grande y diversa, lo importante es fomentar la participación de todas las personas en el proceso, dotándolas de conocimiento y promoviendo incentivos que van más allá de lo económico: tiempo para innovar, reconocimientos, participación en proyectos de transformación. R.G.: Habéis sido reconocidos por el Premio Forbes by Kyndryl a la innovación en talento y cultura. ¿Qué crees que ha sido diferencial en vuestro modelo para recibir el premio en esta categoría? C.B.: Fue un orgullo recibir ese reconocimiento, porque, como decíamos antes, la cultura define a una empresa, y en ILUNION Hotels somos, ante todo, innovadores. Ser reconocidos entre muchas organizaciones, algunas del IBEX-35, demuestra que el camino que emprendimos hace 10 años tiene una cultura consolidada que impulsa la transformación del sector. El elemento diferencial ha sido, sin duda, el valor que aportan nuestras personas. En el centro de nuestro modelo de negocio social innovador, son ellas motor de la cultura, demostrando cada día que construir un mundo mejor con todos incluidos es posible. R.G.: En procesos de cambio profundo siempre hay resistencia. ¿Qué papel juega la resiliencia en tu liderazgo y cómo la trabajas tanto a nivel personal como organizativo? C.B.: Es una cuestión que nos toca muy de cerca, porque la resiliencia es parte del ADN de ILUNION Hotels. El 40 % de las personas que trabajan en la compañía tiene discapacidad, y otro 15 % está, o ha estado, en situación de vulnerabilidad. La resiliencia no es, por tanto, un concepto abstracto: la ves y la sientes en el día a día de todos los compañeros que me rodean, y eso impregna necesariamente nuestro modelo de liderazgo. A nivel personal, las distintas situaciones complejas que he atravesado a lo largo de mi trayectoria me han enseñado a incorporar la adaptación como una capacidad de mejora continua. R.G.: ¿Cuál ha sido la decisión más arriesgada que has tomado en tu carrera y qué aprendiste de ella? C.B.: Sin duda, la etapa en una multinacional española en la que debía elegir entre mantener mis valores de gestión, basados en el trabajo en equipo y el desarrollo de las personas, o adoptar un modelo completamente opuesto al mío. Después de tres años trabajando con un responsable que gestionaba las personas como recursos y no como profesionales, decidí anteponer mis principios. Lo más revelador llegó cuando, al solicitar el cambio de área, el Departamento de Recursos Humanos respaldó el modelo autoritario imperante. Fue entonces cuando comprendí que los principios de la empresa eran incompatibles con los míos, y que ese desajuste no iba a resolverse. Esa experiencia me enseñó que la coherencia entre valores personales y cultura organizativa no es opcional: es la base de cualquier liderazgo sostenible. R.G.: Si dentro de diez años alguien estudiara el modelo de ILUNION Hotels como caso de éxito en cultura de innovación, ¿qué te gustaría que destacaran? C.B.: Me gustaría que destacaran que el modelo de #InnovACCIÓN, abierto, híbrido y descentralizado, permitió empoderar a cada una de las personas que formaban parte de la compañía, haciendo posible que cualquier profesional pudiera identificar, a través del emprendimiento interno, soluciones reales a los retos del negocio. Pero, sobre todo, me gustaría que destacaran que la cultura de innovación llegó a ser tan sólida y transversal que el área de Innovación dejó de ser necesaria: la innovación ocurría de manera natural en todas las áreas, sin necesidad de impulso externo. R.G.: ¿Qué personaje de ficción crees que sería un gran director de innovación? C.B.: James Bond 007. Destaca por su capacidad para tomar decisiones en entornos de alta incertidumbre, mantener la calma bajo presión y actuar con rapidez cuando la información es incompleta. Bond no se limita a seguir protocolos: los comprende, pero sabe cuándo romperlos para lograr el objetivo. Es una cualidad esencial en cualquier líder de innovación que necesita desbloquear organizaciones y empujar el cambio cuando los modelos tradicionales ya no funcionan. Además, combina la gestión de personas, tecnología y contexto con una inteligencia estratégica sobresaliente. Su visión (tecnología como habilitador, no como fin), su capacidad de adaptación cultural y su foco en el impacto y los resultados lo convierten en un perfil muy alineado con lo que hoy se espera de un director de Innovación: alguien que conecta talento, propósito y acción para resolver problemas complejos y generar valor real. R.G.: Si organizaras una cena mezclando ciencia, empresa y humanismo, ¿a quién invitarías? C.B.: Sería una mesa de referentes que han marcado mi trayectoria personal y profesional. Zaha Hadid representa, como pocos, la intersección entre ciencia, tecnología y creatividad, y cómo la innovación radical nace cuando aplicas rigor científico a preguntas que hasta entonces parecían reservadas al arte. Para la parte de empresarial, elegiría sin duda a Yvon Chouinard, fundador de Patagonia, porque ha demostrado que el propósito puede ser estrategia: la sostenibilidad, la ética y las personas en el centro de todas las decisiones. Y Gandhi encaja de forma sólida en la parte humanista: su defensa de la no violencia, la dignidad y la coherencia entre valores y acción lo convierten en una referencia ineludible cuando se habla de ética y liderazgo moral. Si Zaha pregunta “¿qué es posible?” y Chouinard “¿cómo hacerlo viable?”, Gandhi pone sobre la mesa la pregunta clave: “¿Deberíamos hacerlo?”
3 Mayo 2026
Rincón del CISO
Todas las civilizaciones, desde el antiguo Egipto y Mesopotamia, han implementado sistemas de registro de sus ciudadanos. Principalmente por motivos fiscales, aunque parece inherente al ser humano la necesidad de registrar quiénes somos y qué hacemos. Con la llegada de los ordenadores al ámbito laboral a finales de los 80, aparecen otro tipo de sociedades en las empresas: las identidades digitales. Los primeros ejemplos los encontramos en Microsoft o IBM, donde miles de empleados ya requieren el ordenador (y por tanto, a su alter ego digital) para realizar su trabajo. Una nueva realidad Desde ese momento, estas sociedades digitales suponen un reto para la organización (que se lo pregunten a los CISOs). A diferencia del resto de sociedades, los individuos que las comprenden NO deben ser iguales ante la ley: un responsable de marketing ni es ni debe ser igual a un fiscalista. ¿Qué leyes deben cumplir nuestros alter egos digitales? En el ámbito laboral, una cuenta digital puede hacer algo o no en función de los accesos que le sean asignados. Ésta es una realidad paralela otorgada: una cosa es firmar el contrato laboral y otra que te den acceso a las herramientas que necesitas para el desempeño. Para unir y controlar ambas realidades (laboral y digital) nació la Gestión de Identidades y Accesos (IAM). Y para facilitar la asignación de accesos a los empleados, nacieron los modelos de autorización basados en roles (RBAC) y posteriormente los basados en atributos (ABAC). El modelo ABAC permite asignar accesos en función de los atributos del empleado: puesto de trabajo, departamento, sede… Junto con soluciones que permitan automatizar su asignación, se convierte en la piedra angular de todo sistema IAM. Se convierten en la ley digital, que dicta en gran medida qué puede hacer cada uno. No es bit todo lo que reluce Al menos, esa es la teoría. Al igual que en el mundo real, las sociedades digitales se ven constantemente asediadas por cambios (organizativos), necesidades (por proyectos) y evoluciones (de tecnologías). Esto hace que, tras un gran esfuerzo inicial de definición, cuando todo está ya ordenado, siempre (y con cierta frecuencia) toque actualizar el modelo. Vamos, nuestro pan de cada día. A diferencia del RBAC, que agrupa los permisos en funciones más concretas, el ABAC necesita actualizar dos universos constantemente: atributos organizativos y accesos. No se termina de ver fin a los trabajos manuales consultivos. La consecuencia última es que nunca se termina de definir un modelo ABAC potente y eficiente, como demanda nuestra organización. Se sigue dependiendo de peticiones de empleados, flujos complejos de aprobación RBAC y mucho, mucho trabajo manual (y sufrimiento). Es lo que hay Esto no es algo nuevo en la historia de la humanidad. En múltiples ocasiones, hemos encontrado retos infranqueables, hasta que una dosis de ingenio encontraba la solución. Podemos volver al antiguo Egipto para buscar inspiración. Entonces, llevar agua del Nilo a campos más altos se hacía a puro brazo, subiendo cubos una y otra vez. Con la invención del shaduf, una pértiga con un cubo en un extremo y un contrapeso en el otro, un solo campesino podía elevar agua de forma continua y mucho menos agotadora, sustituyendo en gran medida el método anterior de acarreo manual. ¿Cuántas veces nos resistimos a dejar el puro brazo, en lugar de explorar nuevas opciones?. Y es que a veces, cuando vemos que no llega suficiente agua arriba, nos empeñamos en cambiar el cubo (solución IAM) o los brazos (proveedor de servicios), en lugar de buscar nuestro shaduf. Y a lo mejor no hace falta irse hasta Egipto… Alejandro Díez Responsable de desarrollo del negocio de ORMIS
3 Mayo 2026
Rincón del CISO
Por qué este hito es relevante para TXOne Networks y los entornos industriales En ciberseguridad industrial, la eficacia de una solución no depende únicamente de sus funcionalidades, sino de cómo se diseña, se desarrolla y se mantiene a lo largo del tiempo. A medida que los entornos de Operational Technology (OT) se integran cada vez más con los sistemas IT, la superficie de ataque se amplía significativamente. Al mismo tiempo, los sistemas industriales siguen sujetos a requisitos estrictos como alta disponibilidad, compatibilidad con sistemas legacy y operaciones críticas para la seguridad. Esta combinación hace imprescindible que la ciberseguridad esté integrada desde la fase de desarrollo, y no solo aplicada en el despliegue. En este contexto, la certificación IEC 62443-4-1 adquiere una relevancia particular, y representa un hito importante para TXOne Networks. Qué valida técnicamente la IEC 62443-4-1 La norma IEC 62443-4-1 define los requisitos para un Secure Development Lifecycle (SDL) específico para sistemas de automatización y control industrial (IACS). A diferencia de otros marcos genéricos, está diseñada teniendo en cuenta las particularidades de los entornos industriales. La obtención de esta certificación implica que los procesos de ingeniería de TXOne han sido evaluados y validados de forma independiente en áreas clave como: Gestión de requisitos de seguridad integrada en el diseño del producto Modelado de amenazas alineado con casos de uso industriales Principios de arquitectura y diseño seguro Prácticas de desarrollo seguro a nivel de código Verificación y validación mediante pruebas de seguridad específicas Gestión de vulnerabilidades y procesos de divulgación Gobernanza de parches y actualizaciones adaptada a entornos operativos Desde un punto de vista técnico, esto garantiza que los controles de seguridad se aplican de forma sistemática a lo largo de todo el ciclo de vida del producto, reduciendo el riesgo de vulnerabilidades estructurales difíciles de mitigar una vez en producción. Por qué es un hito clave para TXOne Networks Para TXOne Networks, esta certificación no es solo un requisito de cumplimiento, sino una evidencia de la madurez y estandarización de sus procesos de desarrollo. Hay tres aspectos que hacen que este hito sea especialmente relevante: 1. Formalización del desarrollo seguro orientado a OT Aunque las prácticas de desarrollo seguro están consolidadas en el mundo IT, su aplicación en OT requiere un enfoque diferente. Los entornos industriales implican: Sistemas deterministas y restricciones en tiempo real Protocolos propietarios y tecnologías legacy Baja tolerancia a cambios o interrupciones La IEC 62443-4-1 asegura que el desarrollo seguro se adapta a estas condiciones, y la certificación de TXOne confirma que sus procesos están alineados con las necesidades específicas del entorno OT, no con modelos IT tradicionales. 2. Reducción del riesgo en origen Muchas vulnerabilidades tienen su origen en la fase de diseño. Mediante la aplicación de procesos estructurados como el modelado de amenazas o las revisiones de seguridad en arquitectura, TXOne reduce los riesgos sistémicos antes de que las soluciones se desplieguen. Esto es especialmente crítico en entornos OT, donde aplicar parches o sustituir sistemas puede ser complejo y con impacto operativo. 3. Validación independiente del rigor técnico El proceso de certificación, llevado a cabo por un organismo acreditado, proporciona una validación objetiva del cumplimiento de estándares internacionales. Para los clientes, esto supone una garantía adicional, especialmente en sectores regulados o infraestructuras críticas, donde la confianza en la cadena de suministro es clave. Alineando desarrollo seguro y realidad operativa Uno de los principales retos de la ciberseguridad industrial es equilibrar las mejores prácticas de seguridad con las limitaciones operativas. En entornos IT, acciones como aplicar parches, ejecutar escaneos o reiniciar sistemas son habituales. En OT, estas mismas acciones pueden implicar riesgos significativos. Por ello, la seguridad debe diseñarse para: Minimizar el impacto en la operación Soportar sistemas legacy Adaptarse a entornos de producción continua El enfoque de TXOne combina desarrollo seguro certificado con un profundo conocimiento del entorno OT, permitiendo a las organizaciones: Identificar y mapear activos industriales Evaluar vulnerabilidades y riesgos de configuración en contexto Proteger endpoints, procesos y redes sin interrumpir las operaciones Una base para la resiliencia industrial a largo plazo A medida que aumentan las amenazas dirigidas a entornos industriales y evolucionan los marcos regulatorios como IEC 62443 o el Cyber Resilience Act en Europa, la adopción de tecnologías secure-by-design se vuelve cada vez más crítica. La certificación IEC 62443-4-1 representa un paso fundamental en esta dirección. Para TXOne Networks, supone consolidar la seguridad como parte integral de su ciclo de desarrollo. Para sus clientes, aporta la confianza de que las soluciones están diseñadas teniendo en cuenta las exigencias reales de los entornos industriales. Porque en OT, donde la disponibilidad, la seguridad y la continuidad son esenciales, la ciberseguridad debe diseñarse desde el origen, no añadirse después. Oscar SotoSenior Sales Engineer, Iberia de TXOne Networks
3 Mayo 2026
Rincón del CISO
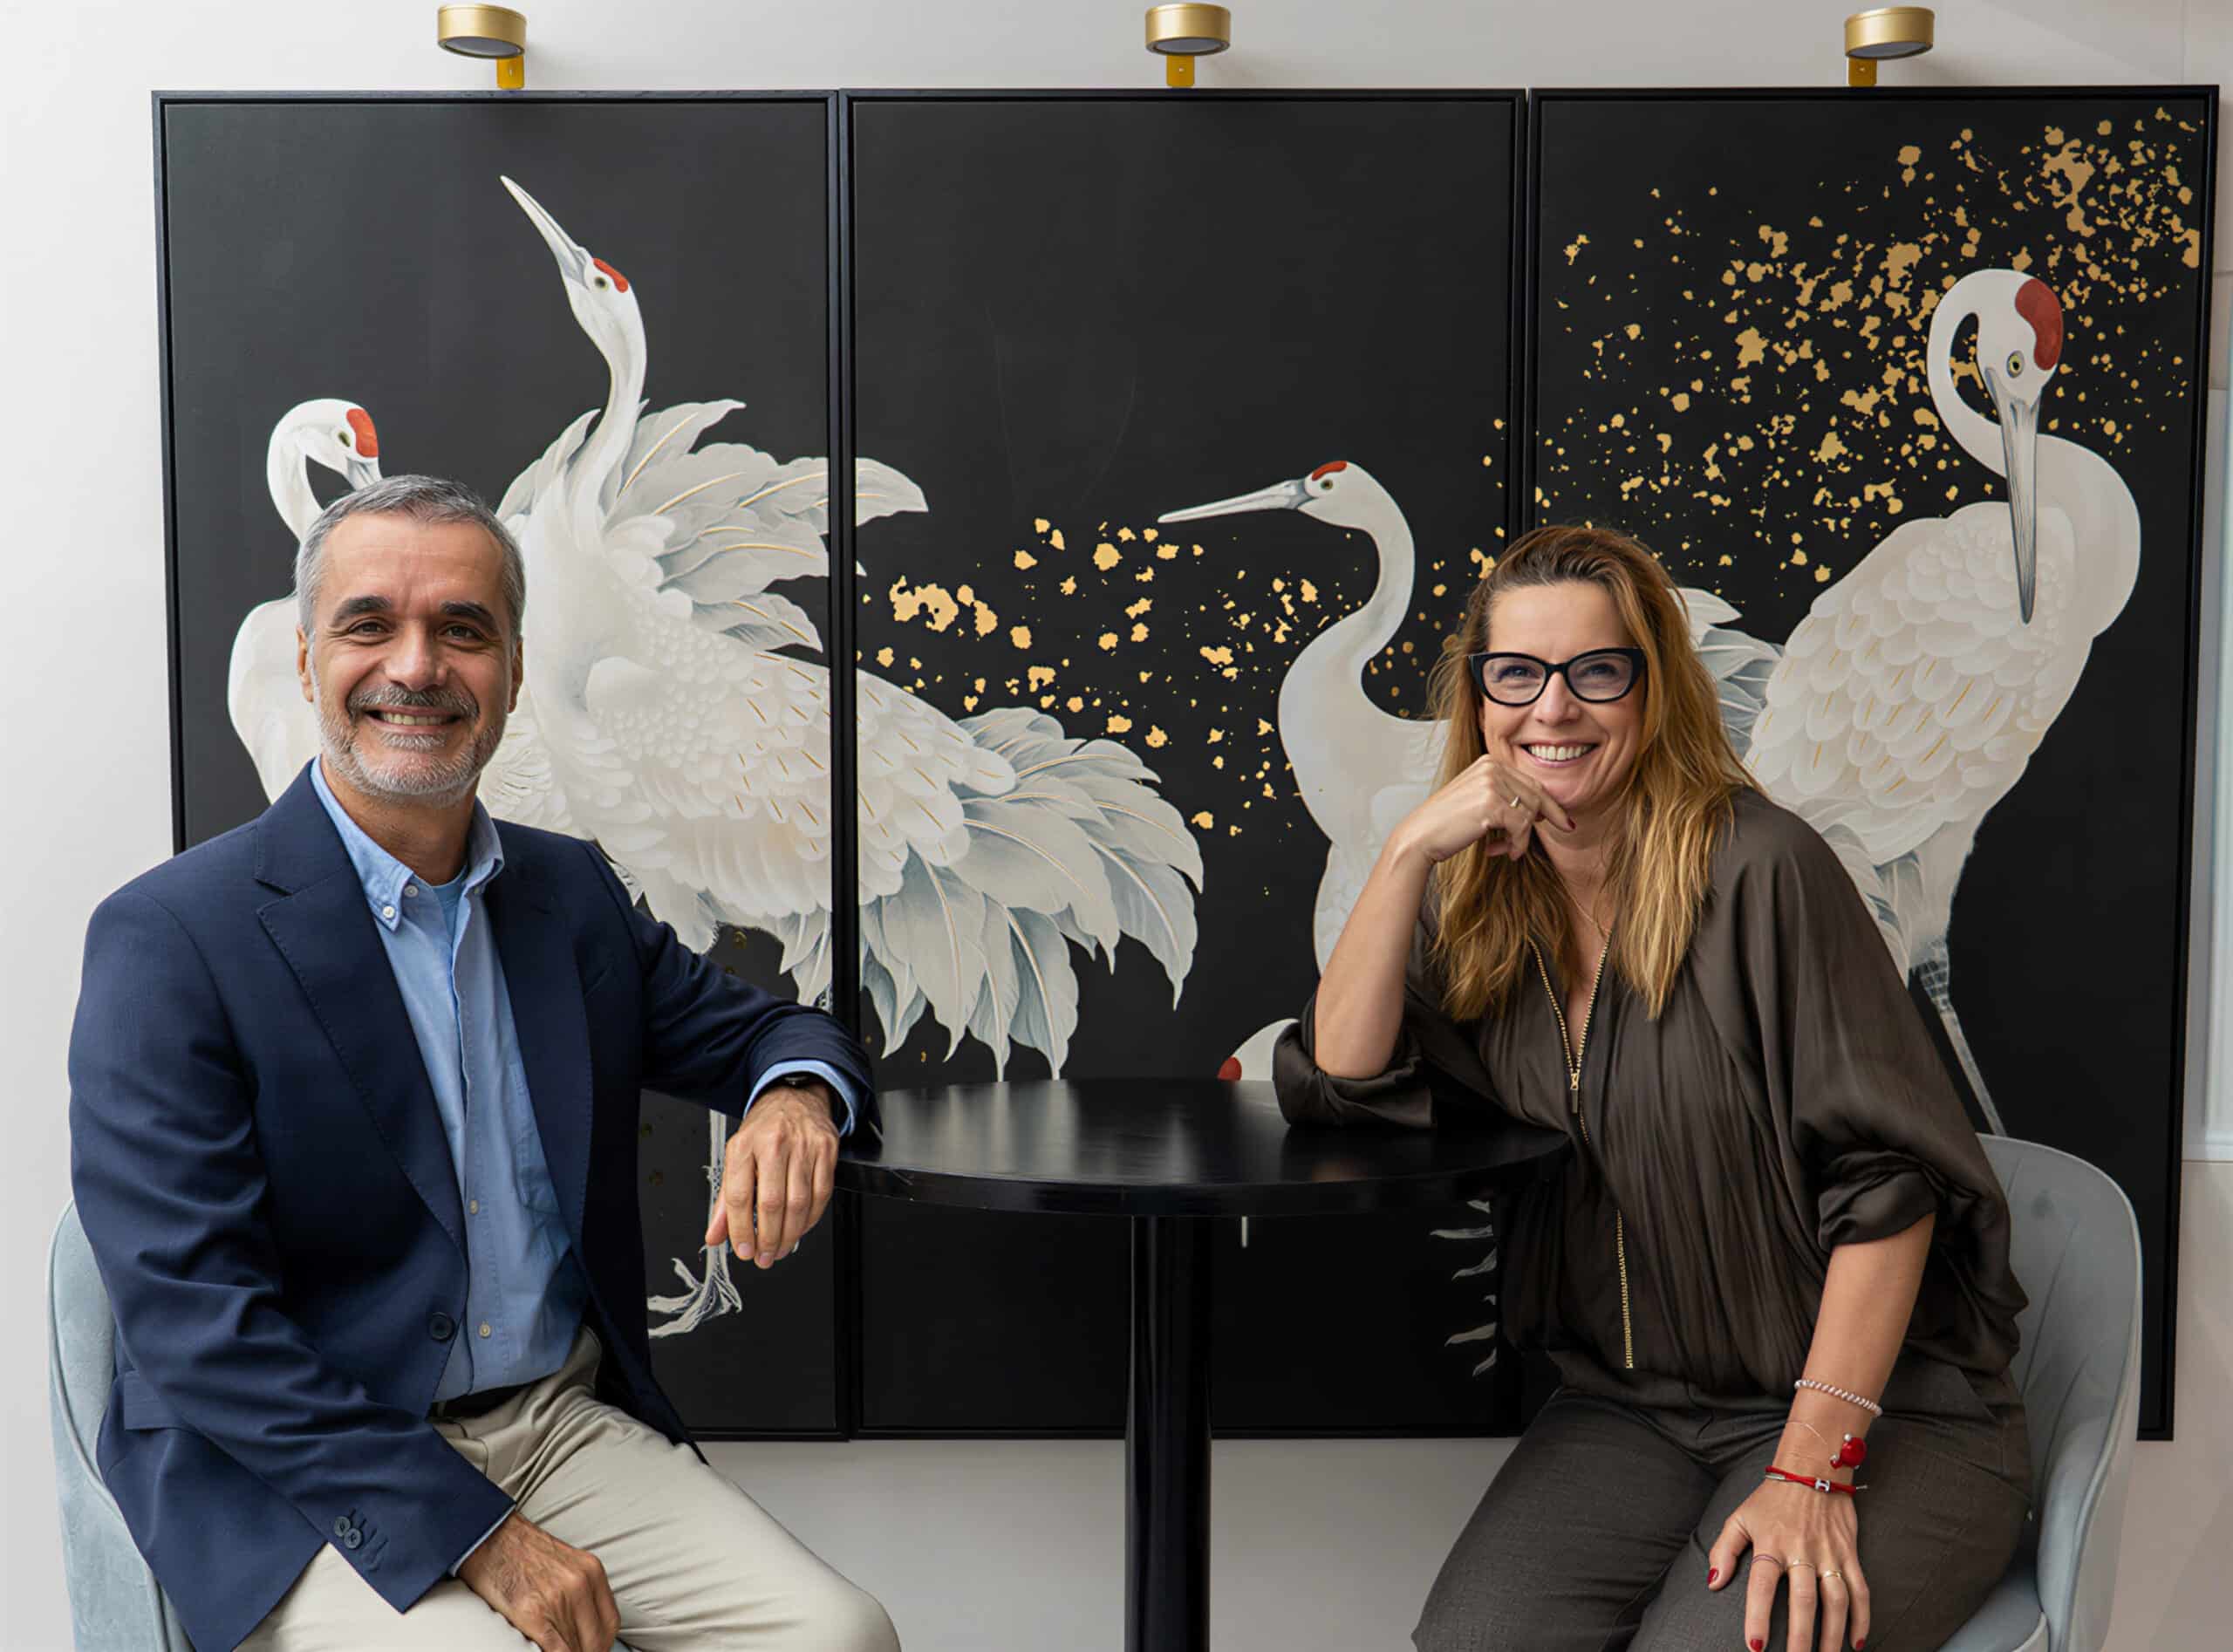
Carlos Santa Cruz, CTO de Lynx Tech, conversa con Natalia Zúñiga, Head People & Culture de Lynx Tech. Natalia Zúñiga: Carlos, la llegada de la IA ha permitido sofisticar aún más las amenazas de fraude ¿Cómo está impactando esto en el sector financiero y en la sociedad? Carlos Santa Cruz: La IA desde la perspectiva de la prevención del Fraude se viene utilizando desde hace más de 25 años, pero lo que ha cambiado ahora, y de manera significativa, es que la IA se ha popularizado con herramientas q permiten suplantar la voz e imagen de cualquier persona y por tanto engañar al cliente, usando esto para cometer delitos. Lógicamente esta situación tiene impacto en el sector financiero por la aparición de nuevas modalidades de fraude que suplantan identidades y su consecuente impacto económico. C.S.C.: En un entorno tan tecnológico, ¿qué tipo de talento buscas para que Lynx siga creciendo y evolucionando? N. Z.: Nuestros perfiles son muy diversos, mayoritariamente tecnológicos y también roles más generalistas con funciones cross, y cada uno de ellos aporta un talento único a la organización. Para nosotros es importante contar con profesionales que destaquen por su capacidad técnica y mentalidad de aprendizaje continuo y adaptación, por lo que valoramos los perfiles curiosos, que cuestionen, que quieran experimentar y que estén dispuestos a reinventarse. Añadiría también el mantener una actitud de constante colaboración ya que el mundo del fraude evoluciona a un ritmo frenético y necesitamos perfiles diversos que trabajen de forma transversal, que compartan conocimiento y que pongan al cliente en el centro de cada decisión. En definitiva, buscamos profesionales que combinen expertise, mentalidad de crecimiento y compromiso con el impacto que generamos como compañía. N.Z.: Cuando hablamos de resiliencia tecnológica en la lucha contra el fraude, ¿qué capacidades son imprescindibles para mantenerse un paso por delante? C.S.C.: Desde un punto de vista de resiliencia de sistemas de prevención de fraude, estos se diseñan en alta disponibilidad para q si alguna parte de la infraestructura falla otros componentes de la infraestructura tomen el control total de los sistemas. Desde el punto de vista de las características de los sistemas de prevención de fraude, lo importante es la capacidad de adaptación a los patrones de fraude q están apareciendo. Esto quiere decir que los sistemas deben aprender constantemente en base a los casos de fraude que se van reportando diariamente. C.S.C.: La innovación implica cambio constante. ¿Cómo se gestiona ese cambio sin generar desgaste en los equipos? N.Z.: La innovación, efectivamente, implica movimiento, transformación y las personas estamos en el centro de este engranaje, por tanto, es fundamental para las organizaciones y para los equipos de People, cuidar este núcleo. Y para ellos debemos trabajar en 3 palancas: Claridad y Propósito. Las personas no se cansan del cambio en sí, se cansan de no entender el “para qué”. Cuando el equipo comprende el impacto, el objetivo y cómo contribuye su trabajo, el cambio se convierte en evolución. Equilibrio y Flexibilidad. Innovar no significa hacerlo todo a la vez, es necesario establecer prioridades, evitar la sobrecarga y ser flexible con la madurez de los equipos. Por tanto debemos combinar ritmo con estrategia. Liderazgo y escucha. El cambio requiere espacios de conversación, feedback continuo y acompañamiento. Los líderes debemos detectar señales de fatiga, celebrar avances intermedios y generar seguridad psicológica para que las personas puedan adaptarse sin temor. N.Z.: Si miramos a los próximos cinco años, ¿qué avances en IA crees que redefinirán la forma en que entendemos la seguridad y la confianza digital? C.S.C.: Hoy por hoy proyectar una visión a cinco años es arriesgado. Estamos viviendo el momento disruptivo de una nueva tecnología con un límite q aún no se ha identificado. Esto quiere decir q se va a avanzar con esta tecnología actual hasta un determinado momento, en el cual será necesario algo adicional para seguir avanzando. Desde mi perspectiva, pensar q la tecnología actual va a conseguir una inteligencia artificial general es muy discutible. C.S.C.: A nivel personal, ¿qué te ha enseñado sobre ti misma liderar People & Culture en una empresa tecnológica? N.Z.: Sin lugar a duda te diría que descubrir mi impulso a explorar siempre diferentes vías para solucionar situaciones. Los perfiles IT son perfiles muy analíticos, curiosos y creativos en el sentido de buscar rutas alternativas para obtener el resultado excelente. Esto llevado a mi mundo de Personas me plantea siempre el reto de tener una mirada amplia que me permita ver todos los ángulos para tomar la mejor decisión y/o proponer la mejor solución. N.Z.: Después de tantos años en el sector, ¿qué es lo que todavía te sigue sorprendiendo? C.S.C.: Viendo el desarrollo de la tecnología lo que sigue sorprendiendo es la velocidad a la que avanza. Si analizamos la evolución, el avance tecnológico en un periodo de 5 años, de hace 20, equivale a los avances que se consiguen en 6 meses o 1 año hoy en día. Lo que supone un crecimiento exponencial en la capacidad tecnológica en función del tiempo.
3 Mayo 2026
Rincón del CISO
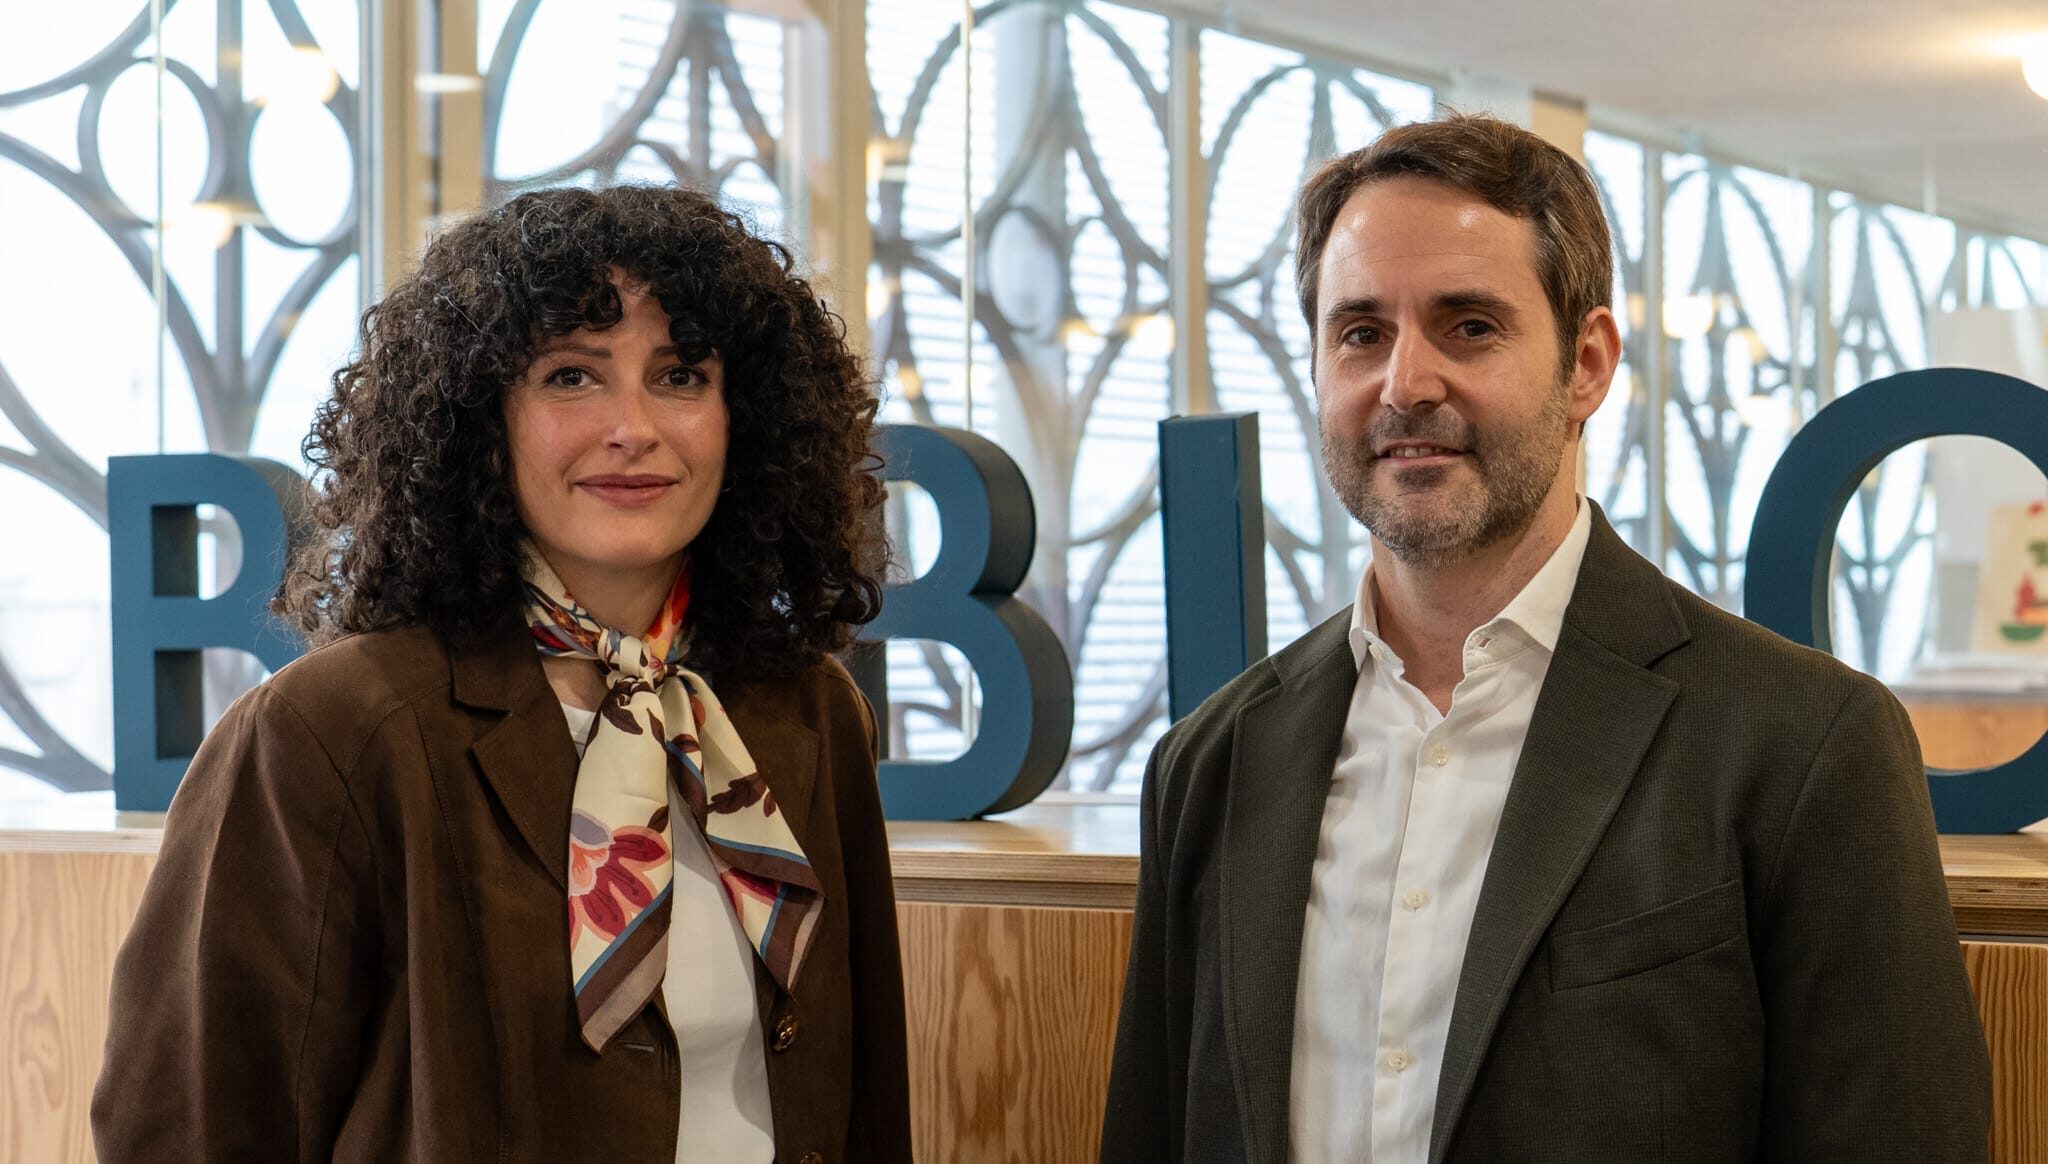
Álvaro González-Ripoll CDO de El País, entrevista a Amalia Carrasco Lozano, Directora de Comunicación en España y Portugal de BlaBlaCar Álvaro González-Ripoll: Amalia, antes de hablar de movilidad y estrategia… ¿cómo te definirías tú, más allá de tu puesto? Amalia Carrasco: Creo que me definiría como una persona curiosa, tiendo a preguntar mucho y me encanta ver cómo diferentes personas entienden y aportan una mirada distinta a un mismo tema. También me considero una persona que disfruta de lo cotidiano, me gusta tener planes a medio/largo plazo pero también poder tener un poco de espacio para lo espontáneo en el día a día. A.G.R.: ¿Recuerdas una decisión profesional que te dio vértigo, pero marcó un antes y un después en tu carrera? A.C.: Durante la mayor parte de mi carrera profesional he trabajado en diferentes agencias de comunicación. En todos estos años he tenido la suerte de acompañar en su estrategia de comunicación a muchas empresas de diferentes sectores de las que he aprendido muchísimo. Estar ahora al otro lado y estar al mando de la comunicación en España de una compañía como BlaBlaCar ha supuesto, sin duda, un punto de inflexión emocionante y gratificante en mi trayectoria. A.G.R.: ¿Qué momento de tu trayectoria te ha exigido más resiliencia y de qué manera te transformó, no solo como profesional, sino también como persona? A.C.: No recuerdo un momento concreto a destacar. Para mí, trabajar en comunicación conlleva que ningún día sea igual que el anterior. Esto es algo que me resulta realmente fascinante porque estás en continuo aprendizaje y es una experiencia muy enriquecedora que va más allá de tu día a día laboral. A.G.R.: Uno de los grandes retos es conectar sostenibilidad con acción real. ¿Cómo se construye un relato creíble sobre optimización de recursos y reducción de emisiones desde una plataforma digital? A.C.: Es fácil crear un relato creíble cuando lo que se cuenta es real. En el caso de BlaBlaCar, los beneficios de la movilidad compartida, y en concreto del coche compartido, para el medio ambiente son muchos y muy positivos y las cifras hablan por sí solas: tenemos más de 20 años de experiencia en la ocupación de vehículos y en reducir asientos vacíos. Solo en 2024, a nivel global, BlaBlaCar permitió llenar más de 70 millones de asientos vacíos, evitando la emisión de 2,5 millones de toneladas de CO₂. A.G.R.: BlaBlaCar funciona porque la gente confía. ¿Cómo se construye esa confianza desde la comunicación en un mundo cada vez más digital y rápido? A.C.: Que en los 16 años que llevamos operando en España, más de 10 millones de usuarios hayan probado en algún momento la plataforma, y sólo en el último año, más de un millón y medio de usuarios únicos activos hayan publicado o reservado un asiento en BlaBlaCar, ya es un mensaje de confianza en sí mismo. Muchas veces los usuarios son los principales portavoces de BlaBlaCar ya que en torno a nuestra comunidad se pone en valor la experiencia humana de BlaBlaCar, que es uno de los principales pilares en nuestra comunicación. A.G.R.: Si dentro de diez años miras atrás, ¿qué te gustaría que la movilidad compartida haya cambiado en la vida de las personas? A.C.: Me gustaría que la movilidad compartida haya logrado optimizar la movilidad en todos aquellos lugares que no cuentan con soluciones de transporte que sean eficientes y accesibles. Esto es algo en lo que en BlaBlaCar llevamos años trabajando y como resultado de este trabajo hemos logrado conectar en el último año el 87% de los municipios españoles. Lo hemos conseguido gracias a nuestra tecnología Boost, que permite que los conductores puedan encontrar nuevos pasajeros en diferentes puntos de su ruta, ya que pueden enviar solicitudes de reserva en paradas intermedias sin apenas desvío. Actualmente, trabajamos diariamente en seguir fomentando la vertebración de todos los lugares de España, llenando los cientos de miles de asientos vacíos que circulan cada día por nuestras carreteras con el objetivo de conseguir que este 87% de localidades conectadas llegue al 100%. A.G.R.: ¿Qué canción pondrías en un viaje compartido que represente tu manera de liderar? A.C.: Desde hace años, ‘Don`t stop me now’ de Queen ha sido siempre la canción a la que recurro cuando necesito un chute de energía o motivación.
3 Mayo 2026
Rincón del CISO
La expansión acelerada de la Inteligencia Artificial está aumentando también la exposición de las organizaciones a nuevos riesgos de ciberseguridad. Así lo refleja el último informe publicado por Akamai, que señala a las API como una de las principales superficies de ataque en la nueva era impulsada por IA generativa, agentes inteligentes y grandes modelos de lenguaje (LLM). El estudio, elaborado a partir de las respuestas de 1.840 profesionales de seguridad de distintos sectores y países, revela que el 87% de las organizaciones sufrió al menos un incidente relacionado con la seguridad de las API durante los últimos doce meses, una cifra significativamente superior al 76% registrado en 2022. Además, las empresas experimentaron una media de 3,5 incidentes vinculados a API en el último año, con un impacto económico cercano a los 600.000 euros por incidente. La IA dispara la preocupación por las API Uno de los datos más relevantes del informe es el creciente peso de la Inteligencia Artificial en las prioridades de ciberseguridad de las compañías. El 38% de los equipos de seguridad considera que proteger las tecnologías de IA será su principal prioridad durante el próximo año, mientras que el 42% asegura que las API utilizadas por aplicaciones de IA, agentes inteligentes o modelos LLM ya han sido objetivo de ciberataques recientemente. La investigación también evidencia problemas importantes de visibilidad y control. Solo el 27% de las organizaciones con inventarios completos de API sabe exactamente cuáles exponen datos sensibles, una caída considerable frente al 40% registrado hace cuatro años. Según Akamai, la rápida proliferación de API y la adopción acelerada de IA están dificultando que muchas compañías mantengan un control actualizado sobre sus entornos tecnológicos. Servicios financieros, el sector más afectado El sector financiero aparece como uno de los más expuestos: el 96% de las organizaciones de servicios financieros consultadas afirmó haber sufrido ataques relacionados con API en el último año. En cuanto al impacto económico, los sectores con mayores pérdidas por incidente fueron: energía y utilities, con una media de 731.000 euros fabricación, con 622.000 euros y salud y ciencias de la vida, con 616.000 euros El informe también revela una diferencia importante entre la percepción directiva y la realidad operativa. Mientras el 40% de los directivos considera que su organización tiene un alto nivel de madurez en pruebas avanzadas de API, solo el 28% de los equipos DevSecOps comparte esa visión. Seguridad desde el diseño Ante este escenario, Akamai insiste en que la seguridad de las API debe integrarse desde el diseño de las aplicaciones y proyectos de IA. Entre las principales recomendaciones del informe destacan: mejorar la visibilidad y el inventario de API incorporar controles y pruebas de seguridad durante todo el ciclo de vida de desarrollo y tratar la protección de API como un requisito esencial para construir sistemas de IA fiables. “La seguridad de las API debe formar parte del diseño desde el principio”, señala Sean Lyons, vicepresidente sénior de Seguridad de Aplicaciones e Infraestructuras de Akamai, quien advierte de que muchas organizaciones siguen creciendo en capacidades de IA sin disponer todavía de una base de seguridad sólida.
30 Abril 2026
Rincón del CISO
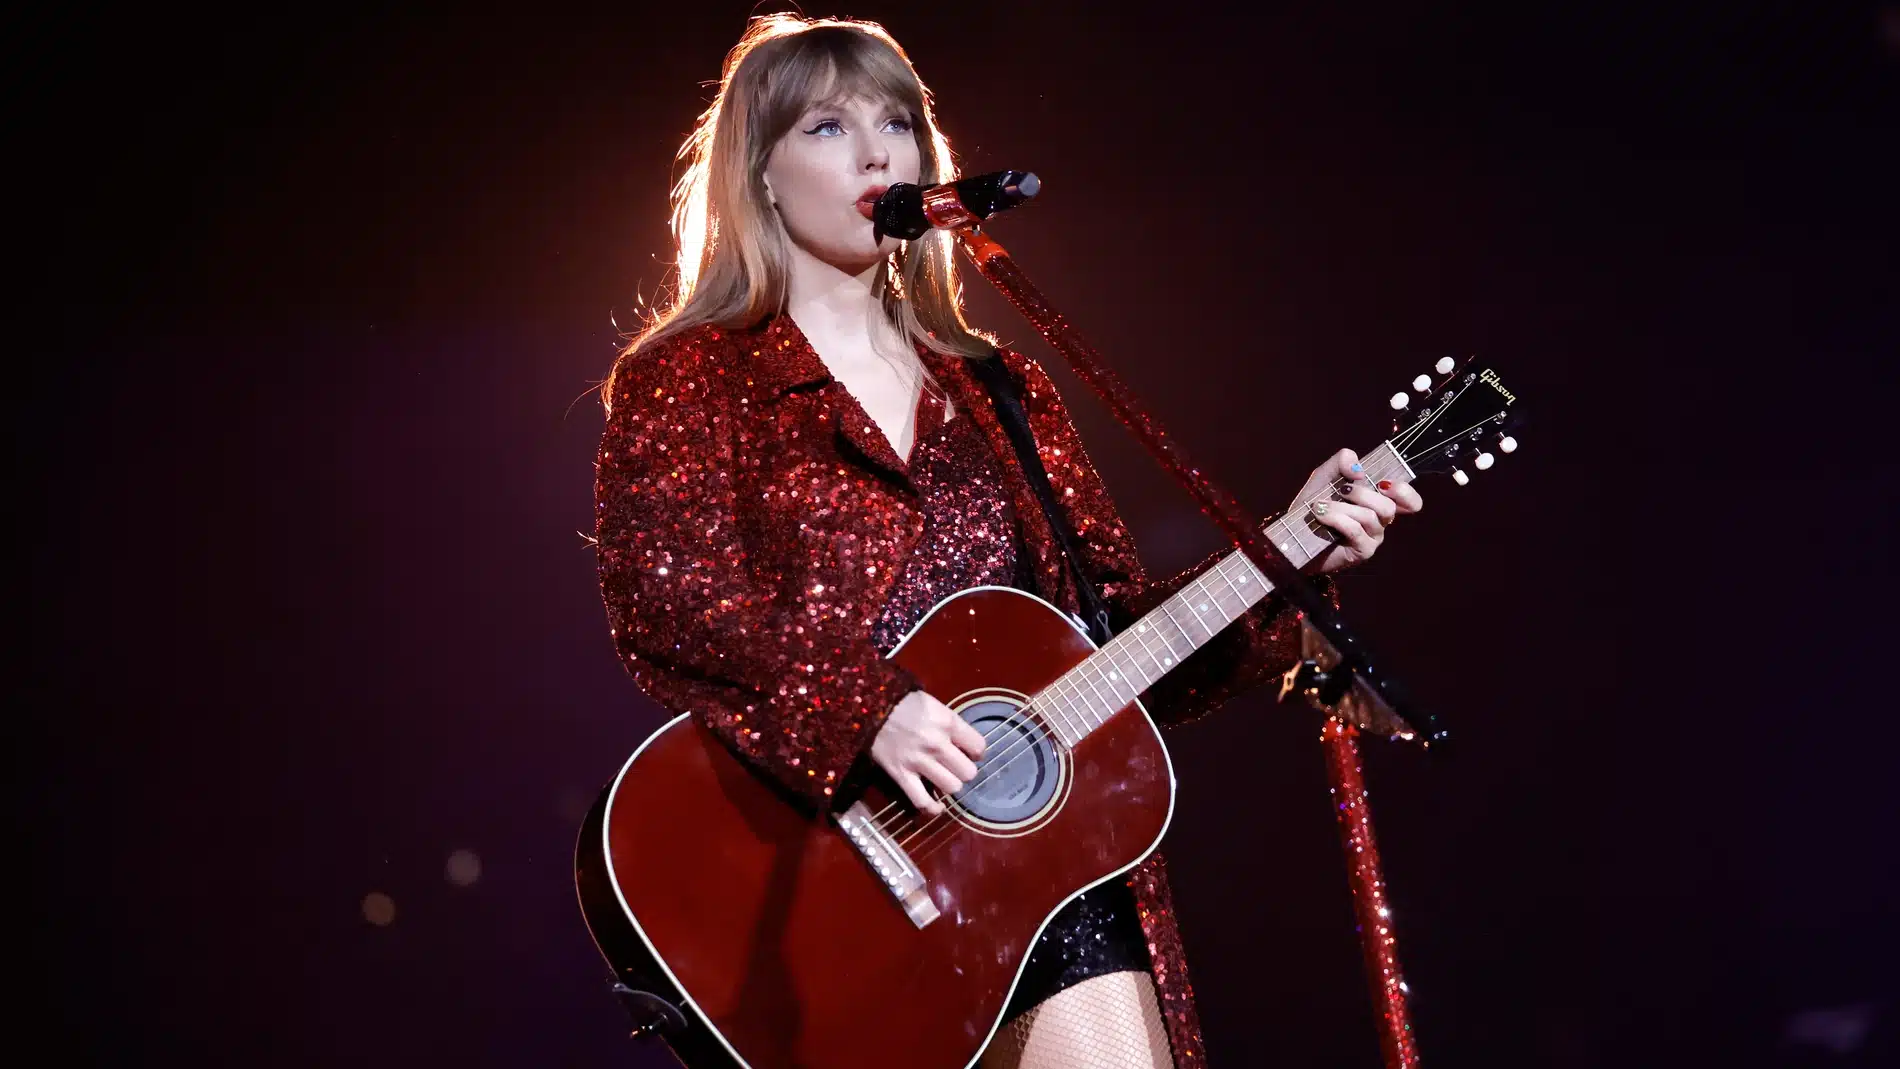
La Inteligencia Artificial generativa sigue abriendo nuevos debates legales y éticos en torno al uso de la identidad digital. El último gran movimiento llega desde la industria musical: Taylor Swift ha presentado varias solicitudes de registro de marca en Estados Unidos con el objetivo de blindar su voz y su imagen frente a posibles usos no autorizados mediante IA. Las solicitudes, presentadas ante la Oficina de Patentes y Marcas de Estados Unidos (USPTO) a través de TAS Rights Management —la firma que gestiona los derechos de la artista—, buscan proteger tanto elementos sonoros como visuales directamente asociados a Swift. Entre ellos se encuentran dos frases vinculadas a su voz: “Hey, it’s Taylor Swift” y “Hey, it’s Taylor”, además de una imagen concreta de la cantante sosteniendo una guitarra rosa durante una de sus actuaciones. Más allá de la música: proteger la identidad digital El objetivo de esta estrategia legal va mucho más allá del merchandising o los derechos de autor tradicionales. Según expertos en propiedad intelectual, estos registros podrían permitir actuar contra contenidos generados por Inteligencia Artificial que imiten o reproduzcan elementos identificables de la artista. La legislación estadounidense sobre marcas no exige una copia exacta para considerar una infracción: basta con que exista una “similitud confusa”. Esto abre la puerta a posibles acciones legales no solo contra clonaciones perfectas de voz, sino también contra imitaciones creadas con IA que puedan hacer creer al público que realmente se trata de Taylor Swift. La maniobra llega además en un contexto especialmente sensible para la cantante. En los últimos años, su imagen ha sido utilizada en varios contenidos deepfake, incluyendo imágenes explícitas generadas por IA que circularon masivamente en redes sociales y llegaron incluso a provocar reacciones políticas en Estados Unidos. Un movimiento que podría marcar tendencia El caso de Taylor Swift no es aislado. Matthew McConaughey ya registró en 2025 varias expresiones y elementos asociados a su identidad para reforzar su protección frente a la IA generativa. Todo apunta a que artistas, actores y figuras públicas podrían empezar a utilizar el derecho de marcas como una herramienta complementaria para defender su voz, imagen y personalidad en entornos digitales cada vez más difíciles de controlar. Mientras la regulación específica sobre deepfakes y clonación mediante IA continúa avanzando lentamente, este tipo de estrategias legales empiezan a perfilarse como uno de los pocos mecanismos inmediatos para proteger la identidad en la era de la Inteligencia Artificial.
29 Abril 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

