Rincón del CISO
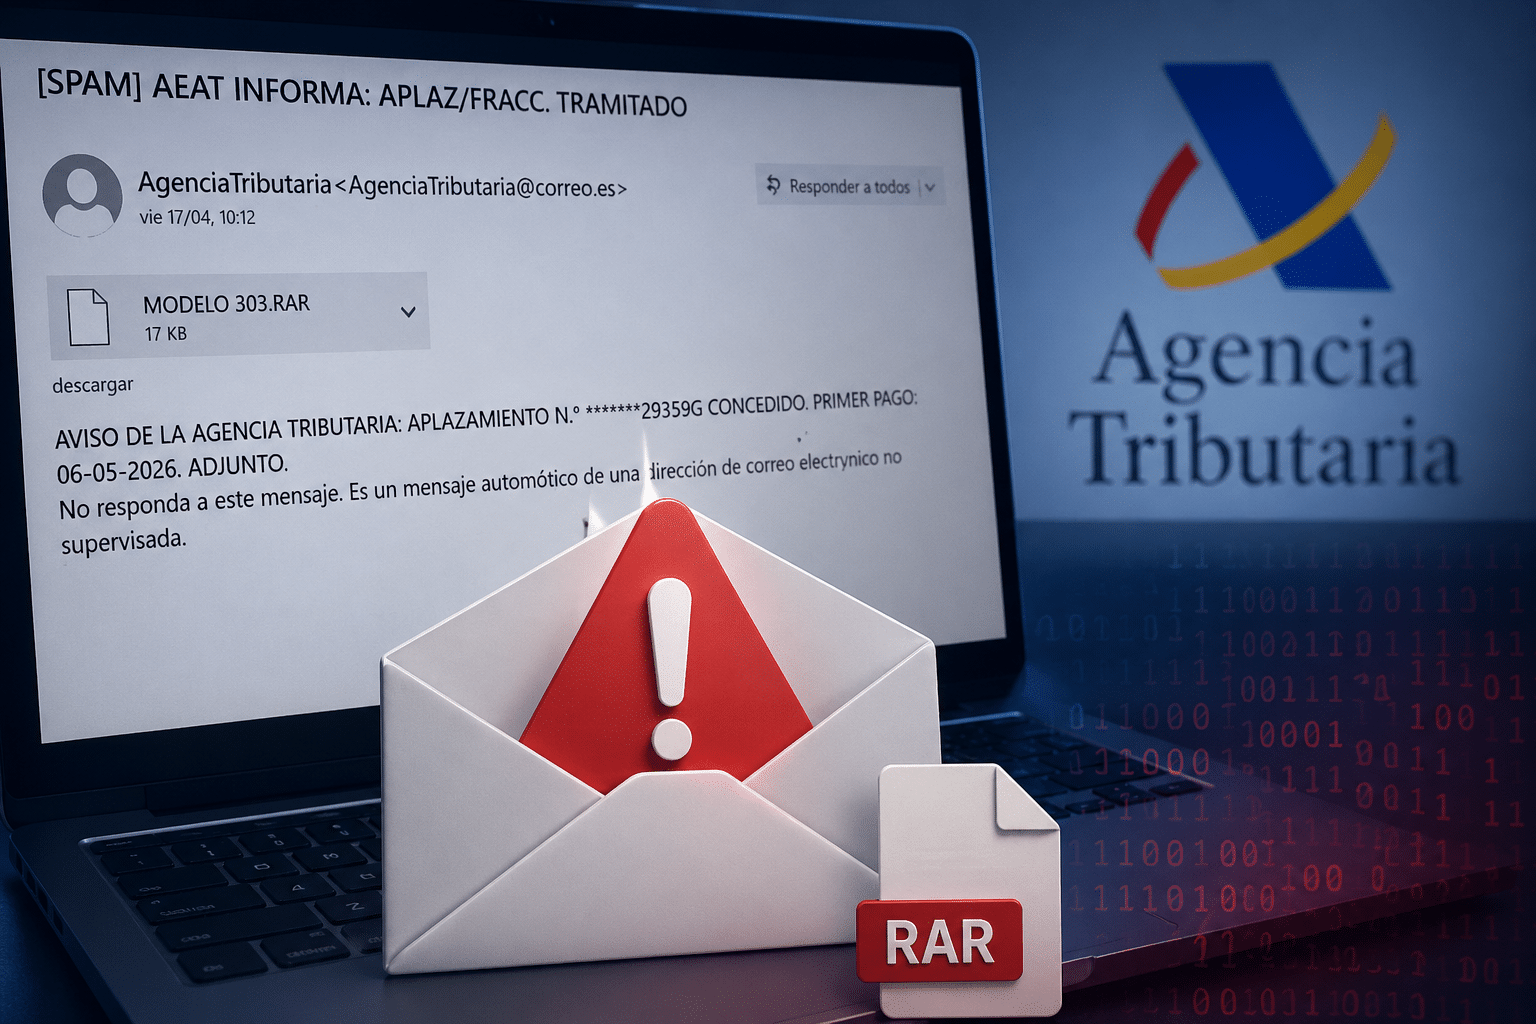
Una nueva campaña de ciberataques está aprovechando el contexto de la declaración de la renta para engañar a los contribuyentes mediante correos electrónicos que simulan proceder de la Agencia Tributaria. El objetivo: distribuir el conocido infostealer Formbook. Durante estas fechas, en las que muchos usuarios esperan notificaciones oficiales, los ciberdelincuentes intensifican este tipo de acciones utilizando canales como el email, SMS o redes sociales. En este caso, aunque el asunto del correo no mencione explícitamente la declaración, la simple referencia a la Agencia Tributaria puede ser suficiente para generar confianza y reducir la percepción de riesgo. El análisis de esta campaña revela que los atacantes no han cuidado especialmente la apariencia del mensaje. El correo carece de elementos visuales habituales como logotipos oficiales y presenta errores evidentes de redacción, incluyendo faltas de acentuación. Aun así, este tipo de fallos no impide que algunos usuarios caigan en la trampa. El principal riesgo reside en el archivo adjunto que acompaña al mensaje. Lejos de contener documentación relacionada con trámites fiscales, el fichero incluye código malicioso en JavaScript, además ofuscado para dificultar su detección y análisis. Al ejecutarse, este código permite la descarga e instalación de Formbook, un malware diseñado para robar información sensible del sistema infectado. Este tipo de campañas vuelve a poner de relieve la importancia de extremar la precaución ante cualquier comunicación no solicitada, especialmente en periodos clave como la campaña de la renta.
28 Abril 2026
Rincón del CISO
Un nuevo informe de Veeam Software pone sobre la mesa una realidad incómoda: la confianza de las organizaciones en su capacidad de recuperación ante ciberataques no se corresponde con los resultados reales. Según el Data Trust and Resilience Report 2026, basado en más de 900 directivos de TI, seguridad y gestión de riesgos a nivel global, el 90% de las empresas cree que puede recuperarse rápidamente tras un ataque de ransomware. Sin embargo, solo el 28% consigue restaurar completamente sus datos. De media, la recuperación alcanza apenas el 72% de la información afectada. Confianza vs. realidad: una brecha crítica El informe revela un desfase claro entre percepción y capacidad real: El 90% confía en cumplir los tiempos de recuperación (RTO), pero solo el 69% los tiene alineados con la continuidad del negocio. Entre las empresas atacadas:Solo el 28% recuperó todos los datos. Un 44% recuperó menos del 75%. Impactos tras incidentes:42% sufrió interrupciones en servicios al cliente.41% registró pérdidas económicas. 38% experimentó caídas prolongadas de sistemas críticos. La regulación emerge como amenaza clave (33%), casi al nivel de los ciberataques (36%). La IA acelera el riesgo más de lo que se controla El avance de la inteligencia artificial está ampliando la exposición de datos: El 43% reconoce que la IA avanza más rápido que su capacidad de protección. El 42% tiene visibilidad limitada sobre herramientas y modelos de IA. El 40% aún no ha actualizado sus políticas de seguridad para IA. El 25% identifica la “shadow IT” y el uso no autorizado de IA como un riesgo clave. En palabras de Anand Eswaran, la infraestructura para IA está creciendo más rápido que la capacidad de protegerla, lo que obliga a replantear la resiliencia de datos como una capacidad demostrable, no asumida. Qué hacen mejor las organizaciones más resilientes El informe identifica cuatro factores clave que marcan la diferencia: Visibilidad total de los datos y riesgos de IA (producción y backups). Controles de seguridad aplicables, no solo políticas. Recuperación probada mediante pruebas reales. Alineación directiva sobre qué significa estar “recuperado”. Además, medidas como la prevención de pérdida de datos (DLP) mejoran significativamente la visibilidad y reducen los tiempos de respuesta en entornos con IA. Más inversión, mejores resultados El presupuesto también marca una diferencia clara: El 49% de las organizaciones aumentó su inversión en ciberseguridad. Estas empresas apostaron por:almacenamiento inmutable backup automatizado Resultado: 40% logró recuperación completa (vs. 16% sin aumento presupuestario). La nueva regla: la confianza se demuestra El informe concluye que la resiliencia ya no puede basarse en suposiciones. En un entorno donde la IA amplifica tanto oportunidades como riesgos, las empresas deben demostrar —con datos, pruebas y resultados— que pueden recuperarse. La confianza en los datos ya no es una promesa: es una capacidad medible.
27 Abril 2026
Rincón del CISO
La inteligencia artificial generativa está entrando en una nueva fase de madurez dentro del sector financiero: ya no es una tecnología experimental, sino una infraestructura operativa integrada en procesos críticos. Sin embargo, este avance viene acompañado de un incremento proporcional en la exposición a datos sensibles, nuevos vectores de ataque y desafíos de gobernanza. El presente análisis sintetiza los principales hallazgos del informe elaborado por Netskope Threat Labs, centrado en adopción de GenAI, riesgos de seguridad asociados, distribución de malware en entornos cloud y exposición derivada del uso de aplicaciones personales en organizaciones financieras. Hallazgos clave del informe El estudio identifica un patrón claro: la adopción de GenAI crece rápidamente, pero la protección de datos regulados sigue siendo el principal reto estratégico. Principales conclusiones: Los datos regulados representan el 59% de las violaciones de políticas en entornos GenAI. La adopción de herramientas corporativas gestionadas ha aumentado significativamente. El uso indirecto de IA (integrada en aplicaciones empresariales) alcanza niveles casi universales. Los atacantes están migrando hacia infraestructuras cloud legítimas para distribuir malware. Las aplicaciones personales siguen siendo uno de los mayores vectores de exposición de datos. Evolución del uso de IA generativa en el sector financiero El informe confirma una tendencia clara: la GenAI ya forma parte del núcleo operativo de las organizaciones financieras. Durante el último año: el uso de GenAI personal descendió del 76% al 36% el uso de GenAI corporativa gestionada aumentó del 33% al 79% la superposición entre uso personal y empresarial subió del 9% al 15% Esto refleja una mejora en gobernanza, aunque todavía persisten riesgos derivados del fenómeno conocido como shadow AI. Además: el 70% de los usuarios utiliza GenAI directamente el 97% utiliza herramientas que integran IA indirectamente el 94% emplea aplicaciones que usan datos del usuario para entrenamiento Esto confirma que la exposición al riesgo ya no depende solo del uso explícito de IA. Plataformas de IA más utilizadas en servicios financieros El liderazgo sigue siendo claro, aunque el ecosistema se diversifica rápidamente: Ranking de adopción: ChatGPT (76%) Google Gemini (68%) NotebookLM (39%) AssemblyAI (37%) El crecimiento de herramientas especializadas indica un cambio hacia IA integrada en workflows verticales, especialmente en análisis documental, voz y operaciones. Riesgos principales: exposición de datos sensibles en entornos GenAI El informe identifica cuatro grandes categorías de riesgo: Distribución de violaciones: Datos regulados: 59% Propiedad intelectual: 20% Código fuente: 11% Credenciales y claves API: 9% Este patrón confirma que la GenAI está impactando directamente sobre activos críticos de cumplimiento normativo y ventaja competitiva. Aplicaciones GenAI más bloqueadas por las organizaciones Las entidades financieras están adoptando estrategias restrictivas frente a determinadas herramientas. Las más bloqueadas: ZeroGPT (46%) DeepSeek (44%) PolitePost (43%) Este comportamiento refleja un enfoque preventivo orientado a cumplimiento regulatorio y control de exposición.Malware distribuido a través de plataformas cloud confiables Uno de los hallazgos más relevantes del informe es el cambio táctico en los atacantes. Las principales plataformas utilizadas para distribuir malware: GitHub (11%) Microsoft OneDrive (8,2%) Esto confirma una tendencia creciente: los atacantes priorizan infraestructuras legítimas para evadir detección tradicional basada en reputación. El riesgo oculto: aplicaciones personales en entornos corporativos Las aplicaciones personales continúan siendo uno de los vectores principales de fuga de información. Más utilizadas en entornos financieros: LinkedIn (92%) Google Drive (84%) ChatGPT (77%) Aunque muchas tienen usos legítimos, su adopción fuera de entornos gestionados incrementa el riesgo de filtración de datos sensibles. Violaciones de políticas en aplicaciones personales Distribución de exposición: Datos regulados: 65% Código fuente: 14% Propiedad intelectual: 14% Credenciales: 6% Este patrón refuerza la necesidad de reforzar controles DLP en entornos híbridos. Aplicaciones más controladas por mecanismos de seguridad Las organizaciones están reaccionando con controles técnicos más estrictos: Aplicaciones con mayor supervisión: Google Drive (40%) ChatGPT (28%) Gmail (27%) Esto demuestra que la estrategia predominante del sector es limitar la exposición en canales no gestionados. Recomendaciones estratégicas del informe El informe propone cuatro líneas prioritarias de acción: 1. Inspección completa del tráfico web y cloud Monitorización de descargas HTTP/HTTPS para evitar infiltración de malware. 2. Control estricto de aplicaciones GenAI Permitir únicamente herramientas alineadas con objetivos corporativos. 3. Refuerzo de políticas DLP Protección específica sobre: datos regulados código fuente credenciales propiedad intelectual 4. Uso de aislamiento remoto del navegador (RBI) Especialmente útil frente a dominios nuevos o sospechosos. Conclusión estratégica El sector financiero está entrando en una fase de adopción estructural de IA generativa, donde el reto ya no es la experimentación, sino la gobernanza. Los datos del informe muestran que: la GenAI ya es transversal en los workflows el riesgo principal sigue siendo la exposición de datos regulados el malware está migrando hacia infraestructuras cloud legítimas las aplicaciones personales continúan siendo el mayor vector de fuga La evolución del modelo operativo financiero dependerá ahora de la capacidad de equilibrar innovación con control de riesgos en entornos híbridos de IA.
24 Abril 2026
Rincón del CISO
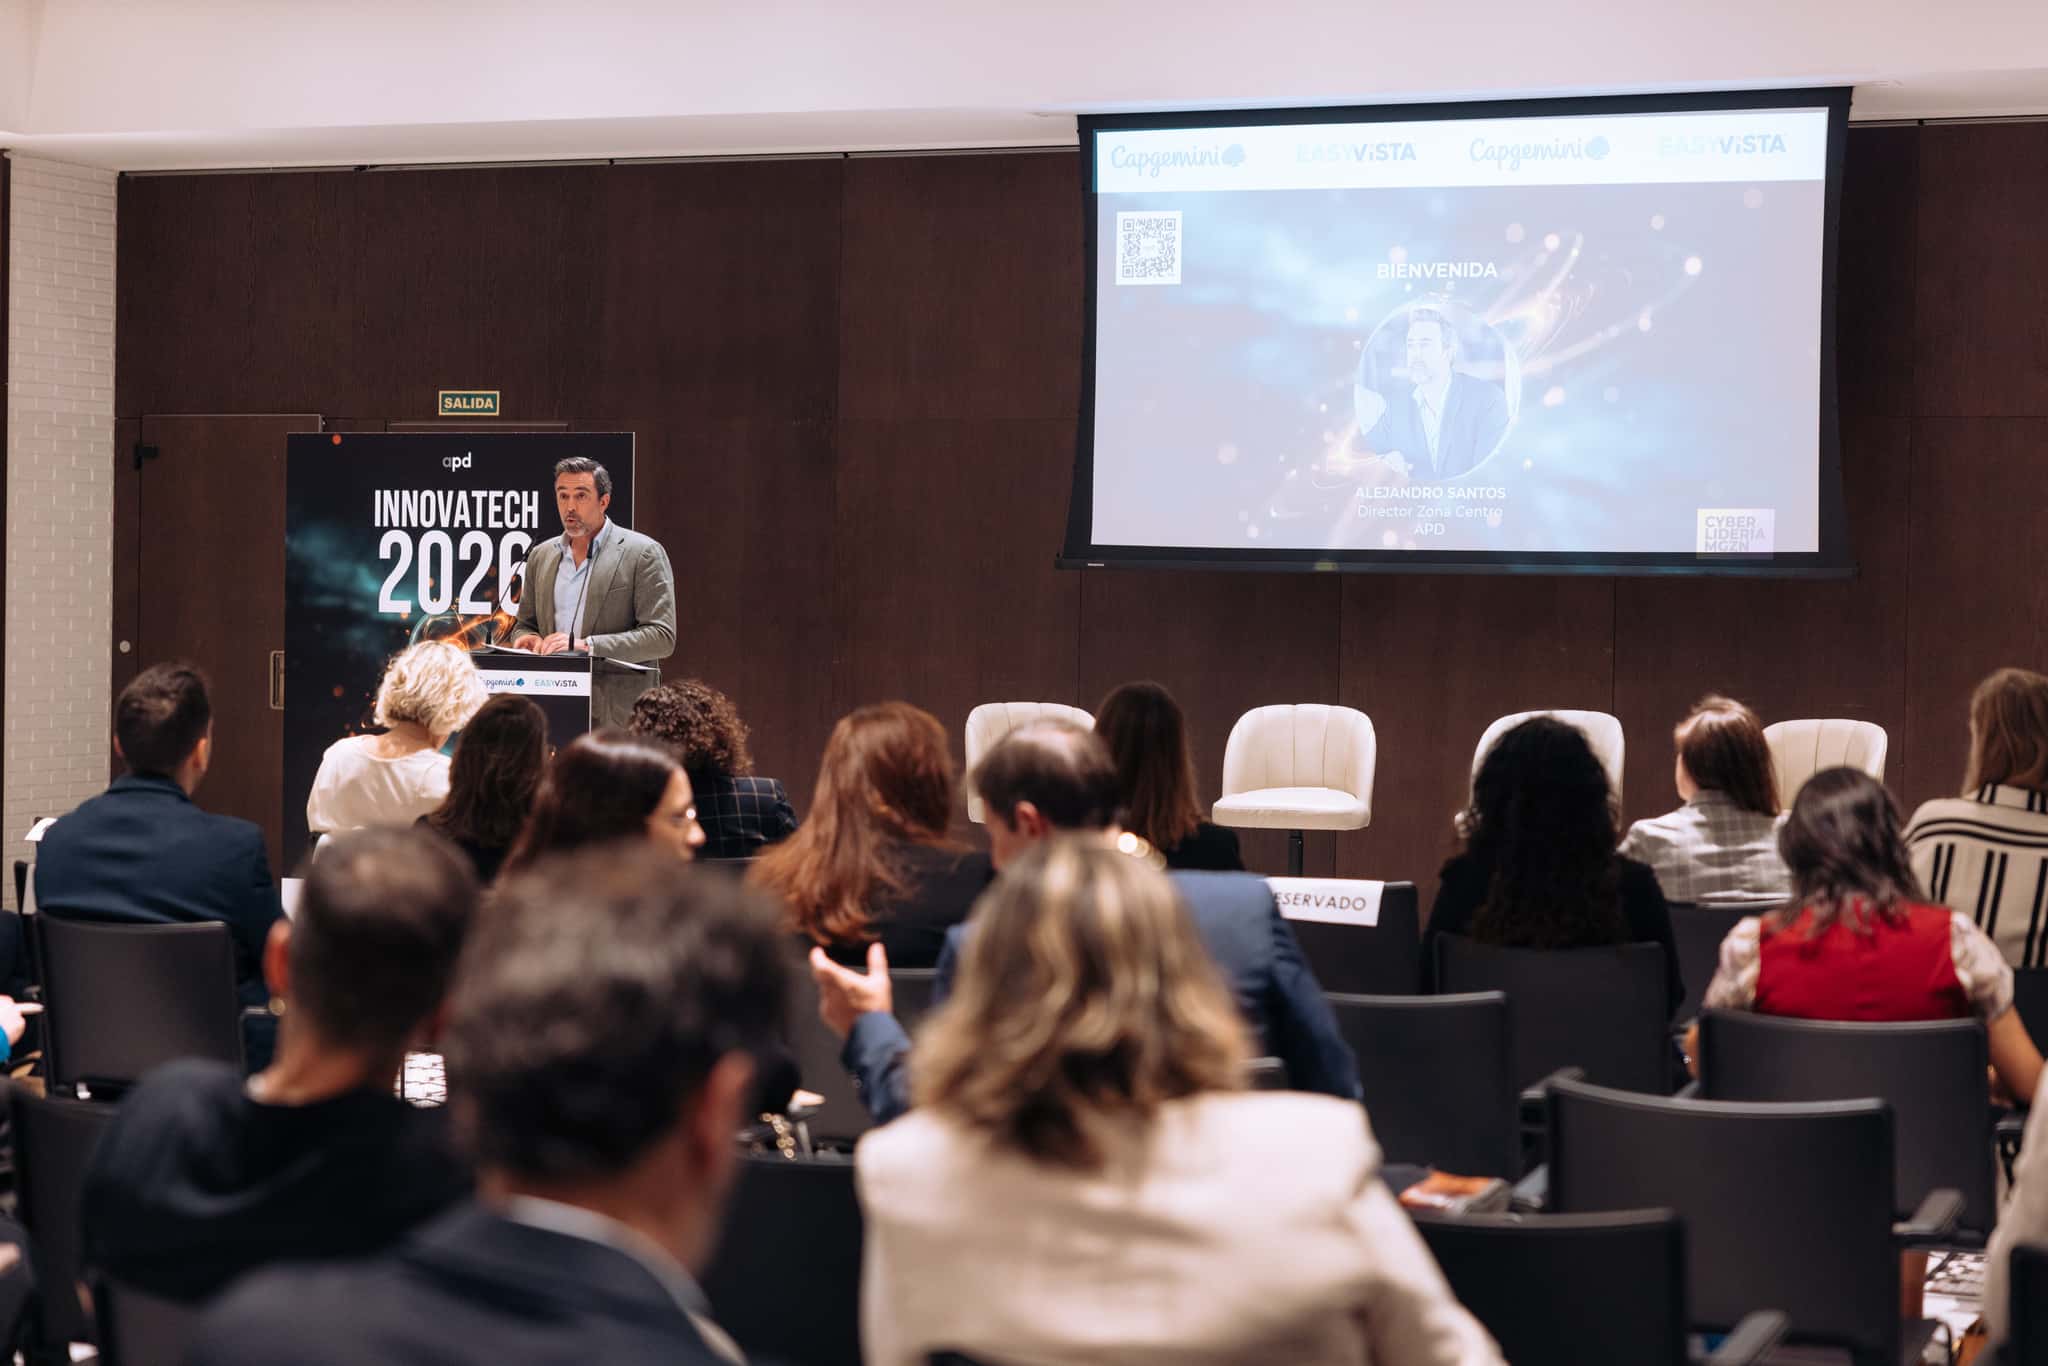
El pasado 22 de abril, Madrid acogió una nueva edición de Innovatech 2026, un encuentro que reunió a líderes empresariales, expertos en tecnología y responsables de innovación para analizar cómo la tecnología está redefiniendo el futuro de las organizaciones. Como media partner, asistimos a una jornada marcada por una idea central: ha llegado el momento de pasar del hype a la ejecución. Celebrado en el Hotel Canopy by Hilton, el foro se consolidó como un espacio de referencia para quienes buscan comprender y anticipar el impacto real de la tecnología en la empresa. Desde la inteligencia artificial hasta la gobernanza del dato, pasando por la experiencia de cliente y la resiliencia organizativa, el evento ofreció una visión completa de los desafíos que marcarán la agenda tecnológica en los próximos años. Una apertura que pone el foco en la transformación pública y privada La bienvenida estuvo a cargo de Alejandro Santos, Director de APD Zona Centro, seguida de la apertura institucional de Elena Liria, Consejera Delegada de Madrid Digital. Su intervención subrayó el papel estratégico de la digitalización en la administración pública y la necesidad de impulsar ecosistemas colaborativos que aceleren la innovación en el sector privado. Innovación con propósito: mentalidad, tecnología y resultados La primera ponencia, a cargo de Nuria Ávalos (INDESIA / Repsol), abordó cómo las organizaciones pueden liderar la innovación combinando visión estratégica, talento y tecnología. Ávalos insistió en que la innovación solo genera impacto cuando se orienta a resolver problemas reales y se integra en la cultura corporativa. Gobernar la IA: seguridad, resiliencia y decisiones críticas La primera mesa redonda reunió a representantes de Capgemini, EasyVista y BBVA, moderados por José Ángel Cuadrado (COPE). El debate giró en torno a la gobernanza de la inteligencia artificial, un tema que se ha convertido en prioridad para las empresas que buscan equilibrar innovación, seguridad y cumplimiento regulatorio. Los ponentes coincidieron en que la IA debe desplegarse con criterios claros de responsabilidad, transparencia y control del dato, especialmente en un contexto donde los modelos generativos están acelerando su adopción. Experiencia de cliente aumentada: la nueva fidelización La segunda mesa redonda exploró cómo la IA conversacional está transformando la relación entre empresas y consumidores. Expertos de MasOrange, Salesforce y Talkdesk, moderados por Laia Congost (The Client Group), analizaron cómo las nuevas tecnologías permiten ofrecer experiencias más personalizadas, predictivas y fluidas. El mensaje fue claro: la fidelización ya no depende solo del producto, sino de la capacidad de anticipar necesidades y ofrecer interacciones inteligentes en tiempo real. Escalar la IA generativa sin perder el control del dato El cierre técnico llegó de la mano de Javier Martínez, Head of Customer Engineering en Google Cloud, quien profundizó en uno de los grandes retos actuales: cómo escalar la IA generativa garantizando la calidad, seguridad y gobernanza del dato. Martínez destacó que el verdadero valor de la IA no reside únicamente en su capacidad creativa, sino en su integración con sistemas robustos de gestión del dato que permitan decisiones fiables y medibles. Un espacio para conectar, aprender y anticipar Tras las sesiones, el evento concluyó con un café networking, donde directivos y especialistas compartieron experiencias, inquietudes y oportunidades de colaboración. Innovatech 2026 dejó claro que la tecnología ya no es un elemento accesorio, sino un motor estratégico que define la competitividad de las organizaciones. La clave, según se repitió a lo largo de la jornada, está en adoptar la tecnología con propósito, visión y capacidad de ejecución.
23 Abril 2026
Rincón del CISO
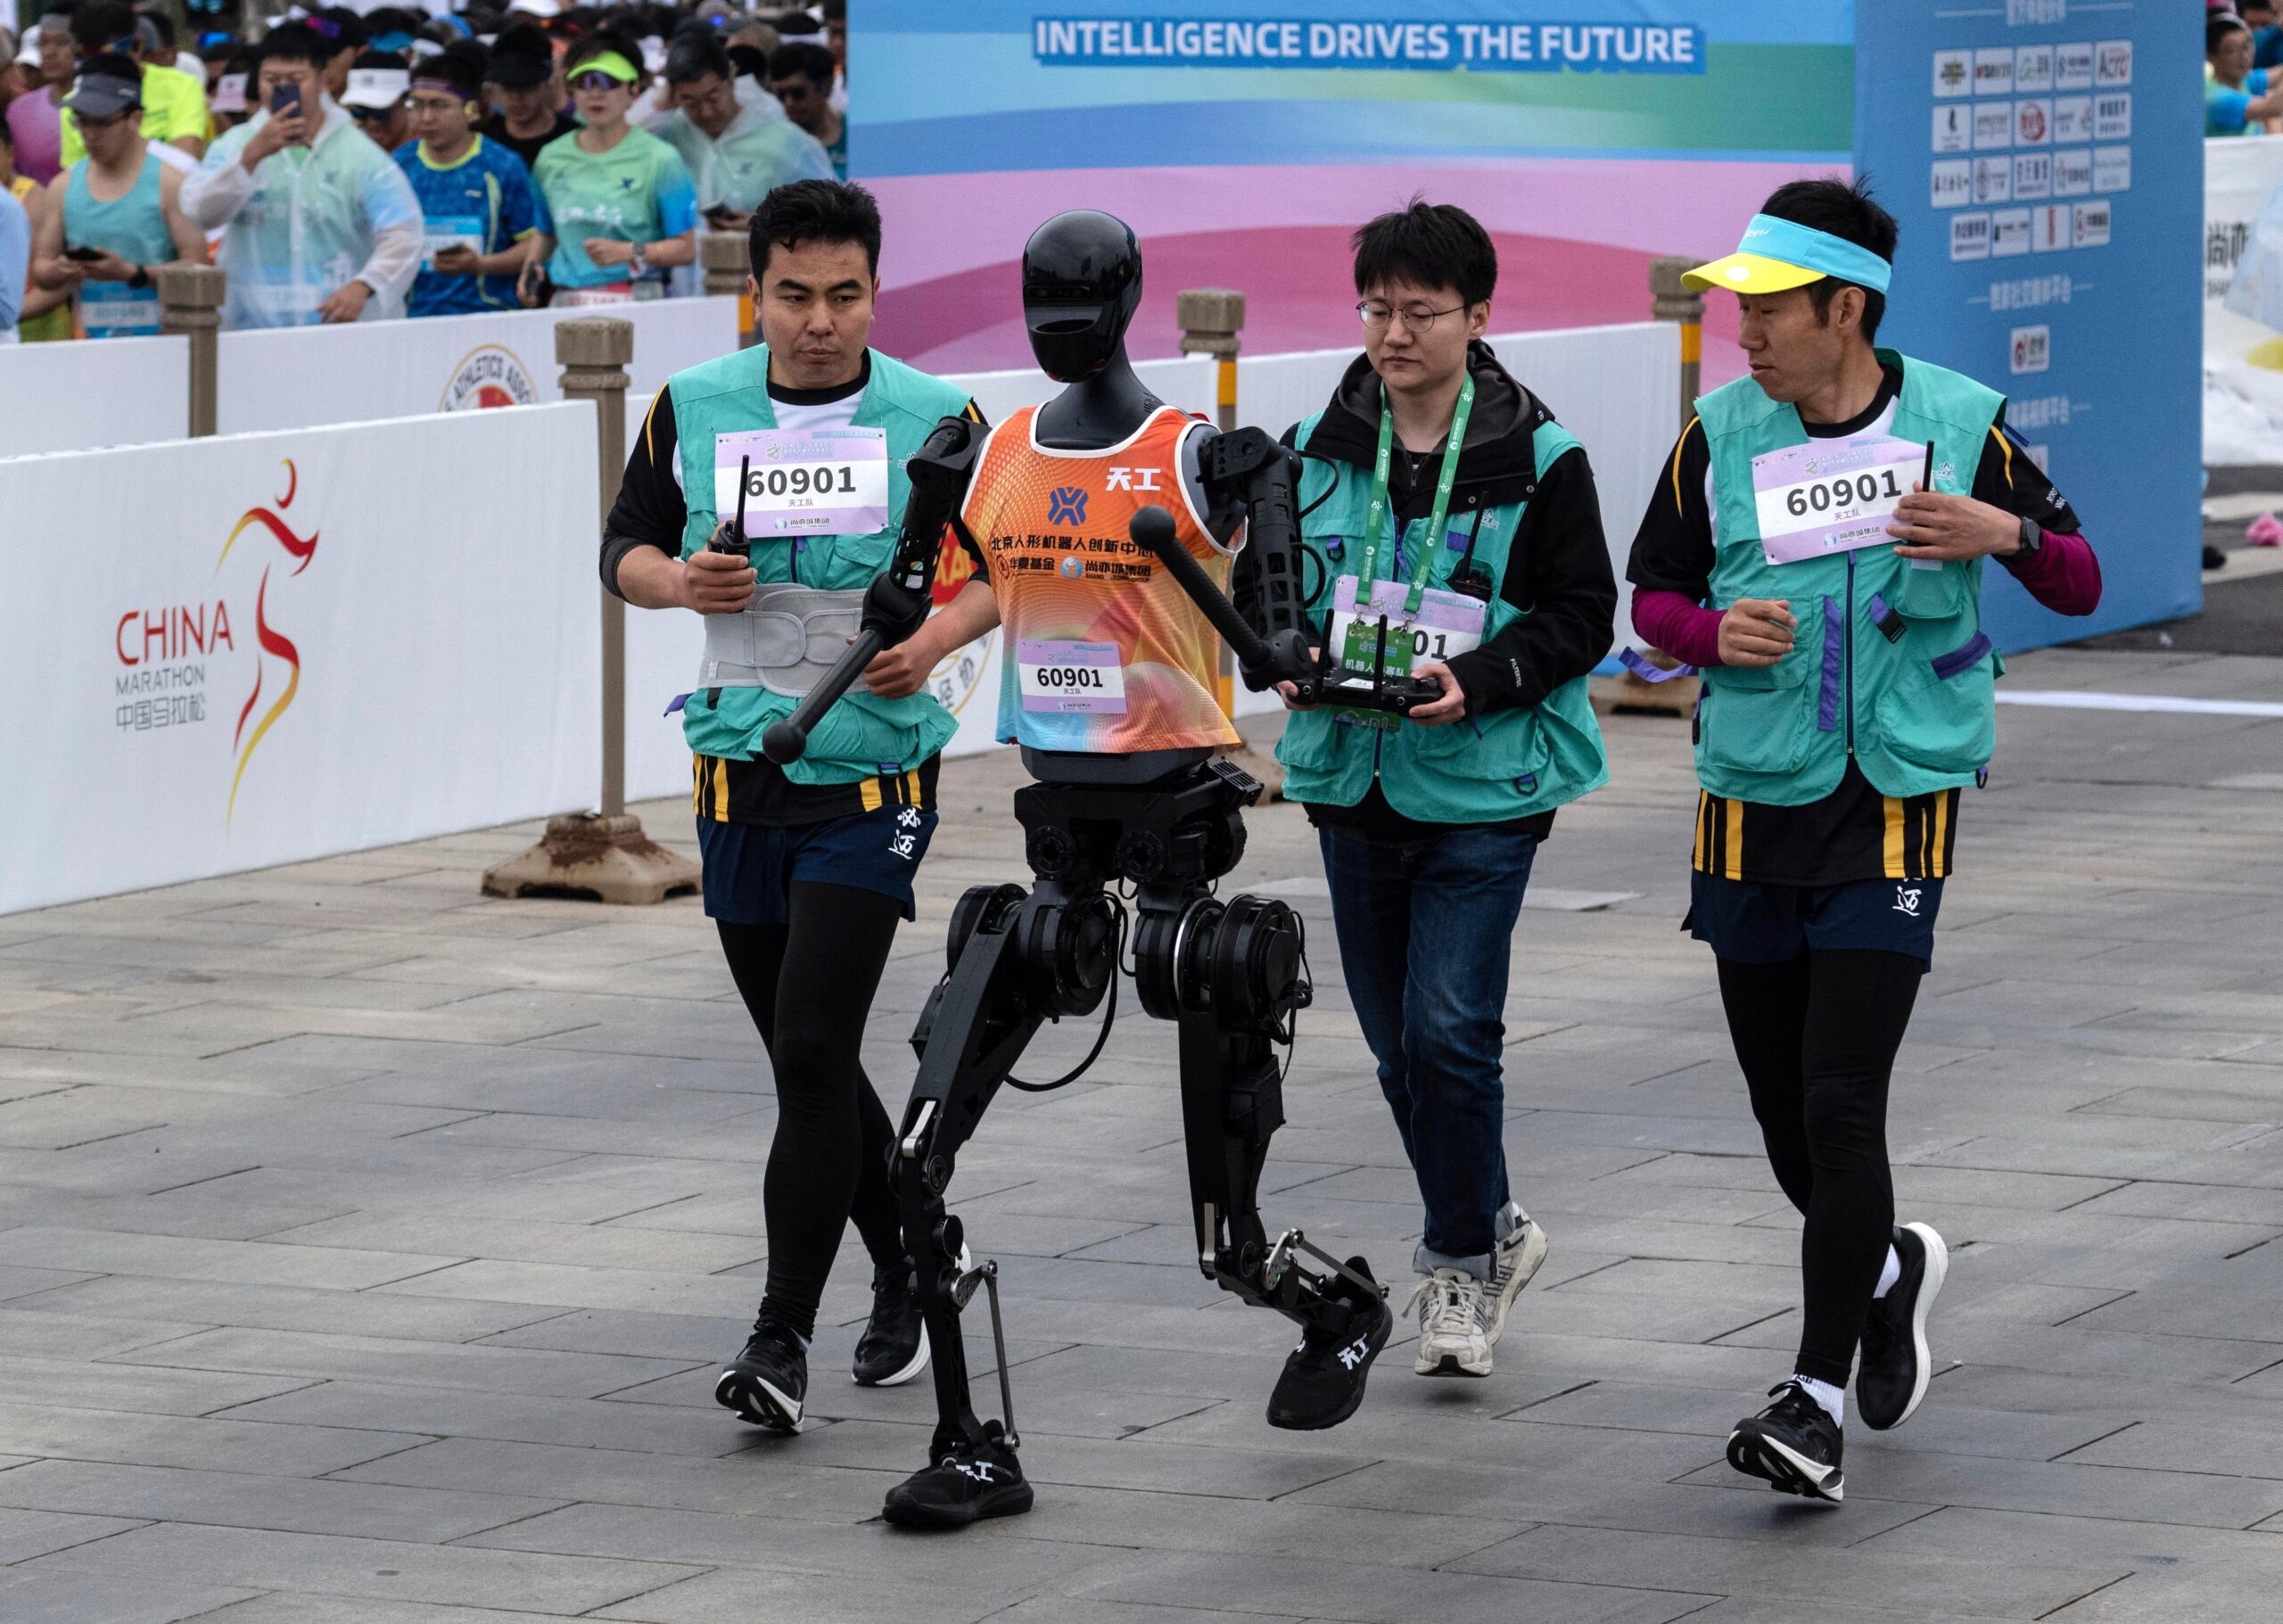
La línea que separa el rendimiento humano del tecnológico acaba de difuminarse aún más. En el distrito tecnológico de Yizhuang, en Pekín, una media maratón experimental ha dejado un resultado histórico: los robots no solo compitieron contra corredores de élite, sino que lograron superarlos con claridad. El gran protagonista fue el modelo Qitian Dasheng, que completó los 21 kilómetros en poco más de 50 minutos, estableciendo la mejor marca oficial de la prueba. Incluso más rápido fue otro sistema, Shandian, que bajó de los 49 minutos, aunque su registro no fue homologado por requerir asistencia remota. Estas cifras sitúan a las máquinas por delante del actual récord humano en la distancia, en manos de Jacob Kiplimo. Por primera vez, la tecnología supera de forma contundente uno de los símbolos clásicos del rendimiento físico. Un salto tecnológico en solo un año El avance resulta aún más llamativo si se compara con la edición anterior. En 2025, los robots tardaban más de dos horas y media en completar el recorrido. Apenas doce meses después, la mejora ha sido radical, recortando casi dos horas en los tiempos. Más de un centenar de equipos participaron en esta edición, en un circuito urbano exigente, con curvas, desniveles y zonas estrechas diseñadas para poner a prueba la estabilidad, autonomía y capacidad de reacción de los sistemas. Más que una carrera: un laboratorio en vivo Más allá del espectáculo, la prueba funciona como un banco de ensayo a gran escala. Ingenieros y desarrolladores utilizan este tipo de competiciones para validar avances clave en movilidad, eficiencia energética y toma de decisiones en tiempo real. Tecnologías como algoritmos de equilibrio, optimización de zancada o sistemas de refrigeración avanzada han sido determinantes para alcanzar estos resultados. El objetivo va mucho más allá del deporte: mejorar la capacidad de los robots para operar en entornos reales. Nuevas aplicaciones en el horizonte El rendimiento demostrado abre la puerta a usos cada vez más amplios. Desde entornos industriales hasta servicios urbanos o tareas de seguridad, la capacidad de moverse con rapidez y adaptarse a escenarios complejos convierte a estos sistemas en herramientas con un enorme potencial. Mientras tanto, la competición humana quedó en segundo plano, eclipsada por el avance tecnológico. Un contraste que refleja un cambio profundo: el deporte, tradicionalmente ligado a los límites del cuerpo humano, empieza a compartir protagonismo con la inteligencia artificial. Un anticipo del futuro Lo ocurrido en Pekín no es solo una curiosidad puntual, sino una señal clara de hacia dónde se dirige la innovación. La pregunta ya no es si las máquinas alcanzarán a los humanos en determinadas capacidades, sino hasta qué punto podrán superarlos… y en qué ámbitos.
21 Abril 2026
Rincón del CISO
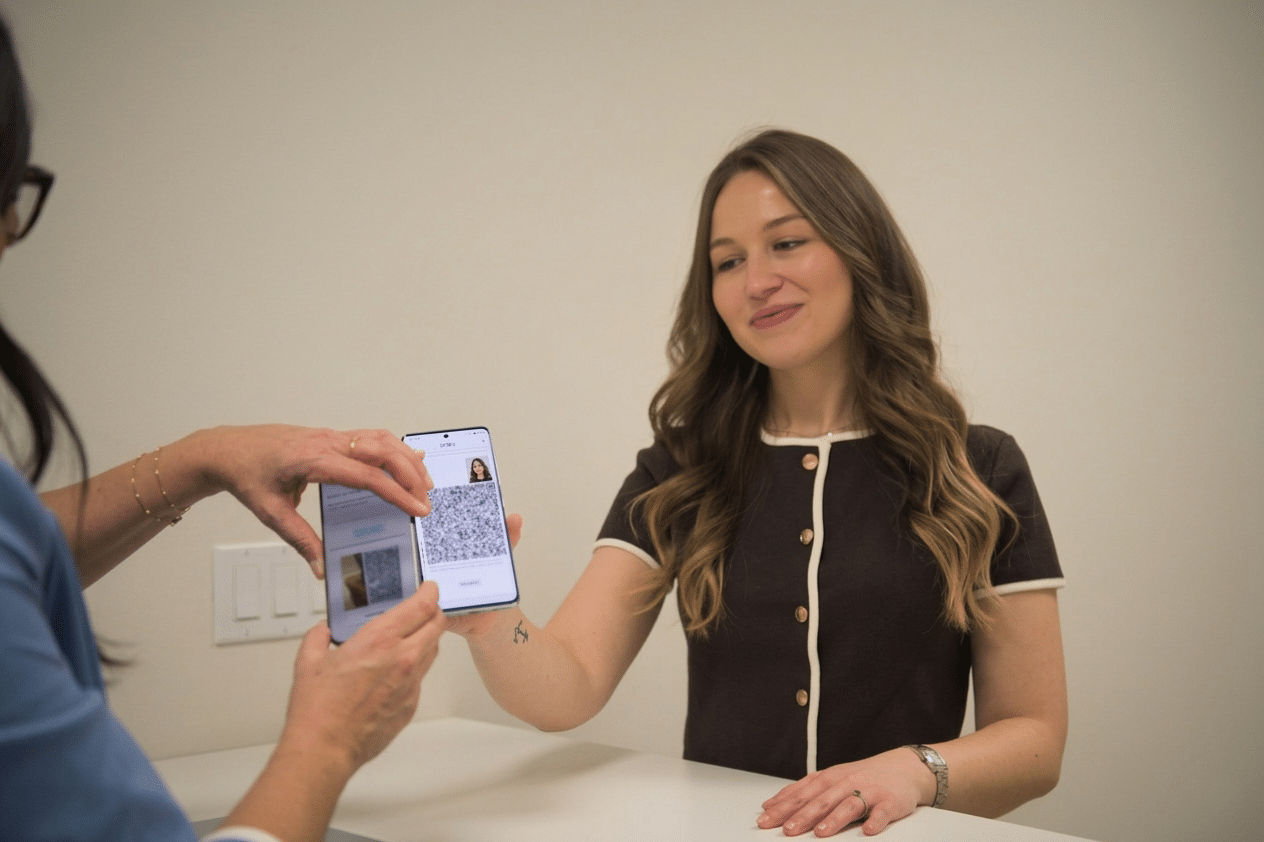
Grupo Logalty ha puesto cifras a un problema que podría convertirse en crítico en cuestión de semanas: la mayoría del tejido empresarial español todavía no está preparado para utilizar el DNI digital. Según su último análisis, más del 70% de las compañías no ha integrado la lectura de MiDNI, la app oficial impulsada por la Policía Nacional para identificarse desde el móvil. La situación es aún más acusada en sectores con alta interacción presencial. En ámbitos como la hostelería o el comercio minorista, hasta el 80% de los negocios carece de la tecnología necesaria para verificar la identidad digital de los clientes. Tampoco las administraciones públicas están completamente preparadas: menos de la mitad dispone de sistemas plenamente operativos. Este retraso contrasta con el ritmo de adopción por parte de los ciudadanos. Más de un millón de personas ya han descargado MiDNI, lo que significa que cada vez más usuarios esperan poder identificarse digitalmente en cualquier trámite o servicio. El problema es que el margen de adaptación se ha agotado. Desde el 1 de abril, todas las organizaciones que necesiten identificar a personas en sus operaciones están obligadas a aceptar este formato digital, tras su equiparación legal con el DNI físico. No hacerlo puede tener consecuencias importantes, especialmente en materia de protección de datos, donde las sanciones pueden alcanzar los 20 millones de euros o el 4% de la facturación. Además, distintos organismos supervisores —como el Banco de España, la CNMV o la CNMC— vigilarán el cumplimiento en sus respectivos sectores, elevando la presión sobre empresas y entidades públicas. Más allá del riesgo, el informe apunta a una oportunidad clara: modernizar los პროცესos de identificación. En este contexto, compañías como Logalty ya están desarrollando soluciones que combinan verificación presencial y remota en un único flujo, integrando tecnologías como NFC, lectura de códigos QR o videoidentificación. En palabras de María Dolores Pescador, presidenta ejecutiva del grupo: “La identidad digital exige un cambio de paradigma. Ya no basta con validar documentos, hay que verificar datos en fuentes oficiales con evidencias electrónicas sólidas y tecnología multicanal”. El avance del DNI digital marca así un punto de inflexión: lo que hasta ahora era una opción tecnológica pasa a ser una obligación legal… y una palanca clave para mejorar la seguridad, la eficiencia y la experiencia del usuario en un entorno cada vez más digital.
20 Abril 2026
Rincón del CISO
El sector financiero español da un nuevo paso hacia la transformación digital. Bankinter ha anunciado la extensión de herramientas avanzadas de inteligencia artificial generativa a toda su organización, convirtiéndose en la primera entidad en España en implementar esta tecnología de forma global entre sus empleados. La iniciativa, desarrollada en colaboración con Microsoft, implica la integración de soluciones como Microsoft 365 Copilot en los equipos corporativos y Copilot en Dynamics 365 Sales para el área comercial. Con ello, la inteligencia artificial pasa a formar parte del día a día de todos los departamentos, desde operaciones hasta atención al cliente. IA en el núcleo del negocio El despliegue no es puntual, sino estructural. La entidad lleva años trabajando con inteligencia artificial en múltiples procesos internos, pero ahora da un salto cualitativo al democratizar su uso a toda la plantilla. Actualmente, el banco ya registra miles de interacciones diarias con estas herramientas, además de contar con agentes de IA desarrollados internamente por sus propios equipos. Estos sistemas permiten automatizar tareas como la gestión de correos, la generación de informes, el análisis documental o la interacción con clientes a través de canales digitales, mejorando tanto la eficiencia operativa como la experiencia de usuario. Impulso también para el área tecnológica El acuerdo incluye además la adopción de GitHub Copilot en más de 800 puestos de desarrolladores, lo que permitirá acelerar el desarrollo de software y optimizar los procesos tecnológicos del banco. Este movimiento refuerza la estrategia “IA First” de la entidad, liderada por Gloria Ortiz, que busca integrar la inteligencia artificial como un elemento transversal en toda la organización, impulsando tanto la innovación como el crecimiento del negocio. Seguridad, formación y adopción responsable El despliegue se está llevando a cabo bajo estrictos criterios de seguridad, privacidad y cumplimiento normativo, un aspecto clave en el entorno financiero. Además, el acuerdo contempla programas de formación y gestión del cambio para garantizar que todos los empleados puedan aprovechar al máximo estas herramientas. Con este paso, Bankinter se posiciona como uno de los actores más avanzados en la adopción de IA generativa en banca, marcando una tendencia que previsiblemente seguirá extendiéndose en el sector en los próximos años.
16 Abril 2026
Rincón del CISO
La creciente sofisticación de las amenazas digitales está obligando a las organizaciones a replantear sus estrategias de ciberseguridad. En este contexto, la automatización y la inteligencia artificial se consolidan como elementos clave para mejorar la detección, análisis y respuesta ante incidentes. Uno de los avances más recientes en este ámbito es el desarrollo de nuevos ecosistemas de análisis forense digital capaces de automatizar prácticamente todo el ciclo de gestión de un ciberataque, desde la identificación inicial hasta la recuperación de los sistemas afectados. Hacia un análisis forense más rápido y preciso Tradicionalmente, el análisis forense digital ha sido un proceso complejo, manual y altamente dependiente del conocimiento experto. Sin embargo, las nuevas soluciones basadas en inteligencia artificial están cambiando este paradigma. Gracias a tecnologías como el machine learning y el deep learning, estos sistemas pueden analizar grandes volúmenes de datos en tiempo real, detectar comportamientos anómalos y reducir significativamente los falsos positivos, uno de los principales retos de los equipos de ciberseguridad. Además, la integración de marcos como MITRE ATT&CK y de fuentes externas de inteligencia de amenazas permite contextualizar los incidentes con mayor precisión, facilitando la identificación de patrones de ataque y mejorando la capacidad de respuesta. Automatización del ciclo completo del incidente Otro de los cambios relevantes es la automatización integral del proceso. Las plataformas más avanzadas ya permiten gestionar de forma coordinada todas las fases de un incidente: detección, análisis, contención y recuperación. Esto no solo reduce los tiempos de respuesta, sino que también minimiza errores humanos en la evaluación de evidencias y mejora la eficiencia operativa de los equipos. A ello se suma la capacidad de generar informes técnicos y ejecutivos de forma automática, lo que facilita la comunicación entre áreas técnicas y de negocio, y acelera la toma de decisiones en momentos críticos. La explicabilidad, un factor diferencial Más allá de la detección, uno de los grandes retos de la inteligencia artificial en ciberseguridad es su capacidad para ser entendida por los profesionales. En este sentido, los nuevos desarrollos están incorporando motores de explicabilidad que traducen alertas complejas en información clara y accionable. Este avance resulta clave para que los equipos puedan interpretar rápidamente lo que está ocurriendo y actuar con mayor seguridad. Validación en entornos reales y enfoque colaborativo Otro aspecto destacable es que estas tecnologías ya no se quedan en el laboratorio. Algunos de estos sistemas han sido probados en entornos reales, demostrando su capacidad para operar con múltiples usuarios, mantener altos niveles de disponibilidad y ofrecer resultados consistentes en tiempo real. Su desarrollo, además, responde a un enfoque colaborativo entre empresas tecnológicas y centros de investigación, lo que permite alinear la innovación con necesidades reales del mercado. Un impulso hacia la resiliencia digital En un escenario donde los ciberataques son cada vez más frecuentes y complejos, la combinación de inteligencia artificial, automatización y analítica avanzada se perfila como una de las principales palancas para reforzar la resiliencia digital. Más allá de herramientas concretas, la tendencia apunta hacia modelos capaces de anticipar amenazas y responder con mayor agilidad, reduciendo el impacto de los incidentes y mejorando la capacidad de adaptación de las organizaciones.
15 Abril 2026
Rincón del CISO
La inteligencia artificial ya no es una promesa tecnológica: es el eje estratégico sobre el que se está rediseñando el rol del CIO en las organizaciones. El informe IDC FutureScape: Worldwide CIO Agenda 2026 Predictions identifica diez movimientos críticos que definirán la competitividad empresarial en los próximos años, desde la gobernanza de agentes de IA hasta la resiliencia frente a la computación cuántica. Este análisis resume los principales mensajes del informe y, sobre todo, qué implican en la práctica para empresas que están integrando IA a escala. La nueva responsabilidad del CIO: de gestor tecnológico a arquitecto del valor empresarial El informe anticipa un cambio estructural: el CIO deja de ser responsable únicamente de infraestructura y pasa a liderar la generación de valor empresarial con IA. IDC identifica tres grandes líneas de transformación: modernización de la infraestructura para soportar IA reducción de la deuda técnica y de datos alineación operativa entre humanos y agentes inteligentes Este nuevo rol implica que la estrategia tecnológica deja de ser soporte del negocio y pasa a ser motor directo de competitividad. Las 10 predicciones que definirán la agenda tecnológica empresarial hasta 2031 IDC identifica diez prioridades estratégicas que actuarán como hoja de ruta para los CIO globales. Aquí están interpretadas en clave práctica empresarial. 1. La soberanía digital dejará de ser opcional Para 2028, los CIO incrementarán un 65 % la inversión en entornos cloud preparados para soberanía del dato. Esto responde a: regulación creciente tensiones geopolíticas exigencias de localización de datos protección de infraestructuras críticas Las arquitecturas multinube soberanas se convertirán en estándar competitivo. 2. El CIO se convertirá en líder transformacional de IA IDC prevé que el 70 % de los CIO del G1000 ocuparán posiciones de liderazgo transformacional en IA en 2028. Esto implica: definir modelos de negocio basados en IA liderar innovación transversal alinear estrategia corporativa y tecnología impulsar nuevos flujos de ingresos digitales La IA pasa a ser una responsabilidad ejecutiva, no técnica. 3. Aparecen los manuales de valor empresarial de la IA El 55 % de los CIO desarrollarán frameworks internos para medir impacto real de la IA antes de 2027. Estos manuales permitirán evaluar: eficiencia operativa innovación crecimiento experiencia cliente resiliencia organizativa La IA deja de medirse solo por ROI técnico y pasa a evaluarse por impacto estratégico. 4. La mala gobernanza de agentes de IA provocará crisis corporativas IDC advierte que hasta el 20 % de organizaciones sufrirán incidentes graves derivados de agentes autónomos mal gobernados antes de 2030. Esto incluye: interrupciones operativas problemas regulatorios litigios despidos de responsables tecnológicos La gobernanza de IA agente se convierte en prioridad inmediata. 5. El coste real de la IA está infraestimado en la mayoría de empresas Las organizaciones del G1000 afrontarán incrementos de hasta el 30 % en costes reales de infraestructura IA antes de 2027. Esto obliga a reforzar equipos FinOps especializados en: GPUs tokens modelos optimización cloud TCO real de IA La sostenibilidad financiera de la IA pasa a ser ventaja competitiva. 6. El 40 % de empresas no alcanzará sus objetivos de IA por fragmentación tecnológica IDC identifica el principal cuello de botella actual: la falta de plataformas unificadas. Esto genera: ciclos largos de despliegue baja confianza en modelos fricción entre equipos escasa observabilidad La plataforma de IA unificada será requisito estratégico. 7. La deuda de datos será el principal enemigo de la IA empresarial Los CIO que no corrijan deuda de datos tendrán 50 % más fallos en proyectos IA antes de 2027. Problemas habituales: datos redundantes datos aislados datasets incompletos baja calidad estructural La calidad del dato se convierte en factor crítico de competitividad. 8. La arquitectura de agentes será el siguiente gran reto empresarial Solo el 35 % de organizaciones tendrá arquitecturas completas de IA agente en 2029. Esto significa que la mayoría: no controlará ciclo de vida de agentes tendrá riesgos de seguridad sufrirá problemas de interoperabilidad La gestión del ecosistema de agentes será una nueva disciplina TI. 9. La alianza CIO + CHRO redefinirá la productividad empresarial Las organizaciones que alineen IA y talento humano lograrán 35 % más productividad. Esto implica: rediseño de roles automatización inteligente aprendizaje continuo nuevos perfiles híbridos humano-IA La transformación laboral será organizativa, no tecnológica. 10. La resiliencia cuántica entrará en la agenda estratégica antes de lo previsto Para 2031, los CIO dedicarán hasta el 25 % del presupuesto TI a resiliencia frente a computación cuántica. Objetivo: proteger infraestructuras actuales frente a futuros ataques criptográficos cuánticos. Esto convertirá la cripto-agilidad en prioridad empresarial. Qué deben hacer ahora las empresas según IDC El informe no solo identifica riesgos: propone líneas claras de acción. Las organizaciones deberían empezar a trabajar en: plataformas IA unificadas gobernanza de agentes programas FinOps especializados estrategias de soberanía del dato colaboración CIO-CHRO resiliencia post-cuántica modelos de medición del valor IA En conjunto, el informe dibuja una conclusión clara: la ventaja competitiva en los próximos cinco años no dependerá de adoptar IA, sino de gobernarla correctamente a escala empresarial.
14 Abril 2026
Rincón del CISO
Jose Luis Sierra De Las Heras, CDIO de Cepsa GLP Gasib para España y Portugal , comparte su visión en una entrevista con Idoia Mateo Murillo, Responsable de Riesgos Tecnológicos y Control para el CIO Global del Grupo Santander. Idoia Mateo: Cuéntanos un poco sobre tu trayectoria. Hace cuatro años regresaste a Cepsa, ¿cómo llegaste a tu posición actual? José Luis Sierra: Comencé mi carrera profesional en IBM hace muchos años. Luego, pasé al mundo de la consultoría, trabajando en lo que hoy es EY, en trayectorias similares a la tuya. Con el tiempo, surgió una oportunidad como Subdirector General de Sistemas de Gestión en Correos, lo que me permitió dar el salto al mundo del cliente. Después, me trasladé a la Comisión Nacional de Energía, marcando el inicio de mi primera etapa fuera de Cepsa. Más tarde, regresé al mundo del proveedor y gané más experiencia. También pasé un par de años como emprendedor, creando un par de empresas, aunque la pandemia afectó el desarrollo de esos proyectos. En ese momento, Cepsa, donde ya había trabajado antes, buscaba a alguien para liderar un proceso de transición en su compañía Gassip (Cepsa GLP). Mi experiencia previa me dio una ventaja frente a otros candidatos, y así volví a un entorno que ya conocía. Han pasado cuatro años desde entonces, y la verdad es que estoy muy contento con esta etapa. I.M.: Estás hablando de algo muy importante, como son los procesos de transformación en las empresas, especialmente la digital. ¿Cuál es tu rol en la transformación digital de la compañía, más allá de los aspectos societarios? J.L.S.: Es un proceso complejo. Aquí, el líder no es el encargado de la tecnología en sí, sino quien proporciona el liderazgo necesario para gestionar el cambio en las personas. Cuando un empleado tiene que cambiar la forma en que trabaja, el impacto puede ser grande. No se trata solo de modificar procesos o herramientas, sino de adaptarse a una nueva vida laboral. Esa transición puede ser difícil. En términos tecnológicos, la innovación y la mejora de procesos son esenciales. Pero si hablamos de las personas, la clave es gestionar el cambio adecuadamente. Es fundamental garantizarles que este cambio será positivo, más eficiente y cómodo. Durante este tiempo, la organización ha evolucionado y ahora es mucho más sólida. Incluso en un entorno de teletrabajo, las personas prefieren ir a la oficina. Esto crea un ambiente cálido y colaborativo, lo que facilita mucho el trabajo. Como bien dices, en cualquier proceso de cambio organizacional o estratégico, la gestión de las personas frente al cambio es clave. I.M.: ¿Qué habilidades o características consideras que debe tener un líder como tú para asegurar que la transformación de la compañía se realice de manera eficaz y sin contratiempos? J.L.S.: Lo más importante es ofrecer tranquilidad. En nuestro caso y en muchas empresas con procesos similares, la gente no está preocupada, pero sí incierta. La clave está en ayudarles a entender que, aunque las cosas cambiarán, todo lo que se haga será para mejorar. La honestidad es fundamental: hay que ser transparente, no prometer lo que no se puede cumplir y dejar claro que la compañía no puede evolucionar sin las personas. De hecho, en los últimos seis meses hemos incorporado a mucha más gente y hemos aumentado las inversiones. Es crucial que las personas se sientan tranquilas, que no perciban su futuro como incierto, sino que vean cómo los cambios les beneficiarán. En cuanto a la tecnología, especialmente con la inteligencia artificial, es esencial comunicarles que la tecnología no va a reemplazar trabajos, sino que los hará más eficientes. I.M.: Estoy contigo en que transmitir tranquilidad y tener una comunicación efectiva es clave en estos procesos de cambio. Otra palabra que está muy presente en estos procesos de transformación es "resiliencia", especialmente la resiliencia operativa y digital. ¿Cómo podemos garantizar la resiliencia operativa de la compañía mientras seguimos con la transformación digital? J.L.S.: El principal reto aquí es la inversión continua, tanto en tecnología como en personas. La tecnología avanza a gran velocidad, pero las personas no siempre siguen ese ritmo. Algunas personas, por su actitud, se actualizan por su cuenta, pero otras necesitan ayuda. Hay que facilitarles la vida, asegurándose de que comprendan cómo usar las nuevas herramientas, como Copilot, para que no sientan que se están quedando atrás. También es clave invertir en ciberseguridad. Un simple clic en un correo fraudulento puede tener consecuencias graves. Por eso, la concienciación y capacitación en seguridad son fundamentales. Las personas deben estar preparadas para identificar riesgos como el phishing y saber cómo protegerse. Esta es una inversión que no podemos descuidar. I.M.: Comparto contigo la importancia de la formación, el upskilling y reskilling. Estabas mencionando tecnologías como Copilot y otras nuevas tecnologías. En este momento de transformación, hay muchas tecnologías nuevas disponibles, incluida la IA. Además, por primera vez en los años que llevo trabajando, el negocio empieza a comprender la tecnología. Ya tienen acceso a herramientas tecnológicas muy específicas del negocio. Entonces, como responsable de tecnología, ¿cómo tomas las decisiones sobre qué tecnologías implementar en este mundo de innovación? ¿Cómo decides cuáles son útiles para el proceso de transformación de la compañía y cuáles no? J.L.S.: Tengo suerte porque mi consejero delegado es un firme creyente en la tecnología. Debo agradecer públicamente a Felipe por su convicción. Él está completamente convencido de que la tecnología nos da una ventaja competitiva en el mercado y es lo que ayuda a las personas del equipo. Una de mis ventajas es contar con él. Además, al estar en el comité de dirección, tengo la capacidad de estar al tanto constantemente del negocio, conocer los objetivos estratégicos de la compañía y anticiparme a las necesidades. Esto implica que el equipo no solo trabaja en el corto plazo, sino que también se enfoca en qué va a necesitar la compañía a futuro para alcanzar esos objetivos estratégicos. Esa capacidad de anticipación nos permite saber en qué y cuándo invertir. I.M.: Es fundamental que la alta dirección entienda el poder transformador de la tecnología, no es solo un medio, sino una herramienta. A veces nos obsesionamos con comprar tecnología, pero debe tener una utilidad y un poder transformador. Y mencionabas, efectivamente, Copilot. Ahora, las nuevas tecnologías emergentes, como la inteligencia artificial y blockchain, son temas que todos mencionan. ¿Qué papel juegan estas nuevas tecnologías en la transformación de vuestra compañía? J.L.S.: Creo que la IA está aquí para quedarse. Estamos en un momento de transformación y revolución, pero soy algo conservador. A mi juicio, aún falta tiempo para ver grandes proyectos con un retorno claro. Aunque el mercado está lleno de ejemplos de casos de éxito con la IA, creo que debemos ser conscientes de nuestra posición. Estamos haciendo pilotos de esa tecnología, pero todavía queda camino por recorrer. Recuerda que hace un tiempo hubo un boom con Second Life, luego blockchain también tuvo su momento de fama, y ahora se usa de una manera más racional. Creo que aún falta tiempo, por lo que vamos paso a paso. No queremos ser los primeros en el mercado en implementar la IA. Estamos haciendo pilotos para ver cuál es realmente el retorno de esa inversión tecnológica, pero vamos con cautela. I.M.: Estoy de acuerdo, creo que es importante usar la tecnología con prudencia. Es fundamental definir bien los casos de uso y evaluar la eficiencia que realmente nos va a aportar. J.L.S.: Eso está de moda, y muchos directivos dicen: "Tenemos que hacer algo con la IA, o nos quedamos atrás". Conozco alguna empresa, no la mía afortunadamente, donde lo plantean como un objetivo. Pero creo que aún debemos ser pacientes. I.M.: Sí, creo que nos ha transformado a todos y seguirá transformando la era digital. Nuestros niños probablemente estudiarán que estos años, 2023 y 2024, fueron el boom de la IA, pero aún tenemos que utilizarla en la empresa. No podemos ignorarlo, pero… J.L.S.: Y hay que sacarle rendimiento poco a poco, no de forma apresurada, porque si no, te puede llevar a realizar grandes proyectos y gastar grandes sumas de dinero, solo para darte cuenta de que la tecnología ha avanzado más rápido de lo que tú has hecho en ese proyecto. En seis meses, lo que intentaste desarrollar durante un año ya está disponible de forma estándar. En la revolución industrial, cuando aparecieron las máquinas, ¿se perdieron trabajos? Sí, pero también surgieron nuevos. Había gente que tenía que reparar esas máquinas. Por lo tanto, no debe haber miedo. De hecho, me gustó mucho una frase de una persona de Microsoft que dijo: "Hoy en día, la inteligencia artificial es como una persona que está empezando en una compañía, tiene muchas ganas, va a hacer mucho trabajo, pero tú tienes que revisarlo". I.M.: Vale, hablemos de los retos y las oportunidades que enfrentamos en estos años de transformación. ¿Qué obstáculos crees que enfrentan las empresas hoy en su camino hacia la transformación digital? Y, por otro lado, ¿cuáles son las oportunidades que ves para el futuro de las organizaciones? Porque, si nos transformamos digitalmente, más allá de la IA, debe haber tanto retos como oportunidades, ¿no? ¿Qué ves positivo y negativo? J.L.S.: En negativo, poco. Pero, como hablábamos hace unos minutos, si tuviera que mencionar algo negativo, diría que son esos perfiles dentro de la compañía a los que les cuesta mucho el cambio. Esos que piensan "ah, hay una nueva tecnología, qué miedo, yo ya no estoy para esto", o los que no tienen ganas de aprender. Esa resistencia, pero creo que se acaba venciendo, acompañando a las personas, se supera. Luego, está toda la parte de talento. Tú y yo que trabajamos en tecnología sabemos que encontrar talento es muy complicado. En el área de ciberseguridad, por ejemplo, es aún más difícil. El talento bueno es complicado de encontrar, porque en teoría todos somos excelentes, pero faltan ciertas habilidades que debemos potenciar. Esa sería la parte más negativa, entre comillas, el reto. En cuanto a las oportunidades, yo creo que aquellas compañías, y me incluyo, que hemos adoptado tecnología rápidamente y que hemos mantenido un crecimiento sostenido, hemos logrado esto gracias a la inversión en tecnología. Eso nos ha permitido acceder a nuevos modelos de negocio, no solo al negocio tradicional, sino a nuevas líneas que hace unos años no pensábamos. Hoy en día eso es factible. De hecho, este año, en el plan de negocio que hemos desarrollado, se ve claramente que podemos entrar en nuevos mercados. Creo que esa es una gran oportunidad. Creo que las comunicaciones, hoy en día, las damos por sentadas. Pero en ese campo también veremos grandes cambios, y la voz jugará un papel importante. Hoy en día empezamos con la escritura, luego pasamos a escribir en el ordenador, y, en el futuro, creo que la voz tendrá aún más protagonismo. En inteligencia artificial, comunicaciones y la parte de voz, veremos grandes transformaciones en el medio plazo. I.M.: Y aún así, tú y yo, que somos del ámbito de las personas, seguimos viendo que las personas jugarán un papel clave en este mundo de transformación digital, ¿verdad? ¿Cómo lo ves? J.L.S.: Yo lo tengo muy claro. No hay manera de hacer las cosas sin personas. Sin un buen equipo, no hay manera de avanzar. Y personalmente, por ejemplo, cuando he tenido la oportunidad de formar un equipo desde cero, he buscado habilidades diferentes. Es decir, he priorizado la actitud sobre la aptitud. Creo que la gente tiene que tener ganas de hacer cosas, de aprender, de implicarse; para mí, eso es lo que marca la diferencia. Todo esto tiene que ver también con lo que hablamos antes de capacitar, de habilidades y de conseguir talento con esa actitud. Eso no cambiará, las personas seguirán siendo el centro, y deberemos seguir trabajando en eso. I.M.: Si pudieras resumir en una frase clave, ¿Cómo construirías organizaciones resilientes y preparadas para el futuro? ¿Cuál sería tu mensaje final? J.L.S.: Lógicamente, la capacidad de innovación es esencial, pero también lo es la capacidad de adaptación a entornos y mercados cambiantes. Esto va muy rápido y seguirá acelerándose. Creo que la capacidad de adaptación de las personas será la clave de todo, ahí es donde radica el futuro, y esperemos que ese futuro sea muy positivo.
13 Abril 2026
Rincón del CISO
Las compras online forman ya parte del día a día de millones de personas, pero este crecimiento también está alimentando un problema cada vez mayor: el fraude digital dirigido a consumidores. Con motivo del Día Mundial de los Derechos del Consumidor, que se celebra cada 15 de marzo, la compañía de ciberseguridad ESET advierte de que la protección del usuario en el entorno digital es hoy más necesaria que nunca. Esta jornada, impulsada por Consumers International, busca recordar que los consumidores tienen derecho a realizar compras seguras y a recibir información fiable antes de adquirir cualquier producto o servicio. Sin embargo, el escenario digital ha cambiado radicalmente en los últimos años. En España, el comercio electrónico se ha consolidado como un hábito de consumo habitual. Según datos del Instituto Nacional de Estadística (INE), casi seis de cada diez personas entre 16 y 74 años realizaron compras online durante los tres meses previos a noviembre de 2025. Pero esta expansión del e-commerce también ha atraído a los ciberdelincuentes. De acuerdo con cifras del Ministerio del Interior, los delitos informáticos continúan aumentando y las estafas digitales son ya la modalidad más común dentro del cibercrimen. De hecho, aproximadamente uno de cada cinco delitos registrados en España ocurre en el ámbito digital. Cómo operan los estafadores en el comercio electrónico Los atacantes han perfeccionado sus estrategias para engañar a los consumidores. Entre las técnicas más habituales destacan tiendas online falsas que imitan a marcas conocidas, campañas de phishing enviadas por SMS o correo electrónico y anuncios fraudulentos difundidos en redes sociales. El objetivo suele ser siempre el mismo: redirigir a las víctimas a páginas de pago manipuladas o robar sus datos personales y bancarios, especialmente en periodos de alta actividad comercial como campañas de descuentos o promociones. Según explica Josep Albors, director de Investigación y Concienciación de ESET España, la seguridad en las compras online depende en gran medida de la atención del propio usuario. “Antes de introducir datos personales o pagar, es fundamental dedicar unos minutos a comprobar la web, el sistema de pago o la reputación de la tienda. Detectar una señal de alerta a tiempo puede evitar caer en una estafa”, señala el experto. Claves para comprar online con seguridad Para reducir riesgos, los especialistas de ESET recomiendan aplicar varias medidas básicas de protección digital: Acceder siempre a las tiendas escribiendo directamente la dirección web o utilizando la app oficial, evitando enlaces recibidos por mensajes o correos. Verificar la identidad del comercio revisando datos legales, dirección física y condiciones de compra. Consultar opiniones externas sobre la tienda online. Utilizar métodos de pago con protección adicional, como tarjetas virtuales o plataformas de pago seguras. Desconfiar de precios excesivamente bajos o de ofertas que generan urgencia artificial. Evitar realizar compras desde redes Wi-Fi públicas. Proteger las cuentas con contraseñas únicas y verificación en dos pasos. Revisar el extracto bancario tras cada compra para detectar movimientos sospechosos. Qué hacer si has sido víctima de una estafa Si un usuario sospecha que ha caído en un fraude online, actuar con rapidez es clave. Los expertos recomiendan recopilar todas las pruebas disponibles —capturas de pantalla, correos, enlaces o justificantes de pago— y contactar de inmediato con la entidad bancaria. También es posible solicitar asesoramiento gratuito a través del teléfono 017 de INCIBE, además de presentar una denuncia si se han utilizado datos personales o se ha producido una suplantación de identidad. En un contexto donde el comercio electrónico sigue creciendo, la ciberseguridad se ha convertido en una parte esencial de los derechos del consumidor. Porque en la era digital, comprar con tranquilidad también depende de saber reconocer las amenazas
10 Abril 2026
Rincón del CISO
La inteligencia artificial se ha consolidado como uno de los grandes motores de transformación empresarial. Sin embargo, la realidad muestra un escenario menos homogéneo de lo que podría parecer: no todas las organizaciones están avanzando al mismo ritmo, ni con la misma claridad estratégica. Un reciente informe del ESSCA School of Management revela que, aunque existe consenso sobre el impacto positivo de la IA en la productividad, todavía hay un porcentaje significativo de compañías que permanece al margen. En concreto, cerca de un 16% no ha realizado ninguna inversión en esta tecnología, y apenas una de cada cuatro se siente realmente preparada para afrontar los riesgos que conlleva su adopción. Una brecha más profunda de lo esperado Más allá de la inversión, el estudio apunta a un problema estructural: muchas organizaciones no cuentan con los recursos ni con la visión necesaria para integrar la IA de forma efectiva. Cerca de un tercio no dispone de equipos especializados —ni tiene previsto crearlos— y una parte relevante tampoco contempla formar a su plantilla en este ámbito. Esta falta de preparación no solo ralentiza la adopción, sino que también limita el potencial de la tecnología para generar valor real. Sectores a distintas velocidades El grado de madurez en el uso de IA varía notablemente según el sector: Administración pública: se sitúa a la cola, con un uso muy limitado y una percepción aún difusa de sus beneficios. Servicios: destaca por su baja inversión y escasa intención de apostar por esta tecnología a corto plazo. Pymes: enfrentan mayores barreras, especialmente económicas, lo que frena el desarrollo de iniciativas. En contraste, industrias como las finanzas o las utilities ya están incorporando la IA de forma más transversal en sus operaciones. Estrategia difusa y talento escaso Uno de los hallazgos más relevantes del informe es que muchas empresas adoptan la IA sin un propósito claro. Solo una minoría lo hace en respuesta a necesidades estratégicas definidas, mientras que el resto se mueve por presión del mercado o por iniciativas poco estructuradas. A esto se suma un reto clave: el talento. La mayoría de los profesionales coincide en que será necesario un profundo proceso de reskilling y upskilling en los próximos años para adaptarse a esta nueva realidad. Málaga, polo de formación en IA y ciberseguridad Ante este contexto, ESSCA refuerza su apuesta por la formación desde su campus en Málaga, donde prepara a las nuevas generaciones de directivos con un enfoque internacional y multidisciplinar. Su programa Bachelor in International Management incorporará una especialización en Business AI, Data & Cybersecurity, orientada a formar perfiles capaces de liderar proyectos de transformación digital, integrar la IA en el negocio y gestionar sus implicaciones éticas y regulatorias. Como señala Stéphane Ruiz, el principal desafío no es tecnológico, sino de capacidades: las empresas necesitan profesionales que comprendan la IA desde una perspectiva estratégica y transversal. De la prueba piloto a la transformación real Aunque aproximadamente la mitad de las empresas ya reconoce mejoras en su rendimiento gracias a la IA, la mayoría sigue en fases iniciales. Los proyectos suelen concentrarse en áreas tecnológicas y orientarse a la eficiencia operativa, más que a la innovación. El gran reto ahora es evolucionar: pasar de experimentar con la IA a integrarla como un verdadero motor de cambio. Porque, en un entorno cada vez más competitivo, la diferencia no estará en quién prueba la tecnología… sino en quién sabe aprovecharla de verdad.
9 Abril 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

