Rincón del CISO
La inteligencia artificial ya no vive únicamente en el terreno de la innovación. Europa ha comenzado oficialmente la fase decisiva de regulación de esta tecnología y miles de empresas tendrán que adaptarse antes de agosto de 2026, fecha en la que gran parte de las obligaciones del AI Act serán plenamente aplicables. La Comisión Europea continúa avanzando en el despliegue del Reglamento Europeo de Inteligencia Artificial, considerado el primer marco regulatorio integral sobre IA aprobado por un gran regulador internacional. La normativa establece distintos niveles de riesgo y endurece especialmente las obligaciones para los sistemas considerados de “alto riesgo”. Entre las prácticas que la Unión Europea quiere limitar se encuentran los sistemas de manipulación subliminal, determinados usos biométricos, los deepfakes no identificados o aplicaciones capaces de clasificar personas en función de datos sensibles. Además, las empresas deberán garantizar transparencia, supervisión humana y evaluación de riesgos en muchos de los modelos que utilicen. España también ha comenzado a mover ficha. El Gobierno aprobó recientemente el proyecto de ley que adaptará el AI Act al marco nacional, identificando los organismos encargados de supervisar el cumplimiento y estableciendo un régimen sancionador que podría alcanzar hasta 35 millones de euros o el 7% de la facturación global de una compañía. La regulación europea llega además en un momento especialmente delicado para las grandes tecnológicas. Bruselas acaba de obligar provisionalmente a Meta a abrir WhatsApp a asistentes de inteligencia artificial de terceros, en una decisión que evidencia la creciente presión de la UE sobre el control de los ecosistemas digitales y la competencia en IA. En paralelo, la Comisión Europea mantiene abiertas consultas sobre las futuras obligaciones de transparencia para sistemas de inteligencia artificial, especialmente en modelos de propósito general y herramientas generativas. El gran reto ahora no es únicamente tecnológico. Para muchas organizaciones, el verdadero desafío pasa por adaptar sus procesos internos, revisar el uso de herramientas de IA y crear mecanismos de gobernanza capaces de cumplir con una regulación que cambiará la forma en la que Europa desarrolla, utiliza y supervisa la inteligencia artificial. Porque la carrera por liderar la IA ya no se juega solo en innovación. También se juega en regulación, confianza y soberanía digital.
16 Junio 2026
Rincón del CISO
La carrera por la inteligencia artificial acaba de entrar en una nueva fase. Anthropic, una de las compañías más influyentes del ecosistema de IA generativa, ha suspendido el acceso público a sus modelos más avanzados, Fable 5 y Mythos 5, tras recibir una orden del Gobierno de Estados Unidos vinculada a controles de exportación y riesgos para la seguridad nacional. La decisión, que sorprendió incluso a la propia compañía, marca un precedente sin precedentes en la industria tecnológica: por primera vez, Washington bloquea el despliegue internacional de modelos de IA de última generación no por el hardware que utilizan, sino por las capacidades del software en sí mismo. Qué ha ocurrido exactamente Anthropic confirmó que recibió una directiva urgente de la Administración Trump obligándole a impedir el acceso a Fable 5 y Mythos 5 a cualquier ciudadano extranjero, tanto fuera como dentro de Estados Unidos. Ante la imposibilidad técnica de aplicar restricciones selectivas en tan poco tiempo, la empresa optó por desactivar completamente ambos modelos para todos sus usuarios. La compañía aseguró que la medida llegó apenas unos días después del lanzamiento de Fable 5 y criticó la falta de transparencia de las autoridades estadounidenses, que no habrían facilitado detalles técnicos concretos sobre los supuestos riesgos detectados. Según diversas informaciones publicadas por Reuters, Axios o Business Insider, la preocupación del Gobierno estaría relacionada con la posibilidad de que los modelos pudieran ser “jailbreakeados” para descubrir vulnerabilidades críticas en sistemas informáticos avanzados, incluyendo infraestructuras sensibles o plataformas financieras. El problema: una IA demasiado potente para abrirse al mundo Fable 5 había sido presentado por Anthropic como su modelo más potente hasta la fecha, superando ampliamente a generaciones anteriores en razonamiento, autonomía y capacidad técnica. Sin embargo, la verdadera preocupación giraba alrededor de Mythos 5, una variante con menos restricciones diseñada específicamente para tareas avanzadas de ciberseguridad. Anthropic ya había advertido en abril que Mythos podía alcanzar capacidades capaces de identificar y explotar fallos complejos en software crítico. De hecho, el modelo solo estaba disponible dentro de Project Glasswing, una iniciativa creada junto al Gobierno estadounidense para ayudar a organizaciones estratégicas a detectar vulnerabilidades antes que actores maliciosos. El programa incluía operadores de infraestructuras críticas, compañías energéticas, organizaciones sanitarias y proveedores tecnológicos de más de 15 países. Paradójicamente, pocos días después de ampliar Glasswing a 150 organizaciones internacionales, Estados Unidos decidió restringir completamente el acceso global al modelo. El temor de Washington: filtraciones, ciberataques y China Aunque la Administración estadounidense no ha explicado oficialmente los motivos exactos, varios medios apuntan a tres grandes preocupaciones: La posibilidad de que Fable 5 pudiera utilizarse para localizar vulnerabilidades de software a gran escala. Riesgos asociados a la evasión de las salvaguardas de seguridad del modelo. Temor a que actores vinculados a China hubieran accedido o intentado replicar parte de la tecnología mediante técnicas de “distillation”, utilizadas para copiar comportamientos de modelos avanzados. La situación habría escalado tras conversaciones entre altos cargos de la Casa Blanca, responsables de seguridad nacional y directivos de Amazon, uno de los principales inversores de Anthropic. Según varias publicaciones estadounidenses, Amazon habría trasladado inquietudes al Gobierno sobre posibles vulnerabilidades en los sistemas de protección del modelo. El precedente que puede cambiar toda la industria Más allá del caso Anthropic, el movimiento de Washington abre un debate mucho más amplio sobre el futuro de la IA avanzada y su regulación internacional. Hasta ahora, los controles tecnológicos de Estados Unidos se centraban principalmente en chips y semiconductores. Sin embargo, esta decisión demuestra que las propias capacidades de los modelos de IA empiezan a considerarse activos estratégicos comparables a tecnologías militares o nucleares. La medida también pone sobre la mesa un nuevo concepto: la “IA soberana”. Gobiernos y compañías de Europa, Canadá o Asia observan con preocupación cómo el acceso a modelos estadounidenses puede verse limitado de forma repentina por motivos geopolíticos. El primer ministro canadiense, Mark Carney, ya ha advertido que esta situación demuestra el riesgo de depender exclusivamente de proveedores de IA estadounidenses. Seguridad vs innovación: el gran dilema de la IA El caso Anthropic refleja uno de los mayores desafíos de la próxima década: cómo equilibrar el desarrollo acelerado de la inteligencia artificial con los riesgos reales que plantean sistemas cada vez más autónomos y sofisticados. La propia Anthropic defendió que los gobiernos deben poder intervenir ante desarrollos inseguros, pero criticó que la decisión se tomara sin un proceso técnico transparente ni criterios públicos claros. Mientras tanto, la industria tecnológica observa con inquietud un escenario inédito: modelos capaces de revolucionar la ciberseguridad… pero también potencialmente de romperla.
15 Junio 2026
Rincón del CISO
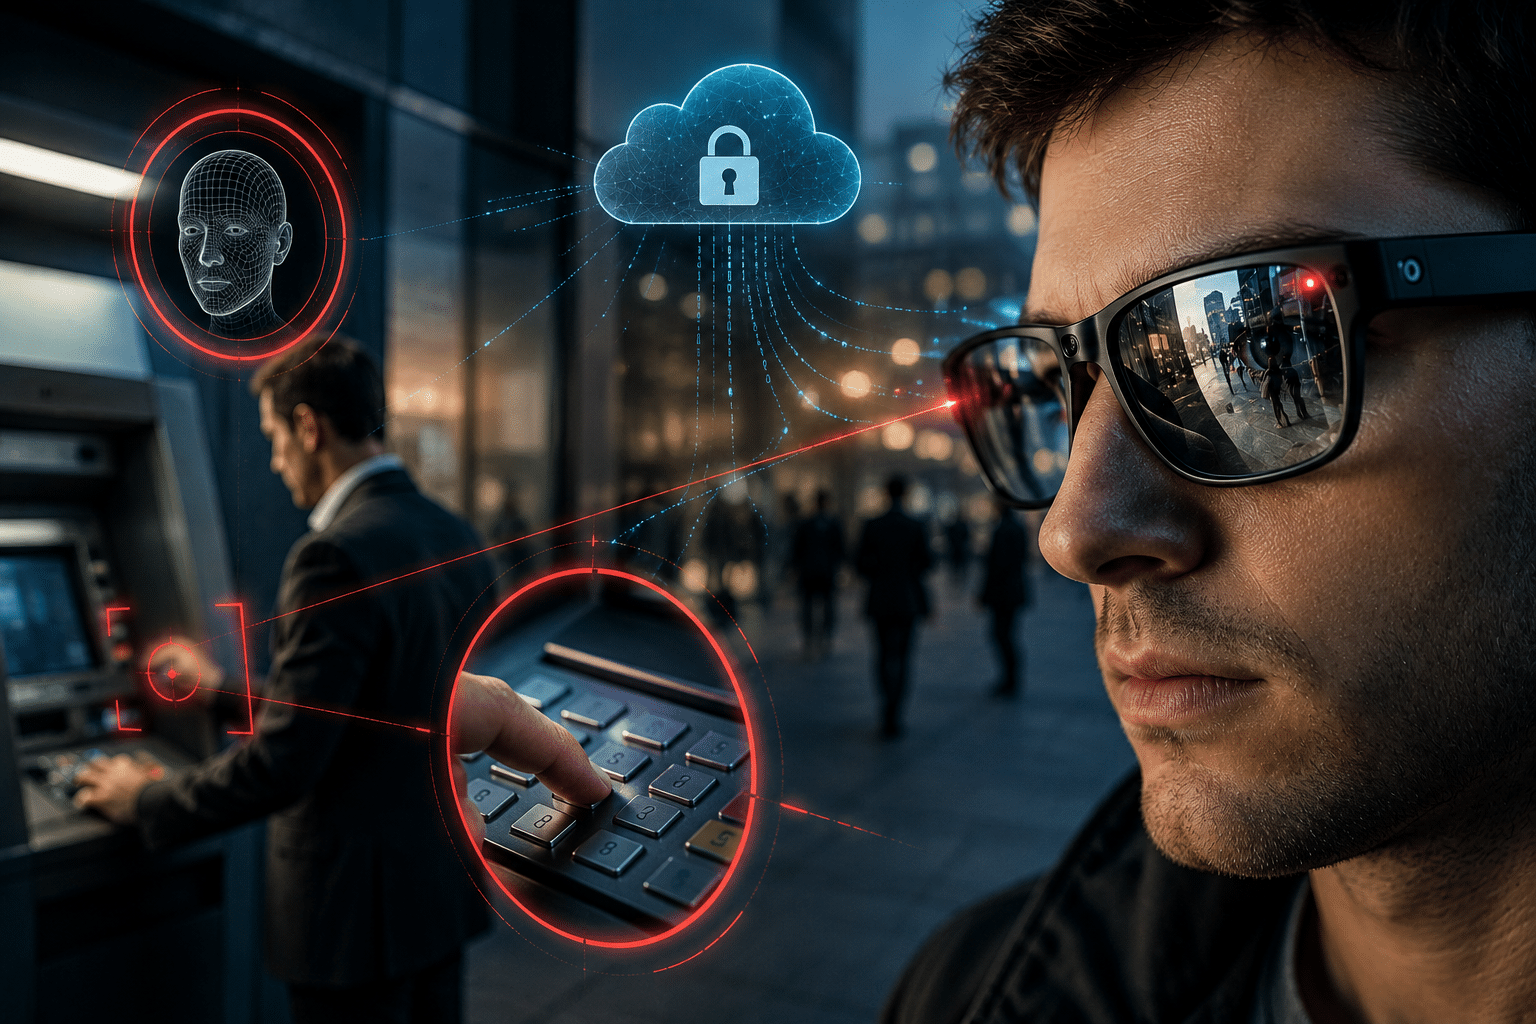
Las gafas inteligentes vuelven a escena impulsadas por la inteligencia artificial y un diseño cada vez más discreto. Lo que hace apenas unos años parecía una tecnología condenada al fracaso comienza ahora a posicionarse como uno de los próximos grandes dispositivos conectados. Sin embargo, expertos en ciberseguridad advierten de que su expansión también podría abrir un nuevo frente de riesgos para la privacidad y la protección de datos. ESET ha alertado sobre el potencial impacto de estas tecnologías en la seguridad personal y digital, especialmente ante la combinación de cámaras integradas, inteligencia artificial, reconocimiento facial y conexión constante a la nube. Según diversas previsiones del sector, el mercado de gafas inteligentes crecerá de forma significativa durante los próximos años. Firmas como Omdia estiman que este tipo de dispositivos podría superar los 35 millones de unidades vendidas en 2030, mientras que otras consultoras elevan aún más las cifras previstas. Para ESET, el verdadero desafío no está únicamente en la capacidad de grabar imágenes o vídeo, sino en la posibilidad de interpretar automáticamente todo aquello que las gafas capturan. Del registro visual al análisis inteligente La compañía explica que estos dispositivos trasladan la capacidad de grabación al propio usuario mediante cámaras difíciles de distinguir de unas gafas convencionales. Aunque algunos modelos incorporan indicadores luminosos para señalar cuándo están grabando, estas señales pueden pasar desapercibidas en entornos cotidianos. El problema aumenta cuando la grabación se combina con herramientas de inteligencia artificial capaces de identificar personas, analizar imágenes o relacionar datos obtenidos en internet. Investigaciones recientes ya han demostrado cómo vídeos capturados con gafas inteligentes pueden conectarse con sistemas de reconocimiento facial capaces de localizar información pública sobre terceros en cuestión de segundos. Para los especialistas, esto abre la puerta a nuevos escenarios de vigilancia no consentida, suplantación de identidad, fraude o recopilación masiva de datos personales. Desde PIN bancarios hasta contraseñas visibles Entre los principales riesgos identificados por ESET destacan situaciones tan cotidianas como la captura accidental —o deliberada— de códigos PIN en cajeros o terminales de pago, contraseñas visibles en ordenadores o teléfonos móviles, documentos personales sobre una mesa o información corporativa expuesta en oficinas y espacios públicos. La compañía advierte también del auge de técnicas de “shoulder surfing”, donde un atacante observa discretamente credenciales o datos sensibles aprovechando la discreción de este tipo de dispositivos. Además, la combinación de imágenes, reconocimiento facial y datos abiertos en internet podría facilitar la creación de perfiles digitales detallados de posibles víctimas para campañas de phishing, secuestro de cuentas o fraudes de identidad. Un nuevo objetivo para los ciberdelincuentes El riesgo no afecta únicamente a quienes rodean al usuario. ESET recuerda que las propias gafas inteligentes pueden convertirse en objetivo de ataques informáticos. Según explica Josep Albors, director de investigación y concienciación de ESET España, los ciberdelincuentes podrían aprovechar vulnerabilidades en el firmware, aplicaciones falsas, redes Wi-Fi maliciosas o ataques sobre cuentas vinculadas para acceder a información sensible o utilizar el dispositivo como herramienta de vigilancia. “La amenaza no depende solo de que el usuario actúe de mala fe. Como cualquier dispositivo conectado, las gafas inteligentes también pueden ser comprometidas”, señala el experto. Cómo proteger la privacidad en la era de las gafas inteligentes Ante este escenario, ESET insiste en la necesidad de anticipar medidas de seguridad antes de que estos dispositivos se conviertan en habituales en oficinas, comercios, aeropuertos o espacios públicos. La compañía recomienda mantener actualizado el software, activar autenticación multifactor, descargar aplicaciones únicamente desde tiendas oficiales, revisar permisos de privacidad y extremar la precaución al introducir credenciales o información sensible cerca de personas que utilicen este tipo de tecnología. El debate ya no es futurista. Grandes compañías tecnológicas como Meta, Google, Apple o Amazon continúan desarrollando nuevas generaciones de gafas inteligentes cada vez más integradas en la vida cotidiana. Para ESET, el reto será lograr que la innovación avance al mismo ritmo que la protección de la privacidad y la identidad digital.
12 Junio 2026
Rincón del CISO
En I2SC impulsamos una tecnología con empat-IA: innovamos y evaluamos la conformidad con los estándares / normas ISO para transformar la realidad de empresas y personas, integrando confianza, compromiso, conocimiento y respeto por la dignidad humana. Vivimos una época en la que la inteligencia artificial y las tecnologías digitales están redefiniendo la forma en que trabajamos, aprendemos y nos relacionamos. Sin embargo, el verdadero progreso no puede medirse únicamente por la capacidad tecnológica, sino por su contribución al bienestar de las personas y al desarrollo responsable de las organizaciones. En I2SC entendemos que la innovación debe ir acompañada de confianza, ética y conocimiento. Por ello, promovemos una visión de Tecnología con Empat-IA, donde la transformación digital no sustituye el valor humano, sino que lo potencia. Nuestro trabajo en la evaluación de la conformidad y en la aplicación de estándares ISO ayuda a las organizaciones a desarrollar sistemas más seguros, transparentes, eficientes y sostenibles. Esta visión está alineada con el llamamiento del Papa León XIV a poner la tecnología al servicio de la persona, del bien común y de la dignidad humana. La inteligencia artificial debe ser una herramienta para crear oportunidades, fortalecer la justicia y promover un desarrollo inclusivo, siempre guiado por la responsabilidad y la transparencia. Desde esta perspectiva, la conformidad con normas internacionales no es solo un requisito técnico; es una herramienta para generar confianza, proteger a las personas y garantizar que la innovación responda a valores humanos. Las organizaciones que integran calidad, seguridad, sostenibilidad y ética en sus procesos construyen ventajas competitivas duraderas y fortalecen su impacto positivo en la sociedad. La tecnología con Empat-IA es una invitación a innovar con propósito: aprovechar el potencial de la inteligencia artificial sin perder de vista aquello que nos hace verdaderamente humanos. Porque el futuro no se construye solo con algoritmos, sino con personas comprometidas con un desarrollo responsable, inclusivo y sostenible. I2SC: Innovamos, evaluamos y generamos confianza para que la tecnología sirva a las personas y las organizaciones, impulsando un futuro donde la excelencia, la empatía y el conocimiento avancen juntos. Carlos Manuel Fernández SánchezSocio-Fundador de I2SC (spin-off de la UCLM)
11 Junio 2026
Rincón del CISO
La ciberseguridad ya no se libra únicamente en servidores, redes o infraestructuras corporativas. El verdadero campo de batalla se ha desplazado hacia el usuario. Y los ciberdelincuentes lo saben. Durante años, empresas y organizaciones han reforzado sus sistemas tecnológicos mediante arquitecturas zero trust, autenticación reforzada, cifrado avanzado, segmentación de redes o herramientas de detección de amenazas. Sin embargo, el endurecimiento técnico de las infraestructuras ha provocado un cambio estratégico en los modelos de ataque: ahora el objetivo principal es manipular a las personas. En lugar de vulnerar directamente los sistemas, los atacantes buscan que sea el propio usuario quien valide una operación fraudulenta, comparta credenciales o autorice acciones con consecuencias económicas o reputacionales. Según explica Juan Galdón, Associate Partner de Ciberseguridad & Ciberfraude de KPMG en España, el fraude actual obliga a replantear completamente cómo se entienden los modelos de protección digital. “El atacante ya no necesita comprometer el sistema si consigue manipular al usuario legítimo”, advierte el experto. La ingeniería social redefine el fraude digital El cambio es profundo. Tradicionalmente, los controles de seguridad se centraban en verificar si realmente era el usuario quien accedía a una plataforma o realizaba una operación. Hoy esa validación ya no es suficiente. El nuevo desafío consiste en determinar si el usuario está actuando libremente o bajo manipulación psicológica. Ese es precisamente el punto de partida de muchas ciberestafas actuales: fraudes basados en urgencia, miedo, confianza o falsas identidades que consiguen que la propia víctima autorice la acción fraudulenta. Este tipo de ataques, conocidos en el sector financiero como fraudes de autorización manipulada o APP Fraud (Authorised Push Payment), representan una de las principales preocupaciones para las organizaciones. Aunque técnicamente la operación puede estar correctamente autenticada, la realidad es que el usuario ha sido inducido al engaño. El problema ya mueve miles de millones La dimensión económica del fenómeno refleja la gravedad del escenario. Según datos publicados conjuntamente por la Autoridad Bancaria Europea (EBA) y el Banco Central Europeo (BCE), el fraude en pagos alcanzó los 4.200 millones de euros en el Espacio Económico Europeo durante 2024, un 17% más que el año anterior. Además, los usuarios asumieron cerca del 85% de las pérdidas derivadas de transferencias fraudulentas, principalmente por operaciones autorizadas bajo engaño. Para los expertos, esto demuestra que autenticar ya no basta. Las organizaciones necesitan interpretar contexto, comportamiento, intención y señales de riesgo antes de permitir determinadas acciones. Tres capacidades clave para combatir el ciberfraude La respuesta frente a este nuevo escenario no depende de una única tecnología, sino de la combinación de diferentes capacidades. Concienciación continua del usuario La formación sigue siendo esencial frente a ataques de phishing, smishing, vishing, falsas inversiones o suplantaciones de identidad. Sin embargo, los expertos reconocen que los atacantes evolucionan más rápido que la capacidad de educar a los usuarios. Visión contextual y análisis 360º Los sistemas antifraude modernos ya no analizan únicamente una transacción aislada. Integran información relacionada con comportamiento histórico, dispositivos, geolocalización, velocidad de operación, contraparte o inteligencia externa para detectar anomalías y posibles manipulaciones. Autenticación adaptativa y contextual El modelo tradicional de autenticación evoluciona hacia mecanismos dinámicos capaces de ajustar el nivel de fricción según el riesgo real de la operación. No todas las acciones requieren el mismo nivel de verificación. Factores como el canal utilizado, el importe, la criticidad de la operación o señales sospechosas del dispositivo influyen cada vez más en la decisión de control. La autenticación silenciosa gana protagonismo Uno de los modelos que más interés está despertando es la denominada autenticación silenciosa. A diferencia de los sistemas tradicionales basados en códigos OTP o validaciones visibles, este enfoque permite verificar señales directamente desde la red móvil o el entorno digital sin requerir interacción explícita del usuario. El objetivo es reducir precisamente uno de los principales puntos débiles actuales: que el atacante consiga convencer a la víctima para compartir códigos o validar operaciones. “La autenticación deja de ser solo una barrera técnica y pasa a formar parte del contexto psicológico del ataque”, señalan desde el sector. Combinada con señales adicionales —como cambios recientes de SIM, patrones de comportamiento o riesgos asociados al dispositivo—, esta tecnología puede reforzar significativamente los procesos de onboarding, recuperación de credenciales o autorización de operaciones sensibles. Del control transaccional al análisis contextual El nuevo paradigma antifraude abandona el enfoque puramente transaccional y evoluciona hacia modelos mucho más contextuales. Una operación elevada no tiene por qué ser sospechosa por sí misma. Tampoco lo es necesariamente una nueva ubicación o un dispositivo diferente. El verdadero riesgo aparece cuando múltiples señales aparentemente pequeñas convergen al mismo tiempo. Ahí es donde cobra valor la denominada visión 360º del usuario: la capacidad de interpretar el contexto completo antes de decidir si una operación debe permitirse, bloquearse o escalarse. El desafío para las organizaciones es enorme: proteger sin generar una experiencia excesivamente frustrante para el usuario legítimo. La protección del usuario se convierte en prioridad estratégica Para los expertos, el ciberfraude marca una nueva etapa en la evolución de la seguridad digital. La protección de sistemas internos sigue siendo imprescindible, pero el riesgo ya se concentra en otro lugar: las decisiones del usuario, su comportamiento digital y su exposición constante a técnicas de manipulación cada vez más sofisticadas. En este contexto, el sector financiero se ha convertido en uno de los principales laboratorios de referencia, no solo por la presión regulatoria que soporta, sino también por la evolución de sus modelos de control y autenticación contextual. La conclusión es clara: las organizaciones que sean capaces de integrar inteligencia contextual, autenticación adaptativa y análisis avanzado del comportamiento estarán mejor preparadas para reducir pérdidas económicas, minimizar impactos reputacionales y reforzar la confianza digital de clientes, empleados y ciudadanos.
10 Junio 2026
Rincón del CISO
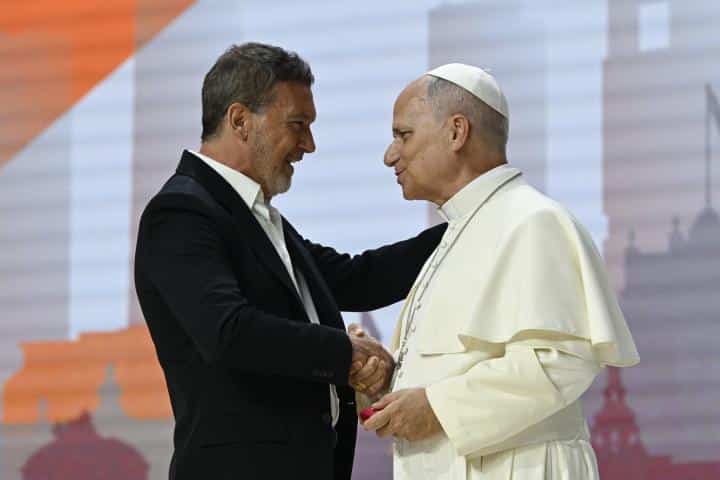
El actor y director malagueño Antonio Banderas lanzó una reflexión sobre el papel de la tecnología y la inteligencia artificial durante el encuentro del Papa León XIV con representantes de la sociedad civil celebrado en el Movistar Arena de Madrid. En su intervención, Banderas defendió que la inteligencia artificial debe desarrollarse como una herramienta para mejorar la vida de las personas y no como un elemento que termine desplazando el valor humano. Una idea alineada con las recientes advertencias del Pontífice sobre los riesgos éticos y sociales asociados al avance tecnológico. El actor, que compartió una intervención cargada de referencias personales, culturales y artísticas, habló también de la relación histórica entre la Iglesia y el arte, asegurando que ambas han compartido durante siglos una misma búsqueda: comprender la complejidad humana. Banderas recordó cómo su vínculo con la Iglesia comenzó en su infancia en Málaga y cómo esa conexión ha influido en su manera de entender el arte, la creatividad y la dimensión emocional de las personas. Durante su discurso, insistió además en la necesidad de preservar espacios de reflexión y profundidad en una sociedad marcada por la velocidad, la hiperconectividad y la simplificación constante. En ese contexto, defendió el arte como una herramienta capaz de generar pensamiento crítico y sensibilidad frente a un entorno cada vez más automatizado. El encuentro estuvo también marcado por mensajes relacionados con la paz y el rechazo a la violencia. Tanto el Papa como el actor hicieron referencia a la necesidad de impulsar una sociedad más humana, más consciente y menos dominada por la confrontación. La intervención de Antonio Banderas se convirtió en uno de los momentos más comentados del encuentro por combinar tecnología, ética, cultura y humanidad en un debate cada vez más presente: cómo convivir con el avance de la inteligencia artificial sin perder aquello que nos hace humanos.
9 Junio 2026
Rincón del CISO
Las redes sociales y las preventas de videojuegos se han convertido en el escenario perfecto para el crecimiento de fraudes y falsas ofertas dirigidas a gamers. La expectación que generan los grandes lanzamientos de videojuegos se ha convertido en un fenómeno masivo dentro de la industria gaming, pero también en una oportunidad cada vez más explotada por los ciberdelincuentes. Un estudio realizado por ESET España y OWN (Open World Now) revela que el auge del hype gamer está disparando los fraudes online relacionados con videojuegos, especialmente durante las preventas y estrenos más esperados. La investigación, basada en respuestas de jugadores españoles, muestra que casi 6 de cada 10 usuarios ya han visto o sospechado de una tienda falsa al buscar nuevos lanzamientos, mientras que cerca de la mitad reconoce haber accedido alguna vez a ofertas fraudulentas. Además, más del 12% asegura haber sido víctima directa de algún timo relacionado con claves falsas, preventas inexistentes o descuentos engañosos. Las redes sociales, YouTube y plataformas como Twitch se han consolidado como las principales fuentes de información para seguir la actualidad gaming y descubrir nuevos videojuegos. El hype ya no depende únicamente de la publicidad tradicional, sino que se alimenta constantemente a través de streamers, clips virales, memes y conversaciones en comunidades online. Esta exposición permanente también facilita la propagación de enlaces maliciosos y campañas fraudulentas que buscan aprovechar la urgencia de los jugadores por conseguir acceso anticipado o precios irresistibles. Pese a la emoción que despiertan los nuevos títulos, el jugador actual parece actuar con más cautela que hace unos años. Solo una minoría compra videojuegos el mismo día de lanzamiento, mientras que gran parte de los usuarios prefiere esperar opiniones, análisis técnicos o futuras rebajas antes de realizar la compra. Sin embargo, el deseo de jugar antes que nadie sigue siendo uno de los principales motivos detrás de las reservas anticipadas. El informe también pone el foco en los riesgos asociados a los mods y contenidos descargables no oficiales. Aunque la mayoría de jugadores ha instalado mods alguna vez para personalizar su experiencia, una parte significativa reconoce haber sufrido problemas de seguridad derivados de estas descargas. Aun así, muchos usuarios intentan minimizar riesgos recurriendo únicamente a plataformas fiables o mods con buenas valoraciones. Desde ESET España advierten de que los ciberdelincuentes aprovechan especialmente los momentos de mayor expectación dentro del sector gaming para lanzar campañas fraudulentas vinculadas a videojuegos populares. La combinación entre emoción, compras rápidas y difusión masiva en redes sociales crea el escenario perfecto para que aumenten las estafas digitales dirigidas a gamers.
5 Junio 2026
Rincón del CISO
La creciente demanda de entradas para el Mundial 2026 está siendo aprovechada por ciberdelincuentes para lanzar campañas de phishing masivas. La cuenta atrás para el Mundial de Fútbol 2026 ya ha despertado el interés de millones de aficionados en todo el mundo, pero también el de los ciberdelincuentes. La compañía de ciberseguridad ESET ha detectado una oleada de páginas web falsas que suplantan la identidad de la FIFA para vender supuestas entradas oficiales y merchandising del torneo, poniendo en riesgo los datos personales y bancarios de los usuarios. Según los expertos, estas webs fraudulentas replican casi a la perfección el diseño de la página oficial de la FIFA, incluyendo logotipos, colores, formularios de registro e incluso las pasarelas de pago. El objetivo es generar confianza y lograr que los aficionados introduzcan información sensible creyendo que están realizando una compra legítima del Mundial 2026. Los atacantes utilizan una técnica conocida como “typosquatting”, basada en crear dominios muy similares a los oficiales mediante pequeños cambios en la dirección web. Muchas de estas páginas incluyen términos relacionados con “FIFA”, “World Cup 2026” o “tickets”, acompañados de extensiones como “.shop” o “.store”, dificultando que los usuarios detecten el engaño. Una vez dentro del sitio falso, las víctimas son invitadas a registrarse para acceder a entradas exclusivas, descuentos o productos oficiales. Durante el proceso, los ciberdelincuentes pueden obtener nombres completos, correos electrónicos, teléfonos, contraseñas e incluso datos bancarios si el usuario finaliza la supuesta compra. Desde ESET advierten de que este tipo de fraudes aumentarán a medida que se acerque el inicio del campeonato, especialmente por el interés global que genera el evento deportivo. Además, recuerdan que las entradas oficiales del Mundial solo se comercializan a través de los canales autorizados de la FIFA, por lo que recomiendan desconfiar de enlaces promocionados, ofertas demasiado atractivas o mensajes que generen sensación de urgencia. Los especialistas en ciberseguridad aconsejan verificar siempre la URL antes de realizar cualquier compra online, evitar acceder a enlaces recibidos por redes sociales o correos sospechosos y utilizar contraseñas únicas para minimizar el impacto en caso de robo de credenciales.
4 Junio 2026
Rincón del CISO
La compañía bloqueó más de 2.200 millones de dólares en transacciones sospechosas durante 2025 y refuerza su estrategia de ciberseguridad frente al auge de las estafas digitales Apple ha anunciado que su App Store consiguió impedir operaciones fraudulentas por un valor superior a 2.200 millones de dólares a lo largo de 2025, una cifra que refleja el crecimiento de las amenazas digitales en las plataformas móviles y la importancia de los sistemas avanzados de protección basados en inteligencia artificial. La tecnológica explicó que sus herramientas de seguridad detectaron millones de movimientos sospechosos relacionados con aplicaciones falsas, métodos de pago robados, cuentas fraudulentas y campañas de estafa dirigidas tanto a usuarios como a desarrolladores. Para ello, Apple combinó sistemas automatizados de aprendizaje automático con equipos especializados en supervisión y análisis de riesgos. La empresa también eliminó numerosas aplicaciones que intentaban distribuir malware o acceder de forma ilegal a datos personales, además de bloquear cuentas creadas para manipular reseñas y posicionamientos dentro del App Store. Según la compañía, muchas de estas acciones estaban vinculadas a redes organizadas de ciberdelincuencia que utilizan nuevas tecnologías para sofisticar sus ataques. Apple advirtió además del aumento de fraudes impulsados por inteligencia artificial generativa, una tendencia que está transformando el panorama de la ciberseguridad y obligando a las grandes plataformas tecnológicas a reforzar sus mecanismos de defensa. En este contexto, la firma aseguró que continuará invirtiendo en herramientas capaces de detectar amenazas en tiempo real y proteger la privacidad de los usuarios. Con millones de transacciones diarias y más de mil millones de usuarios activos, el App Store se mantiene como uno de los principales objetivos para los ciberdelincuentes. Las cifras publicadas por Apple evidencian cómo la seguridad digital y la inteligencia artificial se han convertido en elementos clave para garantizar la confianza dentro del ecosistema móvil global.
3 Junio 2026
Rincón del CISO
Un estudio de Adecco Learning & Consulting y WIB muestra una creciente demanda de formación práctica, mentoring y competencias en inteligencia artificial. La transformación que vive el sector financiero está redefiniendo las competencias necesarias para crecer profesionalmente. En este contexto, Adecco Learning & Consulting y la comunidad Women in Banking (WIB) han presentado el informe WIB Learning Insights: Las claves para el Desarrollo del Talento Femenino en Banca, un estudio que analiza las prioridades de aprendizaje, desarrollo y bienestar de las mujeres que trabajan en el ámbito bancario. El estudio concluye que las profesionales del sector muestran una fuerte orientación hacia el aprendizaje continuo, un elevado nivel de digitalización y un creciente interés por adquirir capacidades estratégicas que les permitan afrontar los retos de un entorno cada vez más competitivo y tecnológico. La formación práctica gana terreno Uno de los hallazgos más relevantes es la demanda de programas formativos con una aplicación directa al trabajo diario. Las participantes priorizan áreas relacionadas con finanzas, productividad, aspectos legales y recursos humanos, pero también destacan competencias transversales cada vez más valoradas en los entornos corporativos. Entre las habilidades más solicitadas figuran el liderazgo, la negociación, la comunicación de impacto y el pensamiento crítico, competencias consideradas esenciales para acceder a posiciones de mayor responsabilidad y liderazgo dentro de las organizaciones. Según el informe, las profesionales buscan contenidos prácticos, especializados y alineados con las necesidades reales del negocio, alejándose de enfoques excesivamente teóricos. La inteligencia artificial ya forma parte del día a día La adopción de la inteligencia artificial aparece como otro de los grandes ejes del estudio. Aunque muchas de las encuestadas se autoevalúan con un nivel básico o intermedio de conocimiento sobre IA, el uso de estas tecnologías en el entorno laboral ya es una realidad para gran parte de ellas. El interés por seguir formándose en esta materia es prácticamente unánime, reflejando la conciencia de que la inteligencia artificial será una de las competencias clave para la empleabilidad futura dentro del sector financiero. El informe señala además que existe una importante oportunidad para las organizaciones de diseñar itinerarios formativos estructurados que permitan acelerar la adopción efectiva de estas herramientas y maximizar su impacto en la productividad y la toma de decisiones. Mentoring y coaching: una necesidad creciente Otro de los mensajes más contundentes que deja el estudio es la relevancia del acompañamiento profesional. La gran mayoría de las participantes manifiesta interés en programas de mentoring y coaching, considerados elementos fundamentales para impulsar su desarrollo y afrontar con éxito los desafíos profesionales. Esta demanda evidencia la importancia de generar espacios donde las profesionales puedan acceder a referentes, compartir experiencias y recibir orientación personalizada para avanzar en sus carreras. El bienestar deja de ser un complemento La encuesta también pone de relieve una creciente preocupación por el bienestar integral. Las prioridades identificadas se centran especialmente en la gestión del estrés, el equilibrio emocional y la organización eficiente del tiempo. Además, emerge un interés cada vez mayor por cuestiones relacionadas con la salud hormonal, la calidad del sueño y la adopción de hábitos saludables, aspectos que las participantes consideran determinantes para mantener un rendimiento sostenible a largo plazo. Los resultados reflejan una visión más amplia del desarrollo profesional, donde el bienestar ya no se percibe como un beneficio adicional, sino como un elemento estratégico para el éxito laboral. Formación flexible para agendas exigentes Respecto a los formatos de aprendizaje, las profesionales muestran una clara preferencia por programas breves, modulares y fácilmente compatibles con las exigencias de sus agendas laborales. La modalidad mixta o híbrida aparece como la opción favorita, combinando la flexibilidad del aprendizaje digital con las ventajas del contacto presencial. Asimismo, las sesiones impartidas durante la tarde son las que generan una mayor aceptación. Esta tendencia confirma la necesidad de que las organizaciones adapten sus iniciativas formativas a modelos más flexibles y personalizados para maximizar la participación y el impacto. Un talento femenino preparado para liderar la transformación Las conclusiones del informe dibujan el perfil de una comunidad altamente cualificada, digitalmente preparada y comprometida con su crecimiento profesional. Las participantes no solo demandan más formación técnica y estratégica, sino también herramientas que impulsen su liderazgo, favorezcan su bienestar y les permitan aprovechar todo el potencial de tecnologías emergentes como la inteligencia artificial. Para Adecco Learning & Consulting y Women in Banking, estos resultados representan una hoja de ruta clara para diseñar programas de desarrollo que respondan a las necesidades reales del talento femenino en banca y contribuyan a construir organizaciones más competitivas, inclusivas y preparadas para el futuro.
2 Junio 2026
Rincón del CISO
Supongamos que una organización descubre que su modelo de detección de fraude lleva semanas tomando decisiones alteradas. No hubo intrusión clásica. No hubo malware. Alguien había envenenado silenciosamente los datos de entrenamiento. El sistema funcionaba, los indicadores estaban en verde… pero el daño ya estaba hecho. O supongamos que un sistema autónomo identifica el perímetro de una organización, encuentra varios vectores de entrada y genera el código de explotación, todo esto, en 10 minutos. Ningún equipo humano, por bien dimensionado que esté, puede responder a ese ritmo. Ese es el cambio de paradigma, no hablamos de más ciberataques, sino de otra velocidad, otro tipo de superficie y otra lógica de riesgo. Son dos supuestos totalmente plausibles, que evidencian que estamos entrando en una etapa en la que la IA ya no es solo una herramienta que las organizaciones adoptan: es parte de su infraestructura crítica, de su cadena de decisión y, cada vez más, de su perímetro de seguridad. Porque la IA es, simultáneamente, la superficie de ataque más nueva y una de las pocas herramientas capaces de defendernos en ese mismo escenario.Gestionar esa dualidad es, probablemente, el principal reto estratégico de los próximos años. Y la mayoría de las organizaciones tienen deberes.El perímetro ya no son solo sistemas y usuarios. Son también modelos, datos de entrenamiento, identidades y una cadena de suministro de IA que pocas organizaciones tienen realmente mapeada: proveedores de modelos base, APIs externas, librerías de terceros, datasets licenciados. Cada eslabón es una superficie de exposición. Y a diferencia del software tradicional, un componente comprometido en esa cadena puede derivar en un riesgo exponencial.Os comparto tres ejemplos concretos de riesgos que merecen atención, precisamente porque son menos visibles que los ataques tradicionales:El primero es la manipulación de modelos en producción. No hace falta comprometer el modelo en origen: basta con alterar los datos que lo alimentan de forma continuada. La detección es difícil porque el sistema técnicamente “funciona”.El segundo son las fugas de información a través de los propios modelos. Un modelo entrenado con datos sensibles puede revelarlos de formas no obvias ante consultas aparentemente inocuas. No es una vulnerabilidad técnica clásica, es una propiedad del modelo que los controles tradicionales no están diseñados para detectar.El tercero es el uso de IA para automatizar ataques. Modelos capaces de identificar superficies de exposición, iterar vectores y generar exploits reducen drásticamente la barrera de entrada y el tiempo de ataque.Y también, os traslado tres preguntas que un comité de dirección debería hacerse hoy y que si no tienen respuesta, pueden indicar por dónde va el problema:¿Qué decisiones críticas de negocio estamos delegando ya en sistemas de IA y quién asume la responsabilidad si fallan? ¿Estamos gestionando la cadena de suministro de IA (modelos, datos, proveedores) con el mismo nivel de exigencia que otros riesgos estratégicos? ¿Nuestra capacidad de defensa está evolucionando al mismo ritmo que los riesgos basados en IA, o seguimos operando con controles diseñados para otro contexto?La estrategia correcta no es frenar la adopción de IA por miedo, ni acelerar sin controles por presión competitiva. Es construir la capacidad de innovar y defenderse al mismo tiempo, de manera estratégica y con inteligencia, también humana.Eso requiere elevar el tema donde corresponde: no como un riesgo tecnológico más en el registro, sino como una decisión de negocio con consecuencias organizacionales.La pregunta no es si vuestra organización usa IA. La pregunta es si sabéis lo que vuestra IA está haciendo mientras leéis esta columna. Javier Aznar Socio Ciberseguridad y Riesgo Tecnológico & Global AI Security Lead de KPMG
1 Junio 2026
Rincón del CISO
30 de noviembre de 2022, el gran público descubre ChatGPT con su modelo GPT-3.5. En dos meses esta herramienta alcanza 100 millones de usuarios, WhatsApp tardó 3.5 años en llegar a esa cifra. Estábamos a las puertas de la nueva revolución tecnológica tras la era de internet + movilidad, y parece que será una revolución más rápida que todas las anteriores. Gracias a esta expansión sin precedentes, en los siguientes meses aprendimos conceptos técnicos que hasta ahora nos eran ajenos o estaban reservados a especialistas: LLM, prompts, “hallucinations”, tokens, vectorización, RAG… En esta nueva ola de transformación tecnológica, en BBVA seguimos apostando por el liderazgo como una de las principales ventajas competitivas. Ya nos funcionó en la última década. Además tenemos claro el objetivo: podemos dar un mejor servicio al cliente y ser más productivos/eficientes con esta tecnología. En este contexto, un nuevo mantra va cogiendo fuerza: ¡Hay que probar, y rápido! Lo afrontamos como hicimos con la última revolución digital: diseñando un programa de transformación top-down global con máxima prioridad en el grupo. En él, la IA es clave para romper barreras hasta ahora inaccesibles. En este primer año desde la creación del programa hemos consolidado dos líneas estratégicas que han resultado clave. La primera, y base para todas las demás, es la adopción. Hay que generar un cambio cultural en toda la organización para que los empleados se formen en el uso de esta tecnología y la apliquen en su trabajo diario. Es fundamental crear una cultura de experimentación. Necesitamos que todos seamos parte del cambio. En segundo lugar, en el ámbito de la implementación de soluciones descubrimos pronto que no hay certezas en este punto del viaje. Todos estamos aprendiendo y todavía no hay “casos de éxito”. Ahora mismo, lo más relevante es ser rápidos acertando y fallando. Y, sobre todo, adquiriendo conocimiento. Por todo ello, resulta indispensable en nuestra estrategia implementar una serie de aceleradores en línea con lo aprendido: Crear una red de adopción a nivel organizativo, visibilidad y colaboración con un posicionamiento de primer nivel en la organización Habilitar “fast-tracks” de experimentación, el ritmo actual del entorno tecnológico es muy superior al que hemos tenido hasta ahora desarrollando SW Establecer partnerships estratégicos, no contratamos solo servicios y productos, sino colaboración para construir las nuevas bases Conforme ejecutamos el programa de transformación y vamos completando pilotos y proyectos, más aprendemos del uso de modelos LLM en nuestras soluciones. Y a medida que avanzamos, más seguros estamos de que estos modelos ya no son lo más relevante para la transformación. El avance en variedad y calidad de los modelos ha sido tal en los últimos años que en una amplia gama de soluciones, las capacidades analíticas/conversacionales actuales son “suficientes”. En cambio empezamos a vislumbrar el eje de transformación más crítico para ser exitosos en esta nueva era. El modelo operativo: cómo construimos soluciones y definimos procesos. ¿Automatizamos los procesos actuales o los redefinimos desde cero? ¿Cuál es la mejor integración para escalar de forma flexible ante los próximos avances? ¿Cómo optimizamos el proceso de desarrollo de soluciones? Aún no tenemos todas las respuestas, pero sí sabemos que el cambio ya no está acotado a mejorar las soluciones digitales con nueva tecnología, sino cómo esta tecnología nos permite mejorar como organización. Como todo gran cambio tecnológico y organizativo, requiere una inversión importante. Y siempre viene acompañada de una búsqueda de impactos. Esto será clave para navegar este viaje. Y aún nos queda mucho por explorar. Miguel Herrero Executive Director – Data & AI Strategy, Operating Model & Value Governance de BBVA
29 Mayo 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

