Rincón del CISO
Las pequeñas y medianas empresas españolas encabezan el uso de herramientas de IA a nivel mundial, aunque muchas todavía carecen de políticas para gestionar los riesgos asociados. Mientras tanto, el phishing y las vulnerabilidades sin parchear siguen siendo las principales causas de los incidentes de ciberseguridad. La inteligencia artificial se ha convertido en una herramienta habitual para las pequeñas y medianas empresas españolas. De hecho, España lidera la adopción de aplicaciones de IA entre las pymes de todo el mundo, con un 87 % de organizaciones que ya las utilizan, muy por encima de la media global (73 %) y de la registrada en Europa, Oriente Medio y África (71 %). Sin embargo, esta rápida implantación no siempre va acompañada de una estrategia de control. Según el SMB Cyber Readiness Index 2026, elaborado por ESET a partir de una encuesta realizada a 4.400 responsables de pymes de 13 países, casi cuatro de cada diez empresas españolas (38 %) todavía no cuentan con políticas que regulen el uso de herramientas de inteligencia artificial fuera de los entornos corporativos autorizados, una práctica conocida como shadow AI. Mucha confianza... pero también preocupación El estudio refleja una realidad contradictoria. Aunque el 68 % de las pymes cree que puede prevenir un ciberataque y tres de cada cuatro consideran que están preparadas para responder ante un incidente, el temor sigue siendo elevado. El 61 % de las empresas reconoce que le preocupa sufrir un ataque durante los próximos doce meses y el 75 % considera que la ciberguerra y el actual contexto geopolítico representan un riesgo real para su actividad. Además, el 45 % de las pymes sufrió al menos un incidente de ciberseguridad durante el último año, situando a España como el tercer país con mayor porcentaje de empresas afectadas, únicamente por detrás de Alemania y Estados Unidos. La IA preocupa más que las amenazas que realmente atacan La irrupción de la inteligencia artificial también está cambiando la percepción del riesgo. El 31 % de las empresas identifica el malware impulsado por IA como la principal amenaza para su negocio. Sin embargo, la realidad continúa siendo muy distinta. Los incidentes registrados durante el último año siguen teniendo como origen el phishing (26 %), las vulnerabilidades sin parchear (23 %), la falta de monitorización de seguridad (22 %) y el uso de contraseñas débiles (20 %). Según explica Josep Albors, responsable de investigación y concienciación de ESET España, la inteligencia artificial no está sustituyendo a las amenazas tradicionales, sino que está permitiendo a los ciberdelincuentes hacerlas mucho más eficaces. "La IA está acelerando ataques ya conocidos al facilitar la automatización de tareas, la creación de campañas de phishing más convincentes o el desarrollo de nuevas variantes de malware", señala el experto. La formación gana protagonismo El informe también identifica una mayor madurez en la estrategia de ciberseguridad de las pymes. El 80 % considera que dispone de un presupuesto suficiente para protegerse y el 40 % prevé aumentarlo durante el próximo año. Las prioridades de inversión apuntan principalmente a tres áreas: Formación y concienciación de los empleados (41 %). Seguridad en la nube (33 %). Soluciones de copia de seguridad y recuperación (26 %). La formación se consolida, además, como uno de los principales factores de resiliencia. El 87 % de las empresas considera que la capacitación de los empleados es crítica o muy importante, mientras que dos de cada tres organizaciones realizan acciones formativas varias veces al año. Los retos pendientes Pese a los avances, las pequeñas y medianas empresas siguen enfrentándose a importantes obstáculos para reforzar su seguridad. Las principales barreras siguen siendo las limitaciones presupuestarias (24 %), la complejidad tecnológica y los problemas de integración (21 %) y la escasez de profesionales especializados (20 %). El estudio también llama la atención sobre un riesgo poco valorado: la cadena de suministro. Solo el 15 % de las empresas considera prioritario proteger este ámbito, a pesar de que un ataque a un proveedor puede extenderse rápidamente a decenas o incluso cientos de organizaciones. IA sí, pero con gobernanza Los datos reflejan que las pymes españolas avanzan con rapidez en la incorporación de la inteligencia artificial y muestran una creciente preocupación por la ciberseguridad. Sin embargo, el estudio pone de manifiesto que la velocidad de adopción supera, en muchos casos, la implantación de políticas de control y gobernanza. En un contexto en el que la IA ya forma parte del día a día de las organizaciones, el verdadero reto no será únicamente incorporar nuevas herramientas, sino hacerlo de forma segura, estableciendo normas claras sobre su uso y reforzando la formación de los empleados para reducir los riesgos asociados.
20 Julio 2026
Rincón del CISO
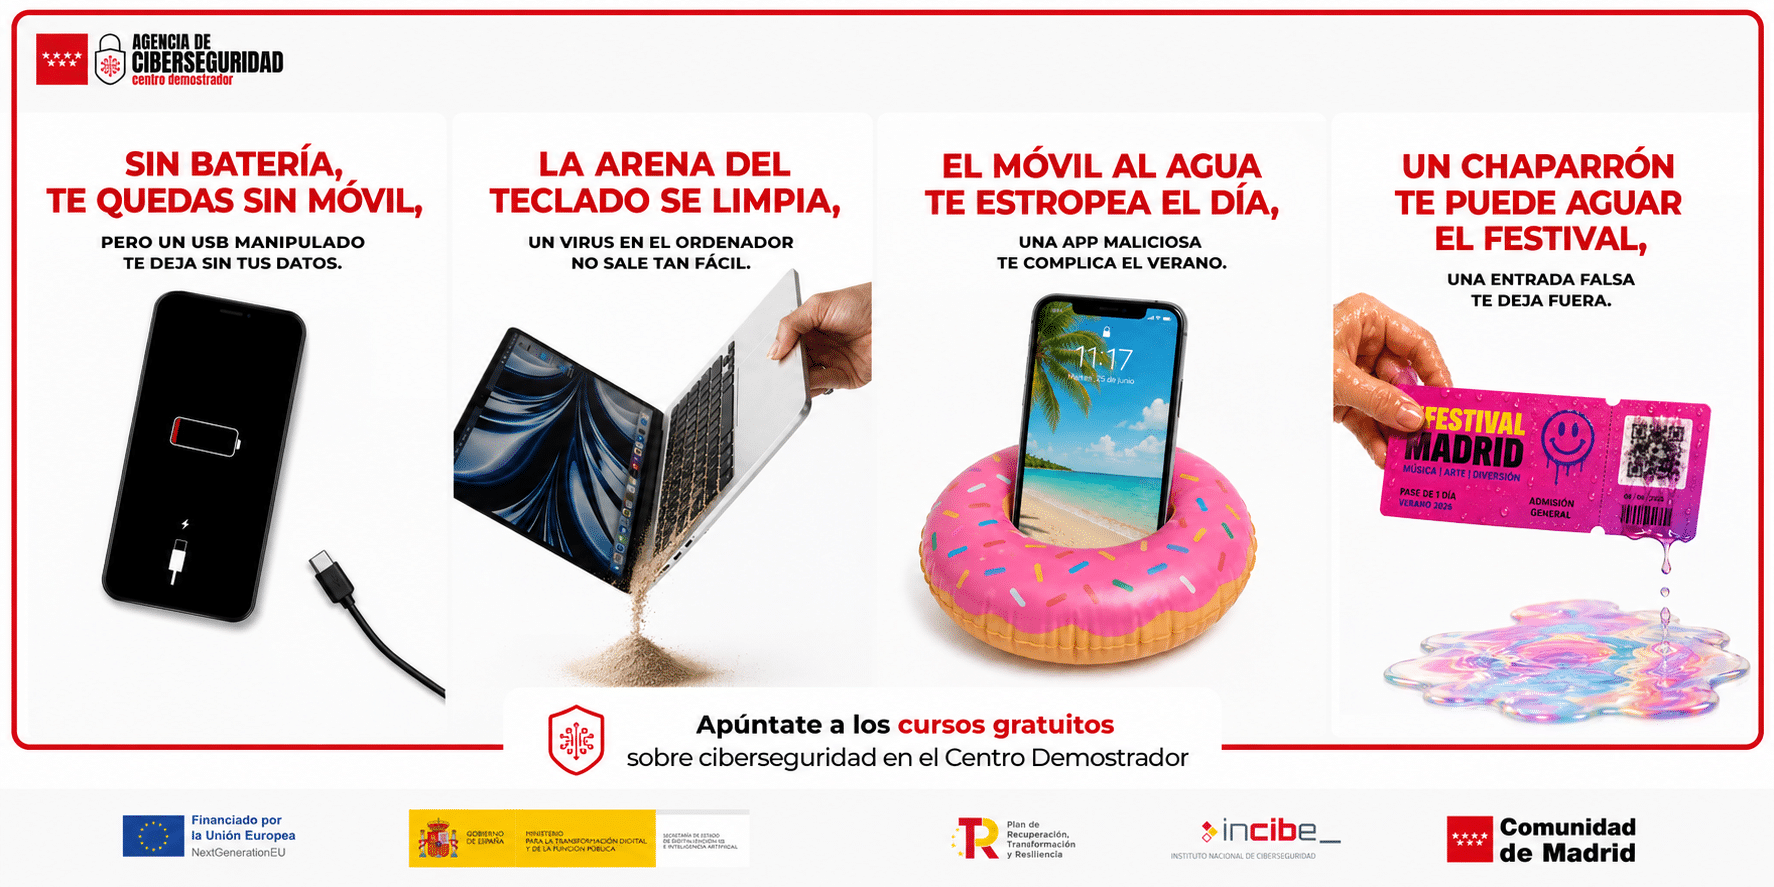
La iniciativa, impulsada por la Consejería de Digitalización, estará activa hasta septiembre y ofrecerá consejos prácticos para proteger móviles, ordenadores y otros dispositivos frente a fraudes y amenazas online. La Comunidad de Madrid ha puesto en marcha una nueva campaña de concienciación destinada a fomentar un uso más seguro de los dispositivos electrónicos durante el verano, una época en la que determinadas estafas y amenazas digitales pueden aprovechar el aumento de las compras online, los viajes, los festivales y el uso intensivo del móvil. La iniciativa, desarrollada por la Consejería de Digitalización, estará disponible hasta septiembre a través de redes sociales, ayuntamientos y los canales de la Agencia de Ciberseguridad de la Comunidad de Madrid. Su objetivo es acercar la prevención digital a los ciudadanos mediante mensajes sencillos y situaciones fácilmente reconocibles. La campaña utiliza comparaciones con algunos de los contratiempos habituales del verano para recordar que los riesgos digitales también pueden tener consecuencias importantes. Así, plantea mensajes como que un móvil sin batería puede dejar al usuario incomunicado, pero un USB manipulado puede comprometer sus datos; que la arena de un teclado puede limpiarse, mientras que eliminar un virus del ordenador puede resultar mucho más complicado; o que una entrada falsa puede arruinar la experiencia de un festival. A través de estas piezas, el Gobierno regional insiste en varias pautas básicas de ciberseguridad: desconfiar de plataformas de origen dudoso, evitar la descarga de archivos sospechosos, comprobar los enlaces antes de acceder a ellos y realizar compras únicamente a través de páginas y canales oficiales. El consejero de Digitalización, Miguel López-Valverde, ha destacado el papel de la prevención y la formación como herramientas fundamentales frente a las amenazas digitales. La campaña busca, precisamente, trasladar la importancia de proteger los datos personales y los dispositivos con la misma atención con la que se cuidan frente a otros riesgos cotidianos. Formación gratuita para mejorar las competencias en ciberseguridad La iniciativa se complementa con la oferta formativa de Madrid Aula Digital, que cuenta con alrededor de una treintena de cursos gratuitos relacionados con la protección en el entorno digital. Entre las materias abordadas se encuentran la prevención de estafas, la protección frente a delitos informáticos, amenazas como el phishing, el smishing y el malware, así como las buenas prácticas para comprar de forma segura en Internet. Además, el Centro Demostrador de Ciberseguridad de la Comunidad de Madrid continuará ofreciendo hasta finales de 2026 talleres de formación y certificaciones orientados a mejorar las capacidades digitales y la concienciación en materia de seguridad. La programación está dirigida a perfiles muy diversos, desde profesionales de la ciberseguridad, las Tecnologías de la Información y la Comunicación, el ámbito jurídico, la inteligencia artificial o la gestión de riesgos hasta estudiantes universitarios y de Formación Profesional, pymes, autónomos, organizaciones, empleados públicos, personas desempleadas y ciudadanos interesados en reforzar sus conocimientos. Con esta campaña y su oferta de formación, la Comunidad de Madrid busca convertir la concienciación en una herramienta de prevención y recordar que, también durante las vacaciones, proteger la identidad digital, los dispositivos y los datos personales resulta esencial frente a unas amenazas cada vez más presentes en la vida cotidiana.
17 Julio 2026
Rincón del CISO
Cada vez más usuarios recurren a chatbots para resolver dudas sobre síntomas, interpretar análisis o conocer posibles efectos secundarios de un tratamiento. ESET advierte de los riesgos que esta práctica puede entrañar para la fiabilidad de la información y la privacidad de los datos médicos. La inteligencia artificial se ha convertido en una herramienta cotidiana para buscar respuestas rápidas y, cada vez con mayor frecuencia, esas consultas también afectan a la salud. Preguntar por un síntoma antes de solicitar una cita médica, intentar comprender los resultados de una analítica o consultar los posibles efectos secundarios de un tratamiento son algunas de las cuestiones que los usuarios trasladan a los chatbots. Su disponibilidad permanente y su capacidad para ofrecer respuestas en cuestión de segundos explican buena parte de su atractivo. Sin embargo, la seguridad con la que estos sistemas presentan la información puede generar una confianza excesiva. Una respuesta clara y convincente no implica necesariamente que sea correcta desde el punto de vista médico. ESET advierte de que el creciente uso de la inteligencia artificial para resolver dudas relacionadas con la salud plantea un doble desafío: por un lado, los límites de estas herramientas a la hora de ofrecer información clínicamente fiable y, por otro, la protección de los datos personales que los usuarios comparten durante sus conversaciones. Cuando la IA se convierte en una primera fuente de consulta El uso de la inteligencia artificial en el ámbito sanitario ya no se limita a los chatbots generalistas. El sector tecnológico avanza hacia el desarrollo de servicios específicamente orientados a la salud, capaces de ayudar a los usuarios a comprender historiales médicos, interpretar resultados de laboratorio o formular preguntas relacionadas con síntomas y tratamientos. Estas herramientas pueden facilitar el acceso a información compleja y ayudar a los usuarios a entender determinados conceptos. No obstante, sus respuestas siguen teniendo limitaciones. Uno de los principales riesgos se encuentra en los errores o «alucinaciones» de los modelos de inteligencia artificial. Un chatbot puede interpretar incorrectamente la información proporcionada, ofrecer respuestas diferentes ante consultas similares o presentar como segura una conclusión que, en realidad, requeriría la valoración de un profesional sanitario. Esta situación resulta especialmente delicada cuando el usuario carece de conocimientos médicos suficientes para determinar si la información recibida es fiable. El tono seguro y aparentemente experto de una respuesta puede hacer difícil distinguir entre una explicación general y una recomendación potencialmente equivocada. La salud también es una cuestión de privacidad El riesgo de consultar cuestiones médicas a una IA no termina en la precisión de sus respuestas. Durante estas conversaciones, los usuarios pueden compartir información especialmente sensible, como diagnósticos, enfermedades previas, medicación, resultados de pruebas, informes clínicos o datos relacionados con su seguro médico. En algunos casos, también pueden introducir información que permita identificarles directamente, como nombres, direcciones, ubicaciones concretas o números de paciente. El tratamiento de estos datos no es necesariamente igual en todas las plataformas. Dependiendo del servicio utilizado y de sus políticas de privacidad, la información introducida puede almacenarse, procesarse o ser gestionada por terceros. Por ello, conocer las condiciones de uso de cada herramienta resulta especialmente importante antes de compartir información sanitaria. Josep Albors, responsable de investigación y concienciación de ESET España, señala que los datos de salud presentan una particularidad frente a otro tipo de información personal: no pueden sustituirse fácilmente una vez expuestos. Mientras que una contraseña puede modificarse o una tarjeta bancaria puede cancelarse, el historial médico de una persona puede conservar su valor durante años. En caso de quedar expuesta, esta información podría utilizarse con fines maliciosos, desde intentos de fraude o suplantación de identidad hasta accesos indebidos a servicios médicos o posibles casos de extorsión. Cinco claves antes de consultar tu salud con una IA Ante este escenario, ESET recomienda adoptar una serie de precauciones antes de introducir consultas médicas o información sanitaria en un chatbot. 1. Una respuesta convincente no equivale a un diagnóstico. La inteligencia artificial puede ser útil para explicar conceptos generales, organizar información o preparar preguntas antes de acudir a una consulta. Sin embargo, no sustituye la evaluación de un profesional sanitario. Ante síntomas preocupantes, persistentes o urgentes, la valoración médica debe ser siempre la referencia. 2. No todos los chatbots están preparados para responder sobre salud. Las herramientas de inteligencia artificial tienen objetivos, fuentes y niveles de especialización diferentes. Antes de utilizarlas para una consulta médica general, conviene conocer para qué han sido diseñadas, qué información utilizan y cuáles son las limitaciones que reconoce el propio servicio. 3. Los datos médicos requieren una protección especial. Informes clínicos, diagnósticos, resultados de laboratorio, tratamientos o información del seguro son datos especialmente sensibles. Antes de compartirlos, el usuario debería conocer cómo serán almacenados, procesados y protegidos. 4. La privacidad va más allá del entrenamiento de los modelos. Que una plataforma indique que las conversaciones no se utilizarán para entrenar su inteligencia artificial no significa necesariamente que los datos no puedan conservarse o procesarse con otras finalidades. Siempre que sea posible, es recomendable revisar la configuración de privacidad, el historial de conversaciones y las opciones relacionadas con el uso de la información. 5. Compartir lo mínimo y contrastar siempre. Evitar nombres, direcciones, números de paciente, datos del seguro y otros elementos identificativos reduce la exposición de información personal. Además, cualquier respuesta relacionada con la salud debería contrastarse con fuentes sanitarias oficiales, recursos médicos acreditados o profesionales especializados. Una herramienta para informarse, no para autodiagnosticarse La inteligencia artificial puede tener un papel útil como herramienta de apoyo. Puede ayudar a comprender términos médicos complejos, resumir información general sobre una enfermedad o preparar las dudas que posteriormente se plantearán a un profesional. El riesgo aparece cuando esa función informativa se transforma en una herramienta para tomar decisiones clínicas. Utilizar un chatbot para decidir si es necesario acudir al médico, modificar un tratamiento, descartar síntomas o interpretar de forma definitiva una prueba puede llevar a conclusiones equivocadas. La incorporación de la IA al ámbito de la salud seguirá avanzando y, con ella, también crecerá la necesidad de comprender sus límites. La rapidez de una respuesta puede resultar útil, pero no garantiza su precisión. Y la comodidad de compartir información en una conversación digital no elimina los riesgos asociados al tratamiento de datos especialmente sensibles. En este nuevo escenario, la clave pasa por utilizar la inteligencia artificial como una herramienta complementaria para acceder y comprender información, manteniendo siempre el criterio profesional como referencia en las decisiones relacionadas con la salud.
16 Julio 2026
Rincón del CISO
El director de Funditec Research y experto en inteligencia artificial y ciberseguridad defiende la alfabetización digital, el acompañamiento de las familias y un uso responsable de la IA como claves para proteger a los menores en las redes sociales. Prohibir el acceso de los menores a las redes sociales puede parecer una respuesta inmediata ante los riesgos que plantea el entorno digital. Sin embargo, para Gonzalo Álvarez Marañón, director de Funditec Research y experto en inteligencia artificial y ciberseguridad, la protección de niños y adolescentes exige abordar un problema mucho más profundo. «Prohibir es la respuesta más fácil a un problema complejo, y eso nos debería hacer desconfiar», advierte. En un momento en el que distintos países estudian o impulsan restricciones al acceso de menores a las plataformas sociales, el experto defiende una estrategia que combine tecnología, educación digital y acompañamiento familiar. Tres elementos que, a su juicio, pueden ofrecer una protección más efectiva y sostenible a largo plazo. La inteligencia artificial también puede convertirse en una herramienta de protección La IA suele aparecer en el debate sobre los menores vinculada a nuevos riesgos, desde los contenidos manipulados hasta la exposición a sistemas algorítmicos cada vez más sofisticados. Pero la misma tecnología también puede desempeñar un papel relevante en su protección. Álvarez Marañón señala que la inteligencia artificial ya permite «detectar patrones de acoso, contenido explícito o comportamientos de riesgo con bastante eficacia», una capacidad que comienza a incorporarse a distintas herramientas de supervisión parental. El potencial es significativo: analizar determinadas señales puede ayudar a identificar situaciones de riesgo antes de que escalen y ofrecer a las familias nuevas herramientas para acompañar la actividad digital de los menores. Sin embargo, el experto introduce una advertencia fundamental. La protección no debería convertirse en una excusa para construir sistemas de vigilancia masiva. «Estas mismas herramientas pueden convertirse en vigilancia generalizada si quien las opera no es la familia, sino el Estado», señala. El reto, por tanto, consiste en encontrar un equilibrio entre seguridad y privacidad. Proteger a los menores sin crear mecanismos de control que terminen afectando al conjunto de la ciudadanía. Prohibir el acceso no significa eliminar el problema Algunos países han optado por endurecer las restricciones de acceso de los menores a las redes sociales. Para Álvarez Marañón, estas medidas pueden tener un efecto limitado si no van acompañadas de educación y comprensión del entorno digital. El riesgo es que los menores encuentren formas de sortear las restricciones mientras los adultos desarrollan una falsa sensación de seguridad. Frente a este escenario, el director de Funditec Research apuesta por la alfabetización digital como una de las herramientas con mayor impacto a largo plazo. «Enseñarles cómo funcionan los algoritmos, qué hacen las plataformas con los datos y a reconocer la manipulación produce ciudadanos más resilientes que cualquier prohibición de acceso», sostiene. Comprender por qué aparece un determinado contenido, cómo se utilizan los datos personales o de qué manera las plataformas intentan mantener la atención del usuario puede convertirse en una forma de protección mucho más duradera que una simple barrera de acceso. «Ninguna ley sustituye la conversación entre padres e hijos» La tecnología y la regulación pueden ayudar, pero el papel de las familias continúa siendo esencial. «Ninguna ley sustituye la conversación entre padres e hijos», afirma Álvarez Marañón. Para el experto, los menores que crecen con referencias claras por parte de los adultos sobre cómo utilizar la tecnología desarrollan una mayor capacidad para enfrentarse a sus riesgos. Una protección basada únicamente en restricciones legales puede resultar insuficiente si el menor no comprende por qué existen esos límites ni aprende a desenvolverse de forma autónoma en el entorno digital. La educación, en este sentido, no consiste únicamente en limitar el tiempo de pantalla. También implica hablar sobre privacidad, identidad digital, manipulación, desinformación, exposición pública y sobre el modelo económico que existe detrás de muchas de las plataformas que utilizan cada día. «Las redes están creadas para atraparnos» El debate adquiere una dimensión todavía mayor cuando se analiza cómo están diseñadas las propias plataformas. Según el informe Impacto de la Tecnología en la Infancia y Adolescencia, elaborado por UNICEF junto a otras entidades, alrededor del 9% de los menores de entre 10 y 20 años dedica más de cinco horas a las redes sociales. Para Álvarez Marañón, esta realidad no puede entenderse únicamente como una cuestión de autocontrol individual. «Las redes están creadas para atraparnos», afirma. El scroll infinito, las notificaciones constantes, los sistemas de recompensa variable o los algoritmos que priorizan contenidos capaces de provocar emociones intensas forman parte, según explica, de decisiones de diseño orientadas a mantener al usuario el mayor tiempo posible dentro de la plataforma. «El scroll infinito, las notificaciones, los sistemas de recompensa variable y los algoritmos que priorizan el contenido que provoca emociones intensas son fruto del diseño deliberado y no accidentes tecnológicos», sostiene. En el caso de niños y adolescentes, la cuestión resulta especialmente sensible. El cerebro adolescente todavía se encuentra en desarrollo, especialmente en las áreas relacionadas con el control de los impulsos y la evaluación del riesgo. A ello se suma el valor económico de los datos generados durante años de actividad digital. Los perfiles de los menores, explica el experto, son especialmente valiosos porque comienzan a construirse desde edades tempranas y pueden acompañarlos durante décadas. Las plataformas no solo pueden recopilar información facilitada directamente por el usuario. La forma de interactuar con los contenidos también permite inferir intereses, relaciones, hábitos y patrones de comportamiento. «Las emociones inferidas por el tiempo de pausa ante cada contenido, el grafo de las relaciones sociales, la localización y los patrones de comportamiento pueden revelar más que un diario secreto», advierte Álvarez Marañón. Proteger a los menores sin vigilar a toda la sociedad La verificación de la edad se ha convertido en uno de los grandes desafíos del debate regulatorio. ¿Cómo comprobar que una persona tiene la edad suficiente para acceder a un servicio sin obligarla a revelar más información personal de la necesaria? Para Álvarez Marañón, la respuesta debe pasar por sistemas que permitan acreditar determinados atributos preservando la privacidad. En este contexto, destaca el desarrollo europeo de la EUDI Wallet, una cartera de identidad digital concebida para permitir que los ciudadanos puedan acreditar determinada información —como ser mayores de edad— sin necesidad de compartir de forma indiscriminada datos como el nombre completo, la fecha de nacimiento o el documento de identidad. El principio, para el experto, debe ser claro: «La vigilancia de los menores no debe llevar implícita la de todos los usuarios». Regular el diseño de las plataformas, reforzar la protección de la infancia y establecer mecanismos de verificación no debería implicar la creación de infraestructuras capaces de comprometer la privacidad del conjunto de la sociedad. El verdadero problema puede estar en el modelo de negocio La tecnología, por sí misma, no es el enemigo. La cuestión está en cómo se diseña, con qué objetivos se utiliza y qué incentivos económicos existen detrás de ella. Álvarez Marañón apunta directamente al modelo que ha convertido la atención en uno de los activos más valiosos de la economía digital. «El problema no es la tecnología en sí, sino el modelo de negocio de las grandes plataformas, que convierte la atención infantil en mercancía», concluye. La protección de los menores en internet, por tanto, difícilmente tendrá una única solución. La inteligencia artificial puede ayudar a detectar riesgos. La regulación puede establecer límites. Las plataformas pueden incorporar diseños más seguros. Y las familias pueden ofrecer el contexto y las herramientas necesarias para que los menores comprendan el entorno en el que se mueven. Pero si hay una idea que atraviesa todo el debate es que proteger no significa únicamente prohibir. Significa enseñar a entender la tecnología antes de que la tecnología aprenda demasiado sobre nosotros.
15 Julio 2026
Rincón del CISO
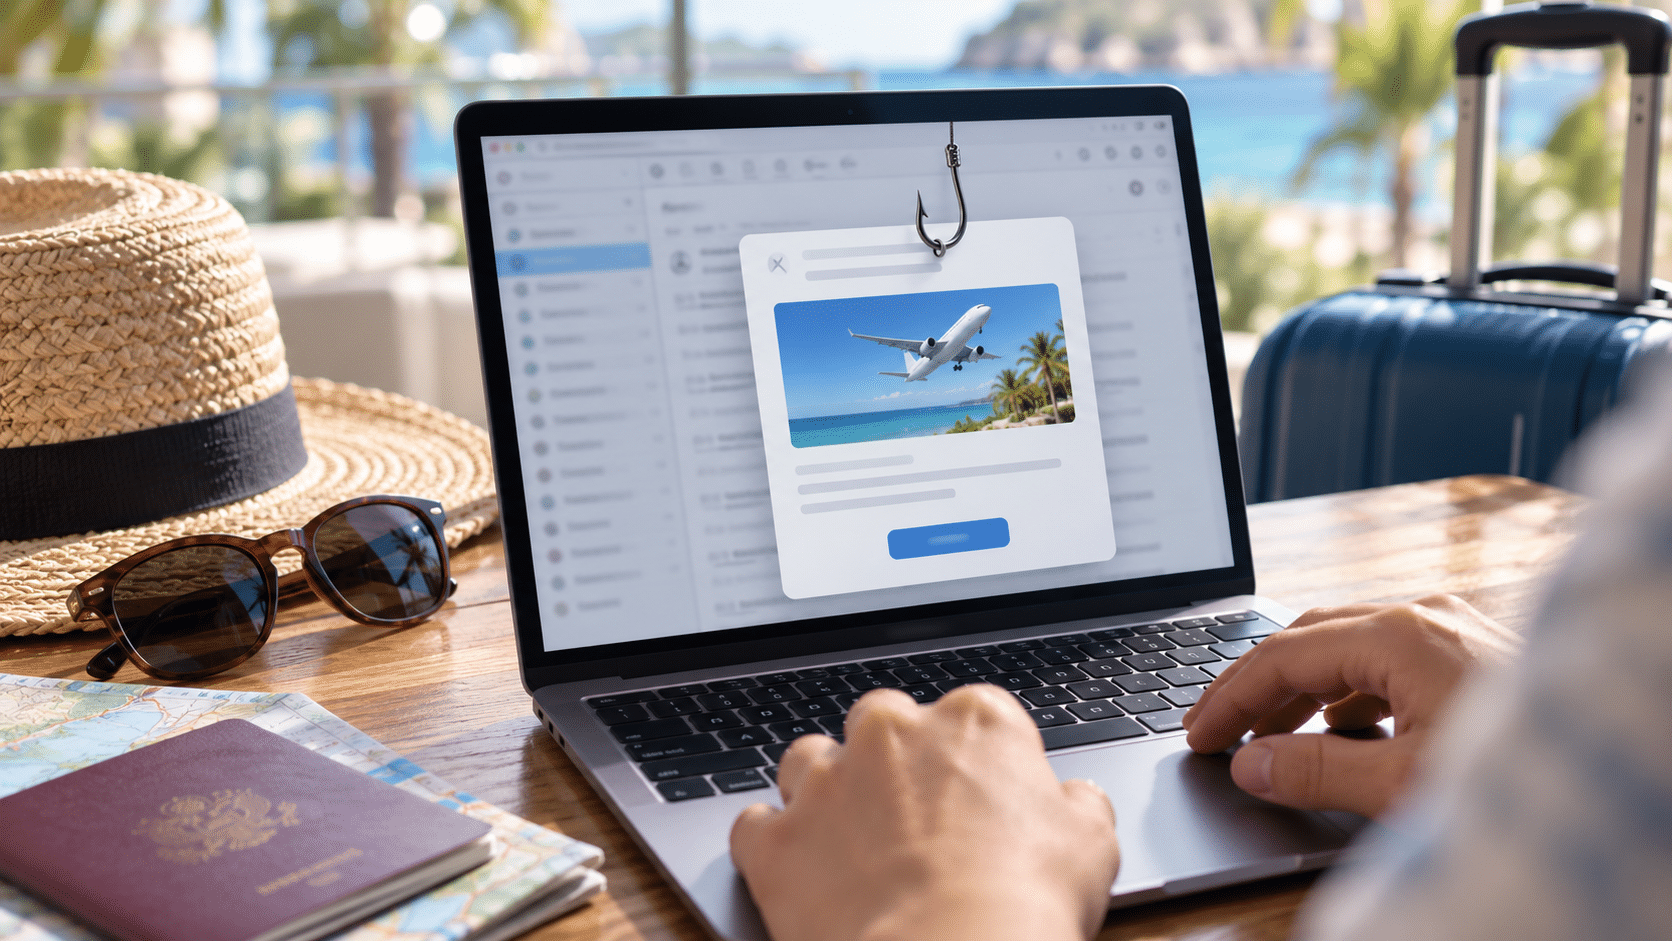
Un análisis de Proofpoint revela que, aunque el 95% de las principales plataformas del sector ha adoptado DMARC, solo el 70% aplica el nivel de protección más estricto para impedir la llegada de correos que suplantan su dominio. Un vuelo que cambia de hora. Una reserva de hotel que necesita ser confirmada. Un supuesto problema con el pago. O una oferta de última hora demasiado buena para dejarla escapar. En plena temporada de vacaciones, cualquiera de estos mensajes puede parecer completamente normal en la bandeja de entrada. Y precisamente ahí reside la oportunidad para los ciberdelincuentes. Casi un tercio de las principales webs de viajes online en España todavía no aplica el nivel más estricto de protección del correo electrónico frente a intentos de suplantación, según un nuevo estudio de Proofpoint. El análisis, realizado sobre 20 de los principales sitios web del sector en el país, pone el foco en la adopción de DMARC, uno de los mecanismos diseñados para combatir el uso fraudulento de dominios legítimos. El dato llega en un momento especialmente sensible. Durante las vacaciones, los usuarios reciben numerosos correos relacionados con vuelos, alojamientos, reservas, itinerarios, promociones o posibles cambios de última hora. Un contexto que facilita que un mensaje fraudulento pueda confundirse con una comunicación real. Cuando el email parece venir de una marca de confianza Uno de los métodos utilizados por los ciberdelincuentes consiste en suplantar la identidad de empresas conocidas para conseguir que la víctima haga clic en un enlace, facilite sus credenciales, comparta información personal o realice un pago. Para dificultar este tipo de ataques existe DMARC —Domain-based Message Authentication, Reporting and Conformance—, un protocolo que permite autenticar la identidad del remitente antes de que un correo electrónico llegue al destinatario. El sistema contempla tres niveles progresivos de protección: monitorización, cuarentena y rechazo. Este último es el más estricto, ya que permite bloquear directamente aquellos mensajes que no superan las comprobaciones de autenticación. Los datos analizados por Proofpoint muestran una elevada adopción inicial de esta tecnología en España. El 95% de las principales webs de viajes estudiadas cuenta con un registro básico de autenticación DMARC. Sin embargo, solo el 70% aplica una política de rechazo, el nivel que ofrece una mayor protección frente a mensajes que intentan suplantar directamente el dominio de una compañía. Esto significa que el 30% de las plataformas analizadas todavía dispone de margen para reforzar sus defensas frente a este tipo de fraude. Las vacaciones, un escenario especialmente atractivo para los ciberdelincuentes «Reservar unas vacaciones es una de las mayores compras que muchas personas realizan cada año, y a menudo viene acompañada de un aluvión de correos electrónicos sobre vuelos, hoteles, itinerarios y ofertas especiales», explica Fernando Anaya, director general de Proofpoint para España y Portugal. Este volumen de comunicaciones genera el contexto perfecto para los intentos de fraude. Un mensaje que exige confirmar urgentemente una reserva o actualizar los datos de pago puede resultar especialmente convincente cuando el usuario está esperando precisamente información sobre su viaje. «Por desgracia, esto da una oportunidad muy atractiva para los ciberdelincuentes que buscan suplantar a marcas de confianza para engañar a la gente, haciendo que entreguen información personal o realicen pagos», advierte Anaya. La urgencia es uno de los principales aliados de este tipo de engaños. Los atacantes buscan reducir el tiempo que la víctima dedica a comprobar la autenticidad del mensaje mediante avisos sobre cancelaciones, cambios inesperados o supuestos problemas que requieren una respuesta inmediata. Cómo evitar que un email falso arruine las vacaciones La primera recomendación es realizar las reservas a través de páginas oficiales o agentes acreditados y verificados. Antes de facilitar datos personales o bancarios, conviene comprobar la legitimidad de la empresa, consultar opiniones y buscar posibles reclamaciones de otros usuarios. También es importante desconfiar de mensajes inesperados que anuncien cambios, confirmaciones o incidencias que requieran actuar con urgencia. En lugar de hacer clic directamente en los enlaces incluidos en un correo, la opción más segura es escribir manualmente la dirección oficial de la compañía en el navegador y comprobar desde allí el estado real de la reserva. La protección de las cuentas es otro elemento fundamental. Utilizar contraseñas seguras y diferentes para cada plataforma de viajes reduce el impacto de una posible filtración. Siempre que esté disponible, activar la autenticación multifactor añade una barrera adicional frente al acceso no autorizado. La confianza digital también forma parte del viaje La investigación muestra que el sector de los viajes en España ha avanzado en la protección del correo electrónico, pero también que todavía existe margen de mejora. «Aunque resulta alentador ver que muchas empresas del sector de viajes están reforzando su seguridad del correo electrónico, todavía son demasiadas las que dejan a sus clientes expuestos a mensajes fraudulentos», señala Fernando Anaya. Para las compañías, reforzar la autenticación del correo no es únicamente una cuestión técnica. También implica proteger la confianza que los usuarios depositan en una marca cuando reciben una confirmación, realizan un pago o gestionan una reserva. Y para los viajeros, la precaución digital se ha convertido en una parte más de la preparación de las vacaciones. Porque antes de hacer la maleta, comprobar el remitente de ese correo urgente puede evitar que el viaje empiece con un fraude.
14 Julio 2026
Rincón del CISO
La compañía introduce una nueva generación de su modo de voz que permite mantener conversaciones más naturales, con respuestas en tiempo real, interrupciones fluidas y una mayor capacidad para adaptarse al ritmo del usuario. OpenAI continúa evolucionando la experiencia conversacional de ChatGPT con el lanzamiento de GPT-Live, una nueva tecnología diseñada para hacer que las interacciones por voz sean más naturales y dinámicas. La principal novedad reside en que el asistente ya no espera a que el usuario termine de hablar para responder, sino que es capaz de escuchar y generar respuestas de forma simultánea, acercando la conversación a la que tendría lugar entre dos personas. Hasta ahora, el modo de voz funcionaba mediante un sistema de turnos: el usuario hablaba, la inteligencia artificial procesaba la información y, una vez finalizado ese proceso, emitía su respuesta. GPT-Live rompe con esa dinámica gracias a una arquitectura denominada full-duplex, que permite al modelo decidir continuamente si debe responder, guardar silencio, esperar o continuar escuchando. Este cambio se traduce en una interacción mucho más fluida. Los usuarios pueden interrumpir al asistente mientras habla, hacer pausas durante la conversación o pedirle que adapte la velocidad de sus respuestas sin que el diálogo resulte artificial. Además, el sistema incorpora pequeñas señales conversacionales que transmiten que sigue atento a la conversación, incluso cuando el usuario está pensando qué decir. Otra de las mejoras anunciadas por OpenAI afecta a la comprensión del contexto. GPT-Live mejora la detección de la voz principal incluso en entornos con ruido ambiental y mantiene integradas las funciones ya disponibles en ChatGPT, como la búsqueda web, la memoria, la generación de imágenes, la carga de archivos o las respuestas visuales para consultas rápidas sobre información como el tiempo, resultados deportivos o mercados financieros. Cuando una conversación requiere un razonamiento más complejo, el sistema puede apoyarse automáticamente en modelos más avanzados de la compañía sin interrumpir la interacción. Además, los usuarios podrán elegir distintos niveles de razonamiento en función del tipo de consulta, priorizando la rapidez o un análisis más profundo. Según OpenAI, las pruebas realizadas muestran mejoras en aspectos como la naturalidad de las conversaciones, la gestión de interrupciones, la fluidez del diálogo y la experiencia general de uso frente al anterior modo de voz. El despliegue de GPT-Live ya ha comenzado para los usuarios de ChatGPT en dispositivos iOS, Android y la versión web. Los suscriptores de los planes Go, Plus y Pro dispondrán del modelo GPT-Live-1, mientras que las cuentas gratuitas accederán a GPT-Live-1 mini. Por el momento, la nueva experiencia de voz no incluye funciones como el vídeo en directo o el uso compartido de pantalla durante la conversación, aunque OpenAI ha confirmado que ambas capacidades forman parte de su hoja de ruta para futuras actualizaciones.
10 Julio 2026
Rincón del CISO
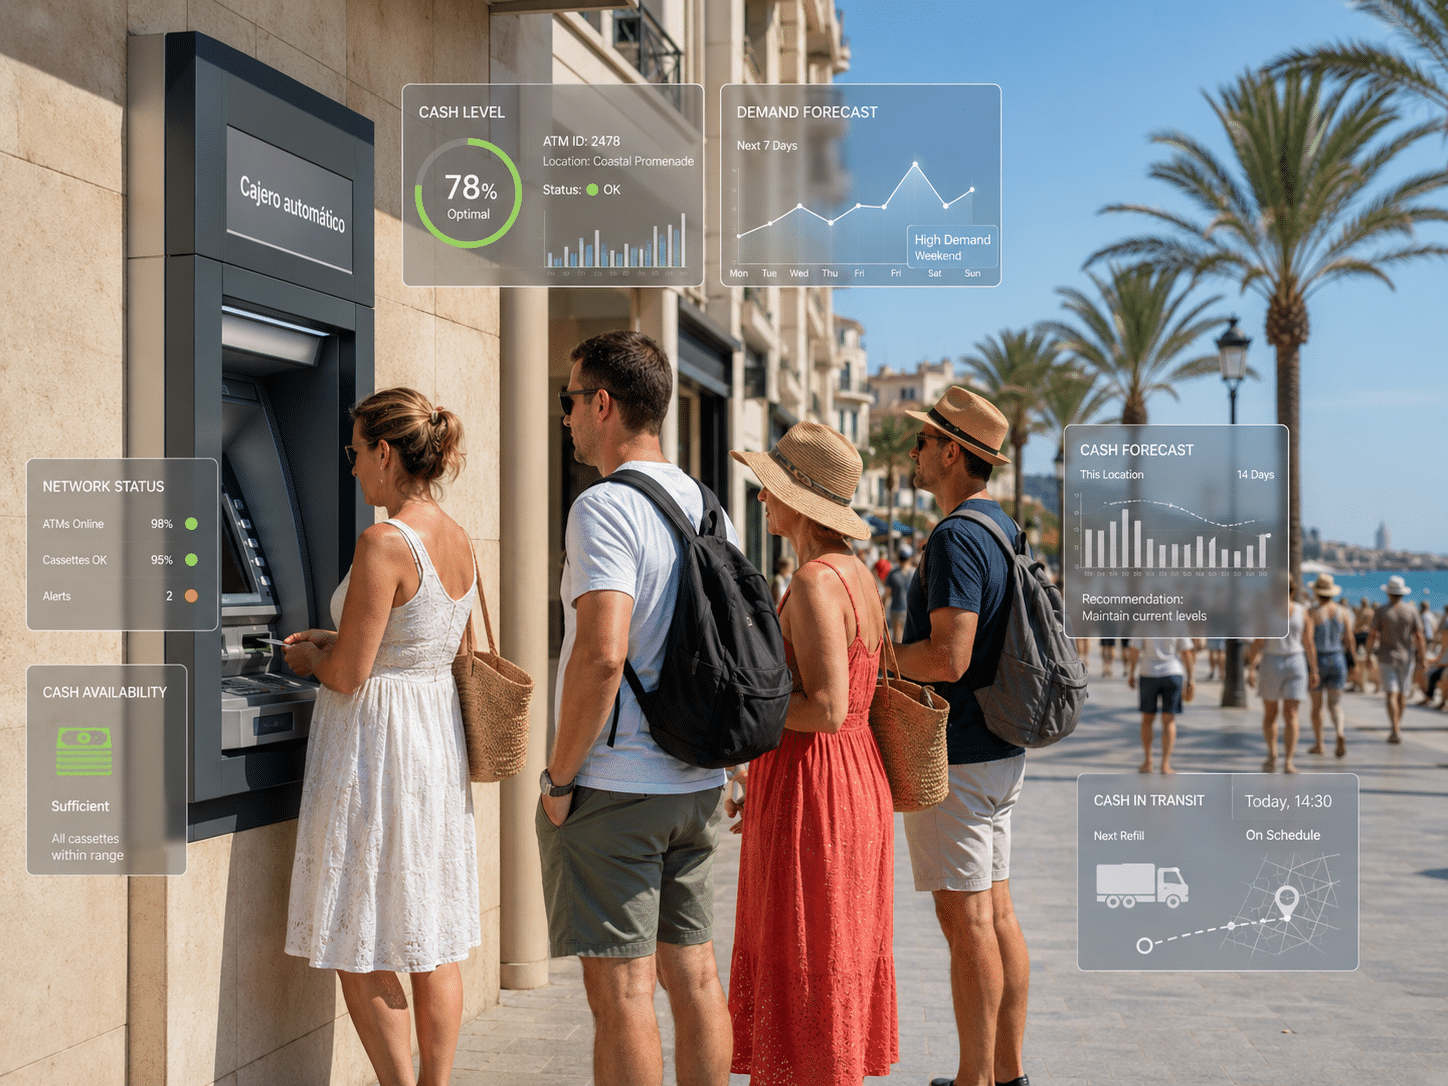
El incremento de los desplazamientos y la actividad turística durante los meses de verano obliga a las entidades financieras a reforzar la planificación de sus redes ATM para evitar incidencias y mejorar la experiencia de los usuarios. La temporada estival representa uno de los mayores retos operativos para la banca. El aumento del turismo, la movilidad entre comunidades autónomas y la concentración de la demanda en determinados destinos provocan un incremento significativo del uso de los cajeros automáticos, una situación que puede derivar en falta de efectivo, averías por sobreutilización y mayores costes para las entidades financieras. Según el informe Hábitos y percepción de los españoles respecto al sector bancario 2026, elaborado por Nickel, más de la mitad de los españoles (53 %) afirma haberse encontrado alguna vez con la imposibilidad de retirar dinero en efectivo por la falta de cajeros disponibles. Durante el verano, esta situación tiende a intensificarse debido al cambio de los patrones habituales de consumo y desplazamiento. Ante este escenario, la compañía especializada en software para banca y pagos Auriga advierte de la importancia de adoptar modelos de gestión más inteligentes que permitan anticiparse a la demanda y garantizar la continuidad del servicio. Anticiparse para evitar incidencias Desde la compañía señalan que uno de los principales riesgos durante los meses estivales es el agotamiento prematuro del efectivo en determinados cajeros, especialmente en zonas turísticas y localidades donde la red de oficinas bancarias es más reducida. A ello se suma un mayor número de incidencias técnicas derivadas del uso intensivo de los equipos y el incremento de los costes asociados a reposiciones extraordinarias. Ángel Arenillas, Country Manager de Auriga para España y Portugal, subraya que garantizar el acceso al efectivo continúa siendo un servicio esencial para millones de personas y recuerda que cualquier interrupción durante los periodos de mayor demanda puede afectar tanto a la operativa como a la percepción que los clientes tienen de su entidad financiera. La gestión predictiva, una ventaja competitiva Para responder a estos desafíos, Auriga apuesta por una estrategia basada en la analítica avanzada, la monitorización en tiempo real y la automatización de los procesos de gestión del efectivo. La utilización de modelos predictivos permite estimar con mayor precisión la demanda de cada cajero, optimizar los niveles de efectivo disponibles y planificar de forma más eficiente las rutas y frecuencias de reposición. Este enfoque no solo reduce el riesgo de desabastecimiento, sino que también evita mantener un exceso de efectivo inmovilizado, mejorando la eficiencia operativa de toda la red. La compañía considera que el sector financiero debe evolucionar desde modelos reactivos hacia una gestión basada en datos y capacidad de anticipación, especialmente en momentos de elevada movilidad como el verano. Tecnología para reforzar la continuidad del servicio Entre las soluciones desarrolladas por Auriga destaca WWS Cash Management, una plataforma diseñada para optimizar la gestión del efectivo en las redes de cajeros mediante herramientas predictivas, seguimiento del proceso de reabastecimiento y planificación inteligente de las necesidades de cada terminal. Gracias a este tipo de tecnologías, las entidades financieras pueden prever los picos de demanda, reducir incidencias, optimizar los recursos logísticos y garantizar una mayor disponibilidad del efectivo durante los periodos de mayor actividad, contribuyendo a ofrecer un servicio más eficiente y una mejor experiencia para los clientes.
9 Julio 2026
Rincón del CISO
El informe sobre el Estado de la Tecnología Operativa y la Ciberseguridad 2026 revela una mayor madurez en la protección industrial, aunque la convergencia entre IT y OT sigue ampliando la superficie de ataque. La ciberseguridad en los entornos de Tecnología Operativa (OT) continúa avanzando, pero también lo hacen los riesgos asociados a la creciente digitalización industrial. Así lo refleja el informe Global sobre el Estado de la Tecnología Operativa y la Ciberseguridad 2026, elaborado por Fortinet a partir de una encuesta realizada a más de 700 responsables de OT de todo el mundo. El estudio concluye que las organizaciones han mejorado significativamente su capacidad para detectar amenazas y gestionar la seguridad industrial. Sin embargo, el incremento de la conectividad, la integración entre los entornos IT y OT y la modernización de las infraestructuras están obligando a replantear las estrategias de protección frente a un panorama de amenazas cada vez más complejo. Aumentan las intrusiones detectadas gracias a una mayor visibilidad Uno de los datos más destacados del informe es que el 71 % de las organizaciones identificó entre una y nueve intrusiones en sus sistemas OT durante el último año, frente al 47 % registrado en la edición anterior. Lejos de interpretarse como un aumento de los ataques, Fortinet atribuye este crecimiento principalmente a la mejora de las capacidades de monitorización y detección, que permiten descubrir incidentes que anteriormente pasaban desapercibidos. El estudio también refleja una evolución en la percepción que las empresas tienen sobre su nivel de madurez. Solo el 17 % considera encontrarse en el nivel más alto de preparación, una cifra muy inferior al 49 % registrado el año anterior. Según Fortinet, este descenso responde a una evaluación más rigurosa y realista de las capacidades existentes. El CISO gana protagonismo en la seguridad industrial La responsabilidad sobre la ciberseguridad OT continúa desplazándose hacia la dirección de seguridad de la organización. Actualmente, el 60 % de las empresas sitúa esta función bajo la responsabilidad del CISO, mientras que el 81 % de las organizaciones que todavía no lo han hecho prevé adoptar este modelo durante los próximos doce meses. Esta evolución confirma que la seguridad industrial ha dejado de ser una cuestión exclusivamente operativa para convertirse en una prioridad estratégica dentro del gobierno corporativo. Mejora la separación entre los entornos IT y OT Otro de los avances destacados es la reducción de las intrusiones simultáneas en los sistemas tecnológicos y operativos. El porcentaje de organizaciones que sufrió incidentes tanto en IT como en OT descendió hasta el 24 %, frente al 60 % registrado en 2025. Este dato apunta a una mejora de las estrategias de segmentación de redes, uno de los principales mecanismos para limitar el movimiento lateral de los atacantes entre ambos entornos. Phishing y ransomware siguen liderando las amenazas A pesar de la evolución de las medidas de protección, las amenazas tradicionales continúan siendo las más habituales. El phishing estuvo presente en el 76 % de los incidentes registrados, consolidándose como el principal vector de ataque, mientras que el ransomware afectó al 50 % de las organizaciones, manteniéndose como uno de los mayores riesgos para la continuidad de las operaciones industriales. Más regulación y mayor visibilidad, aunque aún insuficiente La investigación también muestra que el 89 % de los responsables de OT espera un aumento de las exigencias regulatorias durante los próximos cinco años, impulsadas por la necesidad de proteger infraestructuras críticas y garantizar la resiliencia de los servicios esenciales. En paralelo, la visibilidad sobre los activos industriales continúa mejorando. El porcentaje de organizaciones con un conocimiento completo de sus entornos OT ha pasado del 5 % al 14 %. No obstante, casi una cuarta parte de las empresas reconoce que solo dispone de información sobre aproximadamente la mitad de sus activos industriales, una situación que sigue representando un importante desafío para la gestión del riesgo. Sistemas más modernos, pero también más expuestos El proceso de renovación tecnológica también continúa acelerándose. El 40 % de las organizaciones ya trabaja con sistemas de control industrial (ICS) de menos de cinco años de antigüedad, duplicando el porcentaje registrado en 2025. Aunque esta modernización aporta mayores capacidades operativas, también incrementa la conectividad y obliga a incorporar la ciberseguridad desde las primeras fases del diseño de las infraestructuras. Cinco prioridades para reforzar la seguridad OT A la luz de los resultados del informe, Fortinet identifica cinco líneas de actuación para fortalecer la protección de los entornos industriales: Reforzar la segmentación y microsegmentación entre las redes IT y OT. Implantar accesos remotos seguros para proveedores y terceros. Integrar los sistemas OT dentro de los centros de operaciones de seguridad y de los planes de respuesta ante incidentes. Incorporar inteligencia de amenazas específica para infraestructuras industriales. Apostar por plataformas unificadas que integren visibilidad, control y capacidad de respuesta. Según concluye Fortinet, la ciberseguridad industrial exige abandonar los enfoques aislados y avanzar hacia un modelo integrado en el que personas, procesos y tecnología trabajen de forma coordinada bajo una estrategia común de gobierno de la seguridad.
7 Julio 2026
Rincón del CISO
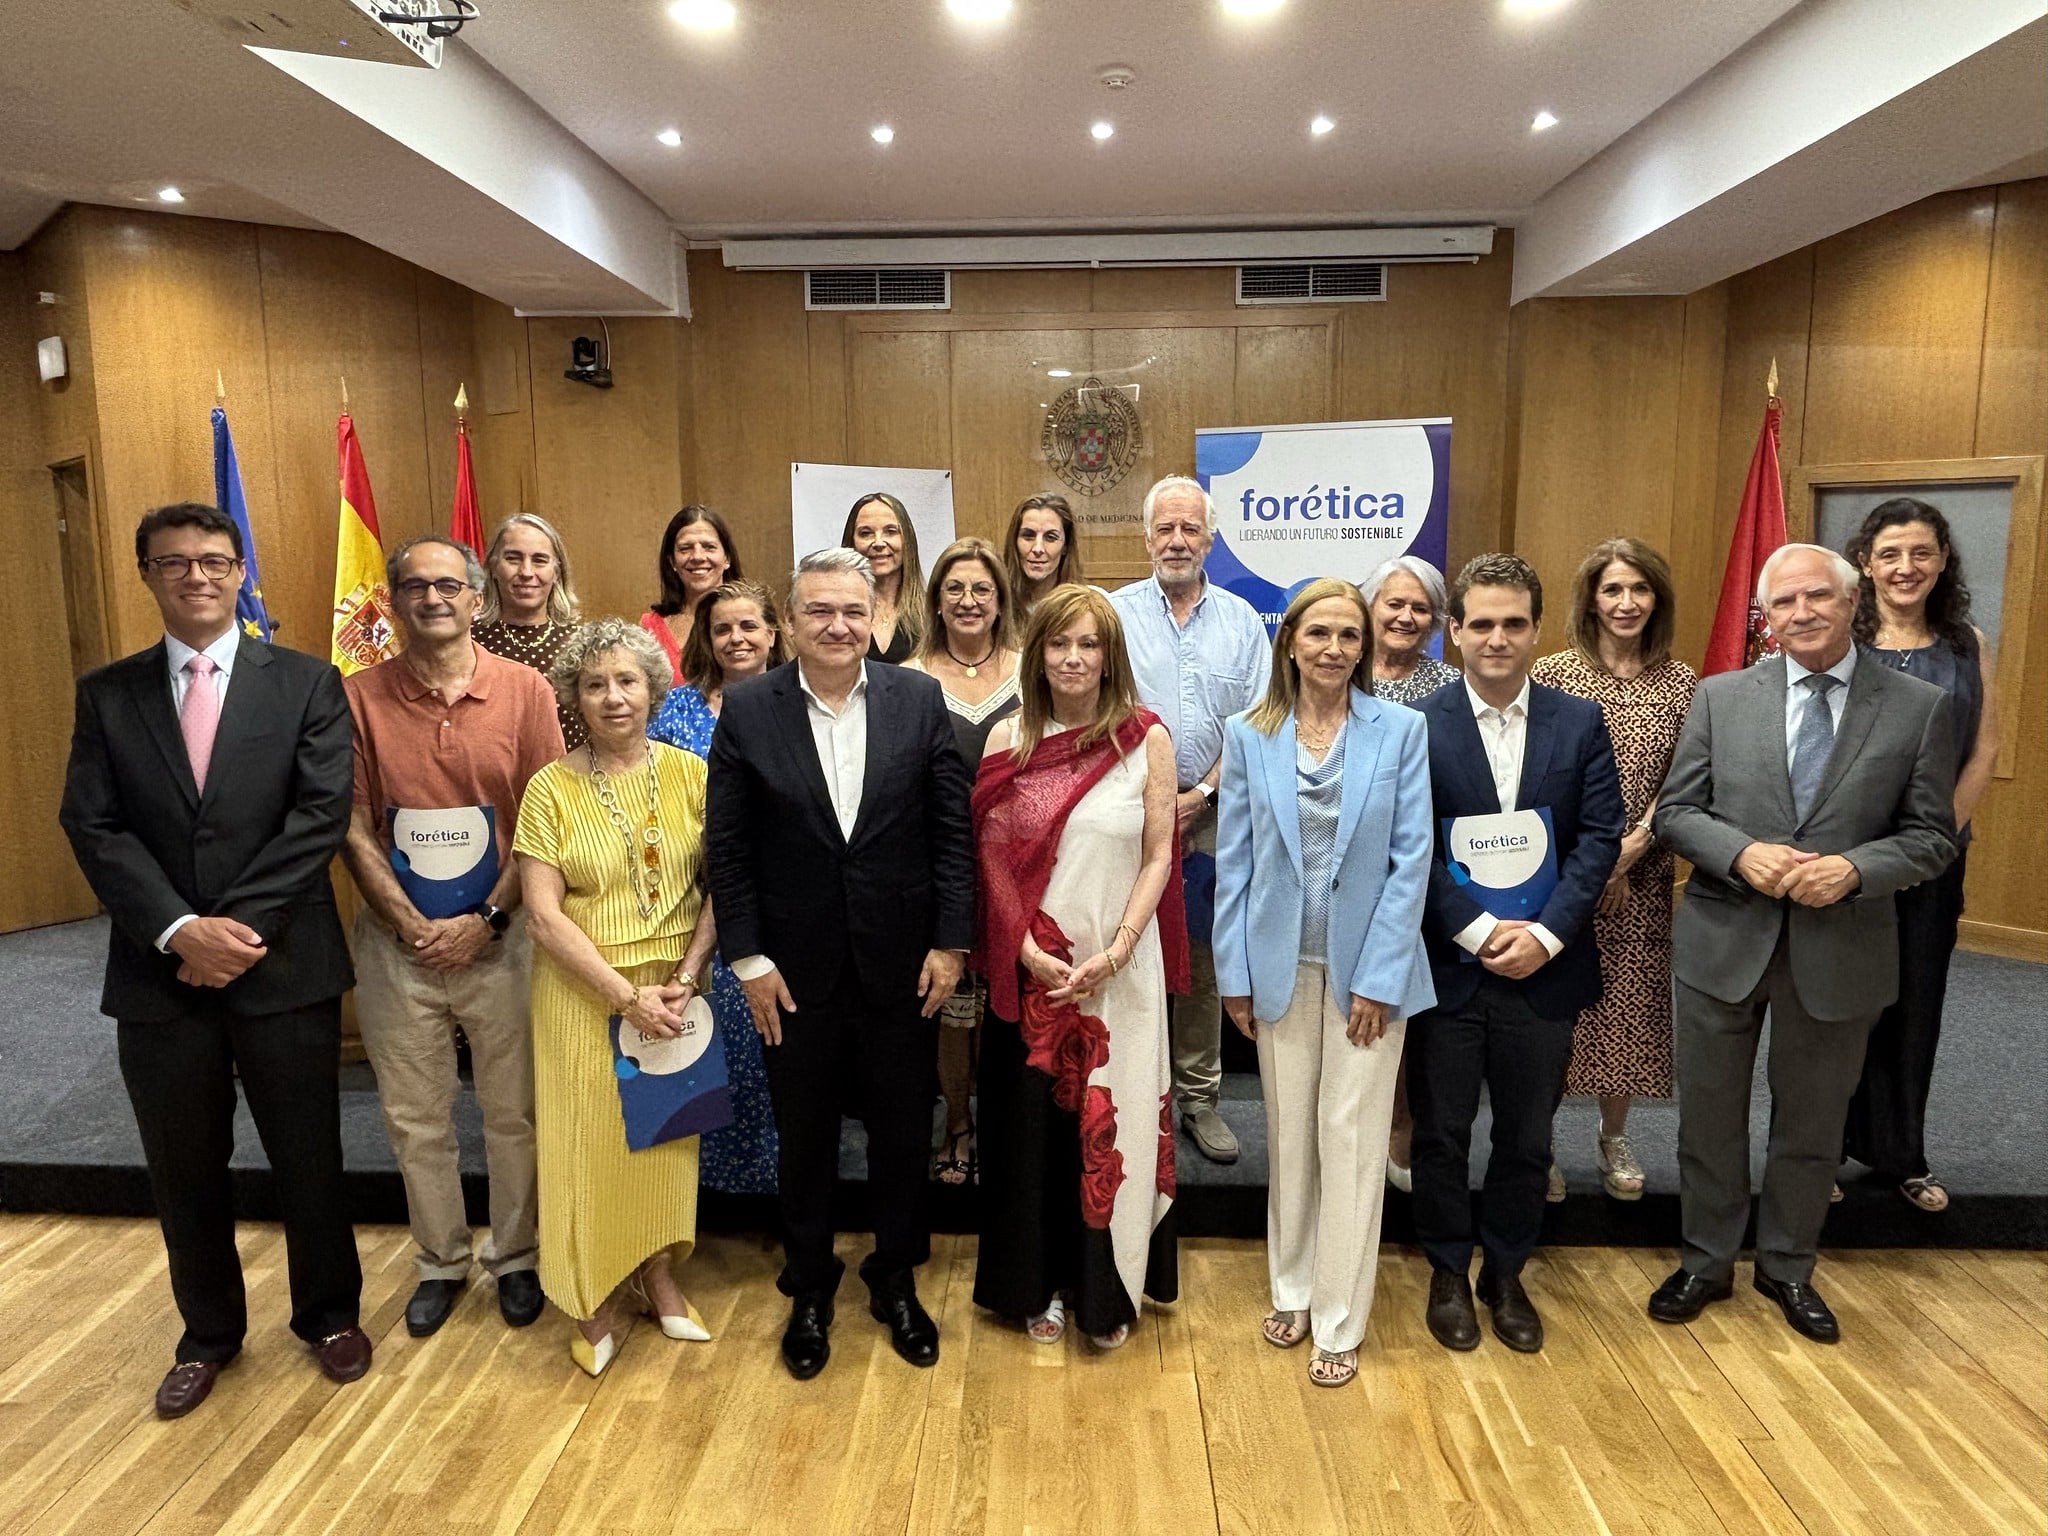
Trece hospitales y entidades sanitarias españolas han formalizado su adhesión al Manifiesto por una Inteligencia Artificial Responsable y Sostenible, una iniciativa promovida por Forética que busca garantizar un desarrollo y uso de la IA basado en criterios de ética, transparencia, seguridad y confianza dentro del sistema sanitario. La firma del manifiesto, impulsada en el marco de la Red Sanitaria Española de Responsabilidad Social y Sostenibilidad, supone un paso adelante en la construcción de un modelo de innovación tecnológica centrado en el paciente y alineado con los principios de sostenibilidad y buen gobierno. El documento establece una serie de directrices para que la implantación de soluciones basadas en inteligencia artificial se realice bajo una supervisión humana adecuada, con mecanismos de gestión de riesgos, protección de los datos de los pacientes y garantía de un acceso equitativo a los beneficios que ofrecen estas tecnologías. Además, la iniciativa pone especial énfasis en reforzar la gobernanza de la inteligencia artificial dentro de las organizaciones sanitarias, promoviendo la trazabilidad de los sistemas, la rendición de cuentas y la formación de los profesionales para favorecer un uso responsable de estas herramientas. Según explicó Germán Granda, director general de Forética, la inteligencia artificial representa una oportunidad para mejorar la calidad asistencial y aportar valor tanto a pacientes como a profesionales, siempre que su desarrollo se apoye en principios como la responsabilidad, la transparencia y la seguridad. En la misma línea, Ana María Díaz-Oliver, presidenta de la Red Sanitaria Española de Responsabilidad Social y Sostenibilidad, destacó que la transformación digital está modificando la forma de investigar, diagnosticar, tratar y gestionar los hospitales, subrayando que el verdadero reto consiste en utilizar la tecnología para ofrecer una asistencia sanitaria más humana, sin perder de vista los valores éticos que deben guiar el sistema de salud. El acto de adhesión tuvo lugar en la Facultad de Medicina de la Universidad Complutense de Madrid y reunió a representantes de trece organizaciones sanitarias, entre ellas el Hospital Universitario La Paz, el Hospital General Universitario Gregorio Marañón, el Hospital Universitario de Guadarrama, el Hospital Universitario Príncipe de Asturias, el Hospital Universitario de Fuenlabrada, el Hospital Universitario Miguel Servet, el Hospital Universitario de Manacor, el Hospital Universitario del Henares, el Hospital Universitario de El Escorial, la Fundación Hospital Universitario de Alcorcón, la Fundación Hospital San José de Madrid, el Hospital Fundación Hospitalarias y Atención Primaria de la Comunidad de Madrid. Durante el encuentro, las entidades compartieron las razones que les han llevado a respaldar el manifiesto y debatieron sobre el papel que debe desempeñar la inteligencia artificial en la transformación del sistema sanitario, apostando por un desarrollo tecnológico que combine innovación, sostenibilidad y protección de los derechos de pacientes y profesionales. Con esta iniciativa, Forética refuerza su labor como referente en sostenibilidad empresarial y desarrollo tecnológico responsable, impulsando marcos de actuación que permitan aprovechar el potencial de la inteligencia artificial sin renunciar a principios esenciales como la ética, la transparencia y la confianza.
6 Julio 2026
Rincón del CISO
La ciberseguridad se ha convertido en una función estratégica para las empresas, pero también en una de las más exigentes. La creciente sofisticación de los ciberataques, la presión por responder a incidentes en tiempo real y la incorporación de nuevas tecnologías como la inteligencia artificial están elevando el nivel de estrés de los responsables de seguridad hasta niveles preocupantes. Según un análisis de Palo Alto Networks, el síndrome de desgaste profesional o burnout se está consolidando como uno de los principales riesgos para los CISO y otros responsables de ciberseguridad. Un problema que no solo afecta a las personas, sino que también puede comprometer la capacidad de las organizaciones para anticiparse a las amenazas y mantener la continuidad del negocio. Cinco factores que impulsan el agotamiento de los CISO La compañía identifica cinco elementos que están incrementando la presión sobre estos profesionales. 1. Mucha responsabilidad, poca capacidad de decisión Aunque los responsables de ciberseguridad asumen un papel clave en la protección de las organizaciones, en muchas compañías todavía no participan de forma habitual en la toma de decisiones estratégicas. Esta falta de influencia dificulta anticipar riesgos y aumenta la presión sobre su trabajo. 2. El aislamiento dentro de la organización Durante una crisis de seguridad, el CISO se convierte en el centro de todas las decisiones. Sin embargo, una vez superado el incidente, suele quedar nuevamente al margen de las conversaciones estratégicas, lo que alimenta una sensación de aislamiento y refuerza la percepción de que la ciberseguridad sigue siendo responsabilidad exclusiva de un único departamento. 3. Una presión permanente La necesidad de estar disponible prácticamente las veinticuatro horas del día, unida a la responsabilidad de proteger infraestructuras y activos críticos frente a amenazas cada vez más sofisticadas, genera una elevada carga emocional que favorece el desgaste profesional. 4. Una complejidad tecnológica cada vez mayor La proliferación de herramientas de seguridad, el incremento constante del volumen de alertas y la gestión simultánea de múltiples plataformas dificultan que los equipos puedan dedicar tiempo a actividades de mayor valor estratégico, como la gestión del riesgo, la prevención o la innovación. 5. La inteligencia artificial añade nuevos desafíos A los retos tradicionales se suma ahora la adopción segura de la inteligencia artificial. Los responsables de ciberseguridad deben hacer frente a fenómenos como el uso no autorizado de herramientas de IA por parte de los empleados, reforzar la gobernanza tecnológica y prepararse para amenazas cada vez más automatizadas y complejas. Del perfil técnico al liderazgo estratégico Para Palo Alto Networks, reducir el burnout pasa por transformar el papel del CISO dentro de las organizaciones. La ciberseguridad ya no puede entenderse únicamente como una función técnica, sino como un elemento clave de la estrategia empresarial. Esto implica reforzar competencias como el liderazgo, la comunicación y la capacidad de trasladar el riesgo tecnológico al lenguaje del negocio, facilitando la toma de decisiones por parte de la dirección. Al mismo tiempo, la ciberresiliencia debe abordarse como una responsabilidad compartida entre personas, procesos y tecnología. En este escenario, la automatización y la inteligencia artificial también pueden convertirse en aliadas para reducir la carga operativa, acelerar la respuesta ante incidentes y permitir que los equipos de seguridad centren sus esfuerzos en la anticipación y la gestión estratégica del riesgo. Con la IA acelerando la transformación digital y las amenazas evolucionando a gran velocidad, cuidar de quienes protegen a las organizaciones se perfila como uno de los grandes retos de la ciberseguridad en los próximos años.
3 Julio 2026
Rincón del CISO
La normalización del intercambio de imágenes y vídeos íntimos a través de redes sociales y aplicaciones de mensajería está incrementando la exposición de los usuarios a riesgos como la sextorsión, el chantaje y la difusión de contenido sin consentimiento. Así lo refleja un estudio elaborado por ESET España en colaboración con la comunidad gaming OWN, basado en una encuesta realizada a más de 300 usuarios. Los resultados muestran que el 87% de los participantes considera que compartir contenido íntimo se ha convertido en una práctica habitual en plataformas digitales. Además, el 78% cree que las redes sociales favorecen la sobreexposición personal, un contexto que, según los expertos, facilita la aparición de nuevos riesgos relacionados con la privacidad. Uno de los datos más llamativos del informe es que uno de cada cuatro encuestados reconoce haberse sentido presionado en alguna ocasión para enviar contenido íntimo, mientras que el 35% asegura haber recibido mensajes de carácter manipulador, sospechoso o directamente relacionados con intentos de chantaje. Asimismo, el 43% afirma conocer a alguien que ha sufrido sextorsión, amenazas o la difusión de imágenes privadas sin autorización. La vergüenza sigue siendo un obstáculo para denunciar Aunque la mayoría de los participantes afirma que acudiría a alguien en caso de ser víctima de sextorsión, el estudio revela que todavía persisten importantes barreras para pedir ayuda. El 87% asegura que compartiría la situación con otra persona, pero únicamente el 44% lo haría de forma inmediata. En cambio, un 13% intentaría resolver el problema por su cuenta o no lo comunicaría a nadie. El desconocimiento también continúa siendo un factor preocupante. Según la encuesta, casi dos de cada tres usuarios no tienen claro cómo actuar ante un caso de sextorsión, mientras que un 17% reconoce directamente que no sabría qué hacer. Entre las principales razones que dificultan solicitar ayuda destacan la vergüenza (84%), el miedo (67%) y el temor a que la situación llegue a conocimiento del entorno familiar (58%). A ello se suman el miedo al juicio social, el sentimiento de culpa y la falta de información sobre los pasos que deben seguirse. Los deepfakes aumentan la preocupación La irrupción de la inteligencia artificial ha incorporado un nuevo elemento de riesgo: la creación de imágenes o vídeos íntimos falsos mediante tecnologías de deepfake. El informe revela que el 40% de los encuestados se muestra muy preocupado por la posibilidad de que sus fotografías puedan utilizarse para generar este tipo de contenido sin su consentimiento. Si se incluyen quienes manifiestan una preocupación moderada, el porcentaje asciende hasta el 75%. Este escenario cobra especial relevancia en un momento en el que las imágenes y datos personales publicados en Internet pueden reutilizarse, manipularse o combinarse con herramientas de IA para crear contenidos falsificados con fines fraudulentos o de extorsión. Recomendaciones para reducir el riesgo Ante este panorama, ESET recuerda la importancia de adoptar medidas preventivas para proteger la privacidad digital. Entre sus principales recomendaciones destacan evitar compartir contenido íntimo bajo cualquier tipo de presión, revisar la configuración de privacidad de las redes sociales, desconfiar de mensajes manipuladores o sospechosos y no ceder nunca ante un intento de chantaje. La compañía también aconseja conservar todas las pruebas en caso de extorsión, bloquear y denunciar a los responsables tanto en la plataforma como ante las autoridades competentes, reforzar la seguridad de las cuentas mediante contraseñas robustas y verificación en dos pasos, y fomentar que las víctimas pidan ayuda sin miedo a ser juzgadas. Con esta iniciativa, ESET y OWN buscan reforzar la concienciación sobre los riesgos asociados al intercambio de contenido íntimo en Internet y promover una cultura digital más segura, especialmente entre los usuarios más jóvenes y las comunidades altamente conectadas.
2 Julio 2026
Rincón del CISO
Pablo García, Project Manager de FORÉTICA, entrevista a Paloma Cabral, directora de Impacto Corporativo de McDonald’s Pablo García: Has pasado por agencias internacionales, industria farmacéutica y grandes compañías. Mirando atrás, ¿qué hilo conductor encuentras hoy en toda tu trayectoria profesional? Paloma Cabral: Mirando atrás, creo que el hilo conductor ha sido siempre el mismo: entender el contexto, conectar con las personas y convertir esa lectura en decisiones que generan impacto real. He trabajado en sectores muy distintos, pero todos con un elemento común: la necesidad de construir confianza. Ya fuera en comunicación, en entornos regulados como el farmacéutico o en grandes compañías, siempre he estado en el punto donde se encuentran el negocio, la sociedad y la reputación. Eso es lo que hoy define también mi rol: ayudar a la compañía a crecer de manera sostenible, anticipando riesgos, conectando con los stakeholders adecuados y traduciendo todo eso en decisiones estratégicas. P.G.: Tu rol como directora de Impacto Corporativo va mucho más allá de la comunicación. ¿Qué significa realmente generar impacto dentro de una compañía del tamaño de McDonald’s? P.C.: Generar impacto en una compañía como McDonald’s significa entender que cada decisión tiene un efecto multiplicador. Estamos presentes en miles de comunidades y trabajamos con un sistema enorme de franquiciados, proveedores y empleados. Por eso, impacto no es un área: es una forma de gestionar el negocio. Significa integrar lo ambiental, lo social y lo económico en la estrategia —no como un ejercicio de reporting, sino como una palanca de crecimiento y resiliencia. En la práctica, implica trabajar de forma muy transversal: desde cómo abastecemos nuestros productos, hasta cómo desarrollamos talento, o cómo contribuimos a las comunidades en las que operamos. Y, sobre todo, implica algo clave: pasar de la intención a la ejecución. Porque hoy los stakeholders no solo esperan compromisos, esperan resultados medibles y coherentes. P.G.: Has hablado en varias ocasiones de la influencia que tuvieron las mujeres de tu entorno, especialmente tu madre. ¿Cómo ha marcado eso tu forma de liderar y relacionarte con los equipos? P.C.: Ha sido absolutamente determinante. Crecí viendo una forma de liderazgo muy basada en la responsabilidad, el esfuerzo y, sobre todo, el cuidado de las personas. Eso ha configurado mi estilo: un liderazgo exigente, pero muy cercano. Creo profundamente en que los resultados sostenibles solo se consiguen cuando las personas se sienten parte de algo más grande. Intento liderar desde la coherencia y la escucha. Para mí, liderar no es tener todas las respuestas, sino generar el entorno donde las mejores soluciones aparecen. P.G.: Participas como mentora en iniciativas para impulsar el emprendimiento femenino. ¿Qué consejo le darías a una mujer que está empezando su camino profesional? P.C.: Le diría tres cosas. La primera: que no espere a sentirse 100% preparada. La carrera profesional no va de certezas, va de dar pasos. La segunda: que construya red. Ningún proyecto relevante se hace en solitario. Y la tercera, quizá la más importante: que tenga ambición. A veces las mujeres nos auto-limitamos más de lo que lo hace el entorno. Mi experiencia es que cuando combinas ambición con preparación y autenticidad, el impacto llega. P.G.: La resiliencia suele sonar muy bien sobre el papel, pero vivirla es otra cosa. ¿Ha habido algún momento especialmente difícil, personal o profesional, que cambiara tu forma de afrontar los retos? P.C.: Sí, y creo que todos los que estamos en posiciones de responsabilidad hemos vivido momentos de alta complejidad, donde no hay respuestas fáciles. En esos momentos aprendes algo importante: que el liderazgo no se mide cuando todo va bien, sino cuando hay incertidumbre. Lo que me cambió fue entender que no se trata de tener control absoluto, sino de mantener claridad de rumbo, tomar decisiones con la información disponible y cuidar al equipo. Hoy afronto los retos con más serenidad y con una idea muy clara: en entornos complejos, avanzar ya es una forma de éxito. P.G.: De pequeña querías ser azafata para viajar por el mundo. ¿Sigue siendo el viaje una parte importante de quién eres hoy? P.C.: Sí, pero ha evolucionado. Sigo teniendo esa curiosidad por entender otros contextos, otras formas de hacer las cosas. Hoy viajo menos por kilómetros y más por exposición a diversidad: equipos, culturas, visiones. Y eso es muy valioso en una compañía global como McDonald’s, donde entender diferentes realidades es clave para tomar mejores decisiones. P.G.: Fuera del trabajo y de la agenda corporativa, ¿qué cosas ayudan a Paloma Cabral a desconectar y mantener el equilibrio? P.C.: Para mí el equilibrio tiene mucho que ver con lo sencillo: tiempo con mi familia, conversaciones sin agenda, momentos de silencio. También intento mantener espacios donde no hay urgencia ni decisiones, porque eso te permite volver con más perspectiva. Creo que, en roles como el mío, desconectar no es un lujo, es una responsabilidad. P.G.: Y mirando al futuro, ¿qué legado te gustaría dejar como líder, como persona y como agente de cambio? P.C.: Me gustaría dejar tres cosas. Primero, haber contribuido a demostrar que el impacto y el negocio no solo son compatibles, sino que se potencian. Que generar valor para la sociedad es también generar valor para la compañía a largo plazo. Segundo, haber construido equipos mejores: más preparados, más diversos y más conectados con el propósito. Y tercero, algo más personal: haber liderado de una manera que inspire confianza. Porque al final, más allá de los resultados, eso es lo que permanece.
30 Junio 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

