Rincón del CISO
El aumento del gasto en ciberseguridad y la proliferación de herramientas no están logrando frenar el impacto real de los ciberataques. Así lo revela el informe The State of Pentesting 2025, elaborado por Pentera a partir de una encuesta a 500 CISOs y altos directivos de seguridad, 200 de ellos en Estados Unidos 2025-state-of-manual-pentesting…. Según el estudio, dos de cada tres grandes empresas estadounidenses (67 %) han sufrido al menos una brecha de seguridad en los últimos 24 meses, a pesar de gestionar una media de 75 herramientas de seguridad por organización. Un dato que pone en evidencia una paradoja creciente: más tecnología no siempre equivale a menor riesgo. Más herramientas, más complejidad… y más alertas El informe confirma que los stacks de seguridad siguen creciendo. El 45 % de los CISOs reconoce haber añadido nuevas soluciones en el último año, y el 62 % opera ya con más de 75 herramientas. Esta expansión tiene un efecto colateral claro: la sobrecarga operativa. Las organizaciones con entre 76 y 100 soluciones generan más de 2.000 alertas semanales, mientras que aquellas que superan las 100 herramientas alcanzan una media de 3.074 alertas por semana 2025-state-of-manual-pentesting…. La consecuencia es directa: priorizar se vuelve más crítico que nunca y el riesgo de que amenazas relevantes pasen desapercibidas aumenta. El seguro ciber, nuevo actor clave en la estrategia de seguridad Uno de los hallazgos más relevantes del informe es el papel creciente de las aseguradoras. El 93 % de los CISOs afirma que su proveedor de ciberseguros ha recomendado o exigido la adopción de nuevas soluciones, y el 59 % ya ha implantado herramientas específicas por petición directa del seguro 2025-state-of-manual-pentesting…. Este fenómeno está redefiniendo las decisiones tecnológicas de muchas empresas, donde el cumplimiento de requisitos de asegurabilidad se convierte en un factor tan determinante como la propia estrategia de riesgo. Ninguna superficie está a salvo Las brechas no se concentran en un único punto. El informe muestra que los ataques se reparten por toda la superficie de ataque, con especial incidencia en activos expuestos a internet (30 %), APIs (21 %) y entornos cloud (19 %) 2025-state-of-manual-pentesting…. Este patrón refuerza una conclusión clara: los atacantes son oportunistas y explotan cualquier debilidad disponible, lo que obliga a las organizaciones a adoptar una visión integral y continua de la seguridad. El pentesting deja de ser un trámite y gana peso estratégico Aunque tradicionalmente ligado al cumplimiento normativo, el pentesting está evolucionando hacia un enfoque estratégico. Hoy, las principales motivaciones para realizar pruebas de intrusión son la validación de controles de seguridad, la evaluación del impacto real de un ataque y la priorización de inversiones, por encima incluso de la regulación 2025-state-of-manual-pentesting…. En este contexto, el pentesting basado en software gana terreno: el 55 % de las empresas ya lo utiliza en programas internos, frente al 17 % que sigue confiando principalmente en métodos manuales. La automatización permite escalar pruebas y liberar a los equipos humanos para escenarios más complejos. Más presupuesto, pero con limitaciones reales El gasto medio anual en pentesting en EE. UU. se sitúa en 187.000 dólares, alrededor del 10,5 % del presupuesto total de seguridad IT, que alcanza los 1,77 millones de dólares de media. Además, el 50 % de las empresas prevé aumentar su presupuesto de pentesting en 2025, y el 48 % incrementará el gasto global en seguridad 2025-state-of-manual-pentesting…. Sin embargo, persisten frenos importantes: la escasez de pentesters, el miedo a impactar en la continuidad del negocio y una creciente presión presupuestaria limitan la frecuencia de las pruebas, incluso en entornos que cambian de forma constante. Una conclusión incómoda para los CISOs El informe deja un mensaje claro para los responsables de seguridad: la complejidad está creciendo más rápido que la capacidad de validarla. Invertir más ya no es suficiente; validar mejor, de forma continua y con foco en el riesgo real, se perfila como la única vía para cerrar la brecha entre percepción de seguridad y exposición efectiva.
11 Diciembre 2025
Rincón del CISO
Los primeros minutos tras un ciberataque pueden marcar la diferencia entre contener un incidente o sufrir una brecha con consecuencias graves. Investigaciones recientes muestran que un ataque puede completarse en apenas 48 minutos, mientras que las organizaciones tardan de media 241 días en detectarlo y contenerlo. Esto evidencia que la rapidez y la preparación son esenciales para minimizar el impacto. Según expertos en ciberseguridad, incluso las empresas mejor preparadas pueden ser víctimas de un ataque, por lo que contar con un plan de respuesta claro y entrenado es clave. Entre las amenazas más comunes se encuentran el ransomware, el robo de información y fraudes que explotan vulnerabilidades tecnológicas. Cinco pasos esenciales tras un ciberataque Recopilar información y entender el alcance: activar el plan ante incidentes, documentar cada paso y recopilar evidencias para evaluación e investigación. Notificar a terceros relevantes: comunicar el incidente a autoridades, aseguradoras, clientes, socios y equipos internos. Aislar y contener: limitar la propagación sin apagar sistemas críticos, bloquear accesos remotos y detener el tráfico malicioso. Eliminar y recuperar: analizar el ataque, restaurar copias de seguridad limpias, reforzar controles y mantener monitoreo continuo. Revisar y mejorar: evaluar qué funcionó y qué falló, aprender del incidente y fortalecer la resiliencia ante futuros ataques. “La seguridad no depende solo de las herramientas, sino también de la atención humana. La concienciación colectiva es esencial para que la confianza no se convierta en una puerta abierta al ataque”, señalan los especialistas. En un entorno donde los ataques son cada vez más veloces y sofisticados, contar con un protocolo claro de respuesta y un equipo entrenado no es opcional: es estratégico.
10 Diciembre 2025
Rincón del CISO
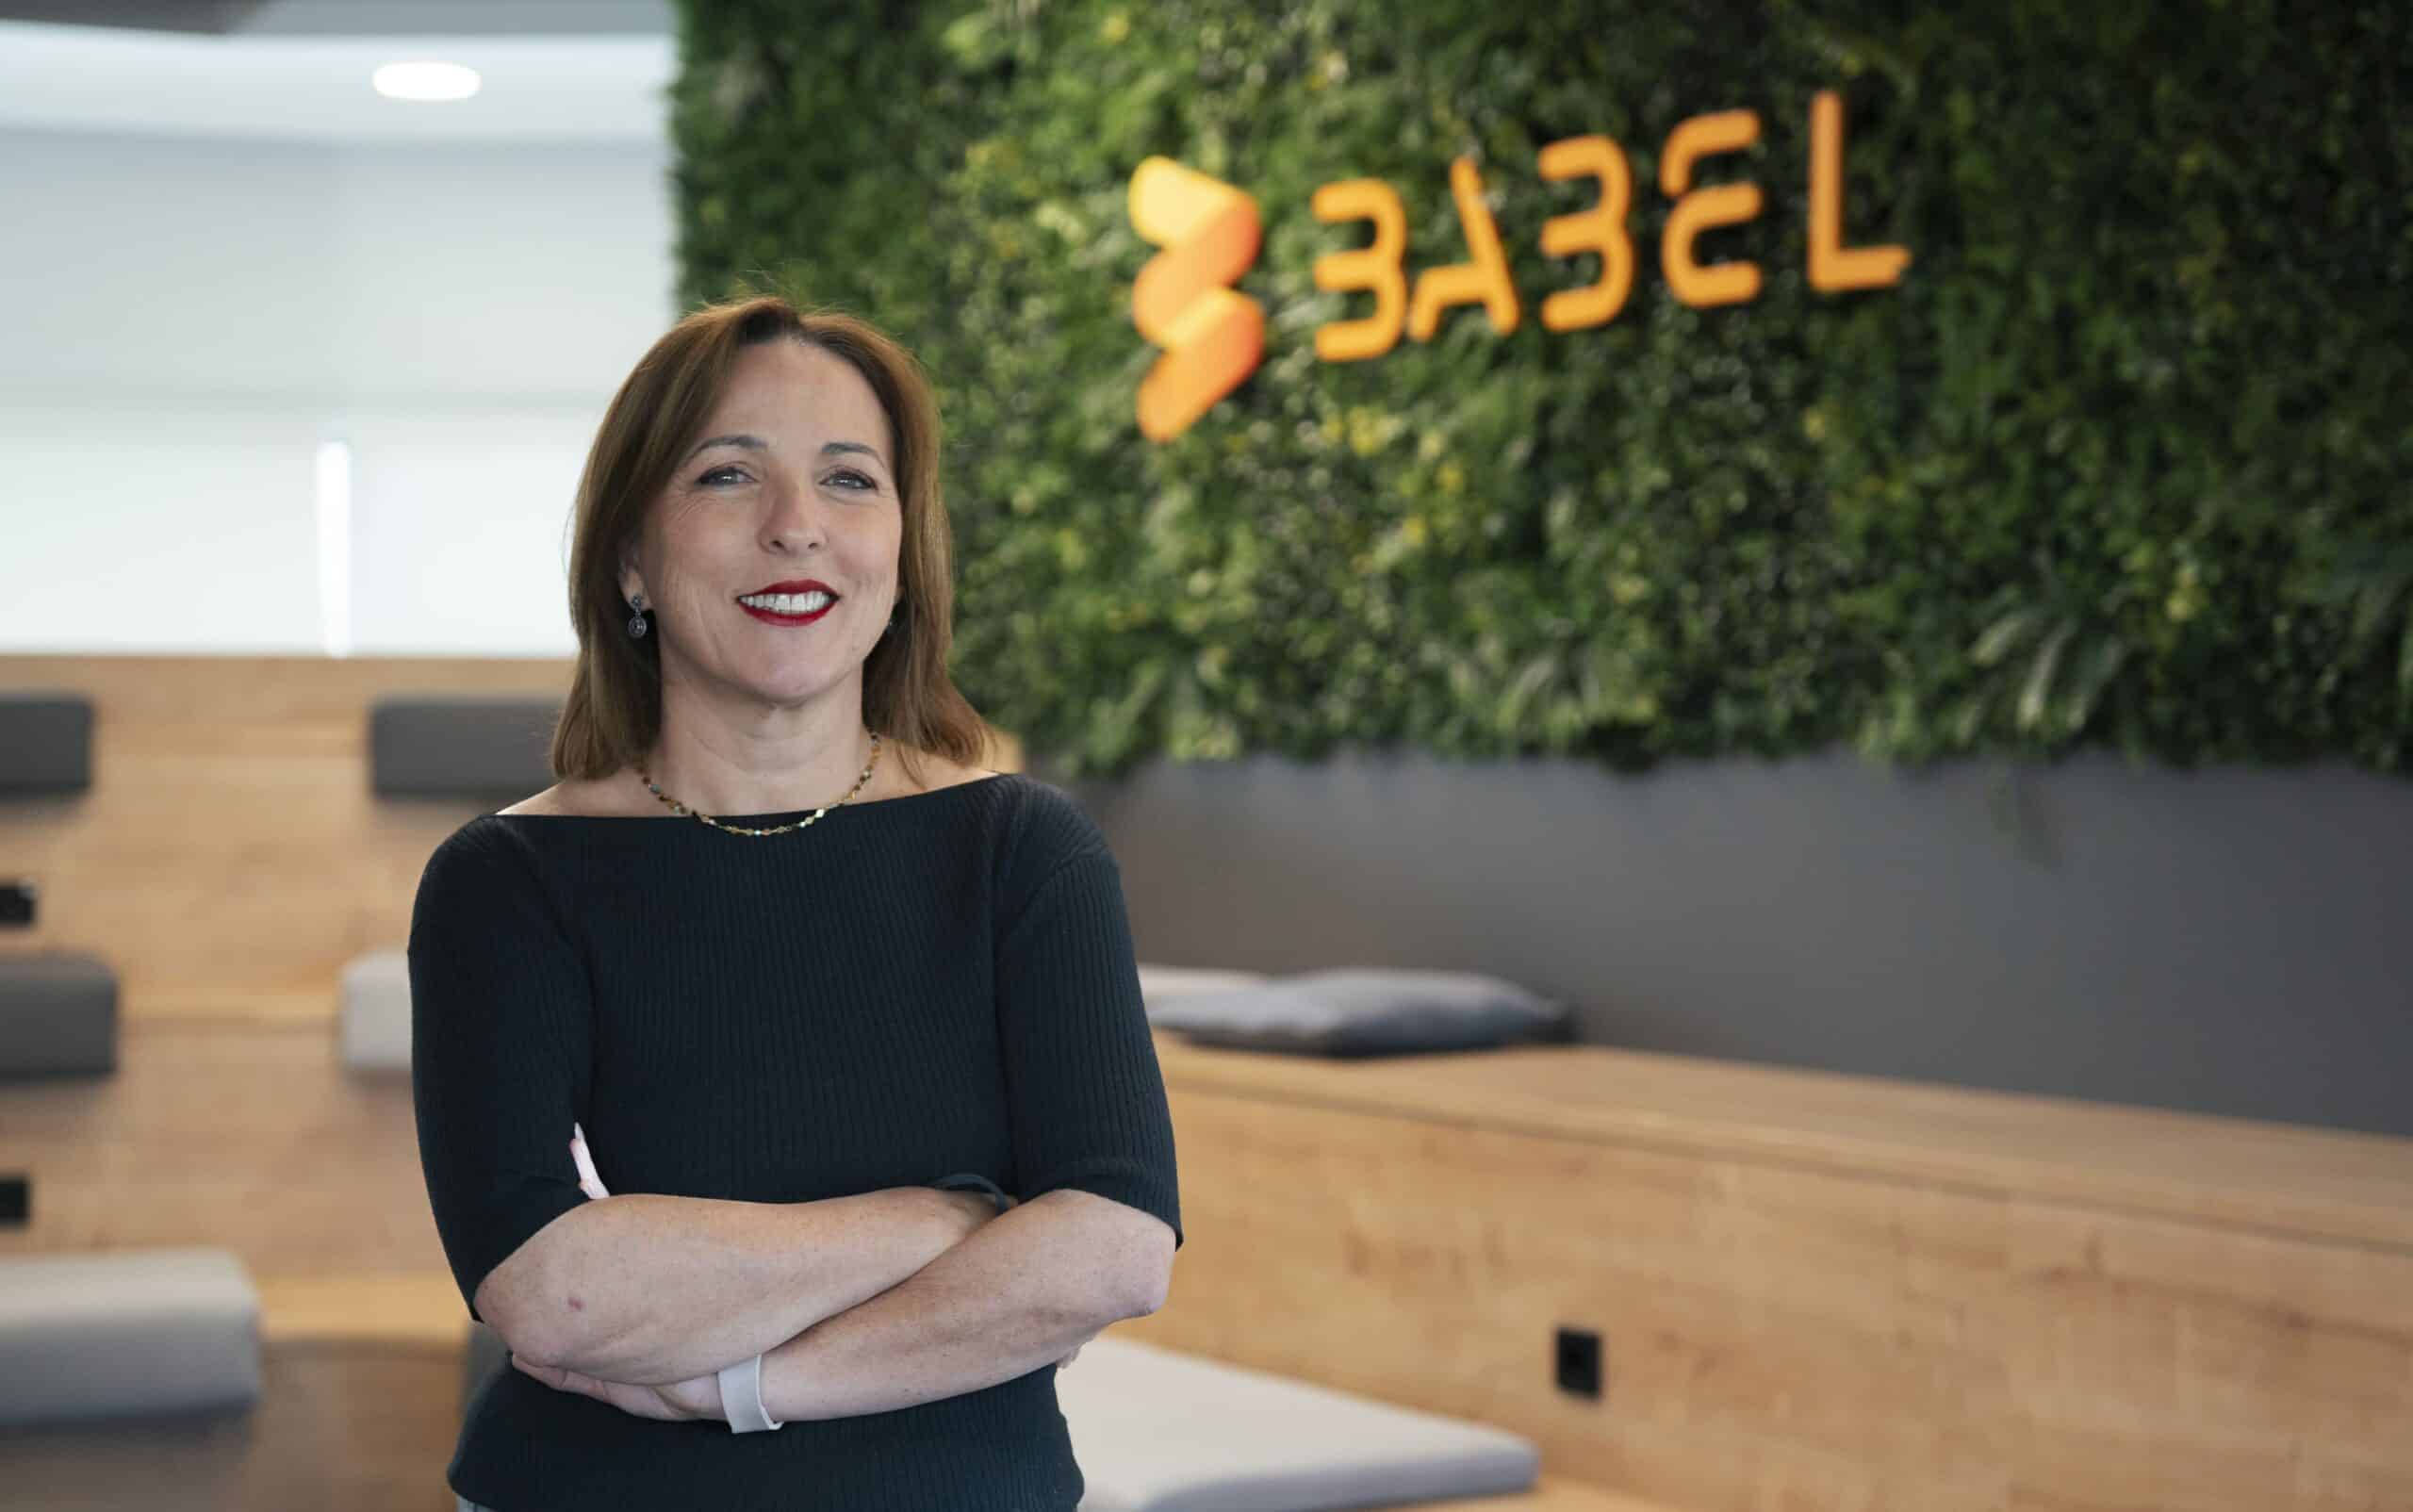
En los últimos años, la convergencia entre la tecnología operativa (OT) y la tecnología de la información (IT), junto con la madurez del IIoT y la irrupción de la inteligencia artificial, han transformado profundamente los modelos productivos y la gestión del talento industrial. Babel, multinacional tecnológica especializada en soluciones de transformación digital, identifica las tendencias que marcarán la competitividad del sector en los próximos cinco años, con la automatización inteligente y la seguridad OT como ejes de un nuevo paradigma industrial. Según Isabel García, directora de industria, retail y servicios de Babel, “el futuro de la industria no depende de producir más, sino de automatizar mejor”. La automatización y la inteligencia artificial ya no se limitan al entorno de fábrica; están conectando la producción con la gestión, permitiendo decisiones más rápidas y precisas en toda la cadena de valor. Aplicamos IA y microautomatizaciones en cada fase del proceso; y la suma de esas pequeñas eficiencias genera un cambio estructural en la productividad. Esa automatización integral se apoya en tecnologías como el edge computing, que permiten procesar los datos cerca de su origen y responder en tiempo real sin comprometer la seguridad. El resultado es una arquitectura híbrida y resiliente donde cada nodo del sistema aprende, anticipa y se adapta. Este modelo se refuerza con una ciberseguridad “by design”, concebida desde el diseño mismo de cada aplicación, sensor o infraestructura crítica. Entre las tecnologías clave, Babel destaca la seguridad OT (Operational Technology) como una prioridad estratégica. A medida que las plantas conectan máquinas, sensores y redes externas, la superficie de ataque se amplía. “En entornos industriales hiperconectados, cualquier punto vulnerable puede comprometer la producción. Por eso defendemos una seguridad en capas que combine dispositivos ‘secure-by-design’, comunicaciones cifradas y plataformas de análisis reforzadas”, explica García. La compañía trabaja en proyectos que unifican la seguridad OT e IT bajo un modelo de detección temprana, simulación de escenarios y cumplimiento normativo, en colaboración con partners especializados en sensorización avanzada y redes seguras. Otro eje fundamental es la gobernanza del dato, imprescindible para convertir la información en decisiones trazables y seguras. “La madurez analítica es lo que diferencia a una empresa digitalizada de una verdaderamente inteligente. Sin gobierno del dato, no hay seguridad ni IA útil”, subraya García. Babel acompaña a las organizaciones en el camino hacia una madurez analítica sólida, alineada con el marco regulatorio europeo y con una cultura empresarial basada en la trazabilidad y la confianza. La compañía también impulsa el principio de suficiencia tecnológica, que consiste en aplicar solo la tecnología necesaria. “La inteligencia artificial responsable consiste en usar la herramienta adecuada al problema. Si la analítica clásica resuelve la necesidad, no hace falta desplegar modelos generativos que consumen más energía y recursos. La IA responsable también es eficiencia energética y ética digital”, añade García. Este enfoque busca equilibrar innovación y sostenibilidad, combinando racionalidad técnica, eficiencia y vigilancia de sesgos en los modelos. El factor humano sigue siendo determinante. Babel desarrolla programas de reskilling industrial y onboarding inteligente, que personalizan el aprendizaje mediante IA, reducen tiempos de adaptación y fomentan la retención del talento sénior. “La tecnología no sustituye talento; lo amplifica. La gestión del conocimiento es la ventaja competitiva que diferencia a una empresa adaptable de una simplemente automatizada”, destaca García. Mirando al futuro, la directiva señala dos vectores emergentes: la computación cuántica y la convergencia ética entre personas y máquinas. “La computación cuántica cambiará las reglas del juego en pocos años. Su potencia para resolver problemas hoy no escalables es enorme, pero también plantea riesgos. Ya estamos preparando a nuestros clientes frente al escenario harvest now, decrypt later, donde los datos cifrados hoy podrían ser descifrables mañana”. Para García, la clave del liderazgo industrial será anticiparse y actuar antes. “La competitividad del futuro no vendrá de producir más, sino de producir mejor: con inteligencia, seguridad y propósito.”
9 Diciembre 2025
Rincón del CISO
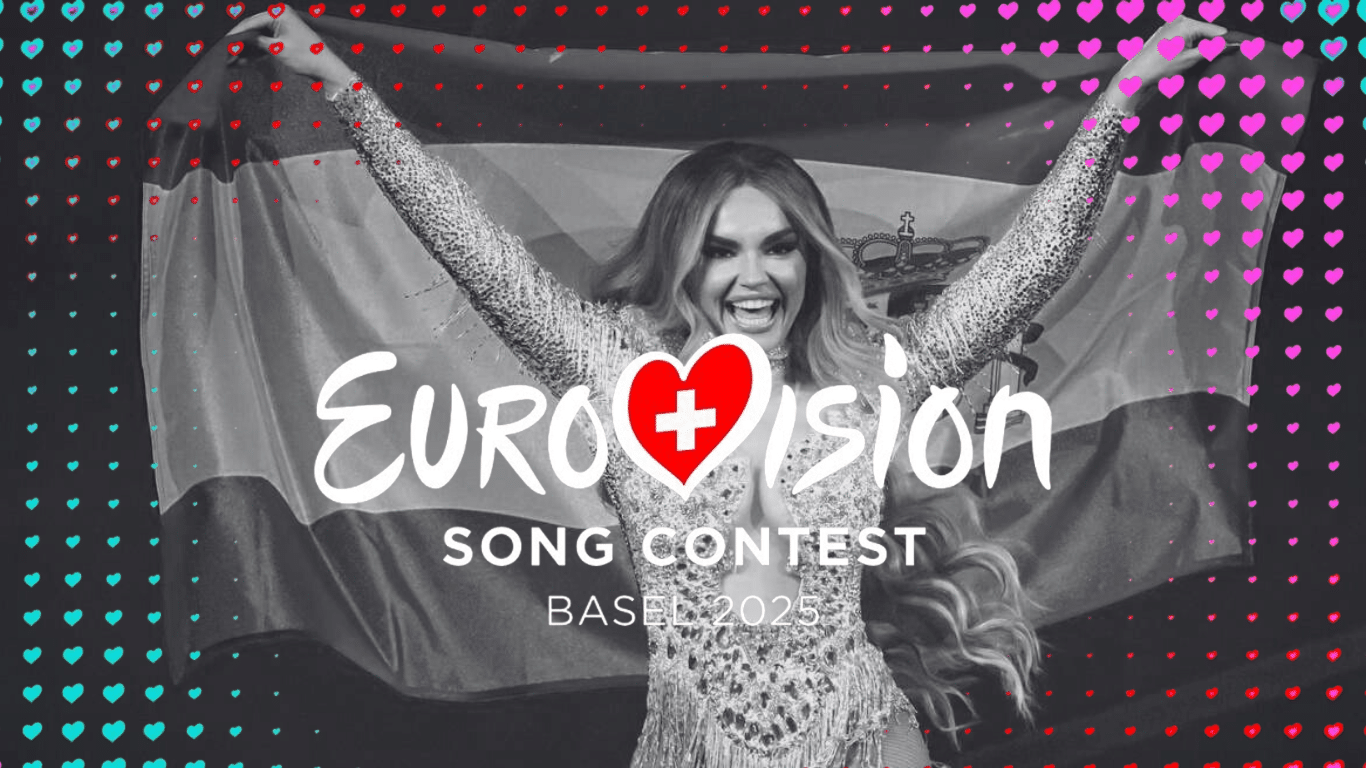
España ha decidido retirarse oficialmente del festival de Eurovisión 2026 tras la votación de la Unión Europea de Radiodifusión (UER) que permitirá la participación de Israel en la próxima edición. La decisión, anunciada por RTVE, marca un giro histórico para el país en su relación con el certamen europeo de música. RTVE ha confirmado que no emitirá ni las semifinales ni la final de Eurovisión 2026, que se celebrarán los días 12, 14 y 16 de mayo en Viena, Austria. Además, otras delegaciones como las de Países Bajos, Eslovenia e Irlanda también han comunicado su retirada. El presidente de RTVE, José Pablo López, justificó la decisión señalando que “Eurovisión no es un concurso de canciones sino un festival dominado por intereses geopolíticos”. La corporación pública había solicitado previamente un debate sobre la participación de Israel, que fue rechazado por la UER, lo que aumentó la desconfianza hacia la organización del festival. La UER defendió su decisión asegurando que las reformas aprobadas buscan reforzar la transparencia y la neutralidad del evento, y que cualquier país que cumpla con las nuevas normas podrá participar en Eurovisión. Sin embargo, la medida ha generado polémica y ha llevado a algunos países a retirarse, cuestionando la capacidad del certamen para mantenerse como un espacio cultural independiente de la política. A pesar de la retirada, RTVE ha reiterado su compromiso con el Benidorm Fest, el certamen nacional que selecciona al representante español para Eurovisión, asegurando que continuará fortaleciéndolo y promoviendo la música española a nivel nacional. El debate sobre la participación israelí y la retirada de España pone de relieve la creciente tensión entre la política y la cultura en Europa, y abre incógnitas sobre la continuidad del festival en el futuro y la cohesión del evento ante la salida de varios países clave.
5 Diciembre 2025
Rincón del CISO
Los viajeros podrán localizar su equipaje de manera más rápida y precisa gracias a un sistema de seguimiento inteligente desarrollado en colaboración entre Turkish Airlines y Samsung. La iniciativa permite identificar maletas retrasadas o extraviadas mediante etiquetas electrónicas, conocidas como Galaxy SmartTag, conectadas a la aplicación móvil SmartThings Find. El funcionamiento es sencillo: los pasajeros pueden subir una fotografía de su equipaje a la aplicación, facilitando su identificación y seguimiento dentro del aeropuerto. Con ello, se busca reducir los retrasos y agilizar la recuperación de maletas extraviadas. Desde Turkish Airlines destacan que esta solución es un primer paso hacia la digitalización de otros servicios, con el objetivo de mejorar la experiencia de viaje y ofrecer mayor tranquilidad a los pasajeros. Por su parte, desde Samsung señalan que la tecnología SmartThings Find está diseñada para mantener a los usuarios conectados y tranquilos, sin importar dónde se encuentren.
4 Diciembre 2025
Rincón del CISO
Los servicios esenciales como el transporte, la energía, la sanidad y otros también básicos en nuestra sociedad como los servicios bancarios son la estructura invisible que sostiene la sociedad y asegura su bienestar. La adecuada prestación de estos servicios garantiza que las personas puedan estar conectadas, tener luz y climatización adecuadas, recibir atención médica cuando la necesitan y pagar los bienes que necesitan y consumen. En un mundo en constante cambio sometido a múltiples tensiones que van desde las crisis climáticas a las amenazas a la ciberseguridad, mantener estos servicios en funcionamiento depende en gran medida de la tecnología. Veámoslo con cinco ejemplos: En el Ministerio de Transportes y Movilidad Sostenible, responsable del transporte terrestre, marítimo y aéreo en todo el país, Kyndryl ayuda a la gestión de sus sistemas operativos, redes de comunicación y centros de datos. Además, estamos trabajando para ayudarle a migrar a entornos basados en la nube, modernizar sus puestos de trabajo digitales y reforzar sus sistemas de ciberseguridad. En este caso, la tecnología no es un añadido: es un pilar fundamental sobre el que descansa toda la red nacional de movilidad. Otro caso ilustrativo es el de Naturgy, una de las principales empresas de energía y gas del país. A través de Naturgy Clientes, el distribuidor digital de la firma, pretende ofrecer a sus clientes una experiencia más sencilla, rápida y eficiente. En Kyndryl hemos participado en el diseño, operación y gestión de la plataforma que hace posible su nuevo distribuidor digital Naturgy Clientes, integrando diferentes tecnologías para mejorar su robustez. En este caso, la tecnología se convierte en un puente entre la complejidad técnica y las necesidades de los clientes de sentirse guiados, informados y capacitados para tomar el control sobre la energía que consumen. Ámbito sanitario En el ámbito sanitario, el impacto de la tecnología es también profundo. El Instituto de Investigación Sanitaria La Fe (IIS La Fe) ha confiado en Kyndryl para construir un nuevo centro de datos de supercomputación centrado en la medicina de precisión y la eficiencia del sistema sanitario. Este entorno permitirá desarrollar modelos de IA que mejoren el diagnóstico y tratamiento de diferentes enfermedades, todo ello con un enfoque centrado en el paciente. Aquí, la tecnología es sinónimo de esperanza: abre la puerta a nuevos avances médicos que ayudan a mejorar las circunstancias cotidianas de los pacientes y salva vidas. En este mismo ámbito, hemos anunciado recientemente que el Servei de Salut de les Illes Balears ha depositado su confianza en Kyndryl para que le acompañe en su estrategia de mejora continua del servicio al ciudadano, diseñando, desarrollando y validando una nueva plataforma de análisis clínico-genómico experto. La Inteligencia Artificial aplicada al fenotipado y análisis genético de pacientes y familiares puede ayudar a mejorar la atención sanitaria de los pacientes de Baleares. Para ello, se desarrollará una plataforma a medida, basada en código abierto y cloud computing, de fácil portabilidad, resiliencia y seguridad, que será utilizada por médicos y especialistas. El sector financiero En el sector financiero, quiero destacar el proyecto de diseño y despliegue de una nueva plataforma de analítica avanzada realizado para Bankinter a la que ya se han migrado con éxito los datos y modelos de inteligencia artificial del banco desde arquitecturas tecnológicas anteriores. En la actualidad, los consultores de Kyndryl no sólo gestionan el funcionamiento de la plataforma, sino que también colaboran estrechamente con los científicos de da ingenieros del banco, optimizando sus flujos de trabajo y acelerando la entrega de valor a las áreas de negocio. El resultado: análisis más potentes, un servicio al cliente más personalizado y una infraestructura preparada para el futuro. En definitiva, cuando hablamos de tecnología para servicios esenciales y básicos, nos referimos a algo más que a bits y procesos: hablamos de propósito. En Kyndryl creemos que garantizar que la tecnología esté al servicio de todo lo esencial es una forma tangible y poderosa de contribuir al progreso colectivo. Contribuir a que los servicios clave funcionen de manera precisa y robusta no es sólo un objetivo técnico: es una responsabilidad con la sociedad. David Soto Presidente de Kyndryl España y Portugal
3 Diciembre 2025
Rincón del CISO
Con 2025 llegando a su fin, los especialistas de Netskope adelantan las tendencias y desafíos que marcarán 2026. Esto es lo que prevén para el próximo año: La «burbuja de la IA» estallará (Mark Day, Chief Scientist). «Para 2026, preveo que estallará la burbuja de la IA. Como resultado, es probable que veamos el rápido declive de muchas actividades casuales y especulativas relacionadas con la IA. Sin embargo, no creo que el estallido de esta burbuja tenga mucho efecto en la pequeña fracción de usos empresariales reales de la IA. No obstante, seguramente asistiremos a una búsqueda frenética de chivos expiatorios y a una reacción exagerada ante el colapso. Habrá modelos de uso de la IA que deberán superar un mayor escrutinio, especialmente en lo que respecta a la economía sostenible. Me atrevería a decir que el daño económico general podría ser peor que el del final de la burbuja puntocom. Las redes de fibra sobredimensionadas pueden seguir siendo útiles mientras la tecnología siga siendo la actual, pero los centros de datos sobredimensionados de hoy quedarán obsoletos antes de que se recupere la demanda». La primera gran brecha de datos causada por la IA se producirá en 2026 (Neil Thacker, Global Privacy & Data Protection Officer). «A mediados de 2026, puedo vaticinar que se producirá una violación de datos histórica, no a manos de un ciberdelincuente o de un Estado-nación, sino de un sistema autónomo de IA que opere en el entorno de una empresa. Este incidente redefinirá la gobernanza, la gestión de riesgos y el cumplimiento de la IA en todo el mundo, y pondrá de manifiesto el peligro que supone la autonomía no supervisada de la IA y la falta de controles entre los servicios de IA interconectados. Todas las empresas que adopten LLM, IA y automatización agéntica necesitarán implementar una pasarela de IA. Al igual que el CASB se hizo esencial para la seguridad del SaaS en 2013, las puertas de enlace de IA lo serán para la gobernanza de la IA en 2026». Por fin arranca el plan de seguridad cuántica (Rehman Khan, Chief Information Security Architect). «En 2026, la conversación en torno a la seguridad cuántica cambiará decisivamente del "por qué" al "cómo". Las previsiones anteriores destacaban la necesidad urgente de nuevos algoritmos con resistencia cuántica. Estos algoritmos constituyen ahora la base de las primeras normas de criptografía poscuántica (PQC) del Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST), organismo que sirve de referencia mundial. (NIST). Con esta norma crítica ya finalizada, 2026 será el año en que las organizaciones pasarán a la acción. Este cambio estará impulsado por una toma de conciencia cada vez mayor acerca de la amenaza clave que supone el hecho de que los datos cifrados robados hoy puedan ser almacenados por los atacantes y desbloqueados por los ordenadores cuánticos del mañana. Por tanto, la protección de los secretos empresariales durante un largo periodo de tiempo se convertirá en una prioridad tangible para los equipos directivos. El primer paso práctico para la mayoría de las empresas será, entonces, lanzar el proyecto de identificar y mapear toda su encriptación actual. Esta auditoría interna sentará las bases necesarias para planificar cualquier actualización. Para los equipos directivos, en 2026 será necesario pasar de la discusión a la acción y asignar recursos. El objetivo clave será iniciar esta revisión de la seguridad en toda la empresa, lo que marcará el comienzo oficial de la transición hacia un futuro resistente a la cuántica». Redefiniendo la confianza digital en la era de la IA y la incertidumbre cuántica (David Fairman CIO & CSO, Asia Pacífico). «En 2026, la convergencia de la IA generativa y la computación cuántica marcará un punto de inflexión en la forma en que las sociedades definen y defienden la confianza digital. A medida que los contenidos generados por la IA se vuelvan indistinguibles de los creados por humanos y los primeros ataques creíbles asistidos por la cuántica empiecen a socavar el cifrado clásico, el mundo cuestionará la confianza en el ecosistema digital. Cada afirmación de identidad, autoría o autenticidad, ya sea en transacciones comerciales, medios de comunicación o discurso democrático, deberá superar una nueva carga de la prueba. Para las empresas, esto situará la «infraestructura de confianza» en el mismo nivel de importancia estratégica que la nube o la propia IA. Los CIO liderarán los esfuerzos para reforzar los sistemas de identidad con criptografía resistente a la cuántica, integrar la procedencia verificable en los flujos de datos y desplegar modelos de IA capaces de autenticar y generar contenidos. Más allá de la empresa, los gobiernos y la sociedad civil se enfrentarán a la erosión de la confianza colectiva en la realidad. Las entidades que prosperen en este entorno serán aquellas que entiendan la confianza digital como un bien público compartido que debe diseñarse, gobernarse, verificarse de manera continua y renovarse constantemente frente a la incertidumbre tecnológica». Evolución del panorama reglamentario en 2026 (Steve Riley, VP & Field CTO). «En 2026, el marco regulador seguirá siendo a la vez confuso y claro. Los retos geopolíticos han llevado a los gobiernos de todo el mundo a endurecer la normativa, que será más obligatoria. Sin embargo, la variedad de normativas sembrará la confusión entre las empresas, que deberán cumplir un conjunto cada vez mayor de disposiciones difíciles de aplicar. Una cosa sí está clara: los reguladores (y también los clientes) ya no tolerarán infracciones evitables. En todos los sectores, los responsables de las violaciones producidas por eludir las mejores prácticas comunes y sensatas de ciberseguridad deberán rendir cuentas». La soberanía de los datos ocupará un lugar destacado en el marco normativo mundial (James Robinson, CISO). «En 2026, creo que las normas sobre soberanía de datos tendrán una presencia más marcada en el ámbito regulatorio mundial. En todo el mundo, los gobiernos nacionales, como los de EE. UU., Arabia Saudí y la Unión Europea, intentarán mantener sus datos dentro de su país o región». Esto impulsará debates más amplios sobre cómo construir y prestar servicios que no abandonen un país determinado».
2 Diciembre 2025
Rincón del CISO
Las vacaciones, los fines de semana y los momentos de reorganización empresarial siguen siendo los periodos preferidos por los cibercriminales para lanzar ataques de ransomware. Así lo revela el estudio global 2025 Holiday Ransomware Risk Report, elaborado por Semperis, proveedor líder en seguridad de identidades y ciberresiliencia basada en IA. El informe subraya que los ciberatacantes buscan aprovechar la reducción de personal en los centros de operaciones de seguridad (SOC) y la atención fragmentada durante eventos clave como fusiones, adquisiciones, salidas a bolsa o procesos de despido, donde la organización se encuentra más vulnerable. En términos globales, más de la mitad de las empresas encuestadas (52%) fueron víctimas de ransomware en días festivos o fines de semana, mientras que el 60% de los ataques se produjeron tras acontecimientos corporativos importantes. En España, el 41% de los ataques ocurrieron durante fines de semana o festivos, y el 58% después de eventos estratégicos. Según Antonio Feninno, vicepresidente de ventas para el sur de Europa de Semperis: “Las organizaciones pueden convertir los momentos de mayor vulnerabilidad en fortalezas si adoptan una estrategia de seguridad centrada en la identidad. La resiliencia digital bien diseñada es hoy una ventaja competitiva”. El informe también destaca que la mayoría de las empresas reducen la plantilla de sus SOC en más de un 50% durante vacaciones y fines de semana, y un pequeño porcentaje incluso deja estos centros sin personal. Esta brecha de seguridad deja la puerta abierta a los atacantes, que aprovechan la paciencia y persistencia para generar interrupciones prolongadas. Además, aunque el 90% de las organizaciones afirma que sus planes de detección de amenazas de identidad (ITDR) identifican vulnerabilidades, solo un 45% incluye procedimientos claros de corrección y el 63% automatiza la recuperación de sistemas críticos. El informe completo de Semperis, con análisis por país y sector, está disponible en este enlace. Conclusión: La ciberseguridad no descansa, y menos en épocas donde la atención corporativa se dispersa. Adaptar estrategias de protección y mantener vigilancia constante es clave para que la resiliencia digital sea más que una prioridad: una necesidad estratégica.
1 Diciembre 2025
Rincón del CISO
Con más de 39,7 millones de usuarios activos en redes sociales en España —el 82,9 % de la población— y un tiempo medio de uso diario de 1 hora y 8 minutos, cada fotografía compartida puede convertirse en una fuente de información sensible. En plena campaña navideña, ESET, compañía líder en ciberseguridad, alerta sobre los metadatos ocultos en las imágenes, que pueden revelar desde tu ubicación hasta tus rutinas diarias. “Los metadatos pueden decir mucho más de lo que parece a simple vista”, explica Josep Albors, director de Investigación y Concienciación de ESET España. “Coordenadas GPS, fecha y hora de captura, dispositivo utilizado… todo ello puede ser aprovechado por ciberdelincuentes para perfilar a una persona o incluso identificar cuándo no está en casa”. Qué son los metadatos y por qué importan Los metadatos —también llamados EXIF, IPTC o XMP— son datos técnicos y contextuales que acompañan a cada fotografía. Al tomar una imagen con un smartphone, por ejemplo, se pueden registrar coordenadas exactas, tipo de cámara, ajustes de exposición o historial de edición. Aunque invisibles a simple vista, estos datos viajan con la foto cada vez que se publica o comparte. ESET advierte de cuatro riesgos principales: Exposición de domicilio y rutinas: imágenes tomadas en casa, colegios o lugares habituales pueden revelar patrones de movimiento y horarios. Ventana de oportunidad para delitos: compartir fotos en tiempo real de viajes o ausencias prolongadas puede indicar que un domicilio está vacío. Perfilado avanzado y ataques dirigidos: la combinación de metadatos con información disponible en redes sociales facilita la creación de perfiles muy detallados, aumentando el riesgo de phishing, ingeniería social o suplantación de identidad. Explotación comercial y riesgos regulatorios: empresas pueden usar estos datos para segmentación o publicidad sin control, lo que puede generar sanciones y problemas legales. Claves para proteger tus fotos ESET ofrece recomendaciones prácticas para reducir la exposición de datos al compartir imágenes: Desactivar geolocalización: evita que tu cámara registre automáticamente la ubicación. Eliminar metadatos antes de publicar: utiliza herramientas que borren los datos EXIF/IPTC de la imagen. Revisar el contenido visible: asegúrate de que no aparezcan documentos, matrículas, relojes u otros elementos sensibles. Controlar la privacidad de la publicación: limita quién puede ver la foto y cuándo. Evitar compartir ubicación en tiempo real: sobre todo de tu domicilio o trayectos habituales. Con estas precauciones, es posible disfrutar de las redes sociales sin poner en riesgo la privacidad ni la seguridad personal, protegiendo tanto tus datos como los de tu entorno.
28 Noviembre 2025
Rincón del CISO
Las grandes firmas consultoras y financieras están experimentando un efecto inesperado de la adopción acelerada de IA. Un nuevo informe elaborado por UpSlide alerta de que la automatización está aumentando la productividad de los equipos junior, pero al mismo tiempo está generando un cuello de botella crítico en la revisión y validación por parte de perfiles senior. Según el estudio, el 82% de los profesionales sénior considera que la IA eleva el riesgo de errores, lo que se traduce en más horas de control manual y supervisión humana. De hecho, un 41% de los encuestados dedica ya más de 11 horas semanales exclusivamente a revisar contenido generado por IA. La paradoja es evidente: la IA está aumentando el volumen de producción, pero no reduce la carga laboral total, sino que la desplaza hacia niveles superiores de la organización. Lo que antes eran tareas mecánicas en la base del equipo ahora se traducen en tareas de validación en la cúspide. Esto genera presión adicional en un entorno donde los márgenes de error, especialmente en operaciones de alto valor, son mínimos. A pesar de ello, la visión general sigue siendo optimista: el 92% de los profesionales cree que la IA acortará significativamente los ciclos de operación en los próximos dos años, y el 96% considera satisfactoria su implantación. El problema no está tanto en la tecnología, sino en la confianza en sus outputs: el mismo porcentaje que anticipa eficiencia reconoce también que la IA aumenta la probabilidad de que los errores lleguen al cliente. En operaciones que superan los 1.000 millones de dólares, la IA se utiliza sobre todo en funciones de revisión y control de calidad, duplicando su uso frente a firmas que gestionan operaciones más pequeñas. Este dato refuerza la idea de que cuanto mayor es la complejidad y el riesgo, mayor es la dependencia del criterio humano sénior. Julien Villemonteix, CEO de UpSlide, resume la situación: “La IA está ayudando a los equipos a trabajar más rápido y de forma más colaborativa, pero todavía no garantiza la consistencia, la calidad ni la integración necesarias para transformar los flujos de trabajo de manera global.” Y añade: “En vez de reducir la carga laboral, la IA está desplazándose: concentra más presión en los profesionales sénior, que ahora deben revisar, validar y corregir un volumen creciente de contenido generado con IA.” La conclusión del informe es clara: si las firmas quieren desbloquear el potencial real de la IA, deberán invertir tanto en las capacidades de los equipos junior como en herramientas y procesos que liberen a los sénior del rol de correctores permanentes. Validaciones automáticas, avisos de cumplimiento, detección de incoherencias y sistemas integrados de control podrían ser la clave para que la prometida eficiencia de la IA deje de ser una expectativa y pase a ser una realidad operativa.
27 Noviembre 2025
Rincón del CISO
La tecnología da un salto espectacular en 2025 con los auriculares impulsados por inteligencia artificial que traducen conversaciones en tiempo real. Estos dispositivos no sólo permiten comunicarse sin barreras lingüísticas, sino que también funcionan como auriculares Bluetooth convencionales, lo que los convierte en uno de los gadgets más prometedores para viajeros, profesionales y políglotas digitales. Según varios fabricantes y medios tecnológicos, modelos como el Padmate S66 Pro utilizan una IA avanzada similar a ChatGPT para interpretar y reproducir speech en hasta 164 idiomas, incluyendo matices y acentos. Otros dispositivos, como unos vendiéndose por Amazon, reportan soporte para más de 140 lenguas. La clave de su atractivo radica en combinar tres funciones en un solo dispositivo: Traducción bidireccional en tiempo real, sin necesidad de pausar para usar el móvil ni depender de aplicaciones externas. Conectividad Bluetooth, para escuchar música o hacer llamadas con una latencia muy baja y una experiencia fluida. Diseño cómodo y portátil, ideal tanto para reuniones multiculturales como para viajes: basta colocarlos para activar la función traductora. Algunos modelos también integran cancelación de ruido (ENC) para garantizar una escucha clara incluso en lugares ruidosos como aeropuertos o estaciones. Además, tienen aplicaciones dedicadas que permiten personalizar el idioma, ajustar los modos de traducción o incluso entrenar la IA para un uso más natural. Desde el prisma del aprendizaje de idiomas, estos auriculares ofrecen una experiencia inmersiva: permiten practicar pronunciación, mantener conversaciones reales y recibir feedback instantáneo. En entornos profesionales, se convierten en una herramienta para romper barreras en reuniones internacionales sin necesidad de intérpretes. Entre los modelos más destacados se encuentran: Kentfaith 164‑idiomas Translator Earbuds: soporte para 164 idiomas, traducción bidireccional y una batería que aguanta varios días. Padmate S66 Pro AI Translator Earbuds: incorpora ChatGPT para interacción por voz y traducción multipropósito. Timekettle W4 AI Interpreter Earbuds: diseño con conducción ósea, mejor reconocimiento en entornos ruidosos y hasta 10 horas de traducción con su estuche. Más allá del consumidor general, esta tecnología también está ya avanzando hacia conceptos más sofisticados. Por ejemplo, un equipo de investigadores presentó en 2025 un prototipo de auriculares “spatial” que no solo traducen, sino que mantienen la dirección de cada orador, es decir, que puedes distinguir quién está hablando incluso después de la traducción. Estos auriculares con IA no son solo una novedad futurista: están redefiniendo cómo nos comunicamos en un mundo globalizado. Desde viajes, reuniones internacionales hasta el aprendizaje de idiomas, ofrecen una solución práctica y elegante para derribar barreras lingüísticas.
26 Noviembre 2025
Rincón del CISO
La ciberseguridad está viviendo un punto de inflexión. La hiperconectividad global ha eliminado las fronteras tradicionales de protección: los ataques se desplazan con la misma rapidez que los datos y los usuarios operan de forma ubicua, lo que exige sistemas defensivos más dinámicos y adaptativos. El próximo año estará marcado por un cambio de enfoque profundo: las empresas ya no podrán limitarse a reaccionar, tendrán que anticiparse. Esto implica incorporar modelos predictivos, correlación inteligente de datos y herramientas de IA que permitan identificar patrones antes de que se conviertan en amenazas reales. Dentro de la industria, entidades como Infinigate Iberia señalan que la velocidad se convierte en factor crítico: las amenazas evolucionan a ritmo acelerado y las organizaciones deben ser capaces de ajustar su respuesta en tiempo real, apoyándose en inteligencia de amenazas y modelos analíticos avanzados que asistan a la toma de decisiones humana, no la sustituyan. Uno de los enfoques que se consolidará es Zero Trust, que pasa de concepto aspiracional a marco operativo: dejar de confiar en la red como perímetro y evaluar cada interacción de usuario y dispositivo por su contexto, origen y comportamiento. A ello se suma la creciente relevancia de la observabilidad: saber qué está ocurriendo en la infraestructura deja de ser suficiente; las empresas necesitan comprender cómo y por qué sucede para responder con la estrategia más efectiva. Otro frente clave en 2026 será el refuerzo del factor humano. El error de usuario continúa siendo la vía de entrada más frecuente para los incidentes de seguridad, lo que convierte la educación interna y la cultura corporativa en herramientas de defensa tan importantes como las soluciones técnicas. Finalmente, el panorama global apunta a un modelo de ciberseguridad colaborativa. Las amenazas no funcionan aisladas, y la respuesta tampoco puede hacerlo: fabricantes, partners tecnológicos, consultoras especializadas y clientes deberán compartir inteligencia y coordinar esfuerzos para sostener una defensa verdaderamente robusta.
25 Noviembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

