Rincón del CISO
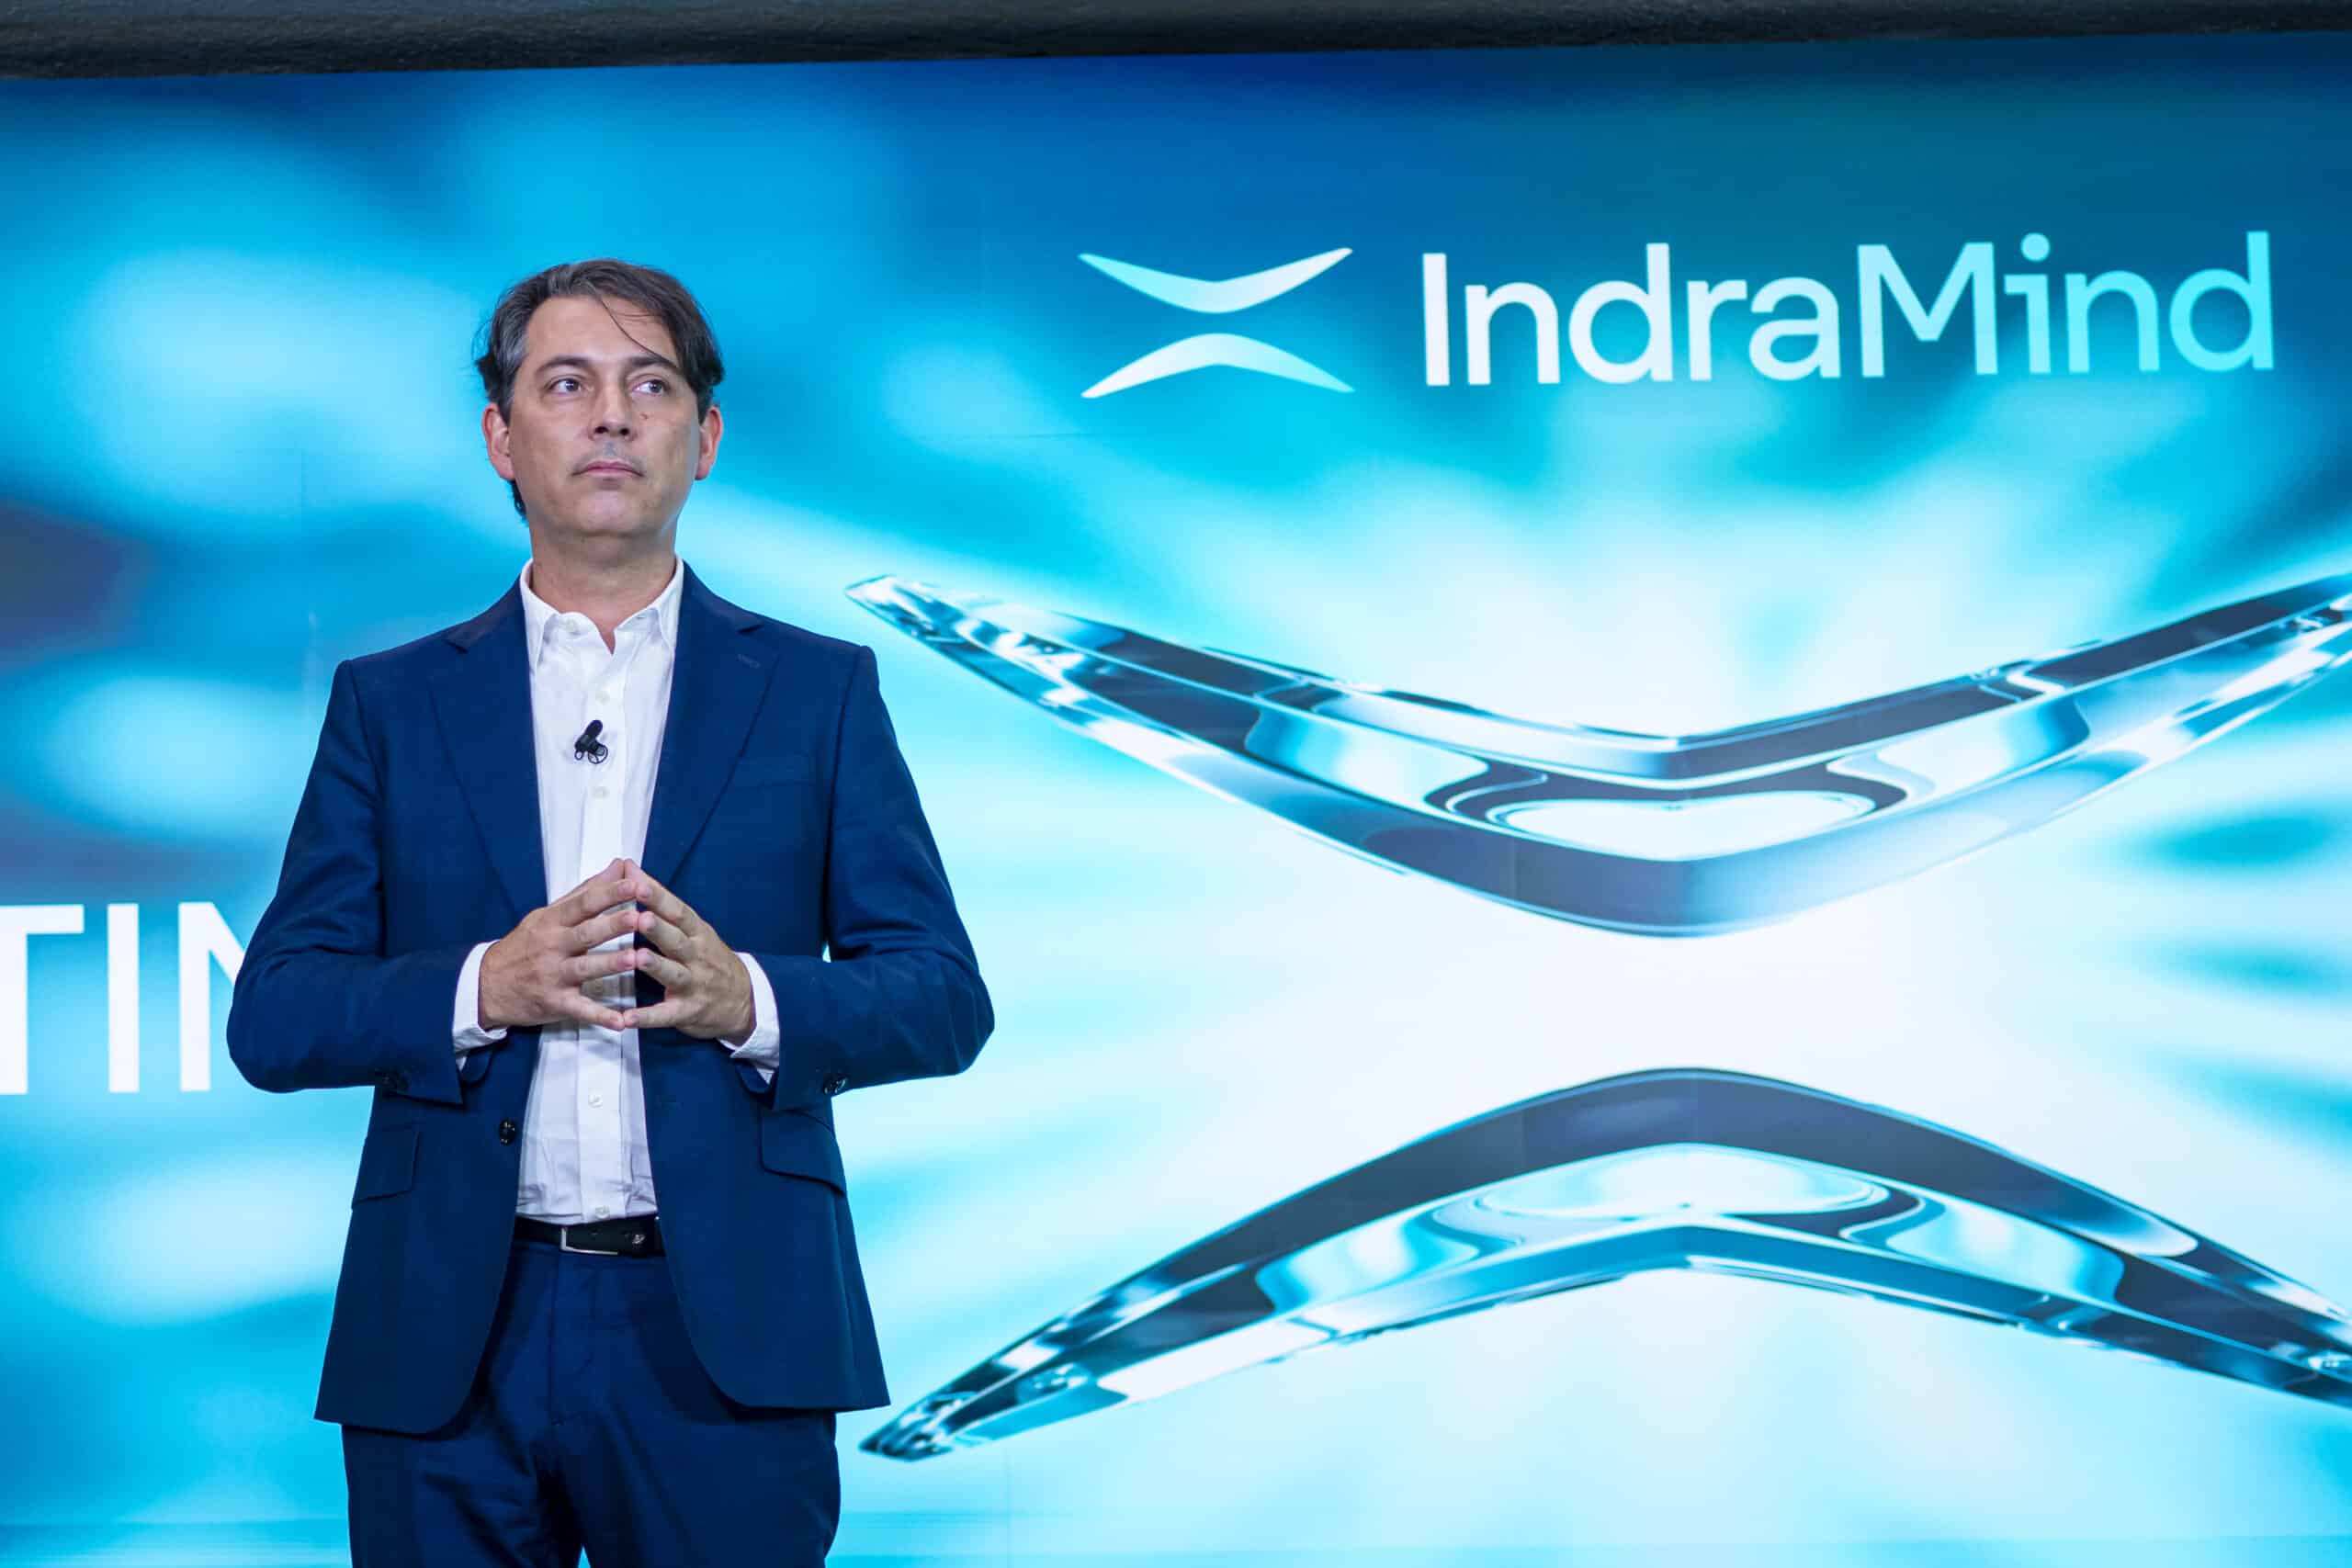
Indra Group ha presentado oficialmente IndraMind, su apuesta más ambiciosa hasta la fecha: una inteligencia artificial soberana, diseñada para proteger ciudadanos, territorios e infraestructuras críticas frente a las amenazas híbridas que combinan el mundo físico y digital. Bajo el lema “Protecting to Empower” (Proteger para Empoderar), la compañía da un paso firme hacia la soberanía tecnológica y la superioridad cognitiva, conceptos clave para la defensa y la seguridad nacional en la era de la IA. Un “cerebro digital” para anticipar y responder Concebida como un “cerebro digital” capaz de pensar, decidir y anticiparse, IndraMind integra IA, ciberseguridad, defensa electrónica, análisis masivo de datos y sistemas autónomos para ofrecer una respuesta unificada ante conflictos híbridos. “No solo responde a los retos actuales, sino que se adelanta a los desafíos futuros”, explicó Ignacio Martínez, director general de IndraMind. “Hemos creado una tecnología que aprende, se adapta y actúa en tiempo real, aportando velocidad, autonomía y precisión en la toma de decisiones”. La plataforma procesa grandes volúmenes de información en tiempo real para convertirlos en conocimiento operativo y facilitar decisiones estratégicas automatizadas, tanto en contextos civiles como militares. Superioridad cognitiva y autonomía operacional Según José Vicente de los Mozos, consejero delegado de Indra Group, la compañía se ha alineado con tres grandes ejes de evolución del mercado: la superioridad cognitiva, las operaciones autónomas y la resiliencia cibernética. IndraMind permite aplicar inteligencia artificial a ámbitos tan diversos como la gestión de catástrofes, la protección de infraestructuras críticas, la vigilancia de fronteras o las operaciones tácticas en entornos de conflicto. La velocidad y la coordinación entre drones, sensores y sistemas inteligentes garantizan una reacción eficaz en misiones donde cada segundo cuenta. Soberanía tecnológica y protección integral El lanzamiento de IndraMind refuerza la apuesta de España y Europa por la autonomía tecnológica y la protección de datos estratégicos, en línea con los planes de modernización impulsados por los fondos europeos y las políticas nacionales de seguridad y defensa. “Hablamos de soberanía no solo en los datos, sino también en los algoritmos, el software y la infraestructura que los sostiene”, subrayó Martínez. IndraMind arranca su actividad con más de 3.000 profesionales altamente cualificados y un volumen de negocio superior a los 300 millones de euros, consolidando a Indra Group como uno de los grandes actores europeos en innovación para la seguridad. Tecnología con propósito Construida sobre dos décadas de experiencia en ciberseguridad, IA y defensa electrónica, IndraMind representa la visión de un ecosistema digital soberano donde la tecnología potencia la protección, la autonomía y la capacidad de respuesta de las naciones. Con esta nueva unidad, Indra Group busca situar a España a la vanguardia europea en inteligencia artificial aplicada a la seguridad, impulsando un futuro más seguro, conectado y resiliente.
6 Noviembre 2025
Rincón del CISO
La ciberdelincuencia se reinventa y encuentra un nuevo objetivo: las personas mayores. ESET, compañía líder en ciberseguridad, advierte de un incremento alarmante de fraudes dirigidos a este colectivo, cada vez más elaborados y difíciles de detectar. Detrás de cada engaño, hay algo más que pérdidas económicas: se erosiona la confianza, la autonomía y la seguridad emocional de quienes menos preparados están para enfrentarse a un entorno digital hostil. “Los estafadores ven a los mayores como un blanco rentable y vulnerable. Muchos viven solos, confían en figuras de autoridad y tienen menos apoyo digital. Si a eso sumamos el uso de tecnologías como la clonación de voz mediante inteligencia artificial o las credenciales filtradas en la dark web, el resultado son fraudes cada vez más convincentes”, explica Josep Albors, director de Investigación y Concienciación de ESET España. Los fraudes más comunes entre los mayores Según ESET, existen cinco tipos de estafas especialmente peligrosas por su impacto económico y psicológico: Phishing institucional: correos o llamadas que suplantan a bancos o a la Agencia Tributaria para solicitar pagos “urgentes”. Soporte técnico falso: alertas de supuestos virus que piden acceso remoto al dispositivo. Estafas románticas: vínculos afectivos falsos utilizados para pedir dinero ante emergencias inventadas. El “familiar en apuros”: llamadas de parientes falsificados que solicitan transferencias inmediatas. Inversiones fraudulentas: promesas de beneficios rápidos respaldadas por deepfakes o falsos anuncios con figuras públicas. Comunicación y acompañamiento: la primera línea de defensa Las estafas funcionan porque apelan a emociones básicas como la urgencia o la autoridad. Por eso, la prevención no depende solo de la tecnología, sino también del diálogo. ESET recomienda mantener conversaciones abiertas y empáticas con los mayores, sin juicios ni alarmismo. “Compartir ejemplos reales y establecer una regla familiar como ‘pausar y verificar’ antes de hacer cualquier transferencia puede evitar muchos fraudes”, apunta Albors. También sugiere designar un contacto de confianza y aprovechar los mecanismos de protección que ofrecen los bancos —como alertas conjuntas o límites de transferencia— para detectar movimientos inusuales. Consejos prácticos para proteger a los mayores ESET recuerda que acompañar a las personas mayores en su día a día digital es clave para reducir riesgos. Entre las medidas más efectivas destacan: Activar autenticación en dos pasos y usar gestores de contraseñas. Mantener dispositivos actualizados y bloquear ventanas emergentes. Evitar enlaces o descargas sospechosas. Instalar soluciones de seguridad confiables, como las de ESET, y verificar enlaces mediante servicios de comprobación online. “Las personas mayores no son ingenuas: simplemente crecieron en un contexto donde la confianza era un valor. Hoy, acompañarlas con empatía y educación digital es la mejor forma de protegerlas”, subraya Albors. Reaccionar rápido ante el fraude En caso de ser víctimas, ESET aconseja actuar sin demora: contactar con el banco para bloquear transferencias, recopilar evidencias (números, correos, capturas) y denunciar ante las autoridades. También se recomienda cambiar contraseñas y revisar movimientos financieros recientes. Más allá del daño económico, los expertos recuerdan que la víctima necesita apoyo emocional: “No se trata solo de recuperar el dinero, sino de devolver la tranquilidad y la confianza. Proteger a nuestros mayores en el entorno digital es también una forma de cuidarles”, concluye Albors.
5 Noviembre 2025
Rincón del CISO
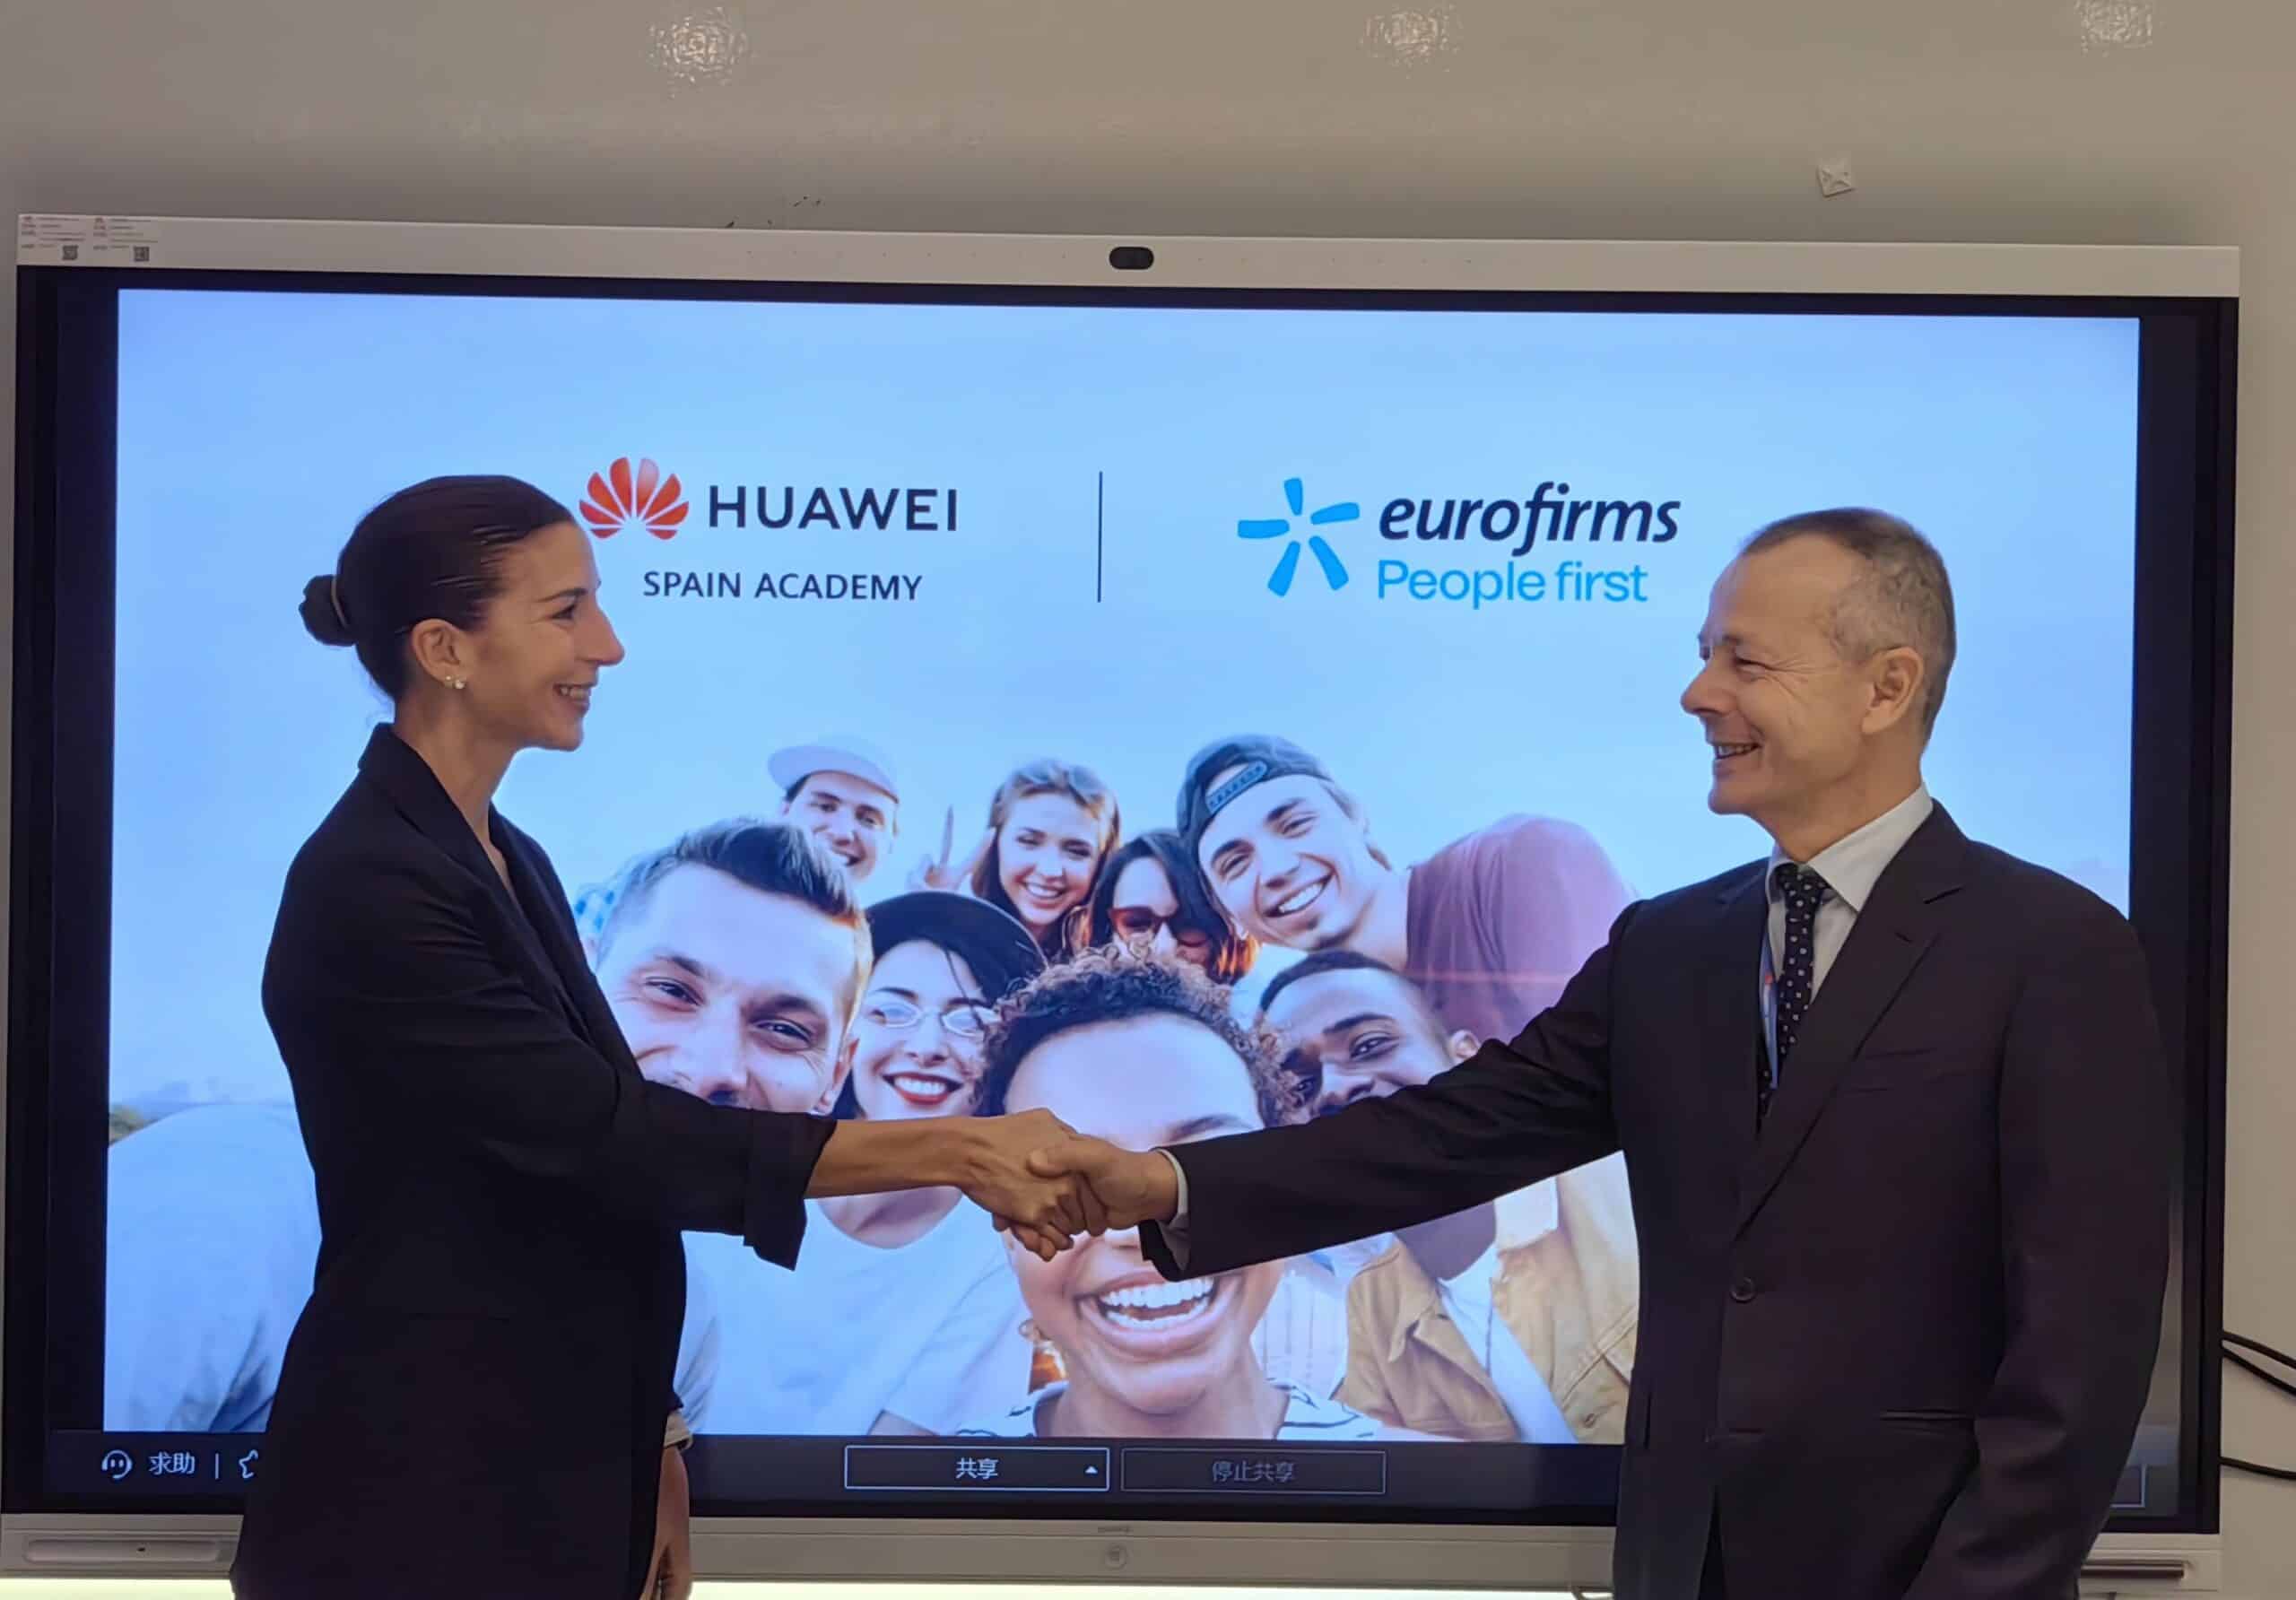
La transformación digital del talento avanza un paso más con la nueva alianza entre Eurofirms Group, la primera multinacional española especializada en gestión de talento, y Huawei Spain Academy, la plataforma formativa impulsada por Huawei para acelerar el desarrollo tecnológico en España. El acuerdo permitirá formar a cerca de 15.000 personas —entre empleados directos, colaboradores y profesionales del ecosistema de Eurofirms Group— mediante una oferta de cursos online especializados en tecnología, innovación y competencias digitales. La colaboración se enmarca dentro del ambicioso objetivo de Huawei Spain Academy: capacitar a 50.000 personas en España en los próximos cinco años, reforzando así el tejido digital del país y facilitando la inclusión tecnológica de más colectivos. Gracias a este acuerdo, nace Eurofirms University by Huawei, un espacio de aprendizaje conjunto que integrará los programas formativos y certificaciones de Huawei dentro de la plataforma académica de Eurofirms. Esta sinergia permitirá acercar la formación tecnológica de alto nivel a empresas y profesionales, fomentando la empleabilidad, la competitividad y la innovación. Durante el acto de presentación, Carmen González Gens, vicepresidenta de Huawei España, destacó que “mejorar las competencias digitales y cerrar la brecha tecnológica de los colectivos más vulnerables es parte esencial de nuestro propósito como compañía. Queremos acercar la tecnología a todas las personas y ayudarles a usarla en igualdad de condiciones”. Por su parte, Miquel Jordà, presidente y CEO de Eurofirms Group, subrayó que “apostar por la tecnología es apostar por las personas. El crecimiento empresarial solo es posible a través del desarrollo del talento, y esta alianza refuerza nuestro compromiso con una formación continua, humana y sostenible”. Esta colaboración consolida la relación entre ambas entidades, que ya habían cooperado a través de Eurofirms Foundation en proyectos de inclusión digital y accesibilidad tecnológica para personas con discapacidad, así como en iniciativas de sensibilización sobre igualdad de oportunidades. Huawei Spain Academy se apoya en cuatro pilares fundamentales: Training Center: más de 400 m² en Madrid dedicados al aprendizaje práctico en tecnología. Plataforma Académica: gratuita y abierta a toda la sociedad, con contenidos en conectividad, Cloud & Computing y desarrollo de aplicaciones, en colaboración con más de 20 universidades españolas. Huawei Campus: diseñado para preparar a los estudiantes en su salto al mercado laboral. Programa de Acción Social: conjunto de iniciativas formativas que refuerzan el compromiso de Huawei con la educación y la innovación en España. Desde su creación, Eurofirms University ha impartido más de 20.000 horas de formación a más de 1.000 personas en competencias técnicas, soft skills y herramientas digitales, integrando la formación como eje estratégico de su modelo “People first”, que sitúa a las personas en el centro de todas las decisiones. Con esta alianza, Huawei y Eurofirms Group refuerzan su apuesta conjunta por el talento, la empleabilidad y la formación tecnológica como motor de una sociedad más preparada, inclusiva y sostenible.
4 Noviembre 2025
Rincón del CISO
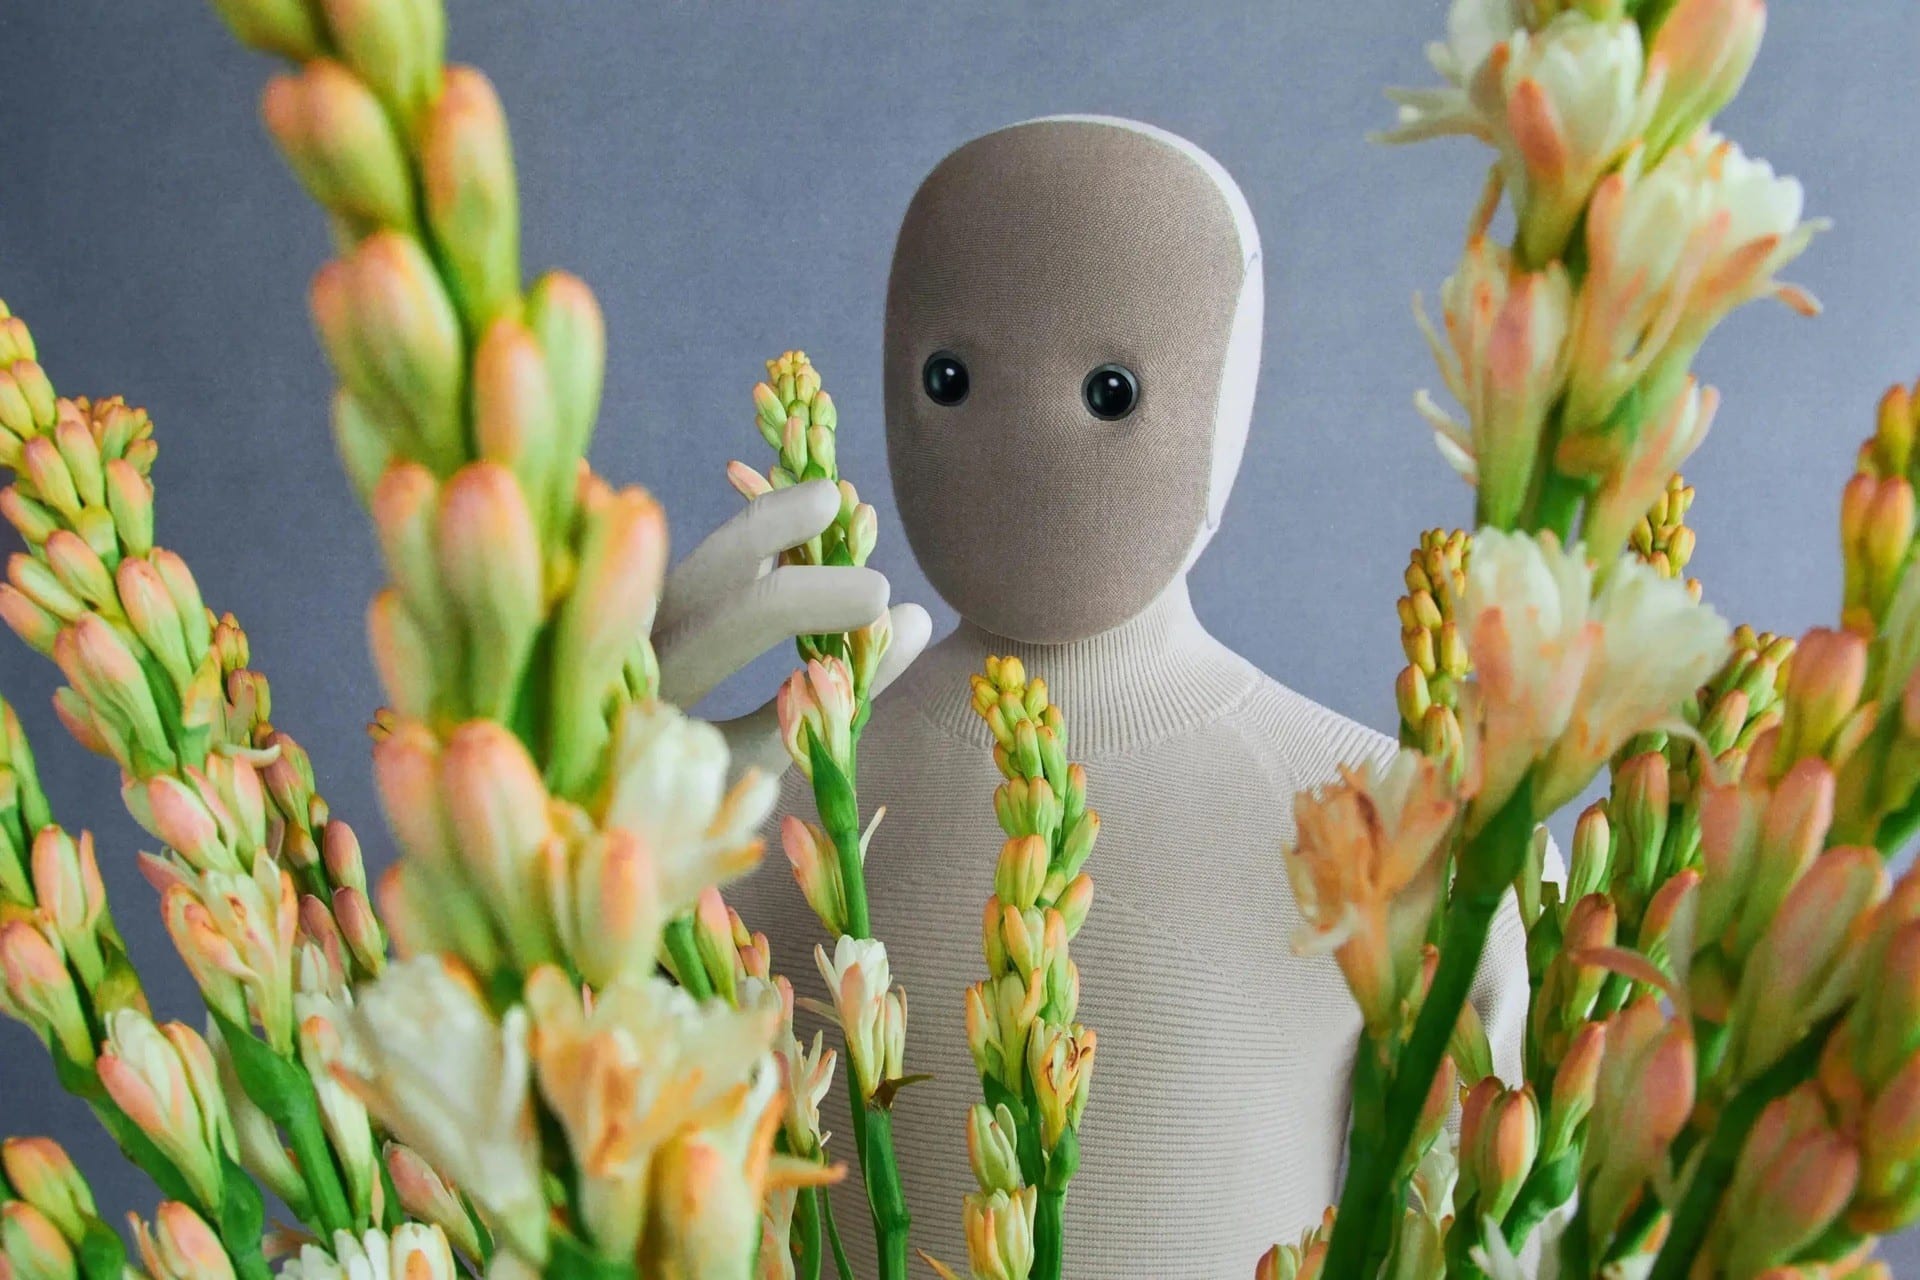
La empresa estadounidense de IA y robótica 1X ha abierto la preventa de Neo, un robot humanoide diseñado para el hogar que, según sus desarrolladores, es totalmente funcional y autónomo. Con un precio de salida de 20,000 dólares, Neo se adelanta a Optimus, el robot doméstico de Tesla, que todavía no tiene fecha de lanzamiento. Neo mide aproximadamente 1,70 metros, pesa unos 30 kilos y puede levantar hasta 70 kilos gracias a sus brazos con manos robóticas que poseen 22 grados de movilidad. Su estructura combina polímeros dispuestos en una red tridimensional recubierta de tela suave, lo que le proporciona flexibilidad y movimientos fluidos. Su tecnología Tendon Drive, patentada por 1X, simula el sistema músculo-tendón humano. En lugar de engranajes o cilindros rígidos, convierte la energía del motor en movimientos precisos y naturales mediante transmisiones flexibles similares a tendones. El robot se conecta a redes 5G y Bluetooth y utiliza un modelo de IA entrenado con datos reales, lo que le permite aprender del entorno, mejorar su desempeño y desbloquear nuevas habilidades con el tiempo. En sus primeros días, Neo puede ejecutar tareas básicas como apagar luces a horarios programados, pero con la práctica puede adaptarse a cambios inesperados, como posponer acciones si detecta una reunión en curso. Neo combina reconocimiento visual y espacial con memoria de interacciones, lo que permite personalizar su comportamiento según las experiencias previas. Puede controlarse mediante voz o botones para acciones simples, aunque para operaciones más complejas requiere la asistencia remota de un teleoperador humano. La aplicación oficial permite a los usuarios autorizar cuándo un operador puede tomar el control, con opciones de privacidad como difuminado de imágenes y zonas restringidas en el hogar. https://youtu.be/LTYMWadOW7c?si=3Cf7a4Uj4xNqRlaj Bernt Børnich, CEO de 1X, reconoce que el robot aún necesita acumular experiencia real para perfeccionar su red neuronal, aunque asegura que cuenta con múltiples medidas de seguridad para proteger a los usuarios. Con este lanzamiento, 1X se adelanta a Tesla en la carrera por la robótica doméstica. Optimus, presentado en 2024, se espera que pueda realizar múltiples tareas, desde cuidar niños hasta preparar cócteles, pero aún no tiene fecha de salida ni disponibilidad comercial confirmada. Mientras tanto, Neo marca el primer paso hacia robots humanoides comerciales que pueden convivir y colaborar con las personas en el hogar.
3 Noviembre 2025
Rincón del CISO
Cuando proteger también significa habilitar Llevamos años escuchando que "la ciberseguridad es cosa de todos", pero la realidad es que, para muchas organizaciones, sigue siendo ese obstáculo incómodo entre una buena idea y su implementación. En el sector retail, donde cada segundo cuenta y la experiencia del cliente no admite fricciones, este dilema se vuelve especialmente crítico. Después de más de dos décadas trabajando en seguridad de la información, he visto cómo el retail ha pasado de sistemas aislados a ecosistemas hiperconectados. Hoy, un simple fallo enun punto de venta puede escalar hasta comprometer millones de registros de clientes. Y loque es peor: puede destruir en minutos la confianza que tardamos años en construir. Desde mi llegada a Carrefour España, nuestra apuesta ha sido clara: la ciberseguridad nopuede seguir siendo reactiva, ni mucho menos un departamento que dice "no" por sistema.Debe ser un habilitador que permita al negocio crecer con confianza, innovar con control yoperar con resiliencia. El tablero de juego ha cambiado Y este cambio de enfoque no ocurre en el vacío: viene acompañado de un tablero normativo y de amenazas cada vez más exigente.El panorama regulatorio europeo se ha vuelto complejo hasta niveles que hace cinco años parecían impensables. NIS2 nos exige responsabilidades ejecutivas directas, DORA transforma la gestión de riesgos tecnológicos en el sector financiero, y el AI Act nos obliga a pensar en trazabilidad antes incluso de desplegar un modelo de machine learning. Al mismo tiempo, el ecosistema de amenazas se ha industrializado: ransomware-as-a-service, phishing con IA generativa y campañas APT que permanecen meses sin ser detectadas. En este contexto, reaccionar ya es tarde. Necesitamos anticipar. Figura 1. Evolución de incidentes de seguridad en retail (2020-2024) Fuentes internas La deuda tecnológica: el elefante en la habitación Pero no podemos anticipar si seguimos cargando con lastres del pasado. Aquí aparece un viejo conocido: la deuda tecnológica. Sistemas legacy que nadie quiere tocar porque "funcionan", arquitecturas heterogéneas que crecieron sin planificación y parches acumulados que convierten el mantenimiento en una pesadilla. En Carrefour gestionamos centenares de tiendas, plataformas de e-commerce con millones de transacciones y aplicaciones móviles con usuarios activos a diario. La complejidad es brutal. Por eso iniciamos una reorganización profunda de la función de ciberseguridad, adoptando MITRE ATT&CK como marco de referencia común, para priorizar inversiones y medir eficacia real. Identidad y fraude: dos caras de la misma moneda Ahora bien, por mucho que adoptemos marcos como MITRE, si la identidad y el fraude no están bajo control, todo lo demás se tambalea. En un entorno omnicanal, la gestión de identidad es crítica: no solo passwords robustos, sino experiencias fluidas y seguras para millones de usuarios. Figura 2. Ecosistema de protección digital El fraude ha evolucionado hasta convertirse en un riesgo transversal. Implementamos un modelo orquestado, con responsabilidades claras, machine learning y capacidad de actuar en tiempo real. Resultado: reducción de pérdidas, mejor experiencia de cliente y anticipación de nuevas amenazas. Security by Design: cuando la seguridad acelera La mejor forma de reducir fraude y anticipar ataques no es solo detectarlos, sino evitar que se generen brechas desde el diseño de proyectos. Integrar controles desde la concepción no ralentiza nada: identifica riesgos temprano, diseña arquitecturas resilientes y reduce retrabajos. Figura 3. Impacto de Security by Design en proyectos críticos Resiliencia: la capacidad de seguir operando Al final, todo converge en un mismo punto: la resiliencia. En retail, cualquier caída impacta en ventas, experiencia y reputación. Por eso fortalecimos un SOC 24/7 unificado, planes de continuidad probados con simulacros, BIAs realistas y recuperación tecnológica garantizada. Figura 4. Ciclo de resiliencia Conclusión: proteger es habilitar La ciberseguridad en retail no puede entenderse como un gasto inevitable ni como barrera. Es un activo estratégico que protege, habilita y diferencia. Proteger la confianza del cliente, garantizar continuidad y anticipar riesgos regulatorios impacta directamente en la competitividad. En Carrefour creemos que la resiliencia digital es un viaje compartido, colaborando con proveedores, comunidad de seguridad y sector. Porque en retail, proteger también es habilitar. Y esa es, en última instancia, la verdadera definición de valor estratégico. Gabriel Moliné CISO de Carrefour y Miembro del Grupo de Seguridad de AUTELSI
1 Noviembre 2025
Rincón del CISO
Samira Brigüech, fundadora de CyberLideria y Rosa Kariger, presidenta de CyberLideria entrevistan a Raúl Amigorena, CISO Global de Inditex Inditex es un gigante complejo con más de 5.500 tiendas en los cinco continentes, tienen presencia con tienda física en 97 países y llegan con sus plataformas online a 214 mercados. Además de los departamentos de diseño y confección, la logística, los canales de venta y los modelos y fotógrafos, están las funciones corporativas, con áreas como la financiera, relación con inversores, jurídico, sostenibilidad y control de gestión. Cada vez que se inaugura una nueva tienda, intervienen los equipos de transporte, sostenibilidad, arquitectura, de su constructora GOA, o de su equipo de Real Estate internacional para encontrar y desarrollar los espacios más adecuados. “Contamos con profesionales de muy distintos perfiles y es fundamental entender bien lo que hacen y empatizar con ellos para hacer crecer el programa de seguridad. Cuando me incorporé a Inditex hace 11 años, mi principal reto fue entender bien los procesos, comprender la cultura de la empresa y las diferentes sensibilidades de los equipos, así como los factores claves del éxito del grupo. Y sigo aprendiendo cada día, porque esta es una empresa muy dinámica”, nos explica Raúl. En este contexto, la función de ciberseguridad resulta tremendamente compleja. ¿Pero en qué consiste en concreto esta función y cómo se ordena? La estructura de gobernanza de la ciberseguridad, establecida para garantizar tanto un adecuado control de los riesgos, como una protección de la información sensible y de los datos del Grupo Inditex y de sus grupos de interés. La estructura de gobernanza de la ciberseguridad de Inditex está liderada por su Consejo de Administración, que aprueba la estrategia general de ciberseguridad y se apoya en la Comisión de Auditoría y Cumplimiento, que supervisa la gestión de riesgos. Adicionalmente, y a fin de reforzar el proceso de toma de decisiones del Grupo en materia de ciberseguridad e impulsar la estrategia de la compañía en este ámbito, en el segundo semestre de 2023 se constituyó un novedoso comité asesor de ciberseguridad. Este comité es un órgano de carácter consultivo y composición multinacional, integrado por expertos independientes en materia de ciberseguridad, que reta al responsable de ciberseguridad y presta un asesoramiento estratégico e independiente tanto a los órganos de gobierno, como al equipo directivo. A nivel ejecutivo, Inditex cuenta con un comité de seguridad de la información presidido por el Consejero Delegado e integrado por los miembros de la alta dirección que tienen responsabilidad sobre áreas que, de alguna manera, tienen incidencia sobre la seguridad de la información del Grupo. En este comité, se debaten periódicamente los riesgos de ciberseguridad y las estrategias y planes de mitigación. Naturalmente, Amigorena, como director de seguridad de la información coordina este comité. Sus funciones y responsabilidades, tanto internas como externas, quedan reguladas a través del estatuto del CISO, que establece su dependencia jerárquica directa del Consejero Delegado. “Nuestro lema es ‘Protect what matters’”, que resume la estrategia. “Somos una empresa de producto, con el cliente en el centro, y lo que más nos preocupa es garantizar la disponibilidad e integridad de nuestros procesos críticos: la venta y la distribución de nuestros productos, tanto de forma online, como física. Y, por supuesto, la confidencialidad de los datos personales de nuestros empleados y clientes y de sus tarjetas de crédito.” Hay muchos departamentos involucrados en la gestión de los riesgos de ciberseguridad. El CISO establece la estrategia y coordina y supervisa los planes, pero ellos constituyen la primera línea de defensa frente a las amenazas. En diversos departamentos cuentan con unos ‘Security Champions’, que promueven e integran la cultura de ciberseguridad en sus respectivos ámbitos de responsabilidad. Para operativizar la estrategia de ciberseguridad, se han establecido tres procesos clave: prevención, detección y respuesta, y ‘assurance’. “Desde el punto de vista de la prevención, lo fundamental es contar con las medidas de higiene básicas, que son la causa de la inmensa mayoría de los incidentes”, asegura Amigorena. “En particular, la gestión de las vulnerabilidades es fundamental, y hay que coordinarse muy bien con los equipos de tecnología para ‘parchear’ cuanto antes, pero evitando los posibles efectos que esto pueda tener sobre la disponibilidad para el negocio.” Y no solo es clave la relación con los equipos internos, Inditex trabaja con más de 1.700 socios y proveedores en más de 40 países, que colaboran en la gestión al ser conscientes de la importancia de la información que poseen y del posible impacto para Inditex de cualquier disrupción en sus procesos. “La mayoría de los procesos de certificación de proveedores existentes están muy basados en madurez y no incorporan pruebas técnicas del estado real de la seguridad y de las vulnerabilidades”, comenta Raúl. “Por eso, hemos creado nuestro propio marco de certificación, que llamamos ‘CyberPas’, y que lo hemos empezado a aplicar a algunos de nuestros socios y proveedores. Estamos abiertos a compartirlo con otras empresas.” Desde el punto de vista de detección y respuesta, realizan periódicamente, entre otros controles, ejercicios de ‘red team’ y ‘blue team’ y cuentan con un programa de ‘Bug Bounty’ público, que les está dando muy buenos resultados. Por último, su programa de ‘assurance’ les proporciona una supervisión del grado de cumplimiento y efectividad de su estrategia de ciberseguridad, a través de auditorías internas y externas, ratings de ciberseguridad y procesos de certificación. Los resultados se presentan periódicamente en el comité de seguridad, donde se debaten las prioridades y los plazos para la ejecución de las acciones de mejora identificadas. “Somos muy conscientes de la creciente dificultad del reto que tenemos por delante y permanecemos humildes, vigilantes, con el foco puesto en entender bien la situación y comprometidos con la mejora continua”, concluye Amigorena.
1 Noviembre 2025

Rincón del CISO
La ciberseguridad se ha convertido en un pilar esencial de la sociedad digital. No se trata únicamente de tecnología o normas, sino de liderazgo, visión y compromiso. Así se evidenció en las recientes jornadas de INCIBE celebradas en León, donde más de 6.000 inscritos y 150 empresas y organismos demostraron que España posee una comunidad sólida y dinámica en este ámbito. Sin embargo, también quedó patente una realidad preocupante: faltan profesionales y la brecha de género en el sector sigue siendo enorme. El liderazgo en ciberseguridad no solo debe venir de las instituciones —que deben culminar con urgencia la trasposición de la Directiva NIS2 y dotar de medios suficientes a las autoridades competentes—, sino también de las empresas, que deben entender que la seguridad ya no es un gasto, sino una inversión estratégica. La NIS2, en su artículo 20, refuerza el papel de los órganos de dirección y exige una gobernanza activa de los riesgos digitales. El Real Decreto 12/2018 ya apuntaba en esa dirección, obligando a designar responsables de seguridad de la información. Hoy, ese liderazgo es más necesario que nunca. Pero ningún liderazgo es sostenible sin talento humano. Europa necesita miles de expertos más en ciberseguridad, y España no es una excepción. Los grados en Ingeniería de Telecomunicación y Ciencias de la Computación apenas atraen a un 15 % de mujeres, lo que supone una pérdida de diversidad y talento inaceptable. Fomentar vocaciones tecnológicas entre las jóvenes no es solo una cuestión de equidad: es una necesidad estratégica. Como señaló Christine Lagarde, presidenta del BCE, “cuando las mujeres prosperan, las economías prosperan”. En ciberseguridad, cuando todos los talentos suman, la sociedad entera se fortalece. El liderazgo que necesitamos no se impone: se construye entre todos, con conocimiento, diversidad y propósito. Francisco Lázaro CISO | DPD Grupo Renfe y presidente del Grupo de Seguridad de AUTELSI
1 Noviembre 2025

Rincón del CISO
Sonia Pulgarín, Directora de CyberLideria MGZN entrevista a Daniel Sánchez Miró, Cabo 1º de la Guardia Civil y Unidad de Coordinación de Ciberseguridad (UCCiber) Sonia Pulgarín: Daniel, ¿qué te llevó a unirte a la Guardia Civil y, más concretamente, a especializarte en la protección frente a amenazas digitales? Daniel Sánchez: Unirme a la Guardia Civil fue una evolución lógica fruto de una vocación de servicio a mi país, que comenzó en las FFAASS con tan solo 17 años y que, tras el secuestro y asesinato de Miguel Ángel Blanco, se transformó en una necesidad personal de ayudar a defender a la sociedad de las amenazas que la asolaban en aquella época. Actualmente, los escenarios y amenazas han evolucionado a un espacio digital donde cohabitan tecnología, transformación y lamentablemente, criminalidad en todas sus vertientes. S.P.: ¿Cómo influye tu formación y experiencia en la forma en que lideras equipos que combinan talento técnico y operativo? D.S.: Fundamentalmente en mantener la calma en el caos, distribuir los cometidos, esfuerzos y descansos solidariamente, pero sin perder de vista las capacidades individuales para mejorar el aspecto colectivo. Las altas cualidades técnicas de los miembros del equipo, no deben hacernos perder la esencia de lo que somos, Guardias Civiles. S.P.: La presión en la gestión de incidentes críticos puede ser intensa. ¿Cómo afrontas situaciones de alta exigencia sin perder claridad y efectividad? D.S.: Procedimientos. Tener procedimientos adecuados para las diferentes situaciones, hacer juicios críticos honestos tras cada incidente, tener claras las prioridades de contención, mitigación y respuesta. Todo ello, nutre una doctrina que te permite dirigir los esfuerzos y acciones de forma eficiente y eficaz. S.P.: ¿Hay algún desafío profesional que recuerdes como un verdadero punto de inflexión para tu resiliencia personal y profesional? D.S.: Probablemente, el haber participado en misiones de pacificación y estabilización en zonas de conflicto, donde convives durante largos periodos de tiempo, con las consecuencias de lo peor y lo mejor de la condición humana. S.P.: La transformación digital en la Guardia Civil no solo implica sistemas, sino también cultura interna. ¿Cómo transmites esa cultura de innovación y prevención a tu equipo? D.S.: La propia necesidad ayuda. No olvidemos que una parte de la sociedad, de la propia Guardia Civil, vivó en su momento una brecha digital, a la que hemos tenido que adaptarnos con el tren en marcha y a toda velocidad. El convencimiento, soluciones y herramientas que ayuden a los Guardias Civiles a dar respuesta con éxito a las exigencias de su puesto y la formación continua y específica, son a mi juicio, la forma de transmitir una cultura de ciberseguridad, que más allá de tecnología y sistemas, tiene un componente humano fundamental, buenos hábitos. Hay una inversión mayúscula por parte de la Institución en una Gestión del Cambio que, por primera vez, afecta a todos los componentes del Cuerpo, independientemente de su edad, puesto orgánico o funcional. S.P.: En un entorno que exige estar siempre actualizado, ¿cómo mantienes un equilibrio personal y recargas energías fuera del trabajo? D.S.: Sinceramente, considero que tengo una vida plena, tanto familiar como socialmente. Disfruto y aprendo continuamente en mi trabajo, aunque asumo, que la edad y la experiencia acumulada tras tantos años de servicio, me permite relativizar y canalizar las situaciones de tensión. S.P.: Pensando en tu carrera en la Unidad de Coordinación de Ciberseguridad de la Guardia Civil (UCCiber), ¿qué te gustaría que quedara como huella de tu trabajo, tanto en los sistemas como en las personas que has formado? D.S.: Crear ADN de Unidad. Ayudar a consolidar una Unidad, que, con 6 años de vida, debe ser la piedra angular de la nueva Jefatura de Transformación Digital y Ciberseguridad de la Guardia Civil. S.P.: Por último, ¿qué consejo darías a los jóvenes que aspiran a combinar vocación de servicio, talento técnico y liderazgo responsable en entornos de alta exigencia? D.S.: Que se formen. El conocimiento de su ámbito de trabajo, la humildad para aprender de la experiencia de los veteranos, la autocrítica constructiva para mejorar tras cada situación y la escucha activa y empática para entender a quién y lo que le rodea, no solo les irá dando seguridad en sí mismo, sino que hará que el resto les considere un modelo a seguir o en quien confiar.
1 Noviembre 2025
Rincón del CISO
Gabriel Moliné, CISO de Carrefour España entrevista a Javier Mallo, CIO de Carrefour. Gabriel Moliné: Por comenzar este diálogo, creo que, aparte de Javier el CIO y el directivo, sería interesante conocer un poco más a la persona. ¿Quién es Javier Mallo? ¿Qué te gusta hacer y cómo llegaste hasta aquí? Javier Mallo: Soy ingeniero agrónomo y terminé desarrollando mi carrera profesional en el mundo de la tecnología. Me encantaba cacharrear con ordenadores y, tras acabar Agrónomos en la Politécnica de Madrid, la primera empresa que me llamó fue una consultora tecnológica, Soluziona. Me enviaron dos años a Egipto y México para implantar sistemas en centrales eléctricas. Fue mi primera experiencia profesional y quedé encantado. Después, Accenture llamó a mi puerta. Trabajé 12 años en la parte de consumo y gran consumo, en proyectos de reingeniería e implantación de herramientas como SAP o Salesforce, para empresas como Diageo, Unilever, Reckitt Benckiser o Procter & Gamble. Más tarde pasé por SABMiller, la cervecera sudafricana, y recorrí más de 32 países. Fue una experiencia personal y profesional increíble. Luego me mudé a Londres, donde trabajé cinco años en British American Tobacco, la segunda tabaquera del mundo. En 2018 pasé a Puch en Barcelona, otra etapa fantástica. En 2020 me incorporé a Telepizza, justo con la pandemia, donde trabajé cuatro años y medio impulsando la transformación digital en España, Portugal y Latinoamérica. Después pasé por Leroy Merlin, donde coincidimos, y ahora estoy en Carrefour España. Ha sido un viaje largo, pero lleno de aprendizajes. G.M.: Sé que también te apasiona el surf. Intentando hacer una analogía, ¿cómo ves la relación entre enfrentarse a las olas y enfrentarse a los retos de la ciberseguridad? ¿Qué similitudes encuentras? J.M.: Me quedo con el mar antes que con la ciberseguridad, pero hay muchas similitudes. La preparación es clave: física, mental y técnica. Hay que conocer el entorno, tener un buen equipo y las herramientas adecuadas. Nunca se está al 100% seguro, pero la base —personas y tecnología— es fundamental. Contar con un equipo en el que confíes y que esté preparado marca la diferencia. Siempre habrá “olas inesperadas”, pero si estás preparado, las afrontas mejor. G.M.: Desde el punto de vista técnico, ¿cómo logramos transmitir la importancia de la ciberseguridad en una empresa tan diversa como Carrefour, que abarca supermercados, financiera, viajes, gasolineras…? J.M.: El papel del CISO y del CIO es clave. Hay que normalizar el mensaje y hacerlo comprensible para toda la compañía. En un comité de dirección, debemos presentar el estado de la seguridad de forma pedagógica. Carrefour España es muy complejo: tiendas, centros comerciales, gasolineras, viajes, servicios financieros… Si hay un “truco”, es ese: normalizar el mensaje.La ciberseguridad puede parecer técnica, pero hay que explicarla de manera que todos entiendan qué riesgos existen y cómo impactan en el negocio. G.M.: Totalmente. A veces tendemos a comunicar la ciberseguridad desde el miedo, el “ahí viene el lobo”. Creo que deberíamos enfocarla más desde el valor que aporta, no desde la amenaza. J.M.: Exacto. El miedo puede servir como detonante, pero no como estrategia. En retail, por ejemplo, hemos visto muchos ciberataques recientes en España y en Europa. Es un “joker” que existe, pero el verdadero reto está en hacer pedagogía, en explicarlo bien. Un buen CISO debe saber comunicar de forma que el comité de dirección entienda el riesgo y el valor de la ciberseguridad en su lenguaje. G.M.: Tomando esos ejemplos recientes, ¿qué crees que le falta al retail para cubrir ese “gap” de ciberseguridad? J.M.: Antes de hablar de lo que falta, diría qué lo hace más complejo. En el retail convivimos con el mundo físico y el digital. No somos un B2B puro, sino un B2C con una enorme exposición. En Carrefour tenemos 1.600 tiendas propias, franquiciados, canales online, gasolineras, agencias de viajes, servicios financieros… Eso multiplica los puntos de entrada y los riesgos.El reto es aplicar las mismas medidas de ciberseguridad en todos los canales, físicos y digitales, porque la exposición es enorme comparada con otros sectores. G.M.: Coincido. También creo que la regulación, como el GDPR, DORA o NIS, está ayudando a elevar los estándares de seguridad. Pero al mismo tiempo, ¿no nos pone más presión? J.M.: Totalmente. Nos ayuda, pero también nos exige mucho. En Carrefour, solo el programa de fidelización maneja datos de más de 10 millones de clientes. Eso nos da una responsabilidad enorme.Proteger esos datos no es solo una obligación legal, es una cuestión de confianza y reputación. Y sí, también nos convierte en un objetivo muy atractivo para los ciberdelincuentes. G.M.: Mirando hacia el futuro, ¿cuáles crees que serán los principales focos de la ciberseguridad? ¿Dónde debemos centrar esfuerzos, con retos como la IA o el multicloud? J.M.: Veo dos dimensiones: la regulatoria y la tecnológica. En la regulatoria, la llegada de DORA, NIS2 y otras normativas europeas nos está elevando el nivel de exigencia.En la tecnológica, el cloud ya es una realidad. Los hiperescaladores están ofreciendo estándares de seguridad muy potentes. Pero mi principal preocupación es la inteligencia artificial. Los atacantes van por delante y ya la están utilizando para cosas tan simples como el phishing. Tenemos que vigilar especialmente su uso en ciberataques y prepararnos para ello. G.M.: La IA ha democratizado tanto lo bueno como lo malo. Uno de los retos es quitarle el miedo al uso y enseñar su aplicación responsable. También la suplantación de identidad, tanto de voz como de vídeo, se ha convertido en un riesgo enorme. Y para cerrar: si tuvieras que condensar todo lo que hemos hablado en una frase, ¿qué es la ciberseguridad para el retail? J.M.: Resumirlo en una frase es difícil, pero destacaría varios pilares: Primero, las personas. Equipos preparados, capacitados, en formación constante, confiables y con capacidad pedagógica. Segundo, la inversión. Cada euro invertido en ciberseguridad tiene un retorno enorme. Cuando sufrimos un incidente, se demuestra el valor de esa inversión. Y tercero, la comunicación. Llevar la concienciación a todos los niveles de la empresa, desde las tiendas hasta los clientes y franquiciados. Que todos entiendan que la protección del dato es responsabilidad de todos. No hay secretos en ciberseguridad, pero sí hay tres o cuatro puntos fundamentales: personas, inversión, comunicación y pedagogía.
1 Noviembre 2025
Rincón del CISO
Carlos Asenjo, Responsable de Ciberseguridad e Infraestructuras de Redexis, entrevista a Susana Lorenzo, CIO & Human Resources Director de Redexis Carlos Asenjo: Has pasado por grandes empresas de sectores muy diversos y te has enfrentado a situaciones muy retadoras. ¿Podrías contarnos tu trayectoria y cómo llegaste a tu actual posición en Redexis? Susana Lorenzo: Soy ingeniera de telecomunicaciones. Empecé trabajando en Alcatel, que era un gran suministrador de equipamiento tecnológico para redes y herramientas de operación y mantenimiento. Estuve 13 años en el departamento de sistemas de gestión de red. Después pasé a una operadora llamada ONO, donde diseñaba, adquiría e implantaba herramientas de operación para redes. En 2014 ONO fue adquirida por Vodafone y dirigí el proyecto de integración de los sistemas de red y negocio de ambas compañías, un proceso muy complejo que duró cinco años. Cuando finalizó, recibí una propuesta del sector energético: Redexis, una distribuidora de gas. El reto era llevar mi experiencia en transformación digital a un entorno más tradicional. La posición combinaba recursos humanos, procesos y sistemas, algo que considero la combinación más completa en cualquier proceso de transformación. Me pareció un desafío fascinante y lo acepté. C.A.: ¿Crees que ha cambiado la visión que tenemos de la innovación en tecnología para alcanzar un liderazgo empresarial efectivo? S.L.: Definitivamente sí. La tecnología ha pasado de ser una herramienta de soporte a ser un elemento básico del modelo de negocio. Hoy está presente desde la concepción misma del core empresarial. La innovación no consiste solo en grandes proyectos; también está en las pequeñas cosas del día a día, en cambiar la manera de hacer las cosas y en entender cómo la tecnología puede ayudarnos a hacerlo mejor. C.A.: ¿Cuál crees que es el mayor reto que enfrentan los líderes hoy para garantizar la ciberresiliencia y la continuidad del negocio? S.L.: La ciberresiliencia es una necesidad absoluta. La digitalización ha penetrado tanto en el core de las empresas que el riesgo es mayor. El reto es ser conscientes de que el riesgo existe para todos los sectores, no solo para las grandes compañías. No se trata de si te va a pasar, sino de cuándo. Hay que estar preparado y gestionar el riesgo desde el diseño. La seguridad debe integrarse desde el inicio en sistemas, herramientas y procesos para ser lo más resistentes posible. C.A.: ¿Puedes compartir un ejemplo de cómo la cultura organizacional ha ayudado a superar un desafío crítico? S.L.: Un ejemplo claro fue la llegada del COVID. Redexis no tenía un esquema de teletrabajo establecido, pero pudimos responder rápidamente gracias a una base tecnológica sólida y a una cultura organizativa fuerte.Aunque no teníamos VPN para todos ni herramientas colaborativas, estábamos acostumbrados a trabajar de forma distribuida. La adaptación fue rápida y el equipo de ciberseguridad hizo un gran trabajo de concienciación y aprendizaje. A partir de ahí, mejoramos no solo en eficiencia, sino en seguridad y conciencia del riesgo. C.A.: ¿Cómo decides qué tecnologías adoptar y cuándo implantarlas? S.L.: Primero, analizo si la tecnología aporta valor real al negocio. Adoptarla por moda suele traer malas experiencias y costes innecesarios. Segundo, evalúo su madurez: si hay casos de éxito que la respalden. Redexis no puede permitirse ser un “frontrunner” experimental. Tercero, valoro si la organización y su cultura están preparadas para integrarla. Estos tres aspectos son los más relevantes, además de los costes o la sencillez de implementación. C.A.: ¿Cómo ves el papel del talento humano en la construcción de una organización resiliente e innovadora? S.L.: Lo veo fundamental. La tecnología es una herramienta, pero son las personas las que crean, piensan y aportan valor. Sin talento ni creatividad, la tecnología no sirve. El pensamiento humano siempre será más importante. La IA nos ayudará, pero no nos sustituirá. C.A.: ¿Cómo equilibras la innovación tecnológica con la necesidad de proteger la seguridad de la información y la privacidad de los datos? S.L.: La clave es considerar el riesgo desde la concepción del proyecto. La seguridad y la protección deben estar presentes desde el diseño. Hay que incorporar la conciencia del riesgo desde el inicio para no lamentarse después. Seguridad e innovación deben ir de la mano. C.A.: ¿Cuáles son los principales obstáculos que enfrentan las empresas en su camino hacia la digitalización? S.L.: El principal es la gestión del cambio y la mentalidad para querer cambiar. En sectores tradicionales, las inercias son fuertes. También influye el estilo de liderazgo y la cultura organizativa. Si se premia lo tradicional o el líder cree que debe tener siempre la respuesta, el cambio se bloquea. Además, el legado tecnológico puede dificultar los procesos por complejidad o costes. Pero, sin duda, lo más importante es la gestión del cambio. C.A.: ¿Te atreves a imaginar cómo será el mundo digital en cinco o diez años? S.L.: Da vértigo pensarlo, pero creo que la IA generativa es un salto importante. No sustituirá el trabajo humano, pero lo transformará. Tenemos que aprovecharla para mejorar nuestras capacidades y asegurarnos de que sirva para hacer un mundo mejor y más sencillo, no más complicado. C.A.: ¿Qué consejo darías a los líderes emergentes? S.L.: Fomentar una cultura de mejora continua, participación y escucha. La tecnología será un elemento invisible, pero el valor lo aportarán las personas. Un líder no debe saberlo todo, sino escuchar, motivar y alinear a los equipos con un propósito común. Debe ser colaborativo y empático. C.A.: Si pudieras resumir en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? S.L.: Fomentar una cultura de aprendizaje y mejora continua que permita a las organizaciones alinearse con un propósito colectivo y responder con agilidad a los retos que se presenten.
1 Noviembre 2025
Rincón del CISO
La Inteligencia Artificial está revolucionando la comunicación digital, pero también está abriendo una nueva puerta al fraude y la suplantación. Así lo advierten desde Logicalis Spain, proveedor global de servicios de TI y soluciones digitales, que alerta del rápido crecimiento de la clonación de voz y los deepfakes en redes sociales. En las últimas semanas, numerosos creadores de contenido han comenzado a utilizar herramientas de IA generativa capaces de replicar su voz y sincronizar sus labios en varios idiomas, generando versiones artificiales prácticamente indistinguibles de la realidad. Para Ramón Rico Gómez, Cybersecurity Operations Manager de Logicalis, estamos ante un punto de inflexión: “La combinación de IA generativa, clonación de voz y sincronización labial está alcanzando un nivel de realismo que plantea un riesgo claro de manipulación, suplantación y pérdida de confianza digital. Hoy cualquiera puede hacerte decir lo que nunca has dicho, en cualquier idioma.” Un riesgo creciente para empresas y usuarios Los deepfakes ya no son solo entretenimiento o curiosidad tecnológica. Se utilizan en fraudes reales, con consecuencias económicas millonarias.En Reino Unido, por ejemplo, un caso reciente terminó con una transferencia de 25 millones de dólares tras una llamada telefónica en la que se utilizó la voz clonada de un directivo. Según datos de McAfee, uno de cada diez usuarios ha recibido un mensaje de voz generado por IA imitando a alguien conocido, y el 77% de ellos perdió dinero como consecuencia.Además, el 85% de las empresas medianas y grandes ha sufrido al menos un intento de ataque mediante deepfake en el último año, con un coste medio de 280.000 dólares por incidente. Redes sociales: el nuevo campo de batalla digital Con más de 2.000 millones de usuarios activos mensuales, Instagram se ha convertido en un terreno fértil para la manipulación audiovisual.La posibilidad de crear versiones digitales de influencers, líderes o directivos multiplica el riesgo de engaños, estafas o daños reputacionales. “Estamos ante un nuevo frente de la ciberdelincuencia que combina ingeniería social avanzada con IA generativa”, explican desde Logicalis.“Ya no basta con desconfiar de un correo sospechoso. Ahora una voz, una imagen o un vídeo pueden parecer completamente reales. La confianza digital está en juego”. Hacia una defensa híbrida: humano + IA Los expertos subrayan la urgencia de adoptar una respuesta coordinada entre empresas tecnológicas, plataformas, reguladores y autoridades.Entre las medidas prioritarias, destacan: Autenticación mediante marcas de agua digitales. Uso de firmas invisibles o metadata certificada. Verificación forense de audios e imágenes. Protocolos híbridos humano-IA para detección de falsificaciones. “Si no establecemos límites claros, cualquiera podrá ser clonado digitalmente en segundos”, advierte Rico.“El impacto sobre la identidad digital y la reputación será enorme. Es el momento de actuar”. La IA generativa ha democratizado la creación de contenido, pero también la manipulación digital. La línea entre lo real y lo falso se difumina a gran velocidad.El reto, hoy, no es solo tecnológico: es de confianza, ética y seguridad digital.
31 Octubre 2025
Rincón del CISO
El sector educativo español se ha convertido en un blanco prioritario para los ciberdelincuentes, según alerta ESET, líder en ciberseguridad. El uso masivo de plataformas digitales, redes Wi-Fi compartidas y dispositivos conectados ha multiplicado la exposición a ataques, fraudes y filtraciones de datos en colegios, institutos y universidades. Durante el primer trimestre de 2025, los centros educativos en España registraron una media de 4.484 ciberataques semanales, un incremento del 73 % respecto al mismo periodo del año anterior, según datos de CheckPoint. La información personal y académica de estudiantes y docentes se ha vuelto especialmente valiosa en el mercado negro, mientras que muchas instituciones aún operan con infraestructuras tecnológicas desactualizadas. Más digitalización, más riesgos El auge de herramientas digitales, desde aplicaciones de gestión educativa hasta sistemas de comunicación con familias y alumnos, ha ampliado la superficie de ataque. Los ciberdelincuentes aprovechan cualquier descuido para infiltrarse en redes escolares, acceder a credenciales o realizar ataques de phishing, vishing y suplantación de identidad. La inteligencia artificial, aunque no es responsable directa de los ataques, ha facilitado la creación de fraudes más sofisticados, como correos con lenguaje natural o audios falsificados. “El desafío no es prohibir la IA, sino acompañar su adopción con formación y conciencia en seguridad digital”, afirma Josep Albors, director de Investigación y Concienciación de ESET España. Incidentes recientes que ponen el foco en la prevención Durante el último año se han registrado varios casos significativos. En Jaén, un joven fue detenido por hackear la plataforma Séneca y alterar calificaciones de profesores. Poco después, el portal Educacyl sufrió un ataque que comprometió datos personales y bancarios de usuarios. “La información académica tiene un valor enorme y la ciberseguridad debe integrarse en la gestión diaria de los centros, al mismo nivel que la protección física o la calidad pedagógica”, comenta Albors. Claves para un entorno educativo más seguro ESET recomienda a centros, docentes, familias y estudiantes implementar medidas concretas para reducir riesgos: Verificar antes de hacer clic: Revisar enlaces y códigos QR sospechosos antes de interactuar con ellos. Evitar redes Wi-Fi públicas: Usar redes privadas o VPNs para proteger datos sensibles. Activar autenticación en dos pasos (2FA): Añade una capa extra de seguridad incluso si se compromete la contraseña. Mantener dispositivos actualizados: Sistemas y aplicaciones al día reducen la vulnerabilidad ante malware o ransomware. Supervisar herramientas online educativas: Revisar el uso de servicios en la nube y apps de gestión de dispositivos para evitar fraudes. Fomentar la alfabetización digital: Enseñar a estudiantes hábitos seguros y responsables fortalece la cultura de protección digital. “Proteger la educación digital no es solo una cuestión técnica; implica crear un entorno seguro que permita aprender con confianza, promoviendo al mismo tiempo pensamiento crítico y responsabilidad digital”, concluye Albors.
30 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

