Rincón del CISO
Un nuevo informe global de Fortinet revela que el 87 % de los profesionales del sector confía en la inteligencia artificial para mejorar la eficiencia y aliviar la carga de trabajo, aunque la falta de habilidades especializadas sigue siendo una amenaza crítica para la seguridad digital. La falta de talento cualificado continúa siendo uno de los mayores desafíos para la ciberseguridad global. Así lo confirma el Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025, presentado por Fortinet, que advierte sobre el creciente impacto que tiene la escasez de especialistas en la exposición a ciberataques y el aumento de los costes operativos. El estudio, realizado entre más de 1.850 responsables de TI y ciberseguridad de 29 países, destaca que el 86 % de las organizaciones sufrió al menos una brecha de seguridad en 2024, y más de la mitad (52 %) enfrentó pérdidas superiores al millón de dólares. Un déficit global que eleva los riesgos El informe estima que actualmente existe un déficit de más de 4,7 millones de profesionales en ciberseguridad en todo el mundo. La falta de formación y concienciación sigue siendo una de las principales causas de las brechas, según el 54 % de los encuestados. “El sector se encuentra en un punto de inflexión. Sin una inversión decidida en talento, los riesgos seguirán aumentando tanto para las empresas como para la sociedad”, señaló Carl Windsor, Chief Information Security Officer de Fortinet. La IA, aliada… y desafío La inteligencia artificial se consolida como una herramienta clave para mitigar la escasez de profesionales, pero su adopción no está exenta de riesgos.El 97 % de las organizaciones ya utiliza o planea implementar soluciones de seguridad basadas en IA, principalmente para la detección y prevención de amenazas. El 87 % de los expertos considera que la IA mejorará su trabajo, aunque el 48 % de los directivos reconoce no contar con personal preparado para aprovechar plenamente estas tecnologías. Esta brecha de conocimiento genera vulnerabilidades: el 76 % de las empresas que sufrieron más de nueve ataques en 2024 ya usaban herramientas de IA, lo que demuestra que la tecnología, sin formación, no basta. Ciberseguridad en la agenda de los consejos El interés de los Consejos de Administración en la seguridad digital continúa creciendo: el 76 % de las juntas directivas ha elevado su atención a la ciberseguridad, reconociéndola como una prioridad tanto empresarial (96 %) como financiera (95 %).Sin embargo, menos de la mitad de los miembros (49 %) entiende los riesgos asociados al uso de la IA, lo que refuerza la necesidad de una formación ejecutiva más profunda. Formación y certificaciones, claves para cerrar la brecha El informe resalta la alta demanda de certificaciones profesionales, que siguen siendo el principal criterio de contratación para el 89 % de los responsables de TI. No obstante, el apoyo financiero de las empresas para obtenerlas ha descendido hasta el 73 %, frente al 89 % registrado en 2023. Para revertir esta tendencia, Fortinet impulsa desde su Instituto de Formación programas de capacitación globales, con el objetivo de formar a un millón de profesionales en ciberseguridad antes de 2026. Además, ha incorporado módulos específicos sobre IA y ciberamenazas, incluyendo una introducción a la Generative AI y su impacto en los ataques digitales. Un reto compartido entre empresas y administraciones El Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 deja claro que el futuro de la ciberseguridad depende tanto de la adopción tecnológica como de la formación humana.Cerrar la brecha global de competencias exige un compromiso conjunto entre sector público y privado, basado en tres ejes: educación, acceso a certificaciones y adopción responsable de tecnologías avanzadas. Fuente: Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 — Fortinet
29 Octubre 2025
Rincón del CISO
La inteligencia artificial ya no es una promesa, sino una realidad en el tejido empresarial español. Según un nuevo estudio de SAP, el 70 % de las compañías en España ya utiliza agentes de IA para optimizar sus procesos, mejorar la eficiencia y reforzar la toma de decisiones. El informe, elaborado a partir de encuestas a más de 12.000 directivos de 20 países, revela un avance vertiginoso: El 15 % de las empresas ha desplegado agentes de IA en toda su organización. Un 28 % los aplica en departamentos concretos. Otro 28 % experimenta con proyectos piloto.Solo un 1,5 % no ha considerado aún su implementación. Retorno rápido y beneficios tangibles La confianza en la IA es alta: el 72 % de las empresas espera recuperar su inversión en menos de un año, una cifra que confirma el impacto inmediato de la automatización inteligente.Más allá del ROI, las compañías también reportan mejoras en la experiencia laboral: Eliminación de tareas repetitivas y mayor satisfacción del empleado. Incremento de la colaboración interna (49 %). Avances en conciliación y flexibilidad laboral (38 %). Rediseñando la empresa con IA Los agentes de IA ya están transformando áreas clave como marketing, ventas, desarrollo de software, finanzas y recursos humanos.En España, el 65 % de las organizaciones ha rediseñado sus procesos de facturación y pagos, y más de la mitad ha hecho lo mismo en RR. HH. La otra cara: confianza y transparencia No todo son buenas noticias. Uno de cada tres directivos españoles reconoce su preocupación por decisiones erróneas basadas en información incorrecta generada por IA.Otros desafíos destacados: Dificultad para atraer y retener talento especializado (32 %). Falta de control sobre la privacidad de los datos (27 %). Opacidad en los resultados (26 %). En un contexto en el que la IA avanza más rápido que las propias regulaciones, las empresas españolas están aprendiendo a equilibrar innovación, seguridad y ética digital.
28 Octubre 2025
Rincón del CISO
Cada octubre, Europa celebra el Mes Europeo de la Ciberseguridad con un objetivo claro: promover la concienciación y la formación frente a las amenazas digitales. Sin embargo, desde Netskope, advierten que la sensibilización por sí sola ya no es suficiente. En plena expansión de la nube y la inteligencia artificial generativa, el verdadero reto está en integrar la formación en tiempo real dentro del día a día de las organizaciones. Ignacio Franzoni, director de ingeniería de soluciones en Netskope Iberia, lo resume así: “La concienciación es esencial, pero necesita ir acompañada de asesoramiento instantáneo para ser eficaz.” Según datos de Netskope ThreatLabs, el uso de plataformas de IA generativa en entornos corporativos creció un 50 % entre febrero y mayo de 2025. Lo preocupante es que más de la mitad de ese uso fue “IA en la sombra”, es decir, empleados que recurrieron a estas herramientas al margen de los sistemas aprobados por sus empresas, incluso después de recibir formación. La compañía sostiene que la formación contextual e inmediata —por ejemplo, a través de alertas integradas en los flujos de trabajo— resulta mucho más efectiva que los programas anuales. “El 57 % de los usuarios cambió su comportamiento tras recibir avisos en el momento justo”, apunta Franzoni. El enfoque de Netskope es claro: equilibrar seguridad y productividad. En lugar de bloquear herramientas o imponer restricciones, se trata de guiar a los usuarios hacia decisiones seguras sin frenar la innovación. “Proteger los datos no debe significar detener el progreso. Las organizaciones deben aprender a acompañar al talento digital, no a limitarlo", destaca Franzoni.
27 Octubre 2025
Rincón del CISO
La innovación no basta con hablar de ella: convertirla en práctica diaria es el verdadero reto. Con esta premisa, MIOTI Tech & Business School, líder en formación en Inteligencia Artificial y Data Science, ha presentado una guía para ayudar a las empresas a integrarse en la vanguardia tecnológica y convertirse en organizaciones “AI future-ready”. Según el MIT, solo el 7% de las empresas consigue incorporar la IA en su estrategia global y automatizar procesos con visión de futuro. El estudio “El nuevo talento a explorar: los agentes de IA”, elaborado por MIOTI, analiza por qué muchas compañías aún avanzan con cautela pese a reconocer el valor de la inteligencia artificial. La guía establece siete principios clave para transformar la IA en una herramienta práctica y sostenible: tratarla como parte de la estrategia, empezar por tareas concretas, elegir herramientas útiles, identificar procesos mejorables, fomentar la colaboración entre áreas, formar equipos y medir resultados con criterio. Fabiola Pérez, CEO de MIOTI, subraya que “la Inteligencia Artificial no puede escalar si no existe una estrategia que combine datos bien gestionados, equipos formados y una dirección con visión de futuro”. Además, la guía advierte que la IA no reemplaza la empatía, la creatividad ni la supervisión humana: su éxito depende de la gobernanza, la ética y la evaluación sistemática del impacto. Con esta iniciativa, MIOTI pretende que la IA deje de ser un experimento aislado y pase a formar parte de la operativa diaria de las organizaciones, liberando talento, optimizando decisiones y asegurando un uso responsable y sostenible de la tecnología.
24 Octubre 2025
Rincón del CISO
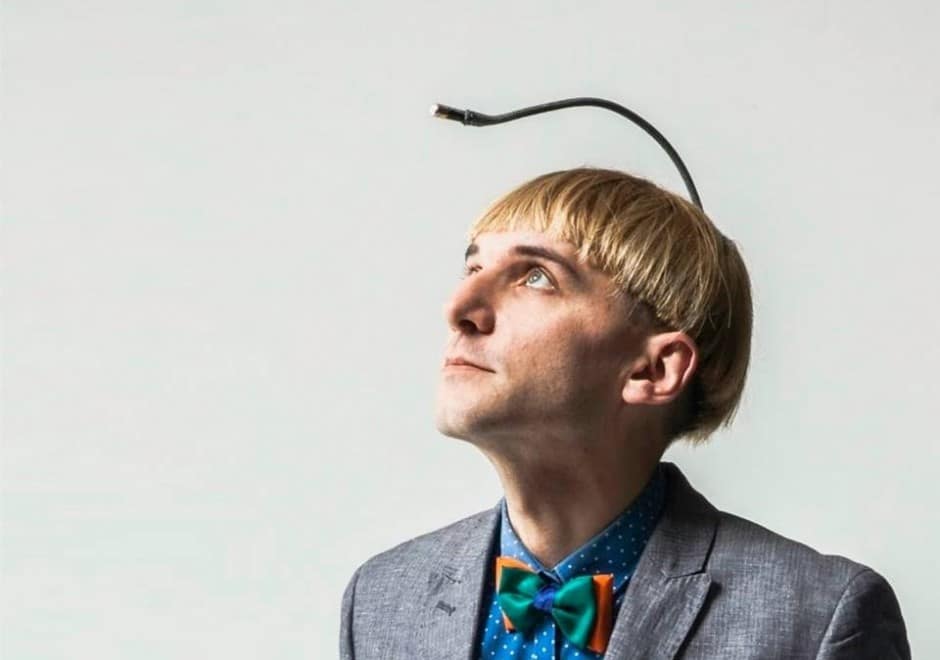
Neil Harbisson, artista y activista tecno-humanista nacido en Reino Unido y criado en Cataluña, es considerado el primer cíborg reconocido oficialmente del mundo. Su historia no comenzó con un experimento artístico, sino con una necesidad médica y una curiosidad insaciable. Desde su nacimiento, Harbisson vive con acromatopsia, una alteración congénita que le impide distinguir los colores y reduce su visión a una escala de grises. Esa limitación visual despertó en él una profunda fascinación por el color y una búsqueda constante por ampliar su percepción más allá de los límites humanos. En marzo de 2004 decidió dar un paso sin precedentes: implantarse una antena cibernética en el cráneo. Este dispositivo, conectado a un chip integrado, convierte las ondas de luz en frecuencias sonoras. En otras palabras, Harbisson no ve los colores, sino que los escucha a través de vibraciones que su cerebro interpreta como notas musicales. “Cada color tiene un sonido distinto. Puedo escuchar el rojo, el azul o el violeta, incluso los tonos invisibles para el ojo humano”, explica Harbisson. Con el tiempo, su antena —ya integrada como un órgano más— le ha permitido percibir frecuencias infrarrojas y ultravioletas, ampliando su espectro sensorial más allá del rango humano. Esa capacidad tiene aplicaciones prácticas sorprendentes: “Puedo entrar en un banco y saber si las alarmas están encendidas. Si percibo infrarrojos, significa que los detectores de movimiento están activos”, asegura. Además, su percepción del ultravioleta le sirve como una brújula solar personal. “Si detecto altos niveles de ultravioleta, sé que no es buen momento para tomar el sol, porque esa radiación puede atravesar la piel y dañarla”, añade. Con los años, Harbisson ha ido actualizando su sistema sensorial. Hoy, su antena está conectada a internet, lo que le permite recibir colores desde cualquier parte del planeta o incluso del espacio. “Puedo enlazar mi antena con la Estación Espacial Internacional y percibir los colores del universo sin moverme de casa”, comenta. A diferencia de otros dispositivos electrónicos, su antena nunca se apaga. Está activa las 24 horas del día, permitiendo que su cerebro la reconozca como una extensión natural del cuerpo. “Si fuera un sistema con encendido y apagado, el cerebro nunca lo aceptaría del todo”, explica. Más allá de la fascinación tecnológica, la historia de Neil Harbisson abre un debate de fondo sobre la evolución del ser humano, los límites de la percepción, la ética de los implantes conectados y la seguridad de los cuerpos aumentados. Su experiencia anticipa un futuro donde los sentidos podrán personalizarse y conectarse en red, fusionando biología, arte y tecnología.
23 Octubre 2025
Rincón del CISO
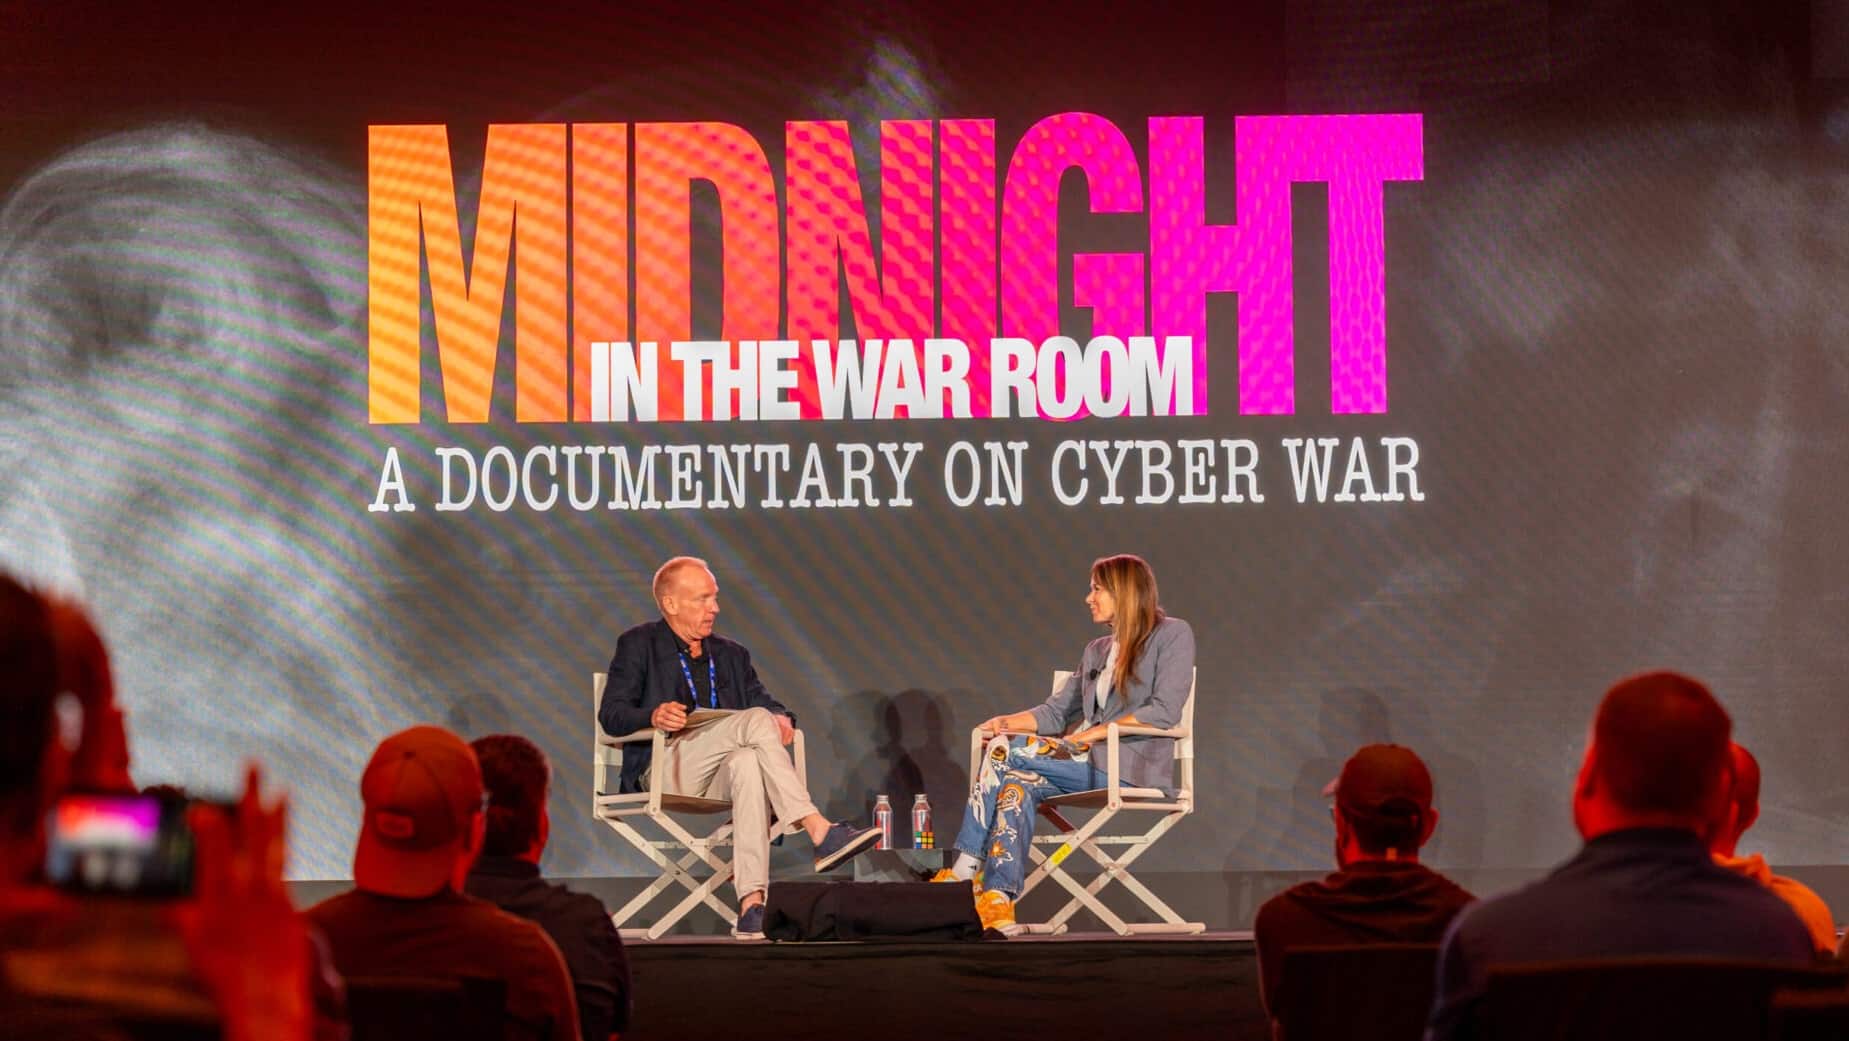
Semperis, líder en seguridad de identidades y ciberresiliencia basada en IA, ha presentado el tráiler de Midnight in the War Room, un documental pionero que se adentra en la guerra cibernética global desde la perspectiva de quienes defienden los sistemas críticos. El largometraje reúne a CISOs, exlíderes de inteligencia, ciberpsicólogos y hackers reformados, entre ellos Chris Inglis, primer Director Nacional de Ciberseguridad de EE. UU.; el general retirado David Petraeus; Jen Easterly, exdirectora de CISA; y Marcus Hutchins, el héroe que detuvo WannaCry. Más de 50 expertos ofrecen su visión de los ciberataques, mostrando no solo la estrategia, sino también el coste humano de estas batallas digitales. El documental explora la tensión constante entre atacantes y defensores, y revela cómo la resiliencia, la creatividad y la vigilancia son la línea de vida que protege servicios esenciales: sistemas de agua, energía, hospitales, cadenas de suministro y bancos. Además, incluye perspectivas de antiguos hackers que ahora colaboran como expertos éticos, aportando una visión inédita de la mentalidad del adversario. Según Antonio Feninno, Vicepresidente de Ventas de Semperis para el sur de Europa, “este proyecto permite comprender con claridad la magnitud de los ciberataques y la importancia de la defensa proactiva, mostrando el heroísmo de los CISOs y su impacto en la sociedad”. El documental también destaca la colaboración entre organizaciones, la importancia de la innovación en ciberseguridad y la necesidad de superar la complacencia ante amenazas cada vez más sofisticadas. Thomas LeDuc, productor ejecutivo, subraya que “Midnight in the War Room ofrece una mirada única y humana sobre la defensa cibernética, poniendo en primer plano la presión, el coraje y la determinación de quienes protegen la infraestructura global”. Midnight in the War Room ha sido filmado en múltiples localizaciones de América del Norte y Europa, y Semperis planea copatrocinar proyecciones privadas junto con organizaciones líderes en ciberseguridad para promover la concienciación y la resiliencia digital.
22 Octubre 2025
Rincón del CISO
Durante meses se ha repetido que la inteligencia artificial iba a revolucionar la productividad. Sin embargo, la realidad muestra un panorama más matizado: todo depende de cómo se utilice y de qué entendamos por “ser más productivos”. Un nuevo término empieza a circular en el ámbito laboral: el “workslop”, una mezcla entre “work” (trabajo) y “slop” (basura). Se refiere al exceso de contenido generado por IA que, aunque luce profesional a primera vista, carece de profundidad o precisión y acaba necesitando revisión humana. En lugar de ahorrar tiempo, muchas veces lo multiplica. Según un estudio de BetterUp Labs y Stanford Social Media Lab, el 40% de los empleados en Estados Unidos ha tenido que revisar materiales generados por IA en el último mes, y un 15% del contenido total que reciben podría calificarse como “workslop”. Ese tiempo extra invertido en revisar y corregir se traduce en casi dos horas diarias perdidas por empleado. Pero no todo son malas noticias. Los datos también muestran que la IA sí está liberando carga cognitiva en tareas repetitivas o administrativas: correos automáticos, resúmenes simples o generación de borradores básicos. El informe GenAI Divide del MIT (2025) revela que el 70% de los empleados prefiere usar IA para tareas rutinarias, lo que les permite concentrarse en proyectos más estratégicos y creativos. Donde la automatización aún encuentra límites es en los trabajos que requieren contexto, juicio humano o pensamiento crítico. Investigaciones de Carnegie Mellon y Duke University señalan que la IA falla en el 70% de los casos cuando se le pide ejecutar tareas complejas sin supervisión. Los expertos coinciden en que el reto no es evitar la IA, sino usarla con criterio. Adoptarla de forma masiva, sin estrategia ni validación humana, puede generar ruido en lugar de resultados. En cambio, una integración consciente —donde los equipos humanos supervisen, filtren y optimicen el contenido generado— puede transformar el “workslop” en verdadero valor. En definitiva, el futuro del trabajo no está en elegir entre humanos o máquinas, sino en combinar su talento y precisión para construir entornos más eficientes, creativos y sostenibles.
21 Octubre 2025
Rincón del CISO
El último Microsoft Digital Defense Report 2025 revela que la extorsión y el ransomware lideran los ciberataques a nivel global, siendo responsables de más del 50% de los incidentes con motivo identificado. Según el informe, la mayoría de los ataques actuales no buscan espionaje, sino beneficios económicos: el 52% de los incidentes están motivados por lucro, mientras que los ataques orientados exclusivamente al espionaje apenas representan un 4%. España, en este contexto, se situó en el puesto 14 mundial y quinto en Europa entre los países más afectados por la actividad cibernética maliciosa en el primer semestre de 2025. Aproximadamente un 5,4% de los clientes europeos impactados por ciberataques se encontraban en nuestro país. El informe destaca que los servicios públicos esenciales, como hospitales y ayuntamientos, siguen siendo los objetivos favoritos de los ciberdelincuentes, debido a la urgencia de sus operaciones y a la gestión de datos sensibles. Los ataques a estos sectores no solo comprometen información, sino que afectan directamente a la vida cotidiana, provocando desde retrasos en la atención sanitaria hasta interrupciones en el transporte o la educación. Aunque los ataques oportunistas dominan el panorama, los actores estatales mantienen su actividad creciente. China, Irán, Rusia y Corea del Norte amplían sus operaciones de espionaje y, en algunos casos, de obtención de beneficios económicos, utilizando cada vez más redes de ciberdelincuencia para cubrir sus rastros. El informe también subraya el impacto de la inteligencia artificial en la ciberseguridad. Tanto defensores como atacantes aprovechan la IA generativa: los ciberdelincuentes automatizan phishing, mejoran malware y crean contenidos sintéticos más realistas, mientras que las empresas la usan para detectar amenazas, bloquear brechas y proteger a usuarios vulnerables. Un dato preocupante: más del 97% de los ataques relacionados con la identidad se centran en contraseñas, y en 2025 los intentos de acceso malicioso aumentaron un 32%. Sin embargo, el uso de autenticación multifactor resistente al phishing puede bloquear más del 99% de estos ataques, incluso si los ciberdelincuentes tienen acceso a las credenciales correctas. El informe concluye que la ciberseguridad debe considerarse una prioridad estratégica y una responsabilidad compartida, combinando innovación tecnológica, colaboración entre sectores y políticas públicas firmes. En un entorno donde la IA y el ransomware transforman las amenazas, la resiliencia y la cooperación son claves para proteger tanto a las organizaciones como a la sociedad.
20 Octubre 2025
Rincón del CISO
Una nueva campaña de suplantación está afectando a usuarios de grandes compañías de servicios como Movistar, Vodafone e Iberdrola, mediante correos electrónicos fraudulentos que imitan con precisión las comunicaciones oficiales de estas marcas. El objetivo de los ciberdelincuentes es robar credenciales y propagar malware, aprovechando la confianza que los clientes depositan en entidades reconocidas y la dificultad creciente para distinguir entre mensajes legítimos y falsificados. Correos falsos cada vez más creíbles Los atacantes envían mensajes que reproducen con gran fidelidad el formato de las comunicaciones corporativas. En ellos se incluyen logotipos auténticos, remitentes falsificados y mensajes que generan sensación de urgencia, como avisos de facturas pendientes o posibles cortes de servicio. Al hacer clic en los enlaces o descargar los archivos adjuntos, los usuarios son redirigidos a sitios web fraudulentos o instalan sin saberlo software malicioso en sus dispositivos. “Los delincuentes perfeccionan constantemente sus tácticas para explotar la confianza del usuario. Por eso es esencial verificar la autenticidad de cualquier correo antes de interactuar con él”, advierte Josep Albors, especialista en investigación y concienciación en ciberseguridad. Una amenaza en evolución Esta campaña refleja la sofisticación creciente del phishing corporativo, que ya no se limita a errores ortográficos o mensajes sospechosos, sino que replica de manera casi exacta las plantillas oficiales de las compañías. El uso de dominios falsificados y enlaces acortados complica aún más su detección, especialmente en dispositivos móviles, donde muchos usuarios gestionan su correo personal o laboral. Cómo protegerse ante este tipo de fraudes Los expertos recomiendan adoptar una actitud preventiva y aplicar buenas prácticas de ciberseguridad frente a estas campañas: Verificar el remitente real antes de abrir un correo o hacer clic en enlaces. Evitar descargar archivos adjuntos de mensajes inesperados, incluso si parecen provenir de una fuente conocida. Acceder siempre desde canales oficiales, introduciendo manualmente la dirección en el navegador. Mantener actualizado el software de seguridad y los sistemas operativos. Usar autenticación multifactor (MFA) para proteger cuentas críticas
17 Octubre 2025

Rincón del CISO
La inteligencia artificial está transformando no solo las operaciones empresariales, sino también las dinámicas de liderazgo. Un nuevo estudio global de Netskope, compañía referente en seguridad y redes para la era cloud y la IA, revela que la colaboración entre el CEO y el CIO será un factor decisivo para avanzar hacia una adopción estratégica y responsable de la inteligencia artificial. El informe, titulado “Crucial Conversations: How to Achieve CIO-CEO Alignment in the Era of AI”, advierte que el 39 % de los directores de información (CIO) siente que no está alineado con su CEO en la toma de decisiones clave, y que un 31 % ni siquiera tiene claro qué espera de ellos su primer ejecutivo. Como consecuencia, un tercio afirma no sentirse respaldado para liderar decisiones tecnológicas a largo plazo. Esta brecha llega en un momento de transformación profunda del rol del CIO, que hoy asume responsabilidades que van mucho más allá de la gestión técnica. Según Netskope, uno de cada tres CIO lidera ya proyectos críticos vinculados al despliegue de la IA, desde la innovación digital hasta la resiliencia operativa o la planificación del talento. Inversión y confianza: las nuevas claves del liderazgo tecnológico El estudio pone de relieve que el 41 % de los CIO considera insuficiente la inversión actual en infraestructura tecnológica, y que uno de cada cuatro tiene dificultades para lograr la aprobación de su CEO en iniciativas de modernización. Por su parte, los CEO esperan que los CIO equilibren innovación y control de costes, manteniendo la prudencia ante los riesgos de la IA. Entre sus prioridades: asegurar que los nuevos despliegues tecnológicos respondan a objetivos de negocio claros, integren criterios éticos desde el inicio y optimicen el uso de los recursos. IA y talento: un nuevo frente para los CIO Otra de las tendencias emergentes identificadas por Netskope es el papel creciente de los CIO en la estrategia de recursos humanos. Muchos ya supervisan el rendimiento y la gobernanza de los “agentes de IA” que colaboran con los equipos humanos, lo que impacta directamente en la productividad, el desarrollo de capacidades y la ética empresarial. De hecho, el 37 % de los CIO considera que la estrategia y la gestión de relaciones con stakeholders pesan hoy más que el conocimiento técnico en el desempeño de su función. “El CIO ya no es solo un experto técnico” “El papel del CIO evoluciona más rápido de lo que muchas organizaciones pueden asumir”, explica Mike Anderson, Chief Digital and Information Officer de Netskope. “Necesitan comunicarse en el lenguaje de los resultados de negocio y actuar como socios estratégicos del CEO. Este estudio busca precisamente ofrecer herramientas para mejorar ese diálogo en la era de la inteligencia artificial”. El informe —basado en entrevistas con más de 200 CIO de EE. UU. y Reino Unido, así como con líderes empresariales de distintos sectores— identifica seis ámbitos clave donde la conversación CEO-CIO debe reforzarse: costes, riesgos, innovación, capital humano, métricas de éxito y modernización tecnológica. La inteligencia artificial está redefiniendo la relación entre tecnología y liderazgo. En esta nueva etapa, el éxito de la transformación digital dependerá menos de la infraestructura y más de la sintonía estratégica entre quienes dirigen la visión del negocio y quienes la hacen posible desde la tecnología.
16 Octubre 2025
Rincón del CISO
El adiós definitivo a Windows 10 marca un punto de inflexión para la ciberseguridad europea. A partir de este martes, Microsoft deja de ofrecer soporte oficial a uno de los sistemas operativos más extendidos del mundo, utilizado aún por entre un 40% y un 50% de los equipos Windows en la Unión Europea. Un año de prórroga... solo para Europa Ante la magnitud del impacto, Bruselas logró que las actualizaciones de seguridad extendidas (ESU) se ofrezcan de forma gratuita hasta octubre de 2026 dentro de la UE, una medida amparada por la Ley de Mercados Digitales y las presiones de organismos comunitarios.Eso sí, el servicio no se activa automáticamente: los usuarios deben habilitarlo manualmente desde la sección de actualizaciones de Windows. Un desafío para la ciberseguridad pública y privada El final del soporte no afecta solo a los usuarios domésticos. Miles de equipos en hospitales, ayuntamientos y ministerios siguen operando con Windows 10, lo que amplifica el riesgo de vulnerabilidades críticas.Desde Pandora FMS advierten que la falta de parches y actualizaciones convierte a estas infraestructuras en un objetivo prioritario para los ciberdelincuentes. Una oportunidad para la modernización tecnológica Aunque la prórroga europea ofrece un respiro, el cambio es inevitable: muchos dispositivos no soportan Windows 11, y mantener un sistema obsoleto implicará mayores costes, caídas y riesgos operativos.Según Sancho Lerena, CEO de Pandora FMS, “no podemos olvidar a las PYMES, las más vulnerables en este proceso. La mayoría carece de planes de migración y recursos internos. Mantener Windows 10 tras su muerte tiene un coste oculto: más parches manuales, más incidentes y más inseguridad”. En este contexto, la retirada de Windows 10 representa una llamada a la acción para empresas, administraciones y proveedores tecnológicos, que deberán acelerar la renovación de infraestructuras y apostar por servicios gestionados, migraciones seguras y plataformas de monitorización.
15 Octubre 2025
Rincón del CISO
Las organizaciones que apuestan por la microsegmentación reducen un 33% el tiempo de contención del ransomware y obtienen mejores condiciones en sus pólizas de ciberseguridad. La microsegmentación se consolida como una de las estrategias más eficaces para frenar el avance del ransomware y reforzar la resiliencia digital. Así lo demuestra el nuevo informe de Akamai Technologies, “El impacto de la segmentación: por qué la microsegmentación define ahora la ciberseguridad, el riesgo y la resiliencia de las empresas”, que analiza la experiencia de más de 1.200 responsables de seguridad y tecnología en todo el mundo. El estudio revela que las compañías que aplican la microsegmentación no solo logran contener antes los incidentes, sino que también mejoran sus condiciones de ciberseguro, con primas más bajas y procesos de reclamación más ágiles. “Las organizaciones que adoptan la microsegmentación responden más rápido a las ciberamenazas y disfrutan de unas primas de seguros más bajas”, explica Francisco Arnau, vicepresidente regional de Akamai para España y Portugal. “Segmentar la red y contener la vulneración es la defensa definitiva contra los ciberataques”. Microsegmentación: de tendencia a necesidad Aunque el 90% de las empresas encuestadas ya aplica algún tipo de segmentación, solo el 35% ha alcanzado un modelo de microsegmentación completo. La mitad de las que aún no lo han hecho planea adoptarlo en los próximos dos años, y el 68% de las que ya lo usan aumentará su inversión. Entre los principales motivos para implementarla destacan: Contención del ransomware (63%) Protección de activos críticos (74%) Respuesta más rápida a incidentes (56%) Cumplimiento normativo (57%) Las grandes organizaciones (más de 1.000 millones de dólares de facturación) registraron un 33% menos de tiempo para contener incidentes, lo que acelera la mitigación y reduce costes operativos. La nueva relación entre segmentación y ciberseguros El informe también destaca una correlación directa entre la madurez de segmentación y las condiciones del ciberseguro.El 75% de las aseguradoras evalúa ahora la estrategia de segmentación durante la suscripción de las pólizas, premiando a las organizaciones con mejores prácticas. 85% afirma que la segmentación facilita los informes de auditoría. 60% ha reducido las primas gracias a su madurez en segmentación. 74% cree que mejora la aprobación de reclamaciones tras un incidente. Desafíos y próximos pasos Pese a su eficacia, la complejidad de las redes (44%) y las brechas de visibilidad (39%) siguen siendo los principales frenos a su adopción. Sin embargo, las empresas que la han implementado correctamente reportan menos sistemas comprometidos, menor coste de recuperación y mayor continuidad de negocio. La conclusión de Akamai es clara: “La microsegmentación no es una opción, es el nuevo estándar de resiliencia”, resume Arnau.
14 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

