Rincón del CISO
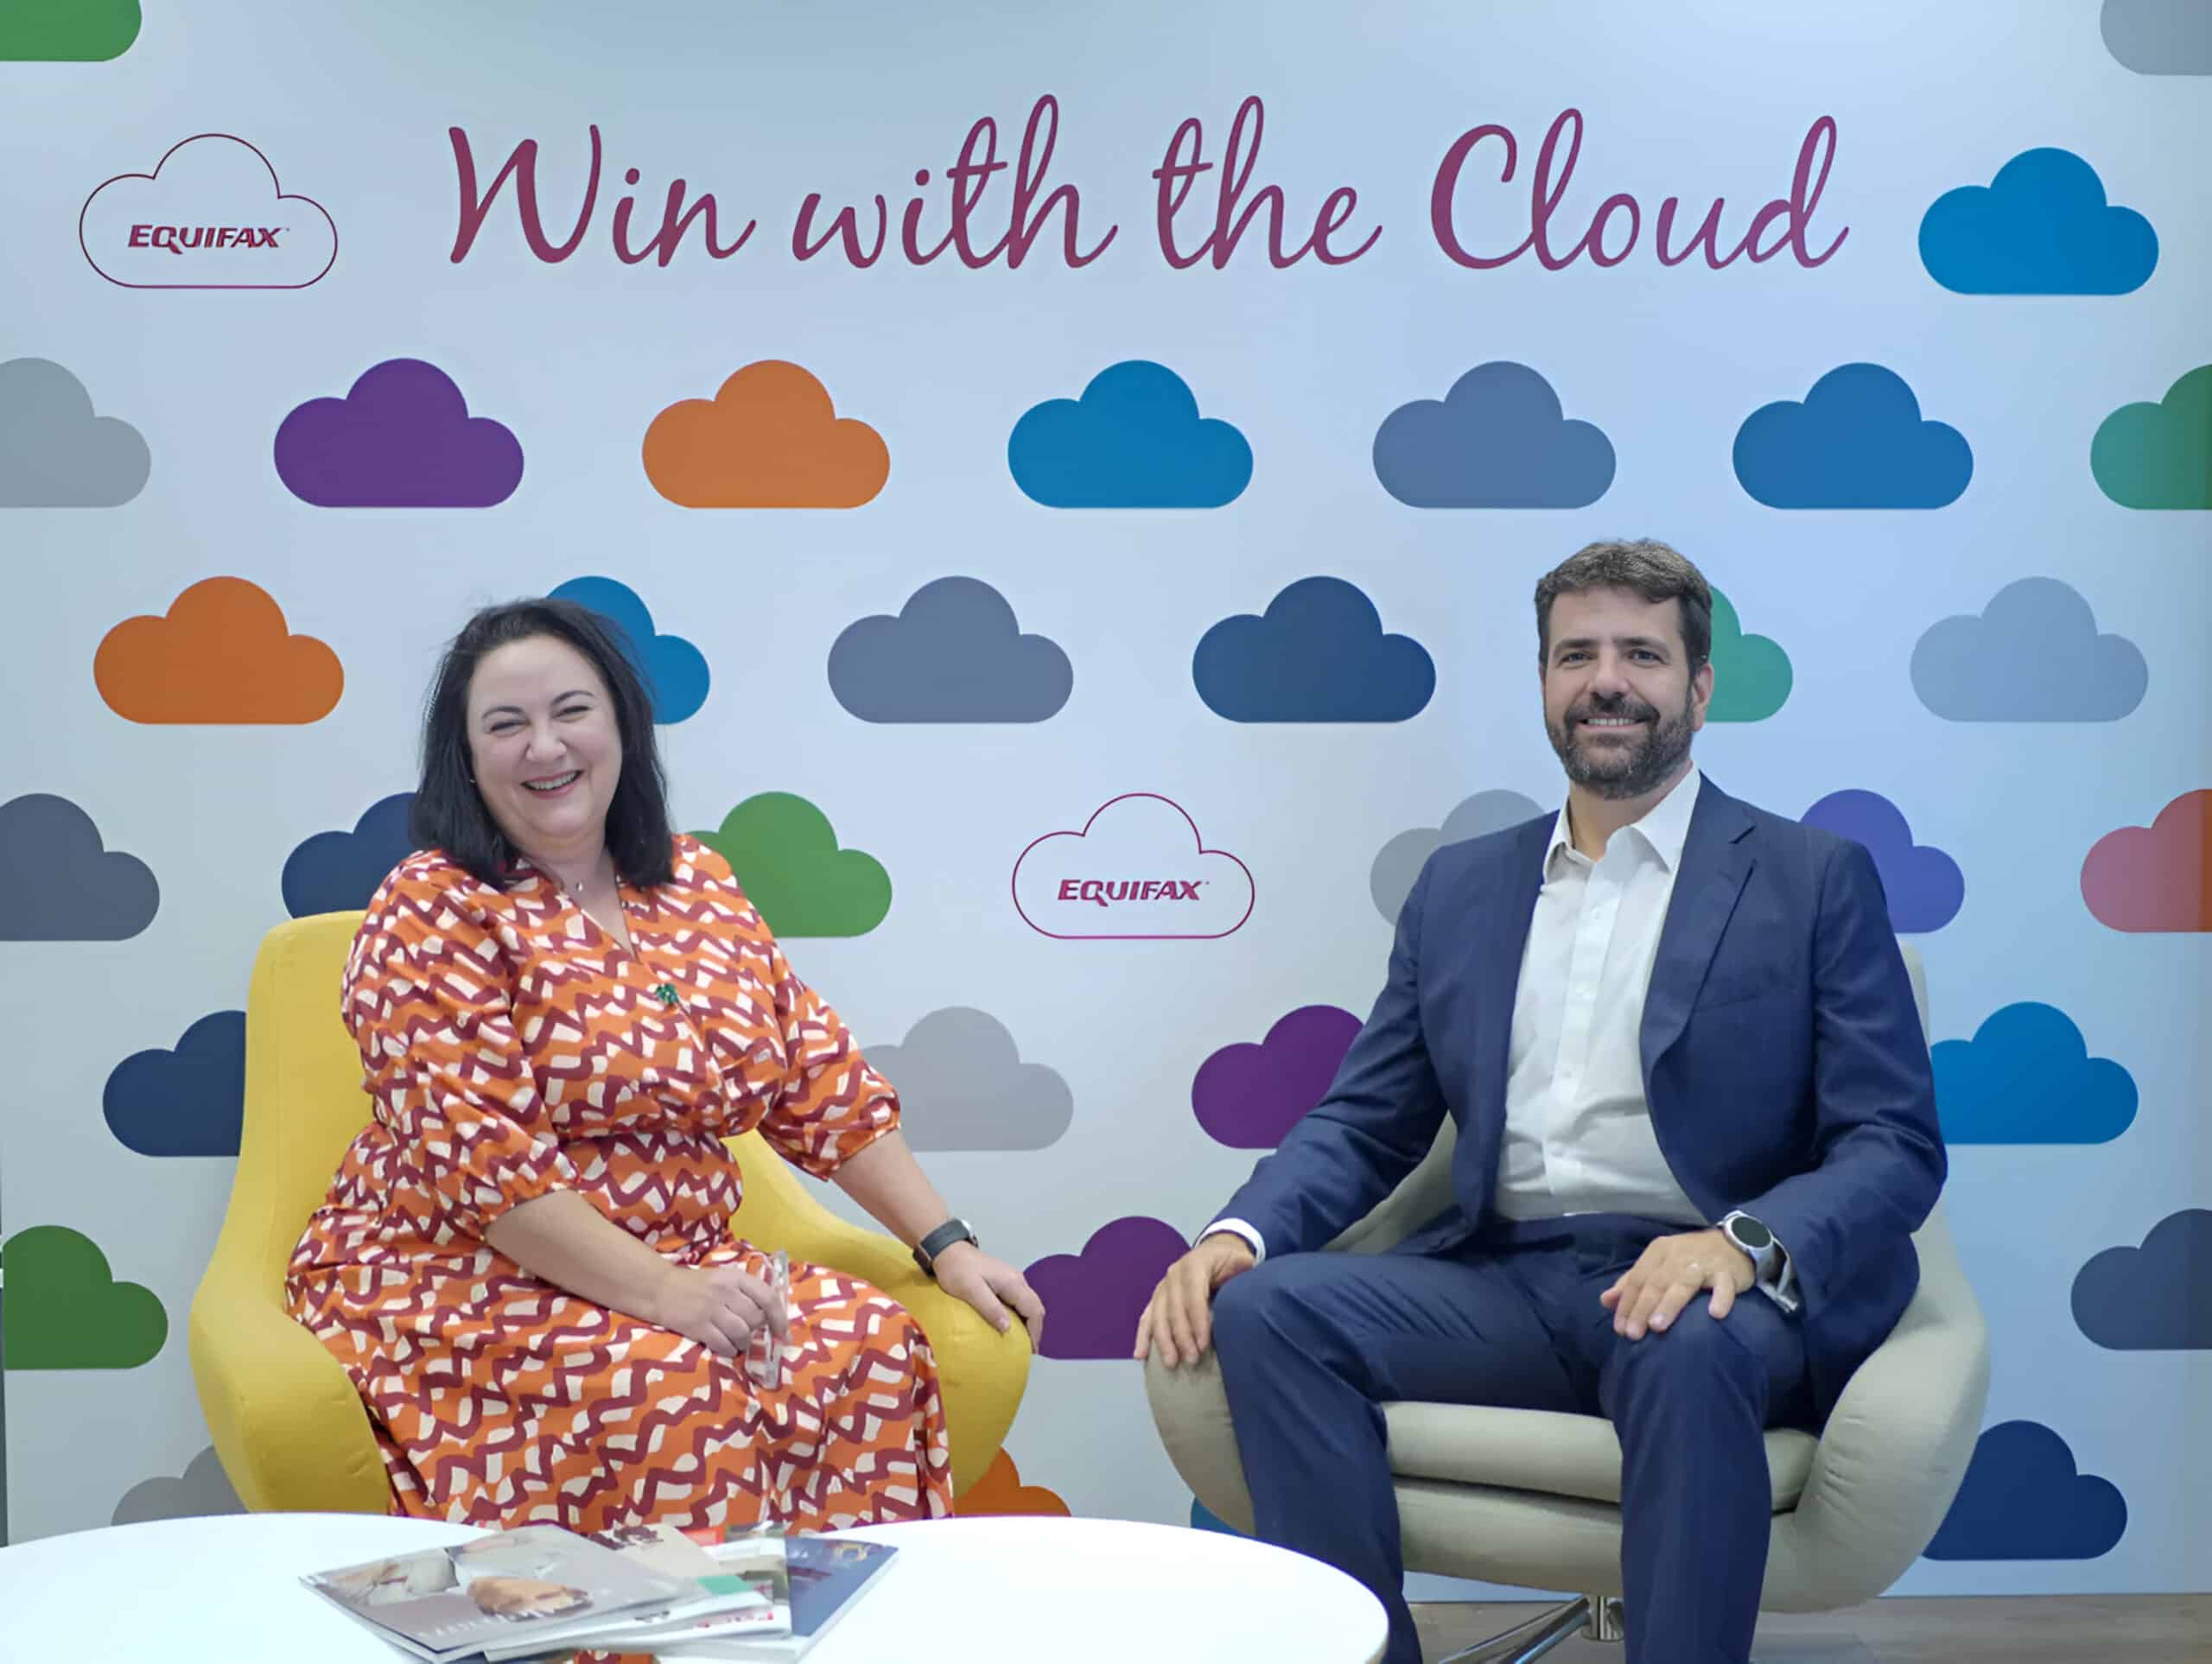
Maite Arcos, Directora General ESYS y Miembro del Consejo Asesor de CyberLideria entrevista a Javier Checa, Board Member & CISO de Equifax Iberia Maite Arcos: ¿Qué fue lo que te atrajo originalmente del mundo de la ciberseguridad? ¿Vocación, curiosidad, responsabilidad...? Javier Checa: Mi interés por la ciberseguridad empezó con la curiosidad, inspirada por la película "Juegos de Guerra" cuando era niño. El largometraje, protagonizado por Matthew Broderick, contaba la historia de un joven hacker que entraba por error en el sistema de defensa nuclear de EE. UU. creyendo que era un videojuego, y ponía al mundo al borde de la guerra nuclear. A lo largo de los años, esta curiosidad se fue transformando en vocación. Como anécdota, a esta película se le atribuye haber impulsado la primera Directiva Presidencial sobre seguridad informática en Estados Unidos, en 1984. M.A.: En tus años en Equifax, has pasado de roles más tácticos a una visión europea del riesgo y la resiliencia. ¿Cómo ha cambiado tu manera de entender el liderazgo en seguridad? J.C.: El liderazgo en seguridad hoy se basa en ser un socio estratégico del negocio, no un guardián técnico: tengo la suerte de trabajar en una compañía como Equifax en la que todos los responsables de seguridad reportamos a la alta dirección. Gracias a ello, mi rol ha evolucionado, de estar en un silo aislado, a convertirme en un puente entre los equipos técnicos y el liderazgo de la empresa y ha evolucionado desde la gestión de la tecnología a la gestión del riesgo y la habilitación del negocio, para que la organización pueda innovar de forma segura. M.A.: Muchos hablan de “cultura de seguridad”, pero pocos la construyen de verdad. ¿Qué ingredientes dirías que hacen que esa cultura no se quede en el papel? J.C.: Una cultura de seguridad genuina es el cimiento, ya que la tecnología y los procesos son su manifestación. El ingrediente más crucial es el compromiso de los empleados. En Equifax, hicimos de la seguridad una responsabilidad compartida, al ser una de las primeras empresas cotizadas en incluir una métrica de desempeño de seguridad en el cálculo del bonus anual para todos los empleados elegibles. Esto transforma la seguridad de una imposición a una parte de nuestro ADN. M.A.: Vivimos una etapa de transformación acelerada: IA, regulación, incertidumbre geopolítica... ¿Cómo mantienes la calma y la visión estratégica en un entorno tan volátil? J.C.: Para mantener la calma y la visión estratégica, me centro en la preparación. Como líder, mi papel es ser el ancla durante la tormenta. Entiendo que los incidentes son inevitables, por lo que la clave no es buscar la perfección, sino estar preparado para tomar decisiones rápidas e informadas, incluso con información incompleta. En Equifax, nuestra visión estratégica de convertirnos en una empresa Cloud Native nos ha permitido automatizar y fortalecer nuestra postura de seguridad, preparándonos para el futuro en lugar de reaccionar sólo ante el pasado. Además, realizamos simulacros y tabletops de manera recurrente, lo que nos permite estar preparados, y casi más importante, sentirnos preparados para los momentos difíciles. M.A.: Has vivido una etapa clave para Equifax tras uno de los incidentes más impactantes del sector. ¿Cómo se reconstruye la confianza —personal y organizacional— después de un momento así? J.C.: Lo más importante para reconstruir la confianza es el principio de "Say/Do": hacer lo que se ha dicho que se hará. Tras el incidente de 2017, nuestro CEO Mark Begor se comprometió públicamente a convertir Equifax en un líder en seguridad. Cumplimos esta promesa con la mayor inversión en la historia de la compañía (más de 3.000 millones de dólares) y cambiando la estructura para que el CISO, y los responsables de seguridad regionales, formen parte de la alta dirección. El éxito de este compromiso ha sido validado por terceros: en 2024, la madurez de nuestro programa de ciberseguridad superó todos los principales indicadores de la industria por quinto año consecutivo y nos ha permitido reconstruir la confianza a través de la transparencia. M.A.: ¿Hay algún hábito o rutina que te haya ayudado a mantenerte firme ante momentos complejos o decisiones críticas? J.C.: Un hábito fundamental para mantenerse firme al tomar decisiones críticas es mantener una visión estratégica que me permita diferenciar entre el ruido y el riesgo real. Si todo es un riesgo, nada lo es en realidad. Este enfoque me permite tomar decisiones con credibilidad y construir la confianza necesaria para liderar al equipo en situaciones de alta presión, lo que fomenta la innovación que es uno de los pilares de Equifax. Si hablamos de incidentes, los mayores enemigos son el tiempo y la perfección; es imposible tener información perfecta para tomar decisiones perfectas. Por eso, mi enfoque se centra en estar preparado para tomar decisiones rápidas e informadas, incluso con datos incompletos. Esto requiere, como he comentado antes, tener un plan de gestión de crisis bien definido, realizar simulacros regulares para probarlo bajo presión y fomentar una cultura de pensamiento crítico donde se cuestionan las suposiciones para evitar errores costosos. El liderazgo en momentos complejos no se trata de tener todas las respuestas, sino de mantener la calma y guiar al equipo con confianza a través de la incertidumbre. M.A.: Si pudieras hablar con tu “yo” de hace 20 años, cuando empezabas tu carrera laboral, ¿qué le dirías hoy desde la experiencia, los errores y los logros? J.C.: Le diría que disfrute del viaje y no pare de aprender. La tecnología evoluciona muy rápido, pero las habilidades de liderazgo y comunicación son la clave para un desarrollo de carrera a largo plazo. Le aconsejaría que invirtiera en sus soft skills y construyera una red de contactos, ya que esas habilidades son tan importantes como el conocimiento técnico para ascender en la carrera profesional. M.A.: Si tuvieras que dejar una idea, una frase o una enseñanza para alguien que empieza hoy su camino en ciberseguridad o tecnología… ¿cuál sería? J.C.: Mi enseñanza es: "Si quieres proteger algo, primero tienes que conocerlo". Es el principio fundamental de la ciberseguridad. Antes de implementar cualquier control, debes entender la tecnología subyacente que estás protegiendo. Esto te permite ir más allá del simple cumplimiento de una lista de verificación y te capacita para construir una postura de seguridad verdaderamente robusta y resiliente.
30 Septiembre 2025
Rincón del CISO
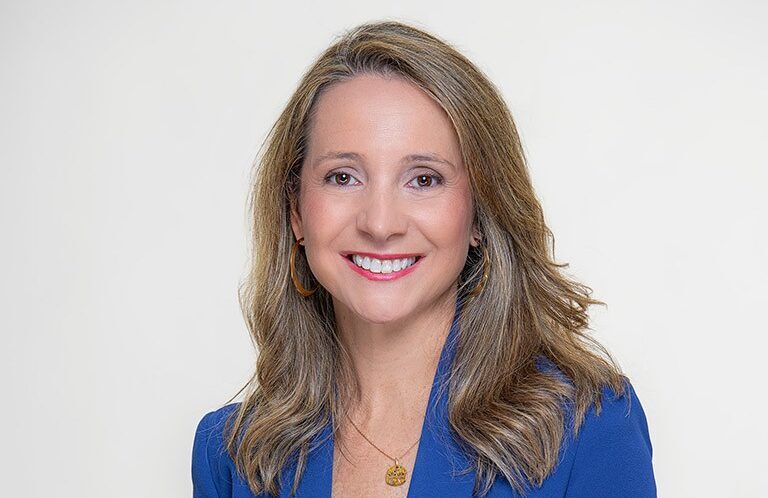
La mayoría de empresas saben que sus empleados usan ChatGPT, pero aún no tienen una política de uso responsable de IA ni han formado a sus equipos Todos sabemos que en las empresas se está usando ChatGPT y otras herramientas de IA generativa (IAGEN). Lo sabemos porque lo hemos visto en nuestros propios equipos, porque nos lo han contado, porque algunos presumen de que ya no contestan emails sino que la IA lo hace por ellos, o porque nosotros mismos lo hemos probado. La realidad es que la IA, y sobre todo, la IAGEN está dentro de las organizaciones, nos guste o no, y lo está de forma espontánea, sin control y sin reglas claras. Y aquí aparece la gran paradoja: la mayoría de directivos con los que hablas son conscientes de ello, pero sus empresas aún no han aprobado una política de uso responsable ni han formado a sus equipos. Es como conducir un coche a toda velocidad sin haber pasado nunca por la autoescuela. El problema de mirar hacia otro lado no es solo un problema legal. Por supuesto, la normativa está ahí, con el nuevo Reglamento Europeo de Inteligencia Artificial (RIA) marcando un antes y un después en cómo debemos gestionar estas herramientas. También está el Reglamento General de Protección de Datos (RGPD) recordándonos que los datos no son un juguete. Pero más allá del marco regulatorio, hay un riesgo cultural y organizativo enorme: dejar que la IA se use sin límites, normas y criterio significa abrir la puerta a errores graves, a sesgos en la información, a filtraciones de datos confidenciales, a una pérdida de confianza por parte de clientes e inversores. Y al mismo tiempo, es una oportunidad desperdiciada, porque la IA no solo genera riesgos, también ahorra tiempo, multiplica la eficiencia y puede ser una auténtica ventaja competitiva si se sabe integrar bien. Lo que diferencia a las empresas que avanzan de las que se quedan atrás no es si usan o no usan IA, porque todas acabarán haciéndolo. La diferencia está en quién se atreve a gestionarla de manera responsable y estratégica. Y aquí es donde el sector legal tiene un papel fundamental. Nuestro rol no puede limitarse a redactar cláusulas o advertir de sanciones: tenemos que ser quienes lideremos el cambio cultural dentro de las organizaciones, quienes traduzcamos la complejidad del RIA en pautas sencillas para los equipos, quienes expliquemos cómo aprovechar la tecnología sin caer en prácticas de riesgo. El área legal tiene la oportunidad de dejar de ser visto como un freno y convertirse en un motor de transformación. Porque no se trata de prohibir, sino de enseñar a usar. No se trata de poner barreras, sino de abrir caminos seguros. Y esto requiere algo más que documentos: exige formación práctica, ejemplos reales, simulaciones, conversaciones con los equipos para que entiendan cómo usar la IA en su día a día, cuándo pueden confiar en una respuesta y cuándo deben desconfiar, qué tipo de información nunca deben introducir en estas herramientas, qué significa realmente hablar de sesgos y transparencia. En definitiva, se trata de darles las llaves para conducir con seguridad, no de dejarles correr sin frenos. Las políticas de uso responsable de IA no deberían ser vistas como un trámite burocrático, sino como una herramienta estratégica que protege a la empresa y, al mismo tiempo, le permite avanzar más rápido. Son un seguro de continuidad, igual que lo es tener un plan de compliance o un protocolo de ciberseguridad. Porque cuando una organización demuestra que sabe usar la IA con criterio, genera confianza en el mercado, atrae talento, abre la puerta a inversores y asegura que sus operaciones no se detendrán por un error evitable. Lo hemos dicho muchas veces. El reto no está en la tecnología, sino en la cultura. Y es aquí donde los profesionales del derecho tenemos mucho que decir. El momento de actuar es ahora, no cuando aparezca la primera sanción o cuando se publique en prensa la filtración de un documento interno. Estoy convencida de que el sector legal tiene la oportunidad histórica de guiar a las empresas en este camino. La pregunta es si lo haremos ahora, cuando todavía estamos a tiempo, o más tarde, cuando ya no tengamos margen de maniobra. María M. Pardo de Vera Socia Digital y Compliance CECA MAGÁN Abogados.
30 Septiembre 2025
Rincón del CISO
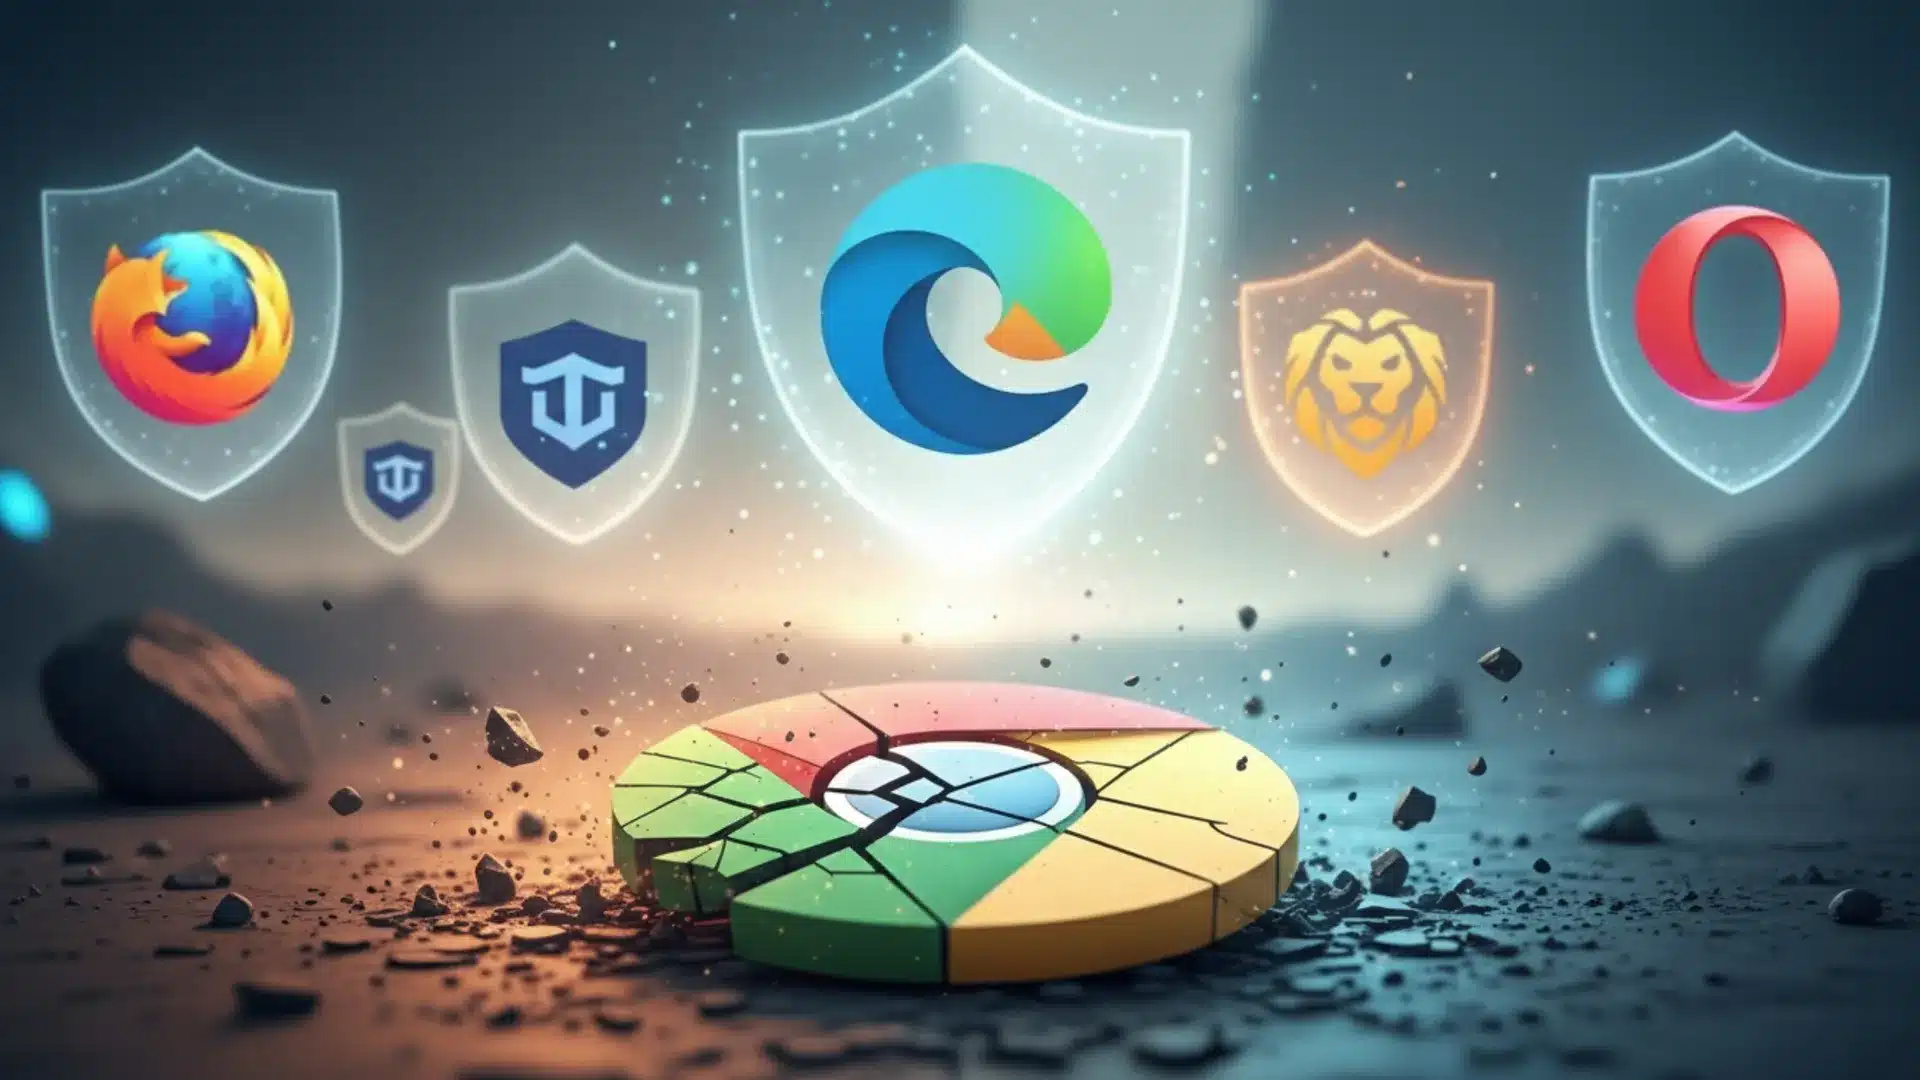
Google Chrome sigue siendo el navegador más utilizado del mundo, pero expertos en ciberseguridad advierten que no es precisamente la opción más segura si lo que te preocupa es la privacidad. Su enorme popularidad contrasta con una realidad incómoda: se trata de una herramienta altamente intrusiva, diseñada para alimentar el negocio publicitario de Google con los datos de millones de usuarios. Lo que para la mayoría es una simple aplicación de uso diario —ya sea en el trabajo, la universidad o en casa— es, en realidad, un canal constante de recopilación de información. Cada clic, búsqueda o página visitada se transforma en materia prima para algoritmos que construyen perfiles detallados con fines comerciales. El resultado: una experiencia de navegación menos privada y dispositivos que, en ocasiones, funcionan más lentos por el elevado consumo de recursos. El problema de fondo Chrome no solo consume una gran cantidad de memoria RAM, también recopila datos de manera intensiva y los vincula con la cuenta de Google, ampliando el alcance de esa vigilancia a otros servicios como Gmail o YouTube. Esto genera un nivel de seguimiento mucho más profundo que el de otros navegadores, lo que incrementa tanto la exposición a la publicidad dirigida como el riesgo en caso de filtraciones de información. Las alternativas que priorizan la privacidad La buena noticia es que existen navegadores que ponen al usuario en el centro y ofrecen opciones más respetuosas con la seguridad digital: DuckDuckGo: bloquea rastreadores y anuncios invasivos por defecto, eliminando la necesidad de configuraciones adicionales. Vivaldi: pensado para usuarios que buscan personalización y protección avanzada, evita la creación de perfiles ocultos y cifra datos en varios de sus servicios. Shift: combina funciones de navegador con un espacio de trabajo integral y presume de ser carbono neutro. Opera: incorpora una VPN gratuita y herramientas de organización integradas desde el inicio. Brave: destaca por su velocidad, bloqueo total de anuncios y rastreadores, además de integrar un asistente de IA, VPN y cortafuegos. Más control, menos rastreo Estas opciones no solo reducen el seguimiento de la actividad online, también consumen menos recursos y ofrecen un mayor control sobre los datos compartidos. En definitiva, devuelven al usuario la capacidad de navegar sin estar bajo vigilancia constante y sin que su información se convierta en moneda de cambio. El debate ya no es si Chrome es rápido o cómodo, sino qué precio estás dispuesto a pagar con tu privacidad. Y cada vez más voces expertas coinciden en que ha llegado el momento de replantearse la elección del navegador.
30 Septiembre 2025
Rincón del CISO
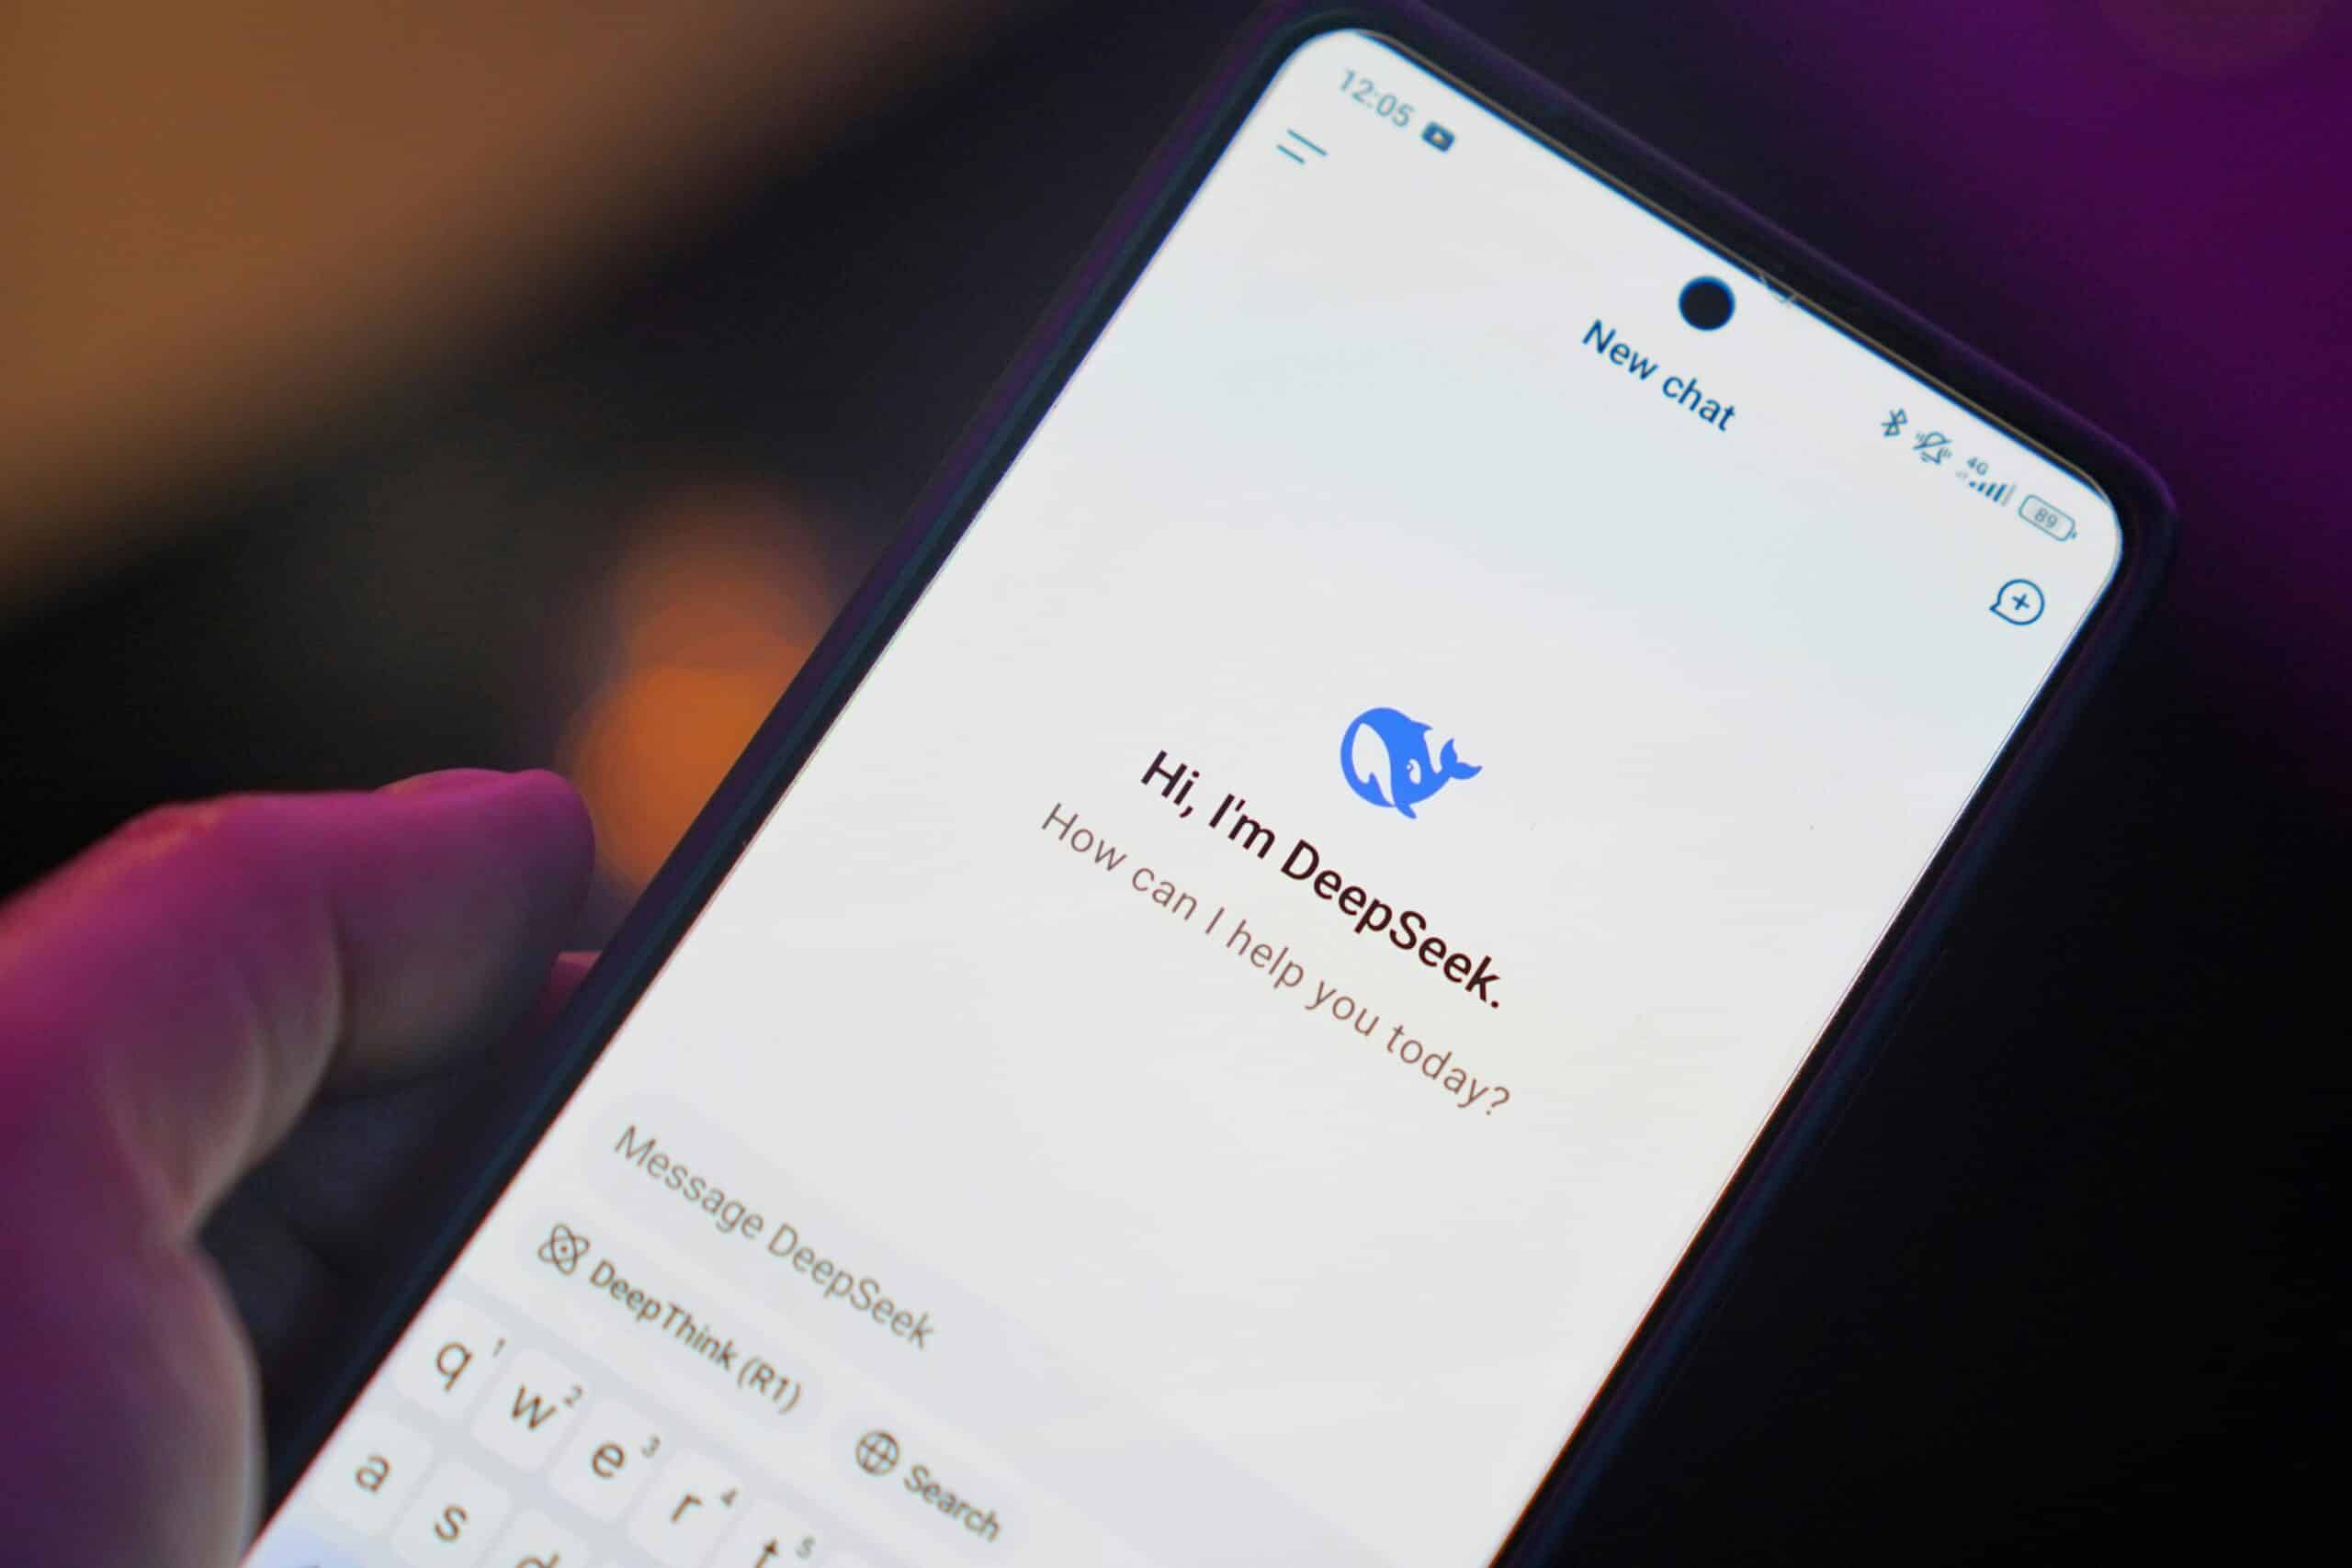
El auge de nuevas aplicaciones de inteligencia artificial y las vulnerabilidades persistentes en programas antiguos se han convertido en un serio desafío para la ciberseguridad corporativa. Así lo revela el último Monthly Threat Report de Hornetsecurity, publicado en septiembre de 2025. DeepSeek: crecimiento rápido, seguridad débil La aplicación de IA DeepSeek ha vivido un crecimiento acelerado, pero lo hizo sin cumplir con medidas básicas de protección. Expertos en seguridad detectaron bases de datos expuestas y políticas de privacidad permisivas que permitían recopilar historiales de chat y hasta patrones de escritura de los usuarios.Este último punto, conocido como biometría de pulsaciones, puede identificar a una persona de manera única, comprometiendo totalmente su anonimato.El informe advierte que las empresas deben realizar evaluaciones exhaustivas de cada proveedor de IA e implementar políticas sólidas de seguridad y cumplimiento normativo antes de adoptar estas soluciones. Software heredado: un blanco cada vez más frecuente Herramientas clásicas como lectores de PDF, controladores de impresoras o compresores de archivos están siendo atacadas con más frecuencia. Un ejemplo reciente fue la vulnerabilidad de WinRAR, instalada en millones de dispositivos, que permitía la ejecución remota de código al abrir un archivo comprimido.Aunque se lanzó un parche rápidamente, este tipo de programas presenta un riesgo añadido: no suelen actualizarse con la rapidez que exigen las amenazas actuales. Según Hornetsecurity, la previsión es que los ciberataques dirigidos contra este tipo de software sigan en aumento. Un informe de referencia El Monthly Threat Report de Hornetsecurity analiza cada mes las tendencias en seguridad de Microsoft 365, las principales amenazas en correo electrónico y los incidentes más relevantes en ciberseguridad a nivel global.
29 Septiembre 2025
Rincón del CISO
Las autoridades de ciberseguridad de Estados Unidos han emitido una directiva de emergencia tras confirmar que un grupo avanzado de ciberdelincuentes ha logrado infiltrarse en, al menos, una agencia gubernamental. El incidente apunta a una campaña de espionaje a gran escala, con foco en vulnerabilidades críticas de software de Cisco. Aunque el Gobierno no ha señalado públicamente a los responsables, expertos independientes creen que se trata de atacantes con respaldo estatal desde China. Los hackers habrían explotado fallos desconocidos durante meses, afectando potencialmente a cientos de dispositivos en redes federales. Chris Butera, alto cargo de la Agencia de Ciberseguridad e Infraestructura (CISA), explicó que la medida busca dimensionar el alcance del ataque y frenar nuevas intrusiones. La orden exige a todas las agencias civiles actualizar su software y reportar incidentes antes de que termine el viernes. Cisco confirmó que colabora con el Gobierno desde mayo y que ya ha detectado tres vulnerabilidades adicionales explotadas en esta campaña. A la alerta estadounidense se ha sumado el Gobierno británico, que advirtió sobre una “evolución significativa” en el malware utilizado. El contexto no es menor: hace apenas unos días, investigadores de Mandiant (Google) revelaron que otro grupo de hackers vinculados a China había comprometido a desarrolladores de software y bufetes de abogados en EE.UU., con el objetivo de recolectar información estratégica en plena disputa comercial con Washington. La amenaza es clara: mientras se liberan parches de seguridad, el riesgo de ataques masivos aumenta, ya que otros grupos criminales pueden intentar aprovechar las brechas ahora expuestas.
26 Septiembre 2025
Rincón del CISO
El final del verano y los meses posteriores se han consolidado como un periodo clave tanto para realizar escapadas como para planificar las vacaciones del próximo año. Según datos del Observatorio Nacional del Turismo Emisor (ObservaTUR), en 2024 el 17 % de los españoles eligió septiembre para viajar, cinco puntos más que en 2023. La combinación de precios más bajos y menor afluencia lo convierte en un momento atractivo no solo para los viajeros, sino también para los ciberdelincuentes. “Septiembre marca no solo la vuelta al trabajo y al cole, sino también un mes en el que muchas personas aprovechan para viajar y, al mismo tiempo, empezar a planificar sus próximas vacaciones”, explica Josep Albors, director de Investigación y Concienciación de ESET España. “Ese contexto crea una ocasión perfecta para los ciberdelincuentes. Entre los fraudes más comunes en estas fechas destacan los portales falsos que imitan agencias de viaje reconocidas, las ofertas de vuelos o alojamientos a precios irreales que nunca llegan a materializarse y los anuncios que buscan captar pagos por adelantado. En muchos casos, las víctimas no solo pierden dinero, sino que también exponen datos personales y bancarios que pueden ser reutilizados en otros fraudes”. Riesgos digitales más habituales al organizar un viaje Planificar unas vacaciones online implica cada vez más riesgos: páginas web fraudulentas, anuncios engañosos en redes sociales o correos electrónicos falsos que simulan ser de plataformas legítimas. Estas tácticas buscan robar credenciales financieras o conseguir transferencias directas. “Incluso hemos detectado casos en los que los ciberdelincuentes aprovechan los sistemas internos de mensajería de portales legítimos para contactar con los clientes y ganarse su confianza”, advierte Albors. Las conexiones WiFi públicas, habituales en aeropuertos, estaciones u hoteles, también son un punto débil. Aunque su seguridad ha mejorado, persiste el riesgo de que se creen puntos de acceso falsos para interceptar información. Además, en países con menor protección de la privacidad, la exposición es mayor. Para mitigar este riesgo, ESET recomienda utilizar SIMs o eSIMs seguras y activar siempre una VPN antes de conectarse a redes abiertas. Los dispositivos móviles, acompañantes inseparables del viajero, concentran gran cantidad de información sensible. Por ello, deben protegerse con contraseñas robustas, sistemas biométricos, doble factor de autenticación y cifrado. También es recomendable activar la función de localización en caso de pérdida o robo. Finalmente, la actividad en redes sociales puede exponer riesgos adicionales: publicar ubicaciones o fotos en tiempo real puede convertirse en una señal de que la vivienda está vacía. Limitar estas publicaciones a contactos de confianza es una medida de seguridad adicional. Consejos de ESET para viajar con seguridad digital Comprobar la URL y el certificado de seguridad: reservar únicamente en sitios oficiales con HTTPS y dominios verificados. Desconfiar de precios demasiado bajos: si una oferta parece irreal, probablemente lo sea. Evitar transferencias directas a cuentas desconocidas: optar por tarjetas o pasarelas seguras con protección al comprador. Revisar la reputación de la web o app: elegir plataformas reconocidas y con reseñas verificadas. Cuidado con la urgencia: las estafas suelen presionar con mensajes de “última oportunidad” o plazos cortos. Con estas pautas, ESET anima a los usuarios a disfrutar de sus viajes y a planificar vacaciones online con confianza, protegiendo tanto su inversión como su información personal frente a los riesgos digitales más habituales.
25 Septiembre 2025
Rincón del CISO
La inteligencia artificial avanza con fuerza en las empresas, pero su éxito depende de un factor que a menudo se pasa por alto: la calidad y preparación de la información. Un nuevo estudio internacional destaca que, aunque la mayoría de los responsables de TI consideran la IA como una prioridad estratégica, todavía existen retos en la gestión de datos que condicionan su despliegue seguro y eficaz. Preparar los datos: el eslabón imprescindible El informe subraya que tres de cada cuatro líderes de TI creen que simplificar y organizar la información es esencial para aprovechar al máximo las iniciativas de inteligencia artificial. La complejidad de los datos —en especial los no estructurados— aparece como uno de los mayores desafíos, lo que obliga a repensar cómo se recopila, protege y utiliza la información dentro de las organizaciones. A pesar de estos retos, la visión es optimista: más de la mitad de los encuestados confían en que podrán demostrar el retorno de la inversión (ROI) de sus proyectos de IA y destacan la importancia de alinear seguridad, gobierno de datos y estrategia digital. La seguridad de la información como motor de confianza El estudio refleja también un cambio cultural en las organizaciones: cerca de la mitad de los responsables de TI ya están desarrollando programas de seguridad de datos adaptados a la IA, lo que muestra una clara tendencia hacia la protección proactiva y la gestión responsable de la información. Aunque menos de la mitad afirma tener plena confianza en sus métricas actuales, la contratación de nuevos perfiles como Chief AI Officer o directores digitales está ayudando a dar mayor coherencia y liderazgo a la estrategia. La IA generativa gana protagonismo Uno de los aspectos más destacados del informe es el rápido crecimiento de la IA generativa. Un 32% de las organizaciones ya la ha adoptado y otro 26% planea hacerlo en los próximos seis meses. Sus aplicaciones más comunes están en operaciones de seguridad (39%), productividad de empleados (36%) y desarrollo de software (34%). La IA con agentes autónomos aún se encuentra en una fase inicial, pero su evolución marcará el siguiente paso en la automatización avanzada. Conclusión La investigación confirma que el éxito de la IA no depende solo de la tecnología, sino de la madurez en la gestión de la información. Las organizaciones que logren simplificar sus flujos de datos, reforzar la seguridad y alinear sus estrategias digitales estarán mejor posicionadas para aprovechar todo el potencial de la inteligencia artificial, generando innovación y crecimiento sostenibles.
24 Septiembre 2025
Rincón del CISO
El sector tecnológico asiste a un movimiento sin precedentes: Oracle y OpenAI han firmado un acuerdo valorado en 300.000 millones de dólares para asegurar capacidad de cómputo en la nube. Una jugada que podría marcar el futuro de la inteligencia artificial… o alimentar la sospecha de que estamos ante una burbuja tecnológica sin precedentes. Proyecto Stargate: la infraestructura colosalLa alianza incluye un compromiso de OpenAI de gastar 60.000 millones anuales en la nube de Oracle, lo que garantiza un suministro energético y de cómputo descomunal. Esta capacidad servirá de base para Proyecto Stargate, un plan de 500.000 millones de dólares destinado a crear la próxima generación de infraestructura de IA en EE. UU., con socios como SoftBank y MGX. Oracle: de rezagado a protagonistaEl anuncio ha catapultado a Oracle en el mercado: sus acciones se dispararon más de un 40% en un día y su cartera de contratos futuros se cuadruplicó. Con una arquitectura optimizada para cargas de IA y acceso a GPUs de Nvidia, la compañía se posiciona en la élite del sector. El reto: pasar de ser un negocio de software rentable a un proveedor de infraestructura intensiva en capital, con deuda creciente y riesgos financieros considerables. OpenAI: supervivencia y diversificaciónPara OpenAI, este pacto es cuestión de supervivencia. La compañía ha sufrido históricamente una falta crítica de potencia de cálculo que limita su avance hacia modelos más ambiciosos. Con este acuerdo, obtiene estabilidad y rompe su dependencia casi total de Microsoft Azure, construyendo un “foso competitivo” frente a rivales que difícilmente podrán acceder a semejantes recursos. ¿Apuesta estratégica o exceso especulativo?El coste es descomunal: OpenAI factura entre 10.000 y 12.000 millones de dólares anuales, pero asumirá gastos de 60.000 millones al año solo con Oracle. Moody’s ya ha advertido sobre el riesgo de crédito de Oracle por vincular su futuro a un cliente deficitario. Críticos señalan que este movimiento podría ser la cúspide de la burbuja de la IA, donde la inversión supera con creces los retornos actuales. Impacto en la nube y el cliente finalEl pacto desafía directamente a AWS, Azure y Google Cloud, reconfigurando el mercado en torno a la IA a gran escala. A nivel práctico, las empresas usuarias de Oracle accederán a modelos como GPT-5 integrados en aplicaciones de negocio, mientras que OpenAI podrá avanzar en el desarrollo de sistemas más potentes y estables. El desenlace sigue abierto: si el mercado empresarial adopta la IA masivamente, se recordará como una jugada maestra. Si la financiación se agota o el entusiasmo se desinfla, podría convertirse en el mayor tropiezo estratégico de la era digital.
23 Septiembre 2025
Rincón del CISO
El robo de credenciales se ha consolidado como la vía principal para infiltrarse en sistemas corporativos, superando las técnicas tradicionales de hackeo. Según ESET, en 2023 un tercio de las brechas de datos se produjo por acceso no autorizado mediante contraseñas, y en 2024 se registraron más de 3.200 millones de credenciales robadas a nivel global. “Hoy en día, los atacantes prefieren usar llaves legítimas: contraseñas, tokens y cookies de sesión que les permiten entrar como usuarios de confianza sin levantar sospechas”, explica Josep Albors, director de investigación y concienciación de ESET España. “Esto convierte la protección de las credenciales en una prioridad estratégica para cualquier empresa”. El modus operandi de los ciberdelincuentes incluye phishing, malware especializado, ataques automatizados de fuerza bruta, brechas en proveedores o servicios externos y técnicas avanzadas para evadir la autenticación multifactor (MFA). Casos recientes como Change Healthcare y Snowflake en 2024 muestran cómo un simple conjunto de credenciales puede permitir movimientos laterales, robo de datos y despliegue de ransomware a gran escala. Para hacer frente a esta amenaza, ESET recomienda un modelo Zero Trust que combine autenticación avanzada, MFA robusta, privilegios mínimos, segmentación de red, monitorización constante y programas de concienciación sobre ingeniería social. También aconseja el uso de servicios MDR para vigilancia 24/7, detección proactiva de amenazas y respuesta inmediata ante incidentes. Con los ciberdelincuentes cada vez más centrados en robar llaves legítimas, proteger las credenciales y reforzar los accesos ya no es opcional, sino una cuestión de supervivencia digital para las organizaciones.
22 Septiembre 2025
Rincón del CISO
El inicio de las preventas del esperado iPhone 17 no solo ha generado expectación entre los usuarios, sino también una oleada de estafas digitales detectadas por Kaspersky. Los ciberdelincuentes están explotando la popularidad del dispositivo a través de páginas fraudulentas, sorteos engañosos y falsos programas de prueba, con el objetivo de robar datos personales y financieros. El impacto de estas prácticas puede traducirse en pérdidas económicas y en la exposición de información sensible. Principales modalidades de fraude detectadas Tiendas falsas que imitan a AppleUna de las estafas más frecuentes consiste en páginas web que simulan la tienda oficial, ofreciendo la posibilidad de “reservar” el iPhone 17 de manera anticipada. En realidad, el proceso de pago sirve para sustraer los datos de las tarjetas bancarias de las víctimas. Sorteos y loterías fraudulentasTambién circulan anuncios de supuestos concursos en los que se promete un iPhone gratuito. Para participar, los usuarios deben rellenar formularios con información personal (correo electrónico, teléfono, dirección, etc.) e incluso pagar tasas de envío o gestión. Estos portales suelen incluir testimonios falsos de “ganadores” que aseguran haber recibido su premio. Falsos programas de prueba o fidelizaciónOtra táctica consiste en invitar a los usuarios a convertirse en “probadores” del iPhone 17. Bajo este pretexto, los delincuentes recaban datos de contacto y direcciones de envío, además de solicitar pagos por supuestos gastos de entrega. Los dispositivos nunca llegan y, en su lugar, las víctimas reciben spam o nuevos intentos de phishing. Advertencia de los expertos “Los ciberdelincuentes aprovechan la emoción que despiertan los grandes lanzamientos tecnológicos, transformando la curiosidad de los consumidores en un riesgo para su seguridad digital. Hoy vemos campañas mucho más sofisticadas, con páginas que imitan de forma convincente a las oficiales. Para protegerse, los usuarios deben verificar cada paso y evitar actuar por impulso”, explica Tatyana Shcherbakova, analista de Kaspersky. Recomendaciones para no caer en estas estafas Comprar únicamente en canales oficiales: web de Apple, distribuidores certificados u operadores reconocidos. Comprobar la URL y desconfiar de mensajes inesperados que prometan premios o descuentos. No compartir datos sensibles a cambio de regalos o sorteos poco claros. Activar la autenticación multifactor en Apple ID y aplicaciones financieras, además de revisar periódicamente los movimientos bancarios. Utilizar soluciones de ciberseguridad avanzada, como Kaspersky Premium, capaces de bloquear páginas fraudulentas y proteger contraseñas, datos bancarios y credenciales de monederos digitales.
19 Septiembre 2025
Rincón del CISO
Plataformas como Instagram, YouTube o X se han convertido en terreno fértil para una nueva generación de fraudes financieros que utilizan inteligencia artificial para ganar credibilidad y viralidad. ESET advierte de un crecimiento notable de estas estafas en España, donde se han detectado deepfakes del presidente Pedro Sánchez o falsos anuncios protagonizados por Isabel Díaz Ayuso, además de suplantaciones de grandes compañías como Iberdrola. El problema no es menor: según el FBI, los fraudes de inversión ya son el negocio más lucrativo del cibercrimen. Solo en 2023 causaron pérdidas superiores a 6.600 millones de dólares, una cifra que triplica a la del conocido BEC (Business Email Compromise). Josep Albors, director de Investigación y Concienciación de ESET España, alerta: “Cada vez resulta más complejo diferenciar entre un anuncio auténtico y uno fraudulento. Con los deepfakes y otros recursos basados en IA, los estafadores logran que sus montajes parezcan legítimos”. Estrategias de engaño cada vez más sofisticadas Los ataques suelen arrancar con anuncios patrocinados o publicaciones manipuladas que suplantan a políticos, personalidades o bancos. Entre los ejemplos recientes se incluyen: Un falso reportaje con la imagen de Isabel Díaz Ayuso en X, que redirigía a webs fraudulentas con apariencia de medios de comunicación. Un deepfake en YouTube de Pedro Sánchez avalando supuestas inversiones seguras, acompañado de testimonios inventados. Anuncios en Instagram que simulaban ser entidades financieras, ofreciendo intereses elevados para captar usuarios y trasladarlos a grupos de WhatsApp controlados por ciberdelincuentes. La evolución es clara: los antiguos correos mal escritos han dado paso a campañas elaboradas, que circulan en los mismos entornos digitales donde los usuarios buscan información, ocio o conexión social. ESET documentó también intentos de fraude mediante correos de phishing que usurpaban la identidad de Iberdrola, así como ataques en CoinMarketCap y Cointelegraph con ventanas emergentes que vaciaban carteras de criptomonedas. Factores que nos hacen vulnerables Los estafadores se aprovechan del contexto económico incierto, la urgencia por obtener ingresos adicionales y el desconocimiento sobre tecnologías emergentes como los deepfakes. Para reforzar la apariencia de autenticidad, utilizan cuentas verificadas o previamente hackeadas. Consejos de protección frente a fraudes de inversión ESET subraya la importancia de identificar señales de alerta: Desconfía de anuncios con rentabilidades demasiado atractivas. No creas en avales de políticos o celebridades, especialmente en vídeos con voces artificiales o fallos visuales. Evita actuar bajo presión de invertir de inmediato. Revisa siempre la legitimidad de las ofertas financieras y no compartas información personal tras un clic en redes sociales. Instala soluciones de seguridad fiables en todos los dispositivos. En caso de ser víctima, se recomienda contactar con el banco, bloquear tarjetas afectadas y denunciar el fraude ante las autoridades. “La clave está en desconfiar de lo fácil, identificar señales de advertencia y proteger siempre nuestros datos”, concluye Albors.
18 Septiembre 2025
Rincón del CISO
Un estudio internacional desarrollado por la compañía noruega Opera [NASDAQ: OPRA] junto a la organización sin ánimo de lucro Oxford Mindfulness revela que siete de cada diez adultos se sienten estresados en su día a día y que el 97% estaría dispuesto a recurrir al mindfulness como vía para aliviar esa presión. Aunque existe amplia evidencia científica sobre los beneficios de la meditación o de ejercicios de respiración, más de la mitad de los encuestados admite no haberlos integrado todavía en su rutina. Mindfulness en la vida diaria El interés es alto, pero su aplicación sigue siendo limitada: únicamente el 46% practica mindfulness en el entorno laboral y un 47% en casa. Además, solo el 39% utiliza recursos digitales orientados al bienestar mental. Investigaciones recientes de las universidades de Southampton y Bath señalan que dedicar diez minutos diarios a estas técnicas puede reducir síntomas de ansiedad y depresión de manera significativa. Para Sharon Hadley, directora ejecutiva de Oxford Mindfulness, “el mindfulness no es un lujo, sino una práctica sencilla que puede integrarse en el día a día. Pequeñas pausas para respirar o meditar ayudan a gestionar mejor el estrés tanto en el trabajo como en casa”. El papel de la tecnología: Opera Air El estudio también muestra la fuerte exposición digital: el 70% de los adultos pasa al menos 4 horas frente al ordenador en el trabajo y un 68% dedica 2 horas adicionales en casa. Este hábito intensivo está directamente relacionado con la sensación de saturación al navegar en Internet. Para responder a este reto, Opera ha lanzado Opera Air, un navegador que incorpora herramientas de mindfulness en la experiencia online: Take a Break: ejercicios de respiración, estiramientos y meditaciones guiadas de 3 a 16 minutos, con recordatorios programables. Boosts: paisajes sonoros basados en la técnica de binaural beats, que favorecen concentración, calma o creatividad. Los usuarios pueden personalizar sonidos y compartirlos con su red. “Internet puede ser origen de estrés, pero también un espacio donde empezar a encontrar calma. Con Opera Air queremos ofrecer recursos gratuitos y sencillos que acompañen a los usuarios en su bienestar digital”, añade Hadley. El estudio se basó en una encuesta a 4.000 adultos en Estados Unidos, Reino Unido, Brasil y Turquía, realizada a través de la plataforma PollFish.
17 Septiembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

