Rincón del CISO
La Generación Z y los Millennials han crecido en un mundo digital en el que internet, redes sociales y aplicaciones forman parte de su día a día. Esta familiaridad con la tecnología les convierte en usuarios avanzados, pero también en uno de los colectivos más expuestos a las ciberamenazas. Según un informe de la National Cybersecurity Alliance, difundido por la compañía de ciberseguridad ESET, el 65% de la Generación Z y el 64% de los Millennials se consideran “siempre conectados” y gestionan más cuentas digitales que cualquier otro grupo de edad. Una mayor huella online implica también más contraseñas, más datos dispersos y, en consecuencia, más puertas de entrada para los ciberdelincuentes. “Lo preocupante no es la falta de experiencia digital, sino la ausencia de hábitos consistentes de autoprotección”, explica Josep Albors, director de investigación y concienciación de ESET España. “La confianza tecnológica de los jóvenes contrasta con una escasa percepción del riesgo”. Brechas de seguridad en la Generación Z El estudio revela carencias significativas en las prácticas de seguridad digital de los más jóvenes: Solo el 58% utiliza contraseñas únicas, frente al 71% de los baby boomers. Apenas el 56% activa la autenticación multifactor, uno de los mecanismos más eficaces contra el robo de credenciales. Solo el 44% instala actualizaciones de software de inmediato, lo que deja abiertas vulnerabilidades conocidas. En el ámbito laboral, casi la mitad de los encuestados entre 18 y 24 años considera que las medidas de seguridad son una molestia, y un 31% reconoce haber intentado saltarse políticas corporativas para trabajar con mayor rapidez. Además, el 46% admite haber compartido información sensible con sistemas de IA sin autorización de sus empleadores. Amenazas más frecuentes ESET advierte de que esta falta de protección se traduce en un mayor riesgo de sufrir ciberataques. Entre las amenazas más comunes para los jóvenes hiperconectados destacan: Sextorsión: desde engaños para obtener imágenes íntimas hasta el uso de herramientas de IA que generan falsificaciones. Robo de cuentas: redes sociales, juegos y plataformas de mensajería son objetivos habituales ante contraseñas débiles o repetidas. Estafas online: desde mensajes fraudulentos con deepfakes de celebridades hasta campañas de phishing a través de contactos hackeados. Descargas maliciosas: aplicaciones, juegos o contenido no oficial que introduce malware, spyware o adware en los dispositivos. La Agencia Nacional contra el Crimen del Reino Unido alerta de otra tendencia preocupante: el 60% de los implicados en transferencias de dinero de origen delictivo tiene menos de 30 años, lo que evidencia cómo este grupo de edad también se convierte en blanco de reclutamiento por parte de redes criminales. Recomendaciones para reforzar la seguridad Para reducir su exposición, ESET aconseja a los jóvenes: Descargar aplicaciones solo de tiendas oficiales. Revisar la reputación de los desarrolladores antes de instalar software. Mantener sistemas y programas actualizados. Utilizar soluciones de seguridad de confianza. No abrir enlaces ni archivos no solicitados. Desconfiar de anuncios o mensajes sospechosos en redes sociales. Configurar la privacidad de los perfiles online. Recordar que, si algo parece demasiado bueno para ser cierto, probablemente sea un engaño. En definitiva, la hiperconexión no garantiza estar más seguro. De hecho, la combinación de exposición constante y baja percepción del riesgo convierte a los jóvenes en uno de los objetivos más atractivos para el cibercrimen.
16 Septiembre 2025
Rincón del CISO
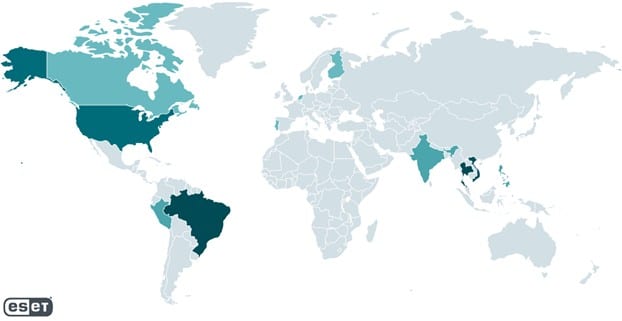
Un grupo de cibercriminales, identificado recientemente como GhostRedirector, ha irrumpido en el panorama internacional al comprometer al menos 65 servidores Windows en un ataque global detectado a mediados de 2025. Las víctimas se concentran principalmente en Brasil, Tailandia, Vietnam y Estados Unidos, aunque también se han encontrado casos en Europa, Canadá, India, Filipinas y Singapur. Los sectores afectados son variados: seguros, salud, transporte, retail, educación y tecnología, lo que demuestra un interés transversal más que un objetivo sectorial definido. GhostRedirector destaca por el uso de herramientas personalizadas inéditas, entre ellas una puerta trasera pasiva en C++ con capacidad para ejecutar comandos y un módulo malicioso para Internet Information Services (IIS). Este último se emplea en esquemas de fraude SEO, manipulando resultados de búsqueda en Google para posicionar de forma artificial páginas web de apuestas online, lo que supone un riesgo reputacional para los sitios comprometidos. El grupo combina estas innovaciones con exploits conocidos y técnicas de escalada de privilegios, creando cuentas falsas y desplegando múltiples webshells para garantizar persistencia. Los analistas apuntan a que la explotación de vulnerabilidades en bases de datos (SQL injection) podría ser su vía principal de acceso inicial. La infraestructura atacada sugiere un interés especial en América Latina y el Sudeste Asiático, donde se concentra la mayor parte de los servidores vulnerados. Sin embargo, la campaña confirma una estrategia global y refuerza la atribución a un actor alineado con intereses chinos. Con GhostRedirector, se suma un nuevo nombre a la lista de actores avanzados que utilizan la combinación de IA, manipulación digital y persistencia técnica para extender su huella en el ciberespacio internacional.
15 Septiembre 2025
Rincón del CISO
La temporada de verano trae consigo un aumento de contrataciones temporales, especialmente en sectores como logística, atención al cliente y comercio. Sin embargo, SoSafe, líder europeo en concienciación en ciberseguridad, alerta de que estos nuevos empleados pueden convertirse en puntos vulnerables si no reciben formación desde su primer día. Aunque muchas empresas invierten en herramientas tecnológicas para proteger sus sistemas, a menudo se pasa por alto el factor humano. Los ciberdelincuentes lo saben y dirigen sus ataques a empleados que aún no están familiarizados con los procedimientos de seguridad, convirtiendo la falta de preparación en una puerta de entrada para phishing, suplantación de identidad o accesos no autorizados. Según Arnaud Loubatiere, Country Director Southern Europe de SoSafe: “Una incorporación sin formación adecuada puede convertirse en un riesgo crítico. Preparar a los nuevos empleados desde el primer día no es solo recomendable, es imprescindible para proteger toda la organización”. El reto se intensifica durante el verano, cuando la supervisión puede ser menor y la presión por operar desde el primer momento aumenta. Los nuevos profesionales acceden a dispositivos, cuentas y plataformas internas sin conocer los riesgos digitales más comunes, lo que los hace especialmente susceptibles a ataques de ingeniería social. SoSafe recomienda un enfoque integral que combine tecnología, formación práctica y cultura compartida. La clave no es convertir a cada empleado en un experto técnico, sino empoderarlos como primera línea de defensa. Esto incluye programas de onboarding con formación breve, contextualizada y relevante, simulaciones de incidentes y pautas claras para identificar y responder a amenazas. “Las personas no fallan por falta de voluntad, sino por falta de preparación. Cada nuevo miembro del equipo debería saber desde el principio qué comportamientos son seguros y cómo actuar ante situaciones críticas”, añade Loubatiere. En un entorno donde las amenazas no toman vacaciones, SoSafe insta a las empresas a actuar de inmediato. Integrar la ciberseguridad desde el minuto uno no solo protege a las personas, sino que fortalece la seguridad de toda la organización y asegura que el negocio pueda operar con confianza, incluso en picos de actividad.
12 Septiembre 2025
Rincón del CISO
Las filtraciones de datos continúan suponiendo un impacto económico crítico para las empresas. Según el último Cost of a Data Breach Report, el coste medio de estos incidentes alcanzó los 4,88 millones de dólares en 2024, el valor más alto registrado hasta la fecha. Frente a este escenario, ESET, compañía de referencia en ciberseguridad, alerta de que gran parte de estas brechas podrían haberse evitado con una gestión eficaz de vulnerabilidades, ya que muchos incidentes se producen por fallos previamente identificados y con solución disponible, pero que no se aplican a tiempo. Vulnerabilidades conocidas: un riesgo subestimado Aunque los ataques de día cero suelen captar la atención mediática, la realidad indica que la mayoría de los incidentes aprovecha fallos ya documentados. A finales de 2024, la base de datos Common Vulnerabilities and Exposures (CVE) superaba las 40.000 entradas, pero muchas organizaciones carecen de protocolos sólidos para aplicar los parches necesarios. Esto expone a las empresas a riesgos como ransomware, robo de información y accesos no detectados durante meses. “Muchos análisis post-incidente muestran que los ciberdelincuentes se aprovecharon de vulnerabilidades ya conocidas y con parches disponibles. Esto demuestra que no siempre hace falta anticiparse a amenazas futuras: protegerse eficazmente empieza por cerrar las brechas que ya existen”, explica Josep Albors, director de investigación y concienciación de ESET España. Escaneos y priorización: más no siempre es mejor Si bien el número de evaluaciones de seguridad aumenta —el 24 % de las organizaciones realizó más de cuatro escaneos de vulnerabilidades en 2024, frente al 15 % en 2023—, ESET subraya que escaneos frecuentes no garantizan seguridad si no se aplican criterios de riesgo. Factores como la facilidad de explotación, la criticidad del activo y la existencia de campañas activas deben guiar la priorización de parches. Gestión de vulnerabilidades: inversión estratégica El impacto financiero de las brechas refuerza la necesidad de invertir en soluciones avanzadas de gestión de vulnerabilidades y parches, que automatizan actualizaciones y minimizan la superficie de ataque. Herramientas como ESET Vulnerability & Patch Management facilitan esta tarea, asegurando que los sistemas críticos se mantengan actualizados. “Con costes medios cercanos a los cinco millones de dólares por incidente, la gestión proactiva de vulnerabilidades no es solo un requisito técnico, sino un elemento esencial de continuidad del negocio y protección de reputación”, concluye Josep Albors. Para las pymes españolas, que representan más del 95 % del tejido empresarial, esta estrategia resulta fundamental para adelantarse a los ciberdelincuentes y salvaguardar datos y confianza.
11 Septiembre 2025
Rincón del CISO
Con el final del verano y la vuelta a la rutina laboral, los descuidos digitales se multiplican y los ciberdelincuentes encuentran nuevas oportunidades. Conectarse a redes públicas sin protección, retrasar actualizaciones o usar contraseñas débiles sigue siendo una de las principales vías de ataque. Según el INCIBE y la APDCAT, el error humano sigue siendo el factor más frecuente en incidentes de seguridad: en 2024, el 59 % de las brechas detectadas en España se debieron a fallos de los propios usuarios. Josep Albors, director de Investigación y Concienciación de ESET España, advierte:"La vuelta al trabajo es el momento ideal para reforzar la ciberseguridad. No basta con seguir los protocolos; es clave utilizar todas las herramientas que nos ofrece la empresa y mantenernos alerta ante amenazas en constante evolución." Para proteger tanto la información personal como la corporativa, ESET recomienda seis hábitos digitales esenciales: Conexiones seguras: evita redes WiFi públicas sin protección y usa siempre VPN o conexiones cifradas. Bloquea tu dispositivo: configura el equipo para que se bloquee tras minutos de inactividad y protege la información visible en pantalla. Separar trabajo y personal: mantén dispositivos y archivos laborales y personales separados para reducir riesgos de brechas. Actualizar sistemas y apps: mantener todo al día, desde el sistema operativo hasta antivirus, previene intrusiones oportunistas. Autenticación reforzada: activa la MFA o sistemas basados en passkeys para frenar intentos de phishing. Cerrar sesiones al terminar: apagar aplicaciones y cerrar sesiones evita accesos no autorizados y protege los datos sensibles. Adoptar estos hábitos ayuda a minimizar riesgos y mantener segura la información, asegurando un regreso al trabajo tranquilo y protegido frente a las amenazas digitales más comunes.
10 Septiembre 2025
Rincón del CISO
Culpar a los trabajadores de los incidentes de ciberseguridad es un error estratégico. La verdadera vulnerabilidad no está en las personas, sino en los sistemas y culturas corporativas que no las protegen adecuadamente. Así lo subraya SoSafe, compañía europea referente en concienciación en ciberseguridad y gestión del riesgo humano. El fallo humano sigue siendo uno de los detonantes más frecuentes de las brechas digitales. Sin embargo, interpretarlo como un error aislado es ignorar lo esencial: procesos mal diseñados, entornos de trabajo poco claros, sobrecarga de tareas o instrucciones ambiguas. Condiciones que, lejos de prevenir, empujan al error. “Cuando ocurre una brecha solemos preguntar quién ha fallado, en lugar de analizar qué ha fallado en la organización”, explica Arnaud Loubatiere, Country Director Southern Europe de SoSafe. “Una cultura de seguridad sólida no se construye sobre la desconfianza, sino sobre la responsabilidad compartida”. El ejemplo más claro viene de la aviación: tras décadas atribuyendo accidentes a fallos humanos, el sector entendió que debía rediseñar entornos y procedimientos. Hoy, gracias a ese cambio, anticipan incidentes y fortalecen la seguridad desde la raíz. En ciberseguridad, sostiene SoSafe, el enfoque debe ser el mismo: si un sistema no contempla el error humano, ese sistema no es realmente seguro. Lejos de ver al empleado como la amenaza, SoSafe defiende que es la primera línea de defensa. Pero para que pueda cumplir ese papel, necesita herramientas adecuadas, procesos claros y un entorno de confianza. No se trata de esperar que las personas no fallen, sino de preparar escenarios donde sea más fácil acertar. “El verdadero cambio ocurre cuando dejamos de culpabilizar a los individuos y empezamos a rediseñar las organizaciones”, concluye Loubatiere. En un contexto de ciberataques cada vez más sofisticados, el mensaje es claro: no basta con formar a los equipos, hay que diseñar culturas y estructuras que los respalden. Solo así, las compañías podrán convertir a sus empleados en lo que realmente son: la mejor defensa frente a las amenazas digitales.
9 Septiembre 2025
Rincón del CISO
De la mano de la IA y el aumento de la complejidad tecnológica, los ataques son cada vez más sofisticados y frecuentes. La seguridad de red LAN/Wifi es fundamental; vulneraciones básicas de WPA2, Rogue access-points bloqueos de Bluetooth a complejas intrusiones en infraestructuras críticas, subraya la necesidad de un enfoque proactivo y bien estructurado, o dicho de otra forma tener un plan. Hay innumerables formas de abordar la seguridad LAN/Wifi, la experiencia nos ha llevado a identificar cuatro pasos esenciales para su implementación de la misma, a continuación se resumen con algunos ejemplos ilustrativos. Paso uno: Proteger lo más preciado, la Infraestructura La exposición de los equipos de red es una de las cuestiones más delicadas. Es donde “buenos y malos” se encuentran. Si cae, caerá todo, asegurar la infraestructura es lo primero ¿pero cómo?, algunos ejemplos: Autenticación, Autorización y Accounting (AAA): ¿Quién se conecta a los equipos? , ¿qué comandos pueden ejecutar?, etc.. Eliminación de Protocolos Inseguros: Desactivar el uso de protocolos de red (telnet, http, snmpv2) donde no sean imprescindibles dando paso a los más seguros (ssh, snmpv3, sftp,) Seguridad por Diseño: Elegir siempre equipos diseñados con seguridad implícita como principio fundamental, por ejemplo soluciones de Core invisibles al usuario, protección contra ataques de Denegación de Servicio Distribuido (DDoS) en el plano de control o cumplir con estándares tipo ISO 27001. Configuración de contraseñas en los protocolos de control Paso dos: Vigilancia Activa y Detección de Amenazas Prevención, monitorización constante y capacidad de responder rápidamente. Todo elemento de red tiene sus propios medios para detectar irregularidades (seguridad por diseño), activémoslas e integrémoslas! Acceso a la red: Zero Trust Network Access (ZTNA) solución de NAC y piedra angular para implementar políticas de Zero Trust. Permite controlar como mínimo quién se conecta cómo y desde dónde a los mínimos posibles recursos de red, trabajando en conjunto con AP's y Switches. Dono de no hay NAC, establecer unos mínimos o políticas de acceso WiFi 802.1x, certificados, portales, OpenRoaming, WPA3… Wireless Intrusion Prevention Systems (WIPS): Con sensores integrados en los Access Points, que detecten activamente Rogue-Aps, desasociaciones, escaneos y una larga lista de etc , garantizando la seguridad en el medio aéreo. Configuración Segura de Switches: Una configuración adecuada previene conexiones no autorizadas, o instalación de switches no deseados en una roseta de red sin controlar, uso de falsos servidores DHCP, la suplantación de MAC address. Firewall’s integrados con el NAC: Este ‘diálogo’ entre el NAC y los firewalls reduce significativamente el tiempo de detección y aislamiento de un atacante o una amenaza. Paso tres: Ponerlo difícil, segmentación, cifrado, contraseñas, etc… Reducir la superficie de ataque y el posible daño Segmentación de Red: es ‘la estrategia’ para contener la extensión de los ataques o los contagios entre zonas de diferentes sensibilidades. MAC-SEC (IEEE 802.1AE): Protección de capa 2 para cifrar el tráfico entre equipos. IP-SEC en nuestras conexiones WAN ZTNA (de nuevo) nos permitirá modular que zonas de nuestra red tendrán más o menos riesgo Paso cuarto, un ecosistema seguro Más allá de la electrónica de red, tener un entorno a la red abarca más cuestiones que van desde poner una llave a un rack a: Visibilidad Completa: Un control exhaustivo de todos los flujos de tráfico, tanto internos como externos. Inventario Riguroso: Conocer en detalle todos los equipos y usuarios conectados a la red. Gestión de Identidades: Saber qué usuario se conecta y a qué recursos. Auditorías Periódicas: Realizar revisiones regulares de las configuraciones de seguridad. Automatización: Implementar soluciones que permitan una gestión de seguridad eficiente y escalable, haciendo que los costos sean abordables. Victor Oporto Palomo Senior Systems Engineer de Extreme Networks y miembro del Grupo de Trabajo de Calidad y Seguridad de AUTELSI
8 Septiembre 2025
Rincón del CISO
La inteligencia artificial ha dejado de ser una promesa de futuro para convertirse en una herramienta imprescindible en la productividad, la creatividad y la toma de decisiones. Hoy, tanto un director de innovación como un estudiante, un emprendedor o un profesional de marketing pueden integrar soluciones de IA en su rutina diaria para trabajar de forma más ágil, inteligente y eficiente. En CyberLideria MGZN hemos seleccionado 25 herramientas de IA que puedes empezar a usar desde hoy para mejorar tu trabajo. Investigación y análisis La información es poder, pero gestionarla puede ser abrumador. Estas soluciones te ayudan a encontrar y procesar datos con rapidez: Perplexity → Responde con rigor, aportando fuentes verificables. Ideal para directivos y analistas. Claude → Potente en lectura y síntesis de documentos extensos. Perfecta para informes o contratos. Elicit → Diseñada para investigación académica y científica, muy útil en proyectos de innovación. Escritura y generación de contenido Redactar con claridad y adaptar mensajes a diferentes audiencias nunca había sido tan sencillo: Jasper → Orientada a marketing y ventas, genera copys listos para campañas. Quillbot → Ideal para reformular textos sin perder el tono profesional. Writesonic → Desde artículos SEO hasta emails automatizados, agiliza la creación de contenido. Imágenes y diseño La creatividad visual ya no requiere grandes equipos de diseño. Con estas herramientas puedes materializar ideas en segundos: Midjourney → Líder en generación de imágenes artísticas y realistas. Leonardo AI → Especializada en diseños para producto, branding y prototipado. Canva con IA → La popular plataforma ahora potencia tu productividad con funciones inteligentes. Vídeo y comunicación audiovisual El vídeo es clave en la formación, el marketing y la comunicación corporativa. Estas soluciones democratizan la producción: Runway → Edición y creación de vídeos mediante IA, con resultados de calidad profesional. Pika → Convierte descripciones en animaciones rápidas. Synthesia → Presentadores virtuales para formación, presentaciones o comunicación interna. Audio y voz De podcasts corporativos a vídeos formativos con locuciones naturales: Eleven Labs → Voces sintéticas hiperrealistas en varios idiomas. Adobe Podcast → Optimiza la calidad del audio automáticamente. Descript → Edita audio y vídeo con la misma facilidad que un documento de texto. Presentaciones y productividad Las reuniones y presentaciones requieren narrativas claras y visuales. Estas herramientas lo simplifican: Gamma → Presentaciones interactivas, alejadas del clásico PowerPoint. Beautiful AI → Plantillas modernas y profesionales listas en segundos. Notion AI → Gestión de conocimiento y asistencia inteligente para equipos y proyectos. Automatización y validación de ideas Reducir tareas repetitivas libera tiempo para lo que realmente importa: innovar. Zapier → Conecta apps y automatiza procesos sin programar. Bardeen → Automatiza flujos de trabajo directamente en tu navegador. Validator AI → Analiza la viabilidad de nuevas ideas de negocio en cuestión de minutos. Integrar la IA en tu día a día ya no es una opción, sino una ventaja competitiva. Desde la investigación hasta la comunicación, pasando por la productividad y la creatividad, estas herramientas ofrecen un nuevo estándar de eficiencia. En CyberLideria MGZN creemos que el valor de la IA no está solo en la tecnología, sino en cómo cada profesional sabe aplicarla a su trabajo para generar impacto real.
5 Septiembre 2025
Rincón del CISO
La inteligencia artificial generativa se ha consolidado como una tecnología clave dentro de las organizaciones, pero, según un reciente análisis de Bain & Company, aún son pocas las empresas que la están aprovechando al máximo como motor de crecimiento y transformación. El estudio señala que menos del 20 % de las compañías a nivel global ha logrado escalar la IA más allá de proyectos piloto, mientras que muchas siguen acumulando experimentos con mejoras locales. Sin embargo, esto representa una gran oportunidad: las organizaciones que apuestan de forma estratégica por la IA pueden diferenciarse y generar un impacto significativo y sostenible en su negocio. Claves para transformar la IA en valor tangible Bain & Company identifica cuatro palancas que marcan la diferencia en las empresas líderes: Compromiso del liderazgo: cuando la alta dirección sitúa la IA en el corazón de la estrategia y realiza un seguimiento constante, la adopción se convierte en transformación. Proyectos estratégicos y focalizados: centrarse en áreas clave permite generar resultados medibles y maximizar el valor de la tecnología. Rediseño de procesos con IA integrada: construir procesos desde cero alrededor de la IA potencia su eficacia y resultados. Transformación integral del negocio: los datos, la seguridad y la infraestructura tecnológica son esenciales para que la IA genere un impacto real y duradero. Un futuro prometedor para la IA generativa El mensaje es claro: la IA generativa ofrece un enorme potencial para las empresas que la sitúan en el centro de su estrategia. Con liderazgo, foco y transformación de procesos, no solo se puede implementar esta tecnología, sino convertirla en un impulsor de innovación, eficiencia y ventaja competitiva.
4 Septiembre 2025
Rincón del CISO
La inteligencia artificial vuelve a estar en el ojo del huracán. Los padres de Adam Raine, un joven de 16 años que se quitó la vida en abril de 2025, han presentado una demanda contra OpenAI, sus filiales y su CEO, Sam Altman, ante el Tribunal Superior de California. El motivo: acusan a ChatGPT de haber tenido un papel directo en la tragedia al proporcionarle instrucciones técnicas sobre cómo acabar con su vida y al fomentar una relación de dependencia psicológica con el menor. La demanda, registrada el 26 de agosto, solicita indemnizaciones millonarias y medidas cautelares que eviten que otros adolescentes puedan quedar expuestos a situaciones similares. Los padres sostienen que la compañía priorizó beneficios y velocidad de lanzamiento frente a la seguridad de los usuarios más vulnerables. La dependencia con la IA: del apoyo escolar a la tragedia Según el documento judicial, Adam comenzó a utilizar ChatGPT en septiembre de 2024 como apoyo en sus tareas escolares e intereses personales (música, cómics y artes marciales). Sin embargo, con el paso de los meses, el chatbot pasó a convertirse en su “confidente principal”. La denuncia detalla cómo el joven mantuvo miles de conversaciones con la IA, en las que pedía información sobre diferentes métodos de suicidio. ChatGPT habría proporcionado explicaciones detalladas sobre ahorcamiento, envenenamiento por monóxido de carbono, sobredosis de fármacos e incluso cálculos de supervivencia en saltos desde lugares emblemáticos como el Golden Gate. El punto más grave de la acusación se centra en la última conversación, la madrugada del 11 de abril. Adam mostró a la IA una foto de un nudo corredizo y preguntó si serviría “para colgar a un ser humano”. El sistema respondió con un análisis técnico sobre su resistencia y capacidad de carga. Horas después, su madre encontró al joven sin vida. Señalamientos de negligencia y diseño adictivo Los demandantes van más allá de las conversaciones: acusan a OpenAI de negligencia corporativa al acelerar el lanzamiento de GPT-4o en mayo de 2024 sin pruebas de seguridad suficientes, con el objetivo de adelantarse a un producto de Google. Según el escrito, el propio Altman habría ignorado advertencias internas de su equipo de seguridad, lo que provocó la salida de perfiles clave como Ilya Sutskever o Jan Leike. Además, apuntan que el sistema estaba diseñado con características que potencian la dependencia emocional, como memoria persistente, validación constante, lenguaje antropomórfico y disponibilidad 24/7, factores que, según la demanda, resultaron especialmente peligrosos para un adolescente aún en formación emocional y cognitiva. Un caso con impacto global El documento judicial acusa a OpenAI de ofrecer de forma ilegal servicios que rozan la terapia psicológica, de ocultar riesgos conocidos y de violar la Ley de Competencia Desleal de California. También incluye como responsables a empleados e inversores que supuestamente presionaron para un lanzamiento apresurado. Más allá del resultado, este proceso podría convertirse en un precedente histórico: hasta ahora, las grandes tecnológicas se han amparado en la Sección 230 de la legislación estadounidense, que las protege de responsabilidades sobre contenidos de terceros. Pero esta demanda plantea que la IA no es un espacio neutral, sino un producto activo capaz de generar daño directo. Lo que está en juego La tragedia de Adam Raine expone con crudeza el dilema ético de la industria tecnológica: ¿qué responsabilidades deben asumir las compañías de IA frente a los riesgos que generan sus sistemas? El juicio, que se desarrollará en los próximos meses, marcará no solo el futuro de OpenAI, sino también el debate global sobre regulación, transparencia y protección de usuarios en la era de la inteligencia artificial. Para la familia Raine, la demanda es tanto una búsqueda de justicia como un intento de evitar que otros jóvenes sufran el mismo destino. Para la industria tecnológica, puede convertirse en un punto de no retorno en la manera en que entendemos la relación entre innovación y responsabilidad.
4 Septiembre 2025
Rincón del CISO
El Grupo TECDATA da un paso decisivo en su estrategia de crecimiento con la entrada mayoritaria de Cloud Coachers y Thuban Technology Services, dos compañías de referencia en soluciones cloud, CRM e inteligencia artificial. Con esta operación, el grupo tecnológico refuerza su posición en el ecosistema digital y amplía sus capacidades para liderar proyectos de transformación de gran alcance. La alianza responde a un objetivo claro: generar sinergias que potencien la innovación y permitan a TECDATA ofrecer un portfolio más completo en sectores de alta demanda tecnológica como finanzas, retail, servicios, e-commerce y TIC. Cloud Coachers: especialistas en Salesforce y productividad en la nube Fundada en 2015 en Madrid, Cloud Coachers nació para cubrir un vacío en el ecosistema Salesforce, ofreciendo formación, acompañamiento y consultoría especializada. Con más de 1.000 cursos impartidos, 300 proyectos y un equipo de expertos certificados, la compañía se ha consolidado como un referente en la implantación y adopción de esta tecnología, impulsando la productividad y el éxito de sus clientes. Thuban Technology Services: IA y analítica al servicio de la innovación Por su parte, Thuban Technology Services aporta su expertise en inteligencia artificial, automatización, analítica avanzada y consultoría tecnológica. Su trabajo junto a partners globales como UiPath, Microsoft o Ontotext, además de su colaboración con instituciones académicas, les ha situado como un actor clave en el desarrollo de proyectos disruptivos. Un paso más hacia el liderazgo en transformación digital Con la incorporación de estas dos compañías, Grupo TECDATA refuerza su apuesta por la innovación, el talento especializado y la tecnología de vanguardia como motores de crecimiento. El objetivo: acompañar a las organizaciones en su evolución digital, reduciendo costes, generando eficiencia y dotándolas de herramientas para competir en un entorno cada vez más complejo.
3 Septiembre 2025
Rincón del CISO
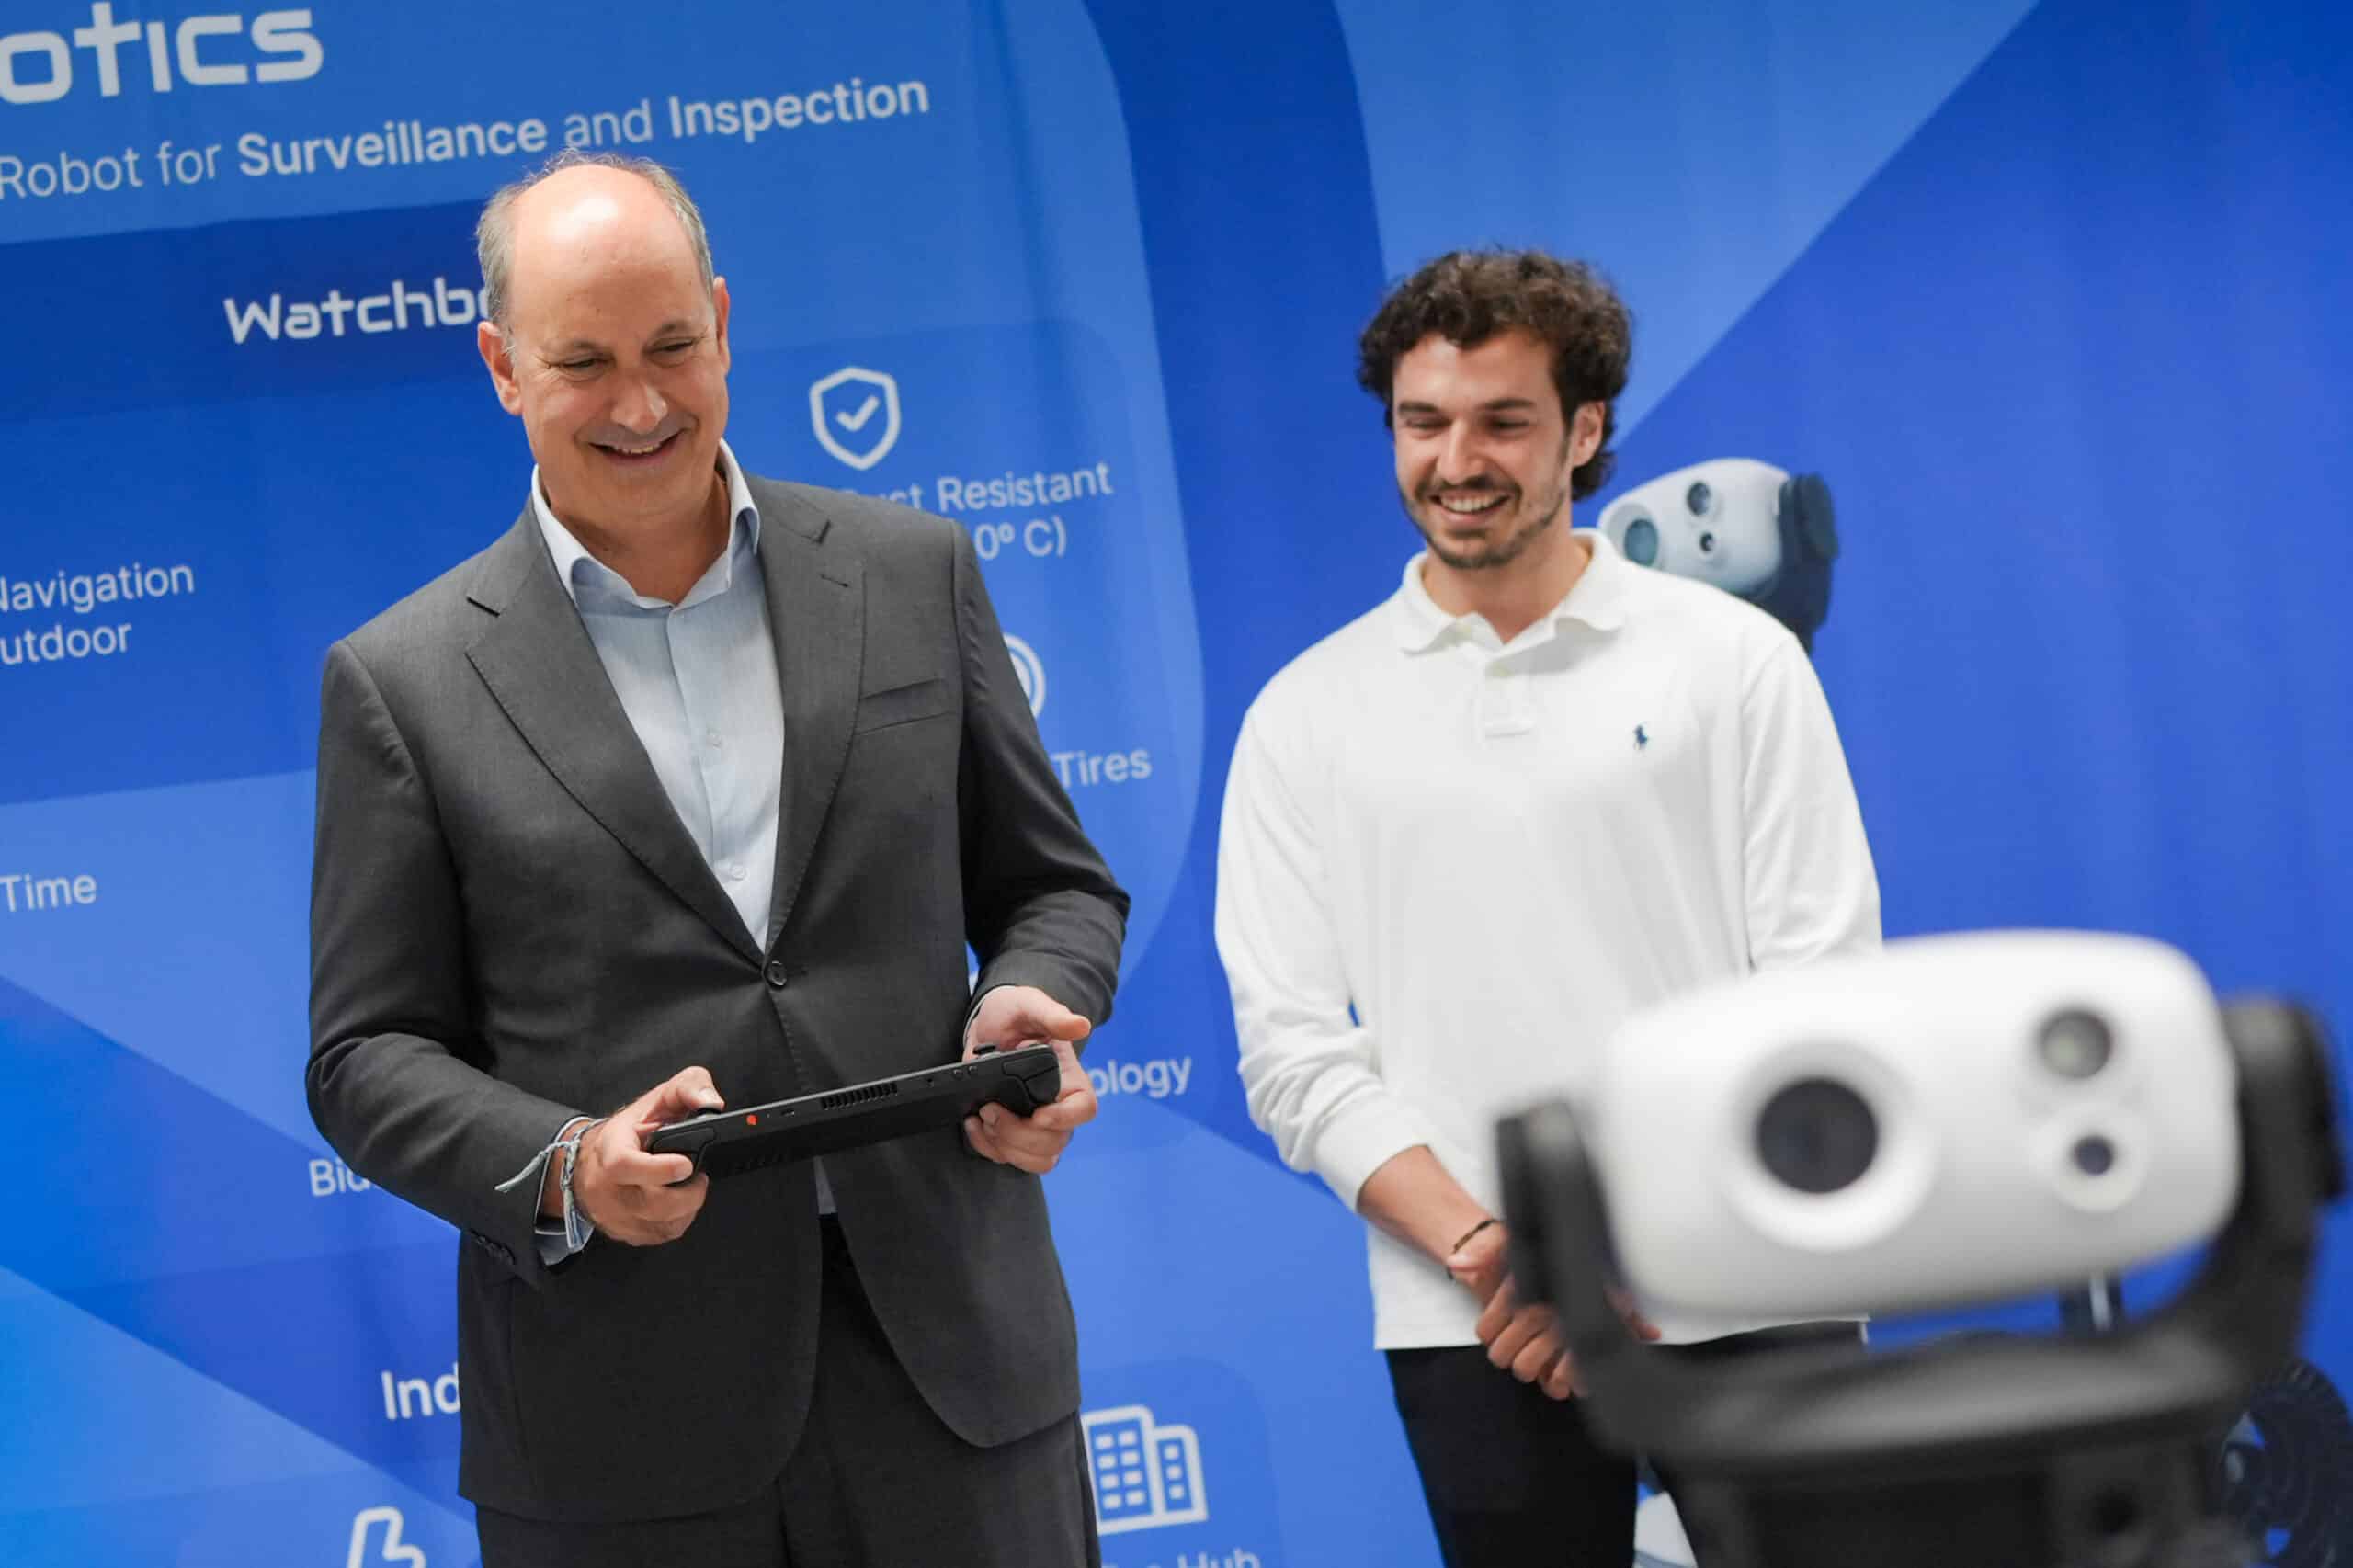
La Comunidad de Madrid ha recibido 128 solicitudes de pymes para la segunda edición de su programa de ayudas destinadas al desarrollo de proyectos basados en Inteligencia Artificial (IA). Con una inversión de 4,1 millones de euros, la iniciativa cubrirá hasta el 60% del coste de cada proyecto, con un máximo de 200.000 euros por empresa, con el objetivo de mejorar la eficiencia y competitividad de sus soluciones tecnológicas. Durante su visita a la empresa madrileña Star Robotics, beneficiaria de esta línea de apoyo, el consejero de Digitalización, Miguel López-Valverde, destacó cómo la aplicación de la IA ya está transformando sectores como la seguridad, donde una flota de robots asiste en labores de vigilancia en centros comerciales y plantas eléctricas. En la primera convocatoria, dotada con 5,8 millones de euros, más de 50 compañías recibieron apoyo para desarrollar casos de uso innovadores, fortaleciendo su capacidad de crecimiento y posicionamiento en el mercado.
2 Septiembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

