Rincón del CISO
Las pequeñas y medianas empresas se han convertido en uno de los objetivos principales de los ataques de ransomware, una de las amenazas más críticas para la continuidad del negocio. Según recientes estudios, este tipo de malware es responsable de casi nueve de cada diez brechas de datos en pymes, frente a un porcentaje mucho menor en grandes corporaciones. Los expertos advierten que muchas pymes dependen totalmente de su infraestructura digital, pero suelen carecer de recursos para defenderse o recuperarse ante un ataque, lo que puede derivar en pérdida de información, paralización de operaciones e incluso el cierre de la compañía. Casos recientes en empresas de mayor tamaño han demostrado que los efectos de un ransomware pueden ser devastadores, y en el caso de pymes, el impacto sería todavía más crítico. El ransomware ha evolucionado hacia un modelo profesionalizado conocido como RaaS (ransomware-as-a-service), que permite a cualquier actor malicioso lanzar ataques sofisticados sin necesidad de conocimientos técnicos avanzados. Además, los atacantes han incrementado la presión sobre las víctimas mediante doble o triple chantaje, combinando el cifrado de datos con robo de información sensible y amenazas de divulgación pública, e incluso ataques adicionales como saturaciones de sistemas (DDoS) para aumentar su efectividad. La aparición de ransomware potenciado por inteligencia artificial representa un nuevo desafío. Algunas pruebas de concepto recientes son capaces de generar scripts maliciosos y adaptarse dinámicamente al entorno de la víctima, mientras que otras técnicas buscan neutralizar las herramientas de detección en los sistemas atacados. Para fortalecer la ciberresiliencia, los especialistas recomiendan a las pymes adoptar estas ocho medidas esenciales: Actualizar y parchear sistemas: Solucionar vulnerabilidades antes de que puedan ser explotadas. Implementar el enfoque Zero Trust: Aplicar políticas de mínimo privilegio, verificación continua y autenticación multifactor. Instalar soluciones de seguridad fiables: Proteger endpoints, servidores y dispositivos remotos con software de confianza. Realizar copias de seguridad seguras y periódicas: Mantener backups en entornos aislados o en la nube. Diseñar y probar un plan de respuesta ante incidentes: Contar con protocolos claros, roles definidos y comunicación interna. Monitorear sistemas de forma continua: Detectar comportamientos sospechosos lo antes posible. Formar y sensibilizar al equipo: Realizar cursos y simulacros de phishing, vishing y ciberseguridad básica. Evaluar activos y proveedores: Mantener un inventario actualizado de sistemas, herramientas y socios tecnológicos. Adoptar estas buenas prácticas puede ayudar a las pymes a reducir significativamente su exposición al ransomware y garantizar la continuidad de su negocio en un entorno cada vez más digital y complejo.
13 Octubre 2025
Rincón del CISO
En España, cerca de una de cada cuatro personas ha sufrido ansiedad y seis de cada diez reconocen haber experimentado episodios de estrés en el último año, según el Estudio AXA España 2025. Estas cifras confirman que la salud mental se ha convertido en uno de los grandes desafíos de nuestra sociedad. Con motivo del Día Mundial de la Salud Mental, que se celebra el 10 de octubre, ESET, compañía especializada en ciberseguridad, recuerda que el cuidado emocional también pasa por un uso consciente y seguro de la tecnología. En un momento en que la inteligencia artificial se integra en ámbitos tan sensibles como el acompañamiento psicológico, proteger la privacidad y los datos personales es tan importante como cuidar la mente. IA y bienestar emocional: oportunidades y riesgos Las herramientas impulsadas por IA ofrecen nuevas formas de apoyo: desde asistentes virtuales para el autocuidado hasta plataformas que facilitan conversaciones terapéuticas guiadas. Sin embargo, ESET advierte que la exposición de información emocional y médica en entornos digitales no siempre garantiza la confidencialidad. La falta de controles adecuados puede convertir la búsqueda de ayuda en una puerta abierta a la manipulación o el uso indebido de datos sensibles. “Es natural que busquemos apoyo en la tecnología, pero debemos hacerlo con criterio. La información sobre nuestra salud mental es especialmente valiosa, y en manos equivocadas puede ser utilizada con fines maliciosos”, subraya Josep Albors, director de Investigación y Concienciación de ESET España. “La tecnología puede ser una aliada, siempre que se use con sentido crítico y sin sustituir el acompañamiento profesional cuando este es necesario”. Ciberseguridad en sanidad: proteger lo más íntimo La digitalización sanitaria ha transformado la forma en que se presta atención médica, pero también ha incrementado los riesgos. Los historiales clínicos y las bases de datos hospitalarias son un objetivo prioritario para los ciberdelincuentes. En los últimos años, hospitales y servicios de salud en España y Europa han sufrido ataques de ransomware que comprometieron información de pacientes y personal sanitario.Proteger estos entornos no es solo una cuestión técnica: es garantizar una atención segura y respetuosa con la privacidad de cada persona. ESET recuerda que el uso de plataformas de salud digital o aplicaciones de IA requiere una gestión responsable de la seguridad personal, aplicando medidas como: Usar contraseñas seguras y autenticación en dos pasos. Acceder siempre a plataformas verificadas o aplicaciones oficiales. Revisar los permisos y evitar compartir datos sensibles con herramientas no certificadas. Mantener los dispositivos actualizados y cerrar sesión tras cada uso. Tecnología y acción social: un compromiso compartido La reflexión sobre salud mental y tecnología conecta directamente con iniciativas que promueven el bienestar emocional desde la comunidad. Una de ellas es el III Festival Solidario de la Fundación Adelias, que se celebrará el 18 de noviembre en Florida Park (Madrid). Bajo el lema “Contra la soledad y la prevención del suicidio”, esta cita solidaria busca visibilizar los desafíos de la salud mental —especialmente entre los jóvenes— y promover espacios de conexión, empatía y acción real. El encuentro combinará música en vivo, charlas inspiradoras y actividades participativas, generando un entorno donde la tecnología, la cultura y la solidaridad convergen para impulsar una sociedad más consciente y humana.
10 Octubre 2025
Rincón del CISO
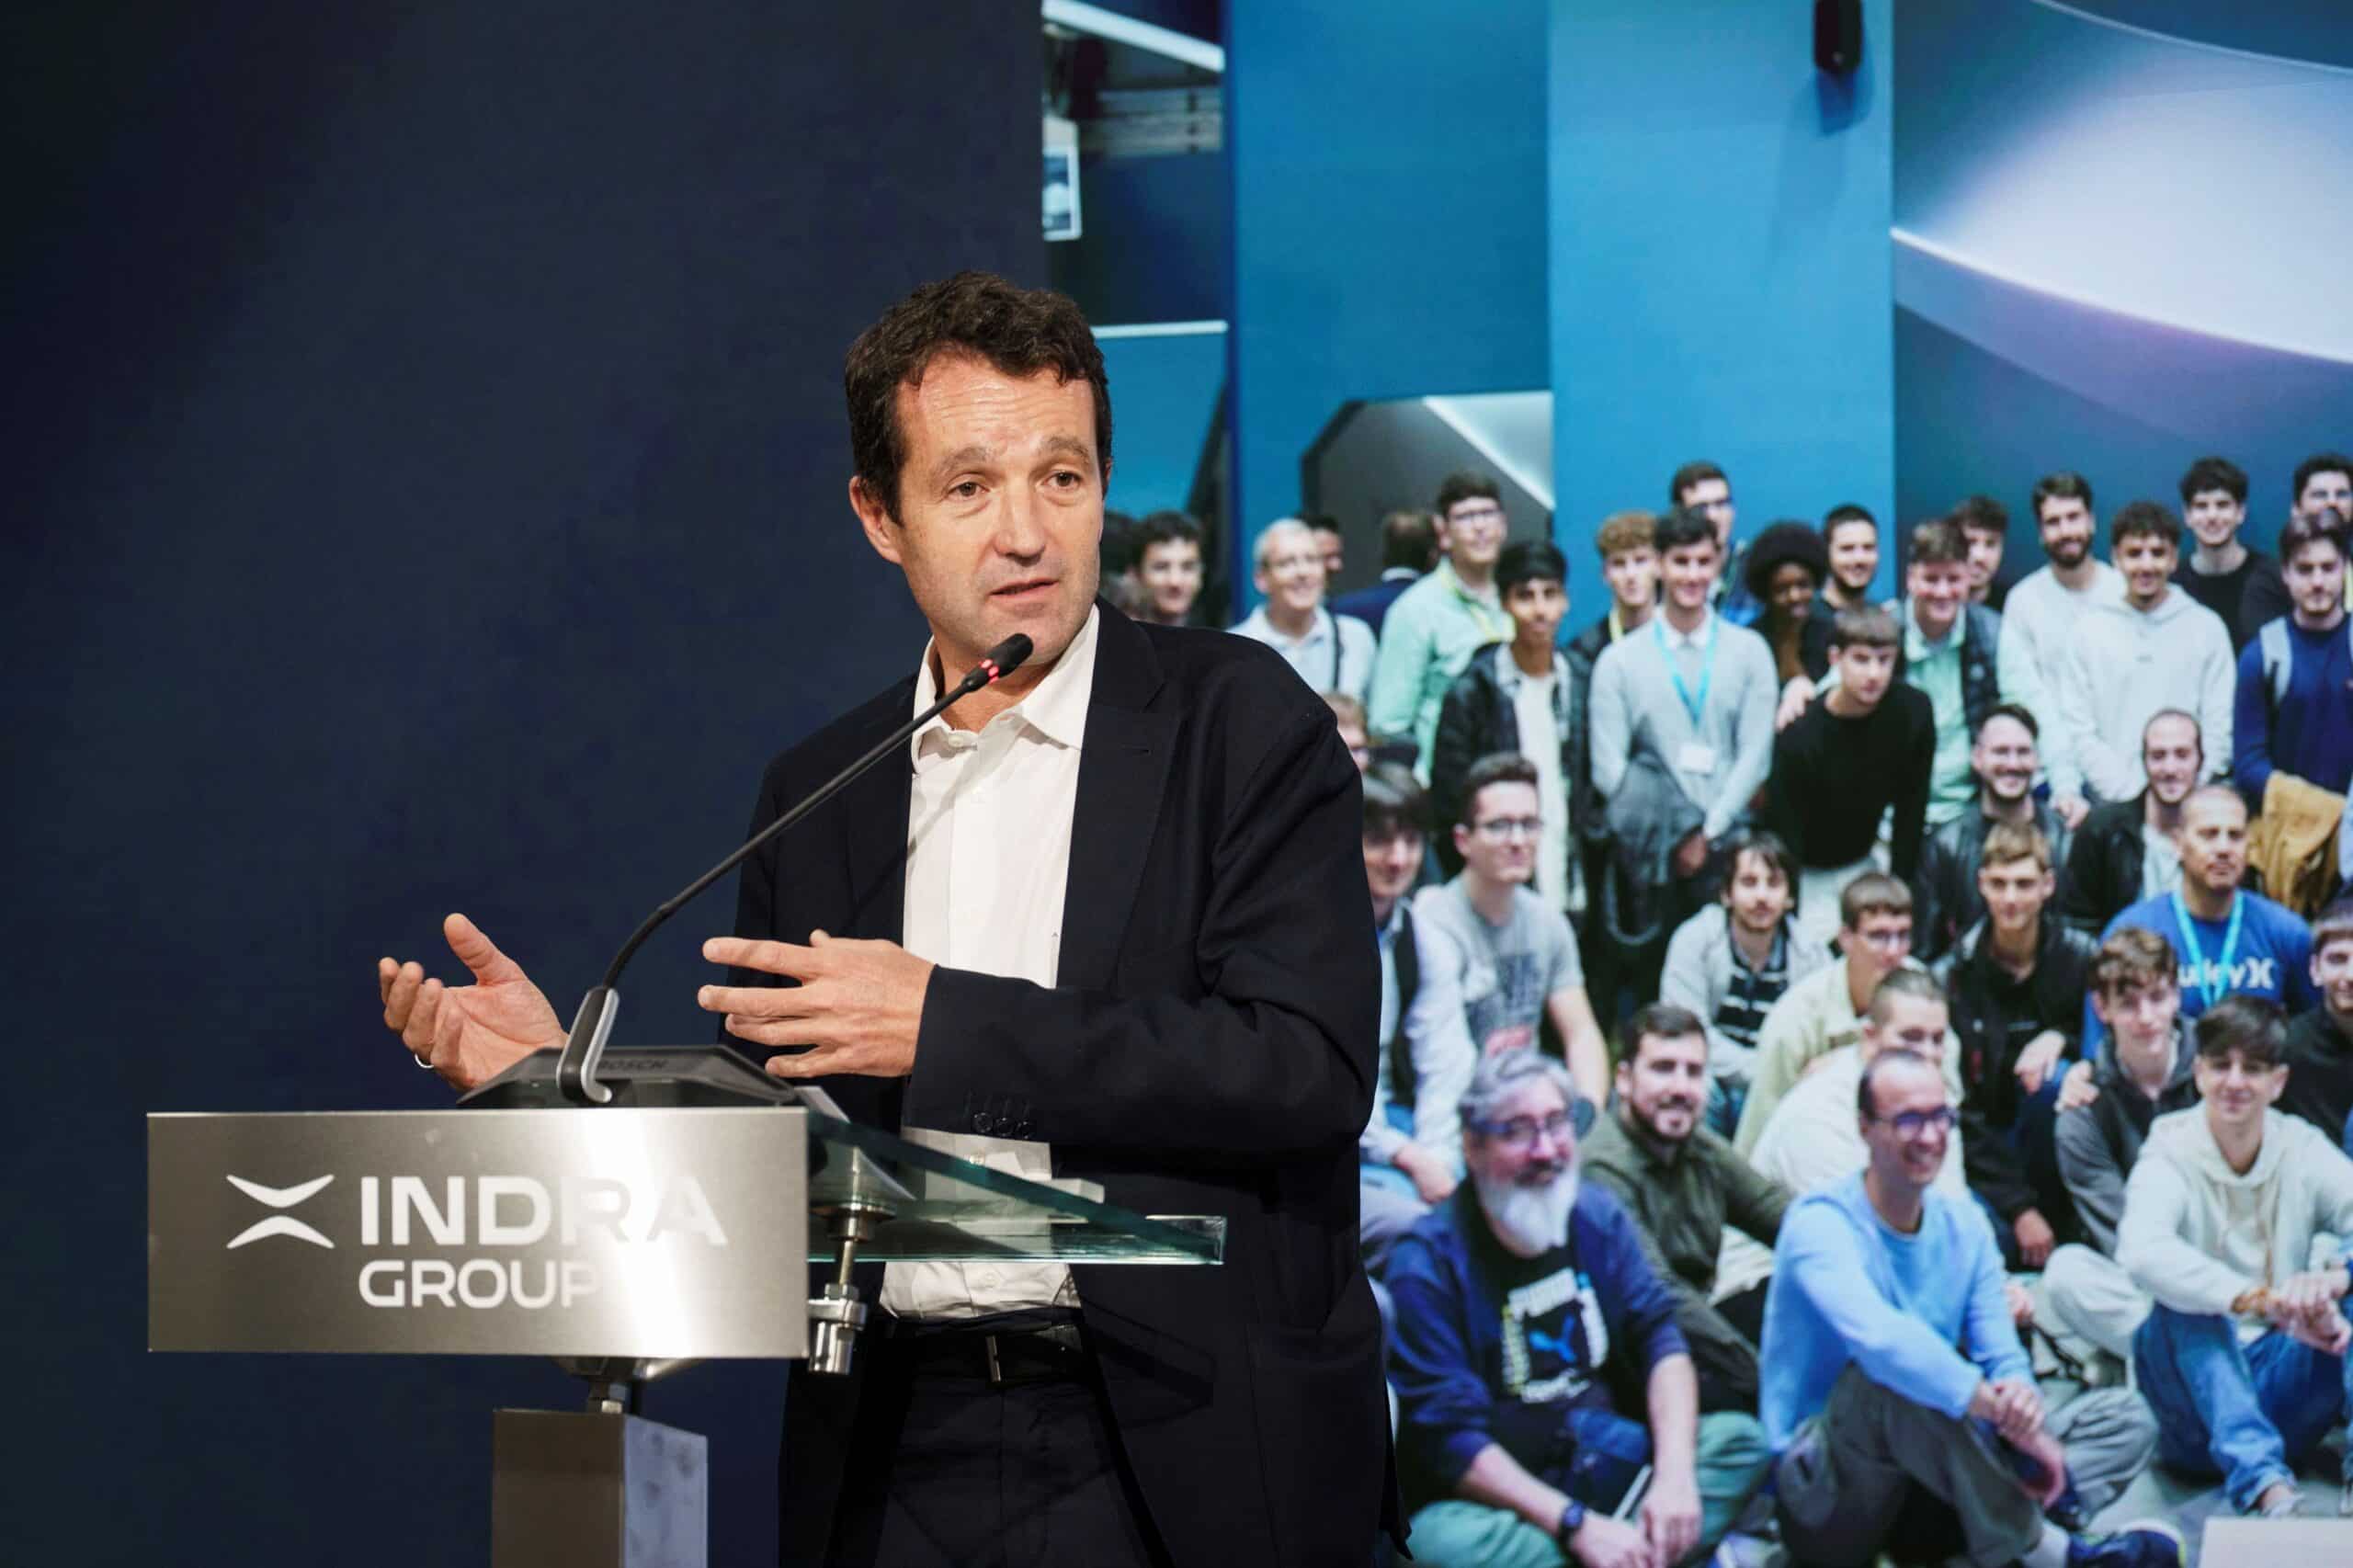
Indra Group ha reunido este lunes a directores de centros de Formación Profesional (FP) de toda España, junto a representantes del Ministerio de Educación, FP y Deportes y de la Consejería de Educación de la Comunidad de Madrid, en un encuentro celebrado en la sede de la compañía en Alcobendas. El objetivo del evento fue analizar los retos y oportunidades de la FP como motor de innovación, empleo y desarrollo tecnológico, especialmente en sectores estratégicos como defensa, aeroespacio y tecnologías digitales. “Esta vía educativa abre puertas a carreras sólidas y apasionantes. En Indra Group estamos liderando un momento clave de reindustrialización en España. La Formación Profesional no solo capacita a miles de jóvenes cada año, sino que es una palanca de transformación para nuestra sociedad”, destacó Ángel Escribano, presidente de Indra Group, y antiguo estudiante de FP. Actualmente, un tercio de la plantilla de Indra en España son graduados en FP, lo que refleja el compromiso de la compañía con esta formación como motor de empleabilidad y competitividad. Además, la empresa prevé que el 75% de los alumnos FP en prácticas durante 2025 se incorporen a la plantilla, reforzando su papel como tractora del tejido industrial y tecnológico nacional. “Un país que aspire a desarrollar una sólida capacidad industrial y autonomía tecnológica debe apostar por la FP, como está haciendo España”, añadió Escribano. Colaboración público-privada: clave para el talento El encuentro contó también con la participación de José Vicente de los Mozos, CEO de Indra Group, y líderes institucionales como María Luz Rodríguez de Llera, directora General de Educación Secundaria, FP y Régimen Especial de la Comunidad de Madrid, y Esther Monterrubio, secretaria general de FP. Todos coincidieron en la necesidad de fortalecer la colaboración entre empresas, centros educativos e instituciones para garantizar la transición del aula al entorno laboral, especialmente en áreas tecnológicas en crecimiento como defensa, aeroespacio, inteligencia artificial y tecnologías digitales. “Cada año más de un millón de estudiantes se matriculan en FP en España. Esta formación es una vía sólida y eficaz para acceder a puestos de liderazgo e innovación, y se presenta como una herramienta estratégica ante la irrupción de la IA generativa, la analítica avanzada y la computación cuántica”, destacó Monterrubio. La FP como motor de innovación y empleo La jornada subrayó la demanda creciente de perfiles tecnológicos y la importancia de modalidades como la FP Dual, que permiten a los estudiantes incorporarse al mundo laboral con preparación práctica y real. Estudios recientes indican que, en 2024, la mitad de los puestos vacantes en sectores estratégicos requerían graduados de FP, especialmente en la industria y la tecnología. Indra Group refuerza este enfoque con 346 acuerdos con centros de FP en toda España, identificando áreas emergentes como el espacio, la electrónica cuántica y los sistemas autónomos, donde la FP puede adaptarse con agilidad a las demandas del mercado laboral. “Confiar en el talento joven, formarlo y ofrecerle oportunidades reales es la mejor manera de impulsar la competitividad de nuestras organizaciones y del país”, concluyó Ángel Escribano.
9 Octubre 2025
Rincón del CISO
Elon Musk vuelve a desafiar los límites de la tecnología. A través de su nueva división xAI Games, el empresario ha anunciado el desarrollo del primer videojuego generado completamente por inteligencia artificial, sin intervención humana en ninguna fase del proceso. Según Musk, su modelo de IA Grok será el responsable de diseñar, programar y construir todos los elementos del juego: desde la idea inicial y el arte conceptual hasta el código, las mecánicas y la experiencia de usuario.El objetivo, afirma, es demostrar que una IA puede gestionar por sí sola todo el ciclo de desarrollo de un producto creativo y funcional. Una apuesta sin precedentes Aunque la industria del videojuego ya utiliza IA para tareas específicas —como animación, generación procedural o testeo—, crear un título de principio a fin sin intervención humana supone un salto cualitativo sin precedentes. xAI Games pretende lanzar este proyecto a finales de 2026, marcando un antes y un después en la relación entre creatividad y automatización.Sin embargo, la promesa de Musk no está exenta de controversia: expertos advierten de que el equilibrio jugable, la narrativa y la conexión emocional con el jugador siguen siendo aspectos donde la sensibilidad humana es difícil de replicar. Más que un experimento tecnológico Este anuncio refuerza la estrategia de Musk de expandir el alcance de la inteligencia artificial más allá de la productividad o la automatización, introduciéndola en el terreno de la creación artística y el entretenimiento interactivo. Con una infraestructura de IA cada vez más robusta —y miles de GPU NVIDIA dedicadas a entrenar modelos—, Musk aspira a que Grok no solo genere código, sino también experiencias capaces de aprender, evolucionar y sorprender a los jugadores.
8 Octubre 2025
Rincón del CISO
El sector de la banca de inversión enfrenta un desafío persistente: las tareas repetitivas y manuales consumen gran parte del tiempo de los banqueros, especialmente de los junior. Estudios recientes muestran que la introducción de datos, la modelización financiera y la preparación de pitchbooks pueden absorber hasta 40 horas semanales de trabajo, limitando la capacidad de centrarse en actividades estratégicas y de valor añadido. La tecnología como palanca de cambioUna encuesta realizada por UpSlide, proveedor de automatización documental, junto a Williams Lea, revela que el 85% de los banqueros de inversión y líderes operativos considera que la tecnología es la solución para superar la sobrecarga administrativa. Con un mercado de fusiones y adquisiciones en auge, esta inversión tecnológica no solo optimiza procesos, sino que protege frente a la volatilidad y asegura la agilidad operativa. IA y automatización: el futuro de la eficienciaLos encuestados destacan que el uso de inteligencia artificial y automatización será clave para impulsar la eficiencia. Herramientas avanzadas de análisis de datos y plataformas de colaboración mejoradas permiten a los equipos trabajar de manera más ágil y coordinada, incrementando la satisfacción del cliente y liberando tiempo para tareas estratégicas. Una visión compartida entre generacionesTanto los banqueros junior como los directivos más veteranos reconocen el valor de la innovación tecnológica. Más de la mitad de los jóvenes consideran que estas herramientas mejoran la experiencia del cliente, mientras que los líderes senior valoran la retención de talento y la competitividad que aportan la automatización y la inteligencia artificial. La combinación de perspectivas garantiza un enfoque equilibrado y estratégico en la adopción tecnológica. Gestión del cambio: implicación de todas las partes interesadasLa implementación efectiva de nuevas tecnologías depende de la participación activa de todos los equipos. El 43% de los banqueros y el 45% de los responsables operativos subrayan que involucrar a todas las partes interesadas agiliza la adopción y asegura una integración fluida. Una mayor comprensión tecnológica entre el personal también fomenta la innovación y la creatividad. Prepararse para un 2025 dinámicoJulien Villemonteix, CEO de UpSlide, advierte: “La banca de inversión está en un punto de inflexión. Con el repunte previsto de fusiones y adquisiciones y la evolución tecnológica acelerada, invertir de manera estratégica en IA y automatización será fundamental para afrontar la volatilidad del mercado y capitalizar oportunidades”. En resumen, la eficiencia en la banca de inversión ya no depende solo de la experiencia humana, sino de la combinación equilibrada de talento, innovación tecnológica y una gestión inteligente del cambio. La adopción de herramientas avanzadas y la inversión en automatización se perfilan como los pilares para un sector más ágil, productivo y competitivo en los próximos años.
7 Octubre 2025
Rincón del CISO
La digitalización financiera ya no es una opción: es el eje central de la operativa bancaria. Sin embargo, el verdadero desafío para los bancos hoy no es solo digitalizar procesos, sino hacerlo de manera que cada generación —desde los nativos digitales hasta los seniors, pasando por la emergente Generación Alpha— se sienta incluida y atendida. “El futuro de la banca dependerá de nuestra capacidad para ofrecer experiencias personalizadas, seguras y accesibles para todos los perfiles. La omnicanalidad, la inteligencia artificial y las sucursales híbridas serán los pilares de esta transformación”, afirma Ángel Arenillas, country manager de Auriga para España y Portugal. Generaciones con necesidades distintas Zetas y Millennials: Más de la mitad de los Zetas y Millennials usan la banca móvil como principal canal de operación diaria. Son usuarios que cambian de banco con facilidad en busca de experiencias digitales más ágiles, intuitivas y sin fricciones. Aunque prefieren el móvil, valoran la atención presencial en espacios de asesoramiento o colaboración. Los Millennials, además, buscan soluciones financieras que apoyen su ahorro e inversión, transmitiendo hábitos digitales a la Generación Alpha. Generación Alpha: Los más jóvenes ya muestran patrones financieros propios, con un 41% de niños entre 6 y 14 años que ahorran con objetivos a largo plazo. Nativos financieros digitales, buscan gamificación, sostenibilidad y bienestar, lo que obliga a la banca a anticipar servicios adaptados desde la infancia. Seniors digitales: Con un 25,2% de la población española que tendrá más de 65 años en 2033, y más de 3.000 municipios sin oficinas bancarias, la accesibilidad es crítica. Interfaces simplificadas, autenticación biométrica y asistencia guiada se convierten en herramientas clave para que la tecnología sea percibida como aliada y no como barrera. La IA como puente entre generacionesLa inteligencia artificial y el machine learning se perfilan como catalizadores de inclusión. Mientras los jóvenes demandan disponibilidad 24/7, los seniors encuentran en la videobanca y la co-navegación asistida un acceso cómodo y seguro a sus servicios. La innovación debe actuar como conector intergeneracional, evitando exclusiones y ofreciendo experiencias adaptadas a cada necesidad. Modelos innovadores que ya están en marcha Cajeros multifunción con asesoría remota por videollamada. Sucursales híbridas (#NextGenBranch) que combinan autoservicio y atención personalizada. Sistemas inteligentes de gestión de efectivo que optimizan la disponibilidad en toda la red. Plataformas avanzadas de ciberseguridad que protegen cajeros y redes de autoservicio frente a ataques cada vez más sofisticados. “El futuro de la banca no consiste en elegir entre generaciones, sino en construir un modelo universal, seguro y omnicanal. La infraestructura financiera del mañana deberá ser flexible, escalable y capaz de responder a expectativas diversas y en constante evolución”, concluye Arenillas.
6 Octubre 2025
Rincón del CISO
Según un informe de Check Point Research, ya se han detectado miles de dominios fraudulentos, botnets y kits de phishing diseñados para aprovechar el interés global en el Mundial de 2026. Los atacantes buscan saturar las colas de preventa, acaparar entradas y suplantar la identidad de la FIFA o de las ciudades anfitrionas, como Dallas, Miami, Toronto y Ciudad de México. Los grandes eventos deportivos suelen generar un aumento significativo de ciberamenazas, y el Mundial no será la excepción. Check Point destaca que la fase inicial de venta de entradas representa un “periodo crítico para el fraude”, y los ciberdelincuentes ya están construyendo infraestructura a gran escala, incluyendo referencias a las Copas del Mundo de 2030 y 2034. Los riesgos van desde el abuso de marca y pérdida de tráfico, hasta el comercio ilegal y el impacto en el sector Horeca de las ciudades anfitrionas. Rafael López, ingeniero de seguridad de Check Point, subraya que “los atacantes no esperan a 2026: están sincronizando sus acciones con el calendario oficial del Mundial para maximizar su beneficio”.
2 Octubre 2025
Rincón del CISO
La unidad de ciberseguridad del Grupo Prosegur, Cipher, advierte sobre la creciente exposición del sector aéreo europeo a ciberataques, destacando la necesidad de reforzar las medidas de protección en un ámbito estratégico. Los recientes incidentes que afectaron aeropuertos del continente, alterando procesos de embarque, facturación y gestión de equipajes, evidencian la magnitud de estos riesgos, que abarcan toda la cadena operativa de la aviación. Según los análisis de Cipher, en España los ataques contra operadores esenciales aumentaron un 43% durante 2024, y la tendencia se mantiene al alza en 2025. La compañía ha identificado cinco amenazas principales que podrían comprometer la seguridad y operativa del sector: Ransomware: códigos maliciosos que bloquean sistemas críticos y exigen rescates, siendo la amenaza más significativa para aeropuertos, aerolíneas y proveedores. Espionaje cibernético: ataques patrocinados por Estados que buscan información estratégica, incluyendo planes de vuelo, contratos de defensa y tecnología aeronáutica, con actores como APT41 (China), APT28 (Rusia) y APT33 (Irán). Ataques a la cadena de suministro: brechas en proveedores clave que pueden generar interrupciones masivas en operaciones de aerolíneas y aeropuertos. Vulnerabilidades en dispositivos conectados: la creciente integración de sensores y sistemas digitales amplía la superficie de exposición a intrusiones. Hacktivismo y ataques ideológicos: grupos con motivaciones políticas o sociales que han impactado infraestructuras críticas, como ocurrió con los ataques de Mysterious Team Bangladesh a aeropuertos en Arabia Saudita. David Fernández Granado, CEO de Cipher, resalta que estas amenazas “se caracterizan por su sofisticación, persistencia y diversidad de motivaciones. La interconexión de sistemas digitales hace que una sola brecha pueda causar interrupciones significativas, y el espionaje digital representa un riesgo creciente al comprometer información estratégica”. Para mitigar estos riesgos, Cipher propone una estrategia basada en cuatro pilares: realizar auditorías periódicas de ciberseguridad, reforzar la detección temprana y la inteligencia de amenazas, implementar sistemas de respaldo y protocolos de continuidad, y fomentar la colaboración entre organismos públicos y privados para establecer estándares comunes y compartir información sobre ciberamenazas, alineándose con la normativa europea NIS2. Fernández Granado concluye que “garantizar la seguridad digital en la aviación no es solo una necesidad operativa, sino un imperativo estratégico. La prevención, la resiliencia y la cooperación institucional son esenciales para mantener la aviación como un pilar fiable de movilidad, comercio y desarrollo en un entorno global cada vez más complejo”.
1 Octubre 2025
Rincón del CISO
Rosa Kariger, Asesora estratégica de gestión de riesgos y resiliencia, presidenta del consejo asesor de CyberLideria y miembro del comité editorial de CyberLideria MGZN entrevista Sanjay Mirchandani, CEO de Commvault Systems Rosa Kariger: Sanjay, es un placer volver a verte en Madrid, muchas gracias por concedernos esta entrevista. Nos visitas con bastante frecuencia. ¿Qué es lo que más te gusta de España? Sanjay Mirchandani: Es un placer, gracias por la oportunidad. Me encanta España y su vibrante cultura, desde su gente acogedora hasta su increíble gastronomía, pasando por sus emocionantes partidos de pádel, como el reciente torneo al que asistí con Agustín Tapia, el jugador de pádel patrocinado por Commvault. Así que, incluso cuando estoy aquí por negocios, es un placer. R.K.: Has ocupado varios puestos de alta dirección en diversas empresas relevantes del sector tecnológico durante las últimas décadas, en las que la tecnología ha cambiado significativamente. ¿Cómo ha sido tu trayectoria y cuál es el secreto de tu éxito? S.M.: A lo largo de mi carrera, he buscado puestos en los que pudiera aprender de verdad, tener un impacto y aportar algo a la organización. Por ejemplo, aunque al principio me sacaba de mi zona de confort, ser director de sistemas de información fue una experiencia que me cambió la vida. Sufrimos una grave brecha de seguridad, mucho antes de que las brechas fueran algo habitual. Fue un caos, pero aprendí mucho sobre lo que deben ser la preparación y la resiliencia. Esa experiencia tuvo un impacto duradero en mí y es una de las razones por las que ocupo mi puesto actual en Commvault. Cuando Commvault ayuda a nuestros clientes a evitar esa misma experiencia angustiosa, entonces todo vale la pena. R.K.: Desde 2019 eres el director ejecutivo de Commvault, una empresa líder en ciberresiliencia en la que también estás logrando un éxito significativo. ¿Cuál es tu oferta de servicios única y qué diferencia a Commvault de otras soluciones de copia de seguridad y recuperación? S.M.: Las soluciones tradicionales de copia de seguridad y protección de datos no están a la altura de los ciberataques actuales y de la rápida evolución tecnológica que estamos experimentando en la era de la IA. Desde hace tiempo, Commvault ha estado innovando para permitir a las empresas ser resilientes ante los ataques y las interrupciones del servicio. Nuestro enfoque al respecto, a través de nuestra plataforma de ciberresiliencia Commvault Cloud, no se parece a nada de lo que hay actualmente en el mercado. Hemos introducido capacidades únicas como Cleanroom Recovery, que proporciona a los clientes un entorno limpio y seguro para recuperarse en la nube y probar sus estrategias de recuperación de antemano. Además, con Cloud Rewind, los clientes pueden restaurar rápidamente sus aplicaciones en la nube y de IA, fundamentales para la generación de datos empresariales. La automatización de la recuperación de Active Directory es otra área clave donde nuestras soluciones ayudan a proteger los activos más críticos frente a ataques de ransomware. Por último, utilizamos la IA para mejorar la experiencia del cliente y la velocidad de las recuperaciones. R.K.: La nube se está convirtiendo en un elemento clave para la escalabilidad y la eficiencia de las empresas. Sin embargo, muchas empresas siguen temiendo migrar sus sistemas críticos a la nube. ¿Puede ser segura la nube? S.M.: Me gusta decir que, si tu negocio está en la nube, entonces la nube es tu negocio y debes protegerla, asegurarla y ser capaz de recuperarla cuando, inevitablemente, se vea interrumpida o atacada. En el mundo cada vez más híbrido de hoy en día, esto significa que tu estrategia de ciberresiliencia debe proteger los datos que se encuentran en las instalaciones, en tránsito, en el perímetro y en múltiples nubes. Esto es complejo y requiere una amplia variedad de habilidades y recursos, lo que se complica aún más por el crecimiento exponencial de las aplicaciones y los datos de IA. En lugar de obligar a los clientes a depender de múltiples herramientas, recursos y habilidades en todos los entornos, Commvault proporciona una plataforma unificada para proteger las diversas cargas de trabajo, independientemente de dónde se encuentren actualmente. R.K.: Afirmas que Commvault puede proporcionar resiliencia en múltiples entornos y soluciones. Pero el rompecabezas se vuelve cada vez más complejo con la coexistencia de múltiples entornos IaaS, PaaS, SaaS y locales, y la introducción de aplicaciones de IA de última generación. ¿Cómo lo hace? S.M.: Esta es la realidad actual. Tu estrategia de preparación y resiliencia cibernética debe escalarse y abarcar numerosos entornos: locales, híbridos y multicloud, numerosas aplicaciones SaaS como Microsoft 365 y, cada vez más, aplicaciones y repositorios de almacenamiento impulsados por IA, como Amazon S3. Contar con múltiples soluciones puntuales y dispares solo aumenta esta complejidad y crea brechas más grandes que los malos actores pueden explotar. Desde Commvault ofrecemos una plataforma única y unificada que se diseñó teniendo en cuenta un mundo híbrido y multicloud. Es compatible con los entornos y aplicaciones que ya utilizas hoy o que utilizarás mañana. Admitimos más cargas de trabajo que cualquier otro proveedor, y eso es fundamental cuando se trata de protegerte contra los ataques. A continuación, añadimos inteligencia utilizando nuestras capacidades de IA para automatizar la protección, identificar los riesgos y ayudar a garantizar que tus datos sean recuperables, independientemente de dónde se encuentren. En esencia, abstraemos la complejidad. R.K.: Las pequeñas y medianas empresas suelen tener dificultades para ser ciberresilientes debido a la falta de expertos y presupuesto. ¿Commvault también es accesible para ellas? S.M.: Por supuesto. Ofrecemos una ciberresiliencia de nivel empresarial que es sencilla, accesible y asequible para las pymes. Esto es especialmente importante para las empresas nacidas en la nube que no tienen ni quieren gestionar un centro de datos tradicional. Por eso, Commvault Cloud SaaS está diseñado para ofrecer ciberresiliencia como servicio en todo el patrimonio de datos, ya sea en la nube, híbrido o aplicaciones SaaS. La simplicidad está integrada, por lo que obtienes una protección potente sin complejidad. También colaboramos estrechamente con todos los mercados cloud para proporcionar a estas organizaciones nativas de la nube las mejores capacidades de ciberresiliencia de su clase. R.K.: Tú empleas a más de 3000 personas en un sector altamente competitivo, en el que escasea el talento en ciberseguridad. ¿Cuál es tu estrategia para atraerlos y retenerlos? ¿Promueves la diversidad? S.M.: Los grandes talentos quieren trabajar con empresas que estén al día en el sector y les ayuden a desarrollar su carrera profesional. En Commvault, nos enorgullecemos de ser esa empresa. Nos comprometemos a proporcionar a nuestros equipos la formación, los recursos y el apoyo necesarios para prosperar. Por ejemplo, a principios de este año lanzamos Basecamp, un programa de formación presencial e inmersivo para toda la empresa, que sirvió como un viaje de aprendizaje sobre ciberresiliencia para miles de empleados, independientemente de su función. Además, sabemos lo importante que es marcar la diferencia y nos apasiona reforzar la idea de que el trabajo que realizan nuestros empleados es importante, no solo para nuestros clientes y partners, sino también para nosotros mismos. También hemos lanzado un nuevo sistema de gestión del aprendizaje diseñado para capacitar a nuestros empleados para que orienten sus carreras y dominen las habilidades que necesitan para tener éxito. Esto incluye el acceso a más de 30.000 cursos impartidos por expertos a través de Udemy Business. Por otra parte, reforzar nuestro compromiso con la comunidad y el sentido de pertenencia sigue alimentando nuestra cultura. R.K.: Los ciberataques son cada vez más complejos de gestionar, especialmente en la era de la GenAI y la difícil situación geopolítica. ¿Cómo ves la evolución de la ciberseguridad? ¿Estamos perdiendo la batalla? S.M.: No diría que las empresas están perdiendo la batalla, pero sin duda tienen mucho trabajo por delante, especialmente en la era de la IA. Verás, la amenaza existencial es doble. Hoy en día, las empresas deben adoptar la IA para evitar ser desplazadas por empresas más pequeñas y ágiles. Sin embargo, al hacerlo, se exponen a más vulnerabilidades e incógnitas. En Commvault, llevamos años innovando con la IA y estamos llevando esto al siguiente nivel con nuestra reciente adquisición de Satori Cyber. Al integrar las capacidades de Satori, ofreceremos a los clientes una protección más amplia tanto para los datos estructurados como para los no estructurados, gestionaremos los riesgos de los modelos de IA y ayudaremos a cumplir los requisitos de conformidad en entornos híbridos y multicloud. Dicho esto, la ciberresiliencia es un deporte de equipo, por lo que también nos asociamos con proveedores líderes en ciberseguridad, como CrowdStrike y Palo Alto Networks, para innovar continuamente y ofrecer a nuestros clientes comunes aún más capacidades. R.K.: ¿Y cómo prevé la evolución de Commvault en los próximos años? ¿Cuáles son los elementos clave de tu estrategia que garantizarán el éxito de tu empresa en este ecosistema digital cada vez más complejo? S.M.: Las empresas están luchando por mantenerse al día con un ritmo de cambio sin precedentes. Los entornos multinube son omnipresentes. Proteger los datos de IA en rápido crecimiento es imperativo, ya que el aumento del ransomware y los ataques más insidiosos nunca han sido tan grandes ni tan perjudiciales para las empresas. Creemos que la mejor seguridad y protección que se puede tener es la capacidad de recuperarse de forma predecible y limpia en caso de sufrir un ataque. Commvault es la empresa en la que se puede confiar para ayudarte a estar preparado para recuperarte cuando llegue ese día. R.G.: En un plano más personal, ¿cómo gestionas tu resiliencia personal? ¿Cómo lidias con el estrés y equilibras tu vida personal? S.M.: Cuando hablo de resiliencia con los clientes, a menudo me centro en la preparación y en la importancia de dedicar tiempo a planificar, practicar y recuperarse. Tengo un enfoque similar en mi vida personal. A menudo estoy de viaje, por lo que la planificación es esencial para garantizar que puedo estar presente, comprometido y con energía para afrontar el rigor y los retos del día. También me encanta jugar al pádel y, aunque requiere mucha práctica, puede ser una forma divertida y conectada de aliviar el estrés y hacer ejercicio. Y después de un día ajetreado o un largo viaje de negocios, me recupero con mi familia y amigos: su amor y apoyo son fundamentales para mi resiliencia.
30 Septiembre 2025
Rincón del CISO
¿Qué son los factores de transferencia? Tus glóbulos blancos producen proteínas llamadas factores de transferencia que forman parte de la red de comunicación celular de tu sistema inmunitario. Cada factor de transferencia porta una combinación única de conocimientos que puede compartir con otras células del sistema inmunitario. Para poder comprender el verdadero poder de los factores de transferencia, es importante entender primeramente cómo funciona el sistema inmunitario y aquí te doy una pincelada: La función del sistema inmunitario El trabajo de tu sistema inmunitario es sumamente importante, consiste en proteger a tu cuerpo de los invasores externos. Con la ayuda de una variedad de órganos, tejidos y células, tu sistema inmunitario trabaja para mantener alejados a los invasores y destruir a los que ingresan a tu cuerpo. Asimismo, tu sistema inmunitario también protege las células de tu cuerpo que no están funcionando adecuadamente. El sistema inmunitario lo componen: Órganos y tejidos: Médula ósea – Timo - Bazo – Piel – Ganglios linfáticos – Vasos Sanguíneos y Linfáticos Células del sistema inmunitario: Eosinófilo – Basófilo – Neutrófilos – Células asesina naturales NK – Células B – Células T – Macrófago – Fibroblasto – Células dendríticas Los glóbulos blancos Los glóbulos blancos, también conocidos como leucocitos, desempeñan un papel importante en la función del sistema inmunitario. Algunos de ellos son los fagocitos y los linfocitos. ¿Cómo funciona tu sistema inmunitario? La capacidad de tu sistema inmunitario para defenderse de los invasores externos es a lo que nos referimos como inmunidad. Esta capacidad de autodefensa es algo que se hereda y se aprende. Al conocimiento del sistema inmunitario con el que naces se le llama inmunidad innata. Una porción de las células de tu sistema inmunitario viene programada con una serie de instrucciones sobre cómo responder ante posibles amenazas. Por otro lado, la inmunidad adaptativa es el conocimiento que el sistema inmunitario adquiere a lo largo de la vida. Cada enfrentamiento con un nuevo invasor representa una oportunidad para que las células de tu sistema inmunitario adaptativo adquieran conocimiento—para desarrollar sus defensas de una manera específica a fin de que puedan afrontar a futuras amenazas más eficazmente. Existen cuatro clasificaciones para la inmunidad adaptativa: natural, clínica, activa y pasiva. La inmunidad natural se adquiere mediante la exposición directa a los invasores o a través de la transferencia de componentes del sistema inmunitario de la madre a su bebé. La inmunidad clínica se adquiere mediante la exposición indirecta a los invasores (por ejemplo, las vacunas) o a través de la transferencia de componentes del sistema inmunitario de un sujeto inmune a una persona no inmune. La inmunidad activa ocurre cuando tu propio sistema inmunitario es el encargado de protegerte de un invasor. La inmunidad pasiva ocurre cuando los componentes del sistema inmunitario que te facilita alguien más te protegen de un invasor. Los factores de transferencia y la inmunidad Ahora que ya hemos hablado de un conocimiento básico del funcionamiento interno de tu sistema inmunitario y de las diferentes maneras con las que adquieres inmunidad, adentrémonos en el rol que juegan los factores de transferencia. Los factores de transferencia son proteínas producidas por los glóbulos blancos y contienen información específica de un antígeno. Recuerda que los antígenos son proteínas únicas que se encuentran en la superficie de las células invasoras. Cada factor de transferencia lleva consigo una imagen de un antígeno específico que puede compartir con otras células del sistema inmunitario para ayudarles a identificar y responder más rápidamente ante los invasores. ¿Cuándo se descubrieron los factores de transferencia? En 1949, el Dr. H. Sherwood Lawrence, inmunólogo de la Universidad de Nueva York, descubrió que las respuestas del sistema inmunitario podían transferirse de donante a receptor por medio de un extracto de glóbulos blancos. El Dr. Lawrence fue quien acuñaría el término «factor de transferencia».En 1998, los fundadores de 4Life, David y Bianca Lisonbee, obtuvieron la patente para extraer los factores de transferencia del calostro bovino. Los Laboratorios 4Life Research, somos lideres mundiales en Nano y Biotecnología. ¿Cómo funcionan los productos 4Life Transfer Factor? Cuando tomas un producto de la línea 4Life Transfer Factor de 4Life, adquieres inmunidad pasiva y clínica. Nuestros productos contienen factores de transferencia provenientes de otros mamíferos (vacas, gallinas y plantas) que han desarrollado inmunidad contra una amplia variedad de invasores. La estructura de estos factores de transferencia es similar a la estructura de los factores de transferencia que producen nuestras propias células y se ha demostrado que su comportamiento es prácticamente el mismo una vez que ingresan al cuerpo.Al consumirse, el conjunto único de conocimientos que conlleva cada factor de transferencia, se transfiere a células específicas de tu sistema inmunitario. Los factores de transferencia ayudan a tus células a identificar y responder rápidamente ante los invasores. El conocimiento permanece en tus células hasta que mueren, típicamente unos cuantos meses y por esta razón, la inmunidad que se transfiere es temporal. Afortunadamente, se ha demostrado que consumir regularmente los productos de la línea 4Life Transfer Factor es completamente seguro y proporciona una manera efectiva de alcanzar inmunidad prolongada contra un amplio rango de invasores. Susi Torres Especialista en Network Marketing / Salud / Bienestar / Sistema Inmune / Emprendimiento
30 Septiembre 2025
Rincón del CISO
El 70% de las organizaciones ya manejan más identidades máquina que de personas y casi la mitad de ellas gestionan diez veces más identidades máquina que de usuarios humanos debido, en gran parte, a la IA de Agentes. Este desequilibrio sigue aumentando y se espera que las identidades máquina crezcan un 30% en los próximos 3-5 años, superando con creces el crecimiento de las identidades humanas.[1] En el panorama digital actual, estamos experimentando una transformación sin precedentes: por cada identidad humana en los sistemas digitales, existen entre 45 y 92 identidades no humanas.[2] Esta proliferación masiva de identidades digitales pertenecientes a máquinas, servicios, aplicaciones y dispositivos conectados está redefiniendo el ecosistema de ciberseguridad global. Los últimos informes de 2025 revelan que esta desproporción no solo continúa creciendo, sino que además está generando vulnerabilidades críticas en organizaciones de todos los tamaños, con el 46% de las empresas ya habiendo sufrido violaciones relacionadas con estas identidades no humanas. Este fenómeno representa uno de los mayores desafíos de seguridad actuales, amplificando exponencialmente la superficie de ataque disponible para los ciberdelincuentes. ¿Qué relación tiene con los Agentes de IA? Los agentes de IA son la implementación práctica de los principios de la IA agente. Estas entidades de software pueden funcionar en nombre de usuarios humanos u operar como actores no humanos independientes dentro de los sistemas organizacionales. Van desde herramientas de automatización específicas de tareas simples hasta sistemas autónomos sofisticados capaces de tomar decisiones complejas en múltiples dominios. Los riesgos invisibles que pocos supervisan El 97% de las identidades no humanas poseen privilegios excesivos, lo que incrementa el acceso no autorizado y amplía la superficie de ataque en las organizaciones. El 73% de los vault (sistema de almacenamiento seguro utilizado para guardar secretos y credenciales, como claves API, tokens y certificados) están mal configurados, lo que genera accesos no autorizados y expone datos confidenciales y sistemas críticos. El 92% de las empresas expone sus identidades no humanas a terceros, generando riesgos significativos si las medidas de seguridad de esos terceros no están alineadas con los estándares organizacionales.[3] Este panorama se agrava debido a que muchas empresas y organizaciones no son conscientes del número real de identidades no humanas que gestionan. Los agentes de IA específicamente presentan riesgos debido a sus capacidades autónomas. Su capacidad para tomar decisiones independientes y acceder a múltiples sistemas con niveles de permiso variables crea potencial para consecuencias no deseadas. Este escenario, lejos de ser una proyección futurista, ya es parte del día a día de las organizaciones. La magnitud del reto obliga a ampliar la conversación: no se trata únicamente de reconocer el crecimiento exponencial de las identidades máquina y de los agentes de IA, sino de reflexionar sobre las implicaciones estratégicas que esto conlleva y, sobre todo, de trazar un camino de acción concreto que permita recuperar el control antes de que la complejidad nos sobrepase. La urgencia de actuar: riesgos y caminos a seguir La proliferación de identidades máquina no solo es un fenómeno estadístico; es una realidad que redefine las bases de la seguridad digital. La cifra de entre 45 y 92 identidades no humanas por cada identidad humana no es únicamente alarmante: es una llamada a la acción. Cada una de esas credenciales —cuentas de servicio, bots, RPA, workloads, APIs y ahora agentes de IA— se convierte en una puerta potencial hacia los activos más críticos de la organización. Los riesgos se multiplican porque estas identidades suelen ser invisibles para los equipos de seguridad. A diferencia de un colaborador humano, una identidad máquina nunca toma vacaciones ni cambia de puesto: permanece activa de manera indefinida, con permisos que rara vez se ajustan o se revocan. Esto explica que el 97% tenga privilegios excesivos, que más del 70% de los vaults estén mal configurados y que la exposición a terceros comprometa directamente la confianza digital de las organizaciones. En la práctica, una sola identidad máquina comprometida puede abrir el camino a un ataque masivo con consecuencias operativas, regulatorias y reputacionales. Frente a este panorama, las soluciones no pueden limitarse a controles aislados. Lo que se requiere es una estrategia integral de Seguridad de la Identidad, evolución natural de lo que conocimos como Gobierno de Identidades (IGA). Una disciplina que ya no se enfoca solo en “quién accede a qué”, sino en gobernar y proteger todas las identidades, humanas y no humanas, bajo principios de mínimo privilegio, monitoreo continuo y automatización inteligente. La buena noticia es que, al mismo tiempo que representan un riesgo, las identidades máquina también son una oportunidad. Su correcta gestión permite habilitar la innovación, acelerar procesos y potenciar a los propios agentes de IA como aliados confiables. La clave está en reconocerlas, gobernarlas y protegerlas. Ignorarlas no es una opción. La reflexión final es clara: la seguridad de identidades ya no es un aspecto técnico, es un imperativo estratégico. En la medida en que las organizaciones comprendan y actúen frente a este desafío, estarán no solo defendiendo su futuro digital, sino también construyendo la base de su resiliencia y competitividad. [1] SailPoint’s fast-growing Machine Identity Security is changing how businesses manage and secure machine identities [2] 2025 State of Non-Human Identities and Secrets in Cybersecurity [3] 2025 State of Non-Human Identities and Secrets in Cybersecurity Autores del artículo: Sara Lasso Security Sales Specialist en BT Group Eduardo Zamora VP Sales LATAM en SailPoint
30 Septiembre 2025
Rincón del CISO
Ana Acebrón, Directora del Servicio de apoyo al emprendimiento y la innovación en el Centro de Innovación en Emprendimiento e Inteligencia Artificial (C3N-IA) del Parque Científico de la Universidad Carlos III de Madrid entrevista a Jorge Oria, Director de Servicios Legales de ClarkeModet Ana Acebrón: Tu trayectoria ha estado siempre vinculada al mundo legal y la propiedad intelectual. Si miras hacia atrás, ¿Cuál ha sido el mayor punto de inflexión profesional que te ha enseñado algo importante sobre ti mismo? Jorge Oria: El momento en el que fui consciente de que, en el mundo legal, nadie puede lograr nada significativo solo. Necesitas un equipo, necesitas hablar con otros compañeros, con otras áreas. Cuantos más puntos de vista y perspectivas diferentes, mejor puedes entender el problema y alcanzar una solución. Hay muchos abogados acostumbrados a hacer de “hombre orquesta” y eso nunca funciona. A.A.: ¿Qué significa para ti liderar desde un rol jurídico en un entorno donde la innovación tecnológica avanza tan rápido? J.O.: Siempre he abrazado la innovación, pero la tecnología, por la propia dinámica del Derecho, se suele recibir con recelo en la profesión. A mí me gusta mantener las expectativas. Al final te vas dando cuenta de que una grandísima parte de los nuevos problemas que surgen por los avances tecnológicos pueden solucionarse eficazmente con las herramientas que ya tenemos. No deja de ser un desafío, naturalmente, pero creo que se debe más a la comprensión de la tecnología en sí que a la dificultad de encontrar la solución. A.A.: La irrupción de la inteligencia artificial está desafiando las bases tradicionales de la propiedad intelectual. ¿Cuál es, en tu opinión, el mayor dilema ético o legal al que nos enfrentamos hoy con las creaciones generadas por IA? J.O.: Aunque son habituales las predicciones catastrofistas, a largo plazo no creo que la creatividad, una facultad exclusiva e intrínseca al ser humano, se vea afectada. Sí que me parece probable que, durante un breve período de tiempo, aparezca un sentimiento de desincentivación motivado por la facilidad y disponibilidad de la IA. Pero soy optimista y aparecerán nuevas expresiones artísticas e intelectuales, como siempre ha ocurrido en la historia. A.A.: El Centro de Innovación en Emprendimiento e Inteligencia Artificial (C3N-IA) del Parque Científico de la UC3M actúa como un entorno de innovación y ayuda a la puesta en marcha y al desarrollo de proyectos empresariales (spin offs y start ups universitarias). ¿De qué manera consideras que compañías como la tuya pueden ayudarnos a fortalecer la transferencia de conocimiento y a preparar mejor a nuestros investigadores y emprendedores para afrontar los retos que la IA está planteando en propiedad industrial e intelectual? J.O.: ClarkeModet es un referente en el asesoramiento estratégico en propiedad industrial e intelectual. Nosotros acompañamos a las organizaciones innovadoras durante todo el ciclo de innovación, y esto no solo significa asesoramiento legal, que es imprescindible, sino también estrategias de explotación de intangibles que permitan llevar al mercado la innovación y transformarla en valor económico real. Esto es esencial para los centros públicos de investigación. Una de las opiniones que más se repite entre nuestros clientes es que se sienten escuchados porque tenemos profesionales de todo tipo y especialización y una visión integral de la I+D. A.A.: ¿Qué retos humanos implica la automatización y la incorporación de nuevas tecnologías en los procesos internos de la compañía? J.O.: El principal, sin duda, es la adaptación a nuevos roles y tareas. Por suerte, nuestro equipo ha entendido que esto es algo positivo, porque está permitiendo a nuestros profesionales reorientar su carrera hacia nuevos escenarios que quizás no contemplaban, más ambiciosos, y con los que pueden aportar más valor al cliente que realizando tareas administrativas y repetitivas. La automatización es una grandísima oportunidad para crecer profesionalmente. A.A.: En un sector tan técnico como el tuyo, ¿Qué papel juega el talento? ¿Cómo se identifican y desarrollan profesionales capaces de adaptarse a un entorno legal-tecnológico en constante cambio? J.O.: Al hilo de la automatización, creo que una de las habilidades más interesantes que puede tener ahora mismo un profesional es saber optimizar los recursos tecnológicos disponibles, precisamente para dedicarse plenamente al cliente y a ofrecerle soluciones. Eso es lo que buscamos identificar cuando hablamos de talento. Además, somos una empresa que ofrece servicios jurídicos con una fuerte base tecnológica, pero nuestro sector requiere de un trato humano, personal y sobre todo muy empático con el esfuerzo y la apuesta que hacen nuestros clientes por la innovación. A.A.: A nivel personal, ¿Cómo gestionas la incertidumbre y la presión que supone estar en la primera línea de decisiones estratégicas legales en un contexto tan cambiante como el actual? J.O.: Intentando relativizar, en su justa medida, las dificultades que se presentan y buscando siempre un equilibrio. El Derecho es la esencia de la discusión y la interpretación y siempre, en cualquier asunto, hay al menos dos posiciones encontradas. Aceptar que un punto de vista que has tenido que defender hasta el final pueda finalmente no ser el correcto o el único válido, te hace aprender. Y recordar eso es probablemente el mejor modo de gestionar esa incertidumbre. A.A.: ¿Recuerdas alguna situación profesional difícil que, con el tiempo, haya acabado siendo un aprendizaje esencial para tu forma de liderar hoy? J.O.: Ninguna en concreto, pero he aprendido muchas cosas que creo que no se deben hacer porque no ayudan en nada: el micromanaging; la falta de reconocimiento a los equipos y compañeros que hacen posible un éxito; el protagonismo… Son prácticas, desgraciadamente, muy habituales en el sector legal y que deberían erradicarse, porque no aportan absolutamente nada a nuestros clientes ni al negocio. A.A.: Y terminamos con unas preguntas más personales: Un hábito diario que te ayuda a mantener claridad mental. J.O.: Ejercicio diario, por la mañana antes de ir a la oficina y después de volver. A.A.: Un libro, serie o película que haya cambiado tu perspectiva personal. J.O.: Antropología Cultural de Marvin Harris. Me dio una visión completamente diferente de cómo nos comportamos, por qué hacemos, pensamos o creemos lo que creemos. A.A.: ¿Qué le dirías hoy a tu “yo” recién graduado en Derecho? J.O..: Que las soluciones a veces no están en la ley sino en las personas.
30 Septiembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

