Rincón del CISO
El papel del CIO vive una transformación histórica. Tras años de modernización acelerada, el responsable tecnológico se convierte en 2025 en una de las figuras más estratégicas de la empresa, con un rol claro: liderar la transición hacia modelos de negocio impulsados por inteligencia artificial. Es la principal conclusión del informe State of the CIO 2025, elaborado por Foundry sobre una base de 906 líderes de TI y 250 responsables de negocio a escala global. La hoja de ruta es inequívoca: el CIO ya no es solo el guardián de la infraestructura tecnológica, sino el arquitecto de la innovación digital, el conector entre estrategia y tecnología y el principal motor de adopción de IA y machine learning. La prioridad del CEO para 2025: IA, IA y más IA El estudio revela una cifra contundente: El 26% de los CEOs sitúa “investigar e implementar proyectos de IA” como la prioridad #1 para sus CIOs. Esto cambia por completo el foco de inversión y gestión: 42% de la inversión tecnológica en 2025 se dirigirá a IA/ML. 45% de los CIOs consideran la IA la apuesta estratégica más importante del año. 80% de los CIOs ya están evaluando activamente nuevas herramientas de IA para integrarlas en su stack. El informe confirma un cambio cultural clave: la IA deja de ser un experimento y pasa a convertirse en infraestructura crítica del negocio. Un CIO más estratégico que nunca El perfil del CIO da un salto significativo: 41% se identifican como líderes estratégicos, cifra que crece al 52% cuando miran a los próximos 3-5 años. 77% colaboran estrechamente con su CEO y el consejo de administración, consolidando su influencia en las decisiones corporativas. El CIO promedio ejerce 1,8 roles, combinando liderazgo digital, gestión de seguridad, innovación y estrategia. Las barreras tradicionales se diluyen: en 2025, el CIO opera cada vez más como ejecutivo transversal, capaz de redefinir procesos, anticipar oportunidades y generar nuevas líneas de negocio digitales. Las empresas quieren monetizar sus datos La orientación del gasto tecnológico cambia por completo respecto a años anteriores: Top prioridades de negocio en 2025 Monetizar los datos (38%) Cumplimiento normativo (35%) Mejorar la experiencia del cliente (35%) Desarrollar nuevos ingresos digitales (32%) La ciberseguridad —que dominaba las agendas en 2024— cede espacio a iniciativas de crecimiento, personalización y explotación de datos. La IA transforma procesos y clientes El impacto de la IA ya es tangible: 69% la usa para automatizar procesos internos 62% la aplica en productos y servicios de cara al cliente Sectores como finanzas (79%), sanidad (74%) y high-tech (70%) lideran su adopción La alineación entre TI y negocio, tradicionalmente compleja, mejora gracias a la IA:68% de IT y 69% de negocio coinciden en prioridades y casos de uso de IA generativa. Tensión entre estrategia y operaciones A pesar de su papel estratégico, los CIOs siguen dedicando buena parte de su tiempo a tareas operativas: 38% en seguridad y rendimiento de sistemas 30% en control de costes 24% en gestión de proveedores y crisis 77% en proyectos de modernización y rediseño de procesos La gran lucha del CIO en 2025 sigue siendo equilibrar innovación y excelencia operativa. Presupuestos al alza, talento escaso El estudio anticipa un 2025 expansivo: 65% de las empresas aumentarán su presupuesto de TI, con un crecimiento medio del 6,89%. La principal razón: más inversión en IA. Sin embargo, la mayor barrera no es el dinero. Es el talento: 54% de los CIOs dicen que la escasez de perfiles digitales frena su capacidad de innovar. Los perfiles más demandados: IA/ML (36%) Ciberseguridad (34%) Automatización (25%) Y también los más difíciles de encontrar. Burnout y complejidad: el otro lado del liderazgo Aunque el 33% de los CIOs afirma tener un nivel alto de satisfacción, el estrés es considerable: Nivel medio de estrés: 6,8/10 15% experimenta burnout severo 20% reconoce un nivel significativo de presión diaria El CIO es, hoy más que nunca, un rol de alto impacto… y alto coste emocional. Conclusión: el CIO, clave para la empresa que quiere liderar con IA El State of the CIO 2025 traza un mensaje claro: la competitividad empresarial de los próximos años dependerá de la capacidad de los CIOs para activar la inteligencia artificial como motor estratégico, generar cultura digital y transformar la experiencia del cliente. Las empresas que empoderen a sus CIOs, integren la IA de forma segura y aceleren la modernización de sus procesos serán las que marquen el paso en la economía digital global.
24 Noviembre 2025
Rincón del CISO
Cloudflare ha aclarado finalmente las causas de la caída global que afectó este martes a plataformas de gran alcance. La compañía ha confirmado que el incidente no estuvo relacionado con un ataque informático, sino con un error interno en su sistema de gestión de bots. La interrupción, considerada la más grave que ha sufrido la empresa desde 2019, provocó fallos simultáneos en servicios como X (Twitter), ChatGPT y en herramientas corporativas empleadas por cientos de compañías. Durante varias horas, millones de usuarios se encontraron con mensajes de error al intentar acceder a sus aplicaciones habituales. Aunque el funcionamiento de la red comenzó a recuperarse progresivamente a lo largo del día, Cloudflare no dio por estabilizada la situación hasta última hora de la tarde. La magnitud del problema, unido al reciente apagón global de AWS ocurrido hace apenas un mes, generó un clima de alerta generalizado. Matthew Prince, cofundador y CEO de Cloudflare, quiso despejar cualquier duda sobre la naturaleza del incidente. Según afirmó, no hubo ninguna acción maliciosa detrás de la caída: “No fue consecuencia de un ciberataque, ni de manera directa ni indirecta”. El origen del fallo se encuentra en un ajuste interno aplicado a los permisos de una base de datos. Ese pequeño cambio provocó un comportamiento inesperado: el sistema comenzó a añadir automáticamente miles de entradas nuevas en un archivo utilizado por el módulo que identifica y filtra el tráfico automatizado. Este archivo —conocido como feature file— contiene patrones que permiten distinguir a un usuario legítimo de un bot. Como resultado, el documento duplicó su tamaño hasta superar la capacidad que podía gestionar el software encargado de enrutar las conexiones. La configuración defectuosa se extendió con rapidez por toda la infraestructura global de Cloudflare, generando el colapso en cascada que dejó fuera de servicio a parte de Internet.
21 Noviembre 2025
Rincón del CISO
La externalización de los servicios de soporte de TI se ha consolidado como una estrategia común para reducir costes y ganar eficiencia. Sin embargo, este modelo también está atrayendo la atención de actores maliciosos. Cada vez más, los delincuentes utilizan técnicas de vishing —estafas telefónicas basadas en ingeniería social— para engañar a los agentes de soporte y obtener accesos críticos a los sistemas corporativos. La presión sobre los departamentos de asistencia ha crecido por el auge del teletrabajo, la incorporación de herramientas de inteligencia artificial y la digitalización de procesos. Esto ha generado sobrecarga en los equipos, que a menudo destinan buena parte de su tiempo a incidencias rutinarias en lugar de centrarse en tareas estratégicas de seguridad y continuidad del negocio. Automatizar procesos y reforzar la formación del personal es clave para que el soporte técnico cumpla su función crítica. Vishing: ataques centrados en el factor humano El vishing consiste en hacerse pasar por empleados legítimos a través de llamadas convincentes para lograr que el personal de soporte restablezca contraseñas, registre dispositivos o desactive la autenticación multifactor. Con estos accesos, los atacantes pueden moverse lateralmente dentro de la red corporativa. El riesgo aumenta porque muchos equipos de asistencia están formados por profesionales con poca experiencia y sometidos a presión por el volumen de solicitudes. Algunos grupos incluso utilizan hablantes nativos o voces sintéticas para que sus engaños sean más creíbles. Estos ataques demuestran que los ciberdelincuentes no siempre necesitan vulnerar sistemas: basta con explotar la confianza y la buena voluntad de los agentes de soporte. La seguridad, por tanto, debe basarse en una combinación de tecnología, procesos y concienciación. Estrategias para proteger el soporte informático Las organizaciones que externalizan su soporte técnico pueden aplicar varias medidas preventivas: Autenticación estricta: verificar siempre la identidad del solicitante mediante devoluciones de llamada o códigos adicionales. Políticas de mínimo privilegio y separación de funciones: limitar lo que un agente puede modificar y requerir doble validación en operaciones críticas. Monitorización y registros continuos: supervisar en tiempo real las actividades del helpdesk para detectar fraudes. Formación constante con simulaciones: entrenar al personal para identificar nuevas tácticas, incluyendo deepfakes de voz. Controles técnicos adicionales: detección de spoofing de llamadas y uso de MFA en todas las herramientas de soporte. MDR como apoyo estratégico Si bien gran parte de los riesgos se originan en factores humanos, la combinación de experiencia, procesos robustos y soluciones técnicas avanzadas es la forma más efectiva de mitigarlos. Plataformas de Managed Detection and Response (MDR) proporcionan monitorización continua, análisis con inteligencia artificial y respuesta rápida frente a incidentes, descargando parte de la presión diaria sobre los equipos de soporte y reforzando la seguridad general. Contar con soluciones de MDR permite a los equipos de asistencia centrarse en ayudar a los usuarios mientras la protección frente a amenazas queda garantizada, adoptando un enfoque verdaderamente preventivo frente a los ataques de ingeniería social y vishing.
20 Noviembre 2025
Rincón del CISO
Una estafa en rápida expansión está afectando a usuarios de WhatsApp en todo el mundo, utilizando una de las funciones más recientes de la aplicación: la opción de compartir pantalla durante videollamadas. Lo que se diseñó como una herramienta útil para soporte remoto o trabajo colaborativo se ha convertido en un recurso explotado por ciberdelincuentes para robar datos, identidades y grandes sumas de dinero. Se han reportado casos en países como Reino Unido, India, Brasil y Hong Kong, donde algunas víctimas han perdido cantidades millonarias tras caer en engaños cuidadosamente planificados. Este tipo de fraude se basa principalmente en la manipulación psicológica: generar confianza, inducir miedo y obtener control sobre la víctima. El modus operandi suele seguir estos pasos: La llamada inicial: El ataque comienza con una videollamada desde un número desconocido. El estafador puede hacerse pasar por un empleado de banco, servicio técnico de la aplicación o incluso un familiar con un problema urgente. Para dar credibilidad, suelen suplantar un número local y mantener la cámara apagada o con la imagen borrosa. La urgencia: El atacante plantea un escenario crítico, como un cargo sospechoso en la tarjeta, una sesión abierta en otro dispositivo o un premio pendiente, con el objetivo de generar miedo y que la víctima actúe sin pensar. “Ayuda” mediante compartir pantalla: Para “resolver” el supuesto problema, el estafador solicita compartir la pantalla del móvil o instalar aplicaciones de acceso remoto como AnyDesk o TeamViewer. Así, puede ver códigos de verificación, mensajes entrantes y cualquier actividad en tiempo real. Acceso a información sensible: Con el control del dispositivo, los criminales pueden robar contraseñas, códigos 2FA, mensajes SMS o guiar a la víctima para realizar transferencias bancarias bajo engaño. También pueden inducir la instalación de malware, como keyloggers. Robo de cuentas y dinero: Una vez dentro, pueden vaciar cuentas bancarias, controlar redes sociales y continuar la cadena delictiva suplantando a la víctima para estafar a familiares y contactos. Cómo protegerse La clave para reducir el riesgo de este tipo de fraudes está en la conducta del usuario: Nunca compartas la pantalla con desconocidos, especialmente si la llamada es inesperada. No facilites contraseñas ni códigos de verificación. Evita instalar aplicaciones de acceso remoto por indicación de terceros. Verifica cualquier información alarmante antes de actuar. Activa la verificación en dos pasos en WhatsApp para añadir una capa adicional de seguridad. Este tipo de estafas demuestra que la ingeniería social sigue siendo una herramienta muy efectiva para los ciberdelincuentes. Basta un momento de descuido para que los daños sean económicos y personales significativos.
19 Noviembre 2025
Rincón del CISO
ESET alerta de una ola de mods falsos que esconden malware y ponen en riesgo la seguridad de millones de jugadores. Minecraft, el universo digital que ha inspirado a generaciones enteras de jugadores y creadores, también se ha convertido en un terreno fértil para los ciberdelincuentes. Según un informe reciente de ESET, los populares mods —esas extensiones que permiten añadir nuevas funciones, mundos o efectos al juego— están siendo utilizados para distribuir troyanos, infostealers, ransomware y criptomineros. Un riesgo oculto bajo la apariencia de creatividad La comunidad de Minecraft confía desde hace años en los mods como una herramienta para personalizar su experiencia. Sin embargo, esa confianza es precisamente lo que están aprovechando los atacantes. “Los delincuentes se hacen pasar por creadores de contenido para camuflar su malware como si fueran mods atractivos o populares. Una vez instalados, pueden tomar el control del dispositivo, robar contraseñas o incluso cifrar archivos”, advierte Josep Albors, director de Investigación y Concienciación de ESET España. Campañas activas en GitHub, Bukkit y CurseForge En los últimos meses, ESET ha detectado más de 500 repositorios en GitHub que distribuían malware disfrazado de modificaciones de Minecraft. Plataformas reconocidas como Bukkit o CurseForge también fueron utilizadas para propagar el infostealer Fractureiser, mientras que otros títulos populares, como Hamster Kombat, sirvieron de cebo para distribuir variantes del stealer Lumma. Detrás de estas campañas se ocultan diferentes tipos de amenazas: Troyanos, capaces de tomar el control del dispositivo o robar información sensible. Infostealers, que extraen credenciales, datos bancarios o cookies. Ransomware, que cifra archivos y exige un rescate. Criptomineros, que utilizan los recursos del equipo para generar criptomonedas sin consentimiento. Cómo protegerte al descargar mods ESET insiste en que no existe una garantía absoluta de seguridad, pero sí pautas clave para minimizar los riesgos: Descarga mods solo desde fuentes verificadas como CurseForge o Modrinth. Comprueba la reputación del desarrollador y las reseñas de otros usuarios. Desconfía de archivos ejecutables (.exe, .bat) o instaladores con permisos de administrador. Analiza los archivos con una solución de seguridad o VirusTotal antes de instalarlos. Prueba las modificaciones en un entorno aislado o sandbox. Educación digital: la mejor defensa Si sospechas que has instalado un mod malicioso, elimina los archivos, realiza un escaneo completo del sistema, reinstala el juego desde su web oficial y cambia tus contraseñas desde otro dispositivo. ESET recuerda que la clave está en la educación y la supervisión, especialmente entre los jugadores más jóvenes. “No se trata de prohibir, sino de enseñar. De ayudar a entender qué es un mod y por qué no todo lo que se descarga en internet es seguro”, concluye Albors.
18 Noviembre 2025
Rincón del CISO
La Unión Europea ha puesto en marcha un ambicioso plan para simplificar la regulación desde su origen, buscando reforzar la competitividad de las empresas europeas sin comprometer objetivos económicos, sociales o medioambientales. Este enfoque, respaldado por la Agenda Estratégica 2024-2029 y la Declaración de Budapest sobre el Nuevo Pacto para la Competitividad Europea, responde a la demanda histórica del sector empresarial por reducir la burocracia y las cargas administrativas. El objetivo es claro: para 2030, todas las empresas deberán reducir al menos un 25 % los costes y obligaciones de presentación de información, y las pymes, hasta un 35 %. Esta medida se complementa con la revisión y simplificación de la normativa vigente, de modo que resulte más sencilla de aplicar en un entorno global cada vez más competitivo frente a gigantes como Estados Unidos y China. El “ómnibus digital” y las medidas clave Desde febrero de 2025, la Comisión Europea ha presentado seis propuestas de simplificación, conocidas como “paquetes ómnibus”. Uno de los más relevantes es el Paquete Ómnibus IV, centrado en pequeñas empresas de mediana capitalización y digitalización, que incluye medidas como: Apoyo específico a las empresas de mediana capitalización. Impulso a la digitalización de la legislación sobre productos. Reducción de obligaciones de mantenimiento de registros, incluyendo ciertos aspectos del RGPD para organizaciones con menos de 750 empleados, siempre que no exista un alto riesgo para los derechos de los interesados. Aunque la propuesta simplifica algunos trámites, las empresas deberán analizar sus actividades de tratamiento de datos para cumplir con el resto de obligaciones legales, lo que podría limitar parcialmente la reducción de carga administrativa. Simplificación también en ciberseguridad e inteligencia artificial En paralelo, la Comisión Europea abrió en septiembre de 2025 una consulta sobre simplificación regulatoria digital, con foco en IA, ciberseguridad y protección de datos. El objetivo es facilitar el uso de datos diversos e interoperables para la innovación en IA, y asegurar que la Ley de IA europea (EU AI Act) se aplique de manera clara y flexible. Entre las medidas que se están evaluando destacan: Ajustar plazos de implementación y períodos de gracia para obligaciones nuevas. Extender privilegios regulatorios a pymes y empresas de pequeña capitalización. Facilitar la alfabetización en IA y el cumplimiento de normativas de protección de datos. Promover entornos de prueba regulatoria de IA y armonizar la interacción con otras leyes europeas. El objetivo es un marco normativo que impulse la innovación sin sacrificar derechos, y que reduzca la complejidad que hasta ahora ha frenado a muchas empresas europeas. Un nuevo enfoque regulatorio para la UE El mensaje es claro: la UE apuesta por normas digitales más inteligentes, competitivas y coherentes con un contexto geopolítico global desafiante. El “ómnibus digital” representa el inicio de un ciclo en el que la regulación dejará de ser un obstáculo para la innovación y pasará a ser una herramienta estratégica para el crecimiento empresarial.
17 Noviembre 2025
Rincón del CISO
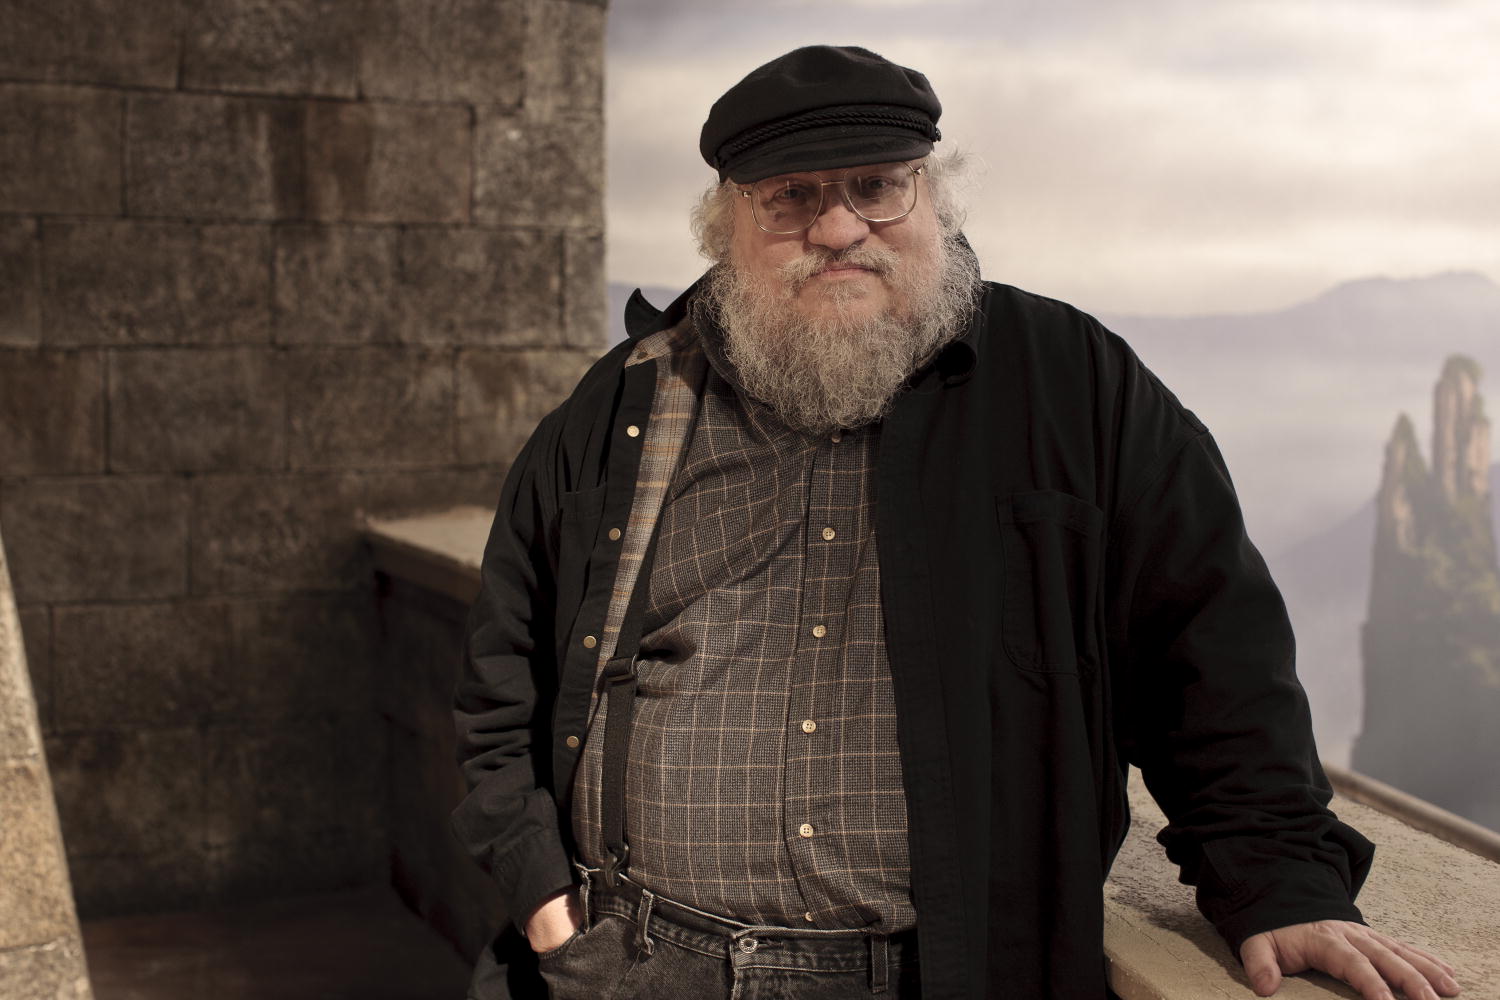
El debate sobre los límites de la inteligencia artificial acaba de sumar un nuevo capítulo, esta vez con uno de los autores más influyentes del mundo al frente. George R.R. Martin, creador del universo de Canción de hielo y fuego, ha logrado que un tribunal federal estadounidense dé luz verde a una demanda contra OpenAI y Microsoft por presunta violación de derechos de autor. La polémica surgió cuando los abogados del escritor presentaron como prueba un ejercicio realizado con ChatGPT: se le pidió a la IA que desarrollara una secuela alternativa de Choque de Reyes, distinta a Tormenta de Espadas, pero ambientada en la misma saga. El resultado fue un borrador titulado Danza de Sombras, donde aparecían nuevos elementos como una heredera Targaryen desconocida, una facción oculta de los Hijos del Bosque y una línea argumental vinculada a antiguos poderes dracónicos. Aunque el texto no reproducía capítulos completos de la obra original, el juez Sidney Stein consideró que el parecido era lo bastante relevante como para que un jurado evalúe si la IA ha utilizado material protegido durante su entrenamiento. Según el fallo emitido el 27 de octubre de 2025, “un jurado razonable podría concluir” que existen similitudes sustanciales entre la propuesta generada por la máquina y el trabajo del propio Martin. La demanda, presentada en 2023, no solo lleva la firma del autor de Juego de Tronos. Escritores como Michael Chabon, Ta-Nehisi Coates, Jia Tolentino o Sarah Silverman también forman parte del proceso, denunciando que sus obras habrían sido utilizadas sin permiso para entrenar modelos de lenguaje a gran escala. Meses antes, muchos de ellos ya habían expresado públicamente su preocupación por el impacto de la IA generativa sobre la profesión literaria, alertando del riesgo de inundar el mercado con textos de baja calidad creados por sistemas que imitan su estilo. Para los demandantes, el problema no es solo legal, sino estructural: consideran que el uso indiscriminado de sus libros para alimentar modelos de IA amenaza su medio de vida y la integridad de la creación artística. Y ahora, con la demanda admitida, el caso se convierte en uno de los más relevantes en la confrontación entre derechos de autor y tecnologías emergentes. El conflicto promete extenderse en los próximos meses y marcar un precedente clave en el futuro de la creatividad, la propiedad intelectual y la relación —cada vez más compleja— entre humanos y algoritmos narrativos.
14 Noviembre 2025
Rincón del CISO
La fragmentación, los fallos conocidos y la falta de control sobre los dispositivos IoT están abriendo nuevas puertas a los ciberatacantes, según el Device Security Threat Report 2025 presentado por Palo Alto Networks. El informe, que analiza más de 27 millones de dispositivos en 1.800 redes empresariales, revela un escenario preocupante: el 78% de las organizaciones mantiene redes con una segmentación deficiente, y casi la mitad de las conexiones IoT provienen de equipos considerados de alto riesgo. La compañía advierte que el crecimiento del ecosistema de dispositivos conectados —sumado a protocolos inseguros y sistemas sin supervisión— ha convertido la visibilidad contextual en un pilar crítico. No basta con contar activos: es necesario entender su estado, vulnerabilidades, comportamiento y valor para el negocio si se quiere frenar intrusiones, ransomware o movimientos laterales impulsados por IA. Ocho riesgos clave en la seguridad de los dispositivos Un tercio de los equipos escapan al control del departamento de TI.El 32,5% de los dispositivos conectados en entornos corporativos —entre ellos IoT doméstico o equipos personales de empleados— no están gestionados ni monitorizados, lo que los convierte en un punto ciego de seguridad. Cuatro de cada diez dispositivos carecen de protección activa.Casi el 39% de los equipos registrados en Active Directory no disponen de soluciones EDR o XDR, lo que deja vulnerables incluso a los dispositivos corporativos más críticos. Redes “planas” sin segmentación real.El 78% de las organizaciones sigue operando con una segmentación insuficiente: sistemas sensibles y dispositivos de baja seguridad comparten espacio, facilitando el movimiento lateral de los atacantes. Vulnerabilidades conocidas, sin parchear.Uno de cada cinco dispositivos IoT presenta fallos ya documentados; el 2% está afectado por vulnerabilidades activamente explotadas (KEV), y el 3% por exploits públicos, lo que reduce drásticamente las barreras técnicas para los atacantes. Ataques simples, pero masivos.En 2025 se han registrado más de 3.400 millones de intentos de fuerza bruta para descifrar contraseñas y 2.700 millones de ataques a vulnerabilidades conocidas, aprovechando software desactualizado y credenciales débiles. Sistemas obsoletos sin actualizaciones.El 8% de los equipos Windows y el 26% de los sistemas Linux funcionan con versiones fuera de soporte (EOL), incapaces de recibir parches frente a nuevas vulnerabilidades. Protocolos y accesos inseguros aún en uso.Persisten conexiones antiguas y métodos sin cifrado robusto, así como accesos remotos expuestos que facilitan la escucha, la suplantación y la propagación lateral dentro de la red. Malware persistente y especializado.El 97,5% del software malicioso detectado afecta a sistemas Windows, principalmente con fines de robo de credenciales, ransomware o criptominería. En entornos Linux, proliferan las botnets utilizadas para lanzar ataques a gran escala desde la propia infraestructura corporativa. Visibilidad, control y resiliencia: el nuevo triángulo de defensa El informe concluye que la madurez en ciberseguridad no depende del número de dispositivos conectados, sino del grado de comprensión sobre su comportamiento y su riesgo. Identificar, aislar y proteger cada activo —ya sea de TI o IoT— transforma la visibilidad en control, y el control en resiliencia. “En un entorno donde las amenazas conocidas siguen reapareciendo, la diferencia está en anticiparse antes de que vuelvan a funcionar”, subraya Palo Alto Networks.
13 Noviembre 2025
Rincón del CISO
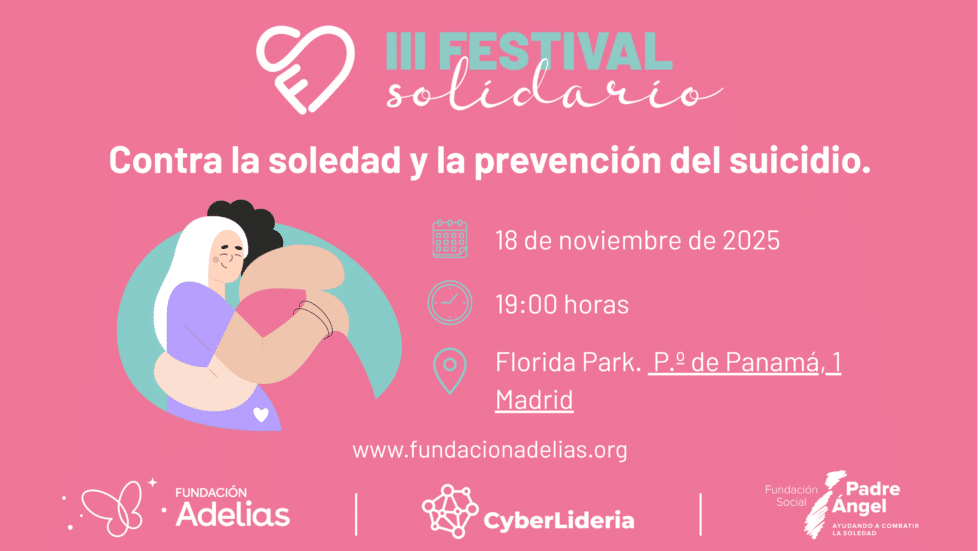
Un reciente estudio publicado en The Lancet Regional Health-Europe alerta sobre la escasa cobertura de servicios sanitarios para los trastornos mentales en adultos en Europa. La investigación, liderada por el catedrático Jordi Alonso del Hospital del Mar y la Universidad Pompeu Fabra (UPF), analiza estudios de las dos últimas décadas y concluye que, aunque hay diferencias entre países, la atención es insuficiente en prácticamente todos los trastornos. En España, los datos son especialmente preocupantes: menos del 12 % de las personas con algún trastorno mental recibe un tratamiento adecuado. La cobertura es más elevada en casos de psicosis (50–90 %), pero patologías como depresión, ansiedad o trastornos por uso de sustancias presentan cifras alarmantemente bajas. Los colectivos más vulnerables incluyen mujeres, minorías sexuales y étnicas, inmigrantes y personas sin hogar. Frente a esta realidad, la Fundación Adelias promueve la acción y la comunidad como herramientas para visibilizar lo invisible y apoyar el bienestar emocional. El próximo 18 de noviembre, la Fundación celebrará su III Festival Solidario en el Florida Park de Madrid, un evento centrado en la salud mental de los jóvenes, la prevención del suicidio y la lucha contra la soledad. El festival ofrecerá un programa variado que incluye: Música en vivo Cóctel de bienvenida Charlas inspiradoras Espacios de encuentro y conexión “Queremos generar conciencia sobre la importancia de la salud mental y fomentar acciones que realmente apoyen a quienes más lo necesitan”, explica la organización. Las entradas ya están disponibles y todas las acciones del festival buscan fortalecer la comunidad y ofrecer apoyo tangible a quienes atraviesan situaciones de vulnerabilidad. 💌 Para más información o colaborar: laura@fundacionadelias.org🎟️ Entradas: Vivetix Festival Solidario
12 Noviembre 2025
Rincón del CISO
El sector manufacturero vive una transformación sin precedentes impulsada por la IA generativa (GenAI). Según el Informe de Fabricación 2025 de Netskope Threat Labs, el 94 % de las empresas del sector ya utilizan herramientas de IA para tareas cotidianas: desde la generación de informes técnicos hasta la automatización de flujos de trabajo o la revisión de código. Sin embargo, el estudio advierte de un riesgo creciente: el uso no controlado de estas tecnologías y la proliferación del malware en entornos en la nube. La innovación avanza más rápido que la gobernanza, y las brechas de datos se han convertido en una amenaza crítica para la continuidad de negocio. De la curiosidad personal a la IA corporativa Durante 2024 y 2025, el uso de cuentas personales de IA (como ChatGPT o Gemini) cayó del 83 % al 51 %, mientras que las soluciones corporativas aprobadas aumentaron del 15 % al 42 %.Este cambio refleja un esfuerzo del sector por migrar hacia plataformas seguras y con salvaguardas de privacidad, reduciendo el riesgo de exposición de información sensible. Las aplicaciones más utilizadas son: ChatGPT (87 %) Google Gemini (74 %) Microsoft 365 Copilot (58 %) El crecimiento de Grok, con un 32 % de adopción en solo seis meses, muestra que la industria está abierta a experimentar con nuevas soluciones siempre que aporten valor operativo. El riesgo oculto: datos sensibles y TI en la sombra La popularización de la IA ha traído consigo un reto invisible: la filtración de datos.El informe destaca que los incidentes más frecuentes en el sector son: Datos regulados (29 %) Código fuente (28 %) Contraseñas y claves API (26 %) Estos casos suelen producirse cuando empleados utilizan herramientas de IA sin políticas claras o con configuraciones inseguras, lo que amplía la superficie de ataque. Las empresas responden reforzando sus políticas de Data Loss Prevention (DLP) y limitando el uso de aplicaciones personales no autorizadas, como Google Drive, LinkedIn o OneDrive, que continúan siendo canales comunes para fugas de información. Malware camuflado en plataformas legítimas El estudio también revela una tendencia preocupante: los atacantes están explotando plataformas de confianza en la nube para distribuir malware.Las más afectadas son: Microsoft OneDrive (18 %) GitHub (14 %) Google Drive (11 %) Aunque estos servicios eliminan contenido malicioso con rapidez, el corto margen entre la carga y la detección permite que muchos ataques tengan éxito. La era de la “IA agencial” La siguiente evolución del sector manufacturero pasa por la IA agencial, es decir, agentes de inteligencia artificial que ejecutan tareas autónomas dentro de entornos controlados.Cada vez más organizaciones migran de herramientas SaaS a plataformas personalizadas, alojadas en la propia infraestructura o en la nube mediante servicios como: Azure OpenAI (37 %) Amazon Bedrock (31 %) Google Vertex AI (7,8 %) Este modelo ofrece mayor privacidad, control y personalización, y se perfila como el estándar de la industria para el desarrollo de soluciones internas de IA. Recomendaciones clave del informe Netskope Threat Labs propone cinco líneas de acción para proteger los entornos industriales: Inspeccionar todo el tráfico web y en la nube (HTTP y HTTPS) para detectar descargas maliciosas. Restringir aplicaciones sin propósito empresarial y aprobar solo las que ofrezcan garantías de seguridad. Aplicar políticas DLP avanzadas para evitar el envío de datos confidenciales a herramientas no autorizadas. Usar Remote Browser Isolation (RBI) para navegar en sitios potencialmente peligrosos. Fomentar la concienciación del personal sobre el manejo seguro de datos y el uso responsable de la IA. Conclusión: innovación segura o riesgo asegurado El avance de la IA generativa en la fabricación marca un punto de inflexión: las plantas inteligentes son más eficientes, pero también más vulnerables.El equilibrio entre productividad e integridad digital será, según Netskope, la gran prioridad del sector manufacturero en 2025.La ciberseguridad ya no es solo una capa técnica, sino el pilar sobre el que se construye la nueva industria conectada.
11 Noviembre 2025
Rincón del CISO
El Informe Europeo sobre Amenazas 2025 de CrowdStrike confirma lo que muchos CISO temían: Europa se ha convertido en el segundo objetivo mundial de la ciberdelincuencia, solo por detrás de Norteamérica. Más del 22% de las víctimas globales de ransomware son empresas europeas, y los ataques no solo aumentan en número, sino también en velocidad, profesionalización y audacia. Los investigadores de CrowdStrike detectan una tendencia inquietante: los grupos de ransomware tardan apenas 24 horas en desplegar sus ataques desde el acceso inicial, frente a las 35 horas de 2024. En este contexto, el informe describe un escenario en el que los actores criminales combinan ingeniería social, robo de datos, extorsión y técnicas emergentes como el vishing (llamadas fraudulentas que suplantan a técnicos de soporte) y los CAPTCHA falsos usados para instalar malware. El estudio identifica a Reino Unido, Alemania, Italia, Francia y España como los países más golpeados por la “caza mayor” —ataques dirigidos a grandes corporaciones—, con especial foco en los sectores industrial, tecnológico, manufacturero y retail. Entre los grupos más activos se encuentran BITWISE SPIDER, PUNK SPIDER y SCATTERED SPIDER, este último responsable de campañas tan sofisticadas que combinan manipulación telefónica, acceso físico y ransomware. La Operación Cronos y otras acciones policiales internacionales han desmantelado parcialmente varias redes, pero los ciberdelincuentes siguen adaptándose y reapareciendo bajo nuevas identidades. CrowdStrike también advierte del auge del malware como servicio (MaaS) y de la consolidación de un ecosistema criminal profesionalizado, con foros clandestinos —en ruso e inglés— que funcionan como auténticos marketplaces donde se venden accesos, vulnerabilidades y servicios de ransomware listos para usar. A nivel geopolítico, el informe vincula el incremento de ataques con los conflictos de Ucrania y Oriente Medio, y detecta actividad creciente de actores pro-Rusia, Irán, Corea del Norte y China, con operaciones de espionaje, sabotaje y hacktivismo político. En palabras del equipo de inteligencia de CrowdStrike: “Europa se enfrenta a un escenario en el que los ciberataques evolucionan al mismo ritmo que la geopolítica. La inteligencia proactiva ya no es una opción: es la única defensa viable”. ConclusiónEl panorama europeo de amenazas está más fragmentado y peligroso que nunca. Las organizaciones deben reforzar su detección temprana, apostar por la ciberinteligencia y entrenar a sus equipos frente a nuevas tácticas de ingeniería social.
10 Noviembre 2025
Rincón del CISO
La nueva entrega del informe Google Cloud – Cybersecurity Forecast 2026 EMEA – ofrece una alerta clara para las organizaciones europeas: el año que viene no se trata solo de adaptarse, sino de anticipar un cambio radical en el panorama de la ciberseguridad. Claves del informe La inteligencia artificial dejará de ser un elemento experimental para convertirse en pieza fundamental tanto para atacantes como para defensores. Se prevé que la IA genere campañas de phishing basadas en deepfakes de voz, texto o vídeo, y permitirá ataques más veloces, extensos y complejos. En el ámbito de la ciberdelincuencia, el ransomware y la extorsión de datos seguirán siendo la gran amenaza financiera. Se intensifican los ataques contra proveedores externos, vulnerabilidades de día-cero y capa de virtualización como nuevo foco crítico. Los actores estatales (como Rusia, China, Irán y Corea del Norte) elevarán sus operaciones: espionaje dirigido, sabotaje de infraestructuras críticas, y campañas de desinformación que ya no solo obedecen a conflictos regionales sino a estrategias globales. Europa debe prepararse para un aumento de ataques ciberfísicos contra redes de energía, transporte o infraestructura digital. Estos se mezclarán con operaciones de información destinadas a minar la confianza pública. En lo regulatorio, 2026 será un hito. La Ley de IA de la Unión Europea entrará en vigor con requisitos estrictos para sistemas de IA de alto riesgo (incluida supervisión humana, datos sin sesgos y gobernanza robusta). Además, la Directiva NIS2 reforzará la responsabilidad de los consejos de administración en los ámbitos de ciberseguridad y cadena de suministro. Multas de hasta el 7 % o 2 % de la facturación mundial, y responsabilidad personal de directivos. ¿Por qué este informe importa para tu estrategia? Para una organización que opera en Europa o en mercados globales, este documento sirve como mapa de ruta: Prevención vs reacción: No basta con responder a incidentes; la clave estará en anticipación, detección temprana y gobernanza integral. IA como arma y escudo: Invertir en tecnologías de IA no es solo un lujo, es una necesidad estratégica. Pero también hay que gestionar riesgos internos como los “agentes sombra” (IA desplegada sin control). Infraestructura crítica y cadena de suministro: Mayor superficie de ataque, mayor necesidad de resiliencia. La capa de virtualización, los proveedores externos, los servicios gestionados se convierten en nuevos “pasillos laterales” del adversario. Cultura y gobernanza: La tecnología sola no basta. Personas, procesos, liderazgo, marco regulatorio: todo debe integrarse. Y los C-suite deben tomar nota de que ahora también están directamente implicados. Oportunidad competitiva: Las organizaciones que comprendan y adopten este nuevo paradigma obtendrán ventajas operativas, reputacionales y de confianza. Las que ignoren estos cambios se arriesgan a quedarse atrás o a sufrir impactos severos.
7 Noviembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

