
Rincón del CISO
El reciente apagón que afectó a múltiples servicios digitales en España ha puesto de manifiesto una realidad que, aunque a menudo relegada, es fundamental para la estabilidad del ecosistema financiero: la resiliencia de los canales físicos de autoservicio y la gestión estratégica del efectivo. Una vez que los cajeros automáticos recuperaron su operatividad, se registró un pico significativo de retiradas de efectivo, reflejando la reacción inmediata de la ciudadanía ante la experiencia de no poder utilizar medios de pago electrónicos durante la interrupción. Este comportamiento, lejos de ser anecdótico, refleja una inquietud social legítima: la necesidad de contar con infraestructura financiera segura, accesible y operativa incluso ante situaciones de contingencia no previstas. Ángel Arenillas, Country Manager de Auriga para España y Portugal, señala que “en escenarios como el vivido, el efectivo demuestra ser un pilar insustituible, y la gestión inteligente y segura del autoservicio —a través de tecnologías a medida como las que ofrece Auriga— se convierte en una prioridad estratégica para las entidades bancarias que buscan garantizar la continuidad del servicio y reforzar la confianza del cliente”. En este contexto, la aplicación de tecnologías como la inteligencia artificial en la gestión del efectivo y de los activos de red permite a las entidades anticipar patrones de demanda, optimizar la distribución del efectivo y maximizar la disponibilidad operativa de los dispositivos. La monitorización inteligente y predictiva se convierte así en un factor esencial para minimizar riesgos, reducir costes logísticos y mejorar la eficiencia en la prestación del servicio. Desde una perspectiva de ciberseguridad, aunque aún no se haya confirmado que el apagón de ayer se debiera a un ciberataque, este tipo de interrupciones inesperadas refuerzan la necesidad urgente de adoptar enfoques preventivos sólidos. Para Néstor Santolaya, Cybersecurity Product Expert en Auriga: “En contextos de alta exposición y situaciones excepcionales, es fundamental reforzar la ciberseguridad para garantizar que los ciudadanos puedan acceder a los servicios requeridos de forma segura. En estos escenarios, los ciberdelincuentes buscarán sacar el máximo provecho de cualquier vulnerabilidad, por lo que es clave ofrecer la protección que los clientes merecen.” Este tipo de incidentes pone de manifiesto la importancia de proteger infraestructuras críticas, como los cajeros automáticos, mediante estrategias de tipo Zero Trust, que permiten mantener la operatividad segura en cualquier situación y estar preparados para todo lo desconocido que pueda llegar, especialmente visible en ataques con nuevo malware emergente o como en este caso, respondiendo de forma eficiente ante eventos extraordinarios. Auriga, como referente en soluciones bancarias omnicanal y autoservicio financiero seguro, reafirma su compromiso de apoyar a las entidades en su proceso de transformación digital resiliente. Incidentes como el actual son una llamada de atención para equilibrar la innovación con la solidez operativa, donde la red de cajeros automáticos inteligentes, el reciclaje de efectivo, la monitorización proactiva y la ciberseguridad para dispositivos críticos juegan un papel esencial.
30 Abril 2025

Rincón del CISO
El histórico apagón eléctrico del lunes dejó a buena parte de España a oscuras, pero encendió la creatividad en redes sociales. En cuestión de minutos, X (Twitter), Instagram y WhatsApp se llenaron de memes que convirtieron el caos en comedia colectiva. Mientras millones de personas se quedaban sin luz, transporte ni cobertura móvil, otros millones respondían con ironía y humor, usando lo que les quedaba de batería para transformar la incertidumbre en carcajadas. En este país, si falla la corriente, siempre queda la chispa del ingenio. https://twitter.com/PokeCitas/status/1916808511633191418 El humor llega antes que el parte oficial Aunque las autoridades aún analizaban las causas del apagón, los usuarios no esperaron confirmaciones. Las bromas no se hicieron esperar: desde acusaciones ficticias a Putin, antenas 5G fuera de control o incluso teorías sobre la caída de Matrix. Cuanto más absurda la idea, más viral se volvía. Uno de los blancos favoritos fue el frustrado estreno de La Familia de la Tele, el nuevo programa de RTVE. Primero fue suspendido por la muerte del papa Francisco y ahora por el apagón. “María Patiño no gana para disgustos”, decía uno de los memes más compartidos. https://twitter.com/Lavozgalactica/status/1916830959082569987?ref_src=twsrc%5Etfw%7Ctwcamp%5Etweetembed%7Ctwterm%5E1916830959082569987%7Ctwgr%5E7a2deb68d2f962e42a06534dfefa9a9d00ebdbba%7Ctwcon%5Es1_&ref_url=https%3A%2F%2Fcomputerhoy.20minutos.es%2Flife%2Fmejores-memes-apagon-electrico-espana-8-todos-balcon-aplaudir-electricistas-1457919 No faltaron las referencias a la pandemia: comentarios como “¿Vuelve Fernando Simón?” o “a las 8 todos al balcón para aplaudir a los electricistas” se leían entre los más nostálgicos del confinamiento. También revivieron escenas como el acopio de papel higiénico, esta vez adaptado a linternas, velas y baterías externas. Y como no podía ser de otra manera, Los Simpson volvieron a hacer su aparición triunfal. Capturas de episodios con apagones en Springfield o con parodias de colapsos tecnológicos llenaron los timelines. El GIF de Homer desapareciendo entre los arbustos se usó para ilustrar al técnico de Red Eléctrica que, supuestamente, "se equivocó de botón". Soluciones creativas y teorías apocalípticas El ingenio no se detuvo ahí. “Enciendo a Pikachu para recargar el router”, escribía un usuario, mientras otros sugerían mudarse a Baleares o Canarias, “donde la luz sigue siendo opcional”. También hubo una reivindicación del pasado: “Encendí mi cocina de gas como en los 90 y me sentí invencible”. La falta de batería se convirtió en el drama nacional. “Si muero, que sea con al menos un 5 % para publicar un último tuit”, afirmaba alguien. Otros hicieron frente a la emergencia calórica con resignación: “Los helados se descongelan, hay que comerlos todos ahora mismo”. https://twitter.com/PeterrParkeerr/status/1916821428474626496?ref_src=twsrc%5Etfw%7Ctwcamp%5Etweetembed%7Ctwterm%5E1916821428474626496%7Ctwgr%5E7a2deb68d2f962e42a06534dfefa9a9d00ebdbba%7Ctwcon%5Es1_&ref_url=https%3A%2F%2Fcomputerhoy.20minutos.es%2Flife%2Fmejores-memes-apagon-electrico-espana-8-todos-balcon-aplaudir-electricistas-1457919 Algunos no perdieron la oportunidad de vincular el apagón con la actualidad deportiva. En tono irónico, se afirmaba que Pedro Sánchez lo había predicho tras la "final eléctrica" de la Copa del Rey. Las bromas sobre “fallos técnicos” también hicieron eco de este detalle, alimentando aún más el tono sarcástico. Y como colofón, apareció la teoría de que este apagón era la séptima plaga del gobierno de Sánchez, tras haber sobrevivido a una pandemia, una erupción volcánica, Filomena, una dana, guerras y ahora la oscuridad. “Solo falta el reguetón para completar el apocalipsis”, leía un comentario con miles de likes. https://twitter.com/alejandroplaza_/status/1916815558424543667?ref_src=twsrc%5Etfw%7Ctwcamp%5Etweetembed%7Ctwterm%5E1916815558424543667%7Ctwgr%5E7a2deb68d2f962e42a06534dfefa9a9d00ebdbba%7Ctwcon%5Es1_&ref_url=https%3A%2F%2Fcomputerhoy.20minutos.es%2Flife%2Fmejores-memes-apagon-electrico-espana-8-todos-balcon-aplaudir-electricistas-1457919 El humor que ilumina más que el alumbrado público A pesar de las consecuencias reales —personas atrapadas en ascensores, semáforos apagados, trenes detenidos, fallos en hospitales o gasolineras—, el país demostró una vez más que ante la adversidad, el humor es el refugio más potente. Porque si algo quedó claro este lunes negro, es que aunque se apague la luz, en España siempre quedará encendido el generador más confiable: el sentido del humor.
30 Abril 2025

Ofertas de Empleo
(Madrid, híbrido) En Glovo están buscando a su próximo/a Director/a de Marketing para Iberia, una posición estratégica con base en Madrid que liderará el crecimiento de la plataforma en su región más importante: España, Portugal y Andorra. Tu misión Establecer los objetivos de crecimiento anuales y definir el presupuesto necesario para alcanzarlos en los tres países. Diseñar la estrategia de marketing para alcanzar el liderazgo en la región. Planificar y ejecutar campañas integradas de marca, marketing de rendimiento, programas de suscripción, promociones e incentivos. Coordinar los equipos regionales, locales y globales para asegurar la correcta ejecución de los planes de crecimiento. Liderar iniciativas locales con potencial de impacto global. Lo que buscan en ti Mínimo 8 años de experiencia en marketing en empresas FMCG, e-commerce o tecnología de alto nivel. Historial comprobado de éxito en crecimiento de negocio y campañas integradas multicanal (digital y offline). Perfil estratégico, con fuerte orientación a resultados y mentalidad ROI. Altas capacidades analíticas y de gestión de datos cualitativos y cuantitativos. Excelentes habilidades de comunicación y gestión de stakeholders. Experiencia en liderazgo y desarrollo de equipos. Dominio del inglés. Qué te ofrece Glovo Plan de equity: sé parte del crecimiento. Seguro de salud privado top. Crédito mensual en Glovo (sí, para esas cravings). Descuentos en transporte, comida, guardería y gimnasio. Modelo híbrido (2 días remoto) + 3 semanas de “work from anywhere”. Más días libres y permisos parentales ampliados. Apoyo al bienestar: terapia online y beneficios de salud mental. Y lo mejor: valoran el talento por encima de los títulos. Si no cumples con el 100% pero te emociona el reto, ¡postúlate igual! Solicitar
29 Abril 2025
Jarana
Nos complace anunciar que Pablo Zamorano ha sido nombrado Managing Partner de Kreab España, asumiendo este nuevo reto con entusiasmo y una visión clara: seguir consolidando el liderazgo de la firma en comunicación corporativa y financiera. Con más de 20 años de trayectoria en consultoría estratégica y un profundo conocimiento del ecosistema mediático y empresarial, Pablo ha demostrado un compromiso constante con la excelencia, la innovación y el trabajo en equipo. Desde su llegada a Kreab en 2018, ha sido una pieza clave en el desarrollo de nuevas áreas de negocio, en la formación de equipos de alto rendimiento y en el acompañamiento de líderes empresariales en contextos de transformación y cambio. Ahora, al frente de la oficina de España, toma el relevo de Miguel Ángel Aguirre con el objetivo de seguir impulsando el crecimiento de la compañía y mantener su enfoque centrado en los clientes.
29 Abril 2025

Sin categoría
Un nuevo estudio mundial revela la urgente necesidad de una gestión unificada de las crisis cibernéticas, destacando las principales lagunas de preparación de las empresas del mercado español y señalando que la mayoría de las organizaciones se quedan cortas en su respuesta en los momentos más críticos. Semperis, líder en seguridad de identidades y resiliencia cibernética impulsadas por IA, ha anunciado el lanzamiento de Ready1, una plataforma de resiliencia empresarial pionera en su clase diseñada para estructurar y aportar velocidad y coordinación a la gestión de crisis cibernéticas. El lanzamiento de Ready1 coincide con el nuevo estudio global de Semperis, “Estado de preparación de las empresas ante las crisis cibernéticas”, que destaca una peligrosa brecha entre la preparación percibida ante los ciberataques y las capacidades de respuesta en el mundo real. “Los ciberataques no respetan tu calendario: atacan cuando estás más débil”, ha afirmado Marty Momdjian, vicepresidente ejecutivo de Semperis, Ready1. “En momentos de crisis, no se trata de estar a la altura de las circunstancias, sino de apoyarse en la fuerza de tu preparación”. Principales conclusiones: La crisis dentro de la crisis Basado en una encuesta mundial a 1.000 organizaciones de España, Estados Unidos, Reino Unido, Alemania, Francia, Italia, Singapur, Australia y Nueva Zelanda, el informe revela una cruda realidad: El 96% de las empresas afirman disponer de un plan de respuesta a las cibercrisis. Sin embargo, el 71% experimentó al menos un evento cibernético de alto impacto que detuvo las funciones críticas de la empresa el año pasado. El 36% de las compañías sufrió múltiples ataques de gran impacto. El 90% activó su plan empresarial de respuesta a crisis al menos una vez en el último año, algunos más de 25 veces Solamente el 10% de los encuestados informa de la ausencia de obstáculos durante la respuesta al incidente. En el caso de España, concretamente, el informe señala que se necesitan mejoras en la comunicación y gestión de crisis. El 24% de las empresas no integran los planes de respuesta a crisis en el plan de gestión de crisis, un 40% más que la media mundial, que se sitúa en un 17%. En cuanto a la frecuencia con la que las compañías realizan ejercicios teóricos o auditorías de los planes de respuesta, España es el país peor posicionado, ya que sólo un 53% de las empresas hacen estos ejercicios de forma trimestral o mensual, frente al 78% de la media mundial. Lo mismo ocurre con la frecuencia en la documentación y actualización de los libros de ejecución y los manuales de ciberrespuesta, que en España realiza un 54% de las empresas de forma trimestral o mensual, frente a una media mundial del 72%. Además, sólo el 24% de las empresas implican al equipo de Continuidad de Negocio en ejercicios de simulación, un 35% menos que la media mundial del 37%. “España se encuentra muy expuesta, pero en muchos casos sigue sin estar preparada”, ha explicado Antonio Feninno, vicepresidente del Área de Ventas de Semperis para el sur de Europa. “Los datos de nuestro último estudio lo dicen claramente: el 60% de las empresas españolas no participan activamente en simulaciones de crisis. Se necesita urgentemente un cambio de mentalidad, y Ready1 puede ser el catalizador que impulse esta transformación. Con Ready1, ofrecemos a las organizaciones españolas algo tangible: no una herramienta más que integrar, sino una plataforma que centraliza, coordina y guía todas las fases de la gestión de crisis en sectores críticos como la sanidad, el transporte y la administración pública. Ready1 aporta orden, estructura y una comunicación clara allí donde suelen imperar la fragmentación, la confusión y las reacciones improvisadas”. A pesar de las frecuentes pruebas, la mayoría de las organizaciones no están preparadas para la batalla debido a la desconexión entre los procesos, la escasa coordinación y la dispersión de herramientas. Sorprendentemente, la escasez de personal ocupa el último lugar en la lista de obstáculos. Estos son los 5 principales obstáculos para una ciberrespuesta eficaz: 1. Brechas en la comunicación entre equipos. 2. Planes de respuesta obsoletos. 3. Funciones y responsabilidades poco claras. 4. Demasiadas herramientas dispersas. 5. Escasez de personal (último puesto a nivel mundial). La escasez de personal sólo se mencionó como principal obstáculo en Italia y Nueva Zelanda. En Estados Unidos, los responsables de la respuesta a incidentes consideraron que los planes de respuesta obsoletos y las lagunas en las comunicaciones entre equipos eran los principales obstáculos. En Francia y Alemania, la proliferación de herramientas fue el principal obstáculo. En el Reino Unido, Australia, Singapur y España, las lagunas en las comunicaciones entre equipos también fueron el principal obstáculo para responder adecuadamente a los ciberataques. En cuanto a sectores de actividad, los sectores de TI/Telecomunicaciones experimentaron los ciberataques de mayor impacto, seguidos por los de Energía, Viajes/Transporte, Educación y Sanidad. “En el panorama actual de las ciberamenazas, la capacidad de responder con rapidez y decisión es tan crítica como la prevención”, ha indicado Chris Inglis, primer Director Nacional Cibernético de Estados Unidos y Asesor Estratégico de Semperis. “Las empresas necesitan un centro de mando para la gestión de crisis, asegurando que las organizaciones tienen la guía de respuesta, la formación y la coordinación necesaria para convertir el caos en control.” Presentación de Ready1 Ready1 unifica a todas las partes interesadas, los coordinadores y los equipos técnicos en una plataforma segura, garantizando una respuesta a la crisis sin fisuras mediante la preparación, la colaboración y las comunicaciones en toda la empresa. Basado en cientos de años de experiencia combinada en respuesta a incidentes en el mundo real, Ready1 ofrece: Un centro de mando seguro con paneles de control en tiempo real y automatización de la guía de respuesta. Coordinación en tiempo real entre equipos y socios externos. Herramientas integradas de comunicación, documentación y seguimiento de tareas. Preparación permanente mediante pruebas, creación de equipos basados en roles y revisiones posteriores a la acción. Por término medio, las empresas utilizan más de 20 herramientas distintas para responder a las crisis cibernéticas. Ready1 consolida las herramientas fragmentadas de gestión de crisis, IR, planificación del tiempo de inactividad y comunicación en una plataforma única, segura e intuitiva, diseñada para funcionar incluso cuando todo lo demás falla. “En el sector sanitario, el tiempo de inactividad no es sólo un inconveniente, sino una cuestión de seguridad del paciente”, ha señalado Jim Bowie, CISO del Hospital General de Tampa. Ready1 es una solución todo en uno que cambia las reglas del juego y permite a los equipos responder, evaluar, contener y remediar rápidamente las amenazas, incluso cuando falla la infraestructura tradicional, porque en una crisis, los minutos cuestan millones.
29 Abril 2025
ESG
American Express Global Business Travel (Amex GBT) ha lanzado una nueva herramienta de sostenibilidad integrada en su plataforma Egencia, diseñada para ayudar a las empresas a reducir su huella de carbono derivada de los viajes corporativos. Esta funcionalidad proporciona recomendaciones personalizadas, basadas en datos reales, para que los responsables de viajes corporativos puedan tomar decisiones estratégicas más conscientes en materia ambiental. La propuesta responde a una demanda concreta del sector: alinear las metas de sostenibilidad con el control de costes y el rendimiento financiero, algo cada vez más prioritario para organizaciones que buscan cumplir sus compromisos ESG. Recomendaciones en tiempo real con aplicación directa en las políticas de viaje Uno de los principales diferenciales de esta herramienta es su capacidad de generar recomendaciones dinámicas en función del comportamiento de viaje de cada empresa. Estas sugerencias no solo se entregan en tiempo real, sino que pueden aplicarse directamente a través del panel de configuración de políticas, lo que permite una implementación sencilla y autónoma por parte de los gestores de viaje. John Sturino, vicepresidente sénior de productos e ingeniería en Amex GBT, subraya que la herramienta ha sido diseñada para empoderar a las empresas con datos prácticos y decisiones más informadas:"Nuestra integración de recomendaciones personalizadas brindará a los gerentes de viajes un mayor control del impacto ambiental de su programa y les permitirá impulsar el progreso hacia sus objetivos sostenibles." Funcionalidades clave de la nueva herramienta El sistema ofrece una gama de recomendaciones específicas enfocadas en la reducción de emisiones, entre las que se incluyen: Comparativa entre transporte aéreo y ferroviario: Identifica rutas donde el tren es una alternativa más limpia frente al avión. Selección de vuelos con menor impacto de carbono: Destaca opciones de vuelos con emisiones por debajo del promedio del mercado. Guía de selección de clase de cabina: Sugiere la clase de viaje más adecuada en función del equilibrio entre comodidad y emisiones, según la duración del trayecto. Información sobre uso de combustible de aviación sostenible (SAF): Brinda transparencia sobre los beneficios ambientales del uso de SAF mediante la integración con la plataforma Avelia. Todas estas funcionalidades se concentran en un panel de sostenibilidad interactivo, integrado dentro del sistema de análisis para gestores de viajes, lo que permite acciones inmediatas y coherentes con los lineamientos de sostenibilidad de la empresa. Una estrategia integral que monetiza las emisiones Este lanzamiento no es una acción aislada, sino que se suma a una estrategia más amplia de Amex GBT que busca transformar los viajes corporativos en experiencias más responsables con el medioambiente. Anteriormente, la empresa ya había desarrollado un sistema de fijación de precios del carbono basado en emisiones, que permite financiar proyectos sostenibles a partir del coste ambiental de cada viaje. Nora Lovell Marchant, vicepresidenta de sostenibilidad global en Amex GBT, destaca el enfoque práctico de la solución:"Al ofrecer políticas basadas en datos personalizados, ayudamos a cerrar la brecha entre el estado actual de las empresas en su camino hacia la sostenibilidad y las metas que desean alcanzar." Un paso decisivo hacia una movilidad corporativa más responsable La integración de sostenibilidad y analítica avanzada que propone Amex GBT refleja una tendencia clara en el mundo empresarial: los viajes de negocio también deben evolucionar hacia modelos más responsables. Herramientas como esta permiten convertir la sostenibilidad en un componente tangible y medible de las operaciones diarias, facilitando tanto el cumplimiento normativo como la competitividad en un entorno cada vez más orientado a los valores ESG.
29 Abril 2025

Sin categoría
El 28 de abril de 2025, a las 12:32 del mediodía, la península ibérica —incluyendo España, Portugal, Andorra y parte del sur de Francia— quedó súbitamente sumida en la oscuridad. Lo que empezó como un apagón más acabó siendo el mayor colapso energético de la historia reciente de Europa. Metro, trenes, semáforos, redes móviles, internet, hospitales y hasta el funcionamiento del 112 quedaron afectados. De un momento a otro, volvimos al pasado… y redescubrimos lo esencial. ¿Qué sucedió? Según informó Red Eléctrica de España al Gobierno, a las 12:33 horas desaparecieron 15 gigavatios de generación eléctrica en apenas cinco segundos, lo que equivale al 60 % de la demanda nacional en ese momento. Esta pérdida provocó un “cero energético”, un fenómeno en el que la generación y el consumo de electricidad pierden su equilibrio, forzando la desconexión automática de la red ibérica del sistema eléctrico europeo. El presidente Pedro Sánchez, en su segunda comparecencia desde La Moncloa, reconoció la gravedad del evento: «No tenemos aún una información concluyente» y aseguró que el Gobierno no descarta ninguna hipótesis. La Unión Europea, por su parte, descartó un ciberataque, pero las investigaciones siguen en curso. Impacto inmediato Transporte: Los metros de Madrid, Barcelona y Valencia se paralizaron. Renfe interrumpió trenes de cercanías, AVE y media distancia, dejando varados a 35.000 pasajeros. Aviación: El aeropuerto de Madrid-Barajas y otros activaron grupos electrógenos. El de Lisboa cerró completamente a la 13:00. Telecomunicaciones: Las principales operadoras activaron protocolos de emergencia. WhatsApp, ING y otras plataformas digitales colapsaron. Servicios esenciales: Hospitales y emergencias recurrieron a generadores. El 112 pidió llamadas solo para casos estrictamente necesarios. Posibles causas en investigación Aunque aún no hay una explicación definitiva, estas son las principales hipótesis sobre la mesa: Fallo técnico en Francia: Se baraja la posibilidad de un cortocircuito provocado por un incendio en una línea de alta tensión cerca de una central nuclear entre Burdeos y Toulouse. La operadora francesa RTE, sin embargo, niega que haya habido tal incendio. Vibración atmosférica: REN (Portugal) sugirió una perturbación atmosférica como detonante. Meteorólogos como Mario Picazo lo consideran poco probable, ya que no se registraron fenómenos atmosféricos extremos que lo justifiquen. Ciberataque: Aunque fue una de las primeras sospechas, tanto el Centro Nacional de Inteligencia como la UE han descartado esta posibilidad por falta de indicios. Evento sin precedentes: La explicación más concreta hasta ahora es la de Sánchez: la desaparición súbita e inexplicada de 15 gigavatios en cinco segundos. Nunca antes había ocurrido algo así en Europa. Una anomalía tan brutal que ni los protocolos ni los expertos estaban preparados. Reflexiones tras la oscuridad Este evento, más allá del caos, nos dejó una serie de lecciones tan claras como la noche sin electricidad: Somos tecnológicamente frágiles: Una vida hiperconectada puede apagarse en un chispazo. Sin energía, los sistemas se caen en cascada. Las prioridades cambian: Cuando todo falló, nadie pensaba en reuniones ni correos. Solo importaba saber si los nuestros estaban bien. Nos recordó lo que de verdad importa: las personas. Lo viejo vuelve a ser útil: Muchos redescubrieron que una radio de pilas o una estufa de gas pueden ser la diferencia entre el pánico y la calma. No todo lo analógico está obsoleto: lo “anticuado” también salva. El Apagón Ibérico 2025 no solo fue un fallo energético. Fue un espejo. Uno que nos mostró cuán dependientes somos, cuán vulnerables podemos ser y cómo, incluso en la oscuridad, a veces volvemos a ver con más claridad.
29 Abril 2025
Sin categoría
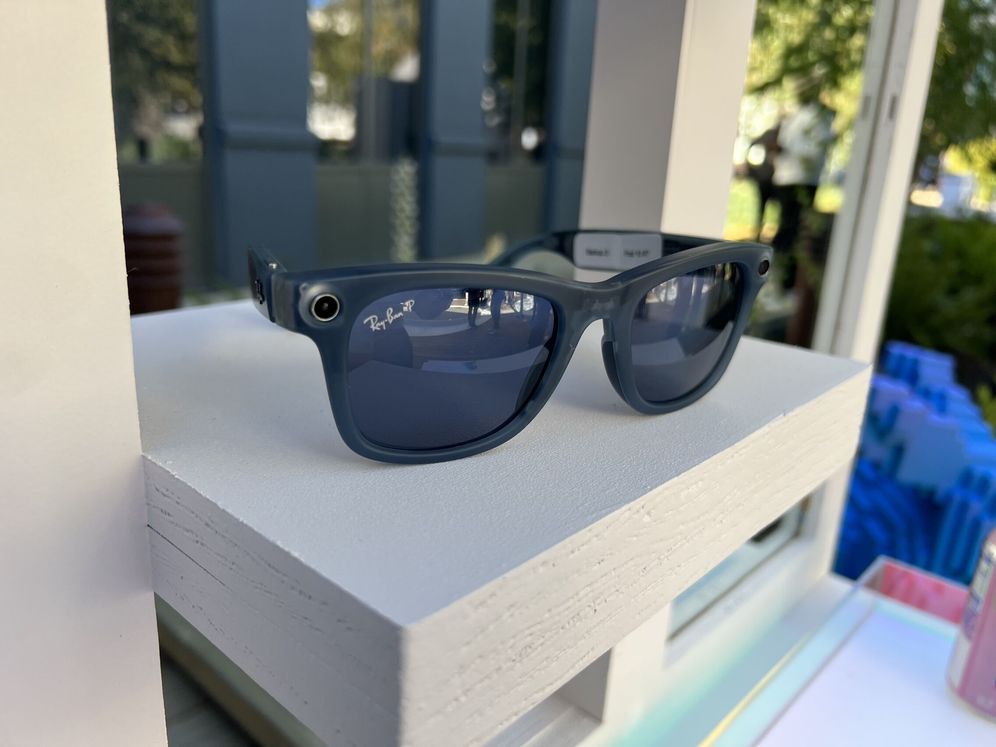
La tecnología sigue avanzando a ritmo vertiginoso, con la inteligencia artificial como protagonista de gran parte de estas innovaciones. Cada vez más compañías recurren a la IA para potenciar sus dispositivos y ofrecer nuevas experiencias a los usuarios.En esta línea, Meta, en colaboración con Ray-Ban, ha lanzado unas gafas inteligentes que ya se encuentran operativas en todos los mercados internacionales gracias a su programa continuo de actualizaciones. Estas gafas incorporan el asistente Meta IA, que permite habilitar funciones exclusivas y altamente innovadoras. Una de las incorporaciones más recientes en las Ray-Ban Meta es la posibilidad de traducir textos en tiempo real a través de la vista previa.Por el momento, esta funcionalidad solo está disponible para usuarios en Estados Unidos y Canadá, y ofrece la capacidad de interpretar textos en diferentes idiomas. Traducción de textos en tiempo real: una función revolucionaria Actualmente, los idiomas compatibles con la traducción instantánea son el inglés, español, francés e italiano.Una característica destacada es que esta función no requiere conexión a internet, siempre que previamente se haya descargado el paquete de idioma correspondiente, lo que amplía notablemente su utilidad en cualquier entorno. Además de la traducción, las gafas inteligentes ofrecen múltiples capacidades adicionales.Permiten a los usuarios enviar y recibir llamadas, mensajes y videollamadas a través de Instagram, integrando la conectividad social en el propio dispositivo.Asimismo, las gafas ofrecen compatibilidad con plataformas como Spotify, Amazon Music, Apple Music y Shazam, extendiendo sus servicios a numerosos países alrededor del mundo, según señala Meta en su página oficial. Otra de las grandes novedades es la llegada de la búsqueda visual a los países de la Unión Europea.Esta herramienta permite que el usuario consulte al asistente de Meta IA sobre cualquier objeto o escena que esté observando, una funcionalidad similar a la que ya ofrecen otros gigantes tecnológicos como Google.
29 Abril 2025

Rincón del CISO
La semana pasada surgieron informaciones sobre la posible revisión de uno de los marcos normativos más relevantes que ha impulsado Europa en los últimos tiempos: el Reglamento Europeo de Inteligencia Artificial (AI Act). Henna Virkkunen, vicepresidenta de Tecnología de la Comisión Europea, declaró recientemente que el Ejecutivo comunitario considera modificar ciertos aspectos del reglamento, mientras expertos, promotores y diversas organizaciones alertan de una posible dilución de su alcance. Sin embargo, no solo la legislación sobre IA está bajo escrutinio. La Comisión Europea ha iniciado también una consulta para evaluar una eventual actualización de la Ley de Ciberseguridad actualmente vigente en la Unión Europea. Según la institución, esta revisión nace de la necesidad de fortalecer la resiliencia de la región frente a un panorama de ciberamenazas en constante cambio, así como de su voluntad de aligerar la complejidad de los procedimientos normativos. Félix Barrio (INCIBE): "Los retos a afrontar en ciberseguridad en el corto plazo marcarán los próximos años." Dentro de esta iniciativa, los esfuerzos se enfocarán principalmente en revisar el mandato de ENISA, la agencia europea de ciberseguridad, el Marco Europeo de Certificación de Ciberseguridad, y en abordar los desafíos que presenta la seguridad en la cadena de suministro TIC. Además, se busca simplificar los requisitos de la ley para facilitar su implementación, reducir la carga burocrática y crear un entorno más accesible para las empresas que deben cumplirla. Para guiar este proceso, la Comisión ha convocado una consulta pública abierta hasta el 20 de junio, invitando a participar a autoridades competentes de los estados miembros, agencias nacionales de ciberseguridad, asociaciones industriales y comerciales, investigadores, académicos, así como representantes de consumidores y ciudadanía en general. Un pilar fundamental de la protección digital en Europa La Ley de Ciberseguridad de la UE es una pieza clave dentro del entramado legislativo que busca blindar a Europa frente a amenazas digitales, complementándose con normativas como la Directiva sobre la seguridad de las redes y sistemas de información (NIS y NIS2) y la regulación en materia de telecomunicaciones. Estas iniciativas pretenden consolidar a Europa como un territorio referente en ciberseguridad. Aunque todas son esenciales, la ley de ciberseguridad ocupa un lugar destacado por introducir innovaciones cruciales. Entre ellas, estableció por primera vez certificaciones comunes de ciberseguridad para productos, procesos y servicios a nivel europeo. Además, la normativa proporcionó a ENISA más recursos humanos y financieros, y lo más relevante: le otorgó un mandato permanente, lo cual fortaleció su capacidad para cumplir sus funciones estratégicas. Una trayectoria de constante evolución Desde su aprobación en marzo de 2019 —cuando obtuvo 586 votos favorables—, la Ley de Ciberseguridad ha atravesado varios ajustes. De hecho, la revisión actualmente en consulta no sería el primer cambio que experimenta. En abril de 2023, la Comisión propuso una enmienda orientada a permitir la creación de esquemas de certificación europeos para servicios de seguridad gestionados, como auditorías de seguridad y consultoría. Esta propuesta fue finalmente adoptada en enero de 2025, y las entidades del sector la celebraron como un avance decisivo para garantizar la fiabilidad de los servicios críticos que ayudan a prevenir, detectar y responder ante ciberincidentes. Ahora, menos de seis meses después, Europa vuelve a poner sobre la mesa una nueva revisión, confirmando que la normativa debe mantenerse dinámica frente a un escenario de amenazas cada vez más sofisticado.
29 Abril 2025

Rincón del CISO
Akamai Technologies, Inc. (NASDAQ: AKAM), la compañía especializada en ciberseguridad y cloud computing que respalda y protege negocios digitales, ha publicado su más reciente informe sobre el estado de Internet (SOTI), revelando que durante 2024 se registraron 311.000 millones de ataques web. Esta cifra representa un crecimiento del 33 % con respecto al año anterior. El informe, titulado Estado de la seguridad de API y aplicaciones 2025: cómo cambia la IA el panorama digital, atribuye este aumento a la rápida expansión de las aplicaciones basadas en inteligencia artificial (IA), que incrementan la superficie de ataque y plantean nuevos desafíos en seguridad. Según el estudio, las interfaces de programación de aplicaciones (API) se han consolidado como un objetivo crítico para los atacantes. Entre enero de 2023 y diciembre de 2024, se contabilizaron 150.000 millones de ataques dirigidos específicamente a API. Este fenómeno va de la mano con el crecimiento acelerado del mercado de soluciones impulsadas por IA, ya que muchas de estas herramientas se integran en plataformas mediante API. Muchas de estas API presentan mecanismos de autenticación débiles, lo cual, combinado con la diversidad de ataques con IA, las convierte en objetivos especialmente vulnerables. Akamai destaca que este tipo de API, por su propia estructura tecnológica, ofrecen más oportunidades a los ciberdelincuentes. El informe también muestra un fuerte aumento de los ataques distribuidos de denegación de servicio (DDoS) a nivel de capa 7 (la capa de aplicación), que afectan tanto a aplicaciones web como a API. En concreto, los volúmenes de este tipo de ataques casi se duplicaron (un 94 % de aumento) entre el primer trimestre de 2023 y el cuarto trimestre de 2024. Si a principios de 2023 se observaban 500.000 millones de ataques mensuales, esa cifra se elevó a 1.100.000 millones en diciembre de 2024. Este crecimiento se atribuye a una mayor sofisticación de los bots maliciosos, al uso persistente de ataques de inundación HTTPS como vector principal y a la concentración de ataques DDoS dirigidos al sector tecnológico. Otros datos destacados del informe incluyen: El sector comercio fue el más golpeado, con más de 230.000 millones de ataques web, casi tres veces más que el sector tecnológico, que ocupa el segundo lugar. El sector tecnológico soportó nada menos que 7 billones de ataques DDoS a la capa 7 en el mismo período, siendo el más afectado por esta modalidad. Los incidentes vinculados a las diez principales vulnerabilidades de seguridad de API según OWASP aumentaron en un 32 %, reflejando fallos en autenticación y autorización que exponen datos y funcionalidades críticas. Las alertas de seguridad relacionadas con el marco MITRE se incrementaron en un 30 %, como consecuencia del uso de IA y automatización por parte de los atacantes. Las llamadas API zombis y API en la sombra han emergido como puntos especialmente débiles en entornos cada vez más densos y complejos de interconexión API. El informe también presenta un caso concreto de ciberataque a una empresa de comercio electrónico, además de explicar las diferencias entre los ataques web tradicionales y aquellos dirigidos a las API. Se detallan datos segmentados por regiones y sectores, y se proponen medidas de mitigación, incluyendo puntuaciones de riesgo y estrategias técnicas diseñadas para apoyar a los profesionales de la primera línea de defensa digital. Francisco Arnau, vicepresidente regional de Akamai para España y Portugal, destaca: "La IA está transformando radicalmente la seguridad de la web y las API. Aunque permite mejorar la detección de amenazas, también genera nuevos desafíos. Este informe es esencial para entender estos cambios y anticiparse a los ataques con las estrategias adecuadas." Este estudio marca el undécimo aniversario de la serie de informes SOTI de Akamai, una fuente reconocida de conocimiento sobre ciberseguridad y rendimiento digital, sustentada en los datos de su red global, que gestiona más de un tercio del tráfico web mundial.
28 Abril 2025

Ofertas de Empleo
Modalidad: PresencialJornada: CompletaUbicación: Córdoba, Andalucía, España Descripción del puestoHays colabora con una empresa tecnológica innovadora en Córdoba, especializada en soluciones interactivas. Buscan un/a Especialista Financiero Estratégico para impulsar iniciativas clave y apoyar el crecimiento continuo de la compañía. Responsabilidades Análisis financiero detallado de proyectos estratégicos. Desarrollo y gestión de modelos financieros para presupuestos e inversiones. Colaboración con el área de Estrategia para evaluar oportunidades de inversión. Apoyo en procesos de fundraising, incluyendo presentaciones y documentación. Seguimiento de indicadores financieros estratégicos y elaboración de informes para la alta dirección. Relación con fondos de capital riesgo y private equity para asegurar financiación. Requisitos Formación en Finanzas, Contabilidad o Economía (valorable CFA). 5 a 8 años de experiencia en análisis financiero estratégico, preferiblemente en el sector tecnológico. Dominio en modelado financiero y valoración de proyectos. Experiencia con fondos de capital riesgo o private equity. Conocimiento de métricas SaaS y KPIs como ARR, CAC, LTV, etc. Habilidades analíticas y excelente comunicación. Si cumples con los requisitos y te motiva el reto, puedes contactar directamente a mariajose.ribera@hays.es. Solicitar
28 Abril 2025

Ofertas de Empleo
Modalidad: HíbridoJornada: CompletaUbicación: Madrid, Comunidad de Madrid, España Descripción del puestoDesde el grupo Robert Walters buscamos un/a Director/a de Marketing y Comunicación para una empresa destacada del sector financiero, especializada en entidades de pago y sistemas bancarios. Responsabilidades Definir y ejecutar la estrategia de marketing y comunicación 360º (digital, offline, RRPP, redes sociales). Desarrollar el plan de comunicación anual para clientes y puntos de venta. Seleccionar y coordinar agencias locales (marca, medios, RRPP). Construir y consolidar una marca local sólida, alineada con el posicionamiento global. Liderar y formar al equipo local de marketing y comunicación. Gestionar y supervisar el presupuesto del área. Asegurar el cumplimiento normativo y una gestión adecuada del riesgo. Participar activamente en el comité de dirección. Requisitos Mínimo 5 años de experiencia en una posición similar. Titulación universitaria en marketing, empresariales o área afín. Dominio obligatorio de inglés y español (oral y escrito). Se valorará francés. Perfil analítico, orientado a métricas y toma de decisiones basada en datos. Experiencia comprobada en campañas online/offline y relaciones públicas. Beneficios Banda salarial atractiva (60-65K €/año). Beneficios sociales adicionales. Plaza de parking. Contrato indefinido. Si encajas con el perfil, no dudes en inscribirte. Solicitar
28 Abril 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

