
Sin categoría
Alphabet, la empresa matriz de Google, ha concretado un acuerdo para adquirir Wiz, una compañía de ciberseguridad en la nube, por la asombrosa suma de 32.000 millones de dólares. Esta transacción, la más grande en la historia de Alphabet, representa un hito en su estrategia de crecimiento y consolidación dentro del sector de la computación en la nube. El acuerdo, sujeto a la aprobación de reguladores, establece que, en caso de no concretarse, Alphabet pagará 3.200 millones de dólares a Wiz. Se trata de una apuesta clave para reforzar Google Cloud en dos áreas críticas: la ciberseguridad y la adopción de infraestructura multinube, un mercado en el que compite con gigantes como Microsoft y Amazon. Wiz, fundada en 2020, tiene su sede en Nueva York, pero su equipo de ingeniería se encuentra mayoritariamente en Tel Aviv, Israel. La compañía ha desarrollado una plataforma que analiza la seguridad de entornos en múltiples nubes, incluyendo Amazon Web Services (AWS), Microsoft Azure y Google Cloud, identificando vulnerabilidades y riesgos de ciberataques. Esta adquisición se produce en un momento en que la ciberseguridad se ha convertido en una prioridad global debido al auge de la inteligencia artificial y la creciente digitalización de la infraestructura empresarial y gubernamental. Sundar Pichai, CEO de Google, ha destacado que la combinación de Wiz con Google Cloud permitirá avanzar en el diseño y la automatización de la seguridad en la nube, ofreciendo soluciones más eficientes a clientes de todos los tamaños. A pesar de integrarse en Google Cloud, los productos de Wiz seguirán disponibles en plataformas rivales como AWS y Azure, lo que plantea dudas sobre la futura dinámica competitiva. En el pasado, los fundadores de Wiz rechazaron una oferta de compra de 23.000 millones de dólares, temiendo bloqueos regulatorios. Para evitar ese escenario, el nuevo acuerdo incluye una cláusula de penalización en caso de que no se apruebe. Esta adquisición supera ampliamente todas las compras previas de Alphabet, como la de Motorola Mobility por 12.500 millones de dólares en 2012 o la de la firma de ciberseguridad Mandiant por 5.400 millones en 2022. En 2024, Alphabet registró un aumento del 14% en sus ingresos, alcanzando los 350.000 millones de dólares, mientras que su beneficio neto creció un 36%, superando los 100.000 millones de dólares, impulsado en gran medida por la IA. Con este movimiento, Alphabet refuerza su posicionamiento en el sector de la nube y la ciberseguridad, apostando por una estrategia que no solo fortalece su negocio, sino que también busca redefinir la seguridad digital en la era de la inteligencia artificial.
19 Marzo 2025

Jarana
En Deja de ser tú. La mente crea la realidad, Joe Dispenza, conocido por su participación en el documental ¿Y tú qué sabes?, nos invita a explorar la impresionante capacidad de la mente para transformar nuestra realidad. En este libro, el autor de Desarrolla tu cerebro profundiza en temas fascinantes como la física cuántica, la neurociencia, la biología y la genética, para mostrarnos cómo reprogramar nuestro cerebro y expandir nuestra percepción del mundo. A través de un enfoque práctico, Dispenza ofrece un método para lograr una verdadera transformación personal, creando no solo prosperidad y riqueza, sino también un profundo cambio en nuestra conciencia. Si estás buscando una guía para cambiar tu vida desde lo más profundo de tu mente, este libro es ideal para ti. Joe Dispenza nos ofrece herramientas poderosas para desbloquear nuestro potencial y crear la realidad que deseamos. Sin duda, una lectura que te inspirará a ver el mundo con nuevos ojos y a tomar el control de tu destino.
18 Marzo 2025

Sin categoría
En la última semana, un grupo de hackers conocido como Noname ha vuelto a la carga con una serie de ciberataques que han tenido como blanco instituciones públicas de España, incluyendo al Gobierno de Aragón. A pesar de la eficaz intervención de los equipos de ciberseguridad, el ataque ha dejado al descubierto una serie de cuestiones que no solo desafían nuestra seguridad digital, sino que también invitan a un debate más amplio sobre la ética en la ciberguerra, la geopolítica y la educación digital. Los ataques de Noname: ¿un simple sabotaje o algo más complejo? El colectivo prorruso Noname, conocido también como Noname057 o Noname057(16), ha protagonizado una serie de ataques DDoS (denegación de servicio distribuido) en el último año. Estos ataques, que consisten en saturar un servidor con miles de peticiones simultáneas hasta colapsarlo, han sido dirigidos a una serie de instituciones en España y otras naciones europeas. En el caso del Gobierno de Aragón, el pasado martes la web oficial sufrió 184.000 intentos de acceso simultáneos, colapsando parcialmente el servicio durante varias horas. Además, se han registrado ataques similares a ayuntamientos y otras entidades autonómicas y locales, en lo que parece ser una campaña coordinada conocida como 'OpSpain'. Sin embargo, este grupo de hackers no está interesado en robar información o encriptar datos, como ocurre en otros tipos de ciberataques. Su objetivo es más disruptivo: buscar la desestabilización de sistemas y servicios críticos, lo que no solo afecta la funcionalidad de los portales atacados, sino que también pone en riesgo la reputación y seguridad económica de las instituciones. Ciberseguridad y geopolítica: el impacto de los ataques prorrusos A lo largo del último año, el grupo Noname ha incrementado sus ataques en el contexto de la guerra de Ucrania. Su motivación parece estar ligada a la postura de los países occidentales que han apoyado a Ucrania en su conflicto con Rusia. Este enfoque convierte los ciberataques en una extensión de la lucha geopolítica, con un alto riesgo de ampliar las fronteras de la ciberguerra más allá de los campos de batalla tradicionales. Las víctimas de este colectivo no solo incluyen a gobiernos, sino también a empresas que han prestado apoyo logístico y militar a Ucrania, como Santa Bárbara Sistemas, encargada de la reparación de tanques Leopard. Esta faceta política del hacktivismo pone de manifiesto la creciente intersección entre ciberseguridad y geopolítica, y obliga a repensar los límites del uso de la tecnología en conflictos internacionales. La amenaza de los "voluntarios" y el modelo de financiación de Noname Uno de los aspectos más inquietantes de este grupo es su modelo de participación, que permite que cualquier persona pueda convertirse en “voluntario” para llevar a cabo ataques. Mediante una billetera criptográfica, los “voluntarios” reciben pagos en criptomonedas como Bitcoin o Ethereum, en función de la cantidad de ataques que logren ejecutar con éxito. Este modelo no solo ha convertido a Noname en un fenómeno global, sino que también ha expandido el número de personas involucradas en ciberataques, incluidas algunas que, como ha ocurrido en España, provienen de fuera de Rusia. Este fenómeno de "hacktivismo" presenta una paradoja interesante. Por un lado, algunos de estos atacantes se presentan como defensores de la libertad de expresión o de causas políticas. Por otro, sus acciones subrayan la fragilidad de los sistemas digitales en un mundo cada vez más dependiente de la tecnología. ¿Cómo deberíamos responder a esta nueva era de ciberamenazas? El ataque a la web del Gobierno de Aragón nos recuerda la vulnerabilidad de las instituciones públicas frente a los ciberataques, un problema que solo parece intensificarse. Sin embargo, más allá de las medidas de ciberseguridad, el incidente invita a reflexionar sobre la necesidad urgente de una educación digital más profunda y crítica. En un mundo donde la información y las acciones se entrelazan en espacios virtuales, debemos preparar a las nuevas generaciones no solo para defenderse de estos ataques, sino también para comprender el impacto geopolítico y ético que conllevan. El debate está abierto. ¿Cómo podemos equilibrar la libertad digital con la seguridad? ¿Deberían los gobiernos invertir más en protección cibernética o en educar a la ciudadanía sobre los peligros y las implicaciones de estos ataques? ¿Es posible, incluso, que los ciberataques sean una forma legítima de protesta política en este nuevo orden digital? Lo que está claro es que la ciberseguridad no es solo responsabilidad de los expertos. En una era donde los ciberataques pueden alterar el curso de la política y afectar la vida cotidiana de millones de personas, la educación digital y el pensamiento crítico se convierten en herramientas indispensables para todos los ciudadanos. El caso de Noname y sus ataques a las instituciones españolas es solo el principio de un conflicto mucho más grande y complejo. La pregunta que debemos hacernos ahora es: ¿estamos preparados para afrontar los retos de esta nueva guerra cibernética?
18 Marzo 2025

Ofertas de Empleo
Ubicación: Donostia-San Sebastián, País Vasco, EspañaModalidad: HíbridoJornada: Completa Descripción del empleo En Multiverse Computing buscamos un Engineering Director - Platform (Cloud Infrastructure) para liderar la infraestructura de DevOps y MLOps, apoyando la transición hacia un modelo SaaS basado en AWS y Azure. Responsabilidades: Construir y gestionar un equipo sólido. Desarrollar una infraestructura escalable de DevOps y MLOps. Apoyar la transición a un modelo SaaS. Gestionar cargas computacionales a gran escala. Colaborar con liderazgo y reportar directamente al CTO. Requisitos: Máster en Ciencias de la Computación o campo relacionado. +5 años de experiencia en ingeniería de software o DevOps. +2 años liderando equipos de DevOps o plataformas tecnológicas. Experiencia en implementación de soluciones SaaS y despliegue en Kubernetes. Conocimiento avanzado de AWS y Azure. Habilidades de liderazgo, gestión de prioridades y comunicación clara en inglés. Deseable: PhD en Ciencias de la Computación o similar. Experiencia con bases de datos SQL Server, MySQL o PostgreSQL. Diseño y despliegue de infraestructuras para machine learning y análisis de datos. Beneficios: Contrato indefinido y salario competitivo con bono por desempeño. Seguro de salud privado y plan de reubicación (si aplica). Horario flexible y opción híbrida. Formación, clases de idiomas y oportunidades de crecimiento. Cultura inclusiva y equipo multicultural. Si quieres trabajar en una empresa innovadora y de alto impacto, ¡únete a Multiverse Computing! Solicitud
18 Marzo 2025

Ofertas de Empleo
Ubicación: Barcelona, Cataluña, EspañaModalidad: PresencialJornada: Completa Descripción del empleo Buscamos un Product Design Director para liderar el equipo de diseño de Audience (Awareness, Acquire, Retain) y desarrollar productos innovadores centrados en el usuario. Responsabilidades: Definir y comunicar la visión y estrategia de diseño alineada con los objetivos del negocio. Fomentar una cultura de innovación equilibrando la optimización en distintos equipos. Liderar y desarrollar un equipo de 10 diseñadores, incluidos 3-4 managers. Colaborar con product managers, ingenieros y marketing para garantizar experiencias cohesivas. Supervisar el proceso de diseño, asegurando resultados de alta calidad alineados con la marca. Aplicar principios de diseño centrado en el usuario y metodologías de Design Thinking. Establecer métricas para medir el impacto del diseño en los resultados del negocio. Requisitos: +15 años de experiencia en diseño de productos, con sólidos conocimientos en UX y UI. +5 años liderando equipos diversos y gestionando múltiples proyectos. Experiencia demostrada en diseño de aplicaciones de alta calidad. Experiencia en agencias y empresas tecnológicas. Licenciatura en Diseño, HCI o campo relacionado (máster preferido). Excelentes habilidades de comunicación y liderazgo. Conocimiento avanzado de metodologías de UX, service design y herramientas como Figma y Framer. Experiencia en investigación de usuarios y análisis de datos. Familiaridad con tecnologías front-end (HTML/CSS) es un plus. Si quieres ser parte de Skyscanner y liderar un equipo de diseño de alto nivel, ¡inscríbete ahora! Solicitud
18 Marzo 2025

Ofertas de Empleo
Ubicación: Manresa, Cataluña, EspañaModalidad: HíbridoJornada: Completa Descripción del empleo En TOUS buscamos un E-Commerce Sales & Operations Executive para gestionar y optimizar nuestra plataforma e-commerce a nivel internacional. ¿Qué ofrecemos? Participación en proyectos innovadores y de mejora continua. Ambiente de trabajo positivo y colaborativo. Flexibilidad horaria y teletrabajo (30% de la jornada). Oportunidades de crecimiento y formación con acceso a LinkedIn Learning. 30% de descuento en productos TOUS y ventas especiales durante todo el año. Restaurante en la central con menús desde 3€ y coffee bar. Espacios de trabajo inspiradores y oportunidades de networking. Acceso a la TOUS Open University para innovación y aprendizaje. Coffee Chats con directivos para intercambio de ideas. Flexibilidad salarial para beneficios como seguro de salud y formación. ¿Qué buscamos? Experiencia en gestión de plataformas e-commerce, análisis de ventas y planificación de stock. Enfoque centrado en el cliente y la experiencia de usuario. Pasión por el sector retail y capacidad de adaptación a su ritmo. Habilidades analíticas para optimizar estrategias de venta en distintos mercados. Responsabilidades: Impulsar la planificación de productos y merchandising para alcanzar objetivos de ventas online. Implementar campañas en colaboración con los equipos de producto y marketing. Analizar ventas y gestionar stock para cubrir la demanda del cliente. Coordinarse con el equipo de Merchandising en lanzamientos y campañas. Optimizar páginas y categorías de productos en la web. Dar soporte en campañas de Paid, CRM y SEO. Proponer ideas y compartir buenas prácticas para mejorar procesos. Si quieres formar parte de TOUS, inscríbete ahora. ¡Te esperamos! Solicitud
18 Marzo 2025
Jarana
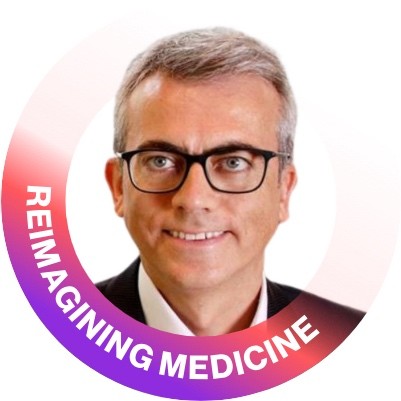
Novartis ha anunciado el nombramiento de Jesús Ponce como Senior Vice President (SVP) y Director Internacional del área Cardiovascular-Renal-Metabolics. Con más de 20 años de experiencia en la industria farmacéutica, Ponce asumirá este importante cargo con el objetivo de liderar la estrategia global de Novartis en el ámbito de estas áreas terapéuticas clave. Jesús Ponce, quien ha sido el presidente de Novartis España desde 2019, aporta una amplia trayectoria en la gestión y liderazgo dentro del sector salud. Durante su carrera, ha jugado un papel fundamental en la transformación cultural y de negocio en diversas organizaciones, destacando su trabajo en AstraZeneca y en Farmaindustria, donde fue presidente entre 2022 y 2024. Con su formación en Economía y Administración de Empresas, y un Máster en Pharma Management, Ponce es reconocido por su enfoque innovador y liderazgo orientado a las personas. Su pasión por mejorar el acceso a tratamientos innovadores y su compromiso con la sostenibilidad y la ética empresarial son pilares clave de su trayectoria profesional. Novartis continúa confiando en su capacidad para impulsar la innovación y la colaboración en la industria farmacéutica, reforzando su compromiso de ofrecer soluciones que mejoren y prolonguen la vida de los pacientes en todo el mundo. En su nuevo rol, Ponce liderará un equipo global con el propósito de avanzar en el desarrollo y la distribución de terapias innovadoras, enfocándose en las áreas cardiovascular, renal y metabólica, que representan desafíos cruciales para la salud pública mundial.
18 Marzo 2025
Rincón del CISO
La ciberseguridad es una de las áreas más críticas y dinámicas del mundo digital, y mantenerse al tanto de sus desarrollos es fundamental para proteger nuestra información y nuestras infraestructuras. Desde guías para principiantes hasta textos más avanzados, estos libros ofrecen valiosas lecciones sobre cómo defenderse contra amenazas cibernéticas y cómo comprender las tácticas que los ciberdelincuentes utilizan. Si deseas mejorar tus habilidades, entender los desafíos actuales de la ciberseguridad y descubrir enfoques innovadores, esta selección de los mejores libros te sorprenderá y te proporcionará el conocimiento necesario para avanzar en este campo vital. ¡Prepárate para sumergirte en el fascinante mundo de la seguridad digital! Ciberseguridad - Lester Evans (Inglés)Una guía esencial sobre seguridad informática y ciberseguridad para principiantes. En este libro se tratan temas como el hacking ético, la evaluación de riesgos, la ingeniería social, las estrategias de ataque y defensa, y la guerra cibernética. Haga clic aquí para matar a todos - Bruce Schneier (Español)Este libro aborda cómo Internet ha penetrado el mundo físico, desde automóviles autónomos hasta dispositivos inteligentes. Bruce Schneier explora los riesgos y las implicaciones de la ciberseguridad en una era hiperconectada, planteando políticas de sentido común para aprovechar los beneficios de la tecnología sin caer en sus peligros. Blue Team Field Manual (BTFM) - Alan J. White, Ben Clark (Inglés)El BTFM es una guía para responder a incidentes de ciberseguridad, alineada con el Marco de Ciberseguridad NIST. El manual ofrece pasos tácticos y comandos útiles para las fases de preparación, trabajo y recuperación de un incidente de ciberseguridad. Es la guía para quienes integran el Blue Team en un entorno de seguridad. El arte de la invisibilidad - Kevin Mitnick (Español)Kevin Mitnick, uno de los hackers más famosos del mundo, nos enseña cómo proteger nuestra privacidad en la era del Gran Hermano y el Big Data. El libro ofrece tácticas y métodos económicos para protegernos, así como técnicas avanzadas para maximizar nuestra privacidad en un mundo donde cada paso es vigilado. Aprendizaje análisis de malware - Monnappa KA (Inglés)Este libro se enfoca en los conceptos clave del análisis de malware y la investigación forense de la memoria. Proporciona un enfoque detallado sobre cómo detectar, analizar e investigar las amenazas de malware, así como las tácticas y técnicas de los adversarios. A través de ejemplos reales, el libro enseña cómo entender el comportamiento y las características del malware, y cómo responder a los incidentes relacionados con él 21. Hacking & Cracking: Redes Inalámbricas WiFi - Luis Angulo (Español)Este libro se adentra en el mundo del pentesting de redes WiFi, desde el uso de herramientas en la interfaz de Kali Linux hasta el crackeo de las redes más comunes, como WEP y WPA/WPA2. Ideal para quienes quieren iniciarse en el hacking ético de redes inalámbricas, cubriendo desde los ataques a los puntos de acceso hasta los usuarios conectados. Con un enfoque práctico, es perfecto tanto para estudiantes como expertos en ciberseguridad. Ingeniería Social: El Arte del Hacking Personal - Hadnagy (Español)La ingeniería social es uno de los campos más fascinantes y peligrosos de la ciberseguridad. Este libro de Hadnagy explora cómo los hackers utilizan el engaño para explotar el comportamiento humano y obtener acceso a información confidencial. En lugar de atacar sistemas, se centran en manipular a las personas, un enfoque invisible para la mayoría de las medidas de seguridad. Hadnagy revela las técnicas utilizadas para engañar incluso al personal de seguridad más experimentado y cómo podemos protegernos de estas amenazas. Metasploit para Pentesters - Pablo González (Español)Metasploit es una de las herramientas más poderosas en el mundo del pentesting, pero puede ser un desafío para los principiantes. Este libro se enfoca en enseñar cómo utilizar el Framework Metasploit de manera efectiva. Desde su introducción hasta su uso avanzado, Pablo González llena un vacío importante para los hispanohablantes interesados en aprender sobre esta herramienta esencial para la ciberseguridad. RTFM: Red Team Field Manual - Ben ClarkEl RTFM es una guía esencial para los profesionales del Red Team, aquellos que se encargan de simular ataques para evaluar las defensas de un sistema. Con instrucciones rápidas sobre las herramientas más comunes de línea de comandos en Linux y Windows, este manual es una referencia invaluable para situaciones de emergencia. Además, ofrece nuevas técnicas de Red Team, ayudando a ahorrar tiempo en situaciones donde no hay espacio para consultar manuales detallados. Hacking: The Art of Exploitation - Jon Erickson (Inglés)Este libro se adentra en los fundamentos del hacking desde un enfoque técnico y detallado. A diferencia de otros libros, Jon Erickson no solo muestra cómo ejecutar exploits existentes, sino que enseña cómo funcionan realmente los métodos de hacking. Es una obra para aquellos interesados en entender la programación en C desde la perspectiva de un hacker, por lo que está dirigido a lectores con una base sólida en programación y ciberseguridad.
18 Marzo 2025

Jarana
Rodeados de idiotas es un éxito global con más de 10 millones de ejemplares vendidos. En este libro, Thomas Erikson presenta un innovador sistema para entender y mejorar nuestras relaciones interpersonales. A través de una clasificación del comportamiento humano en cuatro tipos – Rojos (dominantes y ambiciosos), Amarillos (espontáneos y optimistas), Verdes (pacientes y amables) y Azules (metódicos y precisos) – Erikson nos da las claves para identificar estos perfiles y aprender a interactuar de manera más efectiva. Basado en situaciones cotidianas y con un enfoque psicológico, el autor ofrece herramientas prácticas para mejorar nuestras habilidades sociales, resolver conflictos y sacar lo mejor de nosotros mismos y de los demás, tanto en el ámbito profesional como personal. Si alguna vez te has sentido incomprendido o has tenido dificultades para conectar con los demás, Rodeados de idiotas es la lectura perfecta. Este libro te ayudará a entender los diferentes tipos de personalidad y cómo manejar las relaciones con mayor eficacia. Es una excelente guía para mejorar tu comunicación, ya sea en tu entorno laboral o personal, y aprender a gestionar los conflictos de una manera mucho más armoniosa. ¡Una lectura reveladora para optimizar tus interacciones diarias!
17 Marzo 2025

Jarana
T-Systems Iberia ha nombrado a Caroline Morales como nueva Vicepresident People, con el objetivo de liderar el desarrollo del talento dentro de la compañía. Morales reemplaza a Miguel Blanca, quien ha sido promovido a SVP People Business Partner Digital Solutions en T-Systems Internacional. En su nuevo cargo, Morales será responsable de fomentar la atracción y retención de talento, fortalecer la cultura organizativa inclusiva y abierta, y potenciar el compromiso de un equipo diverso y global. Con una carrera de casi 20 años en la gestión de Recursos Humanos, Morales se encargará de potenciar las competencias del equipo, generar sinergias e impulsar programas de employer branding. Su misión también incluirá continuar desarrollando una cultura organizativa que valore la creatividad y el aprendizaje constante, y trabajar en la fidelización y en el fortalecimiento del sentimiento de pertenencia de los empleados de la empresa. Además, busca consolidar a T-Systems Iberia como una de las mejores empresas para trabajar en el país. Morales también formará parte del Comité Ejecutivo de la compañía, aumentando la representación femenina en dicho órgano a más del 42%. Esta incorporación subraya el compromiso de T-Systems Iberia con la diversidad y su impulso por aumentar la presencia femenina en cargos directivos. Caroline Morales expresó su entusiasmo por asumir este reto, destacando la importancia de atraer talento diverso e inclusivo para fomentar la competitividad en la industria tecnológica y continuar fortaleciendo la comunidad de profesionales que ya forman parte de la compañía. “Estoy muy ilusionada de embarcarme en este proyecto por los valores que implica, tanto a la hora de atraer nuevo talento diverso e inclusivo, imprescindible para la competitividad de la industria tecnológica, como para afianzar la comunidad de profesionales que ya cumplen un papel relevante en nuestra compañía. Acojo este desafío con gran optimismo y con ganas de acompañar y de potenciar la motivación y las conexiones de una plantilla que se ha convertido en referente y en el músculo de la innovación de la compañía”, afirmó Morales. Licenciada en Psicología por la UFBA y con un Máster en Psicología Social por la Universitat de Barcelona, Morales también posee un MBA en gestión de Recursos Humanos por la Universidad de Salvador y una titulación sobre Mujeres como líderes del cambio por la Universidad de Cambridge. A lo largo de su carrera, ha ocupado puestos de responsabilidad en empresas como Submer, donde fue Chief People Officer; Arcserve, como Directora de Recursos Humanos a nivel internacional; Tom Tom, como Senior HR Generalist, y Citi, donde fue HR Business Partner. Además de su labor profesional, Morales es embajadora del liderazgo inclusivo y forma parte de la Asociación Española de Ejecutiv@s y Consejer@s (EJE&CON). También es cofundadora de Athenexa, una iniciativa que promueve un ecosistema de liderazgo femenino para impulsar el crecimiento profesional y fortalecer el talento de la mujer, con el fin de empoderarla en posiciones de responsabilidad desde un enfoque igualitario.
17 Marzo 2025

Ofertas de Empleo
Ubicación: MadridModalidad: HíbridoJornada: Completa | Director Descripción del empleo:Mastercard busca un Security Solutions Commercialization Lead para España y Portugal, responsable de impulsar la comercialización de soluciones de seguridad y la protección de transacciones en el ecosistema de pagos. Funciones: Gestionar el portafolio de productos de seguridad en el mercado y desarrollar estrategias de comercialización. Implementar iniciativas globales alineadas con regulaciones como DORA, PSR y MICA. Maximizar el valor de las soluciones para clientes, optimizando su uso y desempeño. Apoyar el desarrollo de nuevos productos mediante pruebas y despliegues iniciales con clientes. Contribuir al crecimiento del negocio a través del soporte en ventas y asesoramiento especializado. Representar a Mastercard en eventos y foros de la industria como líder en seguridad. Colaborar con equipos internos para ofrecer soluciones integradas y alineadas con las necesidades del mercado. Requisitos: Experiencia en desarrollo y comercialización de productos, acelerando el time-to-market. Capacidad de liderazgo y comunicación con stakeholders senior. Conocimiento en ciberseguridad, identidad digital, prevención de fraudes y resiliencia financiera. Experiencia en ecosistemas de pagos y tendencias del sector. Habilidad para gestionar múltiples proyectos simultáneamente. Responsabilidad en Seguridad Corporativa:Todos los empleados deben cumplir con las políticas de seguridad de Mastercard, proteger la integridad de la información y reportar cualquier incidente de seguridad.
17 Marzo 2025

Ofertas de Empleo
Ubicación: BarcelonaModalidad: HíbridoJornada: Completa | Director Descripción del empleo:Glovo busca un Global Brand & Communications Director para liderar la estrategia de marca a nivel global. Reportando al CMO, gestionarás la comunicación comercial, el sistema de diseño y la investigación de mercado, liderando un equipo de más de 20 especialistas. Funciones: Definir y ejecutar la estrategia de comunicación global, desarrollando campañas publicitarias offline y online en más de 20 mercados. Implementar una estrategia global de investigación del consumidor, utilizando datos cualitativos y cuantitativos para medir awareness, atributos de marca y validar iniciativas publicitarias. Optimizar y automatizar procesos en el sistema de diseño interno, asegurando la innovación en activos digitales. Garantizar la coherencia de la marca en todos los puntos de contacto, estableciendo directrices y procesos de localización de campañas. Colaborar con equipos locales y áreas clave como Performance Marketing, CRM y Pricing. Requisitos: Experiencia en gestión de marca, idealmente en FMCG. Habilidad para desarrollar campañas publicitarias de principio a fin. Conocimientos en investigación de mercado y análisis del consumidor. Entendimiento del ecosistema de medios y canales digitales/offline. Liderazgo en equipos multidisciplinarios y de diferentes niveles de seniority. Atención al detalle y habilidades de gestión de proyectos. Beneficios: Plan de equity. Seguro médico privado. Crédito mensual en Glovo. Descuentos en transporte, comida y guardería. Gimnasio subvencionado. Días adicionales de vacaciones y posibilidad de trabajo remoto. Licencia parental mejorada y guardería en oficina. Beneficios de bienestar y terapia online. Glovo fomenta la diversidad y la igualdad de oportunidades, promoviendo un entorno inclusivo donde cada talento es valorado. Solicitud
17 Marzo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

