
ESG
La energía nuclear está volviendo al centro de la conversación energética global, y no solo por parte de gobiernos o del sector eléctrico. Gigantes tecnológicos como Google, Amazon y Meta han decidido apostar fuerte por ella, comprometiéndose a triplicar la capacidad nuclear mundial para 2050. Este anuncio, hecho en la conferencia CERAWeek 2025, es un hito importante porque marca un respaldo intersectorial sin precedentes a la energía nuclear como una pieza clave en la transición energética. Pero, ¿es esto solo un buen titular o estamos viendo un cambio real en la estrategia energética de las grandes corporaciones? La gran pregunta: ¿por qué ahora? La energía nuclear ha sido durante décadas un tema polémico. Mientras algunos la ven como la solución definitiva para la estabilidad energética y la descarbonización, otros la asocian con altos costos, riesgos y residuos radiactivos difíciles de gestionar. Sin embargo, el cambio de postura de empresas tecnológicas y manufactureras tiene un trasfondo claro: las energías renovables, por sí solas, no están resolviendo todos los desafíos del suministro energético. Google, Amazon y Meta, empresas cuyo éxito depende de una infraestructura digital robusta y de un consumo energético masivo, necesitan fuentes de energía que sean confiables y estables. La intermitencia de la solar y la eólica sigue siendo un problema sin resolver, y la crisis de suministro de gas en los últimos años ha demostrado la vulnerabilidad de depender de combustibles fósiles. Edward Stones, vicepresidente de Dow, señaló que los reactores modulares pequeños (SMR, por sus siglas en inglés) son una de las tecnologías con mayor potencial. Esta nueva generación de reactores promete ser más segura, más flexible y económicamente viable, lo que los haría atractivos para empresas privadas que buscan independencia energética sin depender de la red eléctrica tradicional. ¿Es suficiente con triplicar la capacidad nuclear? Hoy, la energía nuclear representa apenas un 9% de la generación de electricidad a nivel mundial. Para triplicar su capacidad en 25 años, será necesario superar varios desafíos: Financiación y costos: La construcción de nuevas plantas nucleares sigue siendo extremadamente cara y lenta. Los SMR podrían reducir costos, pero aún enfrentan barreras regulatorias y de implementación. Suministro de uranio: La producción de uranio está concentrada en pocos países, y la demanda creciente ya ha elevado sus precios a niveles no vistos en 16 años. Aceptación pública: Aunque los datos demuestran que la energía nuclear es una de las fuentes más seguras, su percepción sigue marcada por desastres como Chernóbil o Fukushima. Gestión de residuos: A pesar de los avances en reciclaje y almacenamiento, el tratamiento de los desechos radiactivos sigue siendo una barrera para su expansión masiva. ¿Compromiso genuino o movimiento estratégico? El respaldo de las Big Tech a la energía nuclear puede leerse como un acto de responsabilidad climática, pero también como una jugada pragmática. Empresas como Amazon y Google están construyendo cada vez más infraestructura energética propia, con inversiones en parques solares y eólicos, pero saben que el futuro de la energía global necesita más estabilidad. Además, posicionarse como defensores de la energía nuclear podría ser una estrategia para influir en regulaciones y obtener ventajas en el acceso a nuevas tecnologías. No es coincidencia que Amazon ya haya invertido más de mil millones de dólares en energía nuclear. Conclusión: un paso necesario, pero no suficiente El compromiso de triplicar la capacidad nuclear mundial para 2050 es una señal de que el sector privado entiende la magnitud del desafío energético que enfrentamos. Sin embargo, este esfuerzo por sí solo no resolverá todos los problemas. Se necesitarán políticas públicas ambiciosas, innovación tecnológica y, sobre todo, una conversación abierta sobre el papel de la energía nuclear en la transición energética. Lo que sí es claro es que la conversación ha cambiado. Ya no es solo una discusión entre gobiernos y expertos en energía; ahora, las mayores empresas del mundo están poniendo su dinero en la ecuación. Y cuando las grandes tecnológicas hacen un movimiento de esta magnitud, el resto del mundo suele seguir el mismo camino.
17 Marzo 2025

Ofertas de Empleo
Ubicación: Madrid, Comunidad de MadridModalidad: HíbridoJornada: Completa | Ejecutivo Descripción del empleo:Santander busca un Chief Product Officer – Crypto para liderar su estrategia global en criptoactivos y activos digitales. El rol se centrará en posicionar los criptoactivos como inversión, aprovechar las stablecoins como motor de ingresos y desarrollar la tokenización para transacciones institucionales. Funciones: Definir y ejecutar la estrategia global de cripto y activos digitales. Desarrollar productos de trading, custodia, pagos, stablecoins y tokenización. Garantizar el cumplimiento normativo y la gestión de riesgos. Optimizar la experiencia del usuario y fomentar la adopción de productos digitales. Establecer alianzas estratégicas, adquisiciones y asociaciones clave. Liderar equipos globales y coordinar la implementación local de la estrategia. Diseñar estrategias de monetización y crecimiento sostenible. Requisitos: +16 años de experiencia en gestión global de producto. +5 años en criptoactivos y servicios financieros. Conocimiento profundo de blockchain, activos digitales y regulación financiera. Experiencia liderando equipos de producto en fintech, cripto o banca digital. Habilidades estratégicas y de gestión de stakeholders. Inglés avanzado; otros idiomas son un plus. Ofrecemos: Rol estratégico con impacto en la transformación digital del banco. Remuneración competitiva y oportunidades de crecimiento. Entorno innovador con alcance internacional. Santander es un empleador que promueve la igualdad de oportunidades y la diversidad en su equipo. Solicitud
17 Marzo 2025

Rincón del CISO
El 2024 ha sido un año marcado por una serie de ataques cibernéticos devastadores que han afectado a empresas de todos los tamaños y sectores, revelando la vulnerabilidad a la que están expuestas las organizaciones frente a las crecientes amenazas de ransomware. Entre los casos más sonados, destaca el reciente ciberataque sufrido por Infortisa, un importante mayorista valenciano de tecnología, justo antes del Black Friday, una de las campañas comerciales más cruciales del año. A la par, se suma la historia de Paul Abbott, un ex-directivo de la empresa logística Knights of Old, que perdió su negocio debido a un ataque de ransomware en 2023, en un suceso que se ha convertido en una advertencia sobre las graves consecuencias de no estar completamente preparado para enfrentar este tipo de incidentes. El Ataque a Infortisa: La Amenaza en Pleno Black Friday El 27 de noviembre de 2024, la empresa Infortisa sufrió un ataque de ransomware que encriptó sus servidores y equipos justo antes de la crucial campaña de Black Friday. Andrés Pastor, director general de la compañía, alertó rápidamente a clientes y colaboradores de que algunos de los equipos afectados contenían datos sensibles, incluidos números de cuenta bancaria, información fiscal y detalles de facturación. Aunque la compañía desconectó inmediatamente los sistemas comprometidos, los ciberdelincuentes podrían haber tenido acceso a dicha información, lo que generó una considerable preocupación entre sus clientes. A pesar del golpe inicial, Infortisa trabajó sin descanso con expertos en ciberseguridad y autoridades para restaurar sus sistemas. En un comunicado emitido pocos días después del ataque, Pastor tranquilizó a los clientes, asegurando que los servicios de la empresa continuarían con algunos retrasos en el proceso de pedidos, pero que las operaciones se restablecerían rápidamente. Y así fue: apenas una semana después, Infortisa informó que sus sistemas estaban completamente operativos, alentando a los clientes a realizar compras con "total tranquilidad y seguridad". Sin embargo, el impacto de este ataque ha dejado una marca indeleble en la empresa, que se vio obligada a lidiar con la crisis durante un período ya complejo debido a los efectos de la DANA (Depresión Aislada en Niveles Altos) que asoló la región meses antes. El Testimonio de Paul Abbott: Un Desgarrador Recordatorio de las Consecuencias del Ransomware l caso de Infortisa no es aislado, y es parte de una tendencia creciente de ataques de ransomware que han afectado a empresas a nivel global. Paul Abbott, ex-director de la empresa logística Knights of Old, comparte una historia aún más devastadora. En 2023, la compañía que cofundó y dirigió durante años fue desmantelada por un ataque de ransomware orquestado por el grupo de hackers Akira, uno de los más prolíficos del mundo. A través de un ataque de "fuerza bruta", los ciberdelincuentes lograron adivinar la contraseña de un empleado y acceder a sistemas internos clave de la empresa, lo que les permitió cifrar toda la infraestructura tecnológica de la organización. A pesar de que Abbott había tomado medidas preventivas, como contratar un seguro de ciberseguridad y cumplir con las normativas internacionales de protección de datos, la empresa no pudo evitar la caída. Los atacantes pidieron un rescate millonario en criptomonedas, pero después de no pagar, Akira publicó los registros internos de la empresa en la dark web, lo que hizo imposible que Knights of Old pudiera seguir operando. En tan solo tres meses, la empresa se fue a la quiebra, y 730 empleados perdieron sus empleos, incluyendo Abbott, quien perdió no solo su puesto sino también su participación en la empresa. ¿Deberían las Empresas Pagar a los Ciberdelincuentes? Ambos casos, el de Infortisa y el de Knights of Old, muestran la fragilidad de las empresas ante los ataques de ransomware y ponen sobre la mesa una cuestión crucial: ¿deberían las empresas pagar el rescate exigido por los ciberdelincuentes? El caso de Infortisa no llegó a una resolución tan drástica como el de Knights of Old, pero plantea la pregunta de si pagar el rescate realmente garantiza que los atacantes devolverán la información o, peor aún, que no la publicarán o la usarán para extorsionar de nuevo. En muchos casos, las empresas que pagan no reciben lo que esperan, y el ciclo de ataques podría continuar. Además, la decisión de pagar solo fomenta la actividad delictiva y alimenta el crecimiento de grupos como Akira. Por otro lado, como demuestra la experiencia de Abbott, no pagar el rescate también conlleva enormes riesgos. Sin acceso a sus sistemas y con la presión de la insolvencia, las empresas pueden perder no solo sus datos, sino también la capacidad de operar, lo que podría llevarlas a la quiebra, dejando a los empleados y clientes en una situación precaria. Algunos expertos en ciberseguridad, como Paul Cashmore, director de Solace Global Cyber, advierten que las organizaciones deben estar mejor preparadas, con estrategias claras de prevención y respuesta. “Las empresas necesitan entender la ferocidad de estos ataques. No se trata solo de protegerse, sino de actuar con rapidez cuando ocurre el ataque. Además, deben asegurarse de contar con expertos que sepan cómo negociar con los atacantes y, sobre todo, minimizar el daño a largo plazo”, señaló Cashmore.
17 Marzo 2025

Sin categoría
La ciberseguridad se ha convertido en una pieza clave para la protección de empresas, instituciones y ciudadanos en un mundo cada vez más digitalizado. En este sector estratégico, el talento femenino ha ido ganando terreno, con profesionales que lideran la defensa del ciberespacio, innovan en ciberinteligencia y trabajan activamente en la concienciación sobre seguridad digital. Con motivo del 8 de marzo, LISA News ha publicado su selección de 30 mujeres referentes en ciberseguridad en España, reconociendo su contribución en campos como el hacking ético, la gestión de ciberamenazas o la docencia. La lista incluye nombres destacados del sector tecnológico, financiero y gubernamental, como Cristina Pitarch, directora general de Google Cloud Security en EMEA; Yaiza Rubio Viñuela, Chief Metaverse Officer en Telefónica; Carme Artigas, exsecretaria de Estado de Digitalización e Inteligencia Artificial; Mónica Valle, divulgadora y periodista especializada en ciberseguridad; y Rosa Díaz Moles, exdirectora general de INCIBE. Estas mujeres, junto a muchas otras, han desempeñado un papel fundamental en la transformación del ecosistema de ciberseguridad en España, promoviendo iniciativas de protección digital, formando a nuevas generaciones y fomentando la diversidad en el sector. Entre las líderes reconocidas, destacan dos figuras clave por su impacto en la seguridad de infraestructuras críticas y en la defensa digital internacional: Esther Mateo, directora general de Seguridad, Procesos y Sistemas Corporativos de Adif, y Sandra Bardón, analista de ciberseguridad en United Nations International Computing Centre (UNICC). El liderazgo de Esther Mateo en la ciberresiliencia ferroviaria Desde Adif, Esther Mateo ha sido una de las grandes impulsoras de la ciberresiliencia en el sector ferroviario español. Su liderazgo ha permitido reforzar la seguridad en infraestructuras críticas, integrando la tecnología operativa (OT) y la tecnología de la información (IT) en una estrategia global. Bajo su dirección, Adif ha desarrollado soluciones innovadoras para proteger sus sistemas frente a ciberamenazas, consolidándose como un referente en el ámbito del transporte. Su visión estratégica y su capacidad para promover una cultura de seguridad dentro de la organización han sido claves para fortalecer la ciberseguridad en un sector esencial para la movilidad y la economía. Sandra Bardón, una historia de superación y excelencia El equipo de CyberLideria MGZN tuvo el privilegio de escuchar la historia inspiradora de Sandra Bardón en la II Edición de CyberEmbajadoras2025 de CyberMadrid. Desde pequeña, su pasión por la informática la llevó a desmontar ordenadores y programar con tan solo siete años, mientras compaginaba esta vocación con su formación en ballet, donde aprendió disciplina y constancia. Su camino en la ciberseguridad la llevó a formarse en el Centro Integrado de ciberdefensa de la OTAN, donde participó en operaciones estratégicas clave, lo que le valió la Cruz Blanca al Mérito Aeronáutico. En 2022, fue seleccionada como analista de vulnerabilidades en el UNICC, consolidando su posición en el ámbito de la ciberdefensa internacional. Su testimonio refleja la importancia del esfuerzo y la perseverancia en un sector en constante evolución. Un sector que sigue avanzando hacia la diversidad y la inclusión El reconocimiento de estas 30 mujeres pone en valor el papel crucial del talento femenino en la ciberseguridad y la necesidad de seguir impulsando la diversidad en el sector. Organizaciones como Women4Cyber Spain y programas formativos como el Máster Profesional de Ciberseguridad, Ciberinteligencia y Ciberdefensa de LISA Institute están contribuyendo activamente a cerrar la brecha de género, ofreciendo formación especializada y promoviendo el liderazgo femenino en ciberseguridad. Desde CyberLideria MGZN celebramos este reconocimiento y seguimos apoyando la visibilización de referentes femeninos en la ciberseguridad, convencidos de que su trabajo no solo protege infraestructuras y datos, sino que también inspira a nuevas generaciones a sumarse a este apasionante sector.
14 Marzo 2025

Ofertas de Empleo
Ubicación: Madrid, Comunidad de MadridModalidad: PresencialJornada: Completa | Director Descripción del empleo:Openbank, el banco 100% digital del Grupo Santander, busca un Director de UX/UI Design & Analytics para liderar el diseño y experiencia de usuario a nivel global. Será responsable de definir estándares de diseño, coordinar equipos de UX/UI y liderar la analítica para mejorar la conversión y experiencia del usuario. Funciones: Asignación de recursos de diseño en diferentes programas y marcas. Garantizar calidad, coherencia y accesibilidad en los diseños. Supervisión de estándares y alineación con equipos de diseño locales. Liderazgo de equipos de analítica y gestión de etiquetas para mejorar la conversión. Implementación de soluciones innovadoras basadas en tendencias de UX. Trabajo en entornos Agile y Scrum. Requisitos: +10 años de experiencia en liderazgo de diseño UX/UI. Experiencia en proyectos mobile-first y e-commerce. Conocimiento avanzado de iOS Human Interface y Android Material Design. Habilidades para gestionar equipos multiculturales y multidisciplinarios. Nivel avanzado de inglés. Ofrecemos: Incorporación inmediata en una empresa en crecimiento. Modelo startup respaldado por el Grupo Santander. Salario competitivo y paquete de beneficios. Oportunidades de desarrollo en proyectos internacionales. Excelente ambiente de trabajo y eventos corporativos. Open Digital Services fomenta la igualdad de oportunidades y la diversidad en su equipo. Solicitud
14 Marzo 2025

Ofertas de Empleo
Ubicación: Valencia, Comunidad ValencianaModalidad: PresencialJornada: Completa | Director Descripción del empleo:LLYC busca un Digital Director para liderar proyectos de marketing digital en el sector turismo. Será responsable de la estrategia de comunicación digital, campañas de influencer marketing y paid media en diversas regiones, coordinando equipos multiculturales y asegurando el éxito de las iniciativas digitales. Funciones: Gestión de proyectos digitales y estrategias de comunicación en el sector turismo. Planificación y ejecución de campañas de influencer marketing y paid media. Coordinación de equipos en distintas regiones y supervisión de contenido digital. Análisis de métricas, optimización de campañas y reportes de desempeño. Identificación de nuevas oportunidades de negocio y mejora de procesos. Requisitos: +7 años de experiencia en marketing digital, especialmente en el sector turismo. Experiencia en liderazgo de equipos multiculturales y gestión de comunidades digitales. Conocimiento en estrategias de paid media y análisis de métricas. Licenciatura en Periodismo, Marketing, Publicidad o Comunicación; Máster en áreas afines. Inglés avanzado (C1 mínimo); otros idiomas son un plus. Ofrecemos: Contrato indefinido. Modelo híbrido (2 días en oficina, 3 en casa). Flexibilidad horaria y jornada reducida en verano. Clases de idiomas, formación interna y eventos corporativos. Día libre por cumpleaños. LLYC promueve la diversidad e inclusión en su equipo. Solicitud
14 Marzo 2025

Ofertas de Empleo
Ubicación: Madrid y alrededoresModalidad: Presencial Descripción del empleo:Melt Group busca un Director de Delegación de instalaciones mecánicas y climatización para una empresa en Madrid. El candidato gestionará proyectos asegurando la satisfacción del cliente y la rentabilidad, supervisando su desarrollo en obra. Funciones: Gestión de costes, plazos y proyectos. Planificación y coordinación de obra. Supervisión del personal, proveedores y subcontratas. Gestión económica según rentabilidad prevista. Requisitos: Ingeniería Industrial o Mecánica. +10 años de experiencia en instalaciones mecánicas e hidráulicas (HVAC, Clima, Piping…). Residencia en Madrid o alrededores. Ofrecemos: Incorporación estable en empresa en expansión. Contrato indefinido. Coche de empresa y dietas pagadas. Solicitud
14 Marzo 2025
Jarana
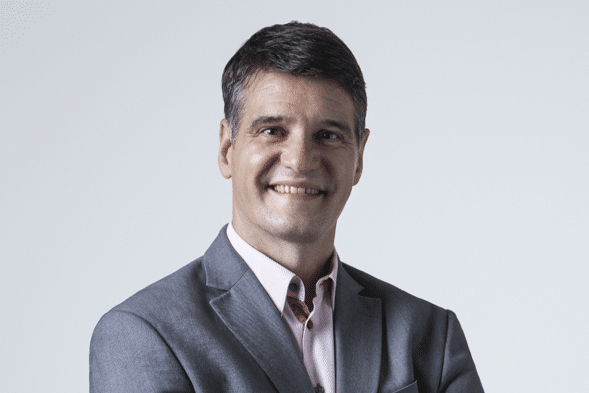
La empresa española Tolsa, líder global en la extracción, tratamiento y comercialización de minerales, ha nombrado a José Barco como nuevo Chief Sales & Marketing Officer (CSMO) de su unidad de negocio de Pet Care. En su nuevo cargo, Barco se encargará de liderar las estrategias comerciales de las marcas Sanicat, Sanilove, Sanibird y Kittyfriend, con el objetivo de fortalecer y consolidar su presencia en Europa, y ampliar su alcance a nivel mundial. José Barco es ingeniero eléctrico por la Universidad de Zaragoza, y ha complementado su formación con estudios en marketing y ventas durante su trayectoria en Procter & Gamble. Gracias a su perfil multidisciplinario, Barco ha tenido una exitosa carrera liderando diversas áreas de negocio en compañías internacionales orientadas al consumo. A lo largo de su carrera, ha trabajado en seis países diferentes y ha sido responsable de estrategias comerciales en más de 100 mercados para diversas marcas. En cuanto a su nuevo reto, Barco destacó: “Estoy encantado de unirme a Tolsa, una empresa española con una verdadera vocación internacional, que ya opera en 96 mercados. Mi objetivo es diseñar y ejecutar la estrategia de expansión y crecimiento alineada con la ambiciosa visión corporativa de los próximos 10 años en la categoría de Pet Care. La innovación y el compromiso con la sostenibilidad son dos factores clave en el ADN de todas las divisiones de la compañía, y en el caso de Pet Care trabajaremos para consolidar aún más el mercado europeo y expandir nuestra presencia a nivel global”. A lo largo de su carrera, Barco ha ocupado importantes posiciones en multinacionales de referencia, gestionando las áreas de ventas y marketing de empresas en distintos sectores. Desde 2004 hasta 2012, fue parte de P&G, donde gestionó marcas globales del sector de la belleza. Luego, dirigió las áreas de negocio de desayuno en Kellogg’s y de neumáticos en Bridgestone en el sur de Europa. A partir de 2020, contribuyó a la creación y desarrollo de diferentes startups, y posteriormente asumió el cargo de Chief Customer Officer en HM Hospitales. La amplia experiencia de Barco, junto con la sólida posición de las marcas que integran la división de Pet Care de Tolsa, permitirá afrontar con éxito el futuro de crecimiento e innovación de estas marcas. Editado por Cyber Lideria MGZN, el 12 de Marzo de 2025
14 Marzo 2025

Rincón del CISO
Europa está trazando un plan para distanciarse de Elon Musk y Starlink, con España en la primera línea de esta estrategia. Recientemente, se produjeron caídas en X, la red social anteriormente conocida como Twitter, las cuales fueron atribuidas por Elon Musk a un masivo ciberataque de gran escala. El grupo de hackers conocido como Dark Storm Team reivindicó este ataque poco después. Sin embargo, expertos en ciberseguridad han cuestionado esta versión, sugiriendo que la causa podría estar relacionada con fallos internos en la configuración de los servidores de la plataforma, lo que habría facilitado el ataque. Según reportes del medio The Wired, Elon Musk afirmó que la interrupción del servicio fue producto de una ofensiva ejecutada por "un gran grupo coordinado y/o un país", mencionando después direcciones IP procedentes de Ucrania. Sin embargo, los expertos en análisis de tráfico de red consultados han desestimado esta teoría, apuntando que la infraestructura de la red social estaba expuesta debido a una protección insuficiente contra los ataques de denegación de servicio (DDoS). Un error en la seguridad expuso los servidores Investigadores de Cisco ThousandEyes y Zayo descubrieron que varios servidores de X no estaban protegidos adecuadamente por la capa de seguridad de Cloudflare, lo que permitió a los atacantes enviar tráfico malicioso directamente a la plataforma. Aunque la compañía ya ha corregido estas vulnerabilidades, la falta de previsión ha generado preocupación en la comunidad tecnológica. El análisis de los expertos indica que la ofensiva fue realizada a través de una botnet, formada por dispositivos comprometidos como cámaras y grabadores digitales. Además, alertan que la atribución de un ataque basándose únicamente en las direcciones IP es poco fiable, ya que los ciberdelincuentes suelen emplear redes de proxys y VPN para ocultar su origen real. No es la primera vez que Musk atribuye problemas en X a un ciberataque. A finales de 2024, tras la caída de una retransmisión en vivo con Donald Trump, Musk declaró que un ataque DDoS había sido la causa, aunque más tarde se demostró que no hubo tal ofensiva. Ahora, con el nuevo colapso de la plataforma, las sospechas recaen sobre una deficiente gestión interna de la ciberseguridad.
14 Marzo 2025

Rincón del CISO
El impacto financiero de los ciberataques sigue en aumento, impulsado por la adopción de nuevas tecnologías y la sofisticación de las amenazas. En lo que va de 2024, los costes relacionados con la ciberseguridad han experimentado un incremento del 35%, con proyecciones que apuntan a un 40% durante campañas críticas como las de Navidad. Así lo revela el informe de tendencias y ciberamenazas del segundo semestre de 2024, elaborado por el Departamento de Cyber Threat Intelligence de NTT DATA. El estudio detalla cómo el crecimiento sostenido de los ciberataques y la evolución de los vectores de amenaza están generando un impacto económico cada vez mayor en las empresas. Factores clave del aumento de costes El informe destaca que la adopción de tecnologías emergentes, como el Metaverso y la integración de sistemas OT e IoT, ha elevado los costes de contención en un 40% para las empresas que han implementado estas herramientas, en comparación con aquellas que no lo han hecho. Esta situación refleja la complejidad añadida que implica la protección de infraestructuras digitales interconectadas y la necesidad de medidas de seguridad avanzadas. Además, la aceleración digital derivada de la pandemia, el auge de nuevas tecnologías y la evolución de las amenazas cibernéticas han contribuido a un incremento constante en sanciones, pagos de rescates, disrupciones de negocio y refuerzo cibernético desde 2020 hasta la actualidad. Principales amenazas y sectores afectados El estudio señala un crecimiento alarmante en la frecuencia y sofisticación de ataques como el ransomware, phishing y el uso de deepfakes, lo que pone en jaque a sectores estratégicos como la salud, la manufacturación y los servicios financieros. Estos sectores, debido a sus debilidades estructurales y la alta dependencia de dispositivos interconectados, han sido especialmente vulnerables al alza de ataques de denegación de servicio (DoS) y brechas de datos. El informe proyecta que los presupuestos destinados a ciberseguridad seguirán aumentando entre un 20% y un 30% anual hasta 2025, presionando a las organizaciones a reforzar sus estrategias de mitigación y respuesta ante incidentes. Tendencias y retos para el futuro De cara a los próximos meses, el informe de NTT DATA advierte sobre la consolidación de nuevos vectores de ataque y la creciente sofisticación de las amenazas. En este contexto, las empresas deberán priorizar inversiones en soluciones de ciberseguridad más robustas, mejorar sus estrategias de respuesta ante incidentes y fortalecer la colaboración con entidades especializadas para minimizar los riesgos y costos asociados a las amenazas digitales en constante evolución.
13 Marzo 2025

ESG
Inditex encabeza la lista por decimocuarto año consecutivo, y se convierte otro año más en la empresa referencia en las estrategias de marca empleadora, gracias al trabajo de su equipo de Recursos Humanos y Comunicación El informe de Merco Talento España de 2024 comparte las 200 empresas que sobresalen por su reputación y su atractivo para los empleados potenciales, así como los valores que la organización defiende para sus empleados. Inditex se encuentra en la cúspide de la clasificación, seguido por Iberdrola y Repsol, además de otras empresas como BBVA, Coca-Cola e Ikea que también se encuentran en el Top 10. Los resultados son fruto de un proceso de encuestación a distintos grupos de interés o stakeholders de las empresas, con el objetivo de analizar la capacidad de las empresas para atraer y fidelizar talento. La elaboración del estudio se ha llevado a cabo a partir de más de 30.000 trabajadores, casi 10.000 ciudadanos, y numerosos expertos en recursos humanos, responsables de sindicatos y catedráticos entre otros. El top 10 no solo es líder en atracción de talento, si no que sus datos son mejores respecto a los de la media Merco en relación con la experiencia y el compromiso laboral, y más específicamente en relación a la satisfacción media, el orgullo de pertenencia y el eNPS, es decir, la disposición de los empleados de recomendar la empresa como un buen lugar para trabajar. En palabras de Elena Orden, responsable de Merco Talento, “siendo Merco Talento el Monitor de referencia en Employer Branding del país, los resultados que hoy se han mostrado suponen una referencia para las compañías en la gestión de su estrategia de marca empleadora, así como un reconocimiento a aquellas que desde hace tiempo trabajan muy duro con sus equipos de Recursos Humanos y Comunicación para ser líderes en la atracción y fidelización del mejor talento”. Datos más específicos del estudio Este análisis también cuenta con rankings concretos en distintos ámbitos empresariales, como por ejemplo, fidelizar talento en el ámbito digital o fidelizar talento en Recursos Humanos. En el ámbito digital destacan, Iberdrola CaixaBank, La ONCE y Mapfre, mientras que las empresas que cuentan con los mejores equipos de Recursos Humanos son BBVA, Inditex, Iberdrola o IKEA entre otros. Este estudio, además de la clasificación, también destaca datos interesantes adquiridos por Merco Talento, como la evolución positiva de la satisfacción global para el conjunto de trabajadores, que ha aumentado respecto a 2023, pero sigue situándose por debajo de 2020. Además, las razones de los grupos de interés cuentan con una división de género, siendo las de los hombres, el desarrollo profesional, la retribución, la formación y los beneficios, mientras que el de las mujeres es la igualdad, la calidad de vida y el enfoque sostenible de la empresa en la que trabajan. Editado por CyberLideria MGZN, Madrid, 13 de Marzo de 2025
13 Marzo 2025

Ofertas de Empleo
Ubicación: EspañaTipo de jornada: Jornada completa Descripción del puesto: El equipo de Amazon Fresh está buscando un/a Marketing Manager experimentado/a, talentoso/a y autodirigido/a para liderar y ejecutar la estrategia promocional de Amazon Fresh en España. El/la candidato/a ideal debe ser capaz de pensar y actuar estratégicamente, mientras también ejecuta análisis detallados de manera impecable. Serás alguien capaz de identificar aprendizajes claros a partir del análisis de datos de clientes para desarrollar estrategias de campañas exitosas. Además, deberías sentirte cómodo/a dirigiendo programas digitales dirigidos y centrándote en el análisis para ayudarnos a hacer crecer y retener la base de clientes de Amazon Fresh. Responsabilidades clave del puesto: Ser el/la Marketing Manager local, responsable de las promociones, lo que incluye el diseño, desarrollo y mantenimiento de las promociones para clientes a lo largo del año. Crear informes y análisis utilizando QuickSight y habilidades avanzadas en SQL. Realizar análisis, como comprender el ROI de las promociones, incluyendo el impacto upstream y downstream. Comunicar los datos de manera clara y efectiva, tanto de forma escrita como verbal. Participar en discusiones de planificación estratégica y táctica, y presentar revisiones de negocio a la alta dirección respecto a aprendizajes y progresos. Impulsar la automatización y simplificación de los informes. Requisitos básicos: Experiencia en marketing profesional (no como becario/a). Experiencia con Excel o Tableau (manipulación de datos, macros, gráficos y tablas dinámicas). Experiencia en un rol de marketing. Requisitos preferidos: Experiencia trabajando con un sistema de gestión de contenidos (por ejemplo, Wordpress, Drupal, Joomla, etc.). Experiencia utilizando campañas integradas para resolver desafíos de marca/negocio. Amazon es un empleador que ofrece igualdad de oportunidades. Creemos apasionadamente que la contratación de una fuerza laboral diversa es clave para nuestro éxito. Tomamos decisiones de contratación basadas en tu experiencia y habilidades. Valoramos tu pasión por descubrir, inventar, simplificar y construir. Proteger tu privacidad y la seguridad de tus datos es una prioridad fundamental para Amazon. Consulta nuestra Política de privacidad para obtener más información sobre cómo recopilamos, usamos y transferimos los datos personales de nuestros candidatos. Nuestra cultura inclusiva empodera a los Amazonians para lograr los mejores resultados para nuestros clientes. Si tienes una discapacidad y necesitas una adaptación o ajuste en el lugar de trabajo durante el proceso de solicitud y contratación, incluyendo apoyo durante la entrevista o el proceso de incorporación, visita el siguiente enlace para más información: Cómo hacemos la contratación. Solicitud
13 Marzo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

