Sin categoría
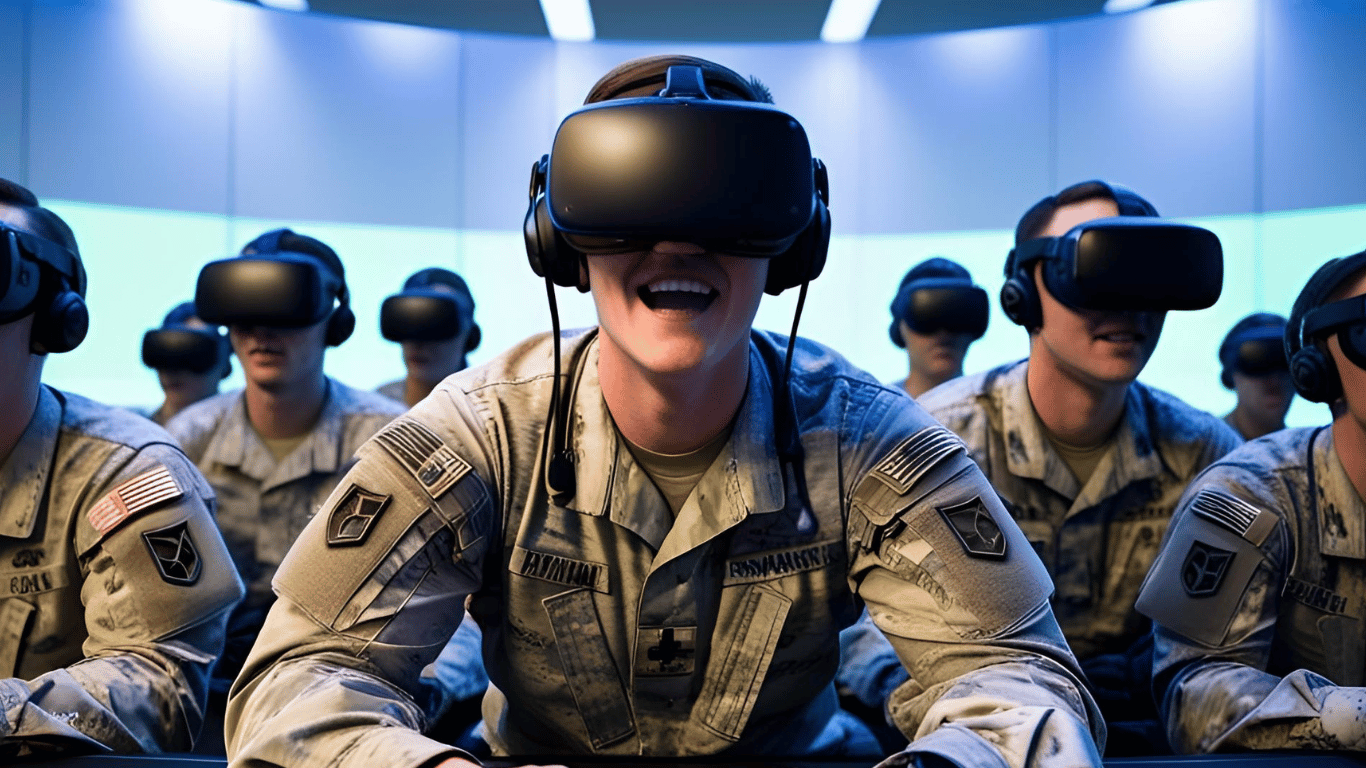
La Alianza Atlántica también ha enlistado a XRF como empresa innovadora para la toma de decisiones en escenarios complejos, gracias a su compromiso por ampliar los límites de la tecnología y marcar una diferencia real en el apoyo a las fuerzas armadas La startup española ya fue reconocida por la OTAN en 2024 como Top Ten Innovators entre más de 500 proyectos en el marco de la Coalition Warrior Interoperability Exercise (CWIX) XRF es una de las pocas compañías tecnológicas españolas pioneras en el uso de la realidad extendida y la IA para la toma de decisiones en escenarios complejos, como la creación de centros de mando y control para operaciones militares XRF es una de las pocas empresas tecnológicas españolas pioneras en el uso de la realidad extendida y la inteligencia artificial (IA) para la toma de decisiones en escenarios complejos. Tres años después del comienzo de su proyecto, la startup de origen canario ya se ha posicionado como referente en el desarrollo de centros de mando y control distribuidos para operaciones militares. Hoy, es una de las compañías que forma parte del grupo de trabajo de la OTAN dedicado al diseño de herramientas de realidad virtual para la planificación, el análisis y la explotación de datos geoespaciales en 3D. Gracias a su compromiso por ampliar los límites de la tecnología y marcar una diferencia real en el apoyo a las fuerzas armadas,XRF se suma a este grupo que trabaja para integrar esta tecnología en los sistemas militares actuales. La realidad virtual permite mejorar la formación de las unidades militares y el conocimiento del entorno, incrementando sus capacidades operativas y reduciendo los costes asociados. Con ella, los soldados pueden utilizar cascos de realidad virtual para obtener una visión tridimensional del entorno gracias a imágenes de satélite, drones e información de sensores. El Fondo de Innovación de la OTAN (NIF) también ha incluido a XRF como empresa innovadora en el campo del conocimiento, la comprensión y la toma de decisiones (Conciencia Situacional). Esta selección se desprende del nuevo informe Defensa, Resiliencia y Seguridad en Europa. El estado de startups y el capital riesgo, desarrollado por la plataforma de inteligencia global Dealroom.co en colaboración con el NIF. El estudio analiza el estado y tendencias de este sector y señala cómo su financiación en Deep Tech ha aumentado un 24% desde el año pasado, creciendo mucho más rápido que la mayoría de los sectores de capital riesgo en Europa. El informe incluye más de 300 compañías vanguardistas especializadas en Defensa en Europa, entre las que se encuentra XRF. No es la primera vez que la compañía tecnológica recibe un reconocimiento de la Alianza Atlántica: en 2024, la startup fue seleccionada como Top Ten Innovators entre más de 500 proyectos en el marco de la Coalition Warrior Interoperability Exercise (CWIX) y ha participado en ejercicios de la organización. Tecnología vanguardista para la preparación del Ejército de Tierra El sector de Defensa y Seguridad es uno de los mercados objetivo de XRF, en el que la compañía trabaja con el Ejército de Tierra (JCISAT) desarrollando una plataforma única que redefine los estándares en eficacia operativa y preparación militar, así como la planificación de misiones, con escenarios de entrenamiento realistas en entornos virtuales. Sus productos ofrecen una plataforma unificada para mejorar la capacidad de percibir y comprender el escenario operativo, identificar peligros potenciales y anticiparse a ellos. Destacan XRF.SandBox, una plataforma integral de datos de múltiples fuentes en una sola interfaz de realidad extendida; XRF.Apolo, una aplicación móvil a través de la cual las unidades desplegadas supersivan, se comunican y reciben información; y XRF.Colossus, una pantalla táctil gigante en forma de mesa para mejorar el control de operaciones de forma inmersiva. La compañía también ha desarrollado XRF.Hermes, su sistema de IA on-premises y núcleo de las soluciones como procesador central, realizando análisis avanzados, interpretando escenarios y realizando recomendaciones en lenguaje natural.
7 Abril 2025

Rincón del CISO
Semperis, líder en seguridad de identidades y ciberresiliencia basada en IA, ha publicado los resultados de un nuevo estudio sobre ciberataques contra compañías de agua y electricidad en Estados Unidos y Reino Unido. El 62% de los operadores han sido objeto de ciberataques en el último año y la gran mayoría (80%) lo han sido varias veces. Los recientes ciberataques perpetrados por grupos de estados-nación contra empresas de suministro de agua y electricidad ponen de manifiesto la vulnerabilidad de las infraestructuras críticas. Un reciente aviso de la EPA, la Agencia de Protección del Medio Ambiente de Estados Unidos, a las empresas de suministro de agua recomendaba medidas para detectar, responder y recuperarse de los ciberataques. Recientemente, un grupo vinculado a Volt Typhoon, el grupo de amenazas patrocinado por el estado chino, vulneró una empresa de servicios públicos en Littleton, Massachusetts. Además, American Water Works, la mayor empresa de suministro de agua y aguas residuales de Estados Unidos, detectó recientemente actividad no autorizada en su red informática, lo que provocó la interrupción del servicio al cliente y la facturación. Los expertos del sector de la ciberseguridad consideran preocupante el hecho de que más de un tercio (38%) de las empresas de servicios públicos crean que no han sido objeto de ciberataques. Según los expertos, es probable que buena parte de estos operadores simplemente no dispongan de la tecnología o los conocimientos necesarios para detectar actividades maliciosas. “Es probable que muchas empresas de servicios públicos no se hayan dado cuenta de que China se ha infiltrado en sus infraestructuras. Por ejemplo, se sabe que los actores de amenazas patrocinados por China, como Volt Typhoon, prefieren los ataques Living off the Land, que son difíciles de detectar y pueden permanecer latentes, introduciendo puertas traseras, recopilando información o esperando para atacar durante meses o incluso años”, ha señalado Chris Inglis, Asesor Estratégico de Semperis y primer Director Nacional de Ciberseguridad de Estados Unidos. El informe Estado de la resistencia de las infraestructuras críticas, evaluación de las ciberamenazas a los servicios de agua y electricidad revela que casi el 60% de los ataques fueron perpetrados por grupos de estados-nación. Además, el 54% de los servicios públicos sufrieron la corrupción o destrucción permanente de datos y sistemas en el ataque. En el 67% de los ciberataques, los atacantes pusieron en peligro los sistemas de identidad, como Active Directory, Entra ID y Okta. Además, un 15% de las empresas afirman no estar seguras de si esos sistemas se vieron afectados. El impacto potencial de quedarse sin electricidad, calefacción o agua potable incluso durante un breve periodo de tiempo puede ser considerable. El estudio indica que los clientes de servicios públicos de EE.UU. y el Reino Unido han sido relativamente afortunados, por el momento. La era de la resiliencia “Los sistemas que dan servicio a nuestras redes eléctricas y nuestra red de agua potable limpia son la base de todo lo que hacemos. Y, sin embargo, nos dedicamos a otros asuntos confiando en que otro se encargará de ello. Pero no es así. Tenemos que reforzar nuestros sistemas y extraer de inmediato los elementos delictivos”, ha añadido Inglis. Lo que diferencia a las compañías de servicios públicos de muchos otros sectores es la naturaleza crítica de su trabajo. Si un operador de electricidad o agua se ve comprometido, los riesgos potenciales para la salud y la seguridad públicas pueden poner en peligro a toda una nación. Los expertos de Semperis señalan que la resistencia a los ciberataques que amenazan las operaciones debe ser la máxima prioridad para todas las organizaciones implicadas en infraestructuras críticas. “Si no se mejora la resistencia, los atacantes van a seguir llegando. Las empresas de servicios públicos tienen la oportunidad de afrontar este reto. Han de asumir que se van a producir violaciones y, mediante ejercicios prácticos, pueden ensayar escenarios de ataque que podrían hacerse realidad en el futuro”, ha afirmado Mickey Bresman, CEO de Semperis. Para mejorar la resistencia operativa frente a los ciberataques, las empresas de servicios públicos deben: - Identificar los componentes de infraestructura de nivel 0 que son esenciales para la recuperación tras un ciberataque. - Priorizar la respuesta a incidentes y la recuperación de estos sistemas, siguiendo con las funciones de misión crítica (nivel 1), las funciones críticas para la empresa (nivel 2) y, a continuación, el resto de funciones (nivel 3). - Documentar los procesos de respuesta y recuperación y ponerlos en práctica utilizando escenarios reales que impliquen a personas y procesos más allá del departamento de TI. - Centrarse no sólo en la recuperación rápida, sino también en la recuperación segura. Los atacantes a menudo intentan comprometer las copias de seguridad para mantener la persistencia en el entorno, incluso después de los intentos de recuperación. Implante soluciones que favorezcan la rapidez, la seguridad y la visibilidad en situaciones de crisis. El estudio completo sobre ciberamenazas, que incluye desgloses de las respuestas por países, está disponible aquí: https://www.semperis.com/es/the-state-of-critical-infrastructure-resilence/
4 Abril 2025

Jarana
Hay historias que no solo inspiran, sino que redefinen lo que creemos posible. Infected, del español Bernardo Quintero, es una de ellas. No es un manual de negocio, ni un tratado técnico: es la crónica real y fascinante de cómo un joven apasionado por los virus informáticos acabó revolucionando el mundo de la ciberseguridad... y fichando por Google. Desde un pequeño pueblo andaluz, Quintero nos lleva de la mano por su evolución: del ZX Spectrum y los videojuegos caseros, a sus primeras aventuras como hacker ético y fundador de Hispasec. Pero el corazón del relato es VirusTotal, aquel "side project" personal que, sin plan de negocio ni inversores, acabaría siendo una de las herramientas clave para analizar y compartir muestras de malware a nivel global. Con un tono directo, cercano y lleno de ironía, Bernardo nos regala una historia que mezcla pasión por el código, ingenio sin ataduras, ética hacker y una humildad desarmante. Es una carta de amor al aprendizaje autodidacta, a la comunidad tech y a todos los que creen que lo extraordinario puede nacer de lo cotidiano. Este libro es para ti si: Te intriga el mundo del hacking, pero desde dentro. Estás emprendiendo y necesitas una historia real que no suene a “pitch”. Trabajas en ciberseguridad y quieres conocer una de sus piezas clave desde dentro. O simplemente disfrutas de un buen relato sobre cómo la curiosidad puede cambiar el mundo. Infected no solo narra cómo un proyecto personal se convirtió en referencia global. También te recuerda que, a veces, lo más potente nace sin buscarlo. Y que el talento, cuando va de la mano con la pasión, siempre encuentra su camino. Prepárate para reír, aprender y, sobre todo, inspirarte. Porque después de leer esta historia, mirarás tus ideas “pequeñas” con otros ojos.
4 Abril 2025

Ofertas de Empleo
Ubicación: Pinto, Comunidad de Madrid, EspañaModalidad: PresencialJornada: Completa Descripción del empleo:STILL, empresa multinacional del grupo KION, con más de 100 años de historia, es líder en el sector de carretillas elevadoras y soluciones intralogísticas. Buscamos un/a Director/a Regional para asegurar el crecimiento sostenible del negocio, el cumplimiento de los objetivos comerciales y la gestión de todas las áreas operativas, siguiendo las políticas internas de STILL y KION Group. Funciones principales: Asegurar el cumplimiento de los objetivos de ventas, rentabilidad, gestión logística, talleres, calidad, medioambiente, salud y seguridad laboral, y recursos humanos, en línea con la legislación y los procesos internos de la empresa y KION Group. Impulsar el crecimiento sostenible del negocio según la estrategia comercial definida por la Dirección General y KION Group. Asegurar el cumplimiento de las normas de calidad, prevención de riesgos laborales, medioambiente, ISO, propiedad industrial, protección de datos y competencia. Gestionar la plantilla y las relaciones con los representantes legales de manera eficiente, mejorando el clima laboral y reduciendo los riesgos para la empresa. Requisitos: Formación en Ingeniería Técnica o Superior, ADE, o mínimo 3 años de experiencia en gestión de equipos y 5 años en ventas B2B. Inglés nivel medio-alto. Conocimiento del paquete Office y Power BI (nivel usuario). Competencias y habilidades: Visión estratégica y capacidad de análisis. Excelentes habilidades de comunicación, persuasión e influencia. Gestión y desarrollo de equipos. Actitud resolutiva, capacidad de síntesis, y orientación a resultados. Trabajo en equipo, gestión de proyectos, y capacidad para trabajar bajo presión. Ofrecemos:Una oportunidad para desarrollarte profesionalmente dentro de una sólida empresa tecnológica en constante expansión, con un entorno de trabajo dinámico y un equipo comprometido. Se ofrece retribución según valía y aptitudes, además de un paquete de beneficios que incluye mutua privada y un entorno de trabajo basado en los valores de integridad, colaboración, valentía y excelencia. Solicitud
4 Abril 2025

Ofertas de Empleo
Ubicación: Málaga, Andalucía, EspañaModalidad: PresencialJornada: Completa Descripción del empleo:Únete a imec, un centro de investigación líder en nanotecnología, como Director/a Regional de imec España. Con sede en el Málaga Tech Park, serás responsable de liderar la expansión de la línea piloto de I+D de semiconductores, centrada en el desarrollo de chips para aplicaciones en salud, AR/VR e industriales. Con el apoyo de los gobiernos central y regional de España, imec está formando un equipo local de expertos para impulsar la innovación y crear plataformas tecnológicas disruptivas de semiconductores. Funciones principales: Dirigir las operaciones de imec en España, asegurando el cumplimiento de los objetivos de crecimiento científico, operativo y empresarial. Trabajar estrechamente con el equipo de liderazgo senior y ejecutivo de imec para establecer los objetivos estratégicos y los recursos necesarios para su ejecución. Gestionar la ejecución de proyectos y las operaciones diarias del equipo de imec España, manteniendo una comunicación fluida con las partes interesadas internas y externas. Coordinar con el equipo financiero y legal corporativo para garantizar que las operaciones locales estén alineadas con la estrategia global de imec. Ampliar y gestionar la red de imec en España, interactuando con expertos técnicos, académicos, líderes ejecutivos y funcionarios gubernamentales. Fomentar una cultura de excelencia, colaboración y mejora continua dentro del equipo de imec España. Reportar directamente al COO de imec en la sede central de Leuven, Bélgica. Requisitos: PhD o MS en Ingeniería Eléctrica con sólida experiencia en tecnologías de procesos de semiconductores. Más de 10 años de experiencia liderando equipos científicos y de ingeniería de alto rendimiento. Habilidades colaborativas y capacidad para trabajar en una organización matricial. Excelentes habilidades de comunicación y liderazgo. Integridad como uno de los valores fundamentales. Dominio del inglés y nivel avanzado de español. Ofrecemos:Una oportunidad única de formar parte de uno de los centros de investigación más importantes del mundo en nanotecnología, estableciendo la primera presencia local de I+D en España. Se ofrece un salario competitivo y beneficios adicionales, además de un entorno de trabajo inclusivo y multicultural que apoya tu desarrollo técnico y personal. Solicitud
4 Abril 2025

Ofertas de Empleo
Ubicación: Barcelona, Cataluña, EspañaModalidad: PresencialJornada: Completa Descripción del empleo:Tradisa - Agora Invest es una empresa multinacional que ofrece soluciones globales de logística, que abarcan desde el transporte y la entrega de vehículos hasta la gestión de flotas, su remarketing y la coordinación de iniciativas y proyectos de movilidad. Como Director/a General Corporativo/a, formarás parte del Comité de Dirección Corporativo, reportando directamente al CEO del Grupo. Serás responsable de la dirección, gestión y desarrollo del área económico-financiera, además de las áreas de soporte (IT, administración, compras, legal, servicios generales). Tendrás un rol clave en el desarrollo del negocio y en los procesos de cambio estratégico necesarios. Funciones principales: Trabajar con las unidades de negocio para asegurar una gestión eficiente. Dirigir el área económico-financiera a través del liderazgo de los CFO’s de cada país, supervisando la gestión financiera, presupuestaria y de inversiones. Dirigir el área de Control de Gestión, Auditoría, Consolidación y Reporting. Gestionar y negociar con las principales Entidades Financieras. Implementar proyectos estratégicos. Control de riesgos, validación de operaciones con terceros. Participar en operaciones corporativas de M&A. Liderar equipos multidisciplinarios y fomentar un entorno de alto rendimiento. Mantener relaciones con accionistas, inversores y otros stakeholders clave. Requisitos: Formación superior (ADE, Ingeniería, etc.), complementada con MBA o similar. Amplia experiencia en puestos de alta dirección, con especialización en economía-finanzas y gestión. Experiencia en empresas de tamaño medio-grande con filiales internacionales. Dominio de inglés, valorándose francés o alemán. Conocimiento avanzado en herramientas de gestión (ERP, BI, Excel avanzado). Ofrecemos:Una excelente oportunidad de desarrollo profesional dentro de un reconocido grupo multinacional, con un paquete retributivo atractivo acorde al puesto. Solicitud
4 Abril 2025
Rincón del CISO
Hornetsecurity, líder global en soluciones de ciberseguridad, ha publicado su informe anual en el que analiza las principales amenazas que marcarán el panorama digital en 2025. Con el auge de la inteligencia artificial, la evolución de la computación cuántica y el aumento de los ataques a dispositivos conectados, las empresas deberán reforzar sus estrategias de protección para hacer frente a estos desafíos emergentes. “Cada año, nuestro equipo de expertos del Security Lab estudia en profundidad el sector para detectar tendencias de ataque y ayudar a las organizaciones a anticiparse a las amenazas”, explica Daniel Hofmann, CEO de Hornetsecurity. “Un ejemplo claro es el aumento alarmante de los ataques a dispositivos IoT, que solo en los primeros cinco meses de 2024 crecieron un 107% en comparación con el mismo período de 2023, consolidándose como el punto más vulnerable en las redes empresariales”. Las principales amenazas de ciberseguridad en 2025 según el informe de Hornetsecurity La proliferación de deep fakes impulsados por IALa inteligencia artificial ha llevado la creación de videos y audios falsos a un nivel de realismo sin precedentes. Esta tecnología permitirá a los ciberdelincuentes diseñar mensajes de phishing mucho más convincentes y manipular la opinión pública con facilidad. Como consecuencia, la confianza en lo que vemos y oímos en Internet se verá seriamente afectada. Los modelos de lenguaje (LLM) en la mira de los atacantesLos sistemas de inteligencia artificial basados en modelos de lenguaje masivo, como los chatbots, presentan nuevas vulnerabilidades que los ciberdelincuentes pueden explotar. Desde el robo de datos hasta los llamados jailbreaks (técnicas para manipular el comportamiento del modelo), estos ataques ponen en riesgo tanto la seguridad de la información como la confianza en estas herramientas. El responsable de cumplimiento, una figura clave en las empresasCon la creciente llegada de nuevas regulaciones (NIS2, DORA, CRA, KRITIS, entre otras), las compañías necesitarán expertos que aseguren su implementación y cumplimiento. El rol del responsable de cumplimiento adquirirá una importancia crítica, ya que gestionar estos marcos regulatorios exigirá un esfuerzo significativo y una inversión de recursos cada vez mayor. Computación cuántica: la amenaza que se acerca en el horizonteAunque aún estamos a una década de distancia del temido “Q-Day” (el día en que los ordenadores cuánticos sean capaces de romper la criptografía actual), las empresas ya deben prepararse para este escenario. Una vez que la computación cuántica alcance su madurez, los algoritmos de cifrado convencionales podrían quedar obsoletos, comprometiendo la seguridad de los datos a nivel global. Cibercriminales más sofisticados gracias a la IASi bien en 2024 la inteligencia artificial ha sido más útil para los defensores que para los atacantes, el panorama podría cambiar en 2025. Los ciberdelincuentes aprovecharán el análisis de datos basado en IA para seleccionar el momento exacto y el método más eficaz para ejecutar sus ataques. Esta evolución podría hacer que los ataques sean más difíciles de detectar y prevenir. El informe anual de Hornetsecurity ofrece una visión detallada de cómo las empresas pueden fortalecer su postura de seguridad ante estas amenazas emergentes. Para más información y acceder al informe completo, visita: Cybersecurity Report 2025 de Hornetsecurity 📊
4 Abril 2025

Jarana
Nos complace anunciar que Anastasia de las Peñas Quintana ha asumido el cargo de Directora de Personas y Organización - Áreas Corporativas y Fundación MAPFRE en MAPFRE. Con una trayectoria de más de 30 años en la compañía, Anastasia ha demostrado un firme compromiso con el desarrollo del talento, la innovación en la experiencia del empleado y la consolidación de un entorno de trabajo basado en el compromiso y el bienestar. Anteriormente, desempeñó roles clave como Directora Corporativa de Experiencia del Empleado y Subdirectora de Experiencia del Empleado, liderando iniciativas transformadoras en la gestión del talento y la cultura organizacional. Desde su nueva posición, Anastasia continuará impulsando la estrategia de personas y organización de MAPFRE, reforzando el compromiso con la excelencia en la gestión del talento y el impacto social a través de la Fundación MAPFRE.
4 Abril 2025
Jarana
MAPFRE refuerza su equipo de Relaciones Institucionales con la designación de Borja de la Torre Marín como nuevo Jefe de Relaciones Institucionales. Con una trayectoria de más de 15 años en el ámbito de las relaciones institucionales, la comunicación corporativa y la gestión de equipos, Borja asume este nuevo rol tras haber desempeñado la posición de Experto de Relaciones Institucionales en la compañía durante los últimos cinco años. Su experiencia en entidades como la Fundación Princesa de Asturias y el Ministerio de Asuntos Exteriores, así como su participación activa en la Asociación de Profesionales de las Relaciones Institucionales (APRI), le han permitido consolidar un perfil altamente estratégico y con una fuerte vocación internacional. Además, su rol como docente en ESDEN Business School refuerza su compromiso con la formación y el desarrollo del talento en el sector. Desde su nuevo cargo, Borja de la Torre Marín contribuirá al fortalecimiento del diálogo institucional de MAPFRE con sus diversos grupos de interés, impulsando la transformación e innovación dentro del sector asegurador. Su designación es una muestra del compromiso de la compañía con el liderazgo y la excelencia en el ámbito de las relaciones externas y la comunicación corporativa.
3 Abril 2025

Jarana
Patricia Gallo Turégano ha sido nombrada Head of Sales en Cipher | A Prosegur Company, reforzando el liderazgo de la compañía en el sector de la ciberseguridad. Con una trayectoria consolidada en el desarrollo de estrategias comerciales, gestión de equipos y creación de alianzas estratégicas, Gallo Turégano asume este nuevo reto con el objetivo de potenciar el crecimiento y la innovación en el mercado de la seguridad digital. Antes de su incorporación a Cipher, Patricia desempeñó roles clave en empresas de referencia como Factum, NTT Ltd. y Cisco Systems, donde lideró equipos de ventas, estableció estrategias de mercado y gestionó relaciones con clientes y socios estratégicos. Además, ha desarrollado formaciones especializadas en LinkedIn Learning, centradas en habilidades de ventas y negociación. Su experiencia en la gestión de relaciones empresariales, desarrollo de negocios y liderazgo en sectores clave la posiciona como una figura clave para impulsar la estrategia comercial de Cipher en un entorno de ciberseguridad en constante evolución. Con este nombramiento, Cipher | A Prosegur Company refuerza su apuesta por el talento y la experiencia para continuar ofreciendo soluciones de seguridad avanzadas y adaptadas a las necesidades de sus clientes.
3 Abril 2025

Sin categoría
El debate en torno al euro digital se intensifica, a medida que la Unión Europea y el Banco Central Europeo exploran la viabilidad de emitir una moneda digital de curso legal. Este proyecto, conocido como EuroDigital, promete transformar el sistema financiero y la forma en que realizamos transacciones, pero también plantea desafíos regulatorios y económicos. Ventajas y oportunidades Uno de los principales beneficios del EuroDigital es la posibilidad de agilizar los pagos y reducir los costes operativos. Al digitalizar la moneda, se facilitarían transacciones más rápidas y seguras, lo que favorecería la inclusión financiera al permitir que más ciudadanos accedan a servicios bancarios de bajo coste. Además, la digitalización podría mejorar la eficiencia de la política monetaria, permitiendo a las autoridades una mejor monitorización de los flujos financieros y, en consecuencia, una respuesta más rápida ante crisis económicas. Desafíos y desventajas Sin embargo, la implementación de una moneda digital en la eurozona no está exenta de retos. Uno de los mayores inconvenientes es la preocupación por la privacidad, ya que el seguimiento de transacciones digitales podría abrir la puerta a un control excesivo sobre los movimientos financieros de los ciudadanos. Además, existe el riesgo de desintermediación bancaria; si los consumidores optan por convertir sus depósitos en euros digitales, los bancos tradicionales podrían ver mermada su capacidad para financiar la economía. Otros desafíos incluyen la ciberseguridad y la protección contra el fraude digital, que requieren robustas infraestructuras tecnológicas y marcos regulatorios actualizados. Regulaciones y el impacto en la economía El EuroDigital deberá encajar en un complejo entramado regulatorio, que abarca desde la protección de datos hasta la prevención del lavado de dinero y la financiación del terrorismo. Las autoridades europeas se encuentran trabajando en normativas que aseguren una adecuada supervisión sin frenar la innovación. Desde el punto de vista económico, la introducción del euro digital podría impulsar la competitividad de la economía europea, favoreciendo un entorno de pagos más inclusivo y eficiente. Sin embargo, la transición también requiere que se gestionen cuidadosamente los riesgos asociados, para evitar inestabilidades en el sistema financiero. Una transformación necesaria El proyecto del EuroDigital se presenta como una oportunidad histórica para modernizar la economía europea y adaptarla a los nuevos retos de la digitalización global. Aunque los desafíos son significativos, el potencial de transformar el sistema financiero en una herramienta más accesible y eficiente podría marcar el inicio de una nueva era en la integración económica y la innovación tecnológica en Europa. Esta transformación no solo impactará en la forma en que realizamos transacciones, sino que también sentará las bases para una política monetaria más transparente y adaptable a un mundo cada vez más digital. Con el compromiso y la visión de las autoridades europeas, el EuroDigital podría convertirse en un pilar fundamental para el futuro económico de la región.
3 Abril 2025

Sin categoría
Con ocasión del Día Mundial de la Seguridad en la Nube, que se celebrará el 3 de abril, Genetec Inc., presenta ideas clave y cinco buenas prácticas diseñadas para ayudar a las organizaciones a proteger sus datos y operaciones frente al creciente número de amenazas cibernéticas. A medida que los ciberataques se vuelven más frecuentes y sofisticados, las organizaciones deben ir más allá de las soluciones tradicionales de ciberseguridad. Cada vez más empresas están adoptando soluciones de seguridad electrónica basadas en la nube como parte de una estrategia más amplia para mejorar su resiliencia cibernética. Al trasladar los sistemas y los datos críticos a la nube, las compañías pueden obtener una mayor protección contra vulnerabilidades, al mismo tiempo que reducen la carga operativa sobre los equipos de TI. Para fortalecer la seguridad en la nube, Genetec recomienda implementar las siguientes cinco medidas: Adoptar soluciones basadas en el modelo de seguridad Zero Trust: Este enfoque Zero Trust asegura que ningún dispositivo, usuario o sistema sea automáticamente confiable, independientemente de su ubicación. Cada solicitud de acceso debe ser verificada, lo que ayuda a reducir el riesgo de accesos no autorizados. Implementar un control de accesos granular: Limitar el acceso de los usuarios en función de sus roles y responsabilidades. Además, utilizar medidas de autenticación robustas, como la autenticación multifactor, es clave para minimizar el riesgo de accesos no autorizados. Asegurar la soberanía y la redundancia de los datos: Es fundamental elegir un proveedor de servicios en la nube con centros de datos ubicados en múltiples regiones para garantizar que los datos se almacenen de acuerdo con las regulaciones locales y se cuente con opciones de recuperación ante desastres. La redundancia de datos es esencial para asegurar la continuidad del negocio en caso de interrupciones. Adoptar dispositivos gestionados desde la nube para mejorar la ciberseguridad: Se recomienda sustituir los NVRs propietarios antiguos por dispositivos gestionados desde la nube para integrar los equipos existentes en la plataforma en la nube. Soluciones modernas, como los dispositivos Genetec Cloudlink™, permiten integrar equipos antiguos y menos seguros en un ecosistema de seguridad avanzado sin comprometer la ciberseguridad. Con capacidades integradas de protección cibernética, estos dispositivos facilitan una transición fluida hacia una infraestructura basada en la nube, permitiendo actualizaciones graduales hacia sistemas más seguros sin la necesidad de reemplazos costosos. Colaborar con socios de confianza: Es crucial trabajar con proveedores de tecnología y socios de canal de confianza que monitoreen activamente las amenazas de seguridad y colaboren en el fortalecimiento de los sistemas, asegurando que estén siempre protegidos. “Las soluciones en la nube están ganando cada vez más popularidad entre las empresas que buscan lo mejor de ambos mundos”, afirmó Mathieu Chevalier, Arquitecto Principal de Seguridad en Genetec Inc. “Al adoptar implementaciones en la nube e híbridas para la seguridad electrónica, las organizaciones pueden reducir la complejidad de mantener sistemas locales, mientras mantienen una postura sólida de ciberseguridad”.
3 Abril 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

