ESG
En España, ya circulan más de 220.000 vehículos totalmente eléctricos, y se espera que esta cifra crezca un 22,3% en 2025. Este aumento se debe principalmente a la electrificación de las flotas de vehículos de empresas, los incentivos gubernamentales y una mayor conciencia medioambiental entre los ciudadanos. El objetivo del Gobierno es alcanzar más de cinco millones de vehículos eléctricos para 2030, aunque este desafío se enfrenta a limitaciones en la infraestructura actual, pero está siendo apoyado por las políticas públicas y los esfuerzos de los operadores independientes. Según Electra, un operador de estaciones de carga ultrarrápida, las principales tendencias que impulsarán el crecimiento del sector en 2025 son las siguientes: Redes de Recarga Más Rápidas y Accesibles En la actualidad, el 43% de las estaciones de recarga pública en España están situadas en áreas interurbanas, pero un 61% de ellas ofrece una potencia máxima de 22 kW, lo que implica tiempos de carga de hasta tres horas. Esto desincentiva la compra de vehículos eléctricos, especialmente para quienes hacen viajes largos. En 2025, se espera un aumento significativo de estaciones de recarga ultrarrápidas, que, con potencias superiores a los 350 kW, permitirán cargar un vehículo en menos de 15 minutos. Esta expansión facilitará una transición más rápida hacia una movilidad eléctrica sostenible. Diversificación y Electrificación del Transporte La electrificación de flotas comenzará a consolidarse el próximo año. Las empresas adoptarán vehículos eléctricos en sus redes logísticas y de transporte comercial, como camiones, autobuses y furgonetas, lo que contribuirá a la reducción de emisiones de CO2, al ahorro de combustible y a la mejora de la imagen corporativa en cuanto a sostenibilidad. Este cambio permitirá a las empresas alinearse con las políticas de reducción de emisiones y cumplir con los objetivos climáticos. Movilidad como Servicio (MaaS) El 2025 será un año clave para la expansión de plataformas MaaS (Movilidad como Servicio). Estas plataformas integran diversos servicios de transporte público, privado y compartido en una única aplicación, ofreciendo a los usuarios una alternativa de transporte más económica, flexible y sostenible. Esto contribuirá a reducir las emisiones de CO2 y a mejorar la calidad del aire en las ciudades, promoviendo el uso de transporte público eléctrico, vehículos de carsharing, y micromovilidad, como bicicletas y patinetes eléctricos. Ciudades Inteligentes, Silenciosas y Sostenibles La movilidad eléctrica también contribuirá a crear ciudades más silenciosas y sostenibles. Las políticas urbanas, como las Zonas de Bajas Emisiones (ZBE), el impulso de la carga ultrarrápida y los incentivos fiscales, están fomentando la adquisición de vehículos eléctricos, lo que reduce la contaminación acústica. Esto mejorará la calidad de vida en áreas urbanas y contribuirá a un futuro más eficiente y respetuoso con el medio ambiente. Mejoras en la Interoperabilidad de los Sistemas de Recarga A medida que el sector de la movilidad eléctrica se expande, los operadores de estaciones de carga y las plataformas de servicios de movilidad continuarán mejorando la experiencia de usuario. Se prevé que en 2025 haya avances significativos en la interoperabilidad de los sistemas de recarga, lo que permitirá a los conductores gestionar sus necesidades de carga de manera unificada. Esto incluirá desde pagos a través de aplicaciones hasta la posibilidad de reservar un punto de carga y consultar la disponibilidad en tiempo real, convirtiendo el proceso de recarga en algo tan sencillo como repostar en una gasolinera. "Bajo la visión de Electra, creemos que la movilidad eléctrica dominará el transporte urbano y empresarial para 2025. Nuestro objetivo es liderar esta transición con la creación de una red de estaciones de carga ultrarrápida y un ecosistema de movilidad que favorezca la competitividad empresarial y mejore la calidad de vida en las ciudades", concluye Bastien Verot, co-CEO de Electra España.
17 Diciembre 2024
Rincón del CISO
Con un alarmante 44% de los españoles que han sido víctimas de intentos de fraude en el último año, siendo evidente que el fraude digital se ha sofisticado enormemente. La Inteligencia Artificial generativa ha permitido a los ciberdelincuentes lanzar ataques más dirigidos y difíciles de detectar. Estos ataques incluyen el spear phishing, que utiliza la IA para crear correos electrónicos falsificados que imitan perfectamente el estilo de comunicación de una empresa, engañando a los empleados para obtener información confidencial. Esto ha generado una mayor preocupación tanto entre empresas como consumidores, ya que los ataques son cada vez más efectivos. El 84% de los españoles se muestra preocupado por ser víctimas de fraude, especialmente en las compras navideñas, y un estudio revela que el 29% de los consumidores no está seguro de qué medidas de seguridad adoptan las entidades financieras para protegerlos de fraudes. A pesar de los esfuerzos por mejorar las medidas de seguridad, las empresas han experimentado un aumento del 78% en los intentos de fraude reportados y un 61% más de fraudes consumados. Esto subraya que las estrategias de protección deben seguir evolucionando, especialmente en un entorno donde los ciberdelincuentes aprovechan tecnologías como el fraude de identidad sintética y los deepfakes para burlar los sistemas de seguridad. El reto se intensifica aún más debido a la globalización de los ataques, que involucra operaciones transnacionales y amplía la dificultad de detección y respuesta. Además, las organizaciones deben adaptarse a la presión regulatoria, como el Reglamento General de Protección de Datos (GDPR), que exige cumplir con normativas estrictas y garantizar la seguridad de los datos personales de los usuarios. En cuanto a la protección del consumidor, la tecnología avanzada juega un papel crucial. Según el estudio de SAS, el 64% de los españoles prefieren utilizar reconocimiento facial y biometría en lugar de contraseñas tradicionales. El 74% está dispuesto a adoptar soluciones basadas en IA para una mayor seguridad, y un 83% apoyaría más comprobaciones en sus transacciones y compras para mejorar la protección. Las organizaciones deben contrarrestar los avances de los delincuentes utilizando también tecnologías punteras. Entre ellas destacan el machine learning (ML) y el análisis predictivo, que permiten identificar patrones anómalos en tiempo real; la IA generativa, que crea datos sintéticos para mejorar la efectividad de los algoritmos de prevención de fraude; la biometría avanzada y la autenticación multifactorial, para una verificación de identidad más segura; el blockchain, que asegura la integridad de las transacciones; y el internet de las cosas (IoT), que monitorea dispositivos y detecta comportamientos sospechosos. SAS ha destacado como uno de los principales proveedores de soluciones en esta lucha contra el fraude. Su plataforma SAS Fraud Decisioning permite gestionar y monitorear en tiempo real todo el proceso de detección de fraude, desde la integración con diferentes sistemas hasta la toma de decisiones a través de análisis avanzados. La plataforma aplica IA y IA generativa para identificar patrones de fraude de forma temprana y precisa, optimizando la detección y reduciendo los falsos positivos. Además, su capacidad para integrar datos en tiempo real y su arquitectura cloud-native brindan una gran flexibilidad, lo que permite escalar y tomar decisiones más rápidas, reduciendo significativamente los costes operativos. En definitiva, las empresas y organizaciones deben adaptarse a las nuevas amenazas utilizando las mismas tecnologías avanzadas que los delincuentes, como la IA generativa, para proteger mejor a los consumidores y reducir los riesgos asociados al fraude digital. La combinación de soluciones tecnológicas avanzadas y estrategias proactivas es crucial para combatir esta creciente amenaza.
17 Diciembre 2024
ESG
Las empresas que implementan estrategias ESG (ambientales, sociales y de gobernanza) reportan una mejora del 28% en el retorno de inversión (ROI) de sus actividades corporativas. Además, pueden experimentar beneficios tangibles, como la reducción de hasta un 30% de los costos operativos a través de una gestión más eficiente de los recursos y un aumento del 40% en el compromiso de los empleados. Un informe del Events Industry Council revela que el 92% de los tomadores de decisiones corporativas considera esencial integrar políticas ESG en sus eventos, mientras que el 85% de las partes interesadas prefieren colaborar con organizaciones que tengan un compromiso verificable con prácticas sostenibles. Este cambio refleja cómo la industria de los eventos se está transformando para poner la sostenibilidad y el impacto social positivo en el centro de sus estrategias, convirtiéndose en factores clave, no opcionales. Para medir y evaluar el compromiso con la sostenibilidad, muchas empresas recurren a plataformas como EcoVadis, que califica el desempeño de las organizaciones en áreas clave como medio ambiente, ética empresarial y prácticas laborales. La certificación EcoVadis Silver, otorgada solo al 15% superior de las empresas evaluadas globalmente, se ha convertido en un referente para aquellas empresas que buscan destacar en sostenibilidad. Los beneficios para las empresas que aplican estrategias ESG incluyen una reducción en los costos operativos, un aumento en la reputación corporativa, acceso a mercados y socios que priorizan la sostenibilidad, y una nueva visión de la acción empresarial responsable. La integración de tecnología para medir el impacto ambiental, la inclusión de las comunidades locales en la cadena de valor y una mayor transparencia en la gestión de recursos son parte de la transformación del sector. Sonia Nicolaou, directora de Compras y Sostenibilidad en MCI Group España y Portugal, destaca que la industria está cambiando su enfoque para medir el éxito de las campañas, pasando de métricas tradicionales a un impacto positivo demostrable en la sociedad y el medio ambiente.
16 Diciembre 2024
Rincón del CISO
La transformación digital está impulsando el desarrollo de sistemas inteligentes de control y automatización en sectores como la industria, las infraestructuras críticas (red eléctrica, transporte público) y edificios inteligentes. No obstante, esta evolución también aumenta la exposición a ciberataques, lo que ha convertido a la ciberseguridad en una prioridad fundamental para evitar incidentes que puedan generar pérdidas económicas, poner en riesgo la seguridad o causar daños medioambientales. Los avances en tecnología han permitido que estos sistemas sean más flexibles, escalables y conectados, gracias a la integración de tecnologías IT y OT. Sin embargo, muchos de estos sistemas fueron originalmente diseñados para operar de manera aislada, sin contar con mecanismos de protección frente a amenazas externas. La transición hacia ecosistemas interconectados ha aumentado su vulnerabilidad, exponiendo aspectos clave como la integridad, confidencialidad, autenticación y disponibilidad, lo que es especialmente crítico en infraestructuras esenciales, donde un ciberataque podría tener consecuencias graves. En respuesta, Europa ha puesto en marcha un plan de acción para reforzar la ciberseguridad en los países miembros y en los dispositivos comercializados dentro de la Unión Europea. Este plan incluye la implementación de normativas obligatorias para dispositivos inteligentes, promoviendo el diseño de tecnología con un enfoque en seguridad desde su creación, así como el desarrollo de laboratorios que certifiquen estas capacidades. Dentro de este marco, el Instituto Tecnológico de la Energía (ITE) está liderando el proyecto HEIMDAL, que se centra en identificar vulnerabilidades de ciberseguridad en dispositivos utilizados en Smart Cities e Industria 4.0. Este proyecto evalúa los riesgos asociados tanto a manipulaciones de hardware como a ataques a las comunicaciones, analizando cómo estos podrían comprometer los sistemas críticos. El proyecto HEIMDAL, financiado por la Generalitat Valenciana a través del Instituto Valenciano de Competitividad e Innovación (IVACE+i), incluye la creación de un laboratorio de ciberseguridad para evaluar la protección de sistemas OT, especialmente en redes eléctricas y sistemas energéticos. En este laboratorio se simulan ataques reales para identificar puntos débiles, extraer datos sensibles o generar fallos que puedan desencadenar emergencias en las infraestructuras críticas.
16 Diciembre 2024
Jarana
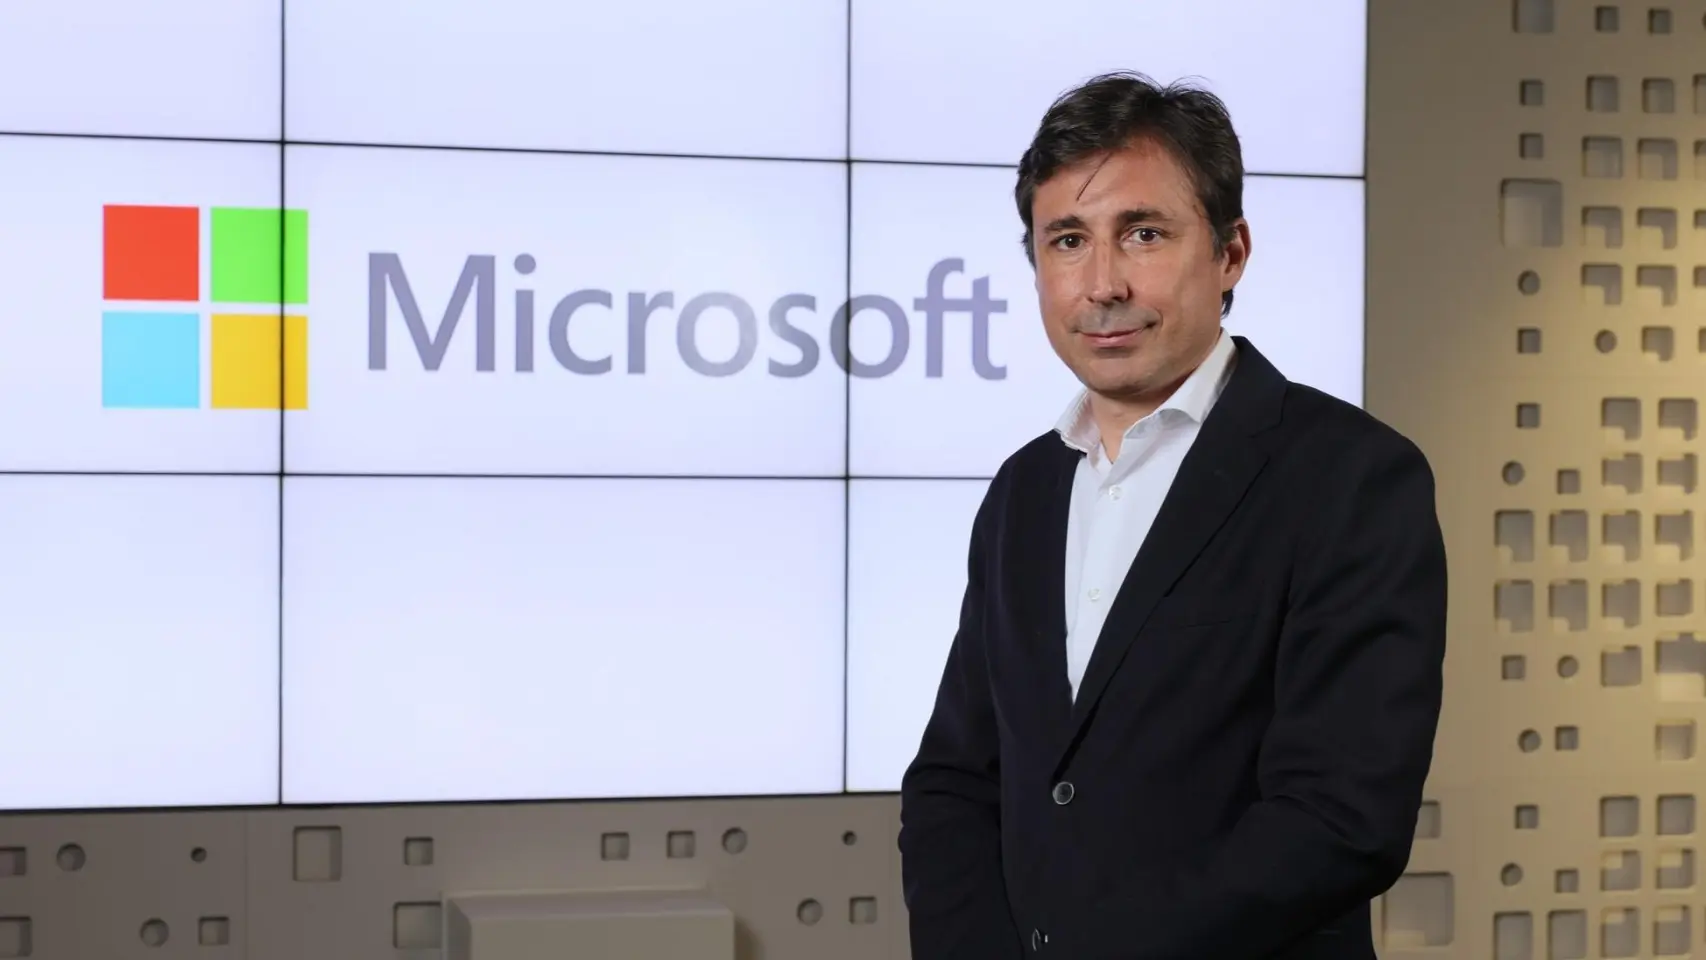
Microsoft ha anunciado que Paco Salcedo asumirá el cargo de presidente de Microsoft España a partir del 1 de enero, reemplazando a Alberto Granados, quien asumirá un nuevo puesto en el equipo directivo de Microsoft EMEA, aún por confirmar. Salcedo, ingeniero en Telecomunicaciones, liderará un equipo de 1.300 personas, tras haber sido director general de la división de Grandes Empresas en Microsoft CEMA (Europa Central y del Este, Oriente Medio y África). La compañía aseguró que ambos directivos colaborarán durante el primer trimestre de 2025 para garantizar una transición sin contratiempos en la dirección de la empresa en España. Antes de unirse a Microsoft, Paco Salcedo se desempeñó como vicepresidente senior de Etisalat Digital, la división tecnológica del operador emiratí Etisalat. En este rol, lideró iniciativas de transformación digital para empresas y administraciones públicas en los Emiratos Árabes Unidos y Arabia Saudita. En España, Salcedo acumuló 15 años de experiencia en Telefónica, donde ocupó varios cargos directivos, incluyendo el de director de Operaciones en Telefónica Soluciones. Durante este tiempo, trabajó estrechamente con clientes en España, Europa y América Latina.
16 Diciembre 2024
Sin categoría
Diciembre es sinónimo de chocolate caliente, villancicos, aroma a pino y turrón. La temporada de compartir con familia y amigos da comienzo y con ello también, los desplazamientos a visitar a los seres queridos, los encuentros de final de año y sobre todo, la preocupación por la seguridad de los hogares. Según los últimos datos de ADT, empresa líder en alarmas y seguridad electrónica, los robos e intrusiones suponen la principal preocupación del 69% de los españoles para este 2025. Para que la sombra de la inseguridad no empañe la magia de la Navidad, ADT aporta 5 consejos de seguridad para que estas Navidades, el hogar se convierta en un refugio seguro y protegido: 1. El truco de la fiesta fantasma con la creación de reglas automáticas a través de la solución ADT Smart Security que enciendan y apaguen las luces del hogar para bailar al ritmo de los villancicos y creen en el hogar una atmósfera navideña. De esta manera, la casa no parecerá deshabitada en momentos puntuales como la cena de nochevieja o incluso, en aquellos momentos en los que la familia no se encuentre en ella. 2. Redes sociales en modo avión evitando compartir los planes de la familia o la ubicación actual en tiempo real. Anunciar que la casa estará vacía es una invitación para los ladrones. La discreción es la mejor aliada en estos casos y la prevención del silencio en las redes es sinónimo de unas vacaciones seguras. 3. Convertir la casa en una fortaleza invisible reforzando la seguridad en puertas, ventanas y puntos vulnerables que faciliten la entrada a intrusos, con la instalación de dispositivos que alerten deforma temprana ante un intento de intrusión. Además, la instalación de sensores colocados estratégicamente con ADT Smart Security, podrán dar aviso al propietario mediante una alerta a su teléfono móvil e informar en caso de una puerta mal cerrada o abierta. 4. El hogar en la palma de la mano con la visualización constante de la casa a través del teléfono móvil. Las cámaras de seguridad estratégicamente ubicadas permiten revisar el estado del hogar en tiempo real a través de la App de ADT Smart Security para dar tranquilidad y además, detectar situaciones potencialmente peligrosas, como la presencia de personas desconocidas merodeando los alrededores de la casa. 5. Fomentar el pacto vecinal 2.0 con la creación de grupos de WhatsApp con aquellos vecinos de confianza para estar alerta ante cualquier actividad sospechosa y avisarse mutuamente. Así, facilitando la comunicación instantánea, permite compartir información relevante para crear un entorno más seguro.
16 Diciembre 2024
Jarana
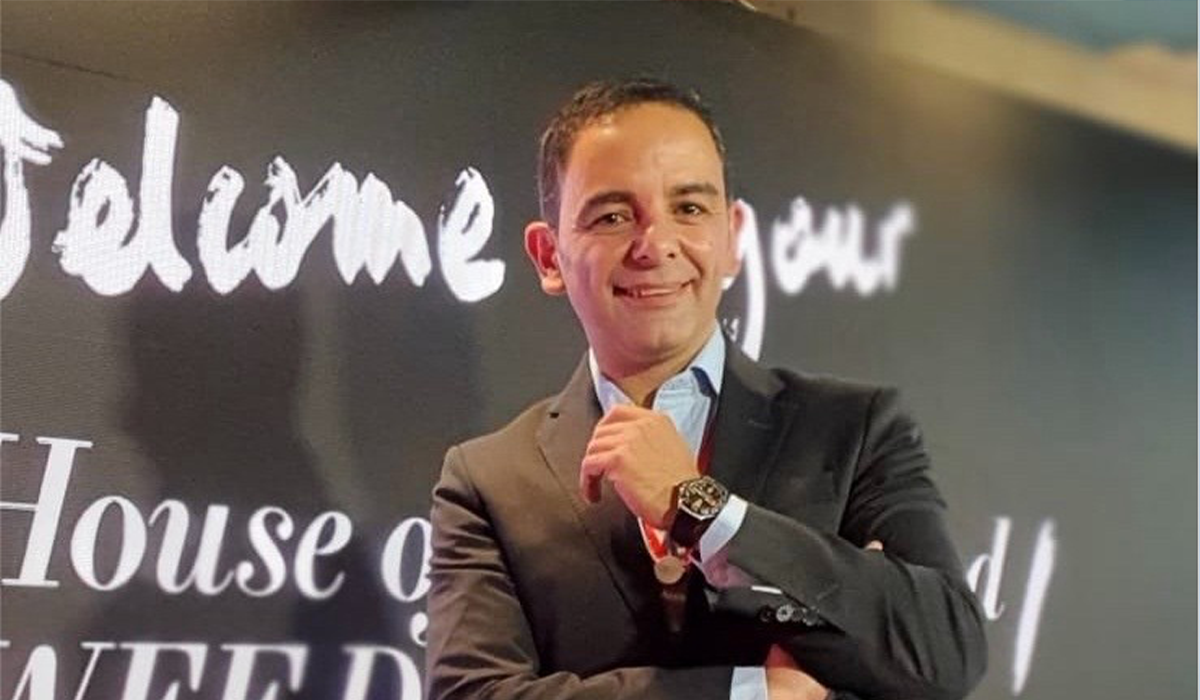
MampowerGroup anunció el nombramiento de líderes clave en Europa, a partir del 1 de enero de 2025. David Herranz, Vicepresidente Senior y Jefe de Ventas en Europa, ha sido nombrado Presidente Regional para el Sur de Europa, excluyendo Francia, y supervisará las operaciones de ManpowerGroup en toda la región. Reportará al Presidente y Director Ejecutivo Jonas Prising y se unirá al equipo de liderazgo ejecutivo. Además, Riccardo Barberis continuará como presidente regional para el norte de Europa, al tiempo que ampliará sus responsabilidades para incluir a Francia tras la jubilación de Alain Roumilhac a finales de año. "David aporta una experiencia excepcional en la industria y un historial comprobado de desarrollo de mercado y fomento de relaciones profundas con los clientes en nuestras operaciones europeas", dijo Prising. "Su pasión por crear nuevo valor para clientes y candidatos ha dado resultados sólidos y es ampliamente reconocido como un líder global de la industria".
13 Diciembre 2024
ESG
Urvi Parek, Responsable global de energía de Meta Meta compra créditos verdes de cuatro grandes proyectos de energía solar estadounidenses desarrollados por Invenergy para apoyar sus objetivos de electricidad limpia en medio de las crecientes necesidades de energía. El acuerdo proporciona 760 megavatios de electricidad solar, suficiente para abastecer a 130,000 hogares, con proyectos que se conectarán a la red entre 2024 y 2027 en Ohio, Texas, Nuevo México y Arkansas. Esta medida es parte de una estrategia más amplia de Meta para alimentar centros de datos de manera sustentable, que incluye acuerdos con proyectos solares, una empresa emergente de energía geotérmica y la búsqueda de propuestas de desarrolladores de energía nuclear. Meta Platforms Inc. ha anunciado un acuerdo para comprar créditos verdes de cuatro importantes proyectos de energía solar estadounidenses desarrollados por Invenergy. Esta medida estratégica tiene como objetivo cumplir con los crecientes objetivos de electricidad limpia de Meta a medida que aumenta su demanda de energía. Los detalles: El acuerdo con Invenergy, con sede en Chicago, suministrará a Meta 760 megavatios de electricidad solar, suficiente para abastecer a aproximadamente 130,000 hogares. Los proyectos se conectarán a la red eléctrica entre 2024 y 2027 y estarán ubicados en Ohio, Texas, Nuevo México y Arkansas. "Estos proyectos nos ayudarán a continuar con nuestro compromiso de apoyar todas nuestras operaciones con energía 100% limpia., " dijo Urvi Parek, Responsable global de energía de Meta. Por qué es importante: A medida que las operaciones de Meta se expanden, especialmente sus centros de datos, el consumo de energía de la empresa aumenta. La adquisición de créditos verdes le permite a Meta compensar su huella de carbono y apoyar iniciativas de energía renovable sin consumir directamente la energía. Antecedentes: Este acuerdo es el último de una serie de anuncios de Meta destinados a impulsar sus operaciones de manera sustentable. A principios de este año, Meta consiguió acuerdos con varios proyectos solares grandes. La empresa invirtió en una startup geotérmica. Se buscan propuestas de desarrolladores de energía nuclear. Nuevo desarrollo: Meta también está explorando la energía nuclear para satisfacer sus futuras necesidades energéticas.La empresa ha publicado una solicitud de propuestas (RFP) para identificar desarrolladores de energía nuclear capaces de entregar entre 1 y 4 gigavatios de nueva capacidad de generación nuclear en los Estados Unidos, a partir de principios de la década de 2030. “Estamos adoptando un enfoque abierto con esta convocatoria de propuestas para poder asociarnos con otros en la industria para llevar nueva energía nuclear a la red”, Meta afirmó en una publicación de blog. La medida tiene como objetivo apoyar tecnologías avanzadas como la inteligencia artificial, que requieren fuentes de energía robustas y sostenibles. En pocas palabras, La adquisición de créditos verdes por parte de la empresa de estos proyectos solares subraya su compromiso con el crecimiento sostenible y se alinea con su objetivo de apoyar todas las operaciones con energía 100% limpia.
12 Diciembre 2024
Rincón del CISO
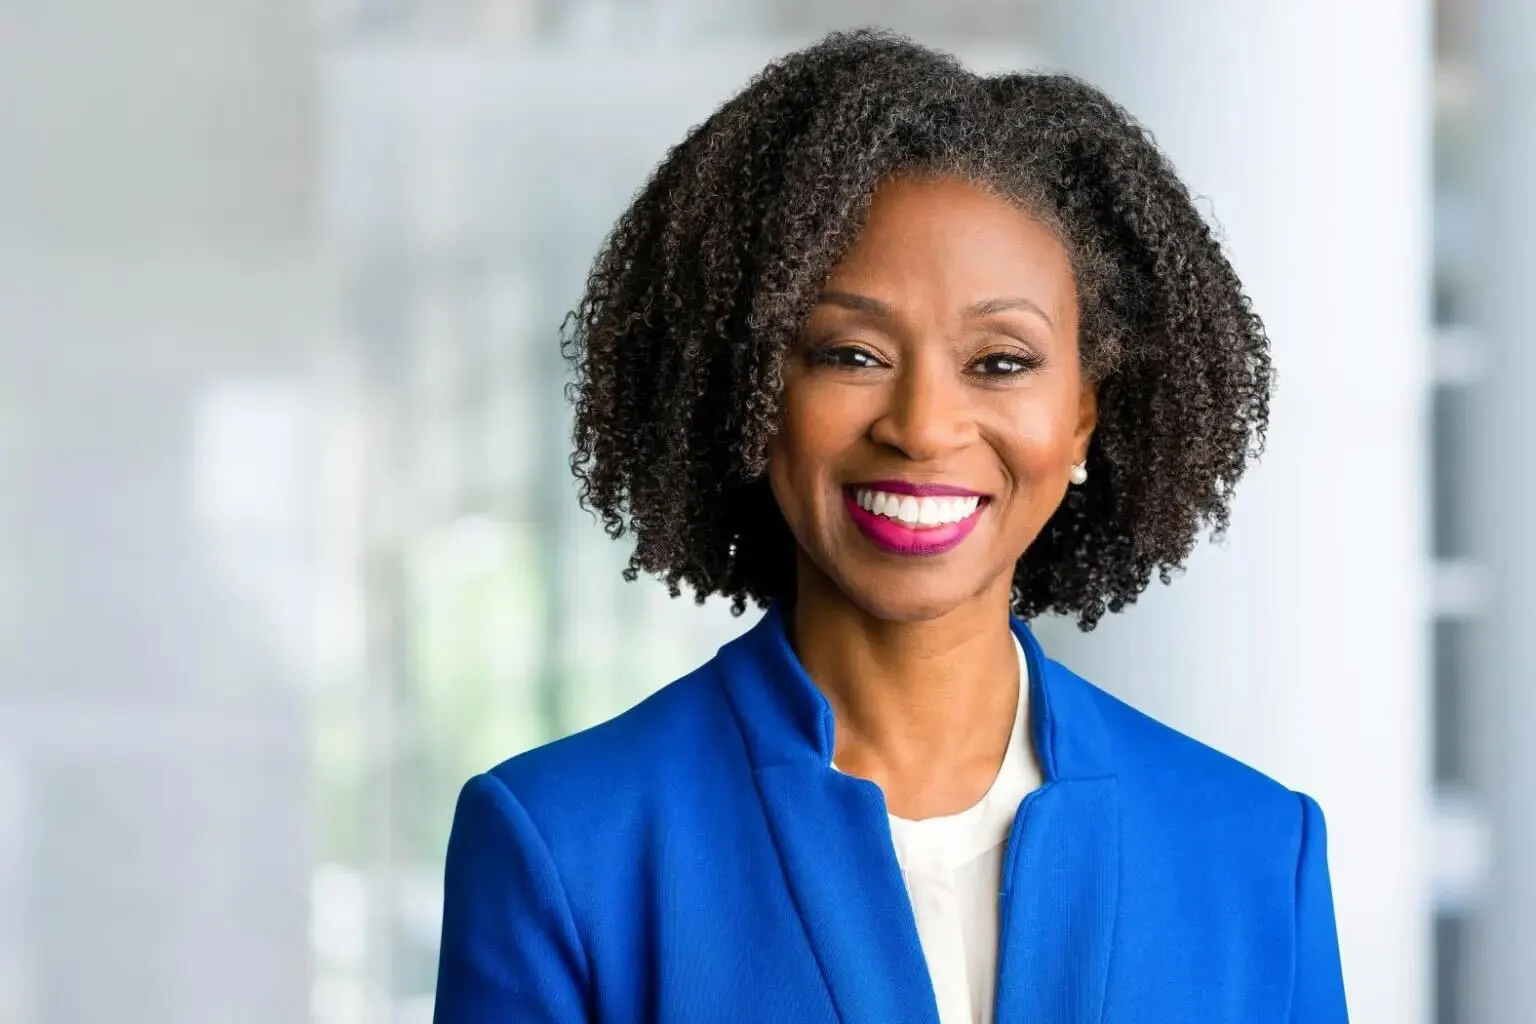
Kemba Walden, Presidenta de Paladin Global Institute y ex directora nacional cibernética en funciones de Estados Unidos Un nuevo estudio de la compañía de ciberseguridad muestra que los grupos de ransomware prefieren atacar a las empresas fuera del horario laboral, en vacaciones y fines de semana y durante acontecimientos importantes, cuando las defensas son más débiles y el personal de seguridad es más reducido. Semperis, compañía pionera en ciberresiliencia basada en identidad, ha publicado los resultados de un estudio mundial sobre ransomware que muestra sorprendentes lagunas en las defensas contra estos ataques relacionadas con la reducción del personal de seguridad durante las vacaciones y los fines de semana. Los atacantes esperan este comportamiento y llevan a cabo ataques de ransomware durante estos periodos, así como durante eventos corporativos importantes, cuando la distracción de los empleados es alta. El informe, titulado “2024 Ransomware Holiday Risk Report”, revela que el 86% de las organizaciones encuestadas en Estados Unidos, Reino Unido, Francia y Alemania que fueron atacadas, lo fueron en un día festivo o fin de semana. Sin embargo, el 85% de las empresas encuestadas (el 90% en Estados Unidos) reducen su personal de seguridad hasta en un 50% durante esos periodos. Además, el 63% de las empresas atacadas lo fueron durante un acontecimiento corporativo importante, como una fusión, una adquisición o una salida a bolsa. En el sector de finanzas, esa cifra se disparó hasta el 76%, lo que resulta alarmante, dada la presencia de mecanismos de seguridad más estrictos, como los impulsados por las leyes Sarbanes-Oxley y Gramm-Leach-Bliley. En nueve de cada diez ataques de ransomware, los hackers ponen en peligro el sistema de identidad de una organización, con mayor frecuencia Microsoft Active Directory (AD) o Entra ID. Sin embargo, los resultados del estudio muestran que el 35% de las organizaciones no presupuestan la defensa de AD o Entra ID. Además, el 61% de las empresas no dispone de sistemas de copia de seguridad dedicados a AD o Entra ID. “Viendo lo vulnerable que es AD, los líderes corporativos deberían reevaluar el riesgo desde una perspectiva de resiliencia operativa para comprender mejor la exposición de su infraestructura de TI”, ha señalado Mickey Bresman, CEO de Semperis. “Todos los consejos de administración de las empresas deberían preguntar a su CISO cuál es su nivel de riesgo y qué sistemas, en caso de ser eliminados, paralizarían por completo su negocio. Se darán cuenta de que los compromisos de AD derriban redes enteras, dejando a la mayoría de las organizaciones luchando por recuperarse”. Mickey Bresman CEO Semperis En general, las organizaciones sobreestiman sus defensas de identidad. El 81% de los encuestados cree tener la experiencia necesaria para protegerse contra los ataques relacionados con la identidad, y sin embargo el 83% sufrió un ataque de ransomware con éxito en los últimos 12 meses. “Los responsables de las amenazas son calculadores y persistentes en sus métodos de ataque, por lo que la concienciación y la operatividad de la seguridad no debería aumentar y disminuir según las fechas”, ha afirmado Chris Inglis, Asesor Estratégico de Semperis y primer director nacional de Ciberseguridad de Estados Unidos. “En todo caso, las organizaciones deberían aumentar su persistencia en materia de seguridad durante los días festivos y los fines de semana, sabiendo que los actores de amenazas no se cogen vacaciones. Las organizaciones no pueden nunca tomarse un momento libre a la hora de hacer su entorno defendible, especialmente durante la próxima temporada de vacaciones de Navidad”. “Los ciberataques, incluido el ransomware, suelen producirse en las grietas, durante fusiones, adquisiciones, despidos y en las costuras que encuentran los atacantes en las relaciones entre proveedores y vendedores. Para combatir los interminables ataques de ransomware, las organizaciones deben centrarse en aumentar la resistencia de las redes”, ha indicado Kemba Walden, presidenta de Paladin Global Institute y ex directora nacional cibernética en funciones de Estados Unidos. El estudio completo sobre ransomware, que incluye desgloses de respuestas por mercado vertical y por país, está disponible aquí: https://www.semperis.com/es/ransomware-risk-report-2/
12 Diciembre 2024
Jarana
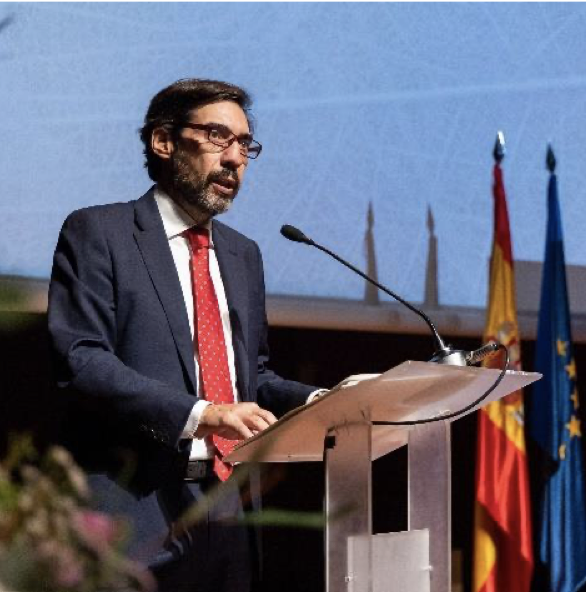
Manuel Pastor Sainz-Pardo ha sido nombrado Director del Organismo Autónomo Instituto Nacional de Administración Pública por el Consejo de Ministros. Ha ejercido como Subdirector General de Aprendizaje en el Instituto Nacional de Administración Pública (INAP).
12 Diciembre 2024
Rincón del CISO
A medida que las empresas integran cada vez más la inteligencia artificial (IA) y los grandes modelos lingüísticos (LLM) en sus operaciones, el enfoque en la seguridad de estas aplicaciones nunca ha sido más crítico, especialmente para los sectores que manejan información sensible como la sanidad o la banca. Las herramientas de IA se utilizan para diversas tareas: desde la automatización o revisión del código en el desarrollo de aplicaciones, a la atención al cliente mediante chatbots. Sin embargo, la integración de la IA y la LLM en funciones empresariales críticas ha abierto nuevas vulnerabilidades. Las empresas están ansiosas por desplegar estas tecnologías, pero se encuentran con el reto de asegurarlas de forma eficaz. Retos del uso de la IA en las empresas Synack, la plataforma líder en soluciones de pruebas de penetración (pentesting), repasa los desafíos de ciberseguridad que deben abordarse para garantizar la seguridad de los datos confidenciales: Privacidad y confidencialidad de los datos. Los sistemas de IA se basan en grandes cantidades de datos para aprender y tomar decisiones. Estos datos pueden incluir información muy sensible de los pacientes, en el caso de sector sanitario, o de clientes en sectores como la banca. Proteger estos datos de accesos no autorizados, brechas o filtraciones es fundamental para mantener la privacidad y confidencialidad. Las empresas deben aplicar mecanismos sólidos de cifrado de datos, control de acceso y técnicas de preservación de la privacidad para salvaguardar los datos de los usuarios. Algoritmos de IA y sesgos. Los algoritmos de IA son tan buenos como los datos con los que se entrenan. Si los datos de entrenamiento contienen sesgos o errores, el sistema de IA puede heredar y amplificar esos sesgos. En el caso de los hospitales, por ejemplo, esto puede dar lugar a diagnósticos inexactos, decisiones de tratamiento injustas y discriminación de determinados grupos de pacientes. Las empresas deben asegurarse de que sus algoritmos de IA se desarrollen utilizando datos de alta calidad e imparciales y realicen pruebas y validaciones exhaustivas para minimizar el riesgo de sesgo. Vulnerabilidades de ciberseguridad en los sistemas de IA. Los sistemas de IA, como cualquier otro software, pueden contener vulnerabilidades que pueden ser explotadas por atacantes. Estas vulnerabilidades podrían permitir a usuarios no autorizados acceder a datos confidenciales, manipular predicciones de IA o interrumpir el funcionamiento del sistema de IA. Las empresas deben realizar evaluaciones periódicas de la seguridad de sus sistemas de IA, aplicar prácticas de codificación seguras y desplegar sistemas de detección y prevención de intrusiones para protegerse contra los ciberataques. Amenazas internas y errores humanos. Los profesionales y empleados que trabajan con sistemas de IA pueden introducir inadvertidamente riesgos de ciberseguridad. Los errores humanos, como el manejo incorrecto de datos confidenciales, la mala gestión de contraseñas o ser presa de ataques de ingeniería social, pueden dar lugar a violaciones de datos o accesos no autorizados. Las empresas deben ofrecer a sus empleados una formación completa en ciberseguridad, aplicar políticas de seguridad estrictas y realizar un seguimiento continuo para detectar y abordar las amenazas internas. Cumplimiento de la normativa y gestión de datos. Las empresas que almacenan datos de sus usuarios están sujetas a varias regulaciones, como el GDPR en la Unión Europea, que rigen la recopilación, uso y divulgación de datos personales. La integración de la IA en las operaciones debe cumplir estas normativas para evitar sanciones legales y mantener la confianza de los clientes. Las empresas deben establecer políticas claras de gobernanza de datos, aplicar medidas sólidas de protección de datos y asegurarse de que sus sistemas de IA cumplen la normativa pertinente. Cómo abordar estos retos con seguridad El pentesting de Synack ha evolucionado para probar los modelos LLM desplegados dentro de su superficie de ataque, utilizando las habilidades del Synack Red Team, un equipo de más de 1.500 investigadores de todo el mundo con una amplia experiencia. Este equipo es capaz de detectar y abordar los siguientes problemas relacionados con la IA y los LLM: 1. Prompt Injection: la inyección de avisos describe un escenario en el que una entrada concreta al LLM produce una respuesta no deseada. Esto puede ir desde respuestas inapropiadas de un chatbot a la exposición de datos sensibles de un bot de búsqueda. 2. Manejo inseguro de la salida: si la respuesta de un LLM interactúa con un plugin susceptible a vulnerabilidades comunes como cross-site scripting o ejecución remota de código, el LLM puede ser aprovechado por un atacante como una herramienta para explotar la brecha. 3. Envenenamiento de datos de entrenamiento: si un LLM aprende de los comentarios y entradas de los usuarios, un atacante puede envenenar a propósito el modelo proporcionando entradas falsas o dañinas. 4. Cadena de suministro: una implementación de un LLM puede implicar llamadas a bibliotecas o servicios que son vulnerables, por ejemplo, una biblioteca Python obsoleta. 5. Divulgación de información sensible: los LLM pueden filtrar información sensible en una respuesta o maltratar la información sensible que se introduce en el modelo. 6. Diseño inseguro de plugins: los plugins LLM son llamados por los modelos durante la interacción. Si un atacante sabe que se está llamando a un plugin vulnerable, puede crear una entrada específica para explotar vulnerabilidades conocidas en ese plugin. 7. Agencia excesiva: un LLM tiene permisos innecesarios en un entorno. Por ejemplo, un LLM puede necesitar leer documentos pero puede erróneamente tener permisos de escritura/edición para los mismos documentos. 8. Robo de modelos: un modelo individual puede ser entrenado con información propietaria, haciendo que el modelo en sí mismo sea único. No debería existir una copia del modelo, sin embargo, los atacantes pueden ser capaces de abusar del modelo de tal manera que sean capaces de hacer una copia funcional.
12 Diciembre 2024

Sin categoría
El programa Cyber Talent busca impulsar soluciones tecnológicas avanzadas y fomentar el desarrollo de empresas emergentes en el campo de la ciberseguridad. La iniciativa se ha llevado a cabo en regiones como Asturias, Cantabria, Castilla La Mancha, Castilla León, Galicia, Madrid, Murcia, Navarra y País Vasco. El proyecto ofrecerá actividades de captación, incubación y aceleración de proyectos en ciberseguridad hasta 2026. El Instituto Nacional de Ciberseguridad (INCIBE) e IMMUNE Technology Institute, hub de talento tecnológico, han formado, en menos de un año, a más de 5.000 personas en ciberseguridad de manera gratuita por toda España, que han participado en alguno de los 210 actos llevados a cabo durante estos meses en 29 ciudades diferentes. En este primer año, se han llevado a cabo actividades en comunidades como Asturias, Cantabria, Castilla-La Mancha, Castilla y León, Galicia, Madrid, Murcia, Navarra y País Vasco. Además, se han incubado 20 proyectos y acelerado 10 empresas emergentes en ciberseguridad. El programa de Cyber Talent, iniciado en marzo como un acuerdo estratégico entre ambas entidades, tiene como objetivo impulsar soluciones tecnológicas avanzadas y fomentar el desarrollo de empresas emergentes en el campo de la ciberseguridad. Para ello, se llevan a cabo talleres, eventos y acciones de captación, incubación y aceleración de startups vinculadas a la ciberseguridad. El proyecto prioriza las áreas con mayor necesidad, comenzando por aquellas comunidades con un número reducido de empresas de ciberseguridad. En concreto, se estima que el 50% de las acciones se desarrollen en territorios donde operan menos de 10 compañías especializadas, destacando el compromiso con equilibrar oportunidades en todo el territorio nacional. Este programa se enmarca dentro deINCIBE EMPRENDE en el marco del Plan de Recuperación, transformación y resiliencia, financiado por la UE- Next Generation EU”. “España figura como uno de los países más ciberseguros del mundo, pero también se encuentra entre los más ciberatacados. Esto se debe a que nuestro tejido empresarial no está adoptando las tecnologías adecuadas y la concienciación de la población es insuficiente. Por ello, es imprescindible aumentar esta concienciación”, comenta LisbethBlanca, directora del proyecto CyberTalent. En el último año, España ha experimentado un aumento significativo en ciberataques, siendo un ejemplo de ello casos como el de la DGT, Iberdrola, Santander y muchas otras grandes compañías. En 2023, los ciberataques gestionados por la CCN llegaron a superar los 100.000, superando en un 93% las cifras del año pasado. En una sociedad que tiene como punto de mira la digitalización, la ciberseguridad es un actor clave. Tal y como ha expresado Juan Riva, CEO y fundador de IMMUNE Technology Institute “Programas como Cyber Talent, son claves para nuestro futuro. Es un hecho que nuestra sociedad se digitaliza, pero también es una realidad que no se nos está protegiendo lo suficiente ante las nuevas amenazas del mañana. Por ello, tenemos que formar a las personas y hacer atractivos empleos de alto valor y de gran relevancia en sectores estratégicos como la ciberseguridad”. SOBRE IMMUNE TECHNOLOGY INSTITUTE IMMUNE TECHNOLOGY INSTITUTE es el hub generador de talento en el sector tecnológico a nivel europeo que se constituyó en 2019. A través de un método educativo basado en el case to be solved y en un enfoque humano de la tecnología, IMMUNE oferta una amplia variedad de formaciones, como grados, másters, cursos de actualización o cursos de verano para los más jóvenes. Además de la calidad del profesorado, IMMUNE TECHNOLOGY INSTITUTE cuenta con partners educativos, empresariales, institucionales y tecnológicos de primer nivel, entre los que destacan Amazon, Google, Banco Santander, o HP.
11 Diciembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

