
Jarana
Cuando un despido llega de forma inesperada, puede parecer un golpe difícil de procesar. Aunque tu jefe te elogie y agradezca tus contribuciones, las preguntas más importantes suelen quedar sin respuesta ¿Por qué a mí? ¿Por qué ahora? Tras el impacto inicial, es común caer en un torbellino de dudas, buscando explicaciones externas para justificar lo ocurrido. Sin embargo, este libro plantea una verdad esencial: nadie vendrá a rescatarte. La clave está en superar rápidamente el duelo y comenzar a construir un nuevo camino. En estas páginas, descubrirás cómo reinventarte profesionalmente, diseñar una estrategia clara y alinear tu carrera con tus valores y talentos. Con ejemplos inspiradores y ejercicios prácticos, esta guía te ayudará a desbloquear tu potencial, transformar una crisis en una oportunidad y retomar el control de tu vida laboral. Sobre la autora: Camino RodríguezCamino Rodríguez, originaria de León, es ingeniera de Telecomunicaciones y cuenta con una amplia trayectoria en el sector tecnológico y de servicios profesionales. Ha ocupado cargos directivos en multinacionales, lo que le permite conectar con las inquietudes de ejecutivos a los que acompaña como coach y headhunter. Como experta en reorientación de carreras, Camino ha desarrollado la metodología Coaching2seniors, con la que ha ayudado a numerosos profesionales a redirigir su trayectoria laboral. Se certificó como coach ontológico en 2009 y, desde entonces, ha centrado su trabajo en combatir la discriminación hacia los profesionales mayores de 50 años, convencida de que este grupo aporta un talento invaluable a la sociedad. Su compromiso con la inclusión y su experiencia en el mercado la han convertido en una referente en el campo del coaching y la reinvención profesional. Este libro es una herramienta imprescindible para quienes buscan transformar un momento de incertidumbre en una etapa de crecimiento y propósito.
19 Diciembre 2024
Sin categoría
La UE refuerza la ciberseguridad con el nuevo Reglamento de Ciberresiliencia La Unión Europea ha aprobado el Reglamento de Ciberresiliencia (CRA), destinado a fortalecer la ciberseguridad de los dispositivos electrónicos frente al creciente número de ciberataques. A partir de 2027, los productos con elementos digitales comercializados en la UE deberán cumplir con estrictos requisitos de seguridad cibernética. Un problema de interés público La ciberseguridad se ha convertido en una prioridad para la UE debido al impacto significativo de los ciberataques en la economía, la seguridad de los consumidores y la salud pública. Según el Instituto Nacional de Ciberseguridad (INCIBE), en 2023 se gestionaron 83.517 incidentes de ciberseguridad, lo que representa un incremento del 24% respecto al año anterior, cuando se registraron 16.408 ataques menos. De estos incidentes, un 87% correspondió a fraudes económicos realizados a través de dispositivos como ordenadores, smartphones y otros equipos portátiles. Dada la creciente cantidad de dispositivos conectados en el día a día, la UE ha desarrollado un marco legal uniforme para establecer requisitos de ciberseguridad aplicables a productos con elementos digitales. Este esfuerzo se materializó en el Reglamento (UE) 2024/2847, publicado en noviembre de 2024, que establece los llamados requisitos horizontales de ciberseguridad. ¿Qué establece el Reglamento de Ciberresiliencia? El CRA introduce plazos específicos para su implementación. Los fabricantes, importadores y distribuidores tendrán que notificar vulnerabilidades e incidentes graves de seguridad antes de septiembre de 2026. Para las demás obligaciones, la fecha límite será el 11 de diciembre de 2027. La normativa abarca todos los productos conectados directa o indirectamente a redes o dispositivos, salvo ciertas excepciones como dispositivos médicos, aviación civil y vehículos, cuya ciberseguridad ya está regulada por otras normativas. Problemas que aborda el CRA Juan Manuel Valiente, responsable del Área Jurídica de Secure&IT, explica que el Reglamento busca resolver dos grandes problemas: Bajo nivel de ciberseguridad en los productos actuales: Se han identificado numerosas vulnerabilidades y una falta de actualizaciones de seguridad adecuadas. Falta de comprensión y acceso a información sobre ciberseguridad: Muchos ciudadanos no disponen de información suficiente para elegir productos ciberseguros ni para utilizarlos de manera adecuada. El CRA busca garantizar que los productos con elementos digitales sean más seguros y que los usuarios cuenten con información más clara y completa sobre ciberseguridad al momento de adquirir y usar dichos dispositivos. Protección para los usuarios La normativa establece que los fabricantes deberán realizar análisis de riesgos de ciberseguridad, implementar medidas de seguridad durante todo el ciclo de vida del producto, llevar a cabo pruebas de seguridad exhaustivas y gestionar adecuadamente las vulnerabilidades antes de la comercialización. Además, deberán proporcionar información detallada a los usuarios sobre: Riesgos de ciberseguridad asociados al producto. Medidas adoptadas para mitigar dichos riesgos. Procedimientos para la eliminación segura de datos. Opciones de transferencia de datos a otros dispositivos o sistemas. Soporte técnico relacionado con ciberseguridad. Los productos también deberán contar con una declaración de conformidad que garantice el cumplimiento del reglamento. Para productos críticos, esta declaración deberá ser emitida por entidades acreditadas.
19 Diciembre 2024
Jarana
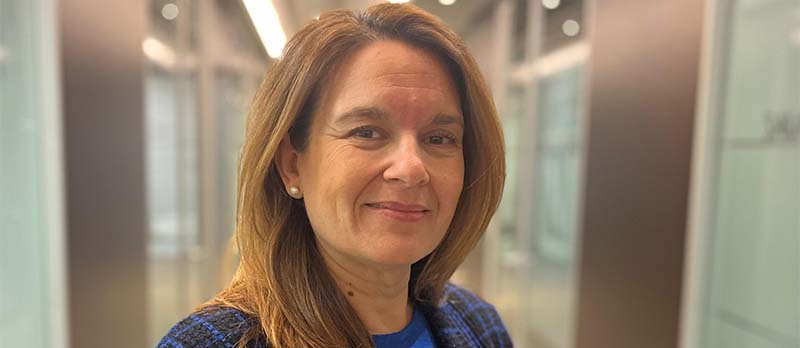
Deutsche Bank designa a Mar López como nueva responsable de Business Banking y miembro del Equipo de Dirección de Private Bank Deutsche Bank ha anunciado el nombramiento de Mar López como nueva responsable de Business Banking, quien además formará parte del Equipo de Dirección de Private Bank. Mar López compaginará esta nueva posición con sus actuales responsabilidades en Corporate Treasury Sales (CTS) y Trade Finance, áreas dedicadas a ofrecer soluciones a empresas, especialmente medianas y pequeñas, en operaciones relacionadas con el comercio internacional, como avales, financiación de exportaciones, circulante y cadena de suministro. El área de Business Banking es una pieza clave en la estrategia de Private Bank, que, a través de Bank for Entrepreneurs, ofrece servicios financieros integrales a empresarios y sus familias, abordando tanto las necesidades personales como las empresariales. Este segmento continuará reforzando la propuesta de valor del banco, aportando soluciones globales para apoyar el crecimiento de las empresas españolas, con un enfoque especial en MidCaps (compañías con facturaciones superiores a 50 millones de euros anuales). El nombramiento de Mar López impulsará aún más la colaboración con las divisiones de Wealth Management, Banca Privada y otras áreas del banco. Actualmente, Deutsche Bank presta servicio a más de 20.000 empresas, entre las que destacan 7.000 pymes con facturaciones superiores a los 2 millones de euros. En el segmento de MidCaps, el banco ha experimentado un crecimiento del 40% en los últimos tres años y colabora con el 18% de las compañías de este tipo en España. Trayectoria y experiencia profesional Mar López acumula más de 25 años de experiencia en los mercados financieros. Desde su incorporación a Deutsche Bank en 2022 como responsable de CTS, ha liderado con éxito soluciones financieras enfocadas en el ámbito empresarial. Previamente, ocupó posiciones destacadas en Bankinter, Santander y Banco Popular, siendo responsable de FX & Sales. Es licenciada en Ciencias Empresariales por la Institución Empresarial Europea, cuenta con un MBA del Instituto de Empresa y dispone de la certificación EFA. Susana Valero, portavoz de Deutsche Bank, ha subrayado: “Estamos seguros de que la amplia experiencia de Mar y su profundo conocimiento del área empresarial contribuirán de forma decisiva a la ejecución de nuestra estrategia en Business Banking, un pilar fundamental para nuestro crecimiento en los próximos años”. Mar López sustituirá a Ignacio Pommarez, quien, tras más de 30 años de trayectoria en el sector bancario, inicia una nueva etapa profesional. Sobre su salida, Valero ha querido agradecer “su compromiso, profesionalidad y excepcional calidad humana durante su carrera en Deutsche Bank”.
19 Diciembre 2024
Rincón del CISO
Sophos, líder mundial en innovación y ciberseguridad, presentó su informe “The Bite from Inside: The Sophos Active Adversary Report”, en el que analiza las tendencias y técnicas empleadas por los atacantes durante la primera mitad de 2024. Este reporte, basado en casi 200 casos investigados por los equipos de Respuesta a Incidentes (IR) y de Detección y Respuesta Gestionada (MDR) de Sophos X-Ops, destaca un alarmante aumento en el abuso de aplicaciones legítimas de Windows, comúnmente denominadas binarios "living off the land" o LOLBins. Según el informe, el uso de estas herramientas confiables, diseñadas para funciones legítimas en entornos Windows, ha crecido un 51% en comparación con 2023 y un 83% desde 2021. Entre las 187 herramientas LOLBins identificadas, el Protocolo de Escritorio Remoto (RDP) lidera como la más explotada, involucrándose en el 89% de los casos investigados. Esto consolida una tendencia ya observada en 2023, cuando el abuso de RDP representó el 90% de los casos analizados. John Shier, CTO Field de Sophos, explica que estas técnicas permiten a los atacantes pasar desapercibidos, ya que muchas de estas herramientas son componentes esenciales de Windows, dificultando su detección. Sin una comprensión detallada de cómo deberían usarse en cada entorno, los equipos de TI corren el riesgo de ignorar señales cruciales de actividades maliciosas, lo que frecuentemente deriva en ataques como el ransomware. A pesar de los esfuerzos gubernamentales por desmantelar las operaciones de LockBit, incluyendo la interrupción de su infraestructura en febrero, este grupo de ransomware sigue siendo el más activo, responsable del 21% de los casos de infecciones detectadas en la primera mitad de 2024. Hallazgos clave del informe de Sophos: Credenciales comprometidas como causa principal: Aunque las credenciales robadas siguen siendo el principal origen de los ataques, representando el 39% de los casos, este porcentaje es menor al 56% registrado en 2023. Brechas en redes dominan en MDR: Los casos gestionados por el equipo de MDR de Sophos indican que los incidentes más comunes son las brechas en las redes. Reducción de tiempos de permanencia: En los casos de respuesta a incidentes, el tiempo medio de permanencia (desde el inicio del ataque hasta su detección) se mantiene en ocho días. Sin embargo, con el equipo MDR, el promedio se reduce a un día para incidentes generales y tres días en ataques de ransomware. Compromiso de servidores Active Directory: Las versiones de servidor 2019, 2016 y 2012 de Active Directory, que están cerca o ya han alcanzado el final de su vida útil (EOL), fueron las más afectadas. De hecho, el 21% de estas versiones comprometidas ya se encontraban en estado EOL, lo que significa que ya no reciben actualizaciones sin soporte adicional. El informe enfatiza la necesidad de que los administradores de sistemas supervisen y comprendan el uso de herramientas dentro de sus entornos para evitar que los atacantes sigan explotándolas. Para conocer más detalles sobre los hallazgos y recomendaciones, el informe completo está disponible en el sitio web de Sophos. Ver informe completo
19 Diciembre 2024
Sin categoría
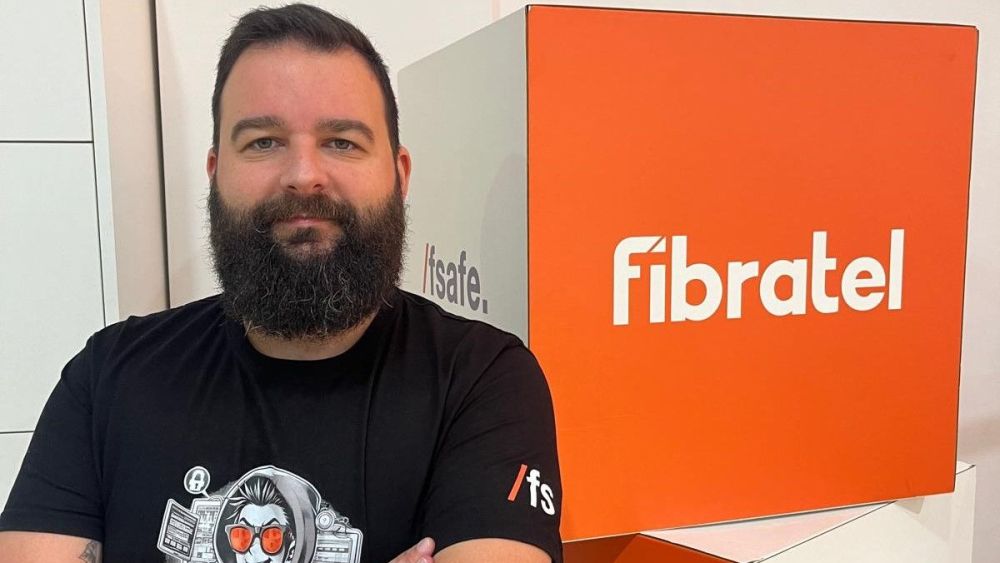
Jonatan Moroy, responsable del SOC de /fsafe Ciberseguridad en 2025: Claves para Navegar el Futuro Digital con Resiliencia y Confianza Cero Con el crecimiento de tecnologías como la nube, el Internet de las Cosas (IoT) y la inteligencia artificial, las empresas enfrentan nuevos retos en la gestión de riesgos cibernéticos. Según los expertos de /fsafe, la unidad de ciberseguridad de fibratel, la necesidad de adaptarse a un entorno digital descentralizado y en constante cambio marcará las tendencias de ciberseguridad para 2025. Jonatan Monroy, destaca que la adopción de tecnologías como la IA, la nube y el trabajo híbrido requiere una transformación de las estrategias de ciberseguridad. Las organizaciones deben centrarse en la ciberresiliencia por diseño, asegurando entornos flexibles que evolucionen frente a nuevas amenazas y riesgos. Para ello, es crucial contar con planes de respuesta a incidentes que protejan tanto los activos actuales como los futuros. Además, Monroy subraya la importancia de las estrategias Zero Trust y de las soluciones unificadas SASE, que integran IA como apoyo para los equipos de seguridad. La IA, aunque un valioso aliado para mejorar las defensas, también se utiliza por los atacantes para llevar a cabo ataques más sofisticados, lo que exige una protección robusta en todos los frentes. El ransomware sigue siendo una de las amenazas más destructivas, especialmente con el aumento de intrusiones en entornos cloud. Según un informe reciente, los ataques a la nube aumentaron un 75%, lo que resalta la necesidad de una protección específica en estos entornos. Por último, la escasez de talento en ciberseguridad continúa siendo un reto crítico. Se espera una demanda global de 4 millones de profesionales para 2025, con un déficit significativo en países como España. Monroy insiste en la importancia de la formación continua y el apoyo a las políticas públicas y privadas para abordar esta brecha. En resumen, las organizaciones deberán ser proactivas y adaptarse rápidamente a las amenazas cibernéticas para proteger sus datos y activos. La ciberresiliencia por diseño es la clave para enfrentar los retos de seguridad del futuro digital.
18 Diciembre 2024
Jarana
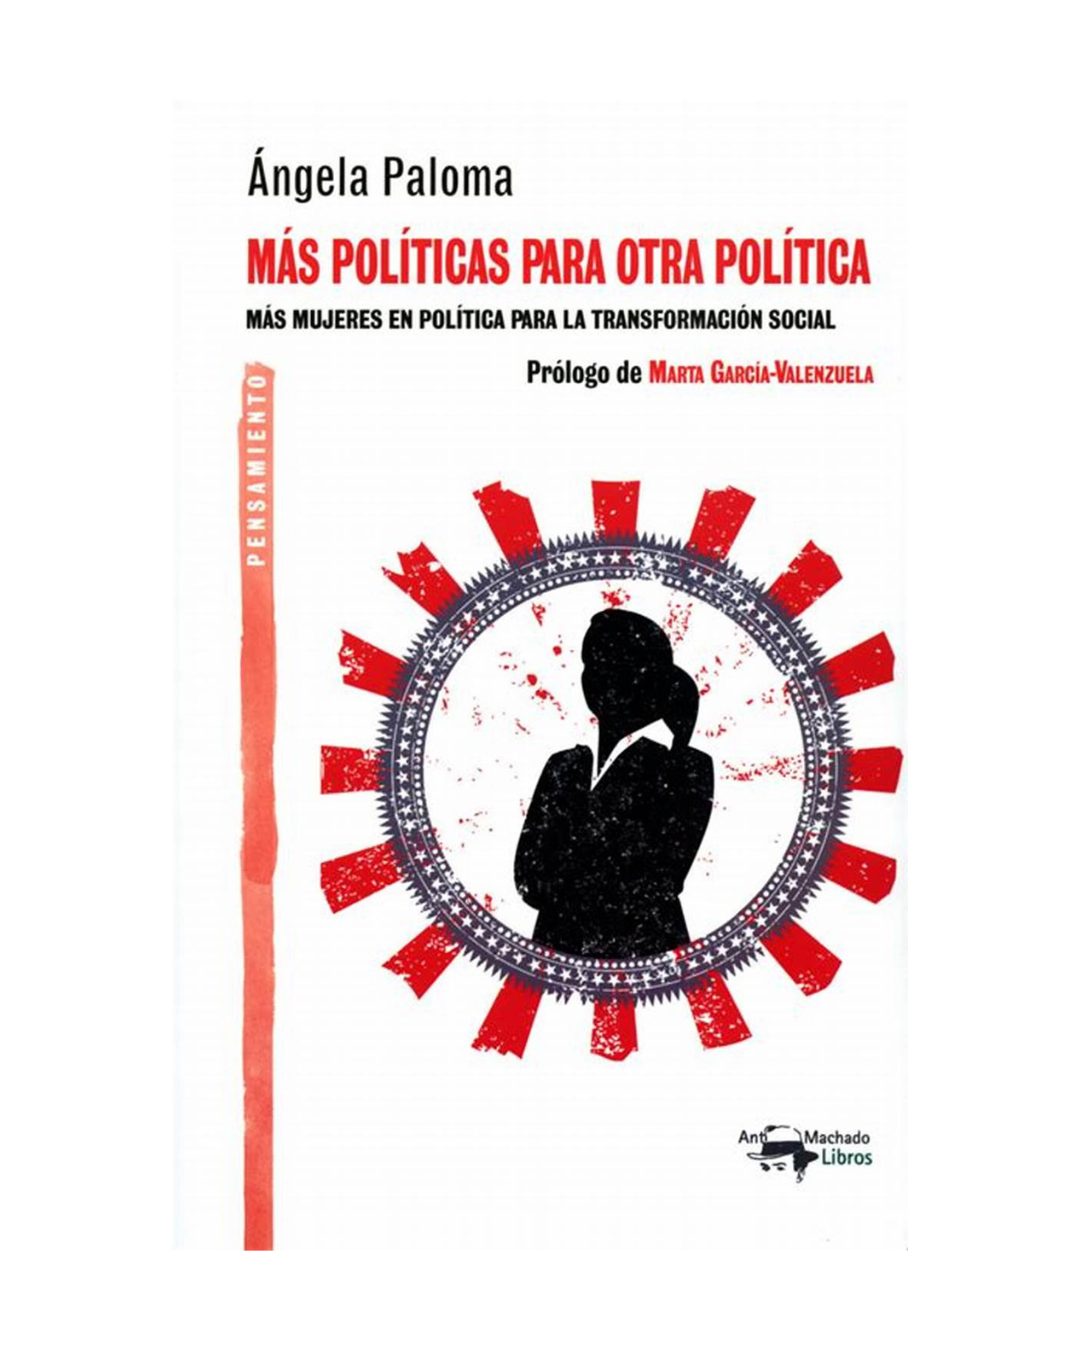
Este libro es una invitación a reflexionar sobre la evolución de la participación política de las mujeres y su impacto en la sociedad. No solo se trata de estar en la política, sino de influir y ser mejores, buscando siempre la transformación social mediante nuevas políticas públicas. Profundiza en el liderazgo, el discurso y la representación femenina, demostrando cómo más mujeres en política inspira a otras a involucrarse y ejercer el poder. Desde una perspectiva feminista, este texto resalta lo que aún falta para lograr una democracia más justa e igualitaria. Lo recomendamos porque es una lectura esencial para quienes buscan entender el papel crucial de las mujeres en la política y cómo su participación puede mejorar la sociedad, contribuyendo a la construcción de un futuro más inclusivo y equitativo. La gran autora, Ángela Paloma Martín Fernández es una reconocida experta en sociología y feminismo, especializada en la participación política de las mujeres y su impacto en la transformación social. A lo largo de su carrera, ha trabajado para visibilizar el liderazgo femenino en la política y promover la igualdad de género en la esfera pública. Ha escrito varios libros y artículos sobre feminismo, política y derechos de las mujeres. Actualmente, se dedica a impulsar el empoderamiento de las mujeres en el ámbito político, participando en conferencias y colaborando en iniciativas que fomenten una mayor representación femenina en la política y en la toma de decisiones. Su trabajo se enfoca en contribuir a una democracia más inclusiva y justa, abogando por políticas públicas que promuevan la igualdad de género y la justicia social.
18 Diciembre 2024
Jarana
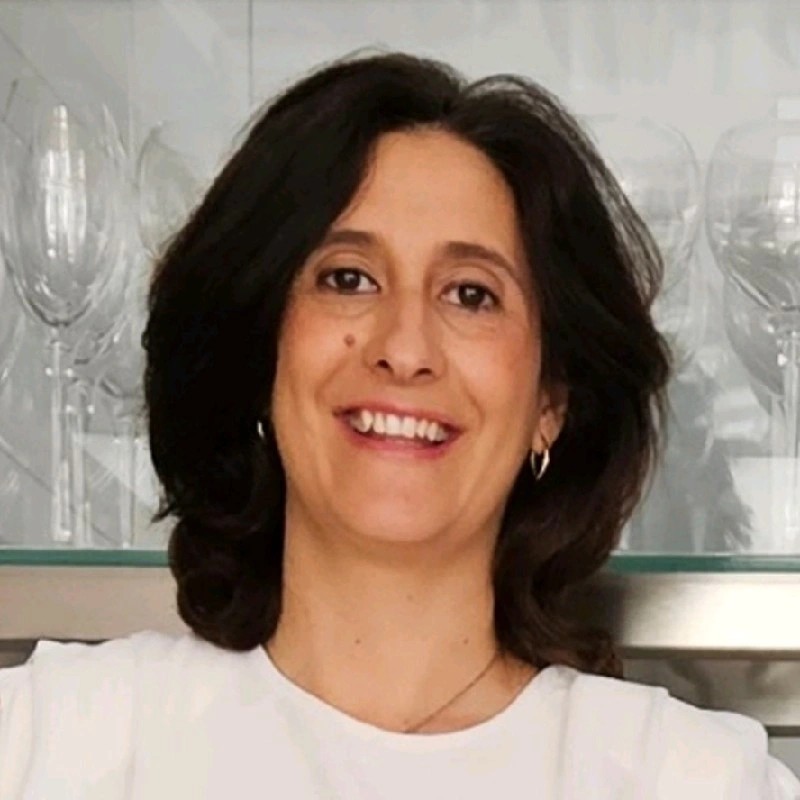
Iberdrola Nombra a Paloma Garbayo CISO de España: Un Paso Clave en su Estrategia de Ciberseguridad Iberdrola ha anunciado el nombramiento de Paloma Garbayo Tavera como nueva Chief Information Security Officer (CISO) de Iberdrola España, un rol clave en la estrategia global de ciberseguridad de la compañía. Este nombramiento llega tras una destacada carrera dentro de la empresa, donde Garbayo ha asumido diversas responsabilidades de alta gestión en el ámbito energético y de protección de datos. Con más de 16 años de experiencia en Iberdrola, Paloma Garbayo ha demostrado un fuerte liderazgo en la gestión de operaciones y la toma de decisiones estratégicas. Comenzó su carrera en la compañía en 2008 como Manager de Precios de Electricidad y Gas, donde estuvo a cargo de la generación y revisión de ofertas para clientes industriales en toda Europa. A lo largo de su carrera, Garbayo ha ocupado diversas posiciones clave, destacándose como European Energy Trader, donde gestionó la venta y adquisición de electricidad para todas las plantas de energía y clientes de Iberdrola en Europa. Además, su labor como Head of the Operational Control Room desde 2016 fue crucial para la coordinación de las operaciones energéticas de Iberdrola en siete países, supervisando la fiabilidad del sistema energético y el intercambio de electricidad entre centros operativos. Desde 2022, Garbayo ocupa el cargo de Global Head of Cybersecurity & Data Protection en Iberdrola Clientes, responsabilidad que refuerza su perfil como experta en la protección de datos y la ciberseguridad, una de las áreas más críticas en la era digital. Su experiencia previa en la gestión operativa de la energía y su formación en ingeniería industrial le proporcionan una perspectiva única para liderar la ciberseguridad en un sector tan dinámico y estratégico como el energético. Paloma Garbayo es licenciada en Ingeniería Industrial por la Universidad Pontificia Comillas, y tiene un Máster en el Sector Eléctrico de la misma institución. Además, cuenta con experiencia internacional, habiendo estudiado en la École Nationale Supérieure de Techniques Avancées (ENSTA) de París. Con su nombramiento como CISO, Paloma Garbayo asumirá una de las funciones más importantes dentro de Iberdrola, en un momento clave para la compañía, cuando la ciberseguridad y la protección de los datos son fundamentales para garantizar la integridad de los sistemas y la confianza de los clientes.
18 Diciembre 2024
ESG
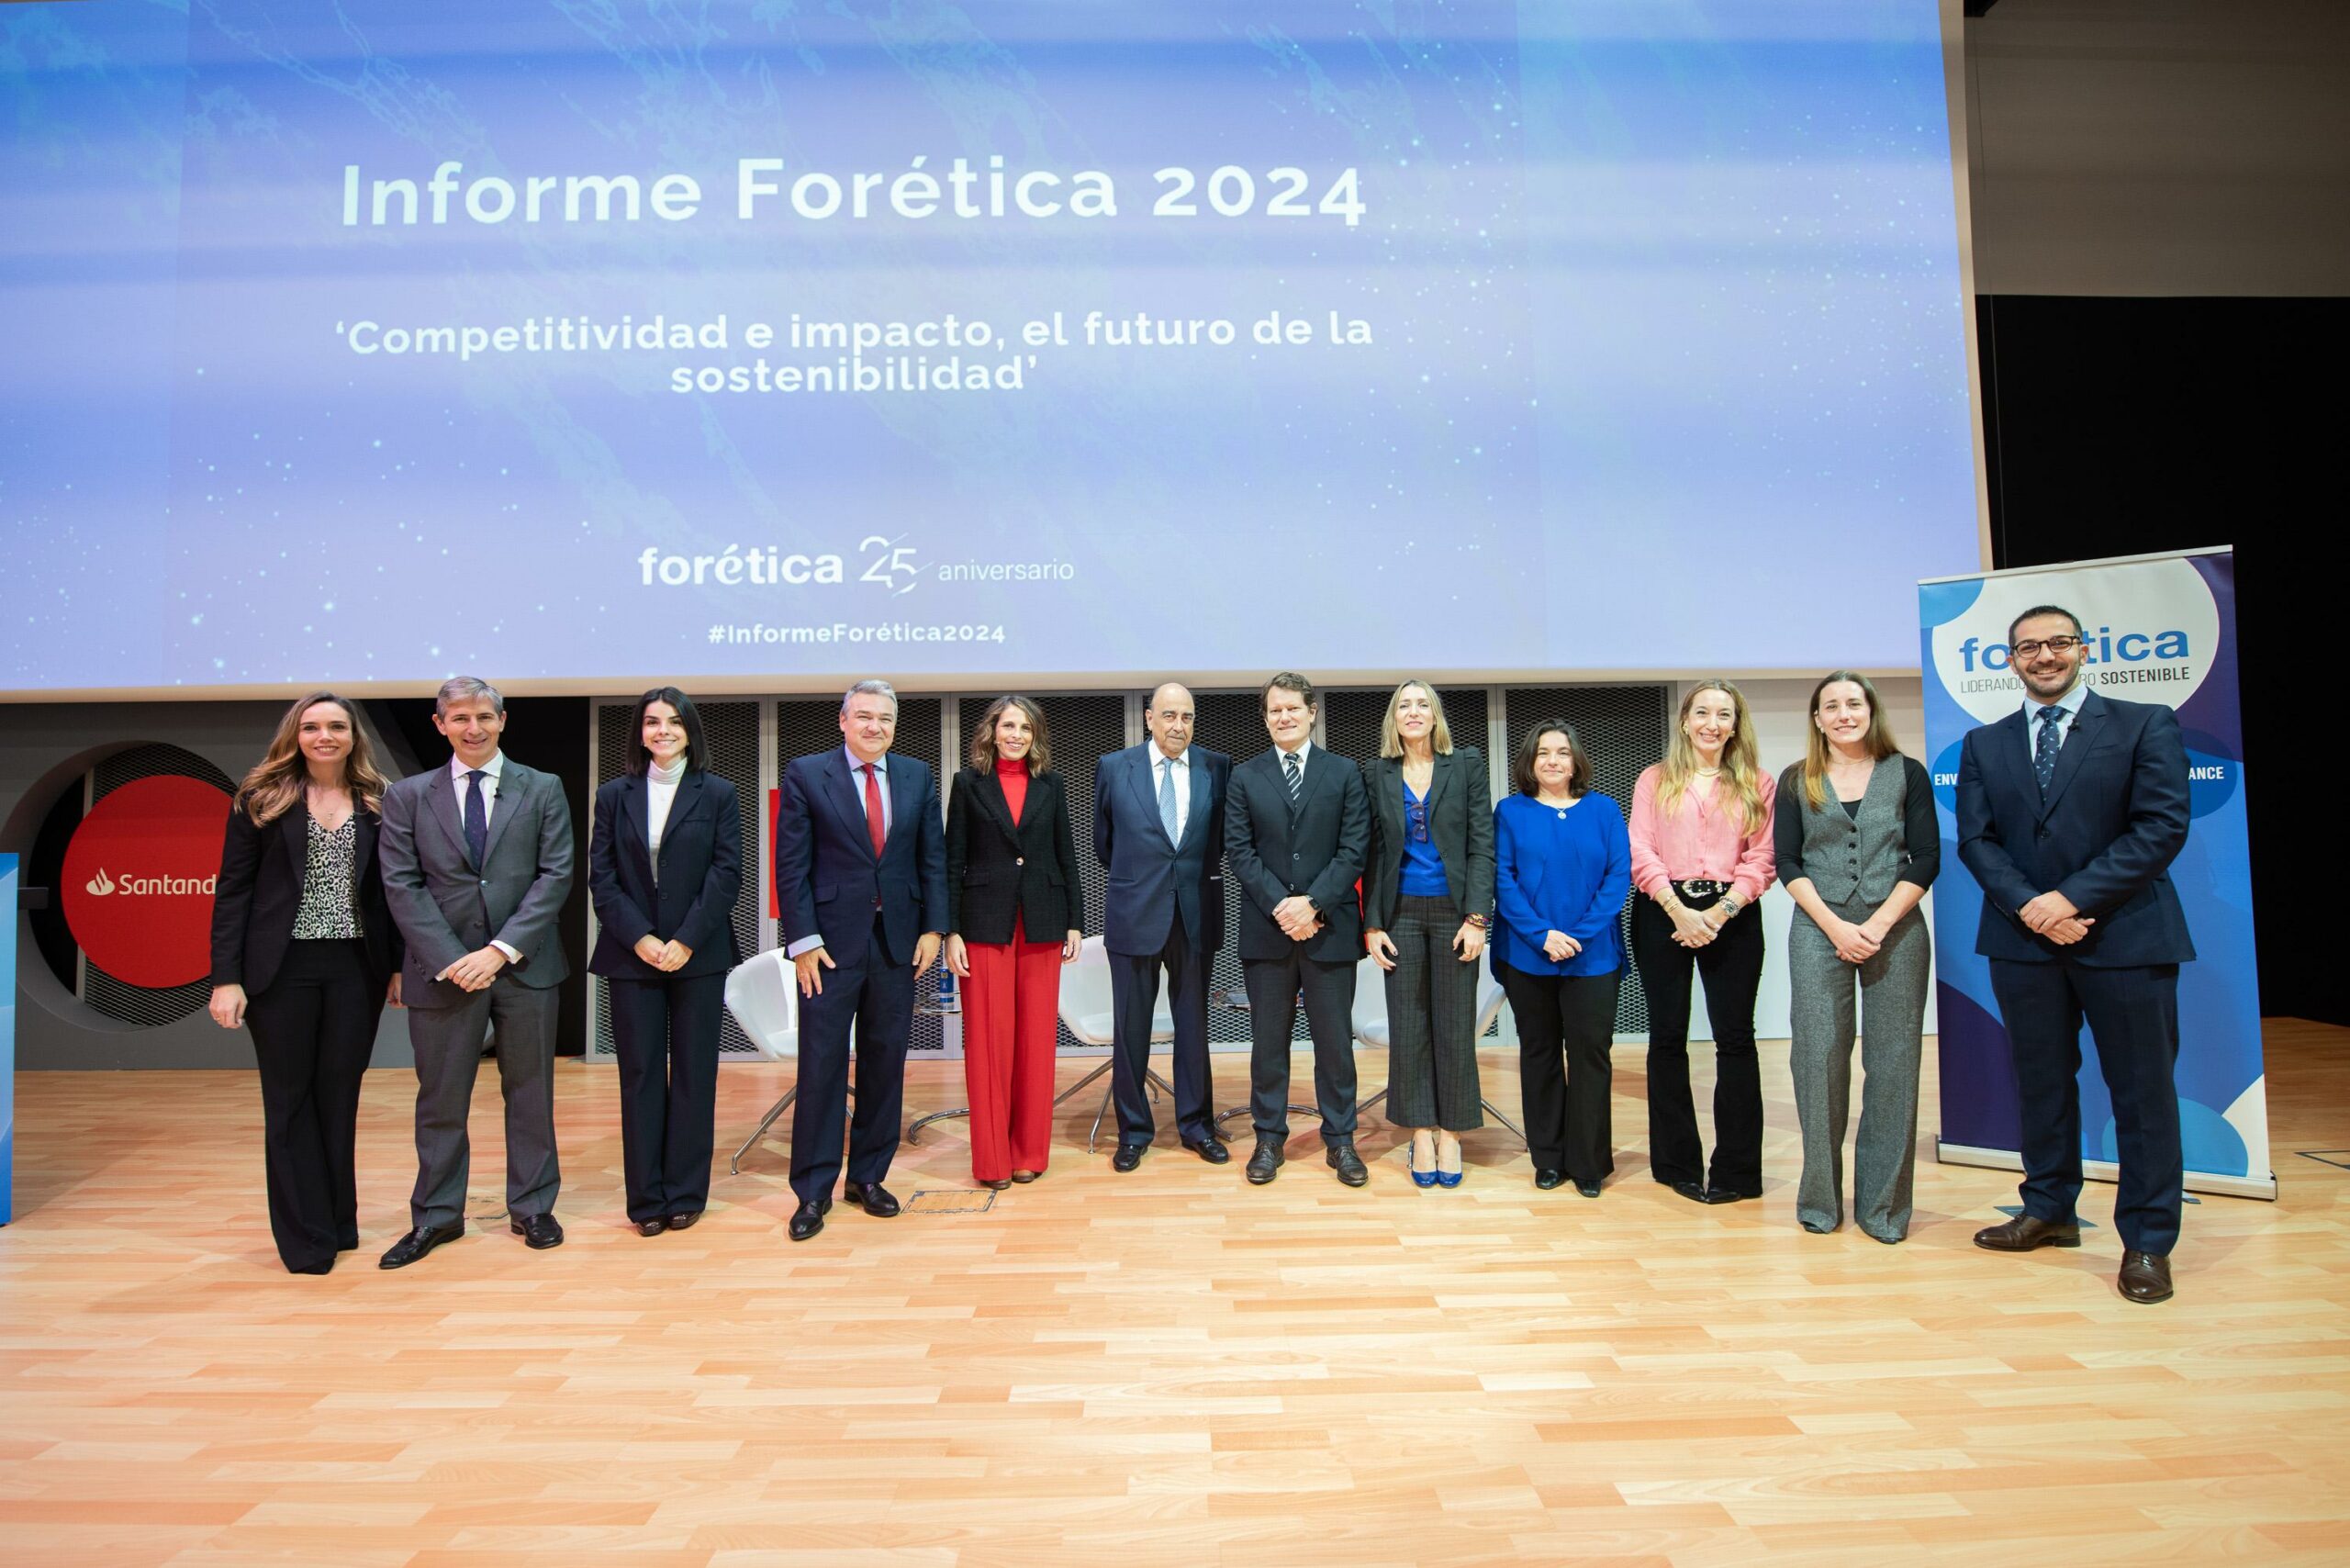
Foto institucional del evento de Informe Forética 2024 Sobre ForéticaForética es la principal organización de sostenibilidad y responsabilidad social empresarial en España. Su misión es integrar los aspectos sociales, ambientales y de buen gobierno en la estrategia empresarial. Actualmente, cuenta con más de 200 socios y lidera iniciativas nacionales e internacionales para promover la sostenibilidad en el ámbito empresarial. El concepto de sostenibilidad ha evolucionado hacia un enfoque centrado en la competitividad y el rendimiento de las organizaciones, superando la mera priorización del cumplimiento normativo. Esto ha impulsado a empresas e inversores a asumir un papel de liderazgo y consolidarse como actores clave de confianza ante la ciudadanía. Esta es una de las principales conclusiones del Informe Forética 2024, que desde su primera edición en 2002 ha seguido el desarrollo de la sostenibilidad y el impacto de diversos actores – gobiernos, reguladores, empresas, inversores y sociedad civil – en su avance, marcado por fases de aceleración y desaceleración. El informe destaca una estrecha relación entre la sostenibilidad de los países y el desempeño de sus empresas en términos de competitividad. Los países más competitivos suelen ser los más sostenibles. Además, las empresas con mejores resultados en sostenibilidad han experimentado un aumento en sus valores de mercado, con una prima media del 14,3% a nivel global y de hasta el 30% en Europa. En cuanto a la perspectiva ciudadana, el informe revela que, aunque persiste la polarización, ocho de cada diez ciudadanos consideran que la sostenibilidad no tiene una ideología política asociada, y coinciden en que el cambio climático es un fenómeno científicamente probado. En términos de consumo, también ocho de cada diez ciudadanos prefieren productos y marcas sostenibles, y un tercio estaría dispuesto a pagar más por ellos. Sin embargo, la inflación y la creciente percepción de "greenwashing" están moderando este impulso. Una novedad en esta edición del informe es el análisis de los avances de España desde 1999 hasta 2024 en áreas sociales, ambientales y económicas. Entre los logros destacan la reducción de casi tres toneladas de gases de efecto invernadero per cápita, el aumento de la energía renovable, la incorporación de más mujeres a puestos directivos, la reducción de la brecha digital, y un mayor empleo e inclusión para personas con discapacidad. La presentación del informe, que ha contado con la colaboración de empresas como Ecoembes, MSD, Santander España y SAP, marca el cierre del 25º aniversario de Forética, que ha sido testigo de grandes hitos en la sostenibilidad empresarial a lo largo de este tiempo. Puedes ver y descargar el informe en este enlace.
18 Diciembre 2024
Jarana
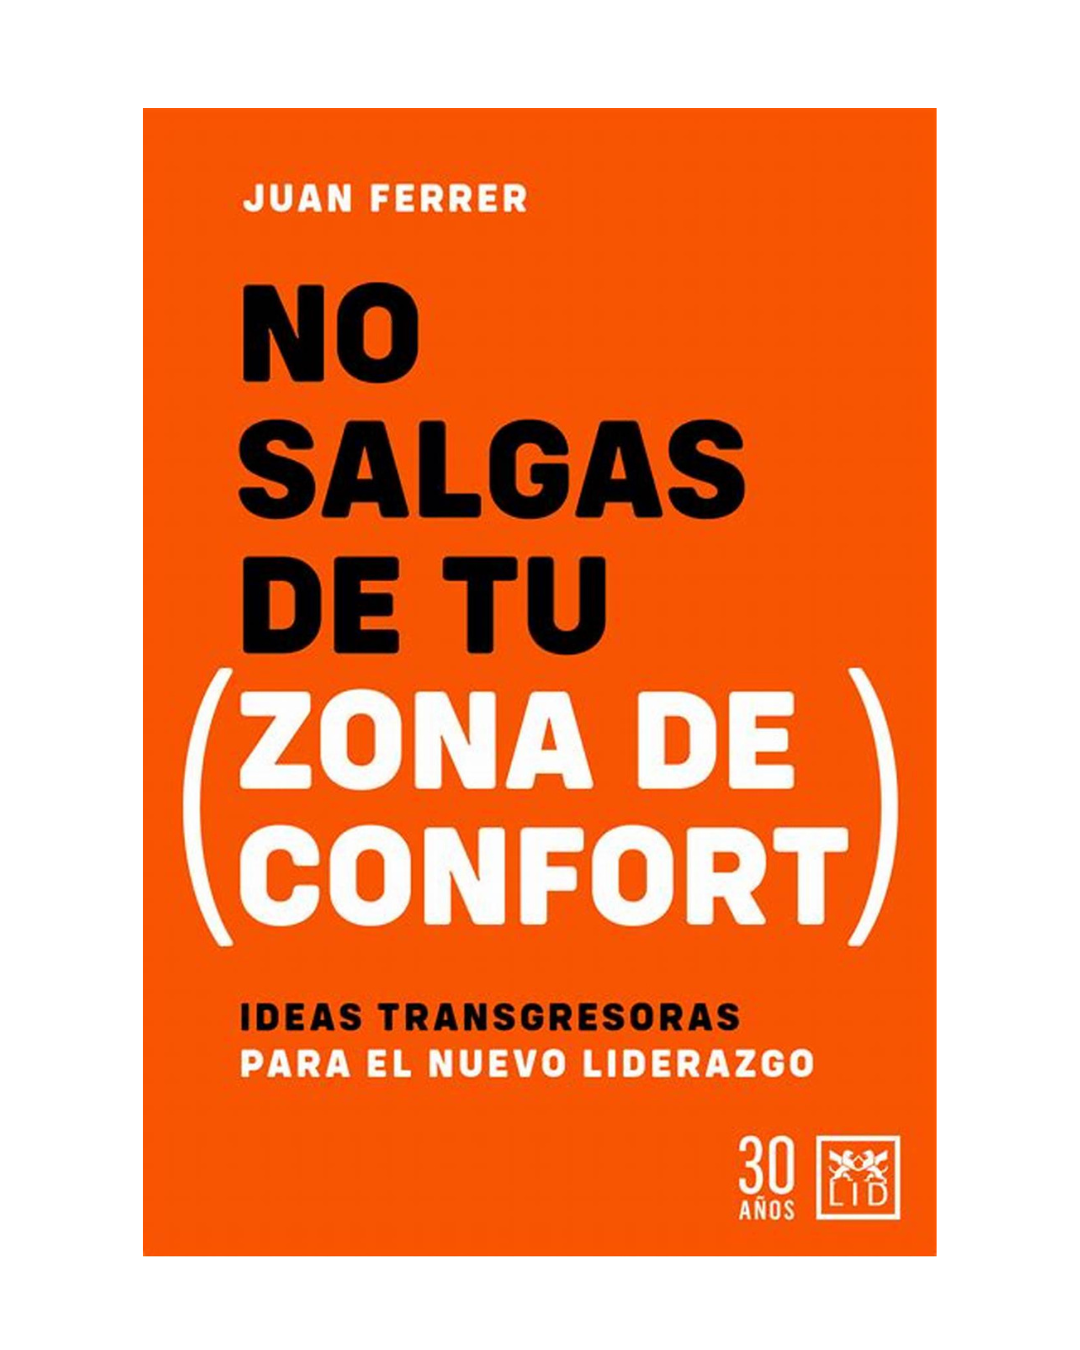
¿Por qué salir de la zona de confort? ¿Es lo mismo confort que conformismo? ¿Es posible liderar sin resistirse al cambio? ¿Deben las empresas ir más allá de la felicidad de sus empleados? ¿La adaptación sigue siendo clave para la supervivencia de una empresa? Estas y otras preguntas son analizadas y desafiadas por el autor, quien invita a reflexionar y descubrir nuevas perspectivas. Vivimos en un mundo donde a menudo aceptamos ideas y filosofías sin cuestionarlas, convirtiéndonos más en repetidores que en pensadores. Esto tiene un gran impacto en cómo abordamos los desafíos y oportunidades. El libro presenta ideas transgresoras, como «No existe la resistencia al cambio como tal» o «Todos deben ser líderes dentro de una organización». Estas no son técnicas de marketing, sino conclusiones de un análisis profundo y contrastado que desafían creencias tradicionalmente aceptadas. El objetivo es ofrecernos una nueva visión sobre conceptos que influyen en nuestras decisiones, comportamientos y la forma en que enfrentamos el mundo. Recomendamos este libro a cualquier persona que quiera cuestionar su forma de pensar y mejorar su liderazgo, tanto personal como hacia los demás. Juan Ferrer, el autor de esta obra, es experto en Gestión del Cambio a través de las personas en organizaciones que necesitan adaptarse debido a estancamiento, conflictos internos o la implementación de nuevas tecnologías. Licenciado en Ciencias Económicas y Empresariales por la Universidad Complutense de Madrid, y formado en liderazgo en la Harvard Kennedy School, se especializa en desarrollar liderazgo organizacional mediante la cultura bottom-up y la inteligencia colectiva, impulsando el talento y las ideas del capital humano. Con experiencia en coaching ejecutivo, formación en habilidades directivas y consultoría en gestión del cambio, ha trabajado con empresas como JTI, SABMiller, Pernod Ricard, Audi y Deusto Business School. Es coach certificado PCC con más de 2400 horas de sesiones, autor de "Gestión del Cambio" (LID), y conferencista habitual en eventos y medios de comunicación. Actualmente trabaja entre España y Latinoamérica, impulsando el cambio en empresas.
17 Diciembre 2024
Rincón del CISO
Tom Savage, Vicepresidente Senior y Asesor General de Red Hat La ciberseguridad en Europa está avanzando hacia un nuevo capítulo con la Ley de Ciberresiliencia, que entrará en vigor el próximo 10 de diciembre de 2024 y será de aplicación plena a partir del 11 de diciembre de 2027. Esta normativa supone un cambio significativo para las empresas que operan en la Unión Europea, y resulta esencial comprender su impacto tanto para las organizaciones como para los usuarios finales. Desde Red Hat, estamos preparados para ayudar en esta nueva realidad y facilitar el cumplimiento de los requisitos establecidos. Un marco legislativo para fortalecer la ciberseguridad La Ley de Ciberresiliencia es un marco sólido cuyo objetivo es reforzar la ciberseguridad de productos con componentes digitales, abarcando desde dispositivos domésticos inteligentes hasta sistemas complejos en infraestructuras críticas nacionales. Esta legislación establece exigentes requisitos de seguridad para los productos que se comercialicen en la UE, asegurando que fabricantes, importadores y distribuidores garanticen ciberresiliencia integral durante todo el ciclo de vida de sus productos. Gracias a estas medidas, el ecosistema digital será más seguro y resiliente, minimizando vulnerabilidades y reduciendo los riesgos para empresas y clientes. Sin embargo, esta normativa también introduce nuevas responsabilidades para las organizaciones que utilizan software de código abierto en sus productos. Implicaciones para las empresas Las organizaciones deberán garantizar que los productos en el mercado europeo cumplan con los estándares y requisitos establecidos por la ley. Esto exigirá procesos de adquisición más rigurosos y verificaciones de seguridad tanto en hardware, software como en servicios de soporte en la nube. Para aquellas empresas que dependen del código abierto en sus productos, esto implica una mayor responsabilidad en la verificación de seguridad y una colaboración más estrecha con proveedores que puedan respaldar el cumplimiento normativo. En este sentido, Red Hat está comprometido con el código abierto como impulsor de una innovación resiliente. Más allá de asegurar que productos como Red Hat Enterprise Linux, Red Hat OpenShift Container Platform y Red Hat Ansible Automation Platform cumplan con los requisitos de la ley, colaboramos activamente con legisladores europeos y organismos de normalización para incorporar las mejores prácticas del código abierto y proteger a las comunidades upstream del alcance de esta legislación. Apoyo al ecosistema de código abierto El 97% de la infraestructura informática actual se apoya en software de código abierto, cuya evolución depende de comunidades descentralizadas de desarrolladores voluntarios. Sin embargo, estas comunidades pueden no disponer de los recursos necesarios para cumplir con las exigencias de la Ley de Ciberresiliencia o garantizar el cumplimiento en las etapas posteriores (downstream). Como resultado, existe el riesgo de fragmentación o abandono de proyectos esenciales. En Red Hat, trabajamos para proteger y apoyar estas comunidades. Junto a organizaciones líderes como Open Forum Europe, Linux Foundation, Eclipse Foundation, Open Source Initiative y Apache Software Foundation, promovemos medidas que salvaguarden los proyectos upstream y el ecosistema de código abierto de los efectos adversos de requisitos normativos demasiado estrictos. Colaboración y compromiso Creemos que la colaboración es clave para fortalecer el ecosistema de código abierto. Invitamos a las organizaciones a participar activamente en comunidades upstream, a contribuir en proyectos que desarrollen herramientas y prácticas orientadas al cumplimiento de la normativa y a apostar por soluciones empresariales basadas en código abierto seguro y compatible con la ley. Nuestro compromiso con la excelencia y la seguridad del código abierto garantiza que las organizaciones puedan confiar en plataformas robustas y resilientes, cumpliendo con la Ley de Ciberresiliencia sin sacrificar la flexibilidad ni la innovación. En un entorno donde la ciberseguridad es cada vez más prioritaria, Red Hat se posiciona como el nexo entre el código abierto y la seguridad empresarial, ayudando a las organizaciones a liderar en un mundo donde la ciberresiliencia ya no es opcional, sino una necesidad ineludible.
17 Diciembre 2024

Jarana
Fundación MAPFRE ha anunciado hoy el nombramiento de Elvira Vega García como su nueva directora general. Este relevo se produce tras la salida de Julio Domingo Souto, quien dejará su cargo el próximo 10 de marzo al alcanzar la edad estipulada en los estatutos de la organización para su jubilación como ejecutivo. Con una sólida trayectoria profesional y una visión alineada con los valores y objetivos de Fundación MAPFRE, Elvira Vega asume este importante liderazgo en un momento clave para la entidad. La fundación, reconocida por su compromiso social, seguirá impulsando sus proyectos globales en áreas como la educación, la salud, la seguridad vial y el bienestar social bajo la dirección de Vega. Por su parte, Julio Domingo Souto cierra una etapa de dedicación y éxito al frente de Fundación MAPFRE, dejando un legado marcado por su liderazgo cercano y los logros alcanzados durante su gestión. La institución le ha agradecido su impecable labor y su compromiso con la misión de la fundación. Este cambio de liderazgo refuerza la apuesta de Fundación MAPFRE por seguir evolucionando y respondiendo a los desafíos sociales con energía renovada y una visión de futuro.
17 Diciembre 2024
Sin categoría
Según un informe del grupo Center for Youth and AI, la mayoría de los adolescentes considera que abordar los riesgos asociados a la Inteligencia Artificial (IA) debería ser una prioridad para los legisladores. La IA está cada vez más presente en todos los aspectos de la vida, desde el trabajo y los estudios hasta el ocio y las relaciones sociales. Niños y adolescentes también han adoptado esta tecnología, usándola incluso para resolver tareas escolares. Sin embargo, su creciente uso ha desatado debates sobre los posibles riesgos que conlleva. Un estudio reciente realizado por el Center for Youth and AI junto con YouGov ha revelado las percepciones de los adolescentes sobre esta tecnología. La encuesta, realizada entre julio y agosto de este año con 1.017 jóvenes de entre 13 y 18 años, muestra que el 80% considera que los riesgos de la IA deben ser una prioridad para los legisladores, superando temas como la desigualdad social (78%) y el cambio climático (77%). Los principales riesgos que preocupan a los adolescentesEntre las inquietudes de los jóvenes, la desinformación ocupa el primer lugar, con un 59% de los encuestados señalándola como su mayor preocupación. Los deepfakes (contenido falso creado con IA) le siguen de cerca con un 58%. Además, un 47% teme que, en algún momento, la IA avanzada escape al control humano. Saheb Gulati, cofundador del Center for Youth and AI y de 17 años, destaca que los adolescentes actuales, al haber crecido rodeados de tecnología digital, han reflexionado sobre sus impactos sociales más que generaciones anteriores. Su compañero y también cofundador, Jason Hausenloy, subraya que el informe busca asegurar que los adolescentes estén representados y protegidos en el ámbito de la IA. Uso de la IA en el arte y las relacionesAunque los riesgos generan inquietud, muchos adolescentes ven aspectos positivos en el uso de la IA, especialmente en el ámbito artístico. Según la encuesta, el 57% apoya la creación de arte, cine y música generados con esta tecnología, mientras que solo un 26% se opone. Por otro lado, menos de un tercio expresó preocupación por posibles violaciones de derechos de autor relacionadas con la IA. En cuanto a las relaciones con herramientas como los chatbots, el panorama está más dividido: el 46% considera aceptable interactuar y entablar una "amistad" con un chatbot, mientras que el 44% lo ve inaceptable. Este informe ofrece una valiosa perspectiva sobre cómo los adolescentes, como generación profundamente conectada con la tecnología, perciben tanto los riesgos como las oportunidades que plantea la IA.
17 Diciembre 2024
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

