ESG
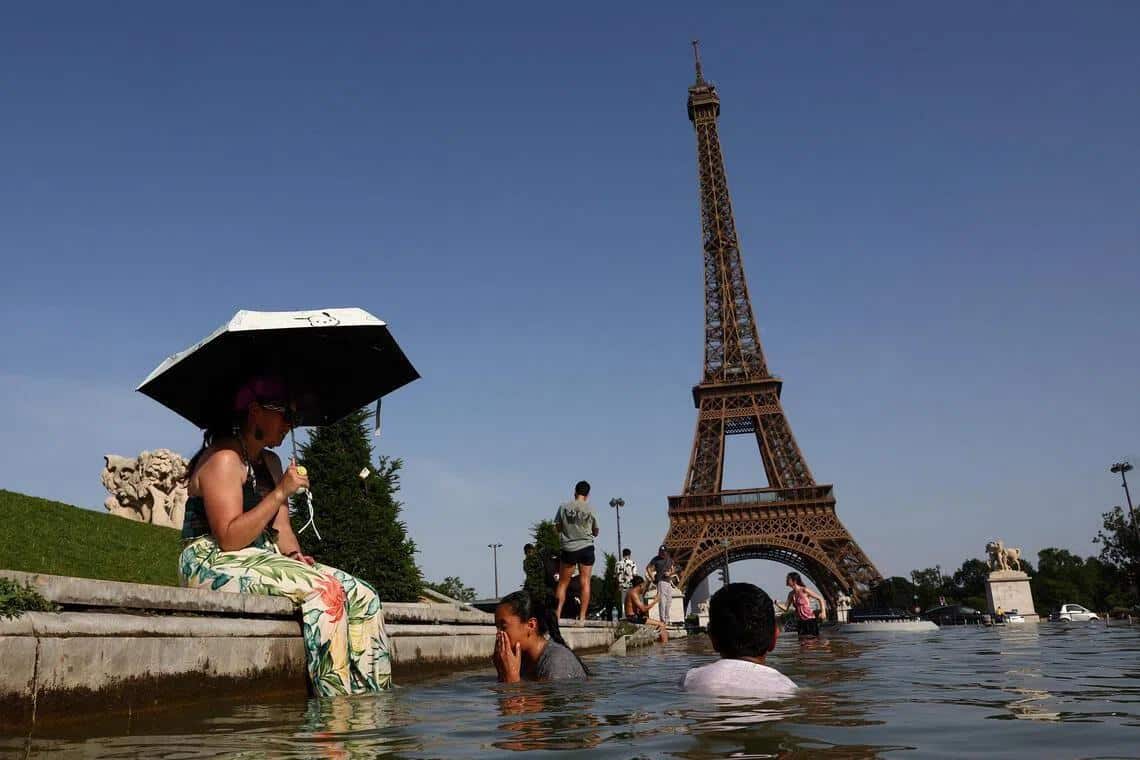
Europa afronta una de las olas de calor más intensas registradas a finales de junio, con temperaturas extremas en España, Francia, Reino Unido, Italia y los Balcanes. El episodio, iniciado alrededor del 20 de junio, ha batido récords históricos, tensionado sistemas sanitarios, afectado al transporte y elevado el riesgo de incendios forestales. La Organización Meteorológica Mundial advierte de que esta ola de calor está teniendo impactos directos en la salud humana, los ecosistemas, la agricultura, las infraestructuras y la productividad laboral. En Francia, las autoridades han registrado alrededor de 1.000 muertes por encima de lo habitual durante el episodio, con especial incidencia entre personas mayores. En España, también se han notificado cientos de posibles fallecimientos vinculados al calor, mientras Italia mantiene alertas rojas en varias ciudades y los Balcanes afrontan incendios favorecidos por las altas temperaturas. El Reino Unido, menos acostumbrado a este tipo de episodios, también ha marcado máximos históricos para junio, con temperaturas superiores a los 36 ºC. Alemania, Polonia, Hungría y República Checa han registrado igualmente récords nacionales, en algunos casos por encima de los 40 ºC. Más allá del impacto meteorológico, la crisis vuelve a situar el clima extremo en el centro de la agenda ESG. Las empresas se enfrentan a un nuevo escenario en el que la adaptación climática ya no puede limitarse a la reducción de emisiones. La protección de los trabajadores, la continuidad operativa, la eficiencia energética de los edificios, la gestión del agua y la resiliencia de la cadena de suministro se convierten en factores críticos de sostenibilidad. Según World Weather Attribution, este tipo de episodios se ha vuelto mucho más probable e intenso por el calentamiento global provocado por las emisiones de combustibles fósiles. El organismo señala que las temperaturas registradas estos días en Europa habrían sido prácticamente imposibles hace unas décadas. La ola de calor también abre un debate sobre salud laboral. En sectores como construcción, logística, agricultura, transporte, industria o servicios urbanos, las temperaturas extremas obligan a revisar protocolos, horarios, pausas, hidratación, climatización y medidas de prevención. En términos ESG, la “S” de social gana peso ante un riesgo climático que afecta directamente a la seguridad y bienestar de las personas. El episodio confirma que la adaptación climática será una prioridad creciente para gobiernos, ciudades y compañías. La pregunta ya no es solo cómo reducir la huella ambiental, sino cómo preparar organizaciones, infraestructuras y comunidades para un clima cada vez más extremo.
30 Junio 2026
Jarana
Regusa ha incorporado a Pablo García García como nuevo Director de Tecnología e Innovación, una posición desde la que liderará las iniciativas tecnológicas y de transformación digital de la compañía. García asume esta nueva responsabilidad con el objetivo de impulsar la innovación, la modernización de procesos y la generación de valor a través de la tecnología, contribuyendo al desarrollo estratégico de la organización. El directivo ha iniciado esta nueva etapa profesional tras una trayectoria vinculada al ámbito tecnológico, afrontando el reto con la misión de seguir fortaleciendo la capacidad de innovación de Regusa y acompañar a la compañía en sus próximos desafíos de crecimiento y transformación. Con este nombramiento, Regusa refuerza su apuesta por la tecnología y la innovación como palancas clave para su evolución y competitividad.
30 Junio 2026
Rincón del CISO
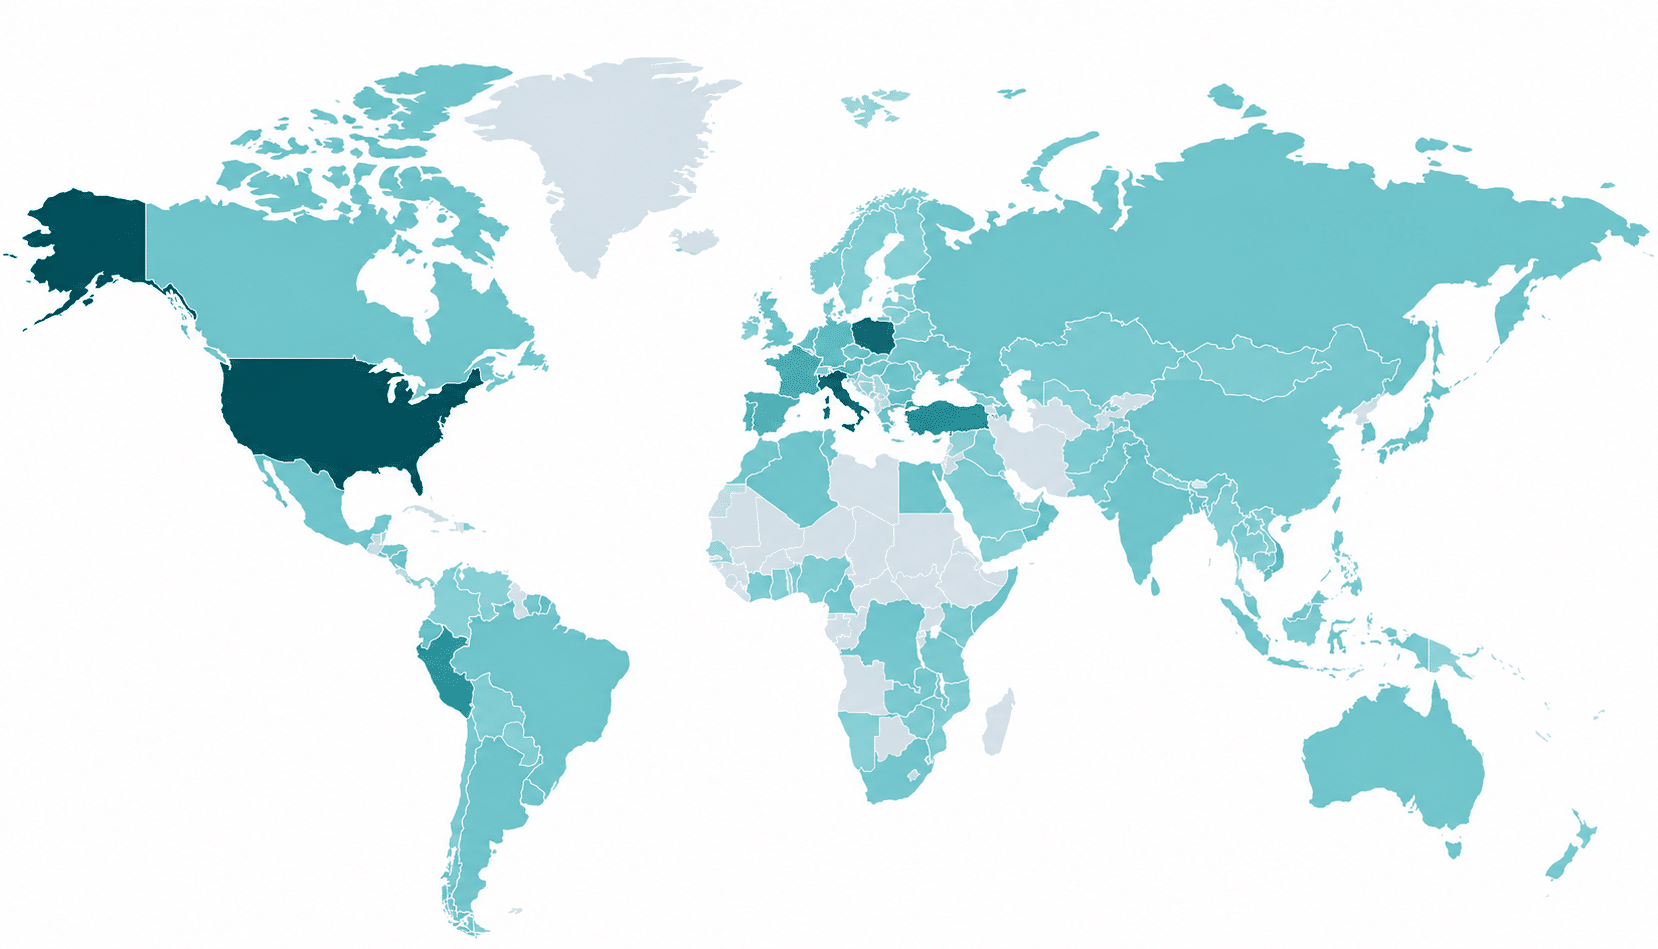
Una nueva ofensiva internacional contra el cibercrimen ha conseguido debilitar dos de las infraestructuras de malware más activas de los últimos años. La conocida como Operación Endgame ha permitido intervenir los servidores utilizados por Amadey y Stealc, dos plataformas de malware como servicio (MaaS) ampliamente empleadas por grupos criminales para infectar equipos y sustraer información sensible. La actuación ha contado con la participación de investigadores de ESET, junto con Microsoft, Europol y diversas fuerzas de seguridad internacionales, además de compañías especializadas en inteligencia de amenazas. España, entre los países con mayor actividad de Amadey Uno de los datos más llamativos del análisis es la posición de España dentro del mapa mundial de infecciones detectadas por Amadey. Según la telemetría recopilada por ESET, el país se sitúa entre los cinco con mayor número de detecciones, junto a India, Turquía, Egipto y México. En el caso de Stealc, la mayor actividad se concentró en Estados Unidos, Polonia e Italia, aunque su distribución también ha sido global. Un golpe contra la infraestructura del cibercrimen El objetivo principal de la operación consistió en inutilizar los servidores de mando y control (C&C) que utilizaban ambas amenazas para comunicarse con los equipos infectados. Para ello, ESET aportó años de trabajo de investigación, incluyendo indicadores técnicos, claves de cifrado, identificadores de campañas, información sobre servidores comprometidos y miles de muestras analizadas automáticamente para facilitar la identificación de la infraestructura empleada por los atacantes. Toda esta inteligencia permitió a las fuerzas de seguridad localizar y actuar con mayor rapidez sobre los sistemas utilizados por los operadores del malware. Dos amenazas vendidas como un servicio Amadey y Stealc representan el modelo de negocio conocido como Malware-as-a-Service (MaaS), una modalidad que permite a delincuentes sin grandes conocimientos técnicos alquilar herramientas listas para lanzar campañas maliciosas. Amadey funciona principalmente como un cargador de malware (loader), capaz de instalar otras amenazas en los equipos comprometidos y añadir funciones de acceso remoto o robo de información. Stealc, por su parte, está especializado en el robo de datos. Su objetivo son las credenciales almacenadas en navegadores, clientes de correo electrónico, archivos de criptomonedas, cookies, plataformas de videojuegos y otra información de valor económico. Falsas actualizaciones y software pirateado La investigación revela que ambas amenazas se distribuían mediante diferentes técnicas de ingeniería social. Entre los métodos más frecuentes destacan las falsas actualizaciones de programas, instaladores de software pirateado y otros cargadores de malware utilizados para iniciar la infección. Una vez comprometido el dispositivo, los delincuentes obtenían acceso a información personal y corporativa que posteriormente podía utilizarse para fraudes, extorsiones o nuevos ataques. El mercado del malware sigue evolucionando Aunque la desarticulación de esta infraestructura supone un importante revés para los operadores de Amadey y Stealc, los expertos advierten de que el ecosistema del malware como servicio continúa creciendo y adaptándose rápidamente. Desde ESET aseguran que seguirán monitorizando ambas familias de malware para detectar posibles intentos de reconstruir su infraestructura y anticiparse a futuras campañas, en un contexto donde la colaboración internacional entre empresas tecnológicas y fuerzas de seguridad se ha convertido en una de las herramientas más eficaces para combatir el cibercrimen organizado.
29 Junio 2026
ESG
Durante años, la conversación sobre inteligencia artificial en las empresas ha girado en torno a una pregunta casi inevitable: ¿cuándo? Cuando adoptarla, cuándo escalarla, cuándo no quedarse atrás. Esa fase, en buena medida, ya ha quedado superada. La IA ha dejado de ser una promesa tecnológica para convertirse en una realidad operativa dentro de muchas organizaciones. El verdadero reto ya no es solo desplegarla, sino gobernarla. Los datos del I Barómetro de IA Responsable en las empresas en España, impulsado por Forética desde el Observatorio de IA Responsable, apuntan precisamente en esa dirección. La IA ya está integrada en la operativa de muchas compañías, pero su gestión responsable todavía no avanza al mismo ritmo que su adopción. Y este cambio de pregunta, del “cuándo” al “cómo”, no es menor. Gobernar la IA implica definir quién toma decisiones, con qué criterios se utilizan los sistemas, qué riesgos se evalúan, qué impactos se miden y cómo se rinde cuentas. Uno de los datos más relevantes del Barómetro es que el 57% de las empresas y organizaciones no mide ningún aspecto del impacto ambiental de la IA que utiliza. Esto sucede en un momento en el que el reporting ESG y el cumplimiento de la CSRD aparecen como una de las principales prioridades para los próximos años. Ahí se abre una brecha importante: la distancia entre usar la IA y conocer realmente sus impactos. Porque no basta con incorporar tecnología a los procesos si no somos capaces de medir también su huella, sus efectos sobre las personas y su contribución real a los objetivos de sostenibilidad. Esta brecha no es, en la mayoría de los casos, una falta de voluntad, sino de metodología, capacidades y criterios compartidos. De hecho, la falta de competencias aparece como una de las principales barreras para avanzar en IA Responsable. Las organizaciones no necesitan únicamente más herramientas; necesitan también más criterio para decidir cómo, dónde y para qué usarlas. En este contexto, la regulación está jugando un papel clave. El Reglamento Europeo de IA, junto con las exigencias crecientes en materia de sostenibilidad corporativa, está obligando a ordenar lo que hasta ahora avanzaba, en muchos casos, de forma fragmentada. Puede interpretarse como una carga adicional o como una oportunidad para construir modelos de IA más sólidos, seguros y confiables. Porque la gobernanza de la IA no debería entenderse como un freno a la innovación. Al contrario: bien planteada, puede convertirse en una condición para que esa innovación sea sostenible en el tiempo. Las empresas que avancen en políticas internas, formación, supervisión humana, evaluación de riesgos y métricas de impacto no solo estarán mejor preparadas para cumplir con la regulación. También estarán mejor posicionadas para generar confianza. Y la confianza empieza a ser uno de los grandes activos competitivos de esta nueva etapa. Clientes, empleados, inversores y reguladores van a querer saber cada vez más cómo se usan los sistemas de IA, qué criterios se aplican, qué límites existen y quién responde cuando se producen impactos no deseados. Por eso, la IA Responsable no puede ser un anexo de la agenda de sostenibilidad ni una conversación del área tecnológica: tiene que ser parte de la estrategia. Estamos entrando en una nueva fase. Desplegar IA fue el primer reto. El segundo es más exigente: gobernarla, medir su impacto y responder por sus consecuencias. El Barómetro nos ofrece un punto de partida. A partir de ahí, nos toca convertir ese diagnóstico en acción. Porque la competitividad de los próximos años no dependerá solo de quién adopte antes la inteligencia artificial, sino de quién sea capaz de integrarla mejor: con responsabilidad, con visión a largo plazo y con las personas en el centro. Regina Zavala Responsable de la iniciativa de IA Responsable en Forética.
29 Junio 2026
Jarana
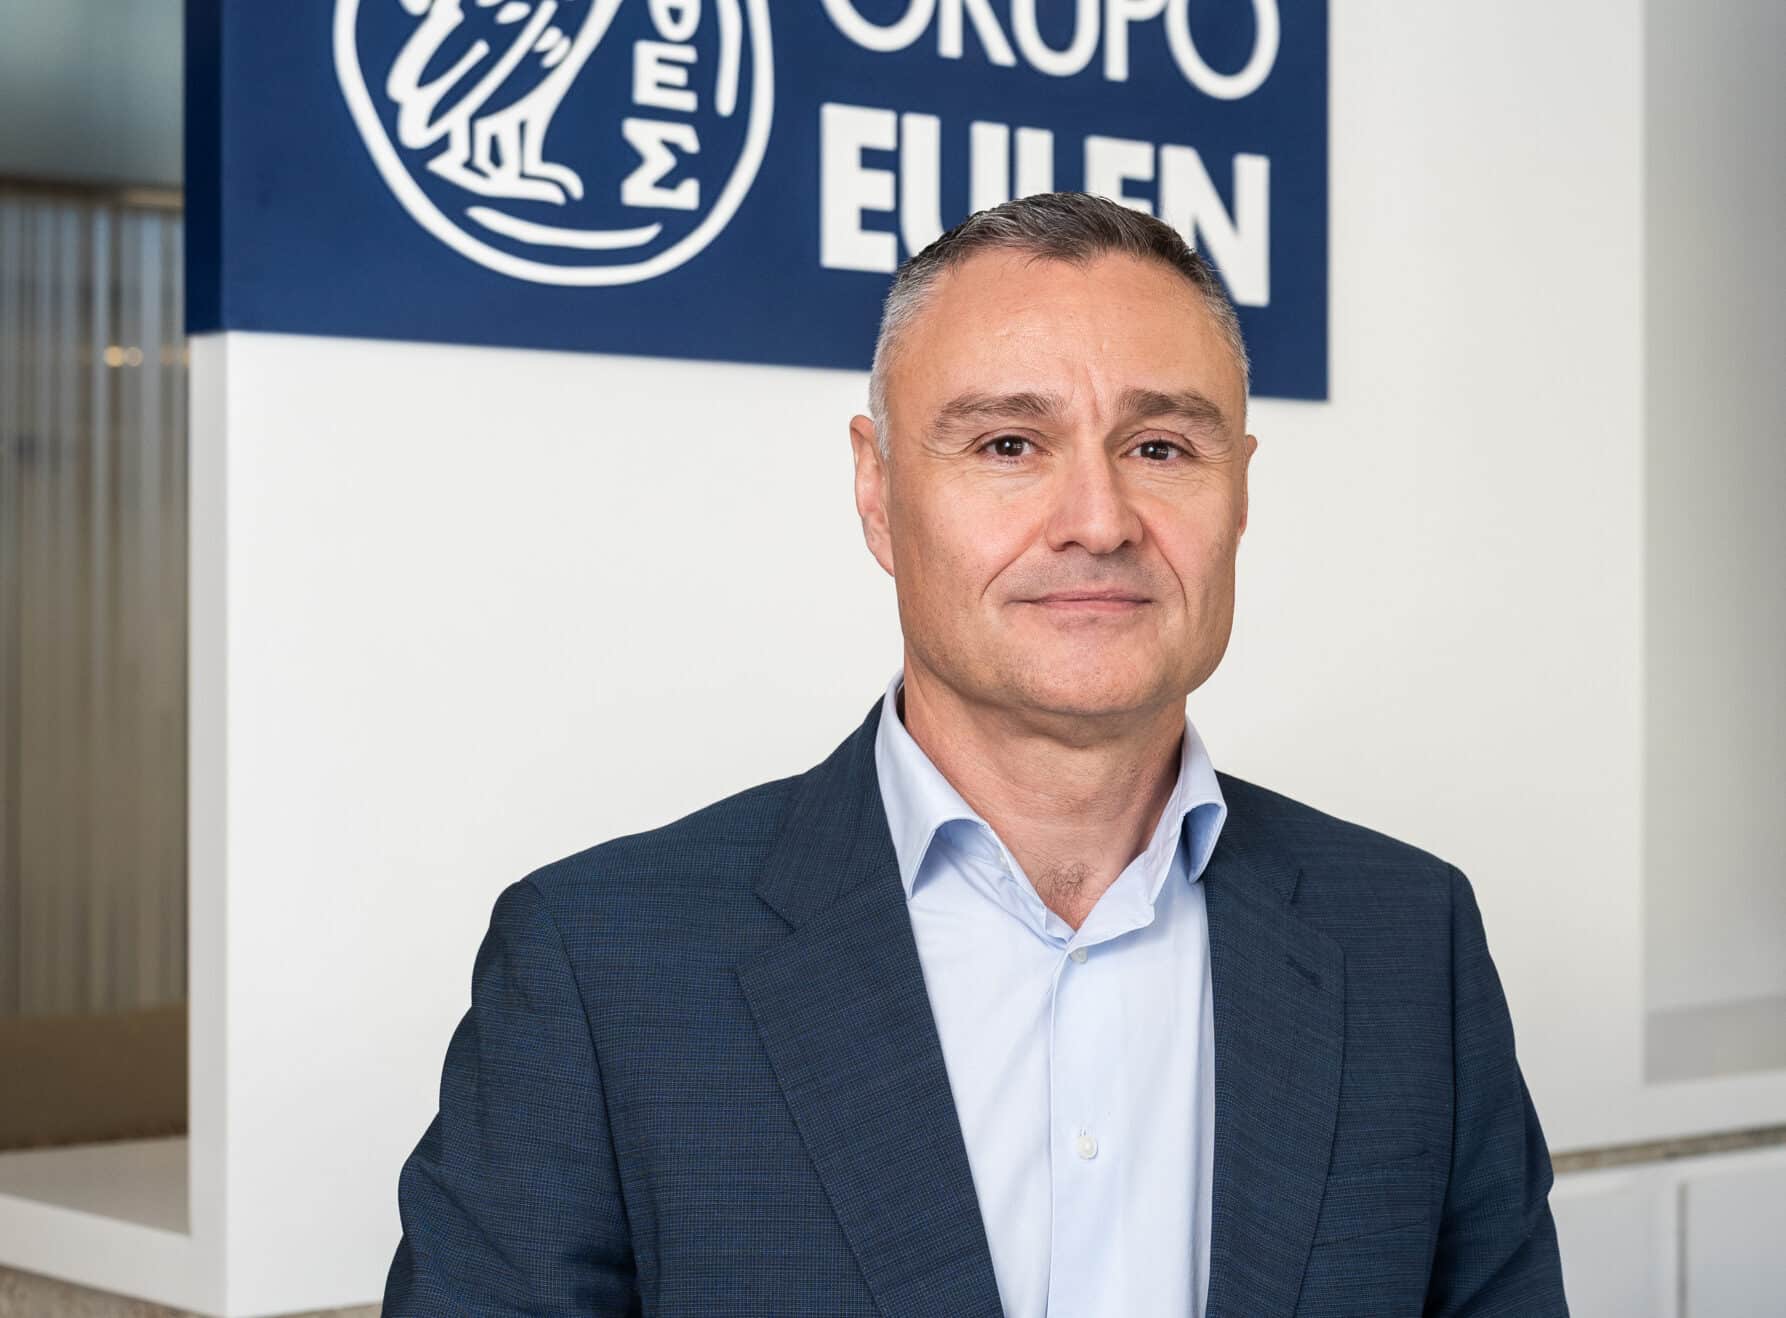
Grupo EULEN ha nombrado a Valeriano López Afán nuevo Director Corporativo de Recursos Humanos, cargo desde el que liderará la estrategia global de gestión de personas de la compañía en los 11 países en los que opera. López Afán se incorporó al Grupo EULEN en 2024 como Director de Relaciones Laborales y, tras esta nueva designación, asumirá la responsabilidad de seguir impulsando el desarrollo del talento, la evolución cultural y los procesos de gestión de personas de la organización. Licenciado en Derecho por la Universidad Complutense de Madrid y Máster en Dirección de Recursos Humanos por CEU-Escuela de Negocios, cuenta con una amplia trayectoria en el sector servicios. Antes de su llegada a EULEN ocupó posiciones directivas en compañías como Multiservicios Aeroportuarios y Clece, ambas pertenecientes al Grupo ACS. Con este nombramiento, Grupo EULEN refuerza su apuesta por un modelo de gestión centrado en las personas, el desarrollo profesional y la cercanía al negocio.
29 Junio 2026
Jarana
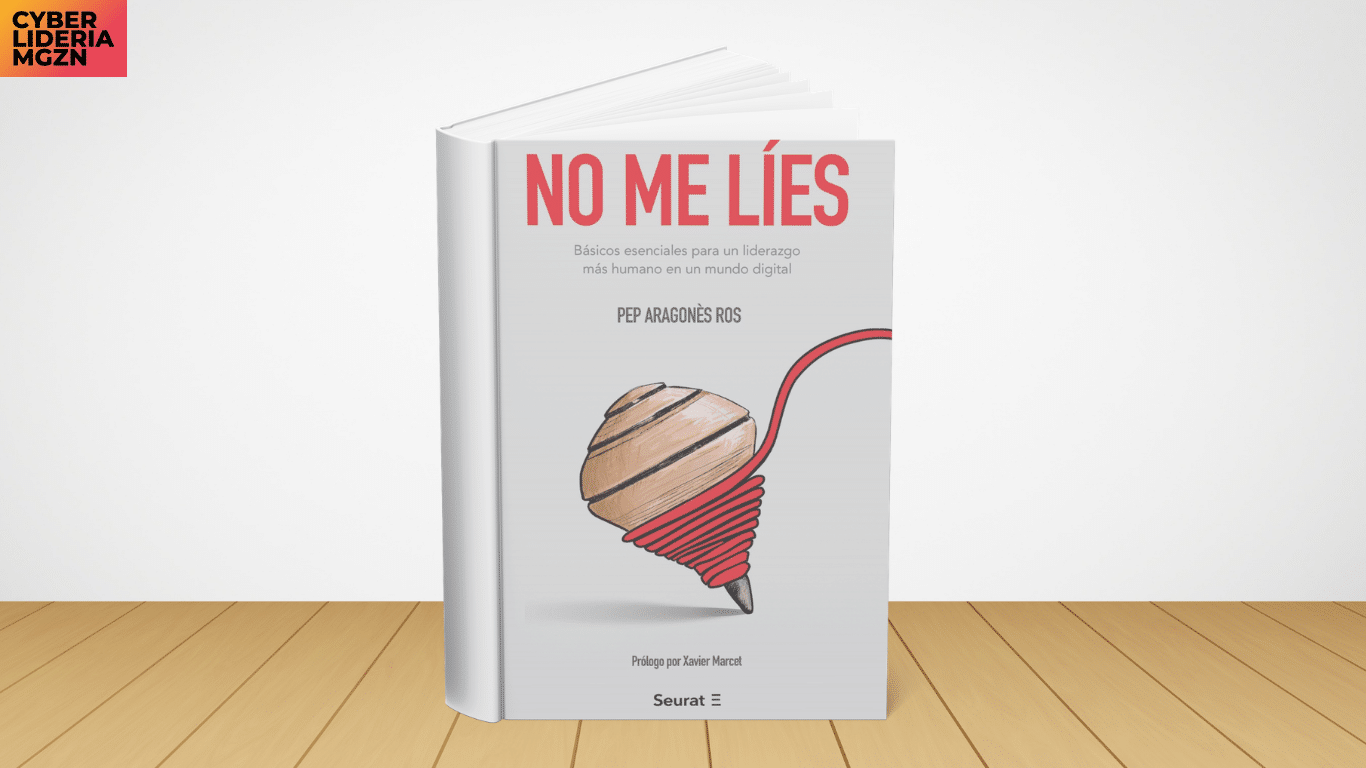
“No me líes”, es un libro que surge de la experiencia personal de su autor en la dirección de equipos en empresas. Valores esenciales como la honestidad, la sinceridad y la confianza en el equipo son las claves del éxito que se nos proponen para conseguir con la mayor efectividad posible los objetivos de cualquier organización. Con un estilo ameno y expresivo, recurriendo a anécdotas propias y aportando consejos y soluciones, “No me líes” se convierte en una aproximación indispensable a un nuevo tipo de liderazgo: el que se basa nuevamente en las relaciones humanas en un mundo cada vez más digitalizado. Pep Aragonés Ros consigue aunar en esta obra rigor expositivo y empatía hacia el lector para convertir este texto en un libro realmente útil, lleno de recursos y que apuesta decididamente por una actitud humana en la manera de relacionarnos en las empresas: mirándonos a los ojos y generando autenticidad y confianza. Autor: Josep Aragonès Ros
29 Junio 2026
Rincón del CISO
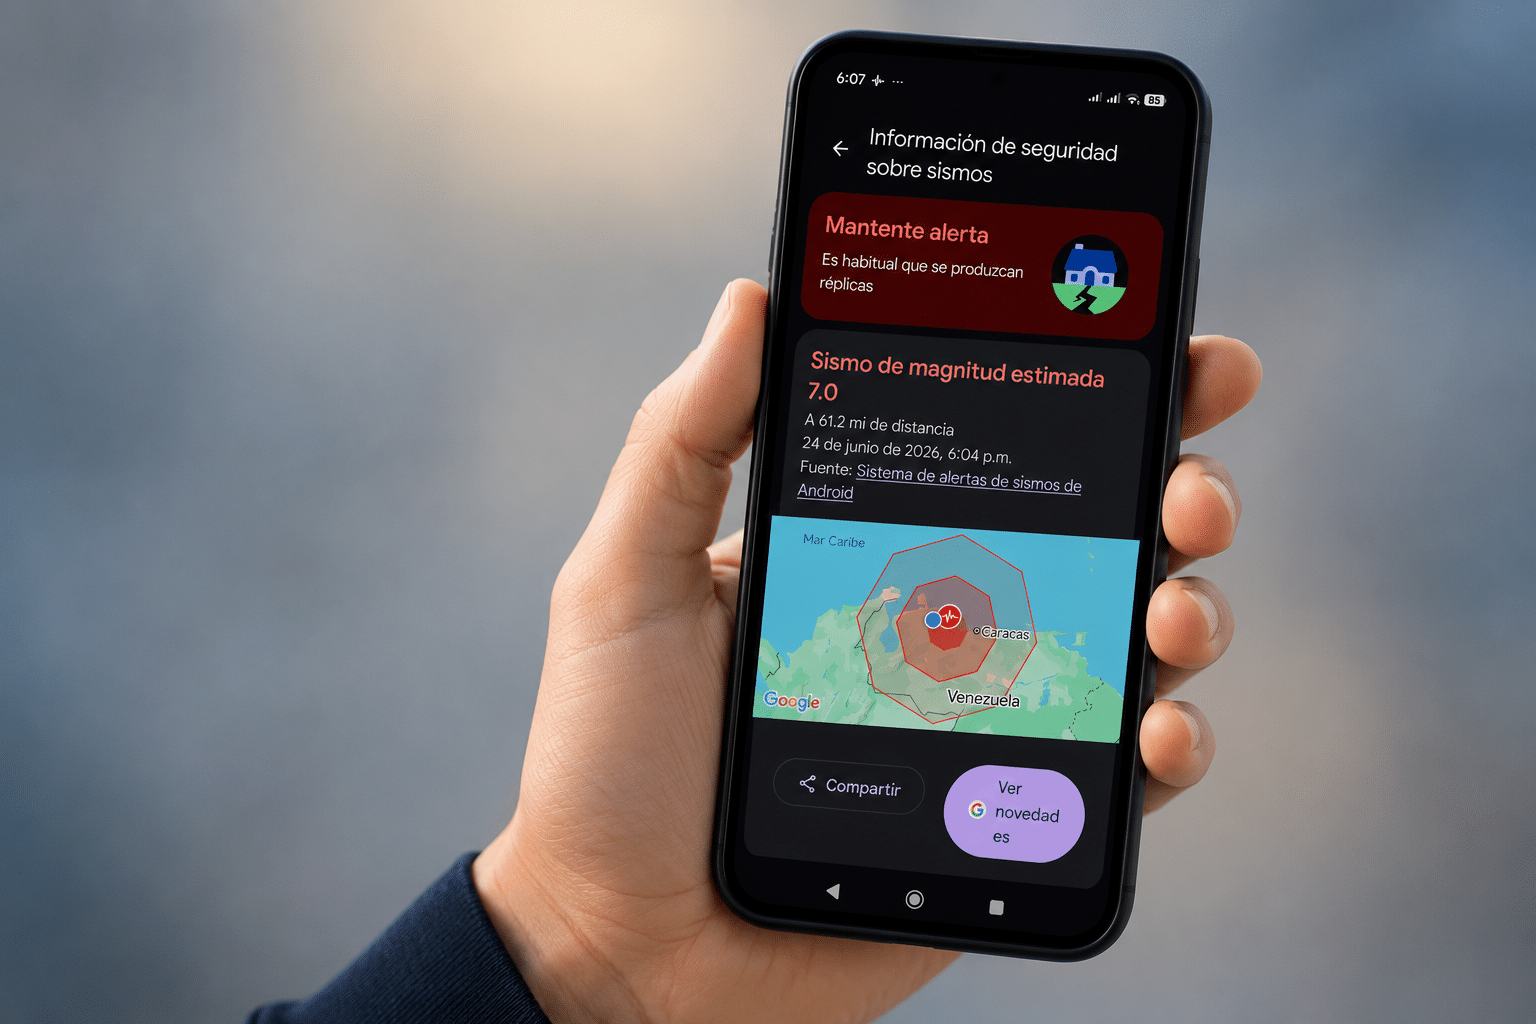
El sistema de alertas sísmicas de Google envió avisos anticipados a miles de usuarios, demostrando el potencial de la tecnología móvil para reducir el impacto de los desastres naturales. Los devastadores terremotos que sacudieron Venezuela han vuelto a poner el foco en una tecnología capaz de marcar la diferencia en situaciones de emergencia. El Sistema de Alertas de Terremotos de Android, desarrollado por Google, consiguió enviar notificaciones a numerosos usuarios segundos antes de que comenzaran los temblores, proporcionando un valioso margen de reacción. Aunque esos segundos puedan parecer escasos, en un terremoto pueden ser suficientes para alejarse de una zona de riesgo, detener una actividad peligrosa o buscar refugio, aumentando las posibilidades de proteger la vida propia y la de quienes se encuentran alrededor. Una red mundial de detección sísmica A diferencia de un sistema capaz de predecir terremotos, la tecnología de Google detecta las primeras ondas sísmicas que se generan tras iniciarse un seísmo y calcula rápidamente su localización e intensidad. Para ello combina información procedente de miles de estaciones sismológicas con los sensores de movimiento integrados en millones de teléfonos Android distribuidos por todo el mundo. Cuando un número suficiente de dispositivos detecta una vibración compatible con un terremoto, el sistema analiza los datos en tiempo real y, si confirma el evento, envía automáticamente una alerta a los usuarios situados en las zonas que podrían verse afectadas. Gracias a esta arquitectura, Android se ha convertido en una de las mayores redes de detección sísmica existentes. Segundos que pueden salvar vidas El principal objetivo del sistema no es anticipar un terremoto antes de que ocurra, sino aprovechar la diferencia de velocidad entre las ondas sísmicas y las comunicaciones digitales. Las primeras ondas viajan más rápido que las destructivas, lo que permite que la alerta llegue antes de que el movimiento más intenso alcance determinadas zonas. Ese pequeño margen puede resultar decisivo para evacuar un edificio, apartarse de ventanas, detener maquinaria o suspender procedimientos críticos. Tras los terremotos registrados en Venezuela, numerosos usuarios compartieron en redes sociales que recibieron la notificación con varios segundos de antelación, tiempo suficiente para abandonar sus viviendas o ponerse a salvo antes de que comenzaran los movimientos más fuertes. La inteligencia artificial y los móviles, aliados frente a las emergencias El episodio también refleja cómo la combinación de sensores, análisis masivo de datos e inteligencia artificial está transformando la gestión de riesgos naturales. Aunque la ciencia sigue sin poder predecir con exactitud cuándo se producirá un terremoto, herramientas como el sistema de alertas de Android permiten ofrecer respuestas mucho más rápidas y coordinadas, reforzando la capacidad de reacción de la población y de los servicios de emergencia. La experiencia vivida en Venezuela demuestra que, en situaciones críticas, la tecnología no evita el desastre, pero sí puede proporcionar un tiempo precioso para actuar cuando cada segundo cuenta.
26 Junio 2026
Jarana
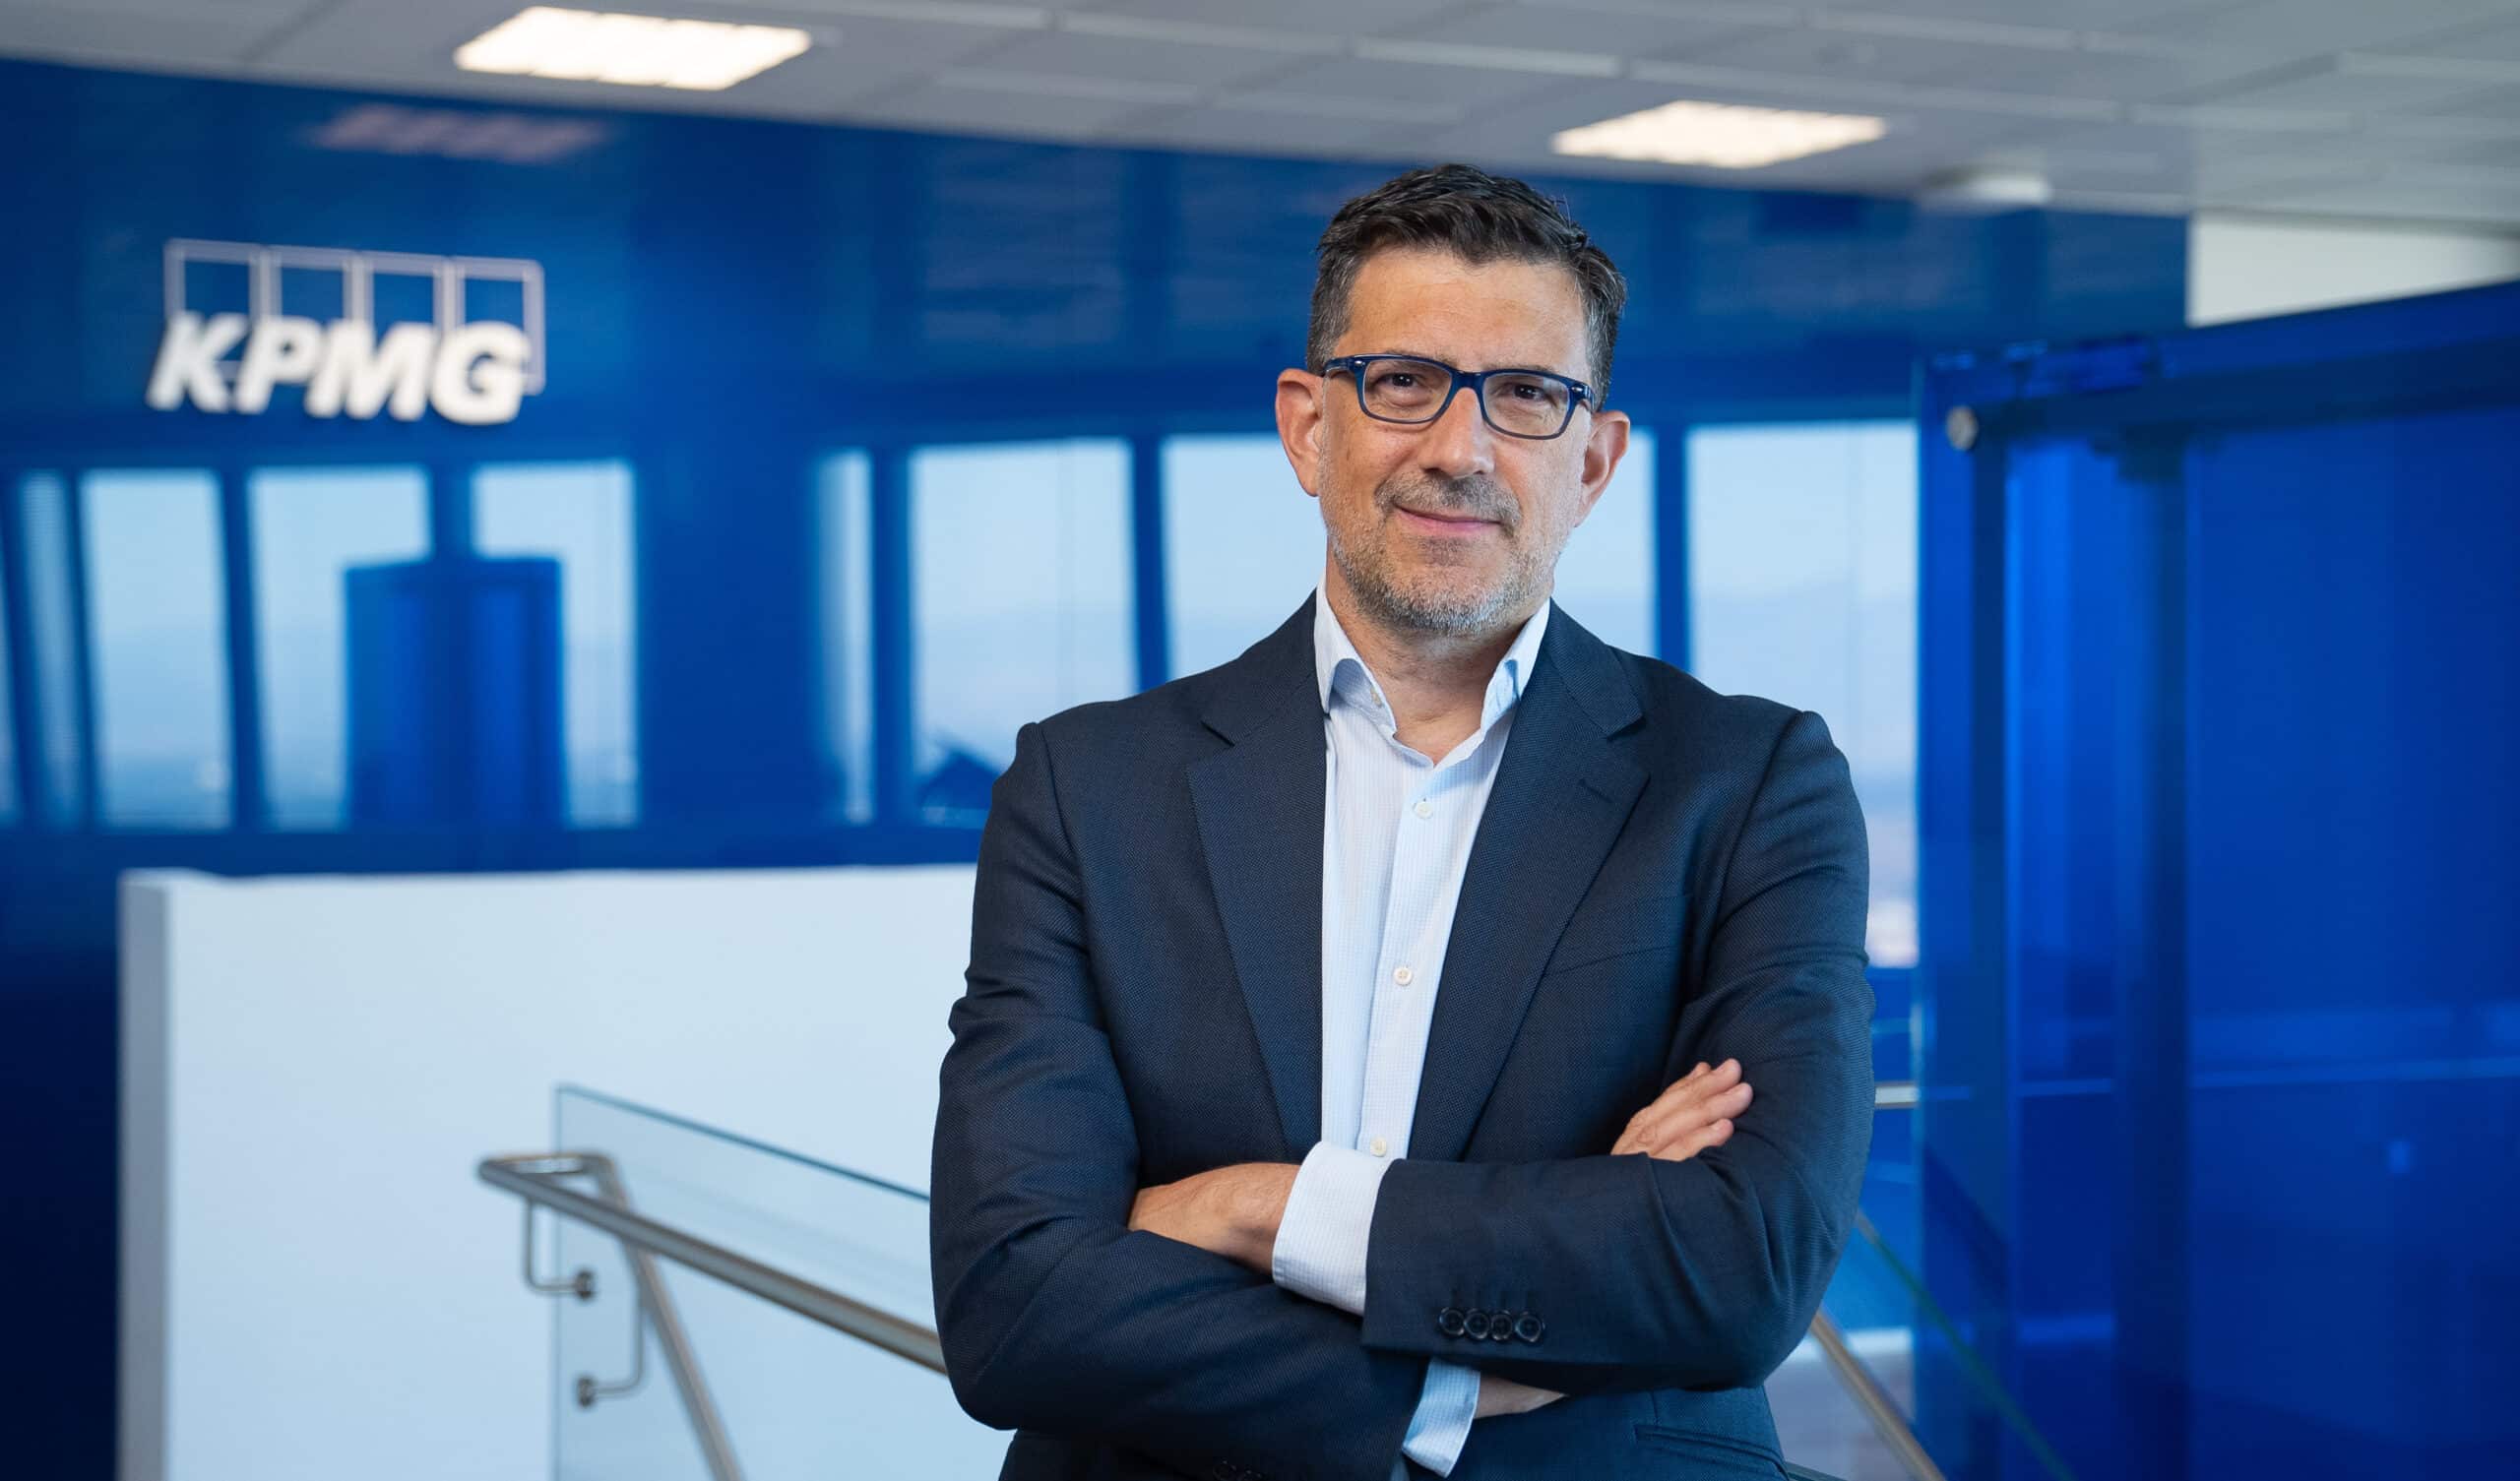
KPMG ha incorporado a Miguel Valdivieso como nuevo socio responsable de Consultoría de Transformación de Talento, People & Change, dentro del área de Transformación y Tecnología de Consulting Corporates en España. Con más de 25 años de experiencia en transformación organizativa, gestión del talento y digitalización de Recursos Humanos, Valdivieso llega a la firma para reforzar las capacidades de KPMG en un momento en el que la inteligencia artificial está redefiniendo los modelos de trabajo, liderazgo y desarrollo profesional. Antes de su incorporación, desarrolló gran parte de su trayectoria en compañías como Accenture, donde ocupó el cargo de Managing Director de Talent & Organization, e IBM, donde lideró la práctica de Talent & Transformation. Desde su nueva posición, impulsará soluciones orientadas a ayudar a las organizaciones a transformar sus modelos de talento y organización, combinando estrategia, tecnología e inteligencia artificial para generar un impacto directo en el negocio.
26 Junio 2026
Jarana
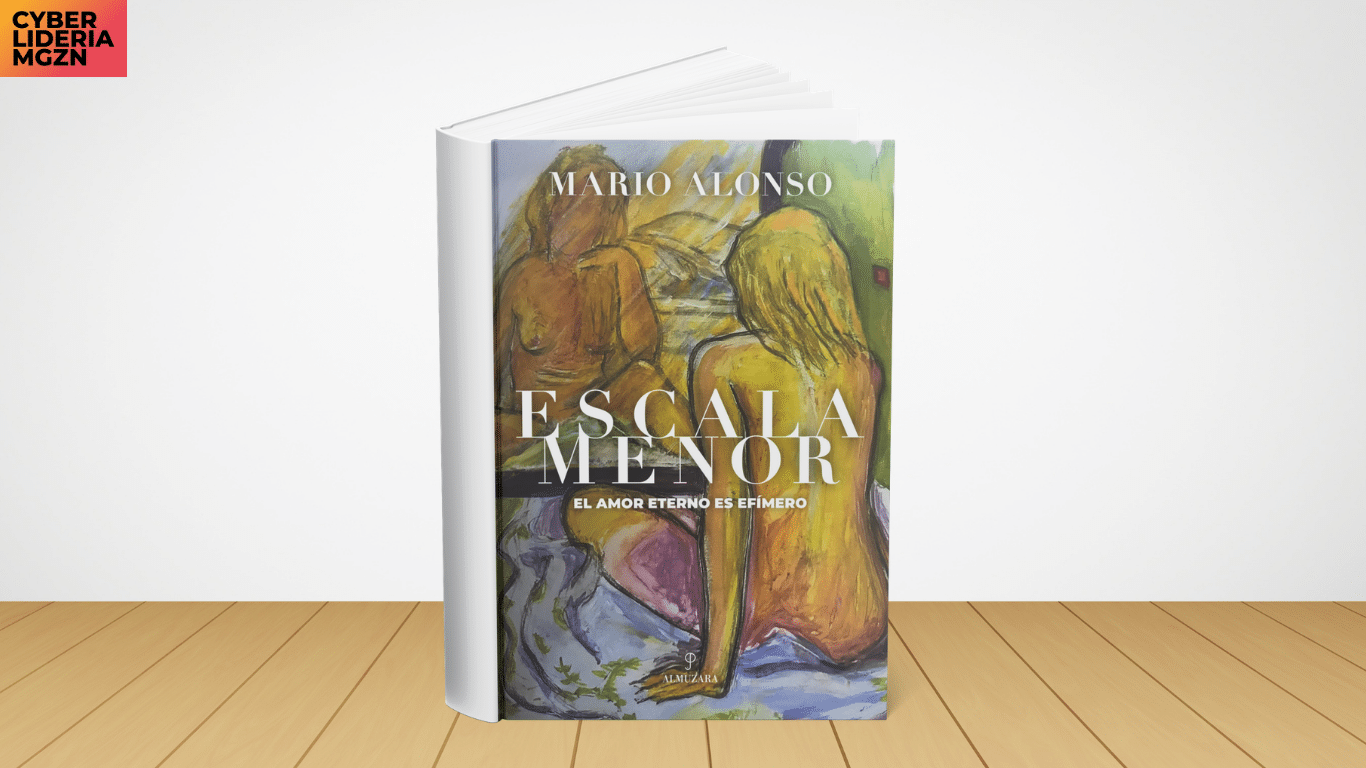
Escala menor presenta una polifonía de voces que conversan o monologan sobre el deseo, la fidelidad, la soledad y la necesidad, tan humana como contradictoria, de ser reconocidos por los otros. Entre la biología y el romanticismo, esta novela explora la naturaleza del vínculo amoroso: ¿es el amor una construcción cultural, una estrategia evolutiva o una atractiva ficción necesaria? ¿Es el sexo el funeral del deseo? ¿Cuánto dura el amor eterno? ¿Por qué el amor para siempre suele ser efímero? Estas páginas trazan un fresco agridulce sobre las relaciones afectivas, con una estructura que contrapone el punto de vista femenino y el masculino. Aquí no hay héroes ni villanos, solo seres humanos vulnerables enfrentados a sus propias limitaciones: la rutina que apaga la pasión, el deseo que no siempre coincide, la tentación de la huida, la soledad incluso cuando se está acompañado o la dificultad de elegir cuando toda elección implica renuncia. Este relato seduce por su honestidad y por la precisión con la que retrata aquello que a menudo callamos, así como las complejas emociones que afloran en la intimidad de la pareja y en su entorno. Una historia coral y sensible que interpela al lector con una pregunta embarazosa y universal: si el amor es, como la música, una cuestión de armonía, ¿qué sucede cuando solo sabemos tocar en escala menor? Autor: Mario Alonso
26 Junio 2026
ESG
La inteligencia artificial ya no es solo una herramienta para mejorar la productividad o automatizar procesos. Su rápida adopción está provocando una profunda transformación en el ámbito de la ciberseguridad, donde actúa simultáneamente como aliada de los equipos defensivos y como un nuevo vector de ataque utilizado por los ciberdelincuentes. Así lo recoge el informe “La nueva frontera de la ciberseguridad: proteger el negocio en la era de la IA”, elaborado a partir de las conclusiones del Foro Tendencias 2026 de @aslan, que reúne a algunos de los principales expertos del sector para analizar los desafíos que marcarán la seguridad digital en los próximos años. La IA obliga a replantear la seguridad empresarial Los especialistas coinciden en que la incorporación de modelos de inteligencia artificial y agentes autónomos introduce riesgos inéditos para las organizaciones. Entre ellos destacan la exfiltración de información sensible, los ataques de manipulación de modelos mediante prompt injection o la utilización de agentes de IA con permisos excesivos que pueden acceder a sistemas críticos sin supervisión adecuada. Además, la creciente capacidad ofensiva de la IA está reduciendo drásticamente los tiempos de reacción disponibles para las empresas. Vulnerabilidades que antes podían explotarse en semanas ahora pueden ser aprovechadas en cuestión de horas, obligando a automatizar los procesos de detección y respuesta ante incidentes. Zero Trust y SASE dejan de ser opcionales El informe también destaca la consolidación de las arquitecturas Zero Trust y SASE como pilares fundamentales de la seguridad moderna. La desaparición del perímetro tradicional, el auge del trabajo híbrido y la proliferación de aplicaciones en la nube han convertido la identidad, el contexto y el acceso adaptativo en elementos clave para proteger los entornos corporativos. Los expertos advierten de que la fragmentación de herramientas de seguridad continúa siendo uno de los principales problemas de las organizaciones, generando puntos ciegos que los atacantes aprovechan para desplazarse lateralmente por las infraestructuras. La tendencia apunta hacia plataformas más integradas, con una gestión unificada de la seguridad y una mayor visibilidad sobre usuarios, dispositivos y datos. La identidad se convierte en el nuevo perímetro Otro de los grandes focos del informe es la gestión de identidades. Según los expertos, dos de cada tres ataques de ransomware incluyen el robo de credenciales en alguna fase de la intrusión. A este desafío se suma la aparición de identidades no humanas, como aplicaciones automatizadas y agentes de IA, que requieren los mismos controles de autenticación, autorización y trazabilidad que los usuarios tradicionales. La protección del Directorio Activo, la autenticación multifactor y la gestión automatizada de credenciales aparecen como elementos imprescindibles para reducir el riesgo en un entorno cada vez más complejo y distribuido. Más visibilidad para reducir la exposición Los especialistas también ponen el foco en la necesidad de controlar mejor la superficie de ataque. Los endpoints no gestionados, los entornos OT, las aplicaciones no autorizadas y los dispositivos físicos conectados, como cámaras o sistemas de control de acceso, siguen siendo puntos vulnerables frecuentemente ignorados por las organizaciones. La recomendación es evolucionar hacia modelos de seguridad convergente que integren la protección de infraestructuras IT, OT y dispositivos físicos bajo una estrategia común basada en la visibilidad continua, la monitorización constante y la reducción proactiva del riesgo. Mirando a 2027: IA agéntica y criptografía post-cuántica Entre las tendencias que marcarán los próximos años destacan la securización de la IA agéntica, el crecimiento de las identidades no humanas, la automatización de la gestión de vulnerabilidades y la preparación para la llegada de la criptografía post-cuántica. Los expertos coinciden en que la resiliencia adaptativa será uno de los factores diferenciales para las organizaciones que quieran afrontar con éxito un escenario tecnológico en constante transformación. La conclusión es clara: la adopción de la inteligencia artificial es inevitable, pero hacerlo sin una estrategia sólida de ciberseguridad puede convertir una oportunidad de negocio en un riesgo difícil de controlar. La protección de la IA se perfila, cada vez más, como una cuestión directamente ligada a la protección del propio negocio.
25 Junio 2026
Rincón del CISO
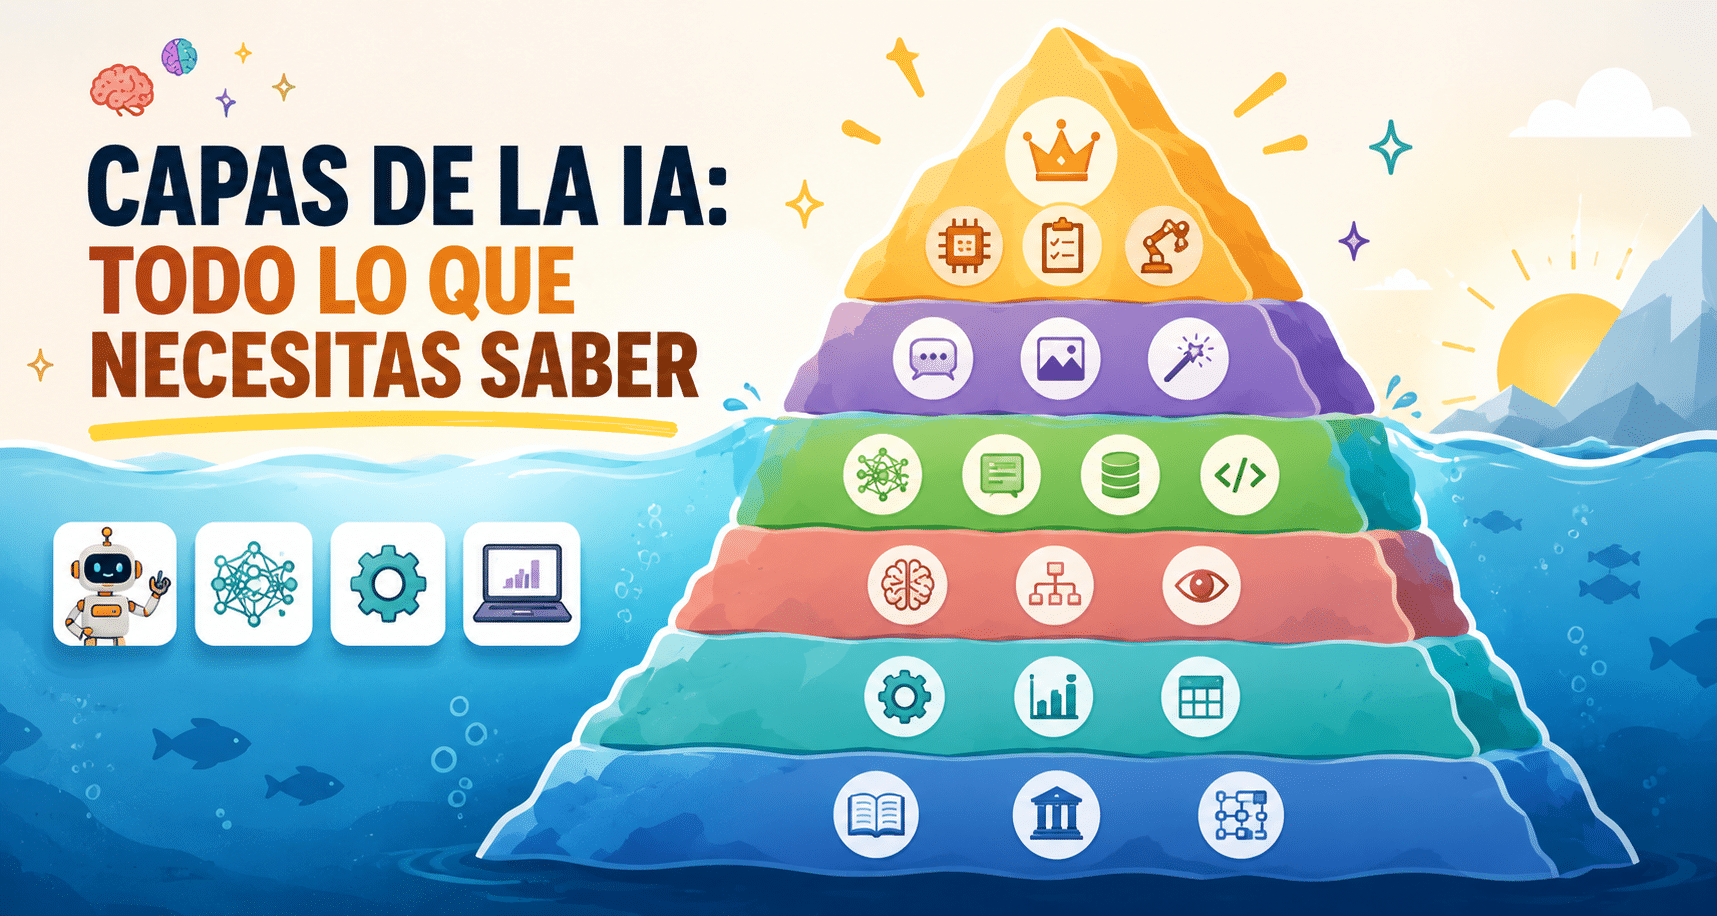
De ChatGPT a los agentes inteligentes: las capas ocultas que explican cómo funciona realmente la inteligencia artificial La inteligencia artificial está en todas partes. Desde asistentes como ChatGPT, Copilot o Gemini hasta herramientas capaces de generar imágenes, resumir reuniones o automatizar procesos empresariales. Sin embargo, pocos usuarios comprenden qué ocurre realmente detrás de estas tecnologías. Un gráfico que se ha hecho viral en redes sociales propone una explicación visual sencilla: la IA funciona como un iceberg. Lo que vemos en la superficie es solo una pequeña parte de una estructura mucho más compleja que lleva décadas evolucionando y que hoy impulsa la transformación digital de empresas y organizaciones de todo el mundo. La punta del iceberg: la IA que utilizamos cada día En la parte visible aparecen dos conceptos que están marcando la actualidad tecnológica: la IA Generativa y la IA Agéntica. La IA generativa engloba herramientas capaces de crear texto, imágenes, código, audio o vídeo a partir de instrucciones en lenguaje natural. Es la tecnología detrás de plataformas como ChatGPT, Microsoft Copilot, Claude o Gemini. Por encima emerge una nueva capa: la IA agéntica. Se trata de sistemas que no solo responden preguntas, sino que pueden planificar acciones, utilizar herramientas externas y ejecutar tareas de manera cada vez más autónoma. Muchos expertos consideran que esta será la próxima gran revolución de la inteligencia artificial. Bajo la superficie: los modelos que hacen posible la magia Lo que la mayoría de usuarios no ve son los grandes modelos de lenguaje (LLM), los modelos multimodales capaces de trabajar con diferentes tipos de contenido y las arquitecturas que permiten generar imágenes, texto o experiencias conversacionales avanzadas. Estas tecnologías son el motor que impulsa las aplicaciones que utilizan millones de personas cada día, aunque permanecen ocultas para el usuario final. La verdadera base de la revolución actual Si descendemos un nivel más encontramos el aprendizaje profundo o deep learning, considerado por muchos especialistas como el auténtico responsable del salto que ha dado la inteligencia artificial durante la última década. Esta disciplina utiliza redes neuronales avanzadas y arquitecturas como los transformers, una innovación que cambió por completo el desarrollo de la IA moderna y permitió la aparición de modelos capaces de comprender y generar lenguaje con una precisión nunca vista. Redes neuronales: el cerebro de la inteligencia artificial Por debajo se sitúan las redes neuronales artificiales, sistemas inspirados en el funcionamiento del cerebro humano que aprenden identificando patrones en enormes volúmenes de datos. Conceptos como funciones de activación, retropropagación o capas ocultas forman parte de esta infraestructura matemática que permite a las máquinas aprender de la experiencia y mejorar sus resultados. Los cimientos que comenzaron en los años 50 Aunque la popularización de la IA parece un fenómeno reciente, sus raíces se remontan a mediados del siglo XX. La base del iceberg está formada por disciplinas como la inteligencia artificial simbólica, los sistemas expertos, la representación del conocimiento y los modelos de razonamiento lógico. Estos enfoques sentaron las bases sobre las que décadas después se construiría la revolución tecnológica que vivimos hoy. Más allá de la tecnología: una cuestión estratégica para los líderes La popularidad de este gráfico refleja una realidad cada vez más evidente en las organizaciones. Comprender la inteligencia artificial ya no es una cuestión exclusiva de ingenieros o científicos de datos. A medida que la IA se integra en la toma de decisiones, la productividad y la estrategia empresarial, los directivos necesitan entender qué capacidades tienen realmente estas herramientas, cuáles son sus limitaciones y cómo pueden generar valor dentro de sus organizaciones. Porque, igual que sucede con un iceberg, la parte visible es solo una pequeña muestra de todo lo que ocurre debajo de la superficie.
25 Junio 2026
Jarana
Sanitas Seguros ha anunciado el nombramiento de Manuel Pizarro como nuevo presidente no ejecutivo de su Consejo de Administración, relevando en el cargo a Matías Rodríguez Inciarte, quien ha desempeñado esta función entre 2021 y 2026. Rodríguez Inciarte, consejero externo de la compañía desde 2009, concluye así una extensa trayectoria dentro del órgano de gobierno de Sanitas al aproximarse el final de su mandato. Manuel Pizarro forma parte del Consejo de Administración de Sanitas Seguros como consejero independiente desde 2014 y actualmente preside también el Comité de Riesgos de la compañía. El Consejo está integrado además por las consejeras externas Cristina de Parias, presidenta de la Comisión de Auditoría, y Mónica Paramés. Completan el órgano de gobierno Pilar Villaescusa, directora general de Finanzas de Sanitas y Bupa Europe & LatinAmerica; Javier Ibáñez, director general de Sanitas Seguros; y el consejero delegado Carlos Jaureguizar. Pizarro cuenta con una amplia trayectoria en el ámbito empresarial, financiero e institucional. A lo largo de su carrera ha presidido entidades como la Bolsa de Madrid, Ibercaja, Endesa o la Confederación Española de Cajas de Ahorros, además de haber sido presidente de la Federación Iberoamericana de Bolsas de Valores y del Instituto Mundial de Cajas de Ahorros.
25 Junio 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

