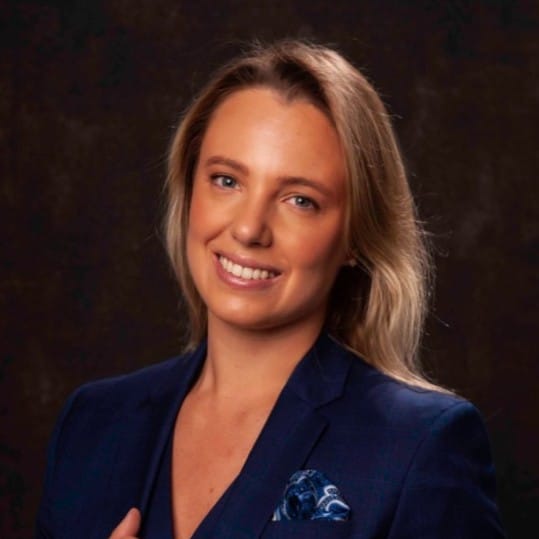
Jarana
Clarissa Martinewski ha anunciado a través de LinkedIn el inicio de una nueva etapa profesional como Global Marketing Operations Director en Exclusive Networks, compañía especializada en distribución y soluciones de ciberseguridad e infraestructura digital. Con esta incorporación, Martinewski asume un rol estratégico orientado a reforzar las operaciones globales de marketing, con foco en la planificación, eficiencia de procesos, coordinación internacional y apoyo a las estrategias de go-to-market (GTM) de la compañía.
4 Febrero 2026

Jarana
En un mundo hiperconectado donde los niños usan pantallas antes de aprender a hablar y los adultos gestionan su vida entera desde un móvil, la seguridad digital ya no es una opción: es una necesidad familiar. Sin embargo, nadie nos enseñó a sortear las amenazas de este nuevo entorno. ¿Cuándo hablamos a nuestros hijos de privacidad, de riesgos en redes, de fraudes, de convivencia digital? Casi siempre, demasiado tarde “Ciberseguridad en familia” trata de descubrir la ciberseguridad a través de una guía en familia, práctica, cercana y reveladora que transforma un tema aparentemente técnico en un viaje fascinante por la vida digital de todos los miembros del hogar. Desde la historia reciente de la tecnología hasta los peligros más actuales, con herramientas de prevención claras y aplicables a cada edad y situación. “Ciberseguridad en familia” está dirigido a padres, madres y cuidadores que quieren educar a sus hijos en el uso seguro y responsable de la tecnología; así como a cualquier familia interesada en la ciberseguridad doméstica. Autor: Fernando Mairata
4 Febrero 2026

Rincón del CISO
Cumplir o no cumplir, ya no es la cuestión, la pregunta es: ¿a qué coste y con qué agilidad? Estimado CIO y CISO: Siéntese un momento. Respire. Mire su agenda de los últimos seis meses. Seguramente está plagada de reuniones interminables con consultores externos para DORA, NIS2, RGPD, ENS Alto, o la nueva norma de IA. Su equipo de ciberseguridad y cumplimiento está desbordado, recabando manualmente evidencias en hojas Excel, correos electrónicos y documentos Word dispersos en algún SharePoint caótico. Su consultor, por brillante que sea, pasa semanas entendiendo su entorno para, al final, entregar un informe estático que en seis meses estará obsoleto con seguridad. Es un modelo artesanal, reactivo y basado en esfuerzos puntuales y que está quebrado y desfasado. Y en la tormenta regulatoria actual, seguramente ya un riesgo existencial. Otro supuesto familiar… Es viernes al mediodía. Recibe una solicitud urgente del Comité de Auditoría: necesitan un informe del estado de cumplimiento frente a DORA y el ENS para el martes. A su alrededor, su equipo de GRC y ciberseguridad entra en modo pánico. Lo que sigue es un ritual conocido y agotador: una cacería manual a través de decenas de herramientas –JIRA, ServiceNow, Confluence, repositorios de documentos– para rastrear evidencias, diagramas de procesos obsoletos y minutas de reuniones. Se consumen cientos de horas de personas altamente cualificadas en una tarea puramente mecánica. El lunes por la noche, logran comprimir el caos en una presentación de 80 diapositivas. Usted la presenta el martes, pero en su interior sabe que esa foto estática será inservible dentro de un mes, cuando se cambie un proceso crítico o se publique una guía interpretativa de la normativa. Este ciclo, igualmente para el RGPD, NIS2, ISO 27001, SOC2 o la futura regulación de IA, no es sostenible. El modelo tradicional de consultoría, basado en esfuerzos artesanales y puntuales, ha alcanzado su límite en la era de la hiperregulación. La complejidad normativa actual –con marcos superpuestos como DORA para resiliencia financiera, NIS2 para seguridad esencial, el ENS para la administración, el RGPD y la LOPDGDD para los datos, y un sinfín de estándares sectoriales– ya no se puede gestionar con metodologías del pasado. No es una crítica al valor intelectual del consultor externo o interno; es una cuestión de arquitectura operativa. Seguir abordando estos desafíos con herramientas desconectadas y procesos manuales es como intentar monitorizar la red de un banco con una pizarra y tiza. El riesgo no es solo el incumplimiento; es un coste de oportunidad inmenso, cansanciode los equipos de trabajo y la imposibilidad de generar una visión dinámica y proactiva del riesgo normativo realista. No es una cuestión de calidad humana. Es un problema de modelo. La avalancha de marcos (DORA, NIS2, ISO 27001/27701, ENS, SOC2, RGPD/LOPDGDD, futuras normas de IA…) no es una moda pasajera. Es la nueva normalidad operativa. Gestionarla con metodologías del siglo XX es como defender la fortaleza digital con una lanza en el 10.000 AD. Hacia un Ecosistema de Cumplimiento Conectado: Más allá del Proyecto Puntual La alternativa pasa por evolucionar desde un modelo basado en proyectos de consultoría hacia uno fundamentado en un ecosistema de cumplimiento continuo. El núcleo de este cambio es la adopción de una plataforma centralizada “un single source of truth normativo” que actúe como el cerebro digital de su gobierno. Imagine una solución, conceptualmente similar a lo que representan herramientas como Formalize en el mercado, que no sea un mero repositorio de PDFs, sino un sistema vivo. Este sistema digitalizaría y relacionaría de forma inteligente los requisitos de DORA, los controles de ISO 27001, las obligaciones del RGPD y los procedimientos de su ENS. La revolución no está en el catálogo, sino en la conexión en tiempo real, mediante APIs, con el tejido operativo de la empresa y sus ERPs. Cada control de seguridad se vincularía dinámicamente con las epics en JIRA, los tickets de ServiceNow o los procedimientos en Confluence. La evidencia deja de ser algo que se recopila para convertirse en algo que se genera de forma colateral durante el trabajo diario. Cuando un equipo de TI cierra un ticket de parcheo crítico, la plataforma, conectada a ServiceNow, puede capturar automáticamente esa acción como evidencia para múltiples controles de NIS2 e ISO 27001. Un cambio en un flujo de datos personales modelado en Bizzagi puede disparar una alerta para reevaluar el impacto en el registro de actividades del RGPD. El Consultor Re-evolucionado y el Poder del Dato Ejecutivo En este nuevo paradigma, el rol del profesional de GRC y del consultor externo se transforma radicalmente. Se libera de la tediosa y costosa labor de auditoría forense manual. En su lugar, la plataforma y agentes de IA especializados se encargan de la monitorización continua, la clasificación inicial de requisitos y el escaneo proactivo de gaps. El consultor puede entonces dedicar su expertise a lo que realmente importa: el análisis estratégico, la interpretación de riesgos complejos, el diseño de arquitecturas de control más eficientes y la validación de alto nivel del sistema. Su valor ya no se mide por las horas de recopilación, sino por la calidad de sus insights y recomendaciones. Para la gerencia –el CIO, el CISO, el Director de GRC– el salto cualitativo es aún mayor. Este ecosistema conectado proporciona, por fin, visibilidad ejecutiva real . En lugar de informes estáticos, se accede a dashboards interactivos que muestran en tiempo real el nivel de madurez frente a cada marco, el estado de avance de los planes de acción, la exposición al riesgo normativo y la eficiencia del gasto en cumplimiento. Se pueden priorizar inversiones basándose en datos concretos y medir el ROI de las iniciativas de seguridad de forma tangible. Los "quick wins" dejan de ser una promesa en un informe para convertirse en tareas orquestadas y monitorizadas dentro del flujo normal de trabajo, con su impacto directo en los indicadores de gobierno. Conclusión: La Excelencia Normativa como Ventaja Competitiva Para los sectores altamente regulados y que son el corazón de AUTELSI –banca, utilities, telecomunicaciones, administración pública, etc– esta evolución no es un lujo tecnológico en este momento ya, es un imperativo estratégico para mantener la agilidad, la resiliencia y la eficiencia de costes en un entorno regulatorio que no dejará de crecer en exigencia. El objetivo final ya no es simplemente "pasar" una auditoría. Es integrar la excelencia en el cumplimiento en el ADN operativo de la organización, transformando un coste obligatorio en un elemento de gobierno ágil, predictivo y, en última instancia, en una fuente de confianza y ventaja competitiva. El futuro del GRC es conectado, automatizado y centrado en el valor. Y ese futuro no puede esperar. Fernando Lombos | BDM Global/SME/KAM División Ciberseguridad en GRUPO SERMICRO DIGITAL | miembro del Grupo de Trabajo de Calidad y Seguridad de AUTELSI
3 Febrero 2026

Jarana
Juan Carlos San Pedro Ledesma ha anunciado a través de LinkedIn el inicio de una nueva etapa profesional como CIO (Information Systems Director) en STEF, compañía especializada en logística y transporte a temperatura controlada. Con este nombramiento, San Pedro Ledesma asume un rol clave en la dirección de los sistemas de información, con el foco puesto en impulsar la transformación digital, la optimización de procesos y el fortalecimiento de la estrategia tecnológica dentro de la organización.
3 Febrero 2026
Ofertas de Empleo
Global Nodes apoya a WinView, una empresa creativa de tecnología con sede en Madrid, en la incorporación de un/a Chief Technology Officer (CTO). Se trata de un puesto presencial en Madrid (España). Las personas candidatas deben contar con fluidez en español e inglés. Descripción del puesto El rol de CTO será responsable de liderar la estrategia tecnológica de la compañía y garantizar que la visión técnica esté alineada con los objetivos de negocio. Esta posición dirige los equipos de ingeniería y desarrollo, supervisa la infraestructura tecnológica y asegura el uso eficiente de la tecnología como motor de crecimiento e innovación. Responsabilidades principales Liderazgo y estrategia tecnológica Definir y comunicar la visión, estrategia y roadmap tecnológico de la compañía Evaluar e implementar nuevas tecnologías para mejorar productos, servicios y eficiencia operativa Mantenerse actualizado/a sobre tendencias tecnológicas y del sector para asegurar competitividad Gestión de equipos Liderar, motivar y coordinar equipos de ingeniería, desarrollo, QA e IT Fomentar una cultura de alto rendimiento, colaboración e innovación Supervisar procesos de contratación, formación y desarrollo profesional del equipo técnico Desarrollo de producto y arquitectura Supervisar el ciclo completo de desarrollo de software, desde la concepción hasta el lanzamiento Garantizar calidad, escalabilidad, seguridad y fiabilidad de la arquitectura tecnológica Tomar decisiones críticas sobre stack tecnológico, herramientas y estándares de código Comprender profundamente la visión del producto y las expectativas del cliente Operaciones y gestión de presupuesto Gestionar el presupuesto del departamento tecnológico Supervisar infraestructura IT, ciberseguridad y cumplimiento normativo Optimizar procesos tecnológicos para maximizar la eficiencia operativa Participar en la selección de proveedores y evaluación de trade-offs Colaboración con el equipo ejecutivo Trabajar estrechamente con el CEO y el resto del C-level para alinear tecnología y negocio Comunicar riesgos, oportunidades y avances tecnológicos al consejo y stakeholders Requisitos y cualificaciones Puesto presencial en el centro de Madrid Español e inglés fluido (inglés técnico, oral y escrito) Titulación universitaria en Informática, Ingeniería o similar Experiencia demostrable en liderazgo tecnológico (CTO, VP Engineering, etc.) Experiencia práctica en desarrollo de software y arquitectura escalable Experiencia en sistemas multitenant Conocimiento sólido en arquitectura cloud, especialmente en Azure Dominio de metodologías ágiles (Scrum, Kanban) Excelentes habilidades de comunicación, liderazgo e influencia Capacidad para impulsar innovación y gestionar el cambio tecnológico Experiencia previa en el mismo sector será un plus
3 Febrero 2026

Rincón del CISO
El Ministerio de Hacienda está revisando un presunto incidente de ciberseguridad tras la alerta emitida por Hackmanac, una plataforma especializada en avisos tempranos sobre ataques digitales. Según la información difundida, el acceso no autorizado podría haber comprometido datos personales y bancarios de hasta 47,3 millones de ciudadanos. Fuentes del propio ministerio han confirmado a El Periódico que el caso “se encuentra en proceso de verificación” para determinar si la brecha se produjo realmente. Un usuario afirma haber accedido a la base de datos De acuerdo con Hackmanac, un individuo que opera bajo el alias ‘HaciendaSec’ habría logrado infiltrarse de manera fraudulenta en los sistemas del organismo y extraer información altamente sensible. Entre los datos supuestamente obtenidos figurarían nombres completos, DNIs, direcciones, teléfonos, correos electrónicos, números de cuenta (IBAN) e incluso detalles tributarios. El atacante habría publicado una muestra de la información en un foro, asegurando que su intención sería ponerla a la venta. También se investiga una posible brecha en el Ministerio de Ciencia El mismo portal ha advertido este lunes sobre otro incidente similar, esta vez relacionado con el Ministerio de Ciencia e Innovación, que también permanece sin confirmación oficial. Según Hackmanac, el atacante habría aprovechado una vulnerabilidad conocida como IDOR (referencia directa insegura a objetos), junto con credenciales filtradas, lo que le habría permitido obtener acceso administrativo y extraer datos confidenciales mediante la enumeración de documentos DNI/NIE. No sería el primer caso relacionado con Hacienda Este tipo de alertas no es completamente nuevo. En octubre de 2025, diversos foros señalaron una supuesta filtración de más de 238.000 archivos atribuida al grupo de ransomware Qilin. En aquella ocasión, la Agencia Tributaria negó que se hubiera producido una exposición de datos personales. Qilin opera desde hace años en la dark web, donde publica listados con presuntas víctimas, y se le ha vinculado con ataques relevantes, como filtraciones masivas en hospitales del sistema público británico. Desde Hacienda, sin embargo, aseguran no tener constancia de la actividad de esta organización en Europa ni relación con el incidente actual.
2 Febrero 2026

ESG
El rey Carlos III vuelve a situarse en primera línea del activismo ambiental con el estreno de Finding Harmony (Encontrando la armonía), un documental de 90 minutos que repasa cinco décadas de compromiso ecológico y presenta iniciativas sostenibles en distintos rincones del mundo. La producción, que llegará a Amazon Prime el próximo 6 de febrero, se distribuirá en más de 240 países, con subtítulos en alrededor de 70 idiomas, consolidándose como uno de los proyectos audiovisuales ambientales más ambiciosos vinculados a una figura institucional de primer nivel. “En la lucha climática, el mundo está yendo hacia atrás” En el documental, el monarca lanza una advertencia contundente: la respuesta global ante la crisis ambiental avanza demasiado lentamente, e incluso se percibe un retroceso preocupante. Carlos III subraya que el desafío no se limita únicamente al calentamiento global, sino que incluye una amenaza paralela igual de crítica: la pérdida acelerada de biodiversidad. “Estamos erosionando constantemente el sistema que sostiene nuestra vida”, señala, insistiendo en que solo recuperando una relación equilibrada con la naturaleza será posible garantizar un futuro habitable. Un mensaje claro: no estamos separados del planeta, somos parte de él Uno de los ejes centrales del documental es una idea que el rey lleva defendiendo desde hace décadas: la humanidad no puede concebirse como algo externo a la naturaleza. La película plantea que el verdadero cambio pasa por abandonar modelos extractivos y adoptar principios de convivencia y regeneración ecológica. La narración corre a cargo de Kate Winslet, y la presentación oficial en el castillo de Windsor reunió a figuras destacadas como Judi Dench, Benedict Cumberbatch, Kenneth Branagh o Rod Stewart, reforzando la dimensión cultural y mediática del proyecto. De “ecologista excéntrico” a referente institucional El documental también revisita los inicios de Carlos como defensor del medioambiente. Ya en los años 80, cuando aún era príncipe, sus ideas fueron recibidas con escepticismo e incluso burla, especialmente tras un reportaje que sugería que “hablaba con las plantas”. Hoy, sin embargo, su discurso resuena con fuerza en plena era de emergencia climática. “Este fue el camino que elegí hace décadas, y he procurado mantenerme fiel a él”, afirma el monarca. Highgrove: su laboratorio de sostenibilidad Gran parte del documental se desarrolla en los jardines de Highgrove, residencia que Carlos ha convertido en un espacio experimental para demostrar cómo puede funcionar una agricultura y gestión del territorio en armonía con los ecosistemas. Allí impulsó una granja orgánica pionera y una línea de productos sostenibles, Duchy Organic, que se comercializa en Reino Unido. El rey recuerda cómo, décadas atrás, el entorno estaba lleno de sonidos de aves e insectos que hoy han disminuido notablemente, un símbolo de la degradación silenciosa de los ecosistemas. Un recorrido por soluciones reales en cinco continentes Finding Harmony conecta proyectos ambientales desde colmenas urbanas en Reino Unido hasta selvas tropicales en Guayana, pasando por zonas áridas en India o paisajes montañosos en Afganistán. La producción cuenta con el respaldo de The King’s Foundation, organización impulsada por Carlos para promover modelos de sostenibilidad, educación ambiental y desarrollo regenerativo.
2 Febrero 2026

Jarana
aggity ha nombrado a Marisa Rubio como nueva directora de Operaciones de la multinacional tecnológica española. Desde esta posición, Rubio asumirá la responsabilidad de reforzar las capacidades clave del grupo con el objetivo de optimizar recursos e impulsar el crecimiento y la expansión de la compañía. Marisa Rubio es licenciada en Economía y Empresa por la Universidad de Zaragoza y cuenta con un Máster en Marketing Digital por ThePowerMBA. Su trayectoria profesional se ha desarrollado en el ámbito tecnológico y de transformación empresarial en entornos multinacionales, con experiencia en sectores estratégicos como banca, seguros e industria. Inició su carrera en Accenture como analista de negocio en el sector asegurador y, posteriormente, se incorporó a Deutsche Bank como CRM Manager, formando parte del equipo español que lideró la plataforma online de inversión maxblue del banco alemán. En 2002 regresó a Accenture, donde ejerció como Senior Manager, liderando y escalando proyectos en grandes organizaciones nacionales e internacionales del sector financiero. Durante más de 15 años en la consultora, participó en iniciativas de transformación tecnológica orientadas a modernizar procesos y acelerar la evolución digital de las compañías. Con motivo de su nombramiento, Marisa Rubio ha señalado que “la ejecución debe ser una ventaja competitiva real y repetible que habilita el crecimiento”, destacando que su labor en aggity se centrará en “asegurar modelos de entrega predecibles, gobernables y alineados con los objetivos de nuestros clientes, con un especial foco en iniciativas de Data & IA, Industria y Defensa”.
2 Febrero 2026

Jarana
Cuando la periodista Karen Hao empezó a cubrir OpenAI en 2019, estaba convencida de que eran los «buenos» de la historia. Ideada como una organización sin ánimo de lucro focalizada en desarrollar una inteligencia artificial segura, su fundador Sam Altman aseguraba entonces que actuarían de contrapeso frente a otras multinacionales. No ha tenido que transcurrir ni un lustro para que todas esas promesas se evaporaran y la compañía haya empezado a actuar como antaño lo hicieron los grandes imperios, conquistando nuevos territorios y explotando sus recursos y mano de obra, ya sea en forma de agua y energía o de trabajos precarios para recopilar y filtrar los datos que acumulan. Con un acceso exclusivo al círculo cercano de Altman y basado en más de 250 entrevistas alrededor del mundo, El imperio de la IA narra el vertiginoso ascenso de OpenAI, da testimonio del lado oscuro de su creador, Sam Altman, y muestra cómo la carrera tecnológica por la inteligencia artificial pone en jaque nuestro futuro. Autora: Karen Hao
2 Febrero 2026

Rincón del CISO
En un momento en el que las ciberamenazas crecen en volumen, sofisticación y velocidad, las pequeñas y medianas empresas siguen enfrentándose a un desafío estructural: protegerse sin contar con equipos especializados ni presupuestos elevados. En este contexto emerge una nueva figura disruptiva en el ecosistema tecnológico: el CISO virtual. Laguun, una plataforma conversacional impulsada por Inteligencia Artificial, anuncia su independencia como compañía a partir del 1 de enero de 2026, marcando su salto definitivo como nueva scale-up española centrada en democratizar la ciberseguridad para organizaciones con recursos limitados. Nacida como spin-off de la tecnológica Xauen, vinculada a la Universidad de Jaén, Laguun inicia esta nueva etapa bajo el liderazgo de Ángela Escobar, con un objetivo claro: ofrecer a las pymes una protección de alto nivel mediante un modelo de seguridad accesible, inteligente y personalizado. Un CISO virtual experto para más de 1.000 organizaciones Más que una herramienta, Laguun se presenta como un Chief Information Security Officer virtual, capaz de actuar como asesor experto en tiempo real. Su tecnología ya protege a más de 1.000 organizaciones en España y Latinoamérica, ayudando a priorizar riesgos, reforzar defensas y simplificar decisiones críticas en materia de ciberseguridad. “La IA generativa nos permite convertir la seguridad en un aliado diario, especialmente para quienes necesitan hacer más con menos”, explica Escobar. IA conversacional con base científica y foco sectorial Uno de los elementos diferenciales de Laguun es su capacidad para traducir la complejidad técnica en recomendaciones claras, accionables y adaptadas a cada empresa. Su motor incorpora el modelo matemático propio CASANDRA, diseñado para priorizar las acciones defensivas según las amenazas reales que afectan a cada sector, desde ransomware hasta malware especializado. Además, su IA generativa —alojada en AWS— ha sido entrenada con más de 270.000 documentos especializados en español, lo que le permite responder con precisión y sin recurrir al lenguaje técnico críptico que suele alejar a muchas pymes de la seguridad. Un modelo flexible: autoservicio o consultoría continua La compañía ofrece dos modalidades para adaptarse a distintos niveles de madurez digital: Una versión desasistida, tipo autoservicio anual, que genera informes personalizados de protección. Un modelo asistido, donde el equipo experto de Laguun actúa como consultor externo o extensión del departamento de seguridad. Más allá de la tecnología: hacia una cultura empresarial ciberresiliente El futuro de Laguun apunta a una evolución estratégica: que el CISO virtual no solo responda preguntas, sino que se convierta en una herramienta transversal de concienciación y formación para toda la plantilla. El objetivo es ambicioso: transformar la ciberseguridad en cultura organizativa, no en una función aislada. “Queremos que Laguun no solo proteja al responsable de seguridad, sino que eduque y acompañe a cada empleado”, concluye Escobar.
30 Enero 2026

Jarana
El Grupo EULEN ha reforzado su estructura internacional con el nombramiento de Fernando Garrido Posada como nuevo Director de Operaciones de Internacional. Se trata de una posición de nueva creación, con un marcado carácter estratégico, que reportará directamente a la Dirección General de Internacional. Con este movimiento, la compañía consolida su apuesta por la optimización de sus operaciones globales y por una gestión más alineada entre mercados. En su nuevo cargo, Garrido Posada tendrá un papel clave para impulsar la estrategia de crecimiento, eficiencia y mejora operativa del Grupo en los diez países donde desarrolla actividad internacional. Entre sus principales objetivos destacan el refuerzo de la eficiencia en los servicios y procesos, así como la transferencia de conocimiento y buenas prácticas entre España y el resto de mercados, y también entre los propios países del área internacional. Fernando Garrido Posada es Licenciado en Dirección, Gestión y Administración de Empresas por la Institución Empresarial Europea, cuenta con un Máster en Supply Chain Management por ICIL y la certificación Black Belt Six Sigma por AENOR. Se incorporó al Grupo EULEN en 2011, desempeñando diferentes responsabilidades dentro del área de Servicios Auxiliares. En los últimos dos años, ha ejercido como responsable de operaciones de la línea de negocio de Aviación del Grupo en Estados Unidos, aportando una visión operativa internacional orientada a resultados.
30 Enero 2026
Jarana
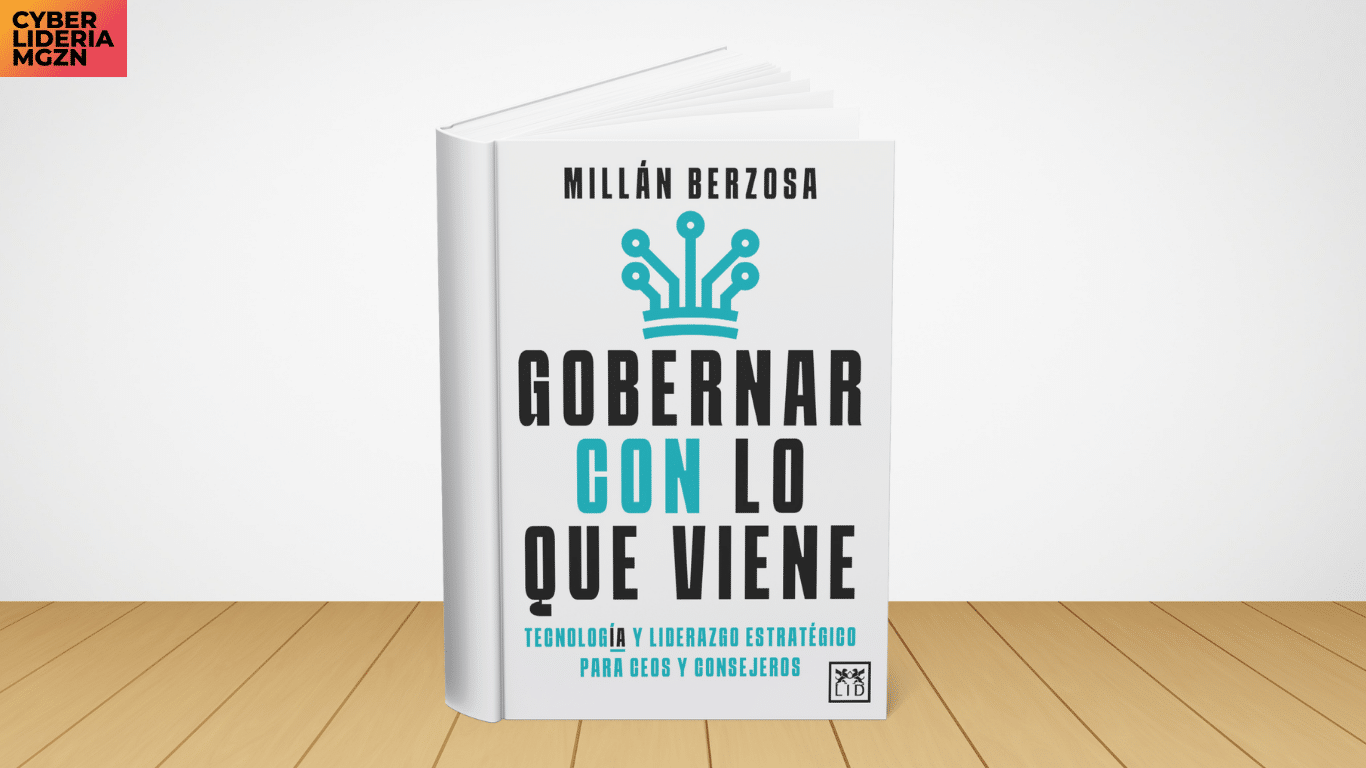
En un mundo donde la tecnología avanza más rápido que la capacidad para comprenderla, gobernarla y anticiparse, este libro ofrece claridad y liderazgo accionable en medio del ruido. Gobernar con lo que viene es una hoja de ruta imprescindible para quienes ocupan puestos de máxima responsabilidad y deben liderar con criterio y tomar decisiones estratégicas en un entorno dominado por la inteligencia artificial, los superchips, la datificación y los riesgos emergentes. Su autor presenta cinco ejes que actúan como auténticas palancas de transformación y ofrece una obra de referencia para ejercer una gobernanza sólida y un liderazgo basado en visión y cultura, donde comprender qué tecnologías importan de verdad, anticipar los riesgos con criterio, diseñar decisiones con visión de futuro y ampliar el impacto desde el propósito y las alianzas. Además, explica las claves para construir tableros de control fiables, cómo elevar la ética a principio rector en plena ola de innovación tecnológica o qué se espera hoy de los CEO y consejeros en un mercado que cambia sin descanso y donde el talento de las organizaciones debe tener un papel fundamental. Todo ello con ejemplos claros, preguntas que orientan y un enfoque práctico que hace comprensible incluso lo más complejo del liderazgo moderno. El futuro no será de quienes más tecnología integren, sino de quienes sepan gobernarla con criterio, propósito y visión a largo plazo. Esta obra es una invitación a dar ese salto: transformar la urgencia en claridad, la complejidad en dirección y la disrupción en ventaja estratégica sostenible. Autor: Millán Berzosa
30 Enero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

