Rincón del CISO
ESET ha presentado su ESET Threat Report H2 2025, un informe elaborado a partir de datos de telemetría recopilados entre junio y noviembre de 2025, que destaca cambios relevantes en la actividad del cibercrimen. Entre los hallazgos principales, la compañía subraya el uso creciente de inteligencia artificial para automatizar tareas vinculadas al malware y el aumento de campañas que explotan la tecnología NFC, cuya actividad creció un 87% durante 2025. En el ranking global de países con mayor actividad maliciosa, España ha abandonado el podio por primera vez en los últimos años, aunque continúa en posiciones destacadas a nivel internacional, situándose en el cuarto lugar, por detrás de Japón, Turquía y Polonia. No obstante, el informe sitúa a España en una posición especialmente preocupante en cuanto a ransomware: ocupa el segundo puesto mundial, con el 5% de las detecciones totales, únicamente superada por Estados Unidos con un 17%. Según ESET, los sectores más impactados en nuestro país han sido el tecnológico, los servicios empresariales y la industria manufacturera. A escala global, ESET indica que el número de víctimas por ransomware superó las cifras registradas en 2024 antes de cerrar el año, con una previsión de crecimiento interanual cercana al 40%. Varias organizaciones criminales consolidaron su actividad con el modelo ransomware-as-a-service, mientras que siguió expandiéndose el uso de herramientas diseñadas para desactivar o esquivar sistemas defensivos, como los conocidos EDR killers. Malware con IA: de la teoría a la evidencia Uno de los aspectos más llamativos del reporte es el descubrimiento de PromptLock, descrito como la primera prueba de concepto conocida de ransomware con capacidades impulsadas por IA. Esta herramienta sería capaz de generar scripts maliciosos en tiempo real, ejecutarlos y corregirlos automáticamente en caso de error. Aunque aún es una amenaza minoritaria, los investigadores lo consideran un indicador de hacia dónde puede evolucionar el malware en los próximos años. Aun así, ESET precisa que el uso más extendido de la IA por parte de los delincuentes continúa centrado en la ingeniería social, con campañas de phishing, fraudes digitales y contenidos manipulados cada vez más convincentes. De hecho, las estafas de inversión falsas han crecido de forma notable. En España, ESET ha detectado campañas que se apoyan en la imagen de figuras públicas para ganar credibilidad, utilizando contenidos generados con IA y redirigiendo a las víctimas hacia webs que imitan medios legítimos, con promesas de beneficios rápidos ligados a criptomonedas. Infostealers: un ecosistema que cambia rápido El informe también analiza el mercado de los infostealers, destacando la caída de una de las amenazas más dominantes del año, Lumma Stealer, cuya actividad se desplomó en el segundo semestre. Sin embargo, la rotación dentro de este tipo de malware sigue siendo alta, con el ascenso de nuevas familias como Vidar y un incremento significativo de descargadores y scripts maliciosos. La mayoría de estas infecciones se producen por campañas de phishing que suplantan facturas, documentos o marcas reconocidas. En España, el phishing continuó liderando las detecciones, representando cerca del 20% del total, lo que confirma que sigue siendo una de las técnicas más efectivas para comprometer usuarios y organizaciones. NFC y amenazas móviles: un frente que crece ESET alerta además del aumento de amenazas que explotan el uso de NFC, un tipo de ataque que, aunque aún no es mayoritario en España, tiene potencial de expansión debido a su combinación de suplantación bancaria, ingeniería social avanzada y nuevas capacidades como el robo de contactos, el control remoto o la desactivación de biometría. La compañía prevé que en 2026 la IA se utilice para automatizar y escalar ataques —especialmente en fraudes y manipulación—, mientras que el ransomware continuará creciendo apoyándose en debilidades tradicionales como sistemas sin actualizar, accesos expuestos y la persistencia de herramientas diseñadas para evadir defensas.
23 Enero 2026
Jarana
Conxi Hernica Izquierdo amplía sus responsabilidades en Zurich Insurance España, donde, además de su actual posición como Chief Information Security Officer (CISO), asume el cargo de Business Resilience Manager. Este nuevo rol refuerza la apuesta de la compañía por la seguridad, la continuidad de negocio y la resiliencia empresarial, áreas clave en un contexto marcado por el aumento de los riesgos digitales y operativos. Desde esta posición, Hernica Izquierdo trabajará para garantizar que los procesos y operaciones de la organización estén preparados para responder de forma eficaz ante cualquier eventualidad. Con una sólida trayectoria en ciberseguridad y gestión del riesgo, su nombramiento consolida un enfoque integral que conecta la protección de la información con la capacidad de adaptación y recuperación del negocio.
23 Enero 2026
Rincón del CISO
La identidad digital ya no es solo una forma de acceso: se ha transformado en uno de los activos más valiosos (y atacados) del ecosistema digital. En un escenario donde las empresas operan entre la nube, infraestructuras híbridas, múltiples dispositivos y entornos cada vez más conectados, los atacantes han encontrado una vía especialmente rentable: robar credenciales y usarlas como llave maestra para entrar en sistemas corporativos. Los expertos en ciberseguridad advierten de que el abuso de credenciales comprometidas está detrás de una parte creciente de incidentes graves, incluyendo filtraciones de datos y ataques de ransomware que paralizan operaciones y generan costes millonarios. Y lo más preocupante: cuando el atacante accede con un usuario legítimo, muchas defensas tradicionales pierden eficacia, porque “desde fuera” parece un acceso normal. Por qué la identidad es el nuevo perímetro de seguridad Durante años, la seguridad se centró en proteger redes y sistemas. Sin embargo, el modelo actual es radicalmente distinto: se trabaja desde cualquier lugar, con accesos distribuidos y herramientas en la nube. En ese contexto, la identidad se ha convertido en el auténtico perímetro, porque es lo que determina quién entra, a qué puede acceder y con qué nivel de permisos. Este cambio ha incrementado el valor de las credenciales en el mercado criminal, especialmente cuando las organizaciones no aplican controles de acceso sólidos o mantienen cuentas activas sin supervisión. Técnicas que están disparando el robo de credenciales Entre las amenazas más habituales que facilitan el secuestro de identidades, destacan: Infostealers (malware ladrón de información), que roban contraseñas y datos de sesión y los acaban vendiendo o compartiendo en canales clandestinos. Phishing, smishing y vishing, cada vez más personalizados: el atacante estudia a la víctima antes de lanzar el engaño. Filtraciones masivas de bases de contraseñas, que alimentan nuevos accesos no autorizados. Ataques automatizados como credential stuffing, password spraying y diccionarios, que aprovechan contraseñas débiles o reutilizadas. El resultado es una realidad incómoda: una identidad comprometida puede abrir la puerta a toda una organización, incluso sin explotar una vulnerabilidad técnica. Cuando el problema no es el acceso… sino los privilegios El impacto de un robo de credenciales se multiplica cuando las cuentas tienen permisos excesivos. Si un usuario dispone de más accesos de los necesarios, el atacante puede moverse dentro de la red, alcanzar sistemas críticos y escalar el incidente con rapidez. A esto se suma otro reto creciente: la proliferación de identidades. No solo hablamos de empleados. También cuentan proveedores, partners, servicios externos, dispositivos IoT y, cada vez más, agentes de inteligencia artificial que operan con permisos y credenciales. Sin una gestión centralizada y rigurosa, aparecen puntos ciegos que dificultan detectar actividad sospechosa. Recomendaciones clave para blindar la identidad digital Los especialistas coinciden en que la protección de identidad necesita un enfoque preventivo y por capas. Entre las medidas prioritarias: Aplicar el principio de mínimo privilegio, revisando permisos de forma periódica. Usar contraseñas fuertes y únicas, preferiblemente con gestor de contraseñas. Activar MFA siempre, priorizando apps autenticadoras o passkeys frente a SMS. Controlar el ciclo de vida de las cuentas, automatizando altas, bajas y eliminando accesos inactivos. Proteger cuentas privilegiadas con PAM, incluyendo rotación de credenciales y accesos just-in-time. Formación continua, para que los equipos detecten ingeniería social, phishing y fraudes dirigidos. Además, una estrategia sólida debe ir acompañada de capacidades de detección y respuesta avanzada, como servicios de monitorización 24/7 que identifiquen comportamientos anómalos y permitan contener incidentes antes de que escalen. La prevención marcará la diferencia La identidad digital se ha convertido en uno de los objetivos favoritos del cibercrimen porque es una vía directa, silenciosa y rentable. Por eso, reforzar controles hoy puede ser la línea que separa un incidente gestionable de una crisis con impacto real en negocio, reputación y clientes.
22 Enero 2026
ESG
Las green skills ya no son solo “habilidades sostenibles”: se están convirtiendo en la nueva ventaja competitiva del talento digital. En 2026, las empresas no buscan únicamente profesionales que entiendan la transición verde, sino perfiles capaces de medir, demostrar y proteger su impacto ambiental con datos reales. El motivo es claro: la sostenibilidad entra en su etapa más exigente. Ya no basta con prometer, ahora hay que verificar. Y aquí surge una tendencia potente: el auge de las Green Cyber Skills, una mezcla de sostenibilidad, tecnología y mentalidad de riesgo. Desde analítica de emisiones hasta trazabilidad en la cadena de suministro, pasando por automatización y cumplimiento ESG, el mercado está priorizando un perfil híbrido: el que convierte la sostenibilidad en algo auditable, fiable y resistente al greenwashing. Porque el nuevo ESG no premia lo que “parece sostenible”. Premia lo que se puede probar.
22 Enero 2026
Jarana
Ayesa ha anunciado el nombramiento de Ángel Javier Vicente como nuevo Chief People Officer (CPO), un movimiento estratégico que refuerza la apuesta de la compañía por el talento, el liderazgo y la transformación organizativa en un contexto de fuerte crecimiento internacional. Con una sólida trayectoria como General Manager y Chief Human Resources Officer, y una amplia experiencia en transformación empresarial y entornos multinacionales, Vicente se incorpora a Ayesa para liderar la estrategia de personas en una organización clave del ecosistema tecnológico global. Desde su nueva posición, Ángel Javier Vicente tendrá como objetivo fortalecer la cultura corporativa, potenciar el desarrollo del talento y acompañar a la organización en su evolución hacia modelos cada vez más ágiles, digitales y orientados al crecimiento sostenible.
22 Enero 2026
Ofertas de Empleo
En Carrefour España estamos en búsqueda de un responsable de procesos de transformación digital, cuya misión principal será impulsar la transformación digital de la compañía asegurando el despliegue efectivo del modelo de gobernanza global y la alineación estratégica mediante la metodología de OKRs. Actuará como el nexo clave entre Negocio, IT (Producto, CTO y Gobernanza/PMO) y el Grupo, facilitando la adopción de nuevas tecnologías y detectando tendencias en Retail para lanzar pilotos innovadores. Asimismo, será responsable de garantizar la visibilidad del impacto del Plan Digital asegurando la trazabilidad de los KPIs y la creación de valor tangible. Funciones principales: Gestionar la implementación del modelo "4-in-the-box" y sus rituales negocio-IT, actuando como punto de contacto principal con el equipo central (Francia) para adaptar estándares, transmitir feedback local y asegurar la alineación global. Acompañar la definición, seguimiento y reto constructivo de los OKRs, validando la calidad y coherencia de los KPIs para asegurar su alineación con los objetivos estratégicos del Plan Digital. Responsable de la preparación y consolidación de la Business Review Digital, elaborando plantillas, dashboards y presentaciones que garanticen la visibilidad y trazabilidad del avance ante la dirección. Realizar una búsqueda activa y benchmarking de mercado para identificar tecnologías y casos de uso aplicados a retail, actuando como radar de innovación para alimentar el roadmap digital Proponer la ejecución de pilotos ágiles basados en las tendencias detectadas, coordinando con las áreas respectivas (Producto, CTO y Gobernanza/PMO) su viabilidad técnica y retorno antes de su escalado. Facilitar el entendimiento y documentación de los procesos de negocio, impulsando la identificación de necesidades operativas y requerimientos funcionales para garantizar el éxito de los proyectos de transformación digital Supervisar activamente la ejecución de las iniciativas digitales, identificando y escalando desviaciones respecto a los OKR definidos para facilitar la toma de decisiones. Consolidar y analizar los indicadores de impacto del Plan Digital, asegurando que cada iniciativa tecnológica se traduce en creación de valor tangible para el negocio. Colaborar en la coordinación del Plan Digital juntos con las áreas IT (Producto, CTO y Gobernanza/PMO) , asegurando una comunicación fluida entre áreas y aportando visibilidad sobre el estado de las iniciativas para el reporte transversal. Definir y documentar flujos de trabajo y buenas prácticas internas para asegurar la escalabilidad de las tareas, evitando la duplicidad de esfuerzos y garantizando una base sólida de las tareas y responsabilidades asignadas. Requisitos para la posición: Formación: Universitaria Años de experiencia: 3-5 años experiencia en Consultoría de Transformación Digital, Oficina de Gestión de Proyectos (PMO) Estratégica o Innovation Manager. Idioma/nivel: inglés B2-C1 Conocimientos técnicos: Metodología analisis y ejecución (OKR, Gobernanza, metodologías agiles) Herramientas de visualización de datos Conocimiento tecnológicos generales ¿Qué ofrecemos? Contrato indefinido Salario competitivo (fijo + variable) Descuento del 8% para ti y para 6 personas más en nuestras tiendas Programas que se preocupan por tu bienestar: Carrefour Life (actividades y eventos deportivos, descuentos y ventajas exclusivas) Carrefour Flexible (retribución flexible para seguro médico, guarderías, transporte…) Postula aquí
22 Enero 2026
Rincón del CISO
Los Juegos de Invierno Milán-Cortina 2026 no solo atraerán a atletas y audiencias globales: también aumentarán la actividad de ciberdelincuentes, grupos de ransomware, hacktivistas y actores estatales, según el informe “Cyber Threats to Milan-Cortina 2026” de Unit 42 (Palo Alto Networks). La combinación de alta visibilidad, múltiples sedes, gran volumen de transacciones online y un ecosistema repleto de proveedores (ticketing, transporte, energía, telecomunicaciones y cloud) amplía la superficie de ataque y eleva el riesgo para organizaciones vinculadas al evento. Principales amenazas detectadas Unit 42 señala tres perfiles que podrían estar especialmente activos durante los Juegos: Ransomware: extorsión mediante cifrado y robo de datos. Actores estatales: espionaje y acceso persistente a información sensible. Hacktivistas: ataques disruptivos como DDoS, filtraciones o defacement. Técnicas más probables durante el evento Entre los métodos más habituales en este tipo de citas destacan: Phishing y BEC (suplantación corporativa), cada vez más creíble gracias a la IA. Explotación de vulnerabilidades y APIs mal configuradas o sin parchear. Uso de credenciales filtradas (especialmente sin MFA). Ataques DDoS para tumbar servicios o distraer. Ingeniería social avanzada y deepfakes para engaños más realistas. Suplantación de soporte IT y campañas tipo ClickFix. Recomendaciones clave Unit 42 insiste en prepararse con antelación: visibilidad total en red y cloud, enfoque Zero Trust, MFA, monitorización continua y respuesta automatizada para reducir tiempos de detección y contención. Si quieres, te lo convierto también en pieza “Top 5 claves” para portada o en post de LinkedIn listo para publicar.
21 Enero 2026
ESG
La sostenibilidad ha pasado de ser un elemento reputacional a convertirse en una variable crítica de negocio. Ya no se limita al cumplimiento normativo o a acciones aisladas, sino que influye directamente en cómo las empresas diseñan su tecnología, gestionan sus recursos y planifican su crecimiento. En este contexto, Cisco sitúa 2026 como un punto de inflexión, donde convergen distintas fuerzas —energía, digitalización, circularidad, inteligencia artificial y preparación ante riesgos emergentes— que obligarán a las organizaciones a tomar decisiones más estratégicas y conectadas entre sí. 1) La sostenibilidad se integra en el núcleo de la empresa Cisco apunta que las compañías avanzan hacia un enfoque más transversal: eficiencia energética, resiliencia operativa, seguridad y circularidad dejan de gestionarse por separado y se tratan como piezas de un mismo sistema. El objetivo ya no es solo “ser sostenible”, sino reducir costes, asegurar la continuidad del negocio y mantener competitividad en un entorno cada vez más exigente. 2) Reportar no basta: el reto es convertir datos en decisiones La armonización de estándares de reporte está ganando tracción, especialmente con marcos internacionales como ISSB y las normas europeas ESRS, que buscan mejorar la comparabilidad entre empresas. Aunque la divulgación ESG crece, el desafío sigue siendo el mismo: transformar ese volumen de indicadores en prioridades operativas reales y decisiones accionables. 3) La circularidad evoluciona: del reciclaje al diseño del producto La circularidad deja de centrarse únicamente en reciclar y empieza a impactar desde el origen: diseñar productos más duraderos, reparables y reutilizables. Cisco sostiene que ha incorporado principios de diseño circular en sus nuevos productos y embalajes, reflejando una tendencia clara: el diseño se convierte en una palanca estratégica, aunque exige adaptar cadenas de suministro globales y complejas. 4) Modernización energética y eficiencia digital: menos vatios, más capacidad Otra tendencia clave es la actualización de los sistemas energéticos, impulsada por redes envejecidas, picos de demanda y mayor peso de renovables. Soluciones como microredes, edificios inteligentes y gestión energética avanzada ganan protagonismo. En paralelo, la eficiencia de las infraestructuras digitales (centros de datos, redes y cloud) se vuelve esencial: modernizar no significa necesariamente consumir más, sino optimizar mejor. 5) IA a gran escala: eficiencia… pero con presión energética La adopción masiva de inteligencia artificial introduce una tensión crítica: su potencial para optimizar procesos choca con su alto consumo energético, especialmente en centros de datos. Esto obliga a replantear arquitecturas, ubicaciones de carga y operaciones para que la IA sea viable sin disparar costes y emisiones. La sostenibilidad, aquí, depende menos del discurso y más de decisiones técnicas bien ejecutadas. Cisco también señala que la computación cuántica empieza a influir desde ya, sobre todo por su impacto futuro en la criptografía y la seguridad. Aunque su despliegue masivo aún no es inmediato, 2026 marca una etapa de preparación: evaluar riesgos y desarrollar sistemas más resistentes evita “rehacer” infraestructuras en ciclos cortos, con coste ambiental y financiero.
21 Enero 2026
Jarana
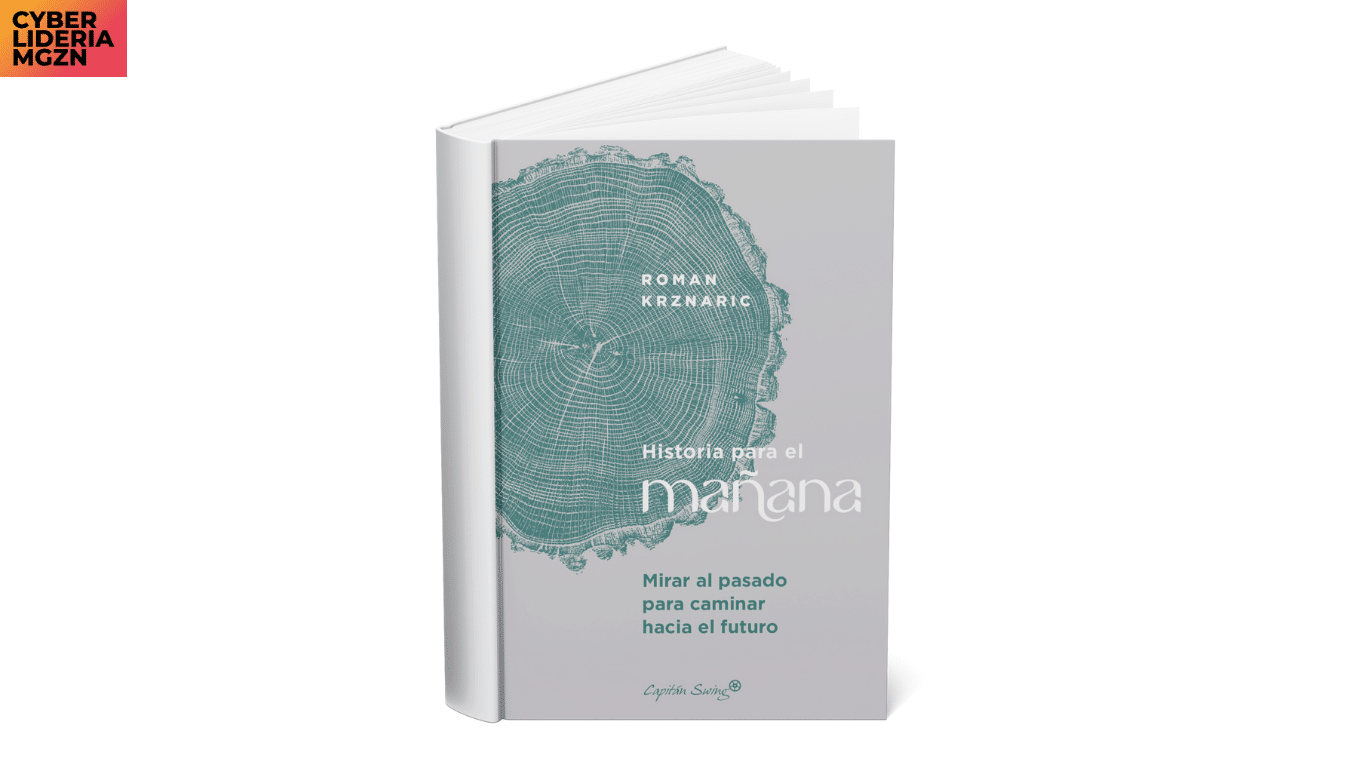
¿Qué nos puede enseñar la historia de las revueltas radicales de la humanidad sobre el poder de la desobediencia para afrontar la crisis climática? ¿Qué inspiración podríamos encontrar en el Japón del siglo XVIII para crear una economía regenerativa hoy? ¿Cómo podría la comprensión de los orígenes del capitalismo inspirar ideas para controlar la IA? En Historia para el mañana, el destacado filósofo social Roman Krznaric desentierra fascinantes perspectivas e inspiración de los últimos mil años de historia mundial que podrían ayudarnos a afrontar los desafíos más urgentes para la humanidad en el siglo XXI. Desde superar la brecha de la desigualdad y reducir los riesgos de la ingeniería genética, hasta reavivar nuestra fe en la democracia y evitar el colapso ecológico, Historia para el mañana demuestra que la historia no es simplemente un medio para comprender el pasado, sino una forma de reimaginar nuestra relación con el futuro. Krznaric revela cómo, una y otra vez, las sociedades se han alzado, a menudo contra viento y marea, para afrontar desafíos y superar crisis. La historia ofrece una visión de esperanza radical que podría convertirse en nuestra herramienta más vital para sobrevivir y prosperar en las turbulentas décadas que nos esperan. Autor: Roman Krznaric
21 Enero 2026
Jarana
Amazon Web Services (AWS) ha anunciado el nombramiento de Óscar Sanz Martín como Director de Gobierno Central, Seguridad Nacional y Defensa de Iberia, una posición clave desde la que liderará la relación estratégica de la compañía con el sector público y las entidades estatales de la región. Desde este rol, Sanz Martín será responsable de impulsar iniciativas orientadas a ayudar al Gobierno Central, los organismos de Seguridad Nacional y las empresas públicas a aprovechar el potencial transformador de la computación en la nube y la inteligencia artificial, especialmente en entornos críticos y de alta exigencia operativa. Su labor se centrará en acelerar la adopción segura de la nube para cargas de trabajo de misión crítica, facilitar los procesos de transformación digital en las administraciones públicas y promover el uso de tecnologías avanzadas como analítica de datos, inteligencia artificial y machine learning, edge computing y soluciones IoT. Todo ello con el objetivo de reforzar las capacidades de seguridad nacional, mejorar la eficiencia operativa y optimizar la toma de decisiones estratégicas.
21 Enero 2026
Rincón del CISO
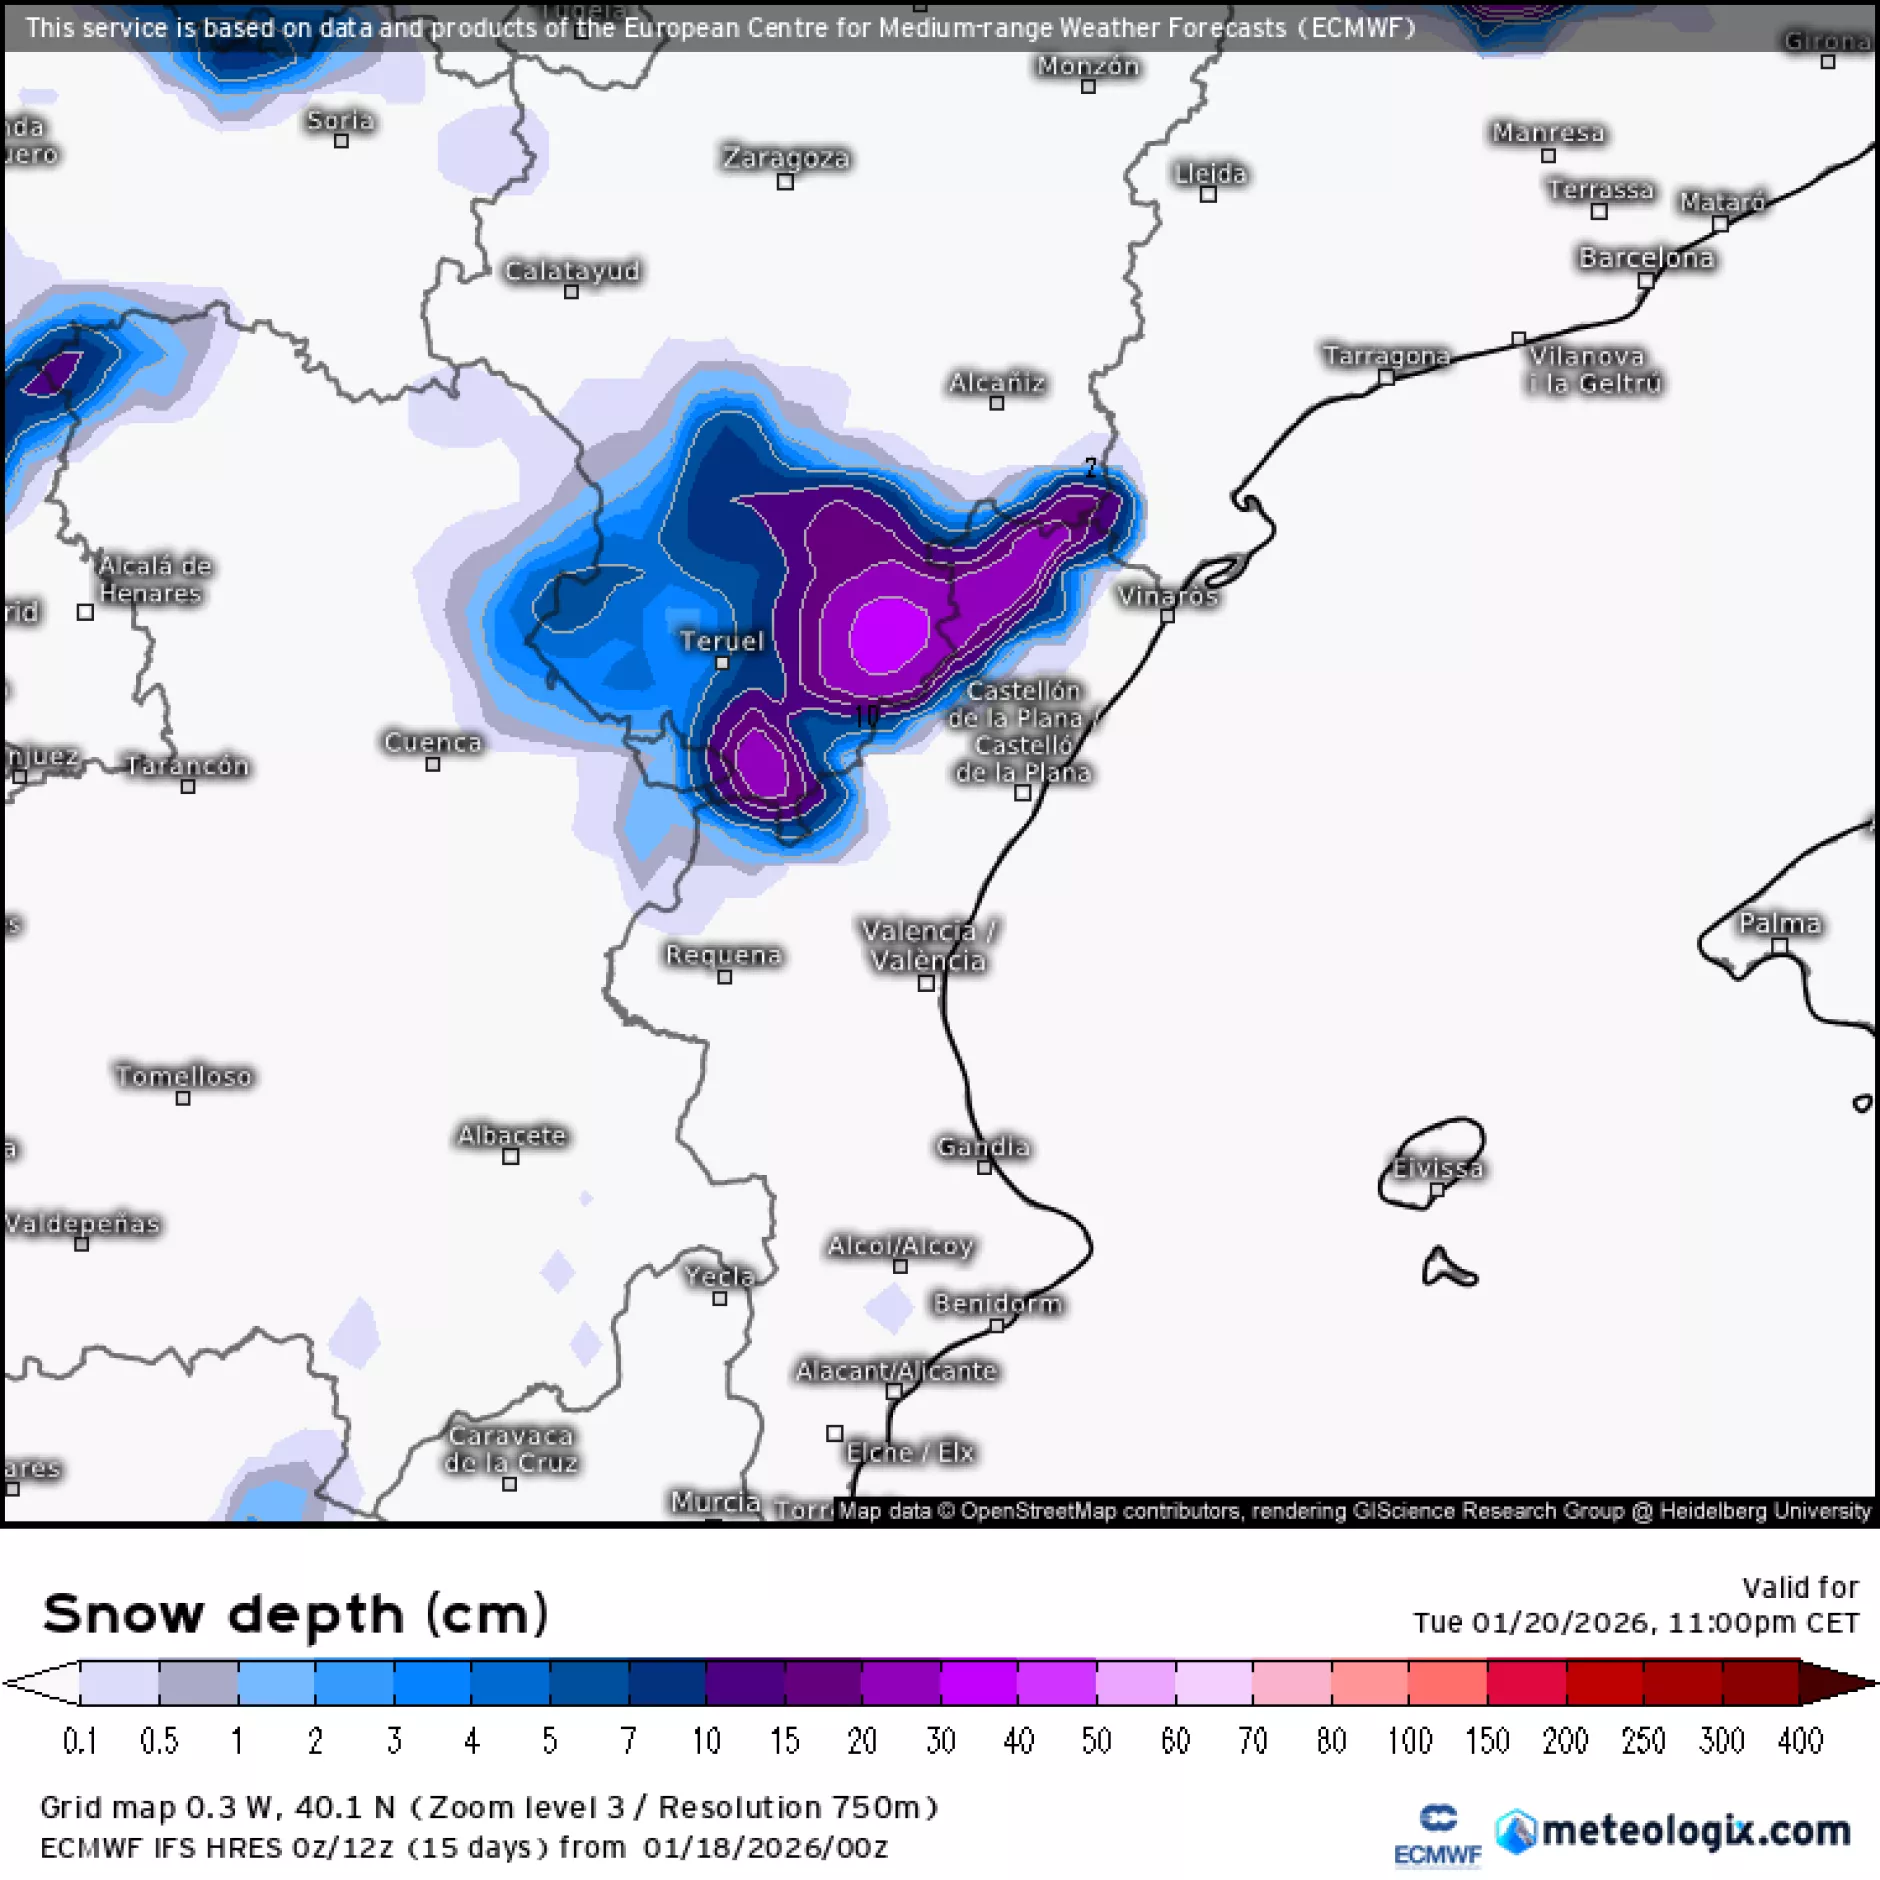
Mientras la borrasca Harry entra con fuerza en el Mediterráneo y AEMET activa avisos naranjas por lluvias y nieve, hay un protagonista silencioso que vuelve a colocarse en el centro del debate: el modelo francés AROME. Este sistema de predicción, desarrollado por Météo-France, ya fue señalado por su precisión en episodios extremos anteriores y ahora vuelve a destacar por anticipar con antelación el escenario más delicado: lluvias persistentes y acumulaciones relevantes en zonas concretas de la Comunitat Valenciana, especialmente en el norte de Castellón. ¿Qué hace “especial” a AROME? La clave está en que AROME pertenece a una nueva generación de modelos meteorológicos que trabajan a muy alta resolución, lo que le permite “ver” con más detalle cómo se comporta el temporal a escala local: qué comarcas pueden concentrar el peor episodio cómo impactará el viento en zonas expuestas dónde puede caer más nieve en menos horas En otras palabras: no solo dice “va a llover”, sino “dónde, cuándo y con qué intensidad real”. Tecnología que salva tiempo (y decisiones) En fenómenos como una DANA o una borrasca mediterránea, cada hora importa. Lo relevante no es únicamente el pronóstico, sino la capacidad de anticipar dónde se complica la situación antes de que sea evidente: carreteras afectadas por nieve riesgo de inundación en puntos concretos impacto en costa por oleaje y viento Y eso convierte a modelos como AROME en una herramienta cada vez más estratégica para emergencias, infraestructuras, logística y protección civil. La tendencia que viene: meteorología “inteligente” Lo que estamos viendo con AROME no es solo una previsión acertada: es una señal clara de hacia dónde va el sector. La meteorología moderna se está moviendo hacia: modelos más finos y rápidos actualizaciones más frecuentes y un enfoque “predictivo-operativo” pensado para tomar decisiones, no solo informar AEMET, de hecho, forma parte de una colaboración europea de servicios meteorológicos para el seguimiento de borrascas de alto impacto, lo que confirma que el futuro será cada vez más “conectado” entre países y sistemas.
20 Enero 2026
ESG
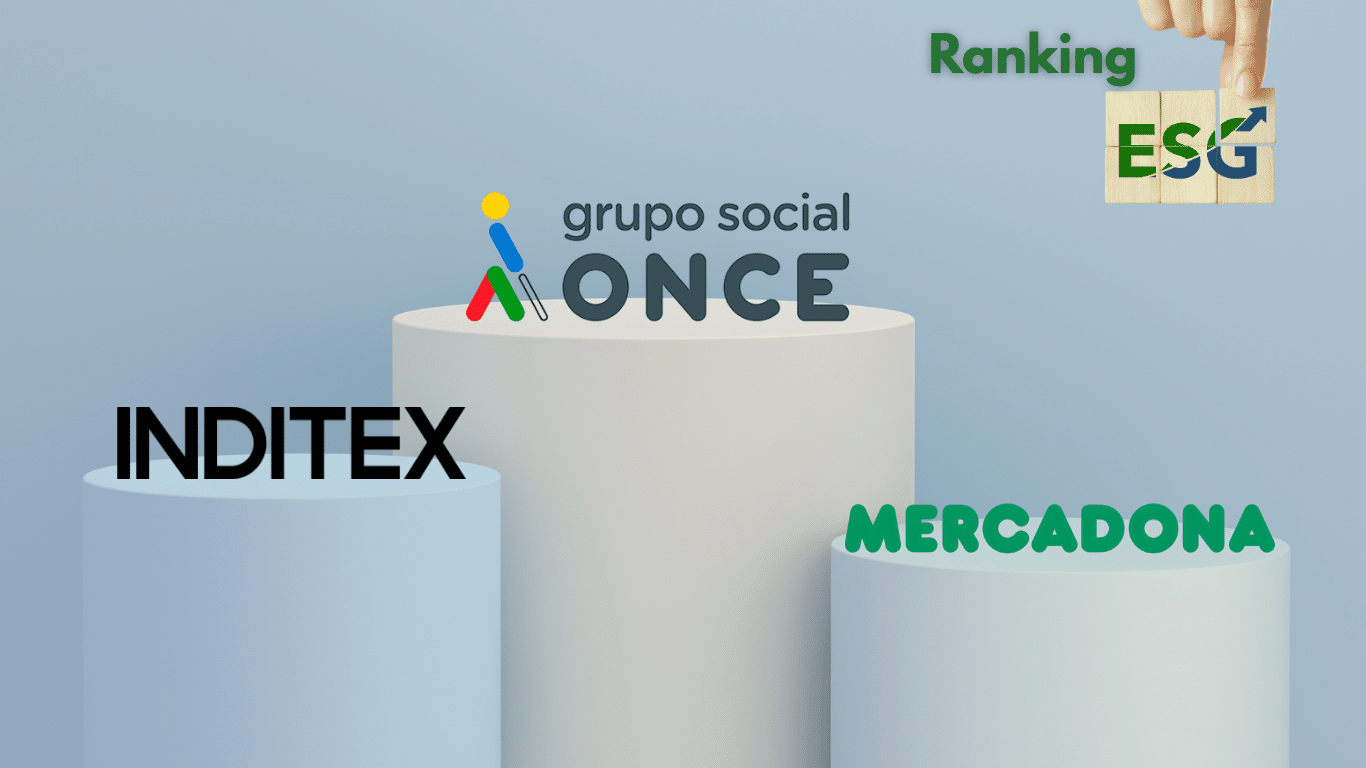
La sostenibilidad ya no se mide en promesas. Se mide en decisiones, impacto y credibilidad. Y justo ahí entra en juego el ranking Merco ESG España 2025, que acaba de presentar su 15ª edición y pone nombre y apellidos a las compañías que mejor están integrando los criterios ESG:E de Environmental (medioambiente), S de Social (personas) y G de Governance (gobernanza y ética). Porque en 2025, una empresa no es “responsable” por tener un informe bonito: lo es por cómo opera, cómo trata a su gente y cómo rinde cuentas. Top 10 ESG España 2025: quién lidera la responsabilidad empresarial real Este año, el ranking global coloca en cabeza a organizaciones que están marcando tendencia en sostenibilidad aplicada: Grupo Social ONCE Inditex Mercadona Ikea Mapfre Caixabank Mutua Madrileña Iberdrola Mahou San Miguel Leroy Merlin La lectura es clara: la ESG ya no es un accesorio reputacional, es un factor que influye en confianza, inversión, talento, regulación… y supervivencia. Dos nombres clave: Mercadona y Mahou San Miguel consolidan su posición ESG Mercadona (3ª en el ranking global) Mercadona vuelve a situarse en la parte alta del ranking, demostrando que el impacto ESG también se construye desde sectores donde el margen es estrecho y la exposición pública es enorme: empleo, cadena de suministro, clientes y operación diaria. Mahou San Miguel (9ª en el ranking global) Mahou San Miguel entra en el Top 10 y refuerza un mensaje interesante: la sostenibilidad no es exclusiva del sector energético o financiero. También se lidera desde la industria, cuando hay inversión, estrategia y gobernanza que aguanta el escrutinio. El ranking por dentro: quién domina cada pilar ESG Aquí es donde el ranking se vuelve realmente potente, porque muestra algo crucial: no todas las empresas brillan por lo mismo. Medioambiente (E): cuando la sostenibilidad se mide en huella Las compañías que más destacan por su desempeño ambiental son: Iberdrola Ikea Ecoalf Grupo Social ONCE Inditex Acciona Mahou San Miguel Capsa – Central Lechera Asturiana Corporación Hijos de Rivera Mercadona Aquí el foco es claro: energía, eficiencia, circularidad y reducción real de impacto. Social (S): el ESG que más se nota… y más se exige En el bloque social, el ranking valora el músculo interno y la relación con clientes y entorno: Grupo Social ONCE Mercadona Inditex Caixabank Mutua Madrileña Mapfre Mahou San Miguel Ikea El Corte Inglés Leroy Merlin Este listado define lo que hoy es “marca empleadora” en serio: cultura, condiciones, inclusión y responsabilidad con personas. Ética y gobernanza (G): el pilar silencioso que sostiene todo lo demás Y en gobernanza —el bloque que separa la sostenibilidad real del greenwashing— destacan: Grupo Social ONCE Inditex Caixabank Mapfre Mutua Madrileña Mercadona Santander BBVA Repsol Leroy Merlin Porque sin gobernanza, la ESG no es estrategia: es marketing. Este ranking no va solo de posiciones. Va de una realidad empresarial cada vez más evidente: Las compañías no pueden permitirse dejar de ser responsables si quieren tener futuro. En el escenario actual —regulación, auditorías, presión social, inversores y consumidores hiperconscientes— la ESG ya no es una tendencia: es una forma de operar, de competir y de sostenerse.
20 Enero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

