
Rincón del CISO
El papel del CIO vive una transformación histórica. Tras años de modernización acelerada, el responsable tecnológico se convierte en 2025 en una de las figuras más estratégicas de la empresa, con un rol claro: liderar la transición hacia modelos de negocio impulsados por inteligencia artificial. Es la principal conclusión del informe State of the CIO 2025, elaborado por Foundry sobre una base de 906 líderes de TI y 250 responsables de negocio a escala global. La hoja de ruta es inequívoca: el CIO ya no es solo el guardián de la infraestructura tecnológica, sino el arquitecto de la innovación digital, el conector entre estrategia y tecnología y el principal motor de adopción de IA y machine learning. La prioridad del CEO para 2025: IA, IA y más IA El estudio revela una cifra contundente: El 26% de los CEOs sitúa “investigar e implementar proyectos de IA” como la prioridad #1 para sus CIOs. Esto cambia por completo el foco de inversión y gestión: 42% de la inversión tecnológica en 2025 se dirigirá a IA/ML. 45% de los CIOs consideran la IA la apuesta estratégica más importante del año. 80% de los CIOs ya están evaluando activamente nuevas herramientas de IA para integrarlas en su stack. El informe confirma un cambio cultural clave: la IA deja de ser un experimento y pasa a convertirse en infraestructura crítica del negocio. Un CIO más estratégico que nunca El perfil del CIO da un salto significativo: 41% se identifican como líderes estratégicos, cifra que crece al 52% cuando miran a los próximos 3-5 años. 77% colaboran estrechamente con su CEO y el consejo de administración, consolidando su influencia en las decisiones corporativas. El CIO promedio ejerce 1,8 roles, combinando liderazgo digital, gestión de seguridad, innovación y estrategia. Las barreras tradicionales se diluyen: en 2025, el CIO opera cada vez más como ejecutivo transversal, capaz de redefinir procesos, anticipar oportunidades y generar nuevas líneas de negocio digitales. Las empresas quieren monetizar sus datos La orientación del gasto tecnológico cambia por completo respecto a años anteriores: Top prioridades de negocio en 2025 Monetizar los datos (38%) Cumplimiento normativo (35%) Mejorar la experiencia del cliente (35%) Desarrollar nuevos ingresos digitales (32%) La ciberseguridad —que dominaba las agendas en 2024— cede espacio a iniciativas de crecimiento, personalización y explotación de datos. La IA transforma procesos y clientes El impacto de la IA ya es tangible: 69% la usa para automatizar procesos internos 62% la aplica en productos y servicios de cara al cliente Sectores como finanzas (79%), sanidad (74%) y high-tech (70%) lideran su adopción La alineación entre TI y negocio, tradicionalmente compleja, mejora gracias a la IA:68% de IT y 69% de negocio coinciden en prioridades y casos de uso de IA generativa. Tensión entre estrategia y operaciones A pesar de su papel estratégico, los CIOs siguen dedicando buena parte de su tiempo a tareas operativas: 38% en seguridad y rendimiento de sistemas 30% en control de costes 24% en gestión de proveedores y crisis 77% en proyectos de modernización y rediseño de procesos La gran lucha del CIO en 2025 sigue siendo equilibrar innovación y excelencia operativa. Presupuestos al alza, talento escaso El estudio anticipa un 2025 expansivo: 65% de las empresas aumentarán su presupuesto de TI, con un crecimiento medio del 6,89%. La principal razón: más inversión en IA. Sin embargo, la mayor barrera no es el dinero. Es el talento: 54% de los CIOs dicen que la escasez de perfiles digitales frena su capacidad de innovar. Los perfiles más demandados: IA/ML (36%) Ciberseguridad (34%) Automatización (25%) Y también los más difíciles de encontrar. Burnout y complejidad: el otro lado del liderazgo Aunque el 33% de los CIOs afirma tener un nivel alto de satisfacción, el estrés es considerable: Nivel medio de estrés: 6,8/10 15% experimenta burnout severo 20% reconoce un nivel significativo de presión diaria El CIO es, hoy más que nunca, un rol de alto impacto… y alto coste emocional. Conclusión: el CIO, clave para la empresa que quiere liderar con IA El State of the CIO 2025 traza un mensaje claro: la competitividad empresarial de los próximos años dependerá de la capacidad de los CIOs para activar la inteligencia artificial como motor estratégico, generar cultura digital y transformar la experiencia del cliente. Las empresas que empoderen a sus CIOs, integren la IA de forma segura y aceleren la modernización de sus procesos serán las que marquen el paso en la economía digital global.
24 Noviembre 2025

ESG
La Corte Suprema de Estados Unidos deberá decidir si frena temporalmente dos de las normativas climáticas más ambiciosas del país. Diversos grupos empresariales han solicitado al alto tribunal la suspensión urgente de las nuevas leyes de California que obligan a miles de compañías a revelar sus emisiones de gases de efecto invernadero y los riesgos económicos vinculados al cambio climático. Estas normas, aprobadas en 2023 por el gobernador Gavin Newsom, pretenden situar al estado a la vanguardia de la transparencia ambiental. Hasta ahora, los tribunales inferiores han permitido su aplicación, con la primera oleada de informes prevista para principios de 2026. La primera ley afecta a empresas con ingresos superiores a 1.000 millones de dólares que operan en California. Estas organizaciones deberán reportar emisiones directas en 2026 y emisiones indirectas vinculadas a su cadena de valor en 2027. Mientras la Cámara de Comercio cifra en unas 5.000 las compañías afectadas, la Junta de Recursos del Aire de California (CARB) estima cerca de 2.600. La segunda normativa se dirige a empresas que ingresan más de 500 millones de dólares anuales, obligándolas a presentar cada dos años informes sobre su exposición financiera a escenarios climáticos adversos. Según CARB, más de 4.100 compañías entrarían en este marco. Ambas leyes contemplan sanciones económicas en caso de incumplimiento. Los grupos empresariales alegan que estas obligaciones vulneran la Primera Enmienda al forzar a las empresas a divulgar información que, según sus argumentos, podría condicionar indebidamente el debate público. Aseguran además que sufrirían perjuicios irreversibles si las normas entran en vigor antes de que se resuelvan las impugnaciones. ExxonMobil también ha presentado una demanda independiente contra las medidas. Por su parte, el Estado de California defiende que los requisitos se enmarcan dentro de su autoridad para regular la divulgación comercial y que la transparencia climática responde a un interés público legítimo. Newsom ha planteado estas leyes como herramientas clave para convertir la información ambiental en acción, mientras organizaciones como Ceres afirman que los datos son esenciales para inversores y consumidores. El debate llega en un contexto regulatorio especialmente tenso: aunque la SEC aprobó en 2024 una norma nacional para el reporte de riesgos climáticos, su aplicación está paralizada por litigios federales. Si las leyes californianas sobreviven al escrutinio de la Corte Suprema, podrían convertirse en un estándar de facto para grandes empresas con operaciones en el estado. Sin embargo, la reciente jurisprudencia del tribunal —que ha limitado el margen de actuación de la Agencia de Protección Ambiental en varias decisiones clave— añade incertidumbre. Una suspensión podría frenar iniciativas similares en otros estados; permitir su avance consolidaría a California como referencia en gobernanza climática en un momento de división a nivel federal. La Corte aún no ha comunicado cuándo se pronunciará sobre la solicitud de suspensión, una decisión que podría determinar el rumbo de la transparencia ambiental empresarial en Estados Unidos.
24 Noviembre 2025
Jarana
Banco Santander incorpora a uno de los perfiles más reconocidos del sector asegurador español. La entidad ha fichado a Iñaki Peralta, hasta ahora consejero delegado de Sanitas, para liderar su estrategia de seguros de Salud a escala global, según han confirmado fuentes financieras. Además de asumir la responsabilidad internacional del área, Peralta también será el nuevo máximo responsable de Seguros en Santander España, un doble cargo que lo situará en el centro de la estrategia aseguradora del grupo. En esta nueva etapa reportará directamente a Ignacio Juliá, consejero delegado de Santander España, y a Peter Huber, responsable global de Seguros. El movimiento implica la salida de Francisco Giménez Bosch, a quien Peralta sustituirá tras varios años al frente de esta división. Un fichaje clave tras una trayectoria de dos décadas en Sanitas La llegada de Peralta se produce después de casi veinte años de trayectoria en Sanitas, donde ha ocupado distintos puestos ejecutivos hasta convertirse en su consejero delegado. Su experiencia se extiende también a Bupa, la matriz de Sanitas, con responsabilidades en Europa y Latinoamérica. Sanitas anunció en septiembre el relevo en su cúpula directiva, con el nombramiento de Carlos Jaureguizar como nuevo CEO tanto de Sanitas como de Bupa Europe y Latinoamérica, una transición que será efectiva el 1 de enero de 2026. Una apuesta estratégica del Santander Este fichaje refuerza la apuesta del Banco Santander por consolidar su negocio asegurador, especialmente en un segmento —el de Salud— que continúa creciendo y ganando relevancia en los servicios financieros integrados. La incorporación de Peralta supone para la entidad un impulso en experiencia, conocimiento del mercado y gestión a escala internacional, claves para acelerar la expansión global de su oferta de seguros.
24 Noviembre 2025
Jarana
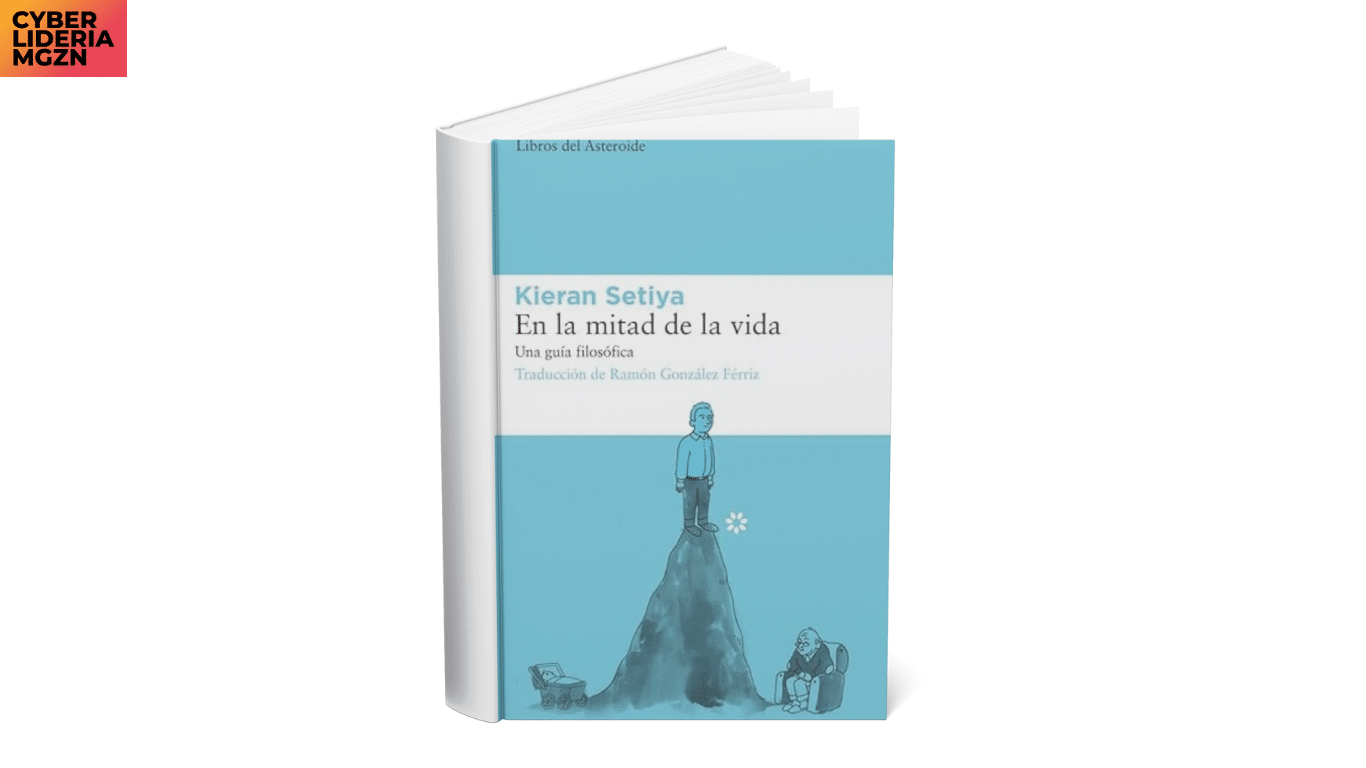
Más tarde o más temprano surgen en nuestra vida una serie de interrogantes a los que no es fácil dar respuesta. ¿Cómo reconciliarnos con las vidas que no hemos podido vivir, con los caminos que no tomamos, con la nostalgia del pasado? ¿Cómo aceptar nuestros fracasos, la futilidad de las tareas que consumen nuestro presente o la propia mortalidad? La mayor parte de la gente empieza a plantearse estas cuestiones cuando más o menos ha llegado a la mitad de su vida, cuando la juventud está todavía cerca pero puede otear ya la muerte al final del trayecto. En este brillante libro, a medio camino entre el ensayo filosófico y el libro de autoayuda, Kieran Setiya (profesor de filosofía en el MIT) afronta los retos de la vida adulta y la madurez y nos propone un paseo (de Aristóteles a Schopenhauer, de Virginia Woolf a Simone de Beauvoir) por distintas obras filosóficas y literarias que nos ayudan a entender qué es la crisis de la mediana edad y cómo podemos hacerle frente. Un libro que, en realidad, como dice su autor, «no es solo para quienes se encuentran en la mediana edad, sino para cualquiera que esté lidiando con la irreversibilidad del tiempo». Autor: Kieran SetiyaKieran Setiya
24 Noviembre 2025

Rincón del CISO
Cloudflare ha aclarado finalmente las causas de la caída global que afectó este martes a plataformas de gran alcance. La compañía ha confirmado que el incidente no estuvo relacionado con un ataque informático, sino con un error interno en su sistema de gestión de bots. La interrupción, considerada la más grave que ha sufrido la empresa desde 2019, provocó fallos simultáneos en servicios como X (Twitter), ChatGPT y en herramientas corporativas empleadas por cientos de compañías. Durante varias horas, millones de usuarios se encontraron con mensajes de error al intentar acceder a sus aplicaciones habituales. Aunque el funcionamiento de la red comenzó a recuperarse progresivamente a lo largo del día, Cloudflare no dio por estabilizada la situación hasta última hora de la tarde. La magnitud del problema, unido al reciente apagón global de AWS ocurrido hace apenas un mes, generó un clima de alerta generalizado. Matthew Prince, cofundador y CEO de Cloudflare, quiso despejar cualquier duda sobre la naturaleza del incidente. Según afirmó, no hubo ninguna acción maliciosa detrás de la caída: “No fue consecuencia de un ciberataque, ni de manera directa ni indirecta”. El origen del fallo se encuentra en un ajuste interno aplicado a los permisos de una base de datos. Ese pequeño cambio provocó un comportamiento inesperado: el sistema comenzó a añadir automáticamente miles de entradas nuevas en un archivo utilizado por el módulo que identifica y filtra el tráfico automatizado. Este archivo —conocido como feature file— contiene patrones que permiten distinguir a un usuario legítimo de un bot. Como resultado, el documento duplicó su tamaño hasta superar la capacidad que podía gestionar el software encargado de enrutar las conexiones. La configuración defectuosa se extendió con rapidez por toda la infraestructura global de Cloudflare, generando el colapso en cascada que dejó fuera de servicio a parte de Internet.
21 Noviembre 2025

ESG
La Comisión Europea ha presentado una propuesta que redefine de forma profunda el marco regulatorio de las finanzas sostenibles en la Unión Europea. El objetivo principal es claro: reducir la complejidad del actual Reglamento de Divulgación de Finanzas Sostenibles (SFDR), abaratar los costes de cumplimiento y ofrecer a los inversores una información más comprensible y útil. El Ejecutivo comunitario reconoce que las normas aprobadas en 2019, y en vigor desde 2021, han terminado convirtiéndose en un sistema de etiquetas difícil de interpretar tanto para los proveedores de productos financieros como para los inversores minoristas. Según Bruselas, la sobrecarga de datos y documentos ha dificultado la comparación entre productos y ha incrementado el riesgo de confusión o incluso de comercialización inadecuada. En consecuencia, el SFDR no habría cumplido su función de orientar el capital hacia la sostenibilidad europea. La reforma se orienta en dos direcciones: facilitar a los ahorradores información clara y comparable, y liberar a las entidades financieras de obligaciones redundantes. Con ello, la Comisión aspira a reforzar la posición de la UE como líder en finanzas sostenibles y a impulsar una mayor participación en los mercados de capitales. Uno de los cambios más relevantes es la eliminación de la obligación de informar sobre impactos adversos a nivel de entidad para la mayoría de actores del mercado. Bruselas quiere evitar duplicidades con la Directiva de Información de Sostenibilidad Corporativa (CSRD), que ya exige a las grandes empresas divulgar sus impactos ambientales y sociales. Solo los participantes significativos que no entren en los umbrales de la CSRD deberán seguir reportando estos datos. En paralelo, la información obligatoria a nivel de producto también se reducirá, limitándola a datos relevantes, comparables y fácilmente accesibles. La intención es que un inversor minorista pueda entender de un vistazo qué nivel de sostenibilidad ofrece un producto y en qué se basa esa declaración. La propuesta introduce además un nuevo sistema de clasificación de productos ESG con tres categorías: Sostenibilidad, para inversiones alineadas directamente con objetivos ambientales o sociales. Transición, para productos que financian mejoras o planes de transformación creíbles. Criterios ESG básicos, para productos que integran factores ambientales, sociales o de gobernanza sin cumplir los requisitos de las dos categorías anteriores. Los productos que utilicen términos ESG deberán asegurar que, como mínimo, el 70% de su cartera respalda la estrategia declarada y que no incluyen actividades perjudiciales, como violaciones de derechos humanos o exposición a sectores regulados (tabaco, armas prohibidas o ciertos combustibles fósiles). La propuesta también refuerza el marco de supervisión y otorga a la Comisión la capacidad de desarrollar normas de aplicación limitadas para evitar que se recupere la complejidad actual. De prosperar, estos cambios influirán directamente en la forma en la que bancos, aseguradoras, gestores de activos y fondos de pensiones diseñan y comercializan productos sostenibles en Europa. El texto deberá negociarse ahora con el Parlamento Europeo y los Estados miembros, quienes decidirán la configuración final de un sistema que influirá en cómo se canaliza la inversión sostenible en una de las regiones regulatorias más influyentes del mundo.
21 Noviembre 2025

Jarana
Superar la adversidad es la asignatura pendiente del siglo XXI. Todos a lo largo de nuestra vida nos enfrentaremos a situaciones traumáticas ¿Cómo afrontarlas en positivo? ¿Cómo desarrollar una respuesta resiliente? Las personas entrevistadas en este libro constituyen la mejor demostración de cómo se puede gestionar el naufragio. Todos ellos han pasado por difíciles tempestades que la vida les ha presentado pero ninguno ha naufragado. En unos casos han superado duros procesos de enfermedad y en otros afrontado la muerte de un ser querido o se han enfrentado a momentos críticos en los que o bien salían adelante o bien perdían todo lo que hasta ese momento habían conseguido. Se trata de Larry Bensadon, Anna Ferrer, Ángel García, Rosa García, Jesús Hernández, Helena Herrero, Jesús Higueras, Sandra Ibarra, Miguel Ángel Jiménez, Pilar Muro, Sara Navarro, Carlos Pauner, Teresa Silva y Enrique Varela. Resiliencia. Gestión del naufragio ofrece una guía para sobreponernos a las dificultades, aprender de nuestros errores, superar los obstáculos y salir fortalecidos de nuestras propias experiencias. El desarrollo de la resiliencia aporta una nueva mirada esperanzadora y positiva. Y es que, como dicen los cinco autores, «los tiempos que vivimos son para las personas resilientes. No son las políticas las que nos van a sacar de la situación actual, sino aquellos que sean capaces de estar por encima de la crisis. La causa es humana y no económica, y la solución también». Autores: PILAR GOMEZ-ACEBO, Concepción Bravo, Carlos Mur de Víu, Fernando Fernández Carmena e Irene Navarro Alvarez
21 Noviembre 2025

Jarana
El Corte Inglés ha nombrado a Santiago Bau como nuevo director general, en una decisión aprobada por el consejo de administración y con efecto inmediato. Hasta ahora, Bau ejercía como director general corporativo y financiero, áreas que seguirá liderando mientras asume la responsabilidad global sobre todos los negocios del grupo. Bau se incorporó a El Corte Inglés en 2022 tras una extensa trayectoria en banca de inversión en Goldman Sachs. Es licenciado en Derecho y ADE por Icade, en Ciencias Políticas y Sociología por la Uned, y MBA por la Universidad de Harvard.
21 Noviembre 2025

ESG
Un tribunal federal de apelaciones ha decidido suspender de forma provisional la SB 261, la normativa de California que obligaba a miles de compañías a revelar públicamente su exposición financiera al cambio climático. Mientras tanto, la otra gran ley estatal en esta materia, la SB 253 —centrada en el reporte de emisiones corporativas— continúa avanzando según lo previsto para su entrada en vigor en 2026. El Noveno Circuito congela la SB 261 La decisión del Tribunal de Apelaciones del Noveno Circuito llega poco antes de que las empresas comenzaran a preparar sus informes para los primeros plazos de 2026. La suspensión responde a una petición urgente presentada por la Cámara de Comercio de EE. UU. y varias organizaciones empresariales, que previamente habían reclamado sin éxito la intervención del Tribunal Supremo. Aunque el fallo apenas ocupa una página y no incluye justificación adicional, su efecto es claro: la aplicación de la SB 261 queda detenida mientras avanza la apelación. Sin embargo, la SB 253 sigue plenamente activa y mantiene su calendario regulatorio para la elaboración y verificación de reportes de emisiones. Un pulso que marcará la política climática estatal El litigio se perfila como uno de los más relevantes en el ámbito de la regulación climática estadounidense. Los grupos empresariales demandantes consideran que las leyes californianas suponen una forma de “expresión obligatoria” contraria a la Primera Enmienda. Tras conocerse la resolución, el vicepresidente ejecutivo del Centro de Litigios de la Cámara de Comercio, Daryl Joseffer, celebró la suspensión, al considerar que evita costes significativos e incertidumbre para las compañías antes del 1 de enero de 2026. La Cámara sostiene que permitir que un solo estado imponga estándares tan exigentes puede acabar trasladando esa carga a empresas de todo el país. La SB 253 continúa su despliegue La decisión judicial coincidió con un taller público organizado por la Junta de Recursos del Aire de California (CARB), encargada de implementar ambas leyes. En el caso de la SB 261, ahora paralizada, se exigía a las empresas con más de 500 millones de dólares de facturación que detallasen sus riesgos climáticos y planes de adaptación. La SB 253, en cambio, sigue adelante: las compañías con ingresos superiores a 1.000 millones de dólares deberán reportar sus emisiones de Alcance 1 y 2 antes de junio de 2026 y las de Alcance 3 —incluyendo cadena de suministro, viajes de negocios, desplazamientos de empleados, residuos o compras— a partir de 2027. La primera lista provisional de empresas afectadas supera las 3.100, aunque la propia CARB admite que está incompleta. Un rompecabezas regulatorio para las grandes corporaciones La situación añade presión a los equipos directivos, que ya navegaban un panorama fragmentado ante la ausencia de normas federales definitivas, especialmente tras el estancamiento de la regulación climática de la SEC. Con la SB 253 avanzando y la SB 261 en pausa, muchas compañías podrían optar por mantener sus planes de reporte para no quedar rezagadas en caso de que la ley vuelva a activarse en 2026. Qué debe vigilar el sector en los próximos meses Los líderes empresariales e inversores tendrán que prestar especial atención a tres hitos: La apelación de enero de 2026, que aclarará si la SB 261 se reactivará antes de los primeros plazos de divulgación. El proceso regulatorio de CARB en torno a la SB 253, que definirá metodologías, requisitos de verificación y posibles sanciones. La respuesta federal ante la posibilidad de que el modelo californiano se extienda por otros estados o influya en futuras normas nacionales. Una decisión con impacto más allá de California El paquete legislativo impulsado por el estado buscaba establecer un nuevo marco de transparencia climática ante la falta de regulación federal. La suspensión parcial abre un periodo de incertidumbre que podría influir en la gobernanza climática estadounidense durante los próximos años. Para los inversores globales, la tendencia hacia reportes climáticos obligatorios en las principales economías sigue clara. Para las empresas estadounidenses, en cambio, esta resolución refleja un escenario cada vez más probable: que la normativa climática no venga marcada únicamente por Washington, sino por decisiones de tribunales estatales y políticas regionales que pueden reconfigurar el tablero regulatorio nacional.
20 Noviembre 2025

Rincón del CISO
La externalización de los servicios de soporte de TI se ha consolidado como una estrategia común para reducir costes y ganar eficiencia. Sin embargo, este modelo también está atrayendo la atención de actores maliciosos. Cada vez más, los delincuentes utilizan técnicas de vishing —estafas telefónicas basadas en ingeniería social— para engañar a los agentes de soporte y obtener accesos críticos a los sistemas corporativos. La presión sobre los departamentos de asistencia ha crecido por el auge del teletrabajo, la incorporación de herramientas de inteligencia artificial y la digitalización de procesos. Esto ha generado sobrecarga en los equipos, que a menudo destinan buena parte de su tiempo a incidencias rutinarias en lugar de centrarse en tareas estratégicas de seguridad y continuidad del negocio. Automatizar procesos y reforzar la formación del personal es clave para que el soporte técnico cumpla su función crítica. Vishing: ataques centrados en el factor humano El vishing consiste en hacerse pasar por empleados legítimos a través de llamadas convincentes para lograr que el personal de soporte restablezca contraseñas, registre dispositivos o desactive la autenticación multifactor. Con estos accesos, los atacantes pueden moverse lateralmente dentro de la red corporativa. El riesgo aumenta porque muchos equipos de asistencia están formados por profesionales con poca experiencia y sometidos a presión por el volumen de solicitudes. Algunos grupos incluso utilizan hablantes nativos o voces sintéticas para que sus engaños sean más creíbles. Estos ataques demuestran que los ciberdelincuentes no siempre necesitan vulnerar sistemas: basta con explotar la confianza y la buena voluntad de los agentes de soporte. La seguridad, por tanto, debe basarse en una combinación de tecnología, procesos y concienciación. Estrategias para proteger el soporte informático Las organizaciones que externalizan su soporte técnico pueden aplicar varias medidas preventivas: Autenticación estricta: verificar siempre la identidad del solicitante mediante devoluciones de llamada o códigos adicionales. Políticas de mínimo privilegio y separación de funciones: limitar lo que un agente puede modificar y requerir doble validación en operaciones críticas. Monitorización y registros continuos: supervisar en tiempo real las actividades del helpdesk para detectar fraudes. Formación constante con simulaciones: entrenar al personal para identificar nuevas tácticas, incluyendo deepfakes de voz. Controles técnicos adicionales: detección de spoofing de llamadas y uso de MFA en todas las herramientas de soporte. MDR como apoyo estratégico Si bien gran parte de los riesgos se originan en factores humanos, la combinación de experiencia, procesos robustos y soluciones técnicas avanzadas es la forma más efectiva de mitigarlos. Plataformas de Managed Detection and Response (MDR) proporcionan monitorización continua, análisis con inteligencia artificial y respuesta rápida frente a incidentes, descargando parte de la presión diaria sobre los equipos de soporte y reforzando la seguridad general. Contar con soluciones de MDR permite a los equipos de asistencia centrarse en ayudar a los usuarios mientras la protección frente a amenazas queda garantizada, adoptando un enfoque verdaderamente preventivo frente a los ataques de ingeniería social y vishing.
20 Noviembre 2025

Ofertas de Empleo
Ubicación: Europa, Oriente Medio y África · Modalidad: Remoto · Jornada: Completa Descripción de la empresa:ppl3 busca incorporar un CTO altamente operativo para su firma de stablecoin respaldada por criptomonedas. La empresa desarrolla un protocolo de productos estructurados nativos de cripto, diseñado para ofrecer liquidez en dólares de forma escalable y segura a partir de colaterales cripto. Su propuesta combina la rigurosidad de un banco de inversión global con la innovación de DeFi, habiéndose destacado ya en el sector tras cerrar una ronda pre-semilla de 6,5 millones de dólares. Responsabilidades del puesto: Liderar la arquitectura y el desarrollo de una plataforma DeFi full-stack de alto rendimiento, desde smart contracts y backend hasta integraciones seguras con custodios, exchanges centralizados y feeds de datos en tiempo real. Colaborar directamente con el equipo fundador en la definición de arquitectura técnica, cultura de contratación y estándares de seguridad institucional. Garantizar disponibilidad 24/7, seguridad institucional y compatibilidad desde el primer día. Experiencia requerida: Diseño y desarrollo de infraestructuras backend de baja latencia para ejecutar estrategias sistemáticas y gestionar el estado del protocolo. Integración segura con custodios (ej. Fireblocks, Copper), exchanges centralizados (Binance, Coinbase Pro), DEXs y oráculos. Diseño e implementación de smart contracts eficientes y actualizables (Foundry / Solidity). Supervisión del frontend (Angular / TypeScript) para vaults, dashboards de rendimiento y gestión de portafolios. Establecimiento de pipelines DevOps, sistemas de monitorización, cobertura de testing y estándares CI/CD. Paquete de compensación: Salario base: 250.000 USD Participación en equity y tokens El puesto requiere una incorporación inmediata y está orientado a profesionales con experiencia comprobada en DeFi y desarrollo técnico integral de plataformas blockchain.
20 Noviembre 2025

Jarana
EY ha anunciado el nombramiento de Colm Devine como vicepresidente global de Sostenibilidad, una transición relevante dentro de la firma tras la jubilación de Amy Brachio, quien ocupó este cargo durante tres décadas y actualmente dirige la compañía de tecnología climática Carbon Measures. Un liderazgo estratégico para una etapa clave Con más de veinte años de trayectoria en EY, Devine asumirá la responsabilidad de guiar la estrategia global de sostenibilidad de la organización, un ámbito que abarca tanto la gestión interna del impacto ambiental como el acompañamiento a clientes en su transición energética, la reducción de riesgos y la integración tecnológica. La agenda de sostenibilidad de EY se despliega en más de 150 países, con una red de 700 oficinas y cerca de 400.000 profesionales. Una carrera vinculada a energía, transformación y gestión del riesgo Devine se incorporó a EY en 2003 tras iniciar su carrera en Deloitte y, desde entonces, ha desempeñado funciones de liderazgo en el área de Energía y Servicios Públicos para Reino Unido e Irlanda. Su trayectoria combina consultoría estratégica, gestión de riesgos y finanzas corporativas, lo que le ha permitido asesorar a más de 600 organizaciones en procesos de transformación y preparación para salidas a bolsa. Su visión integra de manera natural los criterios ESG con las necesidades del mercado y con el papel creciente de la tecnología. En esta línea, Devine ha trabajado en proyectos que combinan descarbonización, digitalización y soluciones basadas en inteligencia artificial, aspectos que considera fundamentales para acelerar el impacto de la sostenibilidad empresarial. En una reciente publicación en LinkedIn, destacó que su misión será ayudar tanto a EY como a sus clientes a “avanzar en sus objetivos de sostenibilidad aprovechando la tecnología y la IA”. Subrayó, además, el valor de la estructura global de EY para movilizar recursos y compartir conocimiento especializado. Refuerzo de los compromisos climáticos y de naturaleza de EY El nuevo vicepresidente asume su cargo en un momento en el que EY avanza hacia metas ambientales especialmente exigentes: la firma mantiene su compromiso de reducir a la mitad sus emisiones absolutas para 2030, tomando como referencia los niveles de 2019. El plan incluye la utilización de energía 100 % renovable, así como la adopción de métricas relacionadas con el agua, los residuos y la contaminación. La compañía también está desarrollando marcos para integrar principios de economía circular y protección de la biodiversidad en sus operaciones y cadena de valor, en línea con la evolución global de los estándares de reporte ESG. El nombramiento de Devine consolida la apuesta de EY por un enfoque integral de la sostenibilidad, apoyado en sus equipos de Climate Change and Sustainability Services (CCaSS), que trabajan en la transformación de grandes organizaciones mediante la combinación de gobernanza, fiscalidad, tecnología y estrategia operativa.
20 Noviembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

