Eventos
La ciberseguridad no avanza en solitario. Avanza cuando se comparte. Bajo este principio, Leading Cyber Ladies (LCL) – Spanish Chapter celebrará el próximo 26 de febrero de 2026 su tercer evento presencial en Madrid, una jornada centrada en el papel estratégico de la colaboración en el ecosistema de la ciberseguridad. CyberLideria MGZN participa como Media Partner de este encuentro, que reunirá a referentes del sector para reflexionar sobre liderazgo, voluntariado profesional y cooperación entre organizaciones. 📅 Jueves, 26 de febrero de 2026🕔 17:15 – 19:30📍 Fundación Juan XXIII, Madrid El poder de la colaboración en ciberseguridad El evento, bajo el lema “El poder de la colaboración en ciberseguridad”, abordará cómo la cooperación entre profesionales, empresas y entidades sin ánimo de lucro se ha convertido en una necesidad estratégica ante un entorno de amenazas cada vez más sofisticado. La jornada contará con la participación de destacadas líderes del sector: Miriam Feito Huertas, Senior Manager Cyber & Technology Risk en KPMG Vanesa Gil Laredo, Head of Cybersecurity Institutional Affairs. Corporate en BBVA Ana Gómez, Senior Cybersecurity Manager en BBVA Amanda Palazón Barber (TCAB), Fundadora del Grupo IMm, Presidenta del Observatorio de Gestión del Cambio (OGECAM), Presidenta del Consejo Asesor CINTAC Todas ellas colaboran activamente con organizaciones como ISACA, ENISA, Women4Cyber o CINTAC, contribuyendo al fortalecimiento del ecosistema mediante iniciativas de voluntariado y transferencia de conocimiento. Una agenda orientada al impacto real Durante el encuentro se abordarán cuestiones clave para el presente y futuro del sector: La colaboración como palanca estratégica en el contexto actual de ciberamenazas El valor del voluntariado profesional en el desarrollo del liderazgo El aprendizaje continuo y el networking como motores de crecimiento Casos reales que demuestran cómo compartir conocimiento refuerza la resiliencia del ecosistema Más allá del debate técnico, el evento busca generar conexiones de valor entre profesionales y líderes comprometidos con una ciberseguridad más inclusiva y colaborativa. La jornada concluirá con un espacio de networking y cóctel, cortesía de la Fundación Juan XXIII. Un encuentro para líderes del presente y del futuro El evento está dirigido a profesionales y responsables interesados en ciberseguridad, especialmente a quienes entienden que el liderazgo hoy pasa por construir comunidad, compartir conocimiento y generar impacto colectivo. 👉 Las inscripciones ya están abiertas aquí.
30 Diciembre 2025
Eventos
CyberLideria MGZN organiza un almuerzo exclusivo en el que se debatirá sobre cómo crear arquitecturas de datos cloud gobernadas óptimas para la IA y analizaremos el papel del multicloud como pieza clave en la evolución tecnológica de las organizaciones en España. Durante la sesión exploraremos, desde una perspectiva visionaria, cómo las empresas están rediseñando sus arquitecturas, qué modelos permiten ganar agilidad real y qué palancas están definiendo la próxima ola de innovación estratégica en el entorno empresarial. Este encuentro es una oportunidad única para: Conectar con líderes del sector y expertos en TI. Descubrir estrategias prácticas para orquestar ecosistemas híbridos de manera efectiva. Analizar tendencias que marcarán el futuro de la gestión tecnológica en las organizaciones. En un momento en el que la eficiencia, la resiliencia y la innovación marcan la competitividad, entender cómo orquestar un ecosistema híbrido de forma efectiva se ha convertido en una prioridad para los responsables de tecnología. 📍 Lugar: DSTAgE de Diego Guerrero, chef con dos estrellas Michelin y galardonado con The Best Science Award 2025 - C. de Regueros, 8, Madrid🗓️ Fecha: 25 de febrero de 2026⏰ Horario: 13:30 – 16:00 Patrocinado por: Equinix
30 Diciembre 2025
Rincón del CISO
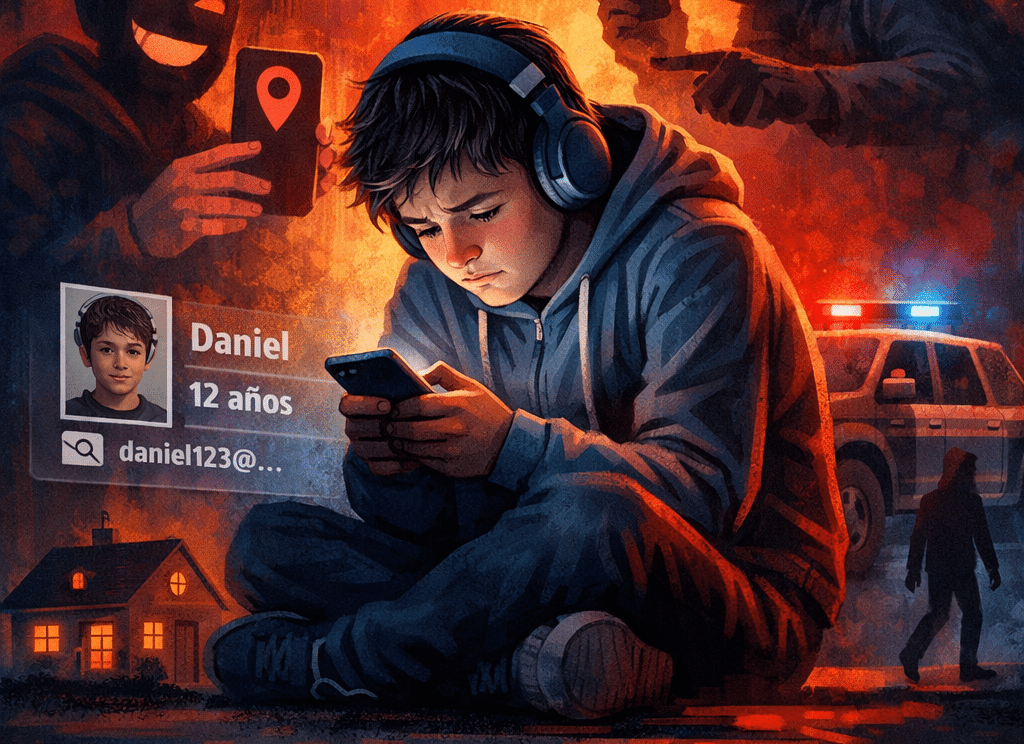
El aumento del uso de redes sociales y videojuegos durante las vacaciones incrementa la exposición de los menores a la divulgación maliciosa de datos personales Las vacaciones de Navidad suelen traer consigo un incremento significativo del tiempo que niños y adolescentes pasan conectados a internet. Videojuegos online, redes sociales, chats y comunidades digitales se convierten en parte central de su ocio diario. Sin embargo, esta mayor presencia en el entorno digital también eleva el riesgo de conflictos que pueden escalar rápidamente hacia formas de acoso más graves. Una de las más preocupantes es el doxxing, una práctica que puede afectar seriamente al bienestar emocional y a la seguridad física de los menores. Así lo advierte ESET, compañía especializada en ciberseguridad, que alerta de que este tipo de ataques se intensifican en periodos vacacionales, cuando cambian las rutinas familiares y la supervisión suele relajarse. “El entorno digital ofrece enormes oportunidades, pero también puede convertirse en un espacio hostil cuando una discusión se transforma en persecución”, señala Josep Albors, director de Investigación y Concienciación de ESET España. “En el caso de los menores, la exposición de datos personales puede tener consecuencias profundas, ya que la información publicada en internet puede permanecer accesible durante años y condicionar su vida futura”. Qué es el doxxing y por qué supone un riesgo especialmente alto para los menores El doxxing —también conocido como doxing— consiste en la publicación intencionada de información personal con fines de intimidación o represalia. Los datos expuestos pueden incluir direcciones, correos electrónicos, centros educativos, rutinas diarias, información familiar o incluso datos financieros o médicos. En niños y adolescentes, el impacto de esta práctica es aún mayor. A la vulnerabilidad emocional propia de estas edades se suma el hecho de que gran parte de su vida social se desarrolla en entornos digitales, donde la presión social, la necesidad de aceptación y el miedo al rechazo amplifican los efectos del acoso. El resultado puede traducirse en ansiedad, aislamiento, pérdida de autoestima y un deterioro significativo de la salud emocional. Además, el doxxing no se limita siempre al daño psicológico. En algunos casos se utiliza para incitar a terceros al acoso masivo o incluso para provocar situaciones de riesgo físico. Uno de los escenarios más extremos es el swatting, en el que el agresor proporciona información falsa a las autoridades para desencadenar una intervención policial en el domicilio de la víctima. Cómo se recopila la información para un ataque de doxxing Según los expertos, la mayoría de los casos comienzan con una fase previa de recopilación de datos. Los atacantes analizan perfiles en redes sociales y plataformas de juego en busca de pistas como ubicaciones habituales, fotografías con uniformes escolares, referencias a rutinas diarias o datos familiares. También es habitual aprovechar configuraciones de privacidad laxas, rastrear el mismo alias en distintas plataformas para vincular identidades o recurrir a búsquedas inversas y bases de datos públicas. En ataques más elaborados, estas técnicas se combinan con prácticas propias del cibercrimen, como campañas de phishing, uso de malware o el aprovechamiento de datos procedentes de filtraciones anteriores. Recomendaciones para reducir el riesgo durante las vacaciones Desde ESET insisten en que el periodo navideño es un buen momento para revisar la seguridad digital en familia y reforzar hábitos de protección. Entre las principales recomendaciones destacan: Reducir la información personal visible en internet, revisando perfiles sociales y de juego, desactivando la geolocalización y eliminando contactos desconocidos. Proteger adecuadamente las cuentas, utilizando contraseñas únicas y robustas, gestores de contraseñas y autenticación multifactor en redes sociales, correo electrónico y plataformas de mensajería o gaming. Mantener dispositivos y aplicaciones actualizados y contar con soluciones de seguridad fiables que ayuden a prevenir accesos no autorizados. Evitar reutilizar el mismo alias o nombre de usuario en distintas plataformas, ya que facilita la vinculación de perfiles. Ser prudentes al compartir información sobre menores, evitando publicar imágenes o datos que revelen su centro educativo, rutinas u horarios. Fomentar el diálogo familiar, explicando qué información no debe compartirse, cómo actuar ante presiones online y reforzando la confianza para pedir ayuda ante cualquier incidente digital. “Ante un caso de doxxing es fundamental no responder al agresor”, concluye Albors. “Hay que recopilar pruebas, denunciar el contenido en las plataformas correspondientes y acudir a las autoridades si existe cualquier riesgo físico. Acompañar al menor y recordarle que no es responsable de lo ocurrido es clave para minimizar el impacto”.
30 Diciembre 2025
ESG
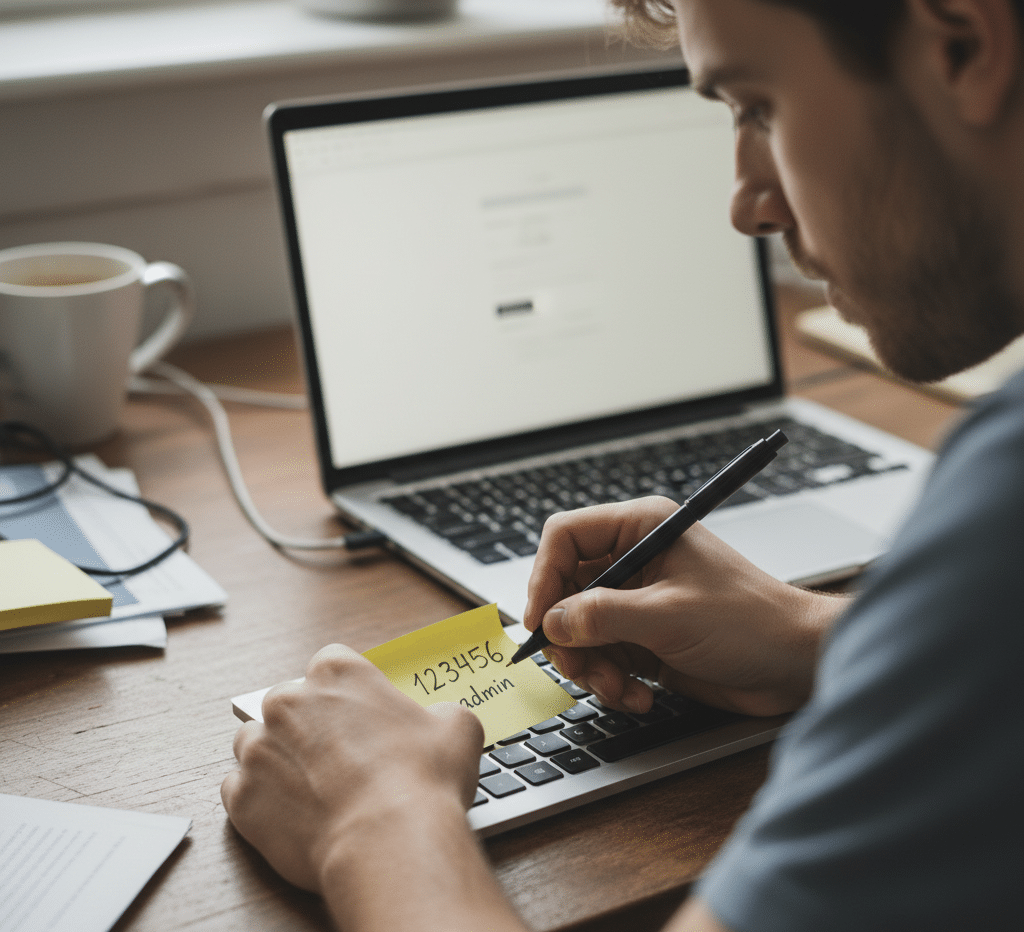
Admin, 123456 o secuencias numéricas básicas continúan liderando el uso en 2025, a pesar del aumento de fraudes digitales y ataques automatizados La falta de hábitos seguros en la gestión de contraseñas continúa siendo uno de los grandes puntos débiles de la ciberseguridad en España. En pleno 2025, combinaciones extremadamente simples como admin, 123456 o 12345678 siguen figurando entre las más utilizadas por los usuarios, según datos recientes de estudios elaborados por NordPass y Comparitech. Una realidad preocupante si se tiene en cuenta que los ataques digitales no solo aumentan en número, sino también en sofisticación. El uso de credenciales débiles y reutilizadas sigue facilitando el trabajo a los ciberdelincuentes, que se apoyan en herramientas automatizadas y bases de datos filtradas para acceder a cuentas personales y profesionales en cuestión de segundos. Desde ESET, compañía especializada en ciberseguridad, advierten de que la comodidad continúa imponiéndose a la protección digital. A pesar de la creciente concienciación sobre los riesgos online, muchos usuarios siguen optando por contraseñas fáciles de recordar, ignorando que son también las primeras que prueban los atacantes en los llamados ataques de fuerza bruta. España, entre los países con peores hábitos en contraseñas El análisis específico del mercado español muestra un patrón especialmente alarmante. Entre las contraseñas más repetidas durante este año destacan secuencias numéricas consecutivas y términos genéricos que pueden ser descifrados casi de forma instantánea. Este comportamiento confirma que, año tras año, se repiten los mismos errores en materia de seguridad digital. “Las contraseñas no se rompen por azar, se rompen porque son obvias”, señala Josep Albors, director de Investigación y Concienciación de ESET España. “Cuando se utilizan combinaciones previsibles o se reutilizan credenciales en varios servicios, basta con una sola filtración para comprometer múltiples cuentas”. Un riesgo que también afecta a empresas y entornos profesionales El problema no se limita al ámbito personal. ESET alerta de que estas malas prácticas también están presentes en plataformas corporativas, servicios profesionales y sistemas críticos. Una contraseña comprometida puede convertirse en el punto de entrada para ataques más complejos, como movimientos laterales dentro de una red, robo de información sensible o incluso campañas de ransomware y fraude financiero. Además, los expertos subrayan que el cibercrimen ya no depende únicamente de conocimientos técnicos avanzados. La combinación de automatización y millones de contraseñas expuestas en filtraciones anteriores permite lanzar ataques masivos con un alto índice de éxito cuando se utilizan claves débiles. Cómo reducir el riesgo: hábitos básicos que marcan la diferencia Para mejorar la protección de las cuentas digitales, ESET insiste en la importancia de adoptar medidas sencillas pero eficaces. Entre las recomendaciones clave destacan evitar contraseñas predecibles, utilizar claves diferentes para cada servicio y apoyarse en gestores de contraseñas que permitan generar combinaciones largas y complejas. La activación de la autenticación en dos factores sigue siendo otro de los pilares fundamentales, especialmente en servicios críticos como el correo electrónico, la banca online o las redes sociales. A ello se suma la necesidad de mantener dispositivos y aplicaciones actualizados y desconfiar de mensajes urgentes que soliciten un cambio inmediato de contraseña, una técnica habitual en campañas de phishing. “Reforzar la seguridad digital no es una cuestión técnica, sino de hábitos”, concluye Albors. “Una contraseña robusta combinada con la autenticación en dos pasos continúa siendo una de las barreras más efectivas frente al cibercrimen actual”.
29 Diciembre 2025
Jarana
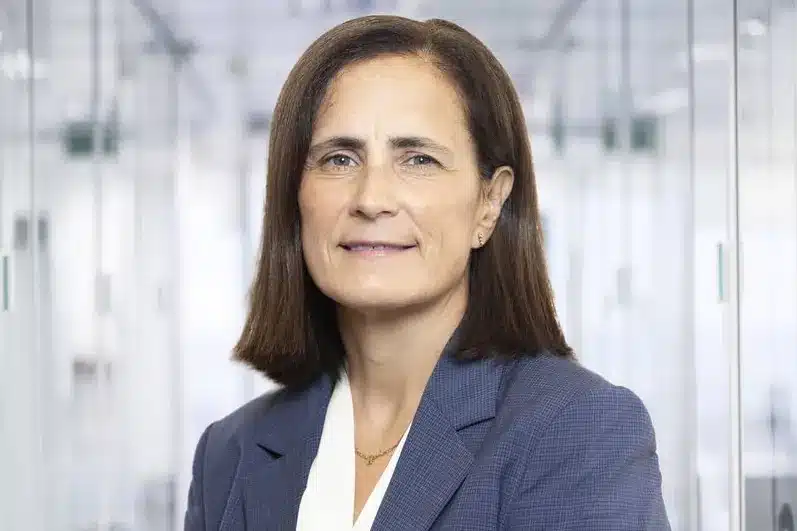
Deloitte ha anunciado la designación de Ana Torrens como futura presidenta de la firma en España, un nombramiento que deberá ser validado por la asamblea de socios y que será efectivo en junio de 2026, una vez concluya el mandato del actual presidente, Héctor Flórez. Con esta decisión, Ana Torrens se convertirá en la primera mujer en presidir una de las denominadas Big Four en el mercado español, marcando un hito relevante en el sector de los servicios profesionales, tradicionalmente liderado por hombres. Torrens cuenta con más de 30 años de trayectoria dentro de la firma, a la que se incorporó en 1994. Es licenciada en Administración y Dirección de Empresas por la Universidad Abad Oliva CEU y ha desarrollado una carrera caracterizada por una progresiva asunción de responsabilidades estratégicas. Desde 2021 ejerce como socia responsable del área de Audit & Assurance en España, una de las principales líneas de negocio de Deloitte, y forma parte tanto del Comité Ejecutivo de Deloitte España como del Comité Ejecutivo global de Auditoría, lo que le ha permitido adquirir una visión transversal del negocio a nivel nacional e internacional. Con anterioridad, desempeñó durante cuatro años el cargo de responsable de Audit & Assurance en Cataluña, Aragón, Baleares y Andorra para la industria de Productos y Servicios, liderando equipos multidisciplinares en entornos empresariales complejos y diversos. A lo largo de su carrera ha dirigido auditorías financieras y proyectos de asesoramiento estratégico de alto valor añadido, vinculados a la mejora de procesos, reorganización corporativa, gestión de riesgos, definición de planes estratégicos y análisis de viabilidad para grandes organizaciones. Además de su labor profesional, Ana Torrens está inscrita en el Registro Oficial de Auditores de Cuentas (ROAC) y ha mantenido una estrecha relación con el ámbito académico como profesora en ESADE, reforzando su perfil como directiva con una sólida base técnica y formativa.
26 Diciembre 2025
Rincón del CISO
La Inteligencia Artificial está entrando en una nueva etapa. Tras años de pruebas, pilotos y adopciones parciales, 2026 se perfila como el momento en el que la IA dejará de ser una herramienta reactiva para convertirse en un verdadero socio estratégico de personas y organizaciones. En esta nueva fase, la IA ya no se limita a responder preguntas o automatizar tareas aisladas: colabora, contextualiza y amplifica el potencial humano en sectores clave como la salud, la investigación científica, el desarrollo de software o la computación avanzada. El resultado es un cambio profundo en la forma de trabajar, crear y tomar decisiones. Estas son las siete grandes tendencias que marcarán la evolución de la Inteligencia Artificial en 2026. La IA como aliada: más capacidad humana, no menos personas La relación entre humanos y tecnología está evolucionando hacia un modelo de colaboración real. La IA empieza a actuar como un compañero de trabajo digital capaz de asumir tareas complejas —desde análisis de datos hasta generación de contenidos— para que los profesionales se concentren en la estrategia, la creatividad y el pensamiento crítico. Este enfoque permite que equipos pequeños logren impactos globales en tiempos récord, siempre que las personas sepan cómo trabajar junto a la IA en lugar de competir con ella. La ventaja no estará en quién use más tecnología, sino en quién la integre mejor en su forma de trabajar. Seguridad y confianza: el gran reto de los agentes de IA Con la proliferación de agentes de IA capaces de ejecutar tareas especializadas de forma autónoma, la seguridad se convierte en un pilar irrenunciable. Estos sistemas deberán contar con identidades propias, accesos controlados y mecanismos de supervisión similares a los de cualquier empleado humano. La protección ya no será un añadido posterior, sino una capa integrada desde el diseño. En paralelo, los propios sistemas defensivos también recurrirán a la IA para detectar amenazas en tiempo real y responder con mayor velocidad y precisión frente a ataques cada vez más sofisticados. IA y salud: una oportunidad real para cerrar la brecha sanitaria global La aplicación de la IA en el ámbito sanitario está avanzando más allá del diagnóstico. En 2026 veremos sistemas capaces de apoyar el triaje, la planificación de tratamientos y el seguimiento de pacientes, acercando soluciones de salud avanzadas a millones de personas. En un contexto de escasez global de profesionales sanitarios, la IA se posiciona como una herramienta clave para mejorar la eficiencia, reducir desigualdades y empoderar a pacientes y profesionales, con modelos que ya demuestran una precisión muy superior a la media humana en casos clínicos complejos. La investigación científica entra en la era de la IA colaborativa La Inteligencia Artificial está a punto de convertirse en un actor central del proceso científico. No solo resumirá estudios o analizará datos, sino que generará hipótesis, propondrá experimentos y colaborará activamente con investigadores humanos y otros agentes de IA. Este modelo apunta a un futuro en el que cada científico contará con un asistente de laboratorio digital capaz de acelerar descubrimientos en física, química, biología o ciencia de materiales, reduciendo tiempos y ampliando el alcance de la investigación. Infraestructuras de IA más inteligentes, eficientes y sostenibles El crecimiento de la IA no dependerá únicamente de construir centros de datos más grandes. La clave estará en optimizar el uso de la capacidad computacional existente, creando sistemas distribuidos capaces de asignar recursos de forma dinámica y eficiente. Estas “superfactorías” de IA interconectadas permitirán reducir costes, mejorar la sostenibilidad y escalar la innovación. En este nuevo paradigma, la calidad de la inteligencia generada será más importante que el tamaño de los modelos. El código ya no se escribe solo: la IA entiende el contexto El desarrollo de software está viviendo una transformación acelerada. La IA ya no se limita a sugerir fragmentos de código: empieza a comprender la historia, las relaciones y el contexto completo de los repositorios. Este enfoque, conocido como inteligencia de repositorio, permitirá detectar errores antes de que ocurran, automatizar tareas repetitivas y ofrecer recomendaciones más precisas, mejorando tanto la calidad del software como la productividad de los desarrolladores. Computación cuántica: el salto que se acerca más rápido de lo esperado Durante años, la computación cuántica parecía una promesa lejana. Sin embargo, los avances en arquitecturas híbridas que combinan IA, supercomputación y sistemas cuánticos están acelerando su llegada. El desarrollo de qubits más estables y capaces de corregir errores de forma nativa abre la puerta a resolver problemas científicos e industriales que hoy son inabordables, desde el diseño de nuevos materiales hasta avances disruptivos en medicina. Personas + IA: el verdadero motor del cambio Las tendencias que marcarán 2026 tienen un denominador común: la colaboración entre humanos y máquinas. La IA no viene a reemplazar el talento, sino a amplificarlo. Las organizaciones que entiendan este cambio —apostando por formación, seguridad y una adopción responsable— estarán mejor preparadas para liderar la próxima ola de innovación.
25 Diciembre 2025
Jarana
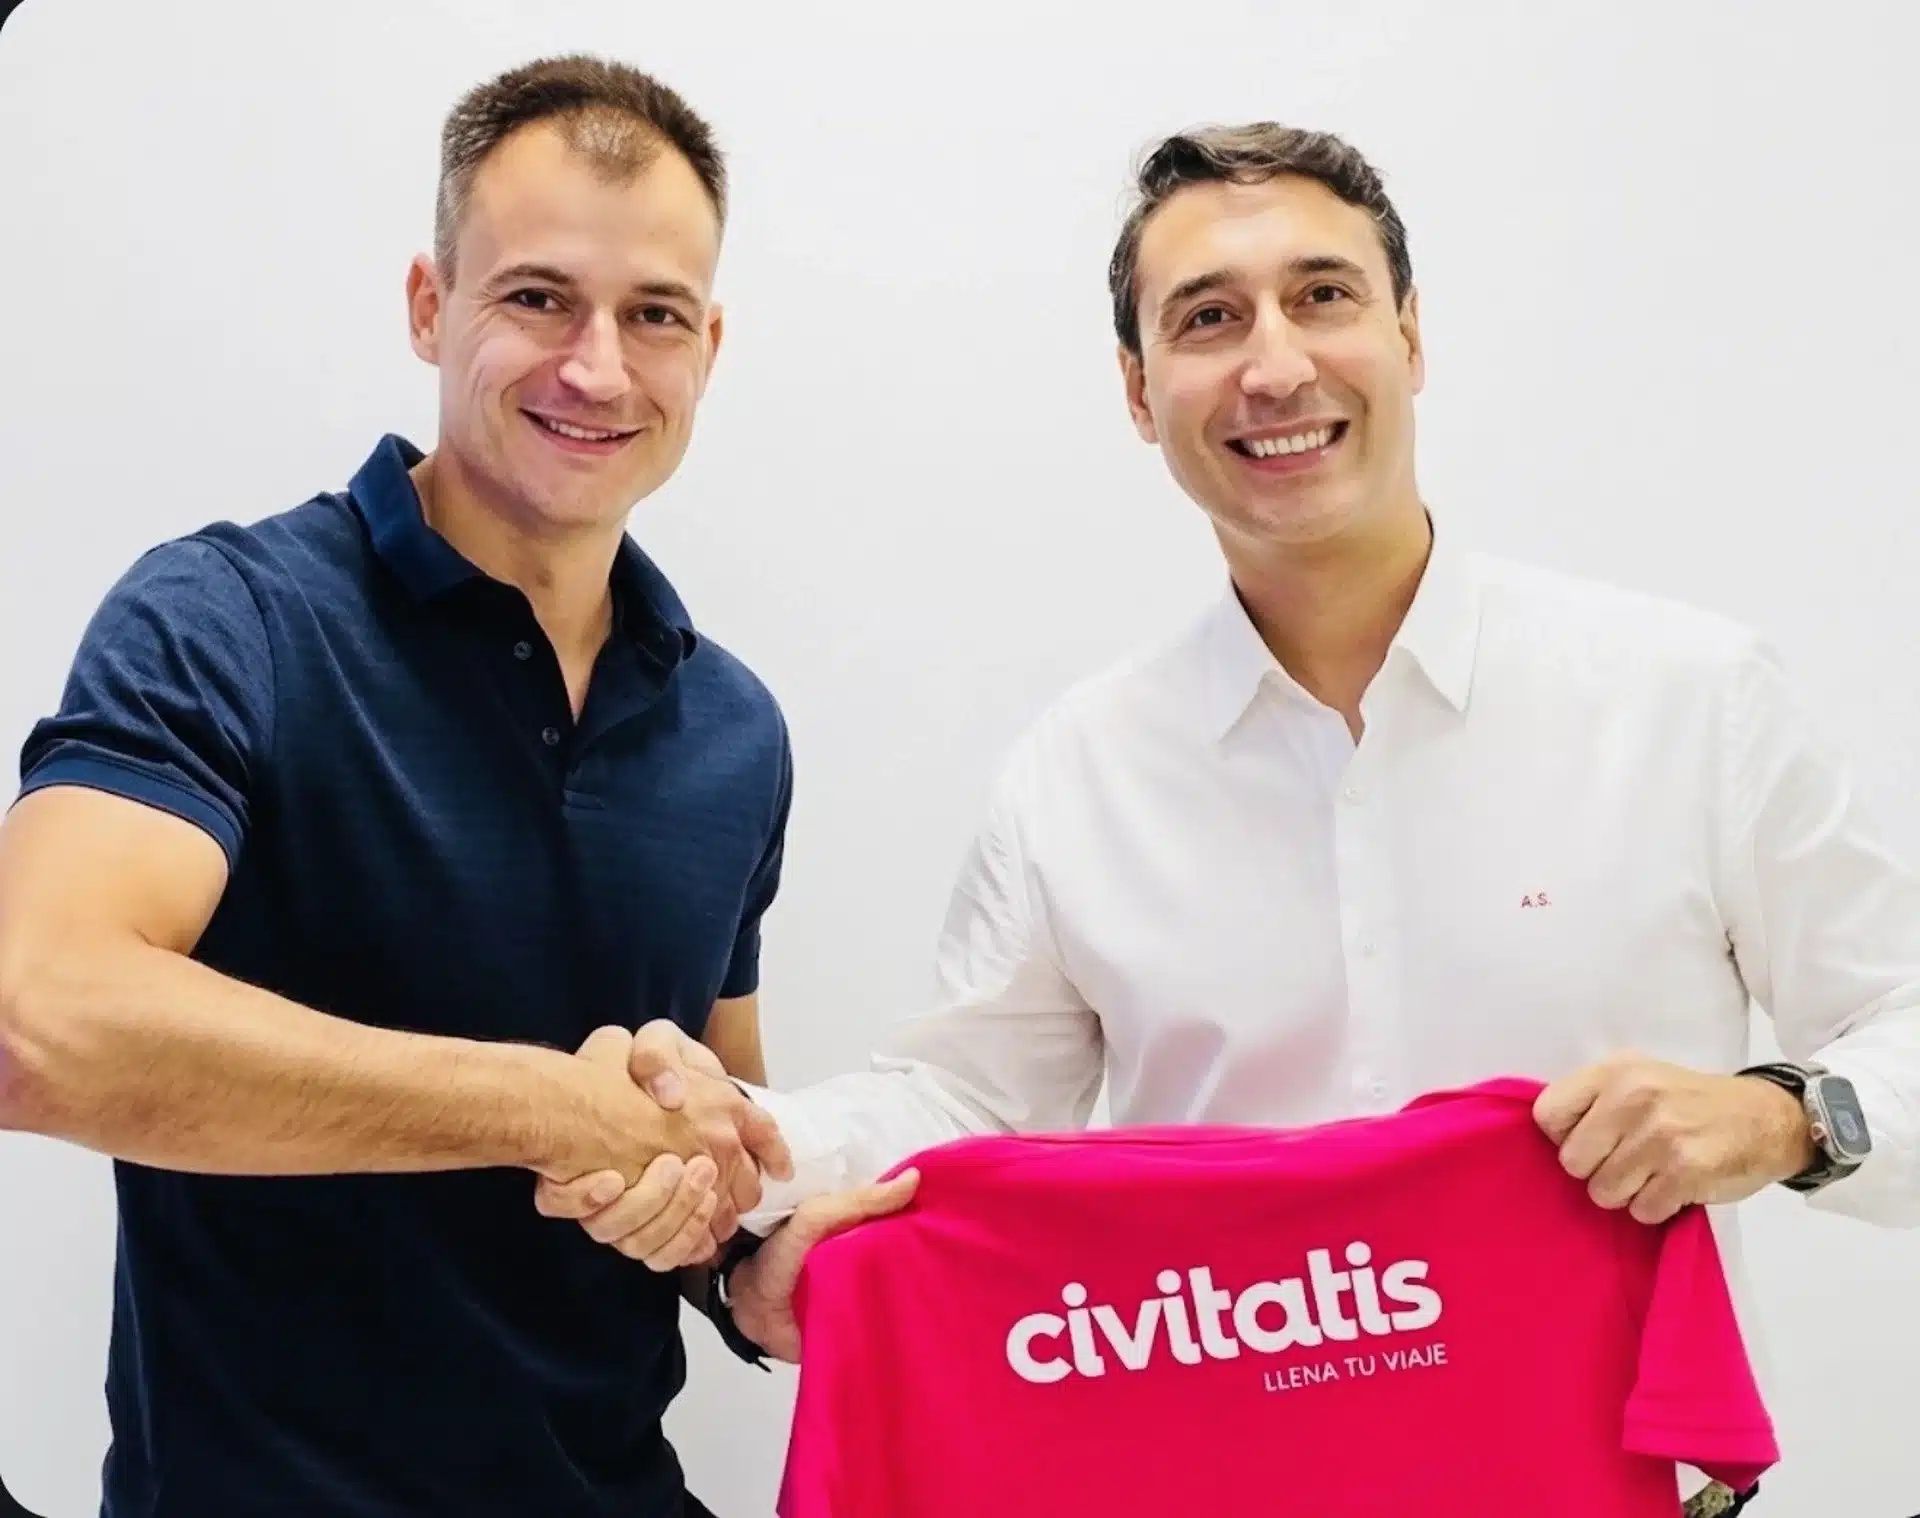
Civitatis ha anunciado el nombramiento de Andrés Spitzer, hasta ahora Director de Producto y Tecnología (CPTO), como nuevo Consejero Delegado (CEO) de la compañía, cargo que asumirá a partir del 1 de enero. Spitzer releva a Alberto Gutiérrez, fundador de la empresa, quien deja la gestión ejecutiva y continuará vinculado al proyecto como miembro del Consejo de Administración, apoyando la estrategia de crecimiento y la visión a largo plazo. Con una sólida trayectoria en tecnología, marketplaces y el sector turístico, Andrés Spitzer ha desarrollado su carrera en compañías como Amazon, Europcar y Ubeeqo, además de liderar con éxito la estrategia de producto y tecnología en Civitatis. En esta nueva etapa, su objetivo será potenciar las capacidades tecnológicas y de producto de la compañía para acelerar el desarrollo del ecosistema y generar mayor valor para viajeros, agencias y proveedores. Por su parte, Enrique Espinel, Director de Operaciones (COO) desde los inicios de la empresa, continuará en su cargo y reforzará el foco en la expansión internacional, con especial atención al mercado latinoamericano.
25 Diciembre 2025
Jarana
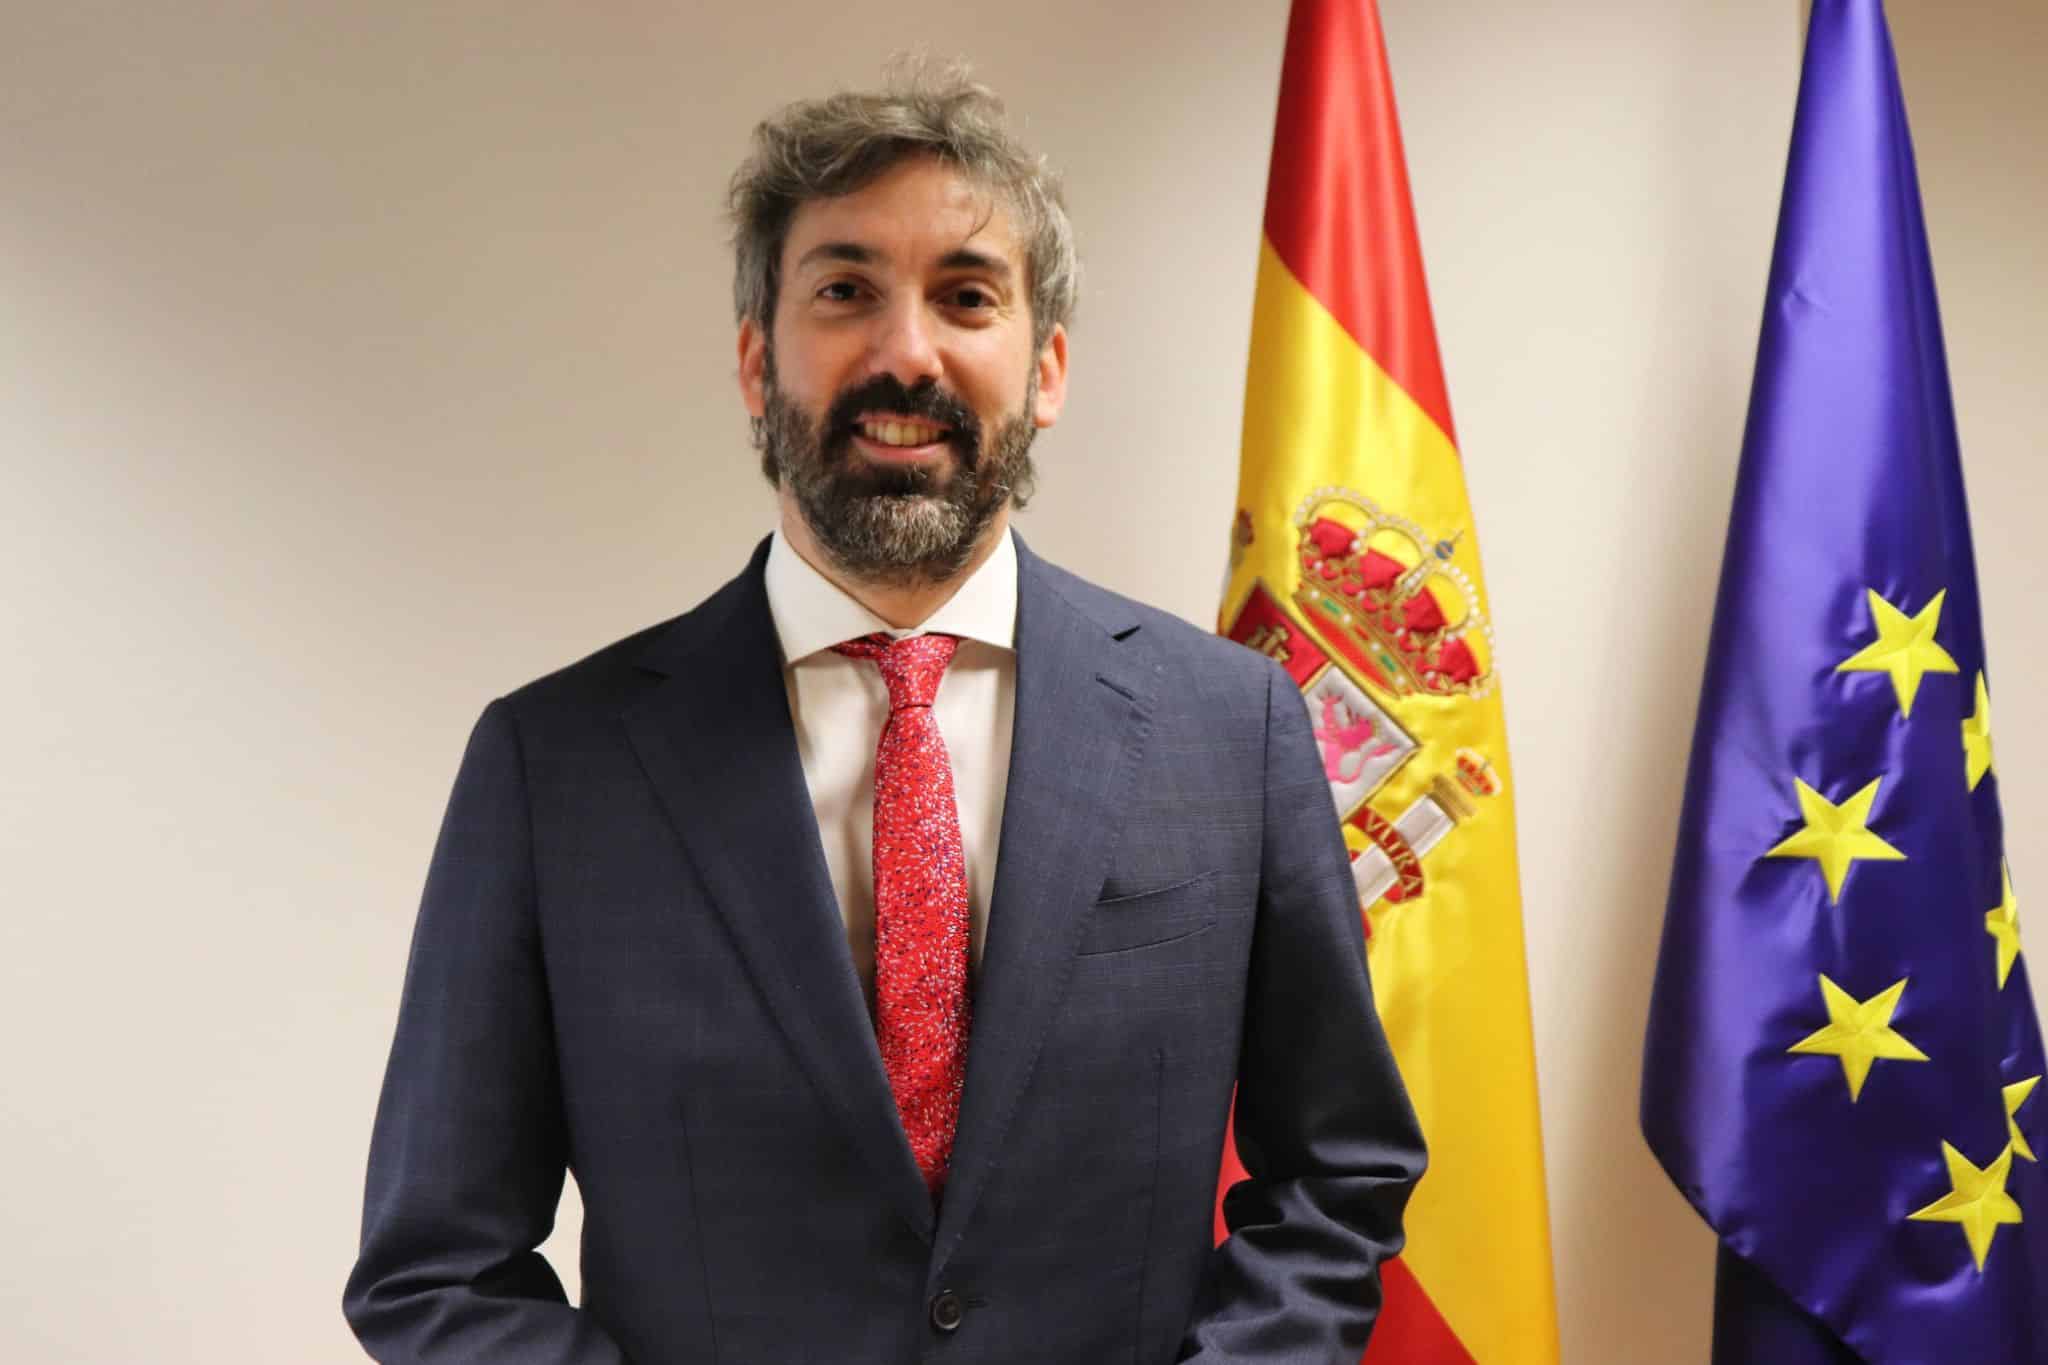
La Agencia Española de Supervisión de Inteligencia Artificial (AESIA) inicia una nueva etapa con el nombramiento de Alberto Gago Fernández como director general, con el objetivo de consolidar el organismo como una pieza clave para generar seguridad, confianza y uso responsable de la inteligencia artificial en España. Con una trayectoria consolidada en la Secretaría de Estado de Digitalización e Inteligencia Artificial, Alberto Gago ha desempeñado un papel relevante en el impulso de iniciativas estratégicas para el país. Entre ellas destacan la Estrategia Nacional de Tecnologías Cuánticas, el Sandbox de Inteligencia Artificial y la creación del AI Governance for Humanity Lab de Naciones Unidas en Valencia, un proyecto de referencia internacional en gobernanza de la IA. Hasta su nombramiento, Gago Fernández dirigía la Oficina España Digital 2030 e Internacionalización, desde donde ha trabajado en la proyección internacional del ecosistema digital español y en el desarrollo de marcos regulatorios alineados con los valores europeos. Desde la AESIA subrayan que su experiencia práctica, diplomática y regulatoria será clave para seguir posicionando a la Agencia como un referente nacional e internacional en supervisión y gobernanza de la inteligencia artificial, en un momento marcado por la entrada en vigor del Reglamento Europeo de IA y el creciente impacto de estas tecnologías en la sociedad. El anuncio del nuevo director general ha venido acompañado de un reconocimiento expreso a la labor de Ignasi Belda, a quien la Agencia ha agradecido su trabajo al frente de la AESIA, destacando su profesionalidad, rigor y enfoque humano durante su etapa de liderazgo. Con este relevo, la AESIA refuerza su compromiso con una IA ética, segura y centrada en las personas, alineada con los principios europeos y las necesidades de la ciudadanía.
24 Diciembre 2025

Jarana
Modesto Álvarez Rodríguez ha iniciado una nueva etapa profesional tras incorporarse al Grupo TSK como Director de Ciberseguridad (CISO), cargo que asume desde esta semana dentro de la estructura interna de la compañía. Con una amplia trayectoria vinculada a la consultoría de ciberseguridad, Álvarez Rodríguez ha desarrollado durante años funciones de CISO virtual (vCISO) para distintas organizaciones, liderando estrategias de seguridad desde un modelo externo. Esta incorporación marca un punto de inflexión en su carrera, al asumir por primera vez la responsabilidad de la ciberseguridad desde dentro de la organización, sin el marco habitual de la consultoría. El nuevo CISO afronta este reto con una visión realista y consolidada, respaldada tanto por su experiencia como consultor como por etapas anteriores como profesional interno del área de TI. Lejos de considerar este cambio como una posición más cómoda, subraya que se trata de un desafío diferente, que requiere una implicación directa y continuada en la gestión del riesgo, la cultura de seguridad y la toma de decisiones estratégicas.
23 Diciembre 2025
ESG
Iberdrola ha dado un paso más en su estrategia global de soluciones basadas en la naturaleza con el lanzamiento de Carbon2Nature Australia, su primer proyecto de captura de carbono en el país, ubicado en Talia Station, en la península de Eyre, Australia del Sur. El proyecto, que abarca 688 hectáreas, tiene como objetivo restaurar ecosistemas críticos y generar Unidades de Crédito de Carbono Australianas (ACCU), ofreciendo opciones de compensación de carbono verificadas a clientes locales. El proyecto se centra en la recuperación del bosque nativo Drooping Sheoak, un ecosistema en peligro crítico. Iberdrola destaca que la iniciativa no solo busca resultados ambientales medibles, sino también impactos culturales, trabajando directamente con los pueblos Wirangu y Nauo para fomentar prácticas de gestión tradicional de la tierra y fortalecer la conexión cultural con el territorio. “Iberdrola Australia se enorgullece de anunciar su entrada estratégica en soluciones basadas en la naturaleza y captura de carbono a través de Carbon2Nature Australia. Esta iniciativa supone un avance significativo en nuestro compromiso con la sostenibilidad y la innovación en el país”, afirmó la compañía. Estructura y gobernanza del proyecto Carbon2Nature Australia funciona como la rama local de Carbon2Nature, la unidad de Iberdrola dedicada a soluciones basadas en la naturaleza, presente en España, México y Brasil. La operación se desarrolla como joint venture con Iberdrola Australia, alineando la estrategia de biodiversidad y descarbonización del grupo con la normativa australiana y las prioridades de gestión territorial. El proyecto Talia Station está integrado dentro del esquema nacional ACCU, lo que garantiza un marco regulado y transparente para la generación de créditos de carbono, aumentando la confianza de clientes e inversores en la integridad ambiental de la iniciativa. Alianzas para restauración ecológica y cultural Iberdrola ha desarrollado el proyecto junto a Land Life y Cassinia Environmental, especialistas en restauración ecológica a gran escala y desarrollo de proyectos de carbono. Su experiencia incluye planificación ecológica, selección de semillas, metodología de carbono y gestión sostenible del terreno. Más allá del carbono, el proyecto incorpora resultados culturales, fomentando la participación comunitaria y el conocimiento indígena en la restauración. Esto incluye prácticas de quema cultural, formación y actividades en el territorio que integran ciencia ecológica y saberes tradicionales. Biodiversidad y valor ecológico a largo plazo La restauración busca reestablecer los bosques de Drooping Sheoak, fundamentales para la fauna y la conectividad ecológica de la región. Se espera que estas acciones reduzcan la erosión, generen hábitats y fortalezcan la resiliencia ecológica frente al cambio climático. Iberdrola asegura que el programa está alineado con su estrategia global de conservación de capital natural. Un modelo para el mercado y la inversión internacional El proyecto llega en un momento en que empresas australianas e inversores globales exigen cada vez más credibilidad y transparencia en la captura de carbono. Vincular la restauración al esquema ACCU proporciona un mecanismo confiable y regulado, estableciendo un ejemplo de integración de restauración ecológica, participación comunitaria y créditos de carbono verificados. Con Talia Station, Iberdrola posiciona a Australia dentro de su estrategia global basada en la naturaleza y contribuye al desarrollo de un mercado de carbono con altos estándares de integridad, que podría servir de modelo para otras utilities y proyectos internacionales.
23 Diciembre 2025
Rincón del CISO
Un estudio internacional realizado por Opera GX, el navegador inicialmente enfocado en la comunidad gamer, revela que España se sitúa entre los países con mayor adopción de inteligencia artificial (IA). La encuesta, realizada entre usuarios de diez países, indica que el 70% de los españoles emplea IA de manera regular, superando la media global del 61% y muy por encima de mercados como Estados Unidos, donde la adopción se limita al 48%. El informe también destaca cómo los españoles utilizan estas herramientas de forma práctica: un 36% recurre a la IA para organizarse y mejorar su productividad, diez puntos por encima de la media internacional. Además, más del 53% la emplea para resolver problemas y el 47% para fines educativos, mientras que solo el 23% confía en ella para tomar decisiones, lo que refleja un uso equilibrado y racional combinado con criterio personal. Privacidad y seguridad digital, prioridades clave A pesar de la rápida adopción, la preocupación por la privacidad y la seguridad de los datos es alta en España. El 29% de los usuarios afirma estar muy preocupado por la protección de su información, frente al 21% de la media global. Estos niveles de alerta coinciden con estudios europeos, donde el 88% de los españoles manifiesta inquietud por la gestión de sus datos personales, la cifra más alta de Europa. Para responder a estas necesidades, Opera GX incorpora funciones de seguridad integradas, como VPN gratuita y bloqueadores de rastreadores, permitiendo a los usuarios experimentar con IA y otras funcionalidades con mayor control sobre su información personal. “Los usuarios españoles representan un caso singular: adoptan IA rápidamente, pero al mismo tiempo exigen garantías sobre la privacidad digital. Buscan explorar nuevas tecnologías con control y seguridad”, destaca Maciej Kocemba, director de Producto en Opera GX.
22 Diciembre 2025
Jarana
Banco Santander ha incorporado a José Luis Bellosta, ex director general de Intrum, reforzando su equipo directivo con un perfil de amplia experiencia en gestión, servicios financieros y activos inmobiliarios. Bellosta se incorporó a la entidad el pasado mes de noviembre, tras haber ejercido hasta 2024 como director general de Intrum y presidente de Solvia. A lo largo de su carrera ha ocupado posiciones de máxima responsabilidad en distintas compañías del sector, entre ellas director general de Aliseda, consejero delegado de FK2 (Liberbank) y consejero delegado de Agrupalia. Su vinculación con el grupo Santander no es nueva. Entre 2004 y 2009 fue consejero delegado de Geoban, antigua filial de Banco Santander especializada en medios de pago y servicios tecnológicos.
22 Diciembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

