
Rincón del CISO
El sector manufacturero vive una transformación sin precedentes impulsada por la IA generativa (GenAI). Según el Informe de Fabricación 2025 de Netskope Threat Labs, el 94 % de las empresas del sector ya utilizan herramientas de IA para tareas cotidianas: desde la generación de informes técnicos hasta la automatización de flujos de trabajo o la revisión de código. Sin embargo, el estudio advierte de un riesgo creciente: el uso no controlado de estas tecnologías y la proliferación del malware en entornos en la nube. La innovación avanza más rápido que la gobernanza, y las brechas de datos se han convertido en una amenaza crítica para la continuidad de negocio. De la curiosidad personal a la IA corporativa Durante 2024 y 2025, el uso de cuentas personales de IA (como ChatGPT o Gemini) cayó del 83 % al 51 %, mientras que las soluciones corporativas aprobadas aumentaron del 15 % al 42 %.Este cambio refleja un esfuerzo del sector por migrar hacia plataformas seguras y con salvaguardas de privacidad, reduciendo el riesgo de exposición de información sensible. Las aplicaciones más utilizadas son: ChatGPT (87 %) Google Gemini (74 %) Microsoft 365 Copilot (58 %) El crecimiento de Grok, con un 32 % de adopción en solo seis meses, muestra que la industria está abierta a experimentar con nuevas soluciones siempre que aporten valor operativo. El riesgo oculto: datos sensibles y TI en la sombra La popularización de la IA ha traído consigo un reto invisible: la filtración de datos.El informe destaca que los incidentes más frecuentes en el sector son: Datos regulados (29 %) Código fuente (28 %) Contraseñas y claves API (26 %) Estos casos suelen producirse cuando empleados utilizan herramientas de IA sin políticas claras o con configuraciones inseguras, lo que amplía la superficie de ataque. Las empresas responden reforzando sus políticas de Data Loss Prevention (DLP) y limitando el uso de aplicaciones personales no autorizadas, como Google Drive, LinkedIn o OneDrive, que continúan siendo canales comunes para fugas de información. Malware camuflado en plataformas legítimas El estudio también revela una tendencia preocupante: los atacantes están explotando plataformas de confianza en la nube para distribuir malware.Las más afectadas son: Microsoft OneDrive (18 %) GitHub (14 %) Google Drive (11 %) Aunque estos servicios eliminan contenido malicioso con rapidez, el corto margen entre la carga y la detección permite que muchos ataques tengan éxito. La era de la “IA agencial” La siguiente evolución del sector manufacturero pasa por la IA agencial, es decir, agentes de inteligencia artificial que ejecutan tareas autónomas dentro de entornos controlados.Cada vez más organizaciones migran de herramientas SaaS a plataformas personalizadas, alojadas en la propia infraestructura o en la nube mediante servicios como: Azure OpenAI (37 %) Amazon Bedrock (31 %) Google Vertex AI (7,8 %) Este modelo ofrece mayor privacidad, control y personalización, y se perfila como el estándar de la industria para el desarrollo de soluciones internas de IA. Recomendaciones clave del informe Netskope Threat Labs propone cinco líneas de acción para proteger los entornos industriales: Inspeccionar todo el tráfico web y en la nube (HTTP y HTTPS) para detectar descargas maliciosas. Restringir aplicaciones sin propósito empresarial y aprobar solo las que ofrezcan garantías de seguridad. Aplicar políticas DLP avanzadas para evitar el envío de datos confidenciales a herramientas no autorizadas. Usar Remote Browser Isolation (RBI) para navegar en sitios potencialmente peligrosos. Fomentar la concienciación del personal sobre el manejo seguro de datos y el uso responsable de la IA. Conclusión: innovación segura o riesgo asegurado El avance de la IA generativa en la fabricación marca un punto de inflexión: las plantas inteligentes son más eficientes, pero también más vulnerables.El equilibrio entre productividad e integridad digital será, según Netskope, la gran prioridad del sector manufacturero en 2025.La ciberseguridad ya no es solo una capa técnica, sino el pilar sobre el que se construye la nueva industria conectada.
11 Noviembre 2025

ESG
Investigadores de la EPFL descubren cómo el reflejo de la nieve puede aumentar la eficiencia de los paneles fotovoltaicos en alta montaña, redefiniendo el papel del invierno en la transición energética. Cuando la nieve se convierte en energía En los Alpes suizos, un escenario tradicionalmente dominado por el silencio y las bajas temperaturas, un grupo de ingenieros de la Escuela Politécnica Federal de Lausana (EPFL) está demostrando que el invierno puede ser un gran generador de energía limpia.Lejos de ser un obstáculo, la nieve —con su brillo y su capacidad de reflexión— se ha convertido en una aliada inesperada de la energía solar sostenible. Investigación que reescribe el papel del invierno El equipo de Lausana, junto al Instituto WSL para la Investigación de la Nieve y las Avalanchas, ha desarrollado el primer modelo computacional que simula la interacción entre la nieve y los paneles solares verticales en zonas de alta montaña.Este modelo, basado en simulaciones de dinámica de fluidos, permite analizar cómo la acumulación, el viento y la inclinación de las estructuras influyen en la eficiencia de los sistemas fotovoltaicos. El estudio se ha centrado en Helioplant, una innovadora estructura solar de diseño austriaco cuya forma de “cruz con cuatro alas” permite que la nieve se desprenda por sí sola, evitando la pérdida de rendimiento y garantizando una generación estable incluso bajo condiciones extremas. El poder del albedo: cuando la nieve refleja el sol La clave del hallazgo reside en un fenómeno conocido como efecto albedo: la nieve, al reflejar la luz solar, aumenta la radiación disponible para los paneles.En lugar de bloquear la energía, los copos actúan como espejos naturales que devuelven parte de la luz al sistema fotovoltaico.El reto, según los investigadores, está en encontrar el equilibrio perfecto: suficiente altura y orientación para aprovechar el reflejo sin que la acumulación de nieve llegue a cubrir las superficies activas. Viento, altura y orientación: la receta para la eficiencia Las simulaciones revelan que los paneles más eficientes son los que se elevan al menos 60 centímetros sobre el suelo y se alinean con las corrientes predominantes del viento.Esta configuración facilita que la nieve se desprenda y evita que se acumule en exceso, reduciendo costes de mantenimiento y mejorando el rendimiento anual. Tecnología limpia con enfoque ESG El avance suizo refuerza la idea de que la sostenibilidad no solo depende del clima, sino del diseño inteligente de la tecnología.Convertir la nieve —un elemento natural y efímero— en fuente de eficiencia energética se alinea con los principios ESG al fomentar la innovación responsable, la reducción de residuos químicos y la optimización de recursos naturales. Desde Noruega hasta Canadá, otros proyectos están siguiendo caminos similares: paneles verticales que capturan la luz reflejada, recubrimientos que evitan la adhesión del hielo o estructuras adaptadas a latitudes extremas. Todas persiguen un mismo propósito: que la energía solar no sea solo una solución de verano, sino una respuesta sostenible durante todo el año. Aprender del invierno Para los investigadores de la EPFL, el futuro de la energía solar pasa por entender al invierno, no combatirlo.Cada copo de nieve puede ser una partícula de energía en potencia, y cada superficie blanca, una oportunidad para repensar la relación entre naturaleza y tecnología. En Suiza, el invierno ya no es una pausa en la transición energética: es una nueva fase de innovación.La nieve, antes sinónimo de silencio y frío, hoy refleja la luz de un futuro más limpio y resiliente.
11 Noviembre 2025

Ofertas de Empleo
BNP Paribas, el principal grupo bancario de la Unión Europea y una de las entidades financieras más relevantes a nivel internacional, ha abierto un proceso de selección para incorporar un Territory Chief Information Security Officer (T-CISO) en su sede de Madrid. La entidad, que cuenta con más de 185.000 empleados en 65 países —y más de 5.100 profesionales en España distribuidos en 13 líneas de negocio—, busca reforzar su estructura de ciberseguridad corporativa con un perfil de liderazgo capaz de coordinar, supervisar y fortalecer las estrategias de seguridad de la información a nivel territorial. Misión del puesto El Territory CISO será responsable de garantizar la correcta monitorización, detección, análisis e investigación de los eventos de seguridad dentro de su ámbito de actuación. Actuará como interlocutor local entre las unidades de negocio de España y la CIB EMEA CISO Office, coordinando las políticas y estándares de ciberseguridad del grupo. Entre sus principales responsabilidades destacan: Implementar el marco de referencia global de ciberseguridad del grupo (políticas, controles, indicadores y planes de acción). Promover la securización de los sistemas de información y asegurar el cumplimiento de los requisitos normativos locales. Mantener un inventario actualizado de las aplicaciones bajo su ámbito, garantizando su clasificación y alineación con los estándares de seguridad. Supervisar la respuesta ante incidentes cibernéticos y coordinar las investigaciones necesarias. Asegurar la correcta implementación de soluciones de protección de datos y la formación continua de los empleados. Participar activamente en los comités regionales y locales de ciberseguridad, además de coordinar la respuesta ante posibles incidentes regulatorios. Gestión de equipo El T-CISO liderará un equipo especializado, encargado de la planificación, evaluación y desarrollo de talento, asegurando una adecuada distribución de carga de trabajo y fomentando el crecimiento profesional de cada miembro. Requisitos y perfil profesional La posición está orientada a profesionales con una sólida experiencia en ciberseguridad corporativa, gestión de riesgos tecnológicos y liderazgo de equipos multidisciplinares en entornos financieros o multinacionales. Se valorará el conocimiento de marcos regulatorios locales y europeos, así como la capacidad de coordinar proyectos transversales de ciberdefensa. Condiciones y beneficios BNP Paribas ofrece un entorno de trabajo híbrido (50% presencial y 50% remoto), jornada completa y un completo paquete de beneficios que incluye: Programas de formación y desarrollo profesional. Planes de carrera y movilidad interna nacional e internacional. 32 días de vacaciones anuales. Plan de compensación flexible. Iniciativas de voluntariado corporativo a través del programa 1 Million Hours 2 Help. Un entorno laboral inclusivo, respaldado por el Comité de Diversidad e Inclusión y comunidades activas como PRIDE, We Generations o MixCity. Compromiso con la diversidad BNP Paribas reafirma su compromiso con la igualdad de oportunidades y la diversidad en el empleo, promoviendo un entorno en el que todas las personas puedan desarrollarse sin distinción de edad, género, religión, orientación sexual o situación personal.
11 Noviembre 2025

Rincón del CISO
El Informe Europeo sobre Amenazas 2025 de CrowdStrike confirma lo que muchos CISO temían: Europa se ha convertido en el segundo objetivo mundial de la ciberdelincuencia, solo por detrás de Norteamérica. Más del 22% de las víctimas globales de ransomware son empresas europeas, y los ataques no solo aumentan en número, sino también en velocidad, profesionalización y audacia. Los investigadores de CrowdStrike detectan una tendencia inquietante: los grupos de ransomware tardan apenas 24 horas en desplegar sus ataques desde el acceso inicial, frente a las 35 horas de 2024. En este contexto, el informe describe un escenario en el que los actores criminales combinan ingeniería social, robo de datos, extorsión y técnicas emergentes como el vishing (llamadas fraudulentas que suplantan a técnicos de soporte) y los CAPTCHA falsos usados para instalar malware. El estudio identifica a Reino Unido, Alemania, Italia, Francia y España como los países más golpeados por la “caza mayor” —ataques dirigidos a grandes corporaciones—, con especial foco en los sectores industrial, tecnológico, manufacturero y retail. Entre los grupos más activos se encuentran BITWISE SPIDER, PUNK SPIDER y SCATTERED SPIDER, este último responsable de campañas tan sofisticadas que combinan manipulación telefónica, acceso físico y ransomware. La Operación Cronos y otras acciones policiales internacionales han desmantelado parcialmente varias redes, pero los ciberdelincuentes siguen adaptándose y reapareciendo bajo nuevas identidades. CrowdStrike también advierte del auge del malware como servicio (MaaS) y de la consolidación de un ecosistema criminal profesionalizado, con foros clandestinos —en ruso e inglés— que funcionan como auténticos marketplaces donde se venden accesos, vulnerabilidades y servicios de ransomware listos para usar. A nivel geopolítico, el informe vincula el incremento de ataques con los conflictos de Ucrania y Oriente Medio, y detecta actividad creciente de actores pro-Rusia, Irán, Corea del Norte y China, con operaciones de espionaje, sabotaje y hacktivismo político. En palabras del equipo de inteligencia de CrowdStrike: “Europa se enfrenta a un escenario en el que los ciberataques evolucionan al mismo ritmo que la geopolítica. La inteligencia proactiva ya no es una opción: es la única defensa viable”. ConclusiónEl panorama europeo de amenazas está más fragmentado y peligroso que nunca. Las organizaciones deben reforzar su detección temprana, apostar por la ciberinteligencia y entrenar a sus equipos frente a nuevas tácticas de ingeniería social.
10 Noviembre 2025

ESG
Google ha cerrado el mayor acuerdo de eliminación de carbono de su historia, en colaboración con la startup brasileña Mombak, con el objetivo de restaurar amplias zonas de la selva amazónica. El proyecto permitirá compensar cerca de 200.000 toneladas métricas de dióxido de carbono, multiplicando por cuatro el volumen de su alianza inicial firmada en 2024. El acuerdo consolida la estrategia de la tecnológica para reforzar su cartera de proyectos climáticos basados en la naturaleza, en un contexto donde las emisiones generadas por la inteligencia artificial y los centros de datos no dejan de crecer. Según su último informe de sostenibilidad, las emisiones indirectas de Alphabet se han triplicado desde 2020, superando los 3,1 millones de toneladas de CO₂. “La herramienta más poderosa para reducir carbono sigue siendo la fotosíntesis”, declaró Randy Spock, responsable de créditos y eliminación de carbono en Google. A diferencia de los antiguos programas REDD, centrados en evitar la deforestación, Mombak apuesta por restaurar ecosistemas degradados convirtiendo pastizales en selva tropical. Esta estrategia genera créditos de carbono por eliminación directa y no por compensación preventiva, lo que aporta mayor transparencia y credibilidad en un mercado marcado por escándalos de integridad. El fundador de Mombak, Gabriel Silva, define este enfoque como “un salto hacia la calidad”, subrayando que muchas empresas “antes compraban créditos sin conocer su origen o su impacto real”. Brasil, epicentro del nuevo mercado verde Brasil está decidido a situarse en el centro del debate climático internacional. Con la COP30 celebrándose este mes en Belém, el país impulsa una agenda bautizada como “la COP de los bosques”, orientada a la restauración de ecosistemas tropicales y a la creación de un fondo internacional para su protección. Los créditos derivados de proyectos de reforestación se han convertido en uno de los activos más valiosos del mercado voluntario de carbono. Mientras los antiguos créditos REDD se cotizan por debajo de 10 dólares por tonelada, los nuevos proyectos verificados alcanzan precios de entre 50 y 100 dólares, reflejo de su mayor rigor científico y de una oferta limitada. Transparencia y cooperación empresarial Para garantizar la trazabilidad y confianza en los créditos adquiridos, Google forma parte de la Symbiosis Coalition, un consorcio que agrupa a compañías como Microsoft, Meta, Salesforce y McKinsey. La alianza se ha comprometido a comprar 20 millones de toneladas de remociones naturales de carbono verificadas científicamente antes de 2030. La directora ejecutiva de la coalición, Julia Strong, confirmó que el proyecto de Mombak fue el primero en cumplir todos los estándares de integridad y sostenibilidad del grupo, incluyendo beneficios para la biodiversidad y las comunidades locales. Más allá de la compensación El movimiento de Google no solo responde a un compromiso medioambiental, sino también a una estrategia de gestión de riesgo y reputación corporativa. En un mercado donde las iniciativas de carbono son cada vez más escrutadas, la compañía apuesta por soluciones naturales medibles y duraderas como una vía creíble hacia las cero emisiones netas. De tener éxito, este modelo podría redefinir la relación entre las grandes tecnológicas y la Amazonía, transformando las compensaciones simbólicas en acciones climáticas tangibles y verificables.
10 Noviembre 2025

Jarana
Tras una destacada trayectoria de 19 años en Telefónica, Xabier Bueno Cosgaya inicia una nueva etapa profesional como Regional Sales Manager en Splunk, compañía perteneciente a Cisco. Con una sólida experiencia en ventas, liderazgo comercial y desarrollo de negocio en el ámbito tecnológico, Xabier afronta este nuevo reto con entusiasmo y visión de crecimiento. En palabras del propio profesional, se despide de su etapa anterior “agradeciendo a clientes, partners y compañeros por un viaje profesional y humano extraordinario” y asegura que “lo mejor está por llegar”. Desde Splunk y Cisco, celebran su incorporación confiando en que su experiencia será clave para seguir impulsando el crecimiento de la compañía en la región.
10 Noviembre 2025

Jarana
Oracle ha nombrado a Rosa Amin como nueva Head of Financial Services para Europa, un puesto desde el que liderará las áreas de Banca, Seguros y Analítica, impulsando la estrategia de crecimiento y transformación digital del sector financiero en la región. Con una destacada trayectoria en el desarrollo de soluciones tecnológicas para el ámbito financiero, Amin trabajará estrechamente con bancos y aseguradoras europeas para acelerar la innovación, optimizar la eficiencia operativa y fortalecer la seguridad de los ecosistemas financieros. Desde su nuevo cargo, reafirma el compromiso de Oracle con la digitalización del sector, mediante soluciones que abarcan banca central, gestión de ingresos, cumplimiento normativo, detección de delitos financieros y operaciones aseguradoras de nueva generación.
10 Noviembre 2025

Jarana
¿Cómo será todo en el 2084 para ti, para tus amigos, para tu familia y para nuestra sociedad? ¿Nos dirigimos a una distopía como la que George Orwell describe en su novela 1984? En 2084, el científico y filósofo John Lennox presenta los principales avances de la tecnología, la bioingeniería y, sobre todo, la inteligencia artificial. Pero en este libro encontrarás mucho más. La IA plantea preguntas que nos afectan a todos. ¿Cuáles son las ventajas y las desventajas de la IA? ¿Cuánto hay de verdad y de ficción? ¿Qué significa la incorporación de la IA para nuestra privacidad y nuestra libertad? ¿Qué hay de la seguridad de nuestros puestos de trabajo? ¿Cómo afecta la IA a nuestra visión del mundo y, en particular, a nuestra visión de Dios? ¿Qué futuro nos espera? Ante todas estas preguntas y muchas más, 2084 muestra cómo la visión cristiana proporciona respuestas creíbles y basadas en la evidencia que traen esperanza para el futuro de la humanidad.
10 Noviembre 2025

Rincón del CISO
La nueva entrega del informe Google Cloud – Cybersecurity Forecast 2026 EMEA – ofrece una alerta clara para las organizaciones europeas: el año que viene no se trata solo de adaptarse, sino de anticipar un cambio radical en el panorama de la ciberseguridad. Claves del informe La inteligencia artificial dejará de ser un elemento experimental para convertirse en pieza fundamental tanto para atacantes como para defensores. Se prevé que la IA genere campañas de phishing basadas en deepfakes de voz, texto o vídeo, y permitirá ataques más veloces, extensos y complejos. En el ámbito de la ciberdelincuencia, el ransomware y la extorsión de datos seguirán siendo la gran amenaza financiera. Se intensifican los ataques contra proveedores externos, vulnerabilidades de día-cero y capa de virtualización como nuevo foco crítico. Los actores estatales (como Rusia, China, Irán y Corea del Norte) elevarán sus operaciones: espionaje dirigido, sabotaje de infraestructuras críticas, y campañas de desinformación que ya no solo obedecen a conflictos regionales sino a estrategias globales. Europa debe prepararse para un aumento de ataques ciberfísicos contra redes de energía, transporte o infraestructura digital. Estos se mezclarán con operaciones de información destinadas a minar la confianza pública. En lo regulatorio, 2026 será un hito. La Ley de IA de la Unión Europea entrará en vigor con requisitos estrictos para sistemas de IA de alto riesgo (incluida supervisión humana, datos sin sesgos y gobernanza robusta). Además, la Directiva NIS2 reforzará la responsabilidad de los consejos de administración en los ámbitos de ciberseguridad y cadena de suministro. Multas de hasta el 7 % o 2 % de la facturación mundial, y responsabilidad personal de directivos. ¿Por qué este informe importa para tu estrategia? Para una organización que opera en Europa o en mercados globales, este documento sirve como mapa de ruta: Prevención vs reacción: No basta con responder a incidentes; la clave estará en anticipación, detección temprana y gobernanza integral. IA como arma y escudo: Invertir en tecnologías de IA no es solo un lujo, es una necesidad estratégica. Pero también hay que gestionar riesgos internos como los “agentes sombra” (IA desplegada sin control). Infraestructura crítica y cadena de suministro: Mayor superficie de ataque, mayor necesidad de resiliencia. La capa de virtualización, los proveedores externos, los servicios gestionados se convierten en nuevos “pasillos laterales” del adversario. Cultura y gobernanza: La tecnología sola no basta. Personas, procesos, liderazgo, marco regulatorio: todo debe integrarse. Y los C-suite deben tomar nota de que ahora también están directamente implicados. Oportunidad competitiva: Las organizaciones que comprendan y adopten este nuevo paradigma obtendrán ventajas operativas, reputacionales y de confianza. Las que ignoren estos cambios se arriesgan a quedarse atrás o a sufrir impactos severos.
7 Noviembre 2025

Jarana
Un rumor circula por Tokio... Oculta en uno de sus callejones hay una pequeña cafetería que merece la pena visitar no solo por su excelente café, sino también porque, si eliges bien la silla donde sentarte, puedes regresar al pasado. Pero como incluso lo increíble está sujeto a limitaciones, no podrás salir de la cafetería mientras dure el viaje, volverás cuando el café se enfríe y, hagas lo que hagas, el presente no cambiará. A través de las emocionantes historias de cuatro clientes que se atreven a embarcarse en esta aventura por motivos diferentes, Antes de que se enfríe el café nos ofrece un relato atemporal sobre el amor, las oportunidades perdidas y la esperanza de un futuro que siempre está por llegar.
7 Noviembre 2025

Jarana
Mauro Palmigiani se incorpora como líder de la recién creada región LASER de Commvault, que integra las unidades de negocio de América Latina y el sur de Europa. Esta nueva estructura tiene como objetivo fortalecer la colaboración entre equipos a ambos lados del Atlántico y ofrecer un servicio aún más sólido a clientes y socios.
7 Noviembre 2025
Rincón del CISO
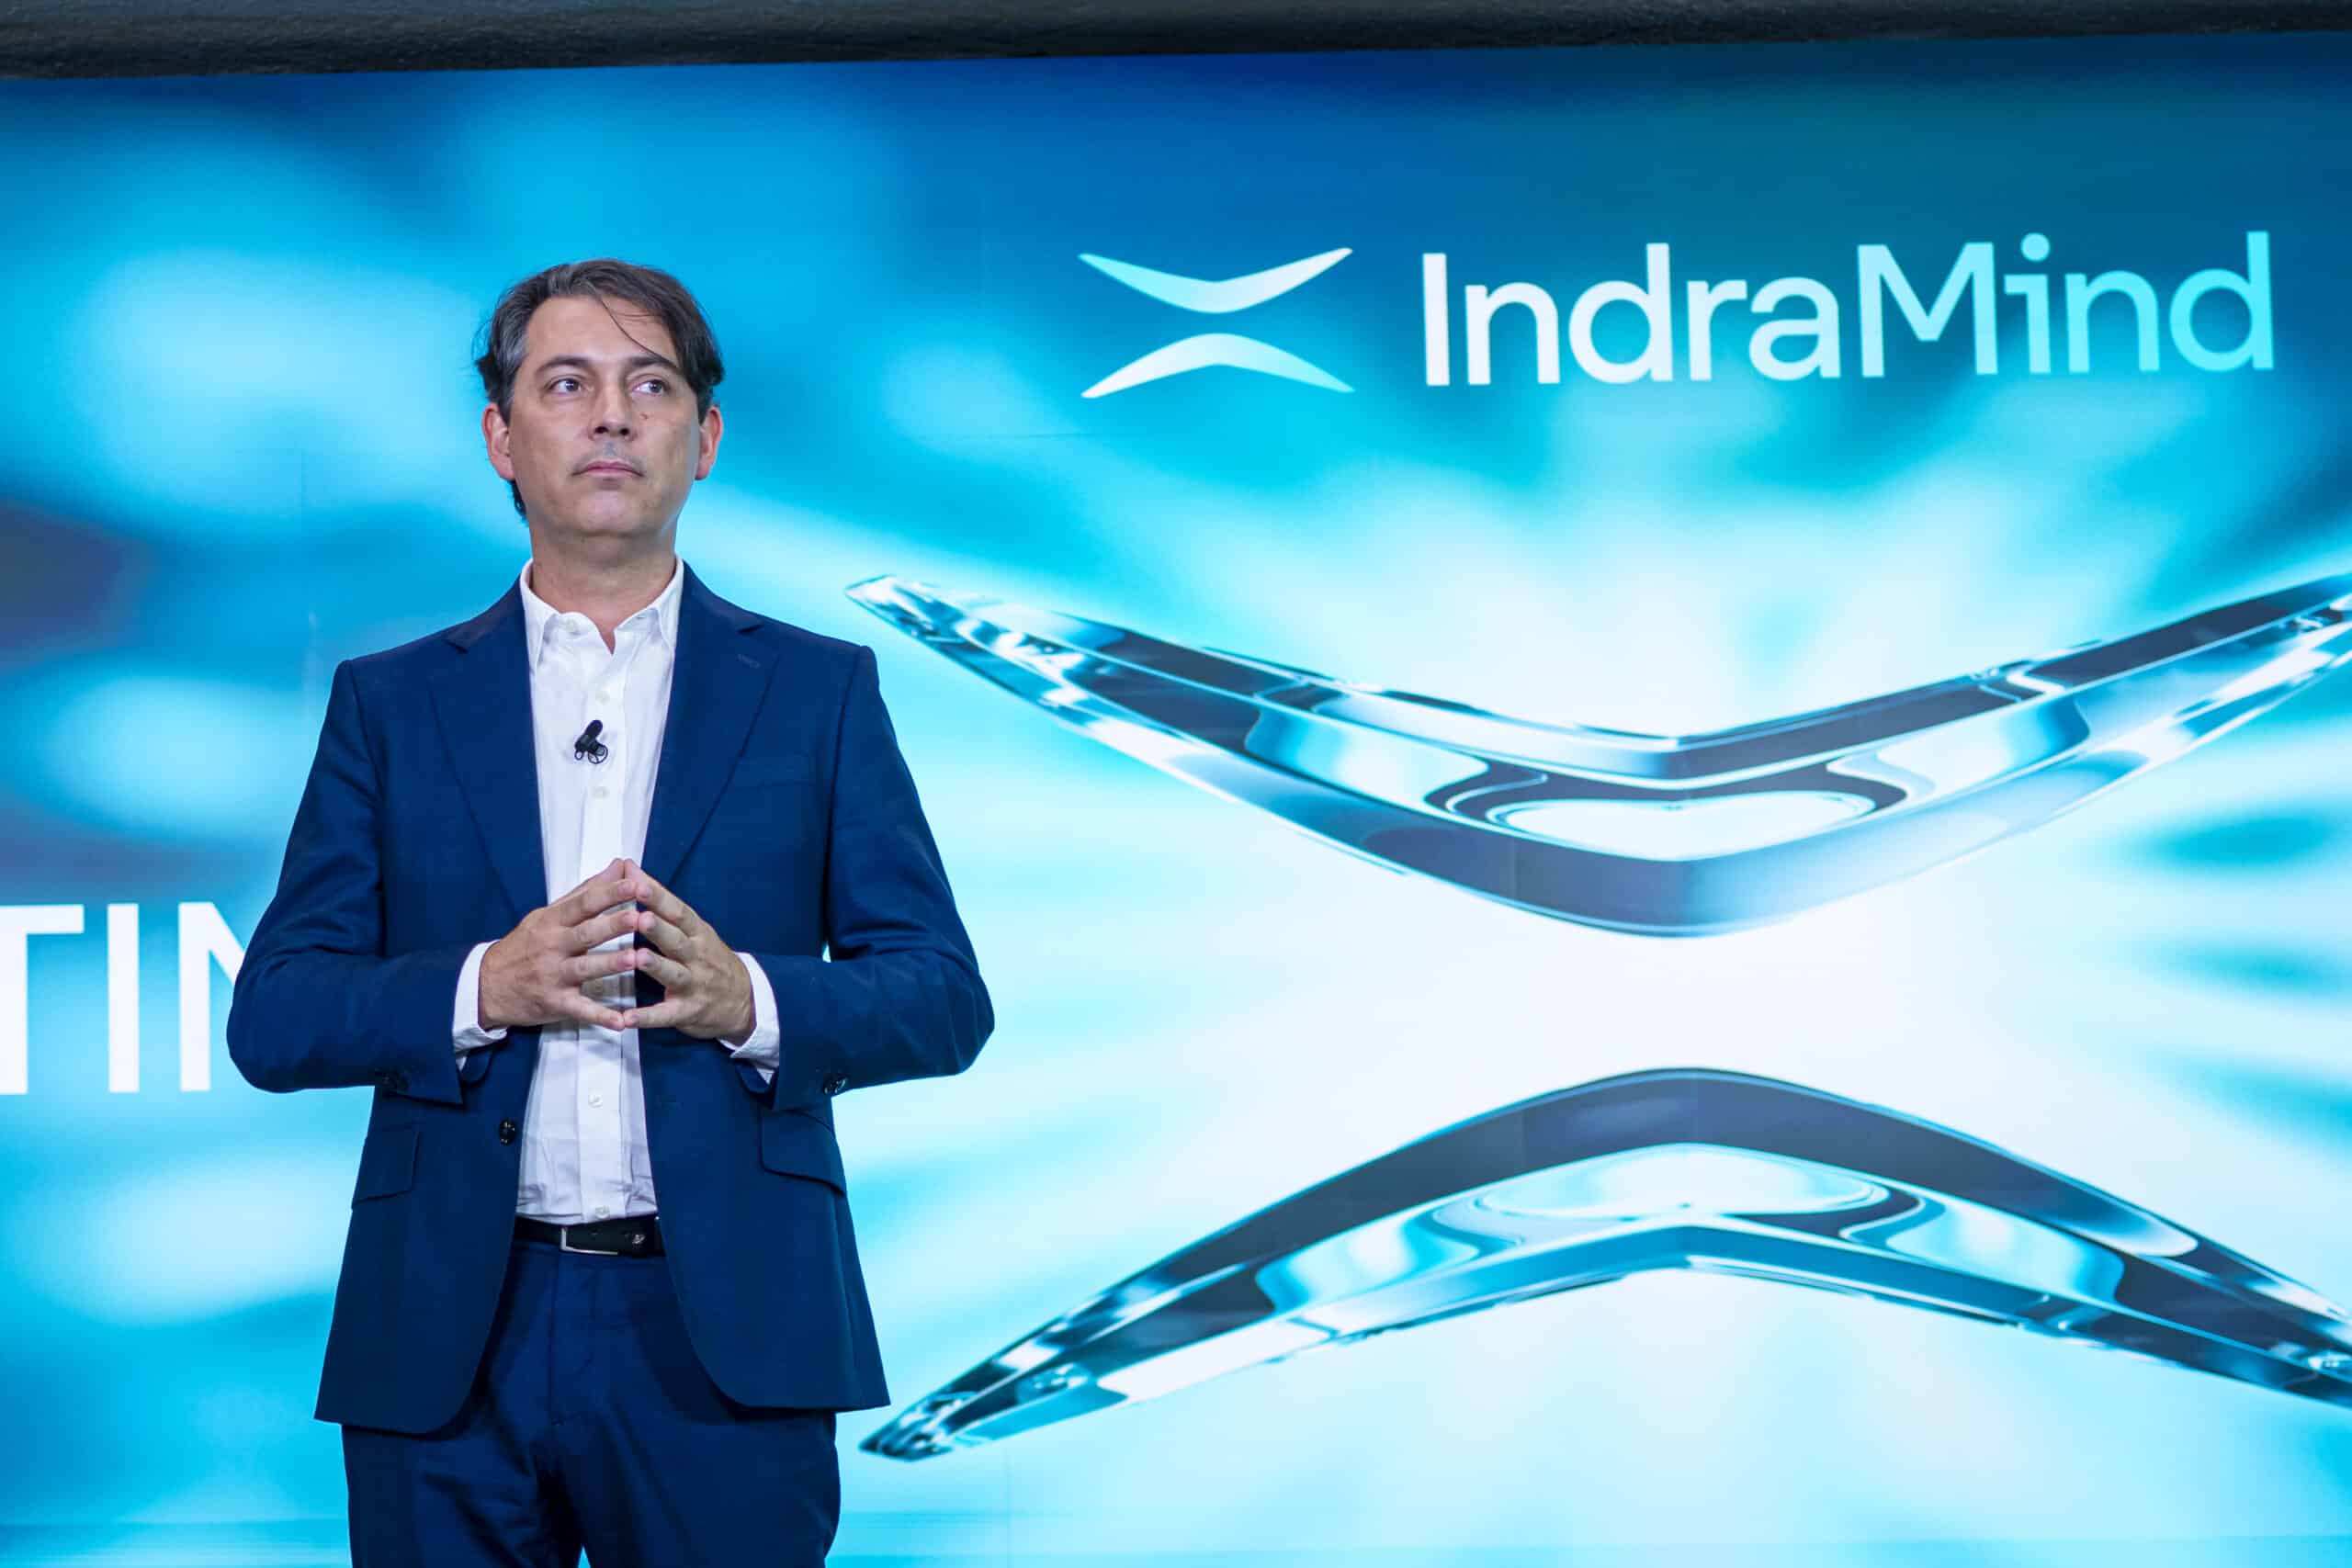
Indra Group ha presentado oficialmente IndraMind, su apuesta más ambiciosa hasta la fecha: una inteligencia artificial soberana, diseñada para proteger ciudadanos, territorios e infraestructuras críticas frente a las amenazas híbridas que combinan el mundo físico y digital. Bajo el lema “Protecting to Empower” (Proteger para Empoderar), la compañía da un paso firme hacia la soberanía tecnológica y la superioridad cognitiva, conceptos clave para la defensa y la seguridad nacional en la era de la IA. Un “cerebro digital” para anticipar y responder Concebida como un “cerebro digital” capaz de pensar, decidir y anticiparse, IndraMind integra IA, ciberseguridad, defensa electrónica, análisis masivo de datos y sistemas autónomos para ofrecer una respuesta unificada ante conflictos híbridos. “No solo responde a los retos actuales, sino que se adelanta a los desafíos futuros”, explicó Ignacio Martínez, director general de IndraMind. “Hemos creado una tecnología que aprende, se adapta y actúa en tiempo real, aportando velocidad, autonomía y precisión en la toma de decisiones”. La plataforma procesa grandes volúmenes de información en tiempo real para convertirlos en conocimiento operativo y facilitar decisiones estratégicas automatizadas, tanto en contextos civiles como militares. Superioridad cognitiva y autonomía operacional Según José Vicente de los Mozos, consejero delegado de Indra Group, la compañía se ha alineado con tres grandes ejes de evolución del mercado: la superioridad cognitiva, las operaciones autónomas y la resiliencia cibernética. IndraMind permite aplicar inteligencia artificial a ámbitos tan diversos como la gestión de catástrofes, la protección de infraestructuras críticas, la vigilancia de fronteras o las operaciones tácticas en entornos de conflicto. La velocidad y la coordinación entre drones, sensores y sistemas inteligentes garantizan una reacción eficaz en misiones donde cada segundo cuenta. Soberanía tecnológica y protección integral El lanzamiento de IndraMind refuerza la apuesta de España y Europa por la autonomía tecnológica y la protección de datos estratégicos, en línea con los planes de modernización impulsados por los fondos europeos y las políticas nacionales de seguridad y defensa. “Hablamos de soberanía no solo en los datos, sino también en los algoritmos, el software y la infraestructura que los sostiene”, subrayó Martínez. IndraMind arranca su actividad con más de 3.000 profesionales altamente cualificados y un volumen de negocio superior a los 300 millones de euros, consolidando a Indra Group como uno de los grandes actores europeos en innovación para la seguridad. Tecnología con propósito Construida sobre dos décadas de experiencia en ciberseguridad, IA y defensa electrónica, IndraMind representa la visión de un ecosistema digital soberano donde la tecnología potencia la protección, la autonomía y la capacidad de respuesta de las naciones. Con esta nueva unidad, Indra Group busca situar a España a la vanguardia europea en inteligencia artificial aplicada a la seguridad, impulsando un futuro más seguro, conectado y resiliente.
6 Noviembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

