
Rincón del CISO
Con el final del verano y la vuelta a la rutina laboral, los descuidos digitales se multiplican y los ciberdelincuentes encuentran nuevas oportunidades. Conectarse a redes públicas sin protección, retrasar actualizaciones o usar contraseñas débiles sigue siendo una de las principales vías de ataque. Según el INCIBE y la APDCAT, el error humano sigue siendo el factor más frecuente en incidentes de seguridad: en 2024, el 59 % de las brechas detectadas en España se debieron a fallos de los propios usuarios. Josep Albors, director de Investigación y Concienciación de ESET España, advierte:"La vuelta al trabajo es el momento ideal para reforzar la ciberseguridad. No basta con seguir los protocolos; es clave utilizar todas las herramientas que nos ofrece la empresa y mantenernos alerta ante amenazas en constante evolución." Para proteger tanto la información personal como la corporativa, ESET recomienda seis hábitos digitales esenciales: Conexiones seguras: evita redes WiFi públicas sin protección y usa siempre VPN o conexiones cifradas. Bloquea tu dispositivo: configura el equipo para que se bloquee tras minutos de inactividad y protege la información visible en pantalla. Separar trabajo y personal: mantén dispositivos y archivos laborales y personales separados para reducir riesgos de brechas. Actualizar sistemas y apps: mantener todo al día, desde el sistema operativo hasta antivirus, previene intrusiones oportunistas. Autenticación reforzada: activa la MFA o sistemas basados en passkeys para frenar intentos de phishing. Cerrar sesiones al terminar: apagar aplicaciones y cerrar sesiones evita accesos no autorizados y protege los datos sensibles. Adoptar estos hábitos ayuda a minimizar riesgos y mantener segura la información, asegurando un regreso al trabajo tranquilo y protegido frente a las amenazas digitales más comunes.
10 Septiembre 2025
ESG
Netflix ha firmado un acuerdo de 15 años con la American Forest Foundation (AFF) para la compra de créditos de carbono verificados generados a través del programa Fields & Forests (F&F). Este proyecto convierte tierras agrícolas poco utilizadas en bosques productivos, beneficiando a pequeños propietarios del sur de Estados Unidos. El acuerdo contempla un objetivo de 75.000 acres y 4,8 millones de créditos de carbono para 2032, y se financia mediante pagos por hitos, una estrategia que facilita a los propietarios cubrir la preparación de la tierra, la plantación de árboles y el seguimiento técnico, superando barreras que históricamente los excluían del mercado voluntario de carbono. Hasta ahora, F&F ha inscrito 2.500 acres, entregado 2 millones de dólares en pagos directos a los propietarios y plantado 1,4 millones de árboles, sentando las bases para su expansión. John Ringer, director senior de Finanzas de Proyectos y Mercados Ambientales de AFF, afirma:"Esta colaboración demuestra lo que es posible cuando negocio y naturaleza trabajan juntos. Con inversión adecuada y ciencia, las soluciones climáticas basadas en la naturaleza son herramientas poderosas y confiables frente a los desafíos de conservación." El programa está diseñado especialmente para pequeños propietarios, un grupo que suele quedar fuera del mercado de carbono debido a los costes y dificultades técnicas. AFF se encarga de la gestión a largo plazo, mientras los propietarios reciben pagos anuales durante contratos de 30 años, combinando impacto ambiental con legado familiar. Más allá del impacto ecológico, este acuerdo ofrece a las empresas una cobertura frente a regulaciones climáticas cada vez más estrictas, y sirve como modelo para futuras inversiones privadas en soluciones basadas en la naturaleza. Para ejecutivos e inversores, la colaboración Netflix-AFF deja tres enseñanzas clave: La estructura importa: financiamiento innovador desbloquea la participación de propietarios excluidos. La escala requiere apoyo local: integrar a comunidades rurales fortalece la resiliencia social y climática. Compromisos a largo plazo son estratégicos: asegurar créditos verificables a 15 años prepara a las empresas ante cambios regulatorios. El modelo de Fields & Forests se perfila como un ejemplo de cómo el capital privado, las comunidades locales y los objetivos climáticos pueden alinearse de manera efectiva en la próxima década.
10 Septiembre 2025

Jarana
Microsoft ha anunciado el nombramiento de Iván Martínez Castillo como nuevo director de Partners de Microsoft España, incorporándose además al Comité de Dirección de la compañía en nuestro país. El directivo toma el relevo de Antonio Budia, quien ha pasado a desempeñar el cargo de Sales Excellence Lead para Microsoft EMEA (Europa, Oriente Medio y África). En su nueva responsabilidad, Martínez liderará la estrategia de colaboración con el ecosistema de más de 12.000 partners que forman parte de Microsoft en España. Su labor estará centrada en impulsar la transformación digital de organizaciones de todos los sectores, apoyándolas en la adopción de soluciones de inteligencia artificial responsable, el aprovechamiento de los servicios en la nube y la implementación de altos estándares de ciberseguridad. Con más de 25 años de trayectoria en el sector tecnológico, Iván Martínez ha desarrollado gran parte de su carrera en Microsoft. Entre sus cargos más recientes, destaca su liderazgo de la estrategia europea de Go-To-Market para Business Applications en el segmento de pymes, así como la dirección del área de Business Applications para Latinoamérica durante cinco años. Asimismo, ha ocupado diferentes puestos de responsabilidad en las sedes regionales de Microsoft en EMEA, Asia-Pacífico y Latinoamérica. Iván Martínez aportará su experiencia y visión estratégica para reforzar el compromiso de Microsoft con la innovación, la competitividad y el crecimiento sostenible del tejido empresarial español.
10 Septiembre 2025

Ofertas de Empleo
Forest+ es una startup en fase inicial que desarrolla soluciones digitales de reforestación a través de imágenes satelitales y tecnologías de Inteligencia Artificial. Su misión es acelerar la restauración forestal y ofrecer herramientas innovadoras a empresas y administraciones que buscan compensar su huella de carbono de forma verificable. La compañía busca incorporar un Co-Founder con perfil técnico que quiera impulsar esta misión con visión de medio-largo plazo. Lo que ofrece Forest+ Incorporación como socio fundador. Participación desde el inicio en la estrategia tecnológica y de producto. Oportunidad de crecer en un proyecto incubado en Misión Andalucía (Centro Almería). Posibilidad de definir el rol como Co-CEO o CTO, en función del perfil y compromiso. Perfil buscado Formación o experiencia en software e Inteligencia Artificial (se valoran tanto estudiantes como perfiles junior o profesionales). Interés en desarrollar un proyecto complementario a la jornada laboral habitual. Vocación emprendedora y disposición para aprender más allá de un rol asalariado. Afinidad con el ecosistema startup, la sostenibilidad, los datos satelitales, el machine learning y el desarrollo de productos digitales. Esquema legal No se requiere inversión económica inicial. Se establecerán acuerdos de confidencialidad, colaboración y pactos de socios para garantizar seguridad a todas las partes. La estructura legal será una Sociedad Limitada con dos socios fundadores, facilitando futuras rondas de inversión y estabilidad jurídica. Se valorará que la persona interesada esté dada de alta como autónomo (no es requisito obligatorio). Sobre Forest+ Startup en fase inicial que desarrolla plataformas digitales para reforestación y medición de datos ambientales mediante satélites y algoritmos de IA.Actualmente opera en España, con proyectos piloto cerrados en Almería junto a varios Ayuntamientos. Las personas interesadas pueden enviar su currículum o contactar directamente a través del perfil de Forest+ en LinkedIn o al correo forestplustech@gmail.com.
10 Septiembre 2025

Rincón del CISO
Culpar a los trabajadores de los incidentes de ciberseguridad es un error estratégico. La verdadera vulnerabilidad no está en las personas, sino en los sistemas y culturas corporativas que no las protegen adecuadamente. Así lo subraya SoSafe, compañía europea referente en concienciación en ciberseguridad y gestión del riesgo humano. El fallo humano sigue siendo uno de los detonantes más frecuentes de las brechas digitales. Sin embargo, interpretarlo como un error aislado es ignorar lo esencial: procesos mal diseñados, entornos de trabajo poco claros, sobrecarga de tareas o instrucciones ambiguas. Condiciones que, lejos de prevenir, empujan al error. “Cuando ocurre una brecha solemos preguntar quién ha fallado, en lugar de analizar qué ha fallado en la organización”, explica Arnaud Loubatiere, Country Director Southern Europe de SoSafe. “Una cultura de seguridad sólida no se construye sobre la desconfianza, sino sobre la responsabilidad compartida”. El ejemplo más claro viene de la aviación: tras décadas atribuyendo accidentes a fallos humanos, el sector entendió que debía rediseñar entornos y procedimientos. Hoy, gracias a ese cambio, anticipan incidentes y fortalecen la seguridad desde la raíz. En ciberseguridad, sostiene SoSafe, el enfoque debe ser el mismo: si un sistema no contempla el error humano, ese sistema no es realmente seguro. Lejos de ver al empleado como la amenaza, SoSafe defiende que es la primera línea de defensa. Pero para que pueda cumplir ese papel, necesita herramientas adecuadas, procesos claros y un entorno de confianza. No se trata de esperar que las personas no fallen, sino de preparar escenarios donde sea más fácil acertar. “El verdadero cambio ocurre cuando dejamos de culpabilizar a los individuos y empezamos a rediseñar las organizaciones”, concluye Loubatiere. En un contexto de ciberataques cada vez más sofisticados, el mensaje es claro: no basta con formar a los equipos, hay que diseñar culturas y estructuras que los respalden. Solo así, las compañías podrán convertir a sus empleados en lo que realmente son: la mejor defensa frente a las amenazas digitales.
9 Septiembre 2025

ESG
España ha puesto en marcha un Plan de Emergencia Climática que marca un antes y un después en la regulación ambiental. La nueva normativa obligará a las compañías a informar sobre sus emisiones de carbono de Alcance 1 y 2 a partir de 2026, con datos correspondientes al ejercicio 2025. En el caso del Alcance 3, los requisitos se aplicarán de manera progresiva a partir de 2028. Además, todas las empresas deberán presentar planes de reducción de gases de efecto invernadero con un horizonte mínimo de cinco años. El plan responde a la urgencia climática tras los incendios forestales que arrasaron más de 300.000 hectáreas en el país. También incluye la creación de una Agencia Estatal de Protección Civil y Emergencias, la puesta en marcha de una red de refugios climáticos, nuevas reglas de gestión forestal y restricciones de construcción en zonas de riesgo. En materia energética, España acelera su transición hacia las renovables y el hidrógeno verde. Solo en los primeros siete meses de 2025 se autorizaron más de 5 GW en proyectos solares, y el país se ha fijado como meta instalar 12 GW de electrolizadores de hidrógeno en 2030. Actualmente, España concentra el 20 % de los proyectos de hidrógeno verde de la UE y ya obtiene más de la mitad de su electricidad de fuentes renovables. El objetivo es ambicioso: en 2050, el 100 % de la electricidad deberá provenir de renovables, y estas cubrirán el 97 % del mix energético total. Para 2030, se prevé que las renovables supongan el 81 % de la generación eléctrica y que las emisiones se reduzcan un 32 %. El reto no es menor: los desastres climáticos han costado 32.000 millones de euros en cinco años. Sin embargo, el Gobierno considera que este esfuerzo también es una oportunidad económica, respaldada por una agenda de inversiones en tecnologías limpias valorada en 32.000 millones de euros. Para las empresas, el mensaje es contundente: adaptarse al nuevo marco regulatorio será imprescindible, pero también abre la puerta a liderar uno de los mercados de descarbonización más ambiciosos de Europa.
9 Septiembre 2025

Sin categoría
Septiembre no solo trae de vuelta las clases, también marca el inicio de una de las temporadas preferidas por los estafadores online. La presión por adquirir material escolar, pagar matrículas o acceder a becas convierte a muchas familias en un blanco fácil. De acuerdo con un estudio de Idealo, el gasto medio por hijo ya alcanza los 501,26 euros, un 18 % más que hace tres años. Una cifra que no ha pasado desapercibida para los ciberdelincuentes, que intensifican sus campañas justo en estas semanas. En cursos anteriores se han detectado portales que simulaban vender libros y mochilas a precios irresistibles, páginas que imitaban matrículas oficiales e incluso supuestas becas que acababan siendo un engaño. El contexto tampoco ayuda: según el INE, en 2024 los hogares españoles destinaron un 4,4 % más a servicios educativos, consolidando una tendencia al alza en el gasto. Claves de ESET para evitar fraudes en la vuelta al cole Confirma siempre la fuente: contacta con el centro educativo antes de realizar pagos o compartir credenciales. Revisa las tiendas online: desconfía de precios excesivamente bajos o webs con dominios sospechosos. Comprueba la seguridad: busca el candado HTTPS y verifica que la URL no tiene errores. No realices transferencias directas: utiliza métodos de pago que protejan al comprador. Compra en comercios de confianza: librerías de barrio, webs oficiales de colegios o plataformas con buena reputación. Descarga apps solo desde tiendas oficiales: evita enlaces externos o archivos compartidos. Cuidado con la presión del “urgente”: si un correo o anuncio exige un pago inmediato, probablemente sea un fraude.
9 Septiembre 2025

Jarana
El Consejo de Administración de responsAbility Investments AG ha anunciado el nombramiento de Nadia Nikolova como nueva directora ejecutiva, con efectos a partir del 1 de septiembre de 2025, sujeto a aprobación regulatoria. Nikolova llega desde Allianz Global Investors, donde lideraba el área de préstamos directos y gestionaba más de 11.000 millones de euros en activos bajo gestión en crédito privado en Europa y Asia. Con más de una década de experiencia en mercados privados, financiación de infraestructuras e inversión de impacto, Nikolova ha sido una figura clave en el impulso de estrategias de finanzas sostenibles. En 2019, fundó el equipo de crédito sostenible y de impacto de Allianz GI, desarrollando fondos pioneros de financiación combinada y coinversión junto a instituciones financieras de desarrollo. Bajo su liderazgo, se movilizaron más de 4.5 millones de euros en capital a través de vehículos enfocados en empresas de impacto de pequeña capitalización en Europa. Su incorporación representa un paso estratégico para responsAbility en su misión de escalar soluciones de inversión que generen impacto positivo en inclusión financiera, financiación climática y sistemas alimentarios sostenibles. Nikolova sucederá a Rochus Mommartz, quien se retirará a finales de 2025 tras más de dos décadas en la firma, ocho de ellas como CEO. Durante su mandato, responsAbility duplicó sus activos bajo gestión, alcanzando los 5.600 millones de dólares estadounidenses, y se consolidó como uno de los actores más relevantes en la inversión de impacto en mercados emergentes. Su liderazgo también fue clave en la integración con M&G plc, completada en 2022. Desde M&G, su matriz, destacan este relevo como parte de una estrategia para reforzar su apuesta por los mercados privados, donde gestiona actualmente 90.000 millones de euros. Según Emmanuel Deblanc, presidente del consejo de administración de responsAbility y responsable de Mercados Privados en M&G: “Con el liderazgo de Nadia y su éxito demostrable en escalar estrategias de impacto, avanzamos con ambición hacia un modelo que genere beneficios para la sociedad, el medioambiente y los inversores.” La misión de responsAbility permanece firme: movilizar capital hacia los mercados emergentes para generar un impacto social y medioambiental medible, sin renunciar a retornos financieros competitivos.
9 Septiembre 2025

Jarana
A lo largo de nuestra existencia, la ira, el miedo, el dolor, el apego, la ansiedad, el deseo, el estrés o la envidia serán fieles compañeros de viaje. Son emociones inherentes al ser humano. Por ello, en lugar de intentar evitarlas, parece más razonable aprender a reconocerlas y gestionarlas, no como un lujo, sino como una necesidad ineludible para navegar la vida con serenidad. Para esta ardua tarea, este libro se basa principalmente en dos recursos: filosofía clásica y psicología moderna. Filosofía clásica porque, cuanto más antiguo es el problema, más antigua suele ser la solución. Los estoicos conocieron el sufrimiento que conlleva la ira, el deseo, el apego o el temor, y desarrollaron estrategias para manejar este dolor que hoy la ciencia valida. Psicología moderna porque estos filósofos, grandes maestros de la observación, carecían de los avances de la ciencia actual. Manual para la serenidad recoge con rigor los aciertos de la filosofía antigua y la psicología actual para combinar lo mejor de ambas disciplinas con el objetivo de afrontar la terapia de las pasiones con ejercicios concretos, simples y prácticos. Tras el gran éxito de Siempre en pie, Pepe García regresa con un manual que propone más de cuarenta ejercicios diseñados no solo para ser leídos, sino vividos. Prácticas en las que debemos entrenarnos para salir indemnes del campo de batalla moderno: nuestra vida cotidiana. Pepe García
9 Septiembre 2025
Rincón del CISO
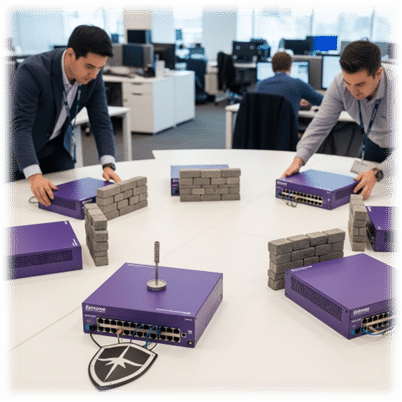
De la mano de la IA y el aumento de la complejidad tecnológica, los ataques son cada vez más sofisticados y frecuentes. La seguridad de red LAN/Wifi es fundamental; vulneraciones básicas de WPA2, Rogue access-points bloqueos de Bluetooth a complejas intrusiones en infraestructuras críticas, subraya la necesidad de un enfoque proactivo y bien estructurado, o dicho de otra forma tener un plan. Hay innumerables formas de abordar la seguridad LAN/Wifi, la experiencia nos ha llevado a identificar cuatro pasos esenciales para su implementación de la misma, a continuación se resumen con algunos ejemplos ilustrativos. Paso uno: Proteger lo más preciado, la Infraestructura La exposición de los equipos de red es una de las cuestiones más delicadas. Es donde “buenos y malos” se encuentran. Si cae, caerá todo, asegurar la infraestructura es lo primero ¿pero cómo?, algunos ejemplos: Autenticación, Autorización y Accounting (AAA): ¿Quién se conecta a los equipos? , ¿qué comandos pueden ejecutar?, etc.. Eliminación de Protocolos Inseguros: Desactivar el uso de protocolos de red (telnet, http, snmpv2) donde no sean imprescindibles dando paso a los más seguros (ssh, snmpv3, sftp,) Seguridad por Diseño: Elegir siempre equipos diseñados con seguridad implícita como principio fundamental, por ejemplo soluciones de Core invisibles al usuario, protección contra ataques de Denegación de Servicio Distribuido (DDoS) en el plano de control o cumplir con estándares tipo ISO 27001. Configuración de contraseñas en los protocolos de control Paso dos: Vigilancia Activa y Detección de Amenazas Prevención, monitorización constante y capacidad de responder rápidamente. Todo elemento de red tiene sus propios medios para detectar irregularidades (seguridad por diseño), activémoslas e integrémoslas! Acceso a la red: Zero Trust Network Access (ZTNA) solución de NAC y piedra angular para implementar políticas de Zero Trust. Permite controlar como mínimo quién se conecta cómo y desde dónde a los mínimos posibles recursos de red, trabajando en conjunto con AP's y Switches. Dono de no hay NAC, establecer unos mínimos o políticas de acceso WiFi 802.1x, certificados, portales, OpenRoaming, WPA3… Wireless Intrusion Prevention Systems (WIPS): Con sensores integrados en los Access Points, que detecten activamente Rogue-Aps, desasociaciones, escaneos y una larga lista de etc , garantizando la seguridad en el medio aéreo. Configuración Segura de Switches: Una configuración adecuada previene conexiones no autorizadas, o instalación de switches no deseados en una roseta de red sin controlar, uso de falsos servidores DHCP, la suplantación de MAC address. Firewall’s integrados con el NAC: Este ‘diálogo’ entre el NAC y los firewalls reduce significativamente el tiempo de detección y aislamiento de un atacante o una amenaza. Paso tres: Ponerlo difícil, segmentación, cifrado, contraseñas, etc… Reducir la superficie de ataque y el posible daño Segmentación de Red: es ‘la estrategia’ para contener la extensión de los ataques o los contagios entre zonas de diferentes sensibilidades. MAC-SEC (IEEE 802.1AE): Protección de capa 2 para cifrar el tráfico entre equipos. IP-SEC en nuestras conexiones WAN ZTNA (de nuevo) nos permitirá modular que zonas de nuestra red tendrán más o menos riesgo Paso cuarto, un ecosistema seguro Más allá de la electrónica de red, tener un entorno a la red abarca más cuestiones que van desde poner una llave a un rack a: Visibilidad Completa: Un control exhaustivo de todos los flujos de tráfico, tanto internos como externos. Inventario Riguroso: Conocer en detalle todos los equipos y usuarios conectados a la red. Gestión de Identidades: Saber qué usuario se conecta y a qué recursos. Auditorías Periódicas: Realizar revisiones regulares de las configuraciones de seguridad. Automatización: Implementar soluciones que permitan una gestión de seguridad eficiente y escalable, haciendo que los costos sean abordables. Victor Oporto Palomo Senior Systems Engineer de Extreme Networks y miembro del Grupo de Trabajo de Calidad y Seguridad de AUTELSI
8 Septiembre 2025
ESG
La moda se viste de energía limpia. H&M Group ya recibe electricidad renovable de la planta solar Hultsfred, el mayor complejo fotovoltaico de Suecia, gracias a un acuerdo de compra de energía (PPA) firmado a largo plazo. Situada en el antiguo aeropuerto de Hultsfred, en Småland, la instalación reúne 174.000 paneles solares de bajo carbono en un área de 130 hectáreas. Su producción anual ronda los 100 GWh, suficiente para abastecer a unas 18.000 viviendas suecas. Del total generado, H&M tendrá acceso al 95% de la energía, junto con certificados de origen que refuerzan su compromiso de alcanzar un suministro 100% renovable antes de 2030. Marcus Hartmann, director de sostenibilidad de H&M Northern Europe, subraya la importancia del proyecto: “Como actor global de la moda, tenemos el poder y la responsabilidad de acelerar la transición energética. Con el parque solar de Hultsfred no solo damos un paso hacia un modelo circular y con cero emisiones netas, sino que invertimos en el futuro”. El proyecto ha sido desarrollado por Alight y Neoen, compañías que destacan este hito como una demostración del potencial sueco para escalar energía solar a gran velocidad y sin necesidad de subsidios públicos. Warren Campbell, CEO de Alight, lo define como un “logro histórico para la producción renovable del país”, mientras que Laetitia Prot, directora general de Neoen Suecia, pone el acento en la colaboración: “La granja solar de Hultsfred, nuestro cuarto activo en el país, refuerza nuestro compromiso con una transición energética competitiva, limpia y diversificada”. La entrada en operación de esta planta no solo acerca a H&M a sus metas climáticas, también marca un punto de inflexión para la combinación energética de Suecia, al mostrar cómo la apuesta corporativa por contratos a largo plazo puede acelerar la descarbonización y aportar estabilidad a los proyectos de energías renovables.
8 Septiembre 2025

Sin categoría
Meta ha dado un paso decisivo en su estrategia tecnológica. En un video compartido en sus redes sociales, su fundador y CEO, Mark Zuckerberg, anunció que la compañía concentrará sus esfuerzos en el desarrollo de la superinteligencia personal, una nueva generación de inteligencia artificial diseñada para acompañar a las personas en su vida diaria. A diferencia de otras visiones que apuestan por la automatización masiva del trabajo, Meta quiere situar a la IA como un aliado individual, capaz de impulsar la creatividad, potenciar las capacidades humanas y servir como soporte continuo en los distintos ámbitos de la vida. Un asistente personal con superpoderes Zuckerberg explicó que la superinteligencia no será una herramienta genérica, sino un sistema adaptado a cada persona, que entienda sus objetivos, aspiraciones y estilo de vida. La apuesta más ambiciosa pasa por integrar esta IA en gafas inteligentes, que funcionarán como interfaz principal: dispositivos capaces de escuchar, ver el entorno e interactuar de forma natural con el usuario. “El futuro de la inteligencia artificial no está en sustituirnos, sino en ayudarnos a ser la mejor versión de nosotros mismos”, señaló el fundador de Meta. Europa, innovación y sostenibilidad en el horizonte El anuncio llega en un momento de fuerte competencia en el sector, con gigantes como OpenAI, Google o Anthropic avanzando hacia modelos de IA cada vez más potentes. Sin embargo, Zuckerberg insistió en que Meta quiere diferenciarse al colocar el poder de la superinteligencia directamente en manos de las personas, y no exclusivamente en entornos corporativos. Además, adelantó que ya se vislumbran avances firmes en el camino hacia la superinteligencia, un objetivo que hace pocos años parecía lejano pero que ahora, según sus palabras, está “a la vista”. Impacto global El movimiento de Meta reconfigura la conversación sobre el futuro de la inteligencia artificial. Si la superinteligencia personal logra materializarse, marcará un antes y un después en la forma en que interactuamos con la tecnología, transformando desde el trabajo y la educación hasta el ocio y las relaciones sociales. Zuckerberg ha dejado claro que Meta no solo quiere ser un actor en la carrera de la IA: busca liderar la transición hacia una nueva era tecnológica donde cada persona cuente con su propio “copiloto inteligente”.
8 Septiembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

