
Jarana
El libro CYBER GRU: Russian military intelligence in cyberspace es un exhaustivo análisis sobre el papel del GRU —la inteligencia militar rusa— en el ámbito cibernético. Obra de un autor especializado en seguridad y ciberinteligencia, este trabajo de casi 400 páginas combina investigación rigurosa, experiencia profesional y una base documental previa del autor, incluyendo material publicado anteriormente en su blog. Finalizado en mayo y actualmente en proceso de impresión, el libro verá la luz en librerías físicas y digitales en el plazo aproximado de un mes. La obra comienza estableciendo los fundamentos esenciales en seguridad, inteligencia, defensa, ciberseguridad y ciberdefensa, con el objetivo de ofrecer un marco comprensible incluso para lectores no especializados. A partir de ahí, el autor contextualiza el ecosistema de inteligencia ruso, donde conviven agencias estatales, actores privados, ciudadanos y grupos criminales en una red compleja y difusa. El núcleo del libro se centra en el GRU, considerado el servicio de inteligencia más opaco de Rusia, explorando su estructura organizativa, su cultura operativa y, especialmente, sus capacidades en inteligencia de señales y operaciones de información: las dos áreas más conectadas con las actividades cibernéticas actuales. El lector encontrará un análisis detallado de las unidades militares cibernéticas del GRU, los grupos APT más relevantes vinculados a esta agencia, sus tácticas, relaciones con terceros, arsenal digital e infraestructuras empleadas. También se aborda el proceso que lleva de la detección de una amenaza a su atribución, explicando cómo es posible reconstruir la identidad y objetivos de un actor hostil a partir de pequeños indicios técnicos. Como cierre, el libro presenta sus principales conclusiones y reflexiones del autor, incluyendo un apéndice específico sobre las actividades del GRU en España: qué hace o pretende hacer, y con qué fines. Antonio Villalón-Huerta
23 Julio 2025

Ofertas de Empleo
La persona que ocupe este puesto debe diseñar, ejecutar y monitorizar la estrategia digital de la compañía, administrando un presupuesto y liderando un equipo deslocalizado. Es imprescindible tener experiencia en las áreas de SEO, SEM, Inbound Marketing, Social Media, Publicidad y Creatividad Digital, Performance Marketing, Branding en Medios digitales, Programatic, E-commerce, Email Marketing, etc El/la futuro/a Chief Digital Strategy realizará un control y seguimiento de la eficiencia y retorno de las acciones para asegurar los resultados óptimos . Las principales funciones a desempeñar son: Definición de la estrategia digital de captación y fidelización junto con otros departamentos de la compañía. Análisis y optimización del funnel de conversión a través de los diferentes canales. Implantación y supervisión del plan de marketing digital (SEO, SEM, Display, Paid Media, Programmatic, Afiliación, Email Marketing). Medición y reporte de la evolución de todas las campañas de marketing digital, persiguiendo los objetivos marcados (ROI and KPIs). Creación de cuadro de mandos y dominio de herramientas de analítica. Gestión de los activos digitales propios así como de la relación con las distintas agencias/medios. Identificación de proveedores y partners para el logro de los objetivos fijados. Activación de nuevas landings y optimización continua de los activos digitales. Participar activamente en la proposición de nuevas ideas para mejorar la captación, el engagement y la fidelización de usuarios. Diseñar e implementar la práctica de Madtech apoyándose en un equipo multidisciplinar. Definición de promociones: selección de campaña y definición de la comunicación. Trabajo en equipo y agilidad operativa siempre buscando la conversión, resultados de negocio y satisfacción del usuario. Requisitos: Titulación superior, especialización en Marketing Digital. Experiencia mínima de 6 años en puestos similares Imprescindible conocimiento del sector entretenimiento Alta creatividad con experiencia en identificar audiencias target y realizar campañas dirigidas a captarlas. Conocimiento uso y redes sociales (google+, facebook, instagram, twitter, linkedin, youtube,..) Conocimiento sólido demostrable de las herramientas de analíticas web (Ej. Google Analytics, Netinsight, Omniture, Webtrends, etc) Experiencia en crear y optimizar campañas de Google Adwords (búsqueda y display) Experiencia en la implantación y gestión de herramientas líderes de CRM, datamining y gestores de campañas tipo Microsoft dynamics, Salesforce, Mailchimp, Hubspot. Manejo avanzado CMS / Word press Fuertes capacidades analíticas, enfoque racional y orientado a datos y resultados. Experiencia en manejo y control de presupuestos. Experiencia en gestión de proveedores, habilidades de negociación Experiencia en la coordinación y supervisión de proyectos de desarrollo digitales Idiomas: Español e Inglés nivel muy alto (oral y escrito).
23 Julio 2025
Ofertas de Empleo
Ubicación: Las Rozas de MadridTipo de contrato: IndefinidoNivel de experiencia: SéniorResponsabilidad sobre equipo: SíModalidad: Presencial U-tad, Centro Universitario referente en formación en Tecnología y Arte Digital, busca incorporar un/a Responsable de Comunicación y Marca para liderar su estrategia comunicativa y consolidar su posicionamiento como institución de vanguardia. Desde su fundación, U-tad se ha distinguido por su conexión directa con la industria digital, ofreciendo una formación alineada con las necesidades reales del sector. Esta apuesta por la excelencia se extiende también a su identidad como marca y a la forma en que comunica su propósito a estudiantes, profesionales y medios. Funciones principales: La persona seleccionada trabajará en estrecha colaboración con la Dirección de Marketing y será responsable de definir e implementar la estrategia global de comunicación de la universidad, tanto a nivel interno como externo. Entre sus funciones se encuentran: Desarrollar estrategias de comunicación alineadas con la identidad y objetivos de marca. Coordinar todos los canales y formatos de comunicación (mensajes, imágenes, materiales impresos, web, vídeo, etc.) para asegurar coherencia e impacto. Definir y adaptar los mensajes clave para diferentes públicos y segmentos. Supervisar la calidad y consistencia de los contenidos publicados. Gestionar la relación con medios generalistas y especializados. Redactar notas de prensa, coordinar entrevistas y medir el impacto de las acciones con KPIs específicos. Analizar el posicionamiento comunicativo de la competencia. Liderar al equipo de comunicación, formado por perfiles de Community Manager, Content Specialist y PR Manager. Colaborar con otros departamentos para garantizar el alineamiento estratégico de la comunicación corporativa. Requisitos del perfil: Titulación universitaria en Periodismo, Comunicación, Publicidad o afines. Experiencia mínima de 5 años en funciones similares. Experiencia previa en liderazgo de equipos. Nivel alto de inglés (valorable). ¿Qué ofrece U-tad? Contrato indefinido a jornada completa. Incorporación a un equipo consolidado en un entorno dinámico y estimulante. Horario: lunes a jueves de 9:00 a 18:00 h, viernes de 9:00 a 15:00 h, con jornada flexible. Modalidad de trabajo presencial en Las Rozas, Madrid. 26 días laborables de vacaciones al año + 4 días de asuntos propios. Acceso a la plataforma de descuentos para empleados (U-tad Benefits). Seguro médico privado (opcional vía retribución flexible).
22 Julio 2025

ESG
La Defensora del Pueblo Europeo, Teresa Anjinho, ha puesto en entredicho la actuación de la Comisión Europea tras detectar serias irregularidades en el proceso legislativo del paquete “Ómnibus I”, diseñado para flexibilizar las obligaciones de sostenibilidad de las empresas en Europa. En una carta enviada a la presidenta Ursula von der Leyen, Anjinho cuestiona que el Ejecutivo comunitario haya avanzado con esta propuesta sin cumplir con varios pasos esenciales: no se realizó una consulta pública abierta, se obvió la evaluación de impacto y tampoco se llevó a cabo una revisión climática, a pesar de que todas estas fases son obligatorias según las directrices internas de la UE y la propia Ley Climática Europea. “La Comisión no ha justificado de forma adecuada por qué ha evitado seguir sus propias normas en este caso”, advierte la defensora. ¿Qué implica el paquete Ómnibus I? Este paquete legislativo plantea suavizar los requisitos establecidos en la CSRD (Directiva de Reporte de Sostenibilidad Corporativa), la CSDDD (normativa sobre diligencia debida en sostenibilidad) y otras leyes vinculadas al Pacto Verde Europeo. De aprobarse sin modificaciones, reduciría significativamente el número de empresas obligadas a informar sobre su impacto ambiental, social y de gobernanza (ESG), al tiempo que limitaría las exigencias de información a pymes. Irregularidades señaladas Sin evaluación de impacto completa: La Comisión presentó un documento interno como justificación, citando razones económicas, pero sin un hecho inesperado que justificara la urgencia. Consulta pública limitada: Solo se convocaron dos reuniones en febrero de 2025, centradas en grupos empresariales. Anjinho critica la falta de inclusión de otras voces afectadas. Falta de revisión climática: A pesar del marco normativo europeo, no se evaluó cómo los cambios afectarían al objetivo climático del bloque. Proceso interno acelerado: El habitual periodo de consulta entre departamentos (10 días) se redujo a solo 24 horas, iniciado un viernes por la noche y concluido al día siguiente. ¿Por qué importa? La actuación de la Comisión genera preocupación sobre la calidad democrática del proceso legislativo en la UE. Teresa Anjinho advierte que este precedente puede dañar la confianza ciudadana y la credibilidad de las instituciones europeas en su compromiso con una transición verde justa, transparente y basada en evidencias. La Comisión tiene hasta el 15 de septiembre para responder. Anjinho ya ha declarado que no aceptará prórrogas.
22 Julio 2025

Sin categoría
El 60% de los líderes ya explora su potencial en análisis de datos y machine learning La inteligencia artificial cuántica (IAQ) ya no es solo una promesa futurista: el 60% de los líderes empresariales a nivel global afirma estar invirtiendo o investigando activamente sus aplicaciones, según una reciente encuesta internacional realizada por SAS. El interés se centra especialmente en el análisis avanzado de datos y el aprendizaje automático, señalados por el 48% de los encuestados como las áreas con mayor impacto potencial. También destacan campos como I+D (41%), ciberseguridad (35%), logística (31%), finanzas (26%) y marketing (20%). Esta tendencia se produce en un contexto en el que España redobla su apuesta por las tecnologías cuánticas, tras anunciar una inversión de 800 millones de euros como parte de su primera estrategia nacional en este ámbito. El país ya cuenta con más de 30 grupos de investigación y un ecosistema emergente de startups especializadas. La IA cuántica permite procesar volúmenes masivos de datos y ofrecer respuestas ultra rápidas a problemas complejos con múltiples variables. Pero su despliegue aún enfrenta desafíos: Costes elevados (38%) Falta de conocimiento técnico (35%) Dificultades para aterrizar casos de uso reales (31%) Escasez de talento (31%) Ausencia de marcos regulatorios definidos (26%) Conscientes de ello, tanto el sector público como privado están apostando por programas de formación y desarrollo de talento especializado, claves para no quedarse atrás en esta revolución tecnológica que redefine cómo las empresas innovan, compiten y crean valor.
22 Julio 2025

Rincón del CISO
La inteligencia artificial (IA) ha dejado de ser una promesa tecnológica del futuro para convertirse en una prioridad presente en la agenda de los máximos responsables empresariales. Su capacidad para mejorar la eficiencia operativa, reducir costes y potenciar la toma de decisiones estratégicas hace que los CEO deban implicarse directamente en su integración. Según un informe de Deloitte, el éxito de la IA depende de una planificación clara y estructurada que considere riesgos, rentabilidad y visión a largo plazo. No se trata solo de implementar soluciones, sino de crear una estrategia sólida y coherente con los objetivos corporativos. Uno de los grandes retos para los líderes es evitar los errores más comunes: cerca del 30% de las iniciativas en IA fallan por falta de enfoque y por costes mal gestionados. Para prevenirlo, los CEO deben asumir un liderazgo activo y establecer una hoja de ruta clara, alineada con la cultura y necesidades de la empresa. ¿Cómo afrontar la transformación con IA?Los líderes deben abordar ocho grandes áreas de riesgo: reputación, seguridad, talento, operaciones, estrategia, finanzas, regulación y productividad. Además, comunicar con claridad los beneficios y el impacto de la IA en todas las capas de la organización es clave para su aceptación interna y externa. Para llevarlo a cabo con éxito, se recomienda crear una oficina corporativa de IA que articule la gobernanza de datos, gestione el talento adecuado y alinee la tecnología con la visión empresarial. Seis claves para el CEO del presente (y del futuro): Establecer criterios claros de retorno y valor estratégico Crear un modelo de gobernanza con liderazgo directo Priorizar los datos como activo central Definir objetivos a corto y medio plazo Seleccionar proveedores con visión y compromiso Comunicar de forma clara y transversal la estrategia de IA La IA ya no es opcional. Es una ventaja competitiva... si se sabe liderar.
22 Julio 2025

Jarana
Laura Villarrubia inicia una nueva etapa profesional como Marketing & Brand Specialist en LALIGA, puesto que asume desde julio de 2025. Con una sólida trayectoria en estrategia de marca, publicidad y comunicación, Villarrubia aporta una visión integral construida a lo largo de más de seis años de experiencia en el sector. Antes de su incorporación a LALIGA, desarrolló su carrera en la agencia Sra. Rushmore, donde ocupó posiciones clave como supervisora de cuentas y, anteriormente, como ejecutiva de cuentas, liderando campañas para marcas de alto perfil. También ha trabajado en los equipos de marketing de Mazda Automóviles España, NEORIS y Meliá Hotels International, desempeñando funciones en comunicación, eventos y coordinación de marca a nivel regional. Su llegada a LALIGA refuerza el área de marketing y branding en un momento de expansión e innovación para la entidad, con el foco puesto en conectar con nuevas audiencias y consolidar su posicionamiento global.
22 Julio 2025

Jarana
Con más de 15 años de experiencia generando impacto medible en el sector tecnológico, Mónica García Manzanares ha sido nombrada Global Campaign Manager en Object First, empresa especializada en soluciones de almacenamiento de backup seguras y resilientes frente al ransomware. Object First impulsa la innovación en este campo con Ootbi, una solución diseñada específicamente para Veeam, reconocida por su simplicidad, potencia y enfoque en la seguridad por diseño. García Manzanares agradece a Andrew Wittman y Ekaterina Khlystova la oportunidad de formar parte de un equipo apasionado y comprometido con la protección de datos en entornos críticos. Su incorporación refuerza el posicionamiento global de la compañía en marketing estratégico y campañas B2B a gran escala.
21 Julio 2025

Sin categoría
Samira Brigüech junto a Enrique Ávila y Esther Mateo Rodríguez Samira Brigüech, editora de CyberLideria MGZN, ha sido condecorada con la Gran Cruz al Mérito Profesional en grado de Embajadora por la Honorífica Orden Internacional de Mérito (H.O.I.M.), en una ceremonia celebrada en el Castillo de Gorraiz. Un homenaje al servicio silencioso y al compromiso ético La condecoración reconoce a líderes cuya trayectoria refleja excelencia, integridad y contribuciones significativas, especialmente en diplomacia, liderazgo y desarrollo profesional. En la misma ceremonia, también fueron distinguidos con la Cruz al Mérito Profesional Enrique Ávila y Esther Mateo Rodríguez, reconocidos por su entrega discreta pero efectiva al servicio público. Brigüech destacó la importancia de servir “con excelencia, discreción y compromiso”, y subrayó el liderazgo silencioso como motor para lograr impacto genuino y sostenible en el ecosistema digital y social. La H.O.I.M., un tributo al mérito internacional La Honorífica Orden Internacional de Mérito premia a individuos con una vocación profunda de servicio, promoviendo los valores de mérito, honor y diplomacia. Según su estatuto, la Gran Cruz en grado de Embajadora corresponde al nivel de “Intendentes o Embajadores”, otorgado a quienes demuestran logros sobresalientes en su campo. Impulso hacia la transformación digital y la innovación social Briguëch, además de liderar proyectos empresariales, impulsa iniciativas humanitarias desde la Fundación Adelias —centradas en infancia, salud y acceso digital— y mantiene un compromiso activo con la digitalización inclusiva y la responsabilidad social. Su trabajo ejemplifica una visión estratégica orientada a la transformación digital con propósito social. Este reconocimiento no solo honra la trayectoria de la propia Samira Brigüech, sino que también pone en valor el liderazgo basado en la coherencia, la integridad y el servicio —principios clave para los líderes digitales y de innovación que resonarán con nuestro público en CyberLideria MGZN.
21 Julio 2025

ESG
La resiliencia digital sigue siendo una asignatura pendiente para el sector financiero europeo. Una nueva encuesta realizada por Censuswide para Veeam® Software revela que el 96% de las entidades de servicios financieros en EMEA aún consideran insuficiente su preparación para cumplir con los estándares de la normativa europea DORA, seis meses después de su entrada en vigor. El estudio, que recoge las opiniones de líderes de TI en Reino Unido, Alemania, Francia y Países Bajos, expone una realidad clara: el sector ha asumido la importancia de DORA, pero aún enfrenta obstáculos significativos para alcanzar el cumplimiento completo. De hecho, el 94% de las empresas afirman que ahora priorizan mucho más esta normativa que antes de su aplicación oficial, y un 40% ya la considera su prioridad en resiliencia digital. Retos ocultos tras el cumplimiento Aunque la hoja de ruta parece clara, muchas organizaciones reconocen efectos colaterales no previstos: 41% detecta más presión sobre sus equipos de seguridad y TI. 37% ha sufrido un aumento de costes procedente de proveedores. 22% cree que la sobrecarga normativa frena la innovación. 20% aún no cuenta con los presupuestos necesarios. Falta de madurez en requisitos clave A pesar del esfuerzo, muchas compañías aún no han implementado aspectos críticos de DORA: El 24% no ha realizado pruebas de continuidad. El 24% no ha definido un responsable de cumplimiento. El 21% no ha asegurado la integridad de sus copias de seguridad. El 34% considera la supervisión de terceros como el mayor desafío. Este último punto revela una debilidad estratégica: la falta de visibilidad en las cadenas de suministro tecnológicas. Tal como señala Andre Troskie, Field CISO en Veeam, "DORA busca algo más profundo que el cumplimiento: exige mirar la resiliencia con una lente más amplia, y en eso está funcionando." Una hoja de ruta para avanzar Para responder a esta necesidad, Veeam y McKinsey han desarrollado el primer Modelo de Madurez de Resiliencia de Datos (DRMM), una herramienta que permite evaluar la preparación de las organizaciones desde una perspectiva integral que combina TI, seguridad y cumplimiento. Este modelo ayuda a trazar un camino claro hacia la mejora continua y el cumplimiento normativo.
21 Julio 2025

Sin categoría
El Centro Criptológico Nacional (CCN) y Microsoft suman fuerzas para acelerar la ciberseguridad institucional con IA, formación especializada y despliegue seguro de la nube. En un contexto de amenazas cibernéticas cada vez más sofisticadas, el Centro Nacional de Inteligencia (CNI), a través del Centro Criptológico Nacional (CCN), ha firmado un nuevo acuerdo estratégico con Microsoft para fortalecer la resiliencia digital del sector público español. El convenio contempla una hoja de ruta ambiciosa: formación avanzada en ciberseguridad para los técnicos de la Administración, impulso a la adopción de servicios cloud conforme al Esquema Nacional de Seguridad (ENS), y pruebas piloto adaptadas a los distintos niveles de madurez digital de los organismos públicos. Pero el eje más innovador está en la integración de inteligencia artificial como herramienta clave para anticipar, detectar e interrumpir ciberataques. Esta colaboración se enmarca en el recién lanzado Programa Europeo de Seguridad de Microsoft, que intensifica el intercambio de inteligencia sobre amenazas y apuesta por reforzar la defensa digital europea desde la base pública. Además de actualizar guías técnicas y fortalecer la Red Nacional de SOCs, el acuerdo también permitirá avanzar en el desarrollo del Catálogo de Productos y Servicios STIC (CPSTIC), pieza clave para validar las tecnologías seguras en el entorno institucional. Para el CCN, organismo responsable de coordinar la respuesta ante ciberincidentes en todo el ámbito público, esta alianza representa un paso firme en su misión de garantizar infraestructuras más seguras y adaptadas al nuevo panorama de riesgos digitales.
21 Julio 2025
Rincón del CISO
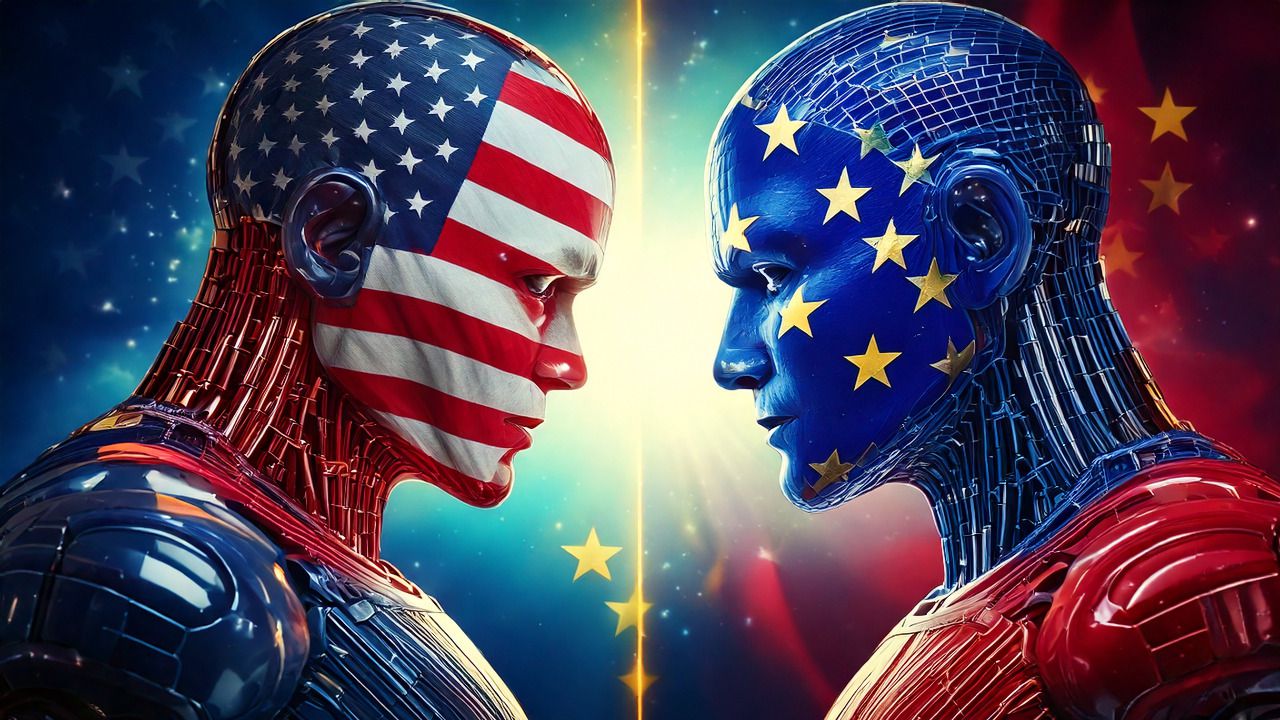
En un momento decisivo para la seguridad digital mundial, Europa y Estados Unidos dibujan caminos opuestos en la lucha contra las ciberamenazas. Mientras EE. UU. anuncia un recorte de casi 500 millones de dólares en su agencia federal de ciberseguridad (CISA), la Unión Europea y países como España apuestan por reforzar sus defensas digitales con inversiones millonarias y regulaciones más estrictas. Este cambio estratégico, analizado por la compañía líder en ciberseguridad ESET, podría modificar el equilibrio global en materia de ciberdefensa, afectando la capacidad de respuesta de gobiernos, empresas y ciudadanos ante la creciente sofisticación de los ataques cibernéticos. EE. UU. recorta gasto en plena escalada de ciberamenazas La propuesta presupuestaria del Gobierno estadounidense para 2026 contempla una reducción cercana a los 500 millones de dólares en la financiación de la CISA (Cybersecurity and Infrastructure Security Agency), la agencia encargada de proteger infraestructuras críticas y coordinar la respuesta ante incidentes. Estos recortes implican la posible pérdida de más de 1.000 puestos de trabajo y la eliminación de programas clave contra la desinformación, la coordinación regional y la protección de infraestructuras esenciales. Este repliegue no solo afecta al sector público, sino también al ecosistema tecnológico privado que depende de contratos federales para desarrollar soluciones avanzadas. La consecuencia directa es una menor vigilancia y capacidad de innovación para hacer frente a las amenazas que no dejan de crecer. Europa acelera con inversión, regulación y cooperación En contraste, la Unión Europea ha decidido fortalecer su escudo digital común mediante la aprobación de nuevas leyes y la asignación de más de 1.300 millones de euros en el marco del programa Europa Digital 2025-2027. Estas partidas se destinan a impulsar tecnologías estratégicas como la inteligencia artificial y la ciberseguridad, además de crear una Base de Datos Europea de Vulnerabilidades (EUVD), gestionada por ENISA, que busca aumentar la autonomía tecnológica del continente. La reciente Ley de Cibersolidaridad establece un sistema paneuropeo de alerta temprana basado en una red de Centros de Operaciones de Ciberseguridad (SOC) que comparten información en tiempo real. Además, se prevé una reserva de respuesta rápida con equipos técnicos capaces de intervenir en cualquier Estado miembro ante incidentes graves. Por otro lado, la Directiva NIS2 y la Ley de Ciberresiliencia imponen requisitos más estrictos a empresas de sectores críticos, obligándolas a adoptar medidas robustas de prevención, gestión de riesgos y notificación de incidentes. Europa ya no solo recomienda buenas prácticas, sino que las exige. España, un referente en compromiso y estrategia España refuerza su posición con un plan extraordinario de ciberseguridad dotado con más de 1.100 millones de euros, orientado a proteger infraestructuras críticas, modernizar capacidades del sector público y potenciar la ciberdefensa nacional. Este esfuerzo se suma al Plan Nacional de Ciberseguridad y al despliegue de centros especializados, como el SOC para redes 5G y el Centro Nacional de Ciberseguridad, coordinador de alto nivel dentro del Departamento de Seguridad Nacional. Además, España destaca internacionalmente como uno de los países con mayor número de centros operativos y respuesta a incidentes, y figura por encima de la media europea en preparación y capacidades, según el Índice Global de Ciberseguridad de la UIT. El último informe semestral de ESET también sitúa a España como el segundo país del mundo con más amenazas detectadas, solo por detrás de Japón. Colaboración público-privada como motor de desarrollo A diferencia del enfoque estadounidense, Europa apuesta por una colaboración estrecha entre sector público y privado. Empresas tecnológicas pueden participar en la futura reserva europea de respuesta, acceder a fondos para innovación y obtener certificaciones que validan la calidad y seguridad de sus servicios. Esta colaboración no solo fortalece las capacidades tecnológicas, sino que impulsa la formación y la creación de talento especializado, ampliando la plantilla de profesionales en ciberseguridad y potenciando la educación digital. Para el ciudadano, esta estrategia se traduce en mayor confianza y estabilidad digital: desde sistemas de protección en escuelas públicas hasta aplicaciones gubernamentales seguras y defensa efectiva de los datos personales. Europa ha entendido que la transformación digital exige protección digital. Mientras Estados Unidos reduce su inversión en un contexto de creciente cibercrimen, la Unión Europea y España toman posiciones firmes para garantizar un futuro digital más seguro, resiliente y autónomo.
21 Julio 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

