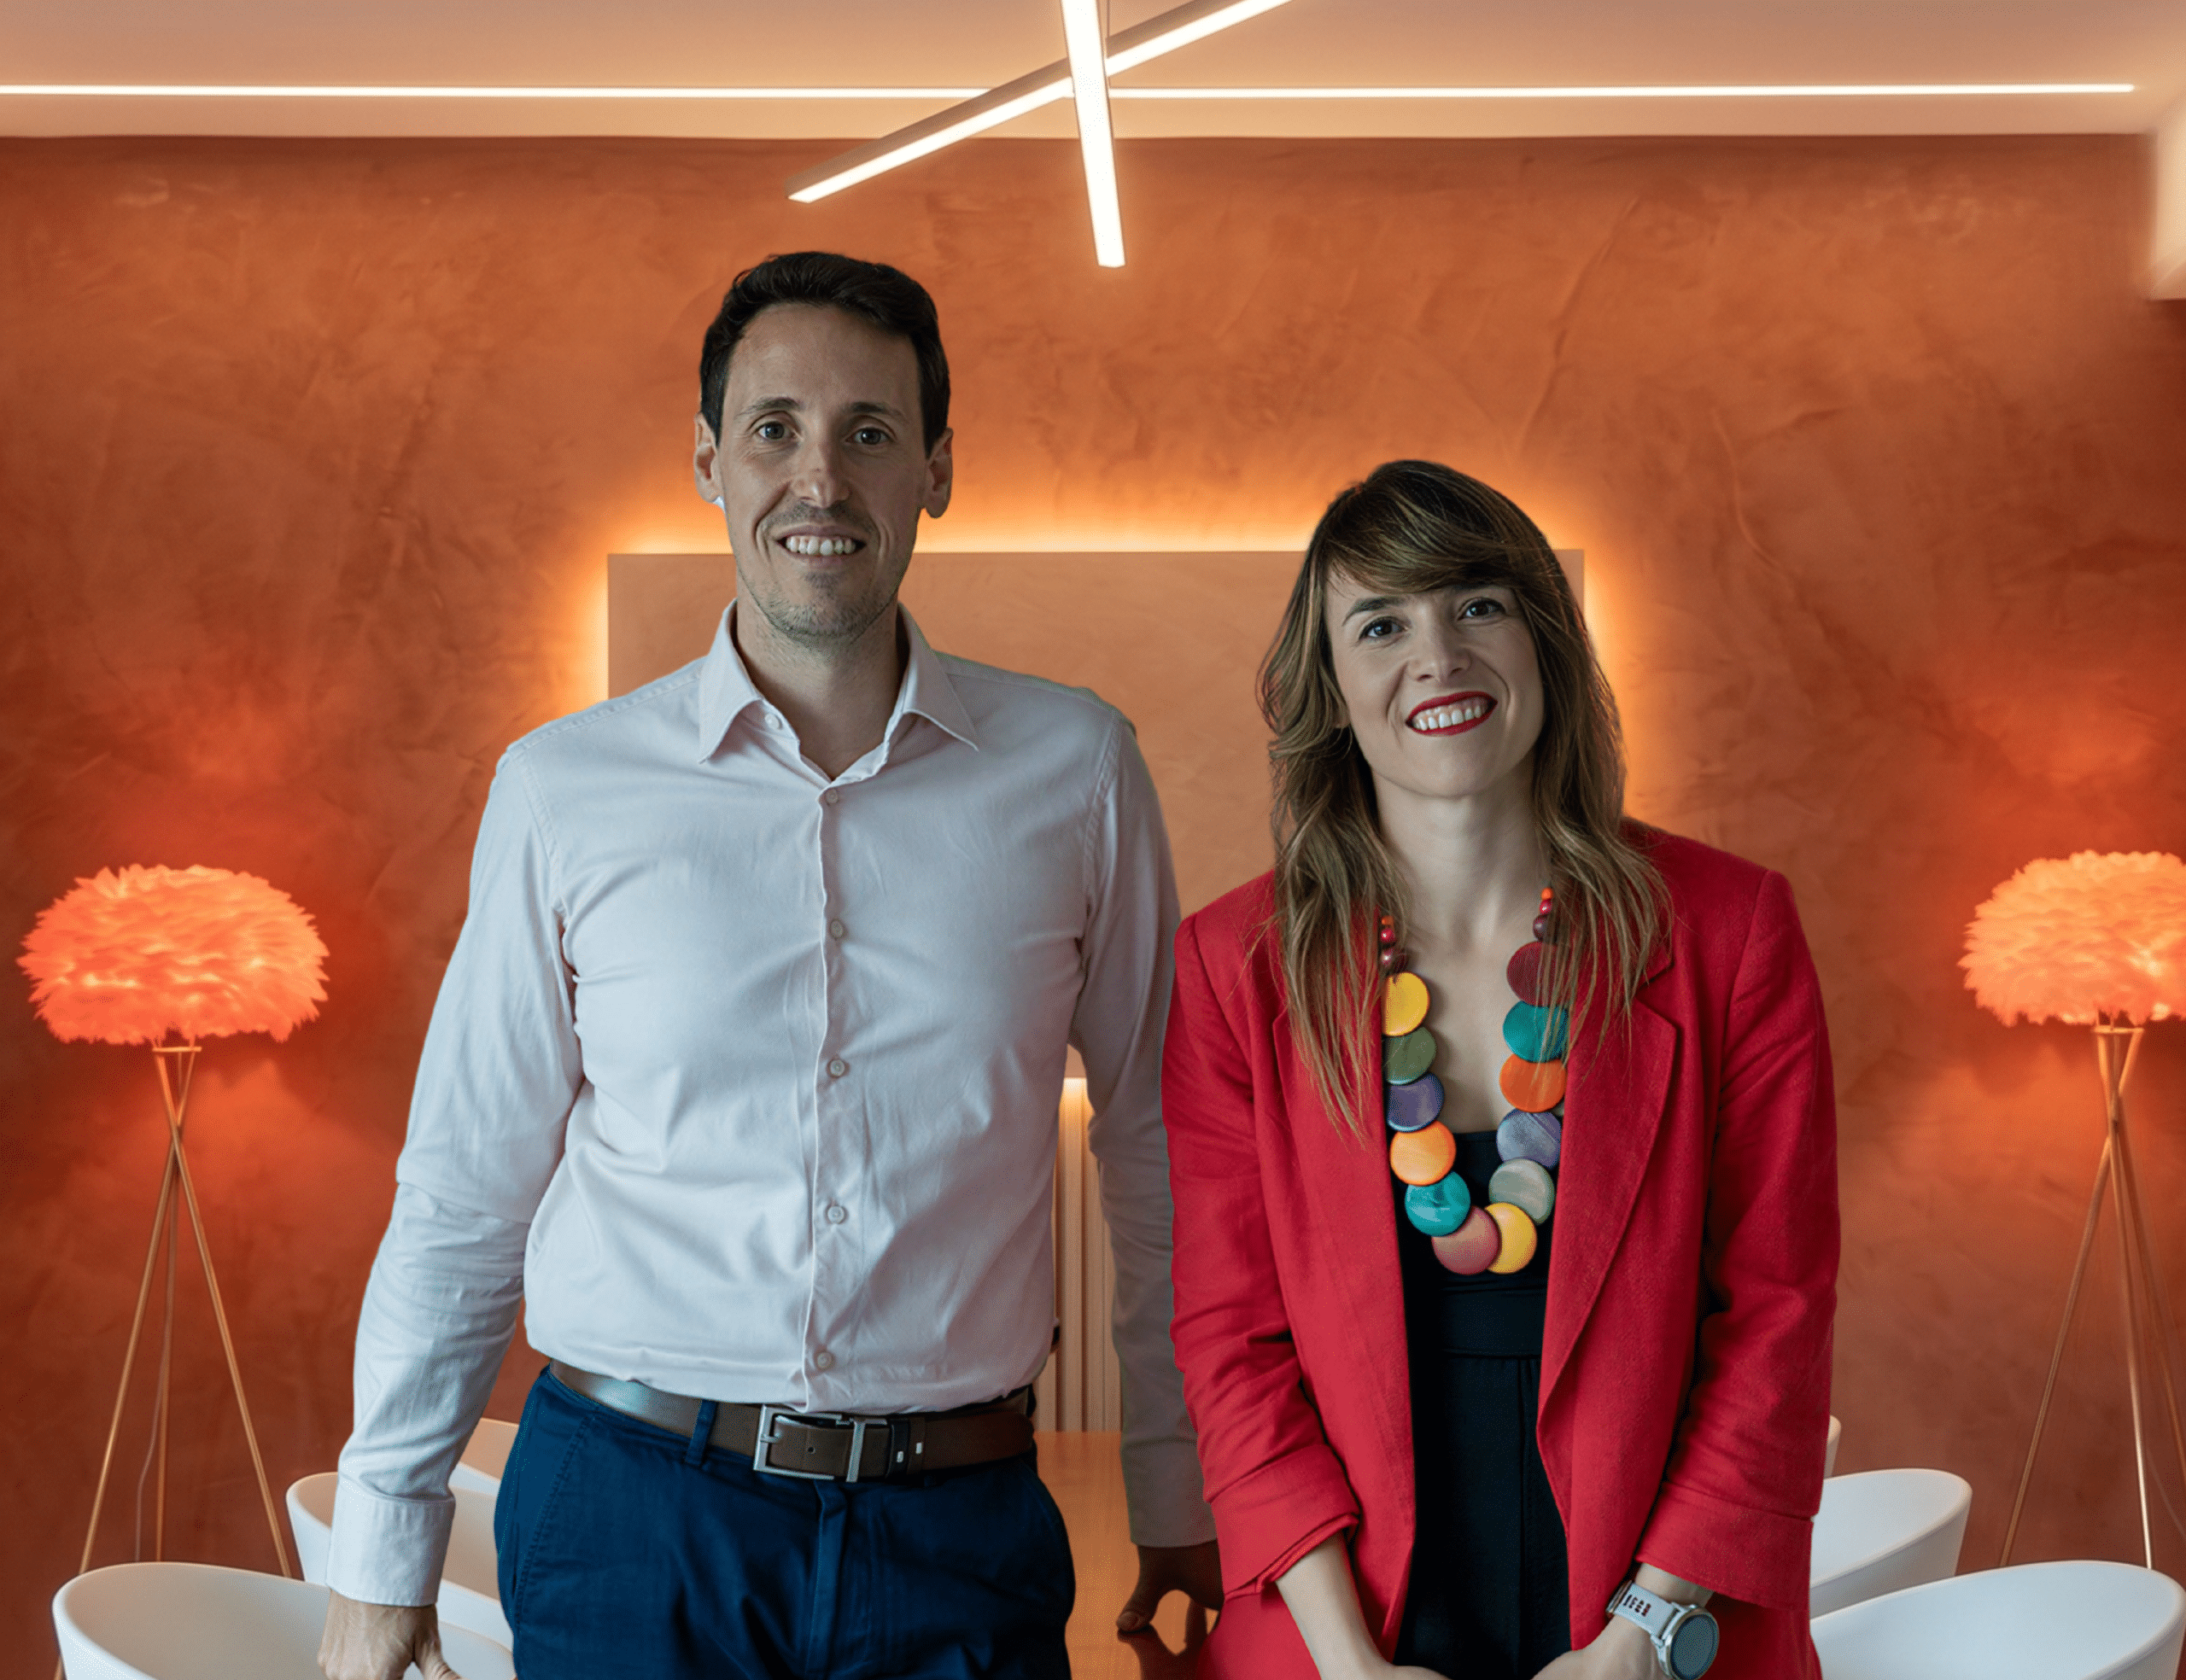
Ángeles Caballero Velasco, CISO Payments en Getnet Platforms, conversa con Alberto Baselga Fernández de Piérola, Chief Product & Information Officer de Northius
Alberto Baselga: Sabemos que la IA está acelerando el desarrollo de software, pero también la identificación y explotación de vulnerabilidades. ¿Cómo cambia esto las reglas para quienes tienen que proteger una organización?
Ángeles Caballeros: Las cambia radicalmente. Los datos hablan por sí solos. En 2018, el tiempo que transcurría entre la publicación de una vulnerabilidad y su explotación podía llegar a ser de dos años y medio. Existía margen para analizarla, definir un plan de actuación y aplicar los parches correspondientes.
Ahora estamos hablando de tiempos negativos, de hasta ocho horas antes de que una vulnerabilidad se haga pública. Es decir, los atacantes pueden disponer de un mecanismo de explotación antes de que esa vulnerabilidad aparezca en los registros que utilizamos los profesionales de ciberseguridad. Esto puede suceder, por ejemplo, cuando se publica un parche y los atacantes utilizan ingeniería inversa para descubrir qué vulnerabilidad corrige y cómo explotarla.
Ante este escenario, creo que debemos actuar sobre tres ejes.
El primero es cambiar la manera de priorizar. Ya no basta con parchear todas las vulnerabilidades críticas. Debemos tener en cuenta su explotabilidad real, porque los nuevos modelos pueden encadenar vulnerabilidades que, individualmente, no parecen especialmente graves.
El segundo es trasladar determinadas decisiones al gobierno de la empresa. Si una organización no puede corregir una vulnerabilidad en un plazo determinado porque necesita mantener la actividad del negocio, esa decisión no debería recaer exclusivamente sobre el CISO. Es una decisión empresarial que implica asumir un riesgo.
Y el tercero es aceptar que podemos sufrir un ataque. Tenemos que prepararnos para ese escenario y desarrollar la capacidad de recuperarnos. Hemos pasado de competir en prevención a competir también en tiempos de reacción.
A.C.: La IA está permitiendo que personas que antes solo utilizaban tecnología ahora puedan desarrollar sus propias soluciones. Un CEO o alguien de Recursos Humanos, Finanzas o cualquier otra área puede crear software sin necesidad de tener conocimientos técnicos avanzados. ¿Qué cambia cuando cualquier departamento puede convertirse en desarrollador?
A.B.: Lo cambia prácticamente todo e introduce desafíos para los que no estábamos preparados. Cuando un CEO puede construir por sí mismo un prototipo y representar visualmente cómo quiere que funcione un producto, un proceso o una experiencia de cliente, la toma de decisiones se acelera enormemente. Las ideas pueden materializarse y compartirse mucho más rápido dentro de la organización.
Pero esto genera dos tensiones importantes.
La primera afecta a los equipos tecnológicos. Ahora tienen que explicar que existe una gran diferencia entre desarrollar un prototipo y ponerlo en producción. Ese último 20% que aparentemente queda por completar puede representar el 80% del esfuerzo necesario para garantizar que la solución funcione de manera segura y estable.
La segunda tensión surge cuando empiezan a aparecer desarrollos por toda la organización. De repente, Recursos Humanos puede haber desplegado una aplicación utilizando IA, con servicios accesibles desde el exterior, sin que el equipo tecnológico tenga visibilidad sobre ello.
Para una pyme puede representar una oportunidad enorme. En una gran corporación, el valor es igualmente importante, aunque los riesgos aumentan porque quien desarrolla una herramienta puede no ser consciente de todo lo que está exponiendo.
En términos generales, creo que el impacto es muy positivo. Las personas pueden demostrar cómo quieren que funcionen los procesos de su empresa sin depender exclusivamente de que alguien interprete sus ideas. Eso sí, a los equipos de tecnología y ciberseguridad nos ha complicado bastante la vida.
A.B.: ¿Cómo controlamos esta nueva fuerza laboral, que ya no está formada únicamente por personas con sus dispositivos tradicionales?
A.C.: Lo primero es entender que los agentes pueden actuar de manera similar a una persona, pero no son personas. Por eso, necesitamos identificar quién está detrás de cada agente y quién asume la responsabilidad de sus actuaciones.
La inteligencia artificial no puede ser responsable de sus propias decisiones. Siempre debe existir una persona o una organización que responda por ellas.
Para mí, el principio fundamental para gobernar estos sistemas es la proporcionalidad. No supone el mismo riesgo un agente que resume reuniones que otro capaz de modificar información o ejecutar operaciones con consecuencias importantes. Cuanto mayor sea su capacidad de actuación, mayores deberán ser los mecanismos de control. En determinados procesos será imprescindible incorporar supervisión humana, lo que conocemos como human in the loop.
A.B.: Hablamos constantemente de qué cambiará durante los próximos diez años, pero casi nunca nos hacemos la pregunta contraria: ¿qué es lo que no va a cambiar? ¿Qué capacidades humanas seguirán teniendo valor cuando las máquinas puedan realizar gran parte de las tareas que hacemos actualmente?
A.C.: El pensamiento crítico, el criterio, la capacidad de comprender el contexto y la responsabilidad seguirán siendo fundamentales. En relación con la confianza, tenemos un desafío especialmente interesante. Los seres humanos hemos desarrollado durante miles de años mecanismos para reconocer rostros y voces.
Son capacidades profundamente arraigadas en nuestra biología. Por eso, cuando aparecen tecnologías capaces de imitar de manera convincente una cara o una voz, no basta con decirle a una persona que deje de confiar en lo que ve o escucha. Necesitamos herramientas tecnológicas que nos ayuden a proteger esos mecanismos naturales de reconocimiento.
A.C.: Si tuvieras que elegir un principio para decidir cuándo acelerar, cuándo establecer límites y qué procesos no deberíamos automatizar, ¿cuál sería?
A.B.: La humanización. Creo que debemos evitar que la transformación tecnológica termine deshumanizando los negocios, porque eso iría en contra de la generación de valor, tanto desde una perspectiva empresarial como social. Podemos automatizar procesos, mejorar la eficiencia e incluso sustituir determinadas funciones sin perder el componente humano de la relación con nuestros clientes.
El segundo principio sería la seguridad. La inteligencia artificial está ofreciendo oportunidades extraordinarias, pero también está introduciendo riesgos nuevos. Mientras no dispongamos de mecanismos adecuados para controlarlos o mitigarlos, debemos establecer límites. Por tanto, mis dos principios serían preservar la humanización y mantener unos límites de seguridad adecuados.
A.B.: Si tuvieras que resumir tu filosofía profesional en una frase, ¿cuál sería tu código fuente?
A.C.: Mi código fuente se basa en dos valores que han marcado toda mi trayectoria profesional: la curiosidad y la perseverancia. La curiosidad implica mantener siempre las ganas de aprender, hacer preguntas y desarrollar una mentalidad de crecimiento. Y la perseverancia es lo que nos permite seguir avanzando cuando aparecen dificultades.
¿Y cuál sería el tuyo, Alberto?
A.B.: El mío sería: «Crea valor o vete a casa». Creo que todos tenemos oportunidades para aportar algo positivo, independientemente de que sea grande o pequeño. Ese valor puede ser económico, social, profesional o personal. Lo importante es identificar qué podemos aportar en cada situación y cómo podemos contribuir a mejorar nuestro entorno.
Personaje del mes
2 Noviembre 2026
Rincón del CISO
2 Noviembre 2026
Podcast de Cyberlideria MGZN.
Todos los jueves, a partir de las 22:00, estará disponible en CyberLideria MGZN una nueva entrevista, donde un prestigioso CISO colaborador charlará con una personalidad inspiradora, importante, y líder empresarial, tanto del ámbito privado como público.
Manténgase informado sobre la ciberseguridad, tecnología, las tendencias y las noticias que afectan a los líderes de TI.
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas