Actualidad
La ciberseguridad ha dejado de ser un asunto exclusivo del departamento de IT para convertirse en un factor crítico de continuidad de negocio. Así lo confirma el Allianz Risk Barometer 2026, que señala que el 42% de los directivos y expertos en riesgos sitúan los incidentes cibernéticos como su mayor preocupación global. Además, casi 9 de cada 10 prevén realizar inversiones moderadas o altas destinadas a la prevención de pérdidas cibernéticas, empujados por el enorme impacto económico que puede tener un ataque exitoso. En España, esta inquietud es incluso más intensa: el porcentaje asciende al 48%, consolidando el ciberriesgo como la principal preocupación empresarial. El informe alerta de que, en un contexto marcado por tensiones geopolíticas y nuevas vulnerabilidades digitales, el impacto de los ataques puede ser especialmente severo en sectores como industria manufacturera, aviación, química, petróleo y gas o tecnología, donde una interrupción operativa puede desencadenar efectos en cascada sobre la producción y la cadena de suministro. El coste del cibercrimen sigue escalando La preocupación no es teórica: las cifras confirman que el coste real del cibercrimen continúa aumentando. En Estados Unidos, las pérdidas por delitos en Internet alcanzaron un nuevo récord en 2024, con más de 16.000 millones de dólares reportados, lo que supone un incremento de aproximadamente un 33% respecto al año anterior, según el último informe anual del FBI (IC3). IA: el gran acelerador de los fraudes digitales Uno de los factores que más está elevando el riesgo es el uso de inteligencia artificial por parte de los ciberdelincuentes. La IA está impulsando una nueva generación de amenazas: desde phishing avanzado y suplantación de identidad hasta la manipulación de voz e imagen con técnicas de falsificación cada vez más difíciles de detectar. Este escenario exige reforzar no solo la prevención técnica, sino también la capacidad de respuesta ante incidentes, especialmente por los altos costes derivados de: interrupciones del negocio parálisis de operaciones críticas impacto en la cadena de suministro daño reputacional y pérdida de confianza Prevención, asistencia y cobertura en una sola plataforma Ante este panorama, Allianz Partners impulsa Allyz Cyber, una solución diseñada para ofrecer protección integral frente a fraudes, suplantaciones y ciberataques sofisticados. Su propuesta combina, en un único entorno digital, herramientas preventivas, asistencia especializada y cobertura aseguradora pensada para el usuario final. Entre las funcionalidades incluidas destacan: VPN navegación segura protección de identidad digital gestor de contraseñas antivirus control parental La solución ha sido desarrollada en colaboración con F-Secure, firma europea de referencia en ciberseguridad. En caso de incidente, el usuario también puede acceder a soporte especializado y compensación económica de acuerdo con las condiciones de la cobertura, aportando una respuesta clara y práctica en momentos críticos. Cristina Rosado, responsable comercial de la línea de Dispositivos Móviles y Riesgo Digital (MDDR) de Allianz Partners España, subraya el objetivo: “En Allianz Partners tenemos un compromiso claro y a largo plazo con la protección de los usuarios en un entorno digital cada vez más complejo y expuesto a nuevas amenazas (…) Con Allyz Cyber, ponemos al alcance de las personas una solución integral que combina servicios de ciberseguridad, asistencia especializada y cobertura aseguradora, ayudándoles a proteger su información, su identidad y su tranquilidad en el día a día”. Invertir en ciberprotección ya no es opcional Los datos del Allianz Risk Barometer dejan un mensaje directo para empresas y usuarios: los ciberincidentes ya no son un riesgo “si ocurre”, sino un riesgo “cuando ocurra”. Y, en ese escenario, la diferencia entre un susto y una crisis real depende de algo muy concreto: prevención sólida + respuesta rápida + cobertura efectiva. Si quieres, también puedo adaptarte esta noticia a formato más editorial (estilo revista) o crear una versión corta para web + otra extendida para SEO con subtítulos optimizados y keywords de alto impacto (ciberriesgo, phishing con IA, suplantación, ciberseguridad empresarial, etc.).
26 Enero 2026
Actualidad
ING España y Portugal ha comenzado a utilizar un nuevo sistema de mensajería verificada para comunicarse con sus clientes, dejando atrás el SMS convencional. La entidad ha implementado la tecnología RCS (Rich Communication Services) con el objetivo de aumentar la seguridad, mejorar la trazabilidad de los mensajes y confirmar la autenticidad del remitente, reduciendo así el riesgo de fraude por suplantación. Gracias a RCS, las comunicaciones de ING se muestran vinculadas a un perfil corporativo validado, lo que permite que el cliente identifique con claridad que el mensaje proviene realmente del banco. Esto favorece una interacción más segura y disminuye la exposición a amenazas como phishing, spam o enlaces maliciosos. Uno de los puntos clave de esta implantación es que no exige al usuario instalar apps adicionales ni modificar ajustes del móvil. La experiencia de uso se mantiene simple y fluida, mientras se añade una capa extra de protección a las comunicaciones habituales. Este avance se integra dentro de la estrategia de ING enfocada en el bienestar digital y se suma a otras herramientas ya disponibles, como SOS Fraude, que permite bloquear al instante tarjetas, claves y accesos ante un intento de estafa, y ¿Quién me llama?, un servicio para comprobar si una llamada es realmente del banco. Además, ING mantiene un espacio web de acceso abierto (seas cliente o no) con recomendaciones y pautas para mejorar la concienciación digital y prevenir los fraudes más comunes.
23 Enero 2026
Actualidad
El trabajo remoto se ha convertido en uno de los escenarios más atractivos para los atacantes debido al aumento de dispositivos conectados fuera del perímetro corporativo y a la falta de medidas de seguridad consistentes en redes domésticas. Un análisis reciente de i3e advierte de que los entornos de teletrabajo soportaron durante 2025 una media de 2.000 intentos de ataque semanales, registrando además un incremento del 21% en el último trimestre. En el conjunto del año, los ataques dirigidos a estos entornos crecieron un 58%. La dispersión del parque tecnológico, el uso de conexiones personales y la ausencia de políticas homogéneas de protección han ampliado la superficie de exposición tanto para empresas como para usuarios. El informe señala que una parte significativa de las ofensivas se origina en Asia y se apoya en infraestructura cloud, un enfoque que permite a los atacantes rotar servidores con rapidez cuando un recurso deja de ser operativo, replicando campañas en cuestión de minutos. A esta tendencia se suma el papel acelerador de la inteligencia artificial y la automatización: los ciberdelincuentes pueden lanzar ataques de forma masiva sin apenas intervención humana, escaneando grandes volúmenes de sistemas en segundos y localizando configuraciones débiles o servicios expuestos. Redes zombi: el riesgo que multiplica el daño Entre las amenazas más preocupantes destaca el crecimiento de las redes zombi (botnets). Cuando un dispositivo es comprometido, no solo sufre el impacto inicial, sino que puede quedar integrado en una infraestructura criminal utilizada para atacar a terceros sin que el propietario lo detecte. Este efecto dominó transforma cada infección en un nuevo nodo de ataque y amplifica el alcance de las campañas a escala global. Según el estudio, tres de cada cuatro ataques se concentran principalmente en dos vectores: Plataformas de escritorio remoto que no cuentan con autenticación reforzada. Servicios SQL expuestos a Internet sin controles de seguridad adecuados. Ambos elementos son habituales en entornos de teletrabajo y, si no se configuran correctamente, se convierten en puertas de entrada críticas para el atacante. Ante este escenario, i3e recomienda reforzar la estrategia de ciberseguridad en trabajo remoto, con especial foco en la gestión de dispositivos externos y proveedores cloud. Entre las medidas prioritarias se incluyen la autenticación multifactor obligatoria, el cifrado de conexiones remotas, la segmentación de red, la monitorización continua, y un plan riguroso de actualización y parcheo para cerrar vulnerabilidades antes de que sean explotadas.
22 Enero 2026
Actualidad
En los momentos en los que todo se detiene, hay algo que suele moverse más rápido que cualquier sirena: la solidaridad. Eso es lo que ocurrió en Adamuz (Córdoba), donde un accidente ferroviario dejó una escena de incertidumbre y urgencia… y también un gesto que está dando la vuelta a España por lo que representa: la amabilidad humana cuando más falta hace. Julio, un chico de 16 años, volvía de pescar con un amigo cuando vio un despliegue policial en la zona. Se acercó sin saber exactamente qué pasaba y, al entender la magnitud del accidente, no se quedó mirando: bajó a la vía y entró en los vagones para ayudar a las personas heridas. “Había gente que pensaba que estaba soñando y nos pedían que les despertáramos”, contó después en declaraciones a medios. Personas desorientadas, en shock, sin entender cómo habían llegado hasta allí. Y en ese escenario, dos adolescentes decidieron hacer lo más difícil y lo más simple a la vez: estar presentes y ayudar. Amabilidad en cadena: cuando la comunidad se convierte en refugio Julio relata que, a pesar del impacto de las imágenes, eligió centrarse en una sola cosa: “Había mucha gente viva, mucha gente por ayudar. Eso es en lo que nos centramos”. Una frase que, por sí sola, explica por qué su historia ha emocionado a tantos. En situaciones extremas, lo más común es el bloqueo. Pero a veces ocurre lo contrario: aparece una versión de la humanidad que no se entrena, no se compra y no se publica a tiempo. Simplemente sucede. Según los testimonios difundidos, Julio y su entorno lograron asistir y evacuar a varias personas, prestando apoyo a quienes no podían salir por sus propios medios. Lo que hizo no fue un acto de espectáculo, sino de servicio. Una reacción genuina que nace del instinto más humano: cuidar a otro ser humano. Un gesto que recuerda qué significa liderar Aunque Julio no llevaba uniforme ni tenía formación específica, su actitud refleja algo que se repite una y otra vez en contextos de crisis: el liderazgo no siempre depende del cargo, sino del carácter. En un mundo donde muchas veces confundimos liderazgo con visibilidad, lo ocurrido en Adamuz deja una enseñanza clara: liderar también es proteger, incluso cuando nadie te lo exige y todo a tu alrededor es incertidumbre. Cuando lo más tecnológico sigue siendo lo más humano En plena conversación social sobre innovación, automatización y avances, historias como la de Julio son un recordatorio silencioso: lo que de verdad sostiene a una sociedad no es solo la infraestructura, sino la empatía. Porque antes de que llegue la explicación, el informe o las conclusiones, hay algo que aparece primero: una mano extendida. Y eso, en 2026, sigue siendo una de las formas más poderosas de humanidad.
21 Enero 2026
Actualidad
España está poniendo en marcha una iniciativa pública orientada a entender —y mejorar— cómo nos relacionamos con sistemas inteligentes. El objetivo es claro: que la inteligencia artificial y la robótica se integren en nuestra vida diaria sin desplazar la toma de decisiones humana, y con criterios de transparencia, equidad y privacidad. El proyecto incluye la dotación de un laboratorio especializado que permitirá analizar la interacción entre personas y entidades artificiales en múltiples formatos: desde robots físicos hasta avatares digitales, asistentes virtuales y objetos inteligentes conectados. La inversión prevista ronda los 175.000 euros, financiados con apoyo europeo, y servirá para incorporar equipamiento experimental centrado en la convivencia humano-máquina. Este laboratorio se ubicará en el campus de Bellaterra de la Universitat Autònoma de Barcelona (UAB), un entorno con fuerte presencia investigadora en inteligencia artificial. Además, su planteamiento busca ser abierto a la colaboración: no solo participarán equipos del CSIC, sino que también se facilitará el acceso a investigadores universitarios y, potencialmente, a empresas tecnológicas interesadas en desarrollar soluciones responsables. La investigación se enmarca en una tendencia emergente conocida como “IA centrada en el humano”, una corriente que defiende que los sistemas inteligentes deben potenciar capacidades humanas, no sustituirlas. En la práctica, esto implica diseñar tecnologías que podamos comprender y supervisar, que funcionen con criterios éticos y que respeten derechos esenciales como la privacidad o la no discriminación. La infraestructura que se está preparando combina distintas tecnologías avanzadas: desde capacidad computacional para ejecutar modelos de lenguaje de última generación, hasta herramientas para reconocimiento de voz, detección de movimiento y análisis de expresiones faciales. También se desarrollarán entornos inmersivos basados en gráficos 3D, simulaciones y realidad virtual, útiles para probar interacciones complejas sin necesidad de exponer a personas o usuarios a riesgos. En cuanto a hardware, el laboratorio contará con un robot semihumanoide equipado con sensores para detectar obstáculos y personas, cámaras capaces de interpretar profundidad y color, y la capacidad de ajustar la fuerza durante la manipulación de objetos. A esto se suma un sistema de mini-robots colaborativos, pensados para estudiar dinámicas de coordinación y comportamiento en grupo. Más allá de la tecnología, el foco del laboratorio estará en lo verdaderamente decisivo: las interacciones sociales. Es decir, cómo responde un robot o un agente virtual ante emociones, gestos, lenguaje cotidiano o contextos sensibles. El modelo de investigación contempla tanto la comprensión de los mecanismos de la comunicación humana como el desarrollo de arquitecturas robustas para sistemas complejos y, especialmente, el diseño de principios que garanticen que el avance tecnológico sea beneficioso y sostenible. En otras palabras: España apuesta por una idea sencilla pero crucial en el mundo actual: la resiliencia digital no depende solo de firewalls o algoritmos, sino de cómo convivimos con la IA sin perder control, confianza ni autonomía.
20 Enero 2026
Actualidad
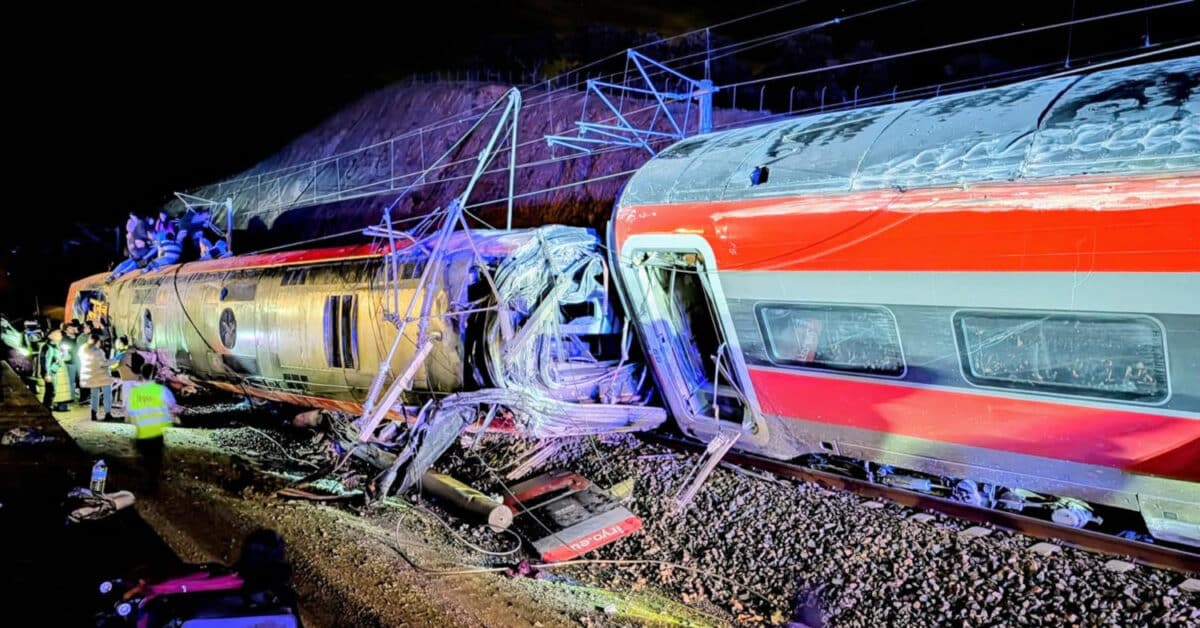
El accidente ferroviario ocurrió este domingo 18 de enero por la tarde en un tramo próximo a la estación de Adamuz. Un tren Iryo procedente de Málaga se salió del carril e invadió la vía contigua, por la que circulaba un Alvia en sentido contrario. De acuerdo con la información disponible hasta el momento, el accidente ha dejado al menos 39 personas fallecidas, han sido atendidas 122 personas, de las cuales 48 permanecen hospitalizadas y 74 ya han recibido el alta médica. Entre los ingresados se encuentran cinco menores, uno de ellos en la UCI. Qué ha pasado: un descarrilamiento y la invasión de la vía contigua El accidente se produjo pasadas las siete y media de la tarde, cuando un tren de la compañía Iryo, que había salido de Málaga con destino Madrid, se salió del carril a la altura de los desvíos de entrada a la estación de Adamuz. Tras descarrilar, el convoy invadió la vía contigua, por la que circulaba en sentido contrario un tren Alvia, que se desplazaba aproximadamente a 200 km/h y tenía como destino Huelva. El impacto derivó en el descarrilamiento de ambos trenes. Balance provisional de víctimas y heridos Los servicios de emergencia activaron un amplio operativo de rescate y asistencia sanitaria. Por el momento, el balance provisional es el siguiente: Al menos 39 fallecidos 122 personas atendidas 48 hospitalizados 74 altas médicas 5 menores ingresados, con 1 en UCI Las autoridades mantienen abierto el dispositivo sanitario y de emergencia mientras continúa la atención a los afectados y la evaluación del estado de los heridos. Reacción institucional: “es una catástrofe” El presidente de la Junta de Andalucía, Juan Manuel Moreno, ha trasladado su pésame a los familiares de las víctimas y ha calificado lo ocurrido como una tragedia:“Es una catástrofe. Tenemos el corazón roto”, ha publicado en su cuenta oficial en X. Investigaciones en curso y afectación ferroviaria Por el momento, no se han confirmado oficialmente las causas del accidente. Las investigaciones siguen abiertas para determinar qué provocó el descarrilamiento inicial del tren Iryo y cómo se produjo la invasión de la vía contigua. El siniestro ha provocado además importantes alteraciones del tráfico ferroviario, especialmente en los corredores que conectan Andalucía con Madrid, con retrasos y cancelaciones en varias rutas de larga distancia.
19 Enero 2026
Actualidad
X, la red social propiedad de Elon Musk, ha experimentado este viernes 16 de enero una caída global que ha afectado a miles de usuarios en distintos países. La interrupción ha impedido acceder con normalidad a la plataforma, especialmente desde navegador, donde numerosos usuarios se han encontrado con errores de carga que bloqueaban el acceso al feed y a las publicaciones. El fallo no solo ha afectado a la plataforma social en sí, sino también a Grok, la IA integrada dentro de X, que ha quedado temporalmente fuera de servicio. Según el portal Downdetector, especializado en monitorizar incidencias en servicios digitales, los reportes comenzaron a intensificarse alrededor de las 15:45 (hora peninsular española). La incidencia impacta tanto a la versión web como a la aplicación móvil, dificultando acciones clave como visualizar mensajes, actualizar el timeline o compartir contenido. Aunque en algunos momentos el servicio ha mostrado signos de recuperación, usuarios en redes han descrito un funcionamiento irregular. Esta situación llega, además, en un momento delicado para la plataforma: se trata de la segunda caída global en apenas tres días, tras un incidente anterior ocurrido el martes, que se resolvió aproximadamente en media hora. Por el momento, X no ha detallado públicamente las causas técnicas del problema, pero el episodio vuelve a poner sobre la mesa la dependencia creciente de los servicios digitales y el impacto que una caída de este tipo tiene sobre usuarios, marcas y medios que usan la plataforma como canal de comunicación en tiempo real.
16 Enero 2026
Actualidad
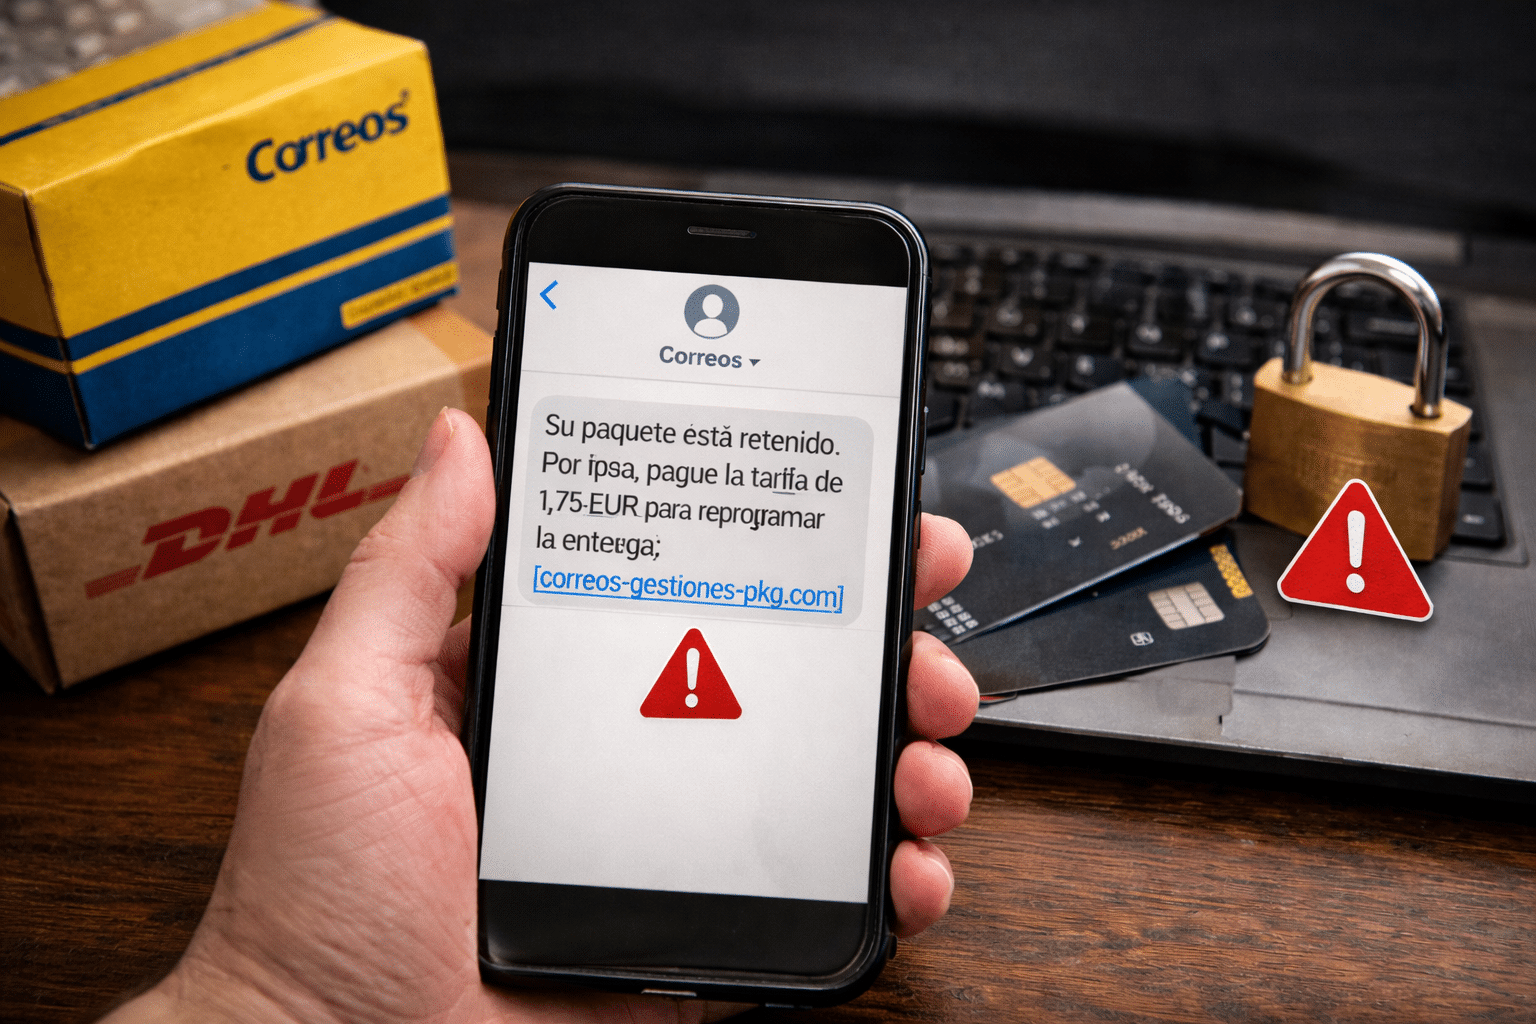
El inicio de la temporada de rebajas y el aumento de las compras online están siendo aprovechados por los ciberdelincuentes para intensificar una de las estafas más persistentes: el smishing del “paquete retenido”. Se trata de campañas fraudulentas basadas en el envío de SMS que suplantan a empresas de mensajería y que buscan engañar a los usuarios para robar sus datos personales y bancarios. Los mensajes suelen alertar de un supuesto problema con un envío —una incidencia en la entrega, un paquete bloqueado o una dirección incorrecta— e instan a actuar con urgencia mediante enlaces que solicitan el pago de una pequeña tasa, la confirmación de datos o la reprogramación del reparto. Sin embargo, al hacer clic, la víctima es redirigida a una web fraudulenta diseñada para capturar información sensible o iniciar cargos no autorizados. “El elevado volumen de pedidos durante las rebajas hace que muchos usuarios estén esperando varios envíos a la vez y no recuerden exactamente cada compra. Ese contexto reduce la capacidad de detección del fraude y es precisamente lo que explotan los atacantes”, explica Josep Albors, director de investigación y concienciación de ESET España. Desde la compañía confirman la detección de campañas activas que imitan a empresas como Correos o DHL, utilizando mensajes cada vez más creíbles y bien estructurados. Además, estas estafas han evolucionado notablemente en los últimos meses. Algunos SMS ya no llegan desde números anónimos, sino que aparecen bajo el nombre real de la empresa de mensajería, gracias a técnicas de suplantación del identificador del remitente. Otros incluyen enlaces que replican con gran precisión la estética de las webs oficiales, solicitando pagos mínimos que pasan desapercibidos, pero que pueden derivar en fraudes mayores o en el robo completo de los datos de la tarjeta bancaria. Desde ESET recuerdan que ninguna empresa de paquetería solicita pagos ni datos personales o financieros a través de SMS, y que dedicar unos segundos a comprobar la legitimidad del mensaje es clave para evitar consecuencias económicas y de privacidad. Checklist exprés: qué hacer si recibes un SMS sobre un paquete Comprueba si realmente estás esperando ese envío y si el aviso coincide con una compra reciente. No pulses enlaces ni respondas al mensaje, aunque el tono sea urgente. Accede siempre a la web de la empresa escribiendo tú mismo la URL o usando su app oficial. Revisa el dominio con atención y desconfía de enlaces acortados o nombres sospechosos. Desconfía de tasas pequeñas o de cualquier solicitud de datos por SMS. Si has hecho clic o realizado un pago, contacta de inmediato con tu banco y conserva pruebas (SMS, capturas y cargos). Ante cualquier duda o incidente, llama al 017 (INCIBE), donde ofrecen asesoramiento gratuito al ciudadano. En un contexto de consumo digital creciente, la concienciación y la verificación siguen siendo las mejores herramientas para frenar un fraude que, lejos de desaparecer, se adapta constantemente a los hábitos de los usuarios.
16 Enero 2026
Actualidad
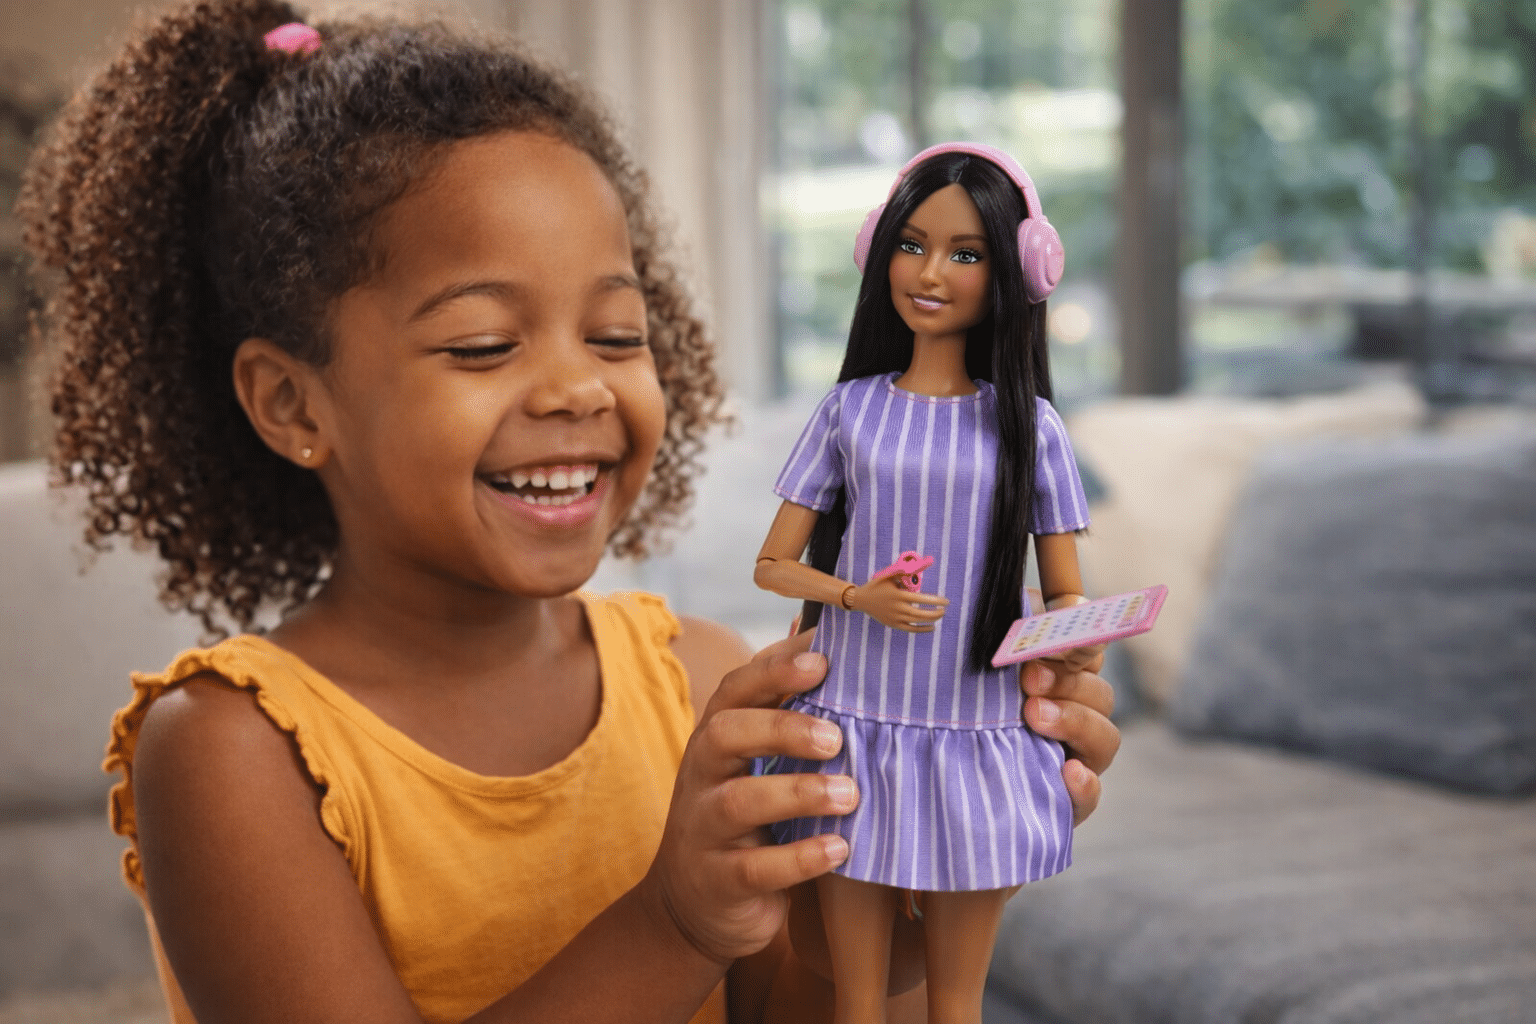
La icónica muñeca de Mattel amplía su universo de diversidad con el lanzamiento de su primera Barbie con autismo, una iniciativa diseñada para promover la empatía, la inclusión y la comprensión de la neurodiversidad desde la infancia. El proyecto ha contado con la colaboración directa de la comunidad autista para garantizar una representación respetuosa y realista. En España, la muñeca se presenta de la mano de Noemí Navarro, creadora de contenido conocida como Noemimisma y fundadora de la plataforma Madretea. Navarro, diagnosticada de autismo en la edad adulta y madre de un niño dentro del espectro, se convierte así en embajadora del lanzamiento, alineando el mensaje del juguete con su labor divulgativa y de sensibilización en redes sociales. El desarrollo de esta Barbie ha llevado más de un año y medio de trabajo, en colaboración con la organización ASAN (Autistic Self Advocacy Network), entidad liderada por personas autistas y centrada en la defensa de sus derechos. El resultado es una muñeca que incorpora detalles cuidadosamente pensados para reflejar distintas formas de interacción y procesamiento sensorial. Entre sus características destacan articulaciones en muñecas y codos, que permiten representar movimientos repetitivos habituales en algunas personas autistas, como el aleteo de manos. Su expresión facial incluye una mirada ligeramente desviada, en referencia a la evitación del contacto visual directo que puede darse dentro del espectro. La muñeca también incorpora accesorios funcionales, como un spinner para la autorregulación sensorial, auriculares con cancelación de ruido y una tableta que simula sistemas de Comunicación Aumentativa y Alternativa (CAA), herramientas clave para muchas personas con autismo. En cuanto a la vestimenta, Barbie luce ropa sensorialmente amable, con tejidos holgados, mangas cortas, falda fluida y calzado plano, pensados para reducir estímulos incómodos y facilitar el movimiento. Desde Mattel subrayan que este lanzamiento responde a su compromiso por reflejar la diversidad real del mundo infantil. Según la compañía, el juego con muñecas no solo fomenta la creatividad, sino que también activa áreas cerebrales vinculadas al desarrollo de la empatía y las habilidades sociales, un aspecto respaldado por investigaciones realizadas junto a la Universidad de Cardiff. Organizaciones como ASAN han valorado muy positivamente esta iniciativa, destacando la importancia de que los niños y niñas autistas puedan verse representados de forma positiva y auténtica en el juego, reforzando la autoestima y el sentimiento de pertenencia. Esta nueva Barbie pasa a formar parte de la colección Barbie Fashionistas, que ya incluye más de 175 modelos con distintos cuerpos, rasgos, condiciones médicas y discapacidades, consolidando la apuesta de la marca por un juguete que refleje la diversidad de la sociedad actual.
15 Enero 2026
Actualidad
El Gobierno de España ha dado un paso clave para frenar una de las amenazas digitales que más rápido está escalando: los deepfakes. El Consejo de Ministros ha aprobado un anteproyecto de ley para reformar la protección civil del derecho al honor, la intimidad y la propia imagen, con el objetivo de actualizar la normativa a la realidad de la inteligencia artificial. La novedad más relevante es que la reforma busca reconocer como intromisión ilegítima el uso de la imagen o la voz de una persona cuando se haya generado o manipulado mediante IA sin su consentimiento, especialmente si causa daño reputacional o vulnera su dignidad. En la práctica, esto supone empezar a cerrar un vacío legal que hasta ahora dejaba a muchas víctimas en un terreno gris: contenidos falsos que parecen reales, difundidos en redes y difíciles de frenar a tiempo. El texto también refuerza la protección de los menores: eleva a 16 años la edad mínima para que puedan consentir legalmente el uso de su imagen en determinados contextos. Una medida que llega en plena preocupación social por casos de manipulación digital y difusión de contenido falso con fines de humillación, acoso o explotación. Además, el marco legal plantea un equilibrio delicado: proteger a las víctimas sin limitar la libertad de expresión. Por eso, se prevén excepciones en usos de carácter informativo, creativo o satírico, pero con un elemento cada vez más inevitable en la era de la IA: la obligación de indicar de forma clara cuando un contenido ha sido generado o alterado artificialmente. Esta iniciativa no llega aislada. En paralelo, Europa avanza con el AI Act, que obligará progresivamente a etiquetar ciertos contenidos sintéticos. La dirección está clara: entramos en una etapa donde la autenticidad digital ya no dependerá solo de la tecnología, sino también de la ley. Porque en 2026, la pregunta no será solo “¿es real?”, sino también: “¿quién responde cuando no lo es?”.
14 Enero 2026
Actualidad
El sector bancario avanza hacia 2026 inmerso en un proceso de transformación marcado por una aparente dualidad: por un lado, el incremento de la complejidad tecnológica; por otro, la exigencia de una experiencia cada vez más simple y ágil por parte de los clientes. La progresiva automatización de los servicios, la reducción de la red física de oficinas y el uso intensivo de datos están redefiniendo el modelo operativo de las entidades, que deben afrontar estos cambios sin comprometer su rentabilidad ni su seguridad. En este escenario, Auriga, proveedor especializado en software para banca y sistemas de pago, identifica una serie de retos clave que marcarán la evolución del sector —y especialmente del ámbito de los cajeros automáticos— en los próximos años. Rentabilidad del efectivo en un modelo en tensión Aunque el efectivo continúa siendo un medio de pago esencial, su gestión resulta cada vez menos eficiente. El cierre de oficinas y la disminución del uso de sucursales elevan el coste por operación, ya que la infraestructura se mantiene mientras el volumen de transacciones disminuye. La sostenibilidad del modelo actual plantea la necesidad de mejoras en eficiencia y, previsiblemente, de una mayor intervención regulatoria. Algunos países europeos ya han optado por modelos de consolidación de servicios para reducir costes operativos. Evolución hacia operaciones sin tarjeta La demanda de soluciones contactless o basadas en aplicaciones móviles para operar en cajeros automáticos va en aumento. Sin embargo, la ausencia de estándares tecnológicos comunes ralentiza su adopción generalizada. Una vez superado este obstáculo, las entidades deberán abordar la integración técnica, la gestión del riesgo y la adaptación de sus sistemas sin afectar a la experiencia del usuario. Presión regulatoria creciente El desarrollo y despliegue de nuevas soluciones tecnológicas está cada vez más condicionado por marcos regulatorios complejos y simultáneos. El reto no reside únicamente en cumplir la normativa, sino en hacerlo sin frenar la innovación ni comprometer la operativa. A ello se suma que los ciberdelincuentes no están sujetos a estas exigencias y aprovechan tecnologías como la inteligencia artificial para diseñar ataques más sofisticados. Modernización tecnológica controlada La renovación de los sistemas bancarios va más allá de una simple actualización. Implica migrar hacia arquitecturas cloud, modelos basados en APIs y entornos componibles que aporten escalabilidad y resiliencia. Todo ello debe realizarse garantizando la continuidad del servicio, la integridad de los datos y una gobernanza eficaz que evite riesgos operativos, sobrecostes o interrupciones inesperadas. Continuidad del servicio sin margen de error Gran parte del parque de cajeros automáticos cuenta con sistemas con décadas de antigüedad, pero los clientes mantienen una tolerancia mínima a los fallos. La modernización o sustitución de estas infraestructuras debe llevarse a cabo sin afectar a su disponibilidad, un desafío crítico para las entidades financieras. Escalado responsable de la inteligencia artificial Más allá de los proyectos piloto, la adopción de la inteligencia artificial a gran escala exige marcos sólidos de gobernanza, calidad del dato, seguridad y cumplimiento normativo. Las entidades deben equilibrar el potencial de la IA para mejorar operaciones y experiencia de cliente con los riesgos asociados, incluidos los sesgos algorítmicos y la protección de datos, en un contexto regulado por normativas como el Acta de IA de la Unión Europea. Seguridad en un entorno cada vez más expuesto El sector financiero continúa siendo uno de los principales objetivos de los ciberataques. La creciente complejidad tecnológica amplía la superficie de exposición, lo que obliga a reforzar la protección de infraestructuras críticas y a coordinar esfuerzos con proveedores cloud y fintech. Paralelamente, los reguladores europeos impulsan marcos más estrictos en materia de pagos, identidad digital y resiliencia operativa, lo que exige una adaptación constante de los sistemas y procesos. Captación y retención de talento especializado El banco del futuro requiere perfiles que combinen conocimiento financiero con competencias en datos, inteligencia artificial, cloud y ciberseguridad. Identificar, atraer y retener este talento, al tiempo que se reentrena a las plantillas tradicionales y se consolidan modelos de trabajo híbridos, se ha convertido en un reto estratégico. Expansión internacional con enfoque local La internacionalización sigue siendo una vía de crecimiento para muchas entidades, aunque no está exenta de complejidad. Mercados como Latinoamérica requieren un profundo conocimiento local, mientras que regiones como Oriente Medio presentan oportunidades ligadas a la diversificación de proveedores. En Asia, la baja penetración de actores extranjeros abre potenciales escenarios de expansión a medio plazo. Sostenibilidad con métricas verificables La sostenibilidad ha pasado de ser un elemento reputacional a una exigencia regulatoria. Las entidades deben identificar y gestionar los riesgos climáticos, tanto a nivel interno como en su relación con clientes, y adaptar su oferta financiera para apoyar la transición energética sin incrementar los niveles de morosidad. Desde Auriga, la compañía señala que su enfoque se centra en la excelencia operativa como vía para ayudar a las entidades financieras a afrontar estos desafíos. La reducción de costes, el aumento de la fiabilidad de los sistemas y la mejora de la experiencia del cliente son, según la empresa, elementos clave para acompañar al sector en su evolución hacia modelos más eficientes y resilientes.
13 Enero 2026
Actualidad
La ciberseguridad vuelve a situarse en el centro del debate nacional tras la aparente filtración de datos personales de clientes de Endesa, una de las principales compañías energéticas de España. Según diversas alertas de inteligencia de amenazas y publicaciones en foros de la dark web, un actor malicioso —identificado bajo el alias “spain”— afirma haber accedido a una base de datos de más de 20 millones de personas y estar ofreciendo esta información a la venta en canales no regulados. El presunto volcado de información —que rondaría aproximadamente 1,05 terabytes de datos estructurados en múltiples archivos SQL— incluiría datos personales, financieros y contractuales de clientes actuales y antiguos. Entre estos, se mencionan nombres y apellidos, números identificativos nacionales, direcciones, contactos, números IBAN, identificadores de puntos de suministro (CUPS) y registros de facturación y contratos de luz y gas. Un incidente con potencial impacto alto en fraude y suplantación De confirmarse la autenticidad de los datos, expertos en ciberseguridad alertan sobre el enorme potencial de abuso que este tipo de información representa para los consumidores. La combinación de datos de identificación oficial y bancarios facilita la ejecución de fraude financiero, suplantación de identidad y campañas de phishing altamente dirigidas. A diferencia de ataques de tipo ransomware que cifran sistemas para exigir un rescate, en este caso el presunto atacante estaría distribuyendo o vendiendo los datos robados sin haber cifrado los sistemas internos de la compañía, lo que sugiere una brecha de exfiltración de datos tras un acceso no autorizado. Endesa bajo investigación y respuesta oficial pendiente Hasta el momento, Endesa no ha publicado un comunicado oficial confirmando la veracidad ni el alcance de la brecha, y fuentes de la compañía han indicado que se encuentra en proceso de investigar el incidente y validar las reclamaciones que circulan en internet. La falta de confirmación oficial no ha impedido que ya circulen muestras de datos supuestamente comprometidos, y el presunto ciberdelincuente ha llegado a divulgar una parte limitada de la base de datos en un intento de demostrar que dispone de información real. Contexto y precedentes en seguridad de datos en el sector energético Este suceso se produce en un contexto donde los incidentes de seguridad contra grandes proveedores de servicios y utilities están llamando la atención de analistas, reguladores y consumidores. España ya ha registrado casos anteriores de brechas en entidades del sector, incluidas advertencias a clientes sobre posibles exposiciones de datos y multas importantes impuestas por la Agencia Española de Protección de Datos ante fallos en la protección de información sensible. Recomendaciones para clientes afectados o en riesgo Mientras se clarifica la situación, los expertos recomiendan a los clientes de Endesa —y a usuarios en general— adoptar medidas preventivas: Revisar movimientos financieros y registros contractuales de forma periódica. Estar alerta ante comunicaciones no solicitadas que pidan información personal o financiera. Evitar responder a correos, SMS o llamadas sospechosas que simulen ser de la compañía. Reportar cualquier incidente o anomalía a las autoridades competentes y a la propia empresa. La evolución de este caso subraya una vez más la importancia de fortalecer las defensas de ciberseguridad corporativas y la necesidad de contar con mecanismos robustos de respuesta ante incidencias que involucran datos personales y críticos de usuarios.
12 Enero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

