Actualidad
La Inteligencia Artificial ya no es solo una herramienta de productividad. Es un apoyo cotidiano, un espacio de consulta y, en muchos casos, un confidente digital. Así lo demuestra el Informe de Uso de Copilot 2025, elaborado por Microsoft AI a partir del análisis de 37,5 millones de conversaciones anonimizadas mantenidas por usuarios de todo el mundo a lo largo del último año. Lejos de centrarse únicamente en el desarrollo tecnológico, Microsoft ha querido entender cómo y para qué utilizan las personas la IA en su día a día. El resultado es una radiografía reveladora de hábitos, preocupaciones y momentos clave en los que Copilot se integra de forma natural en la rutina diaria. La salud, la gran prioridad digital (y móvil) Si hay un tema que destaca por encima del resto es la salud. De forma constante, independientemente del mes o la hora, las consultas relacionadas con el bienestar lideran el uso de Copilot, especialmente desde el teléfono móvil. Seguimiento de hábitos, dudas de salud, rutinas diarias o consejos prácticos convierten a la IA en un apoyo permanente para quienes buscan cuidarse mejor. El móvil, por su cercanía e inmediatez, se consolida como el principal punto de acceso cuando se trata de bienestar personal, confirmando que la salud ocupa un lugar central en nuestra vida digital. Programar entre semana, jugar el fin de semana El análisis de agosto dejó uno de los patrones más curiosos del año. Programación y videojuegos comenzaron a compartir protagonismo, pero no al mismo tiempo. Los datos reflejan una comunidad creativa que dedica los días laborables al código y reserva los fines de semana para el ocio digital, manteniendo un equilibrio casi perfecto entre productividad y entretenimiento. Una convivencia que evidencia cómo la IA acompaña tanto en proyectos profesionales como en momentos de desconexión. Febrero: cuando la IA se convierte en aliada emocional El mes de febrero marcó el pico emocional del año. Coincidiendo con San Valentín, Copilot se transformó en un recurso clave para preparar la fecha, gestionar expectativas y reflexionar sobre las relaciones personales. Las consultas relacionadas con crecimiento personal y vínculos sentimentales se dispararon, con un aumento especialmente notable el propio día 14. La IA no solo resolvió dudas prácticas, sino que ofreció orientación, apoyo y contexto en un momento cargado de significado emocional. Las grandes preguntas llegan de noche No todas las conversaciones tienen lugar durante el día. A medida que avanza la noche, emergen temas más profundos. Las consultas sobre religión y filosofía ganan peso en las horas nocturnas, cuando la reflexión sustituye a la inmediatez. En contraste, los temas relacionados con viajes aparecen vinculados a los desplazamientos y al transcurso normal del día. Copilot se adapta así al ritmo vital de los usuarios, acompañando tanto en lo práctico como en lo existencial. De buscador a consejero digital Aunque la búsqueda de información sigue siendo el uso principal, el informe detecta un cambio significativo: cada vez más personas recurren a Copilot en busca de consejo. No se trata solo de respuestas rápidas, sino de orientación reflexiva en temas personales, bienestar, relaciones sociales o toma de decisiones importantes. Este giro posiciona a la IA como algo más que una herramienta: un compañero digital de confianza, presente en los momentos clave de la vida cotidiana. Mucho más que datos Comprender estos patrones permite a Microsoft seguir evolucionando Copilot para que encaje de forma natural en la vida de las personas. La salud, la creatividad, el ocio o el acompañamiento emocional no son solo categorías de uso: son señales claras de lo que los usuarios esperan de la Inteligencia Artificial. El informe deja una conclusión clara: la IA tiene un impacto real cuando entiende a las personas. Y esto, según Microsoft, es solo el principio de lo que está por venir.
12 Enero 2026
Actualidad
Las rebajas de invierno arrancan este enero con una paradoja cada vez más evidente: los consumidores españoles gastan más que nunca, pero confían menos que nunca en los descuentos. El periodo de rebajas ya no se percibe como sinónimo automático de ahorro y, en su lugar, emerge un comprador más desconfiado, digital y cada vez más apoyado en la financiación. Según el último estudio de Banqmi, el presupuesto medio previsto para las rebajas de invierno de 2026 asciende a 104,65 euros por persona, lo que supone un crecimiento interanual cercano al 5%. Es la cifra más alta registrada desde que se elabora este informe, incluso por encima de los niveles anteriores a la pandemia. Sin embargo, este aumento del gasto no viene acompañado de una mayor sensación de oportunidad. Menos fe en los descuentos tradicionales Solo uno de cada tres consumidores considera hoy que las rebajas siguen ofreciendo descuentos realmente atractivos. La percepción de valor continúa deteriorándose año tras año, mientras más de la mitad de los encuestados asegura encontrar mejores precios fuera del calendario clásico de rebajas, a través de promociones puntuales, ventas privadas u ofertas continuas. Este cambio no es coyuntural. Refleja una transformación profunda en la forma de consumir, donde el ahorro ya no se concentra en unas fechas concretas, sino que se busca de manera constante y en múltiples canales. El gasto sube… pero no por mayor poder adquisitivo El incremento del presupuesto no se distribuye de forma homogénea en el territorio. Comunidades como la Comunidad Valenciana y Castilla y León registran los mayores aumentos interanuales, mientras que La Rioja, Madrid y el País Vasco lideran el ranking de gasto medio absoluto. No obstante, los expertos advierten de que gastar más no significa necesariamente vivir mejor. En muchos casos, el aumento del presupuesto responde a la adaptación a precios más elevados, no a una mejora real del poder adquisitivo. El comercio digital gana terreno Las rebajas también confirman un cambio estructural en los hábitos de compra. El canal online sigue ganando peso frente al comercio físico, impulsado por la facilidad para comparar precios y la comodidad. Las rebajas digitales y los outlets online ya compiten directamente con las fórmulas tradicionales, mientras que la tienda física pierde protagonismo de forma progresiva. El consumidor actual no se casa con un único canal ni espera a una única fecha: compra cuando detecta valor, esté donde esté. Más crédito, menos ahorro Uno de los datos más preocupantes del informe es el crecimiento del uso de la financiación. En 2026, más del 40% de los compradores recurrirá a la tarjeta de crédito para afrontar las rebajas, el nivel más alto registrado hasta ahora. Al mismo tiempo, el uso del ahorro previo cae a mínimos históricos. Este modelo permite mantener el consumo, pero introduce un riesgo claro: acumular pequeños gastos financiados que, sumados, pueden convertirse en una carga difícil de asumir. Un consumidor más crítico y menos impulsivo Las rebajas de invierno 2026 dibujan el retrato de un consumidor distinto al de hace una década: más informado, menos fiel a los descuentos tradicionales, más digital y más consciente del impacto financiero de sus decisiones. Se gasta más, sí. Pero se duda más, se compara más y se confía menos. El “chollo” ya no se da por hecho.
9 Enero 2026
Actualidad
Netskope Threat Labs ha compartido su visión sobre el papel que la inteligencia artificial (IA) jugará en el panorama de las amenazas el próximo año, destacando nuevas tendencias y riesgos emergentes. 1. IA centrada en la privacidad y la soberanía de datos Según Ray Canzanese, director de Netskope Threat Labs, el aumento de la adopción de IA sofisticada, especialmente en entornos con información sensible o propiedad intelectual, impulsará un cambio hacia implementaciones más controladas y respetuosas con la privacidad. Sectores regulados como el financiero o el sanitario priorizarán plataformas que mantengan los datos dentro de sus propios perímetros seguros, evitando su uso para entrenamiento de modelos externos. Este enfoque promueve una IA “segura por diseño”, donde el control del dato y el cumplimiento normativo (RGPD, HIPAA) serán determinantes, aunque implique mayor complejidad frente a soluciones SaaS tradicionales. 2. Detección de vulnerabilidades mediante IA Gianpietro Cutolo destaca que las herramientas de análisis de seguridad de aplicaciones basadas en IA (SAST) están revolucionando la revisión de código, detectando errores lógicos y arquitectónicos que los métodos tradicionales no captan. Estas soluciones se han vuelto esenciales para equipos DevSecOps y pentesters, al automatizar la identificación de vulnerabilidades. Sin embargo, Cutolo advierte que la misma tecnología también será aprovechada por atacantes, lo que incrementa la competencia entre defensores y ofensores. 3. Campañas autónomas de phishing impulsadas por IA Jan Michael Alcantara señala que la IA ya ha facilitado ataques más convincentes, como correos de phishing, deepfakes y sitios falsos realistas. Para 2026, se espera que existan adversarios autónomos capaces de planificar y ejecutar campañas de phishing completas, desde el perfilado de objetivos hasta el despliegue de cargas útiles, reduciendo las barreras técnicas para ataques sofisticados y ampliando la participación de actores maliciosos. 4. OAuth como punto débil en integraciones de IA Cutolo también alerta sobre la vulnerabilidad de las integraciones de IA con APIs de terceros y servicios en la nube. Los atacantes podrían explotar permisos excesivos, políticas de revocación poco claras o vías ocultas de compartición de datos, replicando patrones vistos en incidentes recientes con Salesforce y Salesloft. Estas debilidades se convertirán en objetivos principales de ataques a la cadena de suministro y filtraciones de datos dentro de entornos de IA empresarial. En conclusión, 2026 exigirá que las organizaciones adopten un enfoque proactivo en la gobernanza de la IA, la protección de datos y la seguridad de las integraciones, equilibrando innovación con control y cumplimiento normativo.
8 Enero 2026
Actualidad
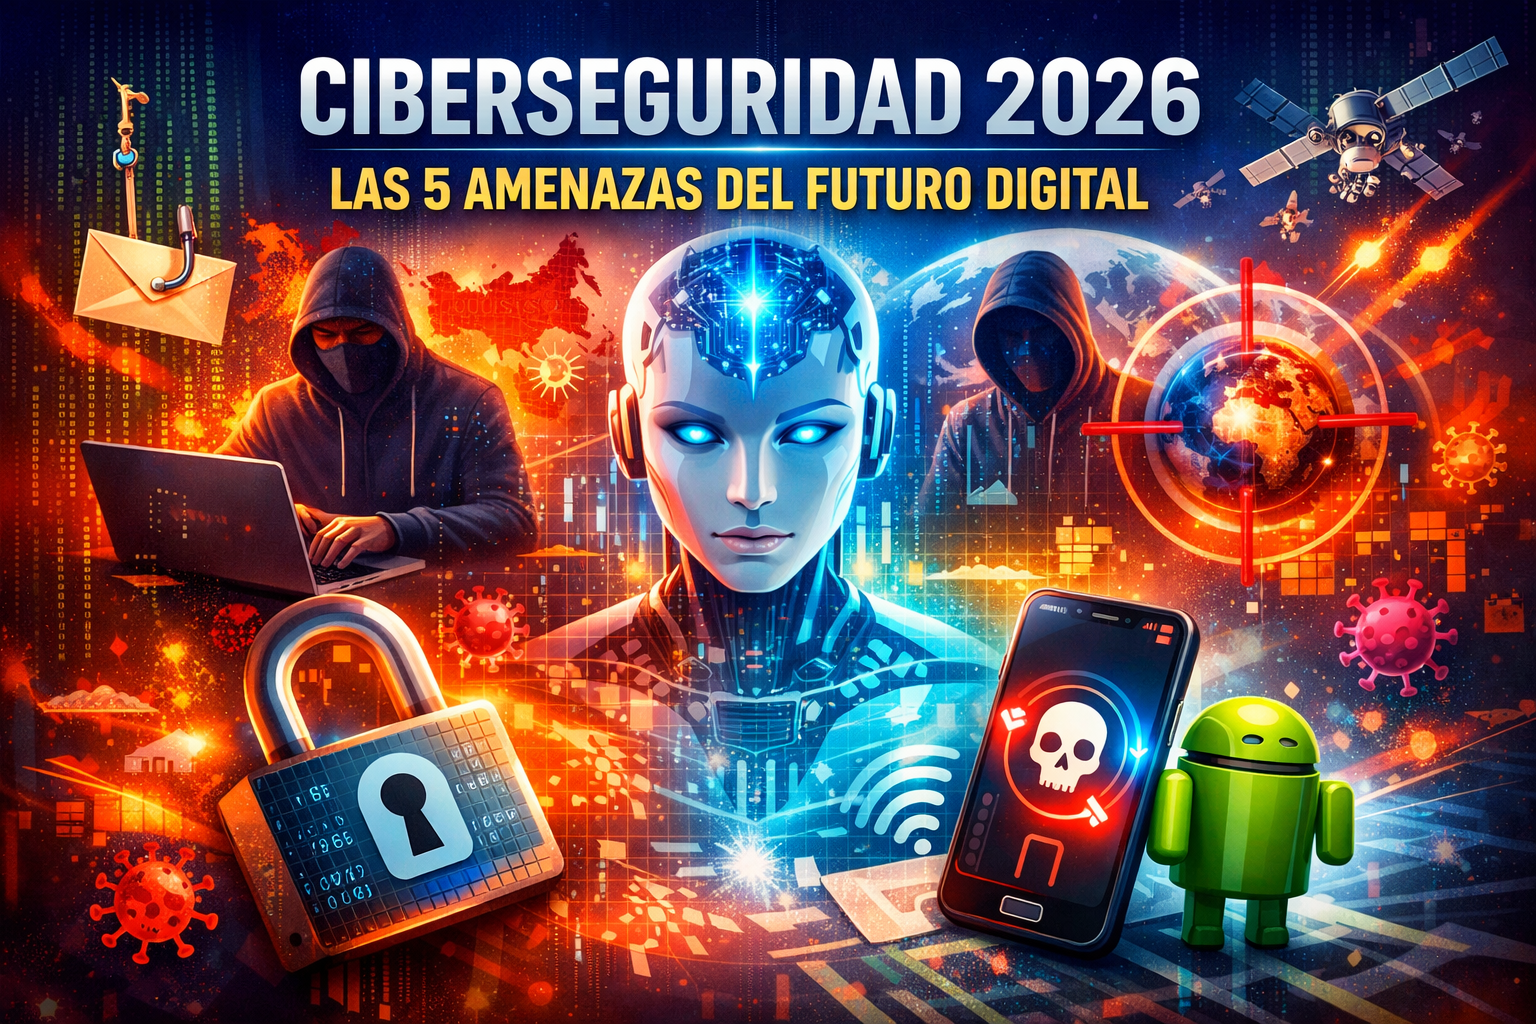
La ciberseguridad entra en 2026 con un escenario mucho más complejo, automatizado y profesionalizado. Los atacantes no solo perfeccionan técnicas conocidas, sino que las ejecutan a una escala y velocidad sin precedentes. Así lo anticipa ESET, que ha identificado cinco grandes tendencias que marcarán el próximo año y que obligan a empresas y usuarios a replantear sus estrategias de protección digital. Lejos de tratarse de amenazas completamente nuevas, el verdadero peligro está en la combinación de viejas debilidades, nuevos modelos de negocio criminal y el uso intensivo de tecnologías como la inteligencia artificial. El resultado: ataques más creíbles, persistentes y difíciles de detectar. 1. Ciberespionaje y APT: más alianzas y objetivos críticos Las amenazas persistentes avanzadas (APT) seguirán ganando peso en 2026, especialmente en sectores estratégicos, tecnológicos y gubernamentales. ESET prevé un aumento de la colaboración entre grupos criminales y actores respaldados por estados, con un foco especial en países como Rusia, China, Corea del Norte e Irán. Estas alianzas permitirán compartir recursos, herramientas y conocimiento, elevando el nivel de sofisticación de las campañas de ciberespionaje. Corea del Norte continuará combinando operaciones de espionaje con ransomware para financiarse, mientras que China mantendrá su desarrollo constante de exploits a través de su ecosistema habitual. 2. Credenciales robadas: el acceso más rentable para los atacantes Las contraseñas siguen siendo el eslabón más débil. La reutilización de credenciales filtradas en brechas anteriores continuará siendo la vía de entrada más eficaz tanto para cuentas personales como para redes corporativas. Aunque las fuerzas de seguridad han golpeado a varios grupos de infostealers, los ciberdelincuentes han demostrado una enorme capacidad de adaptación. Técnicas como ClickFix, que engañan al usuario para que ejecute manualmente comandos maliciosos, seguirán alimentando los mercados clandestinos de accesos comprometidos, que a menudo acaban derivando en ataques de ransomware. 3. Ransomware: más ataques, más modelos RaaS El ransomware no solo crecerá en volumen, sino también en profesionalización. Los modelos Ransomware as a Service (RaaS) facilitan que actores con menos conocimientos técnicos puedan lanzar ataques altamente dañinos, apoyándose en infraestructuras y servicios ya consolidados. En 2026 veremos nuevas familias dominantes y campañas más agresivas, con una clara orientación a maximizar beneficios económicos y presión mediática sobre las víctimas. 4. Inteligencia artificial: ataques más creíbles y superficie de riesgo ampliada La inteligencia artificial será uno de los grandes catalizadores del cambio. Por un lado, permitirá a los atacantes automatizar campañas de phishing, personalizar fraudes y generar contenidos casi indistinguibles de los legítimos, incluidos deepfakes de voz e imagen. Por otro, la adopción acelerada de IA en empresas, muchas veces sin auditorías de seguridad previas, ampliará la superficie de ataque. Agentes de IA mal configurados y modelos integrados en la cadena de suministro digital introducirán nuevos riesgos que aún no están plenamente controlados. Al mismo tiempo, la IA será clave en la defensa, ayudando a detectar comportamientos anómalos y reducir los tiempos de respuesta ante incidentes. El desafío estará en encontrar el equilibrio entre innovación y seguridad. 5. Android y NFC: el móvil como nuevo campo de batalla Los dispositivos móviles seguirán siendo un objetivo prioritario, especialmente en el ecosistema Android. ESET ha observado un fuerte crecimiento de las campañas de malware que explotan tecnologías como NFC, utilizadas en pagos y comunicaciones de corto alcance. Familias como NGate, PhantomCard o RatON ya están activas en varios países y todo apunta a que su impacto se extenderá. Estas amenazas buscan robar datos sensibles y facilitar fraudes financieros de forma silenciosa, aprovechando la confianza del usuario en su smartphone. Prepararse hoy para reducir el impacto mañana El mensaje es claro: en 2026 muchas amenazas seguirán explotando fallos conocidos y hábitos inseguros que persisten en empresas y usuarios. La diferencia estará en la escala, la velocidad y la precisión de los ataques. Invertir en prevención, reforzar la gestión de credenciales, aplicar políticas de seguridad sólidas y apostar por la concienciación seguirá siendo la mejor defensa frente a un cibercrimen cada vez más organizado y tecnológico.
7 Enero 2026
Actualidad
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Teresa Bueyes, abogada especializada en derecho penal, civil y derecho al honor y Directora de Bueyes&Abogados Sonia Pulgarín: Teresa, llevas más de 25 años en el mundo jurídico y mediático. Si miras atrás, ¿qué momento marcó el punto de inflexión en tu carrera? Teresa Bueyes: En 1997, asistí a mi primer juicio mediático (se enjuiciaba a Roldán) al mismo tiempo que me especializaba en el doctorado en derecho a la información. A raíz de aquel acontecimiento me di cuenta de la presión que los medios pueden efectuar de manera indirecta en todos los operadores jurídicos y que los juicios paralelos son muy poderosos también a la hora de dictarse sentencias ejemplarizantes. Supe que tenía que dedicar parte de mi vida profesional a fin de que los ciudadanos tomen conciencia de la verdad y de cómo funciona la justicia en nuestro país. S.P.: Eres conocida por representar a figuras mediáticas y moverte entre los códigos de la justicia y los de la comunicación. ¿Qué aprendiste sobre el poder de la reputación en ese equilibrio tan delicado? T.B.: Vivimos en un momento de sicariado digital. En determinados medios existen periodistas que se venden al mejor postor y también por amiguismo. La posibilidad de ampararse en el secretismo de la fuente, y en el maquillaje de la información convierte al medio en un misil de destrucción masiva reputacional de quien escogen como víctima. Las noticias quedan indexadas para siempre y por ende, la víctima queda sometida a una cadena perpetua. Vivimos en un momento donde la recuperación de esa reputación es muy difícil porque los buscadores de internet inmortalizan las noticias y la Justicia siempre llega tarde si es que llega. S.P.: ¿Qué significa para ti la resiliencia y cómo la aplicas en tu día a día? T.B.: Significa doblarte, pero no romperte porque dentro de ti tus principios y lo que significa el respeto a la Ley y los principios democráticos y constitucionales son más fuertes que la mediocridad que ves cada día en muchos juzgados de España. S.P.: ¿Qué papel crees que juegan hoy los medios y las redes sociales en la administración de justicia? ¿Aliados, amenaza o ambos? T.B.: Estamos viviendo un escenario fatal donde asistimos a una politización de la administración de justicia donde un fiscal general del estado ha sido condenado y donde los procedimientos se agilizan en función de quienes son los implicados.Los medios dependiendo de su ideología, se posicionan políticamente y la comunicación veraz se convierte en una quimera. Hacen falta mecanismos de control porque el artículo 20 de la CE contempla derecho y obligación de comunicar y recibir una información veraz. S.P.: Muchos de tus clientes viven expuestos al juicio constante. ¿Cómo convive la empatía con la firmeza que exige tu profesión? T.B.: Los clientes dependen en gran parte de como ven a su abogado, necesitan ser comprendidos y escuchados. Es muy importante el poder de la empatía. S.P.: En el terreno personal, ¿cómo desconecta una abogada que vive entre casos mediáticos, titulares y juicios? T.B.: Es complejo porque si bien es necesario desconectar en mi caso es imposible hacerlo por mucho tiempo. Necesito pensar y buscar soluciones y estrategias y eso sólo se consigue dando muchas vueltas al asunto y siendo muy constante. S.P.: ¿Qué consejo le darías a una joven abogada que sueña con abrir su propio despacho y construir su nombre en un sector tan competitivo? T.B.: Si tiene verdadera vocación entenderá que esta profesión es un desafío constante, se necesita templanza, conocimiento, reflejos y muchísimas horas de estudio, atención al cliente y kilómetros de pasillos judiciales recorridos. Le diría que no tema nada ni nadie y que esta profesión ha de imprimir mucho carácter, nunca miedo. S.P.: Después de todo lo vivido, ¿qué te gustaría que se recordara de Teresa Bueyes como persona, más allá de la abogada? T.B.: Prefiero que se acuerden ahora que estoy viva a que me recuerden cuando este muerta. En esta vida no puedes caer bien a todos. Prefiero que me respeten por mi integridad personal y profesional.
6 Enero 2026
Actualidad
Javier García Quintela, CISO de Repsol, entrevista a Ruth del Campo, Directora General del Dato de Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) Javier García: Tu cargo y tu posición implican muchísima innovación. Para comenzar, me gustaría saber cuál es tu trayectoria, cómo llegas a este puesto y al reto que tienes por delante. Ruth del Campo: Soy la directora general del dato y llego a este puesto por un cúmulo de casualidades, como ocurre en la mayoría de las trayectorias profesionales. Soy funcionaria del cuerpo de Tecnologías de la Información de la Administración General del Estado. No he tenido una trayectoria típica de funcionaria, entrando y permaneciendo siempre dentro de la administración, sino que he combinado puestos en la administración —en la Secretaría de Estado de Telecomunicaciones y en el Ministerio de Sanidad— con muchos años fuera de España, en un entorno mucho más internacional. He trabajado desplegando tecnología y equipos de innovación en el ámbito de Naciones Unidas en Nueva York y en diferentes contextos, tanto en UNICEF como en otras organizaciones internacionales como el Programa de Naciones Unidas para el Desarrollo (UNDP). J.G.: Desde esa visión internacional tan ligada a la tecnología y la innovación, ¿qué papel juega la resiliencia digital? ¿Cómo la interpretas y qué características tiene? R.D.C.: He tenido la oportunidad de ver cómo se afronta la resiliencia en entornos muy diferentes. En el ámbito digital, para mí la resiliencia significa que eventos externos no tengan un impacto directo en nuestros sistemas. Esto es complicado hoy en día. Hemos visto ejemplos recientes, como el apagón o la caída de un centro de datos en la costa este de Estados Unidos, que tuvo un impacto directo en muchísimos negocios en España. La resiliencia digital está muy ligada a la dependencia tecnológica. Por eso es importante tener cierta soberanía tecnológica y no una dependencia extrema de proveedores de otros países, para mantener un equilibrio entre resiliencia y soberanía. J.G.: En conceptos como soberanía y transformación tecnológica, que son cada vez más complejos, ¿qué características debe tener un líder para impulsar estos cambios en las organizaciones? R.D.C.: Un líder debe tener muchas cualidades. La primera es la ambición, ser ambicioso con los objetivos y los retos que quiere plantear. También debe tener una gran capacidad de adaptación y agilidad, porque la inercia muchas veces limita la capacidad de adaptarse a los cambios. Debe tener empatía y cualidades personales. Aunque hablamos de tecnología e innovación, al final hablamos de personas. Generar una cultura organizacional basada en la empatía, el respeto y el talento compartido es muy importante. Y, por último, debe tener un enfoque hacia la excelencia. Vivimos en un entorno global muy competitivo y tenemos que promover la excelencia de cada persona del equipo para sacar lo máximo de todos. J.G.: En un entorno tecnológico tan rápido y con tecnologías en distintas etapas de madurez, ¿cómo decidís qué apuestas tecnológicas hacer y cuándo implantarlas? R.D.C.: Personalmente, soy una impulsora del concepto de early adopter dentro de la administración, aunque no sea un entorno donde tradicionalmente se fomente. Hay muchos mitos sobre cómo funciona la administración. Creo que debemos ir por delante y aprovechar al máximo las tecnologías que nos pueden situar en una posición más competitiva, siempre con responsabilidad y ética. Hemos empezado a trabajar muy pronto con pilotos de inteligencia artificial en proyectos que ya estaban definidos, y gracias a la IA hemos conseguido más resultados de los que pensábamos inicialmente. A través de pilotos hemos ido probando con pragmatismo, pero también con la ambición de decir: si podemos conseguir un punto más, vamos a por ese punto extra. J.G.: Entrando de lleno en la inteligencia artificial, ¿cuál es tu visión y qué impacto crees que tendrá en el corto y medio plazo? R.D.C.: Cada ola de innovación es más rápida y más disruptiva. La inteligencia artificial es la gran revolución de nuestra época. En España se está adoptando muy bien y las empresas y sus directivos están incorporando esta visión desde el principio, lo cual es muy positivo. Es fundamental implantar la inteligencia artificial de forma responsable. La ética y la protección de los derechos de las personas son tan importantes como la tecnología, y no son conceptos contrarios. Hay que apostar por implantar la inteligencia artificial lo más rápido posible mediante pilotos o proyectos que permitan ver resultados rápidamente y aprovechar esta ola de disrupción. J.G.: Desde la perspectiva de las personas, ¿la IA nos va a reemplazar o nos va a potenciar? ¿Qué impacto tendrá en el talento? R.D.C.: La inteligencia artificial nos hará más eficientes y generará cierta abundancia de recursos. Habrá una transformación de los perfiles profesionales. Algunos trabajos cambiarán, pero se crearán nuevas posiciones y nuevas necesidades que ahora no existen. Es más una transformación del capital humano que una desaparición masiva de puestos. En el día a día, ya todos los empleados de mi equipo utilizan inteligencia artificial como parte de su trabajo. Les ayuda a ser más como directores de orquesta. Cada vez más nos apoyaremos en agentes que realicen partes del trabajo y nosotros coordinaremos ese conjunto. J.G.: Y en este escenario de innovación y de IA, déjame hacerte una pregunta desde mi perspectiva de ciberseguridad y CISO. ¿Cómo balanceas la aportación de innovación y el avance que eso supone con la seguridad en sí misma de los sistemas y la seguridad de la información que cada vez estas IAs y otro tipo de sistemas tienen acceso a ellas? R.D.C.: La seguridad no es contraria a la innovación, es todo lo contrario. Desde la Dirección General del Dato promovemos el uso responsable de los datos utilizando las tecnologías más innovadoras posibles. En Europa contamos con un marco legal muy completo que permite desarrollar innovación respetando los derechos y valores europeos. El Reglamento General de Protección de Datos no prohíbe el uso de los datos, sino que establece garantías para que se usen de forma responsable. J.G.: ¿Qué barreras detectas en organizaciones y empresas a la hora de impulsar esta transformación tecnológica? R.D.C.: Muchas veces es el desconocimiento. El miedo a la regulación genera parálisis y hace que se opte por no hacer nada. Sin embargo, cada vez se promueve más el desarrollo con conocimiento de las normas y con responsabilidad. J.G.: ¿Y qué oportunidades destacarías para tomar ventaja de este impulso tecnológico? R.D.C.: Ser innovadores en el uso de las tecnologías, ser cautos y conocer los riesgos para mitigarlos de forma responsable. La inteligencia artificial ya está aquí y va a tener un impacto claro en el corto y medio plazo. J.G.: Mirando cinco o diez años vista, ¿cómo ves el futuro tecnológico? R.D.C.: Hablar a diez años vista es complicado porque todo avanza muy rápido. Pero veremos disrupciones importantes gracias a la inteligencia artificial y otros factores. Por ejemplo, en Europa aún no existe el coche autónomo, pero en los próximos años veremos coches autónomos y antes incluso tractores autónomos en la agricultura. Estas tecnologías pueden ayudar a paliar retos como la falta de conductores. J.G.: ¿Cómo visualizas al líder del futuro? ¿Qué mensaje le darías a un joven líder? R.D.C.: Debe ser un líder muy empático, con habilidades sociales, gran capacidad de adaptación y visión estratégica. Debe saber ver el presente, pero adelantarse al futuro. Las empresas consolidadas a veces solo optimizan su negocio actual y no ven disrupciones que hoy parecen pequeñas, pero que en pocos años pueden hacerles perder su liderazgo. El líder del futuro debe anticiparse a eso. J.G.: Para cerrar, ¿qué consejo final darías a los jóvenes profesionales? R.D.C.: Que trabajen en aquello que les gusta. La pasión es fundamental para desarrollarse profesionalmente. Dedicamos muchísimas horas al trabajo y hacerlo con pasión y con una cultura de excelencia es la mejor forma de avanzar.
6 Enero 2026
Actualidad
Carlos Pleguezuelos, Director de Tecnología e Innovación de Singular Bank, entrevista a María Dolores Pescador, presidenta ejecutiva de Grupo Logalty. Carlos Pleguezuelos: Antes de entrar en materia, me gustaría empezar por tu trayectoria. Revisando tu carrera profesional, llama la atención la diversidad de sectores, el recorrido internacional y también tu faceta emprendedora. ¿Podrías contarnos cómo ha sido ese camino hasta llegar a la presidencia ejecutiva de Grupo Logalty? María Dolores Pescador: Claro. Haré un resumen porque, como suelo decir, tener muchos años también significa tener mucha experiencia acumulada. Estudié Administración de Empresas —lo que entonces eran Económicas— y Actuariales de Seguros. Eso me llevó a desarrollar una carrera internacional muy intensa, principalmente en los sectores asegurador y bancario. Hace unos siete años decidí dar el paso al emprendimiento y fundé Reg-Tech con un objetivo muy claro: ofrecer soluciones tecnológicas para facilitar el cumplimiento regulatorio, el gobierno corporativo, la gestión de riesgos y el compliance. Son ámbitos muy complejos, especialmente en sectores como el financiero o el asegurador, y mi propósito era que incluso una pyme pudiera cumplir con la regulación sin necesidad de destinar grandes recursos humanos. Tras tres años, vendí la compañía a un fondo de private equity y, a partir de ahí, asumí la presidencia de Logalty, integrando Reg-Tech dentro del grupo. Hoy Logalty es un proveedor de servicios de confianza que trabaja en identificación digital, contratación electrónica y comunicaciones certificadas, entre otros servicios. C.P.: Un recorrido realmente interesante. Me gustaría ahora hablar de liderazgo, un tema especialmente relevante en un contexto tan cambiante como el actual. ¿Qué habilidades crees que debe tener un líder para guiar a las organizaciones en entornos de incertidumbre y transformación constante? M.D.P: El liderazgo se pone realmente a prueba en momentos de cambio. Además, creo que hoy el liderazgo no reside solo en el CEO o el presidente, sino que se ejerce de forma distribuida dentro de las organizaciones. Para mí, una de las claves fundamentales es el foco en el cliente. Vivimos en mercados con muchísima oferta y lo que realmente marca la diferencia es entender al cliente, escucharle y anticiparse a sus necesidades. No se trata solo de reaccionar, sino de simplificar su vida, ya sea una persona física o una empresa. En Logalty hemos construido nuestra propuesta de valor precisamente desde ahí: queremos ser un socio estratégico de nuestros clientes. Gestionamos procesos muy sensibles, como la relación con su cliente final, y eso exige combinar conocimiento jurídico, tecnológico y regulatorio, especialmente en un entorno marcado por normativas como DORA. A todo esto añadiría la búsqueda constante de la excelencia y la innovación. No podemos conformarnos con lo que ya funciona. Hay que arriesgar, anticiparse y tratar de hacer las cosas cada día un poco mejor. C.P.: Me resulta muy interesante lo que comentas, especialmente porque en banca privada la relación con el cliente es nuestro principal activo. Mantener esa relación fluida en un entorno altamente regulado no siempre es sencillo. Esto me lleva a otra cuestión: ¿podrías compartir algún ejemplo concreto de cómo vuestra organización ha afrontado desafíos críticos o crisis digitales? M.D.P.: Un buen ejemplo es un producto que hemos lanzado recientemente llamado Very-ID. Surgió a raíz de una conversación con un cliente que estaba muy preocupado por el aumento de la suplantación de identidad. A partir de esa necesidad desarrollamos una solución que permite verificar la identidad de una persona en segundos, leyendo el chip del DNI original y contrastando la fotografía y la firma electrónica con un selfie realizado desde el móvil. Esto nos permite ofrecer un nivel de seguridad del 99,97%. Esta solución no solo es válida para el sector financiero. Por ejemplo, en el sector hotelero permite cumplir con las obligaciones legales sin necesidad de hacer copias del DNI, evitando así riesgos de protección de datos. Otro ejemplo es una solución que estamos desplegando para agilizar procesos como la concesión de hipotecas. Hemos desarrollado una tecnología que permite obtener, de forma automatizada y en minutos, documentación clave como la declaración de la renta o la vida laboral, reduciendo procesos que antes tardaban semanas o incluso meses. C.P.: Son ejemplos muy claros de cómo la tecnología puede mejorar tanto la experiencia de cliente como la eficiencia operativa. Me gustaría ahora abordar los desafíos y oportunidades de la transformación digital. ¿Cuáles crees que son los principales obstáculos a los que se enfrentan hoy las empresas? M.D.P.: Sin duda, la gestión del cambio. Tanto a nivel interno como externo. Muchas organizaciones tienen posiciones muy consolidadas en el mercado y eso a veces dificulta ver los cambios que se están produciendo. Siempre pongo el ejemplo de BlackBerry. Tenía una posición dominante y, sin embargo, no supo anticiparse al cambio hacia las pantallas táctiles y las aplicaciones. Eso nos puede pasar a cualquiera. Hoy la tecnología está mucho más democratizada: es más accesible, más barata y más fácil de implementar. La verdadera diferencia está en las personas, en la cultura, en la humildad de cuestionarlo todo y en la capacidad de innovar de forma continua. C.P.: Me gustaría pedirte que resumieras en una sola frase cuál es la clave para construir organizaciones resilientes y preparadas para el futuro. M.D.P.: Para nosotros la clave es construir confianza en el mundo digital. Y eso se logra poniendo al cliente en el centro, apostando por la innovación y la excelencia, y fomentando valores como la valentía y la colaboración dentro de los equipos.
6 Enero 2026
Actualidad
Sonia Pulgarín, directora de CyberLideria MGZN, entrevista a David Julian, CEO de Alpine Security Sonia Pulgarín: ¿Cómo influye tu experiencia en telecomunicaciones en tu enfoque actual hacia la ciberseguridad? David Julian: Mi experiencia en telecomunicaciones me ha dado una base muy sólida en infraestructura, redes y disponibilidad, pero también me hizo consciente de cómo un fallo técnico puede tener consecuencias críticas para millones de usuarios. Esa visión de "sistemas que no pueden fallar" me acompaña hoy en día en ciberseguridad, donde la prevención, la detección temprana y la continuidad del negocio son clave. Aprendí a pensar siempre en escala, resiliencia y riesgo. S.P.: Has trabajado tanto en grandes empresas como en tu propia compañía, ¿qué diferencias clave has notado en la forma de abordar la seguridad en cada entorno? D.J.: En las grandes empresas hay más recursos, pero muchas veces los procesos son lentos y la seguridad se ve como una obligación, no como un habilitador. En cambio, en una empresa propia como Alpine, la agilidad es clave, y puedes integrar la seguridad desde el diseño, adaptándola al contexto real del cliente. La cercanía con el negocio y con los equipos técnicos hace que las decisiones sean más eficientes y con mayor impacto. S.P.: ¿Hay algún reto personal que te gustaría alcanzar en los próximos años, fuera del ámbito profesional? D.J.: Sí, me gustaría cruzar Europa en moto, a mi ritmo, sin una ruta estricta. La idea no es solo el viaje físico, sino la experiencia de improvisar, de vivir el camino, conocer lugares nuevos, gente distinta y desconectar del piloto automático del día a día. Es un reto personal que mezcla aventura, libertad y también introspección. Me gusta la sensación de tenerlo todo en la moto y depender solo de lo esencial. Creo que ese tipo de experiencias te vacían la cabeza y te recargan el alma. S.P.: ¿Cuál ha sido el desafío más complejo que has enfrentado en tu carrera y qué aprendiste de esa experiencia? D.J.: Uno de los desafíos más complejos fue liderar la respuesta a un incidente de seguridad mayor en una infraestructura crítica. Había mucha presión, poca información al principio y decisiones que tenían que tomarse en minutos. Aprendí que, en momentos de crisis, el liderazgo no es saber todas las respuestas, sino saber hacer las preguntas correctas, mantener la calma y comunicar con claridad. S.P.: Diriges una empresa en un sector con alta demanda de talento, ¿cómo identificas a los profesionales con el potencial adecuado para trabajar en Alpine Security? D.J.: Más allá de los conocimientos técnicos, buscamos personas curiosas, con pensamiento crítico y ganas reales de aprender. La actitud y los valores son fundamentales. En las entrevistas técnicas, muchas veces ponemos énfasis en cómo razonan, cómo plantean una hipótesis o cómo responden cuando no saben algo. El potencial se nota más en cómo abordan un problema que en si conocen la herramienta del momento. S.P.: ¿Cómo describirías tu estilo de liderazgo y qué crees que te hace destacar como líder? D.J.: Diría que tengo un estilo cercano, claro y orientado a dar autonomía. Me gusta construir equipos donde la gente se sienta segura para proponer, equivocarse y mejorar. Me involucro mucho al principio para alinear expectativas y luego confío en que cada uno haga lo suyo con libertad y responsabilidad. Creo que lo que me distingue es mi capacidad de traducir lo técnico en lo estratégico, y de conectar con perfiles muy distintos, desde técnicos a directivos. S.P.: ¿Cómo equilibras tu vida personal y profesional, y qué actividades fuera del trabajo consideras esenciales para ti? D.J.: Para mí, la familia es el ancla. Intento que el trabajo no invada ciertos espacios, especialmente los momentos con mi hijo y mi esposa. Disfruto mucho de los deportes al aire libre: el MTB, el descenso, el esquí o salir en moto me ayudan a desconectar, vaciar la mente y volver con más claridad. También me encanta ir a pescar con mi hijo, compartir ese silencio juntos, sin pantallas, solo tiempo real. Esos momentos no se negocian. Me ayudan a mantener los pies en la tierra y recordar por qué vale la pena todo lo demás. S.P.: ¿Qué libro, película o experiencia han cambiado tu visión sobre la vida? D.J.: Una experiencia que realmente cambió mi forma de ver la vida —y por extensión, mi carrera— fue un accidente grave que sufrí hace años. Estuve en coma y pasé varios meses en una cama de hospital, sin poder valerme por mí mismo. Aprendí lo que significa depender de otros para lo más básico, lo que es la paciencia, y también el valor de la recuperación lenta pero constante. Eso me enseñó a no dar nada por sentado, a valorar el tiempo, y a entender que la resiliencia no es solo una palabra bonita: es una actitud diaria. Desde entonces, tengo más claridad sobre qué batallas vale la pena pelear, cómo cuidar a mi equipo y cómo mantener el foco incluso en situaciones críticas.
6 Enero 2026
Actualidad
Rosa Kariger, presidenta de CyberLideria, entrevista a Anna Guetat, Vicepresidenta de Ingeniería, IA y Operaciones de Ciberseguridad en Recorded Future Rosa Kariger: Empezaste trabajando para Volvo, una compañía automovilística con mucho trabajo técnico. Pero después te adentraste en el mundo de las nuevas tecnologías y la inteligencia artificial. ¿Qué despertó tu interés por aplicar estas nuevas tecnologías y la IA en primer lugar? Anna Guetat: Siempre quise estudiar informática con especialización en inteligencia artificial. Como mencioné antes durante nuestro grupo de usuarios, mis padres pensaban que tenía una relación poco sana con Star Wars. En aquella época la inteligencia artificial ni siquiera era un campo de estudio; era pura imaginación. Pero siempre enfoqué mi carrera hacia esa dirección. Tengo dos titulaciones: una en gestión de sistemas de información y otra en medios digitales, ambas con especialización en IA o tecnologías web con foco en IA. Lo de Volvo fue un accidente. Buscaba prácticas cuando estaba en mi segundo año de universidad y no quería trabajar en un bar o en una tienda, así que decidí orientarme directamente hacia la innovación y la tecnología. Tuve suerte porque Volvo buscaba estudiantes en prácticas para su departamento de desarrollo de nuevos productos. Ese departamento trabajaba con nuevos materiales, tecnologías, sistemas y sensores. Mucho hardware, pero muy interesante. Empecé allí, y tras unos meses me ofrecieron quedarme. Obtuve permiso de mi escuela para combinar trabajo y estudios a tiempo completo, siempre que mantuviera las notas, así que lo hice. Más tarde me trasladé a Oshkosh Corporation, donde comenzó mi aventura en ciberseguridad. Allí desarrollábamos productos para seguridad física cinética, desde equipos de construcción hasta vehículos militares, camiones de basura o ambulancias. El rango de productos era enorme, y también me encargaba del desarrollo de nuevos productos. R.K.: Empezaste muy vinculada al hardware y a la parte tecnológica, pero luego pasaste al software. Ahora parece que hay un retorno hacia comprender las consecuencias físicas de la ciberseguridad. ¿Te has alejado completamente de ese aspecto o crees que hay que seguir explorando la conexión entre lo físico y lo cibernético? A.G.: Es una pregunta muy profunda, así que iré por partes. Cuando me uní a Recorded Future, el cambio principal fue pasar al software. La ciberseguridad era nueva para mí, tuve que aprender muchísimo, pero me enamoré del tema: es fascinante. Quería dejar atrás el hardware. Fabricar prototipos es complicado: hay que pedir piezas, lidiar con la cadena de suministro y con fallos constantes. Consume mucho tiempo y energía. Así que me pasé al software. ¿Echo de menos el hardware? Sí, trabajar con las manos y crear algo tangible siempre es gratificante, pero el software también lo es. En cuanto a las consecuencias físicas del ciberespacio, están completamente entrelazadas. Uno no existe sin el otro. Internet no es más que un reflejo del mundo físico. En el entorno digital proyectamos quiénes somos, nuestras ideas y opiniones, creando un ecosistema de identidad que se ha desarrollado en los últimos años. Las consecuencias son enormes. No existe lo cibernético sin dispositivos físicos, redes o sensores, ni tendría sentido si no reflejara algo tangible. La geopolítica actual lo demuestra: un ámbito afecta directamente al otro. Aun así, sorprende que no se investigue más el impacto físico de los ciberataques, ya que casi todo el debate se centra en los datos. R.K.: Estas nuevas tecnologías también tienen un fuerte impacto en las personas. Sé que siempre te has interesado por cómo la tecnología afecta a la vida humana. ¿Cuál es tu enfoque sobre este tema? A.G.: El conflicto entre Rusia y Ucrania es un claro ejemplo. La tecnología tiene un impacto directo sobre las personas: los sitios de propaganda llenos de contenido generado artificialmente influyen en opiniones y comportamientos. Pensemos en las elecciones estadounidenses de hace un año: voces clonadas, llamadas falsas... personas engañadas. Hace poco estuve en Singapur hablando con un CISO sobre los “cibersecuestros”: padres adinerados reciben llamadas asegurando que sus hijos han sido raptados, cuando en realidad no es así. Se manipulan las emociones y el miedo. Por eso me apasiona tanto trabajar en Recorded Future. Nuestro objetivo siempre ha sido proteger a los civiles, ayudándolos a obtener inteligencia para tomar sus propias decisiones. No creemos en el “bien” o “mal” absolutos; cada quien debe decidir según su criterio. Lo que hacemos con la IA refleja eso: seguimos reglas estrictas de atribución y transparencia para que todos entiendan cómo aplicamos la IA. Muchas empresas operan como cajas negras: “úsala o no”. Nosotros queremos que sea comprensible y responsable. R.K.: ¿Cuál dirías que es hoy el mayor dilema ético en torno a la inteligencia artificial, especialmente la generativa? A.G.: La transparencia. Entender qué es realmente la IA, hacerla accesible y comprensible. No debe ser una caja mágica ni un misterio. Ese es el principal desafío y nuestra mayor responsabilidad. Los ciberdelincuentes no siguen normas, por eso avanzan más rápido. Nosotros intentamos hacer lo correcto, pero eso también nos frena. Así que el dilema tiene dos caras: debemos regular la aplicación de la IA, pero no obstaculizar su desarrollo. No hay que limitar a los ingenieros que crean sistemas de protección, pero sí controlar cómo se usan. R.K.: Mirando atrás, ¿cuál ha sido uno de los mayores retos de tu carrera y qué aprendiste de él? A.G.: Me encantan los retos, pero si tengo que elegir uno, diría trabajar en entornos multiculturales. Empecé muy joven en contextos globales y aprendí rápido las diferencias culturales y de comportamiento entre países. Lograr alineación y agilidad en equipos internacionales, especialmente en el sector tecnológico donde todo va deprisa, fue un gran desafío. No sé si el mayor, pero sí el más fascinante. R.K.: ¿Esa experiencia ha influido en tu forma de liderar? A.G.: Totalmente. Me ha dado empatía, comprensión y agilidad. Como líder, debo adaptarme al entorno y entender qué motiva a cada persona. No puedes usar el mismo discurso con todos los equipos del mundo. Hay que ajustarse, escuchar y comprender. Lo más interesante es que, incluso en el ámbito técnico, todo se reduce a las relaciones humanas. R.K.: Muchos jóvenes profesionales se centran solo en la parte técnica. Si uno de ellos te pidiera consejo para construir su carrera en ciberseguridad, ¿qué le dirías? A.G.: Les diría que sean ágiles y curiosos. No se aferren a una tecnología o lenguaje concreto. La tecnología cambia cada vez más rápido, así que hay que disfrutarlo y mantenerse por delante. Quienes son demasiado rígidos sufrirán, porque el cambio es constante. Yo empecé en 1994, cuando ni siquiera existía el concepto de ciberseguridad y apenas teníamos ordenadores. Por eso siempre digo: sé flexible, porque no puedes imaginar cómo será el futuro. R.K.: El ámbito de la ciberinteligencia es muy exigente. ¿Cómo logras equilibrar el estrés y mantener la energía en un trabajo tan intenso? A.G.: Creo que quienes trabajamos en ciber o deep tech tenemos cierta “necesidad de velocidad”. Nos gusta el ritmo acelerado. Pero también hay que saber parar, respirar y recordar que la vida sigue fuera del trabajo. Me encanta estar al aire libre, mantenerme activa. Creo firmemente en el equilibrio entre mente, corazón y alma. Para ser un buen líder y profesional hay que cuidar ese triángulo. Intento ser consciente de ello y tomar distancia cuando lo necesito. R.K.: A veces, cuando somos muy apasionadas por nuestro trabajo, olvidamos los hobbies. ¿Tienes algún proyecto personal o creativo fuera de tu vida profesional que te gustaría explorar? A.G.: Sí, muchos. Siempre digo que algún día haré un doctorado, en el tema más loco posible. Quizá algo relacionado con física o, por contraste, con culturas clásicas, solo por placer personal. Pero por ahora soy madre, esposa y profesional, y eso ya me mantiene ocupada. R.K.: Me parece importante que mujeres exitosas como tú digan abiertamente que se puede ser madre y profesional al mismo tiempo. No es fácil, pero es posible. A.G.: Totalmente. Desde el principio le dije a mi marido, que siempre me ha apoyado, que no quería renunciar a ninguna de mis facetas. Amo ser madre, esposa y profesional, y no quiero dejar ninguna. Quiero que mis hijos lo vean, que opinen, que lo juzguen si quieren, pero que entiendan que pueden elegir su propio camino. Cada persona decide si quiere centrarse en un solo rol o en varios. Yo elegí los tres y me encanta. ¿Es difícil? Sí. Requiere resiliencia y aceptar que a veces no saldrá perfecto. Pero no hay que castigarse por ello. A las mujeres jóvenes les diría que no se sientan malas madres ni malas profesionales. Son suficientemente buenas. Pueden hacerlo todo. Parte de ser buena es aceptar los errores y aprender. Lleva tiempo alcanzar esa paz con una misma, pero vale la pena. R.K.: Todas las madres nos sentimos culpables a veces por dedicar tanto tiempo al trabajo, pero luego los hijos crecen y dicen: “Estoy orgulloso de ti”. A.G.: Exacto. Yo también me sentí culpable, hasta que entendí que no estoy sola. Mi marido comparte las responsabilidades y eso lo hace más fácil. También hay que implicar a los hijos: si mi hija tiene 15 años, le digo: “Hoy cocinas tú, mamá tiene trabajo”. Y le encanta. Se siente responsable, parte del hogar. Eso la hace crecer y ser más independiente. R.K.: Para terminar, hablemos de liderazgo. Tú trabajas muy cerca de la inteligencia. ¿Cómo definirías “liderar con inteligencia”? A.G.: Para mí, la inteligencia es la capacidad de extraer conocimiento y aplicarlo a las decisiones y acciones. Liderar con inteligencia significa aprovechar esa capacidad para ser más eficaz. Es lo que nos diferencia como seres humanos: convertir la información en inteligencia y usarla. Liderar con inteligencia es tener esa ventaja.
6 Enero 2026
Actualidad
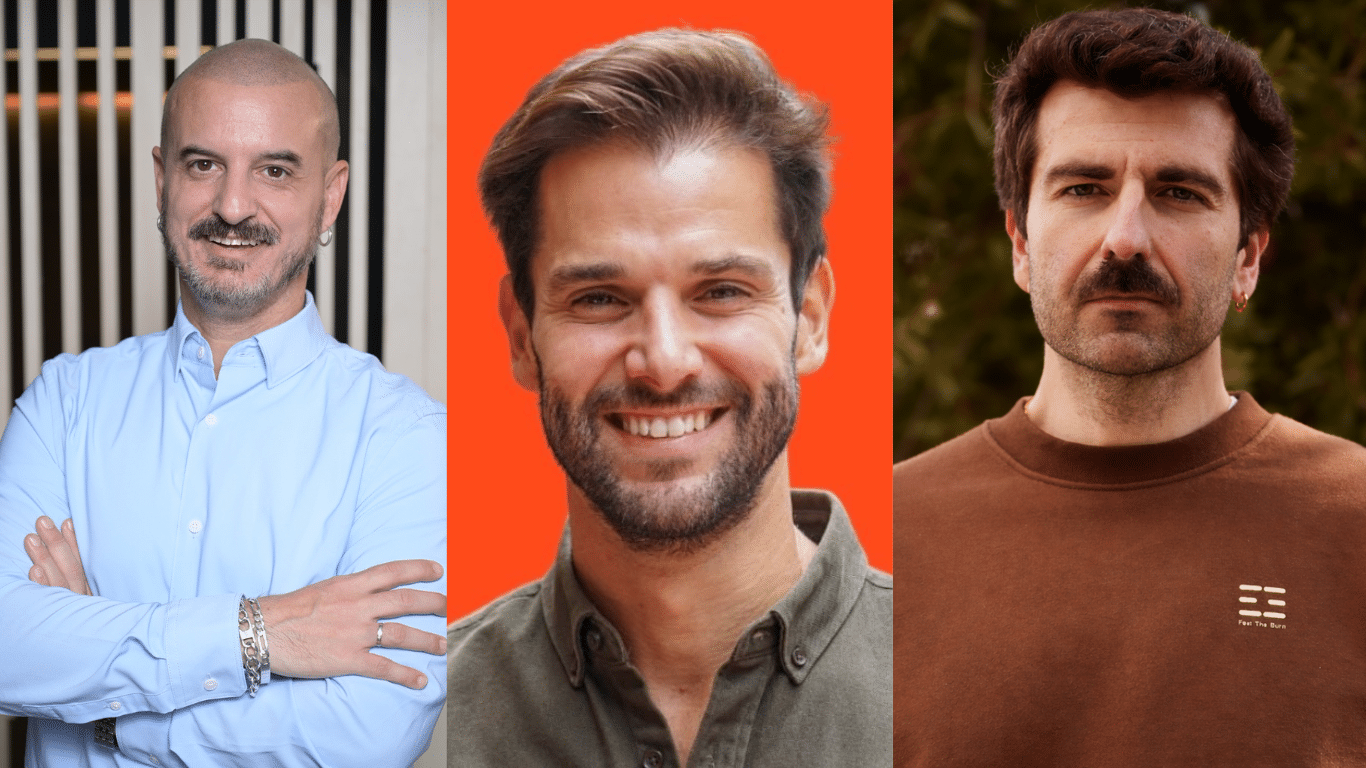
En nuestro primer reportaje del año, tres expertos en People+AI, explican cómo está modificándose el ciclo del talento, un conocimiento clave que cambia las reglas del juego: desde la adquisición o recruiting del mismo a su fidelización, mantenimiento y desarrollo. Toni Gimeno Solans es experto en Inbound Recruiting & Employer Branding Para el experto en inbound recruiting con uso de IA, el tablero está cambiando. “La IA no está sustituyendo al recruiter, pero sí que está cambiando su rol, porque durante años, la captación de talento ha estado muy centrada en tareas operativas y repetitivas: filtrar CVs, responder correos, adaptar ofertas, coordinar agendas, realizar informes… Sin embargo, la IA permite ahora automatizar gran parte de ese trabajo y liberar tiempo. Y cuando liberas tiempo, puedes dedicarlo a pensar mejor la estrategia, a entender al candidato y a mejorar los resultados. Para mí es clave tener esto claro: la IA, por sí sola y sin estrategia, no cambia la captación de talento. El impacto real llega cuando se integra dentro de una estrategia clara de atracción de talento, como el Inbound Recruiting”. Para el experto, “la IA ya elimina la excusa clásica de ‘no tenemos tiempo’. Hoy puedes automatizar muchísimas tareas y centrarte en lo que de verdad impacta en los resultados. Hay muchas organizaciones que se están formando y aplicándolo de verdad y con estrategia. También hay muchas empresas que aún la utilizan como si fuera un Google o algo anecdótico. Y otras, que para mí son las peores, que directamente no permiten a sus empleados utilizarla. Es como si hace años hubieran prohibido usar Internet. En la mayoría de casos es puro desconocimiento de lo que realmente se puede hacer con IA”. En estos dos últimos años, explica a CyberLideria MGZN, las empresas que se han formado en atracción de talento e IA han obtenido resultados “en 24–48 horas, sin excepción. Los resultados se ven muy rápido cuando se aplica bien. Y esto ocurre tanto en la atracción de perfiles cualificados como en procesos masivos. En perfiles más estratégicos, la IA ayuda a mejorar las ofertas de empleo, los mensajes en LinkedIn, la creación de contenidos en redes o la comunicación y la experiencia del candidato”. En perfiles más masivos o de alto volumen, “el impacto es enorme: ofertas más atractivas, entrevistas a cualquier hora, primeras cribas operativas, validación de disponibilidad, permisos, carnets o incluso el agendado automático de entrevistas con los recruiters. Todo esto antes consumía muchísimo tiempo y hoy se puede automatizar de forma bastante eficiente”. Un ejemplo sería “el uso de varios GPTs o agentes especializados dentro de un mismo proceso de selección. En algunos proyectos hemos creado agentes específicos para tareas muy concretas: mejorar y adaptar ofertas de empleo, redactar mensajes InMail más personalizados, generar informes para los equipos internos o dar soporte continuo al proceso. Cada agente se encarga de una parte muy concreta, lo que permite automatizar sin perder calidad”, explica. Esto impacta directamente en los resultados, “con más candidatos de calidad inscritos a las ofertas en mucho menos tiempo, un aumento claro del ratio de respuesta a los mensajes y una reducción significativa de la duración de los procesos. En algunos casos, incluso se ha reducido la rotación en los primeros tres meses, porque el encaje entre la persona y el proyecto era mucho mejor desde el inicio. La clave no ha sido la tecnología por sí sola, sino combinar estos agentes con una estrategia clara. La IA acelera y amplifica lo que ya está bien pensado”. Ahí estaría, en su opinión, la combinación ganadora. “La tecnología y la IA permiten automatizar lo operativo y apoyarnos en datos para tomar decisiones. Pero el verdadero salto viene cuando eso se combina con una estrategia clara de atracción de talento. Si tienes tecnología o usas IA, pero no tienes clara la estrategia ni cómo sacarle partido, quizá ahorrarás algo de tiempo, pero los resultados serán los mismos. La IA quita trabajo repetitivo y te devuelve algo muy valioso: tiempo. Tiempo para pensar mejor la estrategia, para afinar mensajes, para entender qué perfiles quieres atraer y por qué. Y también tiempo para dedicarlo a lo más humano: tener buenas conversaciones con personas, ya sean empleados, candidatos o managers. Algo que hoy, en muchos procesos, brilla por su ausencia”. En cuanto a los riesgos, señala que “el principal es no entrenar bien la IA, no configurarla correctamente o dejar que “decida”. La IA es un apoyo, un asistente. Como si tuvieras un perfil junior muy bueno: el primer día no le das toda la responsabilidad, lo formas, lo entrenas, le das feedback y corriges. Con la IA pasa exactamente lo mismo. Sin supervisión y criterio, aparecerán sesgos y los resultados serán simplemente mediocres”. En el futuro, “creo que veremos un salto muy grande en personalización y en eficiencia. La IA permitirá crear asistentes y agentes específicos que se encarguen de tareas concretas: cribas iniciales, llamadas, seguimiento, generación de contenidos, preparación de onboarding o materiales de bienvenida que realmente sorprendan. Eso libera mucho tiempo al profesional de RR HH, que puede centrarse en lo que realmente marca la diferencia: mejorar la estrategia, entender mejor al talento y tomar mejores decisiones”. Aún así, termina subrayando, “no creo que el recruitment podrá llegar a estar totalmente automatizado con IA, ni creo que eso sea deseable. Se puede automatizar gran parte del proceso: búsquedas, cribas iniciales, validaciones operativas, comunicación básica o análisis de datos. Pero la conversación clave, la evaluación del encaje cultural y la decisión final siempre deberían ser humanas. La IA no viene a sustituir al recruiter: viene a quitarle lo operativo para que pueda hacer mejor su trabajo”. Vicente Ribes es Consultor especializado en IA & HR “Durante años hemos hablado de retener el talento, como si se tratara de evitar fugas”, explica Vicente Ribes a CyberLideria MGZN. “Esta expresión suena a control, a burocracia, incluso a miedo. Pero las nuevas generaciones y, seamos sinceros, todos nosotros, no queremos ser retenidos: queremos sentirnos parte de algo que vale la pena”. Por esta razón, propone en primer lugar cambiar el término retención por el de fidelización del talento. “No se trata de evitar que alguien se vaya, sino de darle motivos, emocionales y profesionales, para quedarse. En lugar de limitarse a detectar “riesgos de fuga”, las herramientas inteligentes pueden ayudarnos a entender qué hace felices a las personas dentro de la organización. Por ejemplo, algunos departamentos de People ya usan modelos predictivos que combinan feedback, datos de desarrollo profesional y clima laboral. Así se puede anticipar cuándo un empleado puede sentirse estancado, ofrecerle nuevas oportunidades de crecimiento o incluso adaptar su modelo de trabajo antes de que aparezca la desmotivación”. “Recuerdo el caso”, añade, “en una empresa tecnológica que analizaba patrones de comunicación en Slack (de forma ética y anonimizando datos) para detectar señales tempranas de agotamiento en los equipos. En lugar de “controlar”, usaron la IA para cuidar: reorganizaron cargas de trabajo y rediseñaron procesos de colaboración. El resultado: más compromiso, menos rotación. Eso es fidelizar, no retener”. En su perspectiva, la IA puede entenderse además “como motor de experiencias personalizadas, con los riesgos que eso trae. A medio plazo, la IA permitirá crear experiencias laborales hiperpersonalizadas: planes de desarrollo adaptados a cada empleado, acompañamientos formativos según su curva de aprendizaje, recomendaciones de proyectos que encajen con sus intereses reales. En otras palabras: la IA podrá ayudarnos a ‘tratar al talento como clientes internos’, con una atención casi artesanal pero a escala”. El riesgo aparece claro. “Está en caer en el ‘lado oscuro’: usar los datos no para cuidar, sino para manipular o vigilar. Si no hay una gobernanza ética y transparente, la inteligencia artificial puede convertir el concepto de fidelización en una versión más sofisticada de la vigilancia corporativa. El control está en nosotros: establecer políticas claras de uso, anonimizar datos, y sobre todo, comunicar para qué y en favor de quién usamos la IA”. En tercer lugar, señala al “irremplazable factor humano”. Y aquí está la clave, en su perspectiva la IA “puede ayudarnos a comprender, pero nunca a conectar emocionalmente. Fidelizar talento no va de algoritmos, va de propósito, de empatía, de conversaciones reales. El verdadero reto de People en esta era híbrida (humanos + IA) será usar la tecnología para liberarnos del ruido operativo y recuperar precisamente ese tiempo para lo humano: escuchar, reconocer, acompañar. Porque ninguna IA puede sustituir una mirada que transmite confianza, un gesto de reconocimiento o una conversación que te hace sentir que importas. La IA nos da datos; las personas damos sentido”. En resumen, concluye, “el futuro de People + IA no va de elegir entre datos o emociones, sino de usar los datos para llegar mejor a las emociones. Cuando la IA nos libera de tareas mecánicas y nos da insight sobre lo que realmente importa a nuestros equipos, nos devuelve el tiempo, y la claridad, para hacer lo que ninguna máquina puede hacer por nosotros: generar confianza, compromiso y sentido de pertenencia”, concluye. Pablo García Barrilero es Co-Founder de Closflow AI “Hoy la IA está siendo clave para profesionalizar de verdad la gestión del talento”, comienza señalando Pablo García, “porque permite pasar de opiniones y percepciones individuales a una visión mucho más objetiva sobre habilidades, comportamientos y niveles de desempeño. Muchas organizaciones creen que conocen a su gente, pero cuando aplican IA descubren gaps claros, talento infrautilizado y también esfuerzos de desarrollo mal dirigidos”. Con esta perspectiva, “la IA facilita planes de crecimiento mucho más personalizados, conectados con las necesidades reales del negocio y no con catálogos de formación genéricos. Además, está teniendo un impacto muy claro en el rol del manager, ayudándole a preparar mejores conversaciones de feedback, sesiones de coaching más útiles y un seguimiento más constante del desarrollo de su equipo”. En su perspectiva, a medio plazo, la IA realmente “cambiará la lógica con la que entendemos el desarrollo profesional. No se limitará a medir el rendimiento pasado, sino que permitirá anticipar evolución, potencial y capacidad de adaptación en distintos contextos. Veremos agentes de IA actuando como mentores personalizados, acompañando a cada profesional en su día a día y ayudándole a tomar mejores decisiones sobre su crecimiento. Al mismo tiempo, las organizaciones evolucionarán hacia modelos mucho más dinámicos, donde el talento se mueve por skills, proyectos y capacidad de aprendizaje, y no por organigramas rígidos. El verdadero valor estará en identificar quién puede crecer, cómo y en qué momento”. Como participante en el HR Innovation Summit (HRIS 2025) en Madrid, señala, “me encontré en varias conversaciones este tipo de casos: empresas que llegan con la idea de que necesitan formar más y descubren que su problema real es la falta de visibilidad sobre el talento que ya tienen. Al aplicar IA para mapear habilidades, aparecen realidades incómodas pero muy valiosas: personas con mucho potencial mal posicionadas, planes de desarrollo poco alineados con la estrategia o promociones basadas más en intuición que en datos. La IA no soluciona el problema por sí sola, pero obliga a tomar decisiones con más rigor y menos autoengaño”. Para él, el principal riesgo está en “confundir apoyo con sustitución y delegar el criterio humano en la tecnología. También existe el peligro de reducir a las personas a métricas, perdiendo contexto, conversación y cultura, o de generar desconfianza si no se explica bien el uso de la IA. Estos riesgos se controlan con una gobernanza clara, transparencia y un principio básico: la IA debe ayudar a decidir mejor, no decidir por ti. Al final, el verdadero reto no será tecnológico, sino de madurez organizativa y nivel de liderazgo”. Rubén Fernández-Costa O’Dogherty Periodista, Asesor y Miembro del Comité Editorial de CyberLideria MGZN
6 Enero 2026
Actualidad
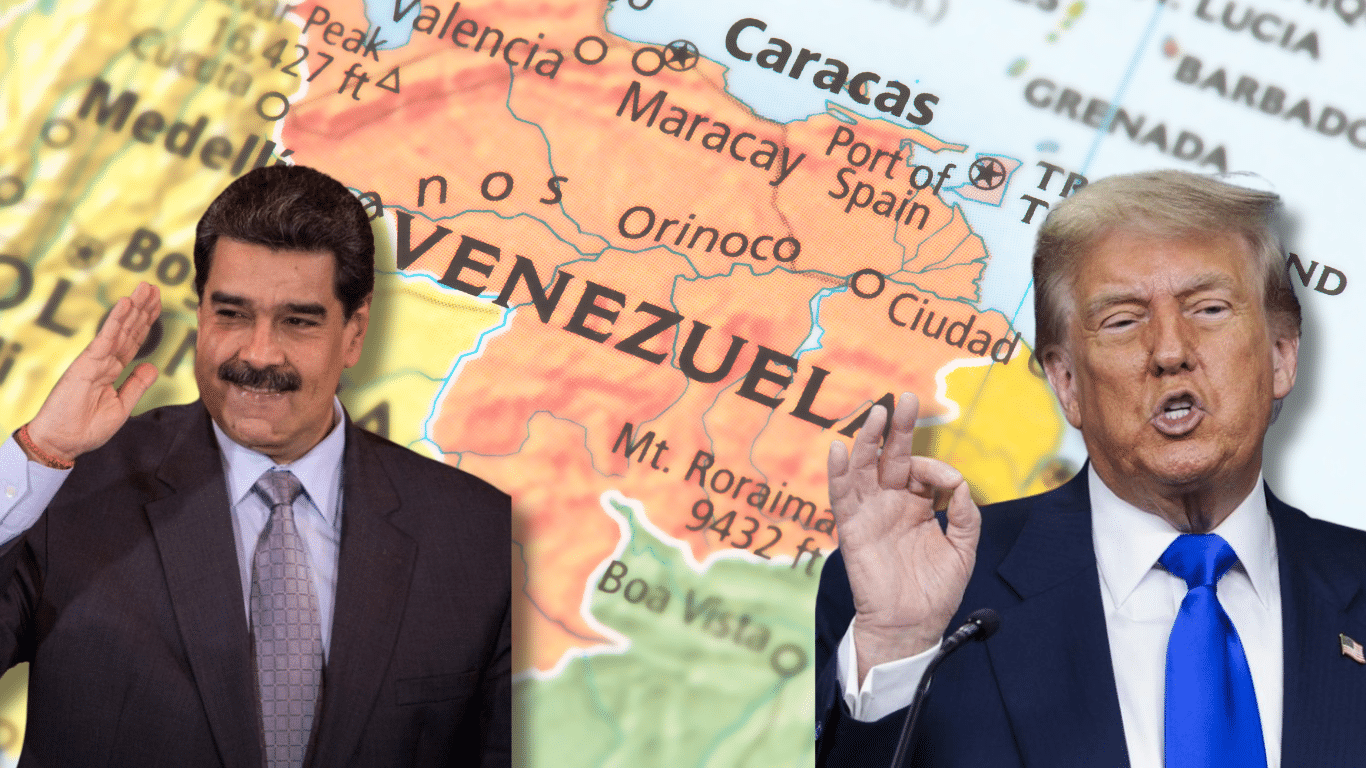
El pasado sábado 3 de enero, la relación entre Estados Unidos y Venezuela alcanzó un punto crítico tras una operación militar liderada por fuerzas estadounidenses en Caracas que culminó con la captura del presidente venezolano Nicolás Maduro y su esposa, Cilia Flores, quienes fueron trasladados a Nueva York para enfrentar cargos federales relacionados con narcotráfico y terrorismo. Operación y situación política La acción, denominada por Washington como una operación dirigida contra delitos transnacionales, ha generado un cambio abrupto en el escenario político venezolano. Poco después del arresto de Maduro, la vicepresidenta Delcy Rodríguez fue declarada presidenta interina por el Tribunal Supremo de Justicia de Venezuela, rechazando lo que calificó como un “secuestro” y afirmando que Maduro sigue siendo el líder legítimo del país. Rodríguez ha exigido el respeto a la soberanía venezolana y el fin de la intervención extranjera. Por su parte, el presidente de Estados Unidos, Donald Trump, anunció que Washington asumirá temporalmente funciones de gobierno en Venezuela para facilitar una transición hacia lo que calificó como “orden, estabilidad y procesos democráticos”, sugiriendo incluso la posibilidad de despliegue de tropas si fuera necesario. Reacciones internacionales y legales La intervención ha provocado reacciones contrapuestas en la comunidad internacional. Estados aliados han expresado tanto apoyo como reservas, mientras que líderes y gobiernos de países como Rusia y Cuba han condenado la acción como ilegal y desestabilizadora, argumentando que vulnera normas internacionales y el principio de no intervención. La Organización de las Naciones Unidas (ONU) ha convocado debates de urgencia sobre la legalidad del operativo, y varias naciones han llamado a respetar el derecho internacional y buscar soluciones diplomáticas. Aspectos económicos y estratégicos Más allá de lo político, la crisis tiene importantes implicaciones económicas, especialmente en el sector energético. Venezuela posee las reservas de petróleo más grandes del mundo, y la posibilidad de que empresas estadounidenses accedan a su producción ha sido un factor discutido en el contexto de la estrategia de Washington, aunque expertos señalan que reconstruir la industria petrolera venezolana llevará años. Las sanciones económicas de Estados Unidos contra funcionarios venezolanos y entidades asociadas al gobierno de Maduro ya habían sido parte de una política de máxima presión en los últimos meses, afectando el comercio de petróleo y las finanzas del país sudamericano. Impacto regional La escalada ha generado inquietud en América Latina y el Caribe, con advertencias sobre la estabilidad regional y la seguridad. Líderes de países vecinos han manifestado preocupación por el uso de la fuerza en un contexto que impacta a países socioeconómicamente interconectados con Venezuela. Aunque el pueblo venezolano en el extranjero ha expresado su alegría por el término del régimen de Nicolás Maduro.
5 Enero 2026
Actualidad
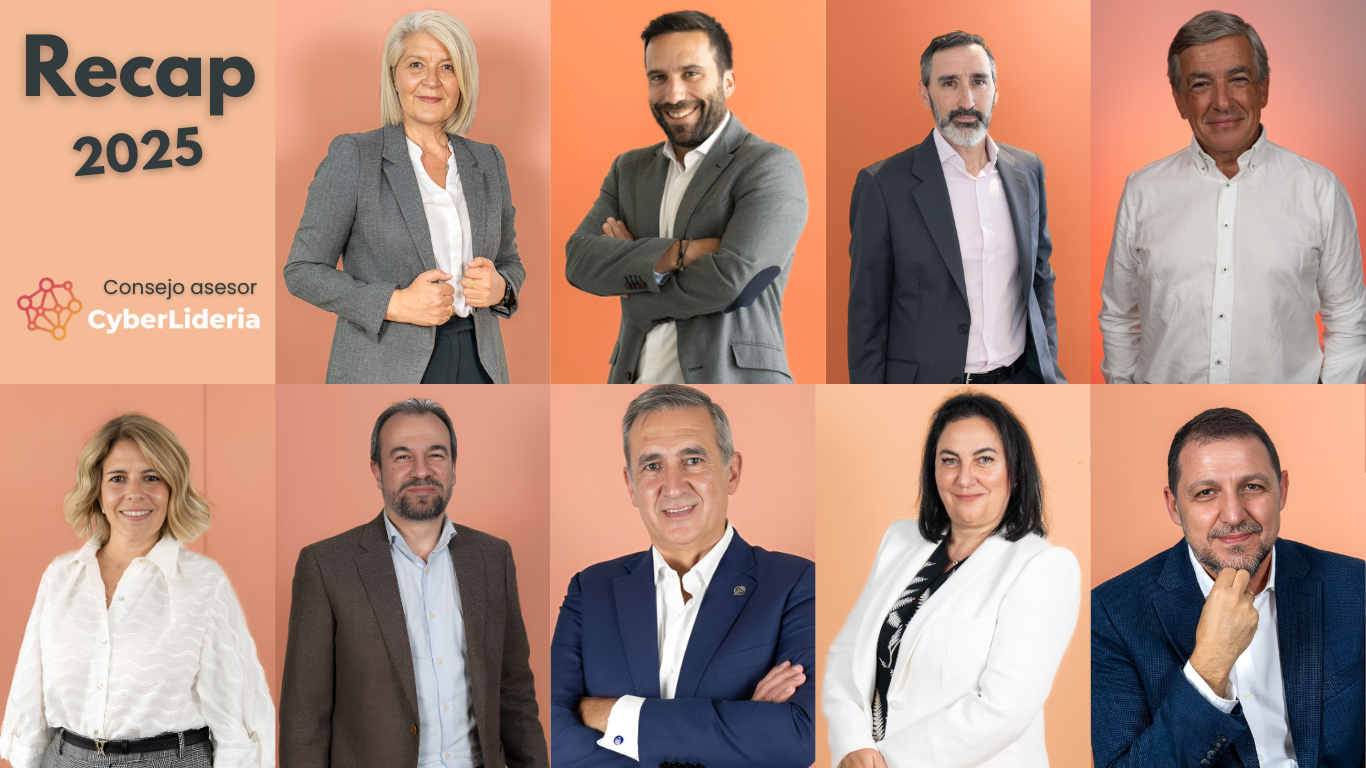
Rosa Kariger, Presidenta de CyberLideria Como presidenta de CyberLideria, me siento profundamente orgullosa de los avances que hemos logrado con nuestra comunidad en 2025. Hace más de 4 años que nos propusimos darle voz a los CISOs, presentarlos a los consejeros, CEOs, CIOs y resto de roles de las empresas como lo que son: unos partners estratégicos en la toma de decisiones, y no los técnicos que desde la trastienda despliegan un escudo digital mágico para proteger a la compañía, ni los chivos expiatorios cuando hay un ciberataque. Este año hemos alcanzado la cifra de 300 miembros en nuestra comunidad, nuestra revista, CyberLideria MGZN, ha alcanzado los 105.000 lectores. Nos leen y nos escuchan directivos de todos los niveles y ámbitos de las empresas, tanto relacionados con el mundo digital, como no (o eso es lo que creían). Hemos abierto una delegación en Cataluña, organizado conferencias de alto nivel, formaciones interesantes, y también iniciativas que reflejan el espíritu solidario de nuestra comunidad. Pero, sobre todo, nos hemos enriquecido y lo hemos pasado realmente bien rodeados de magníficos profesionales y mejores personas. Gracias a todos los que habéis confiado en nosotros y apoyado nuestra causa. Espero que 2026 nos traiga a todos mucha felicidad y crecimiento personal. Nosotros vamos a seguir luchando por ello. Maite Arcos, Directora General de Fundación Esys. Consejera Independiente En este 2025 hemos aprendido (a la fuerza) que los problemas de indisponibilidad de las redes y sistemas no siempre vienen originados por ataques de hackers maliciosos. El apagón o la caída de un proveedor de servicios en la nube también nos pueden dejar fuera de juego. ¡Hay que estar atentos a más flancos que los ciberataques! Y otro año que nos quedamos esperando la trasposición española de las Directivas NIS2 y CER...a ver si los Reyes nos conceden esos deseos porque si no me temo que el Grinch de las sanciones europeas nos va a hacer una visita más pronto que tarde. Guillermo Llorente, Director Corporativo de Seguridad de MAPFRE El 2025 ha vuelto a ser un año intenso, en el que han seguido acelerándose las tendencias, ninguna buena, que se venían apuntando los últimos años en materia de seguridad. En primer lugar, y como contexto de todas las demás, el incremento de la inestabilidad geopolítica. No es algo que pueda sorprender a nadie, pero estamos inmersos en un proceso de cambio de los equilibrios geopolíticos consecuencia de las dos guerras mundiales del siglo pasado, lo que afecta de lleno a los profesionales de seguridad, actores, cuanto menos paraestatales, por no decir directamente, estatales, se convierten en amenazas directas y cada día más relevante para las empresas y organizaciones a las que tratamos de proteger. En segundo lugar, un incremento de la ciber amenaza. En parte motivado por lo anterior, pero también consecuencia, además de los enormes beneficios de esta actividad delictiva, a la que los estados (garantes de la seguridad pública) no están siendo capaces de frenar, de dos factores clave, la cada vez mayor digitalización de sociedades y empresas, haciendo que cada día la dependencia de aquellas de la tecnología sea mayor, y por lo tanto también, el impacto de cualquier incidente en esta. Y por otro, la interdependencia, cada vez mayor de terceras empresas. El denominado Riesgo de Terceros. Es cada vez más difícil, por no decir imposible, el controlar adecuadamente el riesgo asociado todos y cada uno de los componentes que se integran en la cadena de funcionamiento y prestación de servicios de una gran (y que decir si pequeña) compañía. ¿Se puede chequear cada actualización de un antivirus, de un navegador o de todos los elementos del sistema operativo de cada uno de los equipos de todo tipo de una empresa desde cámaras a lectores, pasando por servidores o sistemas de calefacción? En tercer lugar, yo destacaría la complejidad. Ya no basta con decir que no hay perímetro, es que tampoco hay, sólo, data center propios o alquilados, ahora hay (prácticamente todos) servicios funcionando híbridamente, en nuestro data center y en la nube o nubes (básicamente el data center de otros), con idas y venidas de los flujos cada vez más complejos y difíciles de entender. Con asertos que hubo un tiempo que creímos, como que la nube era, per se, desde el inicio y por definición, segura y resiliente, que el tiempo nos ha demostrado, cuanto menos en un porcentaje importante falsos, y basta con recordar el reciente caso de la caída de la región principal de AWS casi doce horas. Y , por no extenderme, me limito a apuntar dos tendencias más, el incremento de la presión regulatoria (hay algunos que siguen creyendo que con una ley se resuelve cualquier cosa) y la disrupción de las nuevas tecnologías , la IA, de la que me niego a decir nada para no saturar al paciente lector ni alimentar el hype, y, creo que es aún más relevante, el progreso de la computación cuántica, que, en menos de un lustro, transformará la ciberseguridad que hoy usamos, devorando y sacando del mercado a las organizaciones menos ágiles en el proceso evolutivo o de cambio al mundo post cuántico. Como contrapunto de lo anterior, los profesionales de seguridad tendrán cada vez más trabajo, y estas tendencias motivaran además su crecimiento y desarrollo profesional, para ser capaces de afrontar los nuevos retos, y su contribución a la sostenibilidad de sus organizaciones , será más visible y relevante. Así que el futuro es, sin duda, prometedor para todos los que nos dedicamos a la Seguridad. Feliz Navidad para todos y mis mejores deseos para vosotros y vuestras familias en el próximo año. Esther Mateo, Directora de Ciberseguridad y Transformación Digital de Adif Este año 2025 ha sido el año de tomar conciencia práctica de lo vulnerables que somos como sector de la ciberseguridad y como país y la dependencia que tenemos de la energía. Era algo que intuíamos, pero lo hemos experimentado y eso ha puesto de manifiesto la necesidad de fomentar una cultura de seguridad eficaz y una resiliencia personal y corporativa que debe ir más allá del cumplimiento normativo. Javier Garcia Quintela, CISO de Repsol El año 2025 ha estado marcado por una intensa colaboración dentro de la comunidad de ciberseguridad, lo que ha permitido afrontar la creciente frecuencia y complejidad de los ciberataques, así como fallos cada vez más sistémicos y una tensión regulatoria en aumento. El incremento de la actividad es evidente y anticipa un 2026 aún más desafiante y con mayores riesgos. En este camino, lo más valioso es saber que contamos con una comunidad fuerte, comprometida y capaz de convertir cada desafío en una oportunidad para crecer y defender mejor. Alvaro Ontañón, CTO-CIO de Merlin Properties En 2025 hemos vivido un punto de inflexión para la ciberseguridad, la IA ha pasado de ser una promesa a convertirse en un nuevo frente de riesgo, utilizada tanto para reforzar defensas como por los atacantes para automatizar y sofisticar sus ataques. Los hackers han incorporado con rapidez nuevas tecnologías mientras la regulación se ha vuelto más exigente. Todo ello en un contexto en el que la tecnología ya no es solo un habilitador, sino un componente crítico de los procesos de negocio, haciendo que la ciberseguridad sea, más que nunca, una prioridad estratégica y no solo técnica. Jesús García del Valle, CISO de Santander 2025 ha sido un año en el que se ha evidenciado que la ciberseguridad no es solo tecnología: es estrategia, confianza y crecimiento. En una sociedad más digital que nunca, proteger lo que hacemos se ha convertido en parte de cómo avanzamos. La IA generativa está impulsando este cambio a gran velocidad, abriendo puertas, pero también obligándonos a estar mejor preparados. 2026 será un año en el que seguir construyendo un ecosistema digital más seguro desde la responsabilidad compartida, la colaboración, la formación digital y la capacitación continua. Federico Florez, Consejero Independiente Hemos tenido un año de más ataques ciber y se ha constatado más importancia por los planes de continuidad y restauración. La agenda de ciberseguridad se ha consolidado en los consejos de administración. La implantación de la IA ha hecho que se estudie su uso para prevenir, predecir y examinar los sucesos de ciber y la cualificación de los proveedores. Un cambio en la importancia de la ciberseguridad y de los profesionales gestionándola. Eduardo Cunha, CISO de Cosentino 2025 nos ha abierto los ojos y nos ha obligado a pensar en ser de verdad resilientes. Hemos visto que se puede apagar un país, que la nube falla, y a pesar de ello y de no tener Internet, podemos sobrevivir. E incluso sonreímos y parecemos de nuevo personas. Todo ello acompañado de la IA, que se ha hecho omnipresente y genera ya un alto porcentaje del contenido en Internet. Que se usa para atacar, para defender y para predecir, y para amenazar el trabajo de poco valor. Solo espero que 2026 nos dote de ese punto extra de inteligencia humana para usarla donde sea realmente útil.
31 Diciembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

