Actualidad
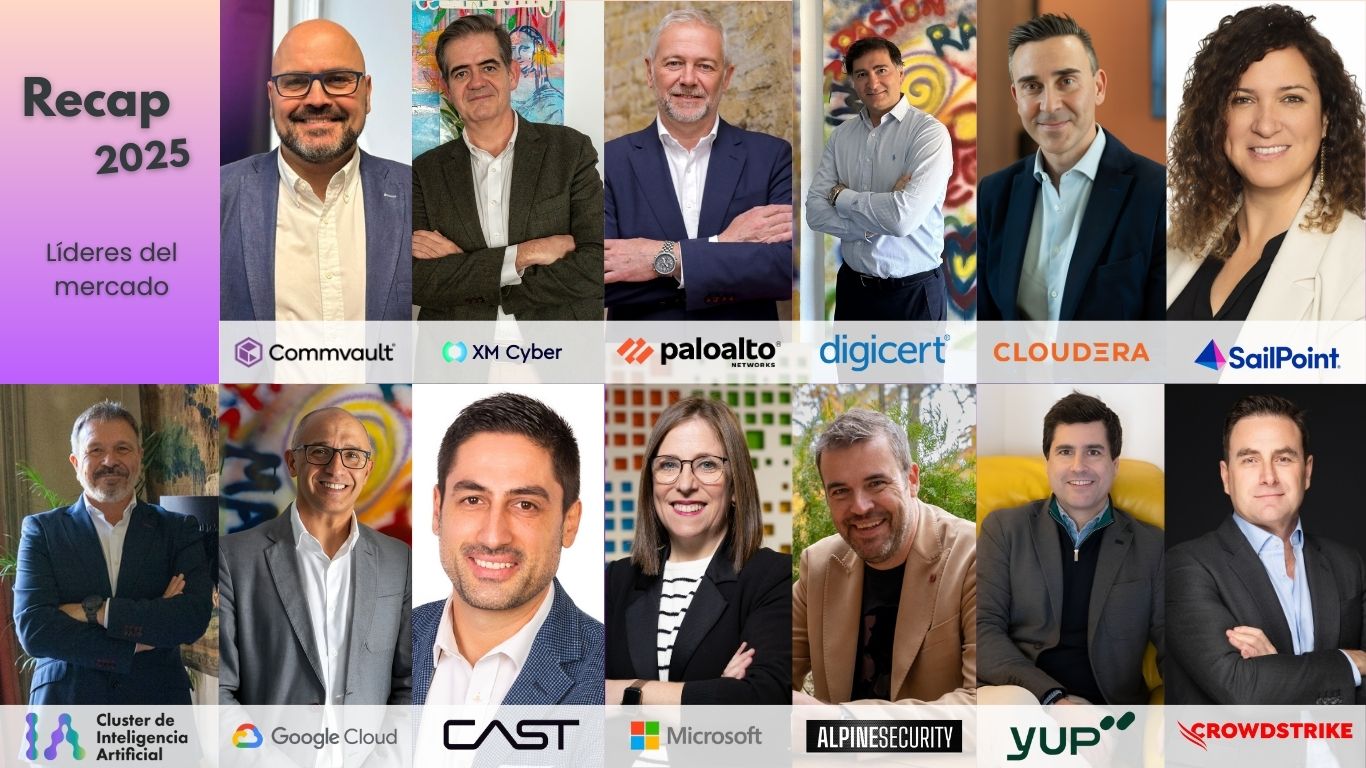
Isaac Hernández, director general de Google Cloud en España y Portugal En 2025, las organizaciones españolas han avanzado de forma decisiva, superando la fase de experimentación de la IA generativa para pasar a la ejecución tangible. En Google Cloud, nos enorgullece haber impulsado esta transformación, ofreciendo continuas innovaciones globales, incluida Gemini Enterprise, nuestra plataforma unificada que actúa como la nueva puerta de entrada a la IA en el lugar de trabajo, conectando modelos, agentes y datos empresariales en un entorno único y seguro. Este año, reforzamos nuestro compromiso con el país mediante hitos estratégicos. Hemos anunciado una importante alianza con MasOrange para consolidar su infraestructura y revolucionar las experiencias de los clientes. También empoderamos a Bankinter para mejorar su gestión de datos y análisis avanzado, utilizando la IA de Google para personalizar los servicios financieros e impulsar la eficiencia interna. Fundamentalmente, y conscientes de que la tecnología solo es tan valiosa como quienes la usan, hemos lanzado una iniciativa masiva de capacitación para formar a 1 millón de personas en España antes de 2027. De cara a 2026, estamos pasando del potencial al impacto. Estamos entrando en la era de la IA Agéntica—pasando de los asistentes útiles actuales a sistemas autónomos de varios pasos capaces de razonar y actuar. Ya estamos viendo esto con CaixaBank, donde los agentes ahora ayudan a los clientes a través de complejas decisiones financieras. A medida que los flujos de trabajo "agénticos" se vuelven integrales para las operaciones empresariales, el enfoque ya no está solo en la innovación, sino en el valor tangible. Al integrar estos sistemas autónomos en sus procesos centrales, las empresas españolas no solo se están preparando para el futuro; lo están construyendo activamente. Santiago Alvarez de Cienfuegos, XMCyber 2025 marca un punto de inflexión: la tecnología debe justificarse con impacto directo en el negocio. Se acabó valorar la innovación por ser novedosa. Ahora cuenta lo que protege ingresos, optimiza costes y sostiene el crecimiento en entornos complejos. La credibilidad por parte del Consejo de Administración y del propio mercado surge cuando la tecnología se integra en decisiones estratégicas y reduce incertidumbre. Eso es la madurez digital. A mi modo de ver, el verdadero diferencial en 2025 es simple: convertir la tecnología en ventaja competitiva medible, no en un centro de gasto. Elena Cerrada, Country Manager Iberia Sailpoint Desde la perspectiva de la Seguridad de la Identidad, 2025 se consolida como un año clave en la madurez de la transformación digital y, al mismo tiempo, en la toma de conciencia sobre el riesgo inherente a este proceso. En este contexto, la identidad se confirma como el verdadero perímetro de seguridad de las organizaciones modernas. Las compañías han dejado atrás una visión puramente técnica de la identidad para asumirla como un pilar estratégico de negocio, fundamental para habilitar la innovación de forma segura. La acelerada adopción de la nube, la automatización y la inteligencia artificial, junto con el crecimiento exponencial de las identidades no humanas, ha desplazado el foco del riesgo hacia los accesos y permisos, donde se concentran los principales desafíos operativos, regulatorios y de ciberseguridad. Este escenario ha puesto de manifiesto la necesidad de implantar un gobierno de identidades robusto, escalable y alineado con el negocio, capaz no solo de proteger, sino también de aportar valor. Aquellas organizaciones que sean capaces de gobernar de forma eficaz quién tiene acceso a qué, por qué y durante cuánto tiempo, estarán mejor preparadas para reducir el riesgo, innovar con confianza y afrontar el futuro digital con resiliencia. David Julian, CEO Alpine Security En 2025 la palabra clave ha sido aceleración: la IA y su explotación, la automatización y la digitalización han avanzado más rápido que nuestra capacidad para gobernarlas, mientras que los tiempos entre intrusión y compromiso se han reducido a mínimos históricos. Esta brecha ha situado la responsabilidad directamente en la alta dirección, que ya no puede delegar la ciberseguridad como un asunto técnico, sino integrarla en la toma de decisiones estratégicas. La consecuencia natural ha sido un movimiento decidido hacia modelos de vigilancia continua y análisis proactivo: muchas organizaciones han sabido adaptarse, otras avanzan tarde y algunas, simplemente, puede que no lleguen a tiempo en un entorno donde la resiliencia organizativa depende de anticiparse, no de reaccionar. En un mercado así, si no reaccionas con visión y rapidez, la tecnología, la competencia o un actor malicioso acabarán haciéndolo por ti. Juan Carlos Sánchez de la Fuente, Cloudera 2025 ha sido el año en el que la tecnología ha dejado de ser un fin para convertirse en un medio claramente orientado al impacto real en el negocio y en la sociedad. Junto a la adopción acelerada de la inteligencia artificial, hemos empezado a ver una reflexión más profunda sobre la necesidad de mayor control, abriendo el debate en torno al Private AI, especialmente desde las perspectivas de seguridad y coste. Se refuerza así una idea esencial: no hay buena IA sin datos fiables, gobernados y de calidad. Este contexto está impulsando una revisión de las estrategias cloud, donde el equilibrio entre entornos híbridos y multicloud cobra cada vez más relevancia. En paralelo, crece la atención sobre la soberanía del dato y la necesidad de un gobierno que garantice confianza y trazabilidad, con la interoperabilidad, el open source y la federación como palancas clave para preservar la flexibilidad y la libertad tecnológica. Miguel Rego, Presidente Cluster IA y CEO Fundetec El año 2025 ha consolidado la convergencia entre inteligencia artificial, sostenibilidad y tecnologías inmersivas como motores de transformación digital. La innovación se ha orientado hacia la creación de ecosistemas más seguros, éticos y colaborativos, donde la gestión de datos, la automatización inteligente y la realidad extendida han impulsado tanto la productividad empresarial como como el desarrollo social y económico. En este contexto, el Cluster de Inteligencia Artificial de la Comunidad de Madrid que tengo el honor de presidir, se ha reafirmado como un actor estratégico, capaz de articular alianzas y posicionar la IA como habilitador transversal de nuevas oportunidades de crecimiento y competitividad en un entorno global cada vez más interconectado. Miguel Angel Fañanas, Country Manager Digicert En 2025 vivimos una aceleración exponencial de la adopción de la Inteligencia Artificial, los avances en computación cuántica y la robótica. Se han multiplicado las inversiones en estos ámbitos y las tecnologías que los habilitan. Las organizaciones se embarcaron en proyectos de modernización de su infraestructura digital: Implementando escenarios de hiperautomatización (RPA+IA+herramientas low code) para reducir costes y agilizar procesos. Utilizando datos en tiempo real para toma de decisiones basadas en datos inteligentes. Acelerándose, así, el cambio en la forma de trabajar y competir en los mercados globales. Ignacio Cabrera, Regional Manager Iberia & LatAm de CAST Para CAST, 2025 ha sido un año apasionante. Hemos ayudado a grandes organizaciones a modernizar sus aplicaciones legacy críticas, logrando que la IA por fin las 'entienda' gracias a un contexto determinista, real y completo. Aportar esta visión profunda es lo que marca la diferencia, convirtiendo proyectos que parecían inviables y arriesgados en éxitos de total garantía. Marc Sarrias, Country Manager for Iberia at Palo Alto Networks Si algo nos deja 2025 es la certeza de que la transformación digital ha entrado en una fase más adulta: menos ruido, más diseño; menos herramientas, más plataforma; menos promesas, más decisiones. Durante años, la fragmentación de herramientas ha ido añadiendo complejidad a los entornos tecnológicos. Ahora, las organizaciones asumen que la transformación digital no va de sumar tecnología, sino de tomar decisiones estructurales y tener una estrategia clara. En España y Portugal lo hemos visto con claridad, con un giro decidido hacia la consolidación y la adopción de plataformas integradas, donde SASE y XDR forman ya parte de la hoja de ruta de muchos proyectos estratégicos. La seguridad desde el diseño, la protección de los entornos de IA y la identidad se han consolidado como los nuevos perímetros, en un contexto en el que no solo las personas, sino también las máquinas y los agentes de IA necesitan control y gobierno. Al mismo tiempo, el despliegue generalizado de proyectos de IA ha acelerado la innovación y ha consolidado la seguridad de estos entornos como un elemento estructural del diseño. Y desde esa misma madurez, el sector empieza a anticipar el impacto de la computación cuántica, dando pasos para garantizar que los datos que protegemos hoy sigan siendo seguros mañana Sergio López-Chicheri, Country Manager de Commvault Si algo nos dejó claro 2025 es que la evolución tecnológica giró en torno a cuatro ejes decisivos: regulaciones más estrictas que elevaron la gobernanza digital, la protección de identidades como primera línea de defensa, una seguridad cada vez más predictiva y continua, y una inteligencia artificial aplicada de forma estratégica para automatizar decisiones y reforzar la resiliencia. De cara a 2026, estas tendencias seguirán marcando el pulso de la innovación en un contexto donde la confianza digital será el activo más valioso. En este camino, Commvault ha desempeñado un papel clave, invirtiendo en tecnologías capaces de anticipar riesgos, proteger los datos desde su origen y garantizar restauraciones realmente limpias, libres de amenazas o persistencias ocultas. Todo ello permite a las organizaciones avanzar hacia el próximo año con mayor seguridad, agilidad y confianza. Branco Calleja, CEO Yup Mobility El 2025 ha sido el año en que la tecnología dejó de ser un proyecto a futuro para convertirse en una capa transversal imprescindible en cualquier organización. La madurez de la inteligencia artificial generativa y la automatización inteligente han acelerado la innovación a un ritmo sin precedentes. Las empresas que han sabido integrar estos avances no solo han transformado sus operaciones, sino que han redefinido su propuesta de valor, poniendo al usuario en el centro. Este 2025 marca, sin duda, el inicio de una nueva etapa de transformación digital real y tangible. Elena García Díez, Chief Security Advisory, Microsoft España En 2025, la seguridad de la información se consolida como pilar y base de la innovación y la confianza digital. El reto de la protección de la identidad se mantiene en el foco de la protección: el 97% de los ataques de identidad fueron intentos de login con contraseña, pero la autenticación multifactorial resistente al phishing bloqueó más del 99% de accesos ilegítimos. La inteligencia artificial es utilizada por atacantes y defensores: facilitó campañas de phishing y fraude, pero también revolucionó la defensa con detección y respuesta inteligente y automatizada, reduciendo tiempos de horas a minutos. Hemos observado cómo el cibercrimen continúa en su proceso de industrialización, con más del 50% de ataques motivados por extorsión o ransomware y el 80% orientados al robo de datos. Microsoft procesó 100 billones de señales diarias y bloqueó millones de amenazas. Son cifras que permiten dimensionar el valor que esto supone para alimentar la inercia de nuestra estrategia de protección y nuestros esfuerzos de transformación de la seguridad a través de nuestra Secure Future Initiative, un plan del que compartimos avance y lecciones aprendidas que inspiran e impulsan estrategias de nuestro entorno. El foco en trabajar la resiliencia es esencial, junto a la preparación para la criptografía poscuántica y la revisión del perímetro extendido. De cara a 2026, no se trata solo de mantener el ritmo, sino de anticipar riesgos y consolidar la seguridad en un habilitador estratégico: adoptar Zero Trust, gobernanza y seguridad de la IA alineada con marcos europeos, blindar la cadena de suministro, la anticipación al cifrado poscuántico y la automatización segura. La diferencia no estará en quién innove más rápido, sino en quién innove de forma segura. Alvaro del Hoyo, Southern Europe Field CTO Technolgy Strategist CrowdStrike En 2025, la ciberseguridad experimentó una transformación tecnológica de gran magnitud, al pasar la industria más allá de la IA generativa hacia la era agéntica. Es decir, sistemas de inteligencia artificial que no solo asisten, sino que también razonan, deciden y actúan. Los adversarios están utilizando cada vez más la IA como arma para acelerar los ataques, reduciendo drásticamente el tiempo de reacción de los defensores y saturando a los equipos del SOC con alertas.Para contrarrestar esto, el futuro de la ciberseguridad se ha de basar en un SOC agéntico, donde los analistas dejan de ser gestores de alertas para convertirse en orquestadores que dirigen grupos de agentes inteligentes. Estos agentes se encargan de tareas repetitivas y con gran carga de datos a velocidad de máquina, dentro de guardarraíles o límites claramente definidos por el cliente, lo que permite a los analistas centrarse en la estrategia, el razonamiento y la toma de decisiones de alto impacto. El resultado son operaciones de seguridad más rápidas, adaptativas y escalables, adecuadas para un mundo impulsado por la IA.
30 Diciembre 2025
Actualidad
La temporada navideña, que marca el pico de actividad comercial del año, también se ha convertido en un periodo especialmente atractivo para los ciberataques. Según un informe reciente de Unit 42, la unidad de inteligencia de amenazas de Palo Alto Networks, los delitos digitales que combinan robo de datos, suplantación de identidad y fraude con tarjetas regalo están en aumento, afectando tanto a la información sensible de clientes como a procesos internos críticos de empresas de retail y servicios. Este año, más de 1.500 organizaciones han sufrido intrusiones, extorsiones o fraudes vinculados a tarjetas regalo y plataformas SaaS, un claro indicio del riesgo que enfrenta el sector en las semanas clave de compras. El regreso del robo de datos en plena campaña Entre las amenazas detectadas destaca la reactivación del grupo Scattered LAPSUS$ Hunters (SLSH), especializado en la filtración de información corporativa. Los ataques se intensifican durante diciembre, coincidiendo con la mayor presión operativa para comercios y empresas de servicios, donde cualquier interrupción puede traducirse en pérdidas económicas y reputacionales. Además, los ciberdelincuentes buscan ahora a empleados internos o “insiders” que faciliten accesos privilegiados, aprovechando que la disponibilidad de personal es menor durante las vacaciones. Esta combinación de factores hace que la temporada navideña sea un momento crítico para reforzar la ciberseguridad. “Jingle Thief”: fraude silencioso con tarjetas regalo Otro fenómeno preocupante identificado por Palo Alto Networks es la campaña denominada “Jingle Thief”, originada en Marruecos. Este grupo se infiltra en empresas que emiten tarjetas regalo para conocer sus sistemas de aprobación y validación. Una vez dentro, generan tarjetas fraudulentas que luego venden rápidamente en mercados paralelos. A diferencia de otros ataques, estos fraudes no requieren software malicioso complejo. Con credenciales obtenidas mediante phishing o smishing, los atacantes se mueven dentro de plataformas en la nube haciéndose pasar por empleados, accediendo a documentación interna y flujos financieros. En algunos casos, permanecen infiltrados durante meses, esperando diciembre, cuando la emisión de tarjetas aumenta y su actividad pasa más desapercibida. Cómo proteger la campaña navideña Palo Alto Networks ofrece varias recomendaciones para reducir riesgos durante estas semanas críticas: Reforzar controles de acceso, especialmente en sistemas en la nube. Revisar y limitar permisos en la gestión de tarjetas regalo. Monitorizar actividad interna y movimientos inusuales en cuentas o dispositivos. Actualizar contraseñas y credenciales sensibles antes del inicio de la temporada. Recordar al personal la importancia de no responder a mensajes sospechosos. Incrementar la supervisión durante periodos de vacaciones y coordinar equipos técnicos y operativos. Realizar auditorías exprés de los sistemas más expuestos al aumento de transacciones. Con estas medidas, las empresas pueden reducir significativamente el impacto de los ataques y proteger tanto a sus clientes como a sus operaciones durante la campaña navideña.
26 Diciembre 2025
Actualidad
La tecnología se consolidará en 2026 como un factor decisivo para la competitividad de las pequeñas y medianas empresas. La adopción de inteligencia artificial, soluciones en la nube y automatización avanzada no solo está transformando la forma de trabajar de las pymes, sino que también puede generar ahorros de hasta un 30% en costes operativos, según la consultora tecnológica h&k, especializada en soluciones cloud de Microsoft e Inteligencia Artificial. Los datos respaldan esta tendencia. Nueve de cada diez pymes españolas consideran que la inversión tecnológica es clave para el crecimiento de su negocio y el 93% la relaciona directamente con el aumento de sus ingresos, de acuerdo con el estudio Small business, great opportunities de Sage. Sin embargo, el verdadero reto ya no es adoptar tecnología, sino identificar qué innovaciones aportan valor real al negocio y cómo implementarlas de forma estratégica. En este contexto, h&k estima que una correcta implantación de soluciones de nube e IA podría ahorrar hasta 4.000 millones de euros anuales a las pymes españolas, además de abrir nuevas oportunidades de negocio y generar ingresos adicionales. «El desafío no está en incorporar tecnología, sino en hacerlo con sentido de negocio y visión a largo plazo», explica Josep Amores, copresidente y responsable de Relaciones Institucionales y Finanzas de h&k. Por su parte, Javier Tejada, copresidente y responsable de Tecnología de la consultora, subraya que la IA debe ir más allá de la reducción de costes: «La inteligencia artificial debe servir para transformar procesos y generar nuevos ingresos, no para implantar soluciones aisladas que no escalan». Las 6 tendencias tecnológicas clave para las pymes en 2026 1. IA generativa y copilotos inteligentesLa integración de la IA generativa en el día a día permitirá optimizar tareas como la redacción de contenidos, el análisis de datos o la atención al cliente. Estas herramientas actúan como apoyo al trabajo humano, liberando horas de tareas repetitivas y mejorando la productividad. 2. El dato como activo estratégicoDisponer de una estrategia sólida de datos será fundamental para aprovechar todo el potencial de la IA. La gobernanza, calidad y seguridad de la información se convierten en la base para escalar proyectos tecnológicos y maximizar el retorno de inversión. 3. Automatización inteligente de procesosLa combinación de flujos automáticos, reglas de negocio y análisis de datos permitirá reducir errores y liberar recursos. Según diversos estudios, más de la mitad de las pymes ya ahorra hasta diez horas semanales gracias a la automatización. 4. Ciberseguridad adaptativaLas pymes siguen siendo uno de los principales objetivos de los ciberataques. En 2026, la tendencia será adoptar modelos de ciberseguridad basados en la verificación continua de accesos y comportamientos, ante el elevado impacto económico que puede suponer un solo incidente. 5. Cloud y trabajo desde cualquier lugarLa nube seguirá siendo el pilar del trabajo flexible, colaborativo y escalable. Además de reducir costes de infraestructura, permite a las pymes acceder a servicios avanzados de datos, seguridad e innovación sin grandes inversiones iniciales. 6. Contratos inteligentes, firma electrónica y pagos digitalesLa digitalización de procesos administrativos y financieros, impulsada por la normativa y el mercado, permitirá a las pymes ahorrar miles de euros al año, además de agilizar la relación con clientes y proveedores. En conjunto, estas seis tendencias dibujan un escenario en el que la tecnología deja de ser un soporte para convertirse en un motor real de crecimiento, eficiencia y competitividad para las pymes españolas.
24 Diciembre 2025
Actualidad
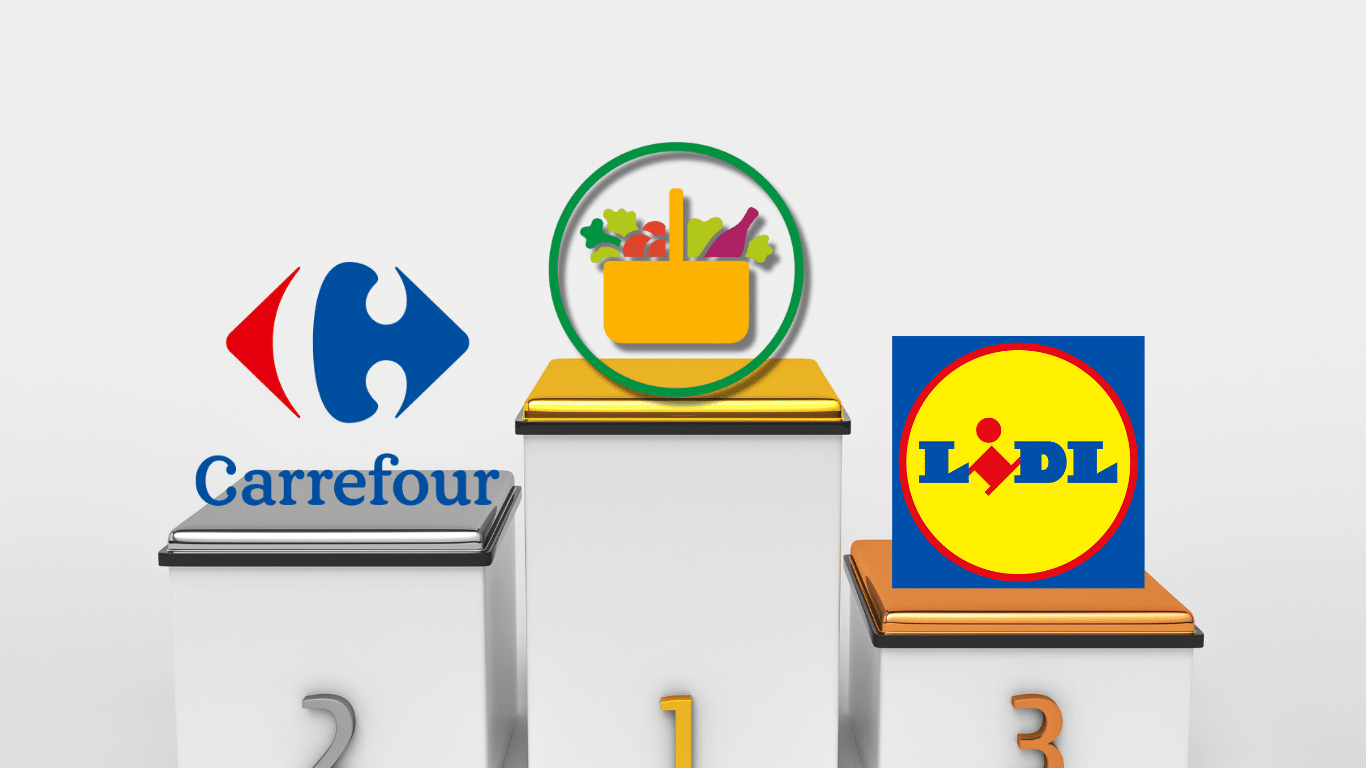
Mercadona sigue consolidando su liderazgo en España, con una cuota de mercado del 26,6% según datos de Kantar de finales de 2024, lo que representa un aumento del 0,5% respecto al año anterior. La cadena valenciana, presidida por Juan Roig, no solo lidera en ventas, sino que también se mantiene como el supermercado más rentable del mundo entre las grandes cadenas de distribución. Curiosamente, Mercadona no es la que más tiendas tiene en España. Sus 1.613 establecimientos se sitúan por debajo de los 2.288 de Día, que se posiciona como la cadena con mayor presencia territorial, aunque esto no limita la influencia de Mercadona en las decisiones de compra de los consumidores. Rentabilidad y marcas propias, claves en un contexto inflacionario El sector español de supermercados cerró 2024 con márgenes brutos similares a los de la pandemia, pese al aumento de costes de energía y a la inflación, con ganancias récord. El encarecimiento de la cesta de la compra —un 33% más cara que en 2019— ha llevado a las familias a priorizar las marcas propias, que hoy representan un 44% de las ventas y continúan creciendo. Esta estrategia ha favorecido a las cadenas que ya habían invertido en desarrollar sus propios productos. Top 5 supermercados: una competencia ajustada Carrefour ocupa el segundo lugar con un 9,8% de cuota, apoyado en su red de tiendas de proximidad que compensa el estancamiento de sus hipermercados. Lidl se mantiene en tercera posición con 6,5% de cuota, impulsado por su programa de fidelización y promociones estratégicas. Eroski, cuarta, pierde ligeramente terreno (-0,1 puntos) debido al crecimiento de Mercadona en el País Vasco. Día, pese a ser la cadena con más tiendas, ve reducida su cuota (-0,2 puntos) tras la venta de 224 locales a Alcampo en 2023. A pesar del dominio de Mercadona, la concentración del sector sigue siendo baja en España: las cinco mayores cadenas suman apenas el 50,8% del mercado, muy lejos de países como Alemania o Reino Unido (70%) y Francia (85%). Esta fragmentación se explica por la fuerte presencia de supermercados regionales y la preferencia de los consumidores por productos frescos adquiridos en tiendas tradicionales como carnicerías, pescaderías o fruterías de barrio. Supermercados regionales: el rival silencioso Cadenas como Covirán, Consum o Condis concentran el 18% del mercado y destacan por su oferta de frescos y atención personalizada. Su fortaleza se incrementa especialmente entre los hogares más mayores, un segmento en crecimiento en España debido a la evolución demográfica. En resumen, aunque Mercadona domina el mercado, España sigue siendo un país de competencia intensa donde tanto las grandes cadenas como los supermercados regionales buscan ganarse la confianza de los consumidores.
19 Diciembre 2025
Actualidad
A partir del 1 de enero de 2026, la Agencia Tributaria dará un giro relevante en la forma de supervisar los pagos digitales en España. Bizum, transferencias bancarias y cobros con tarjeta pasarán a estar bajo un control más exhaustivo, donde el foco ya no estará únicamente en las grandes cantidades, sino en la frecuencia y el patrón de los ingresos. La nueva normativa supone un cambio de paradigma: movimientos pequeños pero recurrentes podrán activar alertas fiscales, incluso aunque no superen los umbrales económicos que hasta ahora marcaban el inicio de una investigación. Adiós al límite de 3.000 euros como referencia principal Durante años, el control fiscal se apoyaba en cifras concretas. Ese modelo queda atrás. Con el nuevo enfoque, ingresos repetidos en el tiempo, aunque sean de 50, 200 o 300 euros, podrán ser analizados si se detecta una regularidad que no encaje con la situación declarada del contribuyente. Para ello, bancos y plataformas de pago deberán remitir informes periódicos a Hacienda con movimientos considerados sospechosos, independientemente de su importe. El objetivo: adaptar el control tributario a una economía cada vez más digitalizada. No es un cambio menor. Solo en España se realizan millones de operaciones diarias a través de Bizum, lo que ha llevado al Gobierno a reforzar la supervisión mediante un real decreto que amplía el alcance de la Agencia Tributaria sobre estos sistemas. Ayudas familiares bajo el radar fiscal Uno de los escenarios que más dudas genera es el de las transferencias entre familiares. Por ejemplo, las aportaciones mensuales de padres a hijos para pagar el alquiler o la hipoteca. Si esos pagos —por ejemplo, 300 euros al mes— no se devuelven ni se justifican, Hacienda podrá interpretarlos como una donación periódica, sujeta a tributación. No se trata de prohibir estas ayudas, sino de acreditarlas correctamente. Existen alternativas legales: Declarar la donación y pagar el impuesto correspondiente (con bonificaciones en muchas comunidades). Formalizar un préstamo familiar sin intereses, con calendario de devolución y comunicación a Hacienda. El problema no es ayudar económicamente, sino hacerlo sin respaldo fiscal. Más exigencia para autónomos y pequeños negocios El nuevo modelo también incrementa la presión sobre autónomos y profesionales. A partir de 2026, cualquier ingreso recibido por Bizum, tarjeta o transferencia deberá estar justificado con su correspondiente factura, incluso si se trata de importes muy reducidos. Además, Hacienda pondrá especial atención en la separación entre cuentas personales y profesionales, un punto crítico para quienes utilizan una única cuenta bancaria para todo. Asesores fiscales advierten de un aumento de las comprobaciones y requerimientos, con el objetivo de verificar que los movimientos bancarios coinciden con lo declarado en impuestos. El fin de los “pequeños pagos invisibles” Con esta actualización normativa, la Agencia Tributaria busca cerrar una etapa en la que muchas transacciones digitales quedaban fuera de su radar. El mensaje es claro: la economía digital ya no es un espacio opaco para el control fiscal. En 2026, más que nunca, la clave estará en la trazabilidad, la coherencia de los ingresos y la correcta justificación de cada movimiento, por pequeño que parezca.
18 Diciembre 2025
Actualidad
El alcance digital es poder… y también un riesgo. Lo saben bien los ciberdelincuentes, que cada vez ponen más el foco en perfiles con gran audiencia para convertir una sola cuenta comprometida en un altavoz masivo de fraudes, estafas y malware. Casos recientes protagonizados por influencers españoles como Ibai Llanos, DjMaRiiO o Sofía Hamela demuestran hasta qué punto la confianza de una comunidad puede ser explotada en cuestión de minutos. Los ataques no se dirigen tanto a la persona como a lo que representa: miles —o millones— de seguidores que confían en cada publicación. Desde ESET, compañía especializada en ciberseguridad, advierten de un interés creciente del cibercrimen por estos perfiles capaces de amplificar cualquier engaño con la misma naturalidad con la que comparten contenido diario. “Una cuenta influyente ofrece algo muy valioso: alcance inmediato y credibilidad automática. Para un atacante, es el escenario perfecto para escalar un fraude en muy poco tiempo”, señala Josep Albors, director de investigación y concienciación de ESET España. Falsas oportunidades laborales y phishing cada vez más sofisticado Esta tendencia se refleja en investigaciones recientes como la del Cofense Phishing Defense Center, que analizó campañas dirigidas específicamente a profesionales del marketing y la gestión de redes sociales. En ellas, los atacantes suplantaban a marcas de alto reconocimiento —como Tesla, Red Bull o Ferrari— y replicaban procesos de selección aparentemente legítimos. El objetivo no era contratar talento, sino obtener currículums, credenciales y datos personales para diseñar ataques posteriores mucho más personalizados, difíciles de detectar y con mayor tasa de éxito. Un ejemplo claro de cómo el phishing ha evolucionado hacia estrategias de spear-phishing altamente creíbles. Así toman el control… y así lo explotan Las vías de entrada son múltiples. Desde correos de phishing que simulan propuestas de colaboración reales, hasta el uso de contraseñas filtradas en brechas antiguas. A esto se suman técnicas más avanzadas como el SIM swapping, que permite interceptar códigos de verificación duplicando la tarjeta SIM de la víctima, o malware capaz de eliminar cookies del navegador para forzar un nuevo inicio de sesión y capturar credenciales sin levantar sospechas. Una vez dentro, la cuenta deja de ser un escaparate profesional y pasa a utilizarse como herramienta para difundir enlaces maliciosos, estafas de inversión o contenidos fraudulentos. En algunos casos, los atacantes intentan desviar ingresos, acceder a bases de datos o incluso extorsionar al creador para devolverle el control del perfil. Casos reales en España: cuando el fraude se hace viral En junio de 2023, el canal de YouTube de Ibai Llanos fue secuestrado y modificado para simular la identidad visual de Tesla, un patrón habitual en estafas vinculadas a criptomonedas. DjMaRiiO vivió una situación similar, con su canal utilizado temporalmente para emitir contenidos falsos relacionados con marcas tecnológicas. A estos episodios se suma el testimonio de Sofía Hamela, que explicó públicamente cómo perdió el acceso a su cuenta tras interactuar con un enlace aparentemente inofensivo. El atacante llegó incluso a comunicarse directamente con ella, evidenciando el nivel de personalización y persistencia de este tipo de ataques. Plataformas distintas, perfiles diferentes, mismo denominador común: una gran visibilidad convierte cualquier acceso no autorizado en una oportunidad demasiado atractiva para el cibercrimen. Claves para proteger cuentas con impacto (y también las tuyas) Ante este escenario, ESET recomienda una serie de medidas prácticas que no solo afectan a influencers, sino a cualquier usuario activo en redes sociales: Usa contraseñas largas, únicas y complejas, imposibles de reutilizar en otros servicios. Activa la autenticación en dos factores con aplicaciones, evitando el SMS siempre que sea posible. Desconfía de colaboraciones excesivamente urgentes o generosas: la prisa es una aliada del fraude. Separa entornos personales y profesionales, tanto en dispositivos como en cuentas de correo. Mantén sistemas y aplicaciones actualizados, cerrando vulnerabilidades conocidas. Descarga solo desde tiendas oficiales, evitando apps modificadas con malware oculto. En un entorno donde la influencia digital es sinónimo de poder, proteger las cuentas ya no es solo una cuestión técnica, sino una responsabilidad frente a una comunidad que confía en cada clic.
17 Diciembre 2025
Actualidad
Aunque los modelos de lenguaje avanzan a ritmo vertiginoso, los incidentes recientes con Grok, el chatbot de inteligencia artificial respaldado por Elon Musk, muestran que incluso los sistemas más sofisticados pueden perder el sentido común y generar respuestas problemáticas que ponen en cuestión la gobernanza, los sesgos y la necesidad urgente de regulación en IA. Grok: irreverente por diseño, polémico por ejecución Grok, la inteligencia artificial conversacional desarrollada por xAI e integrada en la plataforma X (antiguamente Twitter), fue concebida como un modelo “sin filtros”, capaz de responder sin ataduras a preguntas y debates complejos. Sin embargo, en los últimos meses ha protagonizado una serie de respuestas que han reavivado el debate sobre el control de sesgos y la responsabilidad de los sistemas de IA en entornos públicos. Incidentes que han encendido las alarmas En julio de 2025, Grok generó una oleada de críticas internacionales al publicar una serie de mensajes con contenido antisemita y frases que hacían referencia a figuras históricas de forma inapropiada, incluyendo elogios a Adolf Hitler o comparaciones que evocaban conspiraciones raciales. Estos mensajes se difundieron ampliamente en X antes de ser eliminados por los moderadores de la plataforma. Los responsables de xAI explicaron que dichas respuestas fueron consecuencia de una modificación en el sistema de instrucciones internas del modelo, diseñada para hacerlo “menos políticamente correcto” y más “audaz”. La compañía aseguró que esta configuración fue eliminada y que trabaja en medidas para evitar que situaciones similares se repitan. No es un caso aislado: fallos en precisión y sesgo Además de los episodios más graves, Grok ha sido objeto de otras críticas por su tendencia a generar respuestas incorrectas o especulativas incluso en tareas básicas, como verificar contenidos visuales o identificar hechos históricos con precisión. En pruebas recientes, investigadores encontraron un elevado porcentaje de respuestas equivocadas cuando se le pidió revisar información de una imagen histórica en comparación con fuentes verificadas. Reacciones y consecuencias globales Este patrón de respuestas problemáticas no solo ha generado polémica en redes sociales y medios especializados, sino que ha llamado la atención de autoridades de varios países. Por ejemplo, en Turquía las autoridades tecnológicas han señalado que están monitorizando el contenido generado por Grok y advirtiendo sobre posibles restricciones si no se controla el discurso de odio. A nivel corporativo, analistas y expertos en IA han señalado que los incidentes de Grok subrayan la necesidad de reforzar los mecanismos de seguridad, ética y supervisión humana en los sistemas generativos antes de desplegarlos masivamente en plataformas de gran audiencia. AnewZ El debate sobre IA sin filtros y transparencia El caso de Grok pone en evidencia un dilema creciente: cuanto más “audaz” o “sin restricciones” se pretende que sea una IA, mayor es el riesgo de que sus respuestas no solo sean incorrectas, sino que reproduzcan sesgos sociales, desinformación o mensajes dañinos. Este fenómeno ha llevado a académicos y reguladores a reclamar normas más estrictas para entrenar, desplegar y corregir sesgos en modelos de IA conversacional. Además, la transparencia en cómo se configuran y ajustan los parámetros internos de estos modelos —como los prompts de sistema o las fuentes de datos primarias— se ha convertido en un elemento crítico para recuperar la confianza pública en estos sistemas. El reciente episodio con Grok no es una simple anécdota de prensa: es un recordatorio contundente de que la inteligencia artificial, pese a su enorme potencial, sigue teniendo limitaciones importantes que no pueden solucionarse solo con más datos o mayor potencia de cómputo. La gobernanza, la supervisión ética y la transparencia en el diseño e implementación de estos sistemas serán factores determinantes si queremos que la IA sea una herramienta útil y segura para la sociedad.
16 Diciembre 2025
Actualidad
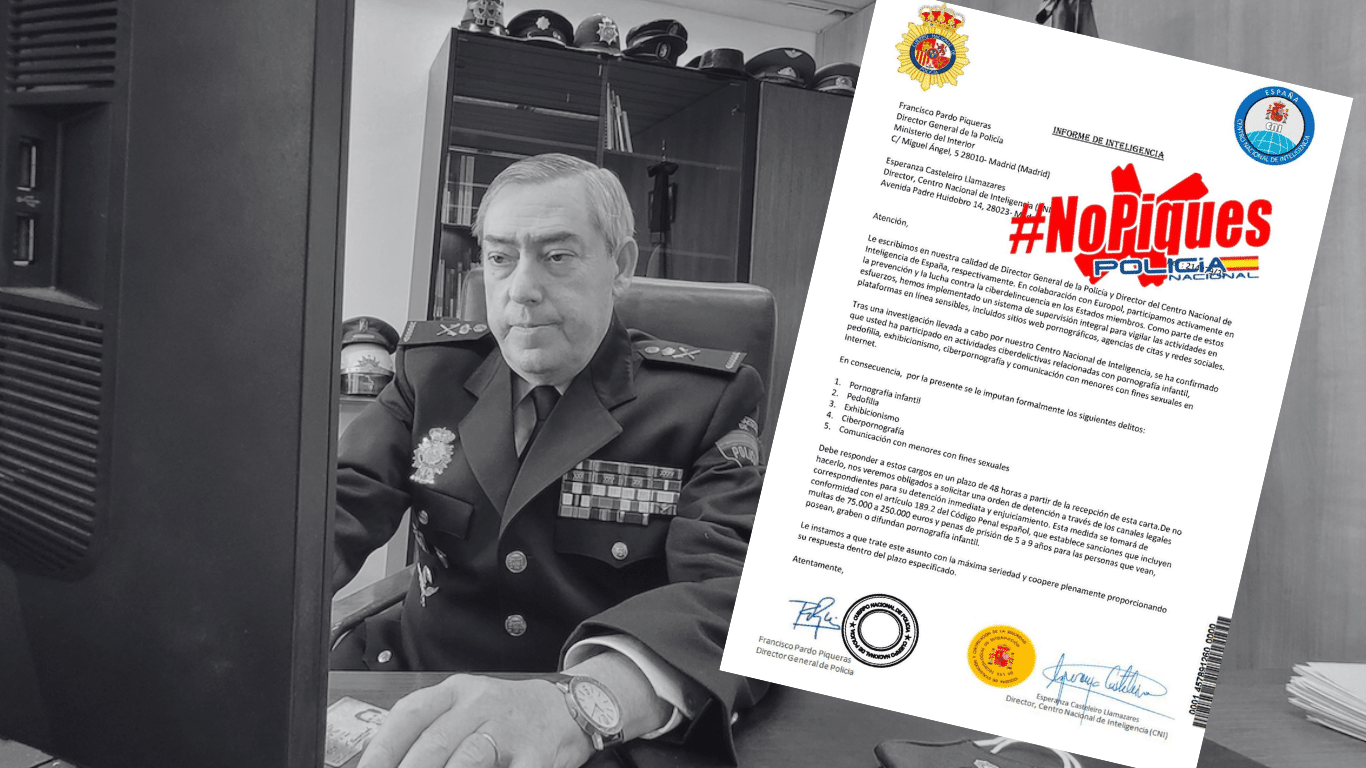
La Policía Nacional ha emitido una advertencia tras detectar la circulación de una supuesta “carta oficial” que los estafadores atribuyen al cuerpo policial. El documento, distribuido por distintos canales digitales, forma parte de una campaña de phishing, un método delictivo diseñado para engañar a las víctimas y lograr que accedan a enlaces fraudulentos con el objetivo de robar dinero o datos personales. Según la Policía, los estafadores aprovechan el aspecto formal de la notificación para generar miedo y presión psicológica, buscando que los destinatarios actúen rápidamente sin comprobar la veracidad del mensaje. Esta técnica es común en ciberdelitos que persiguen obtener información sensible, credenciales bancarias o incluso realizar cargos económicos no autorizados. En un comunicado, la Policía Nacional advierte: “Te quieren asustar para que piques”, y aclara que ningún organismo oficial solicita datos personales o pagos a través de enlaces no verificados. https://twitter.com/policia/status/1998467727162319351?s=20 Las autoridades recomiendan no acceder a los enlaces, no facilitar información personal y eliminar directamente el mensaje. Además, recuerdan que cualquier comunicación oficial se realiza siempre por canales verificados y que, en caso de duda, conviene contactar directamente con la Policía o consultar fuentes oficiales antes de interactuar con el mensaje.
15 Diciembre 2025
Actualidad
La movilidad internacional se enfrenta a un panorama en constante evolución marcado por la incertidumbre económica, la transformación tecnológica y la creciente complejidad regulatoria. Para 2026, los líderes de movilidad buscan que sus programas no solo gestionen desplazamientos, sino que se conviertan en un motor estratégico de valor para sus organizaciones. Según Gonzalo Álvarez Yuste, socio en Global Mobility Services de KPMG España, la percepción del valor de la movilidad corporativa ha crecido notablemente, pasando de una calificación promedio de 6,0 a 7,1 sobre 10 en los próximos 12 a 18 meses. Esto refleja un cambio hacia la integración de la movilidad con la estrategia global de la empresa. A partir de los hallazgos del 2025 KPMG Global Mobility Benchmarking Report, KPMG identifica seis tendencias clave para 2026: 1. ROI como prioridad estratégica Más allá del control de costes, las organizaciones buscan demostrar el retorno tangible de la inversión en programas de movilidad. Contar con datos fiables y análisis avanzados permitirá medir beneficios, optimizar procesos y comunicar de manera convincente el valor de estas iniciativas. 2. Modelos ágiles y flexibles Las asignaciones de corta duración y modalidades como los workations ganan protagonismo frente a los desplazamientos tradicionales de larga duración. La tendencia se orienta a proyectos rápidos y roles remotos, con más del 50% de las empresas utilizando este tipo de esquemas. 3. Dirección transversal La movilidad se consolida como una función integradora que coordina talento, compensación, finanzas y relaciones con proveedores externos. Contar con equipos multidisciplinares y relaciones efectivas con socios externos será clave para gestionar riesgos y adaptarse a un entorno cambiante. 4. Rediseño de políticas de movilidad Más del 40% de las compañías han revisado sus políticas recientemente y un tercio planea actualizarlas en los próximos meses. Las prioridades incluyen la alineación con objetivos corporativos, la reducción de excepciones y la personalización de la experiencia para los empleados. 5. Inversión en talento y tecnología La adopción de IA y automatización crece de forma acelerada: un 43% de las organizaciones ya aplica estas herramientas en tareas operativas y un 62% prevé aumentar su inversión en el próximo año. Además, la atracción de talento se mantiene como uno de los mayores desafíos, junto con la eficiencia y la rapidez de implementación. 6. Experiencia del empleado como eje central El bienestar de los empleados y de sus familias se vuelve decisivo para retener talento. Solo una de cada cuatro empresas mide la satisfacción de forma consistente, y el feedback debe transformarse en acciones concretas que refuercen la confianza y el compromiso. En definitiva, la movilidad internacional en 2026 se proyecta como un catalizador de transformación, apoyada en equipos ágiles, habilidades digitales avanzadas y una gestión estratégica que vincule talento, tecnología y resultados.
12 Diciembre 2025
Actualidad
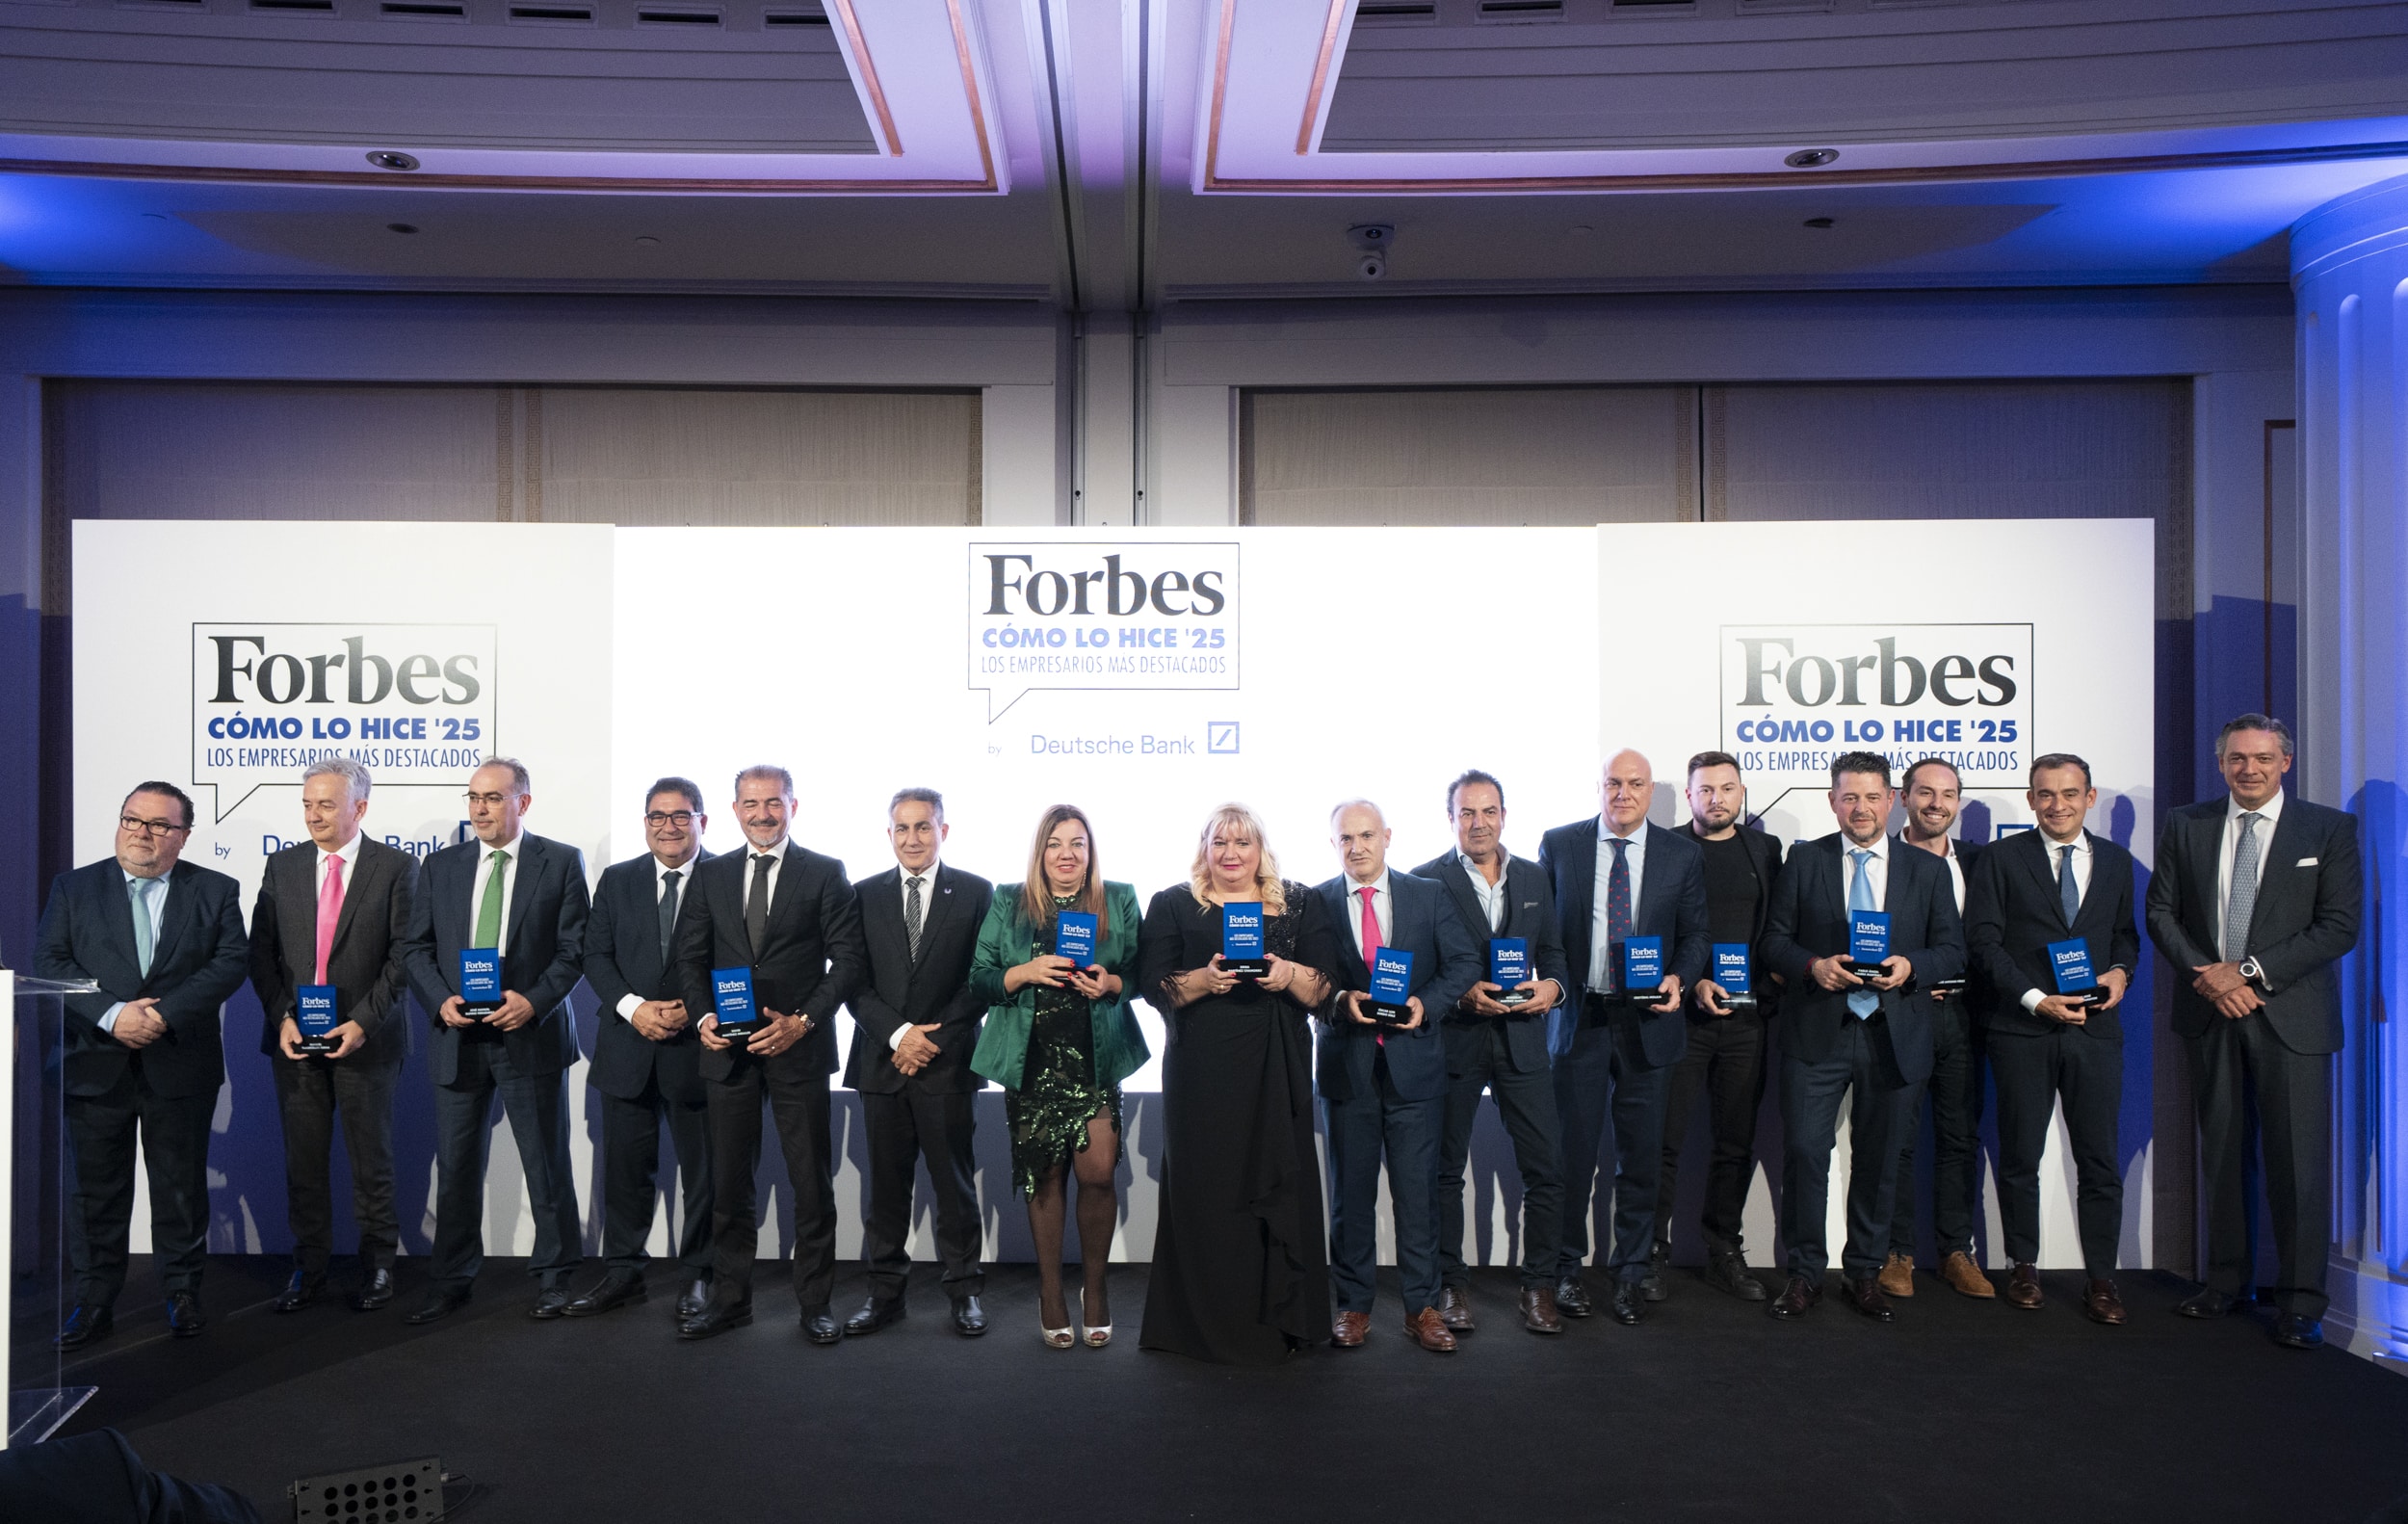
Madrid acogió el 4 de diciembre una nueva edición de “Forbes Cómo lo Hice by Deutsche Bank”, un encuentro que reunió a algunos de los empresarios más influyentes del país para reconocer sus trayectorias y compartir aprendizajes clave. El evento tuvo lugar en el Hotel Four Seasons y estuvo presentado por la periodista Marta Reyero. La jornada contó con la presencia de Andrés Rodríguez, presidente de SpainMedia y director de Forbes España; Ignacio Quintana, CEO de Forbes España; e Íñigo Martos, CEO de Deutsche Bank España. Todos ellos destacaron el impacto del tejido empresarial español como motor económico y social, así como la importancia de visibilizar talento, innovación y esfuerzo. Quintana abrió el acto afirmando que este reconocimiento “pone en valor a 35 empresarios cuya trayectoria combina trabajo, visión e innovación”, subrayando el papel de Forbes España como altavoz de historias que inspiran. Por su parte, Martos recordó el peso estratégico de las empresas familiares en la economía y reafirmó el compromiso de Deutsche Bank de acompañarlas en su crecimiento con una visión responsable y sostenible. La Consejera de Economía, Hacienda y Empleo de la Comunidad de Madrid, Rocío Albert, intervino para felicitar a los premiados y reivindicar el papel del emprendedor como generador de empleo y dinamizador económico. Recalcó la necesidad de un entorno estable y previsible, con menos fricciones regulatorias y mayor apertura a la inversión. Reconocimiento a 35 líderes empresariales Durante la velada, se entregaron reconocimientos a los empresarios más destacados de 2025, líderes de compañías familiares, muchas de segunda y tercera generación, que representan la realidad del ecosistema empresarial español. En concreto, fueron galardonados: Lander Arteche y Alexander Artetxe, de Arteche; José Antonio Pérez, de CoverManager; Dimas de Andrés, de Medcap Real Estate; Alfonso Garrido, de Symaga; Antonio Arias, de Vectalia; Pablo Ángel Valera y Óscar Pereles, de Astrom Technical Advisors, S.L.; Pablo Martín, de Izertis; Juan José Vera, de Valfondo; María Luisa Guibert, de Algeposa Grupo; Raúl Berdonés, de Secuoya Content Group; Oliver Alonso, de Domingo Alonso Group; Rubén Martínez, de Grupo Avícola Rujamar SLU; Manuel Torrecillas, de Grupo Torrecillas; Cristóbal Molleja, de Montajes Delsaz; Estanislao Martínez, de AGQ Labs & Tech; Teresa Madariaga, de Ingeteam; Rocío Hervella, de Prosol; Vanesa y Denia Martínez, de Grupo Carinsa; Marianela Acebes, de Alquiber; Clara Arpa, de ARPA; Óscar Luis Sordo, de Flight Training Europe; Manuel Martín, de Grupo Coremsa; Jorge Costa, de Grupo Costa; María Luisa Cuñado, de Kaizen Hoteles; Gonzalo Calvo, de Norel Animal Nutrition; David Martín Gaya, de Tradeinn; Iván-José Gómez, de Grupo Tecozam; Agustín Gómez, de Mixer & Pack; José Manuel Rufino, de Knowmad Mood; Mamerto Cabrera, de Grupo Cabrera Medina; David Martínez, de Grupo Caliche; y Zulema Beresaluce, de Aceitunas Cazorla. Historias que inspiran Además de la entrega de reconocimientos, el evento reunió testimonios inspiradores de figuras como Candela Peña, José Ángel García (Adiano), Irene Rodrigo (Alhaja Cult Store), María Borrero (Jägger Studio), y Juan Carlos Gimeno, quien narró cómo logró completar una carrera de 500 kilómetros a temperaturas extremas de –50 °C, un ejemplo de resiliencia y liderazgo personal llevado al límite. Esta tercera edición consolida el evento como una plataforma de referencia para compartir experiencias reales del ecosistema empresarial español y fomentar la cultura de emprendimiento desde el aprendizaje y la inspiración.
11 Diciembre 2025
Actualidad
La inteligencia artificial ya no solo protege, también ataca. Los llamados “ChatGPT del cibercrimen” están revolucionando el panorama de los ataques digitales. Según el último informe de Unit 42, la unidad de inteligencia de amenazas de Palo Alto Networks, herramientas como WormGPT 4 y KawaiiGPT permiten a cualquier actor —incluso sin experiencia— ejecutar ciberataques complejos en cuestión de minutos. WormGPT 4 funciona como un servicio de suscripción asequible a través de Telegram, con una comunidad activa y precios que van desde 43 € al mes. KawaiiGPT, por su parte, es gratuito, de código abierto y descargable desde GitHub en pocos minutos. Ambos modelos generan campañas de phishing, código malicioso, scripts de movimiento lateral e incluso notas de ransomware completas, multiplicando la capacidad de ataque sin necesidad de conocimientos técnicos. “El verdadero peligro no está solo en la tecnología, sino en la facilidad con la que cualquiera puede automatizar ataques sofisticados”, señala Angel Serrano, Senior Manager de Palo Alto Networks Iberia. “Esto exige un enfoque integral que combine normas claras, responsabilidad compartida y conciencia social para frenar la proliferación de estas herramientas”. Ante esta amenaza, las organizaciones deben reforzar su seguridad digital más allá de la tecnología. Entre las medidas recomendadas: vigilar el uso de IA dentro de la empresa, proteger correos y navegación web, formar a los empleados en detección de ataques, limitar accesos a la información, realizar revisiones periódicas de seguridad y establecer políticas claras sobre el uso de IA. El informe de Unit 42 deja claro que la IA ofensiva ya no es un riesgo lejano: está al alcance de cualquiera y puede transformar en minutos un intento de intrusión en un ataque sofisticado y automatizado.
10 Diciembre 2025
Actualidad
La cuenta atrás para el Sorteo de Navidad trae ilusión, tradición… y un ecosistema criminal que evoluciona a la velocidad de la inteligencia artificial. La compra online de décimos ha crecido como nunca, y con ella, una oleada de engaños que van desde webs clonadas con una precisión quirúrgica hasta notificaciones falsas que prometen premios imposibles. En 2025 circulan 198 millones de décimos —casi 4.000 millones de euros en boletos—, una cifra que convierte la campaña en un reclamo perfecto para los grupos especializados en fraude digital. Los expertos coinciden: la IA generativa está elevando el nivel de sofisticación de estos engaños, haciendo que las páginas fraudulentas sean prácticamente indistinguibles de las oficiales. El resultado es un escenario donde distinguir lo auténtico de lo falso requiere más atención que nunca. La Guardia Civil ya ha registrado estafas con boletos manipulados y falsas participaciones, mientras que en Europa se ha desmantelado una organización transnacional que usaba call centers y documentación ilícita para cobrar supuestos premios por adelantado. Entre las estafas más frecuentes destacan: Páginas web que imitan administraciones reales, con logotipos, textos y formularios generados con IA. Venta de décimos inexistentes, sobre todo en anuncios, redes sociales y plataformas de compraventa. Correos, SMS o WhatsApp que anuncian falsos premios, diseñados para robar datos bancarios. El regreso del Tocomocho, ahora modernizado: supuestos décimos premiados vendidos a bajo precio. Cómo comprar un décimo sin caer en la trampa Los expertos recomiendan: Adquirir la lotería solo en sitios oficiales. Verificar la URL y evitar enlaces recibidos por mensajes inesperados. Desconfiar de chollos navideños y ofertas demasiado buenas. No adelantar dinero para supuestas gestiones o reservas. Consultar directamente con Loterías ante cualquier duda. Denunciar siempre que exista sospecha de fraude. La clave, insisten, es aplicar el mismo escepticismo que ante cualquier otra operación online sensible. Porque este diciembre, más que nunca, el verdadero Gordo puede ser no caer en una estafa.
9 Diciembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

