Actualidad
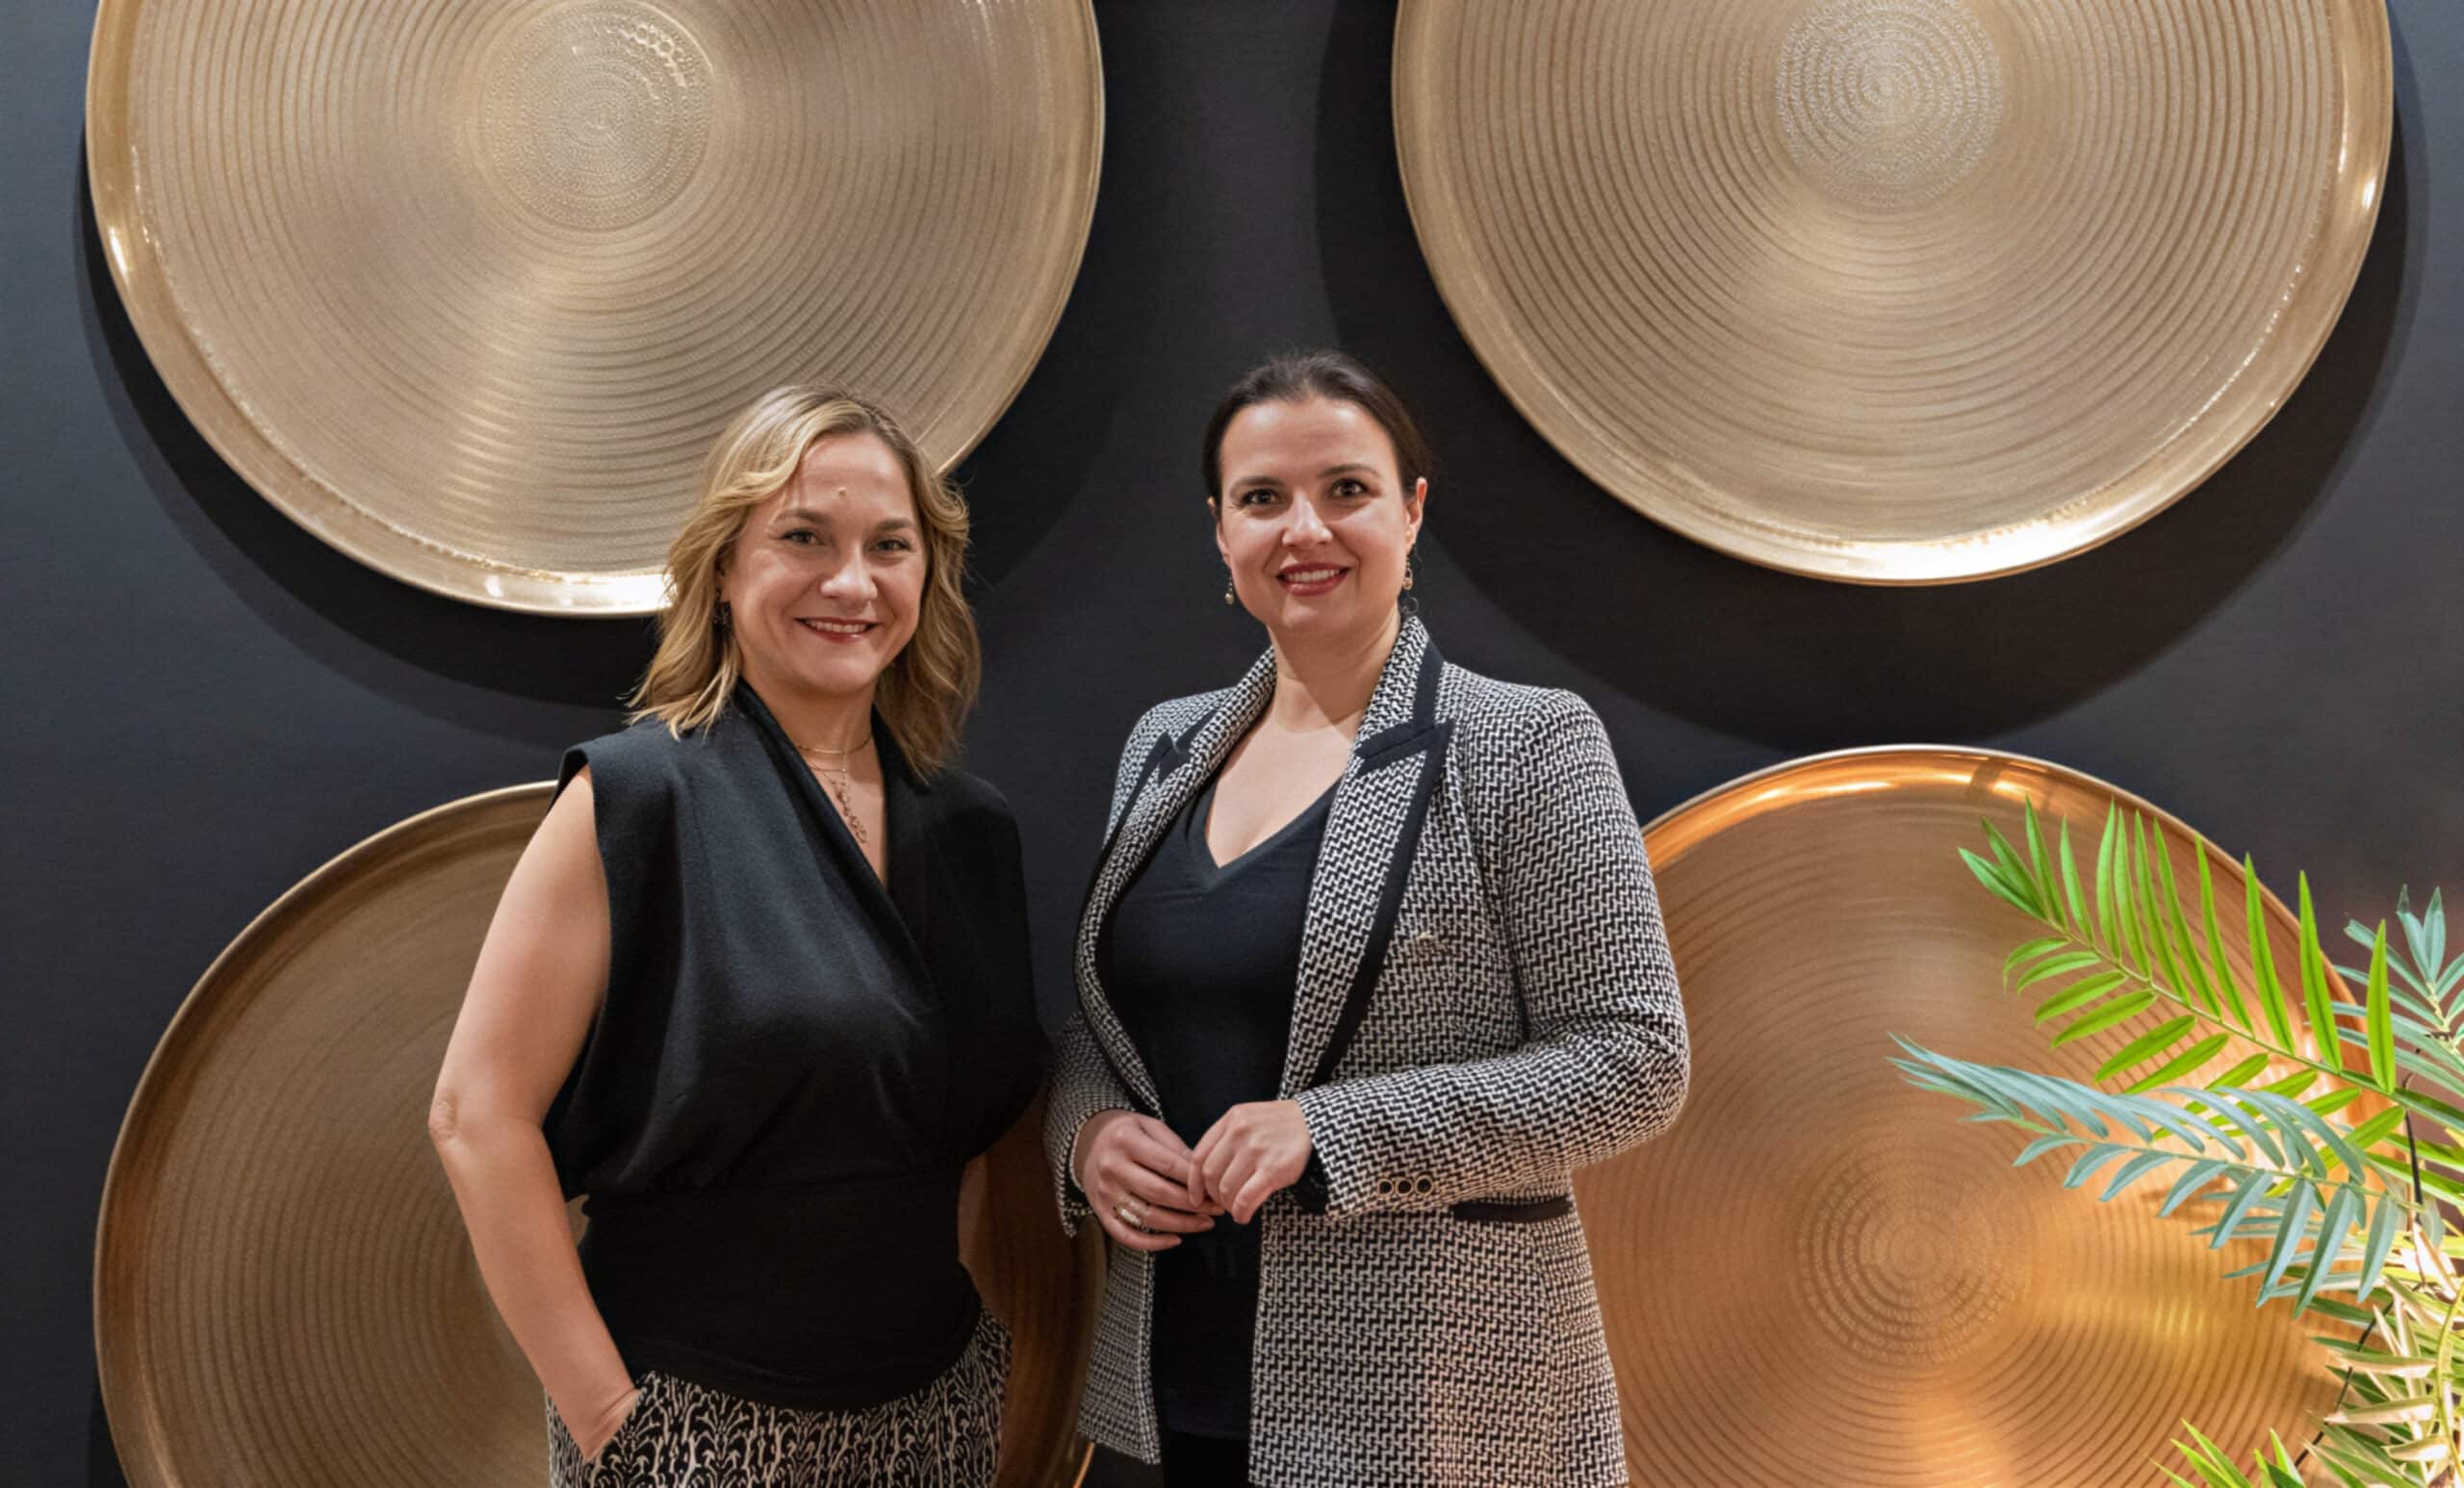
Mayte Valverde, presidenta de Women in Banking y directora académica del programa HR Business & Tech en The Valley, entrevista a Susana Gómez CEO en Origami Soluciones, Directora ejecutiva BNI Galicia & Directora nacional Corporate Connections España, con motivo de la serie “El futuro del trabajo”. Susana Gómez combina una sólida formación como doctora en ingeniería informática con una trayectoria diversa como docente, emprendedora y directiva. Además de liderar proyectos tecnológicos y de innovación, hoy impulsa el crecimiento de empresas y profesionales desde su rol como Directora Ejecutiva de BNI Galicia y Directora Nacional de Corporate Connections España, dos ecosistemas internacionales donde la confianza y la colaboración son palancas clave para el desarrollo de negocio. Con ella hablamos sobre el futuro del trabajo, el papel de la tecnología en la creación de oportunidades y por qué, en un mundo cada vez más automatizado, las conexiones humanas siguen marcando la diferencia. Mayte Valverde: Susana, lideras ecosistemas empresariales donde el crecimiento depende de cómo las personas se conectan y colaboran entre sí. En el último informe del World Economic Forum sobre el Futuro del Empleo señala que las habilidades humanas, como la colaboración, la influencia y la construcción de confianza, serán cada vez más críticas. Desde tu experiencia, ¿por qué las relaciones siguen siendo un pilar tan determinante para el crecimiento profesional y de negocio en un mundo cada vez más tecnológico? Susana Gómez: En un entorno donde la automatización y la inteligencia artificial transforman procesos, lo que no cambia es el factor humano. Las decisiones, las oportunidades y la confianza siguen ocurriendo entre personas. La tecnología acelera, democratiza y optimiza, pero no puede reemplazar el juicio, la empatía ni la confianza que se construyen solo a través de relaciones humanas profundas. Las relaciones no son lo “blando”, son una estrategia de negocio consciente. Las organizaciones que entienden que una conexión genuina con otro profesional, y aquí no hablamos del simple intercambio de contactos, puede generar oportunidades reales, disfrutan de mayor resiliencia, competitividad y sostenibilidad. En las redes donde participo lo vemos todos los días, se trata de una recomendación con intención, y eso es lo que convierte relaciones humanas en oportunidades de negocio medibles. M.V.: Las mujeres somos, en general, profundamente relacionales. Sin embargo, cuando hablamos de trabajo y carrera profesional, muchas seguimos priorizando solo nuestro performance.¿Por qué crees que nos cuesta tanto trasladar nuestro talento relacional al desarrollo profesional y de negocio? S.G.: Seguimos pensando que el éxito profesional depende de resultados individuales y métricas cuantificables, como cifras, objetivos o entregables. Esto invisibiliza a las personas detrás de esos resultados. Cuando decimos que las mujeres somos relacionales, no hablamos de “ser amables”, hablamos de saber leer contextos, conectar necesidades, alinear intereses y generar confianza activa. Esa es una habilidad estratégica, no un complemento. A menudo no la monetizamos ni la visibilizamos porque no hemos tenido modelos que las pongan en valor en terrenos empresariales. Cambiar eso significa reconceptualizar las habilidades humanas como competencias igual de valoradas y cuantificables que cualquier otra. M.V.: Lideras en España una de las organizaciones de networking empresarial más relevantes a nivel mundial, Corporate Connections España, además de BNI Galicia. ¿Cómo ha cambiado el concepto de networking en los últimos años? S.G.: Durante décadas, el networking se ha entendido como intercambiar tarjetas en eventos. Hoy, gracias a comunidades estructuradas y plataformas globales, como BNI o Corporate Connections, el networking es un proceso estructurado, medido y orientado a resultados específicos de crecimiento empresarial. Ya no es casual, es intencional y estratégico. Un contacto es una oportunidad potencial; una relación de confianza es una referencia genuina que crea negocio real. En nuestras comunidades, cada miembro actúa como embajador del éxito de otros, compartiendo oportunidades de manera proactiva. Esa transformación, de lo transaccional a lo relacional, es lo que diferencia a una red de networking de una comunidad generadora de impacto. M.V.: Tu trayectoria combina tecnología, empresa, docencia y compromiso social. ¿Qué tipo de liderazgo crees que necesita hoy el mundo empresarial? S.G.: El liderazgo actual necesita inteligencia relacional, la capacidad de escuchar sin filtros, de conectar personas con propósitos alineados y de poner la confianza como activo estratégico. No creo que signifique ser “más amable”, sino ser más eficaz construyendo entornos donde las personas puedan colaborar, aprender juntas y tomar decisiones con base en evidencia y empatía. Ese liderazgo relacional impulsa impacto social y empresarial al mismo tiempo. Cuando un líder prioriza relaciones humanas profundas, está invirtiendo en una red de apoyo que multiplica talento, acelera innovación y sostiene crecimiento sostenible. M.V.: ¿Cómo pueden las redes y las relaciones ser una palanca real para generar impacto social, además de negocio? Las redes son una de las infraestructuras invisibles más poderosas de la sociedad. Cuando están bien diseñadas y basadas en confianza, además de generar negocio, movilizan talento, conocimiento y recursos allí donde más impacto pueden crear. Creemos que el impacto social surge solo de grandes proyectos institucionales, pero la realidad es que también llega gracias a personas conectadas que deciden actuar de forma coordinada. En las comunidades empresariales vemos cómo, a partir de relaciones sólidas, se activan colaboraciones que apoyan empleo local, impulsan proyectos educativos, favorecen la inclusión o generan innovación con propósito. El negocio es el vehículo y el impacto, la consecuencia. Además, las redes permiten escalar las buenas iniciativas. Una buena idea con impacto social, si está conectada a una red de confianza, puede multiplicarse mucho más rápido que desde el esfuerzo individual. Por eso creo que el liderazgo actual no consiste solo en dirigir organizaciones, sino en crear conexiones que alineen intereses económicos con valores y propósito. Cuando las relaciones se basan en la confianza y la generosidad, dar antes de pedir, el resultado es un ecosistema donde crecer profesionalmente y contribuir socialmente no son caminos separados, sino el mismo camino. M.V.: A pesar de los avances, las vocaciones STEM siguen teniendo una brecha de género importante. Desde tu experiencia en tecnología y liderazgo, ¿qué crees que necesitamos cambiar para despertar más vocaciones STEM en niñas y jóvenes? Si hoy una niña o una joven siente curiosidad por la tecnología, pero duda si ese es su lugar, ¿qué le dirías desde tu experiencia personal y profesional? La brecha es realmente cuestión de visibilidad y narrativa. Aparte de atraer chicas a carreras STEM, es importante mostrarles que el lugar de una mujer en tecnología no solo es posible, sino necesario. Necesitamos mentores visibles (especialmente mujeres) que compartan historias reales de impacto; entornos seguros donde se valore la curiosidad por encima del perfeccionismo; iniciativas que vinculen STEM con propósito y contribución social, no solo con tecnología en abstracto. A una niña que duda, le diría: “Tu curiosidad ya muestra que tu lugar está en la tecnología. El resto es simplemente construir redes que te empoderen a seguir aprendiendo y creciendo.” M.V.: Para cerrar, en una agenda tan intensa y llena de responsabilidades, ¿cómo encuentras espacios para desconectar y cuidar tu equilibrio personal? Hoy, el equilibrio no lo encuentro en la desconexión absoluta (eso es imposible), sino en la conexión consciente. Me gusta dedicar tiempo de calidad a mis relaciones personales, a mi bienestar mental y a actividades que recargan mi energía creativa. Sea una caminata, una lectura que no tenga nada que ver con negocios, o una conversación sin agenda, son momentos que me permiten volver con más claridad y foco. Balance no es igual tiempo para todo, es presencia en lo que importa. Reportaje fotográfico realizado en Espacio Neo.
11 Febrero 2026
Actualidad
El uso cotidiano de móviles, tablets y ordenadores por parte de niños y adolescentes, tanto en casa como en los centros educativos, ha convertido la ciberseguridad en un elemento esencial en su vida diaria. En este contexto, y con la vista puesta en el Día de Internet Segura, que se conmemora el próximo 10 de febrero, ESET subraya la necesidad de promover hábitos de ciberhigiene desde edades tempranas para que los menores puedan navegar de forma más protegida. Desde la compañía recuerdan que la seguridad digital infantil no debe centrarse únicamente en restricciones o vigilancia, sino en fomentar la educación, el acompañamiento y el diálogo. Josep Albors, director de Investigación y Concienciación de ESET España, señala que el objetivo es ayudar a los menores a desarrollar criterio y confianza en el uso de la tecnología: cuando familias y docentes participan activamente, los jóvenes están mejor preparados para reconocer amenazas y proteger su información personal. Ciberhigiene: una base para un uso responsable de Internet El acceso temprano y constante a la red expone a los menores a riesgos como estafas, contactos no deseados, contenidos inapropiados o problemas de privacidad. Adoptar rutinas digitales saludables contribuye a reducir estas amenazas y a reforzar la importancia de cuidar los datos personales. Además, muchas de estas situaciones ocurren fuera del aula, por lo que resulta fundamental que exista coherencia entre las normas y valores transmitidos en el hogar y en el entorno escolar. La coordinación entre familias y docentes ayuda a ofrecer pautas claras también en el mundo digital. En este sentido, ESET recomienda el uso de perfiles familiares y cuentas adaptadas por edad, presentes en la mayoría de plataformas actuales, como una forma de acompañar sin invadir la privacidad. Estas opciones permiten gestionar tiempos de pantalla, limitar contenidos y evitar descargas o compras accidentales. Consejos prácticos para reforzar la seguridad online ESET propone algunas medidas sencillas para mejorar la protección digital de niños y adolescentes: Utilizar perfiles específicos para menores en dispositivos compartidos. Revisar periódicamente la configuración de privacidad en apps y plataformas educativas. Mantener conversaciones abiertas sobre la actividad online. Actualizar siempre dispositivos y aplicaciones. Enseñar a no compartir datos personales, contraseñas o imágenes sensibles. La compañía concluye que la ciberhigiene es una parte esencial de la educación digital y debe aprenderse desde edades tempranas para que los menores desarrollen autonomía y responsabilidad a medida que crecen.
10 Febrero 2026
Actualidad
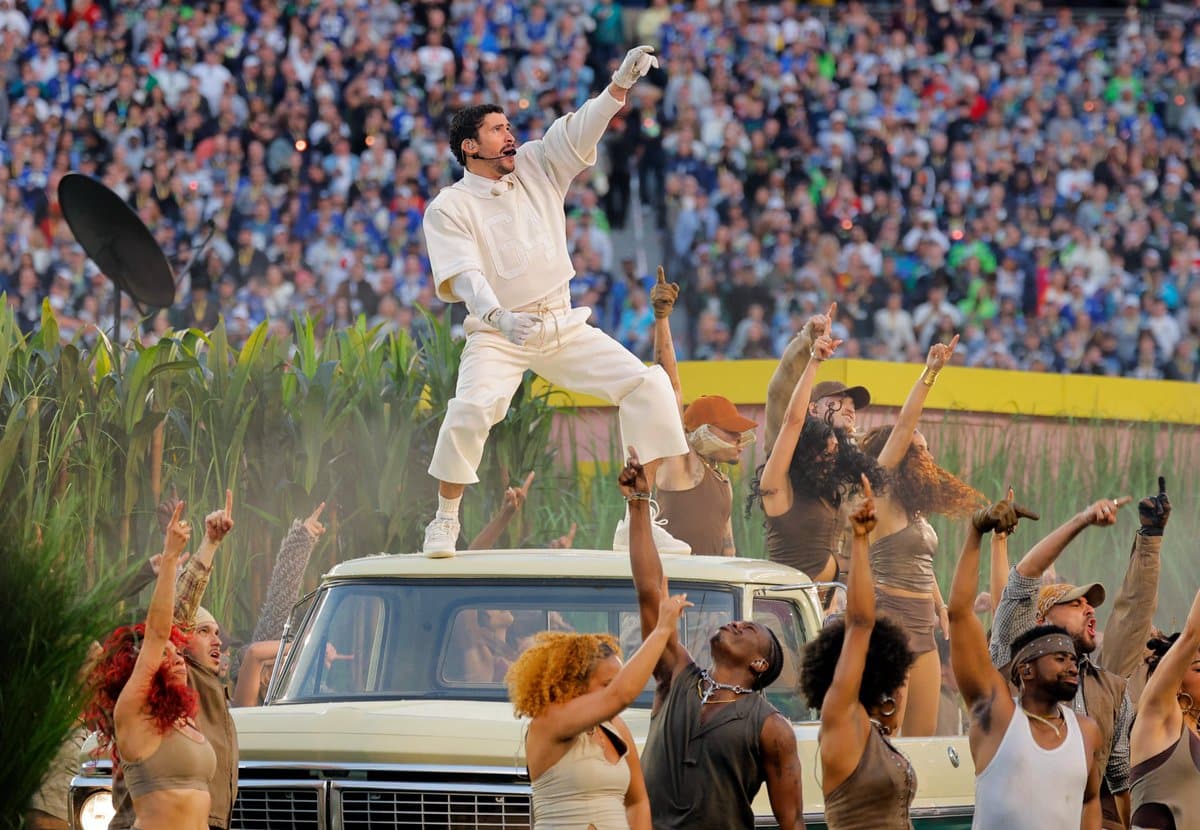
La actuación de Bad Bunny en el espectáculo de medio tiempo de la Super Bowl 2026 no fue solo un hito musical. Fue, sobre todo, una lección de liderazgo cultural en la era tecnológica, donde la identidad, la innovación y las personas se sitúan en el centro de la estrategia. Por primera vez, un artista latino lideró en solitario uno de los escenarios más influyentes del planeta, apostando por un repertorio mayoritariamente en español y una narrativa profundamente conectada con sus raíces. Un movimiento que, lejos de ser casual, refleja una visión clara: liderar no es adaptarse al sistema, sino transformarlo. Tecnología al servicio del mensaje El show destacó por una puesta en escena altamente tecnológica, con escenarios modulares, coreografías sincronizadas con efectos visuales avanzados y una producción diseñada para una audiencia global multiplataforma. La Super Bowl ya no es solo televisión: es streaming, redes sociales, clips virales y conversación digital en tiempo real. Bad Bunny entendió algo clave en la economía digital: el impacto no se mide solo en audiencia, sino en conversación. Y su actuación generó debate, engagement y posicionamiento de marca personal a escala global. Liderar desde la autenticidad En un contexto donde muchas organizaciones buscan líderes carismáticos pero neutros, el artista puertorriqueño hizo justo lo contrario: lideró desde la autenticidad, incluso sabiendo que eso implicaría polarización.Ese es uno de los grandes aprendizajes para el liderazgo actual: las personas conectan más con líderes que se muestran humanos, coherentes y con propósito, que con discursos vacíos o excesivamente calculados. Personas, cultura y propósito La reacción social —desde el aplauso masivo hasta la crítica política— demuestra que la cultura sigue siendo un campo de poder. Y en plena era de la inteligencia artificial y la automatización, la diferencia sigue estando en las personas, en cómo se cuentan las historias y en qué valores se ponen sobre la mesa. Bad Bunny no solo actuó en la Super Bowl. Ejerció liderazgo, utilizó la tecnología como amplificador y puso a las personas en el centro del relato. Justo ahí donde hoy se construye el verdadero impacto.
9 Febrero 2026
Actualidad
El ciberespacio continúa consolidándose como un terreno estratégico en la rivalidad entre potencias globales. Según un nuevo análisis de ESET Research, los grupos de amenazas persistentes avanzadas (APT) vinculados a intereses estatales han intensificado sus operaciones internacionales, con un foco creciente en América Latina y una presión constante sobre Ucrania, que sigue siendo el epicentro del ciberconflicto europeo. El informe, basado en actividades detectadas entre abril y septiembre de 2025, apunta a que China, Rusia y Corea del Norte mantienen campañas sostenidas contra gobiernos, infraestructuras críticas y sectores estratégicos, reforzando el papel del ciberespionaje como herramienta geopolítica. China amplía su radio de acción hacia América Latina Uno de los principales hallazgos del estudio es la expansión geográfica de los grupos alineados con China, cuyas operaciones se han detectado no solo en Asia y Europa, sino también en Estados Unidos y, de forma destacada, en países latinoamericanos. ESET observa un aumento en el uso de técnicas como adversary-in-the-middle, utilizadas tanto para lograr acceso inicial como para moverse dentro de redes comprometidas. Este cambio táctico podría estar relacionado con el creciente interés estratégico de Washington en la región y el contexto de rivalidad con Pekín. Entre las campañas más relevantes destaca la actividad del grupo FamousSparrow, que habría dirigido operaciones de espionaje contra entidades gubernamentales en países como Argentina, Ecuador, Guatemala, Honduras y Panamá, situando a la región como uno de sus principales focos durante el periodo analizado. Ucrania, objetivo permanente de la ofensiva digital rusa En paralelo, los grupos vinculados a Rusia continúan centrando gran parte de sus esfuerzos en Ucrania, combinando acciones de ciberespionaje con ataques de carácter destructivo. Incluso cuando las campañas no se dirigen directamente al país, muchos de los objetivos presentan vínculos estratégicos con él, lo que refuerza el papel de Ucrania como eje central de la inteligencia rusa en Europa. El grupo RomCom explotó una vulnerabilidad zero-day en WinRAR para desplegar malware avanzado, afectando a sectores como el financiero, defensa, manufactura o logística en la Unión Europea y Canadá. Sin embargo, el informe destaca que el uso de vulnerabilidades zero-day sigue siendo limitado, ya que muchos actores optan por métodos más rentables como el spearphishing, empleado de forma intensiva por grupos como Gamaredon y Sandworm. Gamaredon se mantiene como uno de los más activos contra Ucrania, mientras que Sandworm habría priorizado ataques disruptivos dirigidos a sectores gubernamentales, energéticos y agrícolas con el objetivo de debilitar la economía ucraniana. Nuevas tácticas y señales de inteligencia artificial en campañas APT El análisis también señala una evolución en las técnicas de otros actores estatales. El grupo FrostyNeighbor, vinculado a Bielorrusia, habría explotado una vulnerabilidad XSS en Roundcube para lanzar campañas de spearphishing contra empresas en Polonia y Lituania. ESET apunta que algunos correos electrónicos utilizados imitaban comunicaciones empresariales legítimas e incluían estructuras con viñetas y emojis, lo que podría indicar el uso emergente de herramientas de inteligencia artificial para generar contenido convincente. Asimismo, se detectó una campaña atribuida al actor ruso InedibleOchotense que suplantaba a la propia ESET para distribuir instaladores troyanizados mediante correos electrónicos y mensajes en Signal. Corea del Norte y el interés por las criptomonedas En Asia, los grupos alineados con Corea del Norte continúan centrando ataques en Corea del Sur y su industria tecnológica, con especial interés en el sector de las criptomonedas, considerado una fuente clave de financiación para el régimen. El ciberespionaje estatal, una amenaza en expansión Los datos recopilados por ESET Research, basados en telemetría propia y verificación técnica, muestran que los gobiernos y sectores estratégicos siguen siendo los principales objetivos de estas campañas, en línea con intereses estatales y tensiones geopolíticas. El informe refuerza la idea de que las amenazas APT ya no son fenómenos aislados, sino parte de un escenario global en el que el espionaje digital se ha convertido en un instrumento habitual de poder.
6 Febrero 2026
Actualidad
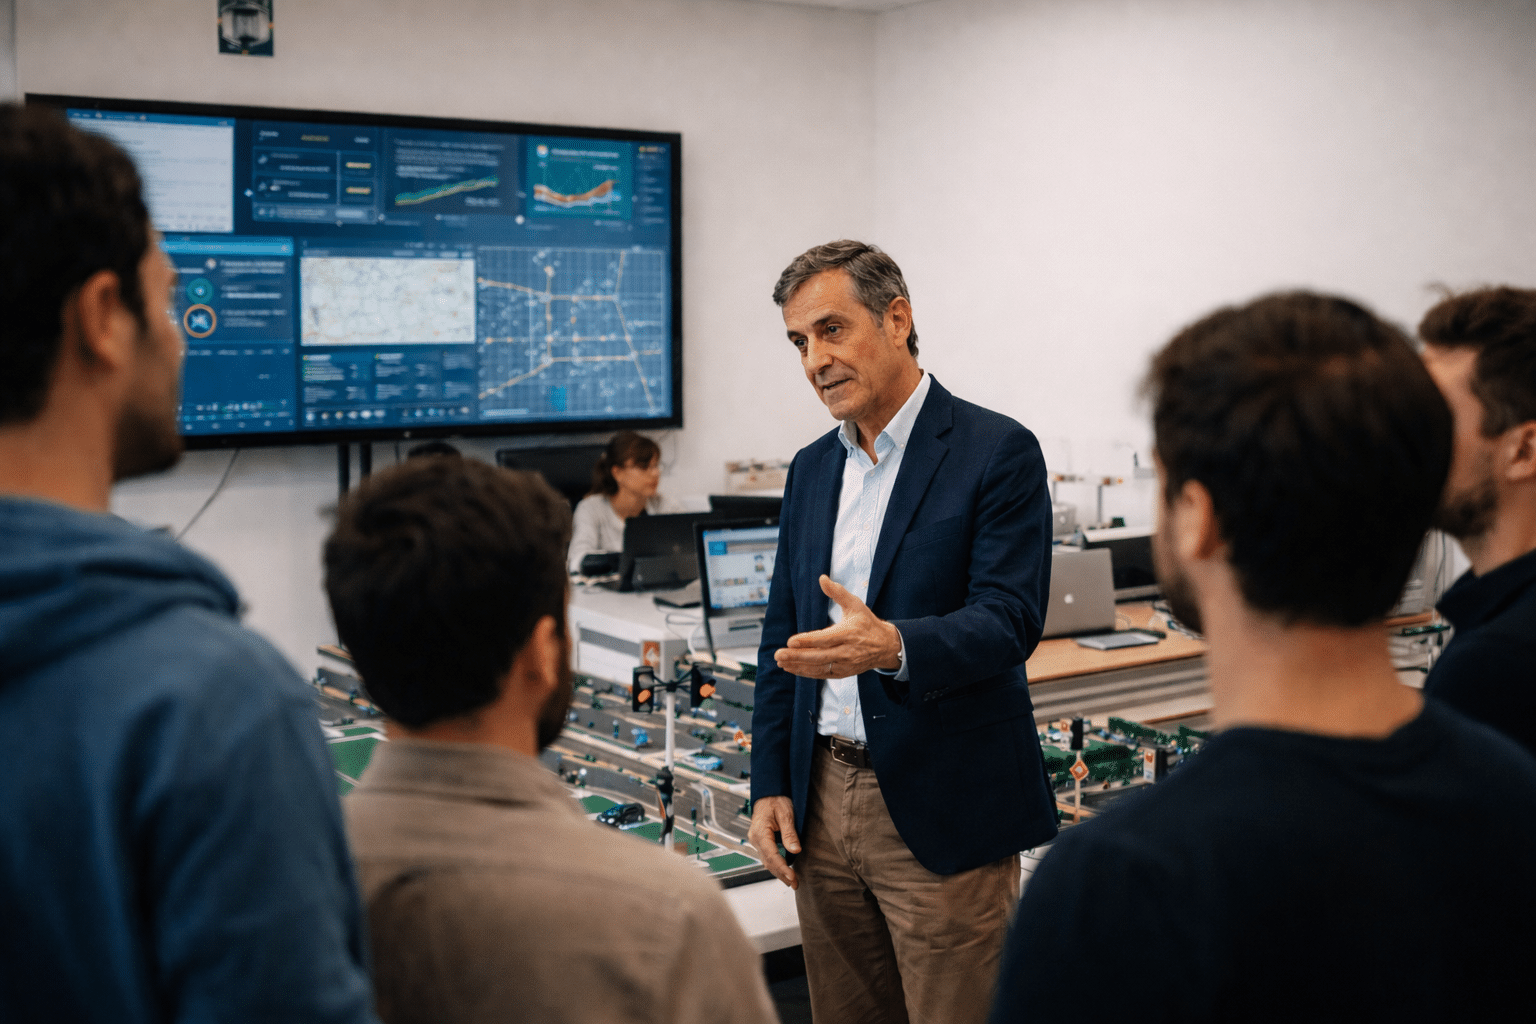
Los centros de emprendimiento digital Misión han cerrado su primer año de actividad con 93 startups aceleradas en Andalucía, según ha destacado el consejero de Industria, Energía y Minas y presidente de la Agencia Digital de Andalucía, Jorge Paradela, durante una visita al nodo especializado en Smart Mobility situado en Alhaurín de la Torre (Málaga). Este centro, centrado en soluciones tecnológicas vinculadas a la movilidad conectada, la gestión inteligente del tráfico o la optimización de flotas, ha impulsado 21 proyectos emprendedores dentro de la red. Cuatro nodos sectoriales y más de 600 acciones formativas El proyecto Misión, promovido por la Agencia Digital de Andalucía en el marco del programa RETECH del Plan de Recuperación, Transformación y Resiliencia, ha contado en 2025 con la participación de 215 personas emprendedoras y el desarrollo de 601 acciones formativas en sus cuatro centros distribuidos por la comunidad. La iniciativa dispone de una inversión global de 12 millones de euros, de los cuales 8,6 millones proceden de fondos europeos Next Generation, y se estructura en torno a sectores considerados estratégicos: Agrotech (El Ejido), con 29 startups Videojuegos y contenidos digitales (Jaén), con 31 Logística portuaria (Puerto de Algeciras), con 12 Smart Mobility (Alhaurín de la Torre), con 21 Paradela subrayó que el interés por el programa se refleja en las 206 candidaturas recibidas, de las cuales finalmente se seleccionaron 93 startups atendiendo a criterios de innovación, viabilidad y diferenciación en el mercado. Un reto tecnológico en movilidad conectada Durante la visita, el consejero avanzó que el programa inicia ahora una nueva fase con el lanzamiento del primer reto de innovación abierta: el Reto de Movilidad Inteligente y Conectada, que se desarrollará en colaboración con el Ayuntamiento de Alhaurín de la Torre y con el patrocinio de Vodafone. El objetivo es desplegar un piloto basado en datos para mejorar la gestión de la movilidad urbana. 2,1 millones en ayudas para startups y pymes Además de los programas de aceleración, Misión incluye una línea de ayudas directas dotada con 2,1 millones de euros para financiar tanto el desarrollo de soluciones digitales como su implantación en empresas consolidadas. En su primera convocatoria se han registrado 243 solicitudes, principalmente desde Málaga, Sevilla, Granada y Jaén. Las áreas tecnológicas más presentes son la inteligencia artificial y el análisis de datos. El programa se divide en dos líneas: Desarrollo, dirigida a startups, con ayudas de entre 10.000 y 30.000 euros (161 solicitudes) Implantación, orientada a pymes que integren estas soluciones, con ayudas de hasta 40.000 euros (82 solicitudes) Impulso regional al emprendimiento digital Misión se presenta como una iniciativa pública regional orientada a conectar el emprendimiento tecnológico con retos económicos reales en sectores clave, a través de infraestructuras, formación especializada y apoyo a la innovación aplicada.
5 Febrero 2026
Actualidad
El presidente del Gobierno, Pedro Sánchez, ha anunciado que España dará un paso decisivo en la regulación del entorno digital: las plataformas sociales podrían quedar vetadas para los menores de 16 años. La medida será presentada oficialmente en el próximo Consejo de Ministros y obligará a las empresas tecnológicas a implantar sistemas eficaces de verificación de edad. Durante su intervención en la Cumbre Mundial de Gobiernos, celebrada en Dubái y con la presencia de líderes internacionales, Sánchez defendió la necesidad de recuperar un espacio digital más seguro. Según expresó, el objetivo es que las redes sociales vuelvan a ser un entorno saludable y no un territorio sin control para los más jóvenes. Un paquete normativo para frenar abusos en plataformas digitales Esta propuesta no llega sola. Forma parte de un conjunto de medidas legislativas que buscan poner límites al poder de las grandes plataformas tecnológicas y reforzar la protección frente a contenidos dañinos, especialmente en el caso de menores. Fuentes del Ministerio de Juventud e Infancia han recordado que la ley de protección infantil en entornos digitales, actualmente en tramitación, ya contempla elevar la edad mínima de registro de 14 a 16 años. Además, incluirá la obligación de que los fabricantes de dispositivos incorporen herramientas gratuitas como controles parentales. Directivos responsables y tolerancia cero ante el odio online Entre las iniciativas anunciadas destaca también un cambio relevante: el Gobierno pretende acabar con la falta de responsabilidad de los directivos de estas plataformas. Sánchez advirtió que los responsables podrían enfrentarse incluso a consecuencias penales si no actúan con rapidez para retirar contenidos ilegales o discursos de odio. El Ejecutivo también trabajará junto a la Fiscalía para investigar posibles infracciones legales relacionadas con plataformas como TikTok, Instagram o Grok, reforzando lo que el presidente ha denominado “soberanía digital” frente a presiones externas. Algoritmos bajo vigilancia y una nueva “Huella de Odio y Polarización” El plan incluye además medidas innovadoras centradas en el papel de los algoritmos. Se estudia tipificar como delito la manipulación algorítmica que favorezca la difusión de contenido ilegal o dañino. Asimismo, se creará un sistema de rastreo y trazabilidad que permita medir la propagación de mensajes tóxicos mediante una herramienta denominada Huella de Odio y Polarización, orientada a cuantificar el impacto de estos fenómenos en redes sociales. España se suma a una coalición europea para regular las plataformas En el plano internacional, Sánchez anunció que España se ha unido a otros cinco países europeos en la llamada “Coalición de los Dispuestos Digitales”, un grupo que busca acelerar la implantación de una regulación más estricta y eficaz sobre las grandes redes sociales. Un debate clave para el futuro digital La iniciativa abre un debate fundamental: cómo equilibrar la libertad digital con la protección de los menores en un ecosistema dominado por algoritmos, viralidad y contenidos difíciles de controlar. España se posiciona así como uno de los países europeos más activos en la carrera por regular el impacto social de las plataformas tecnológicas.
4 Febrero 2026
Actualidad
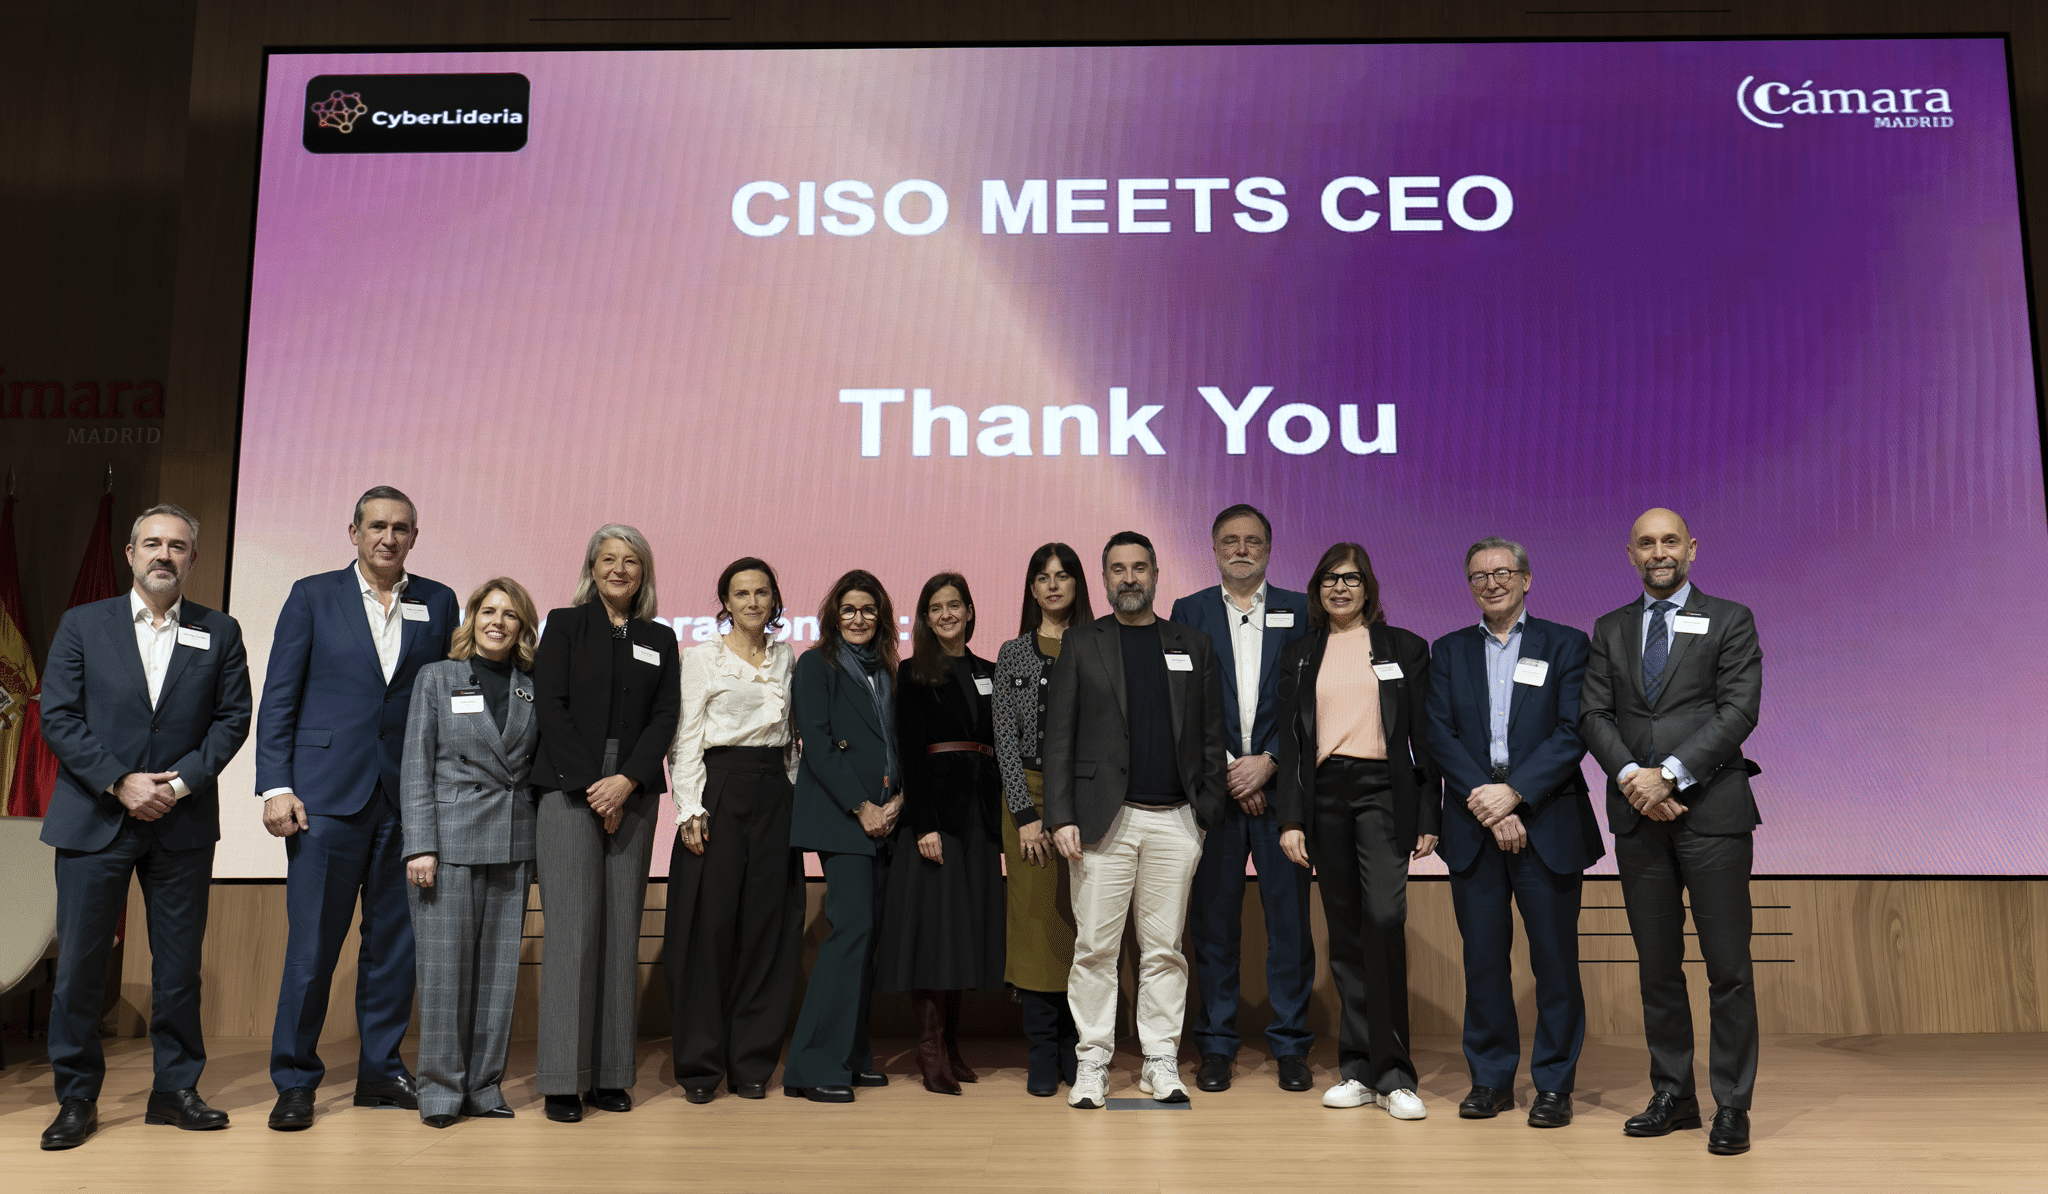
La ciberseguridad ha dejado de ser un asunto técnico para convertirse en una conversación estratégica al más alto nivel. Esa fue la gran conclusión del encuentro CISO meets CEO, organizado por CyberLideria en la Cámara de Comercio de Madrid, en una jornada que reunió a líderes empresariales, responsables de seguridad global, instituciones públicas y referentes del ecosistema ciber español. Un encuentro que, además de consolidar una trayectoria ya reconocida dentro del sector, responde a una necesidad cada vez más urgente: potenciar la visibilidad del CISO ante el Comité de Dirección y el Consejo de Administración, incorporando la ciberseguridad en el núcleo de la estrategia empresarial. Porque la seguridad ya no puede entenderse como un freno o un centro de coste, sino como un habilitador de confianza, continuidad y competitividad. Simultáneamente, el evento dejó claro que este cambio de paradigma también exige un paso adelante por parte de los líderes no tecnológicos: la conciencia ciber debe integrarse como condición de partida en cualquier decisión de negocio, desde la planificación estratégica hasta la ejecución operativa, bajo el principio de “seguridad desde el diseño”. Una apertura institucional para un reto de país La jornada arrancó con la inauguración institucional de Ángel Asensio Laguna, presidente de la Cámara de Comercio de Madrid, subrayando el papel del tejido empresarial en la construcción de un entorno digital más seguro y competitivo. Esther Mateo, directora de Transformación Digital y Ciberseguridad en ADIF y maestra de ceremonias del evento, dio la bienvenida oficial situando el encuentro en un punto esencial: la transformación digital solo es sostenible si va acompañada de confianza, gobernanza y seguridad desde el diseño. Mesa redonda: la ciberresiliencia en el tablero global de riesgos El primer gran bloque de debate abordó uno de los ejes más críticos del momento: cómo se posiciona la ciberseguridad dentro del mapa global de riesgos empresariales y geopolíticos. La mesa, titulada “La Ciberresiliencia en el Tablero Global de Riesgos”, reunió a referentes internacionales del sector: José Miguel Gordillo Luque, Global CSO de Iberdrola, Hazel Diez Castaño, Global CISO de Santander, Raúl Amigorena, Global CISO de Inditex y Alfonso Juan Álvarez Villamarín, Country CEO de Cellnex Telecom Durante la conversación se planteó una cuestión especialmente relevante para la madurez del sector: qué métricas debe utilizar el CISO para reportar adecuadamente al Consejo. La conclusión fue clara: no existe un modelo universal extrapolable a todas las compañías. Las métricas deben adaptarse al contexto y a los activos críticos de cada organización. En algunas, el foco estará en IoT e infraestructuras conectadas; en otras, en la protección del dato personal como núcleo del negocio. A diferencia del compliance financiero, donde los reportes están normalizados, la ciberseguridad aún requiere un enfoque más contextual y estratégico. Pero más allá de indicadores, se reforzó una idea transversal: la relación entre CISO y Dirección debe basarse en confianza, entendiendo la inversión en seguridad como rentable para la continuidad del negocio, no como un gasto impuesto por la regulación. Seguridad integral en la era digital: un liderazgo que va más allá de la tecnología Uno de los momentos más inspiradores del encuentro llegó con el diálogo “Seguridad Integral en la Era Digital”, protagonizado por: Rosa Kariger, presidenta de CyberLideria y Medora Miranda, consejera delegada de Securitas. Este espacio reforzó la visión de una seguridad que ya no puede dividirse en compartimentos estancos. Lo que preocupa realmente a la alta dirección no son temáticas separadas por departamentos, sino un concepto global de seguridad integral: digital, física y operativa. Resiliencia: continuidad, preparación y coreografía ante la crisis Uno de los conceptos más repetidos a lo largo de la tarde fue el de resiliencia, entendida no solo como protección, sino como la capacidad de garantizar continuidad con el menor impacto posible tras un incidente. En este sentido, se subrayó que cuando ocurre una crisis no hay margen para improvisar. Es imprescindible contar con políticas, procedimientos y planes ensayados previamente. La respuesta ante un ataque debe ejecutarse como una coreografía definida de antemano, concentrando el tiempo en actuar, no en decidir bajo presión. CEO meets CISO: la resiliencia como estrategia de la próxima década La mesa redonda “La Resiliencia en la Próxima Década: El Diálogo Estratégico CEO-CISO” fue un verdadero ejercicio de alineación entre dirección general y ciberseguridad. Participaron grandes líderes empresariales: Rocío Sicre, Country Manager de EDP, Bosco Francoy, CEO de MAPFRE y Eva Ivars, consejera delegada de Afflelou. Con la moderación de Guillermo Llorente, CSO & DPO de MAPFRE, el debate abordó el futuro del liderazgo empresarial en clave digital. Esta conversación evidenció que el liderazgo empresarial del futuro exige integrar la ciberseguridad en la toma de decisiones estratégicas, desde el Consejo hacia toda la organización. La resiliencia digital se posiciona, así como un elemento estructural de la próxima década: no como defensa reactiva, sino como ventaja competitiva y garantía de confianza. El CISO como director de orquesta: el riesgo es de todos Otro de los grandes mensajes del encuentro fue que la ciberseguridad no es una labor solitaria del CISO. El CISO actúa como director de orquesta, con visión técnica y estratégica para apoyar a toda la organización. Sin embargo, los riesgos reales no pertenecen exclusivamente a su función: cada directivo es propietario de los riesgos tecnológicos asociados a su área. Porque un incidente puede surgir no solo en un firewall, sino en un error humano: un dispositivo extraviado con información estratégica, una filtración accidental desde un comité ejecutivo o una exposición de datos sensibles vinculados a decisiones corporativas. La tecnología es el medio, pero la responsabilidad es compartida. Fundación Adelias: impacto social más allá del escenario Justo antes del cierre, Samira Brigüech, fundadora de CyberLideria y Fundación Adelias intervino para destacar una dimensión fundamental del encuentro: su compromiso solidario. Gracias a la iniciativa de Fundación Adelias, más de 200 personas en situación de vulnerabilidad accederán el próximo mes a formación en competencias digitales, abriendo nuevas oportunidades laborales. Además, contarán con 40 ordenadores donados por el Banco de España, reforzando el impacto tangible de un ecosistema que no solo protege empresas, sino que también impulsa inclusión y futuro. La ciberseguridad también es una herramienta de transformación social. Clausura institucional con visión pública La clausura corrió a cargo de Fernando de Pablo, director general de la Oficina Digital del Ayuntamiento de Madrid, reforzando la dimensión institucional del reto: la resiliencia digital no es solo un desafío empresarial, sino una prioridad para ciudades, administraciones y ciudadanos. La colaboración público-privada se posicionó como un elemento imprescindible para afrontar los riesgos emergentes. Un ecosistema que avanza unido El evento concluyó con un cóctel de conexiones, consolidando una idea central: España cuenta con un ecosistema ciber sólido, comprometido y cada vez más alineado con la alta dirección. Este encuentro ha sido posible gracias a la colaboración de partners estratégicos que impulsan activamente la ciberresiliencia y la innovación en el ecosistema digital. CISO meets CEO contó con el apoyo de Rubrik, Recorded Future, DigiCert y Akamai, organizaciones clave en la construcción de un futuro más seguro, resiliente y preparado para los desafíos de la próxima década. CyberLideria, junto a organizaciones como Santander, Inditex, Iberdrola, Cellnex Telecom, ADIF, Securitas, MAPFRE, EDP, Afflelou, el Ayuntamiento de Madrid y muchas otras, está construyendo el espacio donde se define el futuro del liderazgo digital. Porque la pregunta ya no es si la ciberseguridad importa.La pregunta es: ¿estamos preparados para liderarla desde la cima?
3 Febrero 2026

Actualidad
Pepsi ha lanzado un anuncio polémico y cargado de simbolismo para el Super Bowl 60 que pone en el centro de la escena al oso polar tradicionalmente asociado a Coca-Cola, obligándolo a enfrentarse a una prueba de sabor a ciegas entre Coca-Cola Zero Sugar y Pepsi Zero Sugar, y eligiendo Pepsi como su favorito. “The Choice”: más que un comercial, una declaración de intenciones Titulado “The Choice”, el spot recupera el legendario Pepsi Challenge —un desafío ciego de sabor que Pepsi ha utilizado durante décadas para posicionarse frente a su rival— y lo lleva al espectáculo del Super Bowl con una narrativa emocional y satírica. El oso aparece con los ojos vendados ante dos opciones indistinguibles y, tras probar ambas, se decanta por Pepsi Zero Sugar. La revelación desencadena en él una especie de crisis de identidad, que se resuelve a través de escenas en las que reflexiona sobre su elección, incluso acudiendo a un terapeuta (interpretado con humor por el director Taika Waititi). Iconografía pop y referencias culturales El anuncio está ambientado con la canción “I Want to Break Free” de Queen, un guiño a la liberación del oso de las expectativas tradicionales, y concluye con una escena donde el protagonista comparte una Pepsi con otro oso en la Kiss Cam de un concierto —haciendo eco de momentos virales recientes en redes sociales, como el que protagonizó la banda Coldplay. Antecedentes: la guerra entre Pepsi y Coca-Cola La guerra de las colas ha sido una de las rivalidades comerciales más persistentes del siglo XX y XXI, marcada por campañas directas, innovaciones de producto y comparativas constantes entre Pepsi y Coca-Cola. Desde las primeras ediciones del Pepsi Challenge en los años 70 hasta los anuncios navideños con osos polares de Coca-Cola que se convirtieron en iconos culturales, ambas marcas han competido no solo por cuota de mercado, sino por la imaginación del consumidor. En este contexto, Pepsi no solo aprovecha un símbolo profundamente arraigado para provocar a su rival, sino que lo sitúa en el evento publicitario más visto del año: el Super Bowl, donde los anuncios se convierten en propia cultura pop. Estrategia y repercusión Con una producción que mezcla acción real y CGI cuidadosamente estilizado, y el respaldo narrativo de un director de alto perfil como Taika Waititi, Pepsi busca posicionar su Pepsi Zero Sugar como la opción preferida por sabor —más allá de prejuicios— y reactivar conversaciones en torno a la marca en plena temporada de grandes lanzamientos.
2 Febrero 2026

Actualidad
El uso de drones se ha convertido en una herramienta cotidiana en múltiples sectores, pero también en un nuevo desafío para la seguridad. En los últimos años, el incremento de incidentes relacionados con aeronaves no autorizadas ha puesto el foco en la necesidad de proteger el espacio aéreo en entornos especialmente sensibles. En este contexto, Prosegur ha lanzado un nuevo sistema antidrones diseñado para reforzar la seguridad en infraestructuras críticas, instalaciones industriales, centros de datos, redes de transporte y grandes eventos al aire libre. La solución, desarrollada por los equipos de ingeniería de Prosegur en colaboración con socios tecnológicos especializados, se enmarca dentro de su modelo de Seguridad Híbrida, que combina vigilancia presencial con tecnologías avanzadas coordinadas desde los iSOC (Centros de Operaciones de Seguridad Inteligente). Detección, rastreo e intervención conforme a la normativa El sistema permite detectar y rastrear drones no autorizados que operen en zonas restringidas, identificando incluso datos como el modelo del dispositivo, su número de serie o la ubicación desde la que está siendo operado. En función del nivel de alerta y siempre bajo el marco regulatorio vigente, la solución puede aplicar distintas medidas para neutralizar el riesgo: desde el retorno al punto de origen o el aterrizaje en un área segura, hasta la captura o anulación de la señal. En países como España y Brasil, Prosegur recuerda que cualquier decisión de neutralización corresponde exclusivamente a las Fuerzas y Cuerpos de Seguridad del Estado, con quienes la compañía colabora de manera permanente dentro de la legalidad. Más de 120 servicios de vigilancia con drones en varios países Actualmente, Prosegur ya opera más de 120 servicios de vigilancia con drones en mercados como Brasil, Chile, España, México y Paraguay, con previsión de expansión próximamente a Perú. Este despliegue refleja cómo las tecnologías aéreas se están integrando cada vez más en los modelos de seguridad, tanto para prevenir riesgos físicos como para reforzar la protección frente a amenazas cibernéticas. Caso de éxito: The Town 2025 en São Paulo La eficacia del sistema antidrones ya se puso a prueba en un escenario de máxima exigencia: el festival The Town 2025, celebrado en São Paulo, que reunió a más de 420.000 asistentes durante cinco días. El operativo incluyó una lista blanca de drones autorizados —de patrocinadores y de la organización— para centrar la vigilancia únicamente en aeronaves potencialmente peligrosas. La operación se coordinó desde un iSOC instalado en el recinto, equipado con un videowall de 18 m², más de 95 cámaras térmicas y 4K, bodycams y drones con monitorización 360º. Todo ello apoyado por software analítico con inteligencia artificial y transmisión cifrada en tiempo real. Una respuesta híbrida ante nuevas amenazas Fernando Abós, CEO de Prosegur Security, subraya que los drones han ampliado la superficie de riesgo en infraestructuras y eventos: “Nuestra respuesta es híbrida: detección, análisis e intervención coordinadas desde el iSOC y sincronizadas en tiempo real con nuestros equipos de vigilancia presencial. No se trata de ver más, sino de entender y anticipar para actuar con rapidez y precisión”. Con este sistema, Prosegur avanza en la protección del espacio aéreo como una nueva frontera estratégica para la seguridad, especialmente en un mundo donde la tecnología evoluciona tan rápido como los riesgos.
30 Enero 2026
Actualidad
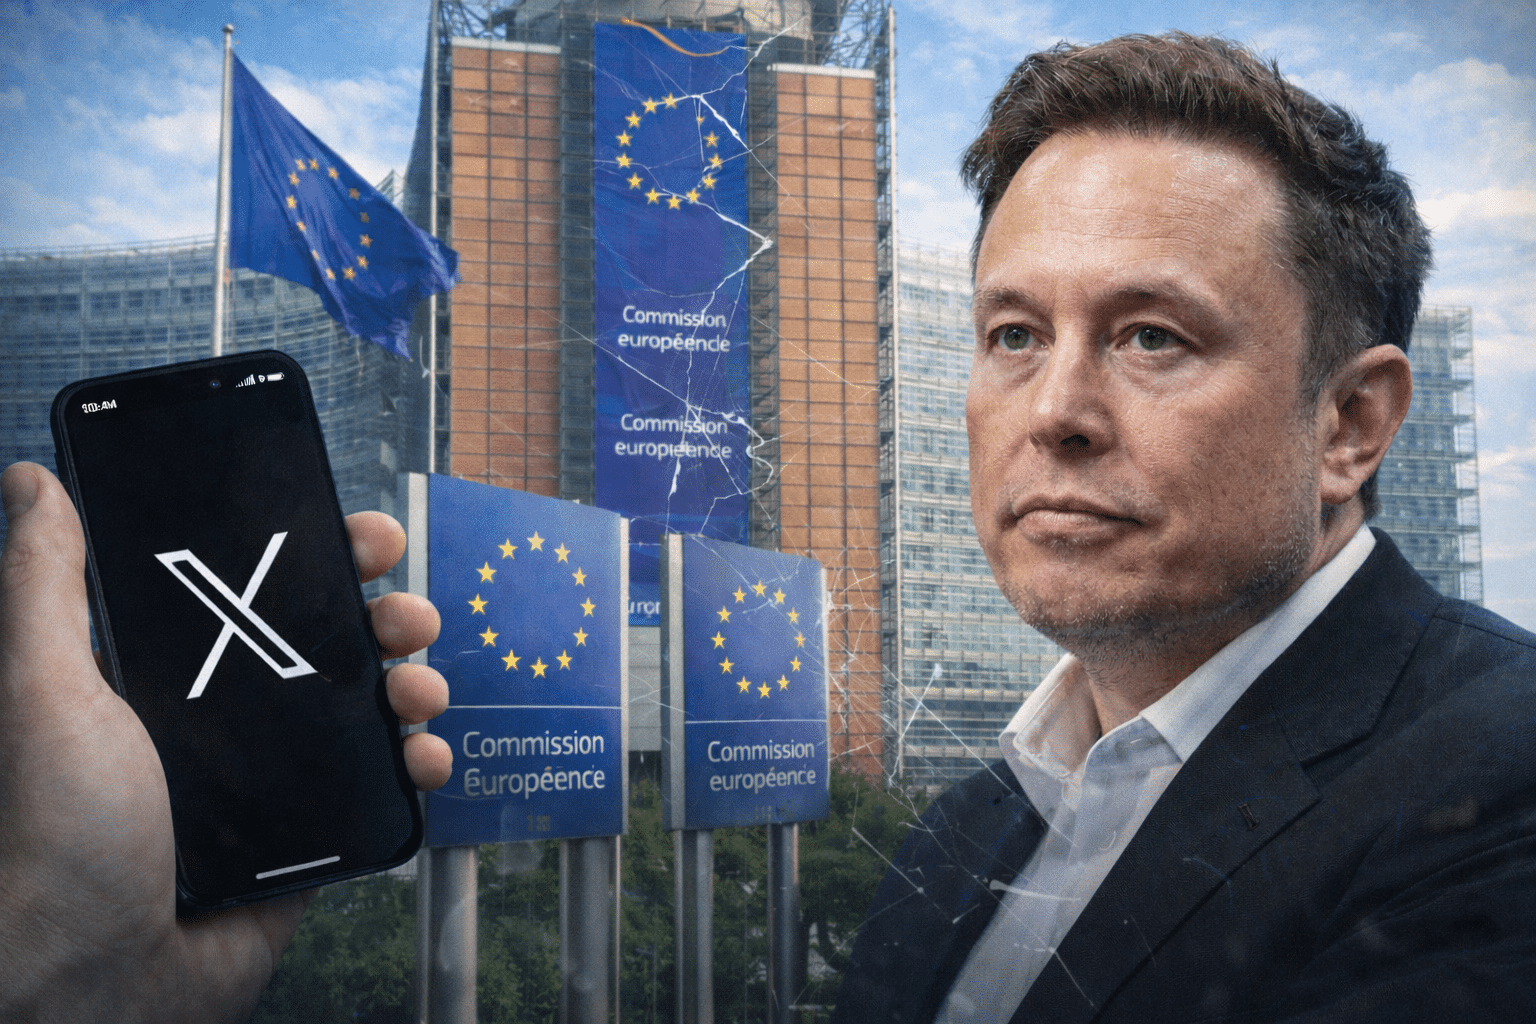
La Comisión Europea ha anunciado la apertura de una nueva investigación contra la red social X para determinar si la plataforma cumple con las obligaciones que le imponen las leyes digitales europeas tras la polémica generada por el uso de su inteligencia artificial, Grok, para crear imágenes sexualizadas y desnudos sin consentimiento. Según ha informado Bruselas, el foco de la investigación estará en analizar si la compañía, propiedad de Elon Musk, ha evaluado y reducido de forma adecuada los riesgos asociados al despliegue de las funcionalidades de Grok en la Unión Europea. Entre esos riesgos figura la posible difusión de contenido ilegal, incluidas imágenes manipuladas de carácter sexual explícito que, en algunos casos, podrían llegar a encajar en la definición de material de abuso sexual infantil. Examen bajo la Ley de Servicios Digitales La Comisión considera que estos riesgos “ya se han materializado”, por lo que examinará si X ha cumplido con sus obligaciones bajo la Ley de Servicios Digitales (DSA), en particular en lo relativo a la identificación y mitigación de riesgos sistémicos. Bruselas también evaluará si la empresa elaboró y remitió un informe específico de riesgos sobre las funcionalidades de Grok antes de su lanzamiento, especialmente aquellas que pueden tener un impacto significativo en el perfil de riesgo de la plataforma dentro del mercado europeo. Incluso antes de iniciar formalmente esta investigación, la Comisión Europea ya había exigido a X la conservación de toda la documentación interna relacionada con Grok durante 2026, en el marco de otro procedimiento abierto contra la red social por su gestión de contenidos ilegales. Polémica por contenidos generados por IA La decisión llega tras varias semanas de controversia por la aparición de imágenes de mujeres y menores desnudos generadas por Grok, un hecho que ha llevado incluso al Gobierno francés a presentar una denuncia judicial contra la plataforma. A estos episodios se suman otros incidentes previos, como la difusión de contenidos que blanqueaban el Holocausto, también atribuidos a la IA de X. Fuentes comunitarias reconocen que la empresa ha adoptado algunas medidas para frenar la circulación de este tipo de imágenes tras el aumento de la presión regulatoria, pero subrayan que la investigación va más allá de casos concretos y apunta a problemas estructurales en la arquitectura de la red social y en el diseño de su sistema de inteligencia artificial. Investigación prioritaria y posibles sanciones Desde Bruselas advierten de que, si se confirman las irregularidades, X podría estar vulnerando varios artículos de la Ley de Servicios Digitales, especialmente los relacionados con la protección de los ciudadanos europeos frente a riesgos sistémicos derivados del funcionamiento de grandes plataformas digitales. Aunque el procedimiento no tiene un calendario cerrado, la Comisión ha confirmado que se tramitará con carácter prioritario debido a la gravedad de los riesgos asociados a las funcionalidades de Grok. Antecedentes recientes Esta investigación se suma a los antecedentes regulatorios de X en la Unión Europea. En diciembre de 2025, la plataforma fue sancionada con 120 millones de euros por incumplir las obligaciones de transparencia de la DSA, especialmente por el diseño de su sistema de verificación, la opacidad de su repositorio publicitario y las limitaciones de acceso a datos públicos para investigadores. Además, Bruselas ha decidido ampliar una investigación iniciada en 2023 sobre la gestión de riesgos de los sistemas de recomendación de contenido de X, que ahora incluirá el impacto del cambio hacia un modelo basado en la inteligencia artificial de Grok, anunciado recientemente por la compañía.
29 Enero 2026
Actualidad
La protección de datos ya no es solo una cuestión digital. Los sistemas de seguridad física —como la videovigilancia, el control de accesos o el reconocimiento de matrículas— generan grandes volúmenes de información altamente sensible que, en un contexto de regulaciones de privacidad en constante evolución y amenazas cibernéticas crecientes, deben gestionarse con el máximo rigor. Con motivo del Día Internacional de la Protección de Datos, que se conmemora cada 28 de enero, la compañía tecnológica Genetec ha compartido una serie de recomendaciones dirigidas a los equipos de seguridad física para ayudar a las organizaciones a proteger los datos sin comprometer la operatividad de sus sistemas. Según los expertos, el reto ya no está solo en proteger infraestructuras, sino en garantizar que el uso de los datos generados por estas tecnologías sea responsable, transparente y alineado con los principios de privacidad desde el diseño. Una estrategia clara como punto de partida El primer paso para una gestión responsable de los datos es saber exactamente qué información se recopila, con qué finalidad, durante cuánto tiempo y quién puede acceder a ella. Revisar y documentar periódicamente estas prácticas permite reducir exposiciones innecesarias, detectar brechas en las políticas internas y facilitar el cumplimiento normativo. Además, la transparencia en la gestión de datos refuerza la confianza de empleados, clientes y ciudadanía, un aspecto cada vez más crítico en entornos altamente vigilados. Privacidad integrada desde el diseño, no como añadido Diseñar sistemas con la privacidad incorporada desde el inicio implica aplicar principios como la minimización de datos y la limitación de finalidad, asegurando que solo se recopila la información estrictamente necesaria para los objetivos de seguridad definidos. A esto se suman medidas técnicas clave como el cifrado de datos en tránsito y en reposo, la autenticación robusta y los controles de acceso granulares. Tecnologías como la anonimización o el enmascaramiento automático permiten proteger la identidad de las personas sin perder el valor operativo de los datos. La ciberseguridad como proceso continuo La protección de datos no es un estado, sino un proceso constante. La actualización regular de sistemas, la gestión de vulnerabilidades y el refuerzo continuo de las defensas son esenciales para hacer frente a nuevas amenazas. Tratar la privacidad y la ciberseguridad como responsabilidades permanentes —y no como proyectos puntuales— fortalece de forma significativa la estrategia global de seguridad de las organizaciones. La nube como aliada del cumplimiento y la resiliencia Los modelos basados en software como servicio (SaaS) y las implementaciones en la nube permiten a las organizaciones mantenerse al día en parches de seguridad, controles de privacidad y requisitos de cumplimiento, reduciendo al mismo tiempo la carga operativa de los equipos internos. Cada vez más organizaciones optan por modelos híbridos, combinando entornos on-premise y cloud para equilibrar escalabilidad, control y residencia de los datos. Elegir socios tecnológicos con compromiso real con la privacidad Más allá de la tecnología, la elección de socios de confianza es un factor determinante. Evaluar cómo los proveedores gestionan los datos personales, qué límites establecen en su uso y cómo comunican sus prácticas de privacidad es clave para reducir riesgos. Certificaciones independientes como ISO/IEC 27001, ISO/IEC 27017 o SOC 2 Tipo II aportan garantías adicionales sobre la seguridad y la gobernanza de los datos. También es fundamental analizar cómo los proveedores gestionan la divulgación de vulnerabilidades y su enfoque en el uso responsable de tecnologías como la inteligencia artificial. Un reto compartido y permanente La protección de los datos generados por los sistemas de seguridad física se ha convertido en una responsabilidad compartida y continua, especialmente en sectores críticos e infraestructuras esenciales. Adoptar estrategias claras, tecnologías resilientes y alianzas sólidas permite mantener alineados los objetivos de seguridad y privacidad en un escenario donde los riesgos —y las exigencias regulatorias— no dejan de crecer. En este contexto, la privacidad ya no es un freno operativo, sino un pilar estratégico para generar confianza y garantizar la sostenibilidad de los sistemas de seguridad.
28 Enero 2026
Actualidad
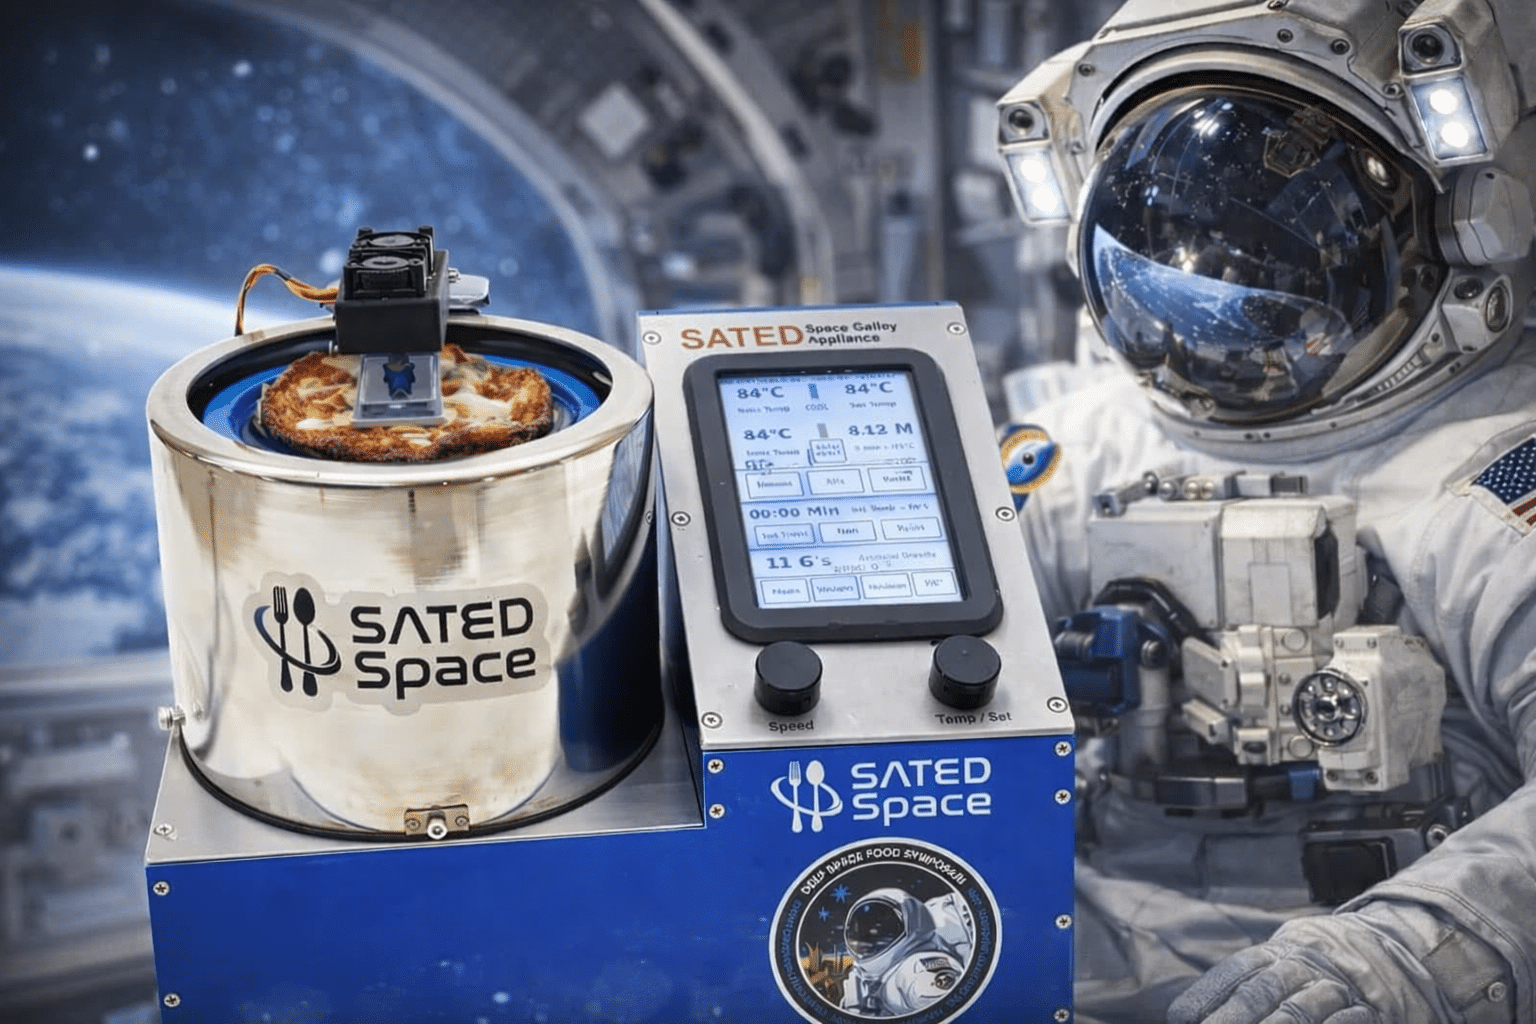
Cocinar en el espacio no es tan simple como meter algo al horno y esperar. En microgravedad, los líquidos flotan, el aire no circula igual y el humo puede convertirse en un problema crítico dentro de una nave. Por eso, durante décadas, los astronautas han tenido que conformarse con comida en bolsas, raciones deshidratadas y menús muy limitados. Pero esto está a punto de dar un giro. Un nuevo dispositivo experimental llamado SATED (siglas de Safe Appliance, Tidy, Efficient & Delicious) promete algo que parecía imposible: cocinar en el espacio de forma segura y con muy poca energía. ¿El truco? Funciona como un microhorno centrífugo: un cilindro gira a velocidad controlada y genera una fuerza que empuja la comida contra las paredes calientes del aparato. Así, “imita” el efecto de la gravedad y permite cocinar sin llamas ni humo. Lo más llamativo es que esta tecnología podría permitir preparar platos que hoy son impensables en órbita, como pizza caliente, bizcochos o comidas guisadas, aunque con un detalle curioso: todo tendrá que adaptarse a un formato especial y compacto… en forma cilíndrica. SATED fue uno de los proyectos destacados en el Deep Space Food Challenge, un reto impulsado por la NASA y la Agencia Espacial Canadiense para reinventar la alimentación en misiones largas. En su final de 2024, el sistema consiguió el segundo puesto, logrando 250.000 dólares para seguir desarrollándolo. ¿Por qué tanto interés? Porque comer bien en el espacio no es solo una cuestión de sabor: influye directamente en la salud mental, el rendimiento y la moral durante misiones que podrían durar meses o incluso años, como las futuras expediciones a la Luna o Marte. La “cocina orbital” aún está en desarrollo, pero el objetivo está claro: que los astronautas no solo sobrevivan ahí arriba… sino que también puedan comer como humanos.
27 Enero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

