
Ofertas de Empleo
Ubicación: Comunidad de Madrid, EspañaModalidad: Jornada completa Edwards Lifesciences, líder global en innovaciones médicas enfocadas en el paciente, busca un/a Director/a de Recursos Humanos con amplia experiencia para actuar como socio/a estratégico/a del negocio, aportando soluciones que impulsen la atracción, desarrollo y retención del talento. Responsabilidades: Diseñar e implementar estrategias de RRHH alineadas con los objetivos del negocio. Asesorar a líderes en temas organizativos y de talento, fomentando equipos comprometidos y de alto rendimiento. Colaborar con Centros de Excelencia (COE) para entregar programas de RRHH adaptados a las necesidades del negocio. Analizar métricas para detectar necesidades formativas y de coaching ejecutivo. Participar en procesos de selección, análisis de compensación y desarrollo organizativo. Liderar o colaborar en proyectos estratégicos de RRHH a nivel local e internacional. Requisitos: Grado universitario en un área relacionada y al menos 12 años de experiencia en RRHH, o máster y 10 años de experiencia. Dominio avanzado de herramientas de RRHH y legislación laboral. Habilidades destacadas en liderazgo, negociación, comunicación y gestión del cambio. Experiencia en entornos dinámicos, multiculturales y exigentes. Beneficios destacados: Salario competitivo y paquete de beneficios completo. Horario flexible y posibilidad de trabajo remoto. Plan de pensiones, seguro médico y de vida, vales de comida. Programas de bienestar integral (gimnasio, yoga, mindfulness, etc.). Oportunidades de desarrollo profesional y pertenencia a una cultura diversa e inclusiva. Una oportunidad única para profesionales de RRHH que quieran generar impacto real en una empresa que transforma la vida de millones de pacientes en todo el mundo. Solicitud
15 Abril 2025

Ofertas de Empleo
Ubicación: Badajoz y alrededoresModalidad: PresencialJornada: Completa Grupo Secoex, con más de 4.000 empleados y presencia nacional e internacional, busca un Director de Operaciones para liderar su área de Sistemas de Intrusión y CCTV en comunidades autónomas clave. Responsabilidades principales: Gestión de encargados y coordinación de grandes obras y clientes. Optimización de costes y mejora de rentabilidad del departamento. Implementación de metodologías, software y procesos automatizados. Mejora continua de procesos técnicos y operativos (instalación, mantenimiento, soporte). Control de KPIs, cumplimiento normativo (LOPD, seguridad privada). Relación con fabricantes, distribuidores y socios tecnológicos. Apoyo a dirección general en decisiones estratégicas. Requisitos: Ingeniería Industrial o Electrónica (preferente). Más de 7 años en puestos de responsabilidad en sistemas anti intrusión. Conocimientos valorados: másteres o formación adicional. Nivel alto de AutoCAD. Qué ofrece Secoex: Estabilidad laboral y formación continua. Tardes libres el 24 y 31 de diciembre, día de Reyes y miércoles de Semana Santa. Viernes intensivos y jornada de verano continua. Horario flexible con entrada entre las 8:00 y 20:00 (salida más temprana a las 17:15). Coche de empresa y gasolina incluidos. Con más de 35 años en el sector, Secoex es referente en soluciones integrales de seguridad. Esta es una oportunidad estratégica para liderar un área clave en una empresa consolidada. Solicitud
15 Abril 2025
Jarana
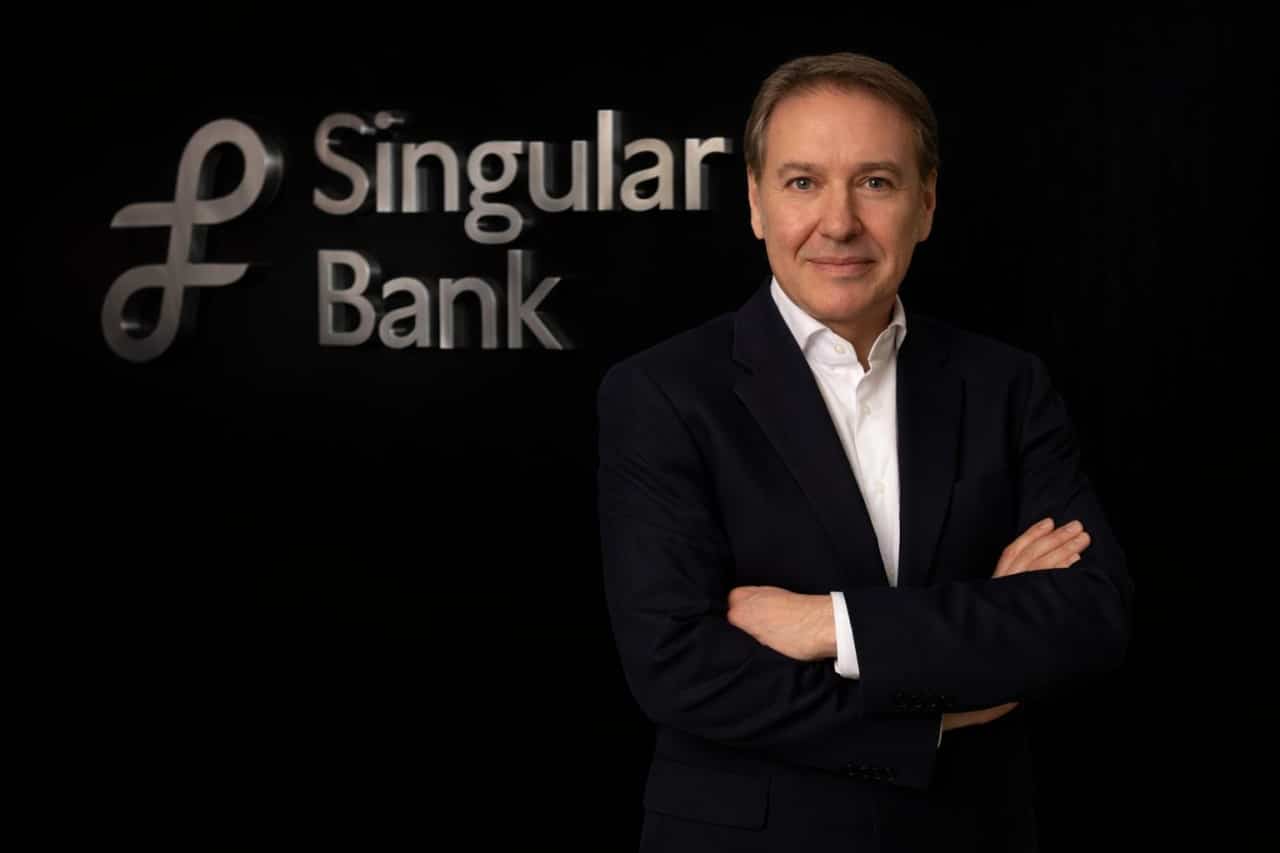
Desde CyberLideria MGZN destacamos el reciente nombramiento de Roberto Gutiérrez Mourente como Responsable de Inteligencia Artificial e Innovación en Singular Bank, dentro del área de Transformación Tecnológica. Con más de 22 años de experiencia en el sector financiero, y una sólida trayectoria como ingeniero de IA, arquitecto de software y experto en NLP, RAG y criptografía, Gutiérrez Mourente asume este nuevo rol en un momento decisivo para el futuro de la banca privada en España. ¿El objetivo? Impulsar una banca más inteligente, ágil y centrada en las personas, liderando desde la innovación aplicada y el uso estratégico de la inteligencia artificial. “El futuro no se espera. Se lidera”, afirma el propio Gutiérrez Mourente, quien se suma al ambicioso plan de Singular Bank de transformar la banca privada mediante el poder de la IA. En CyberLideria seguiremos de cerca los pasos de este referente, clave para entender cómo la IA está redibujando el mapa del liderazgo tecnológico en el sector financiero.
14 Abril 2025

Jarana
El sector financiero español vive un relevo de liderazgo con el nombramiento de Antonio Romero como nuevo Director General de CECA y de Ainhoa Jáuregui como Consejera Delegada de Cecabank. Ambos ejecutivos cuentan con una dilatada trayectoria profesional y han sido figuras clave en el desarrollo institucional y estratégico de ambas entidades. El Consejo de Administración de CECA ha valorado especialmente el perfil de Antonio Romero, destacando su profundo conocimiento de la regulación financiera, su capacidad de interlocución con organismos públicos tanto nacionales como internacionales, y sus más de 25 años de experiencia en el sector financiero. Romero ha desempeñado diversos cargos en CECA y Cecabank desde su llegada a la entidad en 2004, siendo desde 2018 Director Corporativo de Servicios Asociativos, Control y Recursos. Previamente, desarrolló funciones como Subdirector General Adjunto de Legislación y Política Financiera en el Ministerio de Economía, participando activamente en la elaboración de normativa bancaria internacional. Por su parte, Cecabank ha anunciado la designación de Ainhoa Jáuregui como nueva Consejera Delegada, en sustitución de José María Méndez Álvarez-Cedrón, quien ha estado al frente desde la creación de la entidad en 2012. Licenciada en Ciencias Económicas y Empresariales por la Universidad de Deusto, Jáuregui se incorporó a CECA en 1995 y ha desempeñado desde entonces múltiples responsabilidades en el área de información financiera, planificación estratégica y relación con autoridades supervisoras como el Banco de España y el FROB. Como Directora Corporativa de Planificación, ha liderado la elaboración del Plan Estratégico 2025-2027 de Cecabank. Con estos nombramientos, CECA y Cecabank refuerzan su apuesta por un liderazgo sólido, con visión estratégica y profundo conocimiento del entorno regulatorio y financiero, que garantiza la continuidad y el impulso de sus planes de crecimiento y transformación.
14 Abril 2025

Sin categoría
La tregua comercial para dispositivos electrónicos importados a Estados Unidos podría estar llegando a su fin. El secretario de Comercio, Howard Lutnick, confirmó este domingo que los productos tecnológicos como smartphones, chips y componentes de ordenador recibirán aranceles específicos "pronto", pese a la exención temporal anunciada recientemente por la Oficina de Aduanas y Protección Fronteriza (CBP). “Todos esos productos estarán incluidos en la categoría de semiconductores y tendrán un arancel específico que podría entrar en vigor en uno o dos meses”, declaró Lutnick en una entrevista con ABC News. Esta medida forma parte de la estrategia del gobierno estadounidense para reducir su dependencia tecnológica del Sudeste Asiático, especialmente en un contexto de creciente tensión comercial con China. Una pausa estratégica… con fecha de vencimiento El viernes pasado, CBP notificó una exención arancelaria limitada para dispositivos como smartphones, semiconductores y piezas de hardware que hayan sido importados o despachados desde su país de origen a partir del 5 de abril. Sin embargo, esta medida fue descrita por Lutnick como una "solución temporal", anticipando un endurecimiento normativo inminente. Desde la Casa Blanca, el presidente Donald Trump también adelantó que el próximo lunes abordará públicamente la posible imposición de aranceles a los semiconductores como parte de su agenda de reindustrialización y fortalecimiento del suministro tecnológico nacional. Seguridad nacional y soberanía tecnológica La administración Trump insiste en que el cambio no solo obedece a razones económicas, sino también estratégicas: “Necesitamos que los chips, pantallas y semiconductores se fabriquen en EE.UU. No podemos depender del Sudeste Asiático. Esto es una cuestión de seguridad nacional”, añadió Lutnick. Impacto para la industria tecnológica global Esta decisión afectará directamente a empresas tecnológicas que dependen de proveedores en Asia, y podría reconfigurar la estrategia de fabricación y ensamblaje de gigantes como Apple, Qualcomm o Nvidia. Asimismo, se anticipa una posible escalada en la guerra comercial con China, además de efectos sobre el precio final de productos electrónicos para consumidores. En un contexto donde la digitalización avanza y la demanda de microchips sigue en alza, estas medidas refuerzan la narrativa global de soberanía tecnológica, pero también elevan los riesgos de fragmentación de la cadena de suministro y tensiones geopolíticas.
14 Abril 2025

ESG
La reciente tendencia de transformar fotografías personales en ilustraciones al estilo de Studio Ghibli mediante inteligencia artificial ha capturado la atención de millones en redes sociales. Sin embargo, detrás de esta estética encantadora se esconden preocupaciones significativas relacionadas con el impacto ambiental y la ética en la creación artística. Un fenómeno viral con implicaciones profundas Impulsado por la nueva función de generación de imágenes de ChatGPT-4o, este fenómeno ha permitido a los usuarios convertir sus selfies y retratos en escenas que evocan la magia de películas como Mi vecino Totoro o El viaje de Chihiro. Si bien muchos lo ven como una democratización del arte, otros advierten sobre los riesgos de apropiación cultural y la falta de transparencia en el uso de estilos artísticos protegidos. El costo ambiental de la creatividad digital Generar una sola imagen con inteligencia artificial puede consumir tanta energía como la que utiliza un hogar europeo en un día. Además, se estima que cada imagen generada puede requerir entre 2 y 5 litros de agua para la refrigeración de los servidores que procesan estas tareas. Este consumo masivo de recursos plantea serias preocupaciones sobre la sostenibilidad de estas tecnologías, especialmente en un contexto de crisis climática. Debate ético y derechos de autor La utilización del estilo distintivo de Studio Ghibli ha generado controversia en la comunidad artística. Hayao Miyazaki, cofundador del estudio, ha expresado su descontento con el uso de la inteligencia artificial en la creación artística, calificándolo como una falta de respeto a la vida misma Por su parte, Sam Altman, CEO de OpenAI, defendió la herramienta argumentando que democratiza el acceso a la creatividad, aunque reconoció la necesidad de establecer límites éticos en su uso Reflexión sobre el futuro del arte y la tecnología Este fenómeno plantea preguntas fundamentales sobre el equilibrio entre la innovación tecnológica y la responsabilidad ambiental y ética. Mientras la inteligencia artificial ofrece nuevas formas de expresión artística, también es crucial considerar sus implicaciones más allá de la superficie estética. En un mundo cada vez más consciente del impacto ambiental y la importancia de los derechos de autor, es esencial que tanto desarrolladores como usuarios adopten prácticas más sostenibles y respetuosas en el uso de estas tecnologías emergentes.
14 Abril 2025

Jarana
En un mundo donde las jerarquías a menudo se confunden con privilegios y el liderazgo se mide en títulos más que en actos, Simon Sinek nos ofrece una poderosa contranarrativa en Los líderes comen al final. El autor, conocido por inspirar a millones con su famoso Start with Why, nos invita ahora a mirar el liderazgo desde una perspectiva profundamente humana: la del sacrificio, la confianza y el propósito colectivo. La imagen que da título a la obra es tan simple como poderosa: en los Marines, los oficiales son los últimos en comer. Esta regla no escrita habla de algo más grande que una costumbre militar; revela una filosofía de liderazgo en la que el bienestar del grupo está por encima del interés personal. ¿Qué ocurriría si esa misma lógica se trasladara al mundo de las empresas, la educación, o incluso la política? Muchos profesionales viven atrapados en organizaciones donde imperan la desconfianza, la competencia interna y el miedo constante al error. Pero hay una alternativa. Sinek propone construir lo que él denomina un Círculo de Seguridad: un entorno en el que las personas se sienten protegidas por sus líderes, capaces de colaborar y dar lo mejor de sí, no por obligación, sino por convicción. A través de historias reales que van desde los campos de batalla hasta las salas de juntas, el autor demuestra que cuando el líder se pone al servicio de su equipo, los resultados van más allá del rendimiento: se crea cultura, se fortalece el compromiso y, sobre todo, se construye un lugar donde las personas quieren estar. Esta obra no es un manual, ni una receta rápida. Es un espejo en el que cualquier persona en posición de influencia –sea un directivo, un profesor o un emprendedor– puede verse reflejado y cuestionarse: ¿Estoy liderando con empatía, o desde el poder? ¿Estoy comiendo primero… o esperando mi turno por el bien del equipo? Los líderes comen al final no es solo una llamada al liderazgo consciente. Es, sobre todo, un recordatorio de que liderar es cuidar. Y que cuando ponemos a las personas primero, lo extraordinario sucede.
11 Abril 2025

Jarana
Vorwerk España ha anunciado oficialmente el nombramiento de Bárbara Fernández-Ochoa como nueva directora de marketing de Thermomix, reforzando así su equipo directivo con una profesional de amplia trayectoria en el sector del gran consumo. Con más de 25 años de experiencia en áreas comerciales y de marketing, Fernández-Ochoa ha desarrollado su carrera en destacadas compañías multinacionales como Pernod Ricard, L’Oréal, Pepsico y Kimberly-Clark, liderando proyectos estratégicos y de transformación en entornos altamente competitivos. Es licenciada en Ciencias Económicas y Empresariales por ICADE, y ha complementado su formación con estudios de posgrado especializados en Digital Business, cursados en ISDI-DIBEX y The Valley. Esta sólida base académica, junto con su visión estratégica, le ha permitido mantenerse a la vanguardia de la innovación y la digitalización del marketing. Además de su trayectoria corporativa, Bárbara Fernández-Ochoa ha estado estrechamente vinculada a la formación, el mentoring y el coaching profesional, contribuyendo activamente al desarrollo de talento en diversas etapas profesionales. Comprometida con la diversidad, la inclusión y el liderazgo femenino, colabora con entidades como EJE&CON, Women in Retail (WiR), WITH y Mujeres en Gastronomía. También actúa como embajadora de The New Retail Business School, es amiga de la Real Academia de Gastronomía Madrileña y participa en proyectos como 50más50 WO-MEN e iniciativas de I+D+i enfocadas a la Inteligencia Energética. Recientemente, ha obtenido la Acreditación Internacional en Consejos de Administración y Buen Gobierno, otorgada por el Instituto de Gobernanza Empresarial (IGE), consolidando su perfil como referente en liderazgo estratégico y gobierno corporativo. Con esta incorporación, Vorwerk refuerza su compromiso con la excelencia, la innovación y el talento femenino, pilares fundamentales para el crecimiento sostenido de la marca Thermomix en España.
11 Abril 2025
Rincón del CISO
Según un estudio recién publicado por Qualys, el 28 % de las empresas encuestadas sufrieron al menos una brecha de datos en estos entornos, de las cuales una de cada tres sufrió múltiples filtraciones Qualys, Inc. (NASDAQ: QLYS), proveedor líder de soluciones de seguridad, TI y cumplimiento en la nube, ha hecho público el informe “Cloud & SaaS Security in 2025: Getting Ahead of the Breach” en el que la compañía analiza las impresiones de más de 100 profesionales de la ciberseguridad sobre riesgos y vulnerabilidades en la nube y plataformas SaaS. Según los datos del informe, el 28% de las organizaciones experimentaron al menos una exfiltración de datos en alguno de estos entornos en el último año. De entre ellas, el 36% sufrieron múltiples filtraciones. “La imagen que emerge es clara”, asegura Sergio Pedroche, Country Manager de Qualys Iberia. “El ritmo de la adopción de tecnologías cloud-native, desde servicios de IA hasta aplicaciones en contenedores, está superando la capacidad de las organizaciones para gestionar los riesgos de seguridad”. La investigación se ha basado en una encuesta a 101 profesionales de seguridad y TI familiarizados con los entornos cloud y las aplicaciones SaaS, entre ellos cargos directivos como CIOs, CSOs, CISOs, responsables de privacidad y otros perfiles de TI como DevSecOps, gestión corporativa, personal de Operaciones o administración de redes, de más de 20 sectores diferentes, incluyendo tecnología, AAPP, servicios, banca y finanzas, sanidad, educación o fabricación, entre otros. Para la elaboración del informe, la Unidad de Investigación de Amenazas de Qualys (TRU) ha correlacionado las respuestas con su propia telemetría, y los hallazgos resaltan un patrón de desafíos recurrentes: configuraciones incorrectas, activos expuestos a internet, amenazas persistentes de ransomware y desviaciones en el cumplimiento. La investigación también descubrió que una amplia mayoría de los encuestados (60%) utilizan dos o más herramientas de seguridad cloud/SaaS para gestionar sus sistemas, lo que dificulta la gestión y genera una mayor probabilidad de brechas. Algo que empeora a medida que la transformación digital y la IA ganan protagonismo, pero a su vez presenta una oportunidad para el canal integrador. El informe de Qualys y Dark Reading revela que algunos de los problemas más comunes fueron debidos a la configuración incorrecta de recursos de Azure, AWS y Google Cloud. En otros casos se debe a la falta de cifrado en máquinas virtuales (VM) públicas. Los clientes, asimismo, reconocen la falta de personal cualificado, una visibilidad limitada y dificultades para gestionar la complejidad de los incidentes. Tres hallazgos clave Daños desde dentro. A pesar del aumento en la sofisticación de las tácticas de los atacantes, el riesgo número uno sigue siendo el error humano. Por ejemplo, a principios de 2024, un error de configuración en bucket en AWS S3 (habitualmente utilizados para almacenar datos empresariales confidenciales o críticos) provocó la exposición de más de 4.600 pasaportes. De hecho, como pone de manifiesto el informe de Qualys, nada menos que un 99% de las máquinas virtuales no cumplen con los requisitos de eliminación mediante autenticación MFA en buckets críticos de AWS S3. Ante esta situación, los expertos de Qualys recomiendan una gestión proactiva de las configuraciones con un escaneo continuo, apoyado por la aplicación de políticas (por ejemplo, CIS Benchmark), junto con la educación de los usuarios sobre los riesgos del phishing para reducir la superficie de ataque. Falta de capacidad en la respuesta ante incidentes. Los entornos cloud-native han introducido nuevas variables (contenedores, cargas de IA, redes multi-cloud) que acaban por desbordar los planes estándar de respuesta ante incidentes (IR). Por ejemplo, en un reciente análisis sobre un ataque de extorsión en la nube, los analistas de Qualys descubrieron que se habían utilizado claves API para exfiltrar datos sensibles evadiendo las detecciones estándar. A fin de atajar esta amenaza, los expertos de Qualys recomiendan a los equipos de seguridad que piensen como los atacantes, mapeando posibles rutas de explotación e integrando manuales de respuesta en las bases de conocimiento sobre riesgos. En este sentido, el informe explora cómo se puede adoptar esta mentalidad a través de la automatización y la remediación guiada. Aplicaciones Web y Contenedores: la “paradoja del cloud”. Los contenedores aumentan la comunicación entre procesos, amplían la exposición a la red y generan cambios rápidos en el ciclo de vida, lo que ha hecho que los controles tradicionales sean inútiles. Por ejemplo, los analistas de Qualysdescubrieron recientemente puertos de Docker expuestos en entornos de producción, con errores que a menudo provienen de prácticas de desarrollo y pruebas. Si a esto le sumamos el uso generalizado de plataformas de terceros, el resultado es una superficie de ataque que crece y que cambia constantemente. El informe de Qualys profundiza en estrategias prácticas para proteger los contenedores y aplicar políticas antes de que las cargas de trabajo entren en producción. “Los entornos cloud modernos son cada vez más complejos, dinámicos y ,si se administran mal, peligrosos; desde configuraciones incorrectas en infraestructuras como código hasta carencias en la respuesta o puntos ciegos en los contenedores, los riesgos son evidentes”, explica Sergio Pedroche. “Este informe ofrece una visión precisa sobre cómo los equipos de seguridad pueden comprender mejor —y actuar sobre— su exposición al riesgo en la nube y plataformas SaaS”. Para acceder al informe completo, visite la página web de Qualys.
11 Abril 2025
Sin categoría
ING ha elegido Madrid como sede de su nuevo hub tecnológico, consolidando su compromiso con la innovación y el desarrollo del talento en España. Este centro se convertirá en un pilar estratégico dentro del plan de crecimiento del grupo bancario, que prevé la incorporación de 1.000 nuevos profesionales en los próximos cuatro años. El nuevo hub —el sexto de estas características a nivel global para ING— está diseñado para acelerar la evolución tecnológica de la entidad, apostando por soluciones más rápidas, escalables y con un menor time to market. Su objetivo será reforzar las capacidades digitales del banco y optimizar la experiencia de cliente mediante herramientas avanzadas de ingeniería de software, arquitectura de sistemas y análisis de datos. La elección de Madrid como ubicación clave no es casual. Según ha indicado ING, la capital española destaca por su alto potencial en atracción de talento tecnológico, su diversidad, un entorno regulatorio favorable para la inversión y una disponibilidad de oficinas que facilita la instalación de infraestructuras a gran escala. Todo ello convierte a Madrid en una ciudad estratégica para desplegar este tipo de proyectos a largo plazo. Este movimiento se alinea con la visión global de ING, que busca crear ecosistemas tecnológicos capaces de adaptarse a las demandas locales, sin perder su enfoque internacional. Actualmente, la red de hubs tecnológicos del grupo integra a más de 12.500 expertos en países como Filipinas, Polonia, Rumanía, Eslovaquia y Turquía, constituyendo una red robusta que impulsa la transformación digital del banco en múltiples mercados. Con este nuevo centro en Madrid, ING no solo refuerza su presencia en España, sino que también se posiciona como un actor clave en la generación de empleo cualificado y en el impulso de la competitividad digital del sector financiero.
11 Abril 2025

Sin categoría
En un momento donde la complejidad de la infraestructura digital desafía los modelos tradicionales de defensa, Google Cloud presenta una apuesta clara por la convergencia de sus capacidades en seguridad. En Next '25, se ha consolidado una visión: una plataforma unificada, impulsada por inteligencia artificial, para responder con agilidad y precisión a un panorama de amenazas cada vez más sofisticado. Una respuesta al caos: Google Unified Security Las empresas están gestionando entornos cada vez más distribuidos: múltiples nubes, miles de dispositivos, aplicaciones críticas y una creciente superficie de ataque. A esto se suma la fragmentación de herramientas y datos que operan en silos, dificultando la toma de decisiones. Consciente de ese desafío, Google propone Unified Security, una capa de seguridad transversal que combina visibilidad, detección, respuesta y automatización. Lo relevante aquí no es la tecnología per se, sino el enfoque: crear una única fuente de verdad en seguridad, enriquecida por la inteligencia de amenazas de Google y por la experiencia táctica de Mandiant. Este nuevo paradigma rompe con la visión tradicional de herramientas desconectadas. Integra telemetría del navegador (Chrome Enterprise), riesgos en cargas de IA, validación de controles frente a amenazas reales y una gestión centralizada de operaciones en redes, endpoints, nubes y aplicaciones. Todo esto, orquestado por capacidades de IA generativa y semiautónoma que aceleran la detección y reducen la fatiga operativa. IA como copiloto de ciberdefensa Uno de los ejes más disruptivos es el papel de la IA agente (Agentic AI), que empieza a dejar de ser una promesa para convertirse en realidad operativa. Desde la investigación automática de alertas hasta el análisis de malware mediante desofuscación y razonamiento autónomo, los nuevos agentes de seguridad de Google (potenciados por Gemini) redefinen la eficiencia de los SOC modernos. Más allá de la automatización, la IA actúa como un colaborador digital que libera a los analistas de tareas repetitivas, permitiéndoles centrarse en la estrategia y en el análisis de alto valor. Seguridad para entornos híbridos y cargas de IA La protección del ciclo de vida de modelos de IA, la visibilidad sobre datos sensibles (incluso en entornos de entrenamiento), y nuevos mecanismos de compliance y gobernanza, forman parte de una oferta que mira más allá del perímetro clásico. Desde la detección de riesgos en Kubernetes o Compute Engine hasta el hardening de entornos con Confidential Computing, Google refuerza su apuesta por la protección nativa en cloud y el cumplimiento normativo automatizado. Además, la colaboración con partners como Snyk o Thales evidencia una estrategia que busca adaptarse a contextos locales (como las nubes soberanas) sin perder escala global. Claves para líderes digitales: Unificación real de datos, flujos y visibilidad, para una seguridad sin fricción. IA generativa aplicada a la detección y respuesta, no como asistente, sino como actor estratégico. Cobertura de cargas emergentes, incluyendo modelos de IA y datos sensibles. Automatización en tiempo real, como respuesta a la escasez de talento y la urgencia operativa.
10 Abril 2025
Sin categoría
Frente a la escasez del talento TIC especializado, las empresas españolas pueden usar soluciones low-code o no-code para crear aplicaciones sin necesidad de formación en programación Liferay ha identificado cinco requisitos que deben cumplir las plataformas low-code o no-code para liberar el potencial tecnológico de los equipos no técnicos La transformación digital es un factor clave para el crecimiento económico, la creación de empleo y la competitividad global, sin embargo, la escasez de especialistas TIC supone un freno para su avance. Según datos de la Unión Europea, solo el 4,4% de la población ocupada en España son especialistas en TIC, una cifra muy por debajo del objetivo del 10% que se ha establecido para 2030. Esta falta de talento dificulta la adopción de nuevas tecnologías, limita la automatización de procesos y frena la innovación, impactando directamente en la productividad y competitividad de las empresas. A pesar de este déficit de especialistas TIC, existe un gran potencial en la fuerza laboral española. Según el Instituto Nacional de Estadística (INE), el 74% de los activos ocupados en España usan la informática en sus tareas diarias. Esta base de conocimientos digitales facilita su participación en procesos de transformación digital. En este contexto, las capacidades low-code o no-code de las plataformas digitales se presenta como la clave para capitalizar este talento. El low-code o no-code permiten a personas sin conocimientos en programación crear aplicaciones y automatizar procesos de negocio digitales de forma rápida y sencilla. Esto no solo reduce la dependencia de especialistas TIC, sino que también amplía el talento disponible, permitiendo que empleados de diferentes departamentos contribuyan al desarrollo de soluciones digitales. Tal ha sido su impacto que la consultora Gartner ha señalado que en 2026 los "desarrolladores" que no forman parte de los departamentos de TI representarán al menos el 80% de los usuarios de herramientas low-code. Además, estima que el 75% de las grandes empresas están utilizando alguna herramienta low-code. Por lo tanto, aquellas empresas que quieren beneficiarse de las capacidades low-code o no-code, deben asegurarse de contar con una plataforma que cumplan con al menos 5 requisitos que han identificado los expertos de Liferay, el fabricante de la plataforma de experiencia digital diseñada para ofrecer la máxima flexibilidad, para liberar el potencial tecnológico de los equipos técnicos: Plataforma con capacidades de caja low code / no code. Es imprescindible contar con una plataforma que proporcione herramientas de low-code o no-code con toda la flexibilidad, seguridad y escalabilidad para crear experiencias digitales. De esta manera, no solo se tendrá a disposición herramientas nativas de low-code o no-code, sino también un conjunto completo de herramientas de construcción de experiencia digital, incluyendo personalización, ecommerce, CMS, AI, entre otras funciones. Con una única plataforma, se pueden crear soluciones como portales de clientes, intranets, sitios commerce y portales de proveedores. Altos estándares de seguridad. La seguridad, el cumplimiento y la protección de datos deben ser el centro de cualquier plataforma low-code o no-code. La facilidad de uso de estas plataformas puede, en ocasiones, llevar a descuidos de seguridad por parte de los usuarios. Es crucial que los equipos prioricen la formación en materia de seguridad y apliquen medidas para mitigar riesgos como la suplantación de cuentas, la fuga de datos y los fallos de autenticación. Por ello, es fundamental evaluar cuidadosamente las capacidades de seguridad de la plataforma y asegurarse de que cumple con los requisitos de la empresa. Integración y flexibilidad: La rigidez puede ser un obstáculo importante a la hora de adoptar una plataforma low-code o no-code. Es fundamental optar por una plataforma flexible que se conecte fácilmente a las tecnologías existentes, sistemas heredados o aplicaciones de terceros. Idealmente, la plataforma debería permitir incluso reemplazar la funcionalidad nativa con herramientas existentes, ofreciendo un control total sobre el entorno de desarrollo. Sin dependencia del proveedor: La dependencia de un proveedor puede limitar las opciones y la capacidad de evolución a largo plazo. Una plataforma low-code o no-code, que utiliza tecnología de código abierto, debe permitir la libertad de utilizar las herramientas que mejor se adapten a las necesidades de la empresa, sin estar atado a un único proveedor. Escalabilidad para el futuro: A medida que la empresa crece y evoluciona, la plataforma low-code o no-code debe ser capaz de escalar para satisfacer las nuevas demandas. Es importante buscar una plataforma que tenga capacidad de autoescalado integrado y opciones de despliegue en la nube para garantizar el rendimiento y la continuidad del negocio. "La filosofía low-code o no-code democratiza el acceso al desarrollo de herramientas tecnológicas de distintos niveles", afirma Beatriz Escobar, directora de ventas para España y Portugal de Liferay. "Permite a las empresas aprovechar el potencial de sus empleados, independientemente de su formación técnica, para impulsar la innovación y la transformación digital desde dentro”, añade.
10 Abril 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

