
Opinión
Pocas veces una herramienta tecnológica ha generado tanta expectación y tanta inquietud en los pasillos de la comunidad internacional de ciberseguridad como Claude Mythos. Anthropic ha anunciado Claude Mythos Preview, un modelo de IA en fase de prueba, que puede analizar y encontrar vulnerabilidades en el código informático a un nivel que supera a cualquier experto o herramienta existente. Su capacidad para detectar fallos invisibles hasta ahora ha sido tal, que la propia compañía ha decidido no liberarlo al público y, en su lugar, articular el Proyecto Glasswing: una “task force” de emergencia en la que participan más de 40 organizaciones consideradas críticas, incluyendo gigantes tecnológicos como Amazon Web Services, Apple, Google, Microsoft, Cisco o NVIDIA, así como centros de innovación en ciberseguridad como Palo Alto. No ha habido conversación, panel o café durante el Foro Económico Mundial, que ha reunido en Ginebra a los principales expertos de ciberseguridad, en el que Mythos no haya sido el tema central. También se ha escuchado de primera mano la visión de algunos de los participantes activos en el proyecto Glasswing, que compartieron en público y en privado lo que están viendo, y el mensaje fue inequívocamente claro. Lo que se está cociendo en Glasswing Lo primero que conviene saber es que lo que se está leyendo en la prensa no es una exageración. Los socios del proyecto comentaron que disponen de una ventana de pruebas que se extiende hasta “aproximadamente finales de mayo”, pero que no conocen la fecha en que se producirá una liberación más amplia del modelo. A partir de ahí, el reloj empezará a correr en serio: una vez que Mythos se libere, hay que actuar rápidamente. La buena noticia es que las grandes tecnológicas estarán preparadas. Han tenido acceso anticipado, recursos y equipos dedicados. La mala noticia —y aquí está el verdadero punto ciego del ecosistema— es que el mayor riesgo estará en el OpenSource, del que prácticamente nadie se está preocupando. Buena parte de internet se sostiene sobre librerías y componentes mantenidos por comunidades pequeñas, sin presupuesto ni equipos de seguridad dedicados, y son precisamente esos los que más tardarán en parchearse. Otro dato revelador que compartieron es que, al comparar las capacidades de detección entre los modelos avanzados de OpenAI y Anthropic, solo coincide aproximadamente un 20% de las vulnerabilidades encontradas. Es decir, cada modelo “ve” cosas distintas. La superficie de ataque real, cuando proliferan capacidades equivalentes en otros laboratorios, será mucho mayor de lo que cualquier herramienta individual sugiere hoy. Sobre los guardarrailes, la conclusión es matizada: existen, funcionan, pero la IA puede saltárselos. En las pruebas relatadas, cuando se le pidió a Mythos que preparase un ataque de ransomware contra un hospital, el modelo se negó. Pero los propios participantes reconocen que mediante encadenamientos de instrucciones más sofisticados se podría llevar al modelo a terrenos que en una petición directa rechazaría. Qué hace Mythos diferente Las cifras que se manejan internamente son contundentes: cuatro semanas de descubrimiento de vulnerabilidades con Mythos equivalen, en términos de cobertura, a un año de pentesting tradicional. Pero reducirlo a una cuestión de velocidad sería un error. Lo verdaderamente disruptivo es que el modelo identifica nuevas vías de ataque que ni siquiera sospechábamos, encadenando fallos menores hasta construir cadenas de explotación coherentes. Esto tiene un impacto importante en un principio operativo básico en ciberseguridad: que las vulnerabilidades de bajo CVSS pueden ignorarse o posponerse. Con Mythos en el otro lado, la explotación de pequeñas vulnerabilidades puede convertirse en el camino hacia impactos mucho más relevantes. Una grieta aparentemente irrelevante, combinada con otras dos, puede acabar escalando a un incidente severo. Otra consecuencia estratégica es que vamos a ver más ataques tipo SolarWinds, de dentro hacia fuera: comprometer un proveedor o un componente de la cadena de suministro para alcanzar a cientos o miles de organizaciones aguas abajo. Y un hallazgo relevante para los CIOs y CTOs: existe una correlación muy alta entre la calidad del código y el número de vulnerabilidades detectadas. Quien haya descuidado la deuda técnica durante años tiene ahora un problema doble. Recomendaciones prácticas De las conversaciones mantenidas emerge un conjunto bastante consensuado de qué hacer entre hoy y la liberación del modelo: Identificar y priorizar el parcheo de los caminos críticos, no los activos por separado, sino las cadenas que llevan a impactos relevantes. Resolver los básicos. La mayor parte del daño que pueda hacer Mythos en manos hostiles seguirá apoyándose en higiene deficiente: credenciales débiles, parches sin aplicar, configuraciones por defecto y MFA ausente o mal implementado. Incrementar la visibilidad y reforzar la detección. Si el atacante encuentra más rápido, el defensor también tiene que ver más rápido. Poner el foco en la gestión de identidades, humanas y digitales (cuentas de servicio, agentes, credenciales máquina-máquina). Es el vector que más se abusa en cadenas de explotación complejas. No hacer actualizaciones automáticas del OpenSource sin testear. Hasta ahora actualizar era casi siempre la opción segura; en los próximos meses podría no serlo tanto si los parches llegan infectados. Adoptar un enfoque Zero Trust también desde dentro hacia fuera. El modelo defensivo perimetral está muerto; el lateral también lo está. Adoptar un modelo de pentesting continuo, automatizando detección y resolución de vulnerabilidades en tiempo real. La cadencia anual o semestral ya no es válida. El otro lado de la balanza: las oportunidades Aunque lo anterior pinte un panorama bastante negro, Mythos también abre nuevas oportunidades reales para reforzar la ciberseguridad: Los CISOs pueden aprovechar el ruido mediático del momento para conseguir más apoyo, presupuesto y recursos. Mejorará la calidad del software generado con IA, porque las mismas capacidades que detectan fallos pueden integrarse en el ciclo de desarrollo desde el principio. Las grandes nubes serán más seguras: AWS, Microsoft y otros socios ya están aplicando Mythos Preview a sus propias bases de código, y eso beneficiará a todos sus clientes por defecto. Mejorarán las capacidades defensivas globales de ciberseguridad, especialmente si Anthropic cumple con su compromiso de compartir aprendizajes con toda la industria. Seamos optimistas La historia de la ciberseguridad es la historia de una carrera permanente entre atacantes y defensores en la que, periódicamente, una de las dos partes da un salto cualitativo. Mythos es uno de esos saltos. La diferencia, esta vez, es que el salto lo está dando primero el lado defensivo, y de manera deliberada. Esa ventaja no durará para siempre —quizá ni siquiera mucho tiempo—, pero sí lo suficiente para que quien actúe con disciplina entre hoy y los próximos meses llegue al nuevo escenario en condiciones razonables. Hay mucho trabajo por delante, pero también razones reales para el optimismo. Quien haga sus deberes, se beneficiará. Quien mire para otro lado, lo lamentará. ¡Seamos optimistas y pongamos el foco en las oportunidades! Consejo Asesor de CyberLideria
11 Mayo 2026
Rincón del CISO
El último informe sobre transformación digital revela que la inteligencia artificial se ha convertido en el principal factor competitivo para las pequeñas y medianas empresas La transformación digital de las pymes españolas ha dejado atrás la fase experimental. En 2026, el verdadero diferencial competitivo ya no pasa únicamente por disponer de datos, sino por ser capaces de convertirlos en decisiones de negocio en tiempo real gracias a la analítica avanzada y la inteligencia artificial. Así lo refleja un reciente informe elaborado por KPMG, que sitúa el impacto de estas tecnologías en mejoras de eficiencia operativa de entre el 20% y el 45%. El dato cobra aún más relevancia si se compara con el bajo nivel de adopción actual: solo un 2,9% de las pymes industriales españolas utiliza inteligencia artificial de forma activa, según el Barómetro de adopción de IA en las pymes españolas 2025 de IndesIA. La IA abre una brecha entre las empresas que avanzan y las que se quedan atrás El escenario actual dibuja una clara ventana de oportunidad para las compañías que apuesten antes por modelos de negocio data-driven. Mientras algunas organizaciones ya utilizan modelos predictivos para optimizar operaciones, ajustar precios o anticipar demanda, muchas otras continúan trabajando con estructuras tradicionales incapaces de responder en tiempo real. Según el análisis recogido en el informe, las empresas que implementan inteligencia artificial logran mejoras de productividad de hasta el 7%, una tendencia que también respaldan distintos estudios económicos y organismos financieros. Javier Tejada, copresidente y responsable de Tecnología de h&k, asegura que el éxito de estas compañías comparte un patrón común: “Las empresas que están avanzando con mayor éxito parten de una evaluación realista de sus datos y de cómo estos se alinean con sus objetivos de negocio. A partir de ahí, definen una hoja de ruta basada en casos de uso concretos capaces de generar valor tangible en plazos cortos”. Del almacenamiento de datos a la toma de decisiones en tiempo real El informe subraya que la modernización de las plataformas de datos se ha convertido en una prioridad estratégica para las pymes. Las nuevas arquitecturas tecnológicas permiten integrar múltiples fuentes de información, procesar datos en streaming y desplegar modelos de inteligencia artificial directamente sobre procesos de negocio. En sectores como retail, logística o energía, esta evolución ya se traduce en mejoras operativas visibles: desde la automatización de procesos hasta la optimización de márgenes comerciales. Además, la llamada analítica aumentada (basada en consultas en lenguaje natural y asistentes inteligentes) está democratizando el acceso al dato dentro de las organizaciones. Tejada resume esta evolución con una idea clara: “El salto es evidente: hemos pasado de consultar informes a permitir que el dato actúe directamente sobre el negocio”. El reto ya no es digitalizarse, sino extraer valor real del dato El informe también pone el foco en el cambio cultural y organizativo que exige esta nueva etapa tecnológica. Las compañías más avanzadas no solo incorporan herramientas de IA, sino que desarrollan estructuras internas orientadas al gobierno del dato, la calidad de la información y la toma de decisiones basada en evidencias. La analítica avanzada deja así de ser exclusiva de los departamentos IT para convertirse en una herramienta transversal en áreas como finanzas, operaciones o marketing. Esta evolución también impulsa la aparición de nuevos perfiles híbridos, capaces de conectar tecnología y negocio, y obliga a las organizaciones a fomentar una cultura empresarial más ágil y basada en datos. Un cambio estratégico para la competitividad de las pymes Desde la experiencia de h&k acompañando a más de 1.100 clientes en procesos de transformación digital, la conclusión es clara: las compañías que convierten los datos en decisiones operativas son más eficientes, más resilientes y más competitivas. “Ya no se trata de qué empresas se digitalizan antes, sino de cuáles son capaces de extraer valor real de sus datos y trasladarlo a decisiones operativas”, concluye Tejada. Con la inteligencia artificial consolidándose como motor de eficiencia y competitividad, las pymes españolas afrontan ahora un momento decisivo: acelerar su transformación o arriesgarse a perder capacidad de reacción frente a competidores más avanzados.
8 Mayo 2026
Jarana
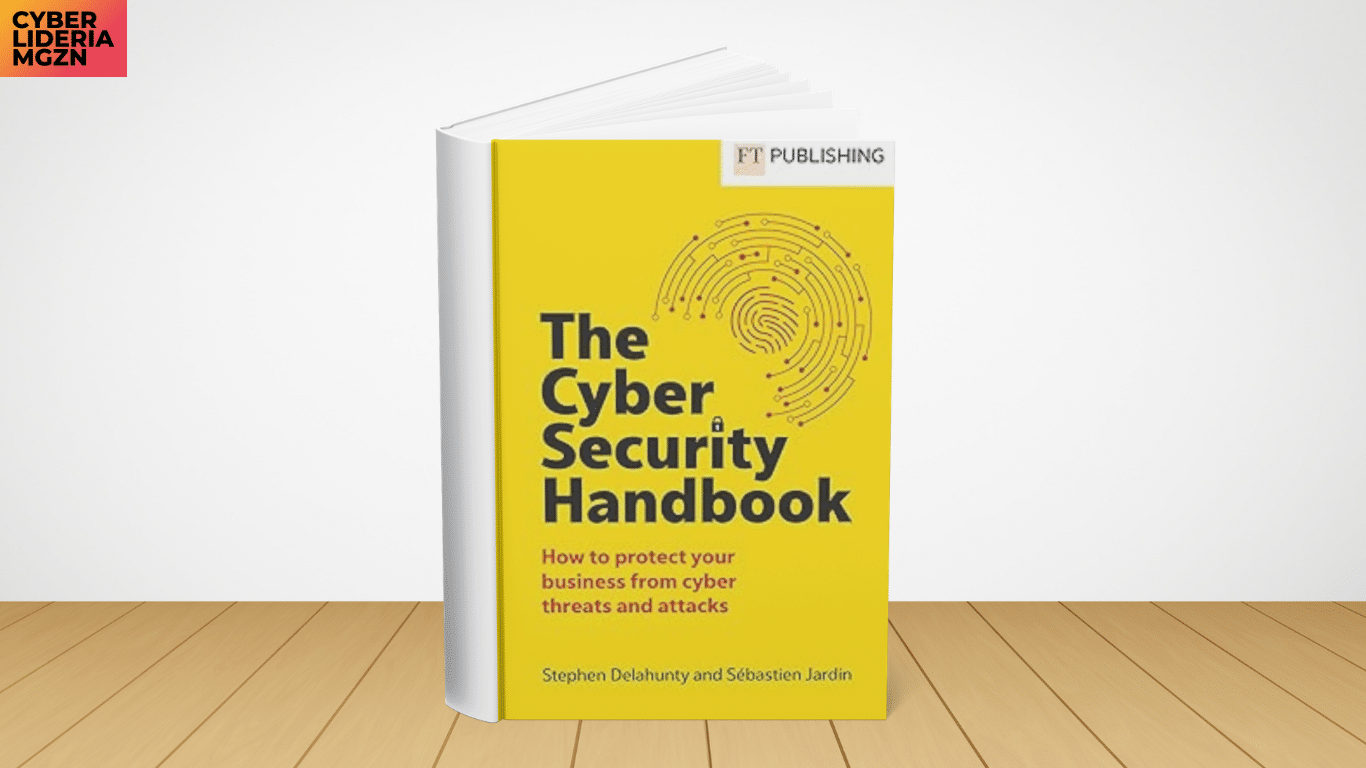
El libro presenta la ciberseguridad como un riesgo estratégico empresarial, no solo técnico, alineado con la realidad de 2025. Analiza el modelo económico del cibercrimen y cómo impacta directamente en organizaciones públicas y privadas.Propone marcos prácticos para preparar a empresas frente a amenazas emergentes como ransomware, ataques a la cadena de suministro e IA ofensiva. Aportando una visión ejecutiva útil para CISOs, directivos y equipos de seguridad que necesitan integrar la ciberseguridad en la estrategia corporativa. Autores: Stephen Delahunty y Sébastien Jardin
8 Mayo 2026
Jarana
Belén Zorrilla ha sido promocionada a Vice President of Marketing para EMEA y Latinoamérica en Denodo, reforzando su papel dentro de la estrategia global de la compañía. Desde esta nueva posición, continuará impulsando el crecimiento y la consolidación de la marca en ambas regiones, apoyándose en el desarrollo de equipos y en la ejecución de iniciativas de marketing a gran escala. Zorrilla ha querido destacar el papel de su equipo y el respaldo recibido por parte de la compañía en esta nueva etapa, marcada por la continuidad y la evolución de su trayectoria dentro de Denodo.
8 Mayo 2026

Rincón del CISO
Meta continúa avanzando en sus medidas de protección de menores en redes sociales y ha anunciado la incorporación de nuevas tecnologías basadas en inteligencia artificial para estimar la edad real de los usuarios de plataformas como Facebook e Instagram. La compañía utilizará sistemas de análisis visual capaces de identificar señales relacionadas con la edad a través de fotografías y vídeos compartidos en las plataformas. Entre los elementos analizados se incluirán aspectos físicos como la estructura ósea, la altura o determinados rasgos visuales, combinados con el comportamiento digital y la actividad del usuario dentro de la plataforma. IA para reforzar el control de acceso de menores Según explicó la compañía, estas herramientas permitirán mejorar la detección de cuentas gestionadas por menores de edad, especialmente aquellas que habrían falseado su fecha de nacimiento al registrarse. Además del análisis de imágenes, los sistemas también tendrán en cuenta información contextual obtenida a partir de publicaciones, interacciones y patrones de uso dentro de las redes sociales. Desde la empresa insisten en que esta tecnología no utiliza reconocimiento facial, una funcionalidad que dejó de emplear hace varios años, sino modelos de estimación de edad apoyados en inteligencia artificial. Presión regulatoria y preocupación por la protección de menores El anuncio llega en un contexto de creciente presión regulatoria sobre las grandes plataformas digitales en relación con la protección de menores y el impacto del uso intensivo de redes sociales. En las últimas semanas, distintos organismos y tribunales han cuestionado las políticas de protección infantil de las plataformas tecnológicas. En Estados Unidos, varias resoluciones judiciales recientes han señalado a compañías del sector por no implementar medidas suficientes para limitar determinados riesgos asociados al uso de redes sociales por parte de menores. Por su parte, la European Commission ha iniciado investigaciones sobre los mecanismos de protección de menores en plataformas digitales y la capacidad de las compañías para verificar adecuadamente la edad de los usuarios. Cuentas restringidas para adolescentes La compañía asegura que mantiene como requisito mínimo los 13 años para acceder a sus servicios. En aquellos casos en los que la IA detecte perfiles potencialmente gestionados por menores de esa edad, las cuentas podrán ser desactivadas. Además, si un usuario adolescente se registró como adulto, el sistema podrá reclasificar automáticamente la cuenta dentro de la categoría de perfiles para menores de entre 13 y 17 años, aplicando restricciones adicionales sobre contenidos, privacidad e interacciones. IA y eficiencia operativa El anuncio coincide también con una nueva fase de reorganización interna dentro de Meta, marcada por un importante ajuste de plantilla y por el incremento de las inversiones en inteligencia artificial. La compañía continúa acelerando el desarrollo de tecnologías basadas en IA tanto para moderación de contenidos como para automatización de procesos y seguridad digital, en un momento en el que las grandes tecnológicas compiten por reforzar sus capacidades en este ámbito.
7 Mayo 2026

ESG
Mapfre continúa reforzando su estrategia de sostenibilidad con la expansión de sus instalaciones fotovoltaicas en distintos mercados internacionales. La aseguradora ya cuenta con más de 9.000 paneles solares distribuidos en edificios corporativos de ocho países, una iniciativa con la que logró reducir un 18% su consumo eléctrico durante 2025. La compañía ha destinado más de dos millones de euros a este proyecto energético, que además ha recibido apoyo económico procedente de los fondos europeos NextGenerationEU. Producción de energía limpia en ocho países Las instalaciones solares están presentes actualmente en España, México, República Dominicana, Italia, Perú, Malta, Portugal y Panamá. Desde 2022, la infraestructura fotovoltaica del grupo ha generado alrededor de 11 GWh de energía renovable, evitando la emisión de más de 2.200 toneladas de CO₂. Solo durante 2025, la reducción de emisiones alcanzó cerca de 800 toneladas de CO₂ gracias al uso de energía solar en sus edificios corporativos. España concentra la mayor parte de la instalación fotovoltaica España representa uno de los principales focos del proyecto. La aseguradora dispone en el país de más de 7.300 paneles solares repartidos en 28 edificios corporativos. Las instalaciones, ubicadas en azoteas, aparcamientos, fachadas y superficies en suelo, generaron el pasado año 2,7 GWh de energía, lo que supone aproximadamente dos tercios de toda la producción fotovoltaica del grupo. Parte de esta energía se destina al funcionamiento diario de oficinas y servicios internos, incluyendo puntos de recarga para vehículos eléctricos e híbridos enchufables disponibles para empleados. Objetivo: neutralidad en carbono en 2030 La expansión de este modelo energético forma parte del Plan de Sostenibilidad 2024-2026 de Mapfre, que incluye entre sus principales objetivos alcanzar la neutralidad en carbono en todos los países donde opera antes de 2030. La compañía también mantiene iniciativas vinculadas a economía circular y apoyo a la transición hacia modelos económicos con menores emisiones, tanto desde el ámbito asegurador como en sus políticas de inversión.
7 Mayo 2026
Ofertas de Empleo
País: España Localización: Zaragoza, Aragón Modalidad: Híbrida (modelo híbrido – 40% remoto semanal) Sobre la empresa: adidas es una de las compañías líderes mundiales en innovación deportiva, experiencia digital del consumidor y transformación tecnológica del retail global. Con más de 75 años redefiniendo la cultura del deporte y el lifestyle, adidas impulsa una estrategia digital centrada en plataformas cloud, omnicanalidad y seguridad by design para proteger su ecosistema tecnológico global. Dentro de este contexto, el área Security Architecture & Transformation actúa como habilitador clave para garantizar que la innovación tecnológica llegue al negocio con estándares robustos de seguridad, cumplimiento y resiliencia. Tu misión: Como Director Information Security – Security Architecture & Transformation, liderarás la evolución de la arquitectura de seguridad corporativa global, estableciendo estándares técnicos, marcos de referencia y modelos de diseño seguros alineados con la transformación digital de la compañía. Entre tus responsabilidades estratégicas estarán: Liderar el equipo global de Security Architects. Definir arquitecturas objetivo en dominios clave como: cloud security identity & access management network security application & API security data & AI security Alinear la arquitectura de seguridad con la estrategia digital corporativa. Impulsar la adopción de modelos Zero Trust y cloud-native security. Liderar Architecture Review Boards (ARB) para nuevas plataformas. Definir estándares de diseño seguro y patrones de referencia corporativos. Garantizar consistencia arquitectónica entre regiones y unidades de negocio. Desarrollar políticas corporativas de seguridad alineadas con regulación y estándares internacionales. Colaborar con áreas legales, técnicas y de negocio en decisiones estratégicas. Monitorizar tendencias tecnológicas emergentes y evolución del threat landscape. Construir roadmaps de arquitectura alineados con innovación digital global. Lo que buscan en ti: Más de 10 años de experiencia en arquitectura de seguridad IT. Al menos 5 años liderando equipos técnicos especializados. Experiencia profunda en al menos dos dominios: Dominios principales: Cloud security (AWS / Azure / GCP) Identity & Access Management (IAM, SSO, Federation) Application & API security Network security architecture Data & AI security architecture Conocimiento complementario en: Threat modelling (STRIDE) Secure SDLC microservices security container security serverless architectures Además: Experiencia alineando seguridad con programas de transformación digital. Capacidad de liderazgo transversal en organizaciones globales. Inglés profesional avanzado. Perfil orientado a innovación continua y mejora arquitectónica. Qué te ofrece Adidas: Liderar la arquitectura de seguridad en una organización global referente en transformación digital del retail deportivo Participar en iniciativas cloud-native enterprise a escala internacional Entorno multinacional altamente tecnológico Comunidad técnica interna especializada Modelo híbrido flexible en España Programas de formación continua Desarrollo profesional internacional Descuentos corporativos en productos adidas Paquete competitivo con beneficios asociados
7 Mayo 2026

Jarana
Miguel Ángel Amutio Gómez ha sido nombrado Director de Ciberseguridad, Tecnologías Disruptivas e Integridad de los Datos en la Agencia Estatal de Administración Digital, según la resolución publicada en el Boletín Oficial del Estado. Desde esta posición, asumirá un rol estratégico en el impulso de la ciberseguridad y la gestión de tecnologías emergentes dentro del ámbito público, en un contexto marcado por la creciente complejidad digital y la necesidad de garantizar la integridad de los datos. Amutio ha destacado el carácter estratégico del reto, que aborda con responsabilidad y enfoque colaborativo junto al equipo de la Agencia, en una etapa clave para la transformación digital de la Administración.
7 Mayo 2026
Jarana
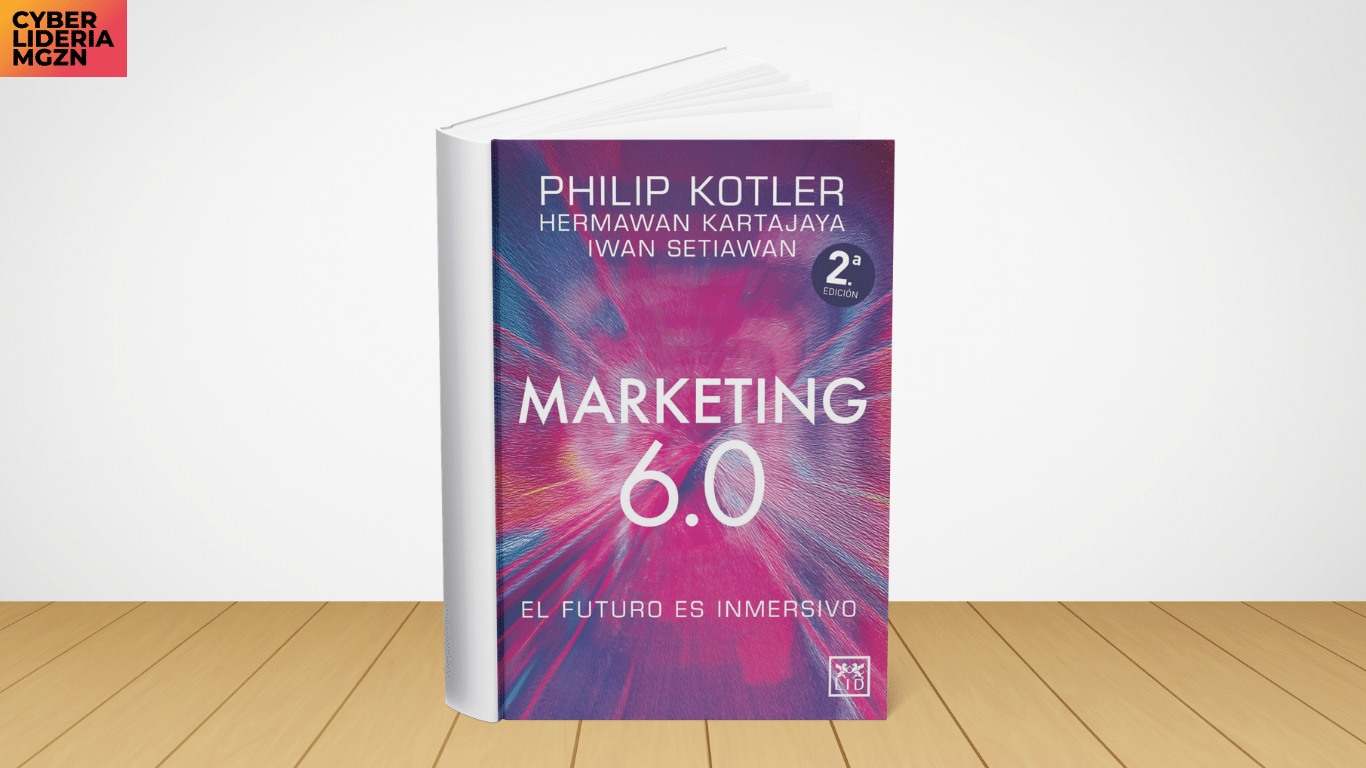
El libro explica la transición hacia el metamarketing, donde se fusionan lo físico y lo digital para crear experiencias inmersivas con el cliente.Analiza cómo la IA, la realidad aumentada y los entornos híbridos redefinen la relación marca-usuario.Introduce el concepto de consumidores “phygital”, especialmente generaciones Z y Alpha, como motor del nuevo marketing.Propone estrategias para integrar tecnología, sostenibilidad y humanización en modelos de negocio competitivos.Autor: Philip Kotler
6 Mayo 2026
Jarana
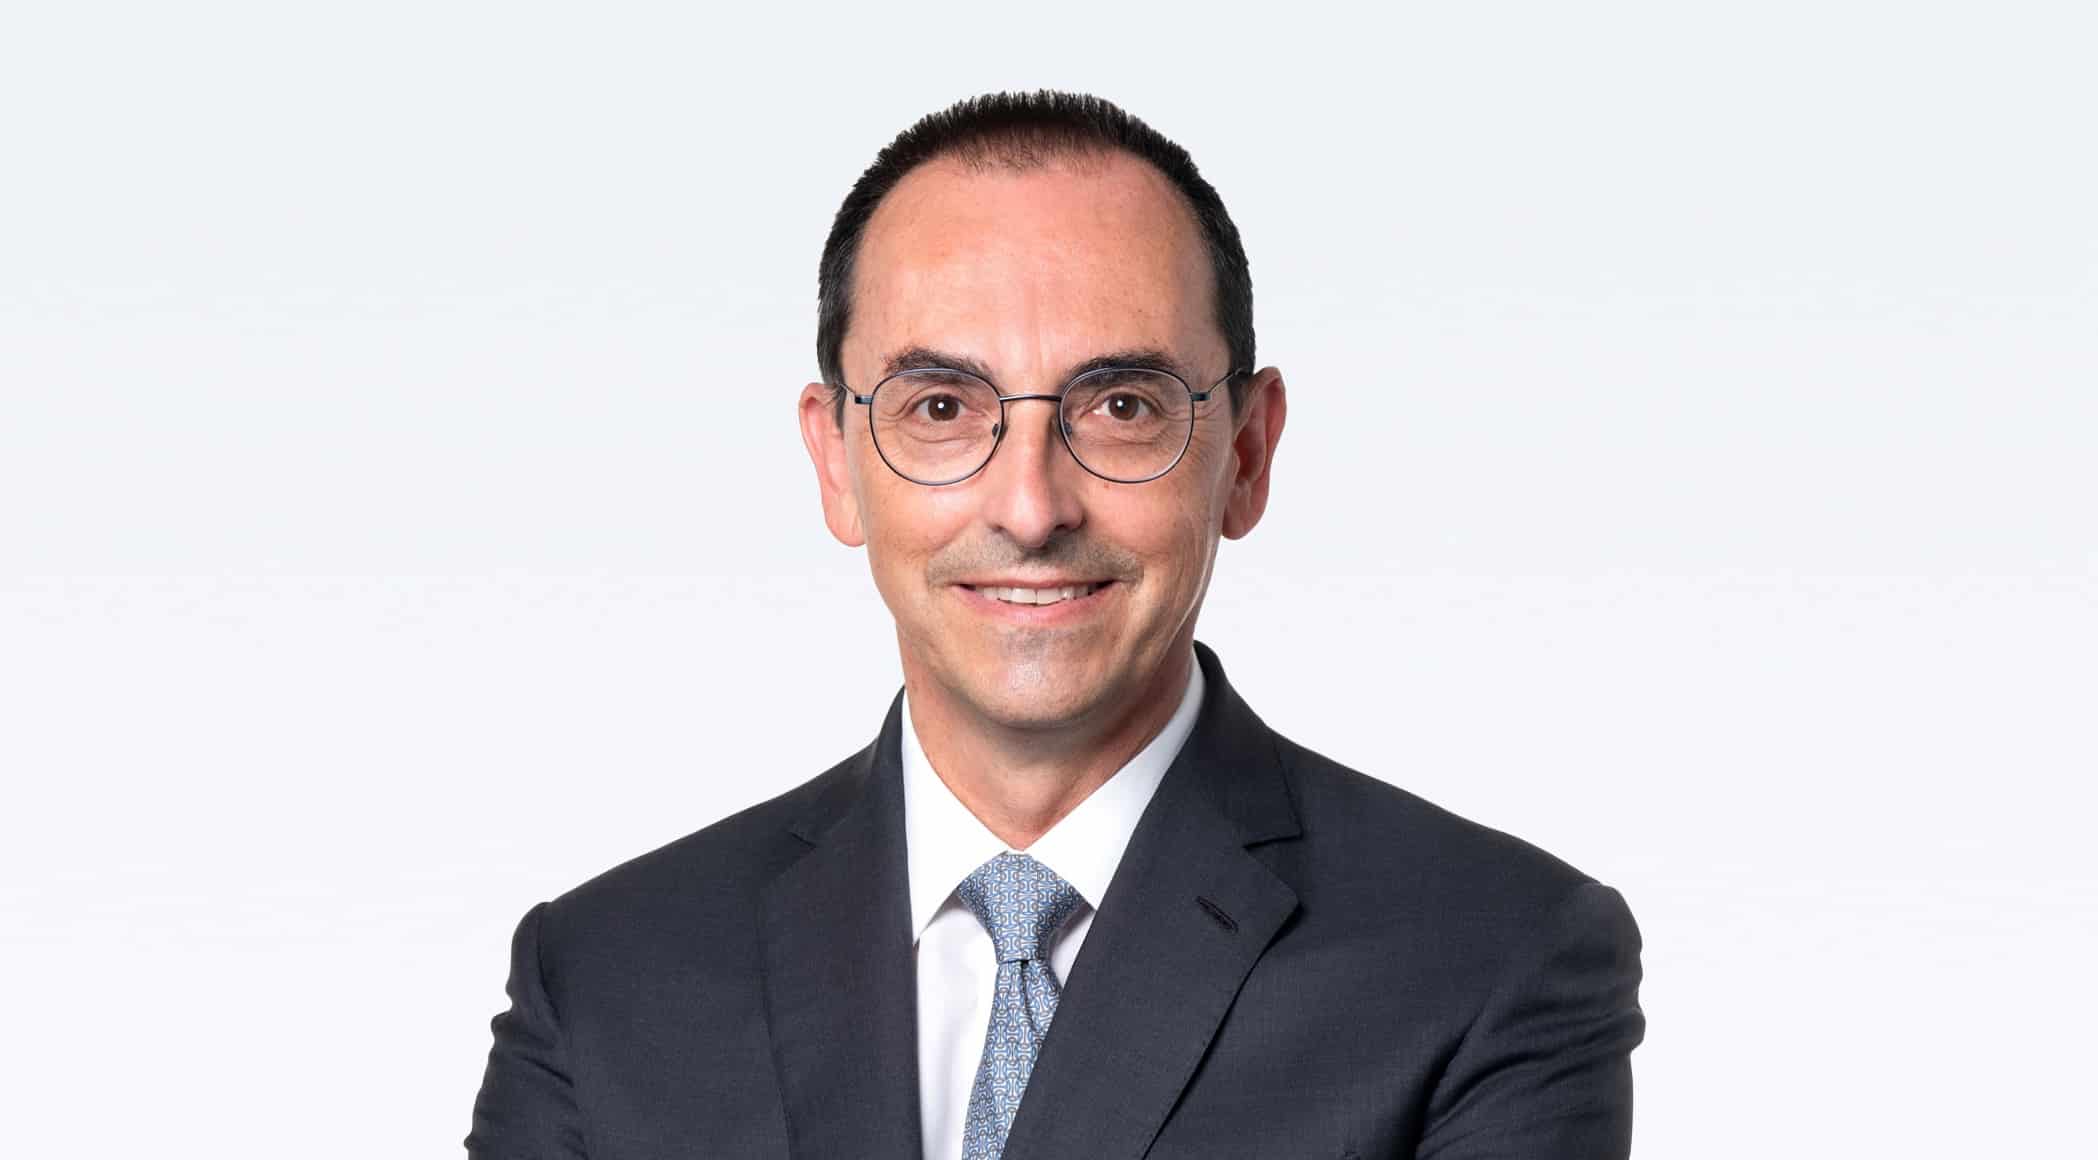
Gianni Vittorio Armani ha sido nombrado consejero delegado de Endesa, tras la aprobación de su designación por parte del consejo de administración, con efecto inmediato. El directivo italiano, que hasta ahora ocupaba posiciones clave en Enel, donde lideraba el área de redes e innovación, asume el cargo en un momento estratégico para la compañía energética. Con una sólida trayectoria en el sector, Armani ha ocupado previamente posiciones de responsabilidad en compañías como Iren, A2A o Anas, además de contar con experiencia en consultoría en McKinsey & Company y en Telecom Italia. Sustituye a José Bogas, quien continuará vinculado a la compañía como consejero externo, facilitando una transición ordenada tras más de una década al frente del grupo. Con este nombramiento, Endesa refuerza su liderazgo en un contexto marcado por importantes retos estratégicos, entre ellos la evolución del modelo energético y el cumplimiento de sus objetivos financieros a medio plazo.
6 Mayo 2026

Rincón del CISO
La automatización reduce el impacto económico de las brechas, pero la falta de gobierno de la IA se consolida como uno de los principales riesgos para las organizaciones. El último informe Cost of a Data Breach 2025, elaborado por IBM junto al Ponemon Institute, confirma un cambio relevante en el panorama global de la ciberseguridad: por primera vez en cinco años, el coste medio de una brecha de datos ha descendido, impulsado en gran medida por el uso de inteligencia artificial en la detección y respuesta ante incidentes. Sin embargo, el mismo estudio advierte de una tendencia preocupante: la adopción de la IA está creciendo más rápido que su supervisión, lo que incrementa los riesgos operativos y regulatorios para las organizaciones. El coste medio global baja por primera vez en cinco años Según el informe, el coste medio mundial de una vulneración de datos se situó en 4,44 millones de dólares en 2025, frente a los 4,88 millones del año anterior, lo que supone una reducción del 9 %. Esta caída está directamente relacionada con la mejora en los tiempos de detección y contención gracias al uso de IA y automatización en los equipos de seguridad. Sin embargo, el informe subraya una excepción relevante: en Estados Unidos el coste medio superó los 10,22 millones de dólares, alcanzando su máximo histórico debido al incremento de sanciones regulatorias y costes asociados a la detección y escalado del incidente. La inteligencia artificial reduce costes… pero también genera nuevas superficies de ataque El estudio confirma que la IA se ha convertido en un factor dual dentro del ecosistema de ciberseguridad. Por un lado, su uso en operaciones de seguridad permite reducir el coste medio de las brechas en aproximadamente 1,9 millones de dólares, además de acortar en 80 días el tiempo necesario para gestionar incidentes. Por otro lado, los atacantes también están aprovechando estas tecnologías. El informe revela que uno de cada seis incidentes de seguridad ya implica el uso de IA por parte de los atacantes, especialmente en campañas de phishing automatizado y ataques mediante deepfakes. La falta de gobierno de la IA emerge como uno de los principales riesgos empresariales Uno de los hallazgos más relevantes del informe es el desajuste entre adopción tecnológica y control organizativo. Según los datos analizados: El 63 % de las organizaciones carece de políticas de gobierno de la IA El 97 % de las brechas relacionadas con IA afectaron a sistemas sin controles de acceso adecuados El 20 % de las vulneraciones estuvieron vinculadas a IA en la sombra Estos resultados reflejan una tendencia clara: la expansión de herramientas de IA fuera de los marcos corporativos tradicionales está incrementando la exposición a incidentes de seguridad. El phishing vuelve a liderar los vectores de ataque más frecuentes El phishing se mantiene como el principal vector inicial de intrusión, presente en el 16 % de las vulneraciones analizadas, con un coste medio cercano a los 4,8 millones de dólares por incidente. Además, los ataques a proveedores externos y a la cadena de suministro se consolidan como el segundo vector más frecuente y uno de los más costosos. El sector sanitario continúa siendo el más afectado Por duodécimo año consecutivo, el sector sanitario lidera el ranking de costes por brecha de seguridad, con un impacto medio de 7,42 millones de dólares por incidente, debido principalmente al valor estratégico de los datos personales de pacientes. Además, este sector registra el mayor tiempo medio de identificación y contención de incidentes, alcanzando los 279 días, muy por encima de la media global. La recuperación tras una brecha sigue siendo lenta en la mayoría de organizaciones A pesar de las mejoras en detección y respuesta, el informe revela que el 65 % de las organizaciones aún no se había recuperado completamente de la vulneración en el momento del estudio, y en la mayoría de los casos la recuperación supera los 100 días. La IA en la sombra incrementa los costes y amplifica el impacto operativo El informe identifica la IA en la sombra como uno de los principales factores emergentes de riesgo. Este tipo de uso no autorizado: añade aproximadamente 670.000 dólares al coste medio de la brecha incrementa la exposición de datos personales amplía la superficie de ataque corporativa Además, estas vulneraciones afectan con mayor frecuencia a datos distribuidos en múltiples entornos cloud y on-premise, lo que dificulta su contención. Las organizaciones siguen sin priorizar la inversión preventiva tras sufrir incidentes Otro dato relevante del informe es la reducción del número de organizaciones que incrementan su inversión en seguridad tras una brecha. En 2025, solo el 49 % planea reforzar su protección tras el incidente, frente al 63 % registrado el año anterior. Este descenso sugiere una posible brecha estratégica entre percepción del riesgo y respuesta organizativa ante amenazas emergentes. Conclusión: la carrera entre atacantes y defensores entra en una nueva fase impulsada por IA El informe de IBM confirma que la inteligencia artificial ya no es solo una herramienta defensiva, sino un elemento estructural del nuevo escenario de riesgo digital. Aunque permite reducir costes y acelerar la respuesta ante incidentes, la falta de políticas de supervisión y control está creando una nueva generación de vulnerabilidades que las organizaciones deberán abordar con urgencia en los próximos años.
5 Mayo 2026

ESG
La escalada del conflicto en Oriente Medio ha desencadenado una de las mayores crisis energéticas de las últimas décadas, elevando el precio del petróleo por encima de los 100 dólares por barril y poniendo a prueba la resiliencia de las economías a nivel global. La situación ha tensionado el equilibrio entre oferta y demanda en tiempo récord, obligando a gobiernos de todo el mundo a activar medidas urgentes para contener el impacto económico y energético. Un shock sin precedentes en el suministro La interrupción del flujo de crudo, especialmente en el estratégico estrecho de Ormuz —por donde transita cerca del 20% del petróleo mundial—, ha provocado una caída de más de 10 millones de barriles diarios en la oferta global. El impacto ha sido inmediato: el encarecimiento del crudo ha arrastrado al alza a combustibles clave como el diésel o el queroseno, afectando directamente a sectores como el transporte, la logística o la industria. Gobiernos en modo emergencia: menos consumo, más control Ante este escenario, los gobiernos están recurriendo a medidas poco habituales para reducir la demanda energética de forma inmediata. El teletrabajo vuelve a ganar protagonismo como herramienta de política pública, mientras que en varios países se están aplicando semanas laborales reducidas en el sector público o ajustes en los sistemas educativos para limitar desplazamientos y consumo energético. Al mismo tiempo, se están imponiendo restricciones en el uso de aire acondicionado y políticas de eficiencia energética, especialmente en regiones con alta demanda eléctrica, para evitar tensiones adicionales en las redes. Transporte y energía: el cambio se acelera El transporte, uno de los principales consumidores de petróleo, se ha convertido en un foco clave de actuación. Desde incentivos al uso del transporte público hasta el impulso de vehículos eléctricos o el aumento de biocombustibles en las mezclas energéticas, los países están acelerando decisiones que, en otro contexto, habrían tardado años en implementarse. Intervención en los mercados: proteger hoy, tensionar mañana Para mitigar el impacto en ciudadanos y empresas, algunos gobiernos han optado por intervenir directamente en los precios del combustible mediante topes, subsidios o control de márgenes. Aunque estas medidas aportan alivio a corto plazo, también plantean un dilema estratégico: pueden frenar los incentivos al ahorro energético y generar presión fiscal en un contexto ya complejo. Más que una crisis energética: un cambio de paradigma Más allá del impacto inmediato, esta crisis refuerza una tendencia de fondo: la energía se consolida como un eje crítico dentro del riesgo geoeconómico global. Organismos internacionales advierten de que las tensiones entre bloques y la fragmentación del sistema global están aumentando la exposición de los mercados a este tipo de disrupciones. Para empresas y líderes, el mensaje es claro: la seguridad energética ya no puede separarse de la estrategia de negocio ni de la agenda de sostenibilidad. Un nuevo escenario para la toma de decisiones Lo que está ocurriendo no es solo una crisis puntual del petróleo. Es una señal de cómo de frágil puede ser el sistema energético global ante tensiones geopolíticas. Y, sobre todo, de la velocidad a la que gobiernos y organizaciones deben adaptarse a un entorno cada vez más incierto, donde la energía, la tecnología y la geopolítica están más conectadas que nunca.
5 Mayo 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

