Jarana
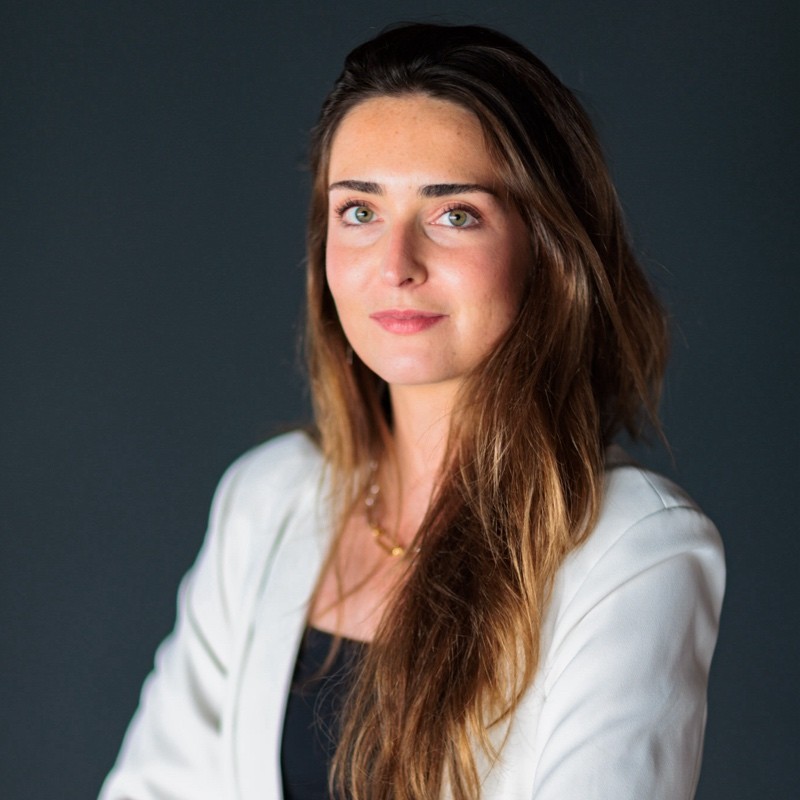
Patricia G. Yanguas ha anunciado su incorporación a Wiz como Field Marketing Manager para el Sur de Europa y Latinoamérica, asumiendo un rol clave en el impulso de la estrategia de marketing en estas regiones. Este nuevo paso profesional llega en un momento especialmente relevante para la compañía, que continúa reforzando su posicionamiento en el ámbito de la seguridad en la nube, apoyándose en una plataforma consolidada y en su integración con Google. Antes de esta etapa, Yanguas ha desarrollado su trayectoria durante más de cuatro años en Palo Alto Networks, donde ha contribuido al crecimiento del negocio en un entorno marcado por la innovación y la evolución constante del sector. Con esta incorporación, Wiz refuerza su apuesta por el talento y por el desarrollo de su presencia internacional en un momento clave para la evolución de la ciberseguridad en entornos cloud.
5 Mayo 2026

Ofertas de Empleo
País: España Localización: Madrid Modalidad: Híbrida Sobre la empresa: La organización (confidencial en esta fase del proceso) impulsa un programa estratégico de transformación operativa basada en automatización, datos e inteligencia aplicada a procesos, orientado a mejorar eficiencia, visibilidad ejecutiva y capacidad de escalado en entornos operativos complejos como Back Office y Call Center. Este rol se sitúa en el núcleo de la ejecución real de iniciativas de transformación, asegurando que los proyectos estratégicos no solo se diseñen… sino que se desplieguen con impacto medible. Tu misión: Como Responsable de Transformación y Eficiencia Operativa, actuarás como eje de coordinación transversal entre equipos técnicos, proveedores y Dirección, garantizando la ejecución efectiva de iniciativas de automatización, mejora de procesos y gobierno operativo. Entre tus responsabilidades estratégicas estarán: Liderar la ejecución de iniciativas de transformación operativa. Asegurar cumplimiento de hitos y plazos de proyectos. Coordinar equipos internos multidisciplinares. Gestionar proveedores tecnológicos y consultoras externas. Supervisar despliegues funcionales y pruebas UAT. Identificar desviaciones y activar medidas correctoras. Garantizar visibilidad ejecutiva del avance de proyectos. Elaborar reporting estratégico para comités de seguimiento. Alinear iniciativas de automatización con necesidades operativas. Facilitar la interlocución entre negocio y equipos técnicos (datos, IA, automatización). Lo que buscan en ti: Más de 4 años de experiencia en: PMO Project Management transformación operativa mejora de procesos Experiencia en entornos: Call Center Back Office operaciones complejas Manejo de herramientas: Jira MS Project Monday Experiencia interactuando con equipos: data automatización inteligencia artificial aplicada a procesos Nivel avanzado de: PowerPoint ejecutivo reporting estratégico Formación en: ADE Ingeniería Economía Certificaciones PMP / Agile / Scrum (valorable). Soft skills clave: disciplina operativa pensamiento estructurado comunicación ejecutiva liderazgo transversal sin jerarquía directa capacidad de síntesis estratégica orientación a resultados Qué te ofrece la compañía: Participación directa en proyectos estratégicos de transformación operativa 📊 Interlocución con Dirección y comités ejecutivos Rol transversal con impacto real en eficiencia organizativa Proyecto estable con visibilidad interna Modelo híbrido en Madrid Retribución fija + bonus Entorno orientado a automatización, datos y mejora continua
5 Mayo 2026

ESG
Miami lleva años siendo uno de los destinos más reconocibles del mundo por sus playas, su arquitectura art déco y su mezcla cultural. Sin embargo, detrás de esa imagen turística y vibrante, la ciudad afronta uno de los mayores desafíos derivados del cambio climático: la subida del nivel del mar. La ciudad estadounidense, asentada sobre un terreno especialmente vulnerable poroso y rodeado de agua, trabaja desde hace tiempo en distintos proyectos destinados a reducir el impacto de las inundaciones y reforzar su resiliencia urbana. Uno de los ejemplos más visibles se encuentra en zonas como Sunset Harbour, donde algunas calles y áreas residenciales ya están siendo elevadas para minimizar el riesgo de inundaciones. A estas actuaciones se suman estaciones de bombeo de aguas pluviales, barreras marítimas y nuevos sistemas de drenaje pensados para proteger las zonas más expuestas. La sostenibilidad también está marcando la evolución del transporte y de la construcción en la ciudad. El Metromover, un monorraíl gratuito y sin conductor que conecta distintas áreas de Downtown Miami, forma parte de la apuesta por reducir emisiones y fomentar alternativas menos contaminantes. Además, hoteles, centros comerciales y nuevos complejos urbanos están incorporando medidas de eficiencia energética, energías renovables y reducción del uso de plásticos. Algunos establecimientos turísticos incluso promueven acciones de concienciación ambiental entre visitantes y residentes. La transformación sostenible de Miami también alcanza espacios urbanos como parques, zonas peatonales y proyectos de reutilización del agua de lluvia. En barrios como Brickell o Wynwood, la ciudad combina innovación, movilidad y sostenibilidad con su tradicional atractivo cultural y turístico. Todo ello sucede mientras Miami continúa creciendo como uno de los grandes polos económicos y turísticos de Estados Unidos, con una fuerte presencia de población latinoamericana y una actividad constante ligada al ocio, la tecnología y el sector inmobiliario. El gran reto de la ciudad pasa ahora por mantener ese crecimiento sin perder capacidad para adaptarse a los efectos del calentamiento global. La amenaza de huracanes, lluvias torrenciales y la subida progresiva del mar ha convertido la resiliencia climática en una prioridad estratégica para el futuro de Miami.
4 Mayo 2026

Rincón del CISO
La creciente digitalización de los vehículos de dos ruedas está empezando a cambiar también el sector asegurador. El Real Automóvil Club de España ha presentado un nuevo seguro enfocado en la protección frente a amenazas digitales en motos y escúteres conectados. El producto, denominado “RACE CiberAuto”, nace como respuesta al aumento de riesgos asociados a tecnologías cada vez más presentes en este tipo de vehículos, como sistemas keyless, aplicaciones móviles vinculadas o llaves inteligentes. Según explica la organización, la conectividad ha abierto la puerta a nuevas vulnerabilidades que hasta ahora apenas contaban con coberturas específicas dentro del mercado asegurador español. Entre las principales preocupaciones de los usuarios destacan la clonación de llaves electrónicas, el acceso no autorizado a sistemas digitales o incluso el bloqueo remoto del vehículo. De acuerdo con datos del Observatorio de Conductores del RACE, más de ocho de cada diez conductores reconocen inquietud ante la posibilidad de sufrir un ciberataque relacionado con sus vehículos. La evolución tecnológica en motos y escúteres ha provocado que amenazas antes consideradas improbables empiecen a verse como riesgos reales. La conexión constante entre vehículo y dispositivos móviles ha incrementado la exposición a incidentes digitales, especialmente en modelos más modernos y conectados. El nuevo seguro incluye coberturas relacionadas con asistencia técnica ante ataques digitales, recuperación del acceso al vehículo en caso de manipulación o bloqueo, protección frente a la duplicación fraudulenta de llaves electrónicas y compensación de gastos derivados de incidentes cibernéticos. Además, el servicio incorpora asesoramiento legal especializado en ciberdelitos y sistemas de monitorización preventiva destinados a detectar posibles exposiciones digitales o vulnerabilidades. Para desarrollar esta iniciativa, el RACE ha contado con la colaboración de Lazarus Technology, compañía especializada en ciberseguridad, con el objetivo de reforzar la capacidad de detección y respuesta frente a amenazas en un entorno donde movilidad y tecnología están cada vez más conectadas.
4 Mayo 2026

Jarana
El libro analiza el ecosistema actual de redes sociales desde una perspectiva estratégica y empresarial, no solo operativa.Explica cómo diseñar planes de social media alineados con objetivos de negocio y reputación corporativa.Profundiza en métricas, gestión de comunidades, contenidos de valor y toma de decisiones basada en datos.Explora tendencias futuras como IA aplicada al social media, automatización y nuevos modelos de interacción marca-usuario.Autores: María Luisa Solé Moro y Jordi Campo Fernández.
4 Mayo 2026

Jarana
Euskaltel ha renovado su Consejo de Administración con el nombramiento de Luz Usamentiaga como nueva presidenta de la compañía. La nueva composición del Consejo refuerza la representación vasca y femenina dentro del órgano directivo, en línea con el compromiso de Euskaltel con el desarrollo digital y socioeconómico de Euskadi y Navarra.
4 Mayo 2026

ESG
Sonia Pulgarín, Directora de CyberLideria MGZN, entrevista a Jesús Hernández Galán, Director de Accesibilidad e Innovación en Fundación ONCE Sonia Pulgarín: Jesús, más allá del cargo y la trayectoria, ¿quién es la persona que hay detrás del Director de Accesibilidad e Innovación? Jesús Hernández: Detrás del cargo hay una persona serena, alguien que observa el mundo con la convicción íntima de que puede ser distinto, pero que sabe que toda transformación empieza por dentro, en cada individuo. Creo profundamente en el poder de las personas para mover estructuras, para derribar inercias, para abrir caminos. Soy amigo de mis amigos, me gusta cuidar los vínculos, escuchar sin prisa, estar presente. Creo en la lealtad tranquila, en la complicidad que no necesita demasiadas palabras y en esa forma de amistad que sostiene, impulsa y transforma. Alguien que encuentra en el trabajo no solo una responsabilidad, sino un espacio de disfrute, de propósito y de sentido. Para mí, trabajar es un acto de coherencia: un lugar donde lo que creo y lo que hago se encuentran. S.P.: En tu experiencia, ¿qué significa realmente innovar para liderar en el ámbito de la accesibilidad? ¿Es una cuestión tecnológica, cultural o de propósito? J.H.: Innovar significa tener la capacidad de detectar problemas allí donde otros solo ven rutina, y asumir el liderazgo necesario para impulsar la transformación de organizaciones, equipos y soluciones. Es aprender de los mejores, incorporar casos de éxito y, sobre todo, conservar una mirada fresca que te permita enfrentarte a cada día como si fuera el primero. La tecnología, sin duda, puede ser una gran aliada en este camino. Pero sin una cultura sólida que la sostenga y sin un propósito que la oriente, la innovación se queda en un gesto vacío. La verdadera transformación solo ocurre cuando tecnología, cultura y propósito avanzan en la misma dirección. S.P.: Impulsar accesibilidad universal supone cambiar mentalidades. ¿Cómo se mantiene la resiliencia cuando el principal obstáculo no es técnico, sino cultural? J.H.: La resiliencia se sostiene con sorprendente facilidad cuando sabes que el resultado de tu trabajo repercute directamente en la vida de toda la ciudadanía, y muy especialmente en quienes convivimos cada día con barreras, obstáculos y limitaciones. Cuando tu propósito vital coincide con tu propósito profesional, la motivación no se desgasta, se multiplica. Saber que tu esfuerzo abre puertas que antes estaban cerradas es el mejor recordatorio de por qué merece la pena seguir. S.P.: En procesos de cambio profundo siempre hay resistencia. ¿Qué papel juega la resiliencia en tu liderazgo y cómo la trabajas tanto a nivel personal como organizativo? J.H.: La resiliencia nace de la ilusión. Cuando tu propósito sigue emocionándote, cuando te rodeas de personas que comparten esa misma visión, la resistencia deja de ser un obstáculo y se convierte en un motor. Hay un instante que lo resume todo: ese momento en el que alguien del equipo idea un proyecto y al resto se le iluminan los ojos. Ahí ocurre la magia. La resiliencia deja de ser un esfuerzo individual y se convierte en una fuerza colectiva. Esa cultura compartida es la que sostiene cualquier transformación profunda. S.P.: Si pudieras tener un “superpoder” para hacer “más fácil” tu día a día ¿cuál sería? J.H.: Si pudiera elegir un superpoder, sería uno profundamente humano: encontrar siempre las palabras exactas, esas que conectan, que inspiran, que orientan. También me gustaría tener la capacidad de asignar a cada persona la tarea que mejor potencia su talento, y comprender qué piensa cada uno para poder adaptarme mejor. Sería un superpoder de escucha, de empatía y de acompañamiento. S.P.: Si no te dedicaras a la accesibilidad y la innovación social, ¿en qué otro ámbito te habría gustado liderar un proceso de transformación y por qué? J.H.: Me atrae cualquier ámbito donde las personas sean el centro. Me gustaría liderar procesos que incorporen el humanismo a la actividad empresarial, porque creo que las organizaciones solo evolucionan de verdad cuando entienden que su mayor activo es su gente. Transformar desde ahí es transformar de raíz, desde lo esencial. S.P.: Si tu liderazgo fuera un estilo musical, ¿cuál sería y por qué? J.H.: Mi liderazgo sería una música mestiza, una fusión. A veces disruptivo y contundente, como un rock vasco que irrumpe sin pedir permiso. Otras veces ligero, fresco y divertido. Y en muchos momentos, lleno de ritmo, humor y mezcla, como esas bandas que combinan tradición y modernidad, intuición y técnica. Un liderazgo que vibra, que se adapta, que improvisa cuando hace falta, pero que siempre mantiene una melodía reconocible: la de la cercanía, la creatividad y la energía compartida. S.P.: Si la accesibilidad fuera un videojuego, ¿en qué nivel dirías que está ahora Europa y qué “misión” urgente habría que superar para pasar al siguiente? J.H.: Si la accesibilidad fuera un videojuego sería una mezcla entre Super Mario Bros y Portal: todavía nos faltan pistolas para saltar de un portal a otro. Diría que Europa está en un nivel intermedio-alto: ha superado fases importantes, ha desbloqueado normativas clave y cuenta con una base sólida. Pero aún no está en la zona “experta”. Y no lo está porque, aunque disponemos de un marco regulatorio avanzado, seguimos fallando en algo esencial para competir globalmente: convertir la accesibilidad en un valor estratégico, no en un mero cumplimiento. Algunos países se encuentran en una fase inicial y otros, como España, en un nivel claramente avanzado. En este contexto, iniciativas como AccessibleEU, una iniciativa de la Comisión Europea liderada por Fundación ONCE, funcionan como auténticas “guías del juego”: ayudan a interpretar las reglas, facilitan el acceso a recursos, conectan a los jugadores entre sí y, sobre todo, crean comunidad. Su papel es clave para que Europa no solo avance, sino que avance de forma coordinada, compartiendo trucos, aprendizajes y soluciones. La “misión urgente” para pasar al siguiente nivel sería precisamente esa: lograr que la accesibilidad deje de ser un requisito técnico y se convierta en un elemento central de competitividad, innovación y reputación. Que las empresas la integren no porque deban, sino porque entienden que las hace mejores, más eficientes y más capaces de llegar a más personas. Cuando Europa consiga que la accesibilidad sea parte natural del ADN empresarial y profesional —tan integrada como la sostenibilidad o la transformación digital— entonces sí habremos superado la misión. Y en ese momento no solo pasaremos de nivel: entraremos en la liga de quienes lideran el cambio, marcan tendencia y definen cómo será el juego en el futuro.
3 Mayo 2026
Rincón del CISO
Todas las civilizaciones, desde el antiguo Egipto y Mesopotamia, han implementado sistemas de registro de sus ciudadanos. Principalmente por motivos fiscales, aunque parece inherente al ser humano la necesidad de registrar quiénes somos y qué hacemos. Con la llegada de los ordenadores al ámbito laboral a finales de los 80, aparecen otro tipo de sociedades en las empresas: las identidades digitales. Los primeros ejemplos los encontramos en Microsoft o IBM, donde miles de empleados ya requieren el ordenador (y por tanto, a su alter ego digital) para realizar su trabajo. Una nueva realidad Desde ese momento, estas sociedades digitales suponen un reto para la organización (que se lo pregunten a los CISOs). A diferencia del resto de sociedades, los individuos que las comprenden NO deben ser iguales ante la ley: un responsable de marketing ni es ni debe ser igual a un fiscalista. ¿Qué leyes deben cumplir nuestros alter egos digitales? En el ámbito laboral, una cuenta digital puede hacer algo o no en función de los accesos que le sean asignados. Ésta es una realidad paralela otorgada: una cosa es firmar el contrato laboral y otra que te den acceso a las herramientas que necesitas para el desempeño. Para unir y controlar ambas realidades (laboral y digital) nació la Gestión de Identidades y Accesos (IAM). Y para facilitar la asignación de accesos a los empleados, nacieron los modelos de autorización basados en roles (RBAC) y posteriormente los basados en atributos (ABAC). El modelo ABAC permite asignar accesos en función de los atributos del empleado: puesto de trabajo, departamento, sede… Junto con soluciones que permitan automatizar su asignación, se convierte en la piedra angular de todo sistema IAM. Se convierten en la ley digital, que dicta en gran medida qué puede hacer cada uno. No es bit todo lo que reluce Al menos, esa es la teoría. Al igual que en el mundo real, las sociedades digitales se ven constantemente asediadas por cambios (organizativos), necesidades (por proyectos) y evoluciones (de tecnologías). Esto hace que, tras un gran esfuerzo inicial de definición, cuando todo está ya ordenado, siempre (y con cierta frecuencia) toque actualizar el modelo. Vamos, nuestro pan de cada día. A diferencia del RBAC, que agrupa los permisos en funciones más concretas, el ABAC necesita actualizar dos universos constantemente: atributos organizativos y accesos. No se termina de ver fin a los trabajos manuales consultivos. La consecuencia última es que nunca se termina de definir un modelo ABAC potente y eficiente, como demanda nuestra organización. Se sigue dependiendo de peticiones de empleados, flujos complejos de aprobación RBAC y mucho, mucho trabajo manual (y sufrimiento). Es lo que hay Esto no es algo nuevo en la historia de la humanidad. En múltiples ocasiones, hemos encontrado retos infranqueables, hasta que una dosis de ingenio encontraba la solución. Podemos volver al antiguo Egipto para buscar inspiración. Entonces, llevar agua del Nilo a campos más altos se hacía a puro brazo, subiendo cubos una y otra vez. Con la invención del shaduf, una pértiga con un cubo en un extremo y un contrapeso en el otro, un solo campesino podía elevar agua de forma continua y mucho menos agotadora, sustituyendo en gran medida el método anterior de acarreo manual. ¿Cuántas veces nos resistimos a dejar el puro brazo, en lugar de explorar nuevas opciones?. Y es que a veces, cuando vemos que no llega suficiente agua arriba, nos empeñamos en cambiar el cubo (solución IAM) o los brazos (proveedor de servicios), en lugar de buscar nuestro shaduf. Y a lo mejor no hace falta irse hasta Egipto… Alejandro Díez Responsable de desarrollo del negocio de ORMIS
3 Mayo 2026
Rincón del CISO
Por qué este hito es relevante para TXOne Networks y los entornos industriales En ciberseguridad industrial, la eficacia de una solución no depende únicamente de sus funcionalidades, sino de cómo se diseña, se desarrolla y se mantiene a lo largo del tiempo. A medida que los entornos de Operational Technology (OT) se integran cada vez más con los sistemas IT, la superficie de ataque se amplía significativamente. Al mismo tiempo, los sistemas industriales siguen sujetos a requisitos estrictos como alta disponibilidad, compatibilidad con sistemas legacy y operaciones críticas para la seguridad. Esta combinación hace imprescindible que la ciberseguridad esté integrada desde la fase de desarrollo, y no solo aplicada en el despliegue. En este contexto, la certificación IEC 62443-4-1 adquiere una relevancia particular, y representa un hito importante para TXOne Networks. Qué valida técnicamente la IEC 62443-4-1 La norma IEC 62443-4-1 define los requisitos para un Secure Development Lifecycle (SDL) específico para sistemas de automatización y control industrial (IACS). A diferencia de otros marcos genéricos, está diseñada teniendo en cuenta las particularidades de los entornos industriales. La obtención de esta certificación implica que los procesos de ingeniería de TXOne han sido evaluados y validados de forma independiente en áreas clave como: Gestión de requisitos de seguridad integrada en el diseño del producto Modelado de amenazas alineado con casos de uso industriales Principios de arquitectura y diseño seguro Prácticas de desarrollo seguro a nivel de código Verificación y validación mediante pruebas de seguridad específicas Gestión de vulnerabilidades y procesos de divulgación Gobernanza de parches y actualizaciones adaptada a entornos operativos Desde un punto de vista técnico, esto garantiza que los controles de seguridad se aplican de forma sistemática a lo largo de todo el ciclo de vida del producto, reduciendo el riesgo de vulnerabilidades estructurales difíciles de mitigar una vez en producción. Por qué es un hito clave para TXOne Networks Para TXOne Networks, esta certificación no es solo un requisito de cumplimiento, sino una evidencia de la madurez y estandarización de sus procesos de desarrollo. Hay tres aspectos que hacen que este hito sea especialmente relevante: 1. Formalización del desarrollo seguro orientado a OT Aunque las prácticas de desarrollo seguro están consolidadas en el mundo IT, su aplicación en OT requiere un enfoque diferente. Los entornos industriales implican: Sistemas deterministas y restricciones en tiempo real Protocolos propietarios y tecnologías legacy Baja tolerancia a cambios o interrupciones La IEC 62443-4-1 asegura que el desarrollo seguro se adapta a estas condiciones, y la certificación de TXOne confirma que sus procesos están alineados con las necesidades específicas del entorno OT, no con modelos IT tradicionales. 2. Reducción del riesgo en origen Muchas vulnerabilidades tienen su origen en la fase de diseño. Mediante la aplicación de procesos estructurados como el modelado de amenazas o las revisiones de seguridad en arquitectura, TXOne reduce los riesgos sistémicos antes de que las soluciones se desplieguen. Esto es especialmente crítico en entornos OT, donde aplicar parches o sustituir sistemas puede ser complejo y con impacto operativo. 3. Validación independiente del rigor técnico El proceso de certificación, llevado a cabo por un organismo acreditado, proporciona una validación objetiva del cumplimiento de estándares internacionales. Para los clientes, esto supone una garantía adicional, especialmente en sectores regulados o infraestructuras críticas, donde la confianza en la cadena de suministro es clave. Alineando desarrollo seguro y realidad operativa Uno de los principales retos de la ciberseguridad industrial es equilibrar las mejores prácticas de seguridad con las limitaciones operativas. En entornos IT, acciones como aplicar parches, ejecutar escaneos o reiniciar sistemas son habituales. En OT, estas mismas acciones pueden implicar riesgos significativos. Por ello, la seguridad debe diseñarse para: Minimizar el impacto en la operación Soportar sistemas legacy Adaptarse a entornos de producción continua El enfoque de TXOne combina desarrollo seguro certificado con un profundo conocimiento del entorno OT, permitiendo a las organizaciones: Identificar y mapear activos industriales Evaluar vulnerabilidades y riesgos de configuración en contexto Proteger endpoints, procesos y redes sin interrumpir las operaciones Una base para la resiliencia industrial a largo plazo A medida que aumentan las amenazas dirigidas a entornos industriales y evolucionan los marcos regulatorios como IEC 62443 o el Cyber Resilience Act en Europa, la adopción de tecnologías secure-by-design se vuelve cada vez más crítica. La certificación IEC 62443-4-1 representa un paso fundamental en esta dirección. Para TXOne Networks, supone consolidar la seguridad como parte integral de su ciclo de desarrollo. Para sus clientes, aporta la confianza de que las soluciones están diseñadas teniendo en cuenta las exigencias reales de los entornos industriales. Porque en OT, donde la disponibilidad, la seguridad y la continuidad son esenciales, la ciberseguridad debe diseñarse desde el origen, no añadirse después. Oscar SotoSenior Sales Engineer, Iberia de TXOne Networks
3 Mayo 2026

ESG
Las calificaciones ESG se han convertido en uno de los factores más determinantes para acceder a inversión institucional, mejorar la percepción del mercado e incluso reducir el coste de financiación. Sin embargo, un nuevo whitepaper de ESG.AI alerta de un problema estructural que está afectando a la mayoría de las compañías: sus puntuaciones ESG no reflejan realmente su desempeño en sostenibilidad. Según el informe, más del 90% de los ratings ESG están “infraoptimizados” debido a una desconexión entre los datos que las empresas publican y la forma en la que las agencias de rating interpretan esa información mediante algoritmos propietarios. La consecuencia es clara: empresas que sí están realizando inversiones y avances reales en sostenibilidad están perdiendo valor reputacional y financiero simplemente porque sus datos no están estructurados ni alineados con los modelos de evaluación de agencias como MSCI, Sustainalytics o London Stock Exchange Group. El ESG ya no es solo sostenibilidad: es acceso al capital El documento destaca que los ratings ESG ya forman parte de los criterios utilizados por inversores institucionales, índices bursátiles y entidades financieras para tomar decisiones de inversión y financiación. En este contexto, una mala puntuación ESG no solo afecta a la reputación corporativa. También puede traducirse en: Mayor coste de deuda Menor acceso a fondos ESG Exclusión de índices sostenibles Peor percepción por parte de inversores institucionales Desventaja competitiva frente a empresas mejor “alineadas” algorítmicamente Y aquí aparece uno de los datos más llamativos del informe: mejoras del 5% o más en el rating ESG podrían lograrse sin cambios operativos reales, únicamente corrigiendo cómo se reportan y estructuran los datos. El gran fallo del sistema ESG: empresas “invisibles” para los algoritmos Uno de los conceptos más potentes del whitepaper es el de “invisible performance”. Muchas compañías sí están desarrollando iniciativas ESG relevantes y publican información extensa en informes, PDFs o memorias corporativas. El problema es que esos datos no siempre están preparados para ser interpretados correctamente por los sistemas automatizados de scoring. En otras palabras: el rendimiento ESG existe, pero los algoritmos no lo reconocen. El informe identifica tres grandes problemas estructurales: 1. Metodologías fragmentadas Cada agencia utiliza modelos propietarios diferentes, con ponderaciones y criterios opacos. Esto provoca que una misma empresa pueda tener valoraciones radicalmente distintas según quién la evalúe. 2. Datos mal estructurados Muchas métricas ESG no están en formatos “machine readable”, lo que hace que los sistemas automáticos no puedan interpretarlas correctamente. 3. Sistemas de reporting estáticos frente a algoritmos dinámicos Mientras las plataformas ESG tradicionales están pensadas para cumplir normativas y publicar información, los modelos de rating funcionan como motores algorítmicos dinámicos y comparativos. La IA entra en juego: simulación y optimización de ratings ESG El informe sostiene que está emergiendo una nueva capa tecnológica dentro del ecosistema ESG: la “ESG Score Optimization Infrastructure”. Se trata de plataformas basadas en IA capaces de: Analizar cómo interpretan los algoritmos las divulgaciones ESG Detectar gaps de información Identificar métricas infravaloradas Simular escenarios antes de publicar los informes Predecir el impacto potencial sobre el rating ESG La propuesta de ESG.AI se basa precisamente en esta idea a través de su plataforma “ESG Score Navigator”, diseñada para actuar como puente entre el reporting ESG y las agencias de calificación. Del reporting ESG a la “optimización ESG” Uno de los cambios más relevantes que plantea el informe es conceptual. Hasta ahora, muchas organizaciones entendían el ESG como un ejercicio de compliance y reporting. El nuevo paradigma propone tratarlo como una disciplina de optimización estratégica con impacto directo en mercados financieros. La diferencia es enorme. Ya no se trata únicamente de responder: “¿Estamos reportando?” Sino de preguntarse: “¿Estamos siendo correctamente interpretados por los sistemas que determinan nuestra puntuación?” El dato que preocupa a los inversores El whitepaper cita además una encuesta de BNP Paribas en la que el 70% de los encuestados identifican los datos inconsistentes e incompletos como la principal barrera para la inversión ESG. Esto refuerza una idea clave: el problema no es únicamente tecnológico, sino financiero y estratégico. Si los datos ESG no son interpretados correctamente, el mercado podría estar tomando decisiones de inversión basadas en información parcial o distorsionada. El nuevo modelo operativo ESG: tres fases El informe propone abandonar el modelo clásico “reportar y esperar la evaluación” y sustituirlo por una arquitectura de tres etapas: 1. Recopilar y reportar Cumplimiento normativo y reporting ESG tradicional. 2. Optimizar y simular Validación algorítmica previa mediante IA y análisis de gaps. 3. Evaluar y comparar Entrada en el ciclo de rating con datos ya optimizados para reconocimiento y scoring. Un cambio silencioso que puede transformar el mercado ESG Más allá de la tecnología, el informe pone sobre la mesa una reflexión relevante: las compañías ya no pueden tratar las puntuaciones ESG como un resultado “impredecible” o completamente externo. Con el crecimiento de la inversión sostenible y el peso creciente de los ratings ESG en decisiones financieras, optimizar cómo los algoritmos interpretan la información puede convertirse en una ventaja competitiva clave en los próximos años. Y, según el documento, el verdadero problema no es que las empresas no estén haciendo suficiente en ESG. El problema es que el mercado podría no estar viendo todo lo que realmente están haciendo.
3 Mayo 2026

Personaje del mes
Hazel Díez Castaño, Global CISO Santander, entrevista a Medora Miranda, CEO Securitas Seguridad España Hazel Diez: Medora, como CEO de Securitas Seguridad, ¿cómo definirías tu estilo de liderazgo y como ha ido evolucionando a lo largo de tu carrera profesional? ¿Qué factores han sido determinantes? Medora Miranda: Durante muchos años, cada vez que me hacían esta pregunta, intentaba encajarme en alguno de los estilos clásicos de liderazgo. Leía, comparaba… y la verdad es que nunca terminaba de verme reflejada en uno solo. Con el tiempo he entendido que eso no era una carencia, sino precisamente mi forma de liderar. Mi estilo es una combinación de muchos y, sobre todo, es muy adaptativo. Dependiendo del momento, del contexto y del equipo, aflora un enfoque u otro. Los factores más determinantes han sido las personas con las que he trabajado, los distintos momentos del negocio y la convicción de que no existe un liderazgo único, sino el liderazgo adecuado para cada situación. H.D.: A lo largo de tu carrera has ido viendo cómo cambian las organizaciones, los mercados y el contexto global. ¿Cómo definirías el momento que estamos viviendo ahora en el ámbito empresarial? M.M.: Creo que en los últimos años los acontecimientos en el contexto global no solo se han sucedido, sino que han ido ganando velocidad. Hoy vivimos un entorno que habría sido difícil de imaginar hace muy poco tiempo y que, probablemente, va a cambiar muchas de las reglas del juego en el ámbito empresarial. En este contexto, si antes ya era importante que las organizaciones supieran adaptarse, minimizar impactos y aprovechar oportunidades, ahora eso se ha vuelto absolutamente crítico. Sigue siendo imprescindible contar con planes estratégicos a medio plazo, pero igual de importante es tener cintura, capacidad de reacción y tomar decisiones en escenarios de incertidumbre casi constante. A mí me gusta compararlo con la construcción en zonas sísmicas: no se trata de evitar los movimientos, sino de diseñar estructuras capaces de absorberlos. Creo que el gran reto hoy es construir organizaciones con esa flexibilidad, resiliencia y capacidad de adaptación permanente. H.D.: En este contexto de incertidumbre y cambio tecnológico vertiginoso, ¿qué cualidades y principios se necesitan para liderar la seguridad de las empresas? M.M.: En este contexto de incertidumbre permanente y aceleración tecnológica, liderar la seguridad pasa, más que nunca, por garantizar la continuidad del negocio. Para ello, los responsables de seguridad deben ampliar su mirada: comprender en profundidad los nuevos riesgos —tecnológicos, geopolíticos, operativos y reputacionales—, entender la coyuntura en la que opera la organización y, sobre todo, conocer el negocio desde dentro. Solo desde esa implicación real en la estrategia y en la operativa es posible diseñar medidas de seguridad verdaderamente eficaces, alineadas con los objetivos empresariales, y mantener planes de contingencia vivos, actualizados y preparados para escenarios cada vez más complejos. H.D.: Considerando el contexto geopolítico actual, ¿cómo crees que las organizaciones están equilibrando sus esfuerzos entre los distintos ámbitos de la seguridad? Tú, que vienes del mundo de la tecnología y ahora te dedicas a la seguridad física, ¿qué tendencias estás observando y qué cambiarías? M.M.: Las organizaciones han incrementado sus esfuerzos en seguridad, aunque de forma desigual. La ciberseguridad ha crecido a ritmos de doble dígito y ha pasado a ocupar una prioridad clara y estratégica en los comités de dirección, mientras que la seguridad física ha evolucionado de manera más moderada y ha permanecido tradicionalmente en un plano más operativo, centrado en la protección de personas y activos. Desde mi experiencia, viniendo del mundo de la tecnología y ahora dedicada a la seguridad física, observo una tendencia muy clara hacia la convergencia de ambos ámbitos. Los riesgos ya no son independientes: son híbridos, interconectados y evolucionan con rapidez. Muchas organizaciones siguen abordando la seguridad física y la ciberseguridad como ámbitos independientes, con estructuras y equipos separados. Ese enfoque ya no es suficiente. Aunque no exista un único equipo, es clave una colaboración muy estrecha entre ambas áreas. Solo desde una visión integrada de la seguridad es posible gestionar el riesgo de forma global, mejorar la toma de decisiones y fortalecer la resiliencia del negocio en un entorno cada vez más incierto. H.D.: Para articular ese cambio, ¿qué es lo más difícil: cambiar los procesos o cambiar la mentalidad de las personas? M.M.: Sin duda, lo más difícil es cambiar la cultura y la mentalidad de las personas, más que los procesos en sí. El reto está en romper los silos y lograr una colaboración real entre equipos que tradicionalmente han trabajado por separado. Para ello, es clave que exista un liderazgo claro de la seguridad con visión integral, aunque luego haya departamentos, equipos y partners distintos para cubrir los riesgos digitales y físicos, porque los skills necesarios son muy diferentes. Solo con una estrategia común y una visión única del riesgo se puede avanzar de verdad. H.D.: Tanto tú como yo hemos desarrollado nuestra carrera en entornos donde no siempre había muchos referentes femeninos. Mirando hacia atrás, ¿crees que lo tuviste más complicado por ser mujer y echaste de menos tener referentes? M.M.: Mirando hacia atrás, sinceramente no creo que lo más complicado haya sido el hecho de ser mujer en sí, sino el creérmelo yo misma. En distintos momentos de mi carrera el mayor reto fue ganar confianza y reconocer que estaba perfectamente preparada para asumir las responsabilidades y posiciones que iba ocupando. También he tenido la oportunidad de contar con referentes femeninos, aunque no siempre de forma directa ni en todos los ámbitos. Mujeres que, desde distintas trayectorias y estilos, me han servido de referencia y me han ayudado a ir definiendo cómo quería evolucionar profesionalmente. Incluso me he encontrado con referentes femeninos que intentaban replicar modelos de liderazgo tradicionalmente masculinos, lo cual también ha sido un aprendizaje importante, porque me ha ayudado a identificar con claridad qué tipo de liderazgo no encaja conmigo y qué rasgos no quiero reproducir en mi forma de liderar. H.D.: En términos generales, ¿hubo algún momento especialmente difícil en tu carrera que hoy recuerdes como un punto de aprendizaje clave? M.M.: Sí, claramente. Hubo un momento especialmente difícil en mi carrera en el que no era feliz ni con el trabajo que estaba haciendo, ni con el entorno en el que lo desarrollaba, ni con la evolución profesional que se me planteaba a futuro. Llegar a la conclusión de que no quería ese camino no fue sencillo. Requirió mucha reflexión interna y una gran dosis de honestidad conmigo misma. Y, sin duda, dar el paso para cambiar radicalmente de posición, de entorno y de proyecto profesional me produjo vértigo. Pero, con el tiempo, he comprendido que ha sido uno de los momentos más determinantes y de mayor aprendizaje de toda mi trayectoria. Me permitió conocerme mejor, definir con claridad qué quería y qué no, y asumir que tomar decisiones valientes, incluso cuando generan miedo, es clave para crecer tanto profesional como personalmente H.D.: Las posiciones de máxima responsabilidad suelen ser muy exigentes. ¿Qué haces para mantener el equilibrio personal? ¿Hay alguna afición o hábito que te ayude a desconectar y pensar con claridad? M.M.: Cuando asumí esta responsabilidad tuve muy claro que no quería renunciar a mi vida personal, y es algo que intento cumplir en el día a día. A mí me ayuda mucho tener rutinas sencillas. Hacer deporte todas las mañanas es fundamental: me permite empezar el día con la cabeza más clara, relativizar los problemas y poner las cosas en su sitio, independientemente de cómo venga la agenda. Y los fines de semana los reservo para mi familia. Son mi mejor forma de desconectar, de coger distancia y, sobre todo, de recordar qué es realmente importante, algo que me ayuda a volver a la semana con más equilibrio y perspectiva H.D.: Para finalizar, ¿qué consejo le darías a los jóvenes profesionales, que te hubiese gustado recibir cuando empezabas? M.M.: Les diría que es importante disfrutar de lo que hacen, y que para eso la automotivación juega un papel clave. No todo puede depender de lo que venga de fuera; cada uno tiene que implicarse y tirar de sí mismo. También les diría que no hace falta renunciar a la vida personal para crecer profesionalmente. El equilibrio tiene mucho que ver con cómo uno se organiza y con las prioridades que se marca. Y, por último, que intenten no perder tiempo en la queja, y que sean valientes, que luchen por lo que quieren y no se conformen. A la larga, atreverse a dar pasos, incluso cuando cuesta, es lo que más te hace avanzar.
3 Mayo 2026

Opinión
CyberLideria MGZN nació hace dos años como la evolución natural de una comunidad que ya estaba en marcha: CyberLideria. Una comunidad formada, en sus inicios, principalmente por CISOs y responsables de ciberseguridad que compartían inquietudes, experiencias y una visión cada vez más estratégica de su papel dentro de las organizaciones. De esa conversación nació la revista. No como un proyecto aislado, sino como una extensión natural de una comunidad que ya existía y que sentía la necesidad de ampliar el diálogo, de dar voz a nuevas perspectivas y de conectar con otros ámbitos de la dirección empresarial. Y ese crecimiento llegó de forma orgánica. A medida que la conversación evolucionaba, también lo hacía la comunidad. A los CISOs se fueron sumando otros perfiles: CEOs, CIOs, responsables de negocio, expertos en talento, innovación o transformación. Directivos que, desde diferentes responsabilidades, compartían una misma inquietud: cómo liderar en un entorno cada vez más complejo. Así, CyberLideria MGZN se convirtió en un espacio de encuentro. Un lugar donde las conversaciones no solo reflejaban la evolución de la tecnología, sino también la del liderazgo, la resiliencia y la estrategia empresarial. Han sido dos años intensos. Dos años de conversaciones que han ido creciendo, de encuentros que han conectado miradas distintas y de una comunidad que ha encontrado su propia identidad. Hoy, CyberLideria MGZN es el reflejo de esa evolución. Una comunidad que nació con un foco concreto, pero que ha ido ampliando su mirada. Una comunidad que sigue creciendo, incorporando nuevas voces y perspectivas. Y quizá eso es lo más importante de estos dos años. haber demostrado que cuando una comunidad crece desde la confianza y la visión compartida, el impacto va mucho más allá de cualquier publicación. CyberLideria fue el origen. La comunidad, el motor. Y el liderazgo compartido, el camino que seguimos construyendo. Samira Brigüech Editora de CyberLideria MGZN
3 Mayo 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

