Rincón del CISO
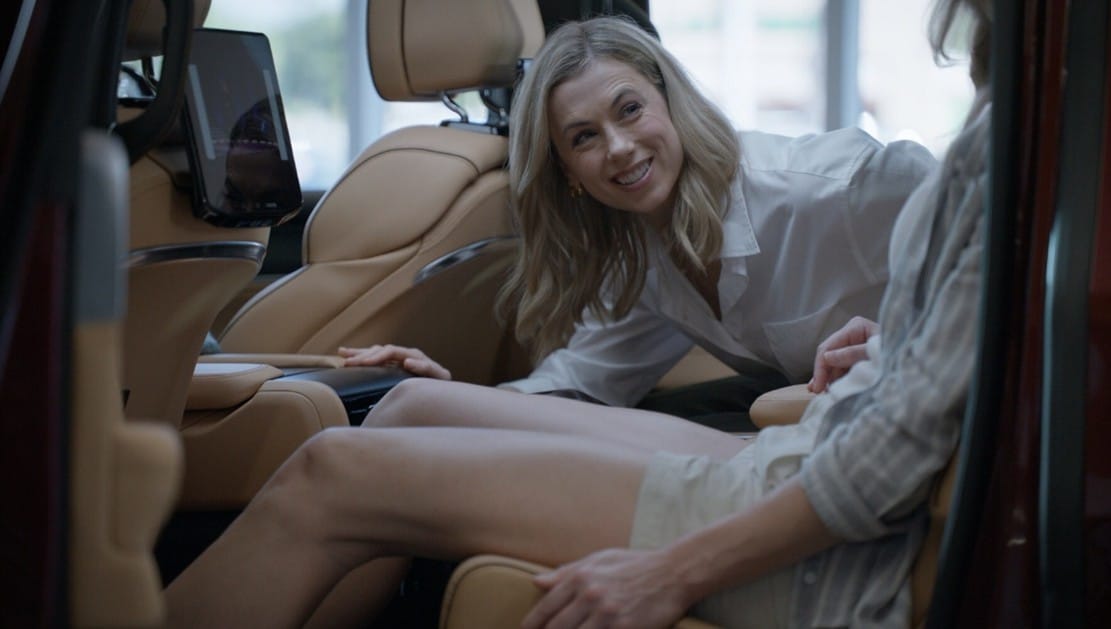
La marca apuesta por el storytelling presencial para conectar con nuevos clientes dentro del mercado del lujo automotriz. La marca Jeep ha lanzado una innovadora campaña de marketing titulada: “The Real Dealership”, junto a la humorista Iliza Shlesinger para promocionar el nuevo Jeep Grand Wagoneer 2026. Esta estrategia comercial rompe con los códigos tradicionales del lujo en el sector automotriz: transformar el concesionario en el escenario principal de su campaña publicitaria mediante una narrativa basada en el humor y la experiencia presencial. Frente a la comunicación clásica de los SUV premium, centrada en la exclusividad o la tecnología, la compañía apuesta por un enfoque más cercano y cultural que convierte el punto de venta en un espacio de interacción emocional con el cliente, reforzando su posicionamiento dentro del segmento de alta gama. La campaña sitúa el concesionario como parte activa del storytelling de marca, integrando entretenimiento dentro del proceso comercial y demostrando cómo el retail físico puede convertirse en una herramienta estratégica para atraer atención, generar recuerdo y favorecer la conversión en un contexto en el que los consumidores buscan experiencias más auténticas antes de tomar decisiones de compra relevantes. Este movimiento refleja además una evolución clara en el marketing automovilístico actual, donde las marcas ya no solo comunican prestaciones o diseño, sino que construyen relatos capaces de conectar con el estilo de vida del usuario. Con esta acción, Jeep refuerza su posicionamiento dentro del mercado del lujo accesible y muestra cómo la experiencia en concesionario puede transformarse en un elemento diferencial frente a competidores tradicionales, consolidando el lanzamiento del Grand Wagoneer como un ejemplo de innovación en estrategia de marketing experiencial dentro del sector del automóvil
26 Marzo 2026
Jarana
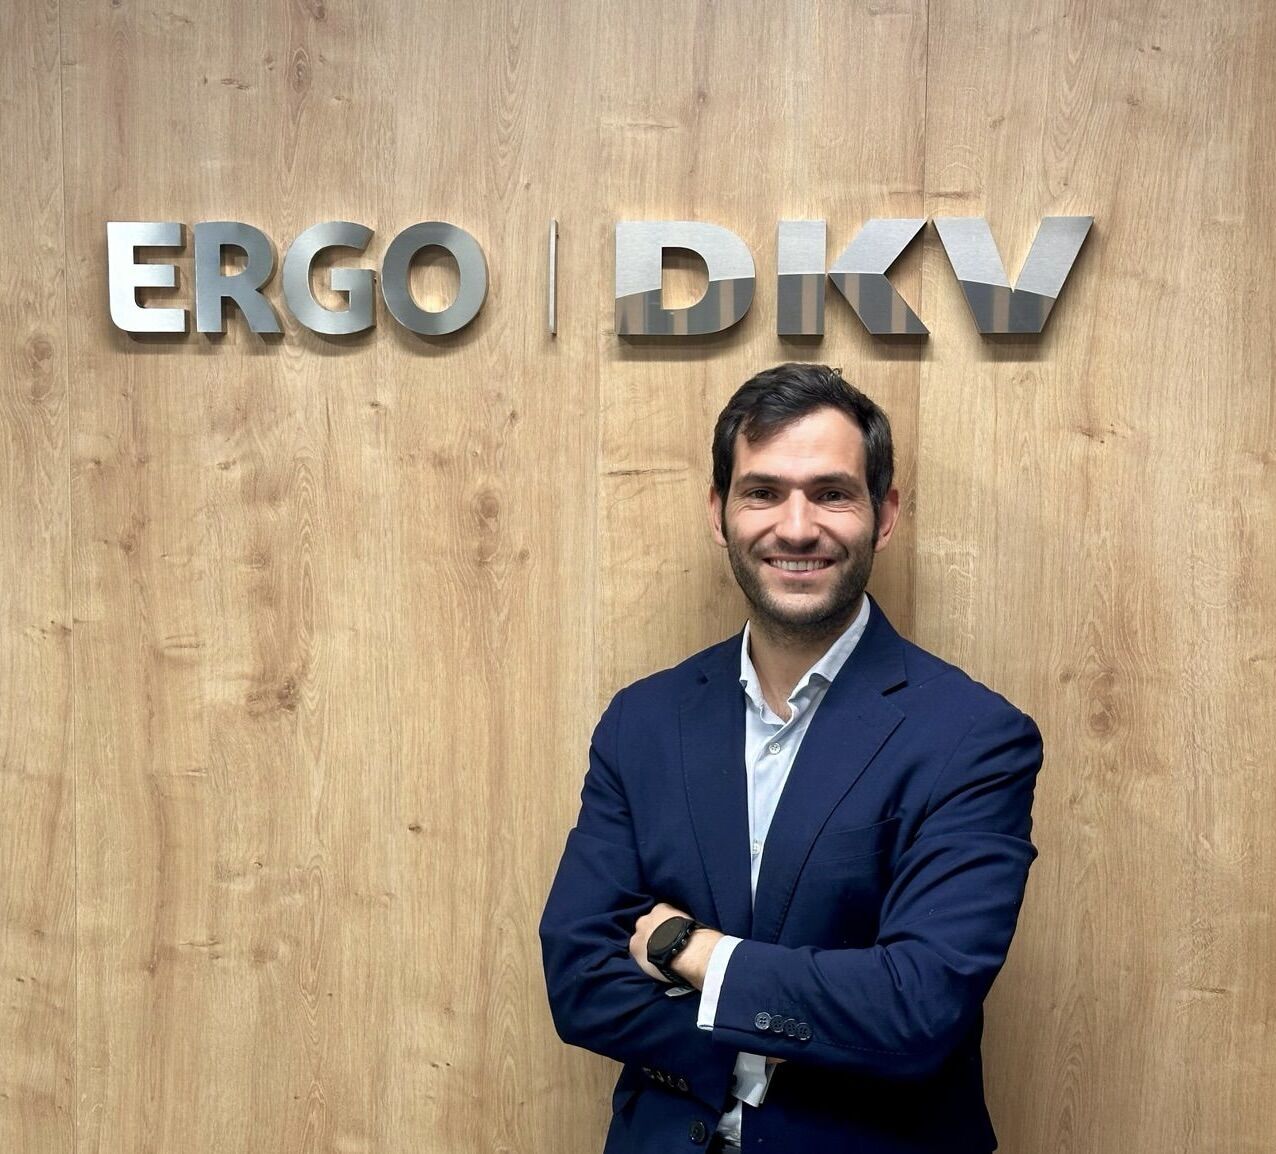
Grupo DKV ha incorporado a Víctor García Falaguera como Director de Talento y Organización, en un movimiento que refuerza su apuesta por el desarrollo del talento en un momento clave de transformación para la compañía. Con una sólida trayectoria en el ámbito de recursos humanos y desarrollo organizativo, García Falaguera asume este nuevo reto con el objetivo de impulsar el crecimiento interno y potenciar el impacto del talento en el negocio. Su enfoque pone el foco en acompañar a las personas para que alcancen su máximo potencial dentro de la organización. Su llegada se produce en un contexto en el que DKV continúa avanzando en su propósito de construir un futuro más saludable, integrando la gestión del talento como uno de los pilares estratégicos de la compañía. En esta nueva etapa, el directivo se incorpora a un equipo con una fuerte orientación a la excelencia y a la experiencia del empleado, con la ambición de seguir fortaleciendo la cultura organizativa y el compromiso con las personas.
26 Marzo 2026
Ofertas de Empleo
País: España Localización: Madrid (ING Hubs Spain) Modalidad: Híbrida y flexible Sobre la empresa: ING Group es una de las principales entidades financieras europeas con más de 34 millones de clientes en más de 38 países. A través de ING Hubs Spain, el banco está desarrollando uno de sus centros tecnológicos estratégicos globales, orientado a construir soluciones digitales seguras, escalables y resilientes dentro de su estrategia Growing the Difference. El hub español se integra en una red internacional de más de 13.000 profesionales especializados en tecnología, operaciones y ciberseguridad distribuidos entre Europa y Asia, consolidando el modelo de banco tecnológico (tech-driven banking). Tu misión: Como Head of Cybersecurity Services and Governance & Compliance Lead, liderarás uno de los pilares estratégicos de ciberseguridad del grupo ING, con responsabilidad directa sobre equipos CISO, cumplimiento regulatorio europeo y resiliencia operativa del banco a escala internacional. Tus responsabilidades incluirán: Construir y liderar un nuevo equipo especializado en cyber governance, regulatory compliance y horizon scanning regulatorio. Supervisar la gobernanza global de ciberseguridad alineada con los estándares del Global CISO de ING. Garantizar el cumplimiento normativo frente a marcos regulatorios europeos como DORA, CRA y requerimientos del ECB. Dirigir equipos CISO en áreas clave como: Identity & Access Management (IAM) Security Detection & Response Cloud Security Gestionar un equipo superior a 50 profesionales de ciberseguridad con proyección de crecimiento. Coordinar auditorías regulatorias internas y externas (incluyendo inspecciones del Banco Central Europeo). Supervisar reporting ejecutivo sobre obligaciones regulatorias. Ejecutar análisis de riesgos estratégicos en ciberseguridad. Mapear controles frente a frameworks internacionales. Liderar pruebas de resiliencia operativa. Representar ING Hubs Spain dentro de la organización internacional de hubs tecnológicos del grupo. Lo que buscan en ti: Más de 10 años de experiencia en ciberseguridad, risk management o seguridad IT en grandes organizaciones. Experiencia liderando equipos de seguridad en entornos complejos y globales. Conocimiento profundo de frameworks GRC: ISO/IEC 27001 NIST CSF CIS Controls NIS2 SOC 1 / SOC 2 Experiencia en cumplimiento regulatorio financiero europeo (especialmente ECB / DORA). Experiencia reportando riesgos mediante KRIs a nivel ejecutivo. Capacidad de liderazgo en entornos multiculturales y matriciales. Experiencia en organizaciones de entrega de servicios tecnológicos o de seguridad. Inglés profesional avanzado. Mentalidad orientada a innovación y mejora continua. Se valorará especialmente: Certificaciones CISM, CRISC, CISA o equivalentes. Experiencia previa en liderazgo IT delivery o security delivery. Conocimiento del idioma neerlandés. Qué te ofrece ING Hubs Spain: Liderar la estrategia de marketing de una de las plataformas globales de streaming musical más relevantes del mercado 🎧 Responsabilidad directa sobre múltiples geografías internacionales. Participación en la definición de la estrategia global de Amazon Music. Gestión de equipos senior multiculturales en entorno matricial. Acceso a recursos tecnológicos avanzados en analítica, automatización e inteligencia artificial aplicada al marketing. Cultura corporativa centrada en innovación, diversidad y crecimiento profesional.
26 Marzo 2026
Rincón del CISO
La ciberguerra ya no pertenece al terreno de la hipótesis. Tampoco es una amenaza futura que podamos seguir observando con distancia. Hoy forma parte del contexto operativo real en el que se mueven gobiernos, empresas e infraestructuras críticas. El informe The 2026 Armis Cyberwarfare Report confirma que hemos entrado en una nueva fase, marcada por la convergencia entre tensión geopolítica, automatización ofensiva e inteligencia artificial aplicada al ataque. En ese escenario, la pregunta ya no es si las organizaciones serán objetivo, sino si están preparadas para gestionar una exposición que cambia a velocidad de máquina. Los datos son contundentes. El 78% de los responsables de TI en el mundo considera que las tensiones geopolíticas han incrementado la amenaza de ciberguerra, mientras que el 79% afirma que los ataques impulsados por IA representan una amenaza significativa para la seguridad de su organización. Sin embargo, esa conciencia convive con una brecha preocupante: el 66% cree que las organizaciones subestiman los recursos necesarios para defenderse de esas amenazas, y más de la mitad admite haber sufrido ya ataques generados o liderados por IA en los últimos doce meses. Ese desfase entre percepción y capacidad es uno de los hallazgos más reveladores del informe. Sobre el papel, muchas organizaciones dicen estar preparadas: el 79% asegura que podría afrontar un ataque de ciberguerra y el 80% confía en su capacidad para detectar y responder a un ciberataque coordinado. Pero la realidad operativa cuenta otra historia: el 66% ha experimentado hasta dos brechas de ciberseguridad y el 50% reconoce que no ha logrado asegurar adecuadamente su ecosistema tras un incidente. Aún más inquietante, el 43% de las organizaciones sigue detectando y respondiendo de forma reactiva, cuando el ataque ya está ocurriendo o incluso después del daño. La dimensión económica también ha cambiado de escala. Ya no hablamos solo de interrupción o de pérdida reputacional. El informe señala que el 52% de las organizaciones afirma que el pago medio por ransomware supera su presupuesto anual de ciberseguridad. Es decir, un solo incidente puede borrar en días la inversión prevista para todo un año. Además, Armis advierte de que el ransomware ya no actúa de forma aislada, sino como parte de campañas multietapa diseñadas para maximizar tanto la disrupción como el beneficio del atacante. En Europa, la preocupación también es elevada. El 86% de los responsables de TI afirma estar preocupado por el impacto de la ciberguerra sobre su organización, el 43% considera que la amenaza es inminente y el 71% cree que las capacidades cibernéticas de actores estatales podrían desencadenar un conflicto de gran escala capaz de paralizar infraestructuras críticas. No son cifras abstractas. Hablan de hospitales, redes energéticas, instalaciones industriales, transporte, cadenas logísticas y servicios públicos cuya continuidad afecta directamente a la estabilidad económica y social. A este escenario se suma un cambio cualitativo decisivo: la IA no solo acelera la defensa, también multiplica la capacidad ofensiva. El informe describe una fase de ciberguerra definida por velocidad, escala y autonomía. Un 69% de los encuestados cree que la IA permitirá a actores no estatales operar con sofisticación equivalente a la de un Estado, mientras que un 65% considera que la convergencia entre IA, computación cuántica y otras tecnologías emergentes impulsará una escalada sin precedentes en las capacidades de conflicto cibernético. Ya no hablamos únicamente de ataques más rápidos, sino de campañas más automatizadas, más difíciles de atribuir y más complejas de contener. En España, este debate adquiere una relevancia aún mayor por el peso estratégico de sus infraestructuras esenciales y por el contexto geopolítico internacional. Tal y como señala Nicola Altavilla, responsable de Armis para la región mediterránea: “La situación geopolítica global ha incrementado la exposición de España a ciberataques por parte de otros Estados, dirigidos tanto a organizaciones públicas como privadas. De hecho, INCIBE-CERT detectó y notificó 237.028 sistemas vulnerables relevantes en 2025, susceptibles de ser explotados por ciberdelincuentes para acceder a redes o provocar incidentes. Las infraestructuras críticas en España (hospitales, aeropuertos, redes eléctricas, entornos industriales) deben gestionar de forma proactiva y eficaz su exposición cibernética, para eliminar puntos ciegos y proteger su superficie de ataque en una era marcada por la aceleración de las amenazas impulsadas por la IA. La estabilidad de la sociedad en España depende verdaderamente de estos sistemas”. Ese es el punto central: la resiliencia ya no puede definirse solo por la capacidad de respuesta. Debe medirse por la capacidad de anticipación. El informe de Armis insiste en que, en una era de ciberguerra acelerada por IA, la gestión continua de la exposición cibernética se vuelve esencial. Ver todo el entorno, entender cómo se conectan los activos, identificar dependencias invisibles y actuar antes de que el atacante explote la debilidad ya no es una ventaja competitiva: es una exigencia estratégica. La ciberseguridad, por tanto, ha dejado de ser un asunto exclusivamente técnico. Es una cuestión de continuidad operativa, soberanía, confianza institucional y estabilidad social. España, como el resto de Europa, necesita avanzar desde una postura reactiva hacia una visión más amplia, más integrada y más proactiva de su exposición al riesgo. Porque en esta nueva era, proteger la superficie de ataque no consiste solo en defender sistemas. Consiste en proteger la capacidad de la sociedad para seguir funcionando. El informe de Armis se basa en una encuesta realizada por Censuswide a 1.905 responsables de TI de empresas de más de 1.000 empleados en Reino Unido, Estados Unidos, Australia, Francia, Alemania e Italia, con trabajo de campo entre el 24 de noviembre y el 8 de diciembre de 2025.
25 Marzo 2026
Jarana
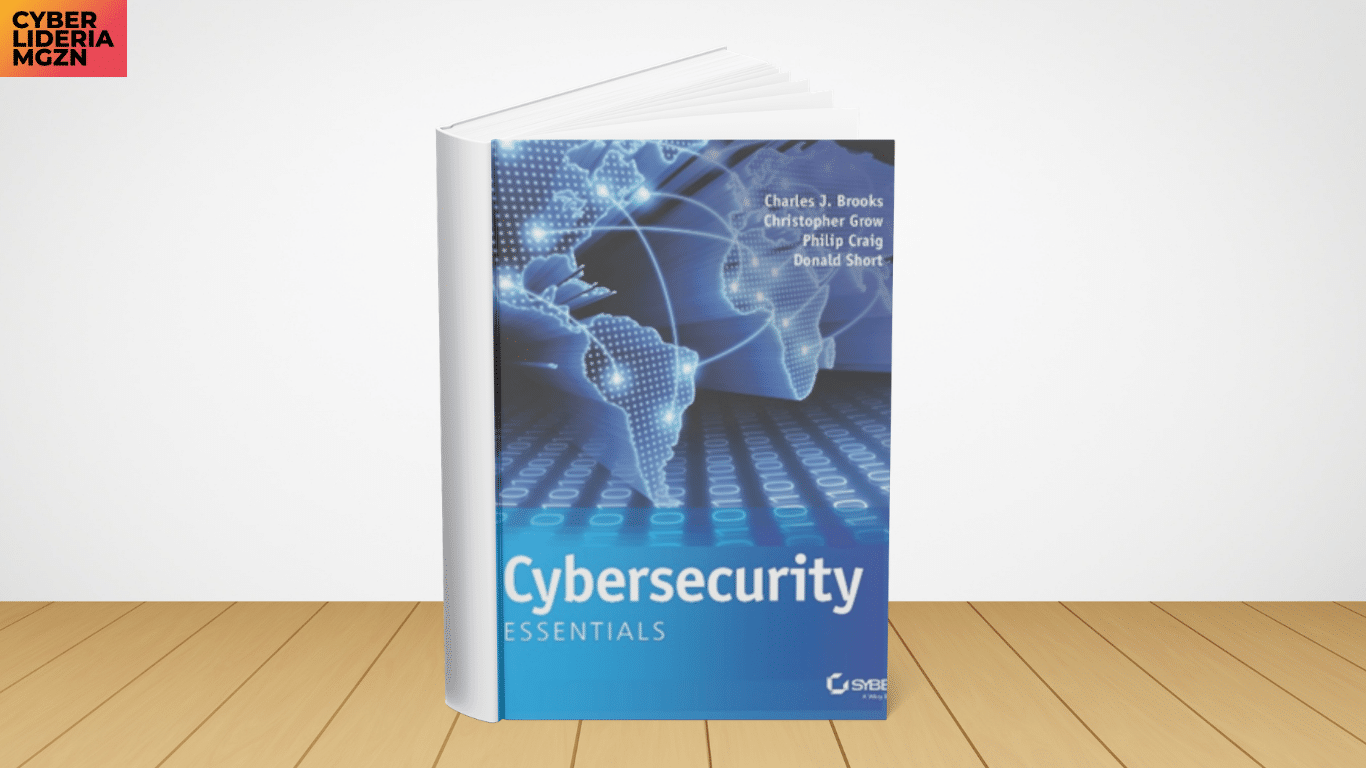
Este libro ofrece una visión estructurada y accesible de los fundamentos de la ciberseguridad, abordando las principales amenazas, vulnerabilidades y mecanismos de protección en entornos digitales. A través de un enfoque práctico, explica conceptos clave como la gestión de riesgos, la protección de redes y la seguridad de la información, proporcionando una base sólida tanto para profesionales como para organizaciones que buscan fortalecer su postura de seguridad. Autor: Charles J. Brooks
25 Marzo 2026
Jarana
Santander ha incorporado a Jorge Zuloaga como responsable de Planificación y Estrategia de la comunicación dentro de su División de Comunicación, Marketing Corporativo y Estudios, reforzando así un área clave en el contexto actual de transformación del grupo. Zuloaga cuenta con una amplia trayectoria como periodista en medios de referencia, aportando un profundo conocimiento del entorno económico, así como de los ámbitos de la comunicación y la información. Su incorporación se produce en un momento estratégico para la entidad, tras la reciente presentación de sus líneas de crecimiento en el Investor Day, y se enmarca en la apuesta de Santander por atraer talento con experiencia y visión para afrontar los retos de la nueva etapa. Con este movimiento, el banco continúa fortaleciendo su equipo de comunicación con el objetivo de impulsar su posicionamiento y acompañar su evolución en un entorno cada vez más competitivo.
25 Marzo 2026
Rincón del CISO
Cada vez más niños y adolescentes recurren a la IA para estudiar, conversar o pedir consejo, pero los expertos advierten de riesgos que muchas familias aún no identifican. La inteligencia artificial se ha integrado en el día a día con una rapidez sin precedentes, y los menores no son una excepción. Herramientas como los chatbots conversacionales se han convertido en un recurso habitual para resolver dudas, hacer tareas escolares e incluso buscar compañía, lo que abre un nuevo escenario lleno de oportunidades… y también de riesgos. Desde ESET, compañía especializada en ciberseguridad, alertan de que el uso de estas tecnologías por parte de niños y adolescentes está creciendo de forma acelerada, muchas veces sin supervisión adulta. La preocupación no es menor: un estudio reciente en Reino Unido indica que cerca del 64% de los menores ya utiliza este tipo de herramientas, mientras que una proporción similar de padres teme que sus hijos puedan llegar a confundir estos sistemas con personas reales. Este contexto plantea un desafío claro para las familias. La evolución de la tecnología está avanzando más rápido que las medidas de protección y regulación, lo que obliga a entender cómo interactúan los menores con estos sistemas y qué papel están empezando a ocupar en su desarrollo. Los principales riesgos del uso de IA en menores El uso intensivo de chatbots no está exento de consecuencias. Los expertos identifican varios riesgos clave que pueden afectar tanto a la seguridad como al bienestar emocional de los más jóvenes: 1. Vínculos emocionales con la tecnologíaAlgunos menores pueden llegar a percibir estos sistemas como “compañeros”, lo que puede dificultar la construcción de relaciones reales y fomentar el aislamiento. 2. Impacto en el desarrollo emocionalDurante etapas clave del crecimiento, la interacción constante con herramientas diseñadas para agradar puede distorsionar la percepción de la realidad o amplificar problemas personales. 3. Respuestas inapropiadas o peligrosasSin filtros adecuados, ciertos sistemas pueden ofrecer respuestas que refuercen conductas perjudiciales o aborden temas sensibles de forma inadecuada. 4. Sustitución de actividades esencialesEl tiempo dedicado a la IA puede desplazar hábitos fundamentales como el estudio, el ocio saludable o la interacción familiar. 5. Intentos de saltarse las restriccionesAlgunos menores con más habilidades digitales pueden manipular los sistemas para acceder a contenidos no permitidos. 6. Información incorrecta presentada como válidaLa IA puede generar respuestas erróneas con apariencia de veracidad, lo que resulta especialmente problemático cuando los menores confían plenamente en ellas. 7. Exposición de datos personalesLa información compartida en estos sistemas puede almacenarse o reutilizarse, generando riesgos de privacidad si no se gestiona correctamente. Señales que pueden indicar un uso problemático Más allá de los riesgos teóricos, existen indicadores claros que pueden alertar a las familias de una relación poco saludable con estas herramientas: Aislamiento social o abandono de actividades habituales Ansiedad o dependencia cuando no se puede acceder al chatbot Referirse a la IA como si fuera una persona real Repetir información incorrecta como si fuera cierta Consultar temas delicados con la IA en lugar de con adultos Acceder a contenidos inapropiados a través de estas plataformas Educación digital y acompañamiento: claves para el equilibrio Los expertos coinciden en que la inteligencia artificial puede aportar valor en el aprendizaje y la creatividad, pero subrayan que no debe sustituir el papel de las relaciones humanas en el desarrollo de los menores. Por ello, recomiendan que el uso de estas herramientas vaya acompañado de supervisión parental, normas claras y educación digital. Establecer límites de uso, elegir plataformas adaptadas a la edad y mantener una conversación abierta con los hijos son pasos clave para minimizar riesgos. En un entorno donde la tecnología avanza a gran velocidad, el verdadero reto no es solo proteger a los menores, sino ayudarles a construir una relación saludable con la inteligencia artificial.
24 Marzo 2026
ESG
Normativas más exigentes y nuevos riesgos impulsan un ESG basado en medición, transparencia y ejecución real La sostenibilidad empresarial está entrando en una nueva etapa marcada por la exigencia y la integración real en el negocio. Lo que antes se utilizaba principalmente como herramienta de comunicación o reputación, hoy se consolida como un elemento estratégico que influye directamente en la toma de decisiones y en la competitividad de las compañías. Este cambio está impulsado, en gran medida, por el avance de la regulación, especialmente en Europa, donde las empresas deben reportar información ESG con mayor rigor, transparencia y trazabilidad. Ya no es suficiente con comunicar compromisos: las organizaciones están obligadas a demostrar su impacto con datos verificables, lo que acerca la sostenibilidad al ámbito financiero y operativo. Como resultado, muchas empresas están reorganizando sus estructuras internas, trasladando la sostenibilidad desde departamentos de comunicación hacia áreas como finanzas, riesgos o estrategia. Este movimiento refleja una nueva realidad: los criterios ESG son ya un factor clave para gestionar riesgos, atraer inversión y garantizar el crecimiento a largo plazo. En paralelo, emerge el fenómeno del greenhushing, donde algunas compañías optan por comunicar menos sus avances sostenibles para evitar riesgos reputacionales, priorizando la ejecución frente al discurso. Lejos de reducir el compromiso, esta tendencia evidencia un enfoque más prudente y basado en hechos. A pesar de una menor visibilidad pública, la inversión en sostenibilidad sigue creciendo, impulsada por la necesidad de adaptarse a un mercado más exigente y a unos stakeholders que demandan coherencia y resultados. En este contexto, la sostenibilidad deja de ser un elemento accesorio para convertirse en una palanca estructural del negocio. La conclusión es clara: la ventaja competitiva ya no reside en parecer sostenible, sino en serlo y demostrarlo.
24 Marzo 2026
Jarana
Javier Ramírez García ha asumido el cargo de Director de Área de Banca Corporativa e Inversión – Subdirector General Adjunto en Banca March, reforzando así la estructura directiva de la entidad en un área clave para su crecimiento. Con este nombramiento, Banca March apuesta por consolidar su posicionamiento en el segmento de banca corporativa e inversión, impulsando el desarrollo de soluciones financieras orientadas a empresas e instituciones. Ramírez García cuenta con una sólida trayectoria en el ámbito financiero, lo que le permitirá aportar una visión estratégica y contribuir al fortalecimiento del negocio en un entorno cada vez más competitivo y exigente. Este movimiento se enmarca en la estrategia de la entidad de continuar reforzando su equipo directivo y avanzar en sus objetivos de crecimiento y especialización.
24 Marzo 2026
ESG
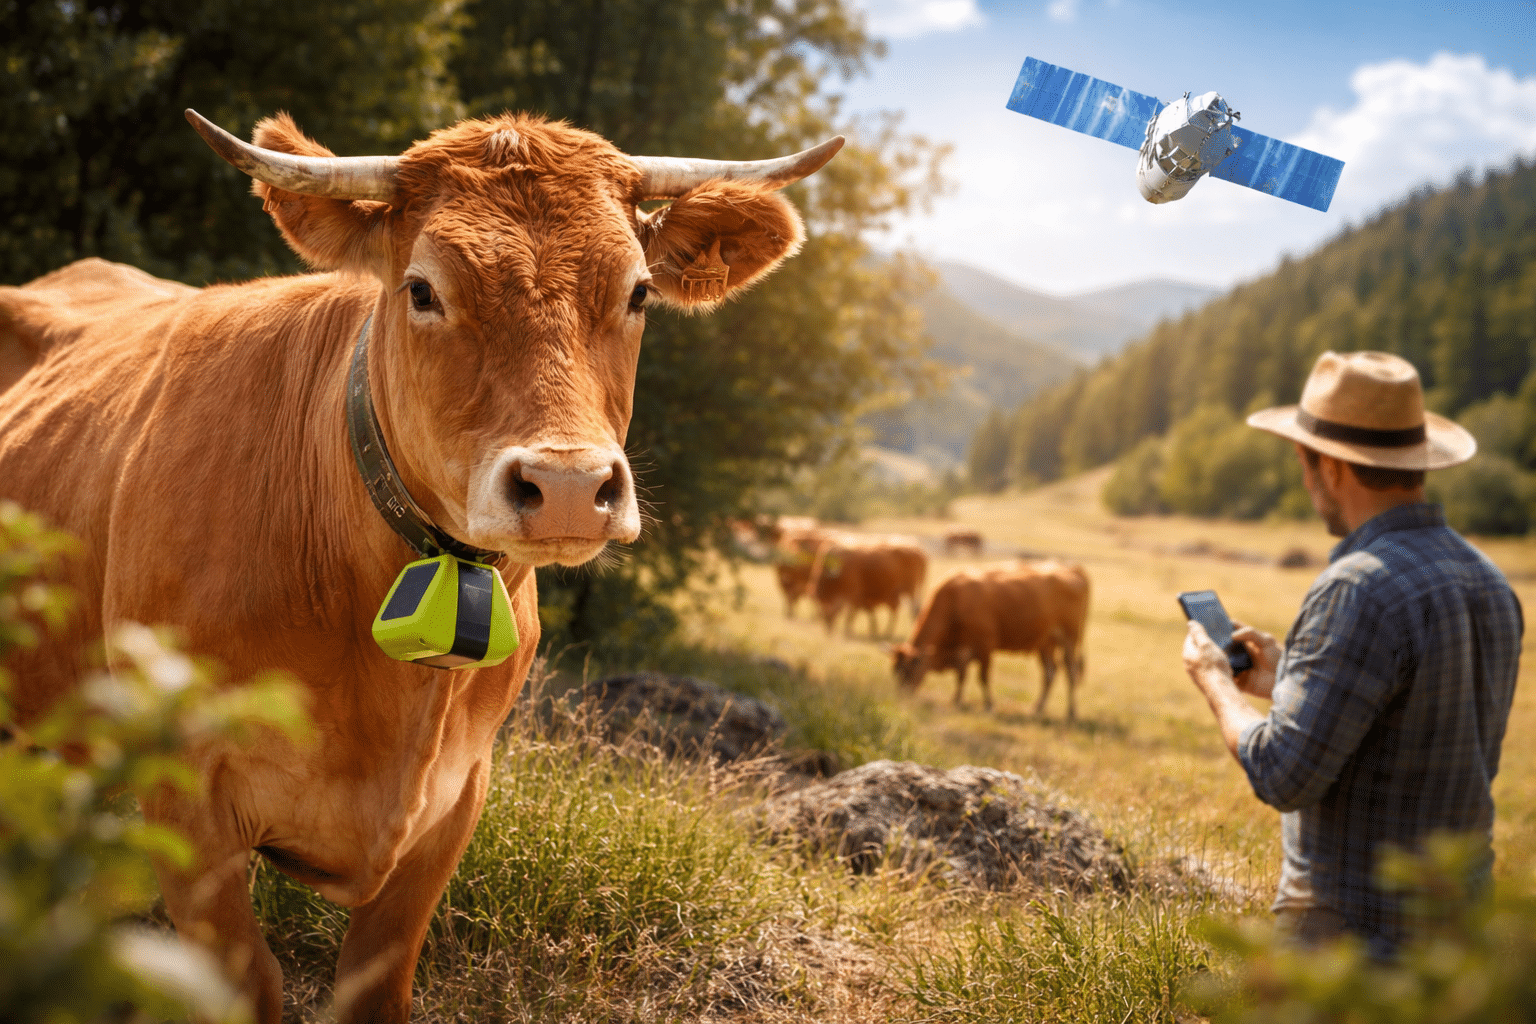
La digitalización del sector ganadero avanza con fuerza gracias a una nueva solución tecnológica que permite monitorizar animales incluso en zonas sin cobertura móvil. La colaboración entre DEKRA, la startup española Digitanimal y el operador satelital Skylo ha dado lugar a un innovador sistema de localización basado en conectividad híbrida terrestre y satelital. Conectividad sin límites para la ganadería extensiva El dispositivo desarrollado por Digitanimal, integrado en un collar para el ganado, permite conocer en tiempo real la ubicación de los animales. Su principal ventaja es su capacidad para mantener la conexión incluso en áreas remotas donde no llega la red móvil. Cuando la cobertura terrestre falla, el sistema cambia automáticamente a redes no terrestres (NTN) mediante satélite, asegurando así una monitorización continua sin interrupciones. Eficiencia, sostenibilidad y control en tiempo real Gracias a una aplicación móvil, los ganaderos pueden acceder fácilmente a la localización del rebaño y optimizar su gestión diaria. Esto se traduce en una reducción de desplazamientos innecesarios, ahorro de combustible y una mejor organización del tiempo. Además, el sistema permite detectar comportamientos anómalos en los animales. Por ejemplo, si uno de ellos permanece inmóvil durante un periodo prolongado, se activa una alerta que puede indicar situaciones como el inicio de un parto o posibles problemas de salud. El papel clave del IoT y la conectividad satelital Este proyecto representa uno de los primeros casos reales de aplicación de redes no terrestres en entornos productivos basados en IoT. La integración de tecnologías celulares con conectividad satelital abre nuevas posibilidades para sectores que tradicionalmente han estado limitados por la falta de cobertura. El laboratorio de DEKRA en Málaga ha sido clave en la validación de esta solución, asegurando que cumple con los estándares técnicos y regulatorios necesarios para su funcionamiento en redes globales. Un paso adelante en la digitalización rural La combinación de IoT y conectividad satelital está transformando la forma en la que se gestionan actividades esenciales como la ganadería. Este tipo de soluciones no solo mejora la eficiencia operativa, sino que también impulsa modelos más sostenibles y conectados, llevando la innovación a entornos donde antes era inviable.
23 Marzo 2026
Rincón del CISO
Identificar amenazas demasiado tarde aumenta el impacto y el coste de los incidentes de ciberseguridad. El tiempo de detección se ha consolidado como uno de los mayores desafíos en la ciberseguridad empresarial, ya que muchas organizaciones continúan identificando los ciberataques cuando el daño ya está avanzado. Esta falta de rapidez permite a los atacantes operar durante largos periodos dentro de los sistemas corporativos, accediendo a información sensible, expandiendo su presencia y comprometiendo procesos críticos sin ser detectados. En un entorno donde los ciberataques son cada vez más automatizados y sofisticados, esta demora se traduce directamente en mayores pérdidas económicas, interrupciones operativas y riesgos reputacionales. Uno de los principales problemas radica en la falta de visibilidad sobre lo que ocurre en tiempo real dentro de la infraestructura tecnológica. La proliferación de herramientas de seguridad no siempre se traduce en una mayor protección, especialmente cuando estas soluciones no están integradas o generan un volumen de alertas difícil de gestionar. A esto se suma la escasez de profesionales especializados y la complejidad creciente de los entornos digitales, factores que ralentizan la capacidad de respuesta ante incidentes y dificultan la identificación de amenazas reales frente a falsos positivos. Ante esta situación, las empresas están empezando a priorizar estrategias centradas en la detección temprana y la respuesta automatizada, apoyándose en tecnologías capaces de correlacionar eventos y detectar comportamientos anómalos en tiempo real. La reducción del tiempo de detección se ha convertido así en un elemento clave para mejorar la resiliencia frente a ciberataques, ya que permite contener las amenazas antes de que escalen y minimiza su impacto en el negocio. En el contexto actual, donde la velocidad marca la diferencia, no detectar a tiempo ya no es un fallo técnico, sino un riesgo estratégico para cualquier organización.
23 Marzo 2026
Jarana
ClarkeModet ha anunciado la incorporación de Alberto Martínez como nuevo Chief Revenue Officer (CRO), una posición estratégica con la que la compañía busca impulsar su crecimiento tanto en mercados locales como en el entorno digital. Desde este rol, Martínez liderará las áreas comerciales y de marketing en los 13 países de Europa y Latinoamérica donde el grupo tiene presencia directa, con el objetivo de consolidar y expandir su modelo de negocio. Con una trayectoria de más de 25 años en desarrollo comercial y transformación empresarial dentro del sector tecnológico y de servicios, Alberto Martínez ha ocupado recientemente el cargo de director de grandes cuentas en Pluxee España, donde desempeñó un papel clave en la expansión comercial y la apertura de nuevos canales. A lo largo de su carrera, también ha formado parte de compañías como Xerox, PwC, Transcom y Altran (Capgemini Engineering). Este nombramiento se alinea con la apuesta de la compañía por ofrecer soluciones altamente personalizadas, integrando la gestión de la propiedad intelectual con la estrategia de negocio de sus clientes a través de la innovación tecnológica. Ingeniero de Telecomunicaciones por la Universidad Politécnica de Madrid y MBA por IE Business School, Martínez cuenta además con formación especializada en inteligencia artificial y estrategia de datos aplicada al desarrollo empresarial.
23 Marzo 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

