
Rincón del CISO
Gabriel Moliné, CISO de Carrefour España entrevista a Javier Mallo, CIO de Carrefour. Gabriel Moliné: Por comenzar este diálogo, creo que, aparte de Javier el CIO y el directivo, sería interesante conocer un poco más a la persona. ¿Quién es Javier Mallo? ¿Qué te gusta hacer y cómo llegaste hasta aquí? Javier Mallo: Soy ingeniero agrónomo y terminé desarrollando mi carrera profesional en el mundo de la tecnología. Me encantaba cacharrear con ordenadores y, tras acabar Agrónomos en la Politécnica de Madrid, la primera empresa que me llamó fue una consultora tecnológica, Soluziona. Me enviaron dos años a Egipto y México para implantar sistemas en centrales eléctricas. Fue mi primera experiencia profesional y quedé encantado. Después, Accenture llamó a mi puerta. Trabajé 12 años en la parte de consumo y gran consumo, en proyectos de reingeniería e implantación de herramientas como SAP o Salesforce, para empresas como Diageo, Unilever, Reckitt Benckiser o Procter & Gamble. Más tarde pasé por SABMiller, la cervecera sudafricana, y recorrí más de 32 países. Fue una experiencia personal y profesional increíble. Luego me mudé a Londres, donde trabajé cinco años en British American Tobacco, la segunda tabaquera del mundo. En 2018 pasé a Puch en Barcelona, otra etapa fantástica. En 2020 me incorporé a Telepizza, justo con la pandemia, donde trabajé cuatro años y medio impulsando la transformación digital en España, Portugal y Latinoamérica. Después pasé por Leroy Merlin, donde coincidimos, y ahora estoy en Carrefour España. Ha sido un viaje largo, pero lleno de aprendizajes. G.M.: Sé que también te apasiona el surf. Intentando hacer una analogía, ¿cómo ves la relación entre enfrentarse a las olas y enfrentarse a los retos de la ciberseguridad? ¿Qué similitudes encuentras? J.M.: Me quedo con el mar antes que con la ciberseguridad, pero hay muchas similitudes. La preparación es clave: física, mental y técnica. Hay que conocer el entorno, tener un buen equipo y las herramientas adecuadas. Nunca se está al 100% seguro, pero la base —personas y tecnología— es fundamental. Contar con un equipo en el que confíes y que esté preparado marca la diferencia. Siempre habrá “olas inesperadas”, pero si estás preparado, las afrontas mejor. G.M.: Desde el punto de vista técnico, ¿cómo logramos transmitir la importancia de la ciberseguridad en una empresa tan diversa como Carrefour, que abarca supermercados, financiera, viajes, gasolineras…? J.M.: El papel del CISO y del CIO es clave. Hay que normalizar el mensaje y hacerlo comprensible para toda la compañía. En un comité de dirección, debemos presentar el estado de la seguridad de forma pedagógica. Carrefour España es muy complejo: tiendas, centros comerciales, gasolineras, viajes, servicios financieros… Si hay un “truco”, es ese: normalizar el mensaje.La ciberseguridad puede parecer técnica, pero hay que explicarla de manera que todos entiendan qué riesgos existen y cómo impactan en el negocio. G.M.: Totalmente. A veces tendemos a comunicar la ciberseguridad desde el miedo, el “ahí viene el lobo”. Creo que deberíamos enfocarla más desde el valor que aporta, no desde la amenaza. J.M.: Exacto. El miedo puede servir como detonante, pero no como estrategia. En retail, por ejemplo, hemos visto muchos ciberataques recientes en España y en Europa. Es un “joker” que existe, pero el verdadero reto está en hacer pedagogía, en explicarlo bien. Un buen CISO debe saber comunicar de forma que el comité de dirección entienda el riesgo y el valor de la ciberseguridad en su lenguaje. G.M.: Tomando esos ejemplos recientes, ¿qué crees que le falta al retail para cubrir ese “gap” de ciberseguridad? J.M.: Antes de hablar de lo que falta, diría qué lo hace más complejo. En el retail convivimos con el mundo físico y el digital. No somos un B2B puro, sino un B2C con una enorme exposición. En Carrefour tenemos 1.600 tiendas propias, franquiciados, canales online, gasolineras, agencias de viajes, servicios financieros… Eso multiplica los puntos de entrada y los riesgos.El reto es aplicar las mismas medidas de ciberseguridad en todos los canales, físicos y digitales, porque la exposición es enorme comparada con otros sectores. G.M.: Coincido. También creo que la regulación, como el GDPR, DORA o NIS, está ayudando a elevar los estándares de seguridad. Pero al mismo tiempo, ¿no nos pone más presión? J.M.: Totalmente. Nos ayuda, pero también nos exige mucho. En Carrefour, solo el programa de fidelización maneja datos de más de 10 millones de clientes. Eso nos da una responsabilidad enorme.Proteger esos datos no es solo una obligación legal, es una cuestión de confianza y reputación. Y sí, también nos convierte en un objetivo muy atractivo para los ciberdelincuentes. G.M.: Mirando hacia el futuro, ¿cuáles crees que serán los principales focos de la ciberseguridad? ¿Dónde debemos centrar esfuerzos, con retos como la IA o el multicloud? J.M.: Veo dos dimensiones: la regulatoria y la tecnológica. En la regulatoria, la llegada de DORA, NIS2 y otras normativas europeas nos está elevando el nivel de exigencia.En la tecnológica, el cloud ya es una realidad. Los hiperescaladores están ofreciendo estándares de seguridad muy potentes. Pero mi principal preocupación es la inteligencia artificial. Los atacantes van por delante y ya la están utilizando para cosas tan simples como el phishing. Tenemos que vigilar especialmente su uso en ciberataques y prepararnos para ello. G.M.: La IA ha democratizado tanto lo bueno como lo malo. Uno de los retos es quitarle el miedo al uso y enseñar su aplicación responsable. También la suplantación de identidad, tanto de voz como de vídeo, se ha convertido en un riesgo enorme. Y para cerrar: si tuvieras que condensar todo lo que hemos hablado en una frase, ¿qué es la ciberseguridad para el retail? J.M.: Resumirlo en una frase es difícil, pero destacaría varios pilares: Primero, las personas. Equipos preparados, capacitados, en formación constante, confiables y con capacidad pedagógica. Segundo, la inversión. Cada euro invertido en ciberseguridad tiene un retorno enorme. Cuando sufrimos un incidente, se demuestra el valor de esa inversión. Y tercero, la comunicación. Llevar la concienciación a todos los niveles de la empresa, desde las tiendas hasta los clientes y franquiciados. Que todos entiendan que la protección del dato es responsabilidad de todos. No hay secretos en ciberseguridad, pero sí hay tres o cuatro puntos fundamentales: personas, inversión, comunicación y pedagogía.
1 Noviembre 2025

Rincón del CISO
Carlos Asenjo, Responsable de Ciberseguridad e Infraestructuras de Redexis, entrevista a Susana Lorenzo, CIO & Human Resources Director de Redexis Carlos Asenjo: Has pasado por grandes empresas de sectores muy diversos y te has enfrentado a situaciones muy retadoras. ¿Podrías contarnos tu trayectoria y cómo llegaste a tu actual posición en Redexis? Susana Lorenzo: Soy ingeniera de telecomunicaciones. Empecé trabajando en Alcatel, que era un gran suministrador de equipamiento tecnológico para redes y herramientas de operación y mantenimiento. Estuve 13 años en el departamento de sistemas de gestión de red. Después pasé a una operadora llamada ONO, donde diseñaba, adquiría e implantaba herramientas de operación para redes. En 2014 ONO fue adquirida por Vodafone y dirigí el proyecto de integración de los sistemas de red y negocio de ambas compañías, un proceso muy complejo que duró cinco años. Cuando finalizó, recibí una propuesta del sector energético: Redexis, una distribuidora de gas. El reto era llevar mi experiencia en transformación digital a un entorno más tradicional. La posición combinaba recursos humanos, procesos y sistemas, algo que considero la combinación más completa en cualquier proceso de transformación. Me pareció un desafío fascinante y lo acepté. C.A.: ¿Crees que ha cambiado la visión que tenemos de la innovación en tecnología para alcanzar un liderazgo empresarial efectivo? S.L.: Definitivamente sí. La tecnología ha pasado de ser una herramienta de soporte a ser un elemento básico del modelo de negocio. Hoy está presente desde la concepción misma del core empresarial. La innovación no consiste solo en grandes proyectos; también está en las pequeñas cosas del día a día, en cambiar la manera de hacer las cosas y en entender cómo la tecnología puede ayudarnos a hacerlo mejor. C.A.: ¿Cuál crees que es el mayor reto que enfrentan los líderes hoy para garantizar la ciberresiliencia y la continuidad del negocio? S.L.: La ciberresiliencia es una necesidad absoluta. La digitalización ha penetrado tanto en el core de las empresas que el riesgo es mayor. El reto es ser conscientes de que el riesgo existe para todos los sectores, no solo para las grandes compañías. No se trata de si te va a pasar, sino de cuándo. Hay que estar preparado y gestionar el riesgo desde el diseño. La seguridad debe integrarse desde el inicio en sistemas, herramientas y procesos para ser lo más resistentes posible. C.A.: ¿Puedes compartir un ejemplo de cómo la cultura organizacional ha ayudado a superar un desafío crítico? S.L.: Un ejemplo claro fue la llegada del COVID. Redexis no tenía un esquema de teletrabajo establecido, pero pudimos responder rápidamente gracias a una base tecnológica sólida y a una cultura organizativa fuerte.Aunque no teníamos VPN para todos ni herramientas colaborativas, estábamos acostumbrados a trabajar de forma distribuida. La adaptación fue rápida y el equipo de ciberseguridad hizo un gran trabajo de concienciación y aprendizaje. A partir de ahí, mejoramos no solo en eficiencia, sino en seguridad y conciencia del riesgo. C.A.: ¿Cómo decides qué tecnologías adoptar y cuándo implantarlas? S.L.: Primero, analizo si la tecnología aporta valor real al negocio. Adoptarla por moda suele traer malas experiencias y costes innecesarios. Segundo, evalúo su madurez: si hay casos de éxito que la respalden. Redexis no puede permitirse ser un “frontrunner” experimental. Tercero, valoro si la organización y su cultura están preparadas para integrarla. Estos tres aspectos son los más relevantes, además de los costes o la sencillez de implementación. C.A.: ¿Cómo ves el papel del talento humano en la construcción de una organización resiliente e innovadora? S.L.: Lo veo fundamental. La tecnología es una herramienta, pero son las personas las que crean, piensan y aportan valor. Sin talento ni creatividad, la tecnología no sirve. El pensamiento humano siempre será más importante. La IA nos ayudará, pero no nos sustituirá. C.A.: ¿Cómo equilibras la innovación tecnológica con la necesidad de proteger la seguridad de la información y la privacidad de los datos? S.L.: La clave es considerar el riesgo desde la concepción del proyecto. La seguridad y la protección deben estar presentes desde el diseño. Hay que incorporar la conciencia del riesgo desde el inicio para no lamentarse después. Seguridad e innovación deben ir de la mano. C.A.: ¿Cuáles son los principales obstáculos que enfrentan las empresas en su camino hacia la digitalización? S.L.: El principal es la gestión del cambio y la mentalidad para querer cambiar. En sectores tradicionales, las inercias son fuertes. También influye el estilo de liderazgo y la cultura organizativa. Si se premia lo tradicional o el líder cree que debe tener siempre la respuesta, el cambio se bloquea. Además, el legado tecnológico puede dificultar los procesos por complejidad o costes. Pero, sin duda, lo más importante es la gestión del cambio. C.A.: ¿Te atreves a imaginar cómo será el mundo digital en cinco o diez años? S.L.: Da vértigo pensarlo, pero creo que la IA generativa es un salto importante. No sustituirá el trabajo humano, pero lo transformará. Tenemos que aprovecharla para mejorar nuestras capacidades y asegurarnos de que sirva para hacer un mundo mejor y más sencillo, no más complicado. C.A.: ¿Qué consejo darías a los líderes emergentes? S.L.: Fomentar una cultura de mejora continua, participación y escucha. La tecnología será un elemento invisible, pero el valor lo aportarán las personas. Un líder no debe saberlo todo, sino escuchar, motivar y alinear a los equipos con un propósito común. Debe ser colaborativo y empático. C.A.: Si pudieras resumir en una frase la clave para construir organizaciones resilientes y preparadas para el futuro, ¿cuál sería? S.L.: Fomentar una cultura de aprendizaje y mejora continua que permita a las organizaciones alinearse con un propósito colectivo y responder con agilidad a los retos que se presenten.
1 Noviembre 2025

Jarana
La Organización Europea de Ciberseguridad (ECSO) ha anunciado el nombramiento de Andrea Campora, Director General de la División de Soluciones de Ciberseguridad y Seguridad de Leonardo, como su nuevo presidente. Campora releva a Axel Deininger, CEO de Secunet Security Networks, quien ocupaba el cargo desde octubre de 2021. Desde su nombramiento como Director General de la División de Soluciones de Ciberseguridad de Leonardo en septiembre de 2023, Campora ha trabajado para consolidar a la compañía como un referente europeo en ciberseguridad confiable y soluciones basadas en inteligencia artificial. Además de su rol ejecutivo, es Vicepresidente de Confindustria Genova, miembro del Consejo de Administración de Nuclitalia, y forma parte del Comité Técnico-Científico de la Agencia Nacional de Ciberseguridad de Italia. Previamente, también ha sido Director del Consejo de Administración de ECSO. Académicamente, Campora es licenciado en Física y ha completado programas de liderazgo ejecutivo en Columbia University y Insead. Al asumir la presidencia, Campora destacó su compromiso de fortalecer la posición de Europa en ciberseguridad a nivel global y subrayó la importancia de superar la fragmentación del sector, conectando a actores públicos y privados de manera efectiva. Durante su trayectoria en ECSO, Campora ha contribuido al desarrollo de la industria europea de ciberseguridad, fomentando la cooperación internacional y mejorando la competitividad del continente. Su nombramiento refleja un renovado enfoque en la ciberresiliencia y la soberanía digital de Europa a través de la colaboración público-privada. La Directora de Operaciones de ECSO, Joanna Świątkowska, dio la bienvenida al nuevo presidente, destacando su experiencia y liderazgo como clave para potenciar las capacidades europeas en ciberseguridad. Asimismo, expresó su agradecimiento a Axel Deininger por su labor y liderazgo durante su mandato, reconociendo su impacto en el crecimiento y consolidación de ECSO.
31 Octubre 2025
ESG
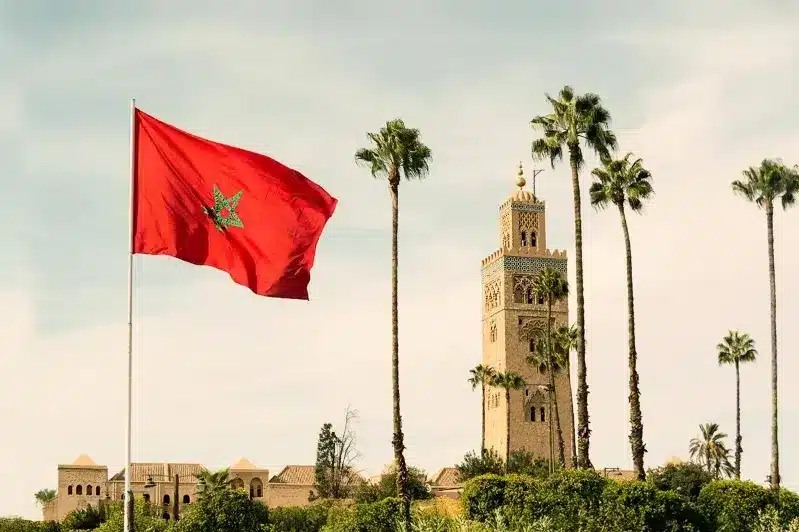
Marruecos ha puesto fecha a su transformación energética: 2040 será el año en que el país eliminará por completo la generación eléctrica a base de carbón, siempre que logre asegurar el apoyo financiero internacional necesario para una transición justa y sostenible. El anuncio, respaldado por la Alianza para la Transición Energética sin Carbón (PPCA), consolida la posición de Marruecos como uno de los líderes climáticos del continente africano y refuerza su compromiso con el Acuerdo de París y los objetivos globales de descarbonización. De la dependencia del carbón al impulso renovable Aunque el carbón sigue siendo la principal fuente de electricidad —aportando casi el 60% de la generación nacional en 2024, frente al 70% registrado en 2022—, la tendencia ya apunta hacia una reducción progresiva. La expansión de los parques solares y eólicos, junto con nuevas infraestructuras de gas natural, está modificando la matriz energética del país. El Ministerio de Energía prevé que las energías renovables alcancen el 52% de la capacidad instalada para 2030, frente al 45% actual. Entre los proyectos más emblemáticos destacan el complejo solar Noor Ouarzazate, uno de los mayores del mundo, y los parques eólicos de Tarfaya y Midelt, que simbolizan la ambición marroquí por liderar la transición verde en África. El propio ministro de Energía confirmó que el país ha paralizado la planificación de nuevas centrales de carbón, describiendo la medida como “un compromiso firme con el equilibrio entre seguridad energética, asequibilidad y sostenibilidad”. Una transición que necesita financiación y justicia social El cierre progresivo de las centrales térmicas plantea importantes desafíos económicos y laborales. El sector del carbón continúa siendo una fuente relevante de empleo en varias regiones, por lo que el Gobierno busca garantizar una transición justa que proteja a los trabajadores y evite impactos sociales negativos. Según Rachid Ennassiri, director del centro de estudios climáticos Imal, el calendario de eliminación “refleja la intención de Marruecos de gestionar de forma ordenada el cierre de plantas, las reformas contractuales y la búsqueda de financiación internacional accesible que respalde una transición justa”. Para financiar este proceso, el país planea recurrir a mecanismos internacionales como los Fondos de Inversión Climática y las Alianzas para una Transición Energética Justa (JETP), instrumentos que ya canalizan recursos significativos hacia economías emergentes como Sudáfrica, Indonesia o Vietnam. Un modelo para otras economías emergentes El plan marroquí será observado de cerca por instituciones multilaterales y países de la región que preparan sus propias estrategias de descarbonización antes de la COP30 en Brasil. En un contexto global marcado por la necesidad de equilibrar seguridad energética, asequibilidad y sostenibilidad, Marruecos ofrece un ejemplo de cómo avanzar hacia la neutralidad climática sin comprometer el crecimiento. Si el objetivo se materializa, el país podría convertirse en una de las naciones con la matriz energética más limpia de Oriente Medio y el Norte de África, reduciendo drásticamente sus emisiones, diversificando su economía y consolidando su papel como hub regional de energías renovables tanto para África como para Europa.
31 Octubre 2025

Rincón del CISO
La Inteligencia Artificial está revolucionando la comunicación digital, pero también está abriendo una nueva puerta al fraude y la suplantación. Así lo advierten desde Logicalis Spain, proveedor global de servicios de TI y soluciones digitales, que alerta del rápido crecimiento de la clonación de voz y los deepfakes en redes sociales. En las últimas semanas, numerosos creadores de contenido han comenzado a utilizar herramientas de IA generativa capaces de replicar su voz y sincronizar sus labios en varios idiomas, generando versiones artificiales prácticamente indistinguibles de la realidad. Para Ramón Rico Gómez, Cybersecurity Operations Manager de Logicalis, estamos ante un punto de inflexión: “La combinación de IA generativa, clonación de voz y sincronización labial está alcanzando un nivel de realismo que plantea un riesgo claro de manipulación, suplantación y pérdida de confianza digital. Hoy cualquiera puede hacerte decir lo que nunca has dicho, en cualquier idioma.” Un riesgo creciente para empresas y usuarios Los deepfakes ya no son solo entretenimiento o curiosidad tecnológica. Se utilizan en fraudes reales, con consecuencias económicas millonarias.En Reino Unido, por ejemplo, un caso reciente terminó con una transferencia de 25 millones de dólares tras una llamada telefónica en la que se utilizó la voz clonada de un directivo. Según datos de McAfee, uno de cada diez usuarios ha recibido un mensaje de voz generado por IA imitando a alguien conocido, y el 77% de ellos perdió dinero como consecuencia.Además, el 85% de las empresas medianas y grandes ha sufrido al menos un intento de ataque mediante deepfake en el último año, con un coste medio de 280.000 dólares por incidente. Redes sociales: el nuevo campo de batalla digital Con más de 2.000 millones de usuarios activos mensuales, Instagram se ha convertido en un terreno fértil para la manipulación audiovisual.La posibilidad de crear versiones digitales de influencers, líderes o directivos multiplica el riesgo de engaños, estafas o daños reputacionales. “Estamos ante un nuevo frente de la ciberdelincuencia que combina ingeniería social avanzada con IA generativa”, explican desde Logicalis.“Ya no basta con desconfiar de un correo sospechoso. Ahora una voz, una imagen o un vídeo pueden parecer completamente reales. La confianza digital está en juego”. Hacia una defensa híbrida: humano + IA Los expertos subrayan la urgencia de adoptar una respuesta coordinada entre empresas tecnológicas, plataformas, reguladores y autoridades.Entre las medidas prioritarias, destacan: Autenticación mediante marcas de agua digitales. Uso de firmas invisibles o metadata certificada. Verificación forense de audios e imágenes. Protocolos híbridos humano-IA para detección de falsificaciones. “Si no establecemos límites claros, cualquiera podrá ser clonado digitalmente en segundos”, advierte Rico.“El impacto sobre la identidad digital y la reputación será enorme. Es el momento de actuar”. La IA generativa ha democratizado la creación de contenido, pero también la manipulación digital. La línea entre lo real y lo falso se difumina a gran velocidad.El reto, hoy, no es solo tecnológico: es de confianza, ética y seguridad digital.
31 Octubre 2025
Jarana
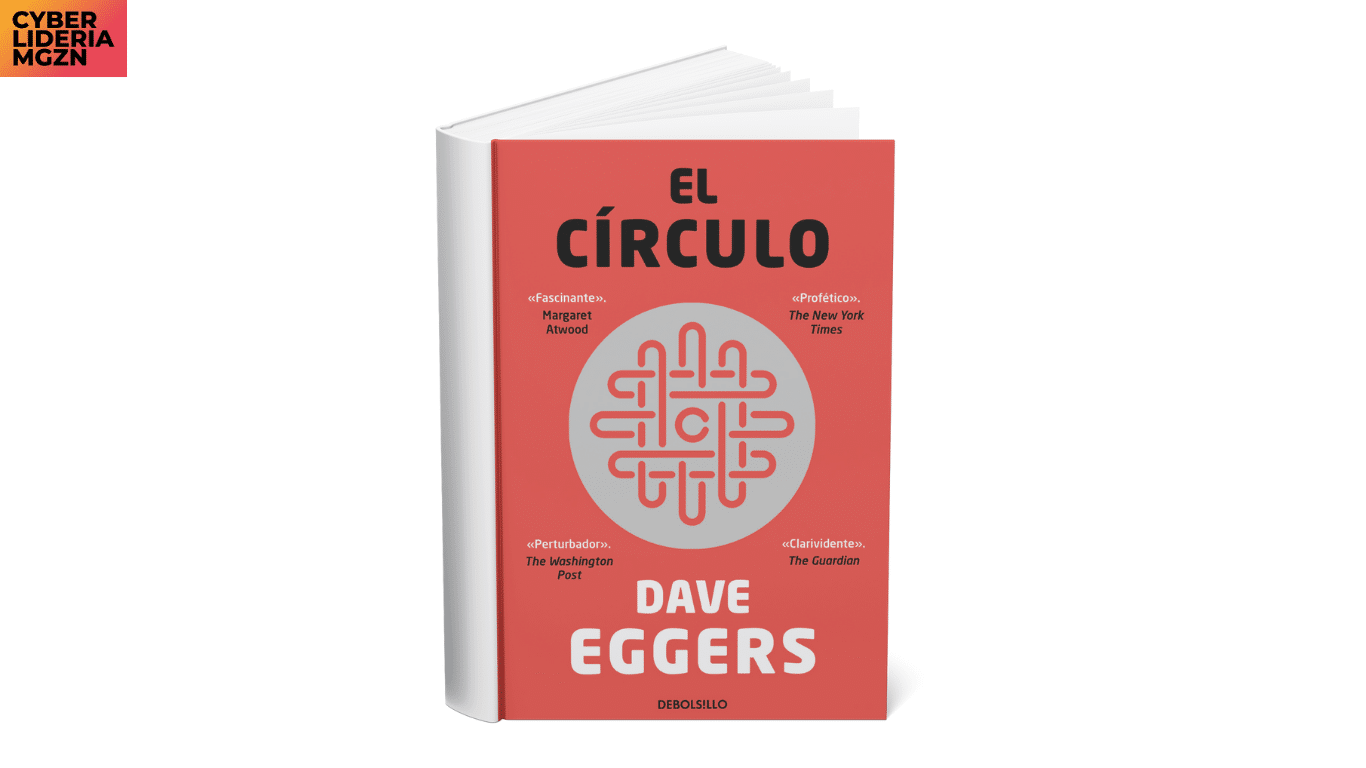
El día que Mae Holland es contratada para trabajar en el Círculo, la empresa de internet más influyente del mundo, sabe que se le ha concedido la oportunidad de su vida. A través de un innovador sistema operativo, el Círculo unifica direcciones de email, perfiles de redes sociales, operaciones bancarias y contraseñas de usuarios dando lugar a una única identidad virtual y veraz, en pos de una nueva era de civilidad y transparencia. Mae está entusiasmada con la modernidad y la actividad de la compañía, las espaciosas oficinas de diseño, las cafeterías acristaladas y las acogedoras instalaciones del campus. Cada día se celebran fiestas, conciertos al aire libre y actividades deportivas. Hay clubs de todo tipo, e incluso puede visitarse un exclusivo acuario de peces exóticos de la fosa de las Marianas. Mae se siente afortunada de formar parte del centro del mundo, a pesar de que se aleje cada vez más de su vida fuera del campus y de que su rol dentro del Círculo acabe siendo del dominio público. Lo que empieza como la fascinante historia de ambición e idealismo de una mujer se convierte en una trepidante novela de suspense que plantea cuestiones tan vitales como la memoria, el pasado, la privacidad, la democracia y los límites del conocimiento humano.
31 Octubre 2025

Rincón del CISO
El sector educativo español se ha convertido en un blanco prioritario para los ciberdelincuentes, según alerta ESET, líder en ciberseguridad. El uso masivo de plataformas digitales, redes Wi-Fi compartidas y dispositivos conectados ha multiplicado la exposición a ataques, fraudes y filtraciones de datos en colegios, institutos y universidades. Durante el primer trimestre de 2025, los centros educativos en España registraron una media de 4.484 ciberataques semanales, un incremento del 73 % respecto al mismo periodo del año anterior, según datos de CheckPoint. La información personal y académica de estudiantes y docentes se ha vuelto especialmente valiosa en el mercado negro, mientras que muchas instituciones aún operan con infraestructuras tecnológicas desactualizadas. Más digitalización, más riesgos El auge de herramientas digitales, desde aplicaciones de gestión educativa hasta sistemas de comunicación con familias y alumnos, ha ampliado la superficie de ataque. Los ciberdelincuentes aprovechan cualquier descuido para infiltrarse en redes escolares, acceder a credenciales o realizar ataques de phishing, vishing y suplantación de identidad. La inteligencia artificial, aunque no es responsable directa de los ataques, ha facilitado la creación de fraudes más sofisticados, como correos con lenguaje natural o audios falsificados. “El desafío no es prohibir la IA, sino acompañar su adopción con formación y conciencia en seguridad digital”, afirma Josep Albors, director de Investigación y Concienciación de ESET España. Incidentes recientes que ponen el foco en la prevención Durante el último año se han registrado varios casos significativos. En Jaén, un joven fue detenido por hackear la plataforma Séneca y alterar calificaciones de profesores. Poco después, el portal Educacyl sufrió un ataque que comprometió datos personales y bancarios de usuarios. “La información académica tiene un valor enorme y la ciberseguridad debe integrarse en la gestión diaria de los centros, al mismo nivel que la protección física o la calidad pedagógica”, comenta Albors. Claves para un entorno educativo más seguro ESET recomienda a centros, docentes, familias y estudiantes implementar medidas concretas para reducir riesgos: Verificar antes de hacer clic: Revisar enlaces y códigos QR sospechosos antes de interactuar con ellos. Evitar redes Wi-Fi públicas: Usar redes privadas o VPNs para proteger datos sensibles. Activar autenticación en dos pasos (2FA): Añade una capa extra de seguridad incluso si se compromete la contraseña. Mantener dispositivos actualizados: Sistemas y aplicaciones al día reducen la vulnerabilidad ante malware o ransomware. Supervisar herramientas online educativas: Revisar el uso de servicios en la nube y apps de gestión de dispositivos para evitar fraudes. Fomentar la alfabetización digital: Enseñar a estudiantes hábitos seguros y responsables fortalece la cultura de protección digital. “Proteger la educación digital no es solo una cuestión técnica; implica crear un entorno seguro que permita aprender con confianza, promoviendo al mismo tiempo pensamiento crítico y responsabilidad digital”, concluye Albors.
30 Octubre 2025

Jarana
Daniela Kominsky ha asumido el cargo de Regional Director en ExtraHop, liderando la estrategia y el crecimiento de la compañía en Iberia, Italia e Israel. En su nuevo rol, Kominsky trabajará junto a un equipo de profesionales para impulsar la expansión de la empresa y fortalecer su presencia en estas regiones estratégicas. La directiva ha expresado su agradecimiento a Julie Hunter, Rafik Hajem y Andrew Philpott por la confianza depositada en ella, así como a Borja Fernández, Mohammad Kaouk, Guillaume Simon, Tristan Elder y Robert Bruce por la cálida bienvenida al equipo. Durante estos primeros días, Kominsky también ha contado con la presencia de Greg Clark (CEO), Kanaiya Vasani (Chief Product Officer) y Samir Kapuria (Managing Director en Crosspoint Capital Partners y miembro del Board de ExtraHop), con quienes ha visitado clientes y participado en encuentros de trabajo y networking. Kominsky considera esta incorporación el inicio de una etapa estratégica y ambiciosa para ExtraHop en la región, marcando un paso clave en el crecimiento y consolidación de la compañía.
30 Octubre 2025

Ofertas de Empleo
Ubicación: Madrid, Comunidad de Madrid, EspañaModalidad: PresencialJornada: Completa Descripción del puestoKomvida Organic Kombucha, empresa líder de kombucha en España y con presencia destacada en Europa, busca un/a Director/a de Marketing para unirse a su equipo. La compañía tiene como objetivo generar un impacto positivo en la sociedad, y apuesta por personas que deseen crecer profesional y personalmente mientras contribuyen a su misión. El/la Director/a de Marketing formará parte del Comité de Dirección y reportará directamente a la CEO. Su función principal será impulsar la visión de marca y los objetivos de crecimiento de la compañía, liderando el departamento de marketing y diseñando estrategias que refuercen la identidad de Komvida en el mercado. Responsabilidades Liderar la dirección, coordinación y estrategia del departamento de marketing. Definir e implementar el presupuesto y el plan de marketing, asegurando su alineación con los objetivos de negocio y la misión de la empresa. Analizar la demanda de productos y servicios para identificar oportunidades de crecimiento. Desarrollar estrategias de precios en colaboración con los equipos comercial y financiero. Identificar y captar clientes potenciales. Planificar y gestionar campañas publicitarias que conecten con el público y fortalezcan la identidad de marca. Mejorar el posicionamiento de la marca, destacando sus valores y beneficios. Coordinar la comunicación externa de la compañía. Requisitos Título universitario en Marketing, Comunicación, Publicidad o áreas afines. Mínimo 7 años de experiencia en roles de marketing, preferiblemente en empresas de gran consumo. Experiencia comprobada en la ejecución de campañas de marketing exitosas. Habilidades en gestión de presupuestos y análisis de resultados. Persona dinámica, creativa, organizada y con excelentes habilidades comunicativas. Capacidad de liderazgo para gestionar equipos. Qué ofrece Komvida Liderar y definir la estrategia de marketing de una marca líder en crecimiento. Oportunidades de desarrollo personal y profesional en un entorno comprometido con el bienestar y la sostenibilidad.
30 Octubre 2025

ESG
El Bezos Earth Fund (BEF) ha anunciado una nueva inversión de 30 millones de dólares dentro de la segunda fase de su programa AI for Climate and Nature Grand Challenge. En total, 15 equipos globales recibirán hasta 2 millones de dólares cada uno para poner en marcha proyectos basados en inteligencia artificial que aborden la pérdida de biodiversidad, la inseguridad alimentaria y el riesgo climático. Esta segunda fase da continuidad a la primera, lanzada en mayo de 2025, en la que 24 iniciativas obtuvieron financiación inicial de 1,2 millones de dólares. El fondo, que planea movilizar hasta 100 millones de dólares en los próximos años, se centra en acelerar la aplicación real de la IA en la protección del planeta. De la teoría a la acción A diferencia de los modelos filantrópicos tradicionales, el Bezos Earth Fund combina inversión económica, acceso a infraestructura tecnológica y mentoría de grandes corporaciones como AWS, Microsoft Research, Google.org y Esri. Su enfoque busca conectar la innovación tecnológica con los actores que trabajan directamente sobre el terreno en conservación y sistemas alimentarios. Entre los proyectos seleccionados destacan: Wildlife Conservation Society, que usará visión por computadora para mapear arrecifes de coral resistentes al cambio climático. New York Botanical Garden, que automatizará la identificación de especies vegetales mediante modelos de IA. Universidad de Witwatersrand (Sudáfrica), que desarrolla FineCast, una herramienta predictiva basada en IA para optimizar la agricultura africana. The Nature Conservancy, que aplicará IA en dispositivos periféricos (edge AI) para combatir la pesca ilegal en el Pacífico. Un modelo de financiación que marca tendencia El enfoque del BEF representa una nueva generación de filantropía tecnológica, más cercana al capital de riesgo que a las subvenciones tradicionales. Este modelo “de la semilla a la escala” podría convertirse en un referente para la financiación híbrida en el ámbito climático y medioambiental. Además, las alianzas con grandes tecnológicas plantean nuevos retos de gobernanza: transparencia de datos, consumo energético de los modelos de IA, sesgos algorítmicos y acceso equitativo a los beneficios. Desde una perspectiva ESG, el paso de la fase conceptual a la ejecución implica también nuevos riesgos y la necesidad de métricas claras para medir impacto, fiabilidad y sostenibilidad a largo plazo. La IA como aliada global del clima El programa abarca equipos de los cinco continentes y ecosistemas diversos —desde la agricultura africana hasta los arrecifes del Pacífico—, consolidando a la IA como una herramienta global, inclusiva y transformadora frente a la crisis climática. El reto, según los expertos, será comprobar en los próximos 24 meses si estas inversiones se traducen en impactos medibles y replicables en la reducción de emisiones, la protección de la biodiversidad y la resiliencia alimentaria.
29 Octubre 2025

Rincón del CISO
Un nuevo informe global de Fortinet revela que el 87 % de los profesionales del sector confía en la inteligencia artificial para mejorar la eficiencia y aliviar la carga de trabajo, aunque la falta de habilidades especializadas sigue siendo una amenaza crítica para la seguridad digital. La falta de talento cualificado continúa siendo uno de los mayores desafíos para la ciberseguridad global. Así lo confirma el Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025, presentado por Fortinet, que advierte sobre el creciente impacto que tiene la escasez de especialistas en la exposición a ciberataques y el aumento de los costes operativos. El estudio, realizado entre más de 1.850 responsables de TI y ciberseguridad de 29 países, destaca que el 86 % de las organizaciones sufrió al menos una brecha de seguridad en 2024, y más de la mitad (52 %) enfrentó pérdidas superiores al millón de dólares. Un déficit global que eleva los riesgos El informe estima que actualmente existe un déficit de más de 4,7 millones de profesionales en ciberseguridad en todo el mundo. La falta de formación y concienciación sigue siendo una de las principales causas de las brechas, según el 54 % de los encuestados. “El sector se encuentra en un punto de inflexión. Sin una inversión decidida en talento, los riesgos seguirán aumentando tanto para las empresas como para la sociedad”, señaló Carl Windsor, Chief Information Security Officer de Fortinet. La IA, aliada… y desafío La inteligencia artificial se consolida como una herramienta clave para mitigar la escasez de profesionales, pero su adopción no está exenta de riesgos.El 97 % de las organizaciones ya utiliza o planea implementar soluciones de seguridad basadas en IA, principalmente para la detección y prevención de amenazas. El 87 % de los expertos considera que la IA mejorará su trabajo, aunque el 48 % de los directivos reconoce no contar con personal preparado para aprovechar plenamente estas tecnologías. Esta brecha de conocimiento genera vulnerabilidades: el 76 % de las empresas que sufrieron más de nueve ataques en 2024 ya usaban herramientas de IA, lo que demuestra que la tecnología, sin formación, no basta. Ciberseguridad en la agenda de los consejos El interés de los Consejos de Administración en la seguridad digital continúa creciendo: el 76 % de las juntas directivas ha elevado su atención a la ciberseguridad, reconociéndola como una prioridad tanto empresarial (96 %) como financiera (95 %).Sin embargo, menos de la mitad de los miembros (49 %) entiende los riesgos asociados al uso de la IA, lo que refuerza la necesidad de una formación ejecutiva más profunda. Formación y certificaciones, claves para cerrar la brecha El informe resalta la alta demanda de certificaciones profesionales, que siguen siendo el principal criterio de contratación para el 89 % de los responsables de TI. No obstante, el apoyo financiero de las empresas para obtenerlas ha descendido hasta el 73 %, frente al 89 % registrado en 2023. Para revertir esta tendencia, Fortinet impulsa desde su Instituto de Formación programas de capacitación globales, con el objetivo de formar a un millón de profesionales en ciberseguridad antes de 2026. Además, ha incorporado módulos específicos sobre IA y ciberamenazas, incluyendo una introducción a la Generative AI y su impacto en los ataques digitales. Un reto compartido entre empresas y administraciones El Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 deja claro que el futuro de la ciberseguridad depende tanto de la adopción tecnológica como de la formación humana.Cerrar la brecha global de competencias exige un compromiso conjunto entre sector público y privado, basado en tres ejes: educación, acceso a certificaciones y adopción responsable de tecnologías avanzadas. Fuente: Informe Global sobre la Brecha de Competencias en Ciberseguridad 2025 — Fortinet
29 Octubre 2025
Jarana
CaixaBank Asset Management, líder en gestión de activos en España, ha renovado recientemente su Consejo de Administración, alcanzando un hito histórico: una representación equilibrada de género, con un 50% de consejeras y un 50% de consejeros. Entre los nuevos nombramientos destaca Belén Martín Sanz, socia de EJE&CON, Asociación Española de Ejecutiv@s y Consejer@s, que asume el cargo de vicepresidenta del consejo. Martín Sanz ha señalado que “es un honor y una gran responsabilidad asumir este cargo y seguir trabajando de forma activa en la estrategia de la gestora líder en España”. Este nombramiento representa un paso más hacia la igualdad real en la toma de decisiones estratégicas dentro del sector financiero, reforzando la importancia de la diversidad y el liderazgo femenino en los órganos de gobierno corporativo.
29 Octubre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

