ESG
La Comisión Europea ha presentado una propuesta que redefine de forma profunda el marco regulatorio de las finanzas sostenibles en la Unión Europea. El objetivo principal es claro: reducir la complejidad del actual Reglamento de Divulgación de Finanzas Sostenibles (SFDR), abaratar los costes de cumplimiento y ofrecer a los inversores una información más comprensible y útil. El Ejecutivo comunitario reconoce que las normas aprobadas en 2019, y en vigor desde 2021, han terminado convirtiéndose en un sistema de etiquetas difícil de interpretar tanto para los proveedores de productos financieros como para los inversores minoristas. Según Bruselas, la sobrecarga de datos y documentos ha dificultado la comparación entre productos y ha incrementado el riesgo de confusión o incluso de comercialización inadecuada. En consecuencia, el SFDR no habría cumplido su función de orientar el capital hacia la sostenibilidad europea. La reforma se orienta en dos direcciones: facilitar a los ahorradores información clara y comparable, y liberar a las entidades financieras de obligaciones redundantes. Con ello, la Comisión aspira a reforzar la posición de la UE como líder en finanzas sostenibles y a impulsar una mayor participación en los mercados de capitales. Uno de los cambios más relevantes es la eliminación de la obligación de informar sobre impactos adversos a nivel de entidad para la mayoría de actores del mercado. Bruselas quiere evitar duplicidades con la Directiva de Información de Sostenibilidad Corporativa (CSRD), que ya exige a las grandes empresas divulgar sus impactos ambientales y sociales. Solo los participantes significativos que no entren en los umbrales de la CSRD deberán seguir reportando estos datos. En paralelo, la información obligatoria a nivel de producto también se reducirá, limitándola a datos relevantes, comparables y fácilmente accesibles. La intención es que un inversor minorista pueda entender de un vistazo qué nivel de sostenibilidad ofrece un producto y en qué se basa esa declaración. La propuesta introduce además un nuevo sistema de clasificación de productos ESG con tres categorías: Sostenibilidad, para inversiones alineadas directamente con objetivos ambientales o sociales. Transición, para productos que financian mejoras o planes de transformación creíbles. Criterios ESG básicos, para productos que integran factores ambientales, sociales o de gobernanza sin cumplir los requisitos de las dos categorías anteriores. Los productos que utilicen términos ESG deberán asegurar que, como mínimo, el 70% de su cartera respalda la estrategia declarada y que no incluyen actividades perjudiciales, como violaciones de derechos humanos o exposición a sectores regulados (tabaco, armas prohibidas o ciertos combustibles fósiles). La propuesta también refuerza el marco de supervisión y otorga a la Comisión la capacidad de desarrollar normas de aplicación limitadas para evitar que se recupere la complejidad actual. De prosperar, estos cambios influirán directamente en la forma en la que bancos, aseguradoras, gestores de activos y fondos de pensiones diseñan y comercializan productos sostenibles en Europa. El texto deberá negociarse ahora con el Parlamento Europeo y los Estados miembros, quienes decidirán la configuración final de un sistema que influirá en cómo se canaliza la inversión sostenible en una de las regiones regulatorias más influyentes del mundo.
21 Noviembre 2025
Jarana
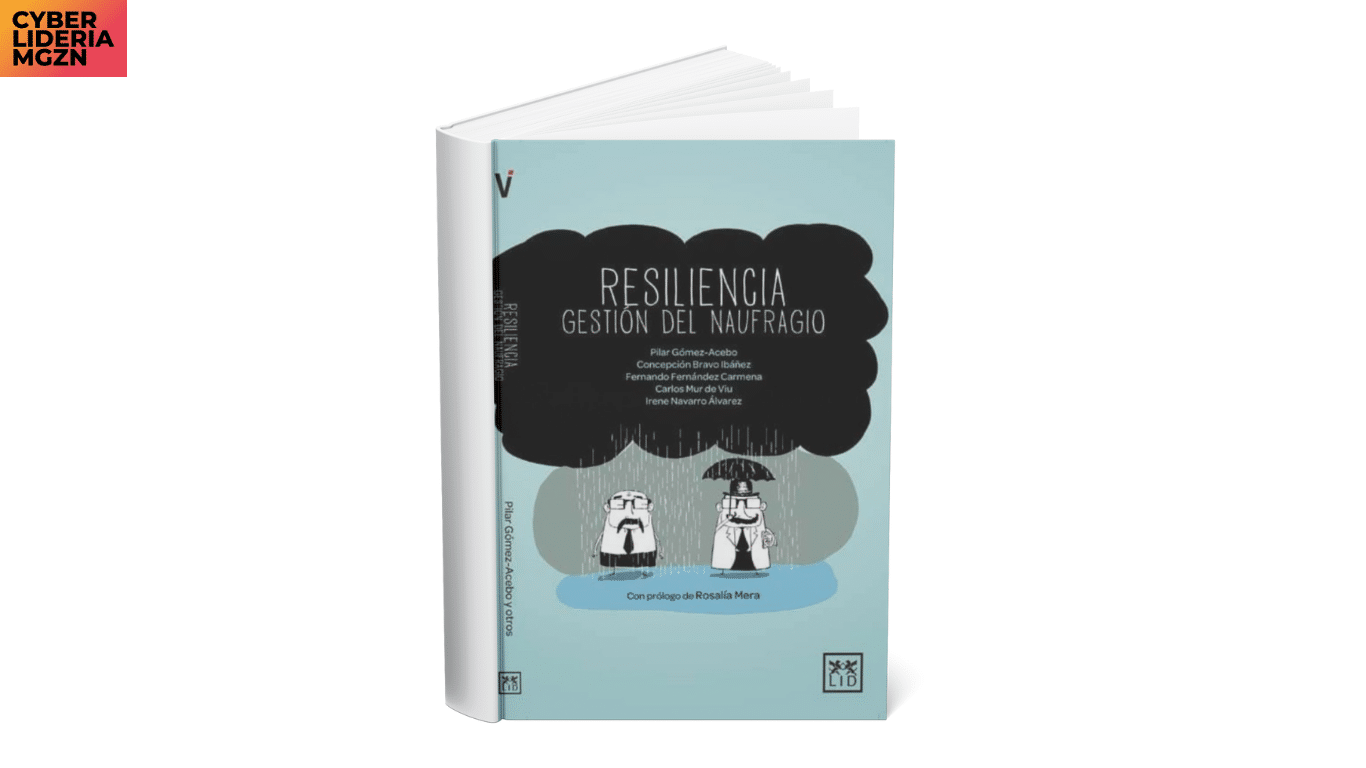
Superar la adversidad es la asignatura pendiente del siglo XXI. Todos a lo largo de nuestra vida nos enfrentaremos a situaciones traumáticas ¿Cómo afrontarlas en positivo? ¿Cómo desarrollar una respuesta resiliente? Las personas entrevistadas en este libro constituyen la mejor demostración de cómo se puede gestionar el naufragio. Todos ellos han pasado por difíciles tempestades que la vida les ha presentado pero ninguno ha naufragado. En unos casos han superado duros procesos de enfermedad y en otros afrontado la muerte de un ser querido o se han enfrentado a momentos críticos en los que o bien salían adelante o bien perdían todo lo que hasta ese momento habían conseguido. Se trata de Larry Bensadon, Anna Ferrer, Ángel García, Rosa García, Jesús Hernández, Helena Herrero, Jesús Higueras, Sandra Ibarra, Miguel Ángel Jiménez, Pilar Muro, Sara Navarro, Carlos Pauner, Teresa Silva y Enrique Varela. Resiliencia. Gestión del naufragio ofrece una guía para sobreponernos a las dificultades, aprender de nuestros errores, superar los obstáculos y salir fortalecidos de nuestras propias experiencias. El desarrollo de la resiliencia aporta una nueva mirada esperanzadora y positiva. Y es que, como dicen los cinco autores, «los tiempos que vivimos son para las personas resilientes. No son las políticas las que nos van a sacar de la situación actual, sino aquellos que sean capaces de estar por encima de la crisis. La causa es humana y no económica, y la solución también». Autores: PILAR GOMEZ-ACEBO, Concepción Bravo, Carlos Mur de Víu, Fernando Fernández Carmena e Irene Navarro Alvarez
21 Noviembre 2025
Jarana
El Corte Inglés ha nombrado a Santiago Bau como nuevo director general, en una decisión aprobada por el consejo de administración y con efecto inmediato. Hasta ahora, Bau ejercía como director general corporativo y financiero, áreas que seguirá liderando mientras asume la responsabilidad global sobre todos los negocios del grupo. Bau se incorporó a El Corte Inglés en 2022 tras una extensa trayectoria en banca de inversión en Goldman Sachs. Es licenciado en Derecho y ADE por Icade, en Ciencias Políticas y Sociología por la Uned, y MBA por la Universidad de Harvard.
21 Noviembre 2025
ESG
Un tribunal federal de apelaciones ha decidido suspender de forma provisional la SB 261, la normativa de California que obligaba a miles de compañías a revelar públicamente su exposición financiera al cambio climático. Mientras tanto, la otra gran ley estatal en esta materia, la SB 253 —centrada en el reporte de emisiones corporativas— continúa avanzando según lo previsto para su entrada en vigor en 2026. El Noveno Circuito congela la SB 261 La decisión del Tribunal de Apelaciones del Noveno Circuito llega poco antes de que las empresas comenzaran a preparar sus informes para los primeros plazos de 2026. La suspensión responde a una petición urgente presentada por la Cámara de Comercio de EE. UU. y varias organizaciones empresariales, que previamente habían reclamado sin éxito la intervención del Tribunal Supremo. Aunque el fallo apenas ocupa una página y no incluye justificación adicional, su efecto es claro: la aplicación de la SB 261 queda detenida mientras avanza la apelación. Sin embargo, la SB 253 sigue plenamente activa y mantiene su calendario regulatorio para la elaboración y verificación de reportes de emisiones. Un pulso que marcará la política climática estatal El litigio se perfila como uno de los más relevantes en el ámbito de la regulación climática estadounidense. Los grupos empresariales demandantes consideran que las leyes californianas suponen una forma de “expresión obligatoria” contraria a la Primera Enmienda. Tras conocerse la resolución, el vicepresidente ejecutivo del Centro de Litigios de la Cámara de Comercio, Daryl Joseffer, celebró la suspensión, al considerar que evita costes significativos e incertidumbre para las compañías antes del 1 de enero de 2026. La Cámara sostiene que permitir que un solo estado imponga estándares tan exigentes puede acabar trasladando esa carga a empresas de todo el país. La SB 253 continúa su despliegue La decisión judicial coincidió con un taller público organizado por la Junta de Recursos del Aire de California (CARB), encargada de implementar ambas leyes. En el caso de la SB 261, ahora paralizada, se exigía a las empresas con más de 500 millones de dólares de facturación que detallasen sus riesgos climáticos y planes de adaptación. La SB 253, en cambio, sigue adelante: las compañías con ingresos superiores a 1.000 millones de dólares deberán reportar sus emisiones de Alcance 1 y 2 antes de junio de 2026 y las de Alcance 3 —incluyendo cadena de suministro, viajes de negocios, desplazamientos de empleados, residuos o compras— a partir de 2027. La primera lista provisional de empresas afectadas supera las 3.100, aunque la propia CARB admite que está incompleta. Un rompecabezas regulatorio para las grandes corporaciones La situación añade presión a los equipos directivos, que ya navegaban un panorama fragmentado ante la ausencia de normas federales definitivas, especialmente tras el estancamiento de la regulación climática de la SEC. Con la SB 253 avanzando y la SB 261 en pausa, muchas compañías podrían optar por mantener sus planes de reporte para no quedar rezagadas en caso de que la ley vuelva a activarse en 2026. Qué debe vigilar el sector en los próximos meses Los líderes empresariales e inversores tendrán que prestar especial atención a tres hitos: La apelación de enero de 2026, que aclarará si la SB 261 se reactivará antes de los primeros plazos de divulgación. El proceso regulatorio de CARB en torno a la SB 253, que definirá metodologías, requisitos de verificación y posibles sanciones. La respuesta federal ante la posibilidad de que el modelo californiano se extienda por otros estados o influya en futuras normas nacionales. Una decisión con impacto más allá de California El paquete legislativo impulsado por el estado buscaba establecer un nuevo marco de transparencia climática ante la falta de regulación federal. La suspensión parcial abre un periodo de incertidumbre que podría influir en la gobernanza climática estadounidense durante los próximos años. Para los inversores globales, la tendencia hacia reportes climáticos obligatorios en las principales economías sigue clara. Para las empresas estadounidenses, en cambio, esta resolución refleja un escenario cada vez más probable: que la normativa climática no venga marcada únicamente por Washington, sino por decisiones de tribunales estatales y políticas regionales que pueden reconfigurar el tablero regulatorio nacional.
20 Noviembre 2025
Rincón del CISO
La externalización de los servicios de soporte de TI se ha consolidado como una estrategia común para reducir costes y ganar eficiencia. Sin embargo, este modelo también está atrayendo la atención de actores maliciosos. Cada vez más, los delincuentes utilizan técnicas de vishing —estafas telefónicas basadas en ingeniería social— para engañar a los agentes de soporte y obtener accesos críticos a los sistemas corporativos. La presión sobre los departamentos de asistencia ha crecido por el auge del teletrabajo, la incorporación de herramientas de inteligencia artificial y la digitalización de procesos. Esto ha generado sobrecarga en los equipos, que a menudo destinan buena parte de su tiempo a incidencias rutinarias en lugar de centrarse en tareas estratégicas de seguridad y continuidad del negocio. Automatizar procesos y reforzar la formación del personal es clave para que el soporte técnico cumpla su función crítica. Vishing: ataques centrados en el factor humano El vishing consiste en hacerse pasar por empleados legítimos a través de llamadas convincentes para lograr que el personal de soporte restablezca contraseñas, registre dispositivos o desactive la autenticación multifactor. Con estos accesos, los atacantes pueden moverse lateralmente dentro de la red corporativa. El riesgo aumenta porque muchos equipos de asistencia están formados por profesionales con poca experiencia y sometidos a presión por el volumen de solicitudes. Algunos grupos incluso utilizan hablantes nativos o voces sintéticas para que sus engaños sean más creíbles. Estos ataques demuestran que los ciberdelincuentes no siempre necesitan vulnerar sistemas: basta con explotar la confianza y la buena voluntad de los agentes de soporte. La seguridad, por tanto, debe basarse en una combinación de tecnología, procesos y concienciación. Estrategias para proteger el soporte informático Las organizaciones que externalizan su soporte técnico pueden aplicar varias medidas preventivas: Autenticación estricta: verificar siempre la identidad del solicitante mediante devoluciones de llamada o códigos adicionales. Políticas de mínimo privilegio y separación de funciones: limitar lo que un agente puede modificar y requerir doble validación en operaciones críticas. Monitorización y registros continuos: supervisar en tiempo real las actividades del helpdesk para detectar fraudes. Formación constante con simulaciones: entrenar al personal para identificar nuevas tácticas, incluyendo deepfakes de voz. Controles técnicos adicionales: detección de spoofing de llamadas y uso de MFA en todas las herramientas de soporte. MDR como apoyo estratégico Si bien gran parte de los riesgos se originan en factores humanos, la combinación de experiencia, procesos robustos y soluciones técnicas avanzadas es la forma más efectiva de mitigarlos. Plataformas de Managed Detection and Response (MDR) proporcionan monitorización continua, análisis con inteligencia artificial y respuesta rápida frente a incidentes, descargando parte de la presión diaria sobre los equipos de soporte y reforzando la seguridad general. Contar con soluciones de MDR permite a los equipos de asistencia centrarse en ayudar a los usuarios mientras la protección frente a amenazas queda garantizada, adoptando un enfoque verdaderamente preventivo frente a los ataques de ingeniería social y vishing.
20 Noviembre 2025
Ofertas de Empleo
Ubicación: Europa, Oriente Medio y África · Modalidad: Remoto · Jornada: Completa Descripción de la empresa:ppl3 busca incorporar un CTO altamente operativo para su firma de stablecoin respaldada por criptomonedas. La empresa desarrolla un protocolo de productos estructurados nativos de cripto, diseñado para ofrecer liquidez en dólares de forma escalable y segura a partir de colaterales cripto. Su propuesta combina la rigurosidad de un banco de inversión global con la innovación de DeFi, habiéndose destacado ya en el sector tras cerrar una ronda pre-semilla de 6,5 millones de dólares. Responsabilidades del puesto: Liderar la arquitectura y el desarrollo de una plataforma DeFi full-stack de alto rendimiento, desde smart contracts y backend hasta integraciones seguras con custodios, exchanges centralizados y feeds de datos en tiempo real. Colaborar directamente con el equipo fundador en la definición de arquitectura técnica, cultura de contratación y estándares de seguridad institucional. Garantizar disponibilidad 24/7, seguridad institucional y compatibilidad desde el primer día. Experiencia requerida: Diseño y desarrollo de infraestructuras backend de baja latencia para ejecutar estrategias sistemáticas y gestionar el estado del protocolo. Integración segura con custodios (ej. Fireblocks, Copper), exchanges centralizados (Binance, Coinbase Pro), DEXs y oráculos. Diseño e implementación de smart contracts eficientes y actualizables (Foundry / Solidity). Supervisión del frontend (Angular / TypeScript) para vaults, dashboards de rendimiento y gestión de portafolios. Establecimiento de pipelines DevOps, sistemas de monitorización, cobertura de testing y estándares CI/CD. Paquete de compensación: Salario base: 250.000 USD Participación en equity y tokens El puesto requiere una incorporación inmediata y está orientado a profesionales con experiencia comprobada en DeFi y desarrollo técnico integral de plataformas blockchain.
20 Noviembre 2025
Jarana
EY ha anunciado el nombramiento de Colm Devine como vicepresidente global de Sostenibilidad, una transición relevante dentro de la firma tras la jubilación de Amy Brachio, quien ocupó este cargo durante tres décadas y actualmente dirige la compañía de tecnología climática Carbon Measures. Un liderazgo estratégico para una etapa clave Con más de veinte años de trayectoria en EY, Devine asumirá la responsabilidad de guiar la estrategia global de sostenibilidad de la organización, un ámbito que abarca tanto la gestión interna del impacto ambiental como el acompañamiento a clientes en su transición energética, la reducción de riesgos y la integración tecnológica. La agenda de sostenibilidad de EY se despliega en más de 150 países, con una red de 700 oficinas y cerca de 400.000 profesionales. Una carrera vinculada a energía, transformación y gestión del riesgo Devine se incorporó a EY en 2003 tras iniciar su carrera en Deloitte y, desde entonces, ha desempeñado funciones de liderazgo en el área de Energía y Servicios Públicos para Reino Unido e Irlanda. Su trayectoria combina consultoría estratégica, gestión de riesgos y finanzas corporativas, lo que le ha permitido asesorar a más de 600 organizaciones en procesos de transformación y preparación para salidas a bolsa. Su visión integra de manera natural los criterios ESG con las necesidades del mercado y con el papel creciente de la tecnología. En esta línea, Devine ha trabajado en proyectos que combinan descarbonización, digitalización y soluciones basadas en inteligencia artificial, aspectos que considera fundamentales para acelerar el impacto de la sostenibilidad empresarial. En una reciente publicación en LinkedIn, destacó que su misión será ayudar tanto a EY como a sus clientes a “avanzar en sus objetivos de sostenibilidad aprovechando la tecnología y la IA”. Subrayó, además, el valor de la estructura global de EY para movilizar recursos y compartir conocimiento especializado. Refuerzo de los compromisos climáticos y de naturaleza de EY El nuevo vicepresidente asume su cargo en un momento en el que EY avanza hacia metas ambientales especialmente exigentes: la firma mantiene su compromiso de reducir a la mitad sus emisiones absolutas para 2030, tomando como referencia los niveles de 2019. El plan incluye la utilización de energía 100 % renovable, así como la adopción de métricas relacionadas con el agua, los residuos y la contaminación. La compañía también está desarrollando marcos para integrar principios de economía circular y protección de la biodiversidad en sus operaciones y cadena de valor, en línea con la evolución global de los estándares de reporte ESG. El nombramiento de Devine consolida la apuesta de EY por un enfoque integral de la sostenibilidad, apoyado en sus equipos de Climate Change and Sustainability Services (CCaSS), que trabajan en la transformación de grandes organizaciones mediante la combinación de gobernanza, fiscalidad, tecnología y estrategia operativa.
20 Noviembre 2025
Rincón del CISO
Una estafa en rápida expansión está afectando a usuarios de WhatsApp en todo el mundo, utilizando una de las funciones más recientes de la aplicación: la opción de compartir pantalla durante videollamadas. Lo que se diseñó como una herramienta útil para soporte remoto o trabajo colaborativo se ha convertido en un recurso explotado por ciberdelincuentes para robar datos, identidades y grandes sumas de dinero. Se han reportado casos en países como Reino Unido, India, Brasil y Hong Kong, donde algunas víctimas han perdido cantidades millonarias tras caer en engaños cuidadosamente planificados. Este tipo de fraude se basa principalmente en la manipulación psicológica: generar confianza, inducir miedo y obtener control sobre la víctima. El modus operandi suele seguir estos pasos: La llamada inicial: El ataque comienza con una videollamada desde un número desconocido. El estafador puede hacerse pasar por un empleado de banco, servicio técnico de la aplicación o incluso un familiar con un problema urgente. Para dar credibilidad, suelen suplantar un número local y mantener la cámara apagada o con la imagen borrosa. La urgencia: El atacante plantea un escenario crítico, como un cargo sospechoso en la tarjeta, una sesión abierta en otro dispositivo o un premio pendiente, con el objetivo de generar miedo y que la víctima actúe sin pensar. “Ayuda” mediante compartir pantalla: Para “resolver” el supuesto problema, el estafador solicita compartir la pantalla del móvil o instalar aplicaciones de acceso remoto como AnyDesk o TeamViewer. Así, puede ver códigos de verificación, mensajes entrantes y cualquier actividad en tiempo real. Acceso a información sensible: Con el control del dispositivo, los criminales pueden robar contraseñas, códigos 2FA, mensajes SMS o guiar a la víctima para realizar transferencias bancarias bajo engaño. También pueden inducir la instalación de malware, como keyloggers. Robo de cuentas y dinero: Una vez dentro, pueden vaciar cuentas bancarias, controlar redes sociales y continuar la cadena delictiva suplantando a la víctima para estafar a familiares y contactos. Cómo protegerse La clave para reducir el riesgo de este tipo de fraudes está en la conducta del usuario: Nunca compartas la pantalla con desconocidos, especialmente si la llamada es inesperada. No facilites contraseñas ni códigos de verificación. Evita instalar aplicaciones de acceso remoto por indicación de terceros. Verifica cualquier información alarmante antes de actuar. Activa la verificación en dos pasos en WhatsApp para añadir una capa adicional de seguridad. Este tipo de estafas demuestra que la ingeniería social sigue siendo una herramienta muy efectiva para los ciberdelincuentes. Basta un momento de descuido para que los daños sean económicos y personales significativos.
19 Noviembre 2025
ESG
El Gobierno de España ha anunciado una inversión de 8 millones de euros en el fondo Zubi Capital, una iniciativa respaldada por la Sociedad Española para la Transformación Tecnológica (SETT). El objetivo: acelerar el crecimiento de start-ups europeas, especialmente españolas, que aplican tecnología para resolver desafíos medioambientales y sociales con modelos de negocio escalables y sostenibles. Tecnología para reducir emisiones y mejorar la calidad de vida Zubi Capital centra su estrategia en sectores donde la digitalización puede transformar procesos y reducir el impacto ambiental de industrias como la construcción, la manufactura o el comercio minorista. Al mismo tiempo, el fondo impulsa soluciones orientadas al bienestar social, desde cuidados y salud digital hasta educación y tecnologías que refuercen la diversidad, la equidad y la inclusión, incluyendo avances en robótica de asistencia. Uno de los ejes diferenciales del fondo es su “lente de diversidad”: solo invierte en empresas con equipos diversos o en proyectos cuyo producto o servicio contribuya directamente a crear sociedades más inclusivas. Ejemplos de innovación financiada Entre las compañías apoyadas por Zubi Capital se encuentran proyectos que trabajan en: Diagnóstico no invasivo y de bajo coste para enfermedades como la endometriosis o ciertos tipos de cáncer mediante IA y biotecnología. Sistemas inteligentes de recarga para vehículos eléctricos. Plataformas digitales que optimizan el diseño y la gestión de plantas de reciclaje y tratamiento de residuos. Software climático para ayudar a las ciudades a planificar, monitorizar y cumplir objetivos ambientales. Baterías de iones de sodio destinadas al almacenamiento estacionario de energía. Soluciones textiles sostenibles que facilitan la reutilización de recursos y fomentan la circularidad en la industria de la moda. Una inversión alineada con el Plan de Recuperación Europeo La aportación de la SETT se realiza a través de la facilidad Next Tech, impulsada por la Secretaría de Estado de Digitalización e Inteligencia Artificial y financiada mediante el Plan de Recuperación, Transformación y Resiliencia, apoyado por los fondos NextGenerationEU. Esta iniciativa combina dos vías de apoyo: inversiones directas en start-ups tecnológicas y financiación indirecta a través de fondos regulados por organismos como la CNMV o la Autoridad Europea de Valores y Mercados (ESMA). Otros instrumentos para apuntalar el ecosistema tecnológico español Además de su participación en Zubi Capital, la SETT gestiona otros dos programas estratégicos clave: PERTE Chip, orientado al desarrollo de microelectrónica y semiconductores, y Spain Audiovisual Hub, destinado a acelerar la digitalización y competitividad del sector audiovisual.
19 Noviembre 2025
Jarana
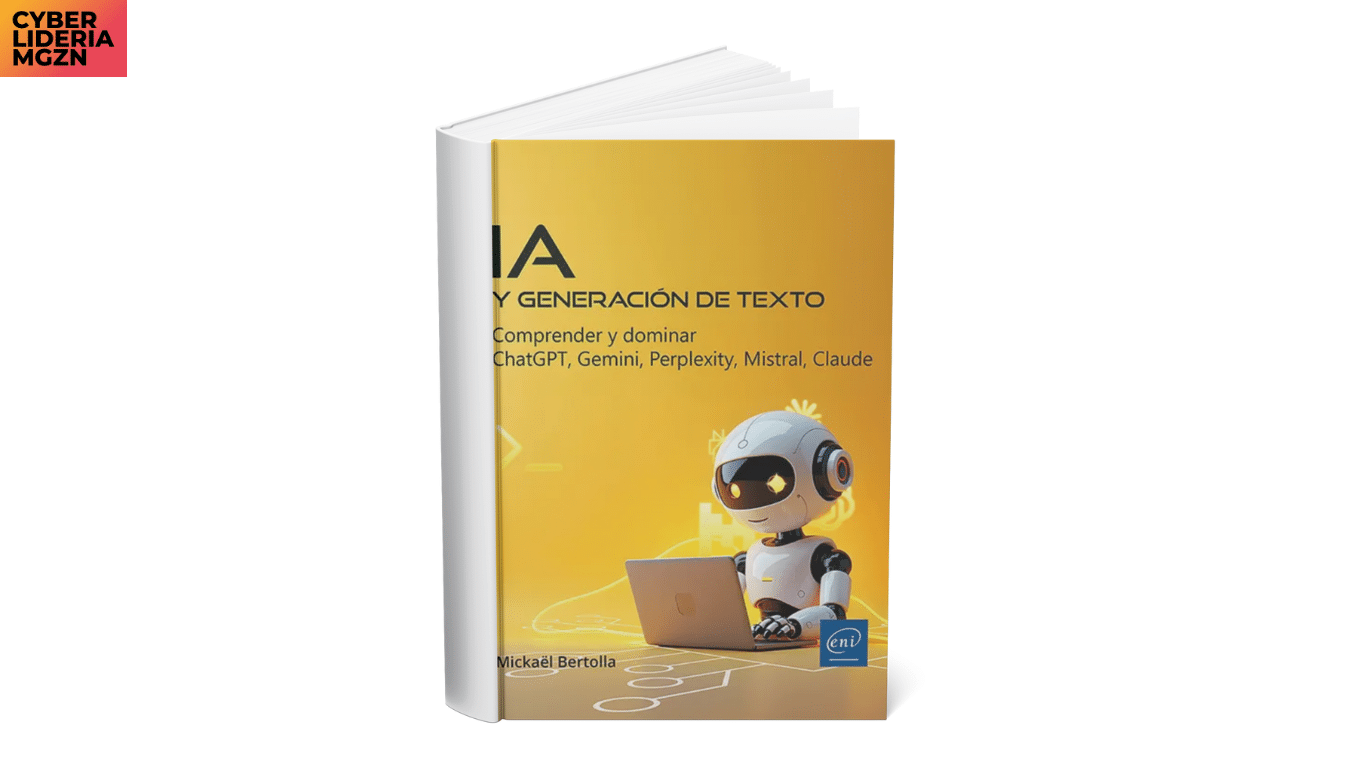
Este libro ofrece un enfoque estructurado para comprender, evaluar e implementar la IA generativa de texto de manera eficaz y ética. Está dirigido a directivos, gerentes y profesionales que deseen aprovechar los últimos avances en inteligencia artificial generativa, así como a cualquier persona interesada en el tema. Comienza con una sección dedicada a los fundamentos y la evolución de la IA generativa. Los lectores descubrirán la historia y los principios de funcionamiento de los modelos de lenguaje y encontrarán una presentación detallada de los pioneros de la IA generativa. Se dedica un capítulo completo a las IA generativas de texto más eficaces, como GPT, Gemini, Perplexity, Mistral y Claude, incluyendo una comparación en profundidad e instrucciones prácticas para su uso. La segunda parte se adentra en las aplicaciones concretas, ofreciendo multitud de ejemplos de prompts en ámbitos tan variados como la creacióndecontenidos, el periodismo, el arte, el entretenimiento, la publicidad y la redacciónprofesional. También se exploran en detalle las implicaciones educativas y académicas en materia de enseñanza e investigación y desarrollo. La tercera parte aborda las técnicas avanzadas que permitirán a los lectores dominar y personalizar los modelos generativos, adquirir buenasprácticas y tomar conciencia de los límitesdeuso. Se presentan los avances tecnológicos y su impacto en varios campos clave (matemáticas, física, medicina, climatología, etc.), así como los GPT, versiones personalizadas del modelo de procesamiento del lenguaje natural adaptadas a casos de uso específicos. El libro concluye con una reflexión sobre los retos éticos y sociales asociados al uso de la IA generativa. A lo largo de toda la obra, los lectores dispondrán de diversas herramientas pedagógicas: estudios de casos reales, situaciones concretas y consejos de expertos. Los anexos, que incluyen un glosario y referencias, completan este exhaustivo recurso. Este libro se posiciona como una guía imprescindible para comprender y dominar la IA generativa de texto, ofreciendo una visión práctica y prospectiva de esta tecnología que está redefiniendo nuestra relación con la escritura y la creación de contenidos.
19 Noviembre 2025
Jarana
Ikea España ha designado a Clara Hernández como su nueva Directora de Comercio Electrónico, un movimiento que refuerza la apuesta de la compañía por acelerar su transformación digital y consolidar su estrategia omnicanal. Hernández toma el relevo de Fabiana Domínguez, quien pasa a ocupar un nuevo cargo dentro del área digital global de Ikea. Desde esta posición, liderará la evolución del canal online en España, con el propósito de adaptarse a las expectativas de los clientes, optimizar su experiencia y promover soluciones innovadoras accesibles para la mayoría. Entre sus principales responsabilidades se encuentra la implementación de la estrategia correspondiente al nuevo año fiscal, enfocada en impulsar la categoría de alimentación, el menaje de cocina y la creación de espacios destinados a cocinar y compartir. Hernández llega a un área en pleno crecimiento: la tienda online de Ikea alcanzó una facturación de 536,9 millones de euros en el último ejercicio, lo que representa un incremento del 11% respecto al año anterior. Este canal supone ya el 27% del negocio total y registró 228,3 millones de visitas, ligeramente por encima de los 228,1 millones del ejercicio previo. España se mantiene como un mercado referente en innovación dentro de Ikea, con proyectos como IKEA en directo, el formato de Live Shopping que combina inspiración y asesoramiento en tiempo real y que acumula ya 4,1 millones de visualizaciones desde 2022. También destacan iniciativas como Laia, la asesora virtual basada en IA que participó en uno de los episodios, la plataforma de compraventa de segunda mano entre clientes o Ikea Home, el marketplace de servicios para el hogar. Clara Hernández ha expresado su ilusión por esta nueva etapa, subrayando su pasión por el trabajo en equipo y su compromiso con las personas y el impacto positivo en el planeta. Ha señalado que se siente afortunada de poder aportar su experiencia para contribuir a la misión de Ikea: crear un mejor día a día para la mayoría.
19 Noviembre 2025
Rincón del CISO
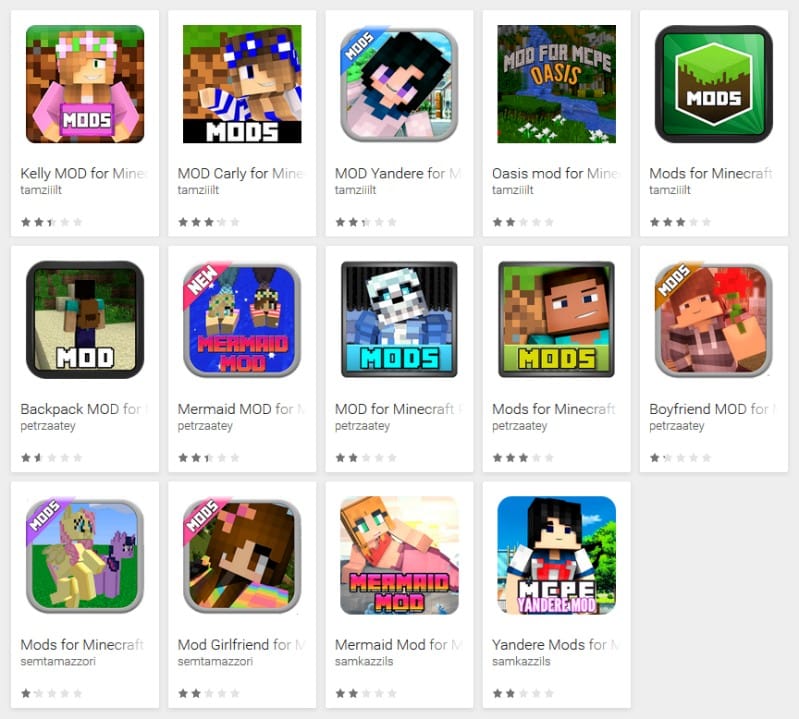
ESET alerta de una ola de mods falsos que esconden malware y ponen en riesgo la seguridad de millones de jugadores. Minecraft, el universo digital que ha inspirado a generaciones enteras de jugadores y creadores, también se ha convertido en un terreno fértil para los ciberdelincuentes. Según un informe reciente de ESET, los populares mods —esas extensiones que permiten añadir nuevas funciones, mundos o efectos al juego— están siendo utilizados para distribuir troyanos, infostealers, ransomware y criptomineros. Un riesgo oculto bajo la apariencia de creatividad La comunidad de Minecraft confía desde hace años en los mods como una herramienta para personalizar su experiencia. Sin embargo, esa confianza es precisamente lo que están aprovechando los atacantes. “Los delincuentes se hacen pasar por creadores de contenido para camuflar su malware como si fueran mods atractivos o populares. Una vez instalados, pueden tomar el control del dispositivo, robar contraseñas o incluso cifrar archivos”, advierte Josep Albors, director de Investigación y Concienciación de ESET España. Campañas activas en GitHub, Bukkit y CurseForge En los últimos meses, ESET ha detectado más de 500 repositorios en GitHub que distribuían malware disfrazado de modificaciones de Minecraft. Plataformas reconocidas como Bukkit o CurseForge también fueron utilizadas para propagar el infostealer Fractureiser, mientras que otros títulos populares, como Hamster Kombat, sirvieron de cebo para distribuir variantes del stealer Lumma. Detrás de estas campañas se ocultan diferentes tipos de amenazas: Troyanos, capaces de tomar el control del dispositivo o robar información sensible. Infostealers, que extraen credenciales, datos bancarios o cookies. Ransomware, que cifra archivos y exige un rescate. Criptomineros, que utilizan los recursos del equipo para generar criptomonedas sin consentimiento. Cómo protegerte al descargar mods ESET insiste en que no existe una garantía absoluta de seguridad, pero sí pautas clave para minimizar los riesgos: Descarga mods solo desde fuentes verificadas como CurseForge o Modrinth. Comprueba la reputación del desarrollador y las reseñas de otros usuarios. Desconfía de archivos ejecutables (.exe, .bat) o instaladores con permisos de administrador. Analiza los archivos con una solución de seguridad o VirusTotal antes de instalarlos. Prueba las modificaciones en un entorno aislado o sandbox. Educación digital: la mejor defensa Si sospechas que has instalado un mod malicioso, elimina los archivos, realiza un escaneo completo del sistema, reinstala el juego desde su web oficial y cambia tus contraseñas desde otro dispositivo. ESET recuerda que la clave está en la educación y la supervisión, especialmente entre los jugadores más jóvenes. “No se trata de prohibir, sino de enseñar. De ayudar a entender qué es un mod y por qué no todo lo que se descarga en internet es seguro”, concluye Albors.
18 Noviembre 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

