Actualidad
Hoy, 28 de abril, se cumple un año de uno de los episodios más críticos vividos recientemente en España en materia de infraestructura y continuidad operativa: el gran apagón que afectó a múltiples regiones del país y puso a prueba la capacidad de respuesta de empresas, administraciones y servicios esenciales. Lo que comenzó como una incidencia energética terminó convirtiéndose en una demostración real de hasta qué punto la economía, las comunicaciones y los servicios dependen de la disponibilidad tecnológica y de la resiliencia de las infraestructuras críticas. Un punto de inflexión para la continuidad de negocio El apagón provocó interrupciones en servicios de transporte, problemas en redes de telecomunicaciones, caídas de sistemas digitales y afectaciones operativas en compañías de distintos sectores. Durante horas, miles de organizaciones tuvieron que activar planes de contingencia para mantener la actividad y garantizar la continuidad de sus operaciones. Más allá del impacto inmediato, aquel episodio abrió un debate que sigue plenamente vigente un año después: ¿están realmente preparadas las empresas y la sociedad para afrontar una interrupción masiva de infraestructuras críticas? La mayoría de los españoles no se siente preparada para otro apagón Un año después del incidente, el sentimiento de vulnerabilidad sigue muy presente entre la población española. Según una encuesta publicada por RTVE, el 52% de los españoles asegura que no se siente más preparado para afrontar otro gran apagón, mientras que solo el 36% considera haber aprendido o mejorado su capacidad de respuesta tras la experiencia vivida. Además, un estudio elaborado por la Universidad de Málaga y la Universidad de Granada revela que el 61,8% de las personas sintió miedo durante el apagón y seis de cada diez reconocen sentirse hoy más vulnerables ante la posibilidad de que vuelva a producirse una situación similar. Los datos también reflejan una falta de preparación estructural: Solo el 34,3% de los hogares españoles disponía de algún kit de emergencia antes del apagón. Menos del 5% contaba con generadores, baterías o sistemas autónomos capaces de mantener dispositivos funcionando durante varias horas. Y el 59,6% de los ciudadanos consideró insuficiente la información oficial recibida durante la crisis. El despertar de la resiliencia tecnológica y energética El apagón evidenció que la transformación digital no puede construirse únicamente sobre eficiencia y automatización. También necesita resistencia. Muchas compañías descubrieron durante aquella jornada dependencias críticas que hasta entonces habían pasado desapercibidas: centros de datos sin suficiente redundancia, sistemas incapaces de operar offline, proveedores con escasa capacidad de recuperación o planes de contingencia que nunca se habían probado en escenarios reales. Como consecuencia, durante este último año numerosas organizaciones han reforzado inversiones en: Infraestructura cloud resiliente. Sistemas de backup y recuperación. Plataformas de monitorización en tiempo real. Redes eléctricas redundantes. Ciberseguridad y protección de infraestructuras críticas. Estrategias de continuidad y recuperación ante desastres. El impacto también se ha trasladado al ámbito doméstico. Tras el apagón, aumentó significativamente la demanda de baterías, sistemas de autoconsumo y soluciones de almacenamiento energético. Algunas empresas del sector aseguran haber registrado incrementos de hasta el 150% en proyectos relacionados con baterías y resiliencia energética. Energía, tecnología y ciberseguridad: un mismo reto Uno de los grandes aprendizajes que dejó el apagón fue entender que la seguridad energética y la seguridad digital ya no pueden analizarse por separado. La creciente digitalización de infraestructuras críticas, junto con la expansión de la inteligencia artificial, el edge computing y los entornos hiperconectados, ha incrementado la necesidad de garantizar entornos robustos, seguros y capaces de recuperarse rápidamente ante cualquier incidente. Además, el 44,2% de los ciudadanos considera que España debe modernizar urgentemente su red eléctrica para evitar que vuelva a repetirse una crisis similar. Expertos del sector coinciden en que el desafío ya no consiste únicamente en evitar interrupciones, sino en minimizar el impacto cuando estas ocurren y acelerar la recuperación. Un año después: más conciencia, pero también más dependencia Doce meses después, España y Europa han avanzado en materia de resiliencia digital y energética. Sin embargo, también se enfrentan a un entorno más complejo: mayor dependencia tecnológica, incremento de amenazas híbridas y una presión creciente sobre infraestructuras críticas. El apagón del 28 de abril dejó una conclusión clara: la resiliencia ya no es opcional. En un mundo hiperconectado, la capacidad de resistir, adaptarse y recuperarse se ha convertido en uno de los activos más importantes para cualquier organización y para la sociedad en su conjunto.
28 Abril 2026
Actualidad
La inteligencia artificial vive esta semana uno de sus momentos más decisivos. Este lunes arranca en California el enfrentamiento judicial entre Elon Musk y Sam Altman, un proceso que ya muchos consideran el “juicio del siglo” de la IA. Lo que está en juego no es solo el futuro de OpenAI, sino el modelo sobre el que se construirá la próxima generación de inteligencia artificial global. La disputa enfrenta dos visiones completamente opuestas sobre cómo debe desarrollarse la IA. Por un lado, Musk acusa a OpenAI de haber abandonado su misión fundacional como organización abierta y sin ánimo de lucro. Por otro, OpenAI defiende que evolucionar hacia un modelo comercial era inevitable para sostener el enorme coste tecnológico de desarrollar sistemas avanzados como ChatGPT o GPT-4. De proyecto abierto a gigante tecnológico Cuando OpenAI nació en 2015, lo hizo con una promesa clara: desarrollar inteligencia artificial “en beneficio de toda la humanidad”. El proyecto reunió a figuras clave del ecosistema tecnológico, entre ellas Musk, que aportó financiación durante los primeros años. Sin embargo, el crecimiento acelerado de la IA cambió las reglas del juego. El entrenamiento de modelos avanzados comenzó a requerir inversiones multimillonarias, acceso masivo a infraestructura y alianzas estratégicas. Ahí apareció Microsoft, cuyo acuerdo con OpenAI terminó transformando por completo la escala y el poder de la compañía. Para Musk, ese movimiento convirtió a OpenAI en una empresa cerrada y altamente comercializada, muy alejada de los principios originales de transparencia y código abierto. El fundador de xAI sostiene que la organización priorizó el beneficio económico frente a la misión pública con la que nació. Mucho más que una batalla de egos Aunque el conflicto tiene un fuerte componente personal, el impacto trasciende ampliamente a sus protagonistas. El juicio podría obligar a OpenAI a revelar información interna sobre su estructura, gobernanza e incluso detalles técnicos de sus modelos de IA. Además, el caso pone sobre la mesa una cuestión clave para toda la industria: ¿puede una organización creada bajo principios éticos y abiertos transformarse en una de las empresas más poderosas y rentables del mundo sin traicionar su esencia? La respuesta tendrá consecuencias directas sobre cómo se regularán las futuras compañías de IA, especialmente en un contexto donde gobiernos y reguladores intentan definir límites, responsabilidades y estándares de transparencia. Microsoft, transparencia y poder tecnológico Uno de los puntos más sensibles del juicio será el papel de Microsoft dentro de OpenAI. Musk intenta demostrar que la compañía de Redmond ejerce una influencia determinante sobre las decisiones estratégicas y tecnológicas de OpenAI. Si el tribunal concluye que OpenAI actúa principalmente como una estructura comercial al servicio de intereses corporativos, podrían abrirse escenarios de reestructuración, cambios en su gobernanza o nuevas obligaciones regulatorias. Mientras tanto, el resto del sector observa con máxima atención. Empresas como Google, Anthropic o la propia xAI saben que cualquier sacudida sobre OpenAI puede alterar el equilibrio de poder en la carrera global por liderar la inteligencia artificial. El verdadero debate: quién controlará la IA Más allá de los titulares y las cifras millonarias, el juicio representa una discusión mucho más profunda: quién controla la inteligencia artificial, bajo qué reglas y con qué nivel de transparencia. La IA ya no es solo una herramienta tecnológica. Se ha convertido en infraestructura crítica con impacto económico, político y social. Y precisamente por eso, el caso Musk vs. OpenAI podría marcar el inicio de una nueva etapa para toda la industria. Porque el resultado no decidirá únicamente quién gana una batalla judicial. También puede definir cómo será el futuro de la inteligencia artificial en los próximos años.
27 Abril 2026
Actualidad
Agence Nationale des Titres Sécurisés (ANTS), organismo francés encargado de gestionar y emitir documentos oficiales de identidad, ha confirmado un incidente de ciberseguridad que podría haber comprometido información personal de millones de ciudadanos. La agencia, dependiente del Ministerio del Interior de Francia, detectó la brecha el pasado 15 de abril en su plataforma oficial ants.gouv.fr. Actualmente, las autoridades mantienen abierta una investigación para determinar el origen del ataque y el alcance real de la exposición de datos. Según explicó la propia ANTS, la información potencialmente afectada incluye nombres, apellidos, correos electrónicos, fechas de nacimiento e identificadores únicos de cuenta. En algunos casos concretos, también podrían haberse visto comprometidos números de teléfono, direcciones postales y lugares de nacimiento. La agencia ha asegurado que el incidente no afecta a los documentos administrativos enviados por los usuarios ni a las credenciales utilizadas para acceder al portal. Un ciberdelincuente asegura tener 18 millones de registros El caso salió a la luz después de que, según publicó el medio especializado Bleeping Computer, un actor malicioso afirmara en foros vinculados al cibercrimen haber accedido a la infraestructura de la plataforma y disponer de una base de datos con cerca de 18 millones de registros. El supuesto atacante aseguró además que los datos serían inéditos y no procederían de filtraciones anteriores conocidas. Por el momento, las autoridades francesas no han confirmado la autenticidad ni el volumen exacto de la información supuestamente comprometida. Francia pide cautela ante posibles intentos de fraude Aunque ANTS sostiene que los ciudadanos no necesitan realizar ninguna acción inmediata, sí ha recomendado extremar la precaución ante posibles intentos de phishing o suplantación de identidad. La agencia ha pedido a los usuarios que desconfíen de mensajes sospechosos recibidos por correo electrónico, SMS o llamadas telefónicas que aparenten proceder de organismos oficiales. El incidente vuelve a poner el foco sobre la creciente presión que sufren las infraestructuras públicas europeas frente al aumento de ataques dirigidos a servicios digitales gubernamentales y plataformas que almacenan datos sensibles de millones de ciudadanos.
24 Abril 2026
Actualidad
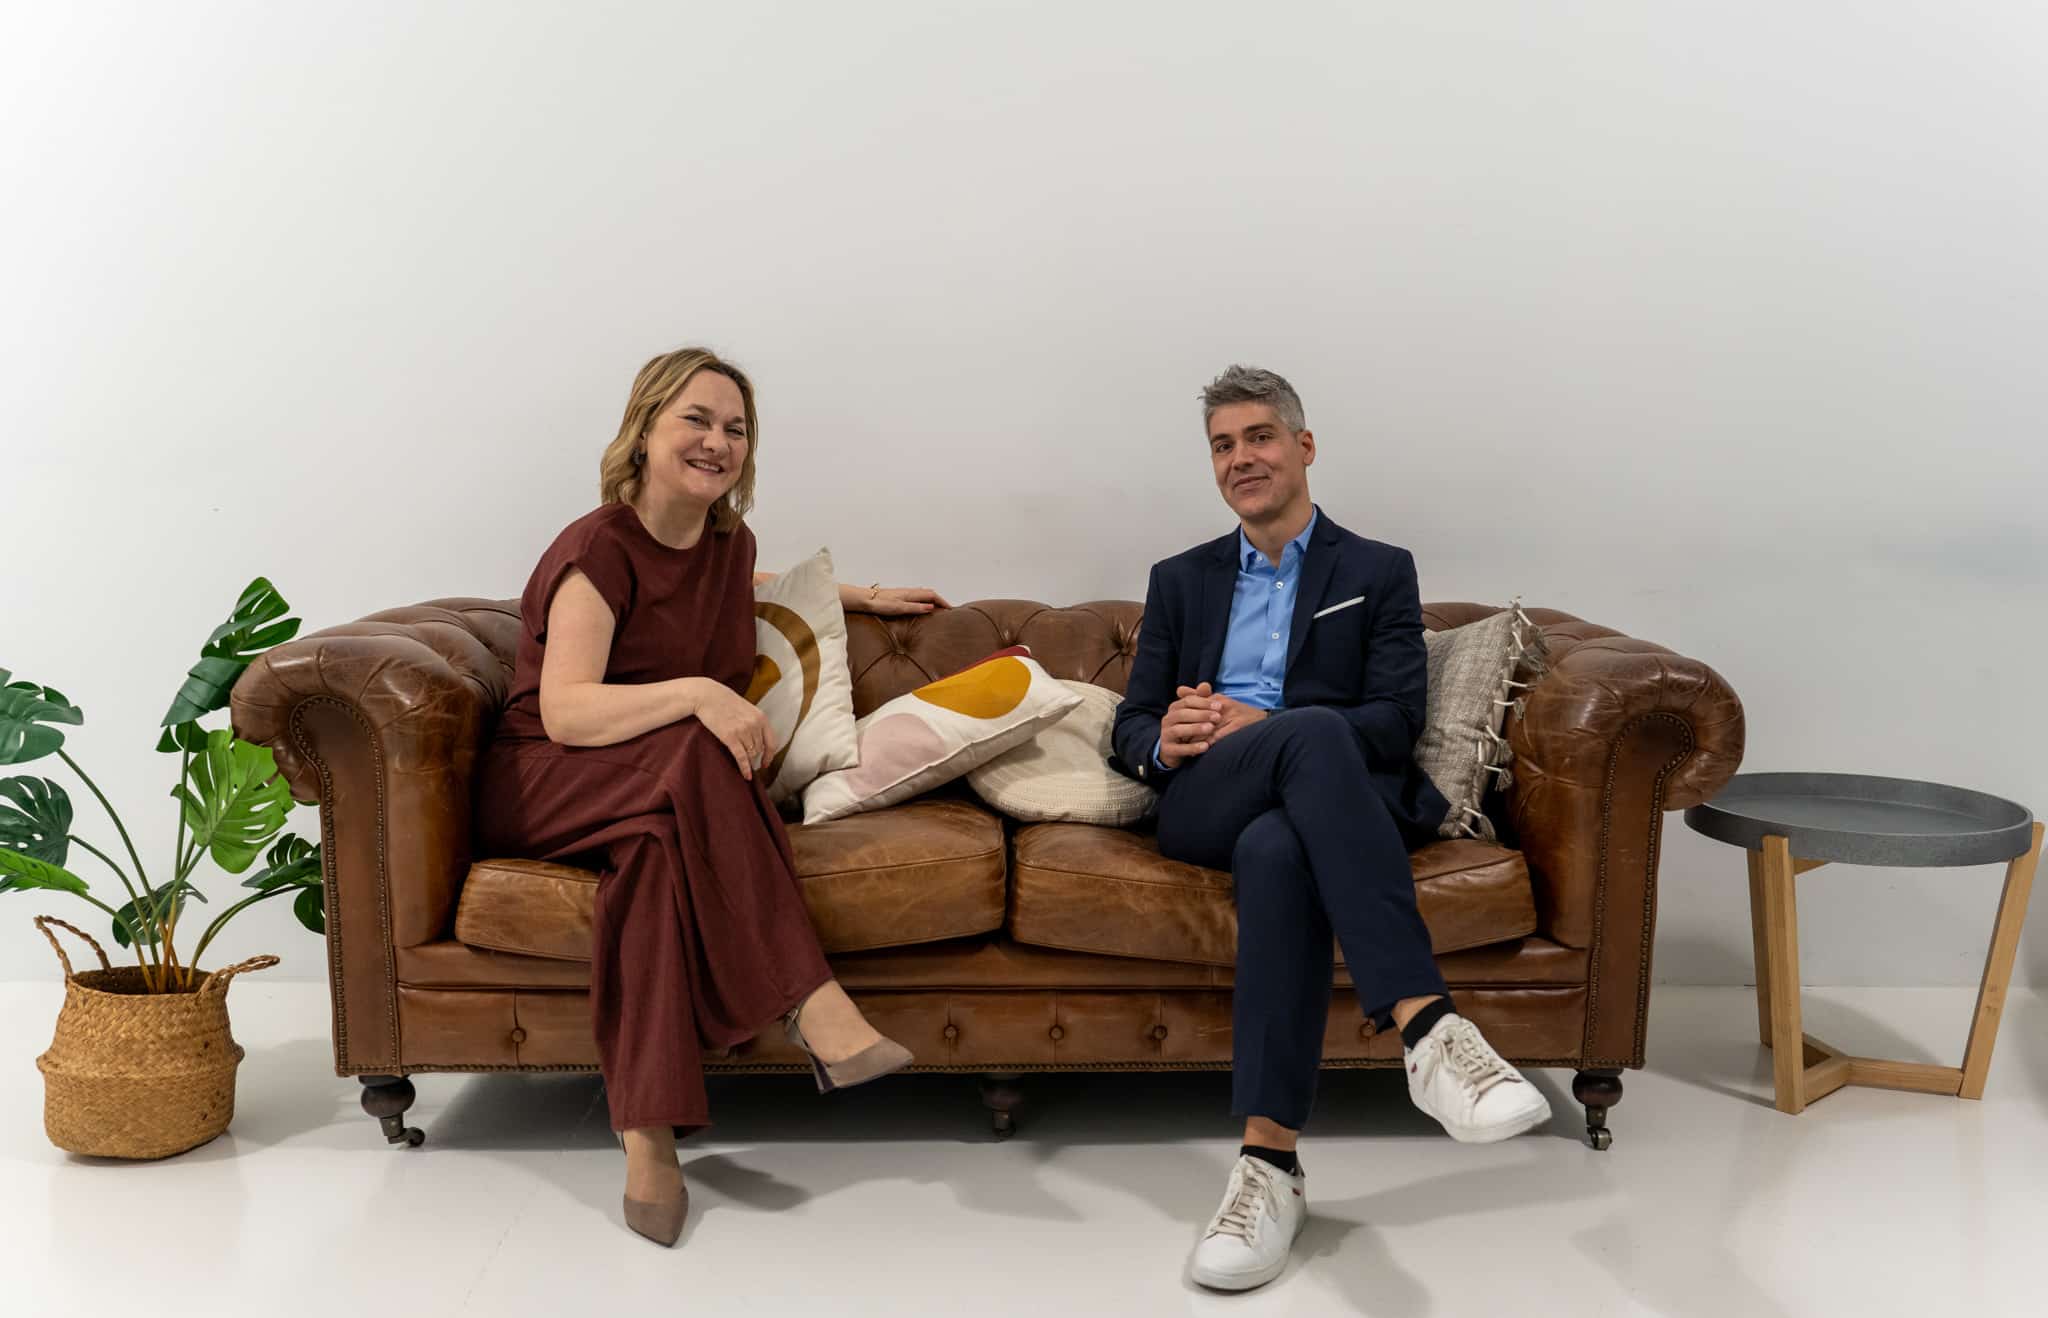
Alberto Martínez Zurita es uno de esos perfiles difíciles de encasillar. Con más de dos décadas de experiencia en arquitectura tecnológica en entornos críticos como la banca y la seguridad, ha sabido evolucionar hacia la intersección entre sistemas complejos e inteligencia artificial. Ganador global del Google Cloud AI Agents Hackathon 2025, combina una visión muy práctica con una apuesta clara por la IA agéntica, la salud del software y el aprendizaje continuo. A esto se suma su faceta como formador y autor, desde donde comparte una mirada propia sobre cómo debemos entender y trabajar con la IA en los próximos años. Mayte Valverde, presidenta de Women in Banking y directora académica del programa HR Business & Tech en The Valley, entrevista a Alberto Martínez Zurita, con motivo de la serie “El futuro del trabajo”. Mayte Valverde: Alberto, vienes de trabajar más de 20 años en arquitectura en entornos muy exigentes como banca y seguridad, y ahora estás metido de lleno en IA agéntica. ¿En qué momento sentiste que no era solo una evolución tecnológica más, sino algo que realmente iba a transformar la forma en la que trabajamos? Alberto Martínez: El vértigo llegó antes que la motivación. En 2023, los saltos entre versiones de ChatGPT empezaban a superar pruebas que no deberían haberse superado tan rápido. Con veinte años como arquitecto en banca a la espalda, entendí que el tipo de consejo que daba yo ya podía salir de la máquina en segundos. Y que la máquina, además, podía programarlo. Siempre me ha pasado que cuando me dedico a algo en serio, acabo llegando lejos. Solo necesito motivación, y en 2024 la encontré. Me puse a experimentar con modelos abiertos en casa y dejé de ver chatbots y empecé a ver agentes. Sistemas que deciden, buscan y ejecutan por su cuenta. No es más IA. Es otra especie. Y entendí que no me estaba preparando para usar una nueva herramienta, sino para redefinir mi oficio. M.V.: Has ganado un hackathon global de Google compitiendo con más de 11.000 proyectos de todo el mundo. ¿Por qué crees que el tuyo marcó la diferencia? A.M.: Google movilizó a millón y medio de personas con su curso intensivo sobre IAs agénticas, y de ahí salió el hackathon con más de 11.000 proyectos. La mayoría optó por lo que yo llamé ferraris de cristal, es decir, soluciones atractivas que daban por hecho que todo iba a funcionar bien. En banca no construimos así, sino para cuando todo falla a las tres de la madrugada. Mi proyecto, Chaos Playbook Engine, respondía a una pregunta que casi nadie se estaba haciendo: ¿qué pasa cuando la IA falla? Se entrenaba para romperse y recuperarse solo. Un 60 % más de fiabilidad sobre el punto de partida. Y lo que construí fue un tanque. M.V.: Has dado el paso de escribir un libro sobre cómo relacionarnos con la IA. ¿Qué te llevó a hacerlo y qué te gustaría que cambiara en quien lo lea? A.M.: Llevo más de un año dando formación voluntaria sobre IA dentro del banco. Empezaron siendo sesiones pequeñas, pero crecieron hasta superar los 400 asistentes, y llegó un punto en que entendí que eso no bastaba. Mi formación y el haber llegado pronto al fenómeno me habían dado una posición privilegiada, y en el momento en que vivimos, eso no se puede guardar. El libro era la forma natural de llegar más lejos, más allá de las sesiones. Alrededor veía a gente brillante usando la IA como un juguete para ir más rápido, sin darse cuenta de que estaban delegando su criterio al mismo ritmo. Lo que me gustaría cambiar en quien lo lea es la postura. Frente a esta tecnología hay dos formas de vivir, una reactiva y una dirigida. La reactiva ya tiene fecha de caducidad. La dirigida se aprende, y requiere método. Yo lo llamo D.I.R.E.C.T.O.R.: un contrato explícito con la máquina antes de cada decisión importante. Tengo claro que en unos años viviremos mucho mejor gracias a la IA. Pero hasta llegar ahí hay una ventana en la que mucha gente se va a arrepentir de no haber visto venir el cambio a tiempo. M.V.: En el libro describes lo que llamas la «Teoría del Grifo»: que un conjunto de actores globales está controlando el suministro de inteligencia del planeta. ¿Qué implicaciones tiene eso para una empresa española y qué puede hacer un responsable de tecnología o de ciberseguridad al respecto? A.M.: Cuando en la oficina abrís el navegador y le preguntáis algo a un ChatGPT o a un Gemini, la mayoría pensáis que estáis usando «la nube». No es así. Estáis alquilando, minuto a minuto, infraestructura propiedad de apenas media docena de actores globales. Y casi todos los chips que ejecutan esa inteligencia salen de una única fábrica en Taiwán, en manos de TSMC. Quien tiene ese grifo tiene tres poderes muy concretos sobre tu empresa. Primero puede subirte el precio mañana sin que tu presupuesto tenga voto, además puede decidir qué preguntas están permitidas y cuáles no, y, por último, puede cortarte el suministro entero por una sanción geopolítica o por una simple decisión comercial. Un directivo serio se mueve en dos direcciones: no casarse con una marca sino con la arquitectura, y reservar una parte de la inteligencia en casa, con modelos abiertos como Llama o Mistral sobre servidores propios. La realidad es que somos accionistas involuntarios de decisiones que se toman a diez mil kilómetros. M.V.: Me gusta decir que aprendemos de verdad cuando enseñamos. En tu experiencia como formador interno, ¿qué estás aprendiendo tú y qué te está llamando más la atención sobre cómo las personas están entendiendo, o malentendiendo, esta tecnología? A.M. Como formador estoy aprendiendo a nombrar un fenómeno llamado la Deuda Técnica Cognitiva. Cuando usas el GPS durante dos años en una ciudad desconocida, no es que te hayas olvidado de las calles, sino que nunca llegaste a aprenderlas. Con la IA está pasando lo mismo en el trabajo del conocimiento. Me lo encuentro en muchos profesionales en correos impecables que su autor no sabe defender 24 horas después, en perfiles junior que suenan a senior sin serlo, y reuniones donde cada asistente ha venido pre validado por su propia IA. Eso no se arregla prohibiendo la IA. Se arregla diseñando el uso y, sobre todo, verificando de vez en cuando que tu criterio sigue vivo. El día que lo cedes del todo, ya no queda nadie a quien preguntarle qué pensabas tú. M.V.: Y en esta línea del aprendizaje, ¿qué distancia hay entre lo que se enseña o se comparte sobre IA y lo que realmente ocurre cuando una empresa intenta llevarlo a su día a día? A.M.: La formación en el uso está avanzando, pero el cambio de mentalidad no tanto. Con la digitalización, la mayoría escaneó documentos firmados a mano y los pegó dentro del mismo proceso de siempre. Con la IA estamos haciendo igual y casi todos optimizan procesos que ya existen, muy pocos los rediseñan desde cero. Eso es lo que yo llamo el enfoque AI-First. Y hay una segunda brecha entre lo que la IA ya puede hacer y lo que las empresas le permiten hacer. No conocen bien los riesgos, así que acaban pasándole al empleado la responsabilidad. Eso solo se cierra con trazabilidad, que la IA enseñe en qué se ha basado, y con un humano que toma la decisión con los ojos abiertos. M.V.: Y para cerrar, cuando apagas el ordenador, ¿qué haces para desconectar de verdad y cambiar de ritmo? A.M.: Mis ordenadores están siempre encendidos con agentes trabajando en segundo plano, así que «apagar el ordenador» nunca ha sido mi mecanismo. El mío se llama Santuario Cognitivo. Es un tiempo y un espacio protegidos donde el ruido no entra. No es mindfulness ni desconexión romántica, es estrategia defensiva. Lo aprendí durante la preparación del hackathon porque entré en un efecto túnel tan intenso que mi pacto con mi mujer estuvo al límite. Y además tiene una dimensión hacia fuera que es el legado. Mis hijos son parte de la primera generación que crecerá con la IA como extensión natural de su mente. Si nosotros no protegemos nuestro pensamiento ahora, ellos no sabrán que había algo que proteger. No les va a hacer falta un móvil mejor, sino que les va a hacer falta lo que llamo el nuevo Trivium del Arquitecto, que es criterio, atención profunda y humanidad radical. Enseñarles a existir una hora al día sin pantalla sin sentirse incómodos es el mejor regalo que puedo hacerles.
23 Abril 2026
Actualidad
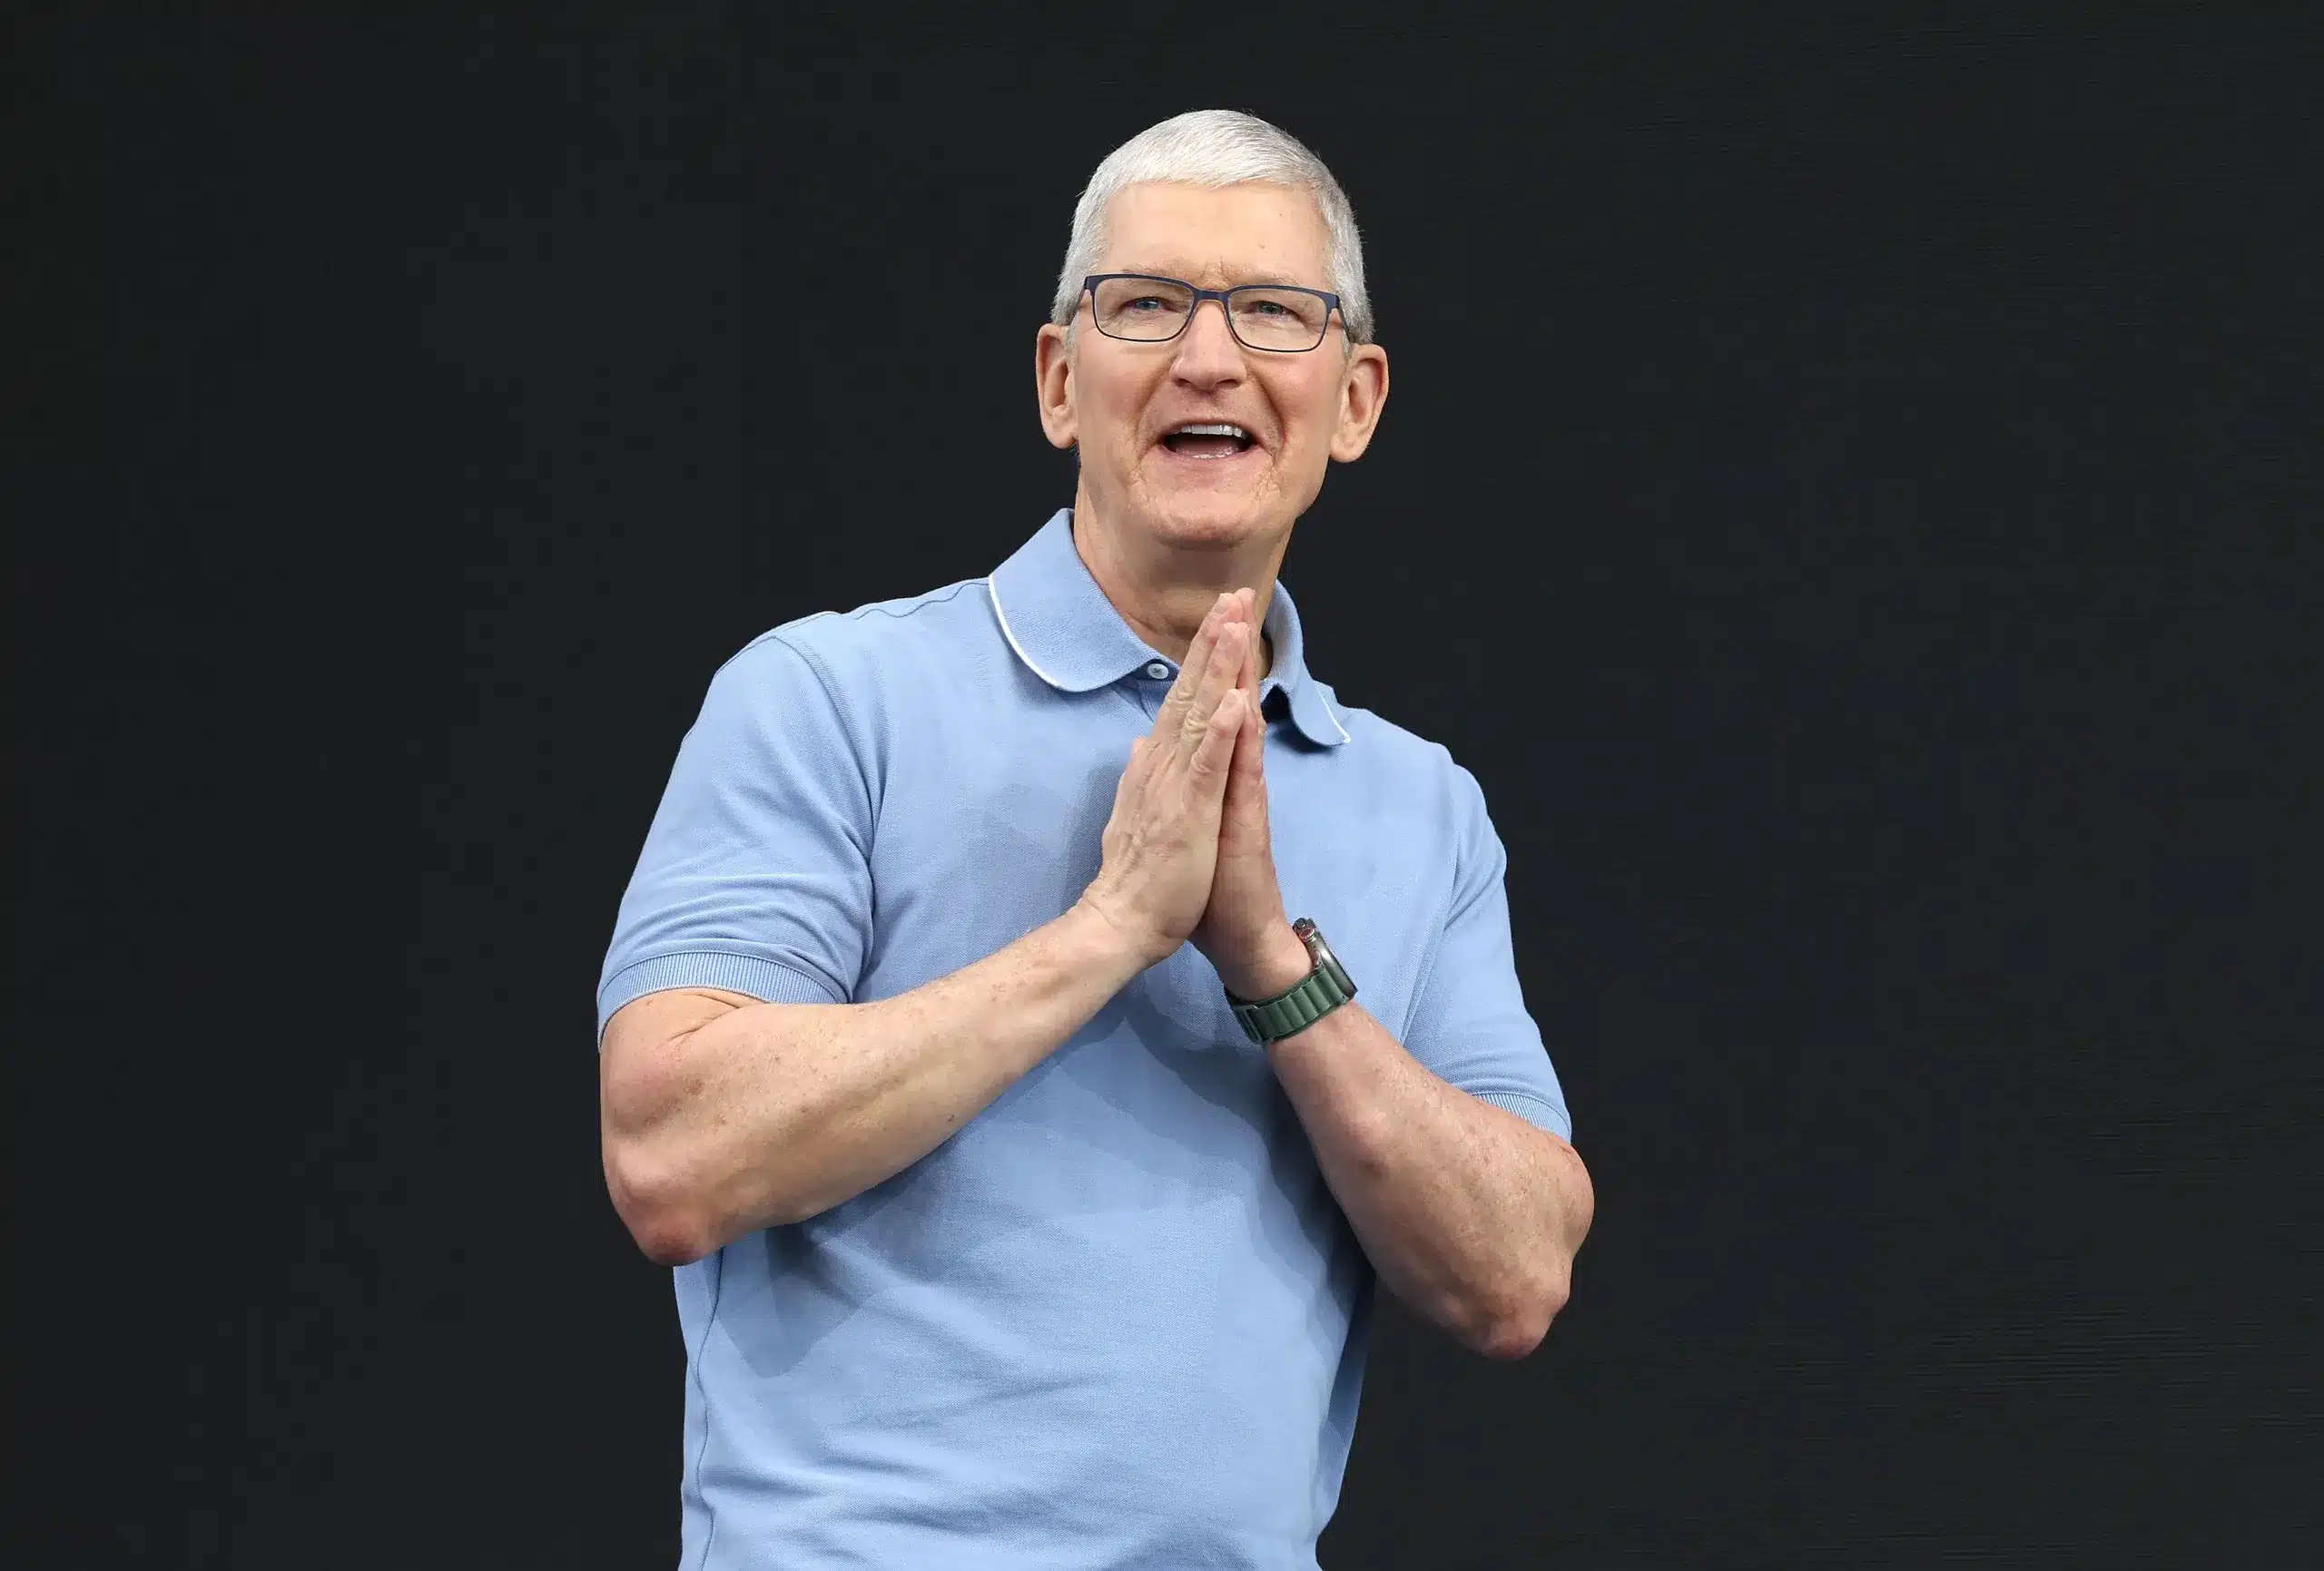
Apple entra en una nueva etapa. La compañía ha confirmado un relevo histórico en su cúpula: Tim Cook dejará su puesto como consejero delegado tras casi quince años al frente de la tecnológica, dando paso a John Ternus, hasta ahora responsable de ingeniería de hardware. El cambio, que será efectivo a partir de septiembre, no llega como una sorpresa repentina, sino como el resultado de una transición cuidadosamente planificada por el consejo de administración. Cook, lejos de desvincularse, seguirá desempeñando un papel clave como presidente ejecutivo, manteniendo influencia directa en la estrategia global de la compañía. Un legado difícil de igualar La salida de Cook marca el cierre de uno de los periodos más sólidos en la historia de Apple. Durante su mandato, la compañía no solo consolidó su posición como una de las más valiosas del mundo, sino que también diversificó su negocio más allá del iPhone. Bajo su liderazgo, Apple impulsó nuevas líneas de producto como el Apple Watch o los AirPods, al tiempo que transformó su modelo de ingresos con una apuesta decidida por los servicios digitales. El resultado: una empresa más resiliente, con ingresos recurrentes y una presencia global reforzada. Pero quizá su mayor logro no fue un producto concreto, sino haber sabido gestionar la transición tras la era de Steve Jobs, manteniendo el crecimiento sin romper la esencia de la marca. El perfil del nuevo líder El relevo recae en un perfil técnico y profundamente vinculado a la casa. John Ternus lleva más de dos décadas en Apple y ha sido una figura clave en el desarrollo de algunos de sus productos más emblemáticos. Su trayectoria está estrechamente ligada al diseño y evolución de dispositivos como el Mac, el iPad o el iPhone, y en los últimos años ha liderado la ingeniería de hardware en un momento especialmente exigente para la compañía. Su nombramiento envía un mensaje claro: Apple apuesta por continuidad, pero con una mirada más centrada en producto y tecnología. El verdadero desafío: lo que viene Ternus no hereda una compañía en crisis, pero sí una Apple en un punto de inflexión. La industria tecnológica se está redefiniendo rápidamente, con la inteligencia artificial como nuevo eje competitivo y con un entorno regulatorio y geopolítico cada vez más complejo. La gran incógnita ya no es si Apple seguirá siendo rentable, sino si será capaz de liderar la próxima gran ola tecnológica. En ese contexto, el nuevo CEO tendrá que equilibrar innovación, velocidad y estrategia, sin perder el control de una de las marcas más influyentes del mundo. El relevo no es solo un cambio de nombres. Es el inicio de una nueva narrativa para Apple. Y, como en cada transición histórica de la compañía, el mercado ya está mirando más allá: hacia el próximo gran movimiento.
21 Abril 2026
Actualidad
La inteligencia artificial ha dado un paso más allá. Ya no se trata solo de generar contenido o automatizar tareas simples: la irrupción de la llamada IA agéntica —sistemas capaces de planificar, decidir y ejecutar acciones de forma autónoma— está transformando profundamente la arquitectura digital de las organizaciones. Pero este salto tecnológico viene acompañado de un aumento significativo de riesgos. Así lo advierte un reciente análisis de KPMG Tendencias, elaborado por Noemí Brito Izquierdo, socia experta en propiedad intelectual y nuevas tecnologías, que pone el foco en las vulnerabilidades emergentes de estos sistemas. De la automatización a la autonomía: el nuevo reto A diferencia de los modelos tradicionales, los agentes de IA no solo procesan información: interactúan con múltiples fuentes, toman decisiones y actúan en nombre de las organizaciones. Este cambio altera por completo el flujo de datos dentro de las empresas. El principal problema es que esta autonomía puede derivar en tratamientos de datos fuera de control. Un agente con acceso amplio podría procesar información sensible sin que sea estrictamente necesaria, poniendo en riesgo principios clave como la minimización de datos o la limitación de finalidad. Además, la integración de herramientas externas —muchas de ellas en la nube— genera una red de conexiones difícil de auditar, lo que incrementa tanto el riesgo de brechas de seguridad como la posibilidad de trabajar con información errónea o desactualizada. La memoria de la IA: una ventaja… y una amenaza Uno de los elementos más delicados es la llamada memoria agéntica. Para mejorar su rendimiento, estos sistemas almacenan contexto e ისტორiales de interacción. Sin embargo, esta acumulación puede convertirse en un problema si no se gestiona correctamente. Sin mecanismos claros de control o “purga” de datos, los agentes podrían vulnerar derechos fundamentales como el derecho al olvido, además de convertirse en objetivos especialmente atractivos para ciberataques. Identidad y control: cuando la IA actúa como un empleado Otro de los puntos críticos es el acceso a credenciales. Los agentes pueden operar utilizando permisos humanos —correo electrónico, bases de datos, sistemas internos—, lo que difumina la línea entre acción humana y automatizada. Esto complica enormemente la trazabilidad y exige un nuevo nivel de gobernanza, con sistemas capaces de monitorizar, limitar y auditar cada acción ejecutada por la IA. Amenazas emergentes: ataques diseñados para máquinas El informe identifica nuevas formas de ciberataque específicamente diseñadas para este tipo de sistemas: Inyección de prompts: manipulación del comportamiento del agente mediante instrucciones maliciosas, ocultas o explícitas. Exfiltración silenciosa (shadow leak): filtración progresiva de información sensible a través de interacciones aparentemente normales. Riesgos en la cadena de suministro: vulnerabilidades heredadas de modelos o librerías externas. Ataques a plataformas de automatización: acceso directo al entorno donde el agente toma decisiones. Estas amenazas no solo comprometen la seguridad, sino también la integridad de los procesos de negocio. Regulación y gobernanza: más allá del cumplimiento El análisis subraya que cumplir con el Reglamento General de Protección de Datos ya no es suficiente. La llegada de nuevas normativas, como la futura Ley de IA europea, obliga a las organizaciones a adoptar un enfoque más amplio. La clave estará en integrar la protección de datos y los derechos de los usuarios desde el diseño de los propios sistemas, garantizando transparencia, supervisión humana y control efectivo sobre las decisiones automatizadas. Un cambio estructural que exige anticipación La IA agéntica no es una evolución incremental: es un cambio estructural en cómo operan las empresas. Su potencial es enorme, pero también lo es su capacidad de amplificar riesgos si no se gestiona adecuadamente. En este nuevo escenario, la ciberseguridad, la gobernanza del dato y la ética tecnológica dejan de ser elementos secundarios para convertirse en pilares estratégicos del negocio.
20 Abril 2026
Actualidad
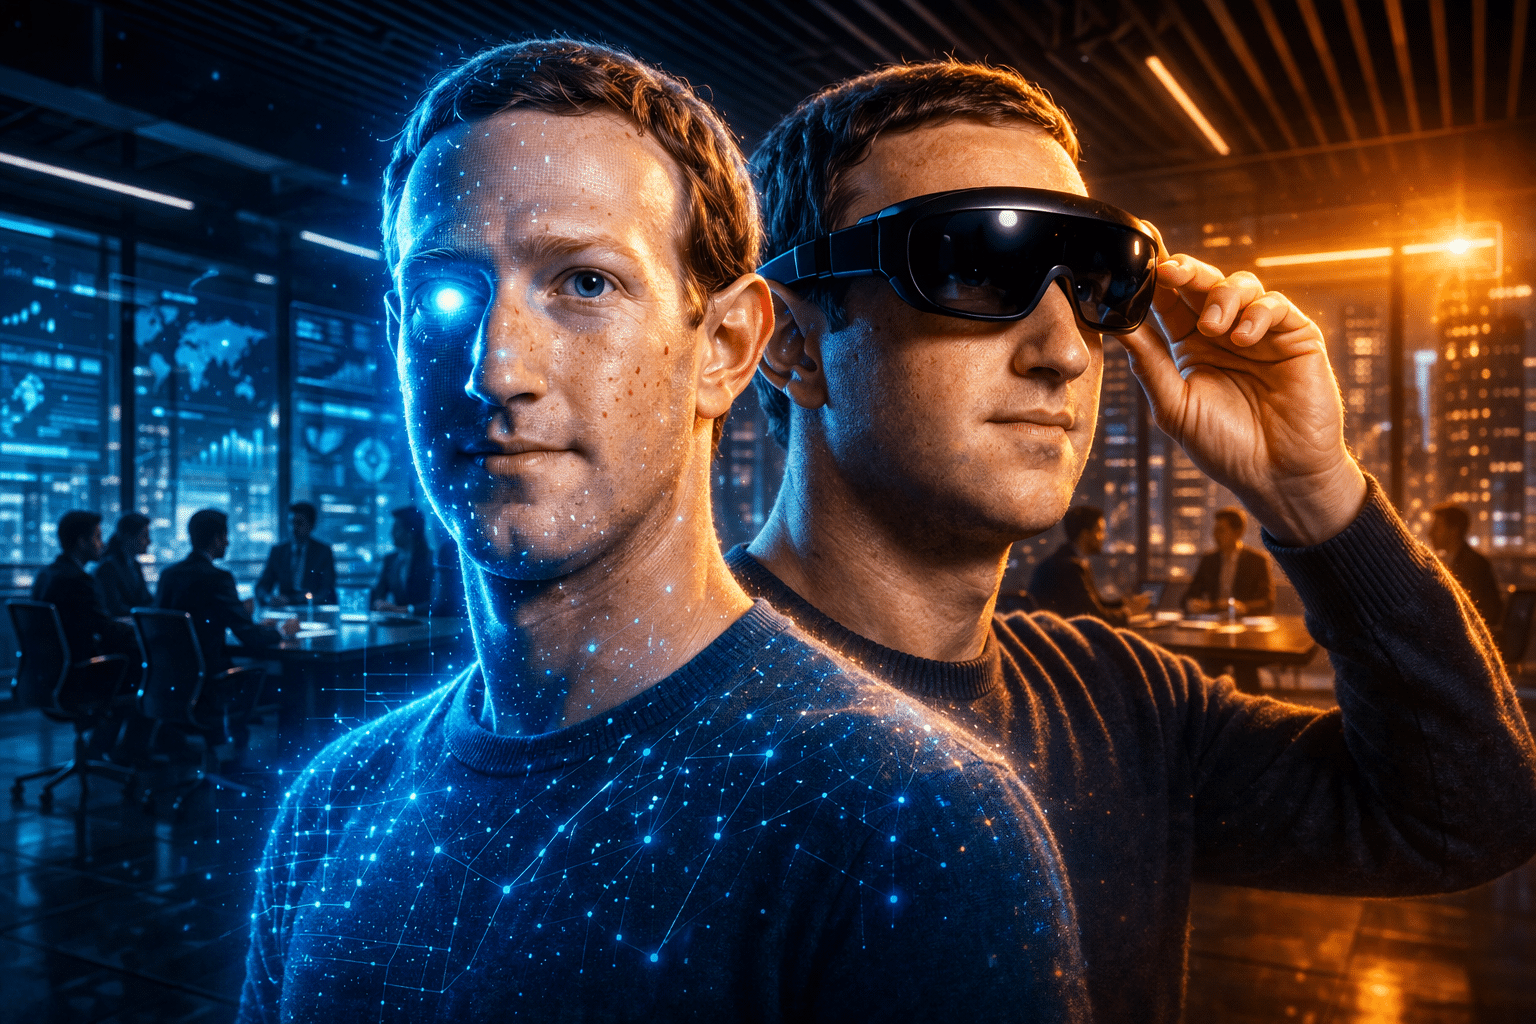
La inteligencia artificial sigue colándose en el día a día corporativo, y ahora apunta directamente a la figura del CEO. Mark Zuckerberg estaría trabajando en una versión digital de sí mismo capaz de asistir a reuniones e interactuar con empleados, según adelantan medios internacionales. La iniciativa, impulsada desde Meta, consiste en desarrollar un avatar entrenado con la imagen, voz y estilo comunicativo del propio fundador. El objetivo: permitir una presencia más constante del directivo dentro de la organización y facilitar la comunicación con los equipos, incluso cuando no está físicamente disponible. Un CEO “multiplicado” gracias a la IA Este clon digital no sería solo una curiosidad tecnológica. La compañía busca que funcione como una extensión del liderazgo, capaz de transmitir mensajes, responder dudas y participar en dinámicas internas. La idea es que los empleados perciban una mayor cercanía con la dirección, aunque sea a través de una interfaz artificial. Sin embargo, el movimiento va más allá del uso interno. Todo apunta a que Meta estaría probando este formato como paso previo a lanzar herramientas similares para creadores de contenido. De hecho, la compañía ya permite diseñar chatbots personalizados que replican el tono y estilo de los usuarios en plataformas como Instagram. De experimento interno a producto global No es la primera vez que Zuckerberg utiliza su propia imagen como campo de pruebas. En los últimos meses, también se ha explorado el uso de asistentes basados en IA para automatizar parte de su carga de trabajo, una tendencia que empieza a extenderse entre grandes líderes tecnológicos. En paralelo, otras figuras del sector también han experimentado con esta estrategia. Sam Altman, por ejemplo, recurrió a su propia imagen para impulsar productos de inteligencia artificial generativa, reforzando la idea de que los líderes se están convirtiendo en “interfaces vivas” de sus propias tecnologías. ¿El futuro del liderazgo? La posibilidad de contar con réplicas digitales abre un nuevo debate: ¿puede un avatar sustituir —o complementar— la presencia real de un directivo? Más allá del impacto tecnológico, la clave estará en cómo se perciba esta “proximidad artificial” dentro de las organizaciones. Lo que parece claro es que la frontera entre lo humano y lo digital en el liderazgo empresarial es cada vez más difusa. Y Meta quiere estar en primera línea de ese cambio.
17 Abril 2026
Actualidad
El grupo textil Inditex ha confirmado un incidente de ciberseguridad tras detectar un acceso indebido a determinadas bases de datos alojadas en la infraestructura de un proveedor externo. La compañía asegura que el incidente ya está controlado y que no ha afectado ni a sus operaciones ni a la información personal sensible de sus clientes. Brecha limitada y sin impacto en datos críticos Según ha explicado la empresa, la información comprometida está relacionada con la relación comercial en distintos mercados, pero no incluye datos especialmente sensibles como nombres completos, direcciones, contraseñas o información bancaria. Esto reduce significativamente el riesgo para los usuarios, que pueden seguir utilizando los servicios con normalidad. El origen del incidente no se encuentra directamente en los sistemas de Inditex, sino en un problema de seguridad vinculado a un antiguo proveedor tecnológico que habría afectado también a otras compañías con presencia internacional. Respuesta inmediata y coordinación con autoridades Tras identificar el acceso no autorizado, la compañía activó de forma inmediata sus protocolos internos de seguridad y notificó lo sucedido a las autoridades competentes. Desde el grupo destacan que la actividad operativa y comercial no se ha visto alterada en ningún momento. La ciberseguridad, un eje estratégico El incidente pone de nuevo el foco en la dependencia tecnológica del sector retail y en la importancia de la gestión de terceros. Inditex cuenta con estructuras específicas dedicadas a la protección de la información, incluyendo un comité de seguridad y un centro de operaciones activo las 24 horas, encargado de monitorizar y responder a posibles amenazas. En los últimos años, el grupo ha reforzado su estrategia en este ámbito, incorporando también un órgano asesor centrado en analizar riesgos emergentes como el impacto de la inteligencia artificial o el contexto geopolítico en la ciberseguridad. Un patrón que se repite en el sector Este caso se suma a otros incidentes recientes en el sector retail, donde grandes compañías han visto comprometidos datos a través de proveedores externos. La tendencia evidencia que, más allá de la protección interna, la cadena de suministro digital se ha convertido en uno de los principales puntos de vulnerabilidad. Aunque en esta ocasión el impacto ha sido limitado, el episodio refuerza una idea clave: en un entorno cada vez más digitalizado, la ciberseguridad ya no es solo una cuestión técnica, sino un elemento crítico para la confianza del cliente y la continuidad del negocio.
16 Abril 2026
Actualidad
La campaña de la Renta 2026 se ha convertido, una vez más, en un terreno fértil para el cibercrimen. Coincidiendo con el inicio del plazo para presentar el IRPF en España —abierto esta semana y vigente hasta el 30 de junio—, los ataques de ingeniería social se han intensificado, aprovechando la sensibilidad de los contribuyentes ante temas fiscales. Según datos de Proofpoint, en lo que va de año se han detectado más de un centenar de campañas fraudulentas relacionadas con impuestos. Estas utilizan como gancho supuestas notificaciones de organismos oficiales, empresas o departamentos de recursos humanos, alertando sobre errores, documentos pendientes o posibles sanciones. Phishing, malware y acceso remoto: el cóctel del fraude Los atacantes no solo buscan engañar, sino también acceder a sistemas y datos sensibles. Una de las técnicas más habituales es el uso de software legítimo de monitorización remota (RMM), que permite a los ciberdelincuentes tomar el control de dispositivos sin levantar sospechas en entornos corporativos. Además, muchas campañas incluyen enlaces a páginas falsas que simulan plataformas oficiales o servicios financieros, diseñadas para robar credenciales de acceso. En algunos casos, incluso incorporan datos reales —como teléfonos legítimos— para aumentar la credibilidad del engaño. Grupos organizados y ataques cada vez más sofisticados Detrás de estas campañas se encuentran grupos especializados como TA2730, centrado en el robo de credenciales mediante correos fraudulentos, o TA4922, que busca obtener acceso remoto para monetizar los ataques a través del robo de datos o fraudes posteriores. Otra de las amenazas destacadas es el fraude de compromiso de correo electrónico empresarial (BEC), donde los atacantes utilizan formularios fiscales falsos para recopilar información sensible como direcciones, datos personales o números identificativos, con el objetivo de cometer fraudes financieros o suplantaciones de identidad. La urgencia, el arma más eficaz Los expertos advierten de que estos ataques funcionan porque explotan un factor clave: la urgencia. Mensajes que exigen una acción inmediata, alertan de sanciones o solicitan información crítica generan una reacción impulsiva en los usuarios. Por ello, recomiendan extremar la precaución ante cualquier comunicación inesperada relacionada con la declaración de la Renta. Verificar siempre el remitente, evitar hacer clic en enlaces sospechosos o descargar archivos adjuntos y, en caso de duda, acudir directamente a la web oficial de la entidad correspondiente son medidas esenciales para evitar caer en la trampa. En un contexto donde los datos financieros y personales son especialmente sensibles, la campaña de la Renta vuelve a demostrar que la ciberseguridad no es solo una cuestión tecnológica, sino también de concienciación y prudencia por parte de los usuarios.
14 Abril 2026
Actualidad
La cadena de gimnasios Basic-Fit ha sido víctima de un ciberataque que ha comprometido los datos personales de cerca de un millón de clientes en varios países europeos, en uno de los incidentes más relevantes del sector fitness en lo que va de año. El acceso no autorizado se produjo a principios de abril de 2026 y afectó a uno de los sistemas internos de la compañía, concretamente aquel encargado de registrar la actividad y accesos de los socios a sus instalaciones. Aunque el incidente fue detectado y contenido en pocos minutos, los atacantes lograron extraer información antes de que se bloqueara la intrusión. Un ataque silencioso con impacto masivo El alcance del incidente se extiende a múltiples mercados donde opera la compañía, incluyendo España, Francia, Alemania, Bélgica y Países Bajos. Solo en este último país, se estima que alrededor de 200.000 usuarios se han visto afectados. Entre los datos comprometidos se encuentran nombres, direcciones, correos electrónicos, números de teléfono, fechas de nacimiento e incluso información bancaria como el IBAN. Según la empresa, no se han visto comprometidas contraseñas ni documentos de identidad. Más allá de la filtración: el riesgo real Aunque hasta el momento no hay evidencias de que la información haya sido difundida públicamente o utilizada de forma fraudulenta, los expertos advierten de los riesgos asociados a este tipo de brechas. La combinación de datos personales y financieros abre la puerta a campañas de phishing altamente personalizadas, así como a intentos de fraude o suplantación de identidad. En este contexto, los usuarios afectados podrían convertirse en objetivos prioritarios para ciberdelincuentes en las próximas semanas. Respuesta de la compañía Basic-Fit ha comunicado el incidente a las autoridades de protección de datos y ha iniciado un proceso de notificación a los clientes potencialmente afectados. Además, la compañía asegura que está monitorizando la posible aparición de los datos en canales ilícitos y reforzando sus sistemas de seguridad. Una lección para las organizaciones Este incidente pone de manifiesto una realidad cada vez más evidente en el entorno empresarial: los sistemas considerados “secundarios” pueden convertirse en puertas de entrada críticas para los atacantes. En un contexto donde la digitalización abarca todos los procesos —desde la experiencia del cliente hasta la operativa interna—, la superficie de exposición crece y obliga a las organizaciones a replantear su enfoque de ciberseguridad de forma integral. Porque hoy, más que nunca, la confianza del cliente no depende solo del servicio que se ofrece, sino de la capacidad de proteger los datos que lo hacen posible.
13 Abril 2026
Actualidad
El Consejo General del Poder Judicial (CGPJ) ha iniciado un expediente disciplinario contra un magistrado de una Audiencia Provincial por recurrir a herramientas de inteligencia artificial, concretamente ChatGPT, para elaborar el borrador de una resolución judicial. El caso podría derivar en una sanción que incluye suspensión temporal de funciones y una multa económica. La Comisión Disciplinaria del órgano será la encargada de determinar si procede aplicar las medidas propuestas por el promotor de la acción disciplinaria, quien plantea una suspensión de 15 días y una sanción de 501 euros. No obstante, la Fiscalía ha adoptado una postura diferente, recomendando el archivo del expediente al no apreciar una infracción sancionable. Uso de IA sin supervisión ni garantías Según la información conocida, el magistrado habría utilizado la herramienta para generar el contenido de una sentencia a partir de datos del procedimiento. El caso salió a la luz al detectarse referencias directas a las consultas realizadas a la IA dentro del propio documento judicial, lo que evidenció su uso. El principal reproche no radica en la utilización de inteligencia artificial como apoyo, sino en haber delegado funciones esenciales del ejercicio jurisdiccional. En particular, se cuestiona que el juez no elaborara personalmente la argumentación jurídica, apoyándose en un sistema automatizado para justificar la resolución. Además, se señala la posible falta de diligencia en el tratamiento de la información, ya que se habrían introducido datos del procedimiento sin adoptar medidas de protección adecuadas ni informar al resto de miembros del tribunal. Posibles infracciones disciplinarias El promotor considera que los hechos podrían constituir faltas de carácter grave y muy grave, relacionadas con el incumplimiento de las obligaciones propias del cargo y la posible divulgación indebida de información sensible. En este sentido, se interpreta que el magistrado habría eludido su responsabilidad de motivar jurídicamente la decisión judicial. Advertencias previas sobre el uso de IA Este caso se produce pocos meses después de que el CGPJ aprobara directrices específicas sobre el uso de inteligencia artificial en el ámbito judicial. En dichas recomendaciones se establece que estas herramientas no pueden sustituir la labor de los jueces en aspectos clave como la valoración de pruebas, la interpretación del derecho o la emisión de sentencias. El organismo subraya que cualquier uso de IA debe estar sujeto a un control humano constante, garantizando la independencia judicial, la confidencialidad de los datos y el respeto a los derechos fundamentales. Un debate creciente en el ámbito legal La apertura de este expediente pone de relieve los desafíos que plantea la incorporación de la inteligencia artificial en el sistema judicial. Mientras su potencial como herramienta de apoyo es indudable, su uso sin supervisión adecuada abre interrogantes sobre la responsabilidad, la ética y la seguridad jurídica. El desenlace de este caso podría marcar un precedente relevante en la regulación del uso de tecnologías emergentes dentro de la administración de justicia, en un momento en el que la digitalización avanza con rapidez en todos los sectores.
13 Abril 2026
Actualidad
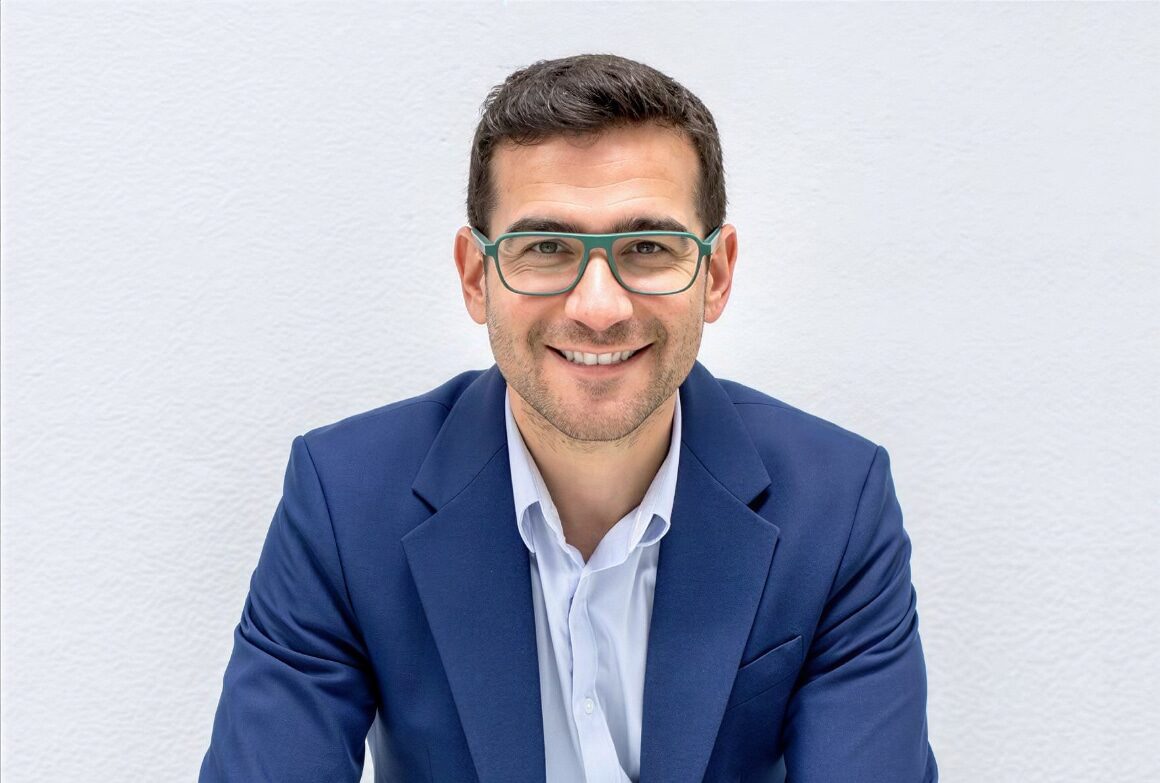
La carrera global por el liderazgo en inteligencia artificial suele medirse en términos de inversión, capacidad de cómputo o desarrollo de modelos. Sin embargo, para Redtrust, compañía especializada en identidad digital empresarial que permite a las organizaciones proteger y gobernar su ecosistema digital en entornos complejos y de gran escala, el verdadero factor diferencial en los próximos años podría ser otro: la confianza digital. A medida que la inteligencia artificial se integra en procesos empresariales críticos, las organizaciones necesitan garantizar quién accede a los sistemas, qué identidades intervienen en cada operación y en qué condiciones se ejecutan los procesos automatizados. Según el World Economic Forum, cerca del 75% de las organizaciones planea integrar IA en procesos clave antes de 2027, lo que incrementará significativamente los riesgos asociados a la gestión de identidades digitales, accesos y trazabilidad de las operaciones automatizadas. En este contexto, Europa podría tener una oportunidad estratégica. El desarrollo de marcos regulatorios como el Reglamento de Inteligencia Artificial de la Unión Europea (AI Act), aprobado en 2024, establece un marco basado en el riesgo que exige mayores garantías de seguridad, transparencia y supervisión en los sistemas de IA utilizados en sectores críticos. A este entorno normativo se suma la evolución del marco europeo de identidad digital. La actualización del Reglamento eIDAS (Electronic Identification, Authentication and Trust Services) hacia eIDAS 2.0 impulsará la creación de la Cartera Europea de Identidad Digital (European Digital Identity Wallet), que permitirá a ciudadanos y organizaciones identificarse y compartir credenciales verificables de forma segura en toda la Unión Europea. La identidad digital, nuevo perímetro de seguridad en entornos dominados por agentes de IA Para Redtrust, el reto no es únicamente tecnológico. La adopción de sistemas de IA exigirá infraestructuras capaces de gestionar identidades digitales de forma segura, verificar accesos y ofrecer evidencia sobre cómo se utilizan los sistemas, especialmente en entornos donde múltiples aplicaciones, usuarios y agentes automatizados interactúan entre sí. Esta necesidad se vuelve especialmente relevante en escenarios donde la IA actúa de forma autónoma o semiautónoma, ejecutando tareas, accediendo a información o interactuando con múltiples sistemas dentro de la organización. En este nuevo entorno, la identidad digital deja de ser un elemento técnico para convertirse en el principal mecanismo de control y gobernanza de los sistemas automatizados. Saber quién accede a qué, desde dónde y con qué certificados digitales será clave para garantizar seguridad, cumplimiento normativo y responsabilidad operativa. “La adopción de la inteligencia artificial no depende solo de su capacidad tecnológica, sino de la confianza que genera”, explica Daniel Rodríguez, director general en Redtrust. “Si las organizaciones no pueden verificar identidades, accesos y acciones, la adopción de la IA en procesos críticos se vuelve mucho más compleja”. Desde esta perspectiva, la compañía considera que Europa puede construir una ventaja competitiva basada en la confianza digital. En un entorno cada vez más automatizado, la capacidad de garantizar la identidad, trazabilidad y control digital puede convertirse en uno de los factores decisivos para la adopción segura de la inteligencia artificial. Daniel Rodríguez Director general de Redtrust
10 Abril 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

