
Rincón del CISO
De izquierda a derecha: Nicolás Betancourt (Data Scientist), Sergi Fuster (Data Scientist), Jaume Barrios (Head of AI), Nicolás Manero (Head of Applied Innovation) y Manuel Ginés (Head of R&D de Sofistic). La empresa tecnológica Cuatroochenta, en colaboración con su filial especializada Sofistic, ha desarrollado un modelo propio de inteligencia artificial que alcanza un 95% de acierto en la clasificación de alertas de ciberseguridad. Este avance forma parte del proyecto AI4CYBERSOC, impulsado junto al Instituto Nacional de Ciberseguridad (INCIBE) y con la participación de la Universitat Jaume I de Castelló. Tecnología basada en LLM y redes neuronales El modelo combina Large Language Models (LLM) con redes neuronales profundas, y ha sido entrenado con datos del Centro de Operaciones de Seguridad (SOC) de Sofistic. Este SOC cuenta con una trayectoria de 18 años en España y Latinoamérica, y está especializado en sectores críticos como el bancario y las infraestructuras esenciales. Gracias a una base de datos anonimizada y actualizada constantemente, el sistema analiza datos no estructurados, identifica patrones relevantes y clasifica automáticamente las alertas según su nivel de criticidad, agilizando notablemente los tiempos de respuesta ante incidentes. Priorización automática y eficiencia operativa La herramienta está diseñada para priorizar alertas de alta severidad, permitiendo a los analistas centrar sus esfuerzos en los incidentes más urgentes. Así, se optimiza la operativa diaria del SOC sin reemplazar plataformas existentes, sino complementándolas. Como explica Jaume Barrios, responsable de IA en Cuatroochenta: «Nuestro modelo no quiere sustituir a las plataformas ya existentes, sino complementarlas. Después de pasar ese primer filtro cuando llegan al SOC, las alertas son clasificadas por nuestro sistema de manera que facilita y optimiza el trabajo de los analistas. El tiempo de respuesta es clave en la gestión de las alertas de ciberseguridad para minimizar su posible impacto», Jaume Barrios, responsable de IA de Cuatroochenta y uno de los desarrolladores del modelo. Inteligencia artificial con propósito estratégico Este desarrollo se enmarca dentro de la Iniciativa Estratégica de Compra Pública de Innovación (IECPI), financiada por los Fondos Next Generation-EU, como parte del Plan de Recuperación, Transformación y Resiliencia (PRTR). La iniciativa busca fomentar la innovación pública en sectores estratégicos como la ciberseguridad, mediante contratación pública orientada a I+D+i. El proyecto también cuenta con el respaldo del grupo de investigación Temporal Knowledge Bases Group (TKBG) de la Universitat Jaume I, liderado por el catedrático Rafael Berlanga. Hacia una gestión de alertas predictiva AI4CYBERSOC no solo automatiza la clasificación: también se orienta a predecir ataques y a guiar la respuesta frente a incidentes mediante machine learning y procesamiento de lenguaje natural. Una solución diseñada para integrarse con múltiples fuentes de datos y hacer frente a uno de los mayores retos del sector: la escasez de talento técnico, especialmente en la administración pública. Un modelo alineado con los objetivos estratégicos de país La solución de Cuatroochenta se alinea con los objetivos del Componente 15, Inversión 7 del PRTR, que promueve el fortalecimiento de las capacidades digitales de ciudadanos, pymes y profesionales, y el impulso de un sector ciberseguro y competitivo. El programa busca transformar la contratación pública en un motor de desarrollo tecnológico y soberanía digital en España y Europa.
7 Mayo 2025

Jarana
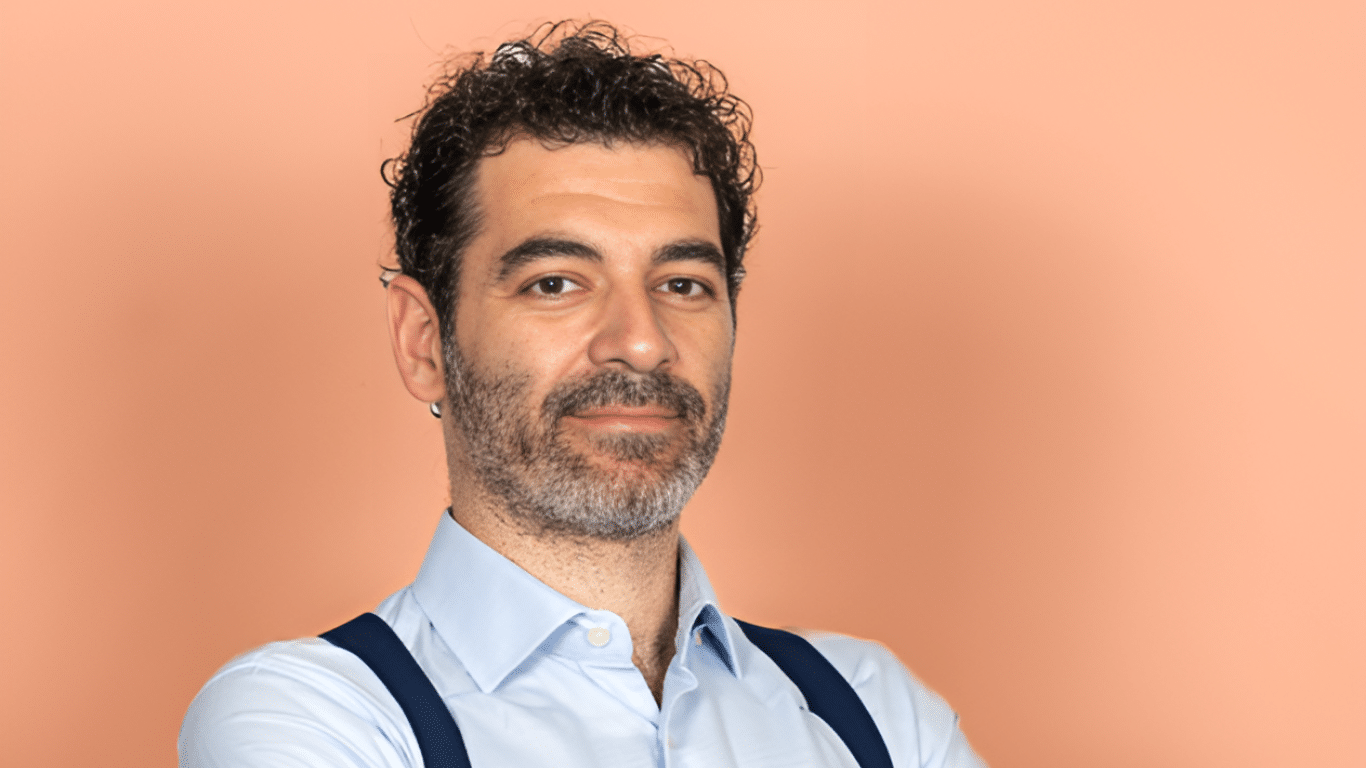
Semperis, compañía especializada en seguridad de identidad y ciberresiliencia impulsada por inteligencia artificial, ha nombrado a Alex Weinert como Chief Product Officer. Este movimiento refuerza su estrategia para liderar el futuro de la protección de entornos híbridos y multicloud. Weinert, ex Vicepresidente de Seguridad de Identidades en Microsoft, ha sido responsable de proteger diariamente a miles de millones de usuarios y liderar soluciones clave como Microsoft Entra ID Protection, Conditional Access y Authenticator. Desde su nuevo rol en Semperis, aportará una visión estratégica y técnica única para acelerar la innovación en soluciones que garantizan la integridad de identidades digitales en entornos empresariales críticos. “Semperis está posicionada para redefinir la resiliencia organizativa a través de una protección de identidad más inteligente, contextual y automatizada”, asegura Weinert. Además de su bagaje técnico, Weinert ha impulsado proyectos sociales como la ONG Crush Kids’ Cancer, y participa activamente en iniciativas de educación ambiental. La llegada de Weinert coincide con una etapa clave para Semperis, que busca consolidarse como líder en la intersección entre identidad digital, inteligencia artificial y resiliencia empresarial. Con sede en Nueva Jersey y presencia global, Semperis protege actualmente más de 100 millones de identidades mediante tecnologías diseñadas específicamente para detectar vulnerabilidades, prevenir ciberataques y reducir en un 90 % el tiempo de recuperación frente a incidentes como el ransomware.
7 Mayo 2025

Jarana
En The Cybersecurity Playbook, Allison Cerra ofrece una guía práctica y estratégica para construir una cultura organizacional centrada en la ciberseguridad, en un momento donde las amenazas digitales no solo impactan a los sistemas, sino a la reputación, confianza y sostenibilidad de las empresas. Más allá de firewalls y herramientas técnicas, Cerra sitúa el factor humano como la mayor vulnerabilidad —y también como la mejor defensa— frente a los ciberataques. Ideas clave del libro 1. La ciberseguridad es responsabilidad de todos Desde el CEO hasta el último empleado, todos los miembros de la organización deben entender que forman parte de la primera línea de defensa. El libro desmitifica la idea de que la ciberseguridad solo compete a los equipos técnicos o al CISO. 2. Construir una cultura de seguridad Cerra aboga por integrar la ciberseguridad en los valores, procesos y comportamientos del día a día. Esto incluye formación continua, comunicación clara y reconocimiento de buenas prácticas. 3. Ciberseguridad como ventaja competitiva Las empresas que desarrollan una cultura sólida de seguridad no solo reducen riesgos: también ganan en confianza de clientes, inversores y partners. La ciberseguridad se convierte así en una extensión de la marca. 4. Liderazgo visible y compromiso Los líderes deben predicar con el ejemplo: adoptar buenas prácticas, implicarse en los planes de seguridad y comunicar su importancia con claridad. La seguridad no puede ser percibida como una barrera, sino como una palanca estratégica. 5. De la prevención a la resiliencia El libro introduce el concepto de resiliencia cibernética como evolución natural de la ciberseguridad: no se trata solo de evitar ataques, sino de saber detectarlos, responder con eficacia y recuperarse rápidamente, protegiendo tanto la continuidad del negocio como su reputación. ¿A quién va dirigido? Directivos C-Level (CEO, COO, CISO, CIO) Líderes de cultura corporativa y gestión de personas Responsables de transformación digital Toda organización que quiera fortalecer su cultura de seguridad desde dentro Conclusión The Cybersecurity Playbook no es un manual técnico, sino una guía estratégica de liderazgo y cultura organizacional en tiempos de riesgo digital. Cerra nos recuerda que las empresas no serán seguras por tecnología, sino por comportamiento. El cambio real empieza con las personas. Allison Cerra
7 Mayo 2025
Opinión
El pasado 28 de abril de 2025, España vivió un evento que, más allá del impacto inmediato, sirvió como prueba de fuego para las capacidades reales de continuidad y resiliencia de muchas organizaciones. Un apagón eléctrico generalizado afectó a buena parte de la península Ibérica, paralizando telecomunicaciones, transportes y servicios esenciales. Las organizaciones consideradas infraestructuras críticas bajo el paraguas de la Ley de Protección de Infraestructuras Críticas (LPIC) tenían —y tienen— una responsabilidad mayor: mantener la operatividad de servicios esenciales para el conjunto de la sociedad. Pero, ¿qué significa realmente estar preparado? ¿Cómo debería haber actuado una entidad catalogada como crítica ante una situación como esta? 1. Planificación previa: el papel lo aguanta todo, pero la cultura lo es todo Contar con un Plan de Continuidad de Negocio (BCP) certificado según la norma ISO 22301 no es un lujo, es una obligación implícita para toda infraestructura crítica. Pero lo importante no es solo tener el documento, sino que esté probado, actualizado y validado en ejercicios reales. En este sentido, un enfoque basado en escenarios disruptivos plausibles, como la pérdida masiva de conectividad o aislamiento de empleados, es clave. El apagón demostró que no basta con tener luz: la caída de la telefonía móvil y los datos dejó incomunicadas a muchas personas. 2. Activación de protocolos y gestión de la crisis En el minuto cero, la organización debería haber activado su protocolo de gestión de crisis. Esto implica: Convocar el Comité de Crisis por vías alternativas (redes internas, comunicaciones satelitales si aplica). Evaluar el impacto en personas, procesos y sistemas. Activar infraestructuras de respaldo: CPDs secundarios, fuentes energéticas alternativas, enlaces redundantes de comunicación. 3. Alineación con el marco DORA (si aplica) Si la entidad está regulada por el Reglamento DORA, debería haber: Identificado rápidamente si el incidente constituye una interrupción operativa significativa. Notificado al supervisor competente en plazos máximos de 4 horas (en función del impacto y tipología). Documentado todas las decisiones, impactos, y medidas de mitigación adoptadas. 4. Comunicación efectiva: hacia dentro y hacia fuera Uno de los puntos críticos fue la falta de comunicación. Una infraestructura crítica debe contar con: Canales internos de emergencia, accesibles aunque fallen las redes públicas. Mensajes claros a empleados y stakeholders, asegurando información coordinada y verificada. Relación directa con autoridades competentes, como el CNPIC (Centro Nacional de Protección de Infraestructuras Críticas), la Secretaría de Estado de Seguridad, la Dirección General de Protección Civil y Emergencias, y los supervisores sectoriales específicos (como la CNMC, CNMV o el Banco de España, en función del sector), para reportar y coordinar. 5. Continuidad de servicios esenciales La razón de ser de una infraestructura crítica es que su interrupción afecta al conjunto de la sociedad. Por tanto, mantener el funcionamiento de procesos clave es prioridad absoluta: Servicios digitales y presenciales con tolerancia a fallos. Planes de rotación de personal ante aislamiento físico. Protocolos de "modo degradado": operar con funcionalidades reducidas pero seguras. 6. Gestión de personas: lo humano en el centro El apagón mostró una verdad incómoda: no todos los planes tienen en cuenta el impacto emocional o logístico en los equipos. Una entidad crítica debe: Apoyar a su plantilla en tiempo real. Facilitar canales psicológicos, logísticos y operativos de asistencia. Establecer puntos de encuentro o refugio si los empleados quedan aislados. 7. Análisis post-incidente y lecciones aprendidas Pasado el evento, el verdadero valor está en lo que se documenta. La entidad debe realizar: Informe post-mortem multidisciplinar. Actualización del mapa de riesgos y del BIA (Análisis de Impacto en el Negocio). Ejercicios de "tabletop" con escenarios similares para reforzar. 8. Recomendaciones para mitigar futuros incidentes Inversión en comunicaciones resilientes: enlaces satelitales, redes mesh privadas y redundancia de operadores. Aumentar el stock de combustible y repuestos críticos: para garantizar autonomía prolongada. Pruebas cruzadas con terceros esenciales: proveedores, partners y organismos públicos. Simulacros a escala real: incluyendo fallo de comunicaciones, ciberincidentes y crisis reputacional simultánea. Revisión del marco normativo sectorial: para ajustar los umbrales de notificación y las dependencias tecnológicas clave. Conclusión Una infraestructura crítica no puede improvisar. Debe liderar con ejemplo, actuar con rapidez y comunicarse con claridad. El apagón de abril de 2025 fue una llamada de atención: la resiliencia no es solo prepararse para lo que puede pasar. Es demostrar, cuando pasa, que se está listo para responder. Lo crítico no es solo el servicio. Lo crítico es la capacidad de mantenerlo, incluso en la oscuridad. Gonzalo Asensio Global CISO de Bankinter y Miembro del Consejo Asesor de CyberLideria.
6 Mayo 2025

Rincón del CISO
Apple se enfrenta a una de las decisiones más estratégicas de su historia reciente: adquirir Anthropic. Lo que ahora parece una colaboración técnica con la integración del modelo de IA Claude Sonnet en Xcode, podría transformarse en una operación clave para asegurar su posición en el futuro del software inteligente. La compañía de Cupertino, que históricamente ha destacado por su enfoque cerrado y autosuficiente, parece reconocer sus limitaciones en la carrera de la inteligencia artificial. Prueba de ello es que proyectos como Swift Assist nunca llegaron a ver la luz, lo que ha dejado claro que su capacidad de innovación en este campo no va al ritmo que exigen los tiempos actuales. La IA está en pleno crecimiento Mientras gigantes como OpenAI, Google o la propia Anthropic avanzan a gran velocidad, Apple corre el riesgo de quedar fuera de juego en la mayor disrupción tecnológica desde el iPhone. La compra de Anthropic no sería simplemente una ampliación de capacidades, sino una decisión estratégica de supervivencia a largo plazo. Para Apple, esta adquisición supondría la incorporación de uno de los modelos lingüísticos más avanzados, especialmente eficaz en tareas de desarrollo de software. Y para Anthropic, sería una oportunidad única de escalar su tecnología a nivel global gracias a los recursos financieros, de distribución y de integración que solo una empresa como Apple puede ofrecer. Esta posible compra recuerda a movimientos pasados de Apple, como la adquisición de P.A. Semi, que allanó el camino para los chips Apple Silicon, o la de Beats, que fue clave para el nacimiento de Apple Music. Integrar tecnologías punteras en momentos críticos ha sido siempre parte de su ADN innovador. Aunque el coste de adquirir Anthropic podría alcanzar cifras astronómicas —de decenas de miles de millones de dólares—, Apple dispone de una liquidez superior a los 150.000 millones. La magnitud del desafío justifica la inversión. Más que una compra tecnológica, se trata de asegurar el futuro del ecosistema Apple frente a la competencia. Mientras Tim Cook mantiene un discurso de enfoque híbrido con modelos propios y externos, el verdadero poder residirá en quién posea los modelos fundacionales más potentes y escalables. Apple ya colabora con Anthropic para desarrollar herramientas inteligentes para Xcode, orientadas a programar, editar y probar código mediante IA. Pero todo apunta a que una alianza puntual no bastará: si quiere seguir liderando la innovación, Apple necesita que Anthropic forme parte integral de su estrategia de futuro.
6 Mayo 2025
Sin categoría
A medida que el mundo digital se expande, las organizaciones enfrentan un desafío crítico: protegerse frente a ciberataques, fallos técnicos e interrupciones inesperadas. La ciberresiliencia —más allá de la simple ciberseguridad— se ha convertido en un pilar estratégico para mantener la continuidad operativa, la confianza de los stakeholders y la posición en el mercado. Un nuevo informe del Foro Económico Mundial, en colaboración con el Global Cybersecurity Capacity Centre de la Universidad de Oxford, lanza una advertencia clara: la hiperconectividad y las tecnologías emergentes están transformando el ecosistema digital en un terreno de juego más complejo, incierto y amenazante. Pero también lleno de oportunidades si se aborda con inteligencia. ¿Qué es la ciberresiliencia y por qué importa? Se trata de la capacidad de una organización para resistir y recuperarse de incidentes cibernéticos sin comprometer sus objetivos estratégicos. En la era digital, donde muchos procesos no tienen alternativa analógica, esta resiliencia se vuelve vital. El estudio señala que, aunque existen estándares y marcos de referencia, aprender de la experiencia de otros sectores y organizaciones puede marcar la diferencia a la hora de construir una verdadera capacidad de respuesta. Las 5 estrategias esenciales para fortalecer la resiliencia cibernética 1. Asumir que la ciberseguridad perfecta no existeNo hay blindaje total. Por eso, es fundamental adoptar una visión integral del riesgo cibernético, incluyendo el impacto potencial en operaciones, reputación y rentabilidad.Organizaciones resilientes reportan rendimientos para los accionistas hasta un 50% superiores en comparación con sus pares menos preparados. 2. Planificar lo inesperadoAnticipar interrupciones es clave. Es necesario contar con planes detallados de contingencia que prioricen los aspectos estratégicos, operativos, financieros y legales más críticos.Estos planes deben estar basados en un análisis riguroso de amenazas y consecuencias. 3. Integrar la ciberresiliencia en el corazón del negocioLos procesos deben diseñarse para resistir el fallo. Esto implica adaptar la operativa diaria con protocolos de recuperación robustos y proteger la continuidad del servicio, incluso en situaciones críticas.La colaboración con otros actores del ecosistema también es clave para fortalecer esta resiliencia a escala. 4. Blindar la información confidencialImplementar una sólida gobernanza de la información ayuda a minimizar el daño en caso de brechas de seguridad. Esto incluye establecer controles estrictos sobre la integridad y confidencialidad de los datos. 5. Aprender de los errores (propios y ajenos)Cada incidente debe traducirse en conocimiento. Analizar fallos anteriores y observar buenas prácticas en otras organizaciones permite optimizar los procesos de forma constante.El informe subraya que compartir experiencias y superar barreras colectivas ha sido uno de los grandes motores del proyecto. Hacia un ecosistema de resiliencia colaborativa La transformación digital trae consigo riesgos sistémicos: cadenas de suministro globalizadas, arquitecturas tecnológicas complejas y escasez de talento especializado.Por ello, la resiliencia ya no puede construirse de forma aislada. Es necesario: Colaborar entre organizaciones para detectar vulnerabilidades críticas y mitigar riesgos comunes. Impulsar iniciativas conjuntas con el sector público, como la “Partnership Against Cybercrime” promovida por el Foro Económico Mundial. Reforzar el talento mediante estrategias compartidas, como el marco de la iniciativa “Bridging the Cyber Skills Gap”. La ciberresiliencia no es un destino, sino un proceso continuo que exige visión estratégica, cultura organizacional y colaboración. En un entorno digital cada vez más complejo, apostar por ella no solo protege... también impulsa la innovación, la productividad y el crecimiento sostenible
6 Mayo 2025

Opinión
En los últimos años, la resiliencia se ha convertido en un concepto clave en diversos ámbitos, desde la gestión de desastres hasta la planificación estratégica de organizaciones públicas y privadas. Esta capacidad de adaptarse y recuperarse ante cambios o adversidades es fundamental en un mundo donde la incertidumbre y los retos globales son cada vez más frecuentes. Sin embargo, la resiliencia no solo debe pensarse desde una perspectiva individual o limitada a una organización, sino como una práctica colectiva que abarca la interacción y la interdependencia de diferentes sectores y actores. En casi todos los sectores hay un grupo numeroso de recursos trabajando afanosamente para cumplir la exigente regulación europea sobre resiliencia y no sufrir las consecuencias de un incumplimiento. Esto ha llevado a desarrollar culturas organizativas que han normalizado la idea de que insistir en el cumplimiento de las Directivas es suficiente para favorecer el bien que promueven. La normativa debería ser un punto de partida y no un punto final, sin embargo, el carácter punitivo no ayuda a que se perciba así. El escenario que se conjugó el pasado 28 de abril con un apagón en toda la península y sin comunicaciones podría haber sido el enunciado de un buen ejercicio de resiliencia para probar nuestra capacidad de reacción y respuesta, pero fue real y súbito y puso de manifiesto que tenemos planes de contingencia para cada organización, pero no tenemos un plan de contingencia como país y como sociedad. Comprobamos además algo evidente que habíamos olvidado: que sin comunicaciones se complica enormemente la coordinación de gestión de la incidencia. Pasados los días, han surgido dudas sobre si los planes de contingencia de cada organización y cada sector eran compatibles entre sí. Si alguien tenía claro qué servicios esenciales eran más críticos que otros o cada uno debía defender su organización a toda costa. No sabemos qué habría pasado si hubiésemos tenido que compartir recursos escasos. Sin embargo, como parte de la información meliflua que ha surgido posteriormente, he oído y leído que el comportamiento de los ciudadanos durante las horas del apagón fue ejemplar en términos generales y debo decir que coincido con esa opinión. Lo que discrepo es en la importancia que se le da a ese comportamiento. Aunque nos parezca que ser ciudadanos capaces de valorar la situación y analizar qué medidas pueden ayudar a prevenir, proteger, responder, mitigar el impacto inicial y adaptarnos lo mejor posible a lo que esté sucediendo o simplemente seguir las indicaciones de los que están al mando de la incidencia es digno de admiración, realmente esto forma parte de las capacidades que una sociedad madura como la nuestra debe tener. Y no debemos esperar reconocimiento sino satisfacción interna de actuar como debemos hacerlo. Es más, a lo que debemos aspirar es a que junto con las capacidades anteriores practiquemos otras igualmente importantes y más complejas como identificar las necesidades de los demás y cómo anteponer dichas necesidades a las nuestras en caso de que las circunstancias lo requieran, es decir: entrenar y promover la resiliencia colectiva. Y esto no se improvisa, es necesario definir adecuadamente el bien común y los valores que proteger, entender que todo ello implica sacrificios y estar dispuestos a hacerlos. Nunca sabremos cómo nos habríamos comportado si la incidencia hubiese durado 24 o 48h, pero es probable que el civismo se hubiese desbordado, como pasa con la paciencia cuando falta información y nos invade la angustia. Creo firmemente, que un incidente similar al que vivimos el pasado 28 de abril, no habría sido resuelto en ningún país europeo en el tiempo que se hizo en España y eso ocurre porque hay excelentes técnicos y porque tenemos una capacidad extraordinaria para adaptarnos a entornos de alta exigencia. Ambas virtudes son esenciales si hablamos de resiliencia individual y organizativa, pero como país, debemos profundizar en los matices de la resiliencia colectiva. Esto es particularmente necesario entrenarlo ante un escenario de crisis que involucre a todos los sectores a distintos niveles en los que la capacidad de actuar de manera conjunta y coordinada puede marcar la diferencia entre una recuperación rápida y eficiente o el colapso prolongado de la sociedad. La resiliencia colectiva requiere no solo de planes y estrategias bien definidos, sino de una cultura que valore la cooperación transversal entre sectores y fomente la confianza mutua. Solo así es posible construir un tejido social capaz de absorber impactos y adaptarse a nuevas condiciones sin perder de vista el bienestar común. Esther Mateo - Directora de Ciberseguridad y Transformación Digital de Adif, Vocal del Consejo Asesor de CyberLideria y miembro del Comité Editorial de CyberLideria MGZN
6 Mayo 2025
Jarana
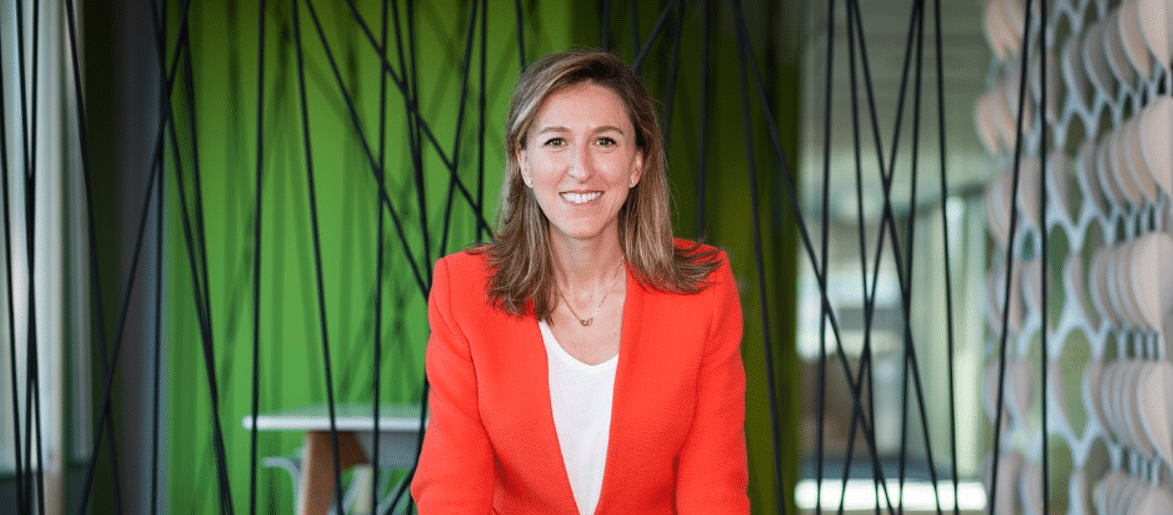
Grupo Fertiberia ha anunciado el nombramiento de Vanessa Pepperell como nueva Chief Procurement Officer (CPO) Global, consolidando así su apuesta por el liderazgo estratégico y la transformación de su modelo de compras en un contexto marcado por los desafíos globales en sostenibilidad, eficiencia y cadenas de suministro resilientes. Con una trayectoria profesional de más de 25 años en grandes multinacionales, Pepperell aporta una sólida experiencia en dirección de operaciones, estrategia y control de compras, además de una visión alineada con los principios ESG, clave para el sector agroindustrial en Europa. Una carrera sólida y transversal en liderazgo corporativo Antes de incorporarse a Grupo Fertiberia, Vanessa Pepperell ejerció como COO y VP de Estrategia en Aquanima (Grupo Santander), donde lideró proyectos clave de transformación y eficiencia. También cuenta con una extensa carrera en Gestamp, donde durante casi dos décadas ocupó cargos de responsabilidad en áreas de calidad de proveedores y control de procesos de compras. Inició su trayectoria en el área financiera como Corporate Controller en Philips. Además, ha combinado su carrera ejecutiva con la docencia, siendo profesora asociada en Tecnun – Universidad de Navarra, lo que refuerza su perfil como líder con enfoque integral, formativo y estratégico. Un nombramiento que refuerza el compromiso con la sostenibilidad Desde su nuevo puesto en Grupo Fertiberia, Pepperell asumirá el liderazgo global de las operaciones de compras con el objetivo de optimizar procesos, garantizar la sostenibilidad en la cadena de suministro y fortalecer el impacto estratégico del área de procurement.
6 Mayo 2025

Ofertas de Empleo
Ubicación: MadridModalidad: Presencial AFFLELOU está buscando a su próximo/a Director/a de Estrategia de Marketing para liderar la marca en España desde una perspectiva 360°, un rol estratégico en el corazón de la transformación del retail óptico y de salud. Tu misión Desarrollar y ejecutar la estrategia de marca nacional alineada con la visión global. Impulsar campañas integradas (digital, offline, retail, PR, eventos) con fuerte orientación a resultados. Activar planes de marketing adaptados al calendario estacional y a los hitos clave del sector. Asegurar coherencia en todos los puntos de contacto de marca: tiendas, online, campañas, contenidos y patrocinios. Colaborar con operaciones para que marketing se traduzca en tráfico, leads y conversión. Supervisar y optimizar el rendimiento del marketing con enfoque ROI y medición constante. Lo que buscan en ti +8 años de experiencia en marketing estratégico, con mínimo 3-5 liderando equipos en salud, retail o sectores afines. Experiencia contrastada en campañas multicanal, generación de demanda y marketing de ciclo de vida del cliente. Dominio en marketing digital, análisis de datos, SEO/SEM y optimización del funnel. Capacidad para liderar equipos, gestionar agencias y coordinar proyectos con múltiples stakeholders. Pensamiento estratégico y visión creativa, con orientación clara a resultados de negocio. Excelentes habilidades comunicativas, liderazgo transversal y visión de innovación constante. Qué te ofrece AFFLELOU Contrato indefinido a jornada completa. Modelo híbrido (oficina en Madrid). Salario competitivo con variable por objetivos. Formación continua a través de la Afflelou Academy. Participar en un proyecto con impacto real en salud visual y auditiva en España. Cultura basada en el aprendizaje, la diversidad y la colaboración.
5 Mayo 2025
Jarana
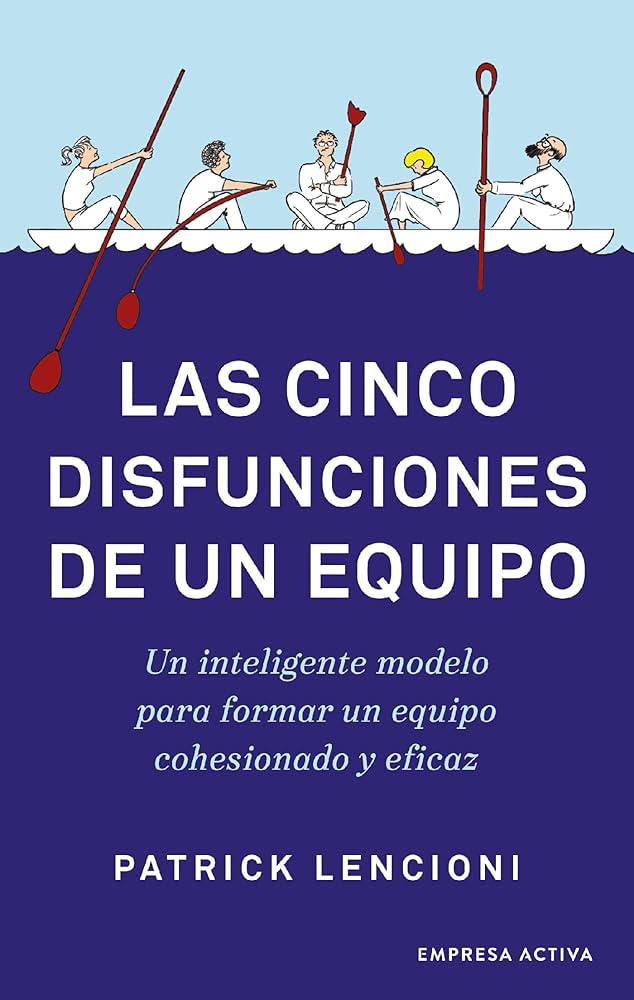
En su libro "Las cinco disfunciones de un equipo", Patrick Lencioni explora los obstáculos más comunes que impiden que los equipos trabajen de manera efectiva y logren un alto rendimiento. A través de una fábula empresarial, Lencioni identifica cinco disfunciones clave que, si no se abordan adecuadamente, pueden afectar profundamente la productividad, la confianza y los resultados de cualquier organización. 1. Falta de confianza La base de todo equipo exitoso es la confianza. Cuando los miembros de un equipo no confían entre sí, se crea un ambiente de inseguridad, lo que dificulta la comunicación abierta y la colaboración. La falta de confianza impide que los miembros compartan ideas, admitan errores o busquen ayuda cuando lo necesitan. 2. Miedo al conflicto El conflicto saludable es necesario para abordar problemas, generar soluciones creativas y tomar decisiones informadas. Sin embargo, los equipos que evitan el conflicto se pierden de debates constructivos. El miedo al conflicto puede llevar a la complacencia y a la toma de decisiones poco fundamentadas. 3. Falta de compromiso Cuando los miembros de un equipo no están de acuerdo con las decisiones o estrategias, se reduce el compromiso. Sin una alineación clara y el consenso de todos los miembros, la implementación de las decisiones se vuelve difícil, afectando la ejecución de proyectos y objetivos. 4. Evitar la responsabilidad Los miembros de un equipo que no se sienten responsables entre sí tienden a evitar el rendimiento responsable. Esto puede traducirse en la falta de cumplimiento de plazos, calidad de trabajo deficiente o el incumplimiento de los estándares establecidos, lo que afecta a toda la organización. 5. Desatención a los resultados Finalmente, cuando los miembros de un equipo se centran más en sus intereses personales o en el éxito individual que en los resultados del equipo, la efectividad colectiva se ve comprometida. Lencioni destaca la importancia de priorizar los resultados del equipo por encima de las metas personales para lograr el éxito organizacional. La clave para superar las disfunciones El libro de Lencioni ofrece estrategias para superar cada una de estas disfunciones y transformar un equipo mediocre en un grupo altamente eficiente y cohesionado. La clave está en fomentar una cultura de confianza, comunicación abierta, responsabilidad compartida y enfoque en los resultados comunes. Para los líderes empresariales y directivos, "Las cinco disfunciones de un equipo" es una lectura imprescindible para comprender cómo mejorar la dinámica de los equipos, crear un entorno de trabajo más saludable y optimizar el rendimiento organizacional. Patrick Lencioni
5 Mayo 2025

Rincón del CISO
Juan De La Torre, Marketing & Alliances Director de Devoteam entrevista a Aiert Azueta Director Cyber Trust Spain and Head of IAM de Devoteam Global Juan De La Torre: Comparte con nosotros tu trayectoria profesional y cómo has llegado a tu posición actual en Devoteam. Aiert Azueta: Estudié Ingeniería Informática y mi carrera profesional comenzó en una compañía de retail como administrador de bases de datos. A partir de ahí, pasé a una pequeña empresa de reciente creación para desarrollar todo el negocio a nivel de sistemas. En 2011 fundé una compañía llamada Big Clever junto con varios compañeros, con mucho esfuerzo, interés y ganas. En 2022 nos integramos dentro del grupo Devoteam. Desde entonces, mi objetivo ha sido liderar el negocio de gestión de identidad a nivel de grupo. Devoteam es una multinacional francesa presente en 25 países, mayoritariamente en Europa, pero también en Oriente Medio y África, con un enfoque en la transformación digital. Su negocio gira en torno a la nube y a plataformas como Amazon, Google, ServiceNow y Microsoft. Además, tiene dos unidades principales: data y ciberseguridad, que es el área que represento en esta charla. J.D.L.T.: Me gustaría conocer tu perspectiva sobre cuál es el mayor reto que afrontan los líderes hoy en día para garantizar la ciber resiliencia y la continuidad del negocio. ¿Cómo lo ves? A.A.: Desde mi rol como director de la unidad de ciberseguridad en Devoteam, nuestro principal desafío es comprender el contexto en el que operan nuestros clientes y también nosotros mismos. Nadie está exento de sufrir ataques y, en la actualidad, estos provienen de múltiples frentes. La clave es encontrar el equilibrio entre garantizar una buena seguridad en nuestros sistemas y apoyar el negocio. Es fundamental conocer nuestro punto de partida: evaluar nuestra seguridad, comprender nuestras vulnerabilidades y definir una estrategia clara para abordarlas. Pero no basta con definir una estrategia; hay que implementarla y ser proactivos en la aplicación de medidas de seguridad tecnológicas. La seguridad tiene múltiples enfoques: la prevención, que busca dificultar al máximo los ataques; la detección temprana de amenazas, ya que la evolución de la inteligencia artificial y la automatización ha hecho que los ataques sean más sofisticados y eficientes; y la respuesta ágil ante cualquier incidente de seguridad. Hoy en día, los atacantes pueden simular la voz de una persona o personalizar ataques con información detallada, lo que aumenta su efectividad. Para mitigar estos riesgos, las organizaciones deben trabajar en la gestión de vulnerabilidades, auditorías de seguridad y en la implementación de sistemas sólidos de gestión de identidad. La identidad es el punto de acceso a todos los recursos y aplicaciones de una organización, por lo que debe ser una de las principales barreras de protección. Sin embargo, más allá de la tecnología, también es clave contar con talento humano capacitado, ya que son las personas quienes finalmente hacen posible la ciber resiliencia. La seguridad no solo debe ser un elemento protector, sino una herramienta alineada con los objetivos del negocio. J.D.L.T.: En un mundo de innovación constante, ¿cómo decides qué tecnologías utilizar y en qué momento aplicarlas? A.A.: Te contaré un ejemplo personal para ilustrarlo mejor. Fundé Big Clever cuando tenía alrededor de 30 años, en plena crisis económica. Soy de Bilbao y la compañía nació allí en 2011. En el País Vasco, la crisis llegó más tarde que al resto del país, pero también duró más tiempo. En ese contexto, cuando visitaba clientes, muchos ni siquiera me recibían porque no tenían presupuesto para inversión. Tenía que presentar un mensaje distinto, con servicios innovadores que aportaran un valor real y diferencial. Big Clever comenzó como un integrador de sistemas desde cero, sin reconocimiento en el mercado. Para destacar, nos enfocamos en detectar oportunidades de negocio y adaptar nuestros servicios a lo que realmente necesitaban las empresas. En cinco años, nuestra oferta evolucionó completamente. Dejamos de ofrecer ciertos servicios porque empresas más grandes ya los cubrían y nos especializamos en nuevas áreas. Unos años después, decidimos enfocarnos en la ciberseguridad, concretamente en la gestión de identidad, porque en ese momento las compañías apenas tenían medidas de seguridad en este ámbito. Vimos una gran oportunidad para mejorar la postura de seguridad de nuestros clientes y nos especializamos en ello. En pocos años nos convertimos en líderes nacionales en proyectos de identidad digital, lo que nos dio reconocimiento entre fabricantes y clientes, permitiéndonos consolidar un portafolio de servicios ajustado a sus necesidades. Cuando nos integramos en Devoteam, un grupo con más de 10,000 empleados, el reto fue mantener la agilidad y flexibilidad que teníamos en Big Clever. Afortunadamente, en Devoteam contamos con herramientas que nos permiten seguir innovando y adaptándonos a las necesidades del mercado. Nos apoyamos en la relación con fabricantes, tanto los establecidos como los emergentes, buscando siempre aquellos que prioricen la innovación y nos permitan ofrecer soluciones alineadas con los retos futuros, no solo con los del presente. En este sentido, un ejemplo de nuestro enfoque es el evento de gestión de identidad que organizamos en Devoteam Cybertrust. Llevamos tres años realizando un tour por varias ciudades, y este año tendremos la tercera edición en mayo, con paradas en Bilbao, Barcelona y Madrid. En estos eventos reunimos a fabricantes y expertos para debatir sobre los retos actuales y las innovaciones en identidad digital. También identificamos nuevas oportunidades para mejorar la seguridad de nuestros clientes y ayudarlos a afrontar futuros desafíos. En definitiva, la clave es entender que lo que hoy funciona puede no ser válido mañana. Debemos estar atentos al cambio y dispuestos a evolucionar constantemente. J.D.L.T.: Devoteam es un grupo fundamentalmente europeo, presente en la región EMEA, con más de 12,000 empleados, y en España ya superan los 1,100. Mencionas el tour de identidad digital que se realizará en la segunda mitad de mayo. Además, participas como experto en la guía tecnológica que Devoteam lanza en marzo, en su cuarta edición, cubriendo diversas áreas, incluida la ciberseguridad. En esta línea, ¿cuáles son las oportunidades más prometedoras para las organizaciones que adopten una mentalidad digital? A.A.: La mentalidad digital es una herramienta clave para la innovación. Y la innovación no es opcional: las empresas deben evolucionar para seguir siendo competitivas. Adoptar una actitud continuista sin cambios significativos puede frenar el crecimiento. Innovar no significa únicamente incorporar nuevas tecnologías, sino también transformar procesos de negocio y aprovechar mejor el talento interno. La tecnología nos permite acceder a nuevos mercados, optimizar operaciones y mejorar la eficiencia. Por ejemplo, en ciberseguridad, la inteligencia artificial y la automatización han sido disruptivas y seguirán evolucionando. Hoy en día, las empresas se enfrentan a la presión de hacer más con menos presupuesto. La innovación permite optimizar recursos y mejorar la eficiencia. Sin embargo, el cambio debe gestionarse adecuadamente, porque no siempre es sencillo. Pero los cambios bien gestionados son oportunidades de crecimiento y mejora. Es fundamental tener la mente abierta para aprovechar las oportunidades que ofrece el avance tecnológico. El mundo digital evoluciona a gran velocidad y nadie puede prever con certeza qué tendremos dentro de cinco o diez años. Sin embargo, si nos mantenemos atentos y dispuestos a adaptarnos, podremos seguir mejorando procesos, tecnología y, sobre todo, el papel de las personas dentro de nuestras organizaciones. J.D.L.T.: ¿Qué consejo le darías a los líderes emergentes que están asumiendo posiciones y roles de liderazgo en este mundo tan interconectado y dinámico? ¿Qué crees que es importante que tengan en cuenta? A.A.: El liderazgo es una palabra tan sencilla y, al mismo tiempo, tan compleja. Para mí, uno de los aspectos fundamentales de cualquier persona que ejerza un liderazgo es rodearse de un buen equipo. Y cuando hablo de un buen equipo, no me refiero solo a reunir a los mejores talentos, sino a rodearse de personas con potencial y, sobre todo, ser capaz de hacerlas crecer. Para mí, eso es lo esencial. Hacer crecer a tu equipo significa darles oportunidades, acompañarlos en su desarrollo y, lo más importante, permitirles equivocarse. Es fundamental. Hay que dejar que las personas cometen errores. Yo mismo he cometido muchos errores, pero al final, es lo que nos hace evolucionar. ¿Por qué? Porque de los errores se aprende muchísimo. También es crucial que los líderes tengan la humildad de reconocer cuando se equivocan, porque si no, el error no sirve para nada. Entonces, rodearte de un buen equipo y ayudarlo a crecer requiere, además, que sientan tu confianza, que practiques la empatía y que comprendas su situación tanto a nivel laboral como personal. Es clave valorar y reconocer a las personas, porque nuestro trabajo como líderes es hacer que los equipos avancen, y ellos son, en última instancia, los que impulsan nuestras compañías. Dentro de ese acompañamiento, debemos proporcionarles herramientas, tanto tecnológicas como de crecimiento personal, porque ambas son fundamentales en cualquier ámbito. Por eso, escuchar, colaborar y generar un ambiente de confianza es esencial. J.D.L.T.: Es importante que comprendan que el liderazgo es un camino largo, que requiere esfuerzo, caídas y aprendizaje. Tú, como ciclista sabes muy bien que el deporte nos enseña mucho sobre la resiliencia. Creo que la clave es la coherencia: si tienes una visión, debes mantenerte firme, aprender en el proceso y seguir adelante a pesar de las dificultades. A.A.: Sí, sin duda. Ese es el espíritu emprendedor: puedes equivocarte, puedes caerte, pero lo importante es levantarte y continuar. Me ha pasado muchas veces en el ciclismo; me he caído, me he golpeado, pero aunque esté sangrando, me levanto y sigo pedaleando hasta llegar a casa. Luego ya me ocuparé de las heridas. Estoy totalmente de acuerdo. Además, es fundamental poner en valor lo que las organizaciones aportan a las personas que forman parte de sus equipos y a sus líderes. Esto empieza por los valores de la propia compañía. En nuestro caso, dos de nuestros valores clave en Devoteam son el espíritu emprendedor y la franqueza. Queremos que nuestros equipos sientan que les acompañamos con claridad, que sepan exactamente qué les pedimos y qué no, y, sobre todo, darles oportunidades para crecer y volar. J.D.L.T.: Muy bien. Ya estamos en la recta final. Para terminar, Asier, déjanos una frase que resuma las claves para construir una organización resiliente y preparada para el futuro. A.A.: Voy a utilizar una frase que me dijo un compañero hace unos días. No la recordaré palabra por palabra, pero transmitiré la idea: Lo más importante es ser capaces de adaptarnos constantemente al cambio, contar con talento empoderado que ponga la maquinaria en marcha y construir una organización que crezca de forma sostenible. Y todo esto, siempre desde una perspectiva de ciberseguridad, que es clave para seguir evolucionando sin comprometer la estabilidad y el futuro del negocio.
5 Mayo 2025

Sin categoría
Patricia Fernández Ponga, CEO y Socia Directora de Serve [the] People entrevista a Estefanía Prieto López, Directora de Desarrollo de Negocio en Onetec y Onetec Cyber Patricia Fernández: Has tenido una carrera de más de 17 años en el Banco Santander antes de unirte a Onetec. ¿Qué te impulsó a dar este salto y cómo has aplicado lo aprendido en el sector bancario a tu nuevo rol? Estefanía Prieto: La búsqueda de nuevos horizontes dentro de un ámbito esencial para nuestra seguridad y bienestar y, por cierto, de enorme actualidad como es la tecnología y la ciberseguridad. He de subrayar que la formación y la experiencia a lo largo de 17 años en el banco Santander han sido esenciales para, tras mucha reflexión, dar el salto. P.F.: Equilibrar la vida personal y profesional no siempre es fácil, y menos en un puesto con tantas responsabilidades ¿Tienes alguna rutina o actividad que te ayude a desconectar? E.P: Mi meta ahora no es desconectar sino estar conectada con mi actividad profesional, aprender y obtener resultados positivos para la empresa. El equilibrio (personal, familiar y social) no es fácil cuando te tomas en serio tu profesión y tu trabajo. Sin embargo, la búsqueda del equilibrio requiere esfuerzo y disciplina. P.F.: En un mundo tan cambiante, ¿cómo pueden las empresas adaptarse y mantener su competitividad frente a los riesgos que surgen con el entorno digital? E.P.: El propósito y la adaptación son fundamentales para seguir adelante y crecer. Toda empresa debe mantenerse atenta a los cambios y a las tendencias pues el mercado está siempre en ebullición y en movimiento, principalmente en el ámbito tecnológico. La competencia es necesaria pues nos impulsa a buscar el progreso, la formación y la excelencia. P.F.: ¿Qué estrategias consideras clave para que las empresas desarrollen resiliencia frente a los constantes cambios y riesgos digitales? E.P.: Creo humildemente que la mejor estrategia de cualquier empresa, en cualquier ámbito y en cualquier coyuntura es tener dentro a gente preparada, seria, motivada, con objetivos claros y bien remunerada. Los equipos bien cuidados e integrados, donde se valora a las personas y se reconoce el mérito y el esfuerzo, tienden a participar activamente en la estrategia y a comprometerse con los objetivos. La equidad salarial, sin distinción de género, permite aprovechar al máximo el talento y las capacidades de todos. El fomento de la empatía y el cuidado de la reputación fortalecen el vínculo entre la empresa y sus equipos, generando orgullo y lealtad. Una comunicación fluida, transparente y ágil entre la dirección y los colaboradores, junto con un liderazgo que predica con el ejemplo, suele traducirse en mejores resultados. P.F.: A lo largo de tu carrera, ¿cuál ha sido el desafío más grande que has enfrentado liderando equipos en entornos cambiantes? E.P.: En el banco Santander, la cultura de empresa fue siempre muy exigente. El reto era constante. Fui nombrada directora en el área comercial con 28 años. Fueron muchos y de índole diferente los desafíos. Pero conseguir captar, mantener y atender a los clientes, preocuparte por los compañeros y compañeras, motivar al equipo creando a la vez un buen ambiente de trabajo, conseguir o superar los objetivos, aprender y seguir estudiando, superarte y hacer que tu equipo crea en sus capacidades, crecer como persona, progresar, gestionar el stress, ser honesta y hacer todo esto compatible con tu vida personal, familiar y con los amigos es posiblemente el mayor de los retos. P.F.: Si pudieras conocer a cualquier líder de otra industria, ¿quién sería y por qué? E.P.: Admiro profundamente a hombres y mujeres que han creado empresas desde cero, así como a líderes que han marcado época a lo largo de la historia, tanto en España como en el mundo. Esta admiración no depende del tamaño o la fama de sus negocios; pienso, por ejemplo, en panaderías, mantequerías, pastelerías, ganaderías o casas de comidas que han sabido perdurar a lo largo de generaciones. También me inspiran quienes han sabido mantener la honestidad, el equilibrio y la discreción en su vida personal, mientras construían grandes empresas. Un caso destacado es el de Amancio Ortega, quien no solo ha generado empleo y riqueza dentro y fuera de España, sino que también ha demostrado ser un filántropo generoso. Afortunadamente, cada vez vemos a más mujeres siguiendo este camino y ocupando el lugar que les corresponde en el mundo empresarial. P.F.: ¿Cómo ves el futuro en los próximos cinco años y qué papel jugará Onetec en esa evolución? E.P.: Soy optimista por naturaleza. En un entorno tan cambiante, saber leer el mercado, anticiparse y aprovechar las oportunidades es esencial. La tecnología evoluciona cada día; antes se hablaba del futuro a 100 años vista, pero hoy las innovaciones pueden quedar obsoletas en cuestión de meses. En Onetec, nuestro propósito es claro: contribuir a que las personas vivan mejor y más seguras, apoyándonos en la tecnología y en el potencial transformador de la Inteligencia Artificial. Es un gran reto, pero también una oportunidad apasionante.
5 Mayo 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

