Jarana
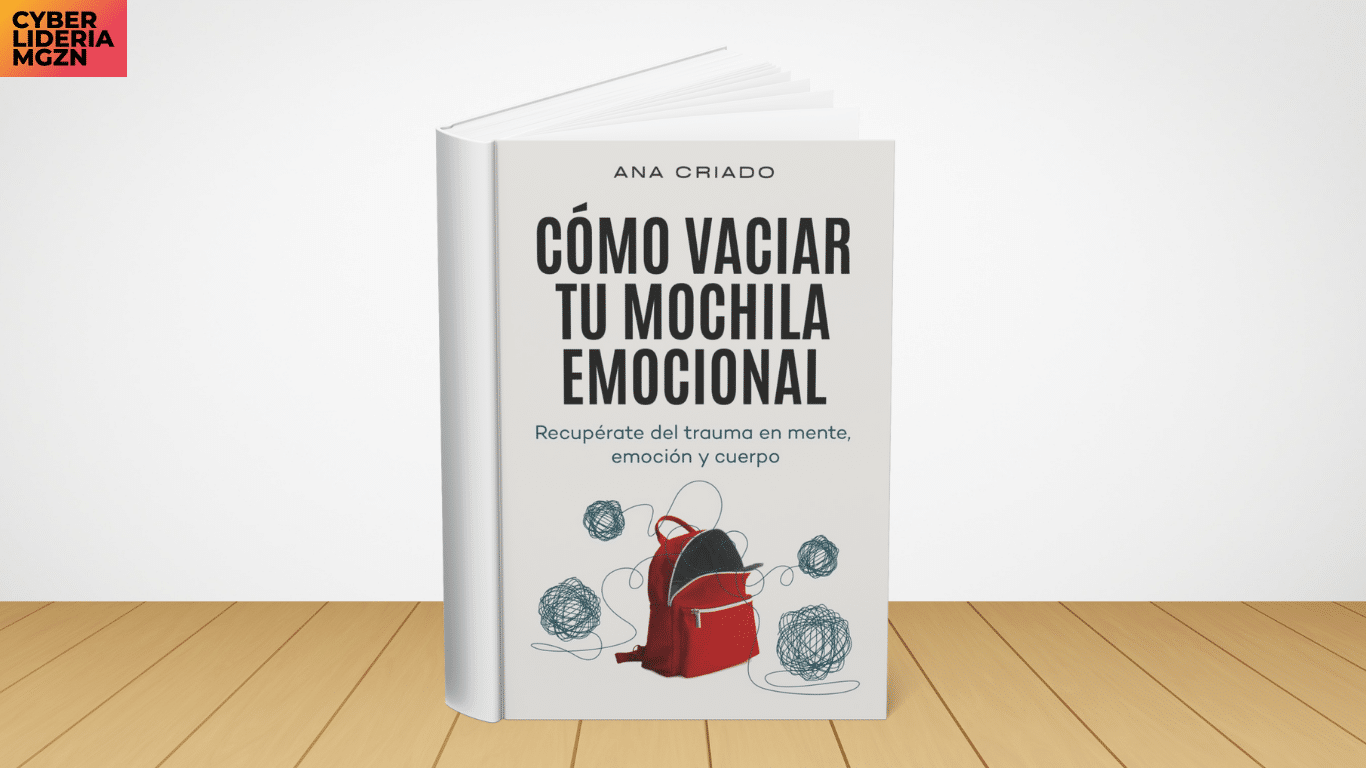
Un libro que te hará volver a vivir en equilibrio emocional, con el que conseguirás crear paz en tu mente, sanar tus heridas emocionales y calmar tu cuerpo.La mayoría de nosotros cargamos una mochila emocional, fruto de las experiencias de vida que nos marcaron en el pasado. Cuando lo que acumulas en ella, es de carácter traumático, puede tornarse peligroso, porque, si no sacas ese peso emocional, se somatiza en tu cuerpo en forma de estrés, ansiedad o depresión. Tus vivencias en edades tempranas plantaron semillas en ti, impactando en tu estructura cognitiva, fisiológica y la manera de relacionarte afectivamente, que se expresan en forma de ego, heridas emocionales y somatizaciones en tu cuerpo(trauma complejo).CON ESTE LIBRO APRENDERÁS A:- Darle forma a ese trauma invisible que te sabotea de manera subconsciente- Recuperar tu estabilidad emocional- Reparar tu apego inseguro y dependencia emocional- Reducir tu estrés constante- Sanar a tu niño interior- Aumentar tu amor propio y autoestima de raíz- Vincularte en relaciones más sanas- Dejar actitudes subconscientes de autosaboteo- Regular tu sistema nervioso- Disminuir el ruido de tus pensamientos intrusivos Autor: Ana Criado
6 Febrero 2026
Rincón del CISO
La ciberseguridad en España está entrando en una nueva etapa. Ya no se trata únicamente de evitar ataques, sino de garantizar que las organizaciones puedan mantener su actividad y recuperarse rápidamente incluso en escenarios críticos. Así lo refleja el informe “La voz de los CISOs españoles” (Enero 2026), elaborado por Eraneos a partir de las conclusiones del primer Cybersecurity Summit, con la participación de más de 30 responsables de ciberseguridad de grandes compañías españolas. El mensaje principal es claro: el riesgo más importante ya no está solo dentro de las organizaciones, sino en su ecosistema de terceros. El riesgo de terceros se convierte en la principal preocupación La dependencia de múltiples proveedores especializados ha incrementado la complejidad operativa y la superficie de ataque. Según el informe, el 50% de los CISOs identifica como principal amenaza los riesgos derivados de proveedores sin gestionar, por encima de factores como la dependencia tecnológica o la falta de visibilidad en los servicios contratados. Aunque la reputación y la capacidad técnica siguen siendo los criterios más relevantes al seleccionar partners, solo un 23% afirma tener un nivel de confianza “muy alto” en sus proveedores actuales, lo que evidencia la necesidad de reforzar el gobierno continuo de la cadena de suministro digital. La identidad, prioridad número uno en inversión Cuando se pregunta dónde destinarían un presupuesto adicional en ciberseguridad, la respuesta es contundente: el 46,2% prioriza proyectos de gestión de identidades (IAM/PAM). El control de accesos se consolida como el eje central de las estrategias Zero Trust, especialmente ante el aumento del robo y reutilización de credenciales como principal vector de entrada en los ataques actuales. IA y automatización: clave para escalar la defensa El informe también confirma que la inteligencia artificial ya no se percibe como una tendencia futura, sino como una herramienta imprescindible. Un 73% de los CISOs da prioridad a la automatización como vía para mejorar la eficiencia operativa, reducir tiempos de respuesta y compensar la falta de talento especializado. Al mismo tiempo, crece la preocupación por el uso de deepfakes y técnicas avanzadas de ingeniería social, lo que refuerza el cambio de enfoque: de intentar evitar el ataque a fortalecer la capacidad de recuperación. NIS2 y DORA impulsan la resiliencia operativa En el plano regulatorio, los grandes retos para 2026 están vinculados a la resiliencia y continuidad del negocio. Normativas como NIS2 y DORA se sitúan como las principales exigencias para las organizaciones, mientras que el RGPD pasa a un segundo plano al considerarse una norma ya interiorizada. El cumplimiento evoluciona hacia la preparación real ante crisis y la capacidad de mantener servicios esenciales frente a incidentes graves. La ciberseguridad ya es una prioridad estratégica Uno de los datos más significativos del estudio es que el 88% de las organizaciones participantes cuenta con su estrategia de ciberseguridad aprobada por la alta dirección. Esto confirma que la ciberseguridad ha dejado de ser un asunto exclusivamente técnico para convertirse en un riesgo de negocio que se aborda en comités ejecutivos y consejos de administración. 2026 será el año de la resiliencia extendida El informe concluye que las prioridades del CISO en España se orientan a asegurar lo esencial: identidades, eficiencia operativa, simplificación tecnológica y una gestión continua de terceros. En 2026, la pregunta ya no es si un proveedor cumple controles mínimos, sino si la organización puede seguir operando y recuperarse si ese proveedor sufre una brecha o un ciberataque.
5 Febrero 2026
ESG
Los fondos de inversión centrados en criterios ESG (ambientales, sociales y de gobernanza) atravesaron en 2025 un punto de inflexión histórico. Según datos publicados por Morningstar, estos productos registraron salidas netas de capital por valor de 84.000 millones de dólares, marcando la primera vez que el mercado global de fondos sostenibles experimenta reembolsos netos. El informe destaca que esta caída coincide con un cambio de tendencia en Europa, donde por primera vez también se han producido retiradas netas en fondos que incorporan factores ESG. En Estados Unidos, la situación se prolonga: los fondos sostenibles encadenan ya tres años consecutivos de pérdidas de capital. Desde Morningstar Sustainalytics, la directora de investigación Hortense Bioy advierte que el contexto sigue siendo complejo, con varios elementos frenando el interés inversor: tensiones geopolíticas, críticas crecientes hacia la agenda ESG, retrocesos regulatorios y resultados financieros desiguales. En el caso estadounidense, la orientación política del presidente Donald Trump, claramente contraria a las políticas medioambientales, ha influido notablemente en el clima inversor. En Europa, la incertidumbre normativa ha llevado a muchas gestoras a eliminar la etiqueta ESG, mientras persisten las dudas sobre el llamado greenwashing en ciertos productos financieros. Europa, pese a seguir siendo la región líder en inversión sostenible, registró salidas netas de 20.000 millones de dólares en el último trimestre, impulsadas por grandes instituciones británicas que han optado por estrategias ESG personalizadas en lugar de fondos agrupados. Paradójicamente, este retroceso se produce mientras el sector de energía limpia vive un fuerte impulso bursátil. El índice S&P Global Clean Energy Transition subió más del 43% en el último año, y las emisiones de deuda verde alcanzaron cifras récord. Aun así, los activos globales gestionados por fondos sostenibles crecieron ligeramente, situándose en torno a 3,9 billones de dólares, lo que refleja que, pese a las salidas, el interés estructural sigue presente.
5 Febrero 2026
Ofertas de Empleo
Ubicación: MadridModalidad: HíbridaTipo de contrato: Jornada completaEntorno: Corporación multinacional Descripción del puesto Empresa líder del sector asegurador busca incorporar un/a Director/a de Proyectos IT – Seguros de Salud con perfil senior para liderar la implantación y evolución del CORE asegurador de Salud. La persona seleccionada será responsable de la gestión integral de proyectos estratégicos de gran escala, actuando como interlocutor/a clave entre tecnología y negocio, y coordinando equipos multidisciplinares en un entorno corporativo multinacional. Responsabilidades principales Dirección integral de proyectos estratégicos de implantación del CORE de Salud: planificación, ejecución, control y seguimiento del porfolio. Interlocución continua con equipos internos, proveedores externos, Product Owners y sponsors de negocio para identificar, estimar y priorizar necesidades del área de Seguros de Salud. Propuesta de soluciones tecnológicas, elaboración de estimaciones de alto nivel y gestión de la demanda hasta la puesta en producción. Impulso de la mejora continua del CORE y sus integraciones, fortaleciendo el conocimiento funcional y técnico de la solución. Coordinación y liderazgo de equipos multiculturales y multidisciplinares, fomentando la colaboración y el alto rendimiento. Requisitos Más de 10 años de experiencia en dirección de proyectos tecnológicos en compañías de primer nivel del sector Seguros de Salud. Mínimo 5 años liderando proyectos de implantación de software CORE de Salud en grandes aseguradoras. No se considerarán candidaturas que no cumplan este requisito. Titulación universitaria en Ingeniería Informática, Telecomunicaciones o equivalente. Experiencia demostrable en entornos multinacionales y proyectos de gran escala. Conocimiento profundo de procesos del negocio de Salud: Tarificación y cotización Cuestionarios médicos Siniestros (asistencia y reembolsos) Gestión de proveedores médicos Colectivos y grupos, entre otros Conocimientos técnicos en Oracle, PL/SQL, Java, metodologías ágiles, ITIL, DevOps y Project Management. Nivel de inglés mínimo B2. Disponibilidad para viajar hasta un 10% del tiempo, incluyendo desplazamientos internacionales. Habilidades clave Liderazgo estratégico y capacidad de influencia. Comunicación efectiva en entornos multiculturales. Alta capacidad analítica y orientación a resultados. Beneficios Seguro de salud para el/la empleado/a con opción de cobertura familiar. Plan de pensiones o previsión social complementaria. Retribución flexible (transporte, restaurante, guardería, etc.). Modelo híbrido y flexibilidad horaria. Programas de formación continua y desarrollo profesional. Medidas de conciliación y apoyo familiar. Estabilidad laboral en un entorno corporativo consolidado. Beneficios adicionales en productos y servicios del sector asegurador.
5 Febrero 2026
Jarana
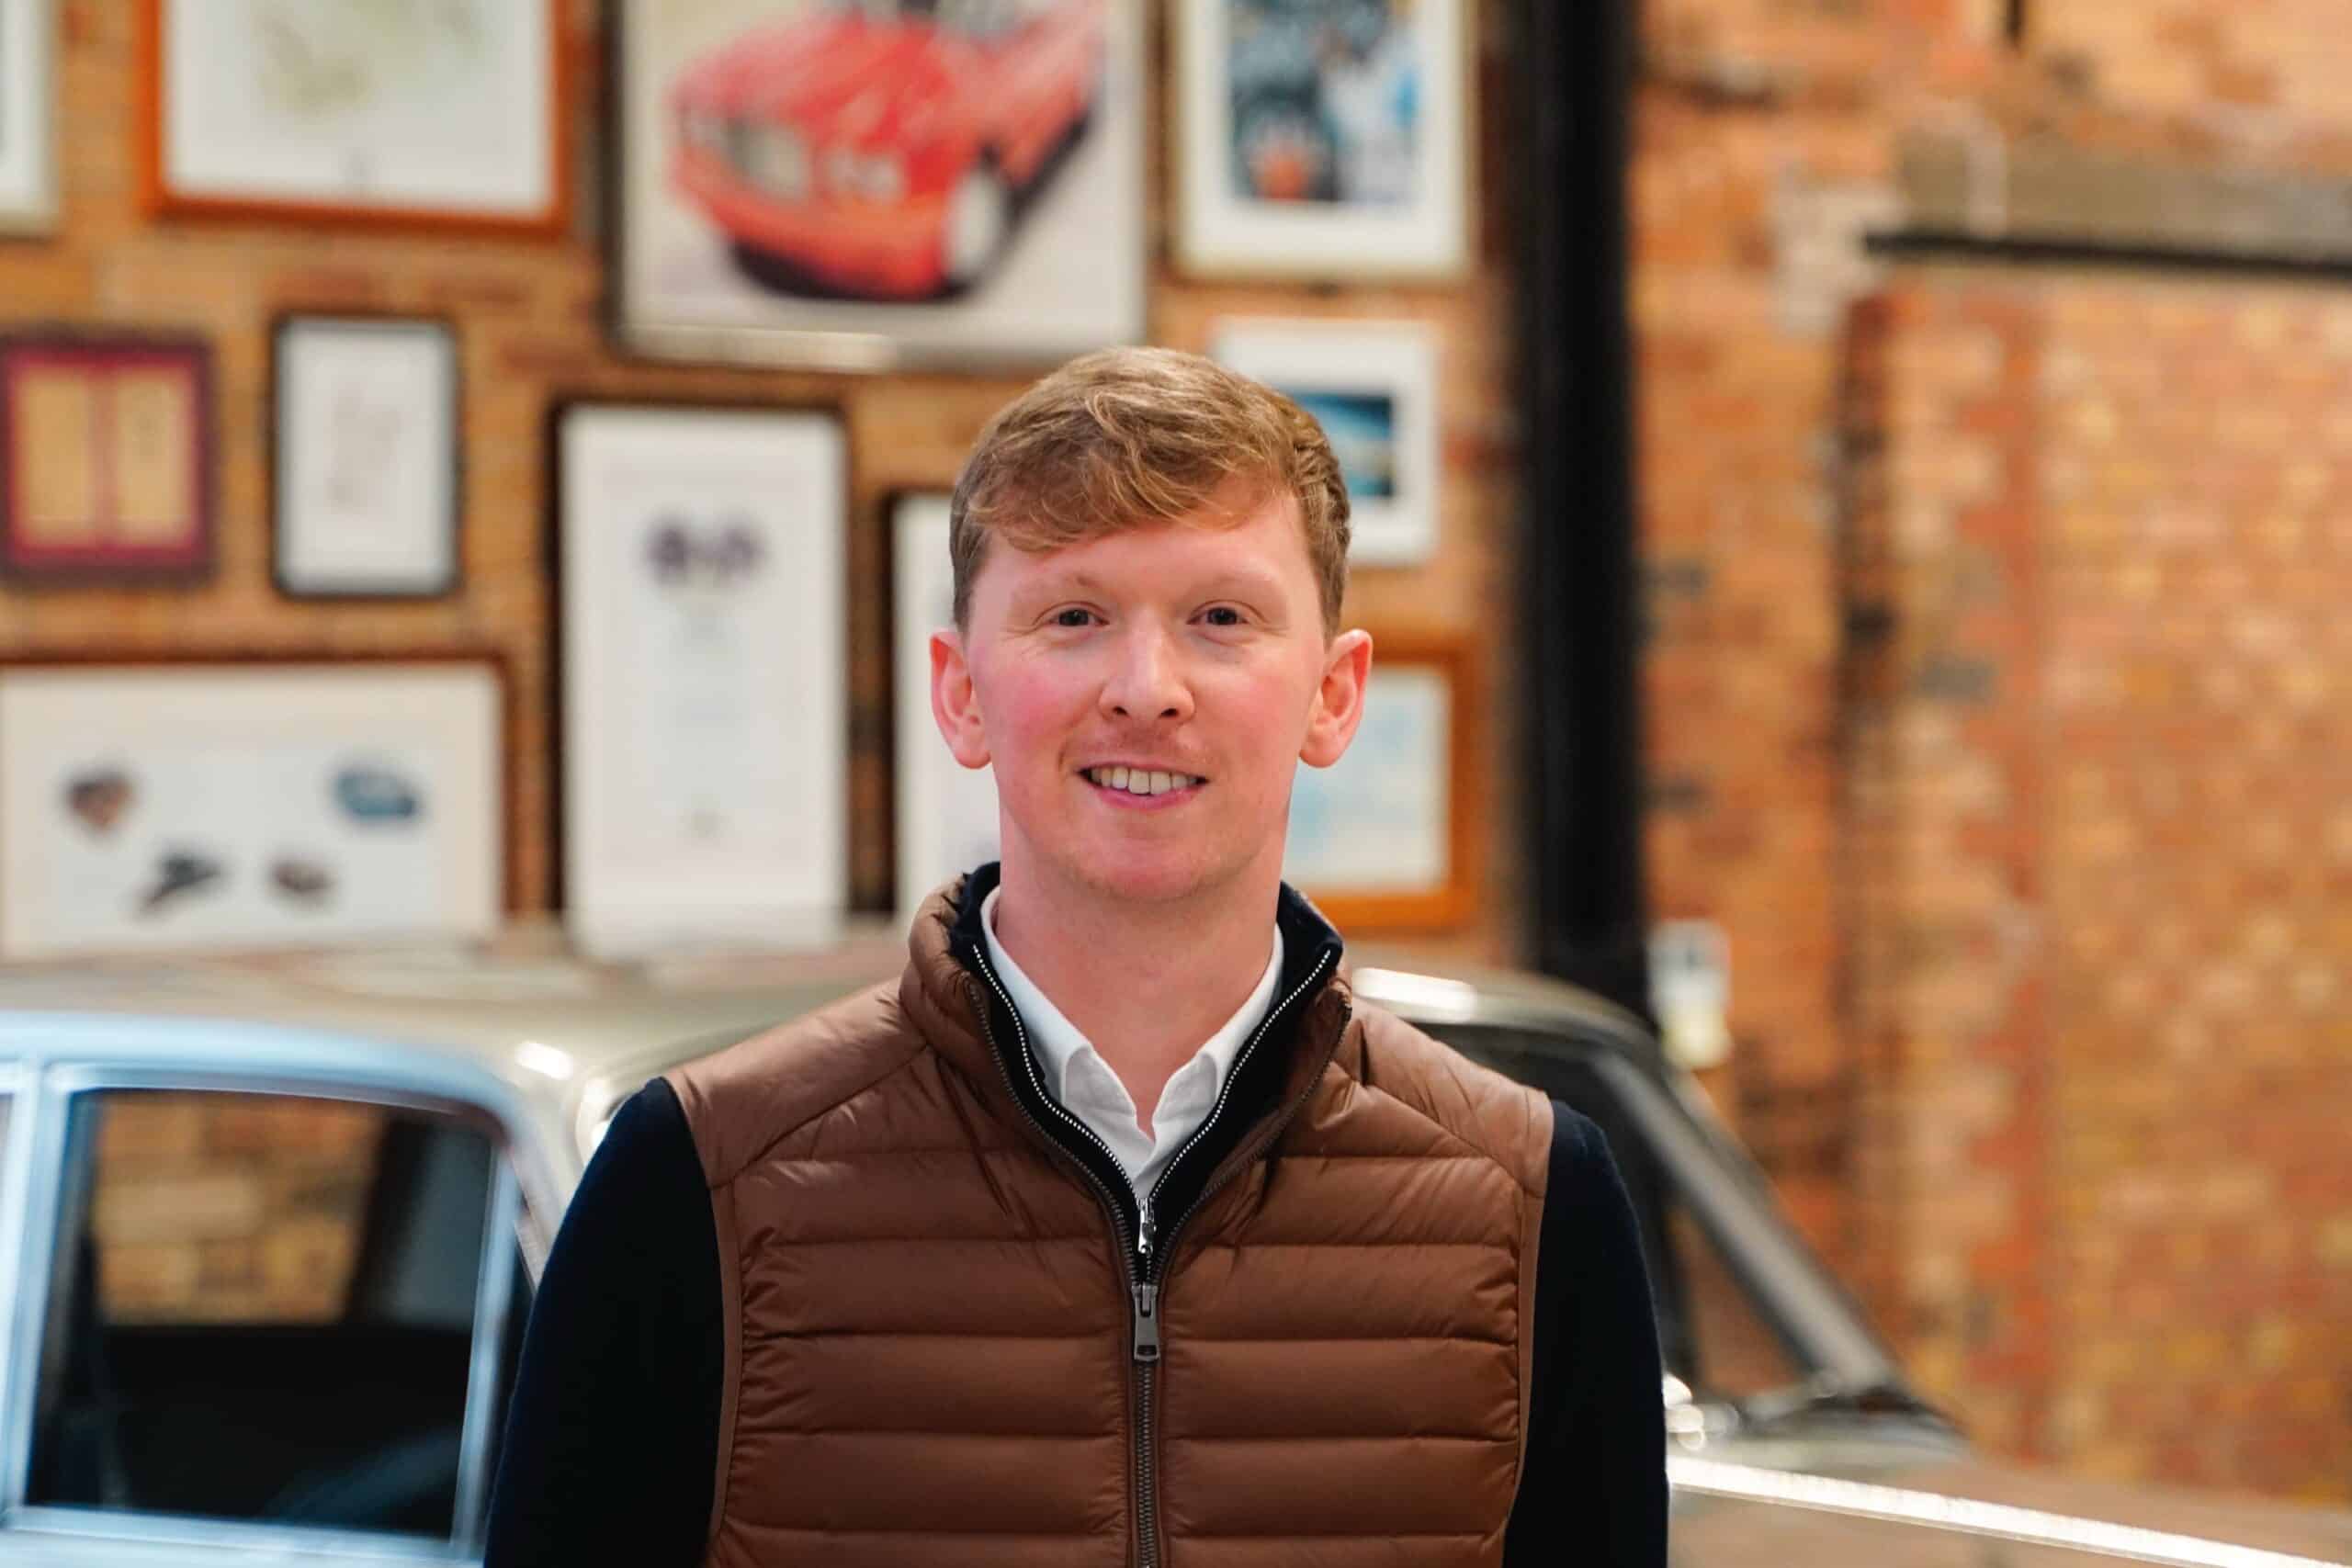
Bentley Motors ha anunciado el nombramiento de Max Harris-Jones como nuevo Sustainability and Community Communications Manager, un puesto clave para impulsar la estrategia Beyond100+, con la que la compañía busca convertirse en la marca de automoción de lujo más sostenible. Harris-Jones reportará directamente a Wayne Bruce, Chief Communications and DEIB Officer, y trabajará con el comité de dirección y redes regionales para reforzar la comunicación sobre sostenibilidad, liderazgo ambiental y el compromiso de Bentley con la comunidad. Con 11 años de trayectoria en Bentley, Harris-Jones inició su carrera como Graduate Engineer y ha ocupado diferentes posiciones en la compañía. Su último cargo fue como asistente técnico del responsable de Manufactura, liderando iniciativas estratégicas y la transformación de la “Dream Factory” en Crewe. También ha desempeñado funciones en Mulliner y Motorsports, vinculadas a proyectos logísticos y de gestión de piezas.
5 Febrero 2026
Rincón del CISO
La inteligencia artificial generativa ya no es una promesa de futuro: es una herramienta diaria para miles de compañías. Y España está jugando un papel protagonista. Según una encuesta del Banco Europeo de Inversiones (BEI), España se ha convertido en el quinto país de la Unión Europea con mayor adopción empresarial de IA, con un dato que llama la atención: el 50% de las empresas españolas ya la utiliza en su actividad cotidiana. Una cifra que no solo supera ampliamente la media comunitaria (37%), sino que también se sitúa por encima de Estados Unidos, donde el porcentaje se queda en el 36%. Los países que lideran la carrera europea El ranking está encabezado por economías del norte de Europa, donde la digitalización empresarial avanza a gran velocidad: Finlandia lidera con un 66% Dinamarca alcanza el 58% Países Bajos se sitúa en el 55% Además, España no está sola en este grupo de cabeza. Justo por delante se encuentra Suecia, que ocupa el cuarto puesto con un 52% de empresas utilizando IA generativa, consolidando a los países nórdicos como los grandes impulsores europeos de esta transformación tecnológica. Con Finlandia, Dinamarca, Países Bajos, Suecia y España liderando la adopción, el mapa de la inteligencia artificial en Europa muestra claramente dónde se está acelerando la innovación empresarial. En el lado opuesto, países como Grecia, Italia o Hungría siguen rezagados, con niveles de adopción inferiores al 21%. Las grandes compañías marcan el ritmo El informe también destaca una tendencia clara: son las grandes empresas las que están impulsando el uso de la IA generativa, especialmente en procesos internos, marketing y ventas. Sin embargo, existe una diferencia notable con el modelo estadounidense. Mientras que en Europa la IA se concentra en áreas concretas, en Estados Unidos su implementación es mucho más transversal. De hecho, el 81% de las compañías estadounidenses que emplean IA la aplican en al menos dos procesos internos, frente al 55% de las europeas. Europa adopta IA… pero innova menos Aunque la UE mantiene el ritmo en digitalización, el BEI advierte que el gran reto sigue siendo la innovación. Solo el 32% de las empresas europeas afirma estar innovando activamente, frente al 53% de las estadounidenses. La industria manufacturera es el sector más dinámico en innovación dentro de Europa, mientras que la construcción continúa siendo uno de los ámbitos con menor transformación tecnológica. Inversión estratégica en intangibles: el nuevo motor empresarial Otro dato relevante es que las compañías europeas están destinando una parte importante de su inversión a activos intangibles como: Investigación y desarrollo Formación Software Nuevos productos y servicios En concreto, el 35% de las inversiones en la UE se orienta a este tipo de activos, frente a un enfoque más tradicional en infraestructuras físicas en Estados Unidos. La gran pregunta: ¿crecimiento o sustitución? De cara a los próximos tres años, el informe señala que muchas empresas europeas siguen priorizando la sustitución de capacidades antes que la expansión. Solo el 26% está invirtiendo en ampliar operaciones, frente al 37% en Estados Unidos, lo que refleja una diferencia estratégica clave en ambición de crecimiento.
4 Febrero 2026
ESG
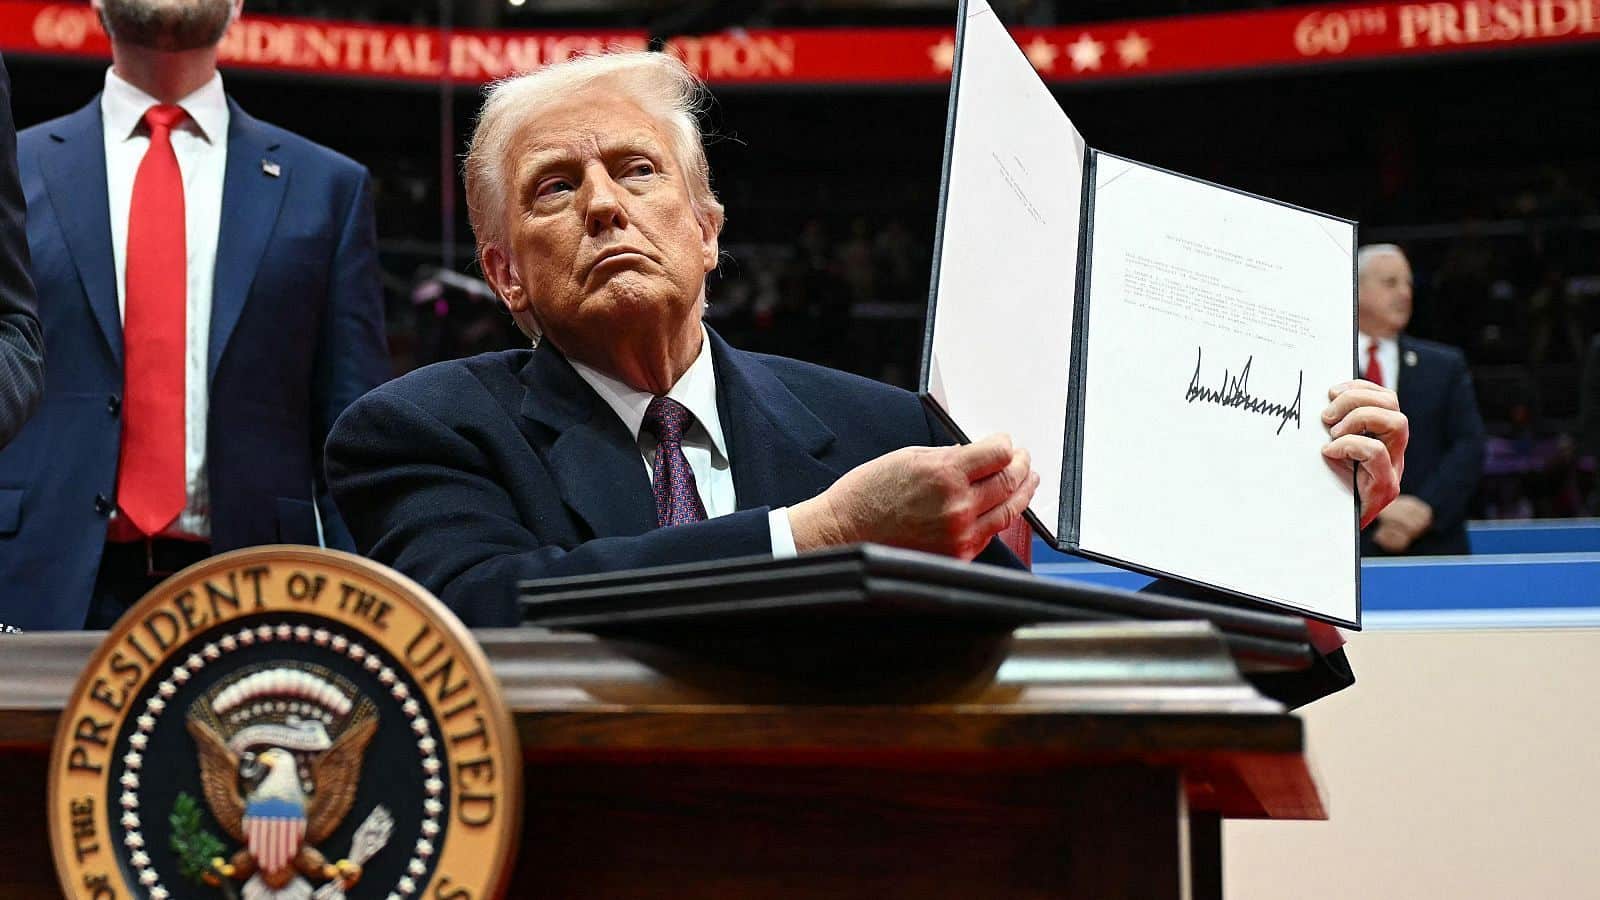
Estados Unidos ha formalizado por segunda vez su salida del Acuerdo de París, el principal marco internacional impulsado por Naciones Unidas para coordinar la lucha contra el cambio climático. La decisión deja a la mayor economía del mundo fuera del pacto y vuelve a generar dudas sobre el futuro de la gobernanza climática internacional. La retirada se ha completado tras un proceso de un año y responde a una orden ejecutiva firmada en el inicio del actual mandato de Donald Trump. No es la primera vez que ocurre: en 2020, EE. UU. ya abandonó el acuerdo, aunque posteriormente regresó en 2021 bajo la presidencia de Joe Biden. En esta ocasión, la administración estadounidense también ha anunciado su desvinculación de la Convención Marco de Naciones Unidas sobre el Cambio Climático, el tratado base sobre el que se construyó el Acuerdo de París. Analistas internacionales interpretan este movimiento como un distanciamiento más profundo de los mecanismos multilaterales sobre clima. Impacto directo en la diplomacia y la financiación climática La salida llega en un momento especialmente delicado, con la COP30 prevista en Brasil y con el objetivo global de limitar el calentamiento por debajo de los 2 °C, aspirando a no superar el umbral crítico de 1,5 °C. Expertos en energía y diplomacia climática advierten de que la retirada estadounidense complica la cooperación internacional, ya que la política climática está cada vez más conectada con la seguridad energética, la industria tecnológica, las cadenas de suministro y la financiación verde. Además, la ausencia de Washington podría reducir la presión internacional para que otros países mantengan compromisos ambiciosos en descarbonización. Giro interno hacia los combustibles fósiles En paralelo, el gobierno estadounidense está revisando regulaciones sobre emisiones, eliminando incentivos a energías limpias y frenando proyectos como la expansión de la eólica marina. La administración argumenta que las políticas climáticas generan costes económicos, mientras refuerza su apuesta por la producción de combustibles fósiles. Varios analistas alertan de que esta estrategia podría tener consecuencias globales, especialmente en un contexto de creciente demanda energética vinculada a infraestructuras críticas como los centros de datos para inteligencia artificial. Los mercados avanzan, pero sin liderazgo político claro A pesar del retroceso federal, la transición energética continúa acelerándose a nivel mundial. Las renovables representaron más del 90% de la nueva capacidad energética instalada el último año, mientras sectores como el vehículo eléctrico y la fabricación solar siguen expandiéndose, liderados en gran parte por China. Sin embargo, la retirada estadounidense podría dificultar la financiación climática destinada a economías emergentes, ralentizando su transición hacia modelos energéticos sostenibles. Liderazgo fragmentado dentro del propio país Frente a la decisión del gobierno federal, varios estados han reafirmado su compromiso con los objetivos de París. California, entre otros, ha declarado que seguirá impulsando políticas de reducción de emisiones y cooperación internacional, evidenciando un escenario de liderazgo climático fragmentado dentro de Estados Unidos. Un socio menos predecible en la política climática global La salida refuerza la percepción de EE. UU. como un actor poco estable en los acuerdos multilaterales. En un contexto de récords de temperatura y fenómenos extremos cada vez más costosos, el rumbo que tome la diplomacia climática sin la participación estadounidense será clave para la inversión, la industria y el ritmo de transición energética hacia 2030.
4 Febrero 2026
Jarana
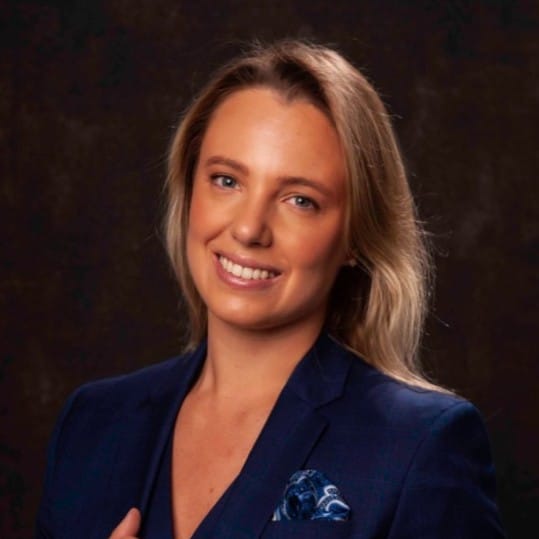
Clarissa Martinewski ha anunciado a través de LinkedIn el inicio de una nueva etapa profesional como Global Marketing Operations Director en Exclusive Networks, compañía especializada en distribución y soluciones de ciberseguridad e infraestructura digital. Con esta incorporación, Martinewski asume un rol estratégico orientado a reforzar las operaciones globales de marketing, con foco en la planificación, eficiencia de procesos, coordinación internacional y apoyo a las estrategias de go-to-market (GTM) de la compañía.
4 Febrero 2026
Jarana
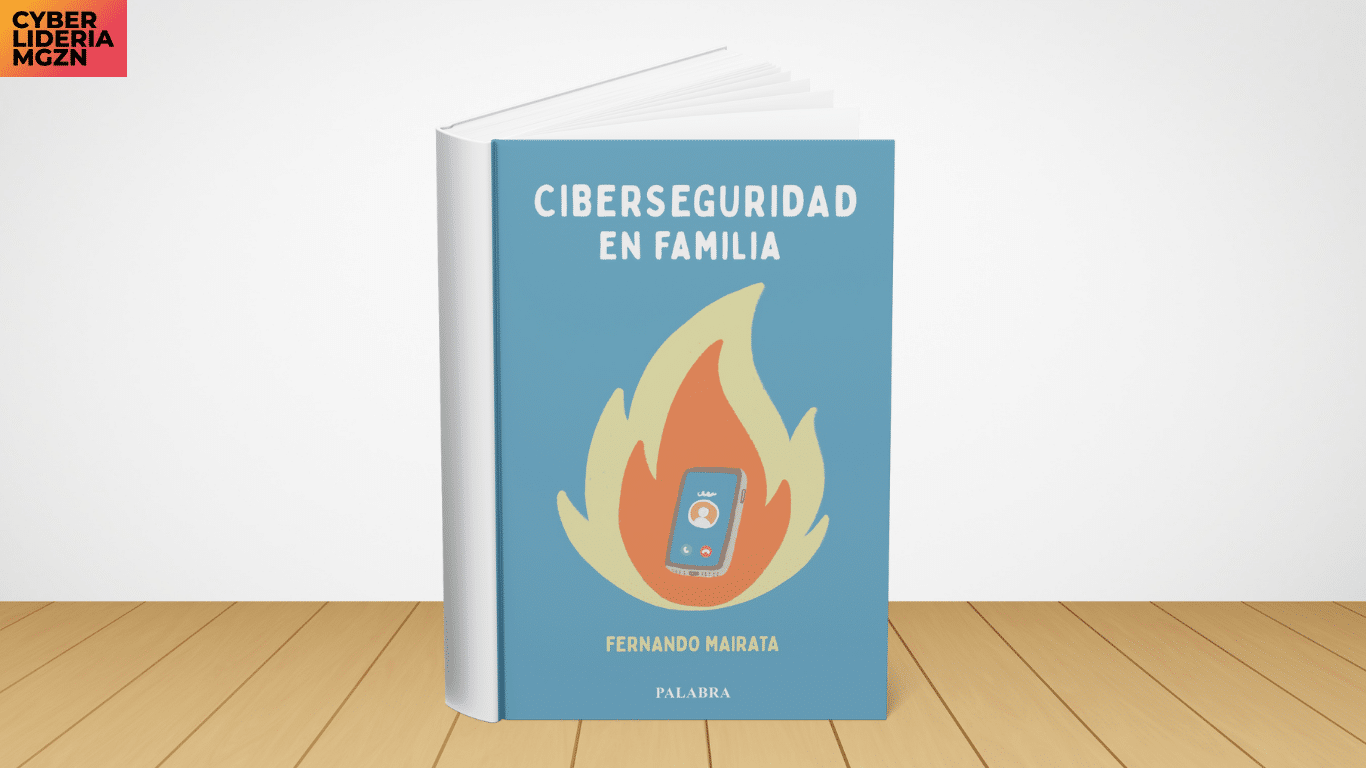
En un mundo hiperconectado donde los niños usan pantallas antes de aprender a hablar y los adultos gestionan su vida entera desde un móvil, la seguridad digital ya no es una opción: es una necesidad familiar. Sin embargo, nadie nos enseñó a sortear las amenazas de este nuevo entorno. ¿Cuándo hablamos a nuestros hijos de privacidad, de riesgos en redes, de fraudes, de convivencia digital? Casi siempre, demasiado tarde “Ciberseguridad en familia” trata de descubrir la ciberseguridad a través de una guía en familia, práctica, cercana y reveladora que transforma un tema aparentemente técnico en un viaje fascinante por la vida digital de todos los miembros del hogar. Desde la historia reciente de la tecnología hasta los peligros más actuales, con herramientas de prevención claras y aplicables a cada edad y situación. “Ciberseguridad en familia” está dirigido a padres, madres y cuidadores que quieren educar a sus hijos en el uso seguro y responsable de la tecnología; así como a cualquier familia interesada en la ciberseguridad doméstica. Autor: Fernando Mairata
4 Febrero 2026
Rincón del CISO
Cumplir o no cumplir, ya no es la cuestión, la pregunta es: ¿a qué coste y con qué agilidad? Estimado CIO y CISO: Siéntese un momento. Respire. Mire su agenda de los últimos seis meses. Seguramente está plagada de reuniones interminables con consultores externos para DORA, NIS2, RGPD, ENS Alto, o la nueva norma de IA. Su equipo de ciberseguridad y cumplimiento está desbordado, recabando manualmente evidencias en hojas Excel, correos electrónicos y documentos Word dispersos en algún SharePoint caótico. Su consultor, por brillante que sea, pasa semanas entendiendo su entorno para, al final, entregar un informe estático que en seis meses estará obsoleto con seguridad. Es un modelo artesanal, reactivo y basado en esfuerzos puntuales y que está quebrado y desfasado. Y en la tormenta regulatoria actual, seguramente ya un riesgo existencial. Otro supuesto familiar… Es viernes al mediodía. Recibe una solicitud urgente del Comité de Auditoría: necesitan un informe del estado de cumplimiento frente a DORA y el ENS para el martes. A su alrededor, su equipo de GRC y ciberseguridad entra en modo pánico. Lo que sigue es un ritual conocido y agotador: una cacería manual a través de decenas de herramientas –JIRA, ServiceNow, Confluence, repositorios de documentos– para rastrear evidencias, diagramas de procesos obsoletos y minutas de reuniones. Se consumen cientos de horas de personas altamente cualificadas en una tarea puramente mecánica. El lunes por la noche, logran comprimir el caos en una presentación de 80 diapositivas. Usted la presenta el martes, pero en su interior sabe que esa foto estática será inservible dentro de un mes, cuando se cambie un proceso crítico o se publique una guía interpretativa de la normativa. Este ciclo, igualmente para el RGPD, NIS2, ISO 27001, SOC2 o la futura regulación de IA, no es sostenible. El modelo tradicional de consultoría, basado en esfuerzos artesanales y puntuales, ha alcanzado su límite en la era de la hiperregulación. La complejidad normativa actual –con marcos superpuestos como DORA para resiliencia financiera, NIS2 para seguridad esencial, el ENS para la administración, el RGPD y la LOPDGDD para los datos, y un sinfín de estándares sectoriales– ya no se puede gestionar con metodologías del pasado. No es una crítica al valor intelectual del consultor externo o interno; es una cuestión de arquitectura operativa. Seguir abordando estos desafíos con herramientas desconectadas y procesos manuales es como intentar monitorizar la red de un banco con una pizarra y tiza. El riesgo no es solo el incumplimiento; es un coste de oportunidad inmenso, cansanciode los equipos de trabajo y la imposibilidad de generar una visión dinámica y proactiva del riesgo normativo realista. No es una cuestión de calidad humana. Es un problema de modelo. La avalancha de marcos (DORA, NIS2, ISO 27001/27701, ENS, SOC2, RGPD/LOPDGDD, futuras normas de IA…) no es una moda pasajera. Es la nueva normalidad operativa. Gestionarla con metodologías del siglo XX es como defender la fortaleza digital con una lanza en el 10.000 AD. Hacia un Ecosistema de Cumplimiento Conectado: Más allá del Proyecto Puntual La alternativa pasa por evolucionar desde un modelo basado en proyectos de consultoría hacia uno fundamentado en un ecosistema de cumplimiento continuo. El núcleo de este cambio es la adopción de una plataforma centralizada “un single source of truth normativo” que actúe como el cerebro digital de su gobierno. Imagine una solución, conceptualmente similar a lo que representan herramientas como Formalize en el mercado, que no sea un mero repositorio de PDFs, sino un sistema vivo. Este sistema digitalizaría y relacionaría de forma inteligente los requisitos de DORA, los controles de ISO 27001, las obligaciones del RGPD y los procedimientos de su ENS. La revolución no está en el catálogo, sino en la conexión en tiempo real, mediante APIs, con el tejido operativo de la empresa y sus ERPs. Cada control de seguridad se vincularía dinámicamente con las epics en JIRA, los tickets de ServiceNow o los procedimientos en Confluence. La evidencia deja de ser algo que se recopila para convertirse en algo que se genera de forma colateral durante el trabajo diario. Cuando un equipo de TI cierra un ticket de parcheo crítico, la plataforma, conectada a ServiceNow, puede capturar automáticamente esa acción como evidencia para múltiples controles de NIS2 e ISO 27001. Un cambio en un flujo de datos personales modelado en Bizzagi puede disparar una alerta para reevaluar el impacto en el registro de actividades del RGPD. El Consultor Re-evolucionado y el Poder del Dato Ejecutivo En este nuevo paradigma, el rol del profesional de GRC y del consultor externo se transforma radicalmente. Se libera de la tediosa y costosa labor de auditoría forense manual. En su lugar, la plataforma y agentes de IA especializados se encargan de la monitorización continua, la clasificación inicial de requisitos y el escaneo proactivo de gaps. El consultor puede entonces dedicar su expertise a lo que realmente importa: el análisis estratégico, la interpretación de riesgos complejos, el diseño de arquitecturas de control más eficientes y la validación de alto nivel del sistema. Su valor ya no se mide por las horas de recopilación, sino por la calidad de sus insights y recomendaciones. Para la gerencia –el CIO, el CISO, el Director de GRC– el salto cualitativo es aún mayor. Este ecosistema conectado proporciona, por fin, visibilidad ejecutiva real . En lugar de informes estáticos, se accede a dashboards interactivos que muestran en tiempo real el nivel de madurez frente a cada marco, el estado de avance de los planes de acción, la exposición al riesgo normativo y la eficiencia del gasto en cumplimiento. Se pueden priorizar inversiones basándose en datos concretos y medir el ROI de las iniciativas de seguridad de forma tangible. Los "quick wins" dejan de ser una promesa en un informe para convertirse en tareas orquestadas y monitorizadas dentro del flujo normal de trabajo, con su impacto directo en los indicadores de gobierno. Conclusión: La Excelencia Normativa como Ventaja Competitiva Para los sectores altamente regulados y que son el corazón de AUTELSI –banca, utilities, telecomunicaciones, administración pública, etc– esta evolución no es un lujo tecnológico en este momento ya, es un imperativo estratégico para mantener la agilidad, la resiliencia y la eficiencia de costes en un entorno regulatorio que no dejará de crecer en exigencia. El objetivo final ya no es simplemente "pasar" una auditoría. Es integrar la excelencia en el cumplimiento en el ADN operativo de la organización, transformando un coste obligatorio en un elemento de gobierno ágil, predictivo y, en última instancia, en una fuente de confianza y ventaja competitiva. El futuro del GRC es conectado, automatizado y centrado en el valor. Y ese futuro no puede esperar. Fernando Lombos | BDM Global/SME/KAM División Ciberseguridad en GRUPO SERMICRO DIGITAL | miembro del Grupo de Trabajo de Calidad y Seguridad de AUTELSI
3 Febrero 2026
Jarana
Juan Carlos San Pedro Ledesma ha anunciado a través de LinkedIn el inicio de una nueva etapa profesional como CIO (Information Systems Director) en STEF, compañía especializada en logística y transporte a temperatura controlada. Con este nombramiento, San Pedro Ledesma asume un rol clave en la dirección de los sistemas de información, con el foco puesto en impulsar la transformación digital, la optimización de procesos y el fortalecimiento de la estrategia tecnológica dentro de la organización.
3 Febrero 2026
Ofertas de Empleo
Global Nodes apoya a WinView, una empresa creativa de tecnología con sede en Madrid, en la incorporación de un/a Chief Technology Officer (CTO). Se trata de un puesto presencial en Madrid (España). Las personas candidatas deben contar con fluidez en español e inglés. Descripción del puesto El rol de CTO será responsable de liderar la estrategia tecnológica de la compañía y garantizar que la visión técnica esté alineada con los objetivos de negocio. Esta posición dirige los equipos de ingeniería y desarrollo, supervisa la infraestructura tecnológica y asegura el uso eficiente de la tecnología como motor de crecimiento e innovación. Responsabilidades principales Liderazgo y estrategia tecnológica Definir y comunicar la visión, estrategia y roadmap tecnológico de la compañía Evaluar e implementar nuevas tecnologías para mejorar productos, servicios y eficiencia operativa Mantenerse actualizado/a sobre tendencias tecnológicas y del sector para asegurar competitividad Gestión de equipos Liderar, motivar y coordinar equipos de ingeniería, desarrollo, QA e IT Fomentar una cultura de alto rendimiento, colaboración e innovación Supervisar procesos de contratación, formación y desarrollo profesional del equipo técnico Desarrollo de producto y arquitectura Supervisar el ciclo completo de desarrollo de software, desde la concepción hasta el lanzamiento Garantizar calidad, escalabilidad, seguridad y fiabilidad de la arquitectura tecnológica Tomar decisiones críticas sobre stack tecnológico, herramientas y estándares de código Comprender profundamente la visión del producto y las expectativas del cliente Operaciones y gestión de presupuesto Gestionar el presupuesto del departamento tecnológico Supervisar infraestructura IT, ciberseguridad y cumplimiento normativo Optimizar procesos tecnológicos para maximizar la eficiencia operativa Participar en la selección de proveedores y evaluación de trade-offs Colaboración con el equipo ejecutivo Trabajar estrechamente con el CEO y el resto del C-level para alinear tecnología y negocio Comunicar riesgos, oportunidades y avances tecnológicos al consejo y stakeholders Requisitos y cualificaciones Puesto presencial en el centro de Madrid Español e inglés fluido (inglés técnico, oral y escrito) Titulación universitaria en Informática, Ingeniería o similar Experiencia demostrable en liderazgo tecnológico (CTO, VP Engineering, etc.) Experiencia práctica en desarrollo de software y arquitectura escalable Experiencia en sistemas multitenant Conocimiento sólido en arquitectura cloud, especialmente en Azure Dominio de metodologías ágiles (Scrum, Kanban) Excelentes habilidades de comunicación, liderazgo e influencia Capacidad para impulsar innovación y gestionar el cambio tecnológico Experiencia previa en el mismo sector será un plus
3 Febrero 2026
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

