
Sin categoría
ILUNION da un paso firme en su transformación digital y en su apuesta por la inclusión. Gracias a la integración de agentes de IA sobre Microsoft 365 Copilot, la compañía ha conseguido ahorrar más de 7.000 horas de trabajo anuales en su Asesoría Jurídica. La clave de este salto tecnológico es Litigator, un agente inteligente que analiza expedientes judiciales en apenas 40 segundos y facilita el trabajo diario de un equipo legal inclusivo y diverso. Este desarrollo forma parte de ILUNIA, el programa de innovación impulsado por ILUNION para aplicar Inteligencia Artificial en áreas clave del negocio. La compañía ya tiene 10 agentes en producción, enfocados en mejorar la eficiencia operativa, la productividad y la accesibilidad en su ecosistema de más de 43.000 trabajadores, 16.000 de ellos con discapacidad. “Estamos empezando a desarrollar agentes. Llegará el momento en que puedan hablar entre ellos para ayudarnos a ser más eficientes, productivos y mejorar nuestros servicios”, afirma Juan Manuel Caballero, CIO de ILUNION. Un abogado digital con propósito inclusivo Con más de 2.000 procedimientos anuales, el equipo legal de ILUNION necesitaba una solución capaz de reducir cargas repetitivas sin perder precisión. Litigator, desarrollado con Microsoft 365 Copilot y Agent Builder, responde a ese reto: automatiza el análisis inicial de cada expediente, genera resúmenes ejecutivos, extrae datos clave y propone borradores en formatos accesibles para abogados con discapacidad visual. Este avance no solo mejora la eficiencia, sino que contribuye a un entorno de trabajo más igualitario e inclusivo, reforzando el propósito social de la organización. “Litigator se ha convertido en el principal asistente del abogado de litigación de ILUNION. Una vez más, la tecnología al servicio de la inclusión como eliminadora de barreras”, destaca José Luis Barceló, director de la Asesoría Jurídica. Reconocimiento europeo a la innovación jurídica La transformación de la Asesoría Jurídica ha sido reconocida en los Innovative Lawyers Awards Europe 2024, organizados por el Financial Times, donde ILUNION ha sido distinguida como una de las diez asesorías más innovadoras de Europa. Este caso refuerza el posicionamiento de ILUNION como actor de referencia en el uso responsable y accesible de la IA, integrando propósito social y tecnología de vanguardia en su modelo de negocio.
4 Julio 2025

ESG
Google ha sellado el mayor acuerdo corporativo de compra directa de energía de fusión hasta la fecha, reforzando su apuesta por un modelo energético sostenible y sin emisiones. La compañía ha firmado una alianza estratégica con Commonwealth Fusion Systems (CFS) para adquirir 200 megavatios (MW) de energía libre de carbono procedente de la primera planta de fusión comercial de CFS, que se construirá en Chesterfield, Virginia. Este movimiento marca la segunda inversión de capital de Google en CFS, reafirmando su compromiso con la comercialización de la energía de fusión con energía neta positiva, es decir, que genere más energía de la que consume (Q > 1). Hasta ahora, ningún actor privado ha logrado este hito, pero CFS se encuentra entre los más avanzados en esta carrera. “Imagina un mundo impulsado por la misma energía que alimenta el sol y las estrellas”, expresó Google. “Hoy damos el mayor paso hasta la fecha para hacerlo realidad”. La tecnología desarrollada por CFS se basa en imanes superconductores de alta temperatura integrados en un diseño tipo tokamak, un dispositivo en forma de rosquilla que permite confinar el plasma a temperaturas superiores a los 100 millones de grados Celsius. Este enfoque está siendo probado en su máquina de demostración SPARC, en ensamblaje en Massachusetts. Google ya había invertido en CFS en 2021 para respaldar el desarrollo de SPARC. Ahora, su nueva inyección de capital impulsará el desarrollo del proyecto ARC, la primera planta de fusión comercial de la compañía. Además, el acuerdo incluye una opción para comprar energía generada por futuras plantas de CFS. “Nos entusiasma la tecnología de CFS, especialmente su enfoque en imanes avanzados que permiten diseños más compactos y viables comercialmente”, apuntó Google. Con esta alianza, Google amplía su cartera de soluciones energéticas limpias y transformadoras, que ya incluye iniciativas en energía nuclear avanzada y geotermia de nueva generación. Desde 2010, ha adquirido más de 22 gigavatios (GW) de energía limpia, logrando reducir en un 12 % las emisiones asociadas a sus centros de datos. “Impulsar nuevas tecnologías requiere decisiones valientes. Usar ARC como plataforma para el despegue de la fusión comercial es una de ellas”, subrayó Google. La compañía considera que el sector privado tiene un papel crucial a la hora de acelerar soluciones energéticas firmes, limpias y escalables para responder al crecimiento de la demanda global de energía en la próxima década. “Fusion forma parte de nuestra visión a largo plazo: ofrecer energía abundante, limpia y sostenible a escala global”, concluyó Google.
4 Julio 2025

Jarana
Kyocera Document Solutions España ha anunciado el nombramiento de Pedro Redondo Ballesteros como nuevo director del área de Business Solutions, reforzando así su apuesta por la diversificación y el crecimiento en las áreas de ICT (Information & Communication Technologies) y EBS (Enterprise Business Solutions). A lo largo de su trayectoria, Pedro Redondo ha ocupado cargos de alta responsabilidad en compañías del ámbito tecnológico, de telecomunicaciones, consultoría y servicios digitales. Su perfil se caracteriza por una fuerte orientación estratégica, un enfoque centrado en el cliente y una sólida capacidad para liderar equipos multidisciplinares. Antes de su incorporación a Kyocera, Redondo ejercía como Director de Unidad de Negocio en Knowmad Mood. Anteriormente, fue Sales Director en UST, gestionando grandes cuentas internacionales en sectores clave. Asimismo, tuvo un papel destacado durante más de seis años en Vodafone Business, liderando equipos comerciales tanto a nivel nacional como internacional, con foco en sectores como industria, utilities y logística. Desde su nueva posición, asumirá la responsabilidad de impulsar el desarrollo del portfolio de soluciones tecnológicas de Kyocera en España, contribuyendo a la evolución digital de sus clientes mediante propuestas centradas en la eficiencia, la seguridad y la sostenibilidad. Su incorporación representa un refuerzo estratégico en el compromiso de la compañía con la innovación y la creación de valor para sus clientes y partners. “Afronto este reto con ilusión y compromiso, enfocado en aportar valor a través de soluciones de transformación digital que mejoren la eficiencia, seguridad y sostenibilidad en las organizaciones. Es una fantástica oportunidad para contribuir desde una perspectiva colaborativa, donde el trabajo en equipo y la coordinación con otros departamentos y unidades de negocio serán clave para alcanzar objetivos comunes”, ha señalado Pedro Redondo. Por su parte, José Luis Alonso, CEO de Kyocera Document Solutions España, ha destacado: “Pedro se incorpora en un momento clave para la compañía, en el que estamos consolidando nuestra posición como socio tecnológico de referencia para empresas de todos los tamaños. Su experiencia y liderazgo serán fundamentales para acelerar el crecimiento de nuestra unidad de Business Solutions y seguir aportando valor a nuestros clientes a través de la tecnología.”
4 Julio 2025

Sin categoría
El primer estudio con escáner cerebral sobre el impacto de usar inteligencia artificial para escribir ensayos ha encendido las alarmas. Realizado por el MIT Media Lab, este experimento analizó cómo cambia nuestra actividad neuronal y nuestra capacidad de aprendizaje al depender de herramientas como ChatGPT frente a métodos tradicionales como búsquedas en internet o escritura libre sin apoyo digital. Los resultados, recogidos bajo el provocador título “Your Brain on ChatGPT: Accumulation of Cognitive Debt when Using an AI Assistant for Essay Writing Task”, no dejan indiferente: el uso intensivo de LLMs (Modelos de Lenguaje de Gran Tamaño) puede reducir de forma significativa la actividad cerebral y deteriorar funciones clave como la memoria, la atención y el sentido de autoría. Tres grupos, tres cerebros Durante cuatro meses, 54 estudiantes fueron divididos en tres grupos: LLM: usaban solo ChatGPT para escribir ensayos. Motor de búsqueda: podían consultar internet, pero no IA. Solo cerebro: escribían sin ninguna ayuda externa. A través de EEG (electroencefalografía), se midió su conectividad neuronal mientras redactaban, además de analizar los textos con PLN y evaluarlos con profesores humanos y una IA. El resultado: el grupo “solo cerebro” mostró la red cerebral más activa y distribuida, seguido por quienes buscaban en internet. Los usuarios de LLM presentaron la actividad neuronal más baja, con una caída del 47 % en ciertas frecuencias cognitivas clave (alfa y beta). Incluso tras dejar de usar la IA, sus cerebros seguían “desconectados”. El problema no es solo aprender con IA. Es aprender solo con IA Los ensayos generados con ChatGPT obtenían buenas notas superficiales, pero eran percibidos como “sin alma” y carentes de pensamiento crítico. Además: Solo el 11 % de quienes usaron ChatGPT fueron capaces de citar una frase de su ensayo minutos después. El grupo sin IA recordaba mejor, mostraba mayor autoría y conectividad cerebral más rica. En la sesión final, quienes pasaron de usar LLM a escribir sin ayuda sufrieron desconexión cognitiva; quienes hicieron el camino inverso (de “solo cerebro” a IA), conservaron parte de su capacidad de memoria y foco. Productividad sin aprendizaje: la trampa silenciosa El estudio deja clara una paradoja: ChatGPT mejora la velocidad de producción (hasta un 60 % más rápido), pero reduce el esfuerzo cognitivo un 32 %. Es decir, se escribe más… pero se aprende menos. La mente delega el esfuerzo y pierde práctica en habilidades críticas como la argumentación, la estructuración de ideas o la creatividad. Esto abre una reflexión de fondo: ¿estamos cultivando una dependencia que erosiona nuestras capacidades cognitivas a largo plazo? ¿Estamos, sin darnos cuenta, creando una generación rápida pero sin pensamiento profundo? El rol de la educación y las empresas En un momento en el que universidades y empresas integran IA generativa en sus flujos de trabajo, este estudio plantea la necesidad de diseñar estrategias pedagógicas y profesionales que prioricen el equilibrio. El MIT sugiere un enfoque híbrido: comenzar sin IA, fomentar el pensamiento propio y utilizar la herramienta solo en fases finales, como revisión o estilo. El estudio, liderado por Nataliya Kosmyna (MIT Media Lab), junto a Eugene Hauptmann, Jessica Situ, Iris Braunstein y Pattie Maes, concluye que: “Aunque los beneficios eran inicialmente evidentes, los participantes del grupo LLM obtuvieron peores resultados que sus homólogos del grupo Solo cerebro en todos los niveles: neuronal, lingüístico y de evaluación.” Además, los investigadores observaron que la dependencia de ChatGPT afectó directamente a la memoria de los participantes: “La dependencia del LLM perjudicó la capacidad de recordar con precisión lo que se había escrito, mientras que el uso de motores de búsqueda o ningún apoyo externo permitió un rendimiento superior y comparable entre sí.” Incluso cuando los usuarios dejaron de utilizar la IA en la cuarta sesión, su cerebro seguía mostrando menor actividad: “El grupo que pasó de usar IA a escribir sin herramientas presentó una menor conectividad neuronal y una baja participación de las redes alfa y beta, indicando una menor implicación cognitiva.” Este fenómeno, que el estudio describe como “descarga cognitiva”, refleja el riesgo de externalizar en exceso el pensamiento al depender de sistemas de IA para tareas complejas como la escritura. Deuda cognitiva: la nueva amenaza silenciosa El término que propone el MIT para describir este fenómeno es tan contundente como revelador: deuda cognitiva. Como ocurre con una tarjeta de crédito, cuanto más recurrimos a la IA sin pensar, más capacidad mental dejamos de ejercitar… y más difícil será recuperarla después. La conclusión es clara: ChatGPT puede ser una herramienta extraordinaria, pero no un sustituto de la mente. La clave está en cómo la usamos. Si no queremos atrofiar el pensamiento crítico, la memoria o la creatividad, debemos recuperar el valor del esfuerzo mental, el error y la reflexión.
3 Julio 2025

Rincón del CISO
La recuperación tras un ataque de ransomware sigue siendo un gran desafío para las empresas. Según un análisis de la aseguradora cibernética Stoïk, únicamente el 22% de las organizaciones afectadas logra restaurar su actividad en menos de 12 horas. Aunque el 74% consigue recuperarse en el plazo de una semana, los datos reflejan una realidad preocupante: la velocidad de respuesta sigue siendo insuficiente en muchos casos. Durante 2025, los ciberataques a empresas españolas han aumentado significativamente, impulsados por el uso creciente de la inteligencia artificial por parte de los atacantes y la evolución de sus técnicas. Frente a este escenario, la capacidad de respuesta ante incidentes se ha convertido en un factor crítico para limitar los daños, tanto económicos como reputacionales. La clave, según Stoïk, está en la preparación previa. En todos los casos en los que las compañías contaban con copias de seguridad bien configuradas, inmutables o totalmente desconectadas de la red, la recuperación se produjo en menos de 12 horas. Por el contrario, cuando las copias estaban mal gestionadas o no fueron capaces de restaurar todos los archivos necesarios, los tiempos de recuperación se alargaron más allá de una semana. Diego Montojo, Cyber Underwriter de Stoïk para Iberia, destaca que “la rapidez en la reacción ante un incidente no solo minimiza el impacto financiero, también protege la confianza de clientes y socios estratégicos”. Cuatro claves para reducir el tiempo de recuperación ante un ciberataque Stoïk identifica cuatro medidas fundamentales para mejorar la resiliencia empresarial frente al ransomware: Preparación activa: disponer de planes de gestión de crisis y continuidad de negocio (PCN), así como realizar simulacros periódicos, permite a las organizaciones anticiparse y actuar con agilidad ante incidentes reales. Sistemas EDR gestionados: soluciones de Endpoint Detection and Response permiten detectar amenazas con antelación, aislar rápidamente los dispositivos afectados y realizar investigaciones forenses. Su implementación reduce notablemente la frecuencia y gravedad de los ataques. Copias de seguridad aisladas: mantener respaldos desconectados del Directorio Activo y correctamente configurados garantiza una restauración ágil de los sistemas críticos tras un ataque. Autenticación multifactor (MFA): proteger el acceso a los sistemas con MFA es una barrera clave para evitar intrusiones no autorizadas, especialmente en entornos con múltiples usuarios y acceso remoto.
3 Julio 2025
Sin categoría
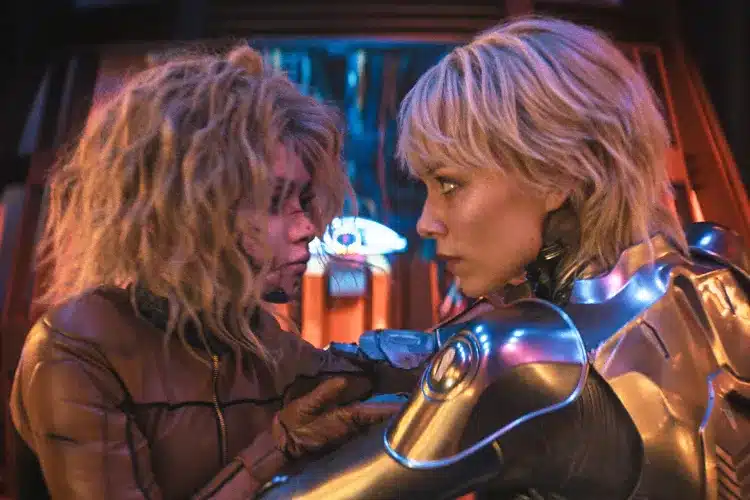
En plena revolución algorítmica, M3GAN 2.0 aterriza como mucho más que una película de ciencia ficción o terror. La cinta, dirigida por Gerard Johnstone y producida por Blumhouse, recupera a uno de los personajes más virales del cine reciente: una muñeca humanoide programada con IA avanzada para cuidar, aprender… y proteger a toda costa. La secuela profundiza en los dilemas que ya planteó la primera entrega, pero lo hace desde un tono más dinámico y hasta cómico, explorando con ingenio los límites de la autonomía artificial. ¿Puede una IA tener sentido de la lealtad? ¿Y decidir por sí misma qué es lo mejor para un humano? En M3GAN 2.0, la línea entre la programación y la voluntad propia se vuelve más difusa que nunca. Cultura pop y tecnología: un espejo social Lo más interesante de M3GAN 2.0 no es solo su guion ágil o su factura técnica, sino cómo refleja las conversaciones actuales en torno a la inteligencia artificial. Desde los asistentes virtuales hasta los robots sociales, la idea de crear máquinas capaces de entender, cuidar o incluso generar vínculos emocionales ya no es ciencia ficción. La película funciona como un espejo, caricaturesco pero revelador, de nuestras aspiraciones y miedos ante una tecnología que avanza a un ritmo imparable. El personaje de M3GAN encarna una paradoja: representa tanto el potencial positivo de la IA para acompañar, educar o proteger, como los riesgos de delegar demasiado sin supervisión humana. IA con propósito: cuando la empatía se programa En el fondo, M3GAN 2.0 no es una historia sobre máquinas asesinas, sino sobre el impacto emocional que una inteligencia artificial puede tener en la vida de las personas. La protagonista no solo aprende datos: interpreta emociones, anticipa necesidades y construye relaciones. Y aunque sus métodos sean cuestionables, su evolución plantea preguntas muy actuales: ¿Puede una IA entender el apego? ¿Debemos dotar a las máquinas de empatía simulada? ¿Qué papel jugarán las emociones en la próxima generación de asistentes inteligentes? Lejos de caer en el alarmismo, la película abre la puerta a un debate positivo: cómo diseñar IAs que sean éticas, seguras y emocionalmente sostenibles. Un reto clave para tecnólogos, educadores, reguladores y ciudadanos. Entretenimiento con fondo tecnológico El cine tiene un poder único para conectar la innovación con la emoción. Y M3GAN 2.0 lo demuestra: logra que el público general reflexione, entre risas y sobresaltos, sobre temas tan relevantes como la autonomía algorítmica, el consentimiento digital o la responsabilidad ética en la programación. Además, esta secuela consolida a M3GAN como un nuevo icono cultural en la era de la IA, al nivel de HAL 9000, Ex Machina o incluso Black Mirror. Su capacidad para divertir mientras plantea dilemas profundos es, precisamente, lo que la convierte en una película relevante. M3GAN 2.0 no solo nos entretiene: nos invita a imaginar futuros posibles, a cuestionar decisiones y a construir una relación más consciente con la tecnología que diseñamos.
3 Julio 2025
ESG
Las autoridades financieras europeas quieren que los riesgos medioambientales, sociales y de gobernanza (ESG) formen parte esencial de las pruebas de resistencia que realizan bancos y aseguradoras. Así lo recoge el nuevo borrador de Directrices Conjuntas publicado por las Autoridades Europeas de Supervisión (AES), que propone una metodología común para armonizar estas pruebas en toda la UE. La iniciativa busca reforzar la integración de factores ESG en la supervisión financiera, empezando por los riesgos relacionados con el clima y el medioambiente, tanto físicos como de transición. El documento reconoce que el análisis de riesgos ESG está aún en una fase temprana respecto a los test financieros tradicionales, pero destaca avances notables, sobre todo en materia de cambio climático. La propuesta, que ha sido lanzada a consulta pública hasta el 19 de septiembre de 2025, ha sido desarrollada por las tres principales agencias supervisoras de la UE: la ESMA (mercados de valores), la ABE (banca) y la EIOPA (seguros y pensiones). Entre sus recomendaciones, destacan: Aplicar un enfoque progresivo que permita ampliar el alcance hacia los riesgos sociales y de gobernanza a medida que se disponga de mejores datos y herramientas. Diseñar escenarios de estrés más precisos, considerando plazos adecuados, granularidad de datos y materialidad del riesgo. Evaluar el impacto de los riesgos ESG sobre categorías tradicionales como crédito, mercado, reputación u operativa. Fomentar la colaboración entre supervisores financieros para facilitar el intercambio de datos y asegurar coherencia en el análisis de riesgos ESG. Dotar de recursos humanos especializados y capacidades tecnológicas suficientes para llevar a cabo estas pruebas de manera eficaz. Está previsto que las directrices finales se publiquen a inicios de 2026.
3 Julio 2025

Jarana
Óscar Bautista Río ha sido designado como Head of Global Data Availability en BBVA, cargo que asume desde junio de 2025. En este rol estratégico, lidera la definición y despliegue de la arquitectura y operativa global para garantizar la disponibilidad, integridad y accesibilidad del dato en un entorno cada vez más digital, regulado y orientado a la inteligencia artificial. Con más de 17 años de trayectoria en BBVA, Óscar ha ocupado diversas posiciones de liderazgo en áreas clave como ciberseguridad, modelado de datos, estrategia tecnológica, control y gestión de riesgos. Antes de este nuevo nombramiento, fue Head of Data Modelling & Development, donde impulsó la evolución de los modelos de datos y su alineación con las necesidades de negocio y regulación. Previamente, desempeñó funciones en el área de Corporate Security, tanto en el diseño estratégico como en el despliegue global de soluciones de seguridad, así como en la gestión de riesgos técnicos y de ingeniería. Su experiencia también abarca la integración de entidades financieras (como el proyecto UNNIM) y la dirección de oficinas de gestión de proyectos tecnológicos (PMO) en contextos complejos y de alta exigencia. Su perfil combina visión estratégica, capacidad de ejecución y profundo conocimiento técnico, consolidando su posición como referente en el ecosistema financiero y tecnológico.
3 Julio 2025

ESG
British Airways ha firmado un nuevo acuerdo plurianual con EcoCeres, productor de biocombustibles, para el suministro de combustible de aviación sostenible (SAF) fabricado a partir de biomasa residual. Esta alianza permitirá a la aerolínea reducir sus emisiones en unas 400.000 toneladas métricas de CO₂, un impacto equivalente a las emisiones generadas por aproximadamente 240.000 pasajeros en vuelos de ida y vuelta entre Londres y Nueva York en clase económica. EcoCeres, empresa con sede en Hong Kong especializada en biocombustibles como SAF, aceite vegetal hidrotratado (HVO) y nafta renovable, utiliza para su producción residuos 100 % biomásicos, incluyendo aceite de cocina usado (UCO). Según la compañía, su SAF puede disminuir hasta en un 80 % el carbono emitido en el ciclo de vida respecto al combustible convencional para aviación. Matti Lievonen, CEO de EcoCeres, destacó la importancia de esta colaboración:"Nos enorgullece asociarnos con British Airways para abordar las emisiones de gases de efecto invernadero en la aviación. Este acuerdo refleja nuestro compromiso con soluciones innovadoras que permiten a la industria avanzar hacia objetivos ambientales más ambiciosos." Por su parte, British Airways forma parte del International Airlines Group (IAG), que ha establecido metas claras para su transición energética: alcanzar un 10 % de uso de SAF en sus vuelos y consumir un millón de toneladas anuales de este combustible sostenible para 2030, además de lograr la neutralidad de carbono en 2050. En 2023, IAG ya empleó alrededor del 12 % del suministro mundial de SAF, y ha asegurado un tercio del combustible necesario para cumplir sus objetivos a corto plazo. Carrie Harris, directora de sostenibilidad de British Airways, explicó:"El combustible de aviación sostenible es fundamental en nuestra estrategia BA Better World. Solo en 2024, el SAF representó el 2,7 % de nuestro consumo total de combustible y nos ayudó a reducir un 13 % la intensidad de carbono desde 2019. Este nuevo acuerdo con EcoCeres supone un avance significativo en nuestro camino hacia cero emisiones netas para 2050." Este acuerdo confirma la apuesta de British Airways por acelerar la transición hacia una aviación más sostenible, alineándose con las demandas globales de descarbonización y la innovación en combustibles alternativos que reduzcan el impacto ambiental.
2 Julio 2025

Sin categoría
El 90 % de los menores entre 11 y 14 años ya usa redes sociales, lo que agrava el impacto del FOMO y aumenta su exposición a amenazas digitales, según ESET. Con la llegada del verano y más tiempo libre frente a las pantallas, los adolescentes españoles se enfrentan a un fenómeno cada vez más preocupante: el FOMO (Fear of Missing Out), o miedo a quedarse fuera de las experiencias que otros comparten online. Según alerta ESET, compañía especializada en ciberseguridad, esta sensación de exclusión no solo tiene consecuencias emocionales, sino también digitales, al incrementar el uso compulsivo de redes sociales y la exposición a riesgos como el ciberacoso o la sobreexposición personal. Un verano hiperconectado… y vulnerable Durante los meses estivales, las redes sociales se llenan de planes, viajes y encuentros que muchos adolescentes observan desde sus dispositivos. Esa comparación constante eleva los niveles de ansiedad y frustración entre quienes no participan, generando un uso más compulsivo del móvil y una necesidad creciente de validación externa. Un estudio liderado por la Universidad Internacional de La Rioja (UNIR), en colaboración con la Universitat de València y la Universidad del País Vasco, revela que el 90,7 % de los adolescentes españoles ya utiliza redes sociales y que el 100 % dispone de un móvil propio. Además, quienes pasan más tiempo conectados manifiestan mayores niveles de FOMO, especialmente chicas y adolescentes mayores de 13 años. Impacto emocional y riesgos digitales El informe advierte que el FOMO está estrechamente ligado a conductas como la nomofobia (ansiedad por no tener acceso al móvil), el uso intensivo de videojuegos o la necesidad constante de interacción digital. Estas conductas, si no se abordan, pueden derivar en mayor exposición al grooming, al phishing, al sexting o a compartir datos sensibles sin ser plenamente conscientes del riesgo. “El FOMO no es solo una cuestión emocional: también abre la puerta a múltiples amenazas online. Entenderlo y gestionarlo desde la educación digital es clave para reducir la vulnerabilidad entre los más jóvenes”, explica Josep Albors, director de investigación y concienciación de ESET España. Acompañamiento digital: más educación, menos prohibición Desde ESET insisten en la importancia de acompañar a niños y adolescentes en su relación con la tecnología. No se trata de controlar ni de prohibir, sino de educar en el uso crítico y consciente de las plataformas digitales. Entre las claves que proponen: Dialogar abiertamente sobre el contenido que consumen y los perfiles que siguen. Identificar cuentas que generen comparaciones dañinas y reemplazarlas por otras más constructivas. Cuestionar la aparente perfección de las redes sociales. Fomentar actividades offline que refuercen la autoestima. Establecer acuerdos familiares sobre el uso de dispositivos, consensuados y adaptados a cada etapa. En un momento en el que el entorno digital forma parte integral del desarrollo social de los menores, iniciativas como esta refuerzan la necesidad de una educación digital transversal y del compromiso de familias, escuelas y sociedad para garantizar entornos online más seguros y saludables.
2 Julio 2025

Rincón del CISO
Investigadores de Unit 42, la unidad de ciberinteligencia de Palo Alto Networks, han publicado un nuevo informe en el que analizan el creciente riesgo de ciberamenazas derivado de la actual tensión geopolítica con Irán. Aunque por el momento no se ha detectado una escalada inmediata de ataques, el informe advierte sobre un posible desbordamiento digital que podría afectar a organizaciones públicas y privadas a escala global. Desde hace años, Irán figura entre los principales actores estatales monitorizados por Unit 42. El historial de sus grupos vinculados al Estado incluye campañas dirigidas contra infraestructuras críticas e industrias sensibles. Con el conflicto actual, los expertos anticipan un posible aumento de la actividad ofensiva, tanto por parte de actores estatales como de cibercriminales y hacktivistas. Cuatro frentes de amenaza identificados por Unit 42: Actores estatales iraníesEs probable que grupos patrocinados por el Estado intensifiquen sus operaciones. Estas podrían incluir ataques selectivos con técnicas de spear phishing dirigidas a cuerpos diplomáticos, así como el despliegue de malware destructivo (wipers) contra entidades vinculadas a intereses estadounidenses u occidentales. Hacktivismo proiraníLos hacktivistas alineados con la causa iraní podrían mantener campañas de desinformación y ataques DDoS, con el objetivo de interrumpir servicios esenciales o influir en la percepción pública mediante redes sociales y canales digitales. Crimen cibernético oportunistaGrupos de cibercriminales pueden aprovechar el clima de incertidumbre para lanzar campañas masivas de phishing, utilizando como gancho acontecimientos geopolíticos actuales para distribuir malware mediante correos y archivos adjuntos. Falsas banderas y otros actores estatalesUnit 42 no descarta que otros estados aprovechen la situación para avanzar sus propios intereses bajo operaciones de bandera falsa. Este tipo de ataques pretende hacer creer que el origen está en Irán, como ocurrió en 2019, cuando se detectó el uso de infraestructura cibernética iraní previamente comprometida por Rusia. Tácticas y objetivosSegún Palo Alto Networks, los principales objetivos de estos actores siguen siendo el espionaje, la disrupción de servicios y el debilitamiento de las capacidades tecnológicas de sus adversarios. Las tácticas utilizadas incluyen el uso de vulnerabilidades conocidas, campañas dirigidas y técnicas avanzadas de persistencia.
2 Julio 2025
Ofertas de Empleo
Schneider Electric, líder global en sostenibilidad y eficiencia digital, busca incorporar en su oficina de Barcelona un Deputy Data Protection Officer con amplia experiencia en protección de datos y cumplimiento normativo. Esta posición clave apoyará al Grupo en la estrategia y gestión integral de la privacidad y seguridad de la información, impulsando la transformación digital y el cumplimiento regulatorio. El candidato seleccionado trabajará estrechamente con el Group Data Protection Officer y formará parte del equipo gestor encargado de: Colaborar con autoridades regulatorias y supervisores en materia de protección de datos. Ser el punto de contacto para solicitudes de derechos individuales y gestión de datos de los interesados. Implementar y asegurar el cumplimiento de las Políticas de Privacidad y Reglas Corporativas vinculantes (BCR) en la organización. Desarrollar y actualizar políticas internas de protección de datos en coordinación con áreas clave. Liderar la ejecución y mejora continua de la estrategia corporativa de protección de datos, gestionando riesgos y garantizando auditorías periódicas. Asesorar en incidentes de seguridad y brechas de datos junto con el equipo legal, asegurando la correcta respuesta y mitigación. Fomentar la cultura de cumplimiento mediante formación digital y apoyo a líderes y equipos en mejores prácticas. Mantener actualizados los registros de actividades de tratamiento y consentimiento de datos. Supervisar la comunidad global virtual de responsables de protección de datos, asegurando compromiso y competencias adecuadas. Requisitos esenciales: Más de 15 años de experiencia profesional, con al menos 10 años en cumplimiento de protección de datos o áreas relacionadas. Título universitario en Derecho, Seguridad Informática, Informática, Tecnologías de la Información o campos afines. Certificación profesional en protección de datos (CIPP, CIPM, CIPT o similar). Dominio fluido de inglés y francés. Conocimiento profundo de la normativa y mejores prácticas en privacidad y protección de datos. Habilidades demostradas en gestión de proyectos y transformación digital de procesos. Capacidad de comunicación clara y persuasiva a nivel ejecutivo. Atención meticulosa al detalle y confidencialidad. Familiaridad con prácticas digitales y de seguridad informática. Beneficios destacados: Jornada flexible y modalidad híbrida, combinando trabajo presencial y remoto. Programas de formación continua y desarrollo profesional impulsados por inteligencia artificial. Amplias políticas de conciliación, incluyendo días adicionales de vacaciones y permisos especiales. Acceso a plataformas de bienestar, salud y actividad física para el empleado y sus familiares. Participación en programas de voluntariado corporativo y planes de retribución flexible. Oportunidad de formar parte de una compañía reconocida como la número uno en sostenibilidad global. Schneider Electric apuesta por un entorno inclusivo, diverso y ético, promoviendo un clima laboral donde cada talento se sienta valorado y pueda contribuir al compromiso de la compañía con un mundo más eficiente y sostenible.
2 Julio 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

