ESG
American Express Global Business Travel (Amex GBT) ha lanzado una nueva herramienta de sostenibilidad integrada en su plataforma Egencia, diseñada para ayudar a las empresas a reducir su huella de carbono derivada de los viajes corporativos. Esta funcionalidad proporciona recomendaciones personalizadas, basadas en datos reales, para que los responsables de viajes corporativos puedan tomar decisiones estratégicas más conscientes en materia ambiental. La propuesta responde a una demanda concreta del sector: alinear las metas de sostenibilidad con el control de costes y el rendimiento financiero, algo cada vez más prioritario para organizaciones que buscan cumplir sus compromisos ESG. Recomendaciones en tiempo real con aplicación directa en las políticas de viaje Uno de los principales diferenciales de esta herramienta es su capacidad de generar recomendaciones dinámicas en función del comportamiento de viaje de cada empresa. Estas sugerencias no solo se entregan en tiempo real, sino que pueden aplicarse directamente a través del panel de configuración de políticas, lo que permite una implementación sencilla y autónoma por parte de los gestores de viaje. John Sturino, vicepresidente sénior de productos e ingeniería en Amex GBT, subraya que la herramienta ha sido diseñada para empoderar a las empresas con datos prácticos y decisiones más informadas:"Nuestra integración de recomendaciones personalizadas brindará a los gerentes de viajes un mayor control del impacto ambiental de su programa y les permitirá impulsar el progreso hacia sus objetivos sostenibles." Funcionalidades clave de la nueva herramienta El sistema ofrece una gama de recomendaciones específicas enfocadas en la reducción de emisiones, entre las que se incluyen: Comparativa entre transporte aéreo y ferroviario: Identifica rutas donde el tren es una alternativa más limpia frente al avión. Selección de vuelos con menor impacto de carbono: Destaca opciones de vuelos con emisiones por debajo del promedio del mercado. Guía de selección de clase de cabina: Sugiere la clase de viaje más adecuada en función del equilibrio entre comodidad y emisiones, según la duración del trayecto. Información sobre uso de combustible de aviación sostenible (SAF): Brinda transparencia sobre los beneficios ambientales del uso de SAF mediante la integración con la plataforma Avelia. Todas estas funcionalidades se concentran en un panel de sostenibilidad interactivo, integrado dentro del sistema de análisis para gestores de viajes, lo que permite acciones inmediatas y coherentes con los lineamientos de sostenibilidad de la empresa. Una estrategia integral que monetiza las emisiones Este lanzamiento no es una acción aislada, sino que se suma a una estrategia más amplia de Amex GBT que busca transformar los viajes corporativos en experiencias más responsables con el medioambiente. Anteriormente, la empresa ya había desarrollado un sistema de fijación de precios del carbono basado en emisiones, que permite financiar proyectos sostenibles a partir del coste ambiental de cada viaje. Nora Lovell Marchant, vicepresidenta de sostenibilidad global en Amex GBT, destaca el enfoque práctico de la solución:"Al ofrecer políticas basadas en datos personalizados, ayudamos a cerrar la brecha entre el estado actual de las empresas en su camino hacia la sostenibilidad y las metas que desean alcanzar." Un paso decisivo hacia una movilidad corporativa más responsable La integración de sostenibilidad y analítica avanzada que propone Amex GBT refleja una tendencia clara en el mundo empresarial: los viajes de negocio también deben evolucionar hacia modelos más responsables. Herramientas como esta permiten convertir la sostenibilidad en un componente tangible y medible de las operaciones diarias, facilitando tanto el cumplimiento normativo como la competitividad en un entorno cada vez más orientado a los valores ESG.
29 Abril 2025

Sin categoría
El 28 de abril de 2025, a las 12:32 del mediodía, la península ibérica —incluyendo España, Portugal, Andorra y parte del sur de Francia— quedó súbitamente sumida en la oscuridad. Lo que empezó como un apagón más acabó siendo el mayor colapso energético de la historia reciente de Europa. Metro, trenes, semáforos, redes móviles, internet, hospitales y hasta el funcionamiento del 112 quedaron afectados. De un momento a otro, volvimos al pasado… y redescubrimos lo esencial. ¿Qué sucedió? Según informó Red Eléctrica de España al Gobierno, a las 12:33 horas desaparecieron 15 gigavatios de generación eléctrica en apenas cinco segundos, lo que equivale al 60 % de la demanda nacional en ese momento. Esta pérdida provocó un “cero energético”, un fenómeno en el que la generación y el consumo de electricidad pierden su equilibrio, forzando la desconexión automática de la red ibérica del sistema eléctrico europeo. El presidente Pedro Sánchez, en su segunda comparecencia desde La Moncloa, reconoció la gravedad del evento: «No tenemos aún una información concluyente» y aseguró que el Gobierno no descarta ninguna hipótesis. La Unión Europea, por su parte, descartó un ciberataque, pero las investigaciones siguen en curso. Impacto inmediato Transporte: Los metros de Madrid, Barcelona y Valencia se paralizaron. Renfe interrumpió trenes de cercanías, AVE y media distancia, dejando varados a 35.000 pasajeros. Aviación: El aeropuerto de Madrid-Barajas y otros activaron grupos electrógenos. El de Lisboa cerró completamente a la 13:00. Telecomunicaciones: Las principales operadoras activaron protocolos de emergencia. WhatsApp, ING y otras plataformas digitales colapsaron. Servicios esenciales: Hospitales y emergencias recurrieron a generadores. El 112 pidió llamadas solo para casos estrictamente necesarios. Posibles causas en investigación Aunque aún no hay una explicación definitiva, estas son las principales hipótesis sobre la mesa: Fallo técnico en Francia: Se baraja la posibilidad de un cortocircuito provocado por un incendio en una línea de alta tensión cerca de una central nuclear entre Burdeos y Toulouse. La operadora francesa RTE, sin embargo, niega que haya habido tal incendio. Vibración atmosférica: REN (Portugal) sugirió una perturbación atmosférica como detonante. Meteorólogos como Mario Picazo lo consideran poco probable, ya que no se registraron fenómenos atmosféricos extremos que lo justifiquen. Ciberataque: Aunque fue una de las primeras sospechas, tanto el Centro Nacional de Inteligencia como la UE han descartado esta posibilidad por falta de indicios. Evento sin precedentes: La explicación más concreta hasta ahora es la de Sánchez: la desaparición súbita e inexplicada de 15 gigavatios en cinco segundos. Nunca antes había ocurrido algo así en Europa. Una anomalía tan brutal que ni los protocolos ni los expertos estaban preparados. Reflexiones tras la oscuridad Este evento, más allá del caos, nos dejó una serie de lecciones tan claras como la noche sin electricidad: Somos tecnológicamente frágiles: Una vida hiperconectada puede apagarse en un chispazo. Sin energía, los sistemas se caen en cascada. Las prioridades cambian: Cuando todo falló, nadie pensaba en reuniones ni correos. Solo importaba saber si los nuestros estaban bien. Nos recordó lo que de verdad importa: las personas. Lo viejo vuelve a ser útil: Muchos redescubrieron que una radio de pilas o una estufa de gas pueden ser la diferencia entre el pánico y la calma. No todo lo analógico está obsoleto: lo “anticuado” también salva. El Apagón Ibérico 2025 no solo fue un fallo energético. Fue un espejo. Uno que nos mostró cuán dependientes somos, cuán vulnerables podemos ser y cómo, incluso en la oscuridad, a veces volvemos a ver con más claridad.
29 Abril 2025
Sin categoría
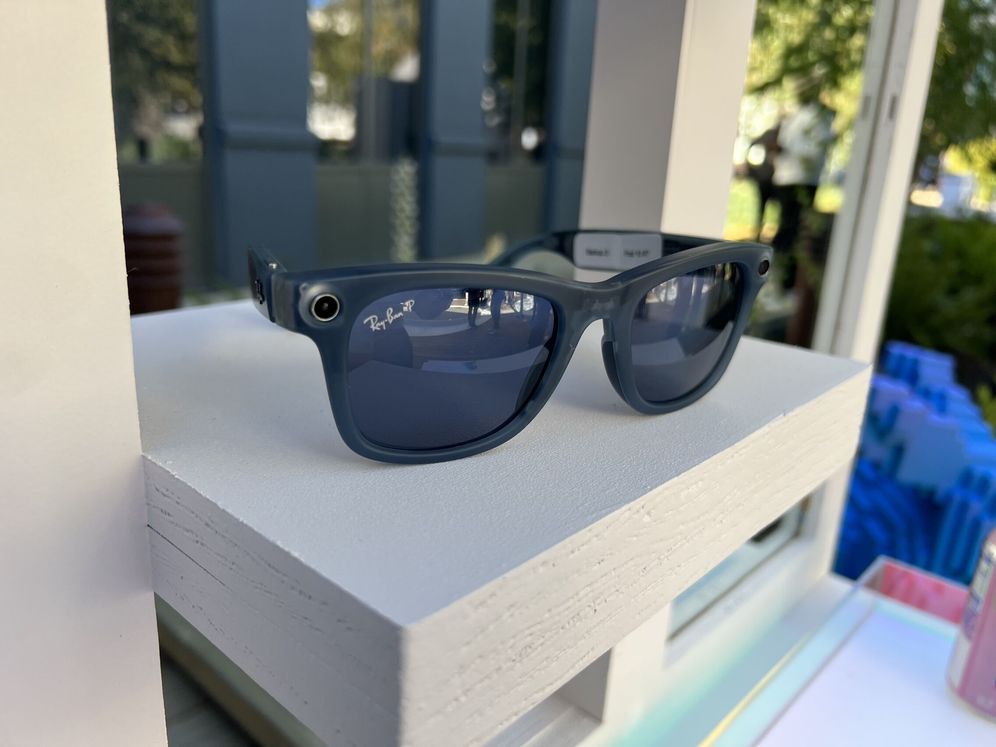
La tecnología sigue avanzando a ritmo vertiginoso, con la inteligencia artificial como protagonista de gran parte de estas innovaciones. Cada vez más compañías recurren a la IA para potenciar sus dispositivos y ofrecer nuevas experiencias a los usuarios.En esta línea, Meta, en colaboración con Ray-Ban, ha lanzado unas gafas inteligentes que ya se encuentran operativas en todos los mercados internacionales gracias a su programa continuo de actualizaciones. Estas gafas incorporan el asistente Meta IA, que permite habilitar funciones exclusivas y altamente innovadoras. Una de las incorporaciones más recientes en las Ray-Ban Meta es la posibilidad de traducir textos en tiempo real a través de la vista previa.Por el momento, esta funcionalidad solo está disponible para usuarios en Estados Unidos y Canadá, y ofrece la capacidad de interpretar textos en diferentes idiomas. Traducción de textos en tiempo real: una función revolucionaria Actualmente, los idiomas compatibles con la traducción instantánea son el inglés, español, francés e italiano.Una característica destacada es que esta función no requiere conexión a internet, siempre que previamente se haya descargado el paquete de idioma correspondiente, lo que amplía notablemente su utilidad en cualquier entorno. Además de la traducción, las gafas inteligentes ofrecen múltiples capacidades adicionales.Permiten a los usuarios enviar y recibir llamadas, mensajes y videollamadas a través de Instagram, integrando la conectividad social en el propio dispositivo.Asimismo, las gafas ofrecen compatibilidad con plataformas como Spotify, Amazon Music, Apple Music y Shazam, extendiendo sus servicios a numerosos países alrededor del mundo, según señala Meta en su página oficial. Otra de las grandes novedades es la llegada de la búsqueda visual a los países de la Unión Europea.Esta herramienta permite que el usuario consulte al asistente de Meta IA sobre cualquier objeto o escena que esté observando, una funcionalidad similar a la que ya ofrecen otros gigantes tecnológicos como Google.
29 Abril 2025

Rincón del CISO
La semana pasada surgieron informaciones sobre la posible revisión de uno de los marcos normativos más relevantes que ha impulsado Europa en los últimos tiempos: el Reglamento Europeo de Inteligencia Artificial (AI Act). Henna Virkkunen, vicepresidenta de Tecnología de la Comisión Europea, declaró recientemente que el Ejecutivo comunitario considera modificar ciertos aspectos del reglamento, mientras expertos, promotores y diversas organizaciones alertan de una posible dilución de su alcance. Sin embargo, no solo la legislación sobre IA está bajo escrutinio. La Comisión Europea ha iniciado también una consulta para evaluar una eventual actualización de la Ley de Ciberseguridad actualmente vigente en la Unión Europea. Según la institución, esta revisión nace de la necesidad de fortalecer la resiliencia de la región frente a un panorama de ciberamenazas en constante cambio, así como de su voluntad de aligerar la complejidad de los procedimientos normativos. Félix Barrio (INCIBE): "Los retos a afrontar en ciberseguridad en el corto plazo marcarán los próximos años." Dentro de esta iniciativa, los esfuerzos se enfocarán principalmente en revisar el mandato de ENISA, la agencia europea de ciberseguridad, el Marco Europeo de Certificación de Ciberseguridad, y en abordar los desafíos que presenta la seguridad en la cadena de suministro TIC. Además, se busca simplificar los requisitos de la ley para facilitar su implementación, reducir la carga burocrática y crear un entorno más accesible para las empresas que deben cumplirla. Para guiar este proceso, la Comisión ha convocado una consulta pública abierta hasta el 20 de junio, invitando a participar a autoridades competentes de los estados miembros, agencias nacionales de ciberseguridad, asociaciones industriales y comerciales, investigadores, académicos, así como representantes de consumidores y ciudadanía en general. Un pilar fundamental de la protección digital en Europa La Ley de Ciberseguridad de la UE es una pieza clave dentro del entramado legislativo que busca blindar a Europa frente a amenazas digitales, complementándose con normativas como la Directiva sobre la seguridad de las redes y sistemas de información (NIS y NIS2) y la regulación en materia de telecomunicaciones. Estas iniciativas pretenden consolidar a Europa como un territorio referente en ciberseguridad. Aunque todas son esenciales, la ley de ciberseguridad ocupa un lugar destacado por introducir innovaciones cruciales. Entre ellas, estableció por primera vez certificaciones comunes de ciberseguridad para productos, procesos y servicios a nivel europeo. Además, la normativa proporcionó a ENISA más recursos humanos y financieros, y lo más relevante: le otorgó un mandato permanente, lo cual fortaleció su capacidad para cumplir sus funciones estratégicas. Una trayectoria de constante evolución Desde su aprobación en marzo de 2019 —cuando obtuvo 586 votos favorables—, la Ley de Ciberseguridad ha atravesado varios ajustes. De hecho, la revisión actualmente en consulta no sería el primer cambio que experimenta. En abril de 2023, la Comisión propuso una enmienda orientada a permitir la creación de esquemas de certificación europeos para servicios de seguridad gestionados, como auditorías de seguridad y consultoría. Esta propuesta fue finalmente adoptada en enero de 2025, y las entidades del sector la celebraron como un avance decisivo para garantizar la fiabilidad de los servicios críticos que ayudan a prevenir, detectar y responder ante ciberincidentes. Ahora, menos de seis meses después, Europa vuelve a poner sobre la mesa una nueva revisión, confirmando que la normativa debe mantenerse dinámica frente a un escenario de amenazas cada vez más sofisticado.
29 Abril 2025

Rincón del CISO
Akamai Technologies, Inc. (NASDAQ: AKAM), la compañía especializada en ciberseguridad y cloud computing que respalda y protege negocios digitales, ha publicado su más reciente informe sobre el estado de Internet (SOTI), revelando que durante 2024 se registraron 311.000 millones de ataques web. Esta cifra representa un crecimiento del 33 % con respecto al año anterior. El informe, titulado Estado de la seguridad de API y aplicaciones 2025: cómo cambia la IA el panorama digital, atribuye este aumento a la rápida expansión de las aplicaciones basadas en inteligencia artificial (IA), que incrementan la superficie de ataque y plantean nuevos desafíos en seguridad. Según el estudio, las interfaces de programación de aplicaciones (API) se han consolidado como un objetivo crítico para los atacantes. Entre enero de 2023 y diciembre de 2024, se contabilizaron 150.000 millones de ataques dirigidos específicamente a API. Este fenómeno va de la mano con el crecimiento acelerado del mercado de soluciones impulsadas por IA, ya que muchas de estas herramientas se integran en plataformas mediante API. Muchas de estas API presentan mecanismos de autenticación débiles, lo cual, combinado con la diversidad de ataques con IA, las convierte en objetivos especialmente vulnerables. Akamai destaca que este tipo de API, por su propia estructura tecnológica, ofrecen más oportunidades a los ciberdelincuentes. El informe también muestra un fuerte aumento de los ataques distribuidos de denegación de servicio (DDoS) a nivel de capa 7 (la capa de aplicación), que afectan tanto a aplicaciones web como a API. En concreto, los volúmenes de este tipo de ataques casi se duplicaron (un 94 % de aumento) entre el primer trimestre de 2023 y el cuarto trimestre de 2024. Si a principios de 2023 se observaban 500.000 millones de ataques mensuales, esa cifra se elevó a 1.100.000 millones en diciembre de 2024. Este crecimiento se atribuye a una mayor sofisticación de los bots maliciosos, al uso persistente de ataques de inundación HTTPS como vector principal y a la concentración de ataques DDoS dirigidos al sector tecnológico. Otros datos destacados del informe incluyen: El sector comercio fue el más golpeado, con más de 230.000 millones de ataques web, casi tres veces más que el sector tecnológico, que ocupa el segundo lugar. El sector tecnológico soportó nada menos que 7 billones de ataques DDoS a la capa 7 en el mismo período, siendo el más afectado por esta modalidad. Los incidentes vinculados a las diez principales vulnerabilidades de seguridad de API según OWASP aumentaron en un 32 %, reflejando fallos en autenticación y autorización que exponen datos y funcionalidades críticas. Las alertas de seguridad relacionadas con el marco MITRE se incrementaron en un 30 %, como consecuencia del uso de IA y automatización por parte de los atacantes. Las llamadas API zombis y API en la sombra han emergido como puntos especialmente débiles en entornos cada vez más densos y complejos de interconexión API. El informe también presenta un caso concreto de ciberataque a una empresa de comercio electrónico, además de explicar las diferencias entre los ataques web tradicionales y aquellos dirigidos a las API. Se detallan datos segmentados por regiones y sectores, y se proponen medidas de mitigación, incluyendo puntuaciones de riesgo y estrategias técnicas diseñadas para apoyar a los profesionales de la primera línea de defensa digital. Francisco Arnau, vicepresidente regional de Akamai para España y Portugal, destaca: "La IA está transformando radicalmente la seguridad de la web y las API. Aunque permite mejorar la detección de amenazas, también genera nuevos desafíos. Este informe es esencial para entender estos cambios y anticiparse a los ataques con las estrategias adecuadas." Este estudio marca el undécimo aniversario de la serie de informes SOTI de Akamai, una fuente reconocida de conocimiento sobre ciberseguridad y rendimiento digital, sustentada en los datos de su red global, que gestiona más de un tercio del tráfico web mundial.
28 Abril 2025

Ofertas de Empleo
Modalidad: PresencialJornada: CompletaUbicación: Córdoba, Andalucía, España Descripción del puestoHays colabora con una empresa tecnológica innovadora en Córdoba, especializada en soluciones interactivas. Buscan un/a Especialista Financiero Estratégico para impulsar iniciativas clave y apoyar el crecimiento continuo de la compañía. Responsabilidades Análisis financiero detallado de proyectos estratégicos. Desarrollo y gestión de modelos financieros para presupuestos e inversiones. Colaboración con el área de Estrategia para evaluar oportunidades de inversión. Apoyo en procesos de fundraising, incluyendo presentaciones y documentación. Seguimiento de indicadores financieros estratégicos y elaboración de informes para la alta dirección. Relación con fondos de capital riesgo y private equity para asegurar financiación. Requisitos Formación en Finanzas, Contabilidad o Economía (valorable CFA). 5 a 8 años de experiencia en análisis financiero estratégico, preferiblemente en el sector tecnológico. Dominio en modelado financiero y valoración de proyectos. Experiencia con fondos de capital riesgo o private equity. Conocimiento de métricas SaaS y KPIs como ARR, CAC, LTV, etc. Habilidades analíticas y excelente comunicación. Si cumples con los requisitos y te motiva el reto, puedes contactar directamente a mariajose.ribera@hays.es. Solicitar
28 Abril 2025

Ofertas de Empleo
Modalidad: HíbridoJornada: CompletaUbicación: Madrid, Comunidad de Madrid, España Descripción del puestoDesde el grupo Robert Walters buscamos un/a Director/a de Marketing y Comunicación para una empresa destacada del sector financiero, especializada en entidades de pago y sistemas bancarios. Responsabilidades Definir y ejecutar la estrategia de marketing y comunicación 360º (digital, offline, RRPP, redes sociales). Desarrollar el plan de comunicación anual para clientes y puntos de venta. Seleccionar y coordinar agencias locales (marca, medios, RRPP). Construir y consolidar una marca local sólida, alineada con el posicionamiento global. Liderar y formar al equipo local de marketing y comunicación. Gestionar y supervisar el presupuesto del área. Asegurar el cumplimiento normativo y una gestión adecuada del riesgo. Participar activamente en el comité de dirección. Requisitos Mínimo 5 años de experiencia en una posición similar. Titulación universitaria en marketing, empresariales o área afín. Dominio obligatorio de inglés y español (oral y escrito). Se valorará francés. Perfil analítico, orientado a métricas y toma de decisiones basada en datos. Experiencia comprobada en campañas online/offline y relaciones públicas. Beneficios Banda salarial atractiva (60-65K €/año). Beneficios sociales adicionales. Plaza de parking. Contrato indefinido. Si encajas con el perfil, no dudes en inscribirte. Solicitar
28 Abril 2025

Sin categoría
En un escenario global donde los ciberataques aumentan y las interrupciones tecnológicas resultan cada vez más costosas, Veeam® Software, líder mundial en resiliencia de datos según cuota de mercado, ha lanzado el primer Modelo de Madurez de Resiliencia de Datos (Data Resilience Maturity Model, DRMM) del sector. Este nuevo marco permite a las organizaciones evaluar con objetividad su verdadero nivel de resiliencia y tomar decisiones estratégicas para cerrar la brecha entre lo que creen que están protegiendo… y lo que en realidad están arriesgando. La investigación realizada conjuntamente por Veeam y McKinsey & Company pone sobre la mesa una desconexión preocupante: aunque el 30 % de los CIOs aseguran que sus organizaciones tienen una resiliencia superior a la media, en realidad menos del 10 % lo están. Esta percepción errónea no solo es peligrosa, sino temeraria. Según el estudio, las empresas del índice Global 2000 pierden más de 400.000 millones de dólares al año debido a interrupciones en sus servicios TI, lo que equivale a unos 200 millones por empresa, considerando daños reputacionales, parones operativos y pérdidas financieras. “La resiliencia de los datos es cuestión de supervivencia, y muchas empresas están operando a ciegas”, ha declarado Anand Eswaran, CEO de Veeam. “Nuestro modelo DRMM no es solo un marco, sino una llamada urgente a la acción. Pretende dar a los líderes empresariales las herramientas y la claridad que necesitan para dejar atrás la ilusión y apostar por una resiliencia real y efectiva. El objetivo: proteger los datos con la misma determinación con la que protegen sus ingresos, sus empleados, sus clientes y su marca”. Este nuevo modelo de Veeam ofrece a los equipos directivos una forma de evaluar y reforzar su resiliencia de datos, ayudándoles a alinear personas, procesos y capacidades tecnológicas con su estrategia empresarial global. Esto se traduce en menor exposición al riesgo y una mayor capacidad de centrarse en los objetivos críticos del negocio, manteniendo su competitividad. El modelo DRMM se diferencia además por ser el único en el mercado que aborda de forma integral la ciberresiliencia, la recuperación ante desastres (DR) y la continuidad operativa, organizadas en tres dominios clave: estrategia de datos, gestión de personas y procesos, y tecnología. Principales hallazgos del DRMM: El 74 % de las organizaciones se sitúan en los niveles más bajos del modelo, sin alcanzar las mejores prácticas. Las empresas en el nivel más alto (Best-in-Class) se recuperan siete veces más rápido, experimentan tres veces menos interrupciones y sufren cuatro veces menos pérdidas de datos. Más del 30 % de los CIOs con peores capacidades de recuperación sobreestiman sus recursos, exponiendo gravemente a sus organizaciones. “No se trata solo de proteger datos, sino de proteger el negocio completo”, continúa Eswaran. “Tener resiliencia es lo que marca la diferencia entre mantener la operación activa durante una crisis o detenerse por completo; entre pagar un rescate o evitarlo. Además, sienta las bases necesarias para innovar con IA, garantizar el cumplimiento normativo y construir confianza a largo plazo con clientes e inversores”. El DRMM de Veeam está respaldado por una investigación sólida realizada junto a McKinsey & Company, con más de 500 entrevistas a líderes de TI, seguridad y operaciones, además de conversaciones individuales con más de 50 ejecutivos de nivel C. Casos reales validan su eficacia, como el de un sistema de salud que logró ahorrar 5 millones de dólares por interrupción y un banco internacional que, tras aplicar el modelo, reportó cero incidentes cibernéticos. La inversión en resiliencia de datos se traduce en beneficios tangibles: por cada dólar invertido, las empresas logran entre 3 y 5 dólares de retorno, e incluso hasta 10 dólares en algunos casos, gracias a la reducción de incidentes, el aumento del tiempo de actividad y la mejora en agilidad operativa. No en vano, la resiliencia de datos ya es considerada la segunda prioridad estratégica para los líderes de TI, justo detrás de la optimización de costes. Un plan claro para directivosEl modelo DRMM clasifica a las organizaciones en cuatro niveles de madurez: Básico: procesos reactivos y manuales, con alta exposición. Intermedio: capacidades confiables pero fragmentadas, sin automatización. Avanzado: enfoque estratégico y proactivo, aunque aún con integración parcial. Best-in-Class: sistemas autónomos, optimizados para IA y altamente resilientes. “Las interrupciones de datos ya no son solo un problema de TI: afectan directamente a la experiencia del cliente y a la confianza de los inversores”, afirma George Westerman, investigador principal del MIT Sloan School of Management. “Peor aún, pueden reflejar una gestión de TI inmadura, con infraestructuras demasiado complejas y difíciles de manejar. El modelo DRMM muestra cómo prepararse hoy para resistir los desafíos del mañana”. Veeam ofrece talleres ejecutivos personalizados para ayudar a las empresas a evaluar su situación actual, avanzar en el modelo de madurez y reducir la exposición al riesgo, permitiéndoles innovar sin comprometer su continuidad. La promesa: disponibilidad continua, protección garantizada y crecimiento seguro impulsado por los datos. Sobre el informeEl estudio de Veeam en colaboración con McKinsey se basa en una encuesta global a 500 altos cargos en TI, seguridad y operaciones de grandes empresas, complementada con más de 50 entrevistas en profundidad. El informe demuestra la urgencia de integrar la resiliencia de datos en el núcleo de la estrategia empresarial. Más información sobre el Data Resilience Maturity Model: http://vee.am/pWx-Gwq
25 Abril 2025

Jarana
Boomi ha anunciado el nombramiento de Elisabet Fernández Cerro como nueva Senior Field Marketing Manager para las regiones de EMEA South, Benelux y Nordics. Con una trayectoria sólida en el ámbito del marketing B2B y una visión estratégica enfocada en la diferenciación y el valor de marca, Elisabet asume este nuevo reto con el objetivo de seguir impulsando la presencia y posicionamiento de Boomi en estos mercados clave. A lo largo de su carrera, Elisabet ha liderado estrategias de marketing multicanal con impacto directo en el crecimiento de marca, la generación de demanda y el posicionamiento corporativo, tanto en startups como en compañías consolidadas del sector tecnológico. Ha sido responsable de campañas de inbound y outbound marketing, optimización CRO, employer branding y rebranding, destacando por su capacidad para conectar estrategia con resultados medibles. Entre sus logros, se encuentran un aumento del 6000 % en la repercusión de redes profesionales como LinkedIn, un crecimiento del 700 % en la generación mensual de leads y la obtención de premios por su impacto en la comunicación digital y el engagement corporativo. Desde Boomi, han destacado su experiencia y liderazgo como elementos clave para esta nueva etapa, en la que se refuerza el compromiso con un marketing centrado en el cliente, basado en datos, contenido diferencial y una ejecución ágil y creativa. Con este nombramiento, Boomi apuesta por el talento y la innovación como motores para consolidar su presencia internacional y seguir aportando valor en un entorno cada vez más competitivo.
25 Abril 2025

Sin categoría
Las principales compañías tecnológicas del mundo están enfrentando una marcada corrección en los mercados bursátiles, lo que ha provocado que muchos inversores comiencen a mostrar cierta reticencia a seguir apostando por este tipo de valores. En este contexto de incertidumbre, algunas de las gigantes del sector podrían estar considerando seriamente la opción de ejecutar programas de recompra de acciones para reforzar la confianza del mercado y apuntalar su cotización, según reporta Jeran Wittenstein para Yahoo Finance. La presión viene en parte por un entorno económico cada vez más volátil, alimentado por políticas comerciales impredecibles, como las recientes medidas arancelarias impulsadas por la administración del presidente Donald Trump. Ante este panorama, las Big Tech podrían verse tentadas a conservar sus reservas de efectivo como un colchón estratégico. Sin embargo, las recompras continúan siendo una opción atractiva, especialmente para empresas con balances sólidos y un volumen de liquidez extraordinario. Solo Apple, Microsoft y Amazon acumulan colectivamente más de 500.000 millones de dólares en efectivo, lo que les permite moverse con gran flexibilidad. Para Robert Schiffman, analista senior de crédito en Bloomberg Intelligence, no hay razones de peso para frenar las recompras. “Si tienes en caja entre 30.000 y 100.000 millones de dólares, no es necesario acumular aún más. La recompra de acciones sigue siendo una herramienta estratégica válida”, comenta. Se espera que las primeras señales claras sobre esta posible estrategia lleguen con los informes financieros de Alphabet, que presenta resultados este jueves, y Apple, programado para el 1 de mayo. Ambas empresas han utilizado históricamente la temporada de resultados del primer trimestre para anunciar nuevos programas de retorno de capital, como autorizaciones de recompra o dividendos. En 2024, por ejemplo, Alphabet aprobó un plan de recompra de 70.000 millones de dólares, además de introducir su primer dividendo. Apple, por su parte, destinó 110.000 millones a recompras el mismo año. La caída en el valor de estas acciones no ha sido menor. El índice NASDAQ 100, fuertemente concentrado en tecnológicas, ha retrocedido cerca del 18% desde sus máximos recientes. Apple ha perdido un 23% de su valor desde diciembre, mientras que Alphabet ha caído un 27% desde su pico histórico en febrero. Frente a este declive, las recompras no solo buscan ofrecer estabilidad a los accionistas, sino que también pueden interpretarse como una señal de confianza en la solidez financiera a largo plazo. Prueba de ello es Broadcom, que hace solo dos semanas anunció su primer programa de recompra desde 2022, por valor de 10.000 millones de dólares. Según su CEO, Hock Tan, esta medida refleja la confianza del consejo de administración en el rendimiento estructural de la compañía. Desde la perspectiva de Keith Lerner, codirector de inversiones en Truist Advisory Services, estas iniciativas funcionan como un termómetro de valor para los inversores. “Cuando una compañía muestra disposición a comprar sus propias acciones, sugiere que cree que están infravaloradas. Eso, por sí solo, puede generar un impacto psicológico positivo en el mercado”, apunta. A lo largo de los años, la rentabilidad sobre el capital invertido ha sido una de las métricas más atractivas para quienes invierten en Big Tech. Las recompras no solo incrementan el valor para los accionistas al reducir el número de títulos en circulación, sino que también elevan las ganancias por acción (EPS), un indicador clave para los analistas financieros. A pesar del fuerte enfoque en innovación y la intensificación de inversiones en capacidades de inteligencia artificial —como en centros de datos, chips personalizados y nuevas arquitecturas de nube—, estas empresas continúan generando flujos de caja masivos. Según estimaciones de Bloomberg, las seis grandes tecnológicas (Apple, Microsoft, NVIDIA, Alphabet, Amazon y Meta) podrían alcanzar un flujo de caja libre conjunto de cerca de 100.000 millones de dólares solo en el primer trimestre de 2025. Como concluye Schiffman, “los balances financieros de las grandes tecnológicas nunca han sido tan robustos. Si no hay planes inmediatos de inversión productiva, acumular efectivo sin darle un uso estratégico pierde sentido”.
25 Abril 2025

Jarana
El compromiso de las personas con un proyecto depende en gran medida de las decisiones que tomamos dentro de la empresa. La motivación, por tanto, es el factor clave que debemos conocer y saber activar para lograr ese compromiso. Esta motivación puede ser intrínseca o extrínseca. La motivación intrínseca es la que llevamos dentro, formada por nuestras experiencias pasadas y las decisiones que hemos tomado a lo largo de la vida. La motivación extrínseca, por otro lado, se forma a partir de nuestras interacciones con el entorno y las personas con las que nos relacionamos. Conocer cómo funciona la motivación extrínseca nos permitirá establecer estrategias que conecten a las personas con los objetivos de la empresa. Pero, ¿qué mueve esta motivación y por qué es importante moldear nuestra empresa para aprovecharla? Los factores que impulsan la motivación extrínseca son, en primer lugar, el dominio de una habilidad, y en segundo lugar, el compartir los éxitos. Si conseguimos activar estos factores, conseguiremos formar personas más seguras de sí mismas, con mayor autoestima y felices de ejercer sus responsabilidades. Además, compartir los éxitos ayudará a conectar la parte social de las personas con la empresa, generando un profundo sentido de orgullo y pertenencia. El objetivo es trazar un camino que permita a las personas dominar las habilidades necesarias para el puesto para el que las hemos contratado, y hacerles sentir que son una parte esencial del proyecto. Esto conectará con sus emociones y les comprometerá. Un detalle pequeño pero crucial es que las personas necesitamos sentir que se confía en nosotros para dar lo mejor de nosotros mismos y ser felices en el trabajo. Para lograr esto, es fundamental darles la responsabilidad sobre las funciones que desempeñan. Esto favorece el autodesarrollo, ya que, una vez dominada la habilidad, la responsabilidad debe transferirse a la persona. Esto genera un ambiente de corresponsabilidad y responsabilidad personal. Por tanto, será crucial generar un entorno de trabajo que fomente la integración, la formación y el desarrollo, teniendo en cuenta las motivaciones extrínsecas de cada persona. A continuación, se presentan algunas acciones clave para conseguir equipos comprometidos con el proyecto: Lidera desde la confianza: Las personas vienen a trabajar con la intención de dar lo mejor de sí mismas. Es esencial liderar con confianza para que se sientan apoyadas y motivadas. Extiende la alfombra roja: Trata a cada persona como tratarías a tu mejor invitado. Este trato debe ser cálido y respetuoso, para que se sientan valoradas desde el primer momento. Define un plan de integración: Asegúrate de que todas las personas con las que tu “mejor invitado” interactúe sean ejemplares, humanas y dedicadas a hacer de la empresa su segunda casa. Un buen plan de integración es crucial para que se sientan parte del proyecto desde el principio. Prepara un plan de formación: Dedica tiempo suficiente para que la persona domine su puesto de trabajo y se sienta segura al desempeñarlo. Este plan debe ser flexible, permitiéndole adquirir polivalencia en todos los puestos posibles, y debe basarse en responsabilidades, no en tareas específicas. Traspásale la responsabilidad del puesto: Una vez finalizado el plan de formación, asegúrate de darle la responsabilidad completa de su puesto y permitirle trabajar con autonomía. Esto contribuirá a su crecimiento personal y profesional. Comparte los éxitos: Organiza un plan de comunicación que permita que cada persona se sienta parte fundamental del proyecto. Es importante celebrar los logros y hacer que todos se sientan reconocidos por su trabajo. Las reuniones diarias para compartir resultados y felicitar a las personas por su labor son una excelente forma de hacerlo. Traza un plan de desarrollo para quienes quieran asumir más responsabilidades: Identifica a las personas que estén dispuestas a asumir nuevos retos y cuentas con ellas para avanzar en la empresa. Estas personas deben ser ejemplares y humanas, para que su desarrollo también impulse el crecimiento del equipo. Crea una escuela de líderes: Asegúrate de que todos los líderes de la empresa sean un buen ejemplo para los demás. Un líder debe hacer las cosas de manera que los demás lo vean como modelo a seguir. Enséñales a trabajar desde la confianza, el respeto y la responsabilidad. La labor del líder termina cuando traslada la responsabilidad a sus aprendices. Esto fomenta la autonomía, la confianza y la formación de personas seguras y con autoestima, que enriquecen la organización. Comprométete: Como líder, da el primer paso y comprométete con el equipo. El compromiso personal genera un entorno donde los demás también se comprometen. Ser el primero en comprometerse con los demás es un ejemplo clave que impulsa a todo el equipo a seguir el mismo camino. Con estas claves, lograrás crear un equipo motivado y comprometido con el proyecto.
25 Abril 2025
ESG
El Foro de Sostenibilidad en el Sector Salud ha reunido a empresas y organizaciones detoda la cadena de valor del sector para compartir sobre los principales desafíos yoportunidades para la transición hacia un sistema más sostenible. En un contexto global marcado por desafíos climáticos, sociales y tecnológicos sin precedentes,el sector de la salud se enfrenta a una transformación urgente y profunda. La sostenibilidad yano es un añadido opcional, sino un eje estratégico indispensable para garantizar sistemas desalud más inclusivos, eficientes y resilientes. Así se ha destacado en el Foro de Sostenibilidaden el Sector Salud 2025, que ha reunido a líderes del sector para debatir sobre las claves deeste cambio estructural. El evento, enmarcado en la iniciativa ‘Sostenibilidad en el sector salud’ de Forética -que arrancaeste año con la participación de más de 20 empresas y organizaciones-, ha abordado algunos delos retos más inminentes a los que enfrenta la cadena de valor de la salud: desde ladescarbonización hasta el acceso equitativo a productos y servicios médicos, pasando porla trazabilidad de los sistemas de producción o la innovación responsable.Con una huella climática que equivale a más del 4 % de las emisiones globales netas, según elForo Económico Mundial, el sector de la salud tiene un papel decisivo en la lucha contra el cambioclimático. Una parte significativa de estas emisiones corresponde al alcance 3 —aquellasgeneradas por la cadena de suministro—, lo que convierte la colaboración con proveedores yaliados estratégicos en una prioridad ineludible. A pesar de los avances tecnológicos y científicos, el acceso equitativo a los servicios de saludsigue siendo una asignatura pendiente. El Banco Mundial estima que 4.500 millones de personasen el mundo no tienen acceso a servicios sanitarios esenciales. Esta brecha evidencia la urgenciade apostar por soluciones innovadoras como la telemedicina o las plataformas basadas eninteligencia artificial, que permitan ampliar la cobertura sanitaria en regiones remotas ovulnerables. Sin embargo, la innovación debe ir de la mano con la equidad y la responsabilidad. Por eso, enel encuentro hemos podido abordar la aplicación de soluciones tecnológicas que aseguren elacceso a la atención médica para todas las personas, y cómo usar la digitalización para hacer quelos sistemas de salud sean más eficientes, sin dañar el medio ambiente.La infografía elaborada por el equipo de la iniciativa ‘Sostenibilidad en el sector salud’ ofrece unavisión clara de los retos más relevantes que enfrenta hoy la cadena de valor del sector salud, almismo tiempo que destaca las oportunidades estratégicas que pueden facilitar una transiciónefectiva hacia modelos más sostenibles e integradores.Para un sector cuya principal misión es el cuidado de las personas, la sostenibilidad tiene queintegrarse en toda la cadena de valor como eje estratégico y motor de cambio. Por ello,identificar las interrelaciones entre los distintos actores y fortalecer la colaboraciónes clave para identificar retos compartidos y sinergias, y aprovechar las oportunidades queimpulsen un modelo de salud sostenible.La iniciativa Sostenibilidad en el Sector Salud está liderada por AstraZeneca, Bayer, Chiesi, Cinfa,Grifols, Grupo ASISA, GSK, Lilly, MSD, Novo Nordisk, QuirónSalud, Sanitas y UCB. Cuenta ademáscon la participación de Iberdrola, L'Oréal, Microsoft, Osapiens, Smurfit Westrock, Solvay y conalianzas clave como el Consejo de Colegios Oficiales de Farmacéuticos, la Plataforma One Health,la Plataforma de Organizaciones de Pacientes, la Red Sanitaria de RSC y Sostenibilidad deHospitales Públicos y la Sociedad Española de Directivos de la Salud. Con un enfoque práctico yestratégico, la iniciativa trabaja para contribuir a la transformación del sector salud hacia un modelo más sostenible.
24 Abril 2025
Suscríbete GRATIS y disfruta de contenido ilimitado sobre ciberseguridad y personas

